So richtest du Single Sign-on (SSO) ein
Übersicht
Erfahre, wie du Single Sign-on (SSO) für dein Klaviyo Konto oder Portfolio mithilfe eines Identitätsanbieters (IdP) einrichtest.
Warum SSO verwenden?
Single Sign-on (SSO) hilft dabei, dich und deine Kund*innen zu schützen, indem es dein Konto sicherer macht. Wenn du SSO für dein Unternehmen eingerichtet hast, kannst du verlangen, dass sich deine Klaviyo Nutzer*innen mit ihren SSO-Anmeldedaten anmelden.
Außerdem: Wenn du SSO für deine Organisation nutzt, kannst du und deine Nutzer*innen länger bei Klaviyo angemeldet bleiben, bevor ihr eure Anmeldedaten erneut eingeben müsst.
Bevor du anfängst
Wir empfehlen dringend, dich an die IT-Abteilung deines Unternehmens zu wenden, damit sie dir beim Einrichten hilft, da es bestimmte Schritte gibt, die du im Identity Provider deines Unternehmens durchführen musst. Falls nötig, kannst du sie vorübergehend als Admin in deinem Konto festlegen, um SSO einzurichten.
Bitte beachten:
- Du musst ein kostenpflichtiges Abo haben, um SSO in einem Konto zu nutzen. SSO ist auch für Portfolios verfügbar, ohne separate Anforderung eines kostenpflichtigen Abos.
- Um diese Schritte auszuführen, melde dich als Kontoinhaber oder Administrator für ein Konto oder als Portfolio-Kontoinhaber oder Portfolio-Administrator für ein Portfolio an.
- Nutzer*innen können SSO über Klaviyo starten, indem sie ihre Workplace-ID oder eine benutzerdefinierte SSO-URL verwenden. Damit Nutzer*innen über ihren Identitätsanbieter starten können, aktiviere vom Identitätsanbieter initiiertes Login.
Wenn du Single Sign-on (SSO) über einen Identitätsanbieter (IdP) verwendest, kannst du dich damit bei Klaviyo anmelden. Single Sign-on (SSO) mit Security Assertion Markup Language 2.0 (SAML 2.0) ermöglicht Mitgliedern den Zugriff auf Klaviyo über einen Identitätsanbieter deiner Wahl.
Beispiele für SSO-Identitätsanbieter sind Okta, OneLogin, Microsoft Entra ID und weitere.
Wenn du SSO für alle Nutzer*innen erzwingst, muss jede*r neue Nutzer*in die Einladung annehmen und sich dann per SSO anmelden.
Ausnahmeliste anzeigen und verwenden
User*innen, die zur Ausnahmeliste hinzugefügt wurden, können SSO umgehen und sich mit einem Benutzernamen und Passwort anmelden, wenn SSO für ein Unternehmen erzwungen wird. Das ist wichtig, wenn es einen Ausfall beim Identitätsanbieter gibt oder wenn du Partner, Auftragnehmer*innen oder Agenturmitglieder nicht zu deiner Identitätsanbieter-Instanz hinzufügen möchtest.
Du kannst die Ausnahmeliste anzeigen, sobald SSO eingerichtet ist. Gehe zu Einstellungen > Sicherheit, und klicke dann unter Liste der Benutzerausnahmen auf Liste einrichten oder Liste verwalten.
Was ist eine Workplace-ID?
Auch als SSO-Anmeldekennung bezeichnet: Die Workplace-ID ist erforderlich, um SAML SSO in Klaviyo einzurichten. In der Regel ist es derselbe Name wie der deines Unternehmens. Du erstellst diese ID in Schritt 3 der SSO-Konfigurationsseite, die weiter unten unter „Setup abschließen“ in Klaviyo beschrieben wird.
Nach dem Einrichten einer Workplace-ID können Nutzer*innen direkt zur benutzerdefinierten URL deines Unternehmens gehen (z. B. www.klaviyo.com/sso/workplace/<id>). um sich bei Klaviyo anzumelden. Wir empfehlen, Nutzer*innen zu sagen, dass sie diese URL als Lesezeichen speichern sollen, um den Anmeldeprozess zu beschleunigen.
Tipps zum Erstellen einer Workplace-ID:
- Die ID muss eindeutig sein und 3–63 Zeichen lang sein.
- Die ID darf nur Groß- oder Kleinbuchstaben, Zahlen, Bindestriche (-) und Unterstriche (_) enthalten.
- Die ID sollte einfach und für Nutzer*innen leicht zu merken sein (z. B. dein Firmenname).
- Beispielsweise ist Klaviyos Workplace-ID „Klaviyo.“
Über Just-in-Time-Provisionierung (JIT)
Just-in-time-(JIT-)Provisionierung wird aktiviert, sobald du zum ersten Mal eine neue SSO-Konfiguration speicherst. Du kannst es unter Einstellungen > Sicherheit deaktivieren. Wenn eine*e Benutzer*in mit JIT-Provisionierung zu einem Konto hinzugefügt wird, muss die*der Benutzer*in die Einladung in der E-Mail annehmen, um auf das Konto zugreifen zu können.
Wenn SSO und JIT-Provisionierung aktiviert sind, verwalte die Klaviyo-Rolle der Nutzer*in in deinem Identitätsanbieter. Nutzer*innen auf der Ausnahmeliste können ihre Rollen in Klaviyo weiterhin ändern lassen, und der Kontoinhaber kann die Inhaberschaft in Klaviyo weiterhin übertragen. Bei anderen Nutzer*innen erfordert das Ändern von Rollen in Klaviyo, dass du JIT deaktivierst und, falls aktiviert, SCIM. Wenn du JIT wieder aktivierst, kann die von deinem Identitätsanbieter gesendete Rolle die Rolle der*s Nutzer*in beim nächsten SSO-Login wieder aktualisieren.
Was ist JIT?
Wenn die JIT-Provisionierung aktiviert ist, müssen IT-Admin*innen nicht mehr für jede*n Benutzer*in in jeder ihrer Anwendungen manuell Konten erstellen. Stattdessen werden Benutzerkonten erstellt, wenn Benutzer*innen zum ersten Mal versuchen, sich bei einer Anwendung anzumelden, solange Benutzer*innen die Berechtigung für diese App haben.
So können IT-Admin*innen Klaviyo automatisch Zugriff auf alle Nutzer*innen in ihrem Identitätsanbieter gewähren, sodass die Konten dieser Nutzer*innen automatisch erstellt werden, wenn sie sich zum ersten Mal über ihr SSO-Portal oder über einen von Klaviyo initiierten Login bei Klaviyo anmelden.
SAML-SSO einrichten
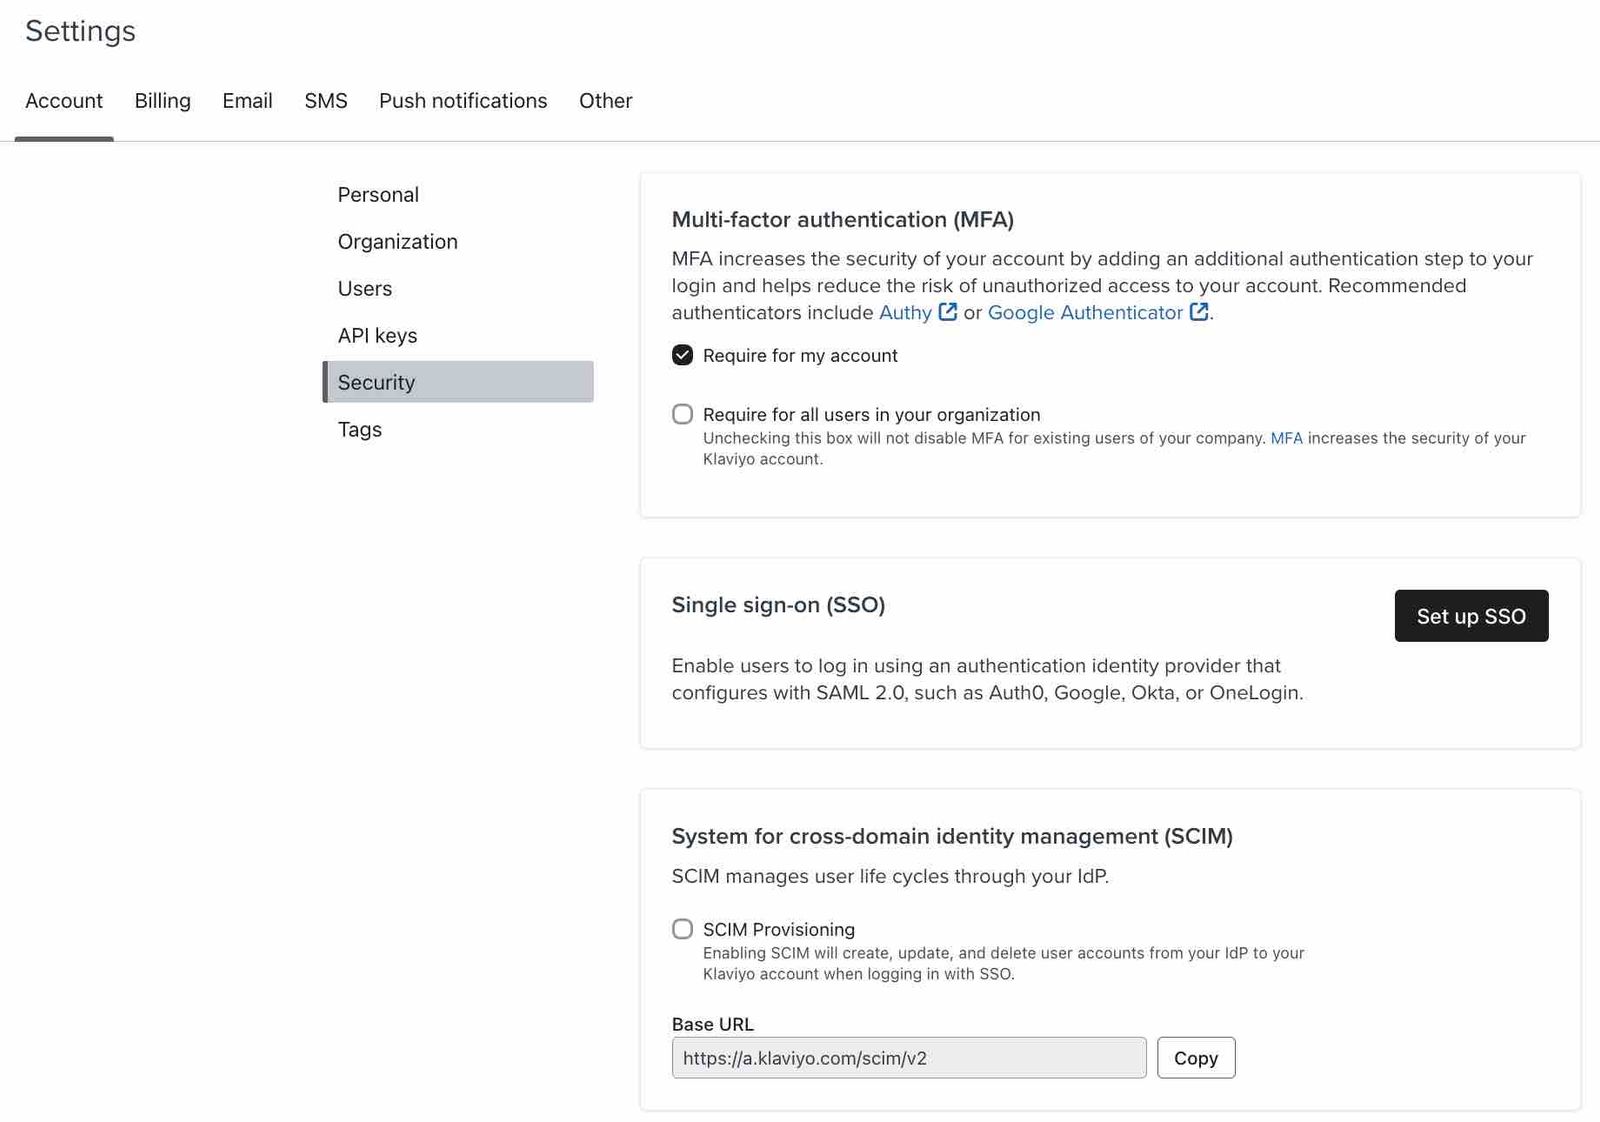
- Klicke in Klaviyo unten links auf den Namen deiner Organisation.
- Klicke auf Einstellungen.
- Wähle Sicherheit aus.
- Klicke auf SSO einrichten. (Beachte, dass keine Multi-Faktor-Authentifizierung erforderlich ist.)
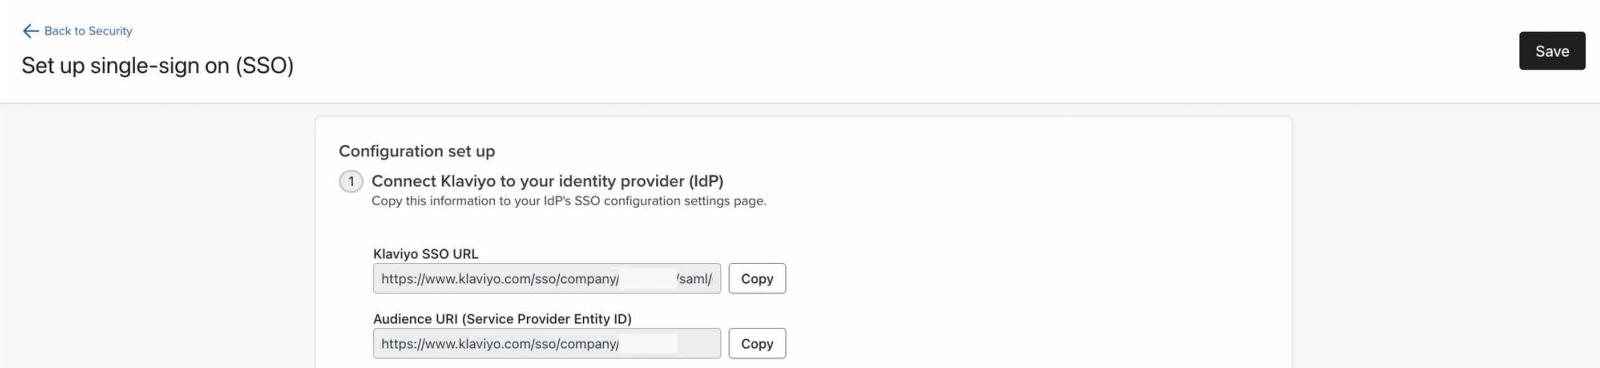
- Kopiere die Klaviyo SSO-URL und die Audience-URI (Entitäts-ID des Service-Providers) zur Verwendung im nächsten Abschnitt.
Melde dich bei deinem SSO-Anbieter an.
Öffne die Dropdown-Menüs unten, um Identitätsanbieter-spezifische Anleitungen zu sehen. Informationen zur aktuellen Navigation des Anbieters findest du im Leitfaden zur SAML-App-Integration von Okta oder im Leitfaden zu SAML-SSO von Microsoft. Im Allgemeinen musst du:
- Öffne einen neuen Tab und melde dich bei deinem SSO-Anbieter an.
- Finde die SAML-Konfigurationseinstellungen für deinen Provider.
- Füge sowohl die Klaviyo-SSO-URL als auch die Audience-URI (Entitäts-ID des Dienstanbieters) in die entsprechenden Felder ein und speichere dann.
- Lade die Metadaten deines Identitätsanbieters herunter oder suche sie.
- Weise Benutzer*innen und ihre Rollen der Klaviyo App zu, einschließlich der Person, die SSO testen wird.
- Um Nutzer*innen mit JIT-Provisionierung zu erstellen, konfiguriere deinen Identitätsanbieter so, dass er ein SAML-Attribut mit dem Namen role mit dem passenden Klaviyo-Rollenschlüssel unten sendet. Wir empfehlen die Verwendung des Schlüsselformats, da einige Identitätsanbieter Attribute in Kleinbuchstaben umwandeln; daher wird das Labelformat nicht empfohlen.
Benutzerrollen für Konten | Portfolio-Benutzerrollen |
Eigentümer | portfolio_owner |
Administrator | portfolio_admin |
Manager | portfolio_manager |
Analyst | Portfolioanalyst*in |
campaign_coordinator | |
content_creator | |
Support |
Die Rollen hängen vom Kontotyp ab, in dem du SSO einrichtest. In einem normalen Konto gelten nur Benutzer*innenrollen für das Konto. In einem Portfolio-Konto gelten nur Benutzer*innenrollen für das Portfolio.
Verwende owner oder portfolio_owner nur für den bestehenden Kontoinhaber. Die JIT-Provisionierung kann keinen Kontoinhaber erstellen oder die Inhaberschaft übertragen. Übertrage stattdessen die Inhaberschaft in Klaviyo.
Okta
- Melde dich bei deinem Okta-Admin-Konto an.
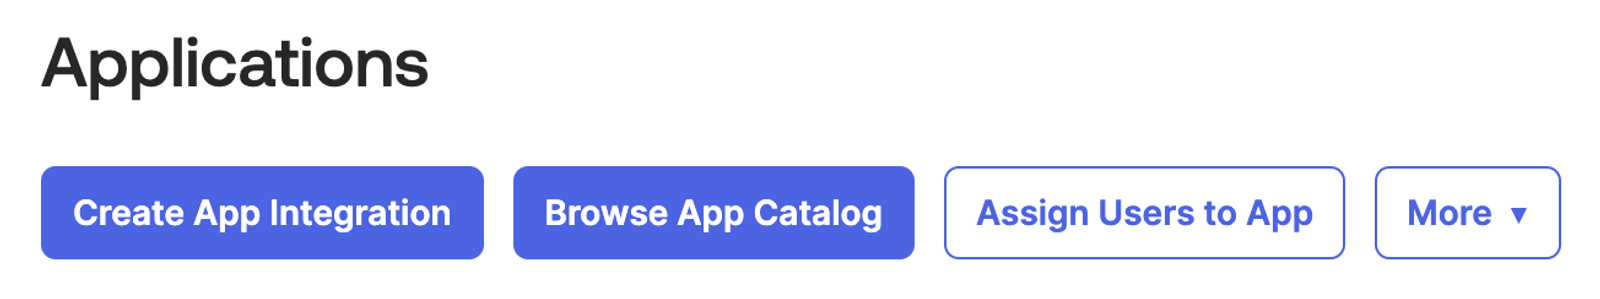
- Rufe Anwendungen und Ressourcen > Anwendungen auf.
- Wähle App-Integration erstellen und dann Klassische Benutzeroberfläche aus.
- Wähle im Modal die Option SAML 2.0 aus.
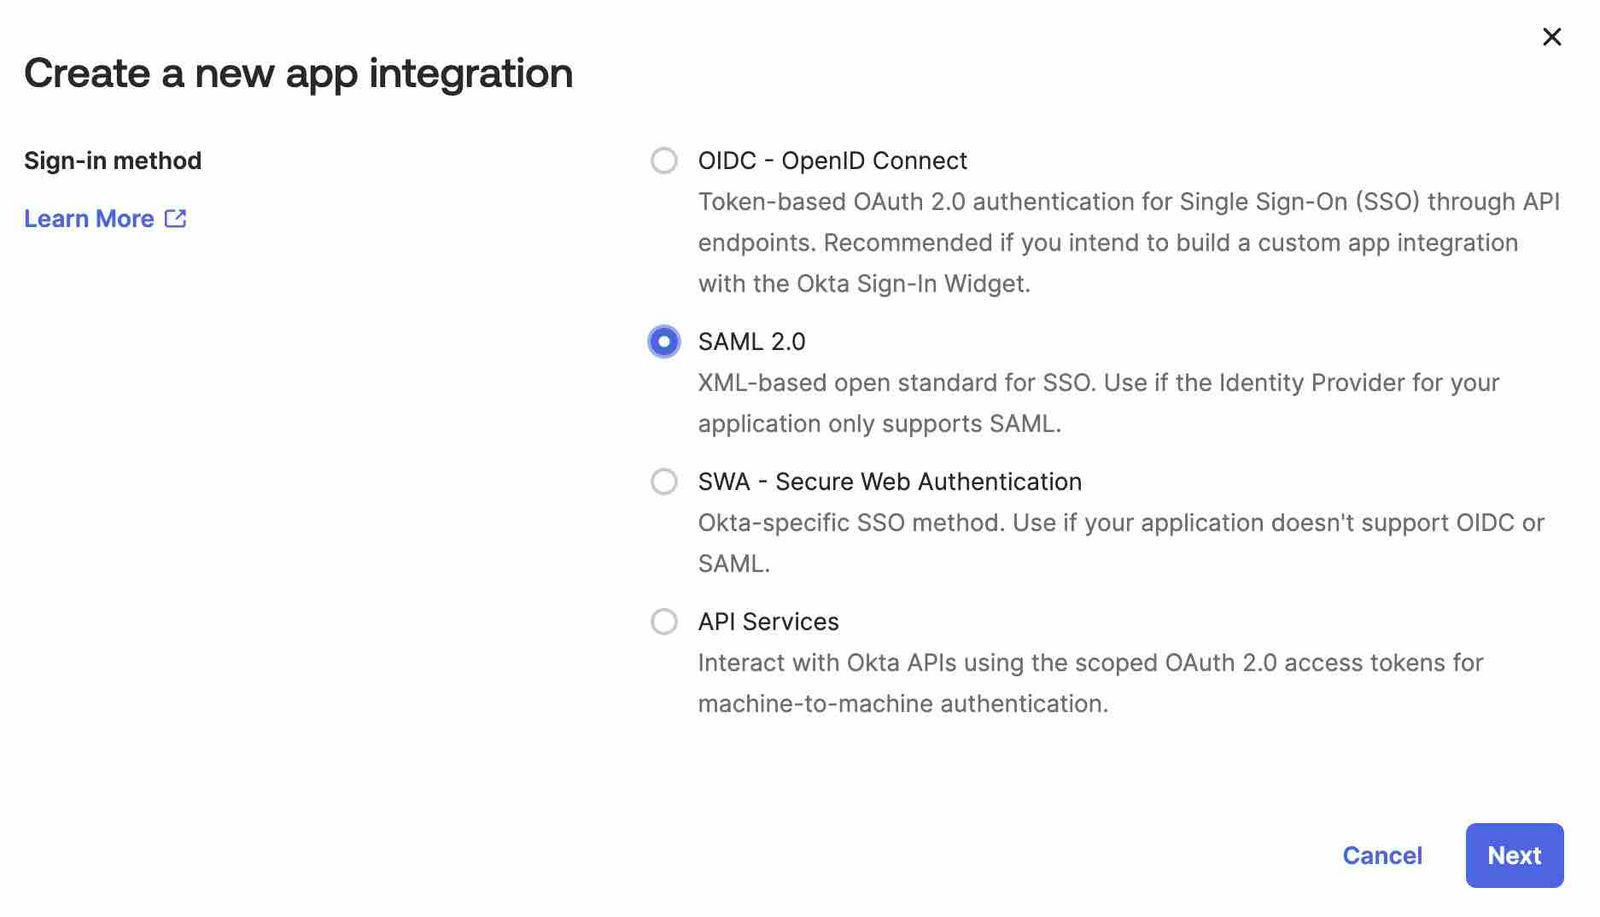
- Klicke auf Weiter.
- Gib der Integrationen einen Namen (z. B. „Klaviyo“).
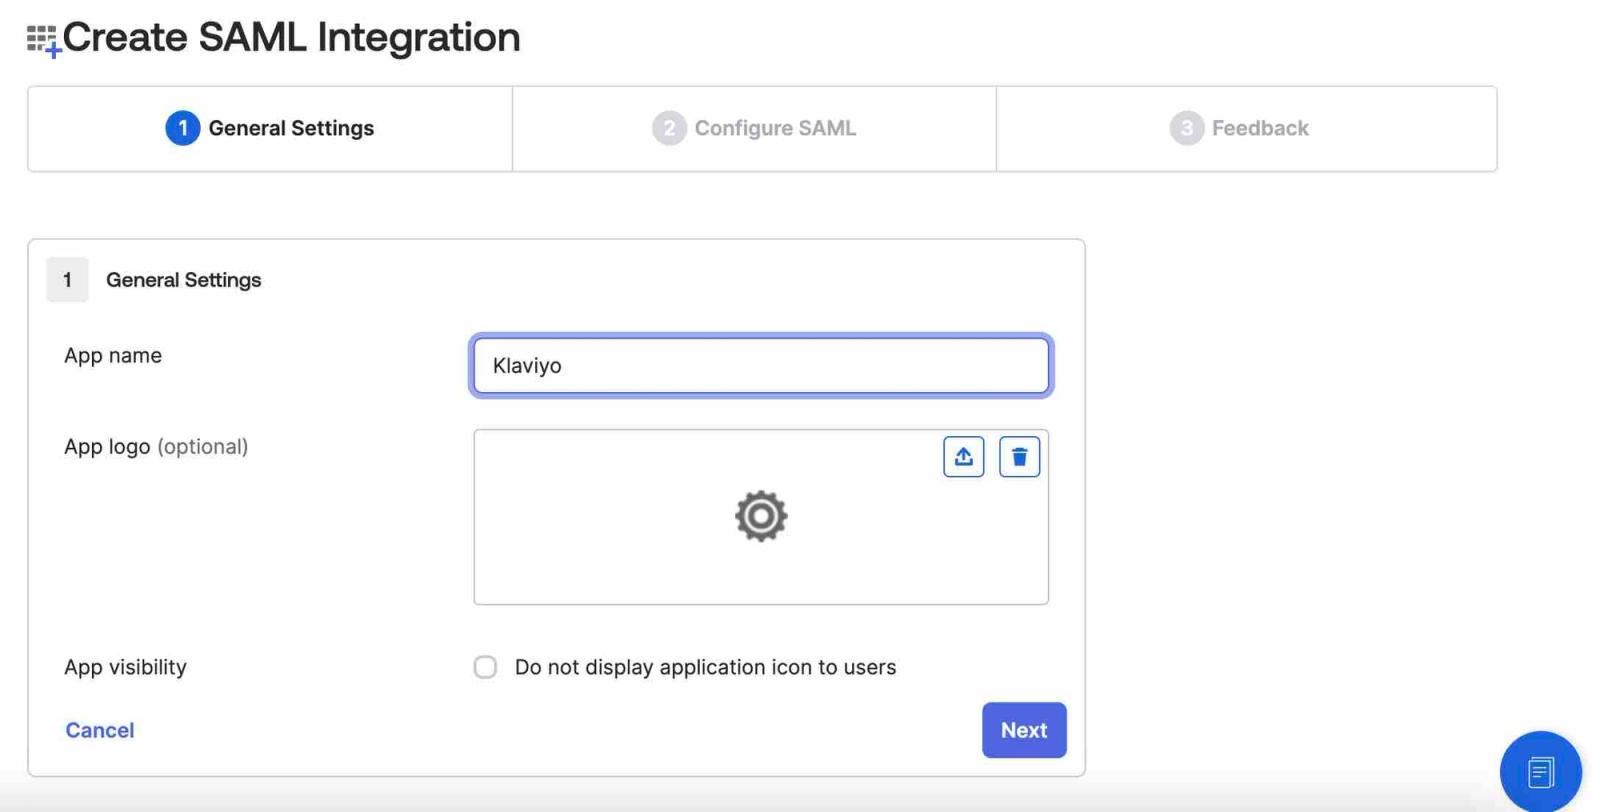
- Klicke auf Weiter.
- Im Feld Single sign-on URL die Klaviyo SSO URL aus dem Klaviyo-SSO-Einrichtungsbildschirm einfügen.
- In das Feld Audience URI (SP Entity ID) die Audience URI (Service Provider Entity ID) aus Klaviyo einfügen.
- Lege das Feld für das Name ID -Format auf EmailAddress fest.
- Ändere den Anwendungsbenutzernamen in E-Mail.
- Prüfe, dass Update application username on auf Erstellen und aktualisieren eingestellt ist.
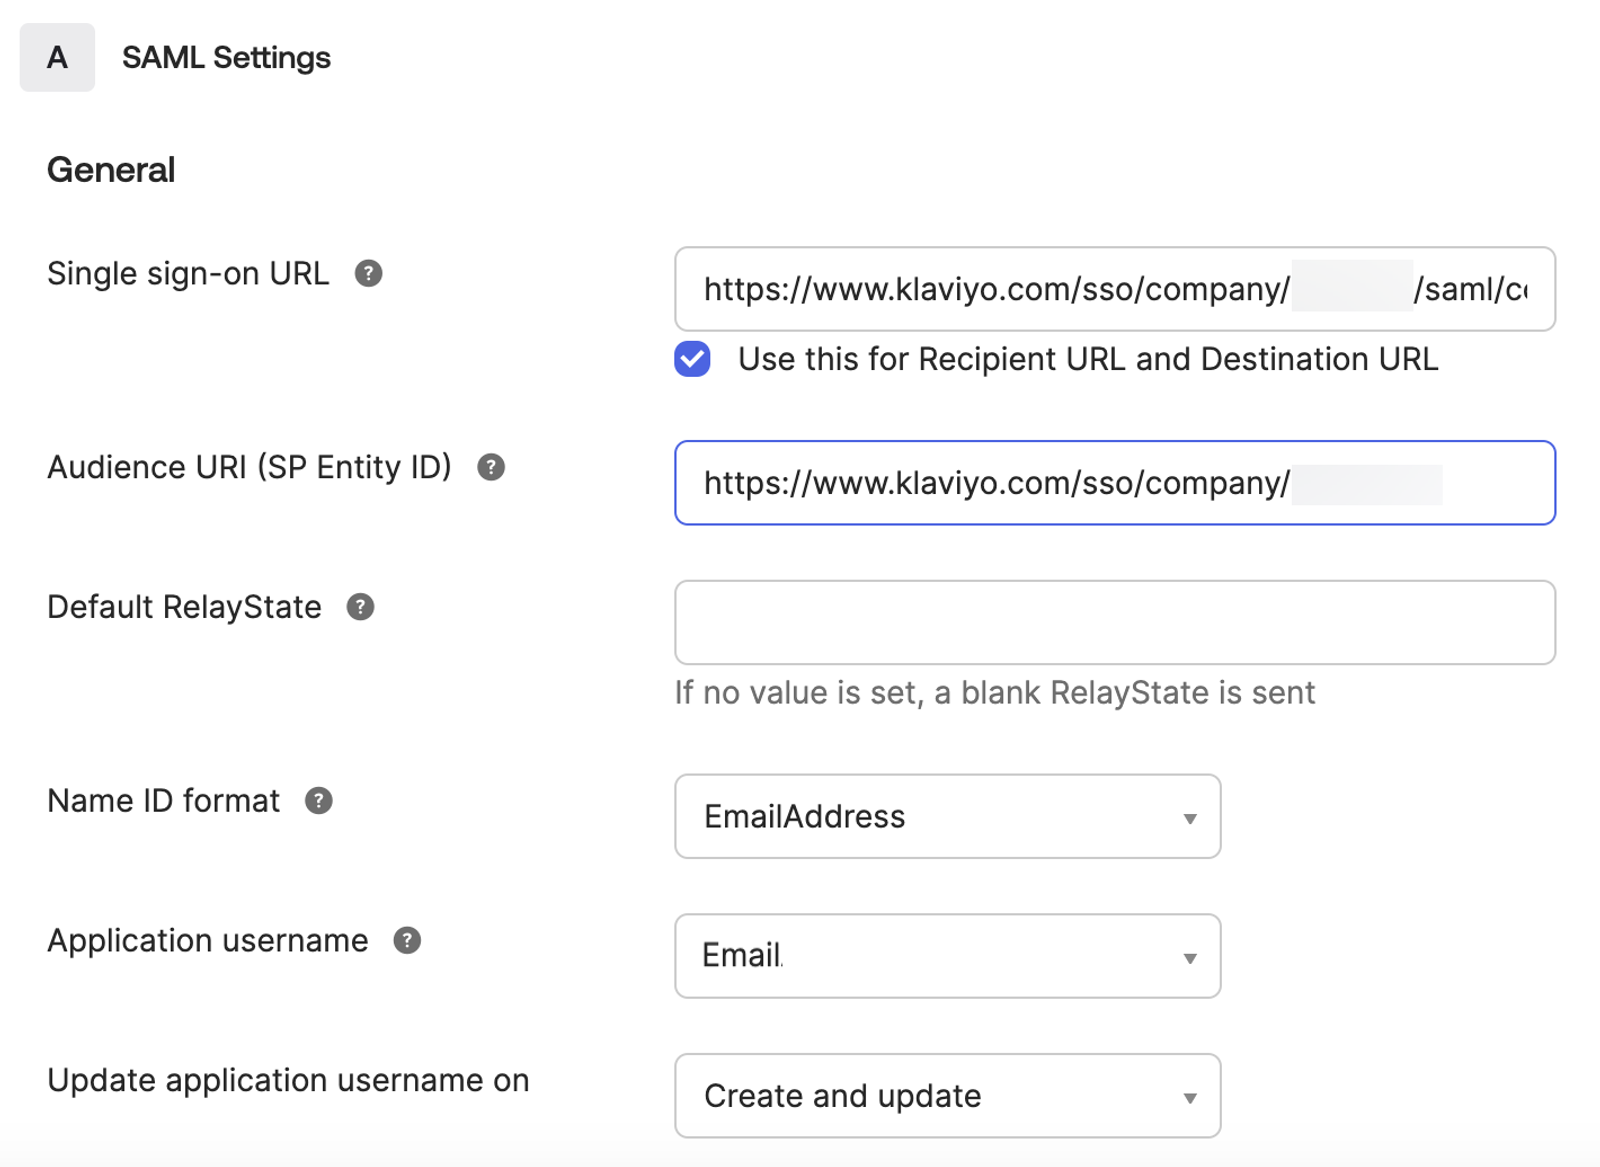
- Klicke auf Weiter.
- Wähle Ich bin Okta-Kund*in und füge eine interne App hinzu aus.
- Vervollständige die verbleibenden Feedback-Optionen für deine App wie in Okta’s Einrichtungsanleitung beschrieben.
- Scrolle zum Ende der Seite und klicke auf Fertigstellen.
- Wechsle zur Registerkarte Anmelden .
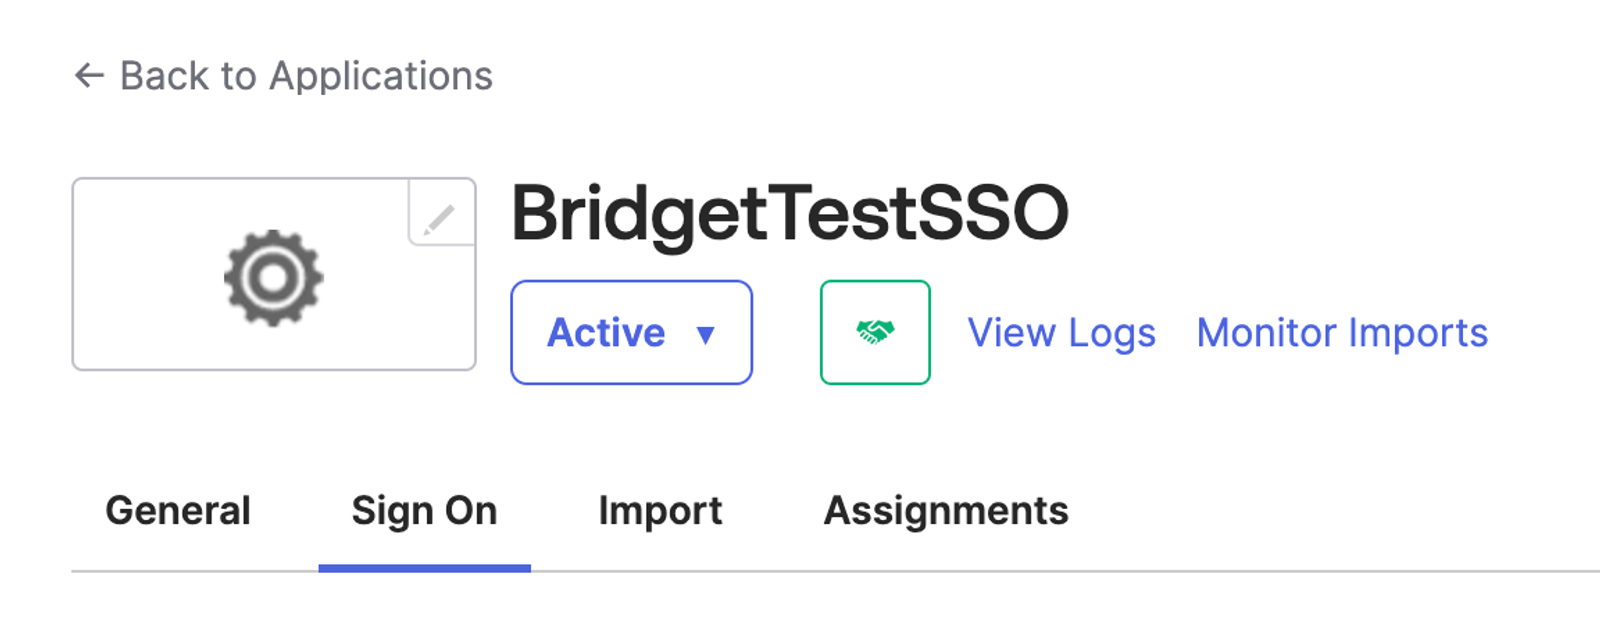
- Scrolle nach unten zum Abschnitt SAML Signing Certificates.
- Suche ein aktives Zertifikat und klicke dann auf das Dropdown-Menü Aktionen .
- Klicke auf Identitätsanbieter-Metadaten anzeigen.
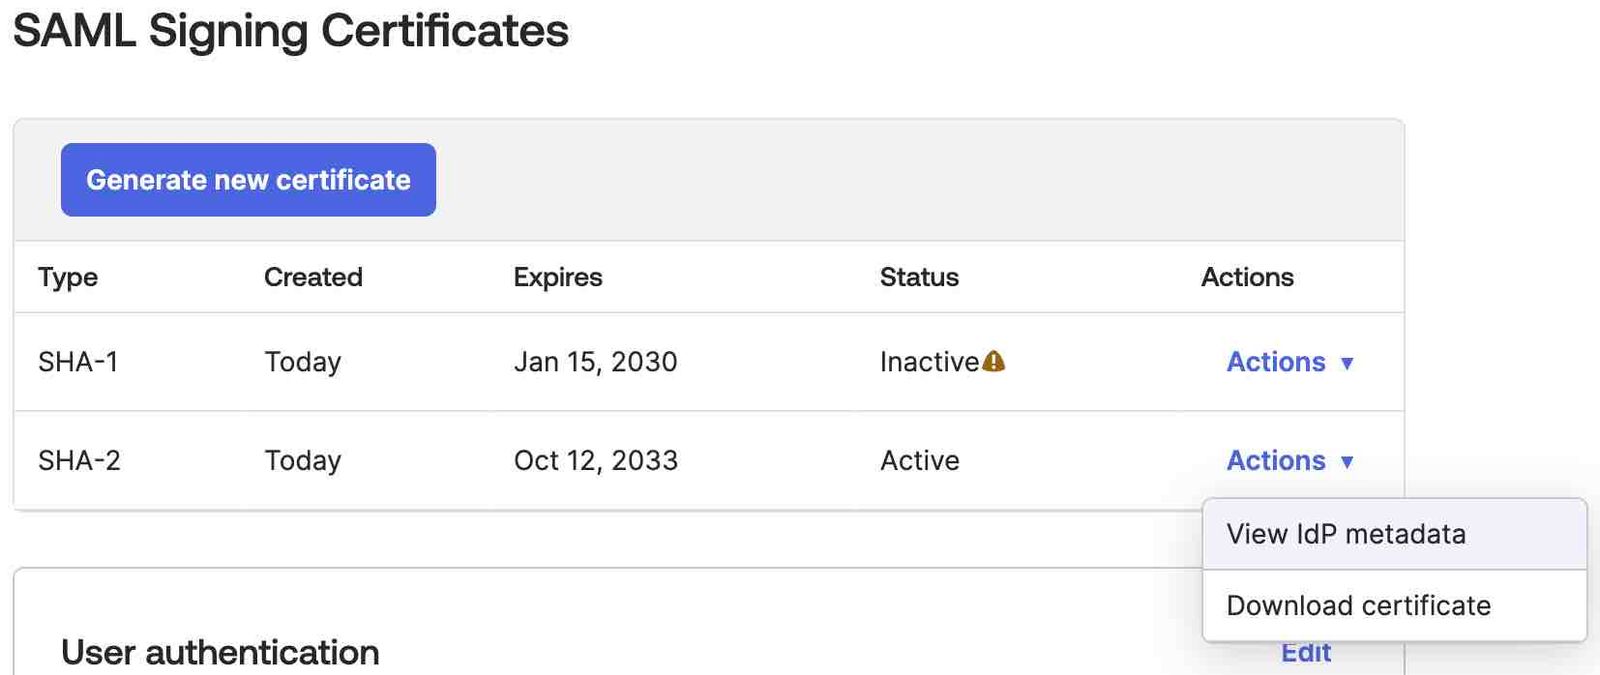
- Ein neuer Tab wird geöffnet, der wie der unten stehende aussehen sollte.
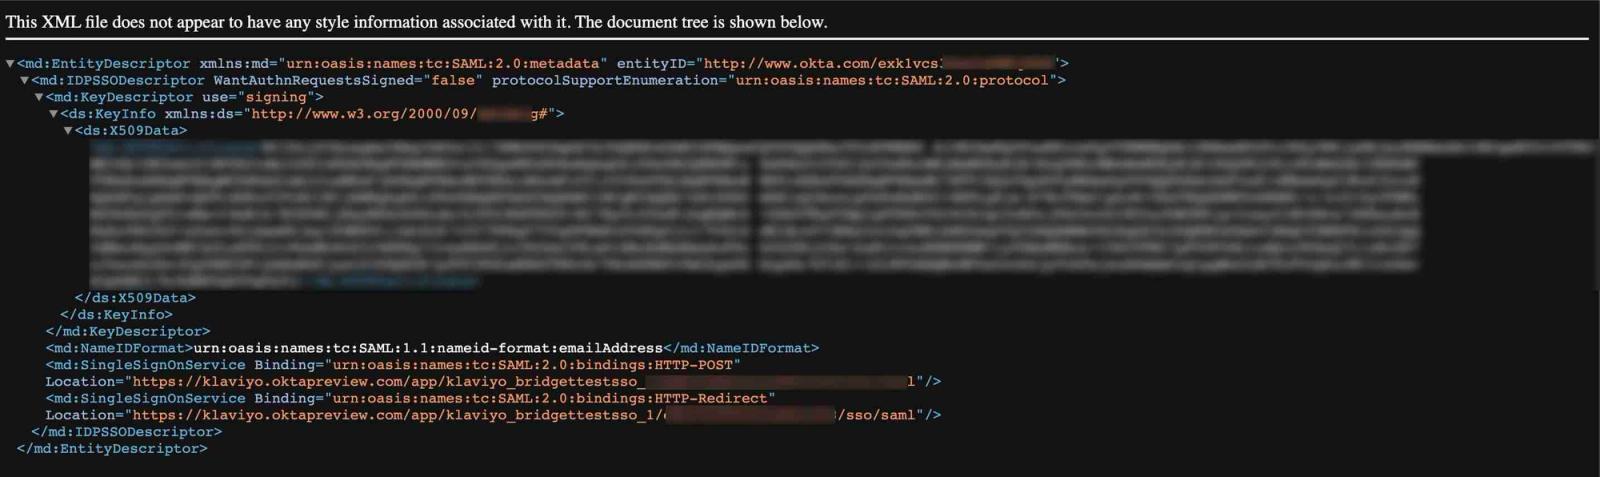
- Klicke im neuen Tab mit der rechten Maustaste und wähle Speichern unter > Speichern, damit du diese Datei später in Klaviyo hochladen kannst.
- Navigiere zurück zu Okta.
- Gehe zur Registerkarte Zuweisungen .
- Klicke auf Zuweisen.
- Wähle aus, ob du die App einer Einzelperson (d. h. Personen) oder einer Gruppe zuweisen möchtest.
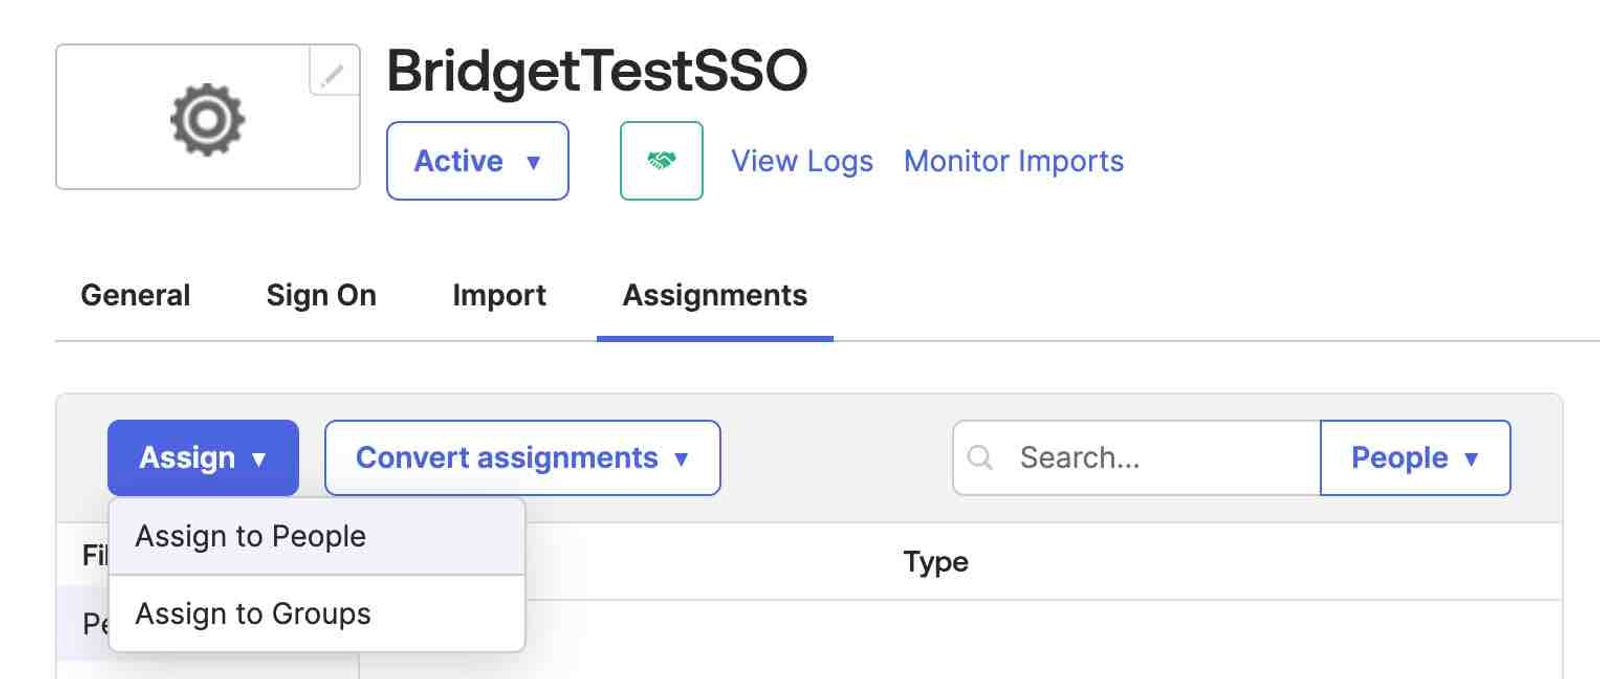
- Suche die Personen oder Gruppen, denen du Klaviyo zuweisen möchtest, und klicke neben ihrem Namen/ihren Namen auf Zuweisen .
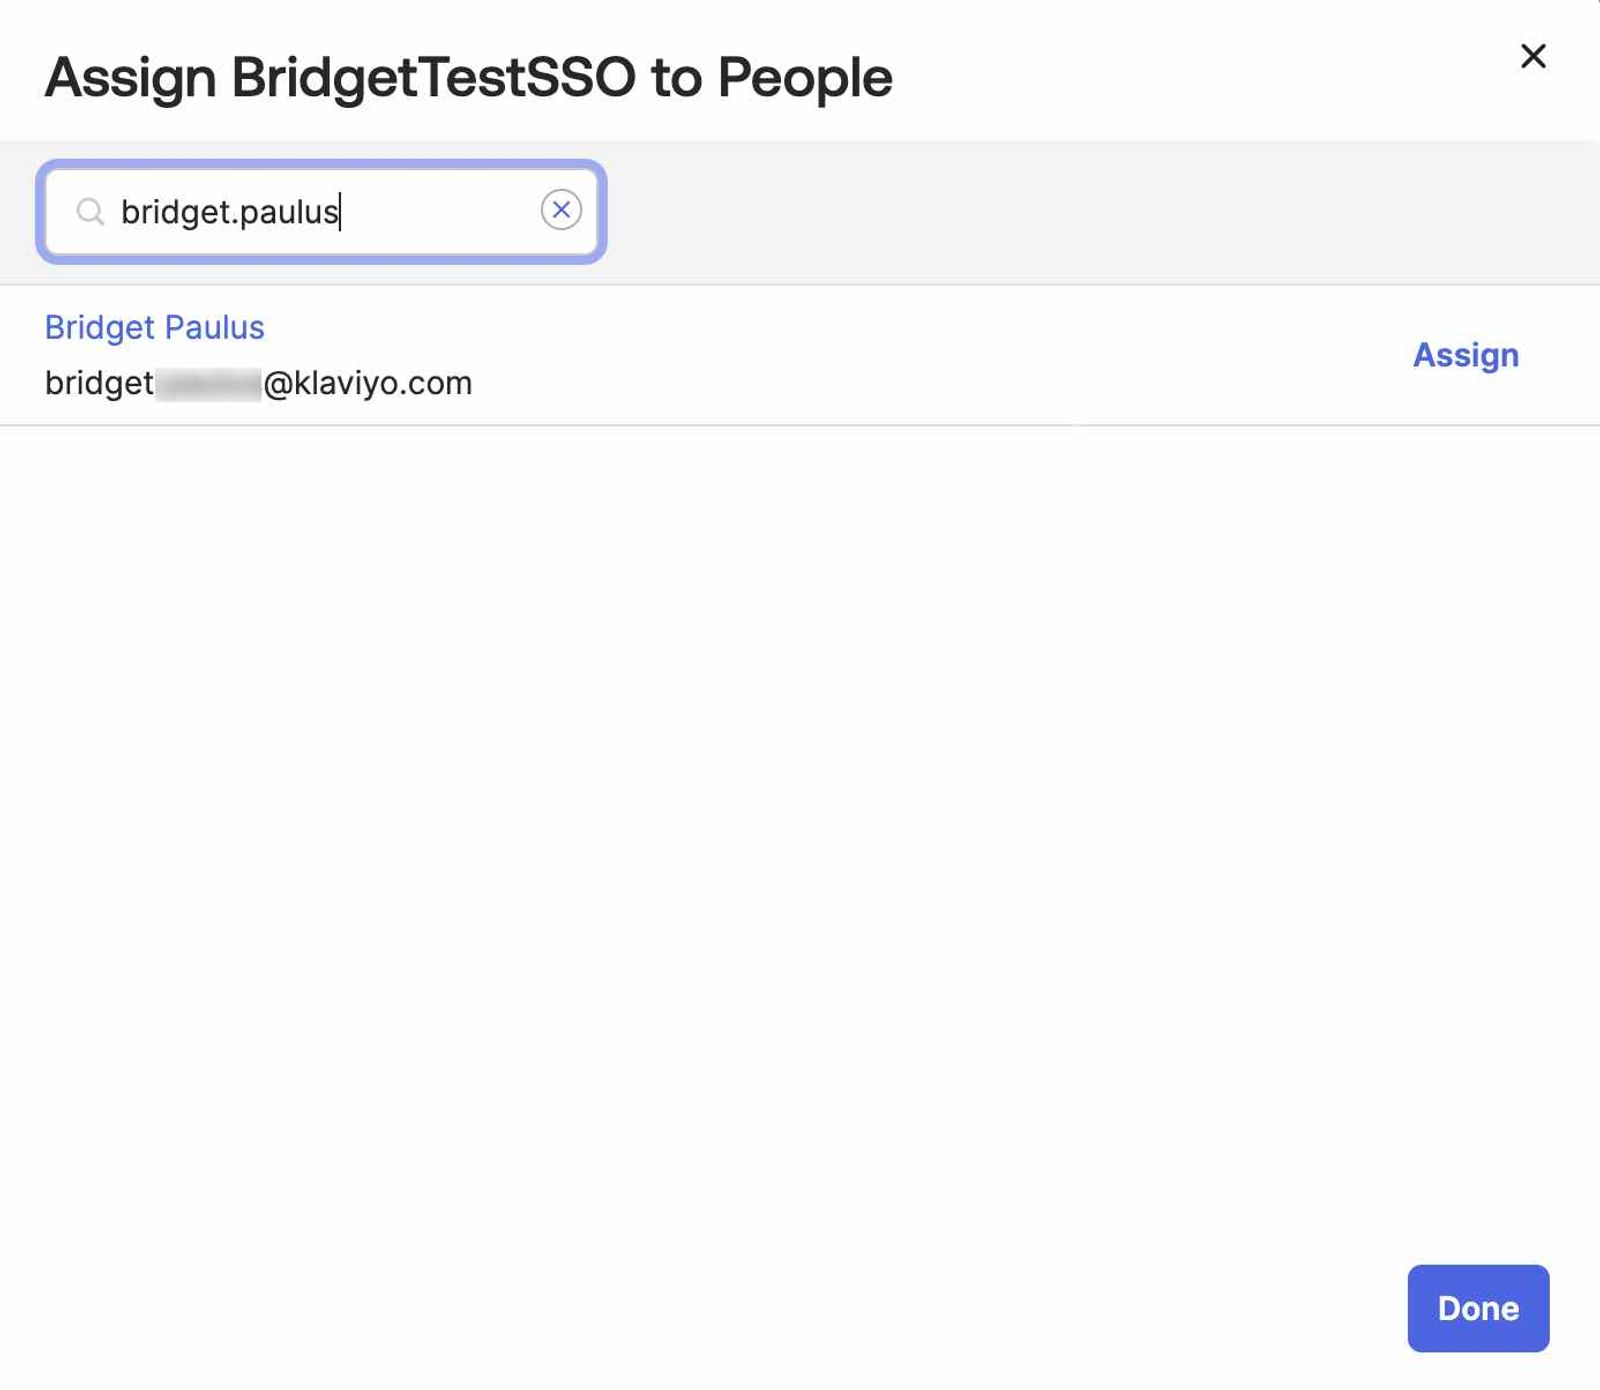
- Wenn du Einzelpersonen auswählst:
- Wähle den Benutzernamen für jede Person aus. Standardmäßig ist das der Benutzername in Okta.
- Klicke auf Speichern und zurück.
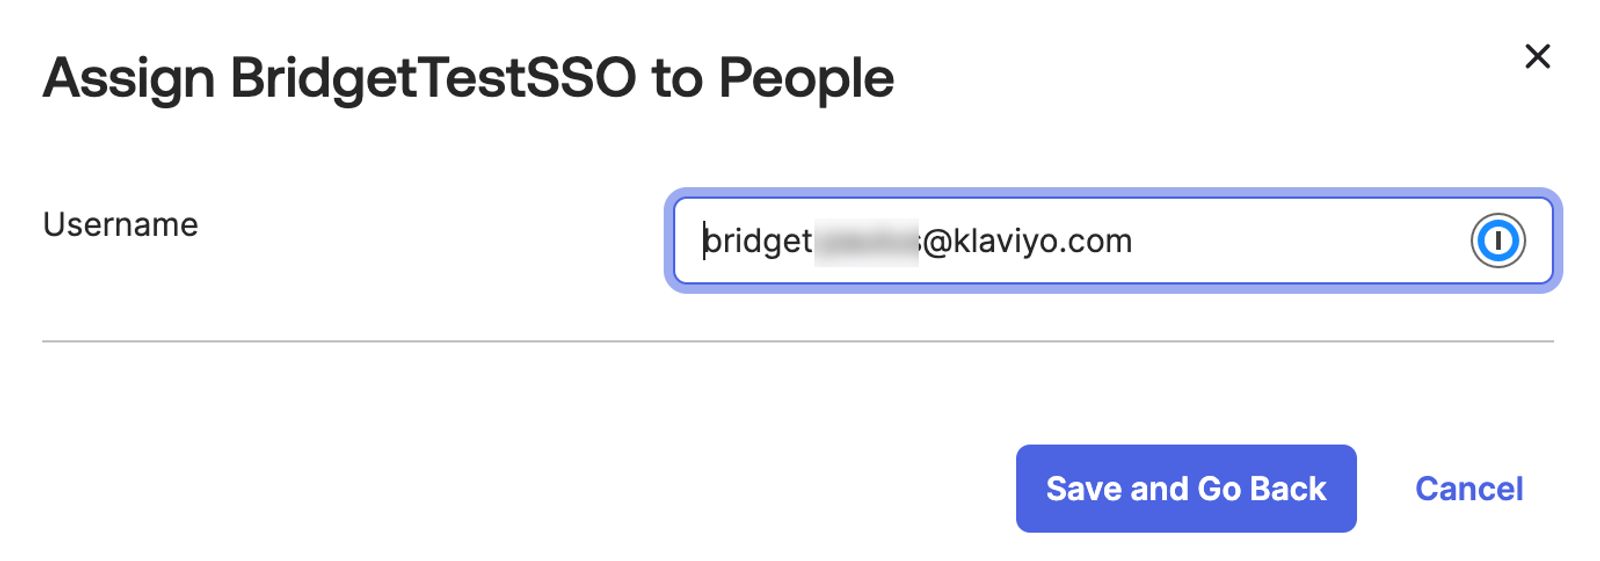
- Wenn du fertig bist, klicke auf Fertig.
One Login
- Melde dich bei deinem One Login-Konto an.
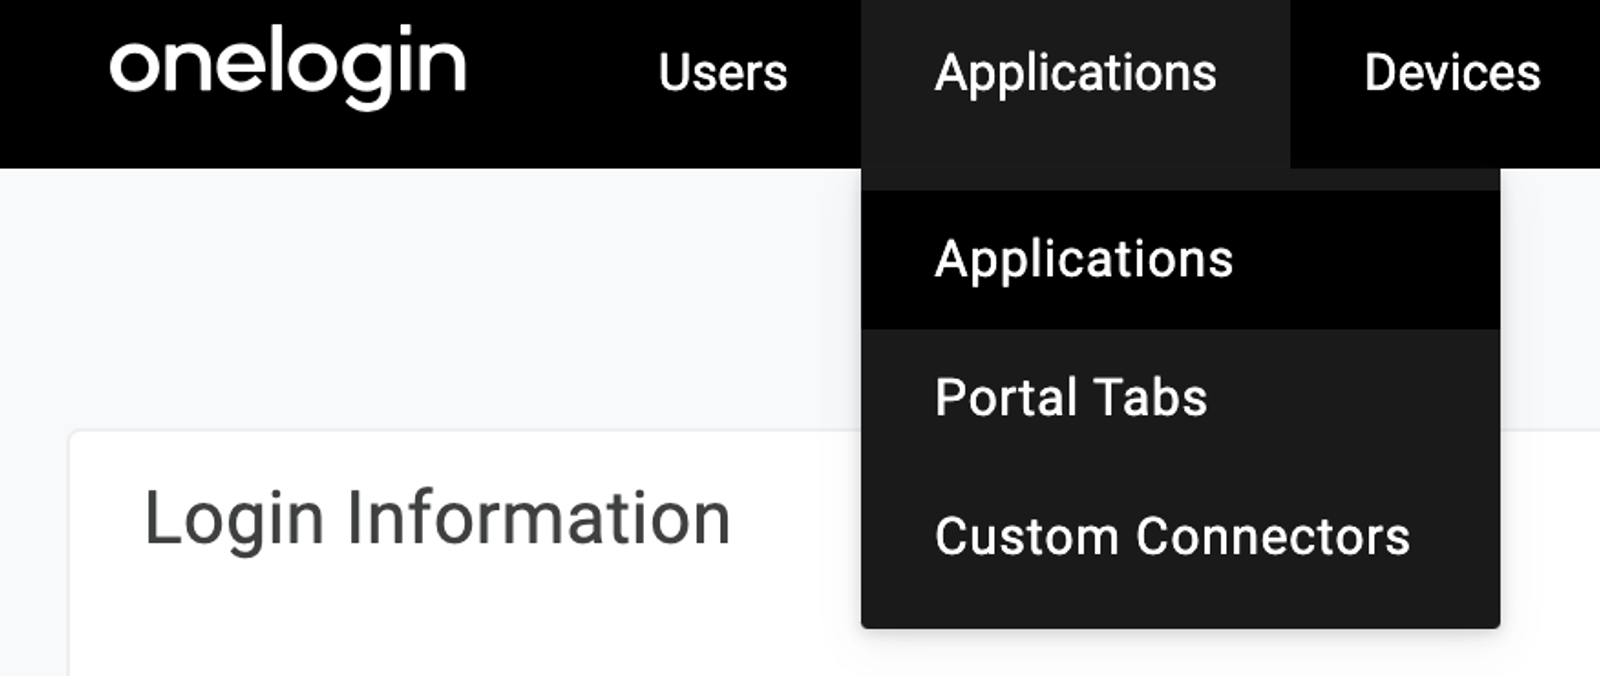
- Navigiere zu Anwendungen > Anwendungen.
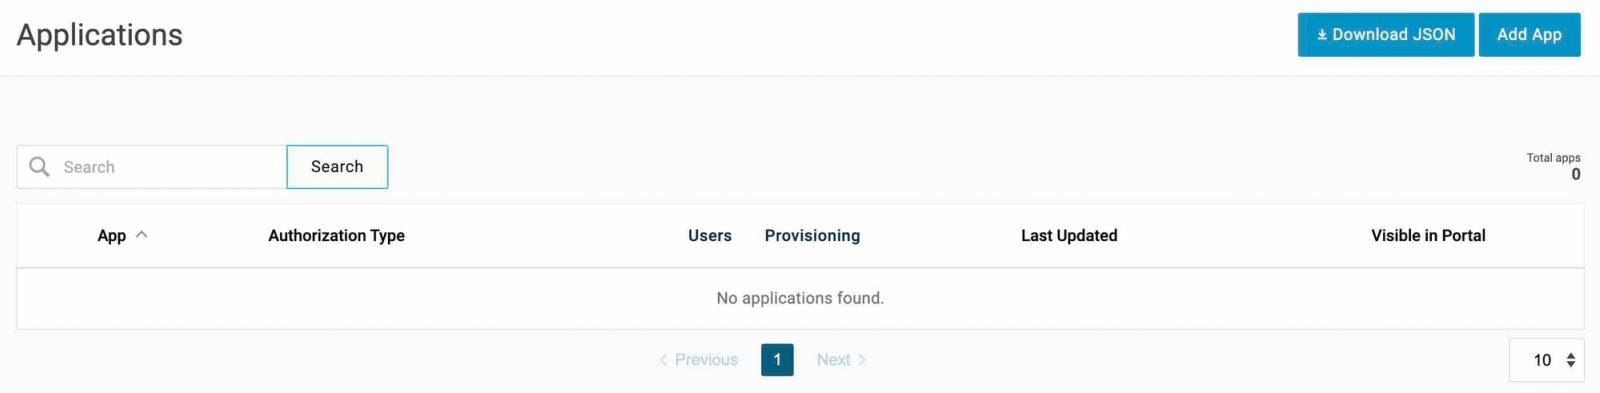
- Klicke oben rechts auf App hinzufügen .
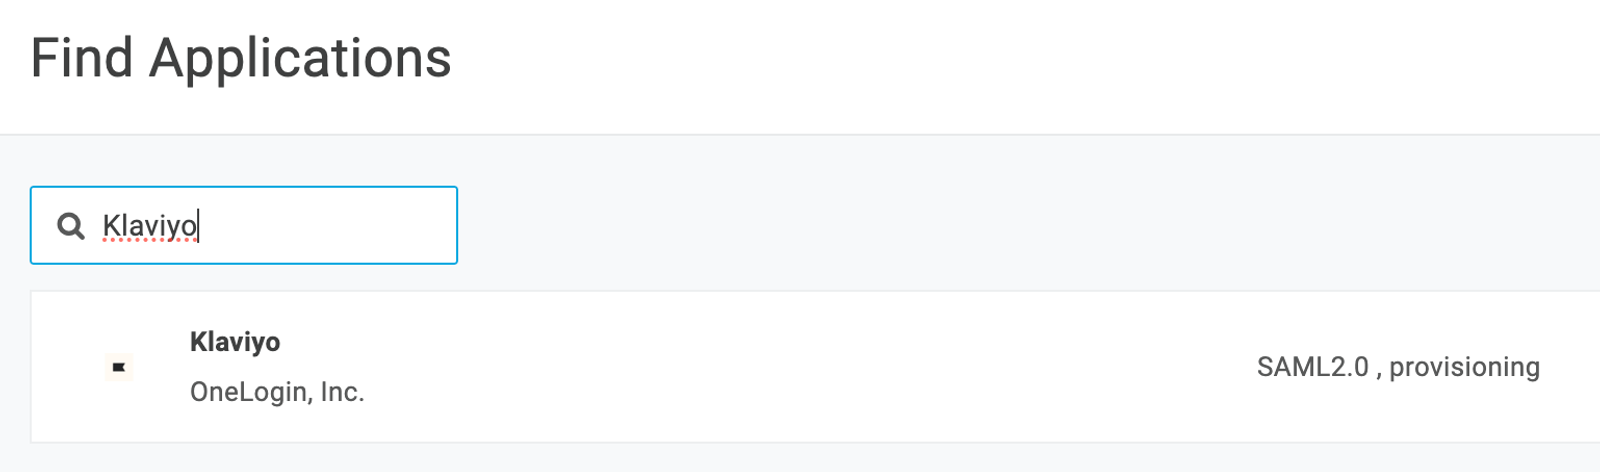
- Suche nach „Klaviyo“ und wähle dann das Ergebnis aus, das angezeigt wird.
- Optional: Den Anzeigenamen auswählen, ein neues Symbol hochladen oder eine Beschreibung für diese App hinzufügen.
- Klicke oben rechts auf Speichern.
- Gehe in der linken Seitenleiste zu Konfiguration .
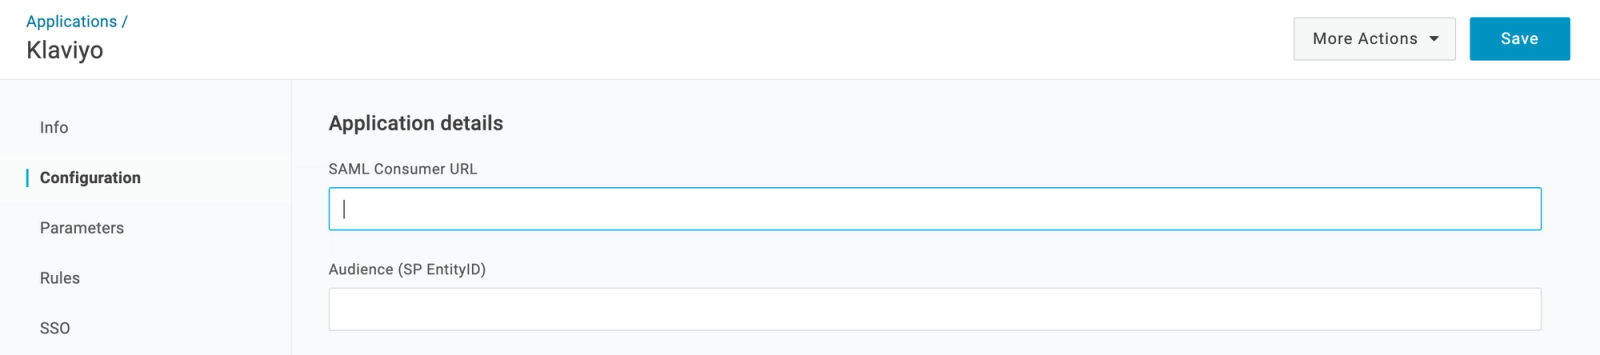
- Füge im Feld SAML Consumer URL deine Klaviyo SSO-URL ein.
- Füge im Feld Audience (SP EntityID) deine Audience URI (Service Provider Entity ID) ein.
- Klicke auf Speichern.
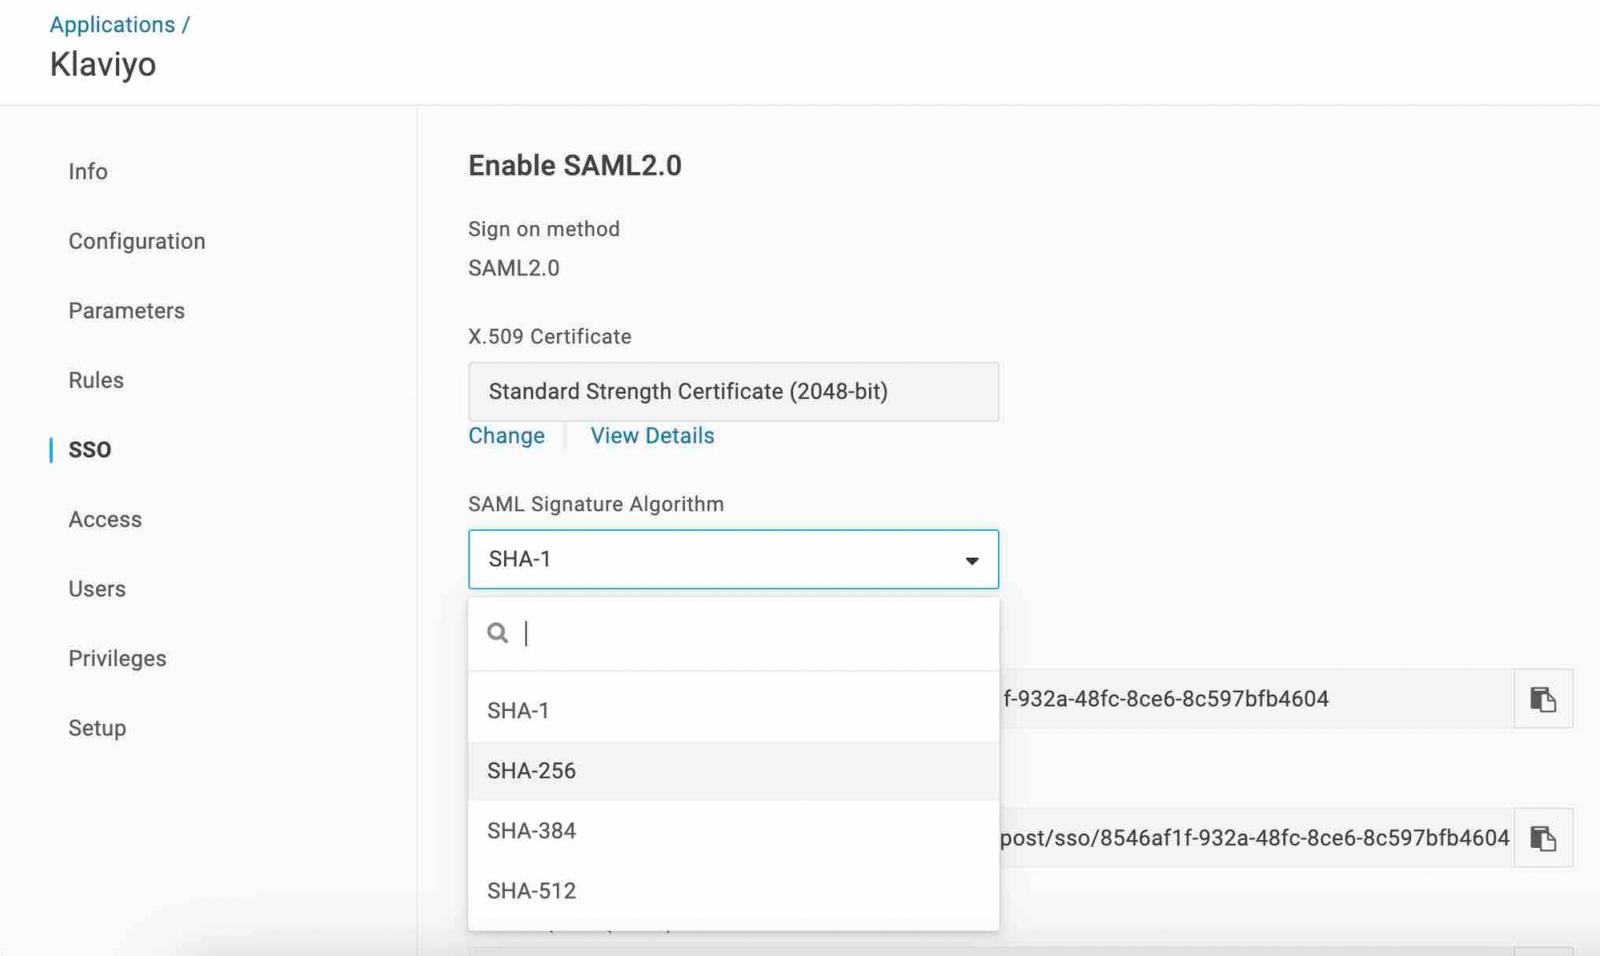
- Klicke in der linken Seitenleiste auf SSO .
- Öffne das Dropdown-Menü SAML-Signaturalgorithmus .
- Wähle SHA-256 aus.
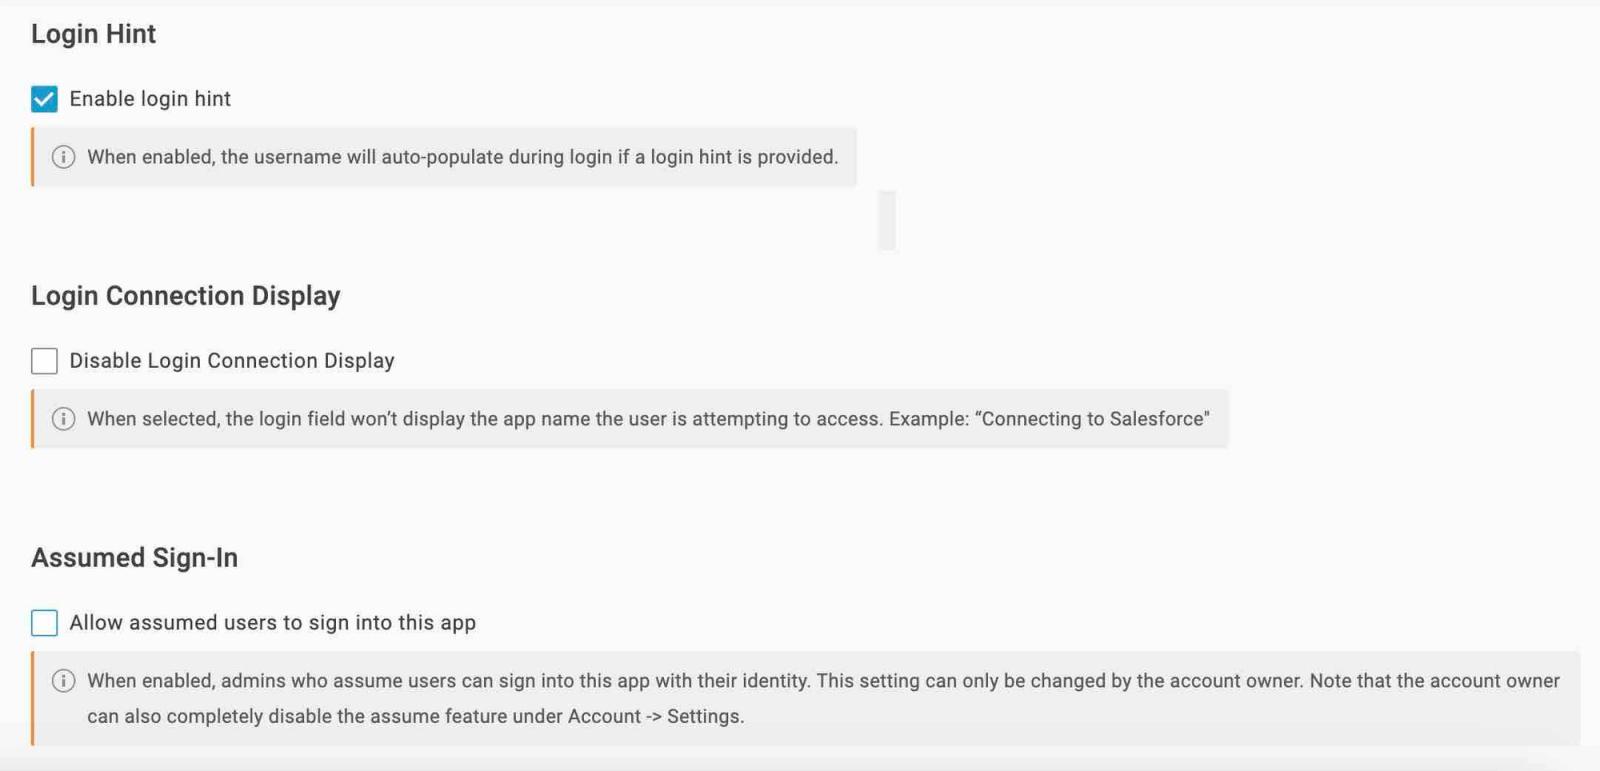
- Optional: scrolle nach unten, um deine Einstellungen für die Anzeige bei der Anmeldung zu ändern.
- Klicke auf Speichern.
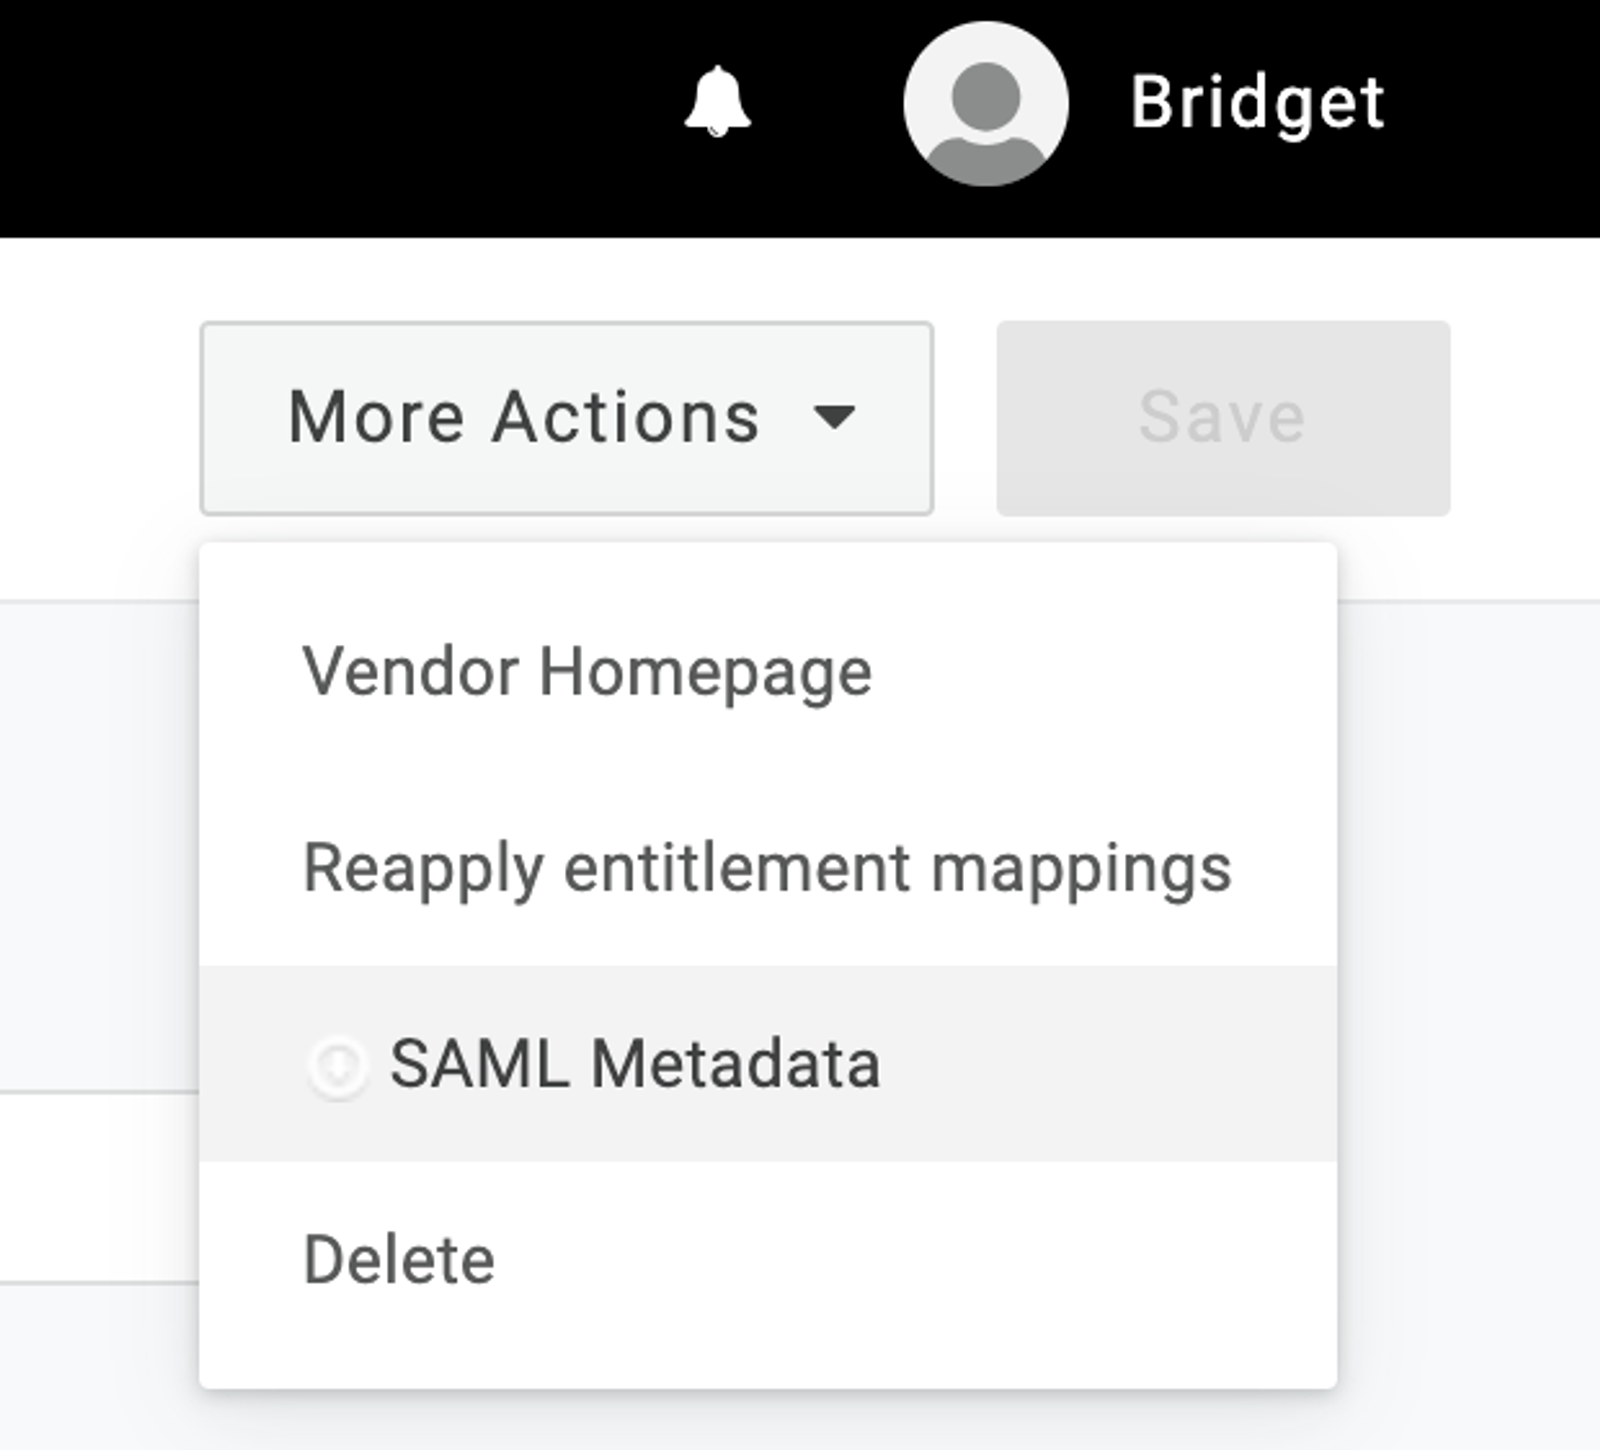
- Öffne das Drop-down-Menü Weitere Aktionen oben rechts.
- Wähle SAML-Metadaten aus. Dadurch wird die Datei heruntergeladen, die du im nächsten Abschnitt hochladen musst.
Bevor du mit dem nächsten Abschnitt fortfährst, musst du Nutzer*innen zur Klaviyo-App in One Login hinzufügen und ihnen dann ihre Rollen zuweisen.
- Um Benutzer*innen zur Klaviyo-App hinzuzufügen, klicke oben links auf Benutzer*innen > Benutzer*innen.
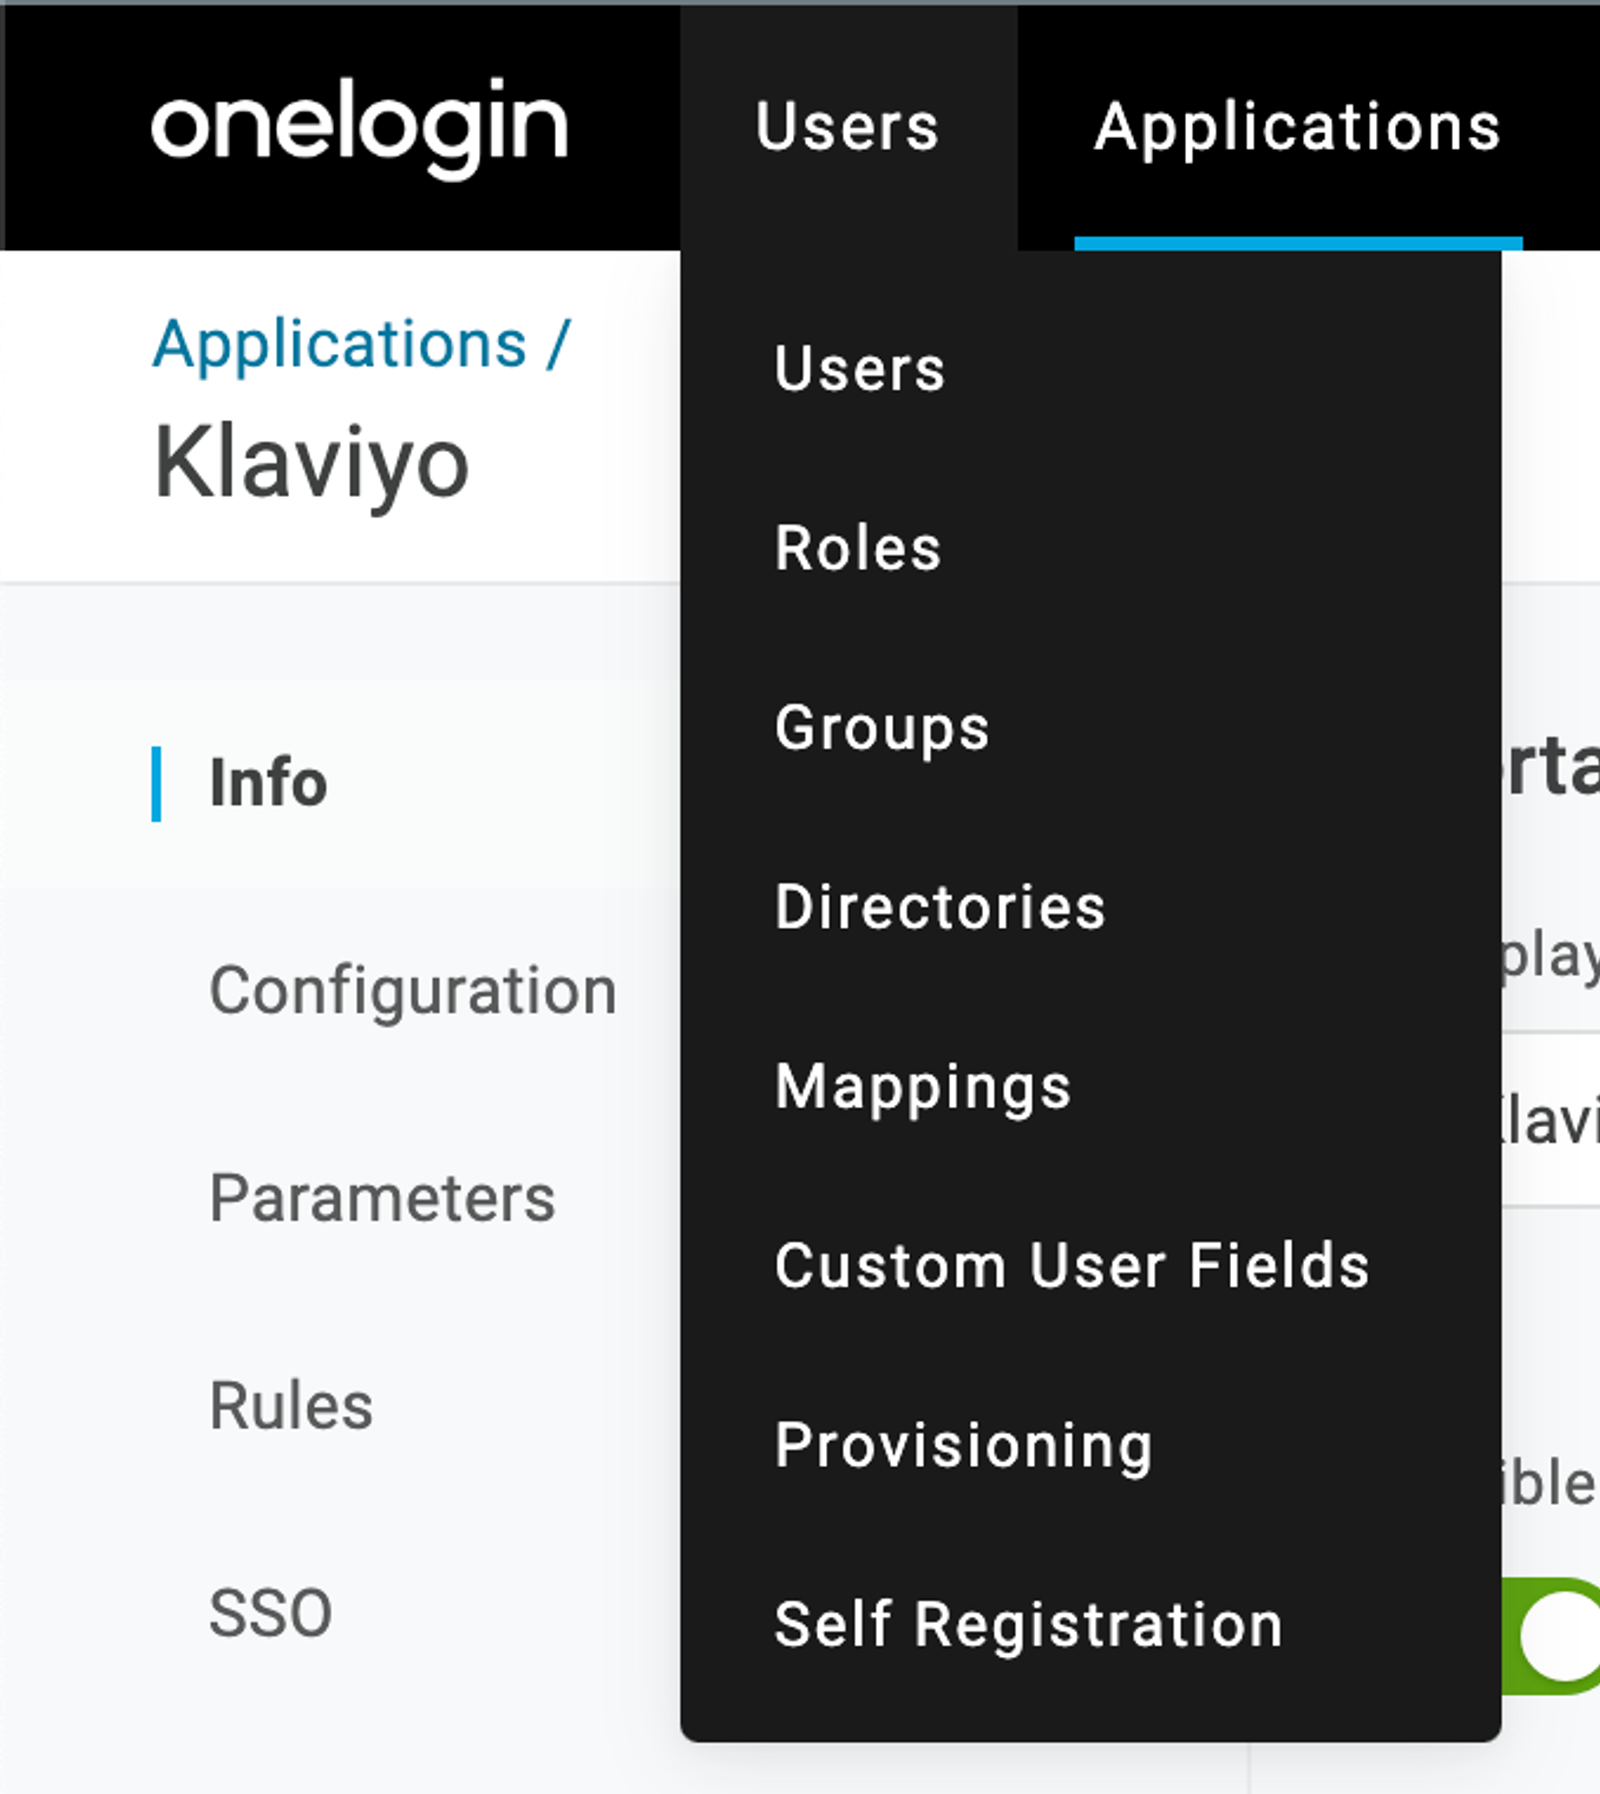
- Wähle eine*n Benutzer*in aus, um auf Klaviyo zuzugreifen. Wir empfehlen, die Person zuzuweisen, die SSO in Klaviyo einrichtet.
- Wähle in der linken Seitenleiste Anwendungen aus.
- Klicke auf die Plus-Schaltfläche auf der rechten Seite, um diesem*dieser Benutzer*in eine Anwendung hinzuzufügen.
- Wähle Klaviyo aus dem Drop-down-Menü aus.
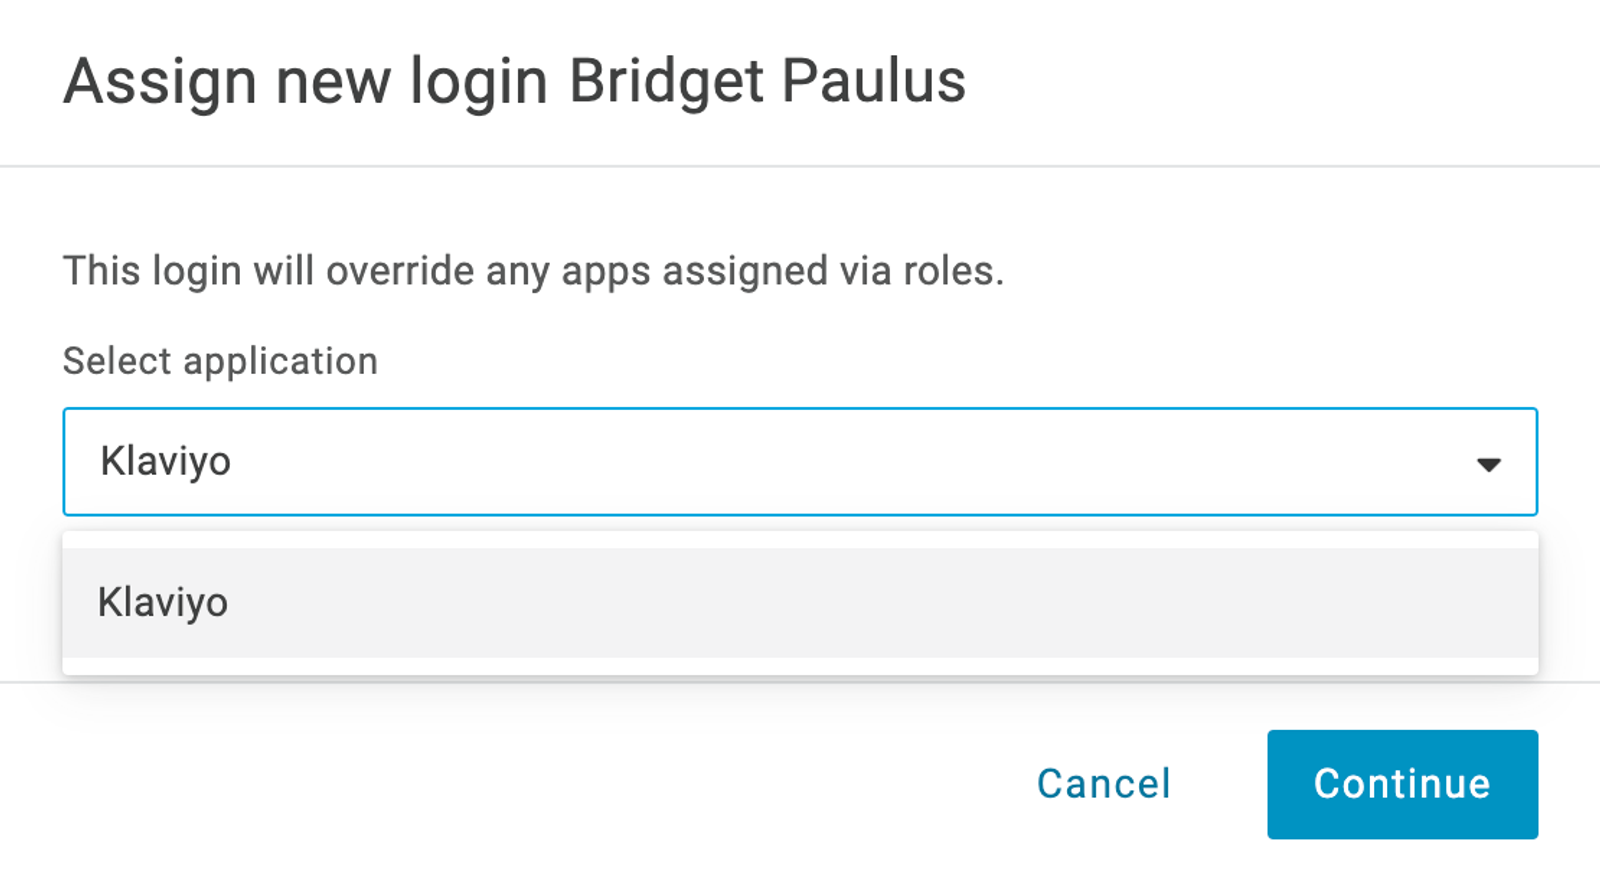
- Klicke auf Weiter.
- Scrolle im daraufhin angezeigten Modalfenster nach unten zum Drop-down-Menü role .
- Öffne dieses Dropdown-Menü und wähle die Klaviyo-Rolle aus, die dieser Person zugewiesen werden soll.
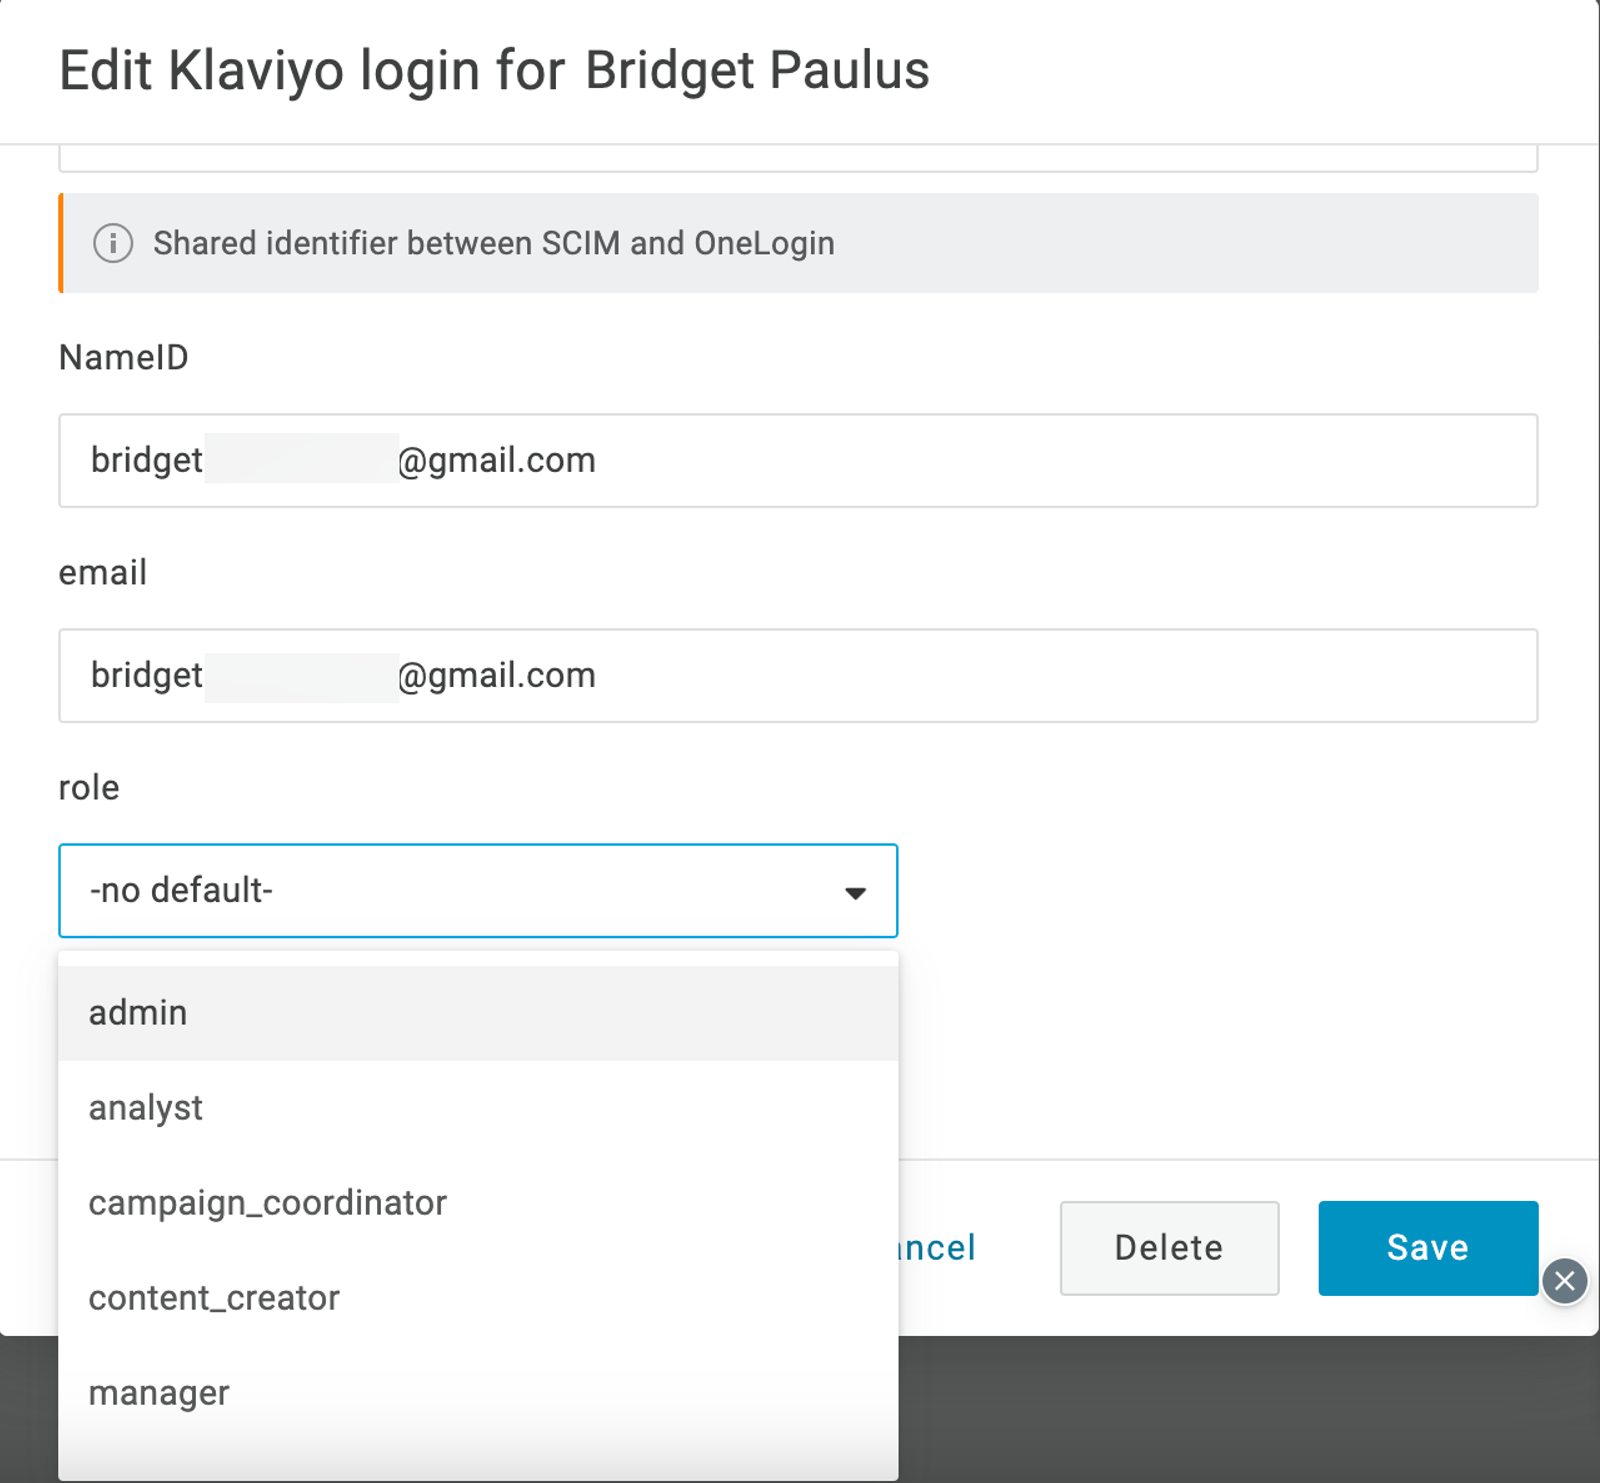
- Klicke auf Speichern.
Microsoft Entra ID (Azure AD)
- Melde dich bei Microsoft Entra ID an (früher als Azure AD bekannt).
- Klicke auf Microsoft Entra ID.
- Wähle das Dropdown-Menü Hinzufügen aus und klicke dann auf Enterprise-Anwendung.
- Klicke auf Eigene Anwendung erstellen.
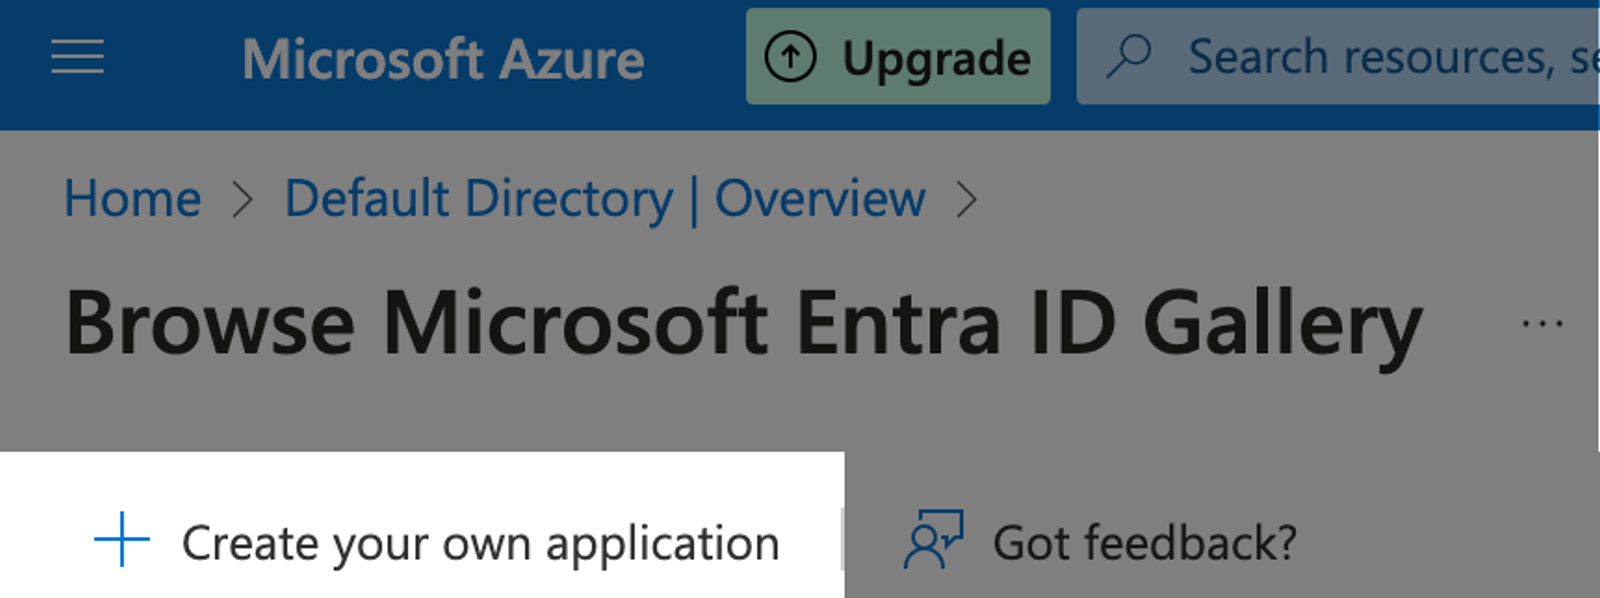
- Benenne die Anwendung „Klaviyo“ und klicke dann auf Erstellen.
- Klicke in der linken Seitenleiste auf Einmalanmeldung.
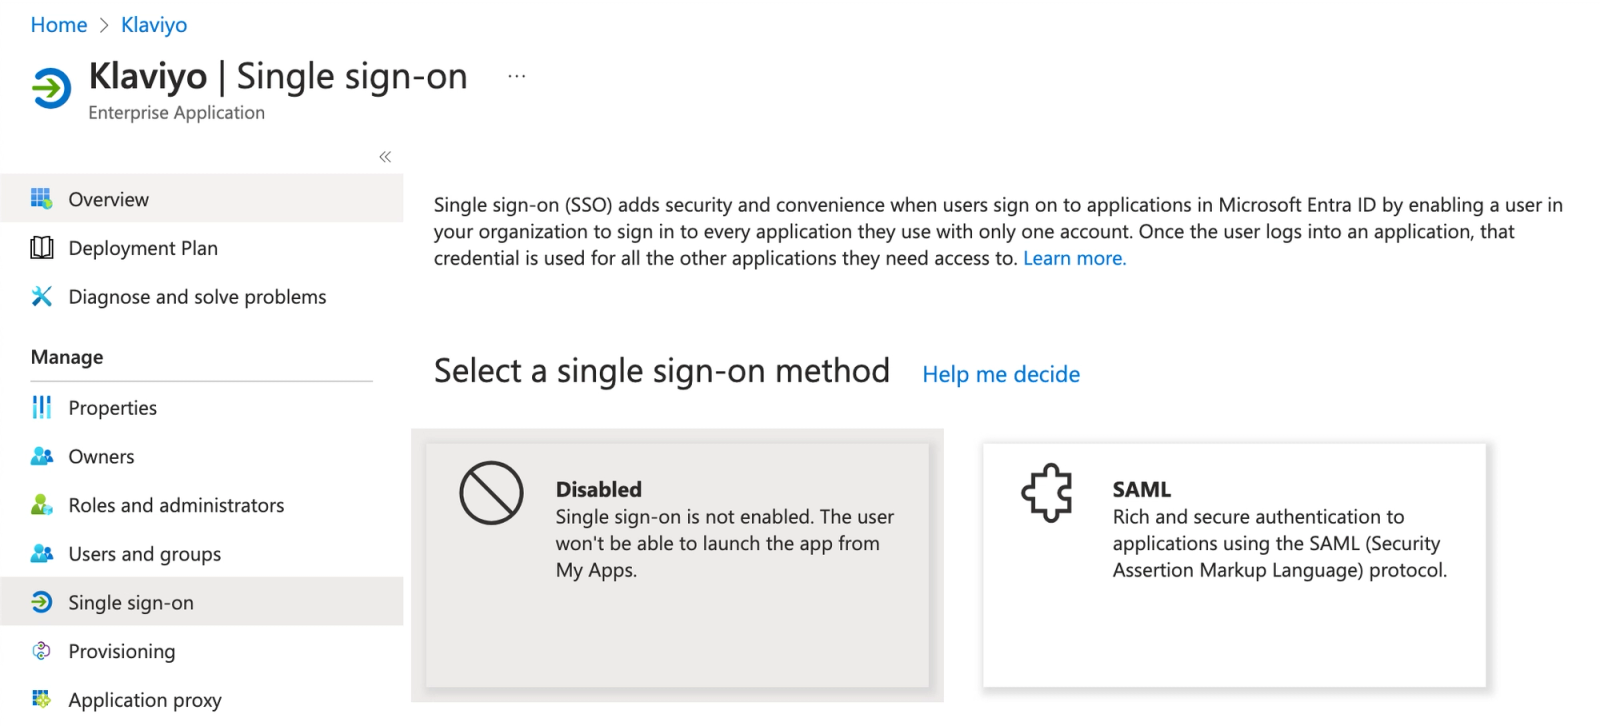
- Wähle SAML aus.
- Klicke im Feld Grundlegende SAML-Konfiguration auf Bearbeiten.
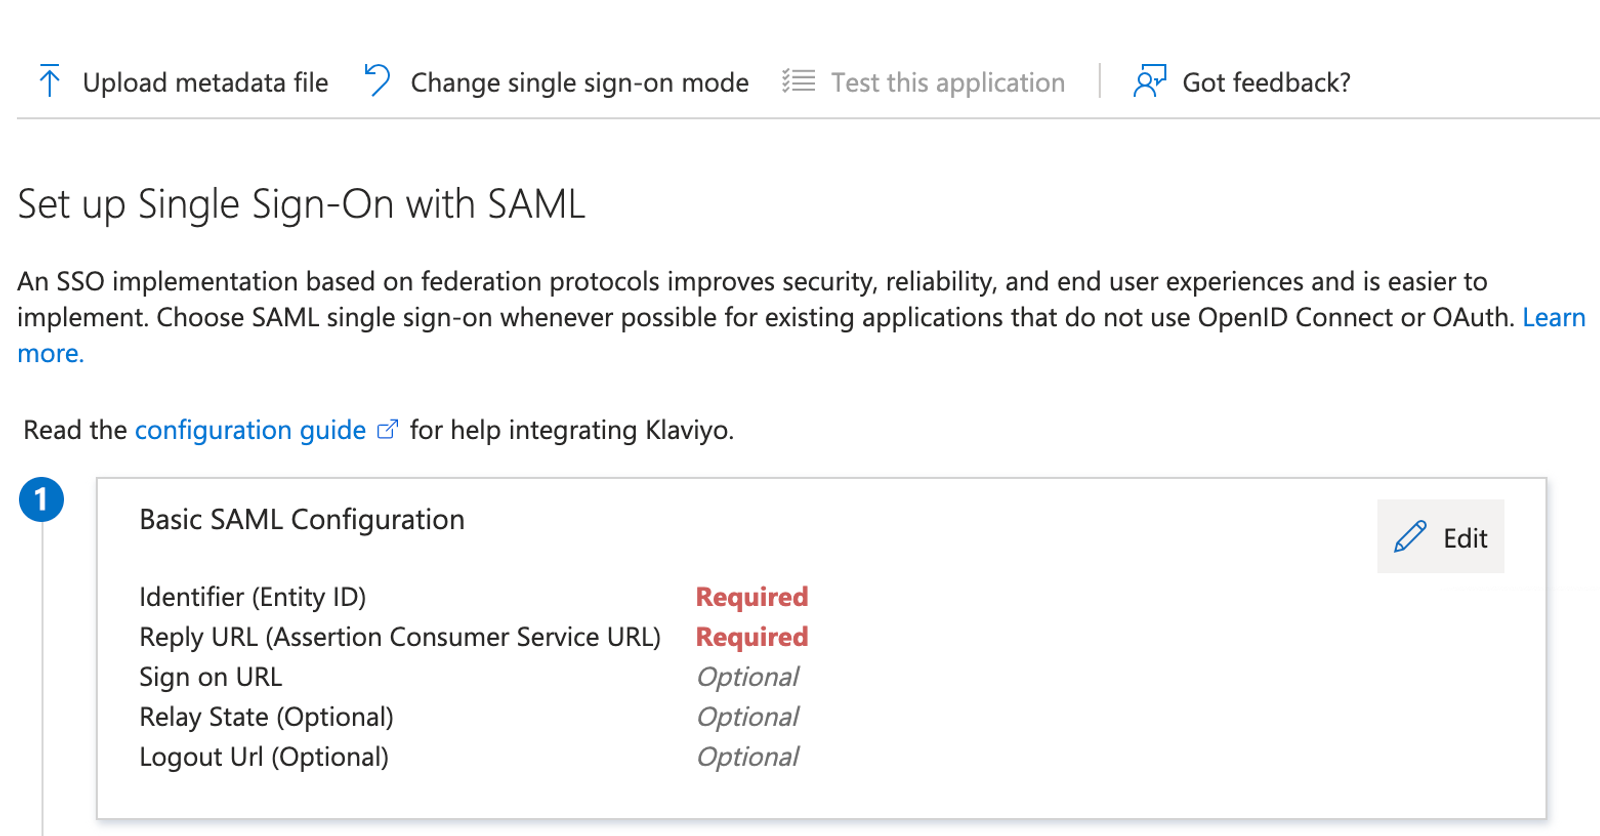
- Klicke in der rechten Seitenleiste, die angezeigt wird,unter Identifier (Entity ID) auf Bezeichner hinzufügen.
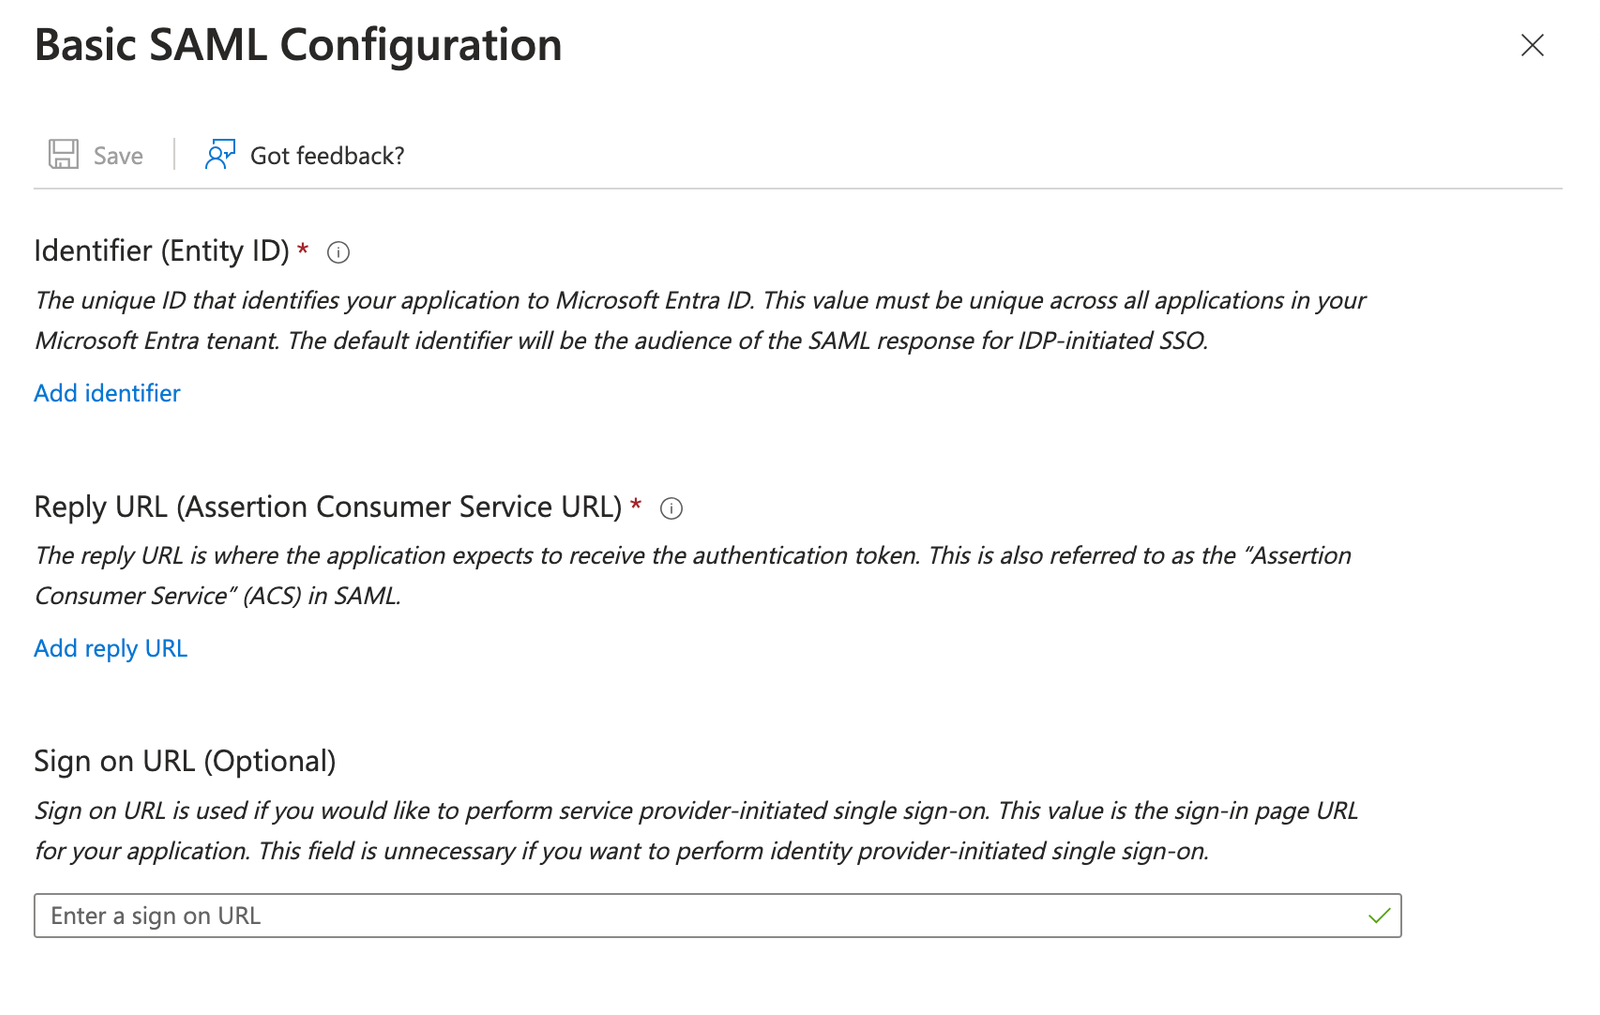
- Füge in das angezeigte Feld die Audience URI (Service Provider Entity ID) von Klaviyo ein.
- Klicke unter Reply URL (Assertion Consumer Service URL) auf Antwort-URL hinzufügen.
- Füge hier die Klaviyo SSO-URL aus Klaviyo ein.
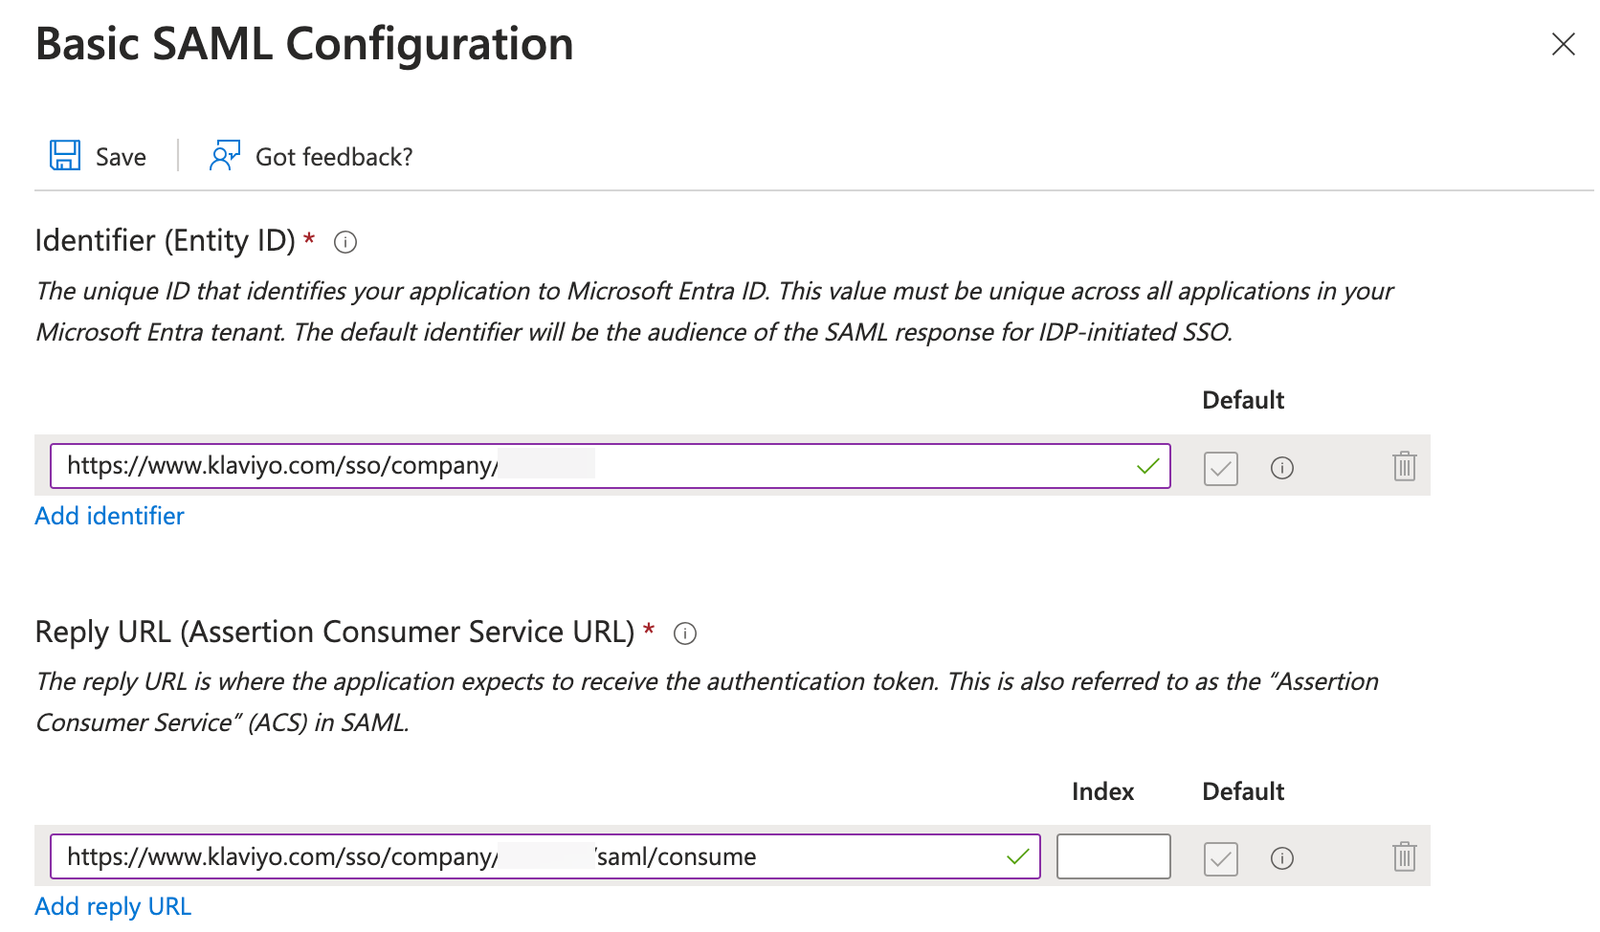
- Hinweis: Wenn du eine Sign on URL hinzufügen möchtest, musst du zuerst eine Workplace-ID erstellen. Das wird im nächsten Abschnitt erläutert. Wir empfehlen, den Einrichtungsprozess abzuschließen und dann zu diesem Schritt zurückzukehren.
- Vor dem Klick auf das X oben rechts auf Speichern oben links in der Seitenleiste klicken.
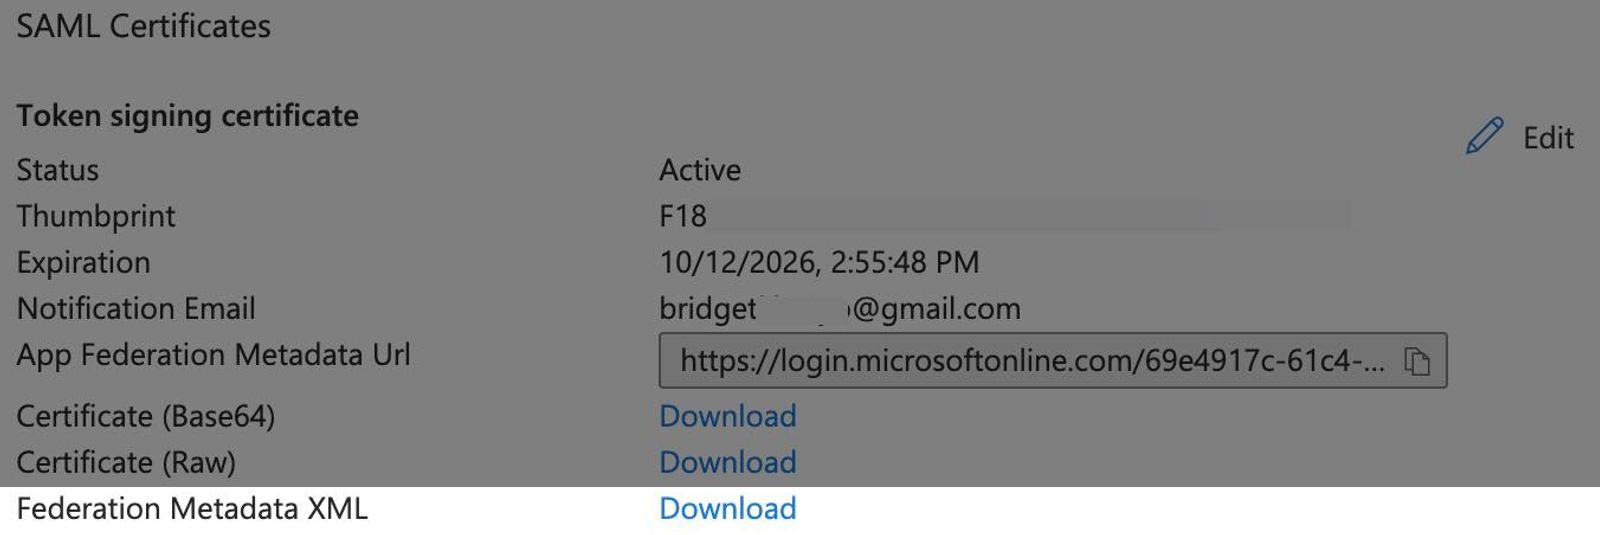
- Scrolle nach unten zum Feld SAML Certificates (Schritt 3 auf der Single sign-on page in Entra).
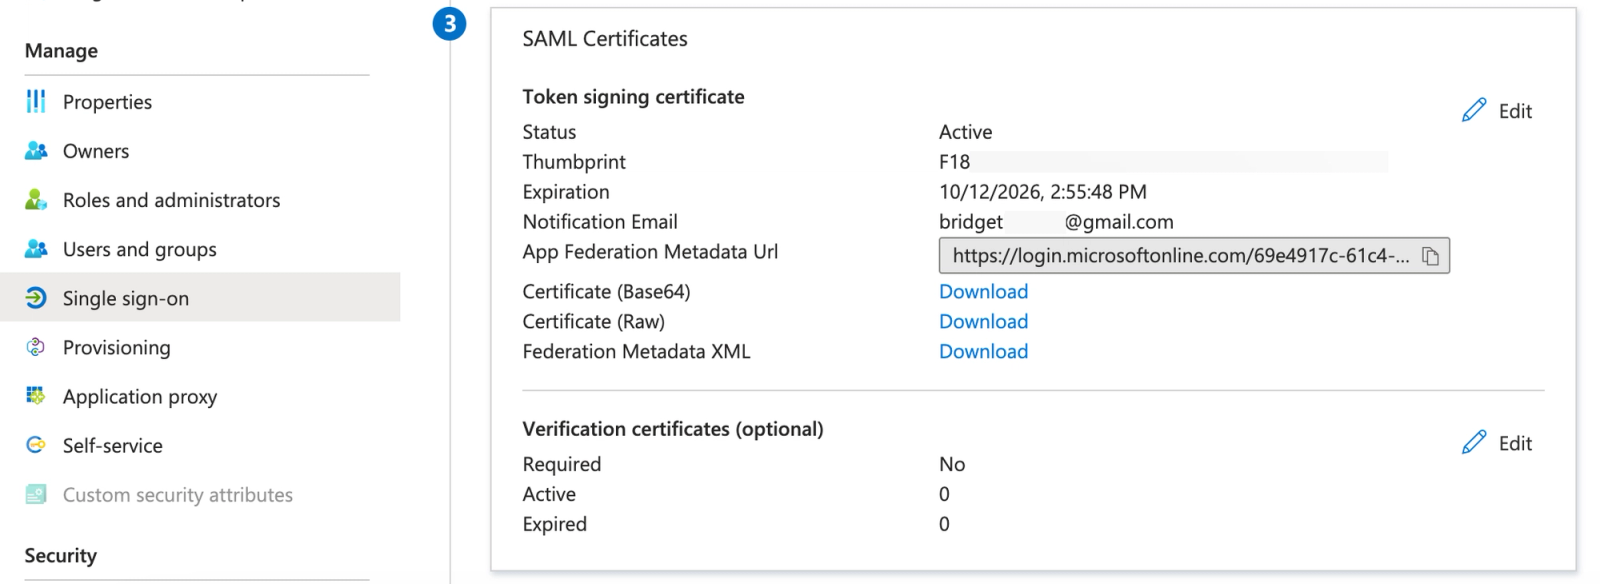
- Klicke neben Federation Metadata XML auf Herunterladen.
- Klicke weiterhin im Feld SAML Certificates oben rechts auf Edit .
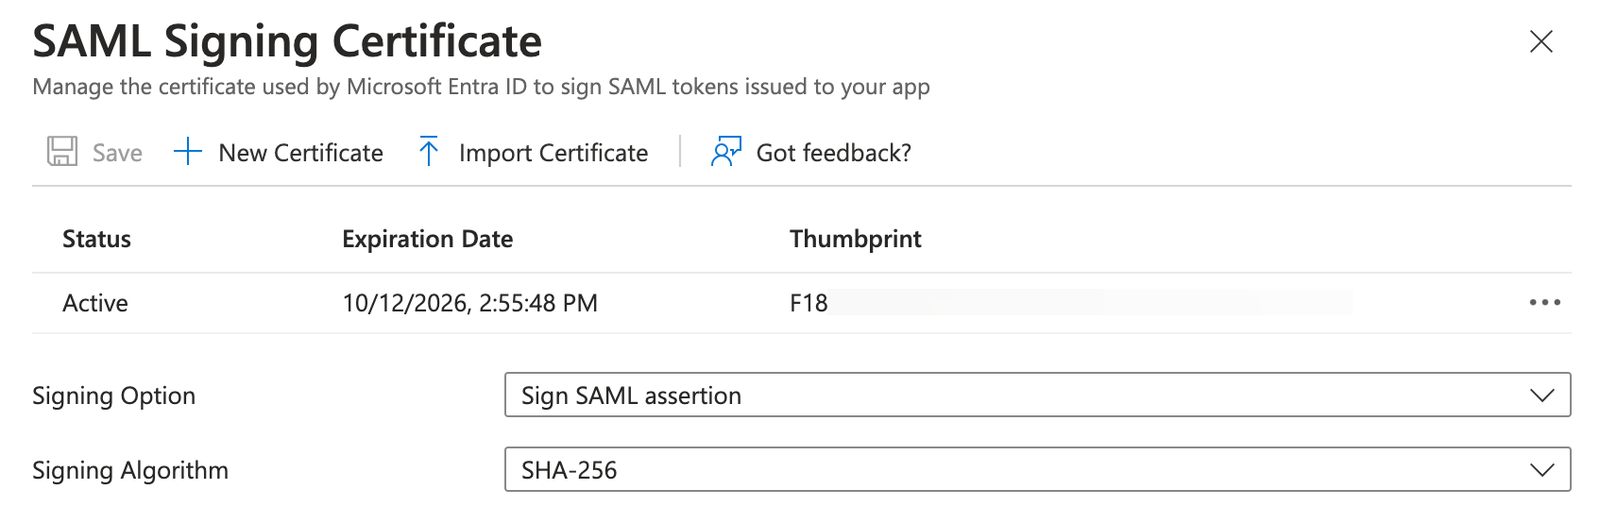
- Überprüfe in der Seitenleiste, die rechts angezeigt wird, Folgendes:
- Für die Signing Option muss die SAML-Assertion signiert werden (hier setzen wir sie auf SAML-Assertion signieren). Beachte, dass das Signieren der Antwort optional ist.
- Signing Algorithm ist auf SHA-256 eingestellt.
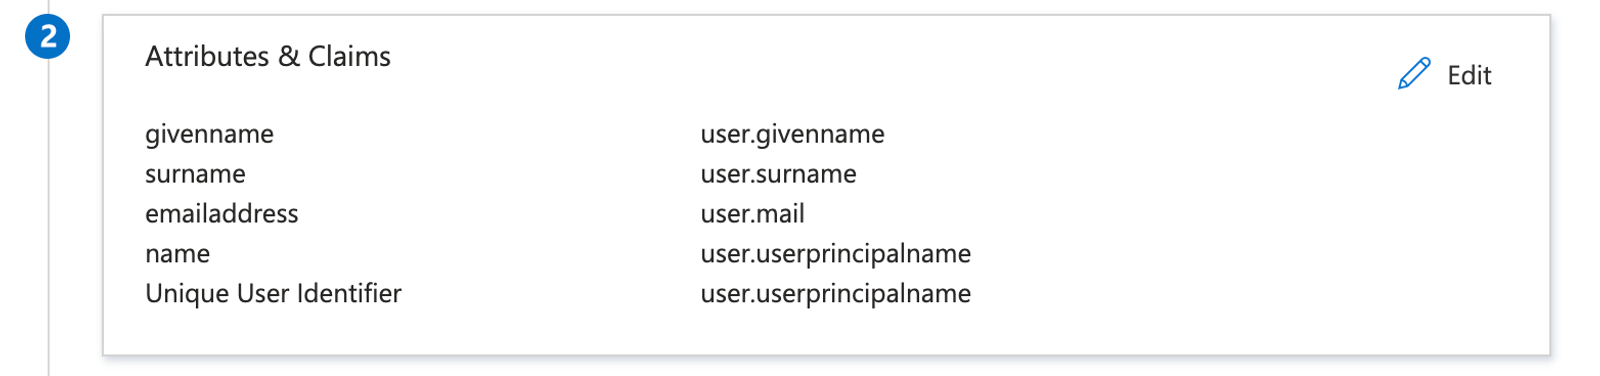
- Scrolle zurück nach oben zum Feld Attributes & Claims (Schritt 2 auf der Single sign-on page in Entra) und klicke auf Bearbeiten.
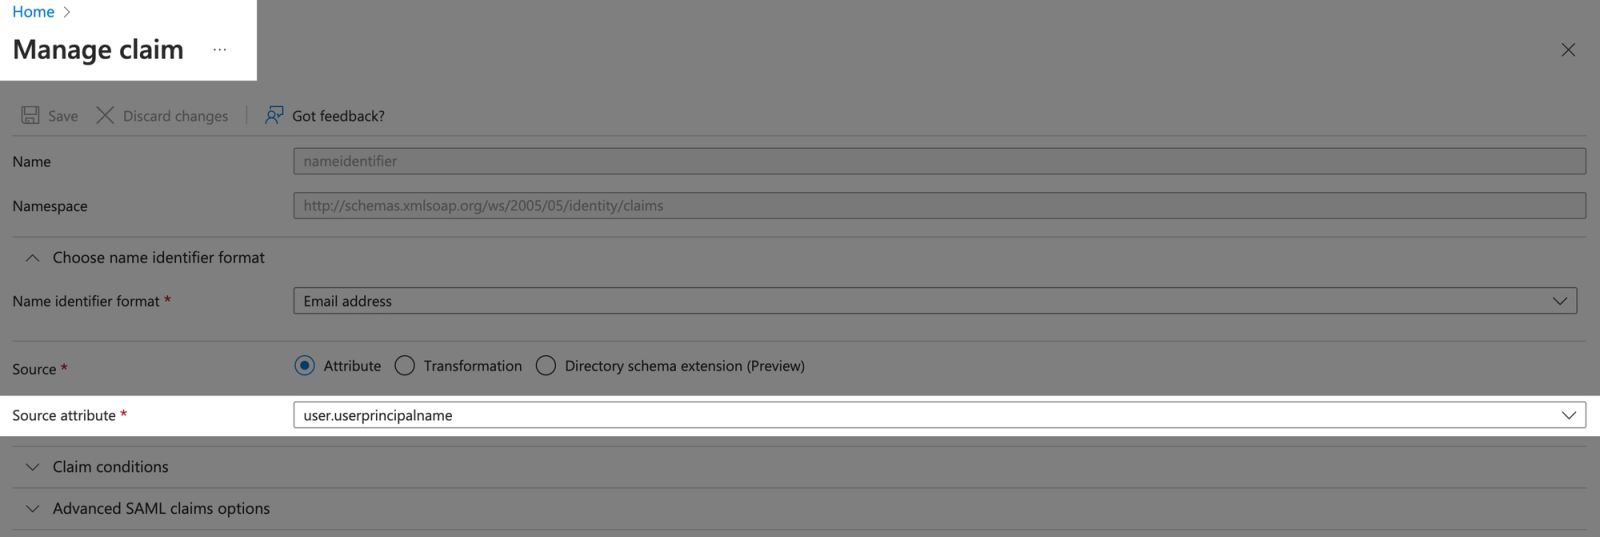
- Auf Eindeutiger Benutzer-Identifikator (Name ID) im Abschnitt Erforderlicher Claim klicken.
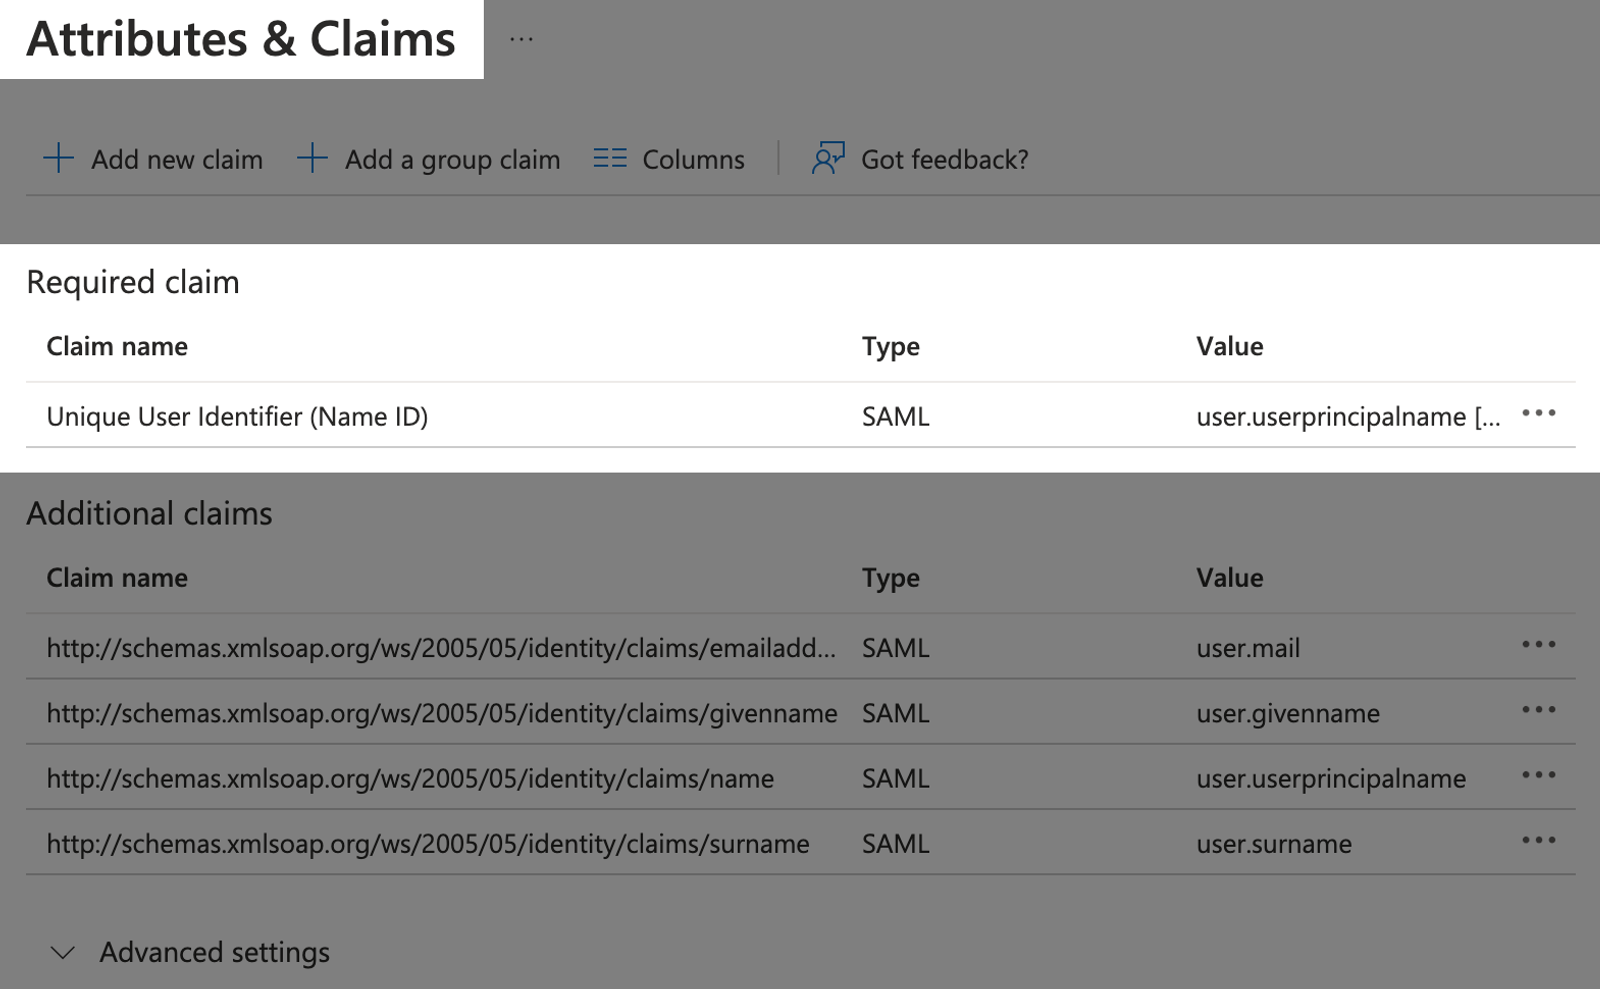
- Klicke auf das Drop-down-Menü Quellattribut .
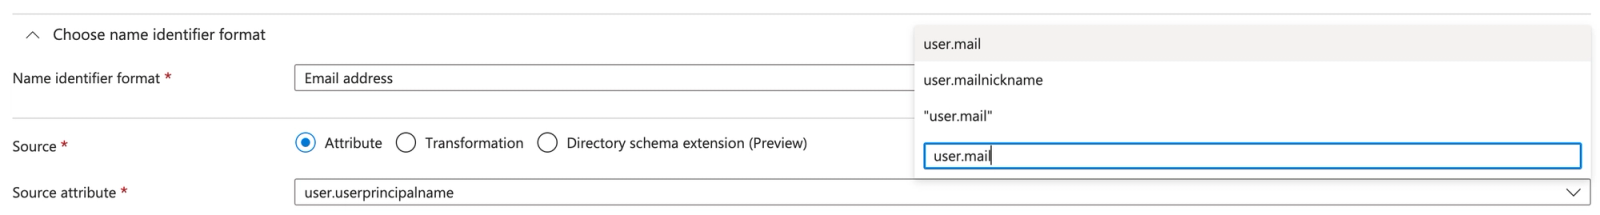
- Nach „user.mail“ suchen und dann auswählen.
- Klicke oben links auf Speichern, um zur Seite Attribute & Claims zurückzukehren.
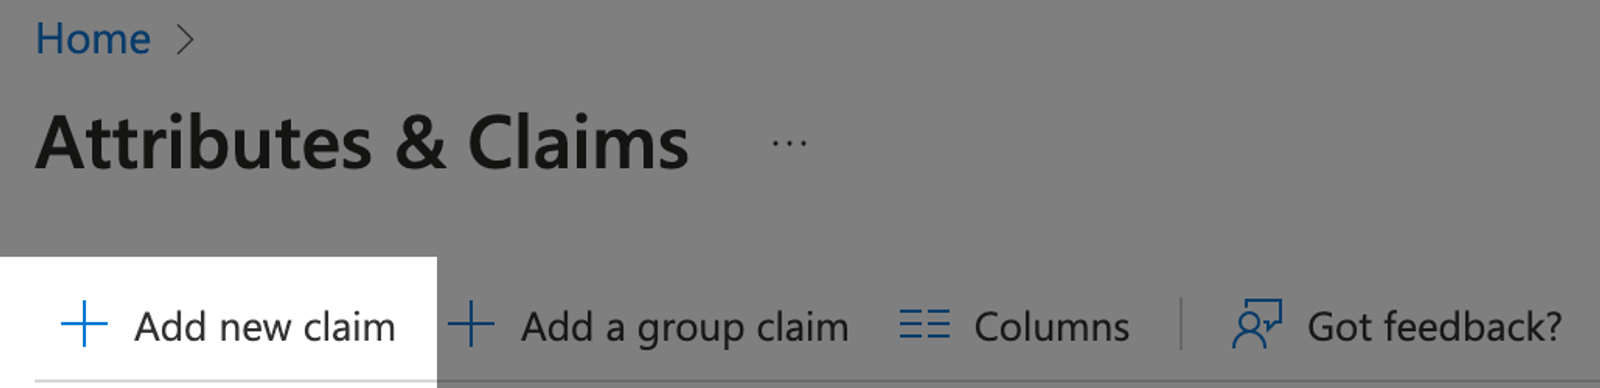
- Wähle oben links Neuen Anspruch hinzufügen aus.
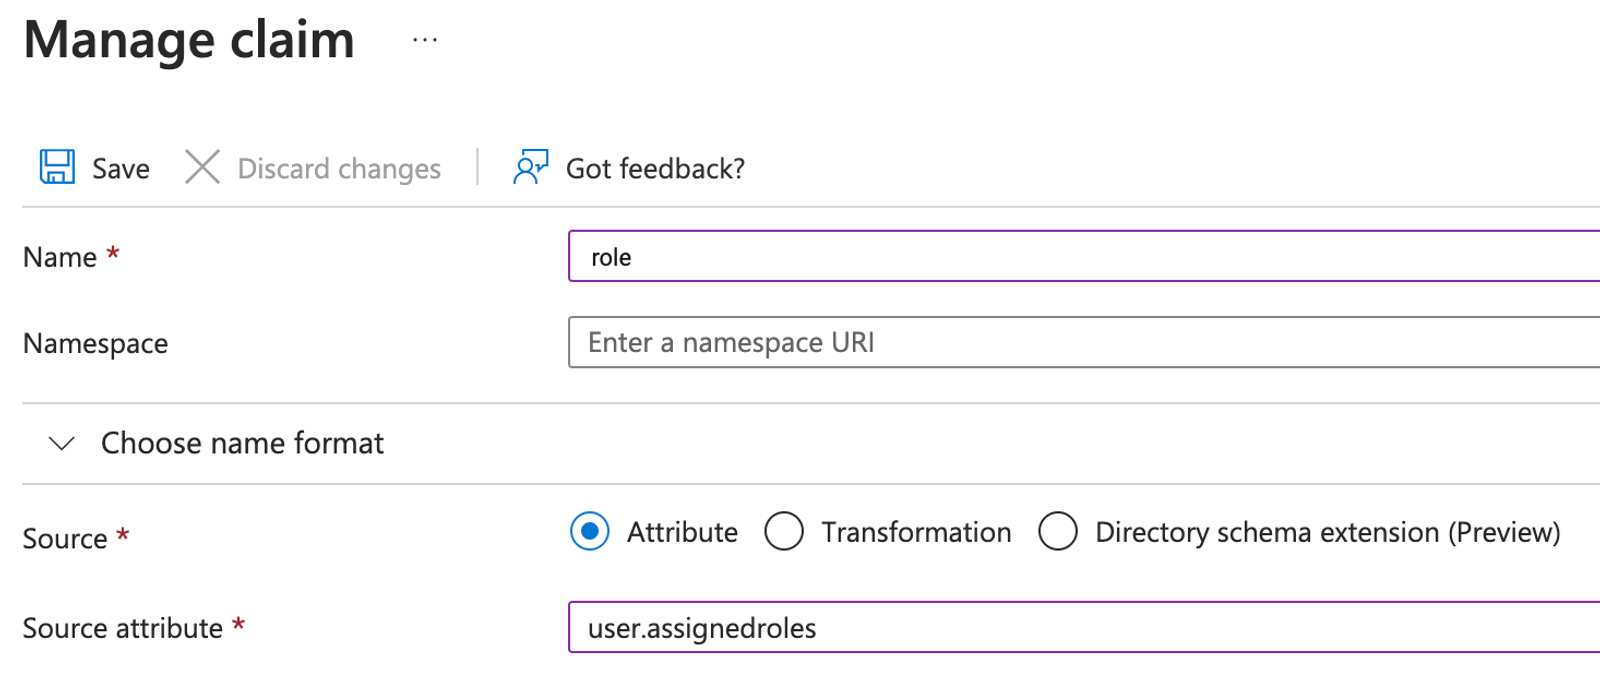
- Gib „role“ als Namen ein.
- Ändere das Source-Attribut in „user.assignedroles.“
- Klicke auf Speichern.
- Klicke auf Startseite, um zum Verzeichnis zurückzukehren.
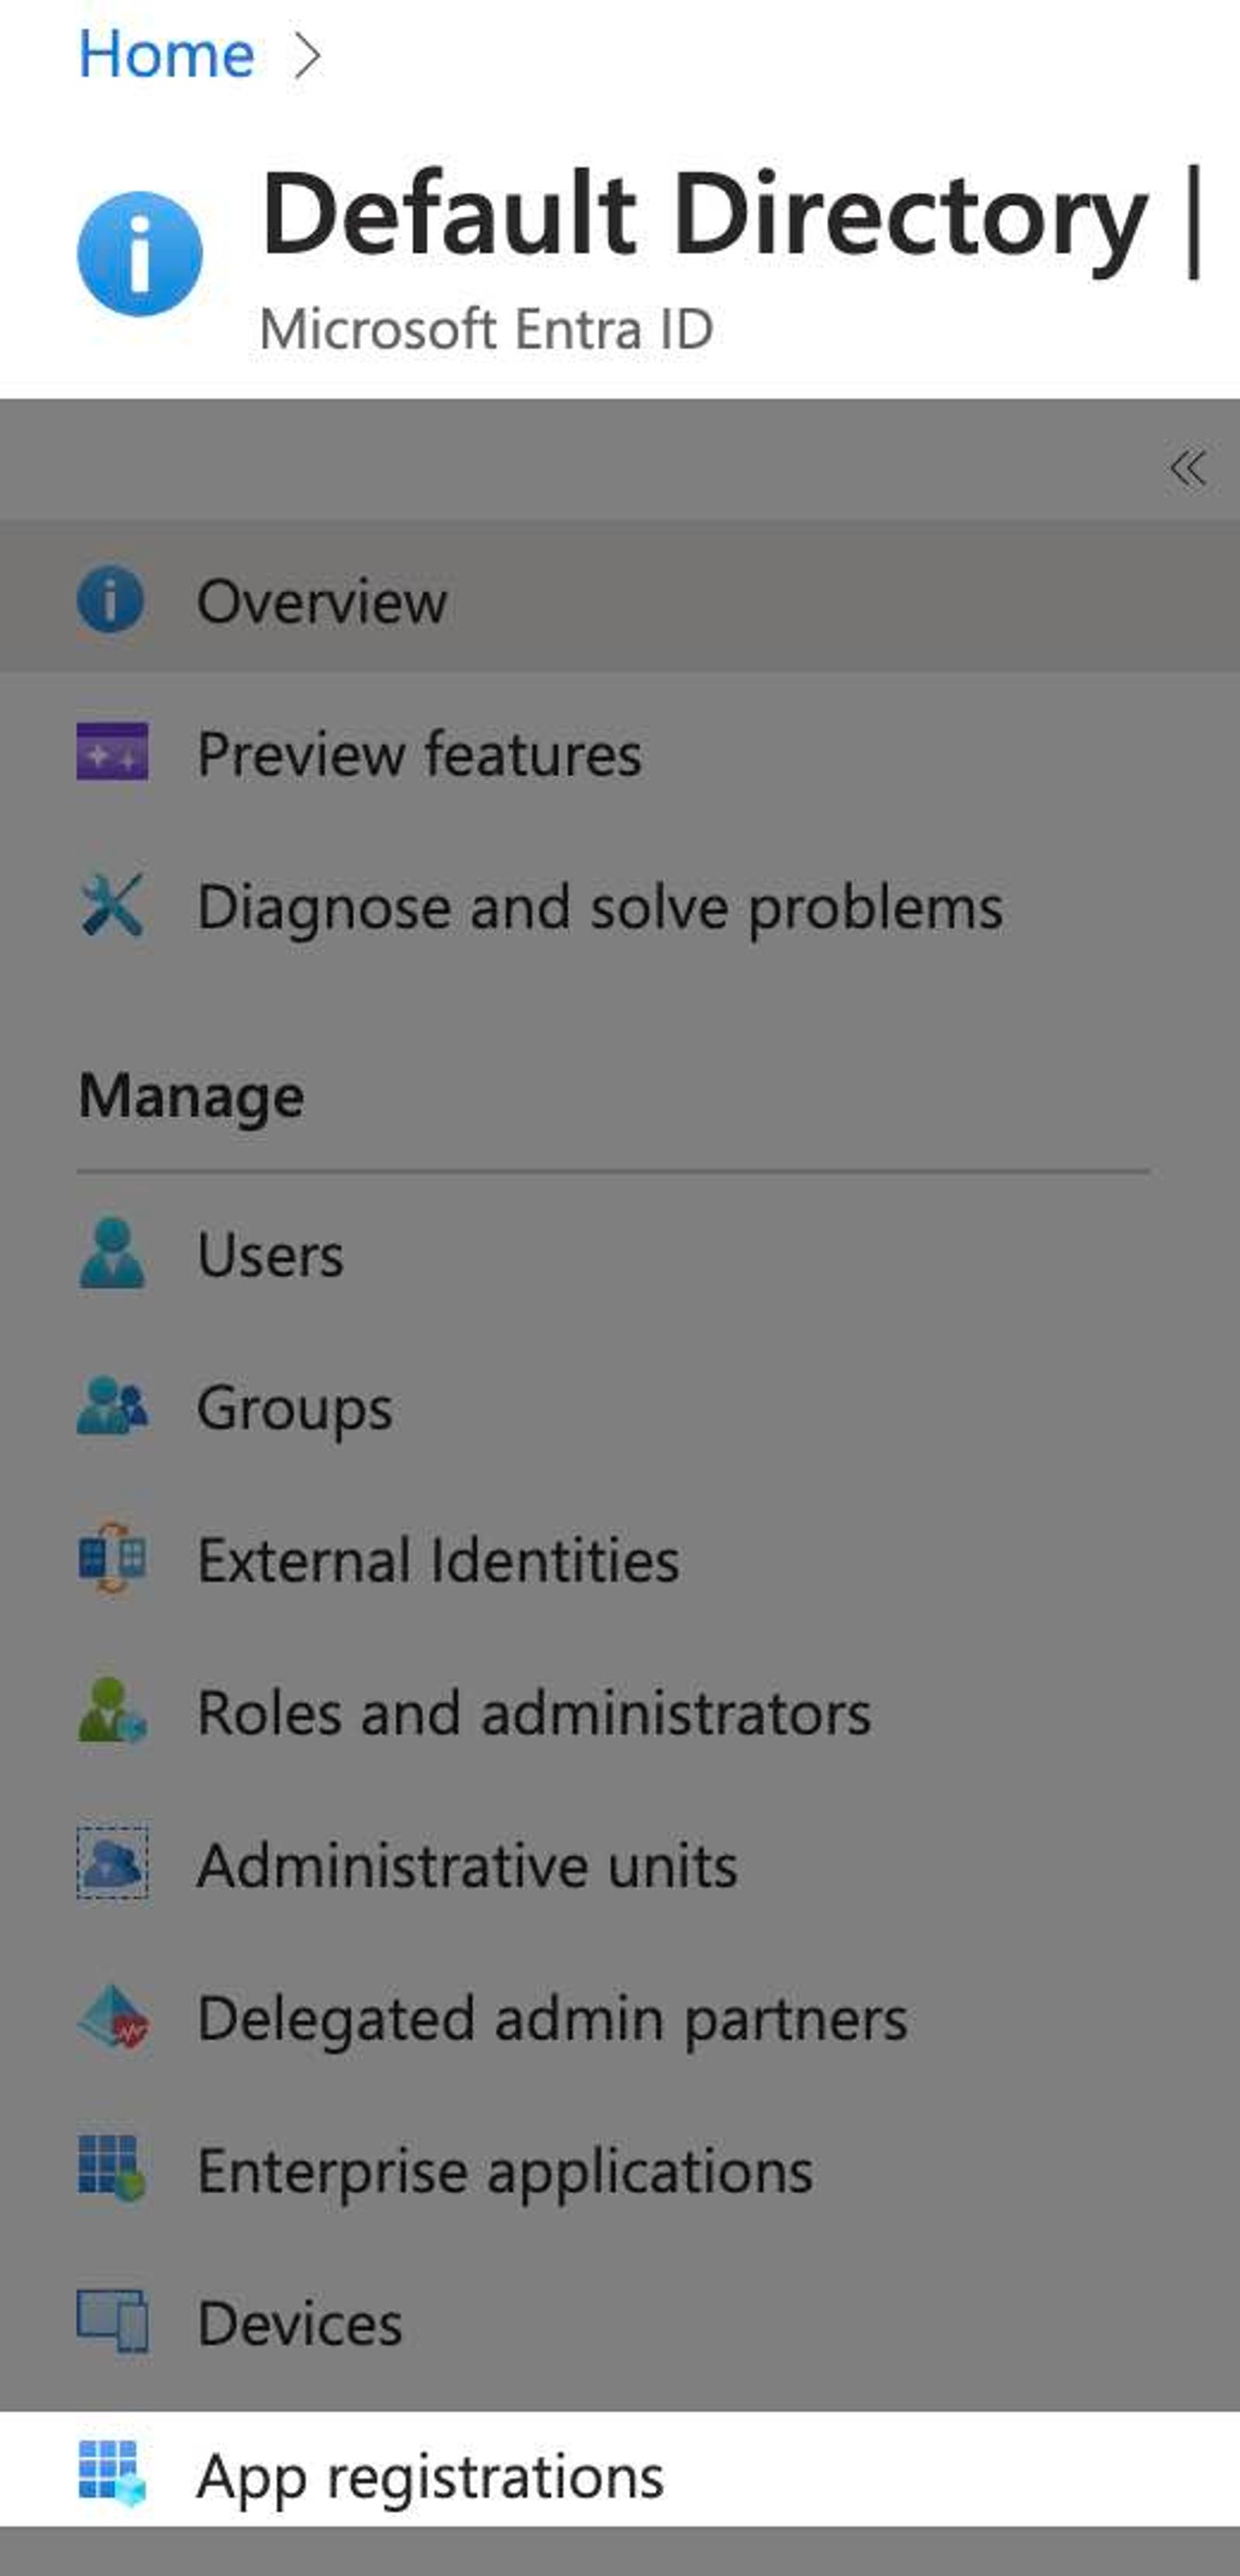
- Klicke in der linken Seitenleiste auf App-Registrierungen.
- Wechsle zum Tab Alle Anwendungen .
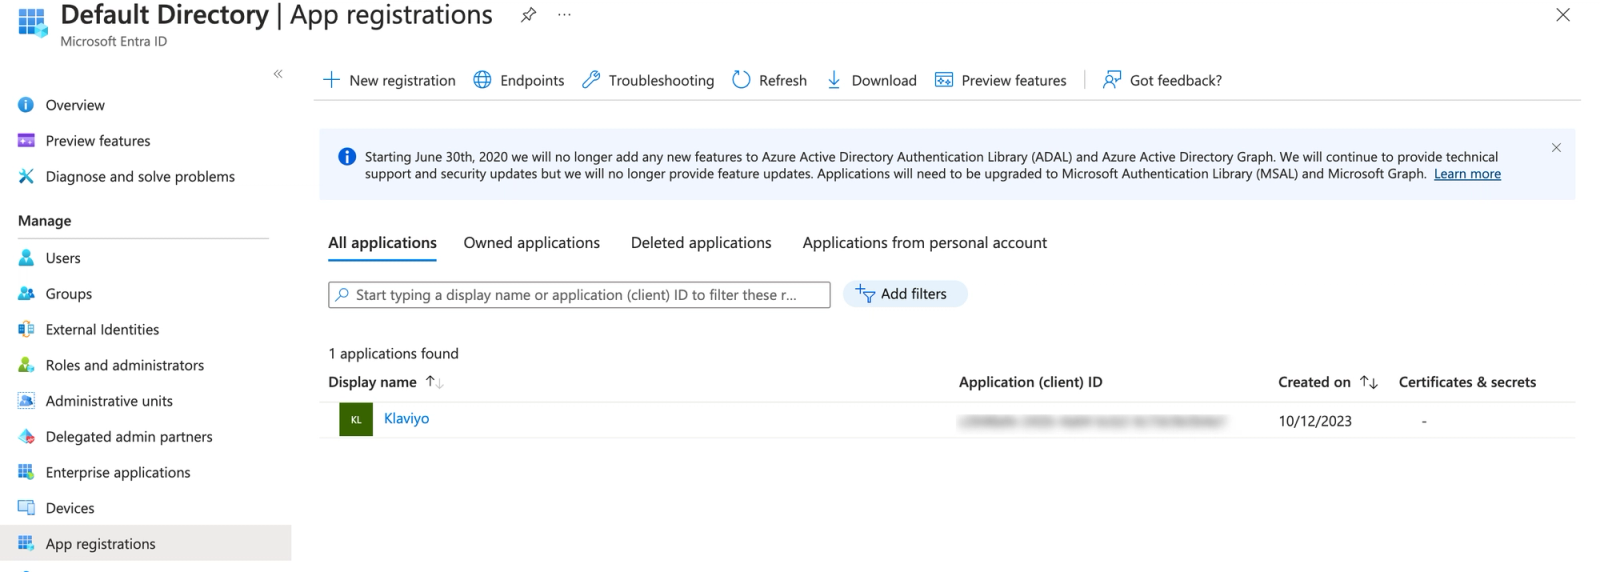
- Klicke in die Klaviyo-App.
- Wähle App-Rollen > App-Rolle erstellen.
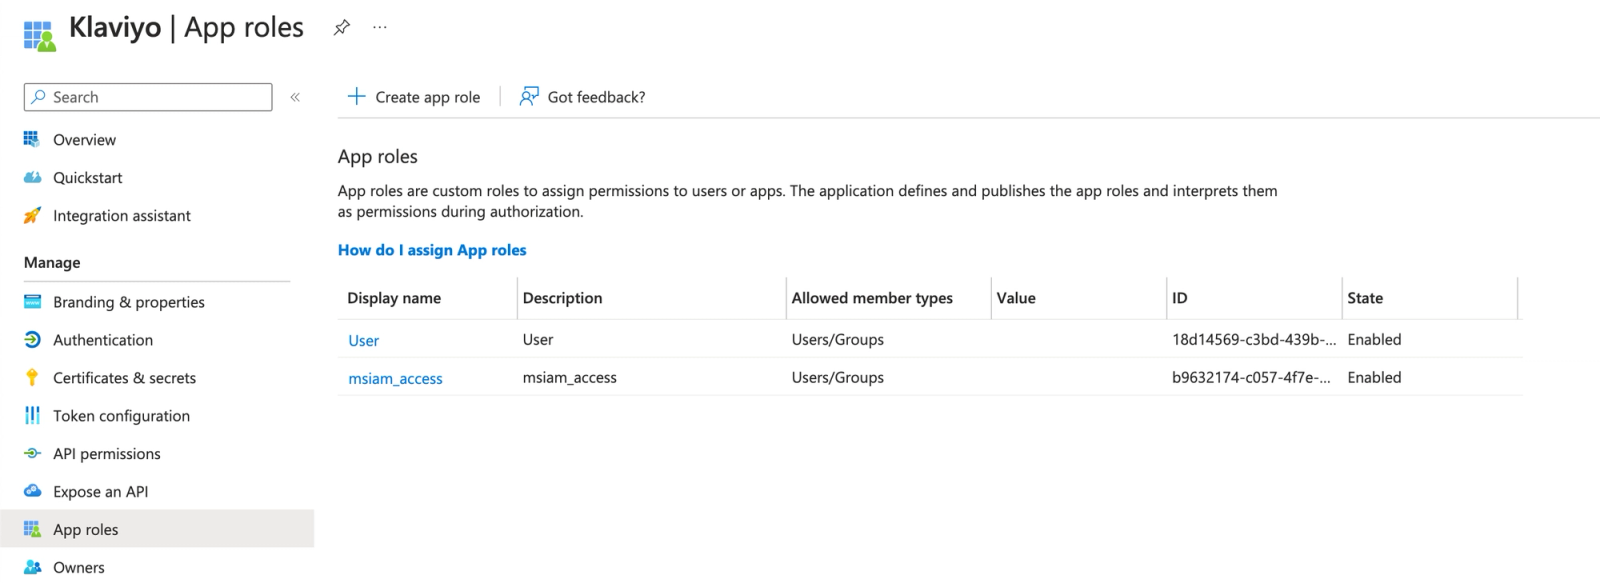
- Erstelle den Anzeigenamen für jede Rolle.
- Wähle Nutzer*innen/Gruppen als Zulässige Mitgliedstypen aus.
- Weise für ein Konto genau wie gezeigt einen der unten stehenden Rollenwerte zu, die nicht für Kontoinhaber gelten. Für ein Portfolio verwende stattdessen portfolio_admin, portfolio_manager oder portfolio_analyst. Für den bestehenden Kontoinhaber verwende owner oder portfolio_owner, je nachdem, was zutrifft.
- Administrator
- Manager
- Analyst
- campaign_coordinator
- content_creator
- Support
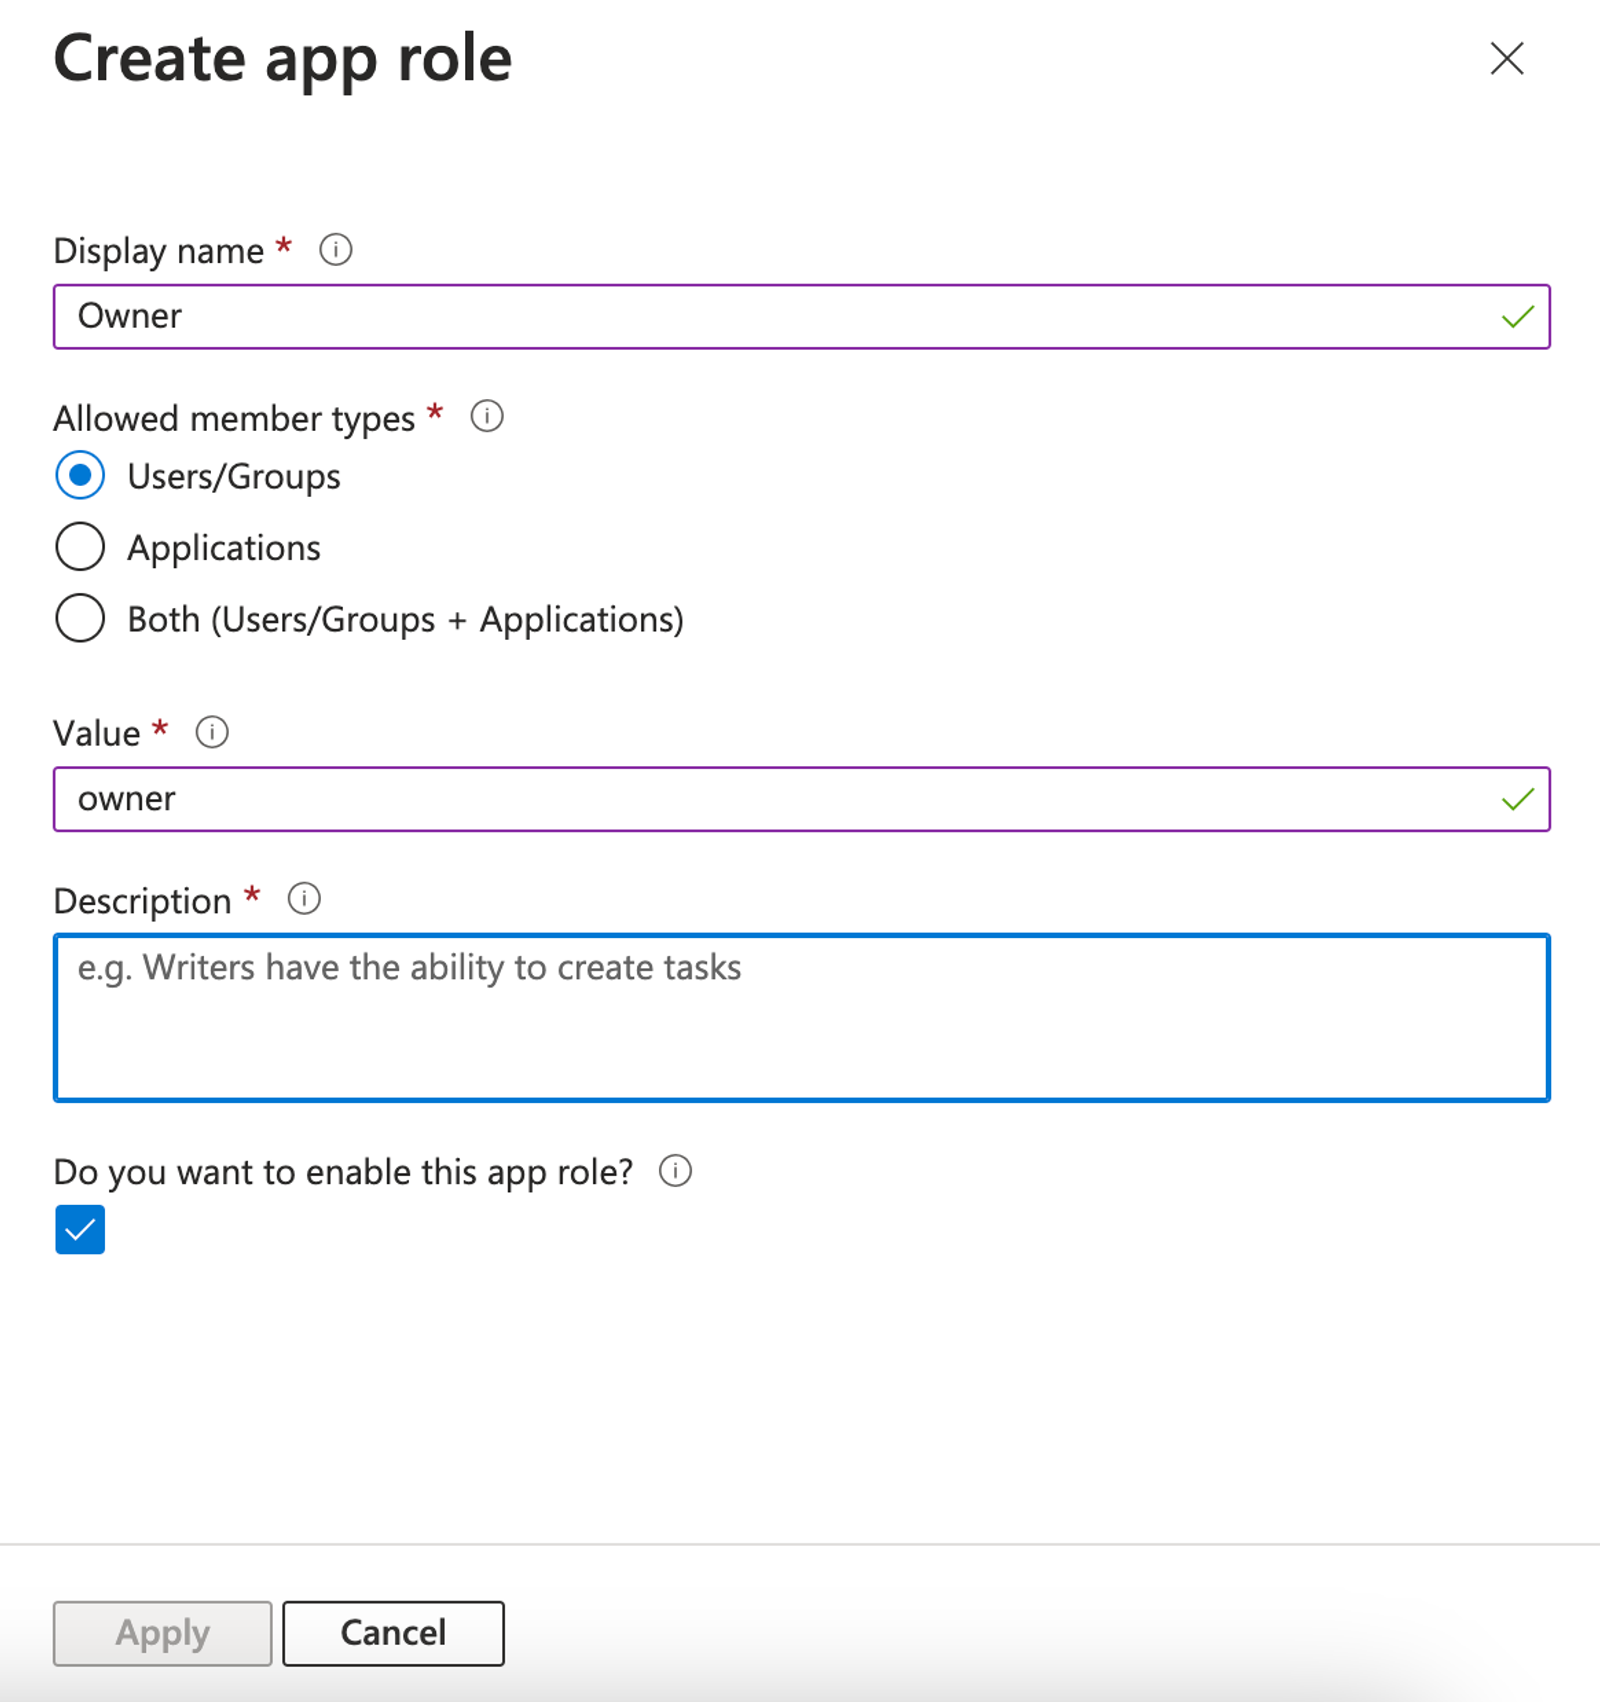
- Füge eine Beschreibung hinzu und klicke dann auf Anwenden.
Führe dann die folgenden Schritte aus, um Nutzer*innen der Klaviyo-App zuzuweisen:
- Navigiere zu Microsoft Entra ID > Enterprise applications.
- Klicke auf die Klaviyo -App.
- Navigiere zu Nutzer*innen und Gruppen > Nutzer*in/Gruppe hinzufügen.
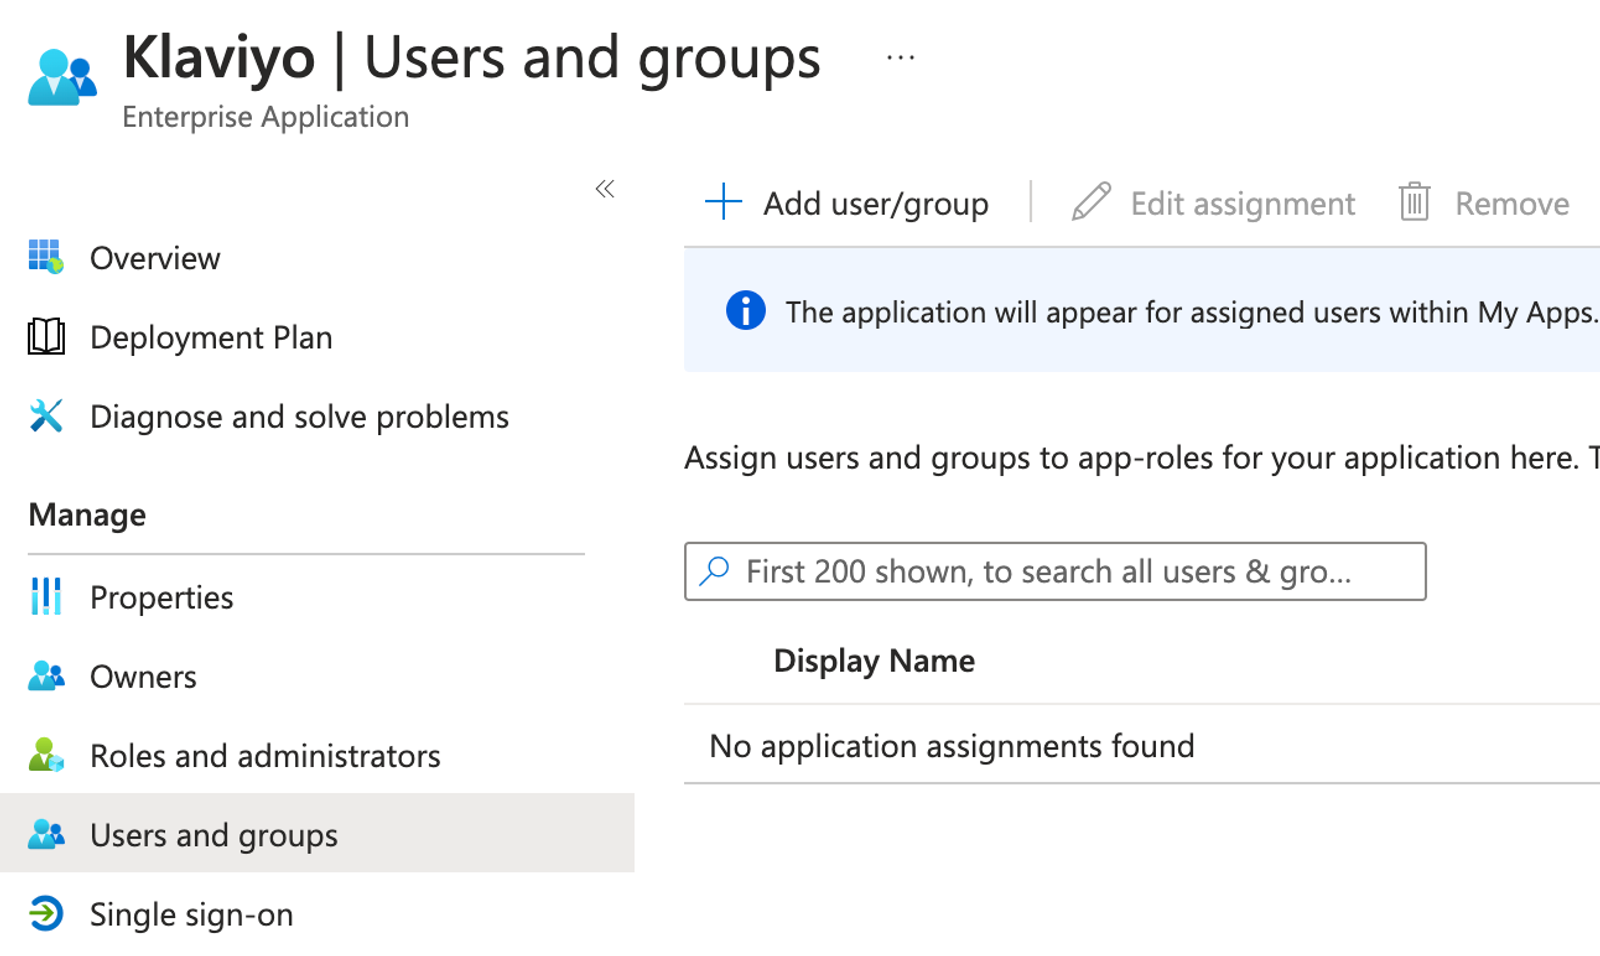
- Klicke auf User, um die rechte Seitenleiste zu füllen.
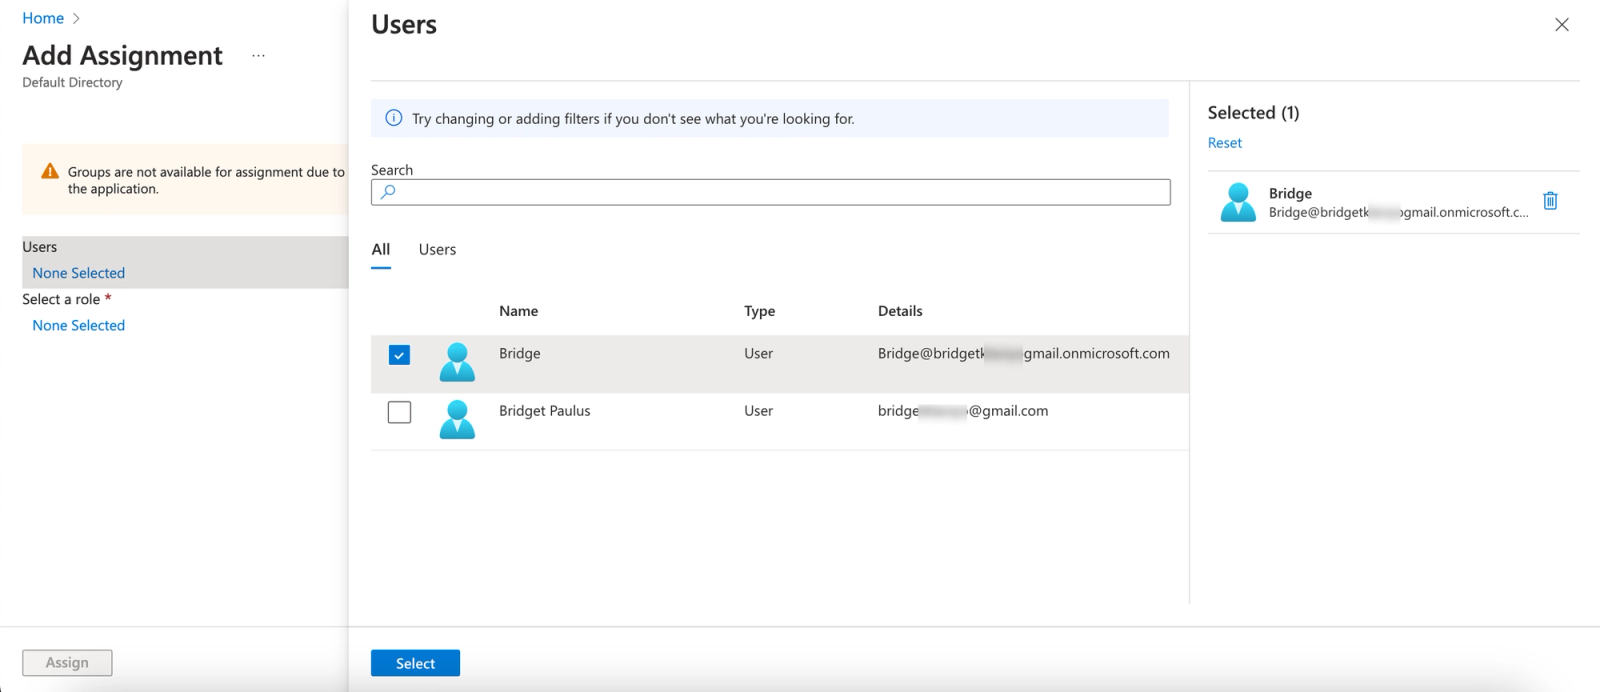
- Wähle die Benutzer*in(nen) aus, die du zur Klaviyo-App hinzufügen möchtest.
- Klicke auf Auswählen.
- Klicke auf Rolle auswählen.
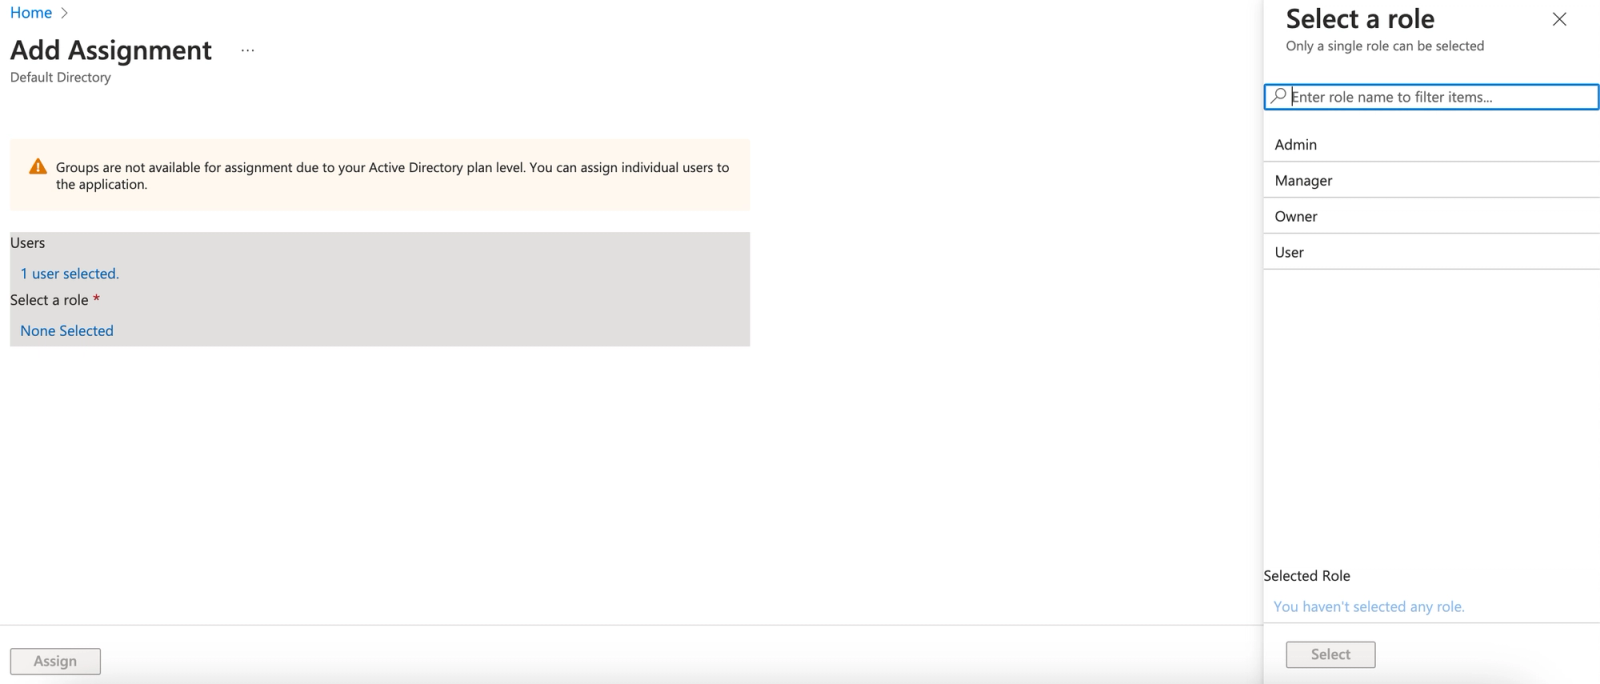
- Wähle die Rolle aus, die diese*r Benutzer*in in Klaviyo haben soll.
- Klicke auf Auswählen, um die Rolle zu bestätigen.
- Klicke unten links auf Zuweisen.
Einrichtung in Klaviyo abschließen
- Navigiere zurück zu deinem Klaviyo-Tab zur Seite Single Sign-on (SSO) einrichten.
- Wähle entweder:
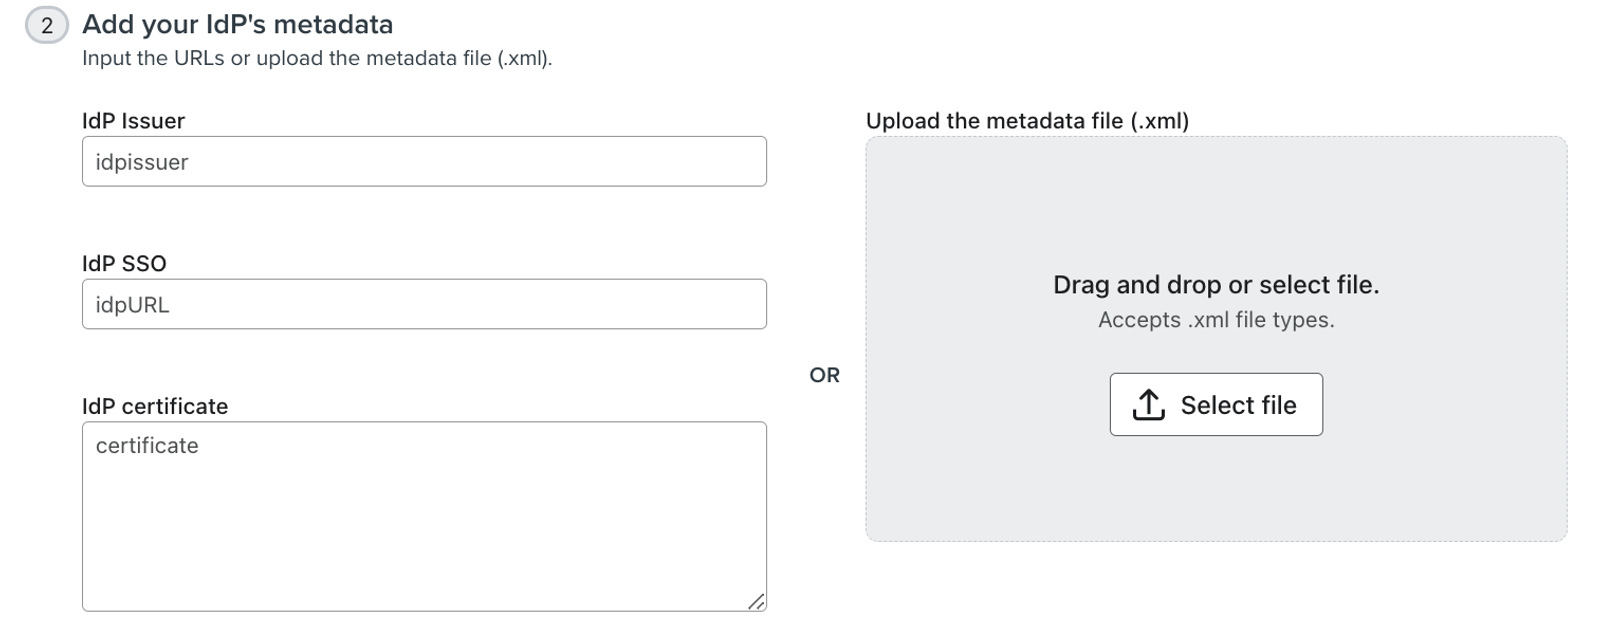
- Gib deinen Identitätsanbieter-Aussteller, die Identitätsanbieter-SSO -URL und das Identitätsanbieter-Zertifikat manuell ein.
- Lade die Metadatendatei (.xml) deines Identitätsanbieters hoch, um diese Felder auszufüllen.
- Erstelle deine SSO-Anmeldekennung (Workplace-ID); häufig ist das derselbe Name wie der deines Unternehmens.
- Die ID muss eindeutig sein und 3–63 Zeichen lang sein.
- Die ID darf nur Groß- oder Kleinbuchstaben, Zahlen, Bindestriche (-) und Unterstriche (_) enthalten.
- Die ID sollte einfach und für Nutzer*innen leicht zu merken sein (z. B. dein Firmenname).
- Beispielsweise ist Klaviyos Workplace-ID „Klaviyo.“
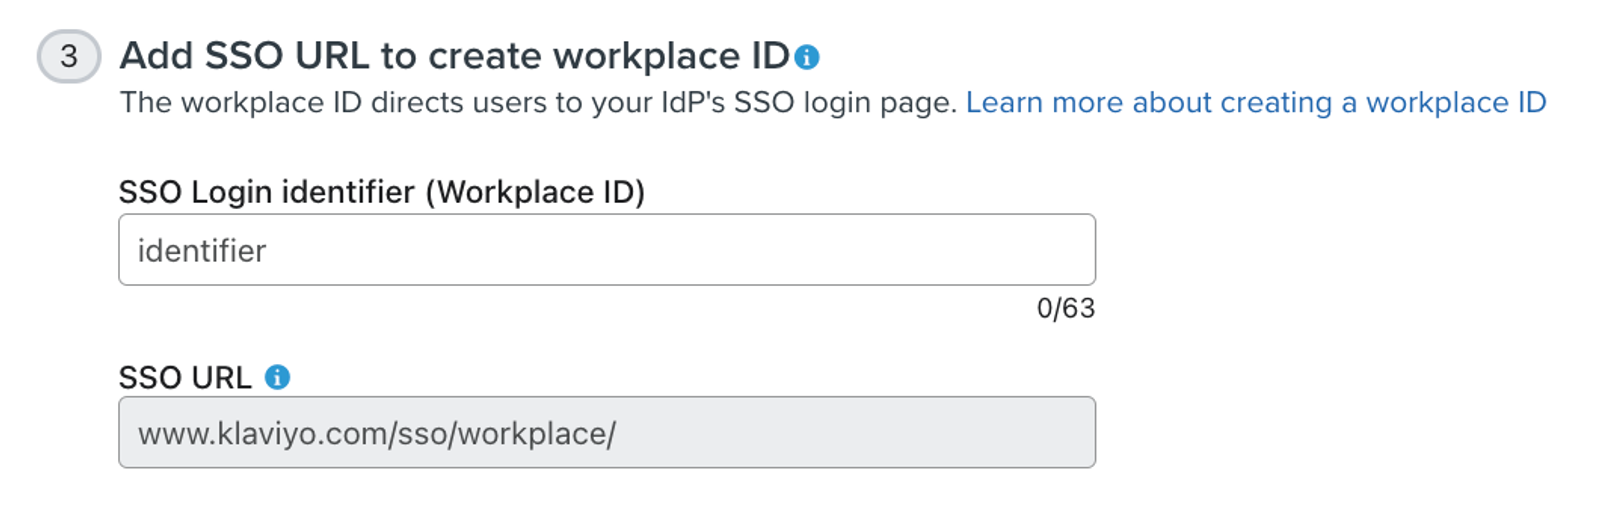
- Klicke auf SSO testen und schließe die Anmeldung über deinen Identitätsanbieter ab. Dadurch wird deine Konfiguration gespeichert und SSO aktiviert.
- Wenn der Test erfolgreich ist, klicke auf Weiter, um zu Sicherheit zurückzukehren. Wenn er fehlschlägt, behebe den gemeldeten Fehler und teste erneut, bevor du fortfährst.
- Bestätige, dass Enable SSO ausgewählt ist. Damit ist die Anmeldung per SSO möglich, sie ist jedoch nicht erforderlich.
- Überprüfe die folgenden Einstellungen. Änderungen werden automatisch gespeichert. Wenn du eine Einstellung deaktivierst, wird eine Bestätigung geöffnet, in der du auf Deaktivieren klickst.
- SSO für alle Benutzer*innen erforderlich machen: SSO-Login für Benutzer*innen erforderlich machen, die nicht auf der Ausnahmeliste stehen.
- Vom Identitätsanbieter initiierte Anmeldung: ermögliche Nutzer*innen, SSO über das Dashboard oder die Browsererweiterung ihres Identitätsanbieters zu starten.
- Just-in-time-(JIT-)Provisionierung: erstelle Nutzer*innen und aktualisiere ihre Rollen über den Identitätsanbieter, wenn sie sich mit SSO anmelden. Dies ist für neue Konfigurationen aktiviert. Wenn du sie deaktivierst, füge Nutzer*innen zu Klaviyo hinzu, bevor sie versuchen, sich anzumelden.
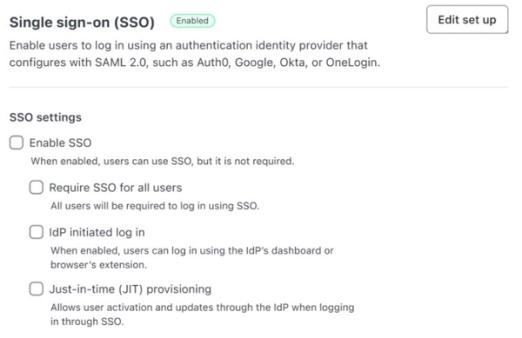
Ergebnis
Jetzt kannst du dich über deinen SSO-Anbieter bei Klaviyo anmelden.
Weitere Ressourcen
- Troubleshoot SSO and SCIM errors
Learn how to troubleshoot errors for single sign-on (SSO) with Klaviyo. This article is meant for those familiar with SSO, such as IT professionals.
- How to set up multi-factor authentication (MFA)
Learn how to set up multi-factor authentication (MFA) to help make your Klaviyo account or portfolio more secure. With MFA enabled, you sign in using a username and password, then verify your identity (such as by entering a code).
- How to set up SCIM user provisioning
Learn how to set up a system for cross-domain identity management (SCIM) user provisioning in an account or portfolio.