Så här konfigurerar du samlad inloggning (SSO)
Du kommer att lära dig
Lär dig hur du konfigurerar enkel inloggning (SSO) för ditt Klaviyo-konto eller din portfölj med hjälp av en identitetsleverantör (IdP).
Varför använda SSO?
Enkel inloggning (SSO) hjälper till att skydda dig, och dina kunder, genom att göra ditt Konto säkrare. Om du har SSO konfigurerat för ditt företag kan du kräva att dina Klaviyo-användare loggar in med sina SSO-inloggningsuppgifter.
Dessutom, om du använder SSO för din organisation kan du och dina användare förbli inloggade i Klaviyo under en längre tid innan ni behöver ange era inloggningsuppgifter igen.
Innan du börjar
Vi rekommenderar starkt att du kontaktar din organisations IT-avdelning för att få hjälp med att konfigurera detta, eftersom det finns vissa steg du behöver utföra i din organisations identitetsleverantör. Om det behövs kan du tillfälligt göra dem till administratör i ditt Konto för att konfigurera SSO.
Observera:
- Du måste ha en betalplan för att använda SSO i ett Konto. SSO är också tillgängligt för portföljer, utan ett separat krav på betalplan.
- För att följa de här stegen loggar du in som Ägare eller Administratör för ett Konto, eller som portföljägare eller portföljadministratör för en portfölj.
- Användare kan starta SSO från Klaviyo med sitt arbetsplats-ID eller en anpassad SSO-URL. Om du vill att användare ska starta från sin IdP ska du aktivera IdP-initierad inloggning.
Om du använder enkel inloggning (SSO) med en identitetsleverantör (IdP) kan du använda den för att logga in på Klaviyo. Enkel inloggning (SSO) med Security Assertion Markup Language 2.0 (SAML 2.0) ger medlemmar åtkomst till Klaviyo via en IdP som du själv väljer.
Exempel på IdP SSO-leverantörer är Okta, OneLogin, Microsoft Entra ID med flera.
Om du tillämpar SSO för alla användare måste alla nya användare acceptera inbjudan och sedan logga in med SSO.
Visa och använd undantagslistan
Användare som läggs till i undantagslistan kommer att kunna kringgå SSO och logga in med ett användarnamn och lösenord när SSO tillämpas för ett företag. Det här är viktigt om det blir ett avbrott hos IdP eller när du inte vill lägga till en partner, entreprenör eller byråmedlem i din IdP-instans.
Du kan visa undantagslistan när SSO har konfigurerats. Gå till Inställningar > Säkerhet och klicka sedan på Konfigurera lista eller Hantera lista under Undantagslista för användare.
Vad är ett arbetsplats-ID?
Kallas även identifierare för SSO-inloggning. Arbetsplats-ID krävs för att konfigurera SAML SSO i Klaviyo. Det är vanligtvis samma namn som ditt företag. Du skapar det här ID:t i steg 3 på sidan för SSO-konfiguration, som beskrivs under Slutför konfigurationen i Klaviyo nedan.
När du har konfigurerat ett arbetsplats-ID kan användare gå direkt till ditt företags anpassade URL (t.ex. www.klaviyo.com/sso/workplace/<id>) för att logga in på Klaviyo. Vi rekommenderar att du säger till användare att bokmärka denna URL för att snabba upp inloggningsprocessen.
Tips för att skapa ett arbetsplats-ID:
- ID:t måste vara unikt och innehålla 3–63 tecken.
- ID:t får endast innehålla stora eller små bokstäver, siffror, bindestreck (-) och understreck (_).
- ID:t ska vara enkelt och lätt för användare att komma ihåg (till exempel ditt företagsnamn).
- Till exempel är Klaviyos arbetsplats-ID ”Klaviyo”.
Om just-in-time (JIT)-etablering
Just-in-time (JIT)-etablering aktiveras när du sparar en ny SSO-konfiguration för första gången. Du kan stänga av det i Inställningar > Säkerhet. När en användare läggs till i ett konto med JIT-etablering måste användaren acceptera inbjudan i sitt e-postmeddelande för att börja få åtkomst till kontot.
När SSO och JIT-etablering är aktiverat hanterar du användarens Klaviyo-roll i din IdP. Användare på undantagslistan kan fortfarande få sina roller ändrade i Klaviyo, och Ägaren kan fortfarande överföra ägarskapet i Klaviyo. För andra användare kräver ändring av roller i Klaviyo att du stänger av JIT och, om det är aktiverat, SCIM. Om du slår på JIT igen kan rollen som skickas av din IdP uppdatera användarens roll igen vid nästa SSO-inloggning.
Vad är JIT?
När JIT-etablering är aktiverat behöver IT-administratörer inte längre skapa konton manuellt för varje användare i var och en av deras applikationer. I stället skapas användarkonton första gången användare försöker logga in i en applikation, så länge användaren har behörighet för den appen.
Till exempel kan IT-administratörer automatiskt ge Klaviyo åtkomst till alla användare i sin IdP så att dessa användares konton skapas automatiskt första gången de loggar in på Klaviyo via sin SSO-portal eller via Klaviyo-initierad inloggning.
Konfigurera SAML SSO
- I Klaviyo klickar du på ditt organisationsnamn nere till vänster.
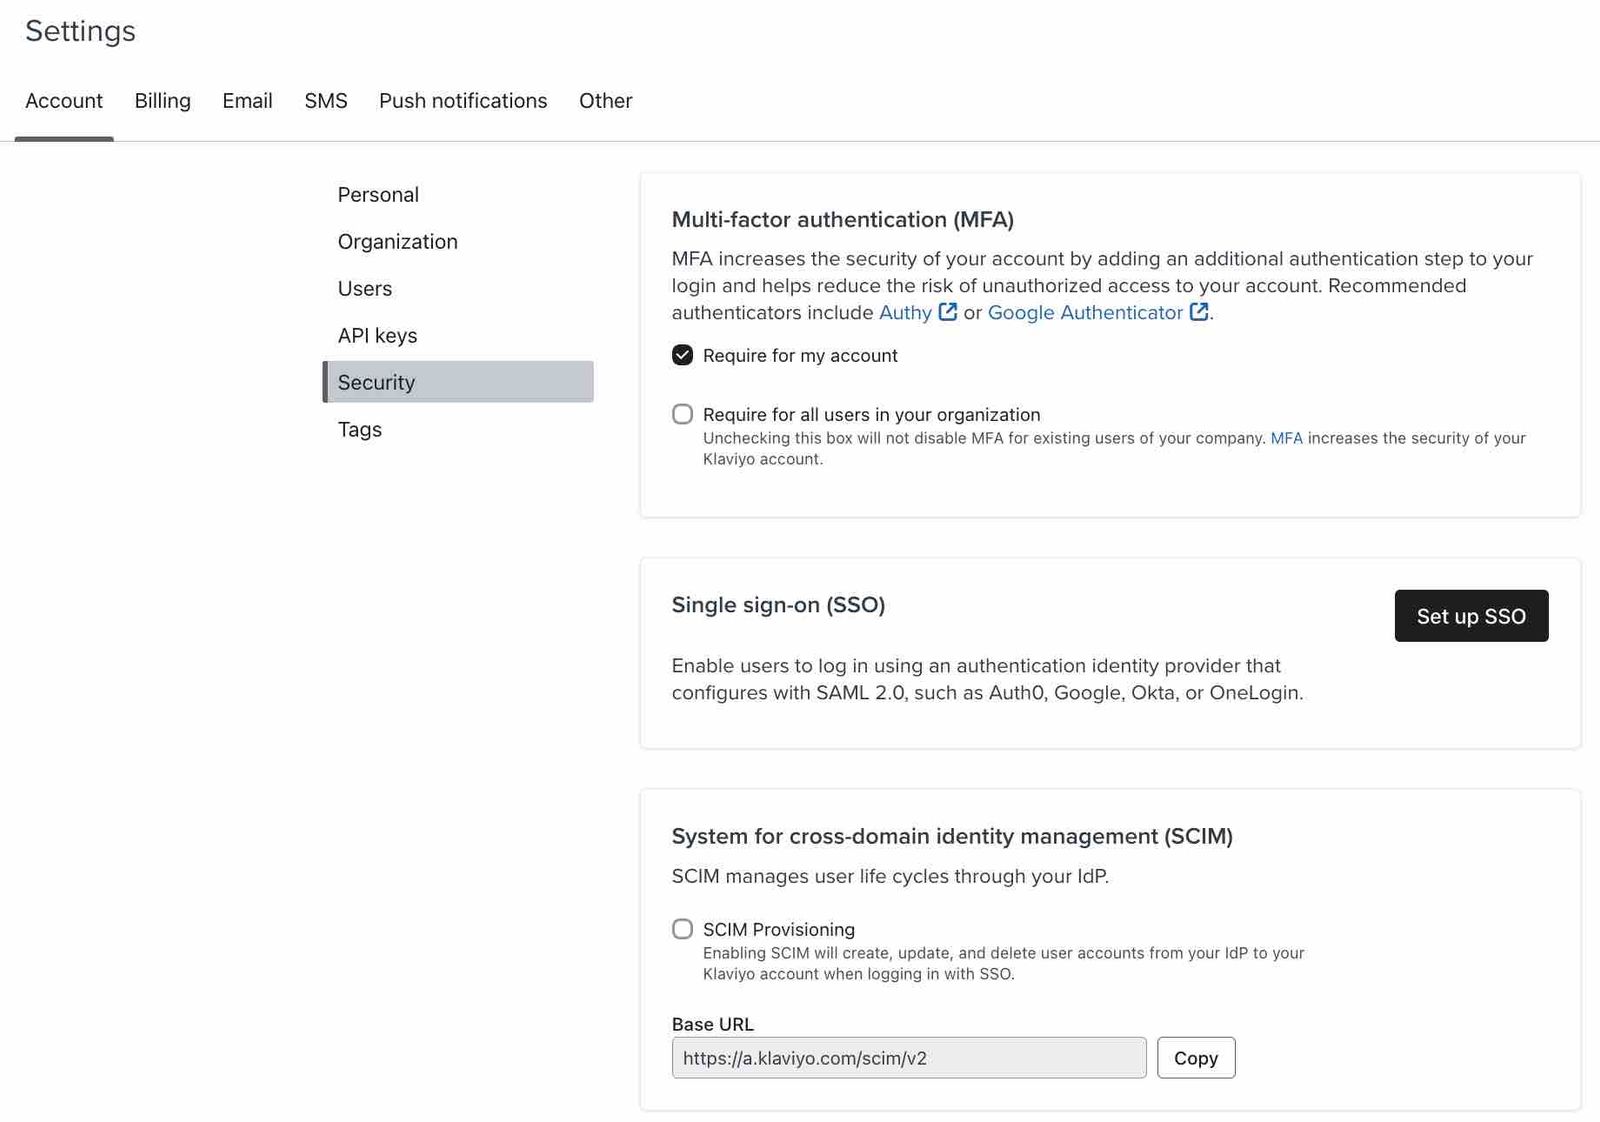
- Klicka på Inställningar.
- Välj Säkerhet.
- Klicka på Konfigurera SSO. (Observera att multifaktorautentisering inte krävs.)
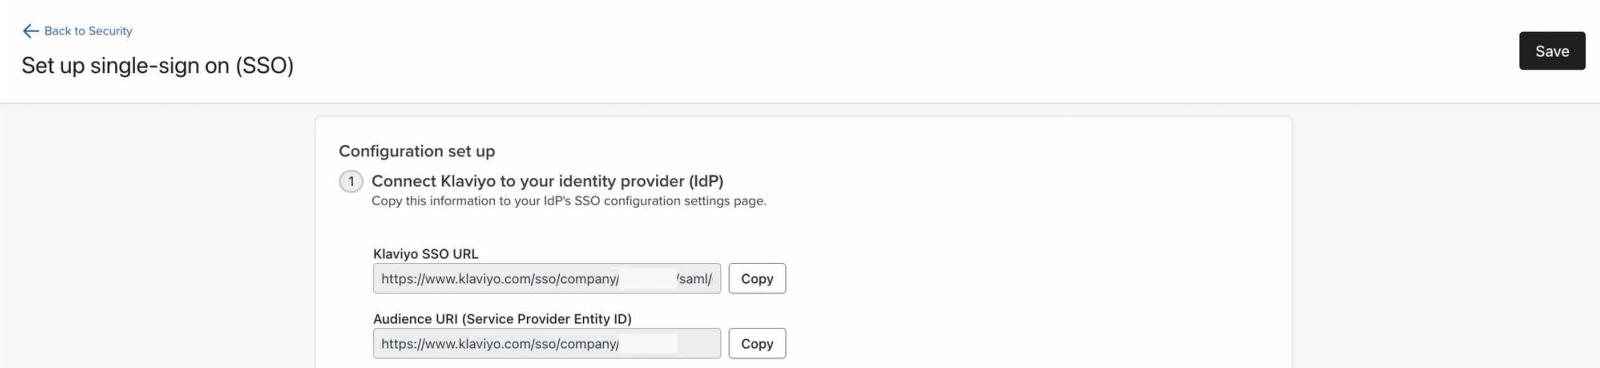
- Kopiera Klaviyo SSO URL och Audience URI (Service Provider Entity ID) för användning i nästa avsnitt.
Logga in på din SSO-leverantör
Öppna rullgardinsmenyerna nedan för IdP-specifika instruktioner. För navigering i den nuvarande leverantören kan du läsa Oktas guide för SAML-appintegrering eller Microsofts guide för SAML-SSO. I allmänhet behöver du:
- Öppna en ny flik och logga in hos din SSO-leverantör.
- Hitta inställningarna för SAML-konfigurationen för din leverantör.
- Klistra in både Klaviyo SSO-URL och Audience URI (Service Provider Entity ID) i motsvarande fält och spara sedan.
- Ladda ned eller leta reda på din IdP:s metadata.
- Tilldela användare och deras roller till Klaviyo-appen, inklusive personen som ska testa SSO.
- För att skapa användare med JIT-etablering konfigurerar du din IdP att skicka ett SAML-attribut med namnet role med rätt Klaviyo-rollnyckel nedan. Vi rekommenderar att du använder nyckelformatet eftersom vissa IdP:er konverterar attribut till gemener, så etikettformatet rekommenderas inte.
Kontoanvändarroller | Användarroller för portfölj |
Ägare | portfolio_owner |
Administratör | portföljadministratör |
Chef | portfolio_manager |
Analytiker | portfolio_analyst |
campaign_coordinator | |
content_creator | |
Support |
Rollerna beror på vilken typ av Konto där du konfigurerar SSO. I ett vanligt Konto gäller bara användarroller för Kontot. I ett portföljkonto gäller bara portföljens användarroller.
Använd owner eller portfolio_owner endast för den befintliga Ägaren. JIT-etablering kan inte skapa en Ägare eller överföra ägarskap. Överför ägarskapet i Klaviyo i stället.
Okta
- Logga in på ditt Okta-administratörskonto.
- Gå till Program och resurser > Program.
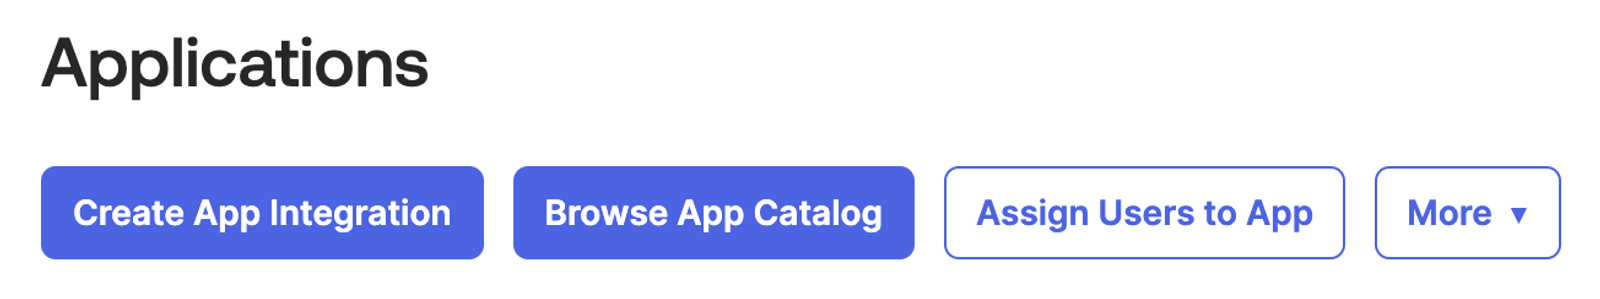
- Välj Skapa appintegration och sedan Klassisk upplevelse.
- I modalfönstret väljer du alternativet SAML 2.0.
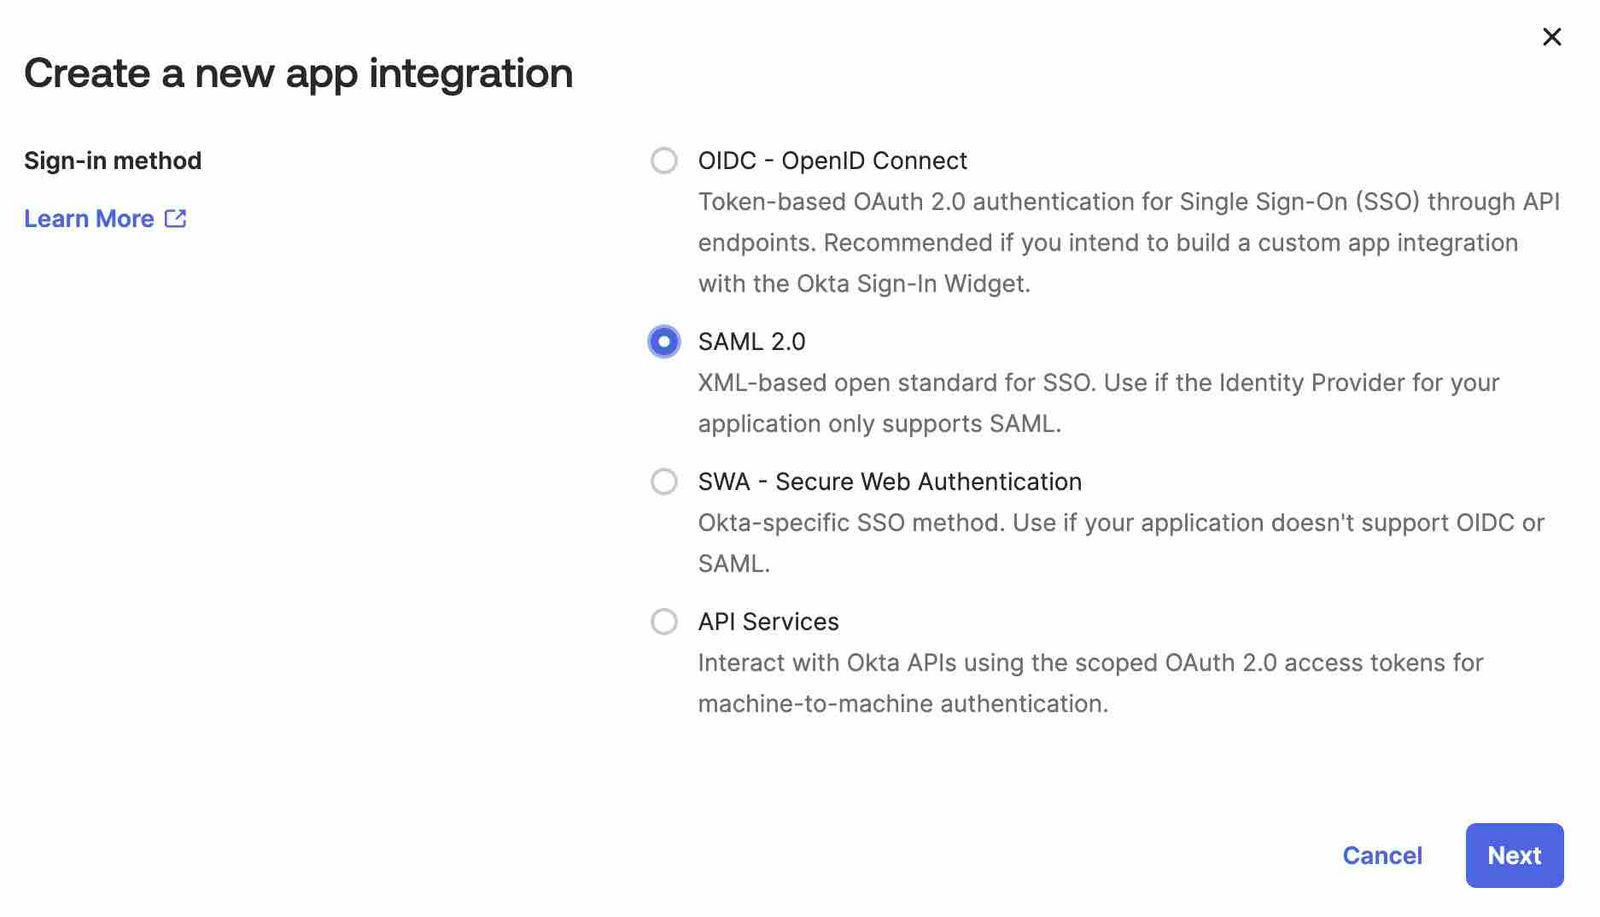
- Klicka på Nästa.
- Ge integrationen ett namn (t.ex. ”Klaviyo”).
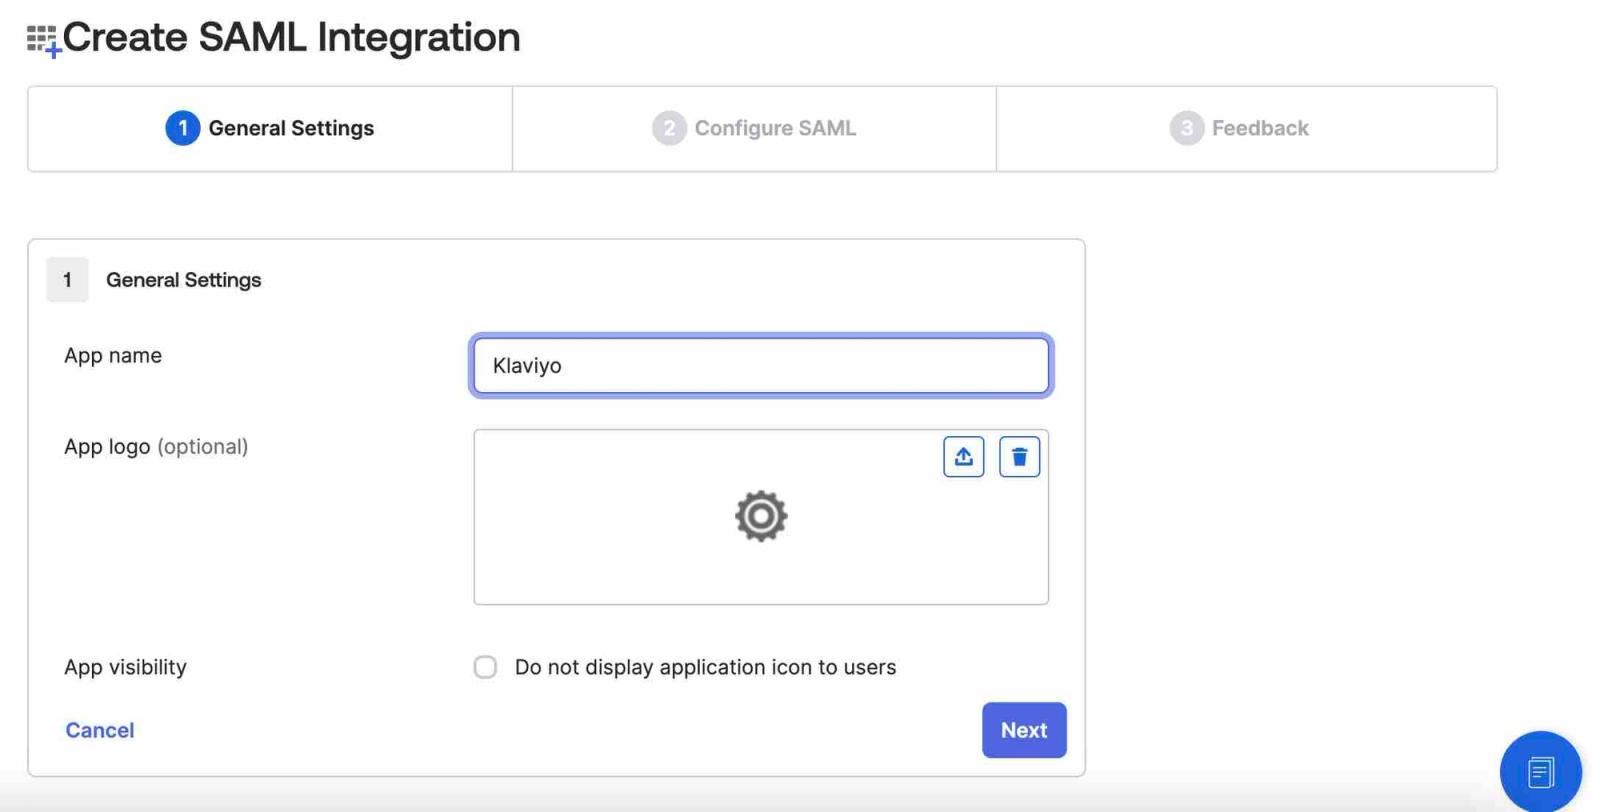
- Klicka på Nästa.
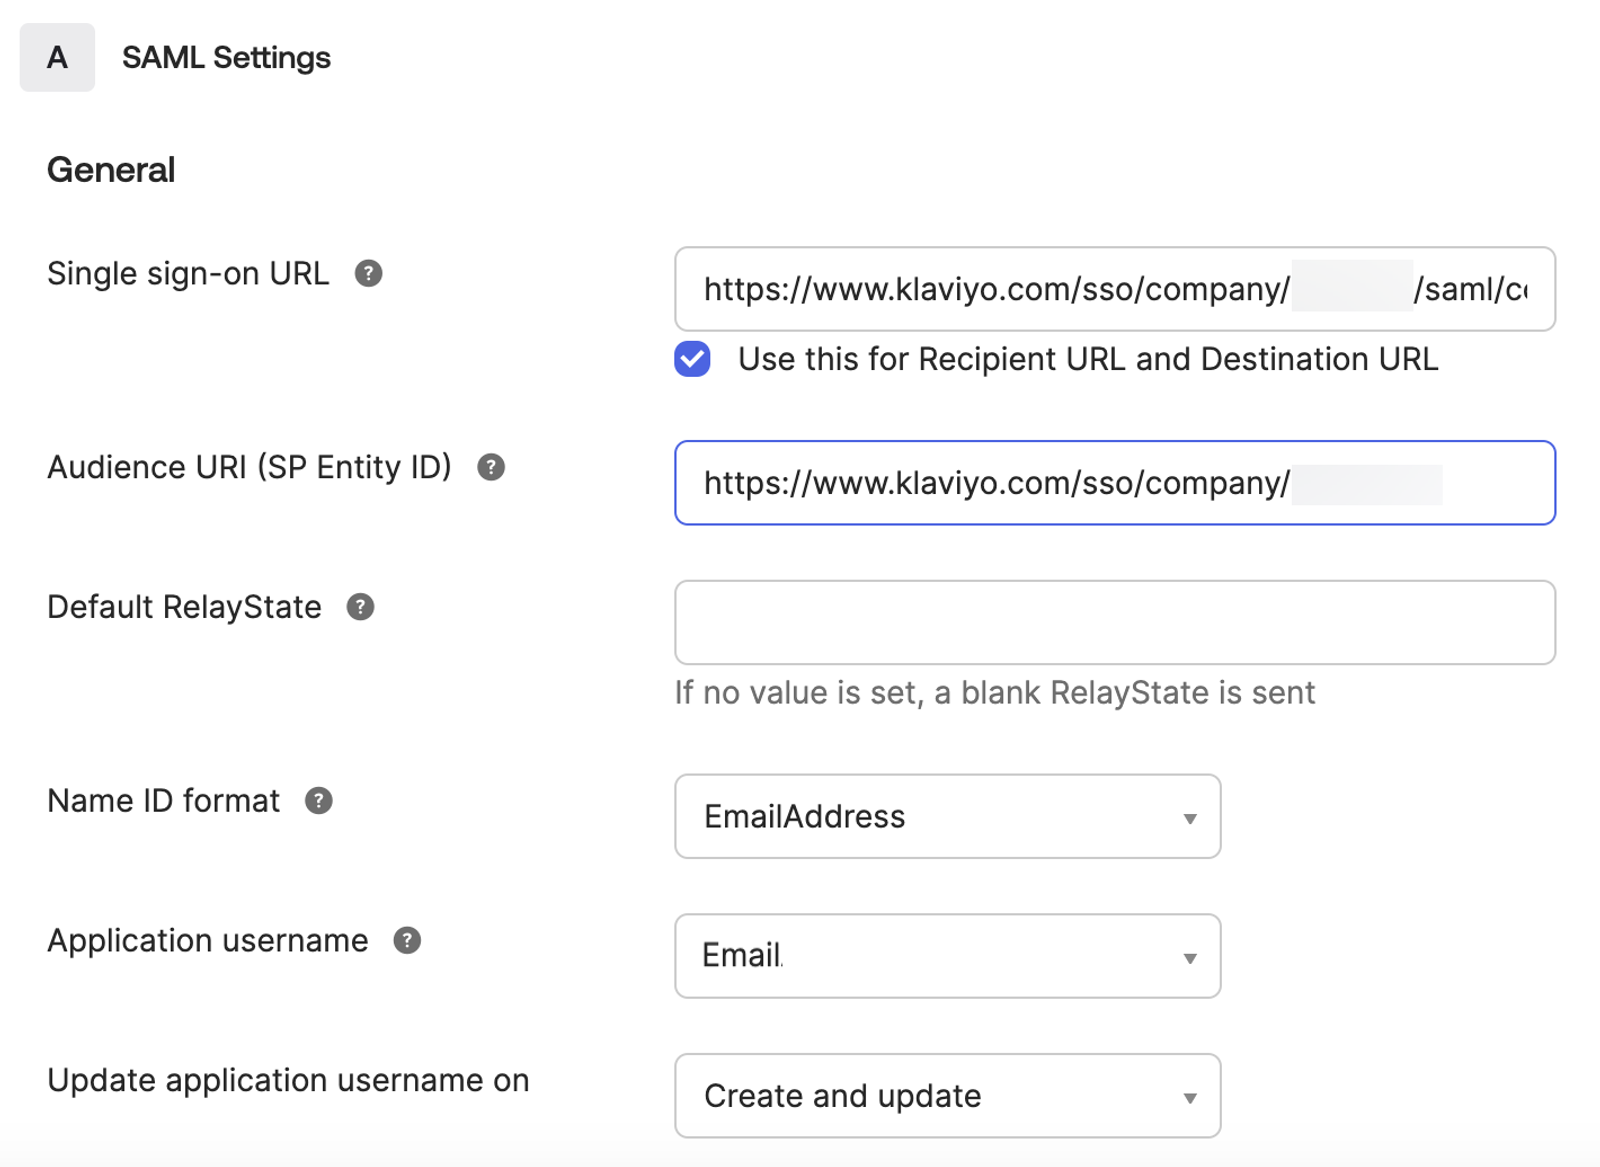
- I fältet URL för enkel inloggning klistrar du in Klaviyo SSO-URL från skärmen för Klaviyo SSO-konfiguration.
- I fältet Audience URI (SP Entity ID) klistrar du in Audience URI (Service Provider Entity ID) från Klaviyo.
- Ställ in formatfältet Name ID på EmailAddress.
- Ändra Användarnamn för applikation till E-post.
- Kontrollera att Update application username on är inställt på Create and update.
- Klicka på Nästa.
- Välj Jag är en Okta-kund som lägger till en intern app.
- Slutför de återstående feedbackalternativen för din app enligt beskrivningen i Oktas installationsguide.
- Scrolla längst ned på sidan och klicka på Slutför.
- Gå till fliken Sign On .
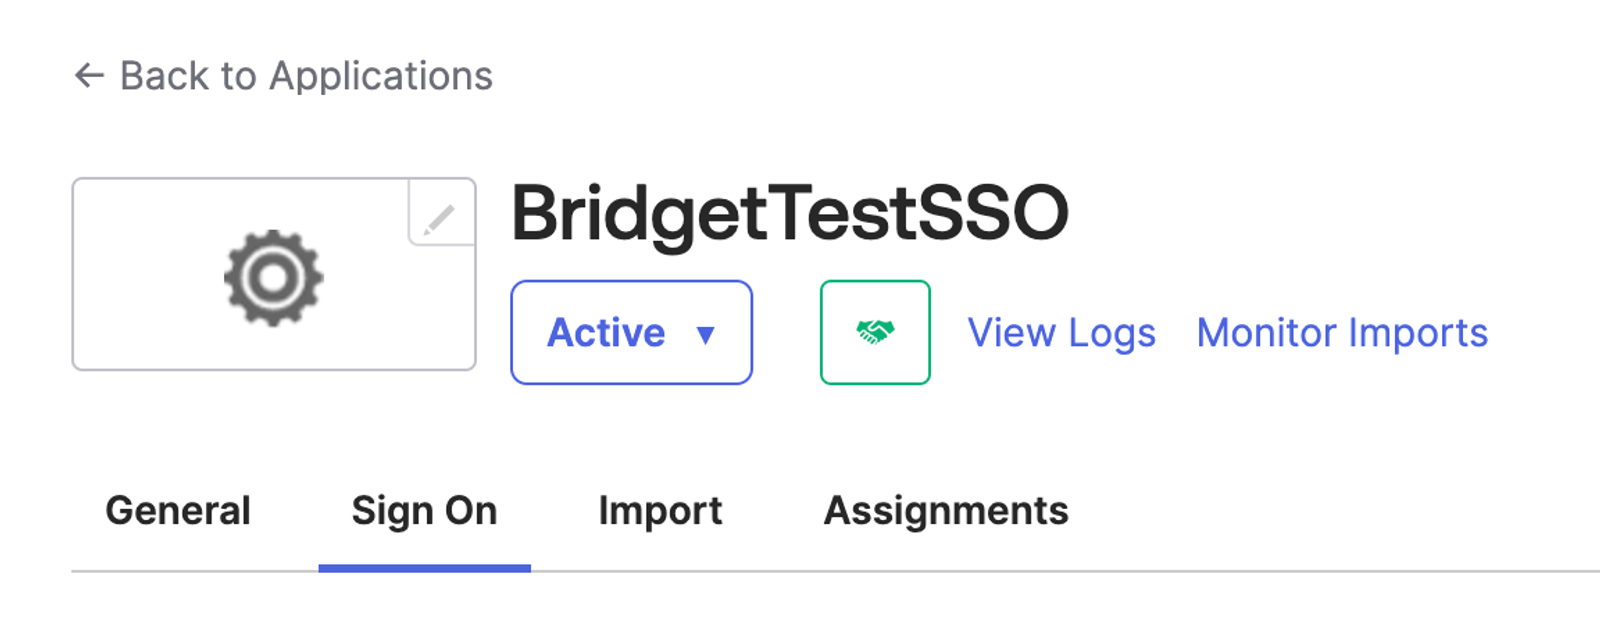
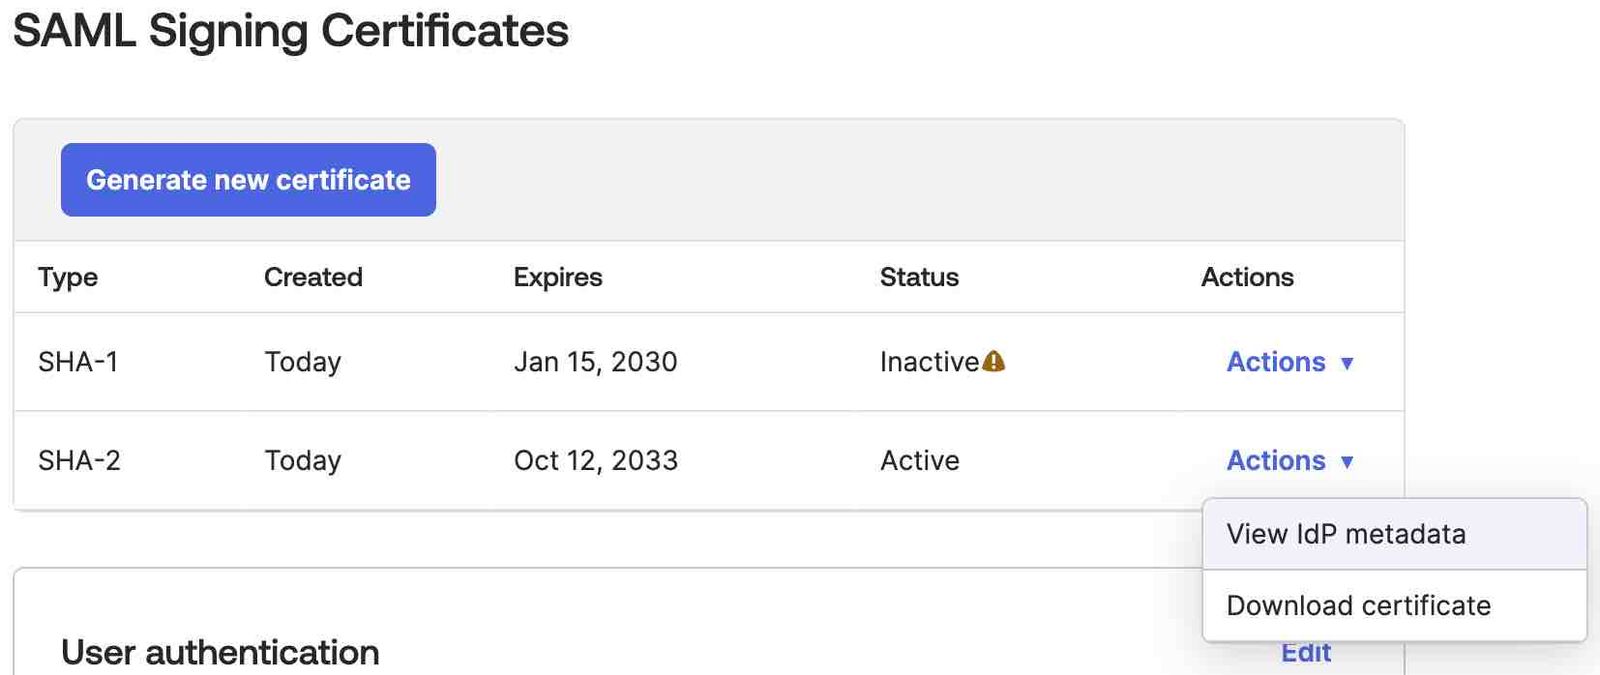
- Scrolla ner till avsnittet SAML-signeringscertifikat.
- Hitta ett aktivt certifikat och klicka sedan på rullgardinsmenyn Åtgärder .
- Klicka på Visa IdP-metadata.
- En ny flik öppnas som ska se ut som den nedan.
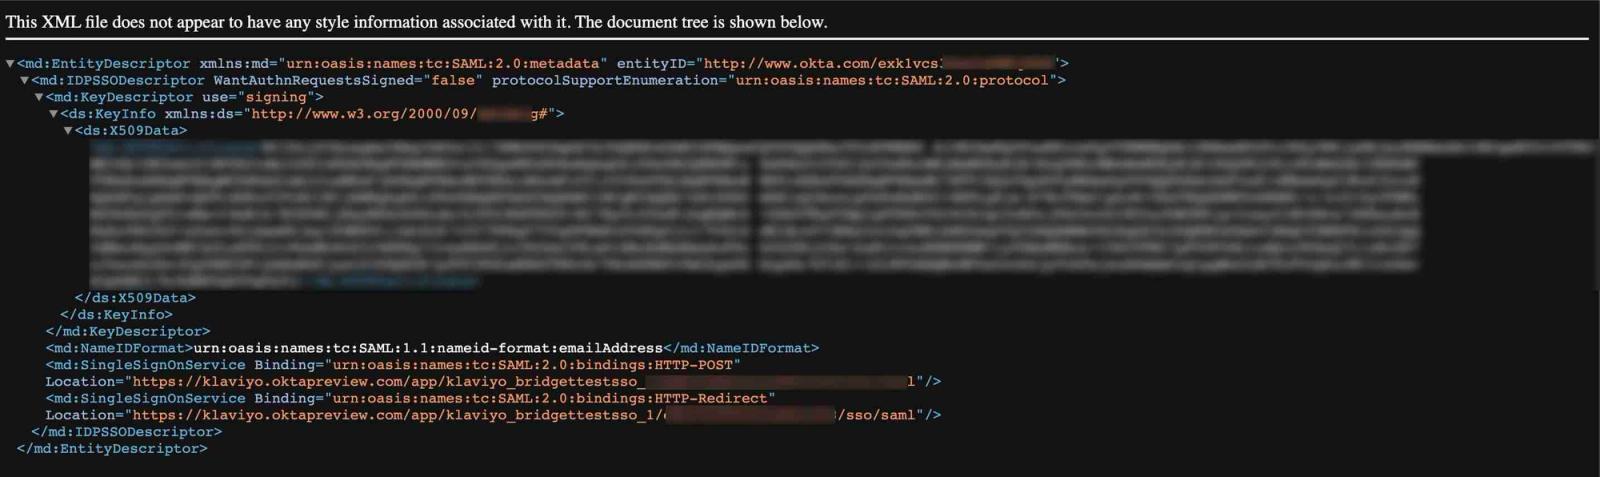
- På den nya fliken högerklickar du och väljer Spara som > Spara så att du kan ladda upp filen till Klaviyo senare.
- Navigera tillbaka till Okta.
- Gå till fliken Tilldelningar .
- Klicka på Tilldela.
- Välj om du vill tilldela appen till en enskild person (dvs. personer) eller till en grupp.
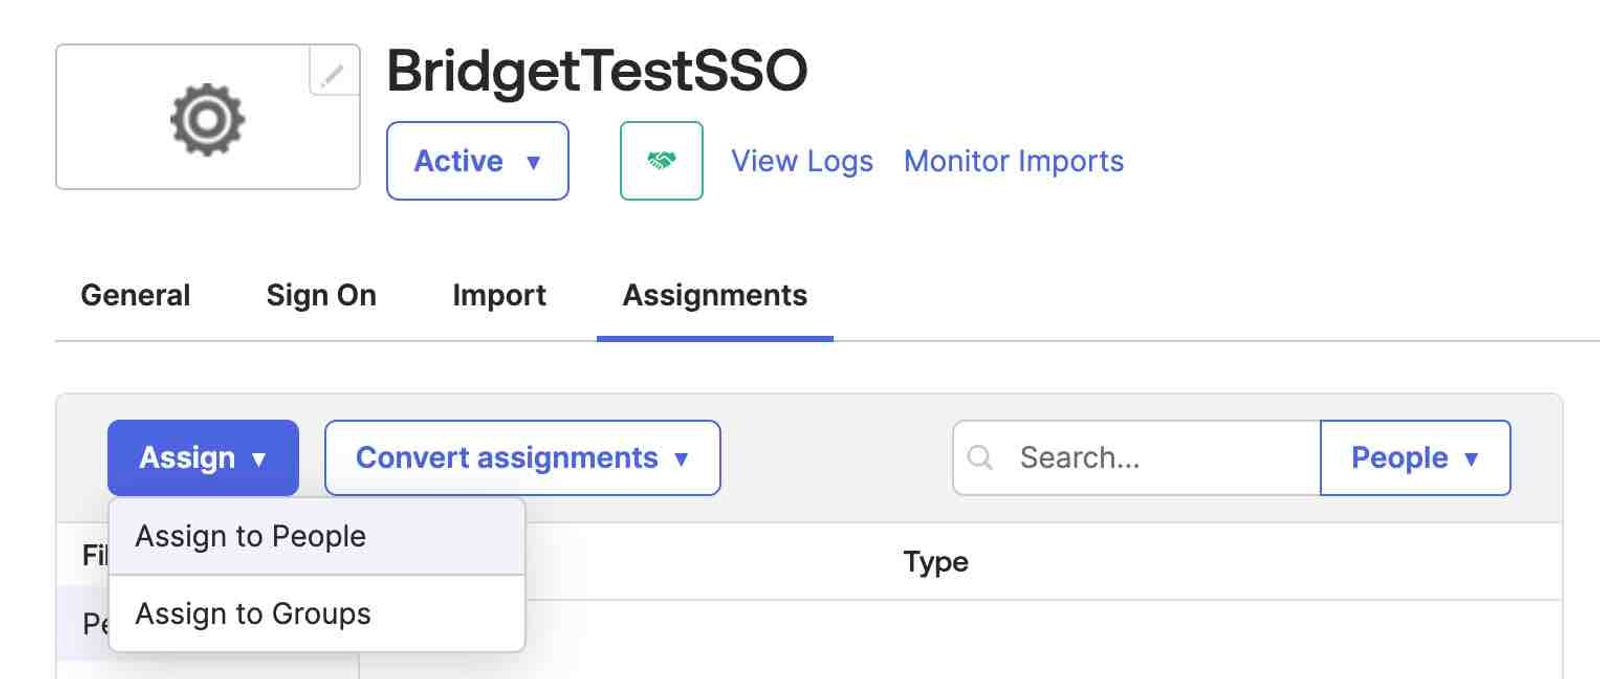
- Hitta de personer eller grupper du vill tilldela Klaviyo till och klicka på Tilldela bredvid deras namn.
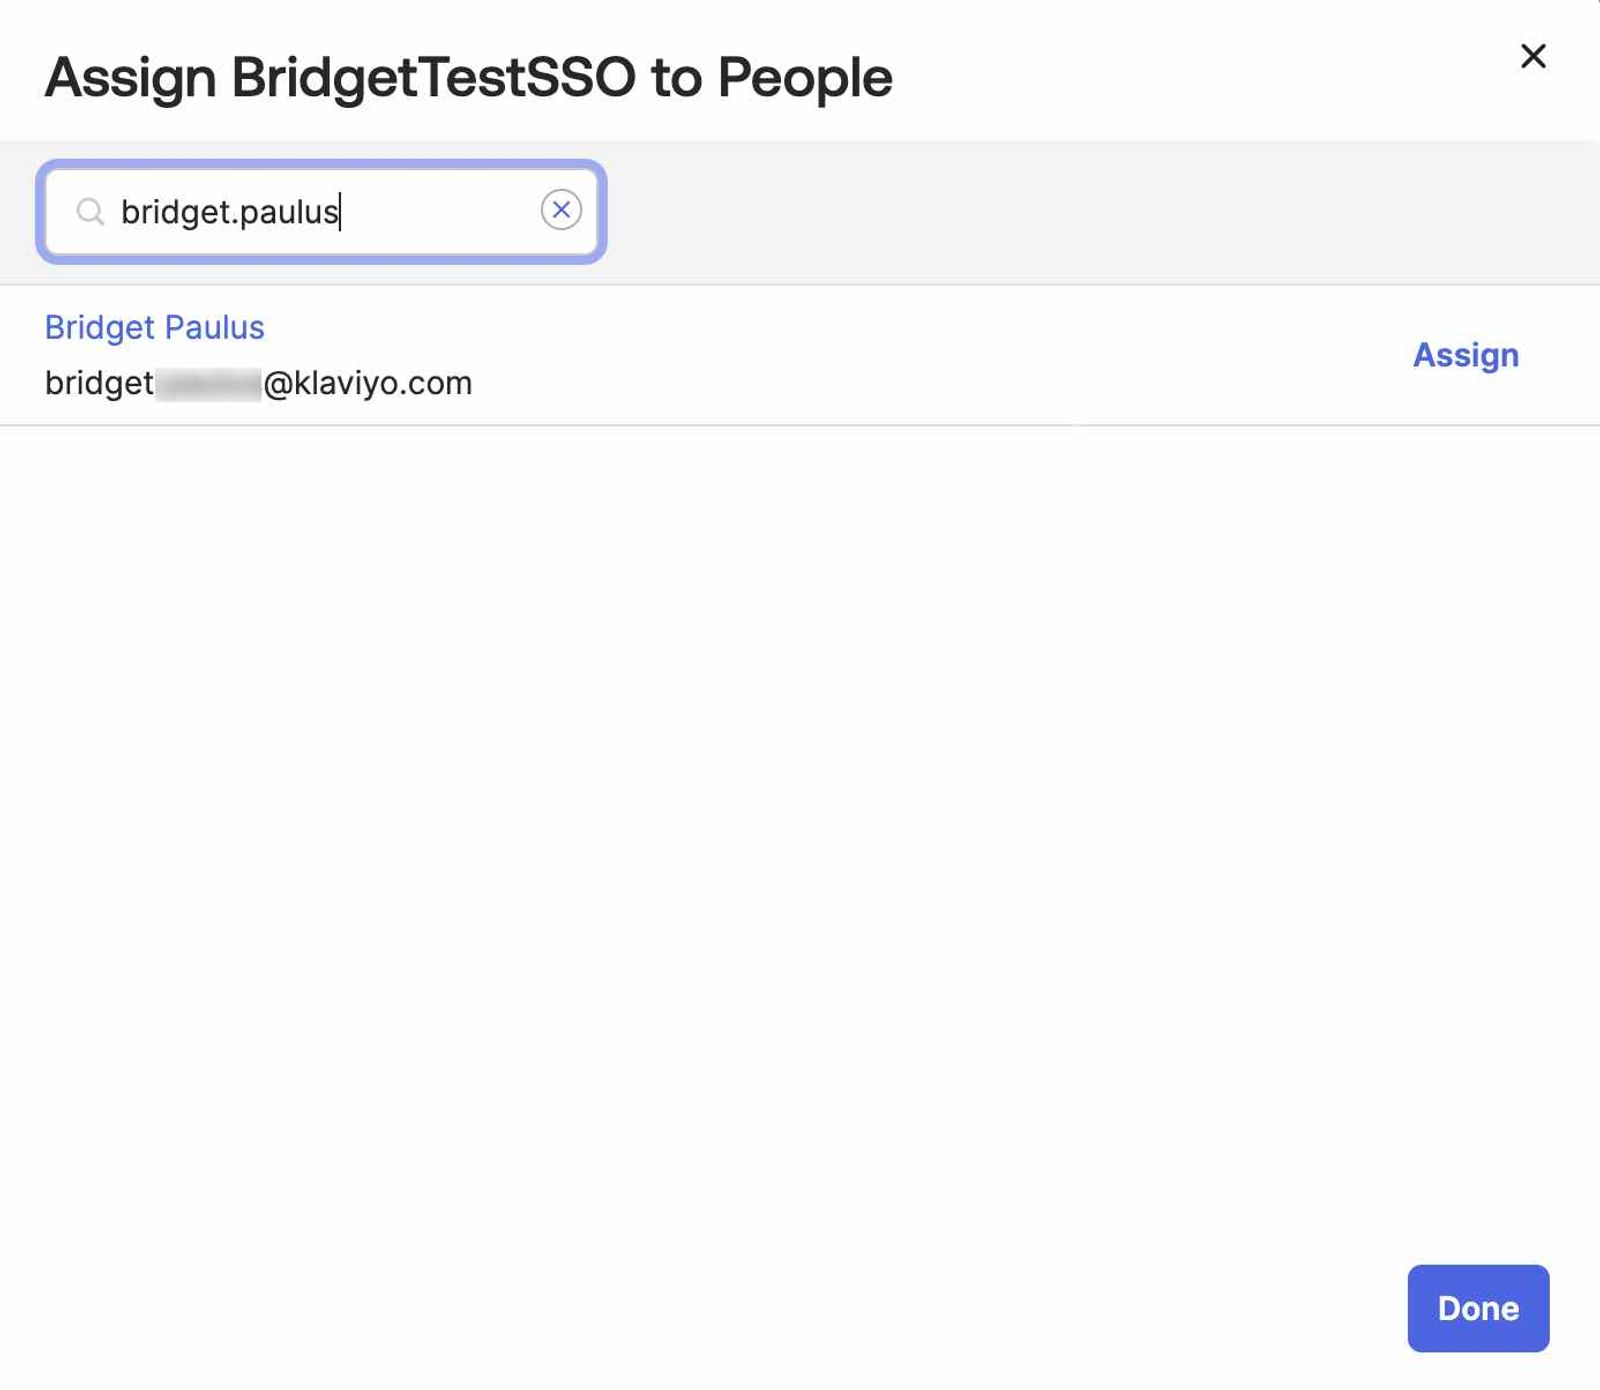
- Om du väljer individer:
- Välj användarnamnet för varje person; standard är deras användarnamn i Okta.
- Klicka på Spara och gå tillbaka.
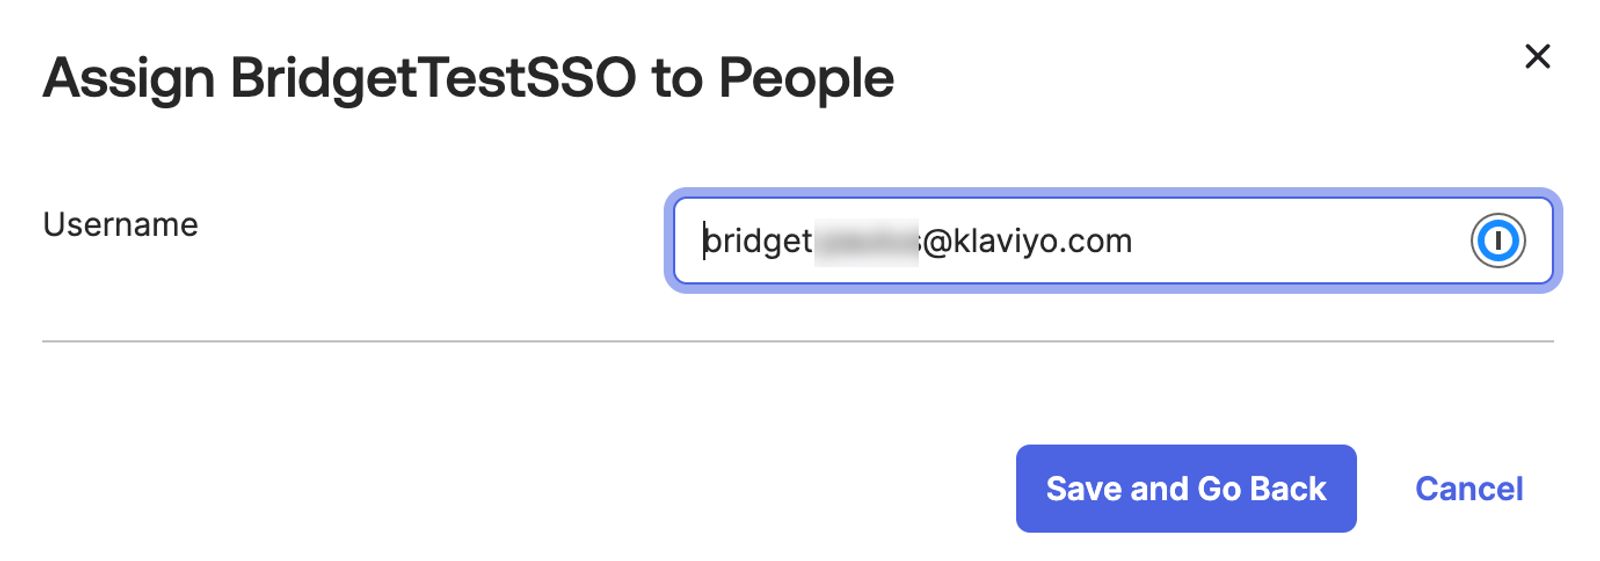
- När du är klar klickar du på Klar.
En inloggning
- Logga in på ditt One Login-konto.
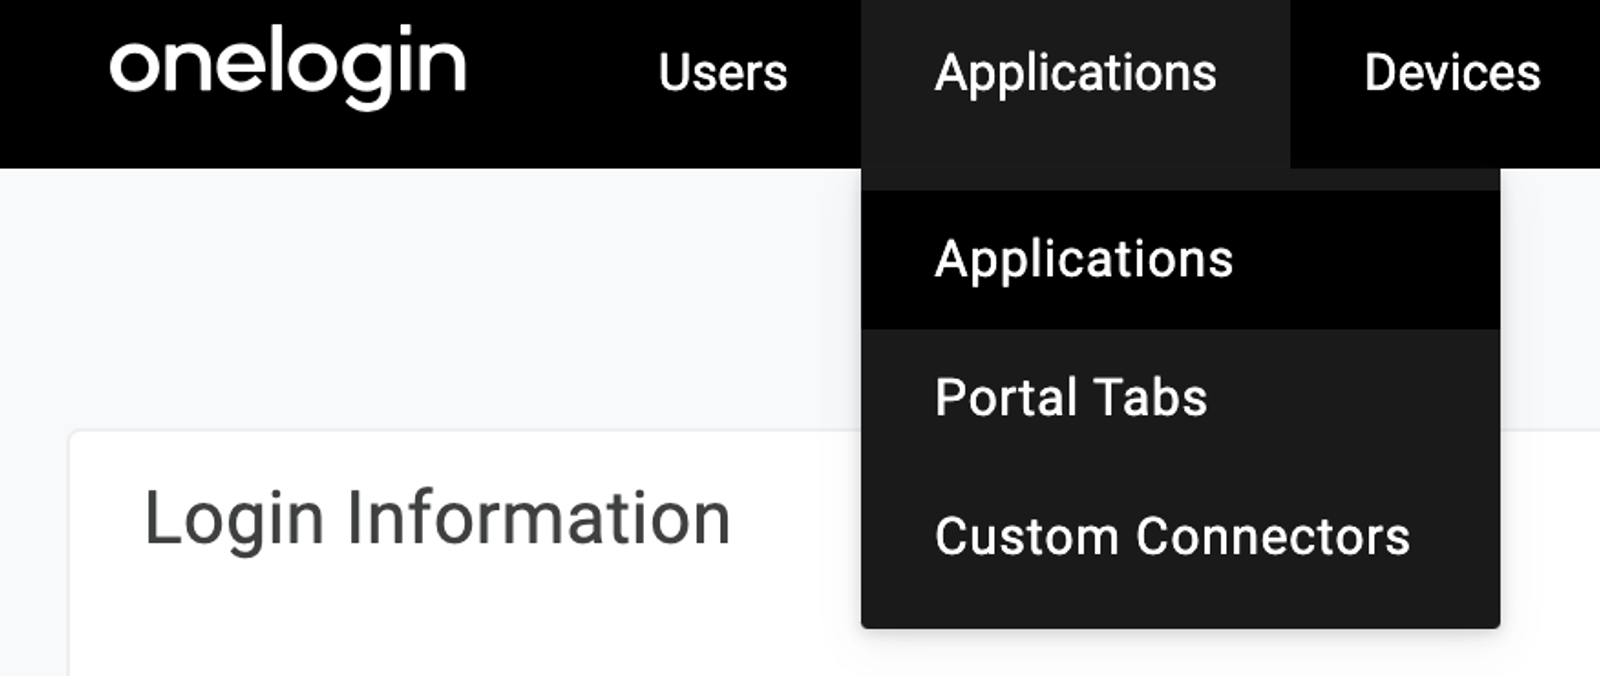
- Gå till Applikationer > Applikationer.
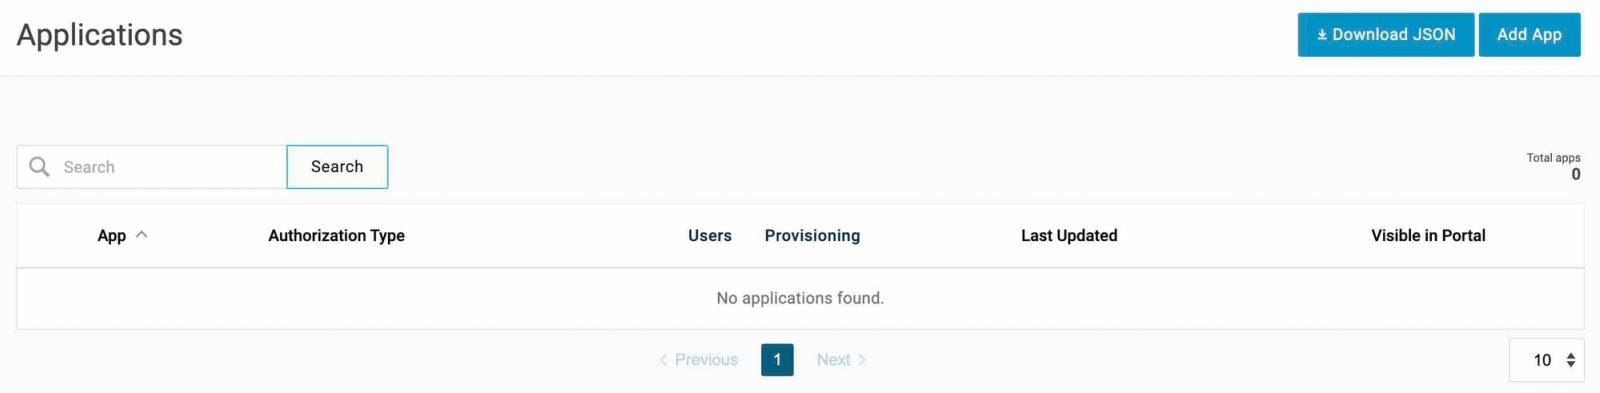
- Klicka på Lägg till app uppe till höger.
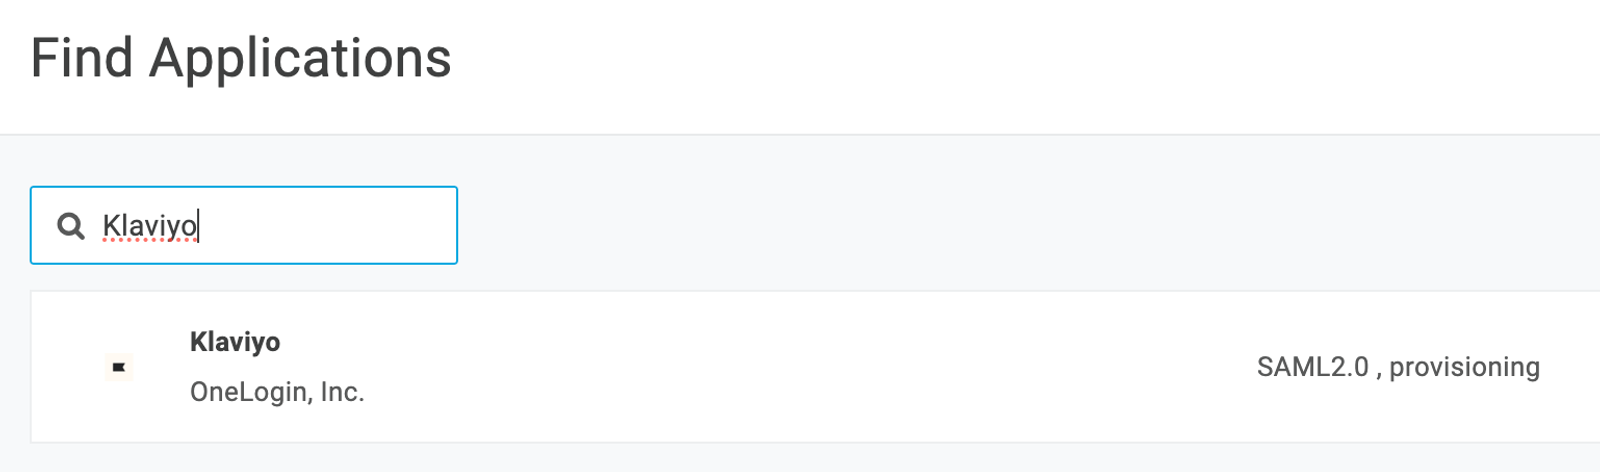
- Sök efter ”Klaviyo” och välj sedan resultatet som visas.
- Valfritt: välj visningsnamn, ladda upp en ny ikon eller lägg till en beskrivning för den här appen.
- Klicka på Spara uppe till höger.
- Gå till Konfiguration i den vänstra sidofältet.
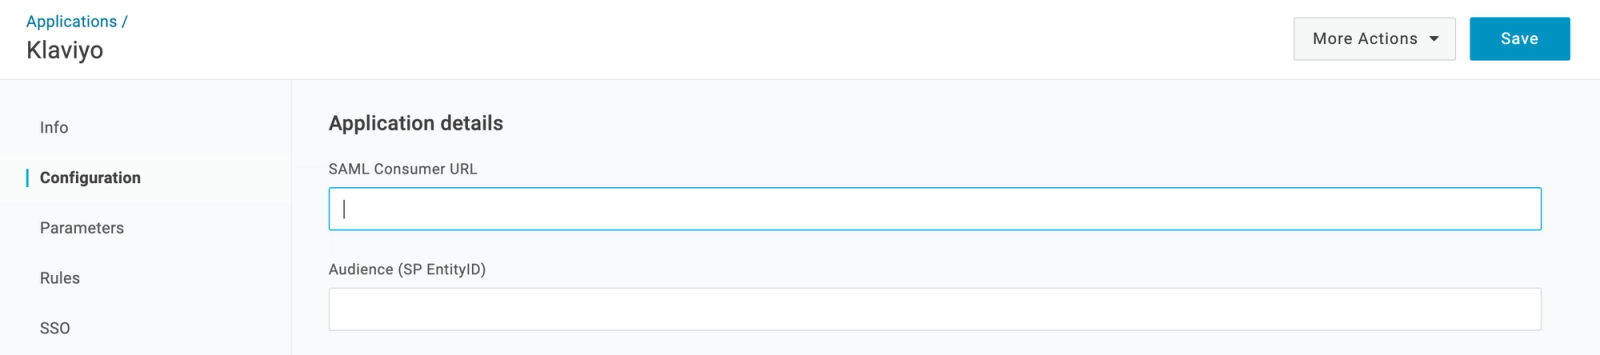
- I fältet SAML Consumer URL klistrar du in din Klaviyo SSO URL.
- I fältet Audience (SP EntityID) klistrar du in din Audience URI (Service Provider Entity ID).
- Klicka på Spara.
- Klicka på SSO i det vänstra sidofältet.
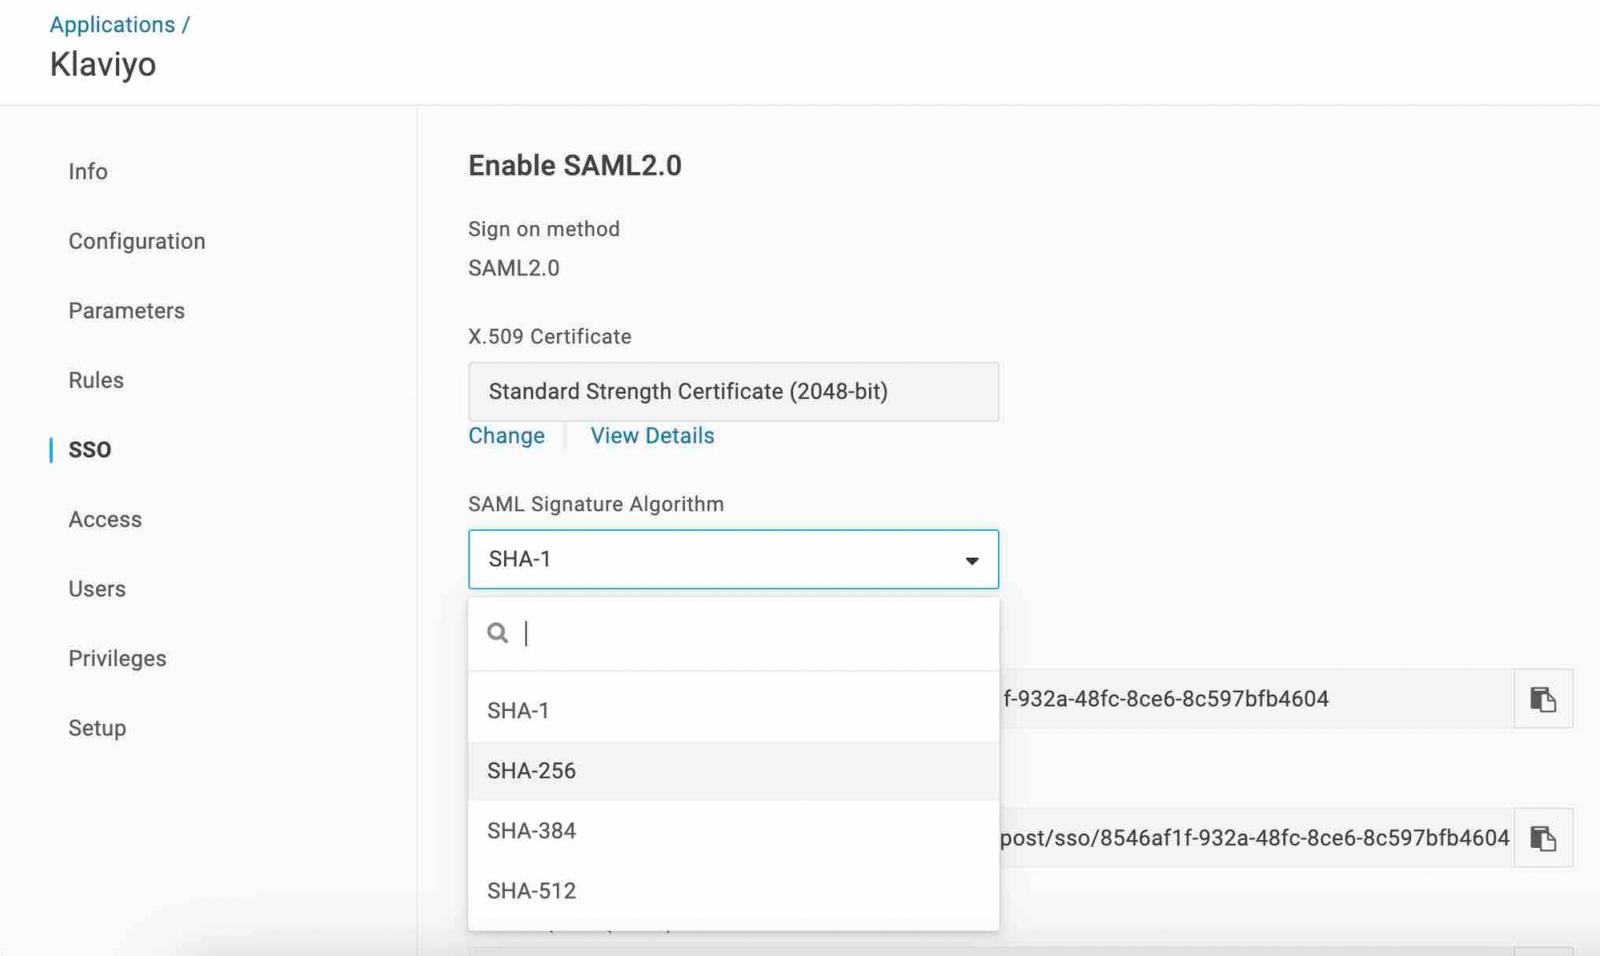
- Öppna listrutan SAML Signature Algorithm .
- Välj SHA-256.
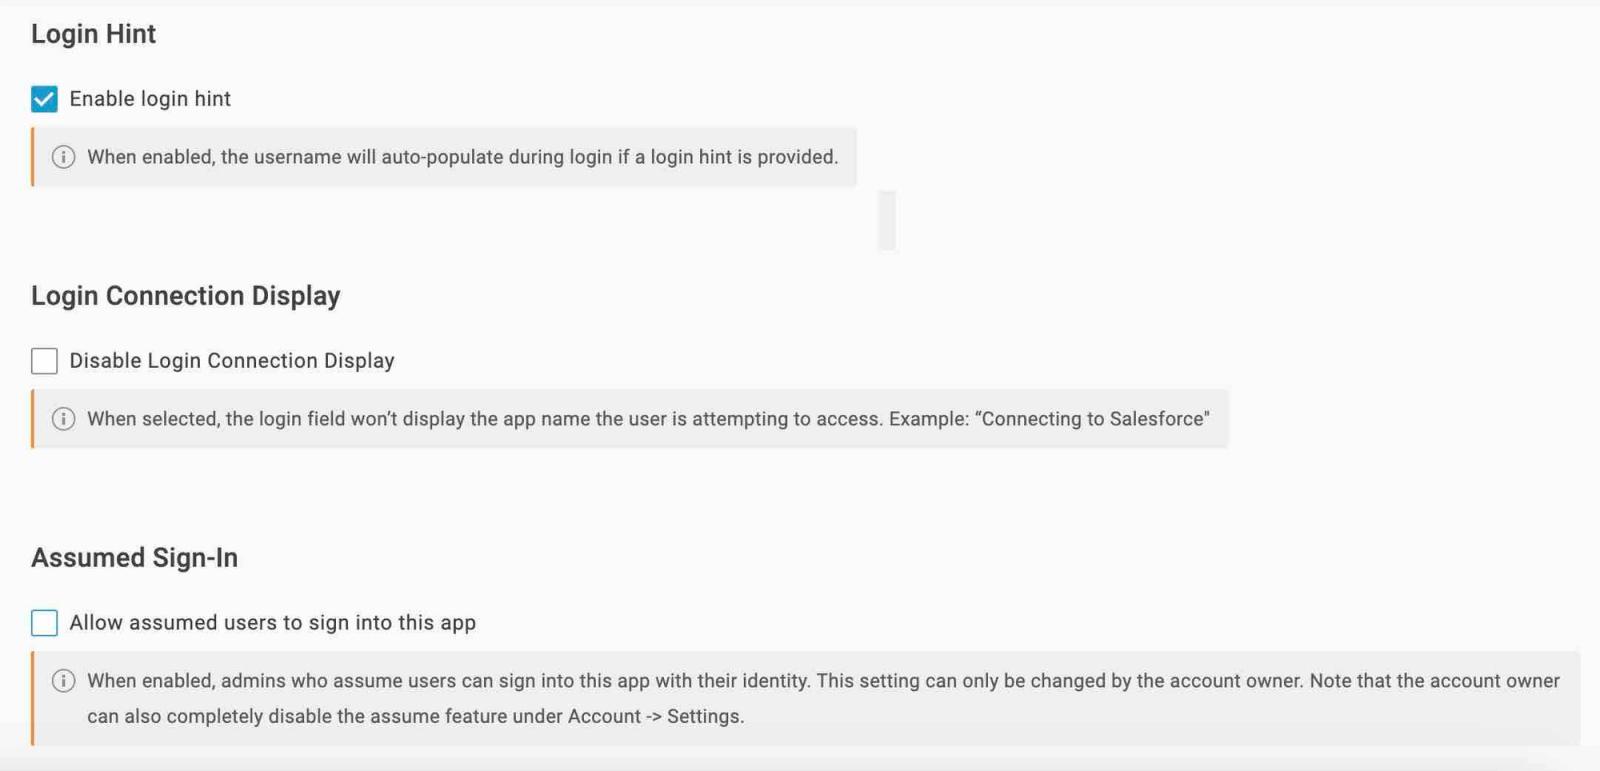
- Valfritt: rulla ned för att ändra dina inställningar för visning av inloggning.
- Klicka på Spara.
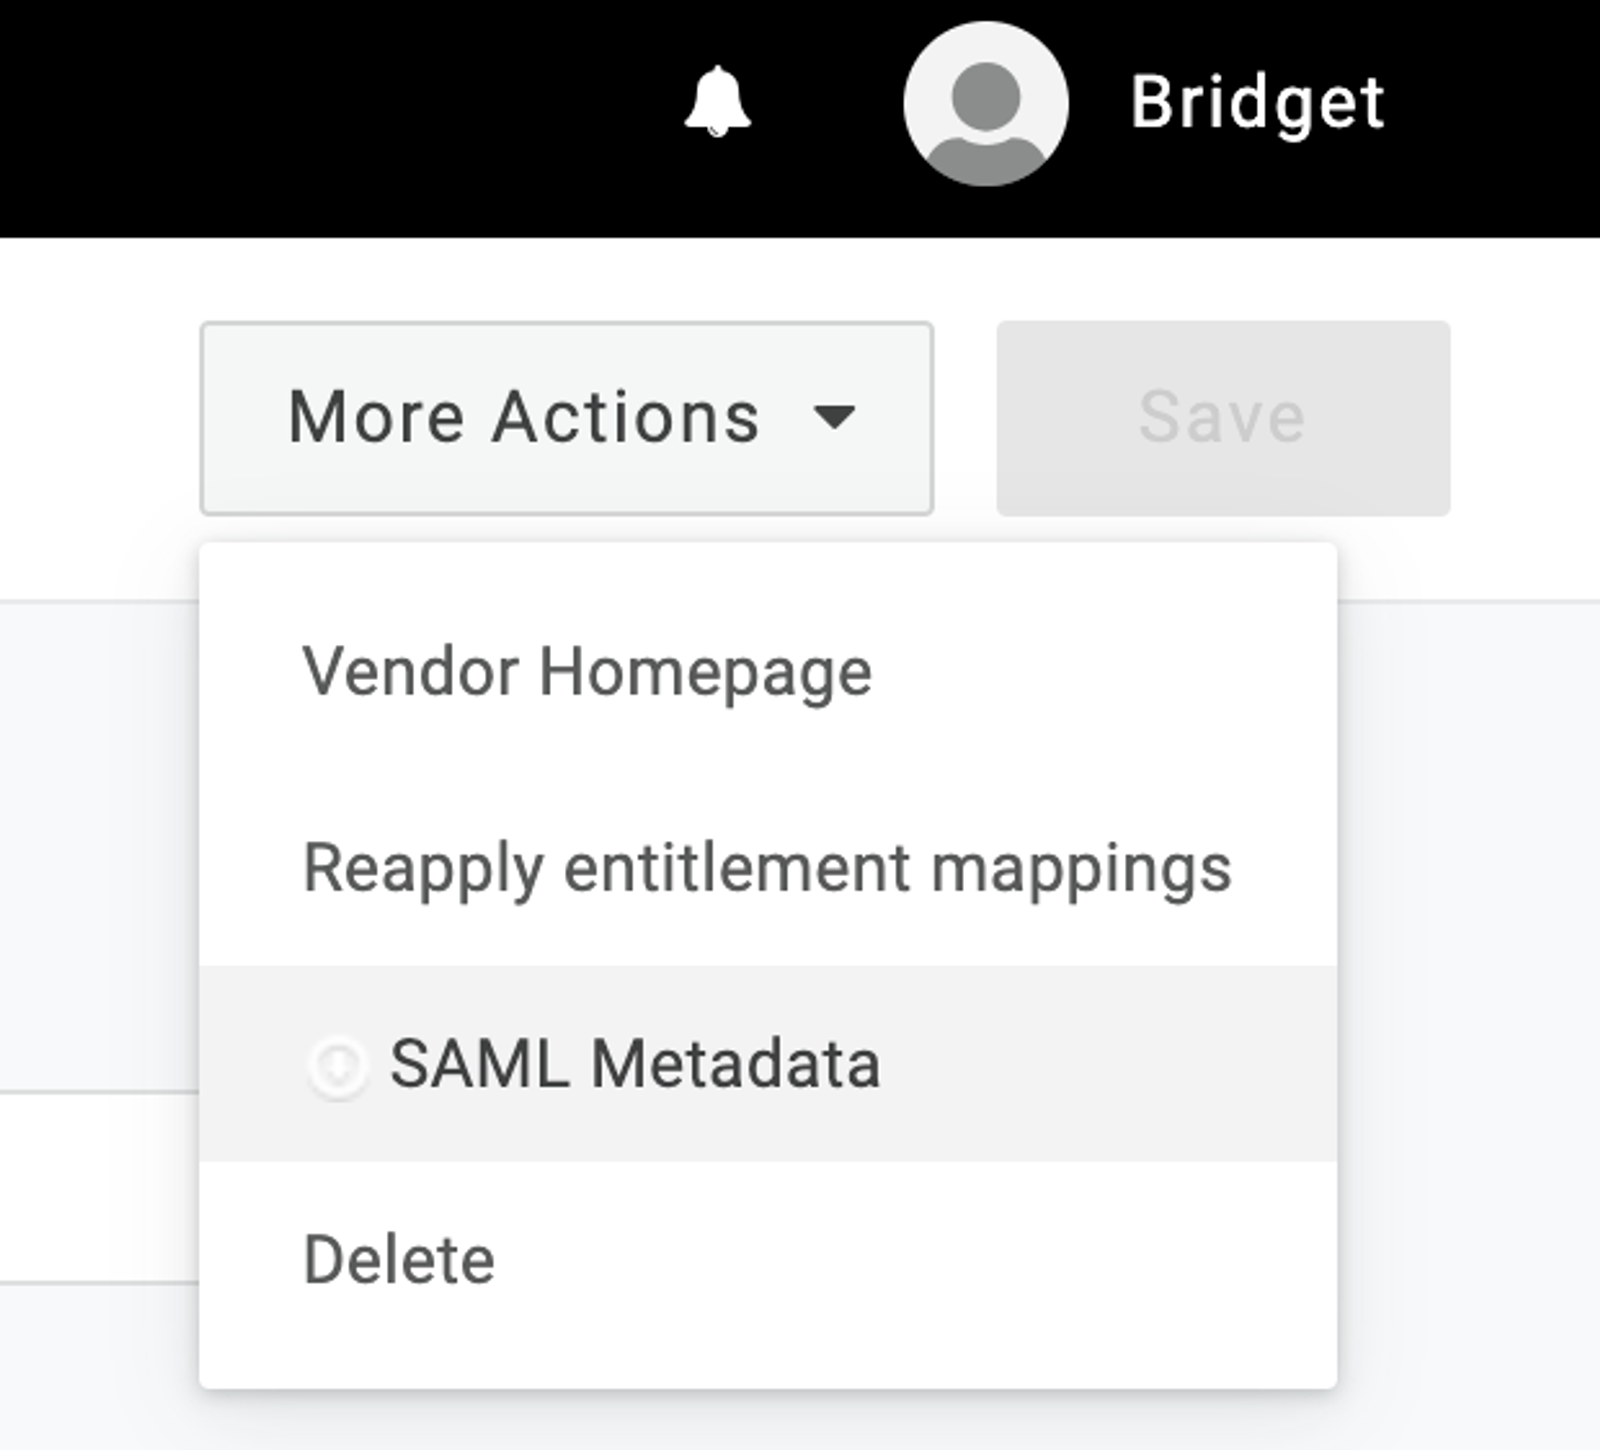
- Öppna rullgardinsmenyn Fler åtgärder uppe till höger.
- Välj SAML Metadata. Detta laddar ned filen som du behöver ladda upp i nästa avsnitt.
Innan du går vidare till nästa avsnitt behöver du lägga till användare i Klaviyo-appen i One Login och sedan tilldela deras roller.
- Om du vill lägga till användare i Klaviyo-appen klickar du på Användare > Användare längst upp till vänster.
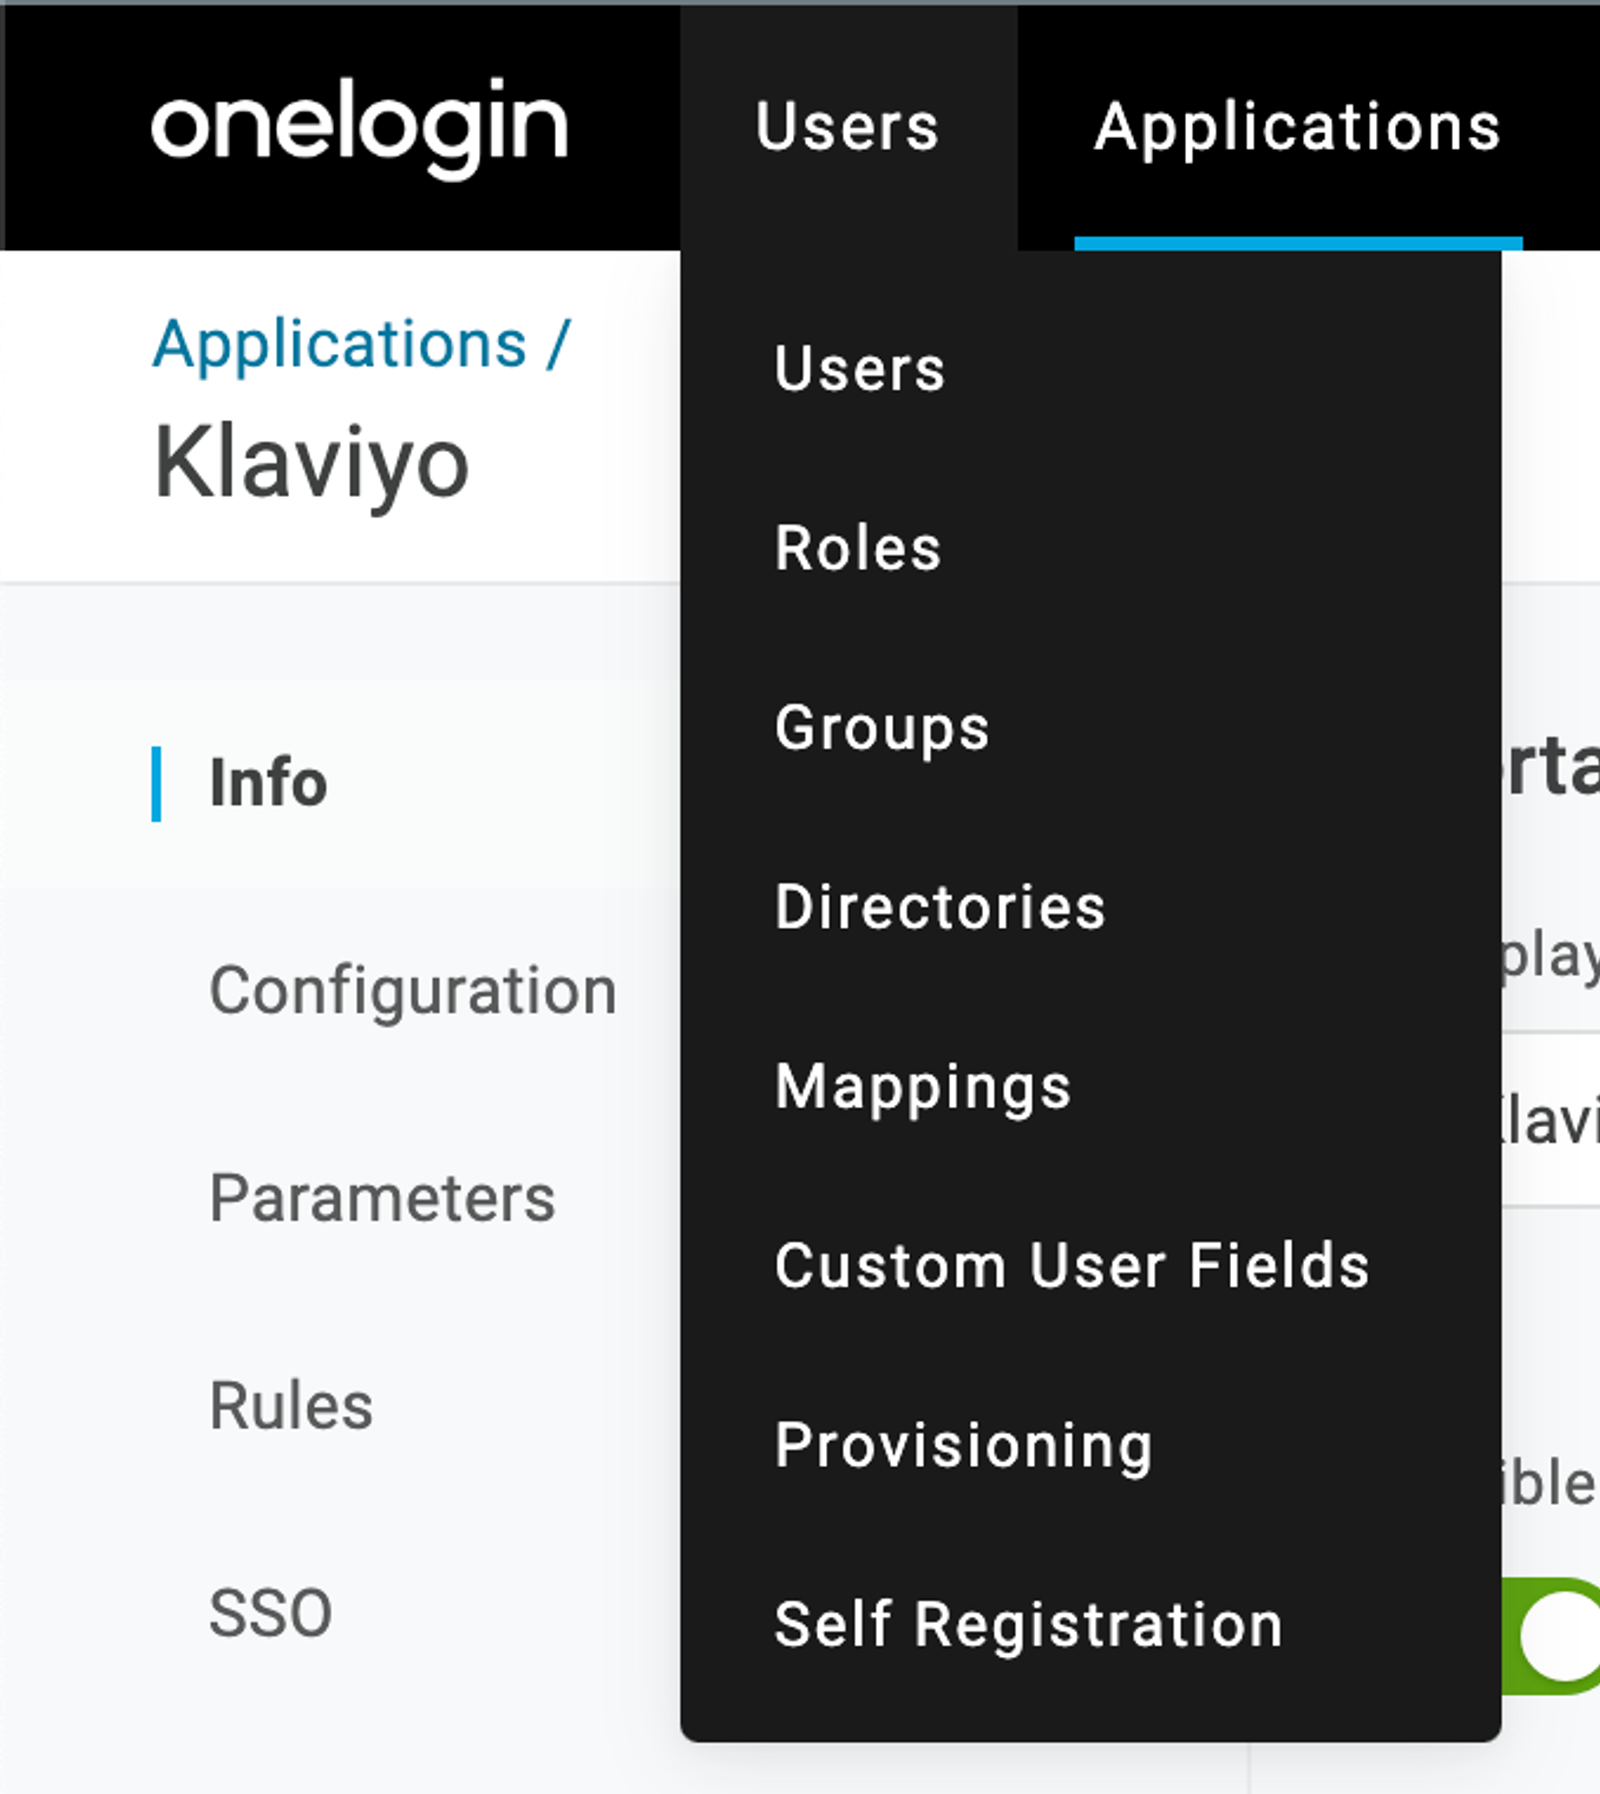
- Välj en användare för att få åtkomst till Klaviyo. Vi rekommenderar att du tilldelar detta till personen som konfigurerar SSO i Klaviyo.
- Välj Applikationer i det vänstra sidofältet.
- Klicka på plusknappen på höger sida för att lägga till en applikation för den här användaren.
- Välj Klaviyo i rullgardinsmenyn.
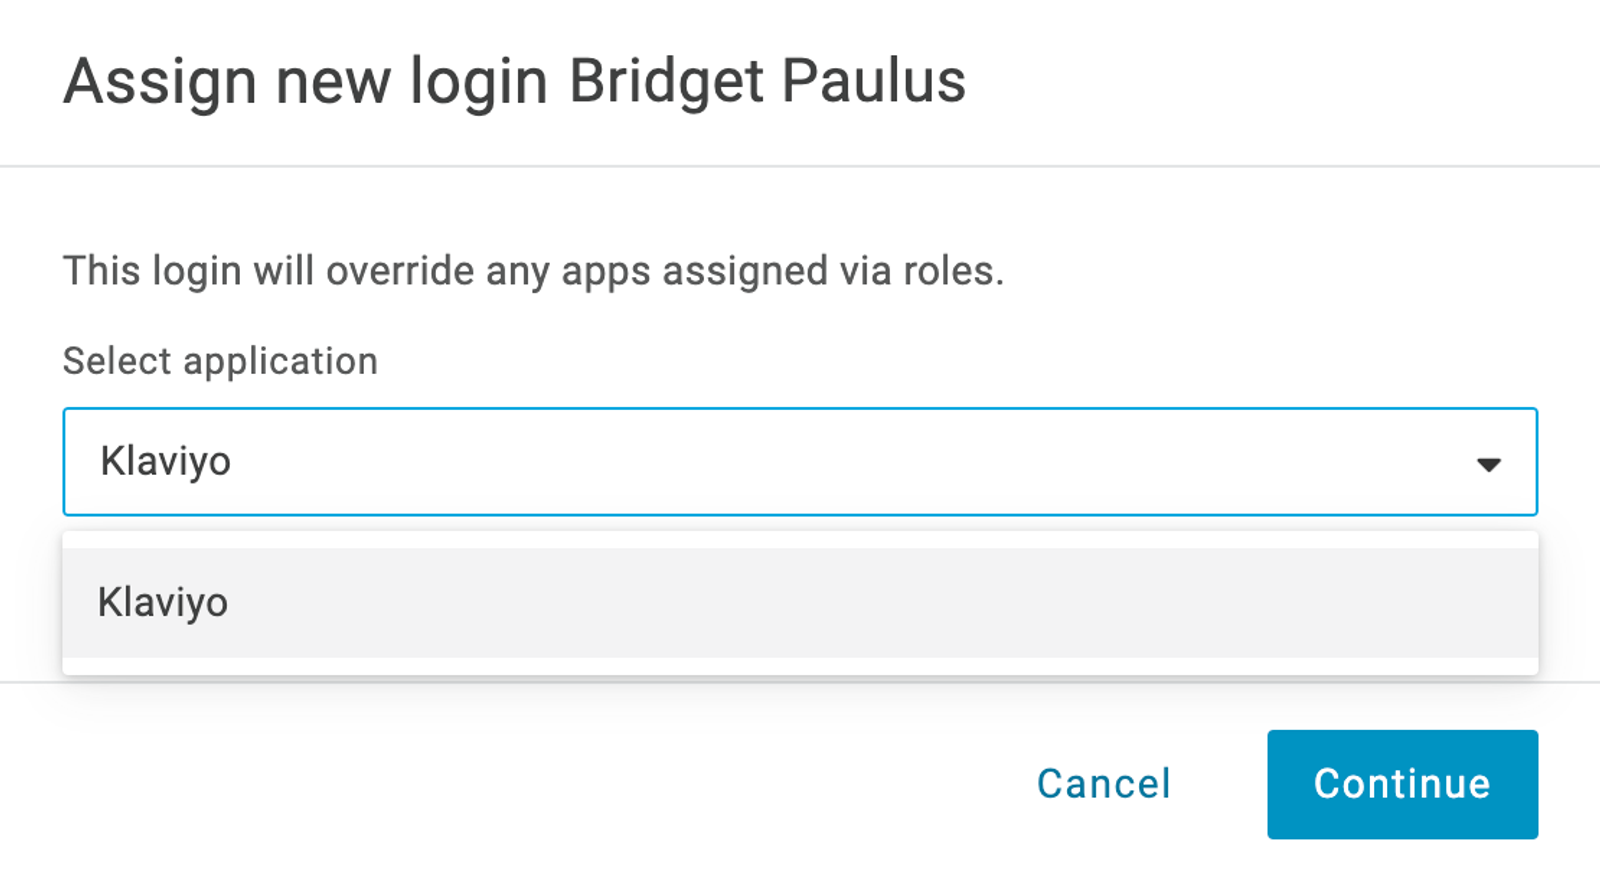
- Klicka på Fortsätt.
- I den resulterande modalen rullar du ned till rullgardinsmenyn role .
- Öppna den här listrutan och välj den Klaviyo-rollen som den här användaren ska tilldelas.
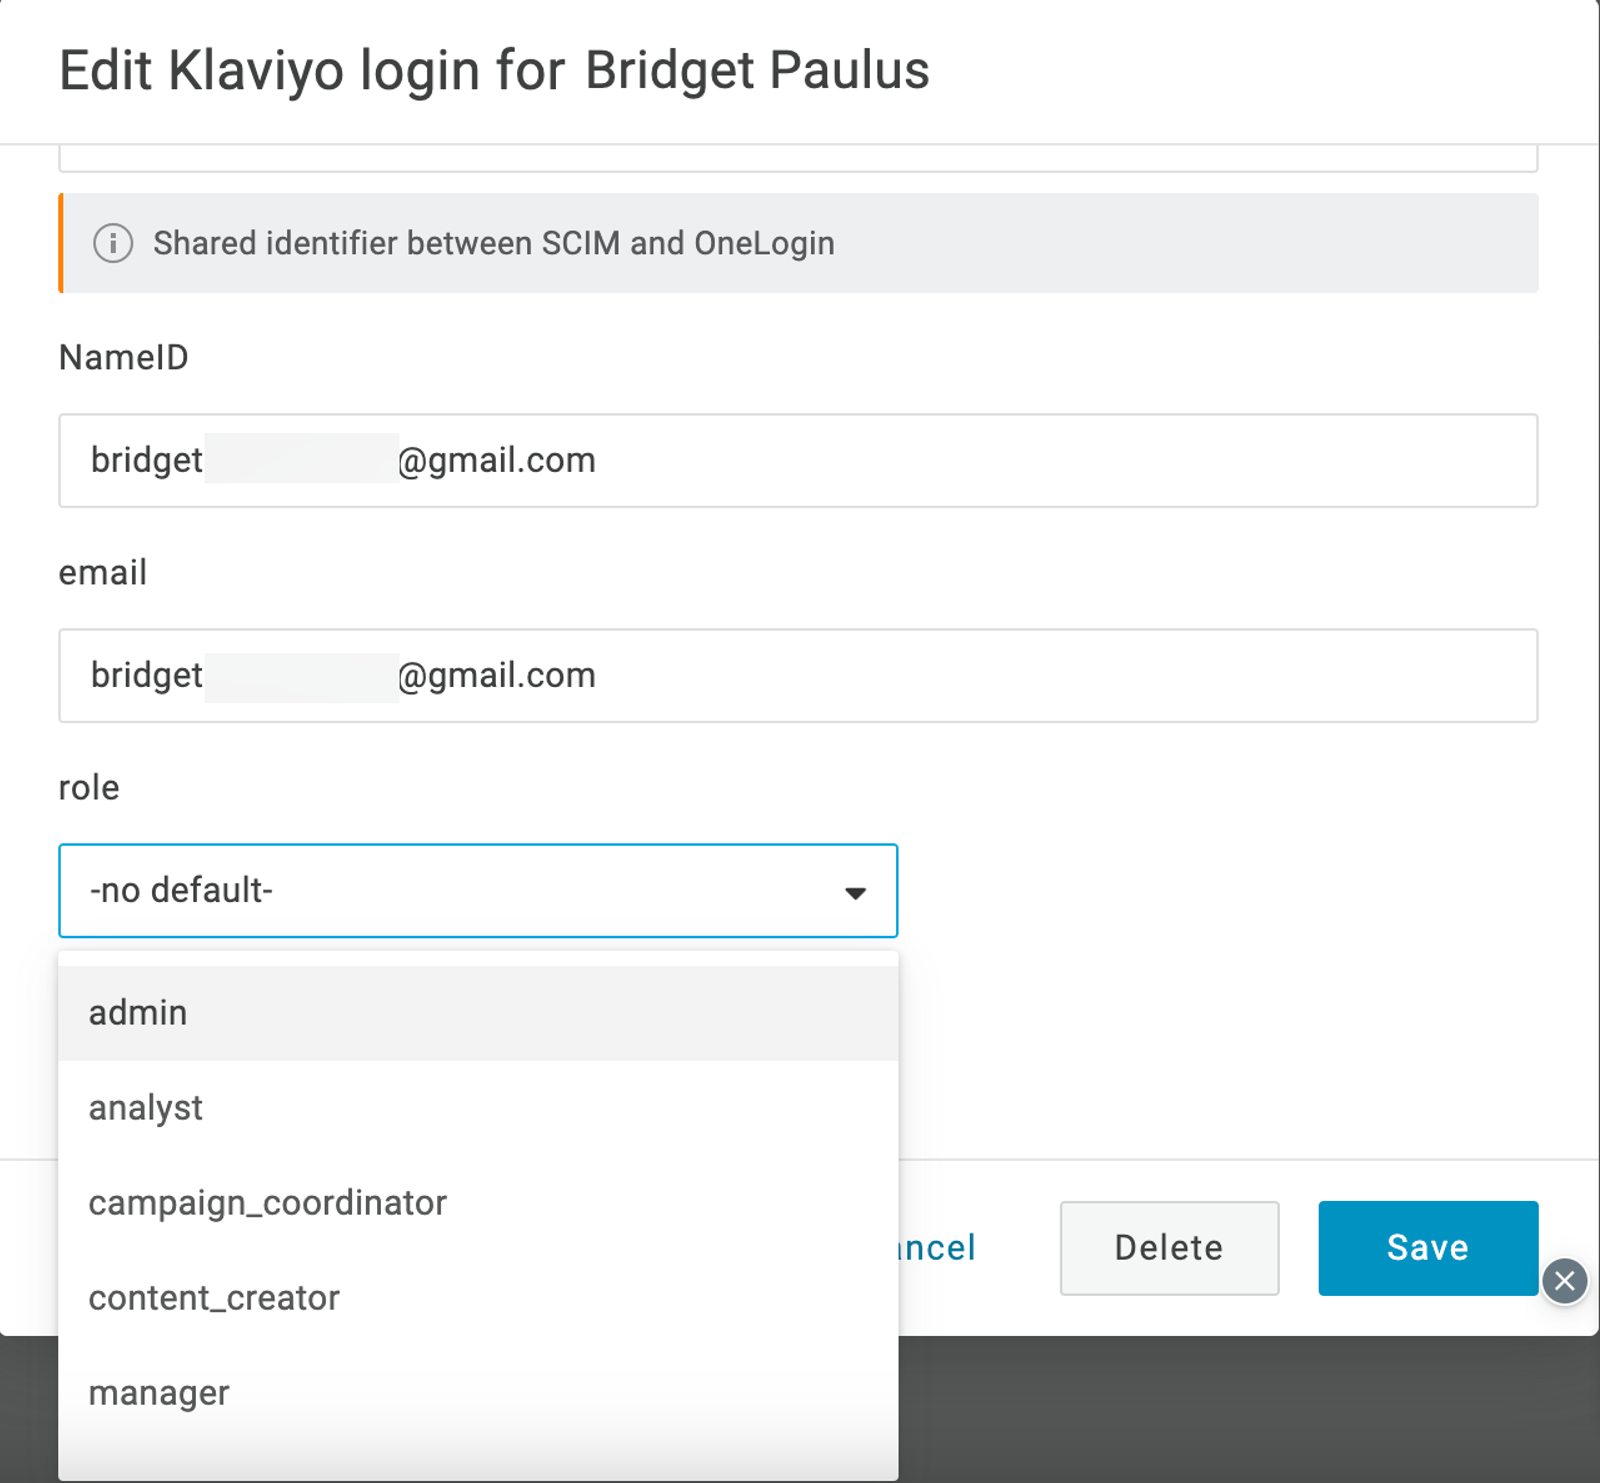
- Klicka på Spara.
Microsoft Entra ID (Azure AD)
- Logga in i Microsoft Entra ID (tidigare känt som Azure AD).
- Klicka på Microsoft Entra ID.
- Välj rullgardinsmenyn Lägg till och klicka sedan på Enterprise Application.
- Klicka på Skapa din egen applikation.
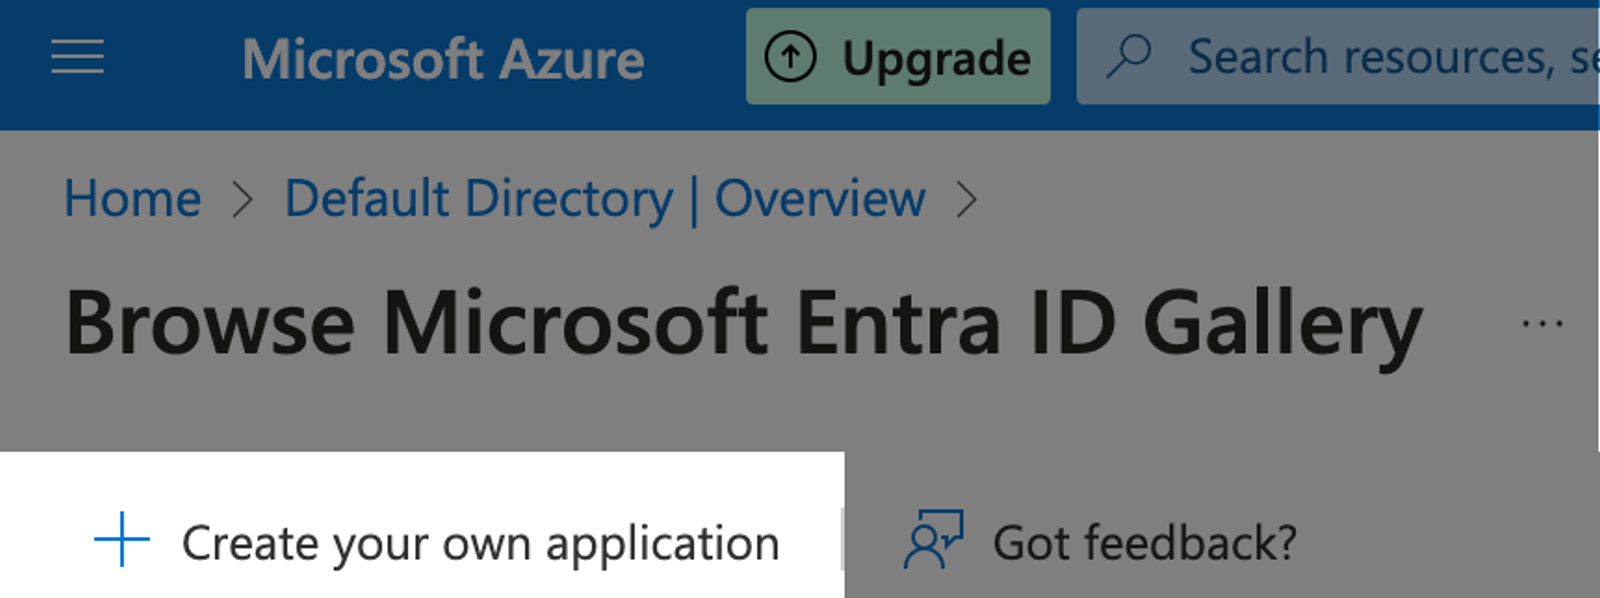
- Namnge applikationen ”Klaviyo” och klicka sedan på Skapa.
- Klicka på Enkel inloggning i det vänstra sidofältet.
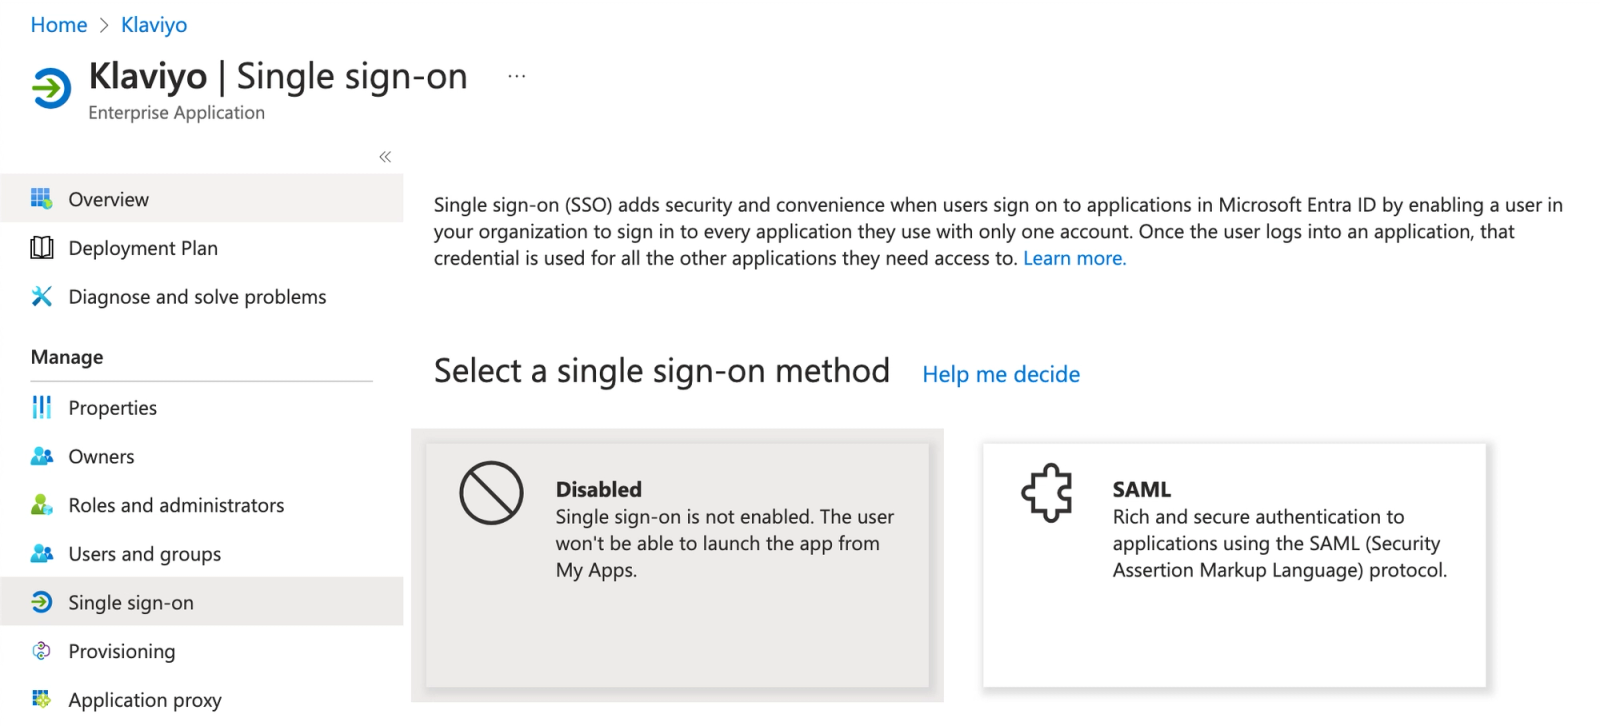
- Välj SAML.
- Klicka på Redigera i rutan Basic SAML Configuration .
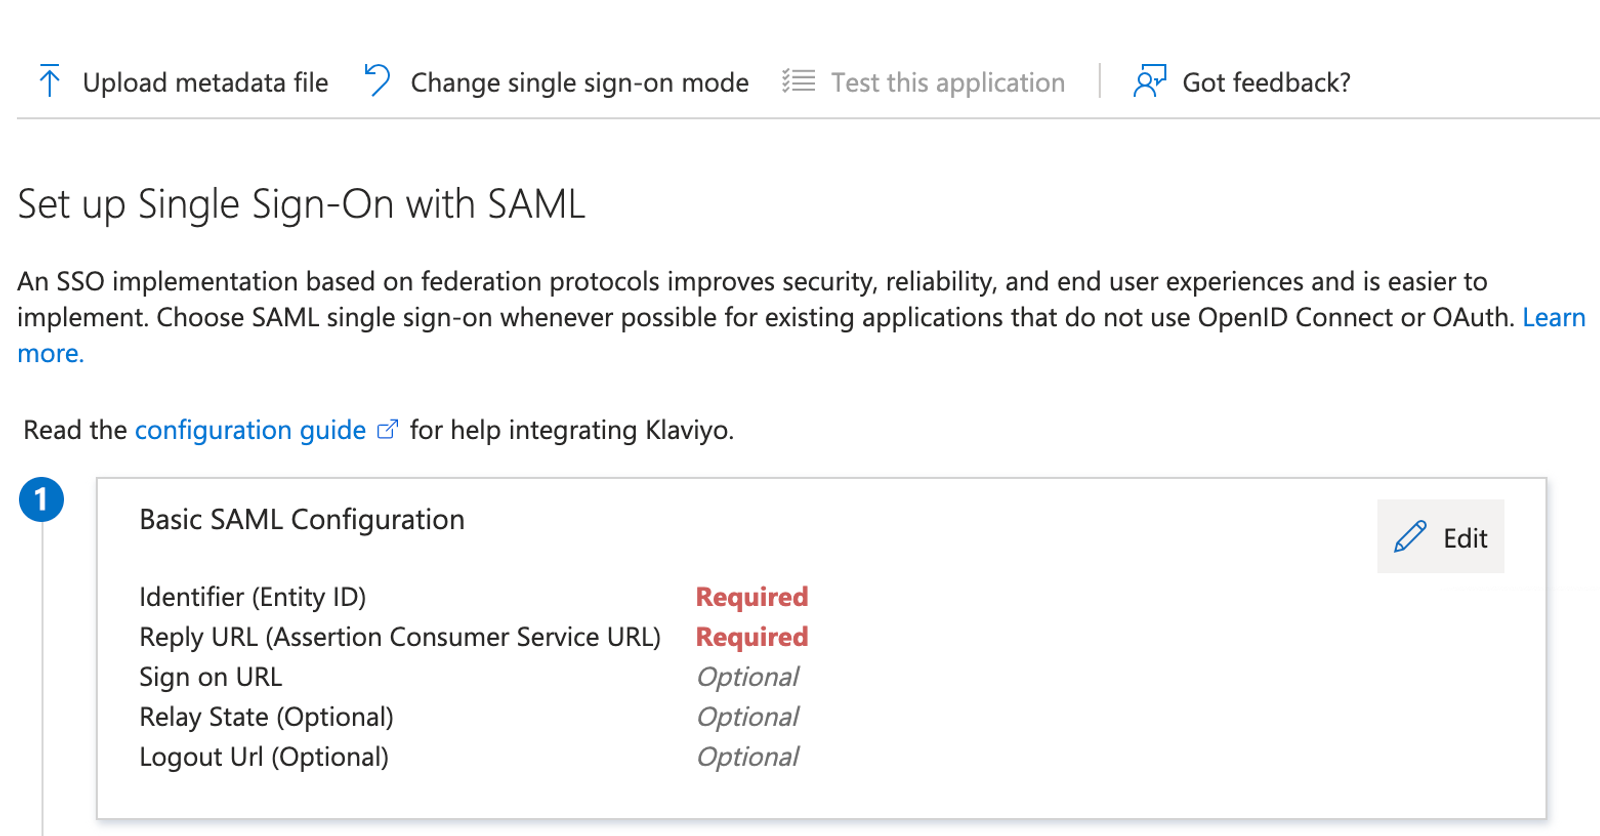
- I det högra sidofältet som visas klickar du på Lägg till identifierare under Identifierare (entitets-ID).
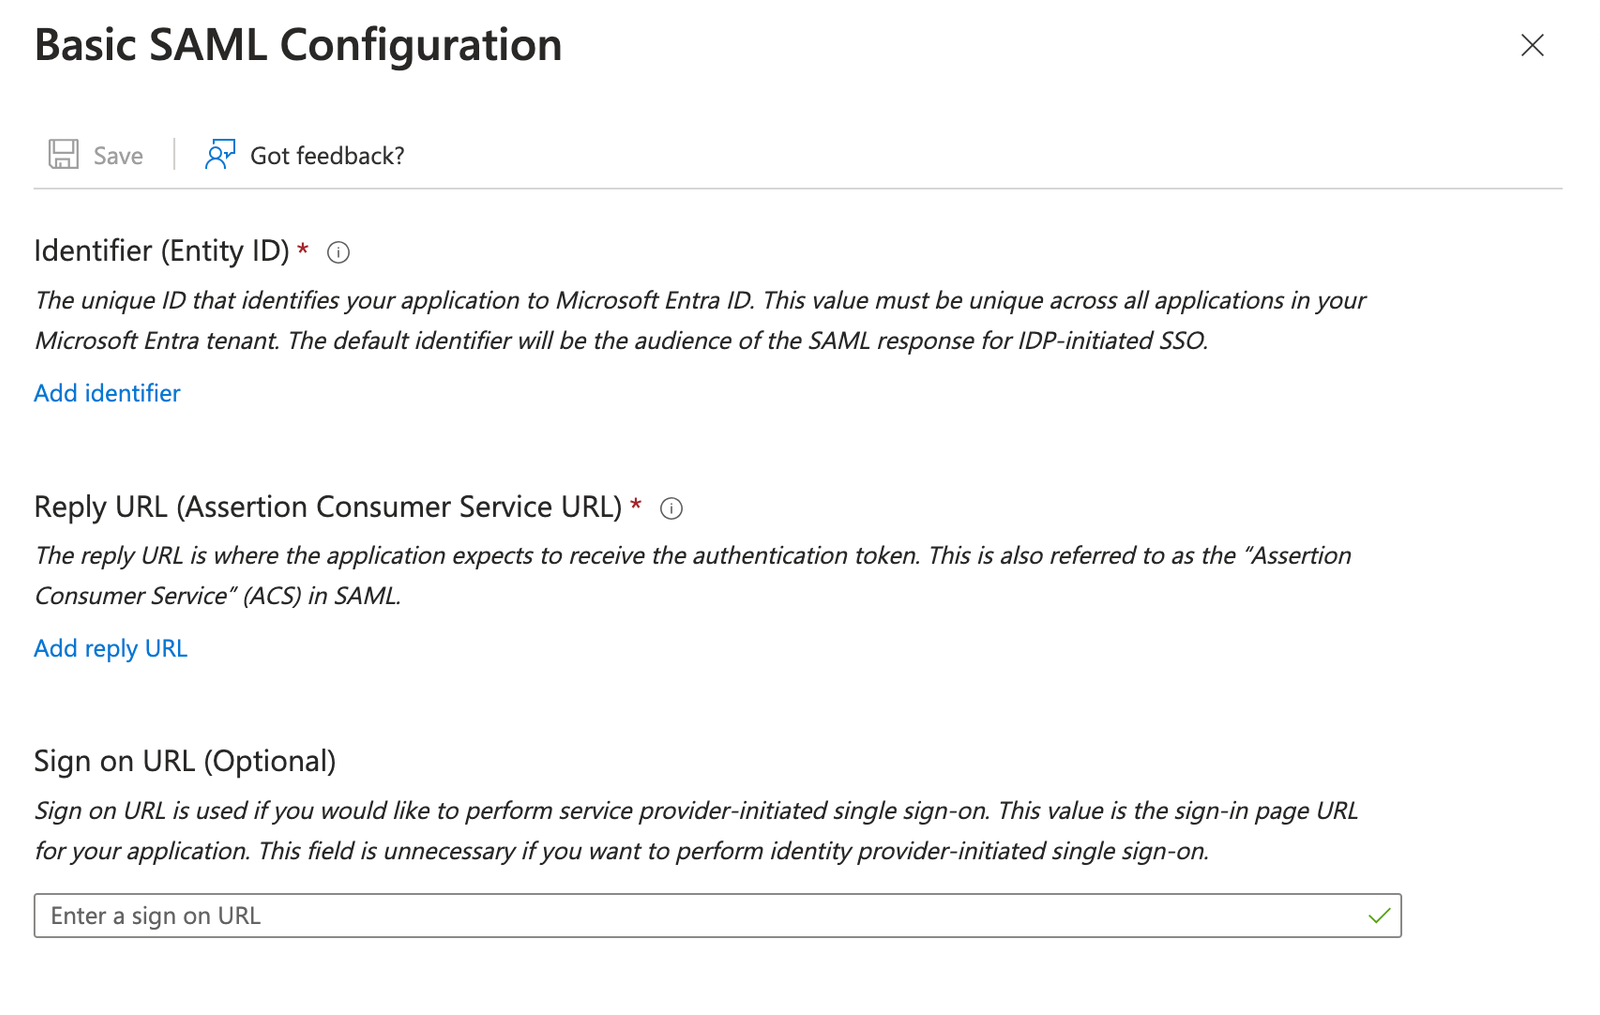
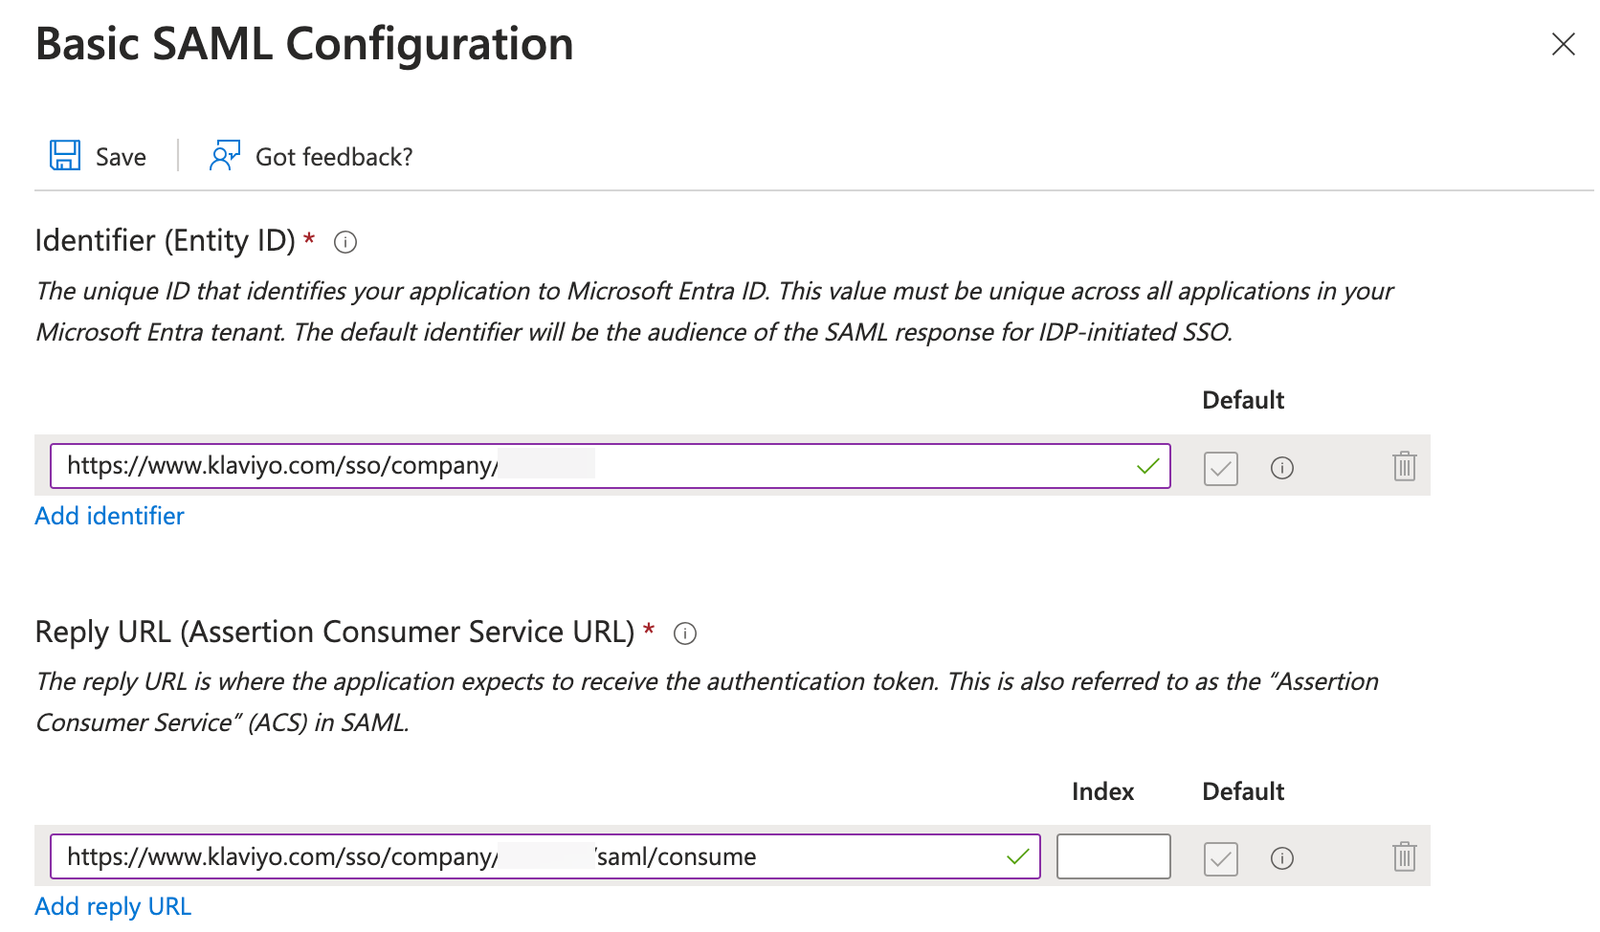
- I fältet som visas klistrar du in Audience URI (Service Provider Entity ID) från Klaviyo.
- Under Svars-URL (Assertion Consumer Service URL) klickar du på Lägg till svars-URL.
- Klistra här in Klaviyo SSO URL från Klaviyo.
- Obs! Om du vill lägga till en Sign on URL måste du först skapa ett arbetsplats-ID, vilket tas upp i nästa avsnitt. Vi rekommenderar att du slutför installationsprocessen och sedan kommer tillbaka till det här steget.
- Klicka på Spara uppe i vänstra hörnet i sidofältet innan du klickar på X uppe till höger.
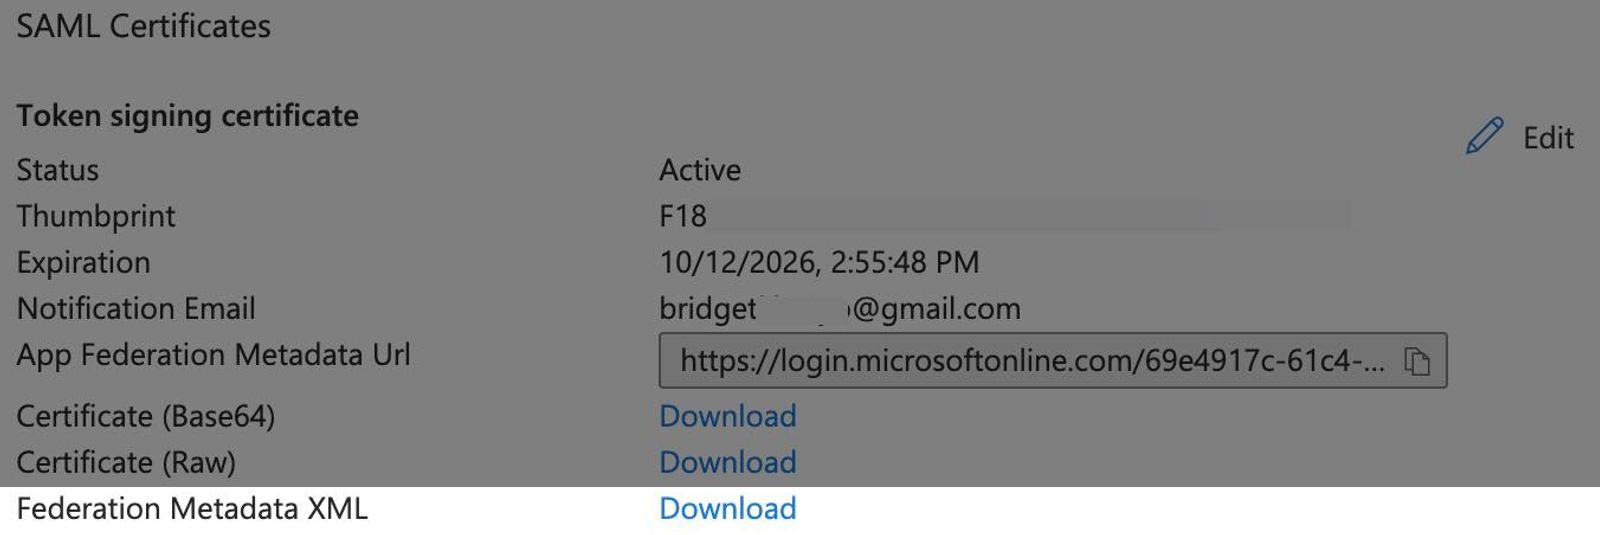
- Scrolla ned till rutan SAML Certificates (steg 3 på Single sign-on page i Entra).
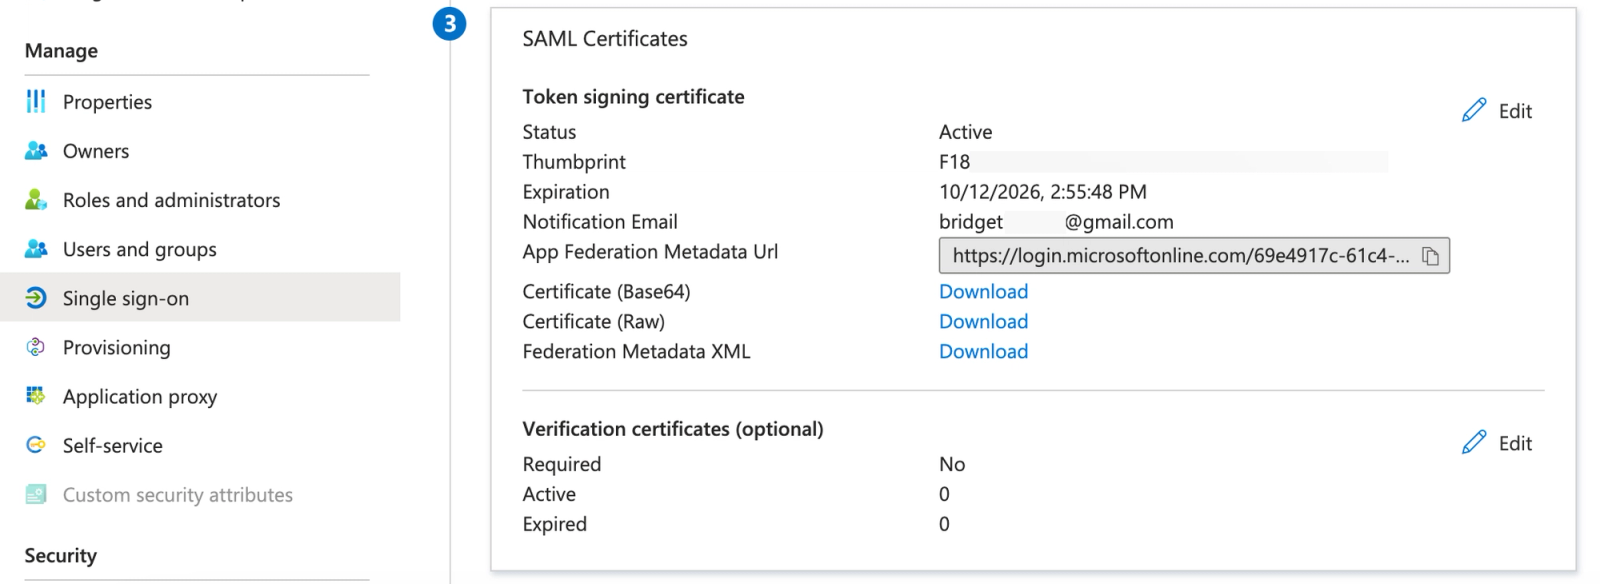
- Bredvid Federation Metadata XML klickar du på Ladda ned.
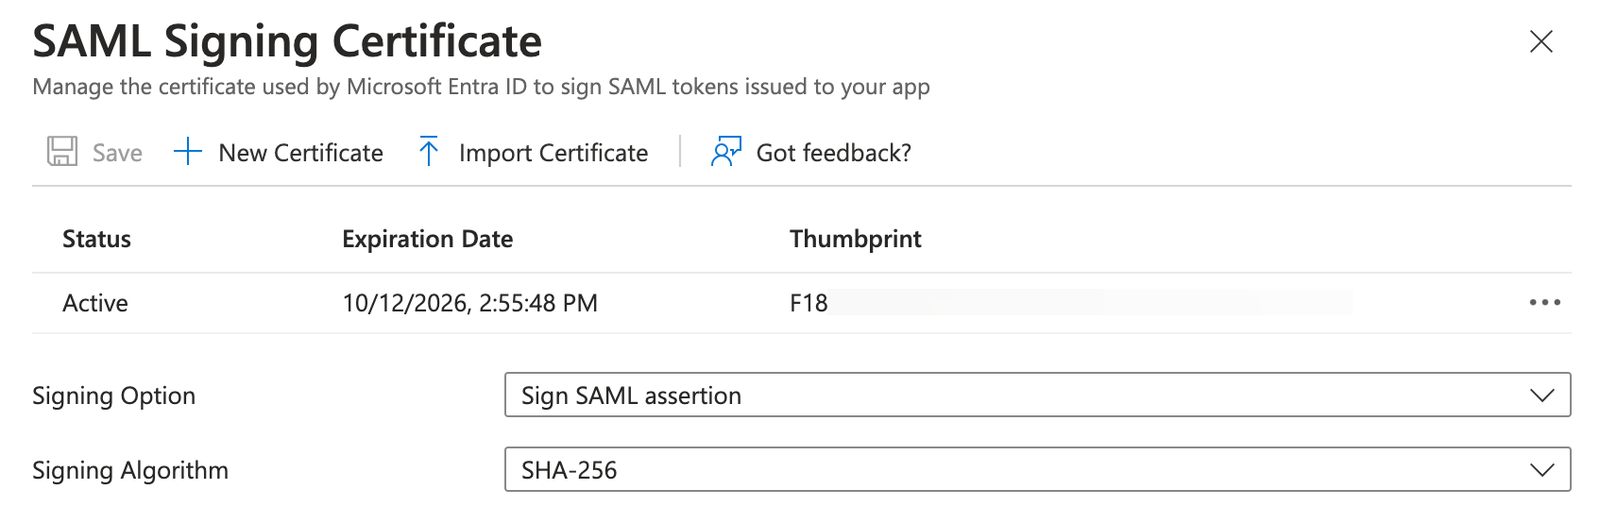
- I rutan SAML Certificates klickar du fortfarande på Edit uppe till höger.
- Kontrollera i sidofältet som visas till höger att:
- Signeringsalternativ kräver att SAML-assertionen är signerad (här ställer vi in den på Signera SAML-assertion). Observera att det är valfritt att signera svaret.
- Signeringsalgoritm är inställd på SHA-256.
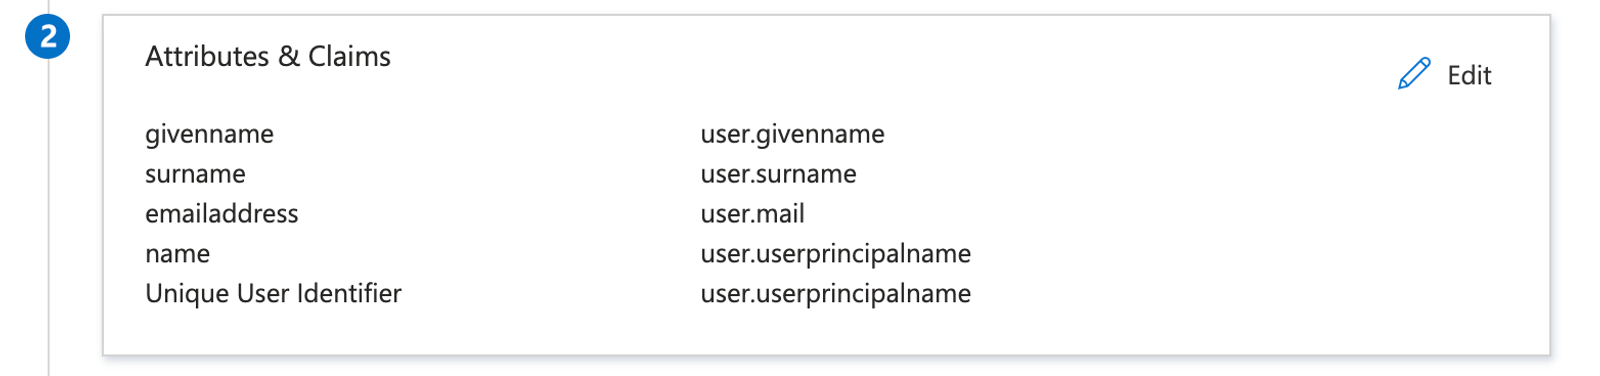
- Skrolla tillbaka upp till rutan Attributes & Claims (steg 2 på Single sign-on page i Entra) och klicka på Redigera.
- Klicka på Unik användaridentifierare (Name ID) i avsnittet Obligatoriskt anspråk .
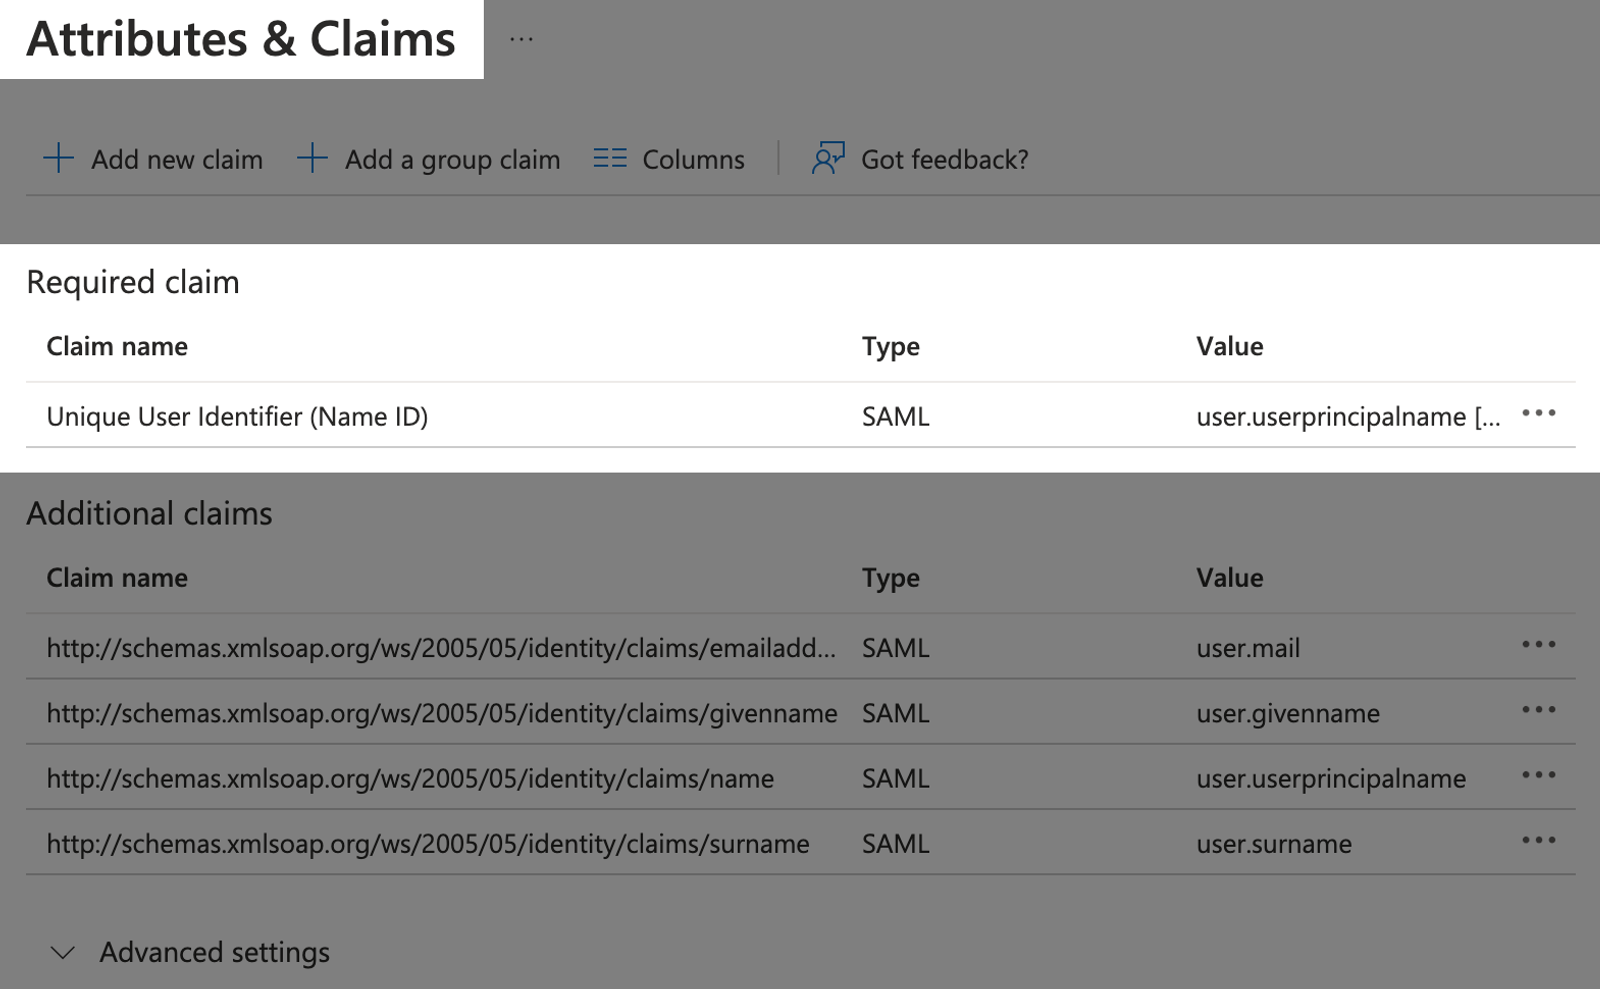
- Klicka på rullgardinsmenyn Källattribut .
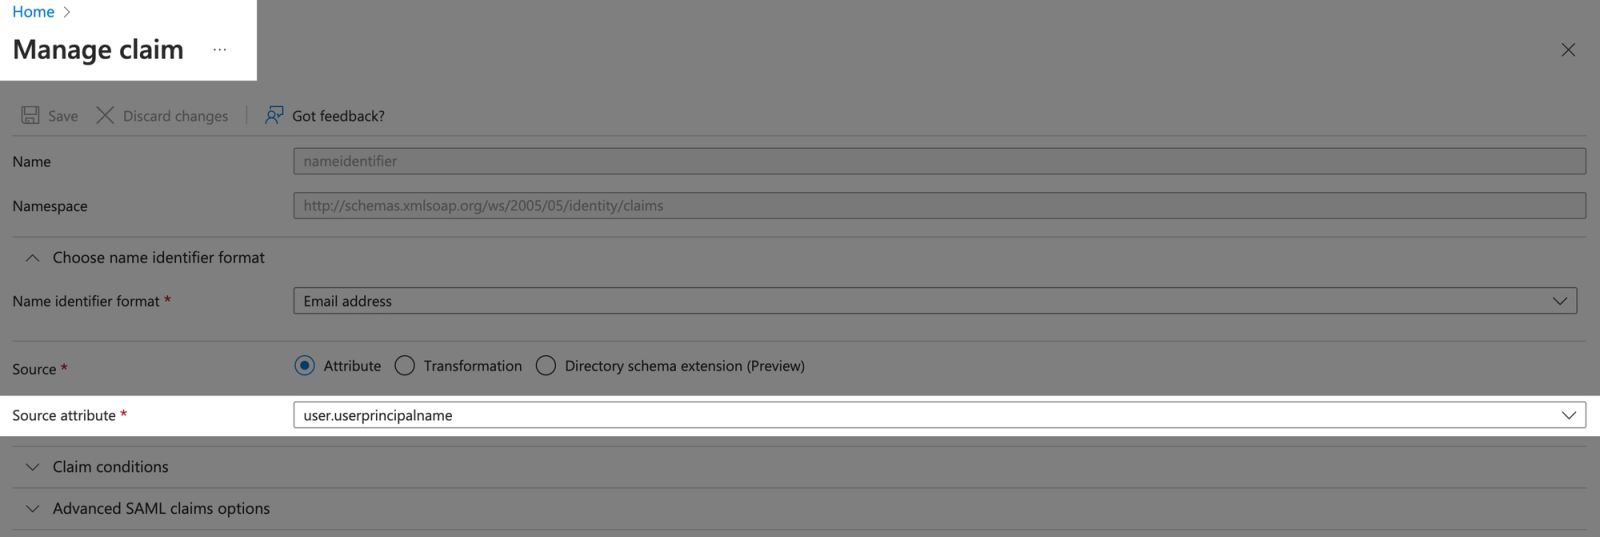
- Sök efter ”user.mail” och välj den.
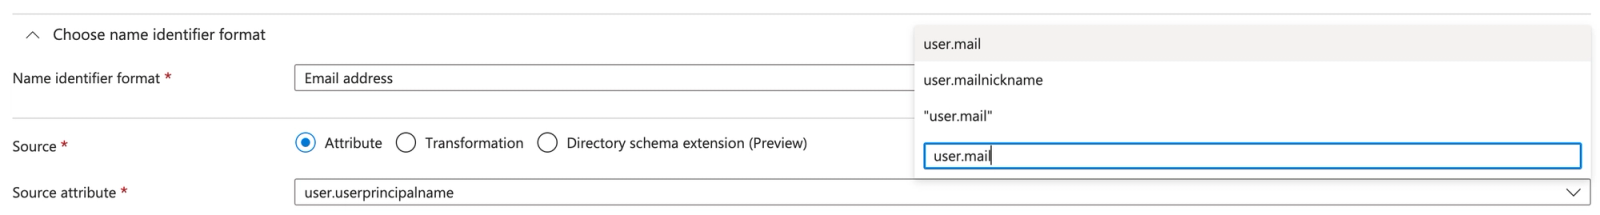
- Klicka på Spara i det övre vänstra hörnet för att gå tillbaka till sidan Attribut och anspråk .
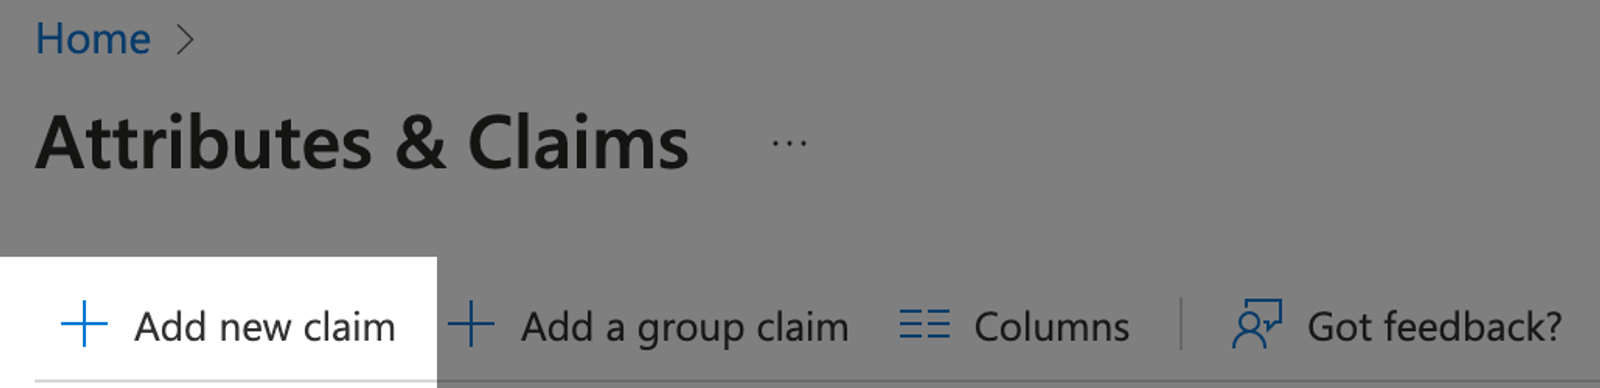
- Välj Lägg till nytt anspråk uppe till vänster.
- Ange ”role” som namn.
- Ändra Source attribute till ”user.assignedroles.”
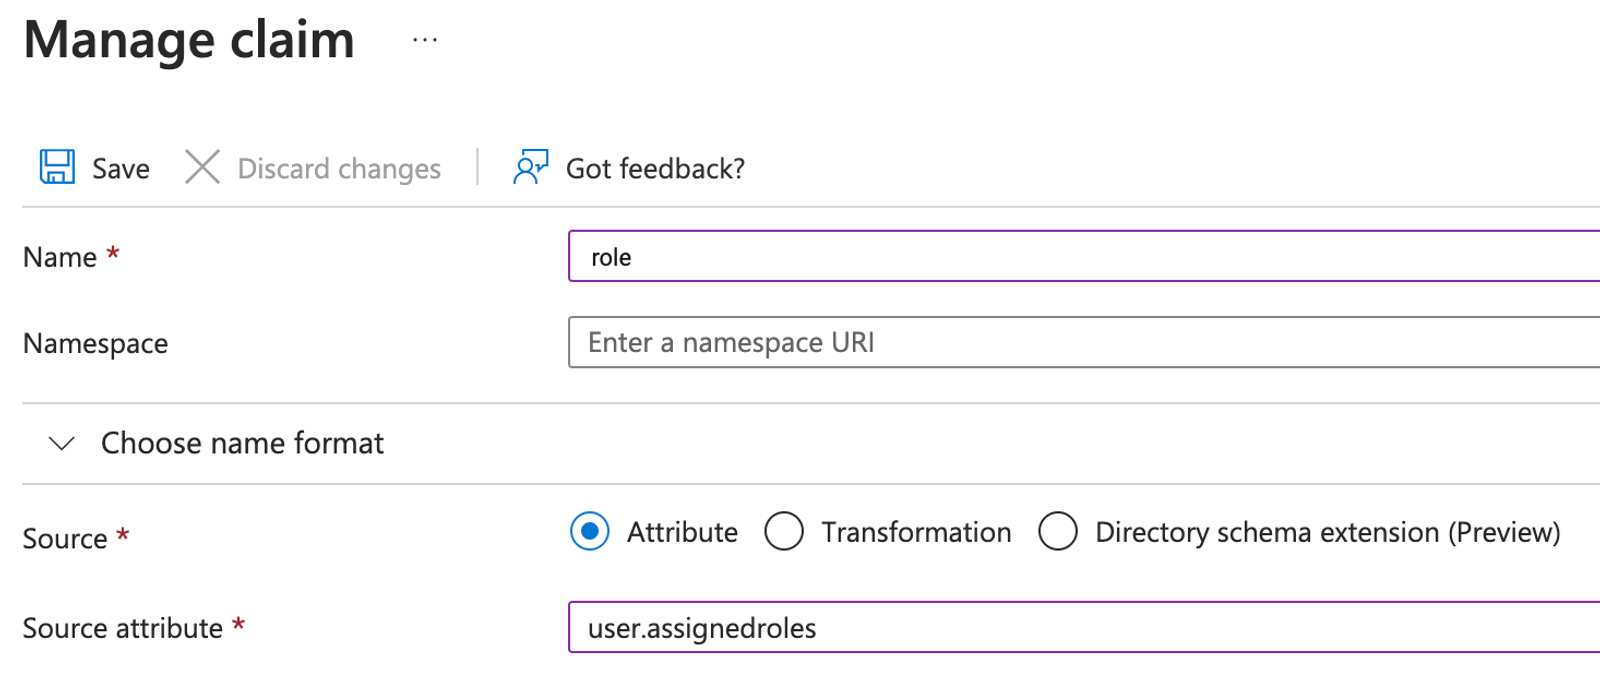
- Klicka på Spara.
- Klicka på Home för att gå tillbaka till katalogen.
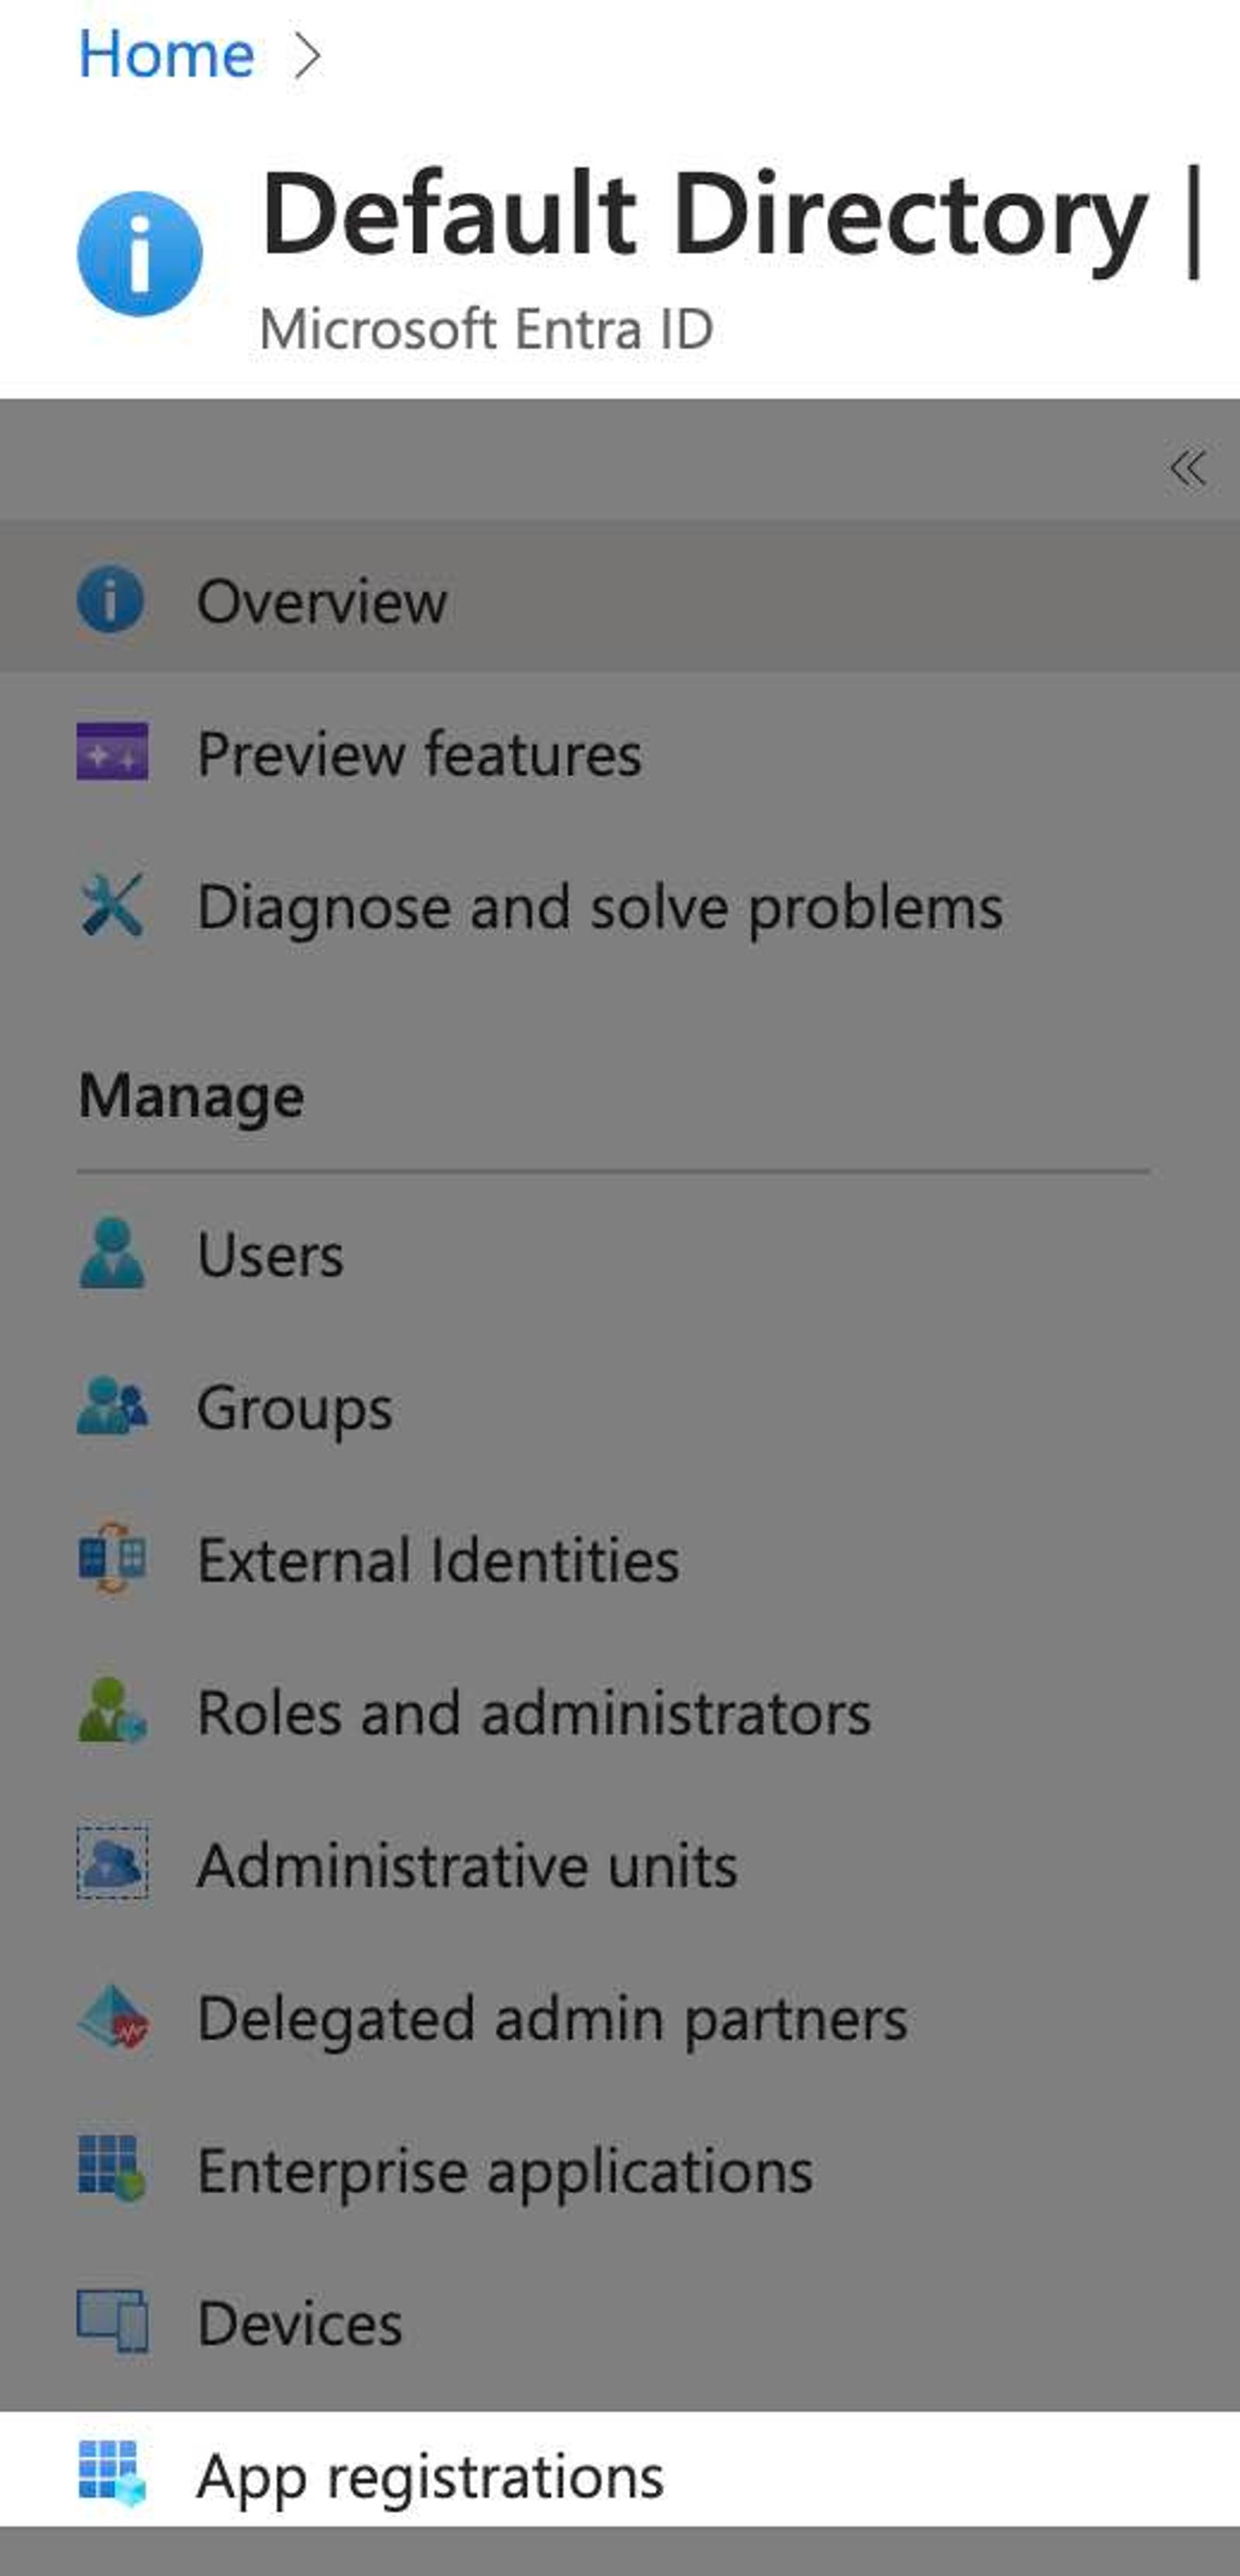
- I det vänstra sidofältet klickar du på Appregistreringar.
- Gå till fliken Alla applikationer .
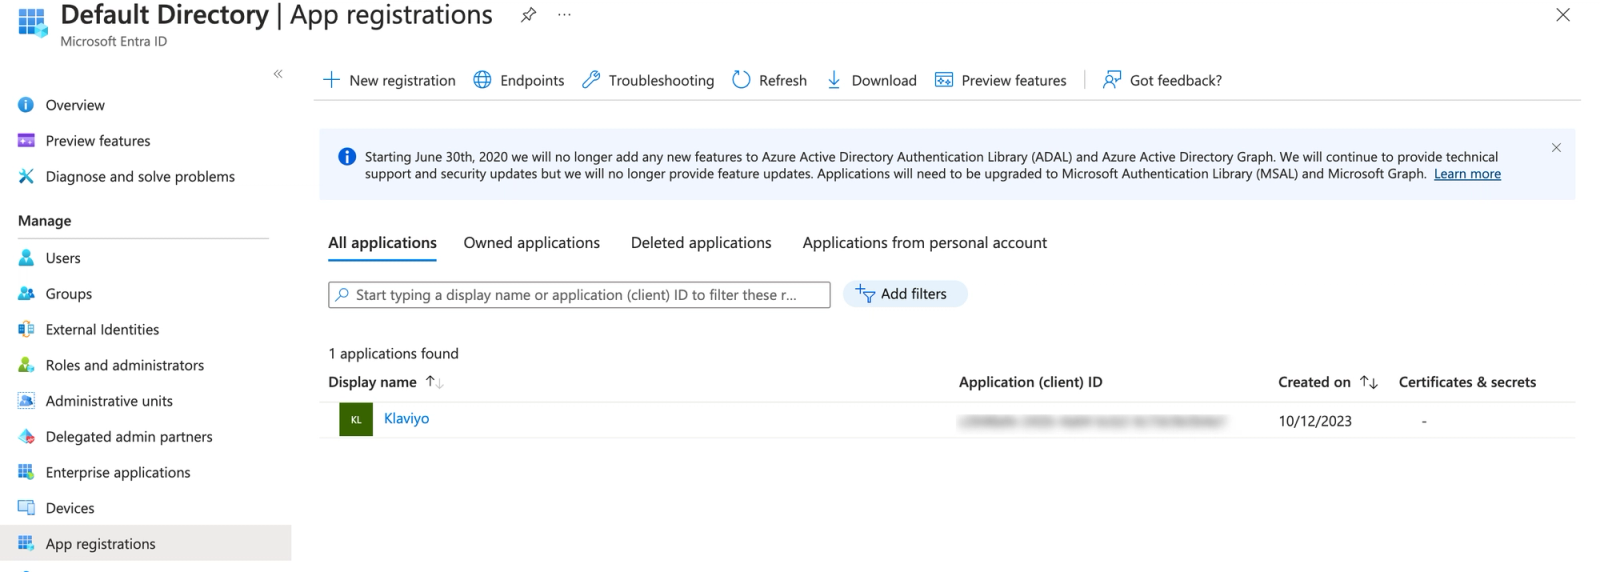
- Klicka dig in i Klaviyo-appen.
- Välj Approller > Skapa approll.
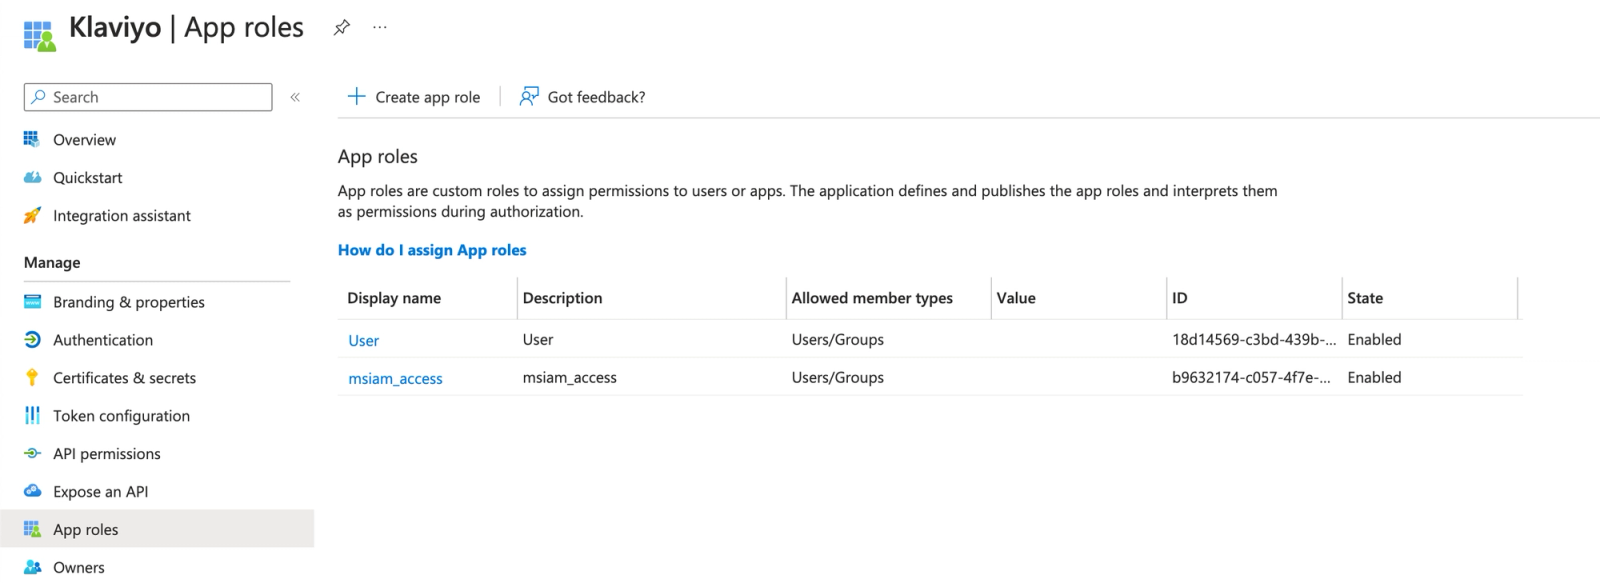
- Skapa visningsnamnet för varje roll.
- Välj Användare/grupper som Tillåtna medlemstyper.
- För ett Konto ska du tilldela ett av rollvärdena nedan som inte är Ägare, exakt som de visas. För en portfölj ska du i stället använda portfolio_admin, portfolio_manager eller portfolio_analyst. För den befintliga Ägaren ska du använda owner eller portfolio_owner efter vad som är lämpligt.
- Administratör
- Chef
- Analytiker
- campaign_coordinator
- content_creator
- Support
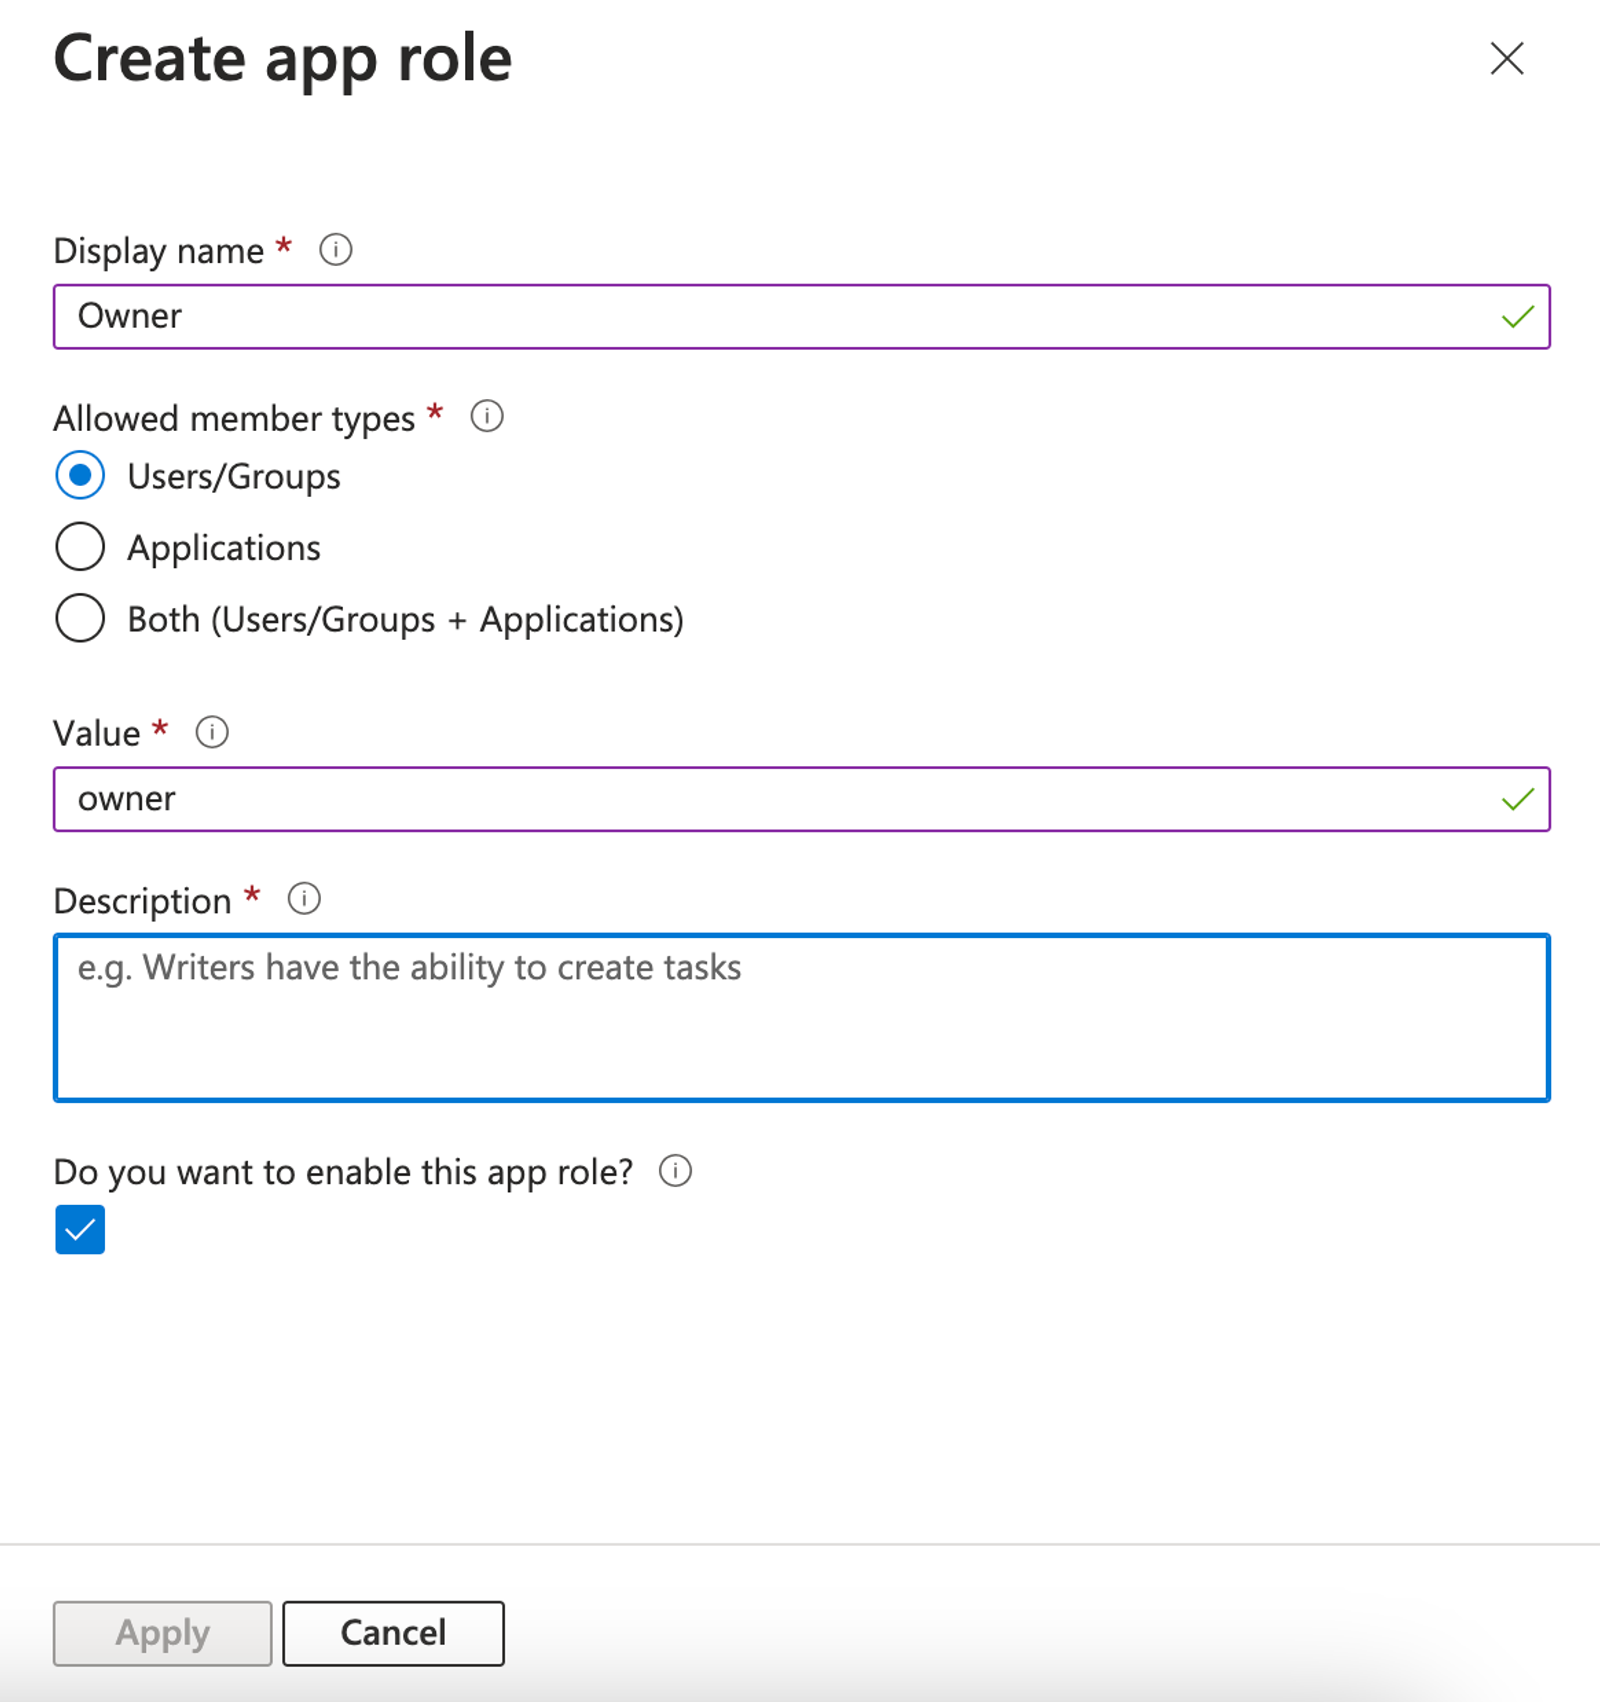
- Lägg till en beskrivning och klicka sedan på Använd.
Sedan, för att tilldela användare till Klaviyo-appen, följer du dessa steg:
- Navigera till Microsoft Entra ID > Enterprise-program.
- Klicka på appen Klaviyo.
- Gå till Användare och grupper > Lägg till användare/grupp.
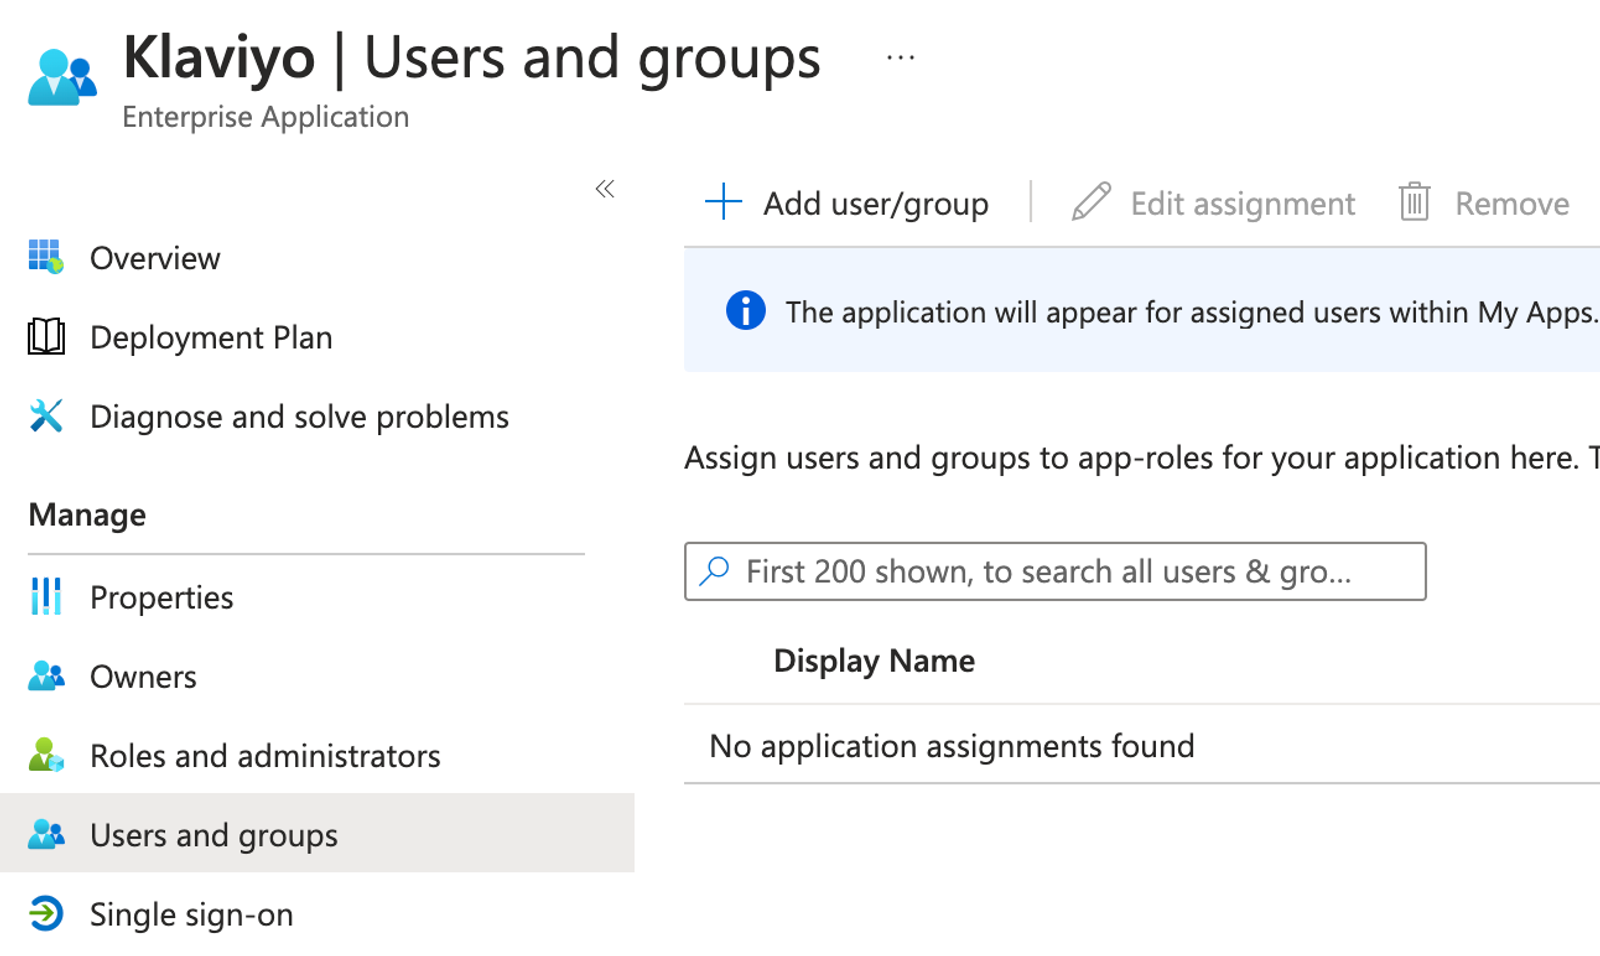
- Klicka på Användare för att fylla i den högra sidopanelen.
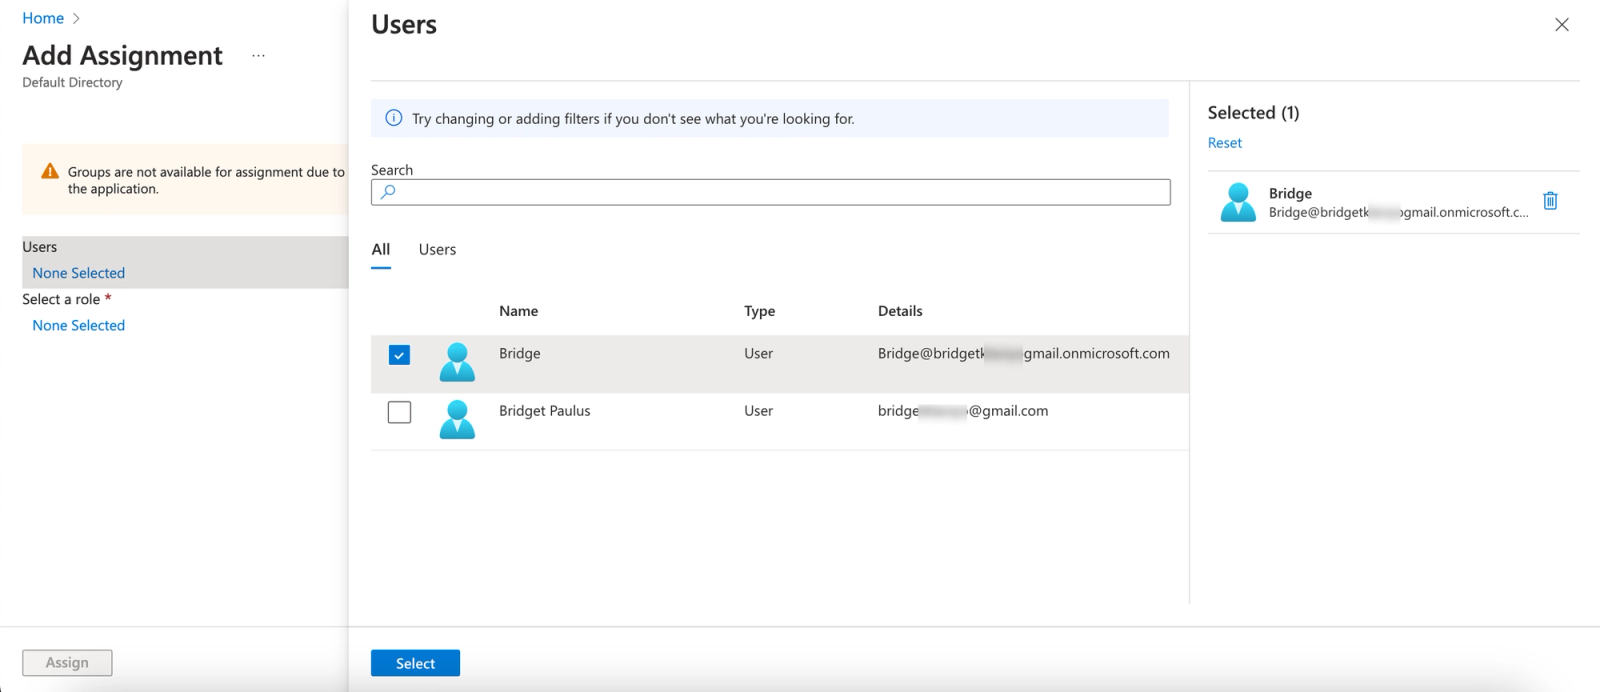
- Välj den eller de användare som du vill lägga till i Klaviyo-appen.
- Klicka på Välj.
- Klicka på Välj en roll.
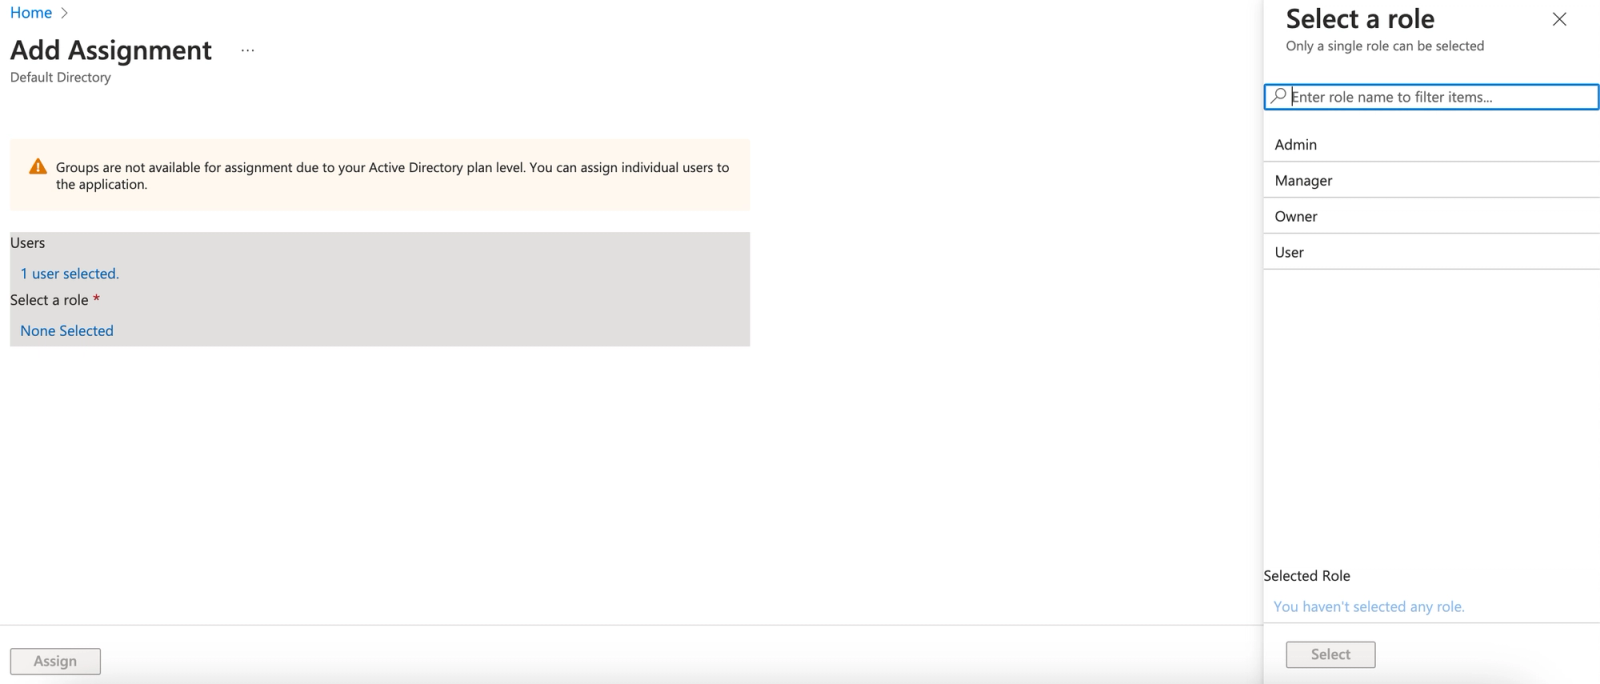
- Välj vilken roll den här användaren ska ha i Klaviyo.
- Klicka på Välj för att bekräfta rollen.
- Klicka på Tilldela längst ned till vänster.
Avsluta konfigurationen i Klaviyo
- Gå tillbaka till din Klaviyo-flik till sidan Konfigurera enkel inloggning (SSO).
- Välj antingen:
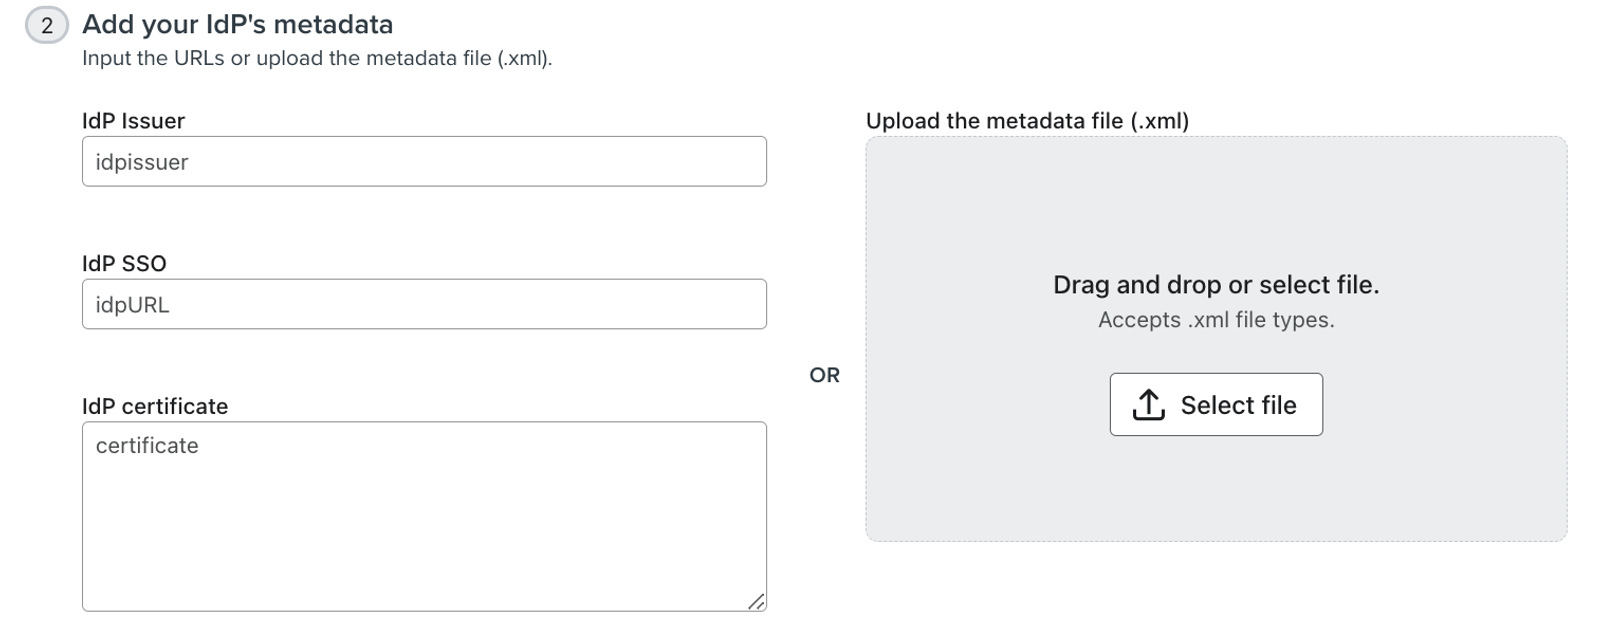
- Ange din IdP Issuer, IdP SSO -URL och IdP certificate manuellt.
- Ladda upp IdP:ns metadatafil (.xml) för att fylla i de här fälten.
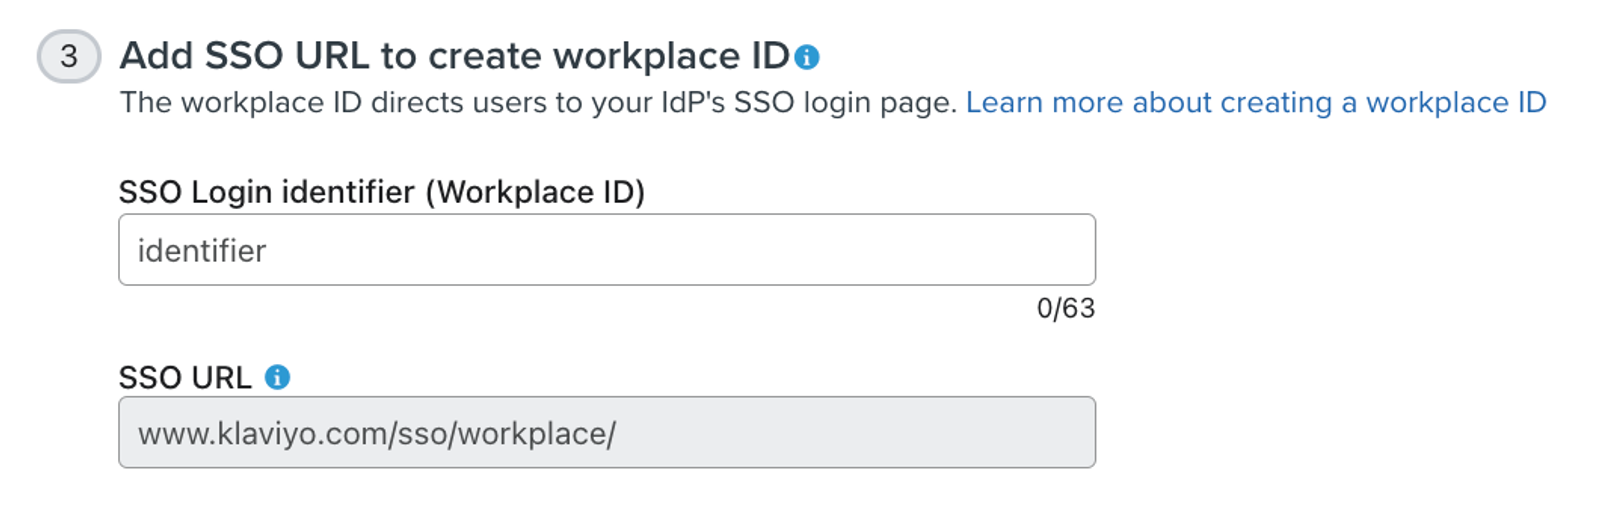
- Skapa din inloggningsidentifierare för SSO (arbetsplats-ID); ofta är det samma namn som ditt företag.
- ID:t måste vara unikt och innehålla 3–63 tecken.
- ID:t får endast innehålla stora eller små bokstäver, siffror, bindestreck (-) och understreck (_).
- ID:t ska vara enkelt och lätt för användare att komma ihåg (till exempel ditt företagsnamn).
- Till exempel är Klaviyos arbetsplats-ID ”Klaviyo”.
- Klicka på Testa SSO och slutför inloggningen via din IdP. Detta sparar din konfiguration och aktiverar SSO.
- När testet lyckas klickar du på Fortsätt för att återgå till Säkerhet. Om det misslyckas korrigerar du det rapporterade felet och testar igen innan du fortsätter.
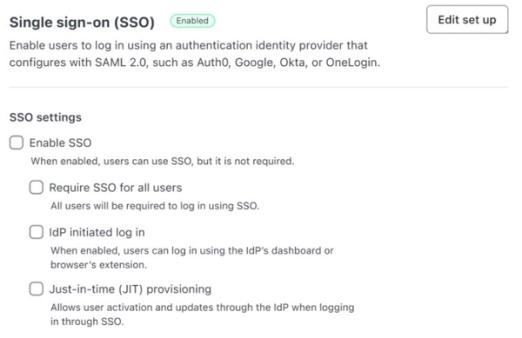
- Bekräfta att Aktivera SSO är markerat. Detta tillåter inloggning med SSO men kräver det inte.
- Se över följande inställningar. Ändringar sparas automatiskt. Om du stänger av en inställning öppnas en bekräftelse där du klickar på Inaktivera.
- Kräv SSO för alla användare: kräv SSO-inloggning för användare som inte finns på undantagslistan.
- IdP-initierad inloggning: låt användare starta SSO från instrumentpanelen i sitt IdP eller från ett webbläsartillägg.
- Just-in-time (JIT)-etablering: skapa användare och uppdatera deras roller via IdP när de loggar in med SSO. Detta är aktiverat för nya konfigurationer. Om du stänger av det lägger du till användare i Klaviyo innan de försöker logga in.
Utfall
Nu kan du logga in på Klaviyo med din SSO-leverantör.
Ytterligare resurser
- Felsök SSO- och SCIM-fel
Lär dig felsöka fel för enkel inloggning (SSO) med Klaviyo. Den här artikeln är avsedd för dig som är bekant med SSO, till exempel IT-proffs.
- Så konfigurerar du multifaktorautentisering (MFA)
Lär dig hur du konfigurerar multifaktorautentisering (MFA) för att göra ditt Klaviyo-konto eller din portfölj säkrare. Med multifaktorautentisering aktiverat loggar du in med ett användarnamn och lösenord och verifierar sedan din identitet (till exempel genom att ange en kod).
- Så här konfigurerar du SCIM-etablering av användare
Lär dig hur du konfigurerar ett system för SCIM-användaretablering (cross-domain identity management) i ett konto eller en portfölj.