Como configurar o logon único (SSO)
O que você vai aprender
Saiba como configurar o logon único (SSO) para sua conta ou portfólio da Klaviyo usando um provedor de identidade (IdP).
Por que usar SSO?
O login único (SSO) ajuda a proteger você e seus clientes, tornando sua conta mais segura. Se você tiver o SSO configurado para sua empresa, poderá exigir que seus usuários do Klaviyo façam login usando as credenciais de SSO.
Além disso, se você usa o SSO para sua organização, você e seus usuários podem permanecer conectados à Klaviyo por um período mais longo antes de inserir suas credenciais novamente.
Antes de começar
Recomendamos fortemente que você entre em contato com o departamento de TI da sua empresa para ajudar você a configurar isso, porque há algumas etapas que você precisará realizar no provedor de identidade da sua empresa. Se necessário, você pode torná-los administradores na sua conta temporariamente para configurar o SSO.
Observação:
- Você deve ter um plano pago para usar o SSO em uma conta. O SSO também está disponível para portfólios, sem um requisito separado de plano pago.
- Para seguir estas etapas, faça login como Proprietário ou Administrador de uma conta, ou como Proprietário de portfólio ou Administrador de portfólio de um portfólio.
- Os usuários podem iniciar o SSO a partir do Klaviyo usando o ID da empresa ou um URL de SSO personalizado. Para permitir que os usuários comecem pelo IdP, ative login iniciado pelo IdP.
Se você usa single sign-on (SSO) com um provedor de identidade (IdP), pode usar isso para fazer login no Klaviyo. O SSO do Security Assertion Markup Language 2.0 (SAML 2.0) dá aos membros acesso ao Klaviyo por meio de um IdP de sua escolha.
Exemplos de provedores de IdP SSO incluem Okta, OneLogin, Microsoft Entra ID e outros.
Se você aplicar SSO para todos os usuários, qualquer novo usuário precisará aceitar o convite e fazer login usando SSO.
Veja e use a lista de isenções
Os usuários adicionados à lista de isenção poderão ignorar o SSO e fazer login com um nome de usuário e senha quando o SSO for exigido para uma empresa. Isso é importante se houver uma interrupção do IdP ou quando você não quiser adicionar um parceiro, prestador de serviços ou membro de uma agência à sua instância do IdP.
Você pode ver a lista de isenção assim que o SSO estiver configurado. Acesse Configurações > Segurança e, em Lista de isenção de usuários, clique em Configurar lista ou Gerenciar lista.
O que é uma ID da empresa?
Também chamado de identificador de login de SSO, o ID da empresa é necessário para configurar o SAML SSO no Klaviyo. Em geral, é o mesmo nome da sua empresa. Você vai criar esse ID na etapa 3 da página de configuração de SSO, descrita abaixo em Concluir configuração no Klaviyo.
Depois de configurar um ID da empresa, os usuários podem ir diretamente para a URL personalizada da sua empresa (por exemplo, www.klaviyo.com/sso/workplace/<id>) para fazer login no Klaviyo. Recomendamos orientar os usuários a salvar esta URL nos favoritos para acelerar o processo de login.
Dicas para criar um ID da empresa:
- O ID deve ser único e ter de 3–63 caracteres.
- O ID pode conter apenas letras maiúsculas ou minúsculas, números, hifens (-) e sublinhados (_).
- O ID deve ser simples e fácil de os usuários lembrarem (como o nome da sua empresa).
- Por exemplo, o ID da empresa do Klaviyo é "Klaviyo".
Sobre provisionamento just-in-time (JIT)
O provisionamento just-in-time (JIT) é ativado quando você salva pela primeira vez uma nova configuração de SSO. Você pode desativá-lo em Configurações > Segurança. Quando um usuário é adicionado a uma conta com provisionamento JIT, ele precisa aceitar o convite no e-mail dele para começar a acessar a conta.
Quando o SSO e o provisionamento JIT estiverem ativados, gerencie a função do usuário no Klaviyo no seu IdP. Ainda é possível alterar as funções dos usuários na lista de isenção no Klaviyo, e o Proprietário ainda pode transferir a propriedade no Klaviyo. Para outros usuários, para alterar funções no Klaviyo é necessário desativar o JIT e, se estiver ativado, o SCIM. Se você reativar o JIT, a função enviada pelo seu IdP poderá atualizar novamente a função do usuário no próximo login via SSO.
O que é JIT?
Quando o provisionamento JIT está ativado, os administradores de TI não precisam mais criar contas manualmente para cada usuário em cada um dos seus aplicativos. Em vez disso, as contas de usuário são criadas na primeira vez que os usuários tentam fazer login em um aplicativo, desde que o usuário tenha permissão para esse aplicativo.
Por exemplo, administradores de TI podem conceder automaticamente acesso ao Klaviyo a todos os usuários no IdP, de modo que as contas desses usuários sejam criadas automaticamente na primeira vez que eles fizerem login no Klaviyo pelo portal de SSO ou por meio de um login iniciado pelo Klaviyo.
Configurar SSO SAML
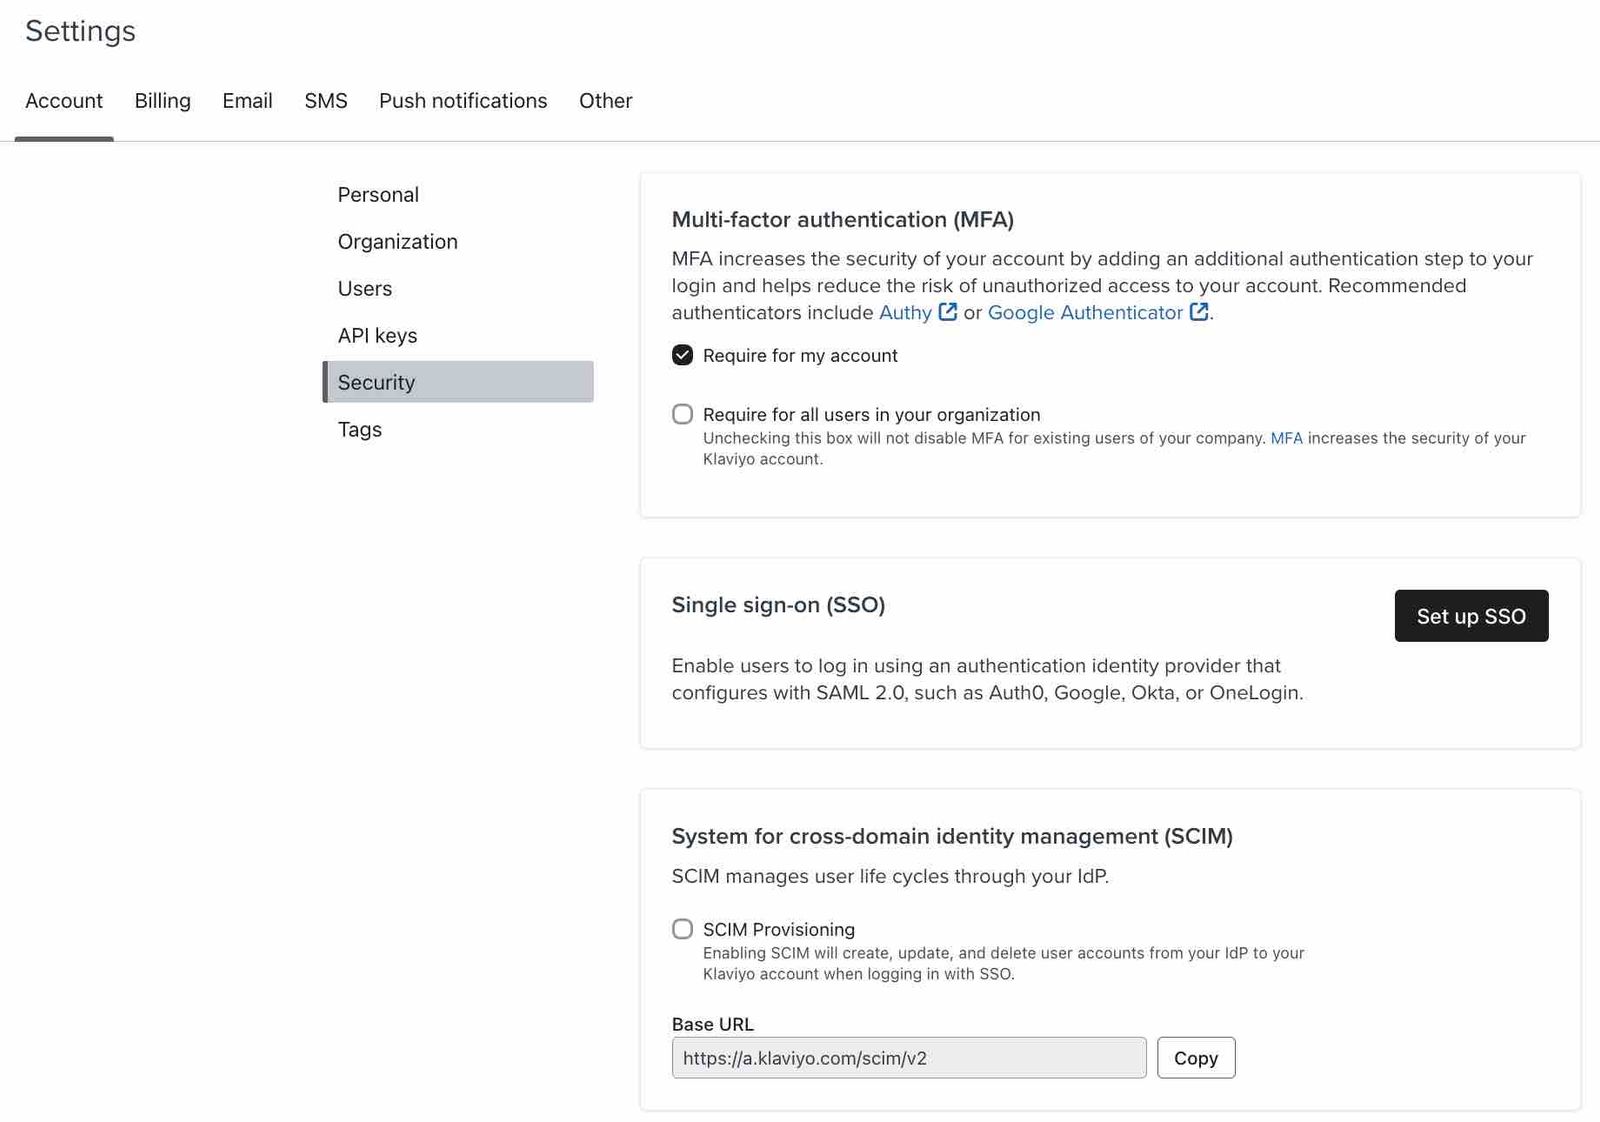
- No Klaviyo, clique no nome da sua organização no canto inferior esquerdo.
- Clique em Configurações.
- Selecione Segurança.
- Clique em Configurar SSO. (Observe que a autenticação multifator não é obrigatória.)
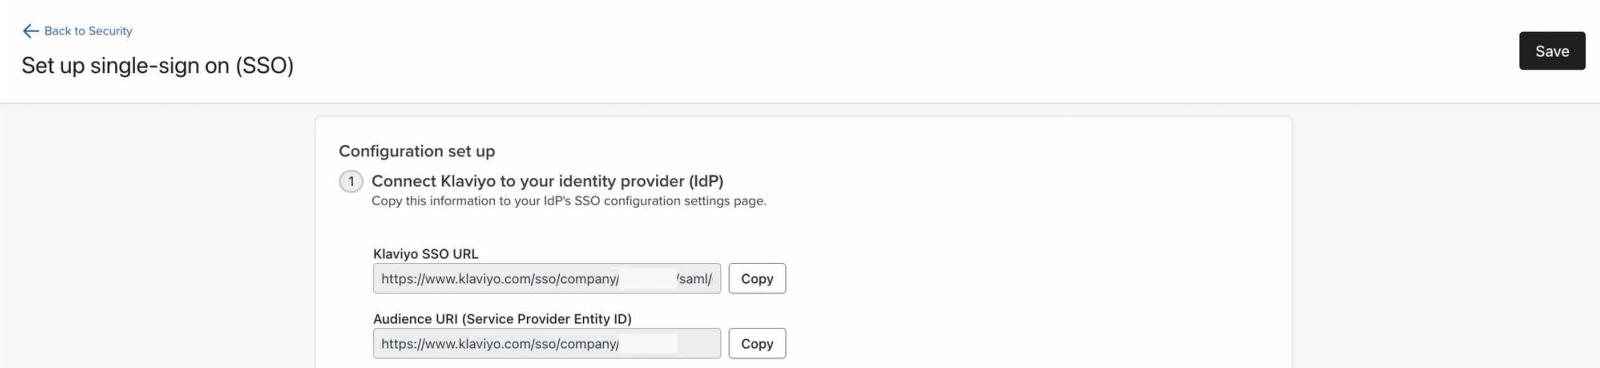
- Copie o Klaviyo SSO URL e o Audience URI (Service Provider Entity ID) para usar na próxima seção.
Faça login no seu provedor de SSO
Abra os menus suspensos abaixo para ver instruções específicas do IdP. Para a navegação do provedor atual, consulte o guia de integração do app SAML da Okta ou o guia de SSO SAML da Microsoft. Em geral, você precisará:
- Abra uma nova aba e faça login no seu provedor de SSO.
- Encontre as configurações de SAML do seu provedor.
- Cole o URL de SSO do Klaviyo e o URI do público (ID da entidade do provedor de serviços) nos campos correspondentes e, em seguida, salve.
- Baixe ou localize os metadados do seu IdP.
- Atribua usuários e suas funções ao app da Klaviyo, incluindo a pessoa que vai testar o SSO.
- Para criar usuários com provisionamento JIT, configure seu IdP para enviar um atributo SAML chamado role com a chave de função apropriada do Klaviyo abaixo. Recomendamos usar o formato de chave porque alguns IdPs convertem atributos para letras minúsculas, então o formato de rótulo não é recomendado.
Funções de usuário da conta | Funções de usuário do portfólio |
Proprietário | portfolio_owner |
Administrador | portfolio_admin |
Gerente | portfolio_manager |
Analista | portfolio_analyst |
campaign_coordinator | |
content_creator | |
Suporte |
As funções dependem do tipo de conta em que você está configurando o SSO. Em uma conta normal, apenas funções de usuário da conta são aplicáveis. Em uma conta de portfólio, apenas funções de usuário do portfólio são aplicáveis.
Use owner ou portfolio_owner apenas para o Proprietário existente. O provisionamento JIT não pode criar um Proprietário nem transferir a propriedade. Em vez disso, transfira a propriedade no Klaviyo.
Okta
- Faça login na sua conta de administrador do Okta.
- Navegue até Aplicativos e recursos > Aplicativos.
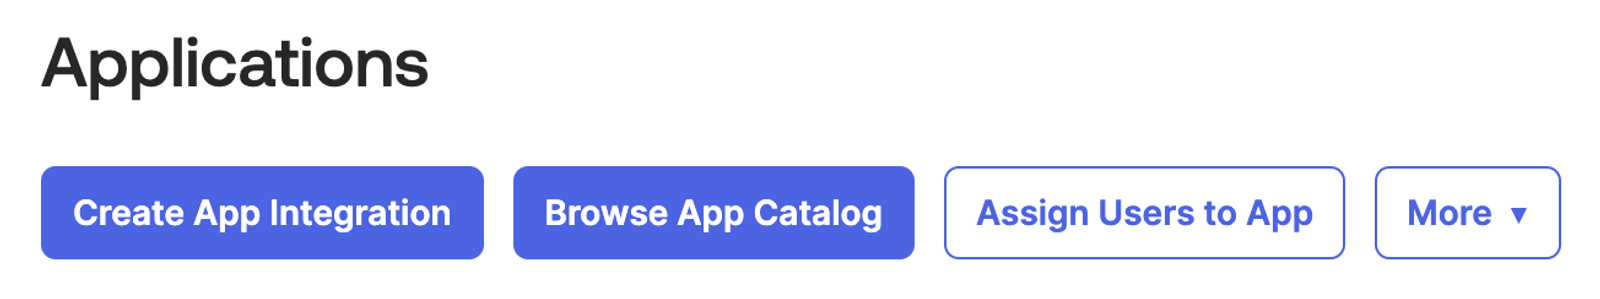
- Selecione Criar integração de aplicativo e depois Experiência clássica.
- Na janela modal, selecione a opção SAML 2.0.
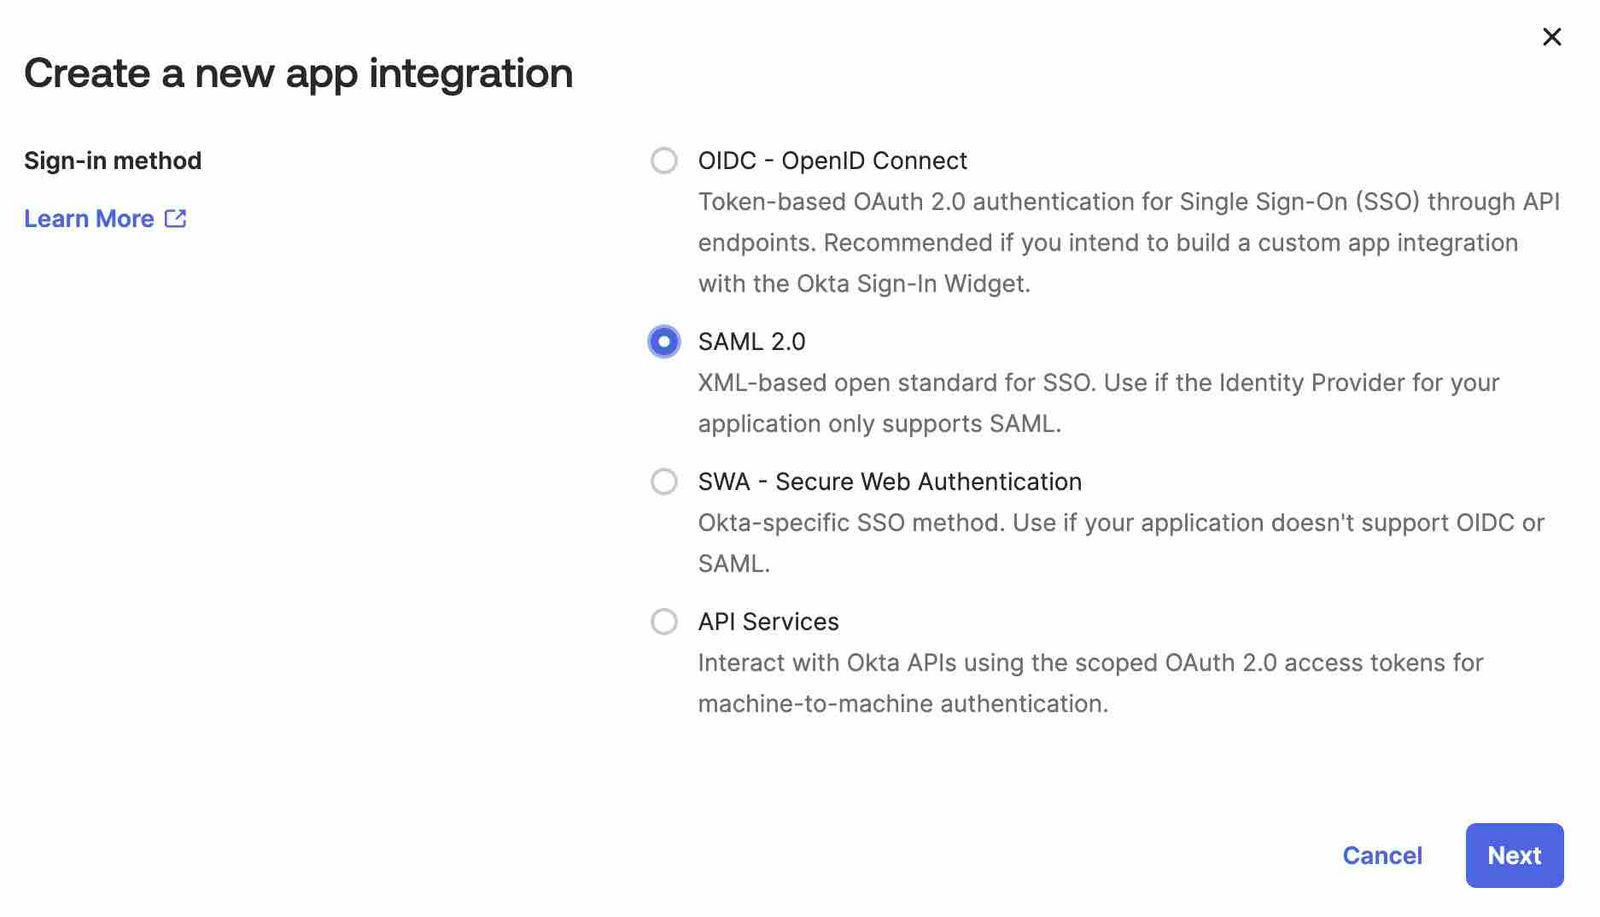
- Clique em Avançar.
- Nomeie a integração (por exemplo, "Klaviyo").
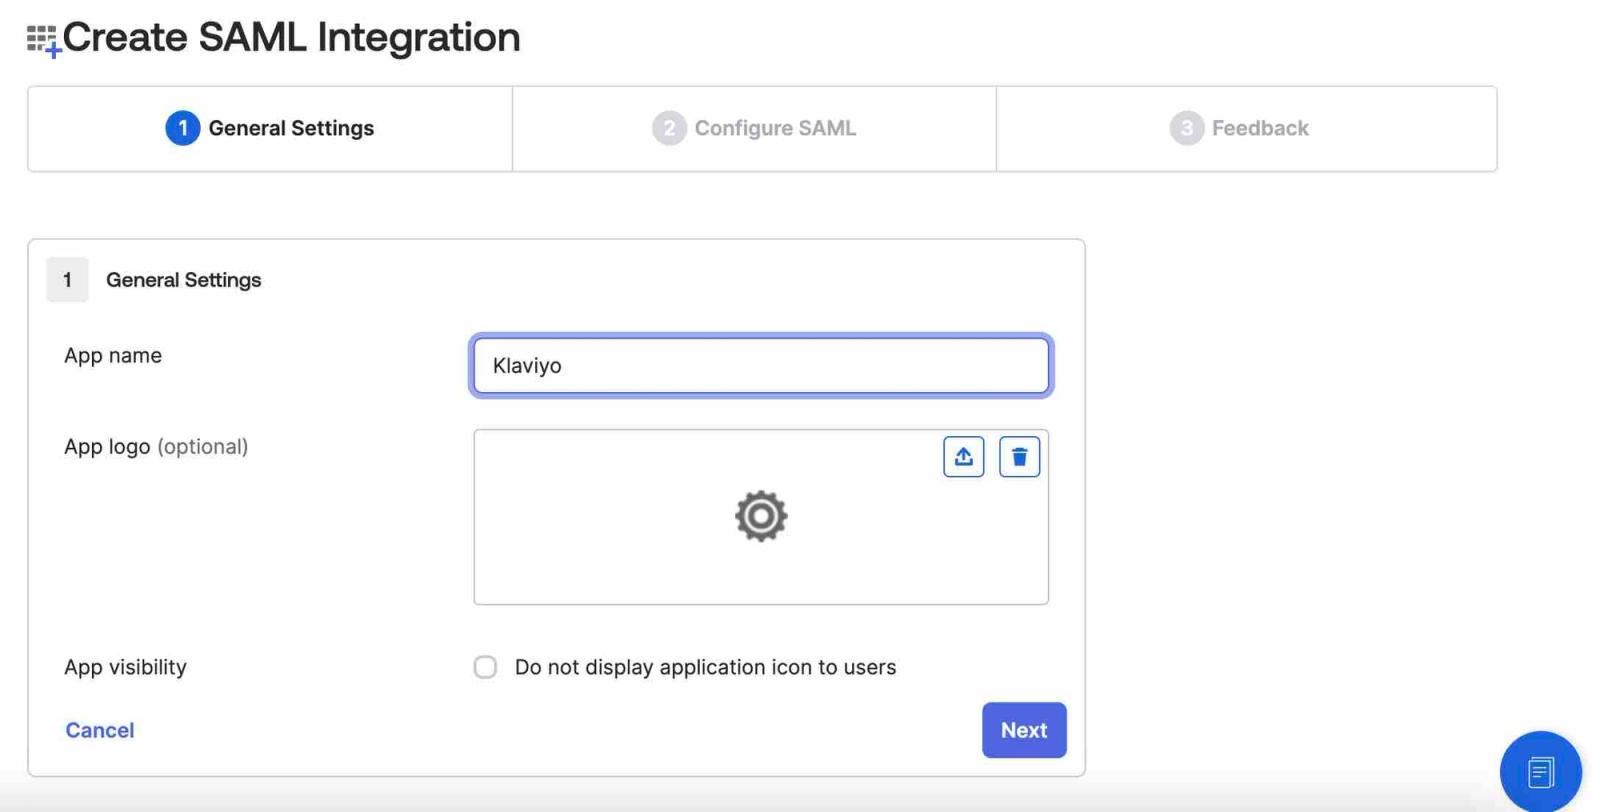
- Clique em Avançar.
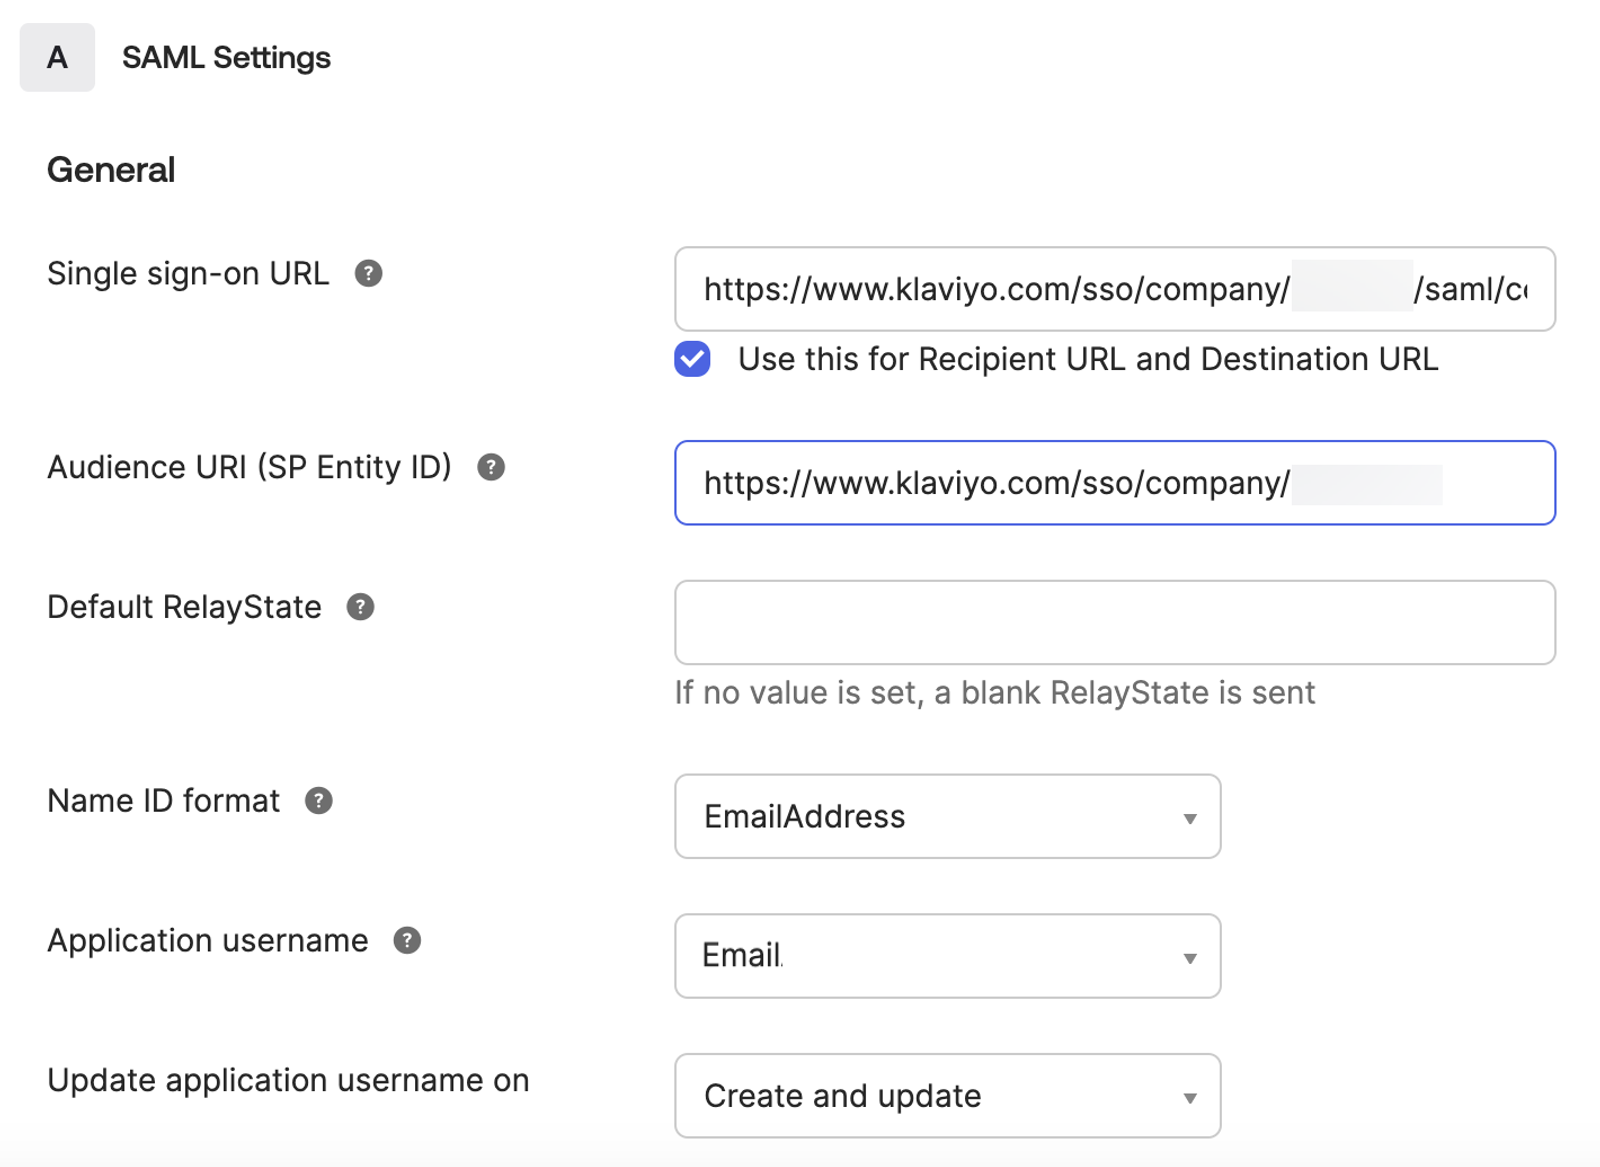
- No campo URL de logon único, cole a URL de SSO do Klaviyo na tela de configuração do SSO do Klaviyo.
- No campo Audience URI (SP Entity ID), cole o Audience URI (Service Provider Entity ID) do Klaviyo.
- Defina o campo de formato Name ID como EmailAddress.
- Altere o Nome de usuário do aplicativo para E-mail.
- Confira se a opção Atualizar o nome de usuário do aplicativo em está definida como Criar e atualizar.
- Clique em Avançar.
- Selecione Sou cliente da Okta e estou adicionando um app interno.
- Conclua as opções de feedback restantes do seu app, conforme descrito no guia de configuração da Okta.
- Role até a parte inferior da página e clique em Concluir.
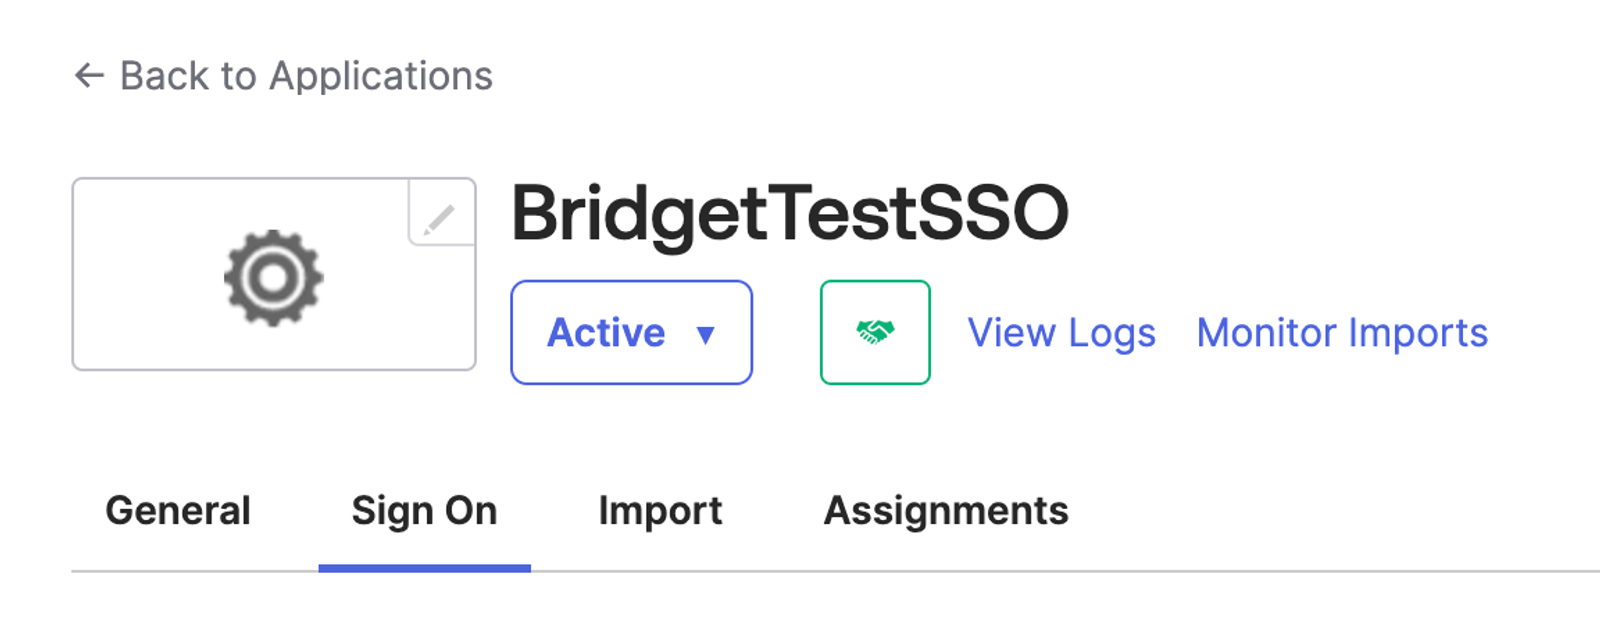
- Vá até a aba Fazer login .
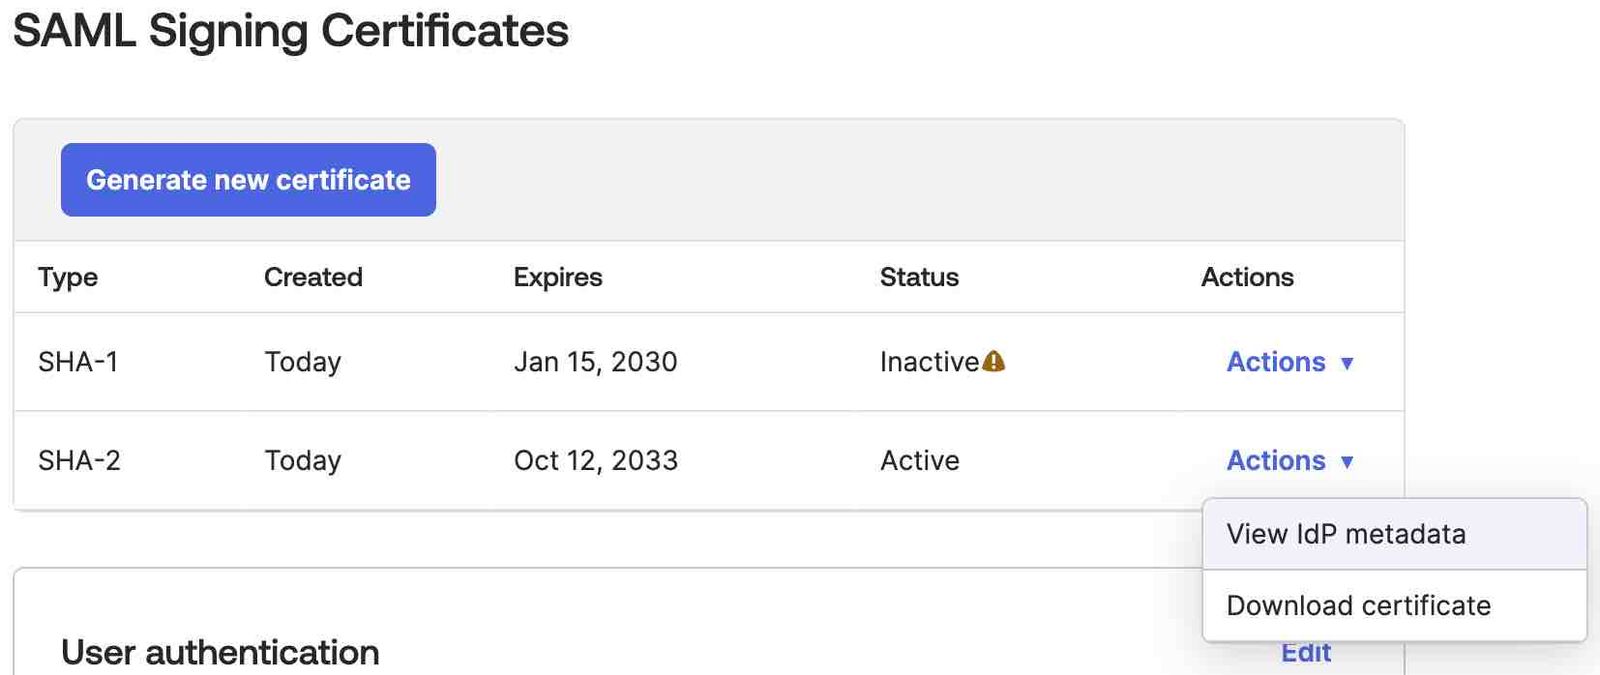
- Role para baixo até a seção Certificados de assinatura SAML.
- Encontre um certificado com atividade e clique no menu suspenso Ações .
- Clique em Ver metadados do IdP.
- Uma nova aba será aberta e deve se parecer com a abaixo.
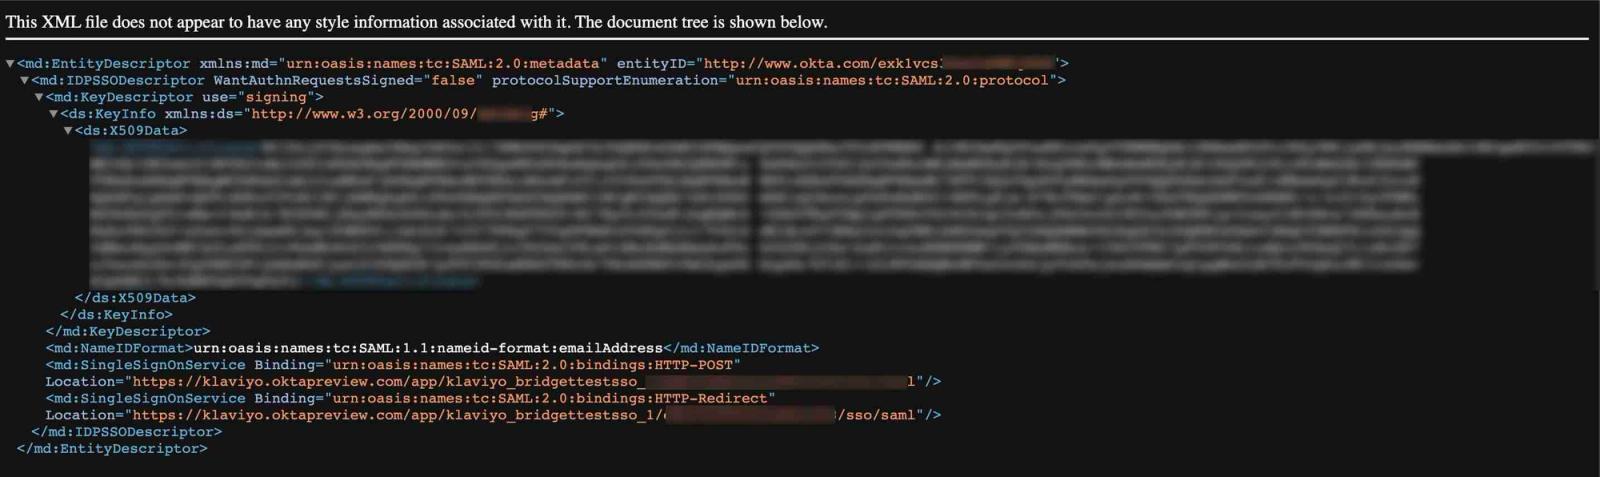
- Na nova guia, clique com o botão direito e selecione Salvar como > Salvar para poder fazer upload desse arquivo na Klaviyo mais tarde.
- Volte para o Okta.
- Acesse a guia Atribuições .
- Clique em Atribuir.
- Escolha se deseja atribuir o aplicativo a um indivíduo (ou seja, pessoas) ou a um grupo.
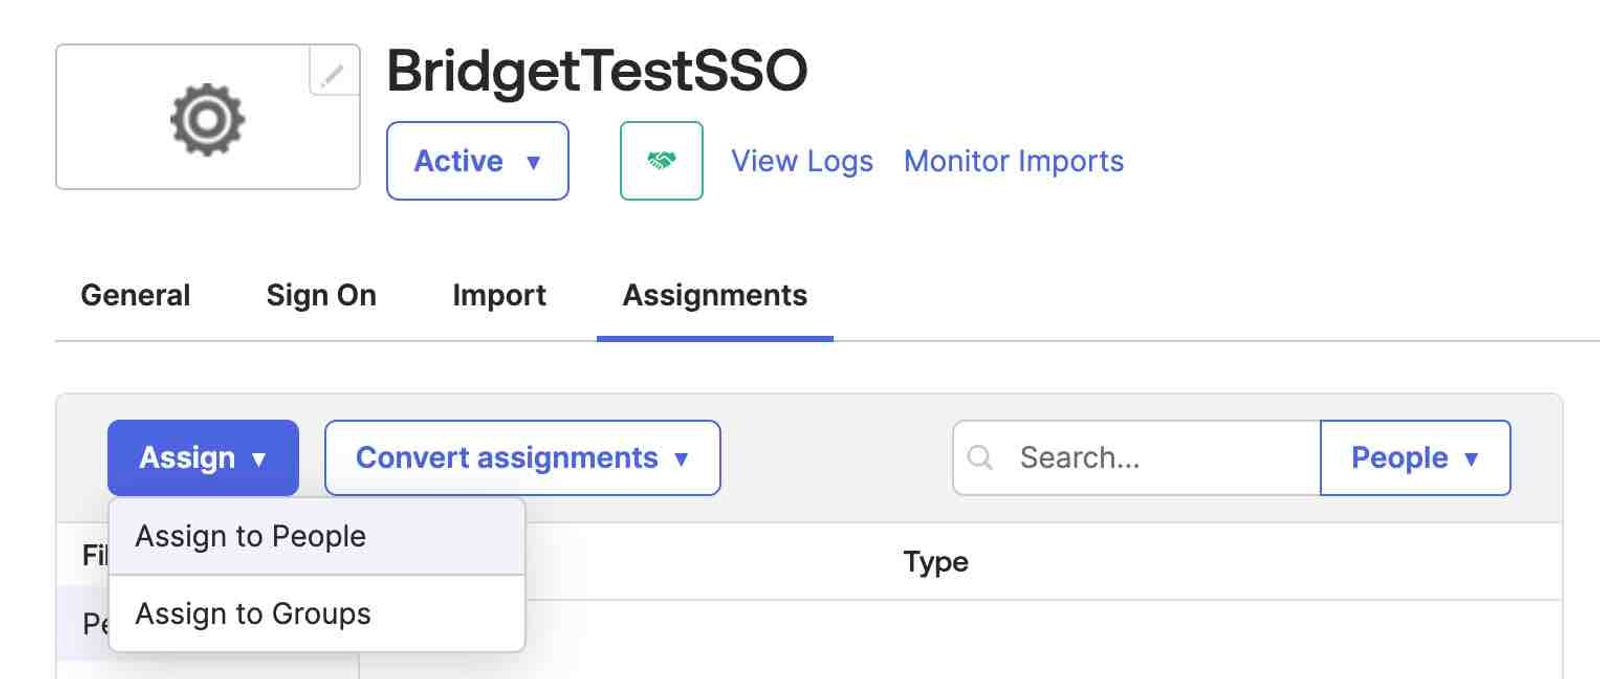
- Encontre as pessoas ou os grupos aos quais você quer atribuir o Klaviyo e clique em Atribuir ao lado do(s) nome(s) deles.
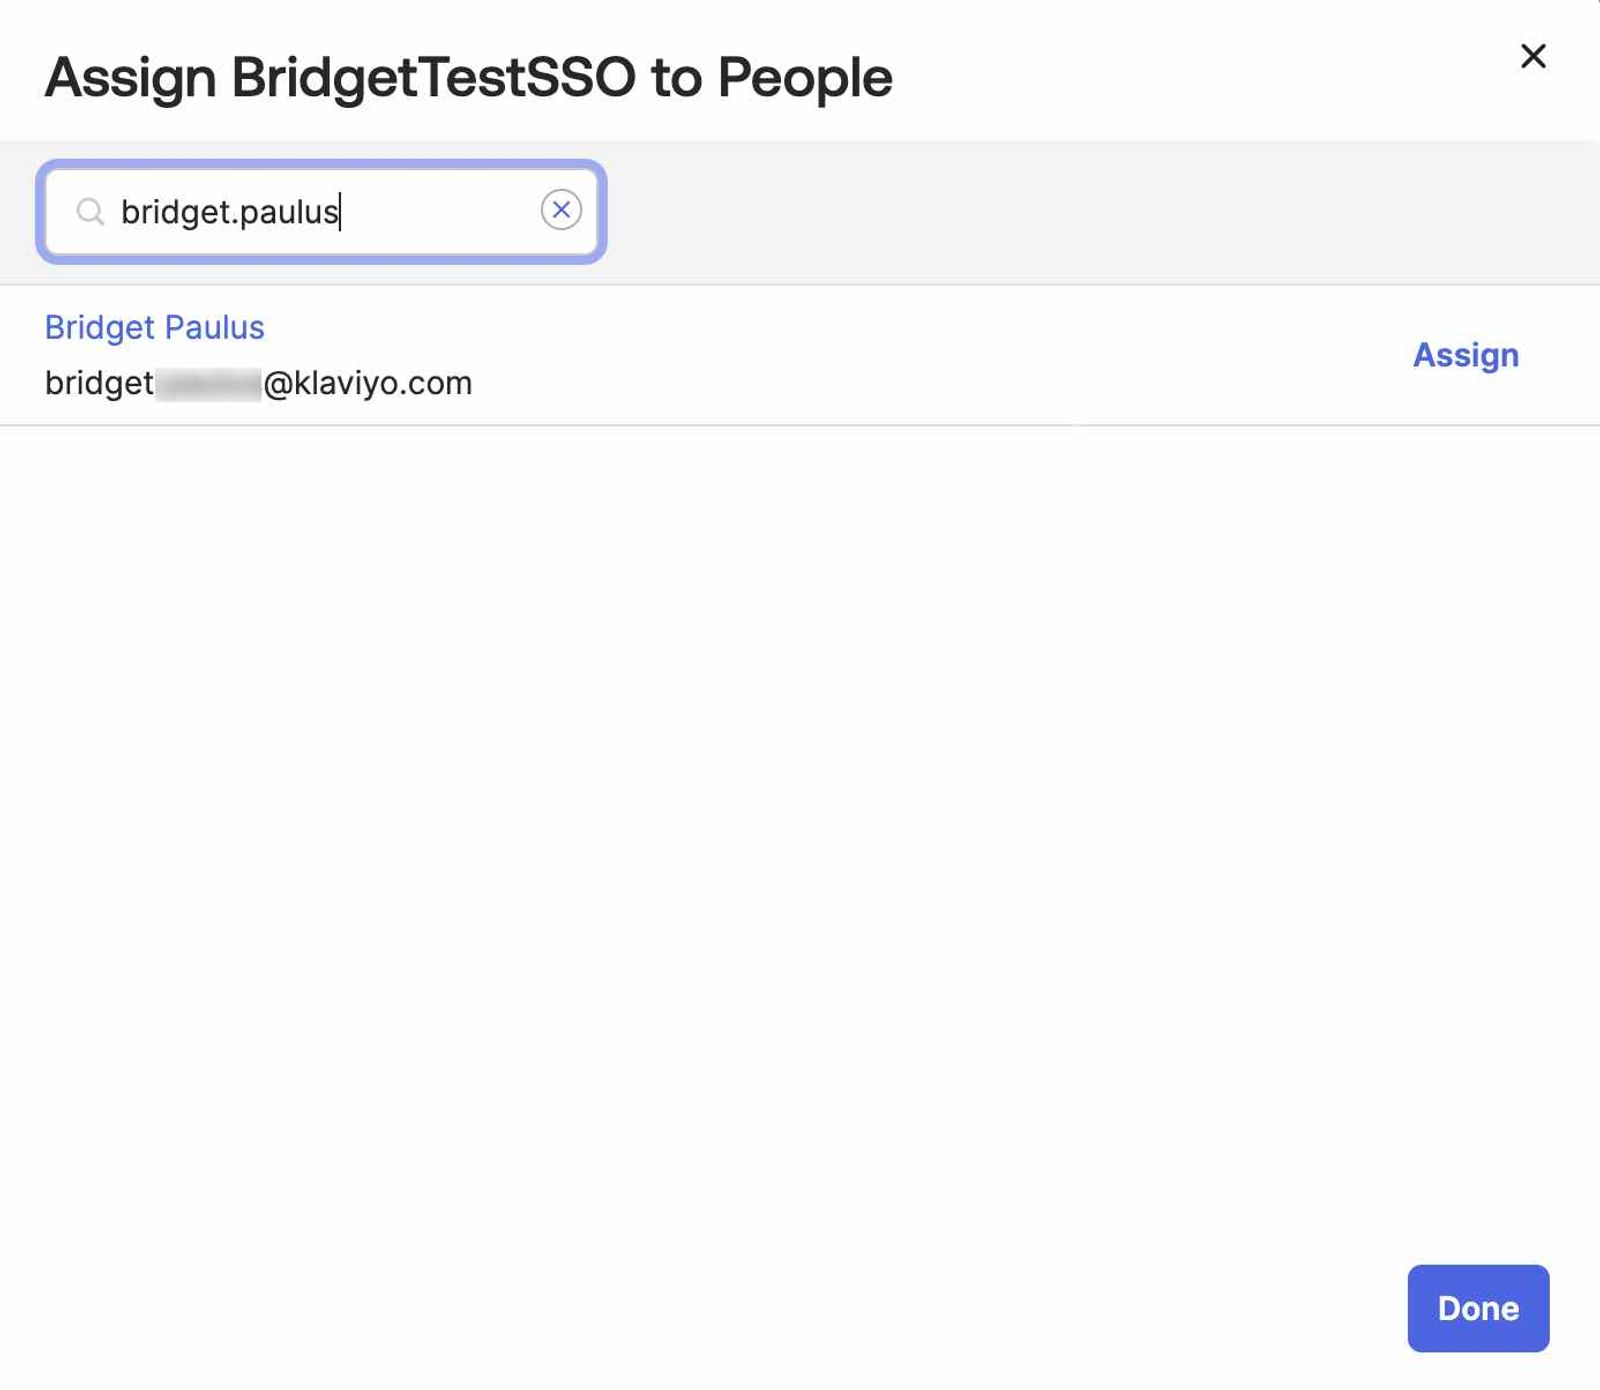
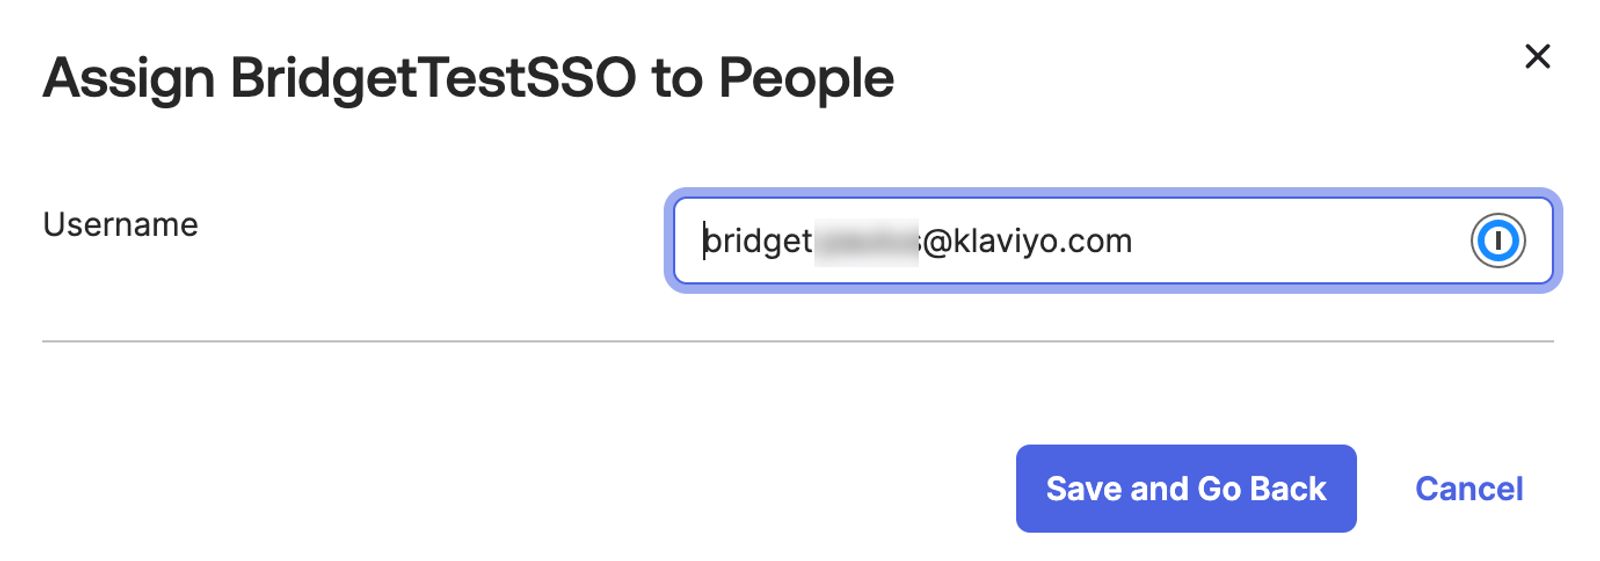
- Se você estiver selecionando indivíduos:
- Escolha o nome de usuário para cada pessoa; o padrão é o nome de usuário dela no Okta.
- Clique em Salvar e voltar.
- Quando terminar, clique em Concluído.
Um login
- Acesse sua conta One Login.
- Navegue até Aplicativos > Aplicativos.
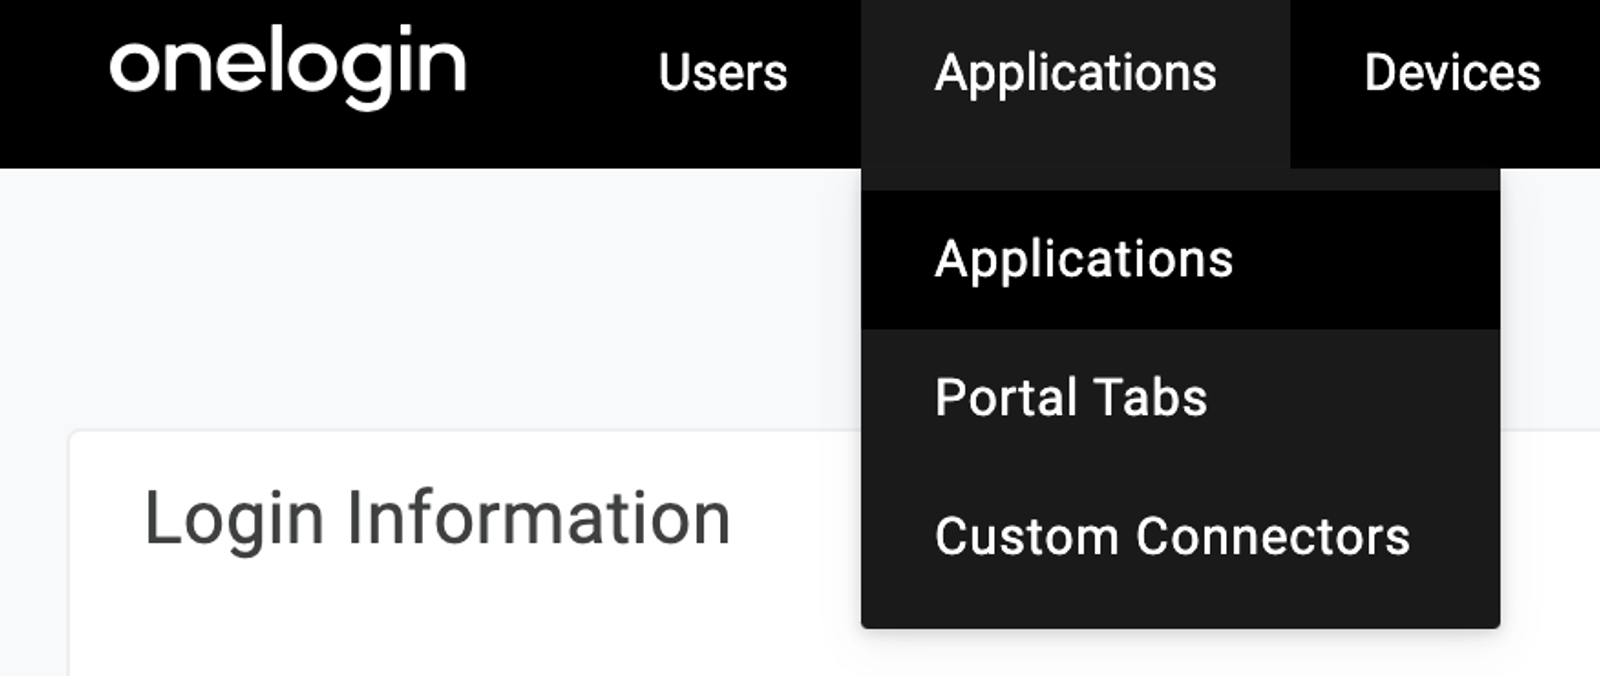
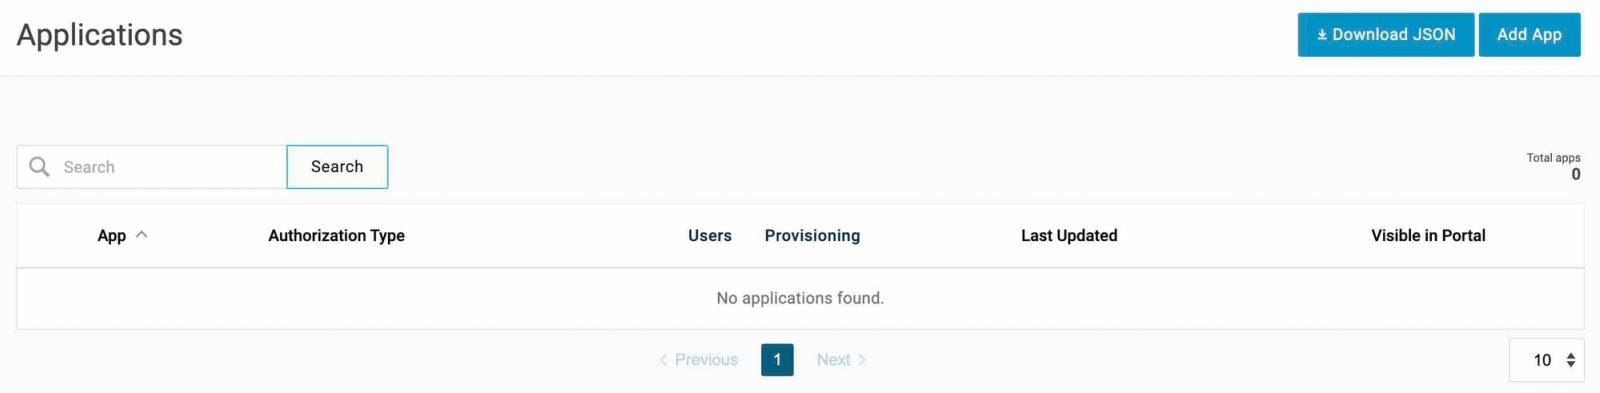
- Clique em Adicionar app no canto superior direito.
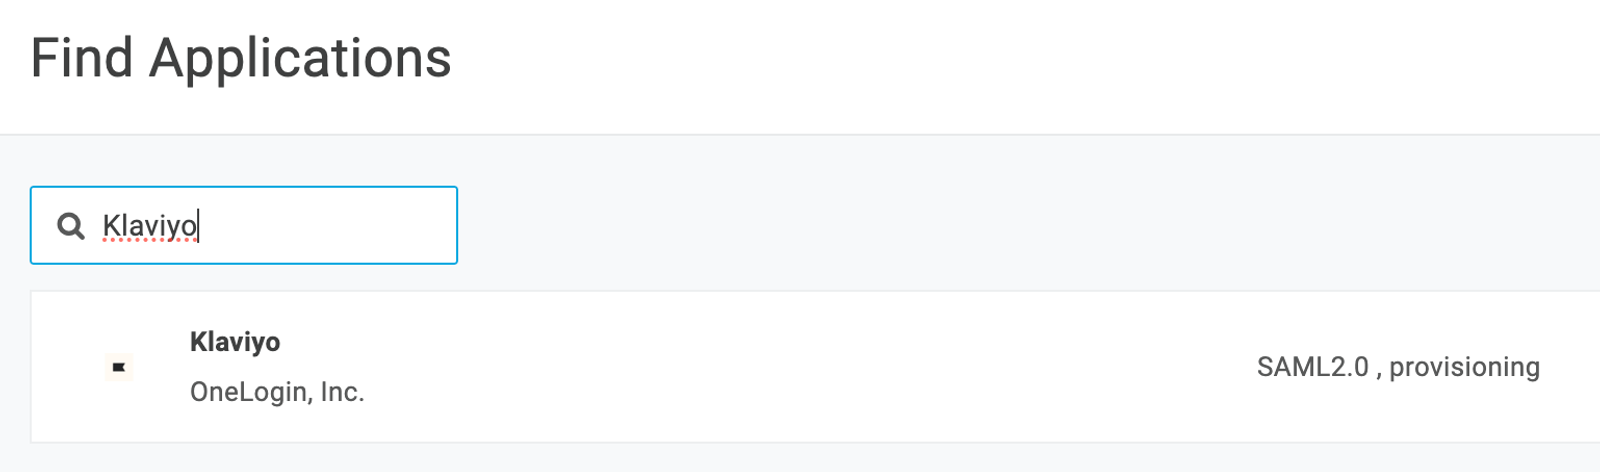
- Pesquise por "Klaviyo" e selecione o resultado que aparecer.
- Opcional: escolha o nome de exibição, faça upload de um novo ícone ou adicione uma descrição para este app.
- Clique em Save no canto superior direito.
- Navegue até Configuração na barra lateral esquerda.
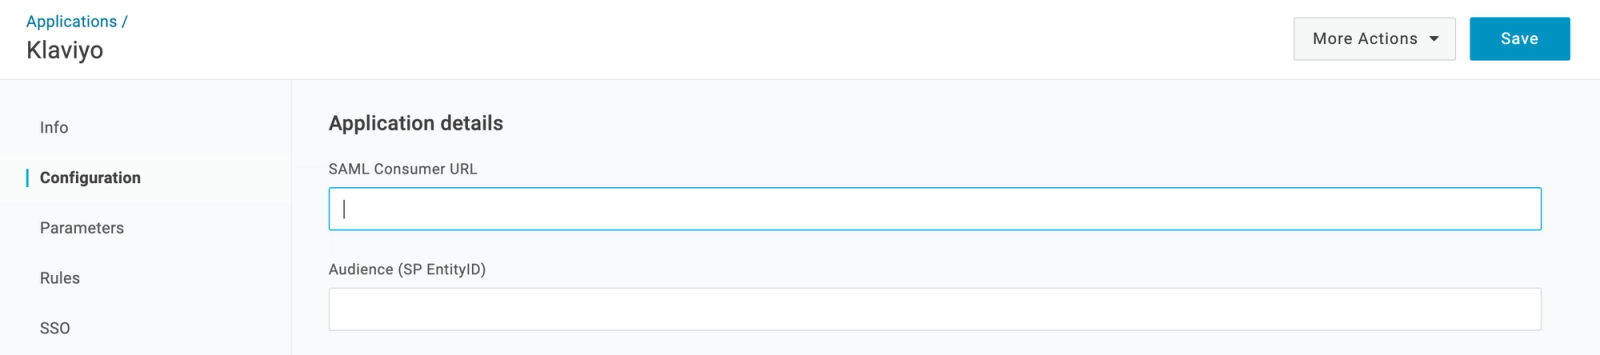
- No campo URL do consumidor SAML , cole sua URL de SSO da Klaviyo.
- No campo Público (SP EntityID) , cole o URI do Público (ID de Entidade do Provedor de Serviços).
- Clique em Save.
- Clique em SSO na barra lateral esquerda.
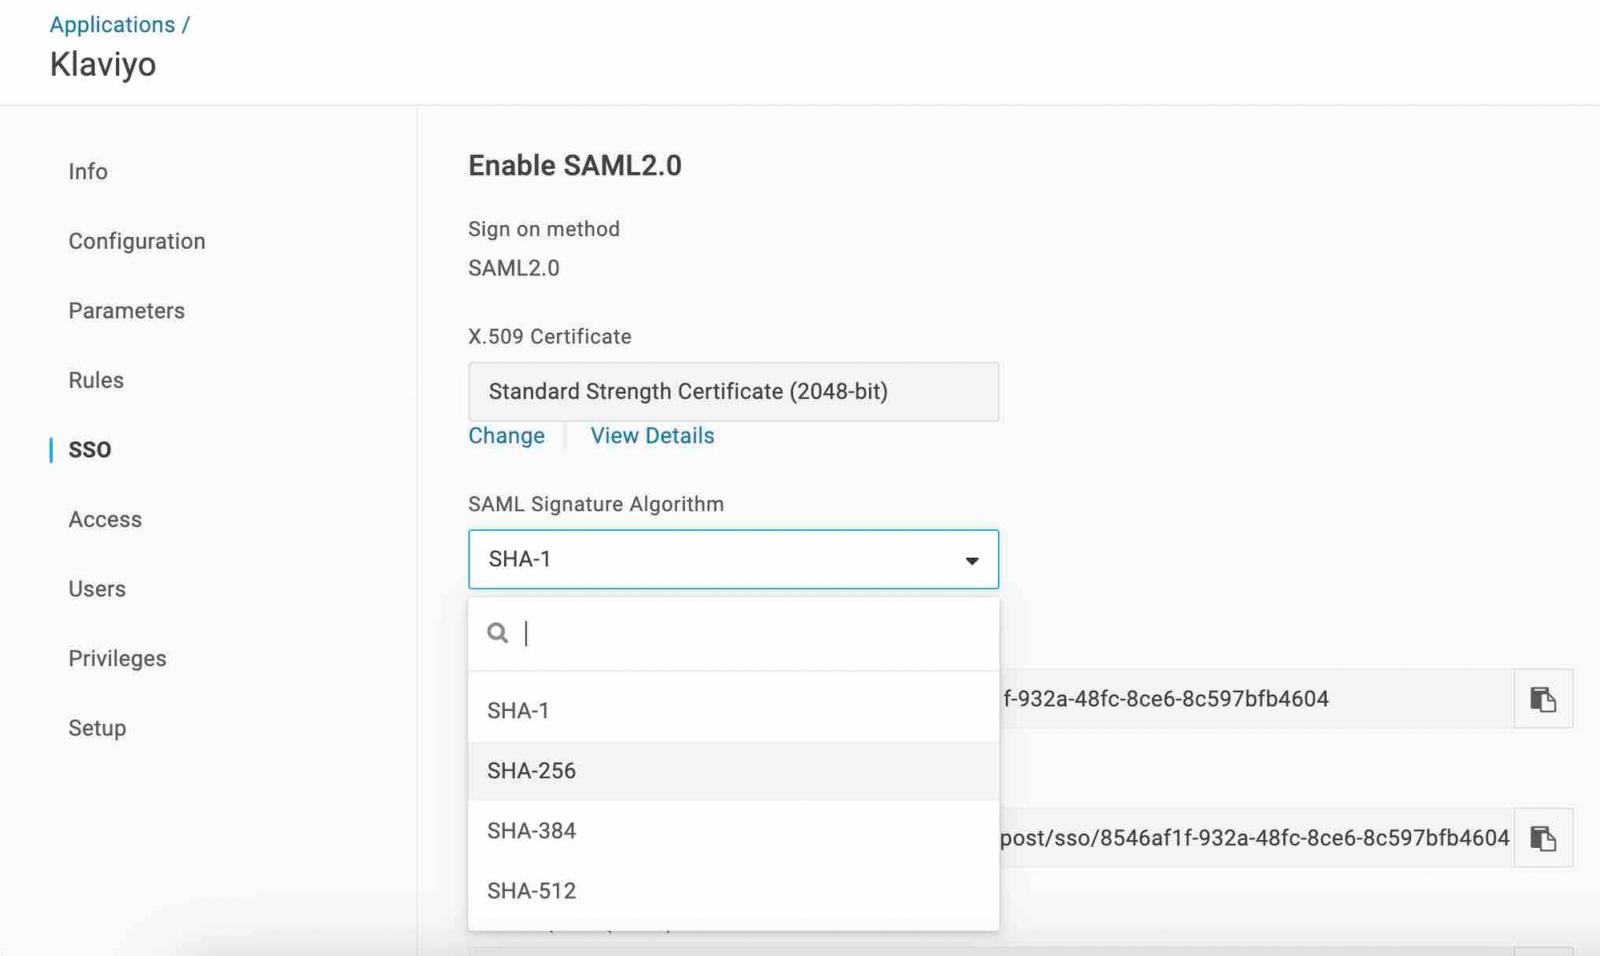
- Abra o menu suspenso Algoritmo de assinatura SAML .
- Selecione SHA-256.
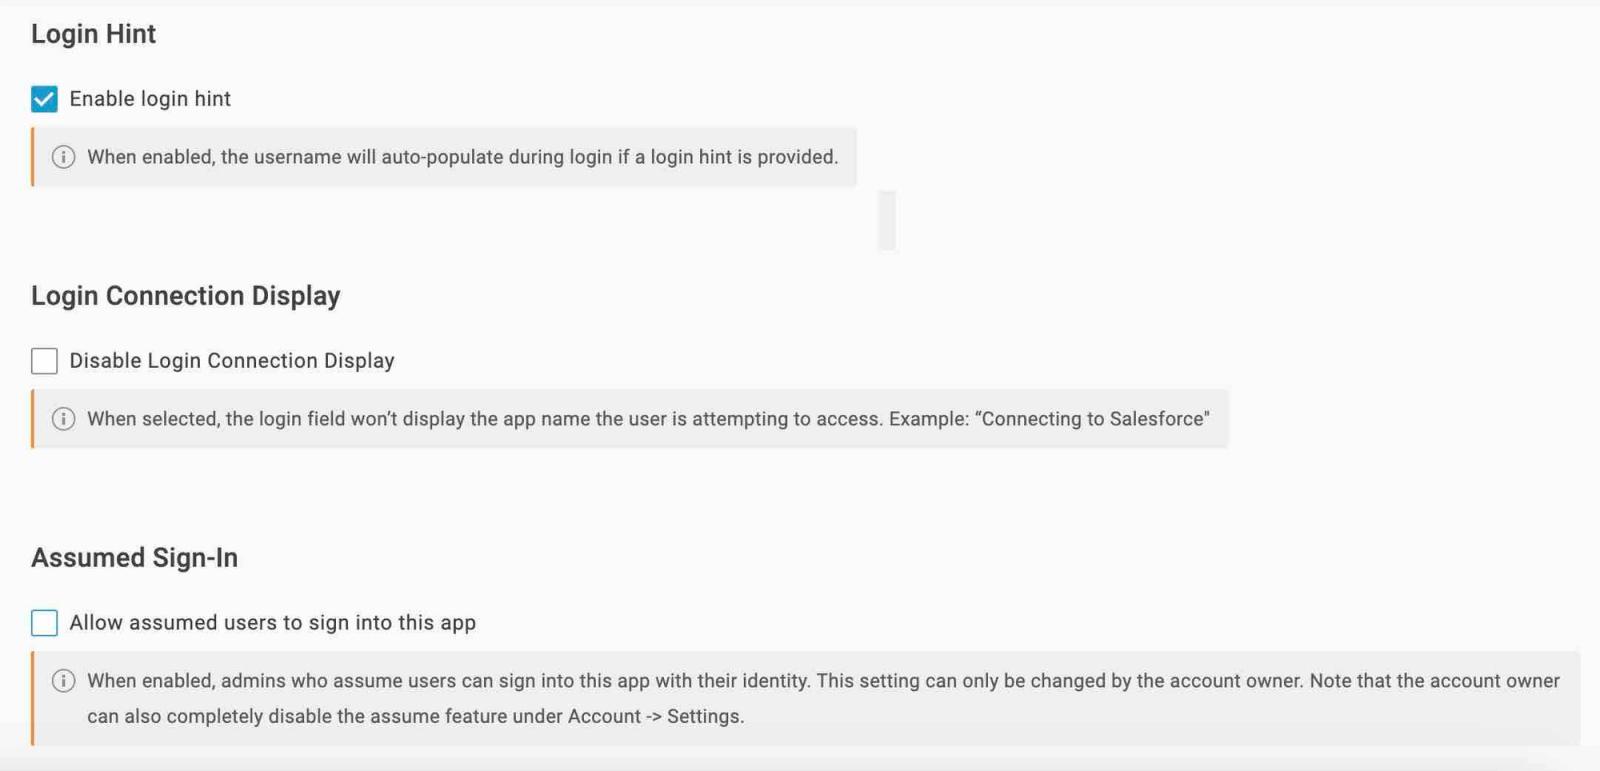
- Opcional: role a página para baixo para alterar as configurações de exibição do seu login.
- Clique em Save.
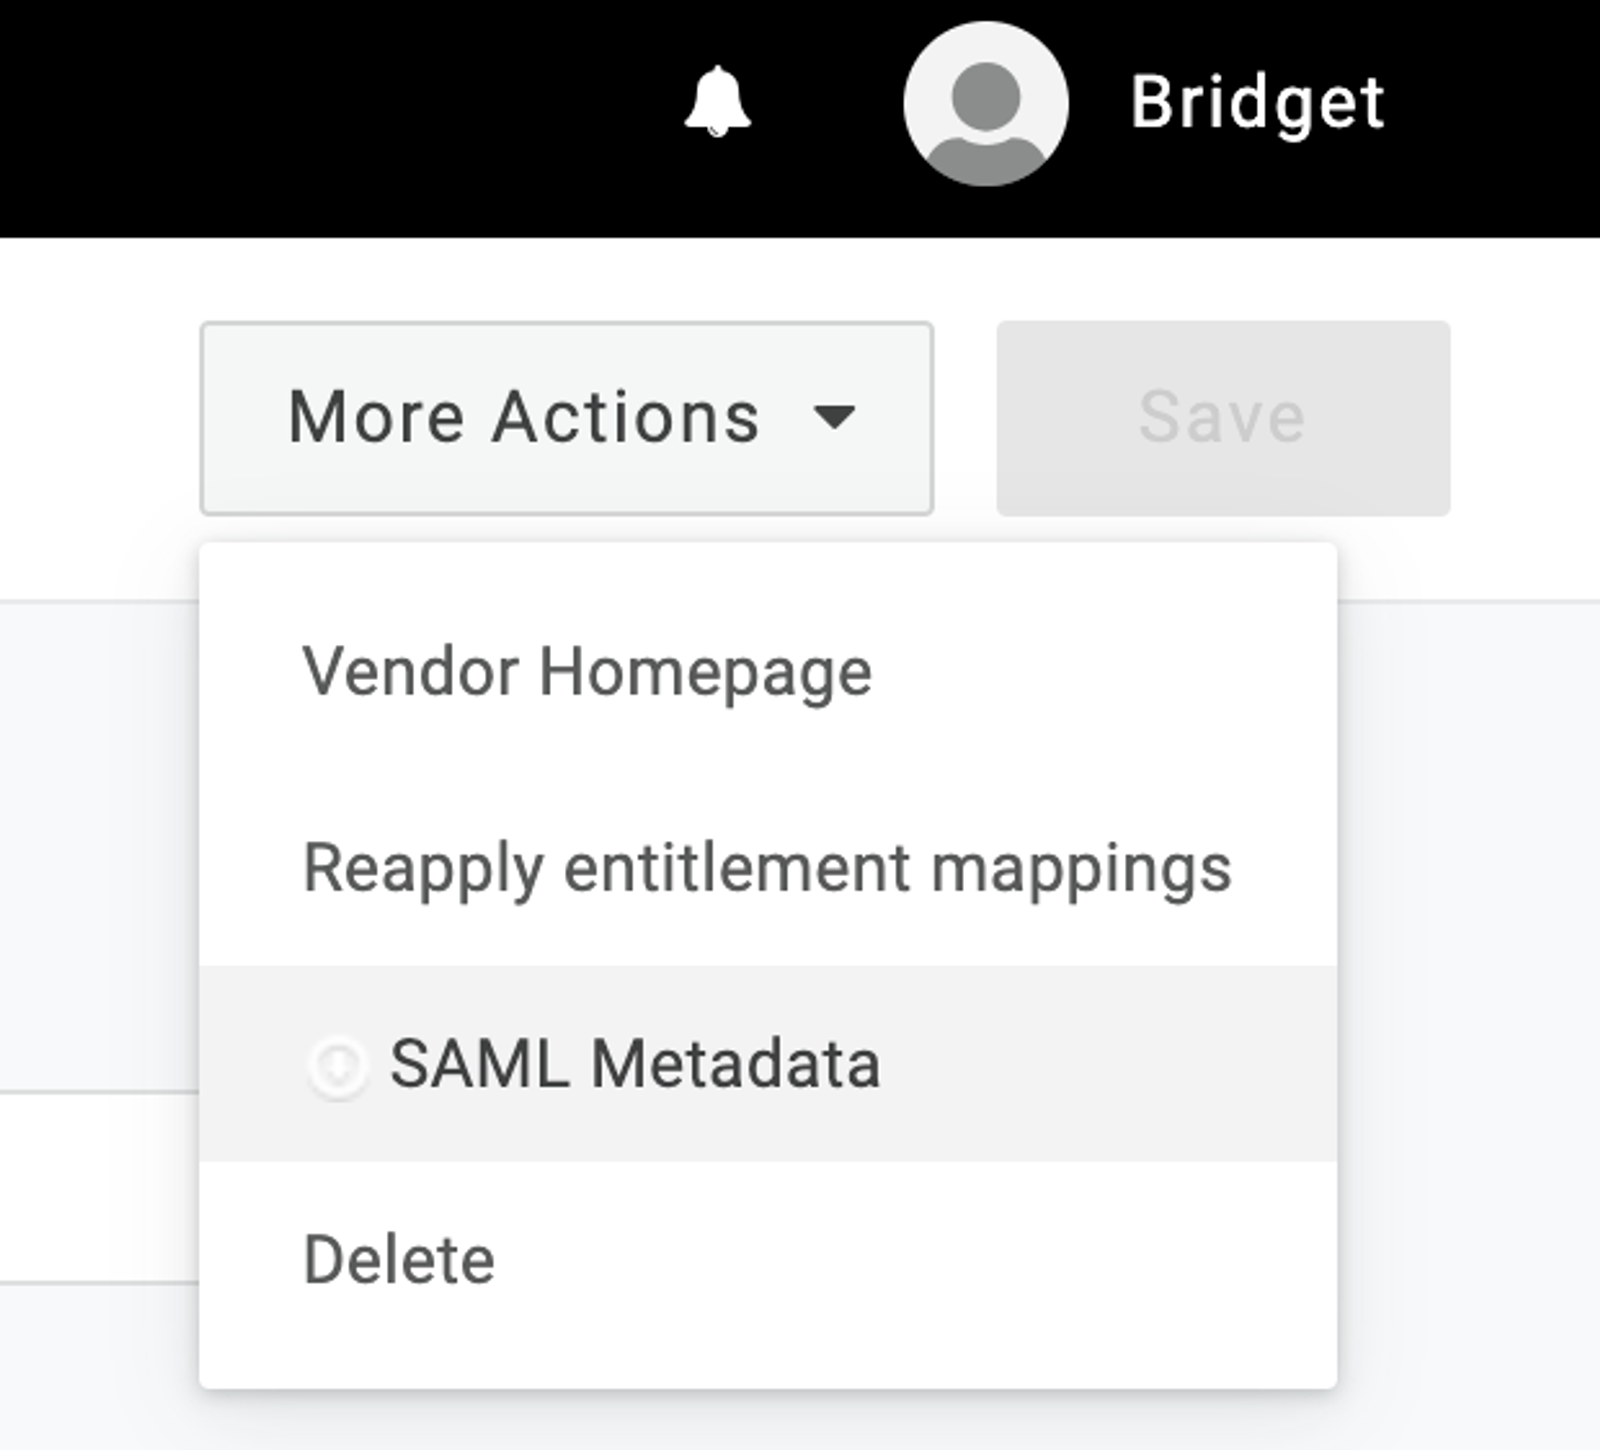
- Abra o menu suspenso Mais ações no canto superior direito.
- Selecione Metadados SAML. Isso fará o download do arquivo que você precisa enviar na próxima seção.
Antes de passar para a próxima seção, você precisa adicionar usuários ao app da Klaviyo no One Login e depois atribuir as funções deles.
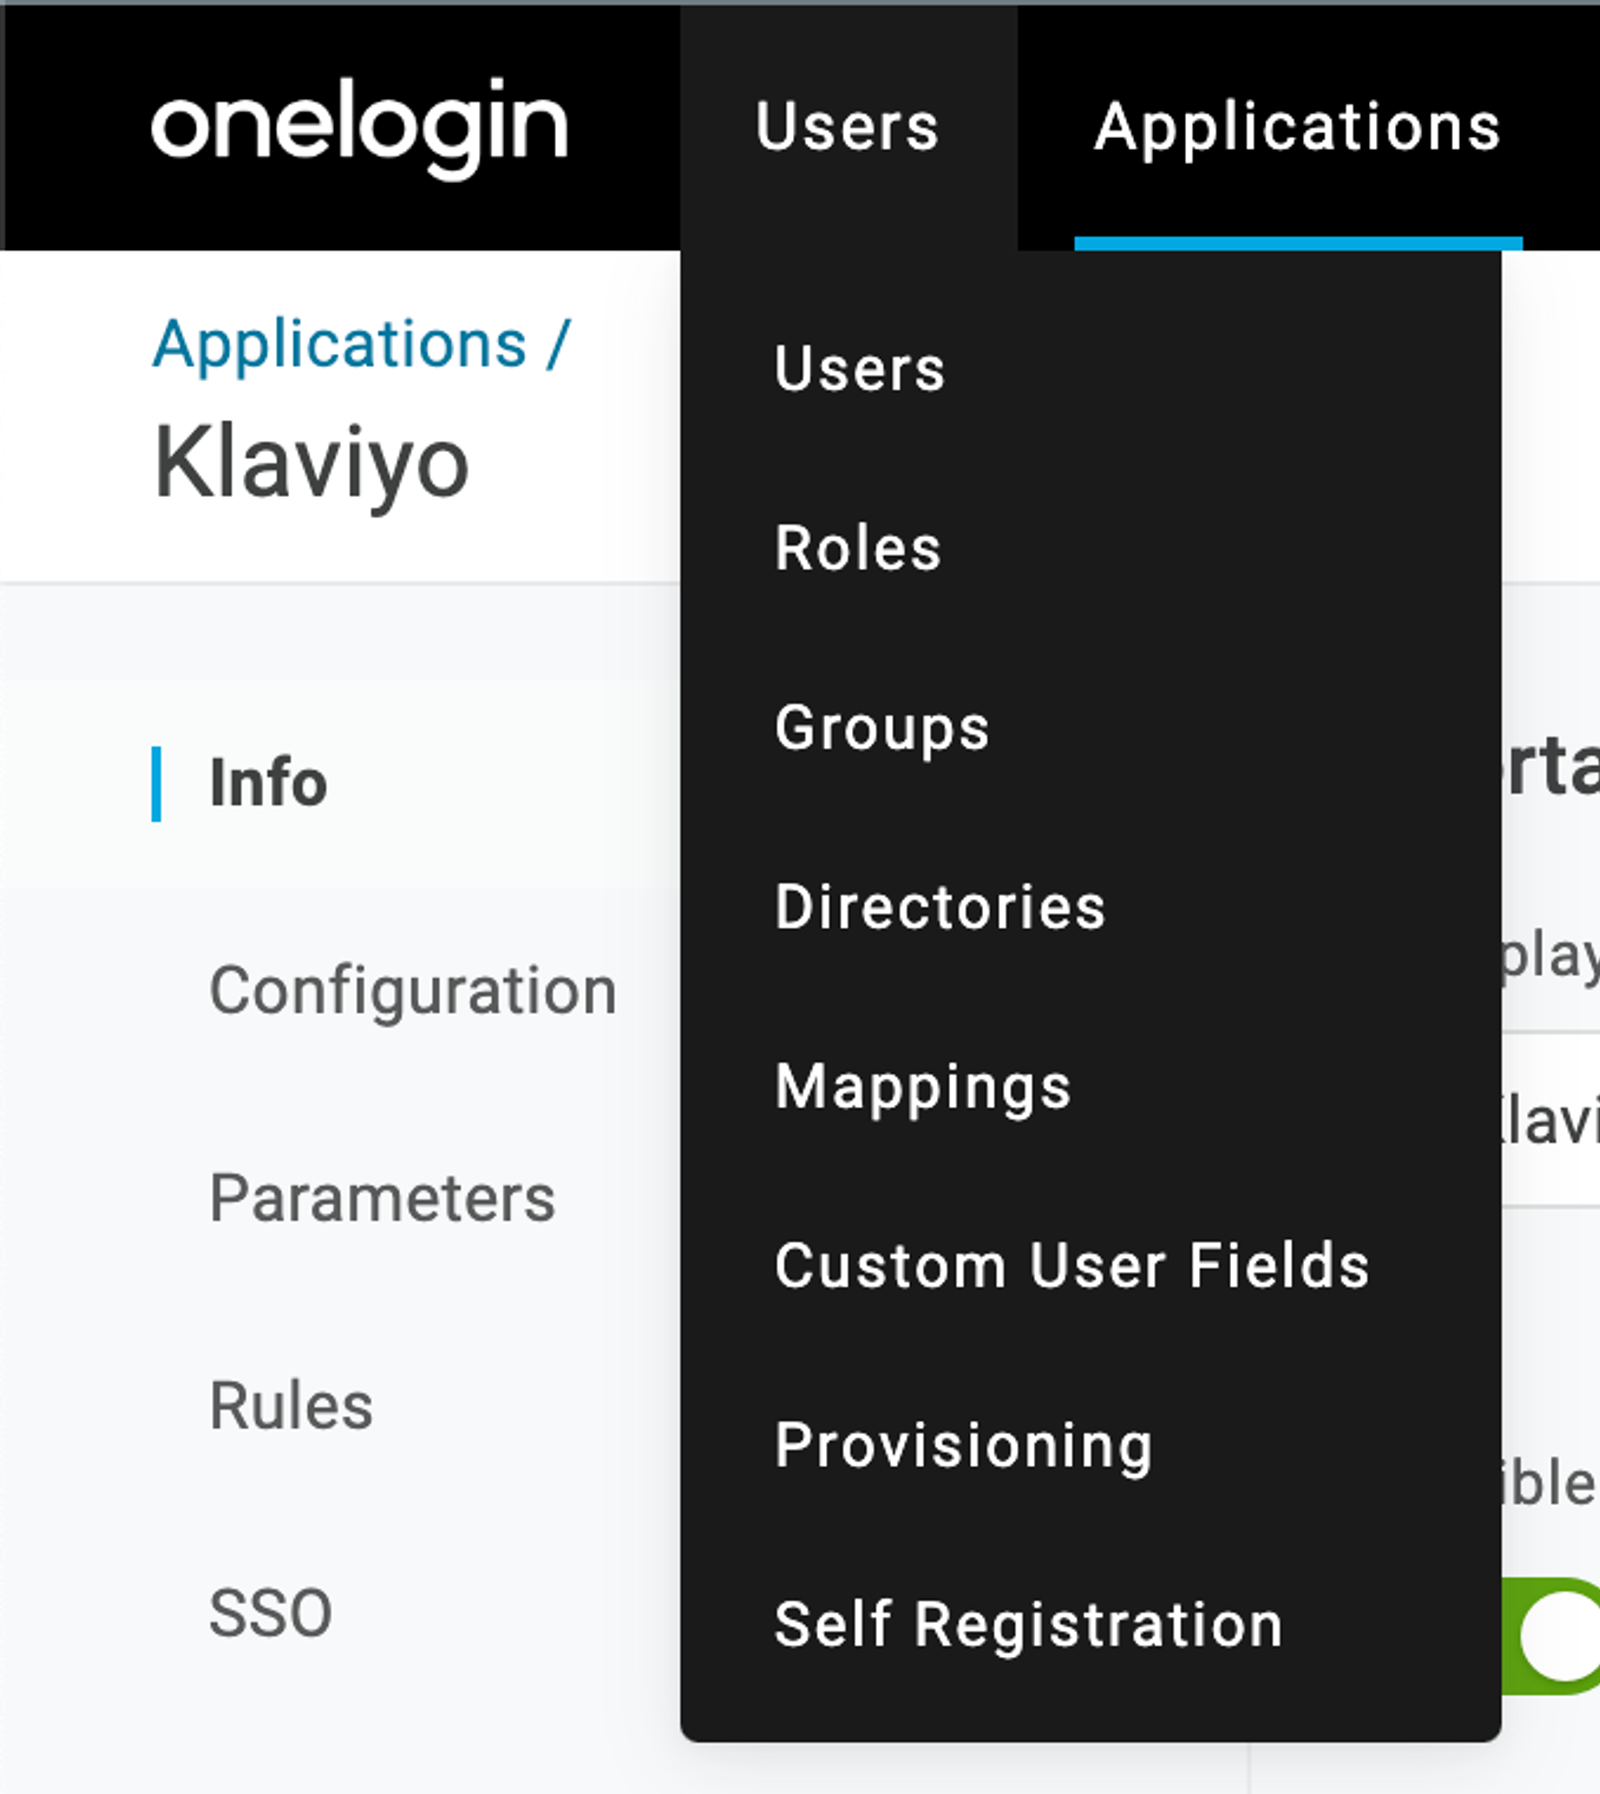
- Para adicionar usuários ao app da Klaviyo, clique em Usuários > Usuários no canto superior esquerdo.
- Selecione um usuário para acessar a Klaviyo. Recomendamos atribuir essa função à pessoa que está configurando o SSO na Klaviyo.
- Selecione Aplicativos na barra lateral esquerda.
- Clique no botão de mais no lado direito para adicionar um aplicativo a esse usuário.
- Selecione Klaviyo no menu suspenso.
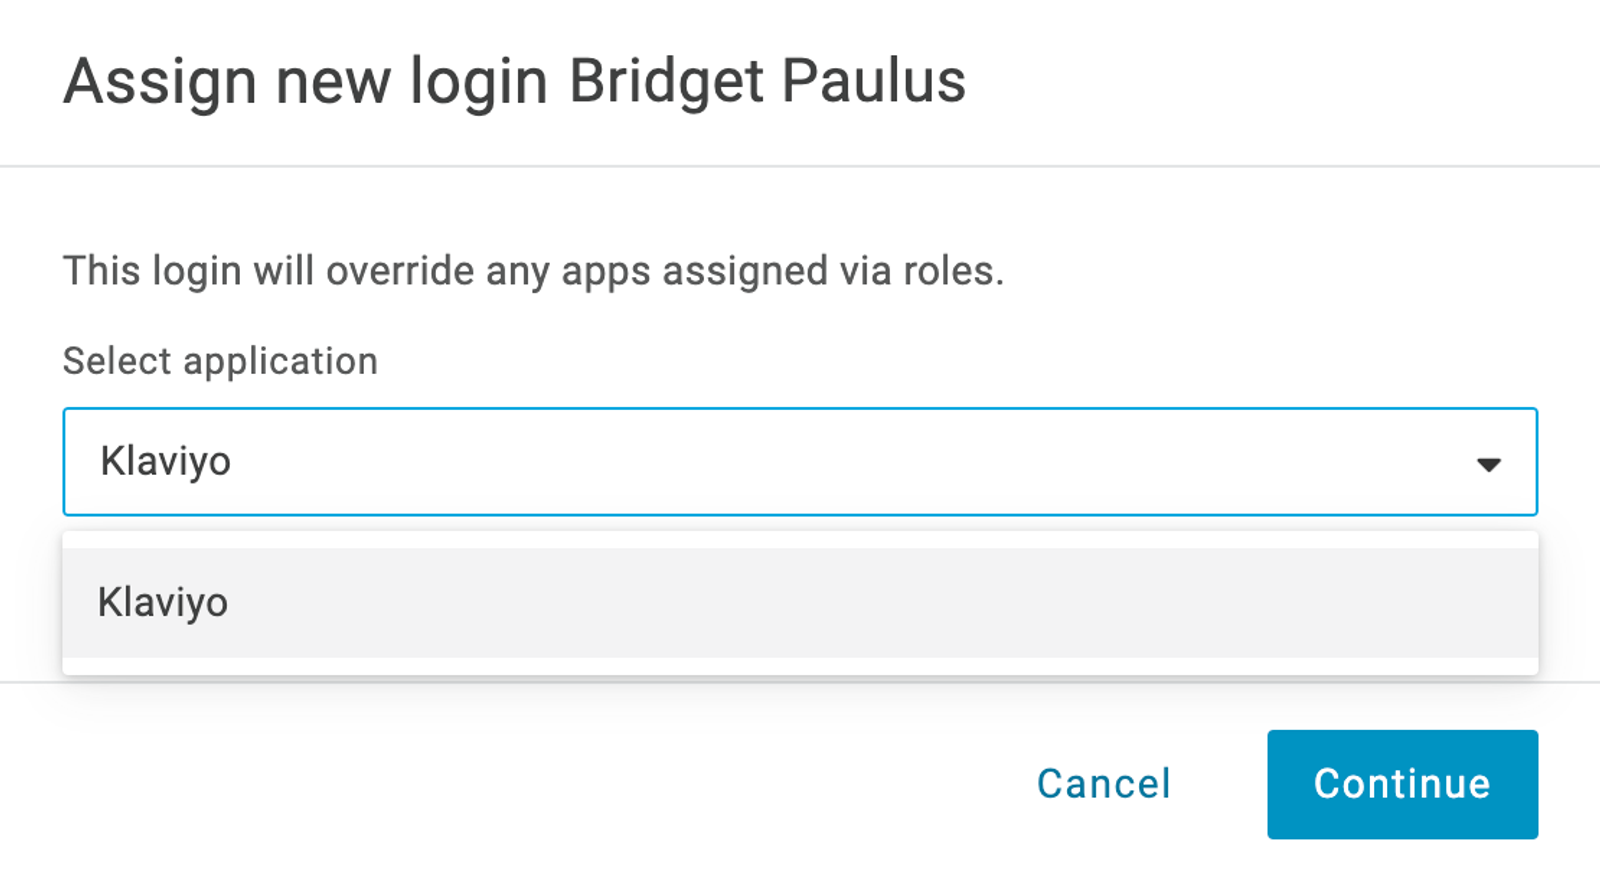
- Clique em Continuar.
- Na janela modal exibida, role para baixo até o menu suspenso função .
- Abra este menu suspenso e selecione a função da Klaviyo que este usuário deve receber.
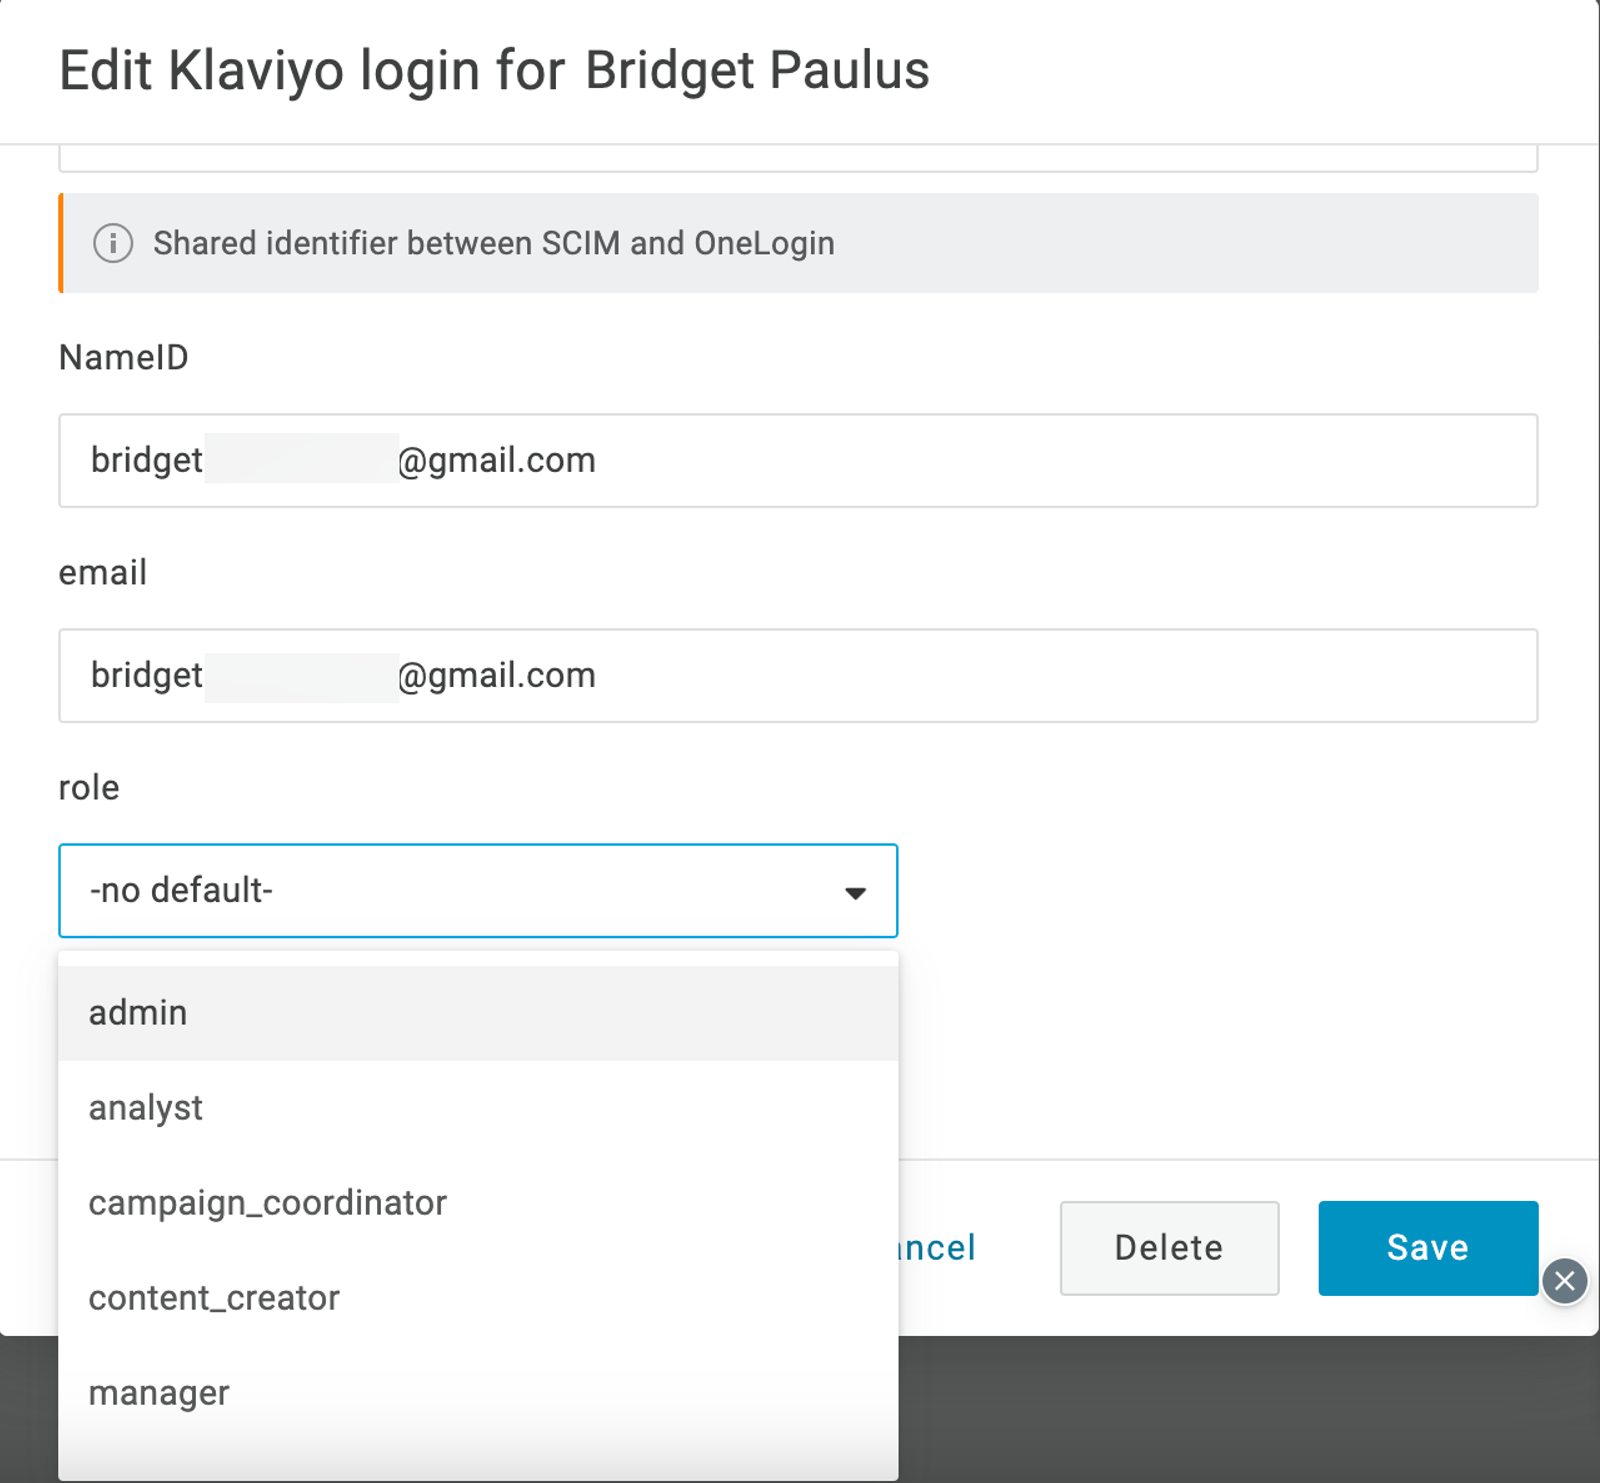
- Clique em Save.
Microsoft Entra ID (Azure AD)
- Faça login no Microsoft Entra ID (antes conhecido como Azure AD).
- Clique em Microsoft Entra ID.
- Selecione o menu suspenso Adicionar e clique em Aplicativo Enterprise.
- Clique em Criar seu próprio aplicativo.
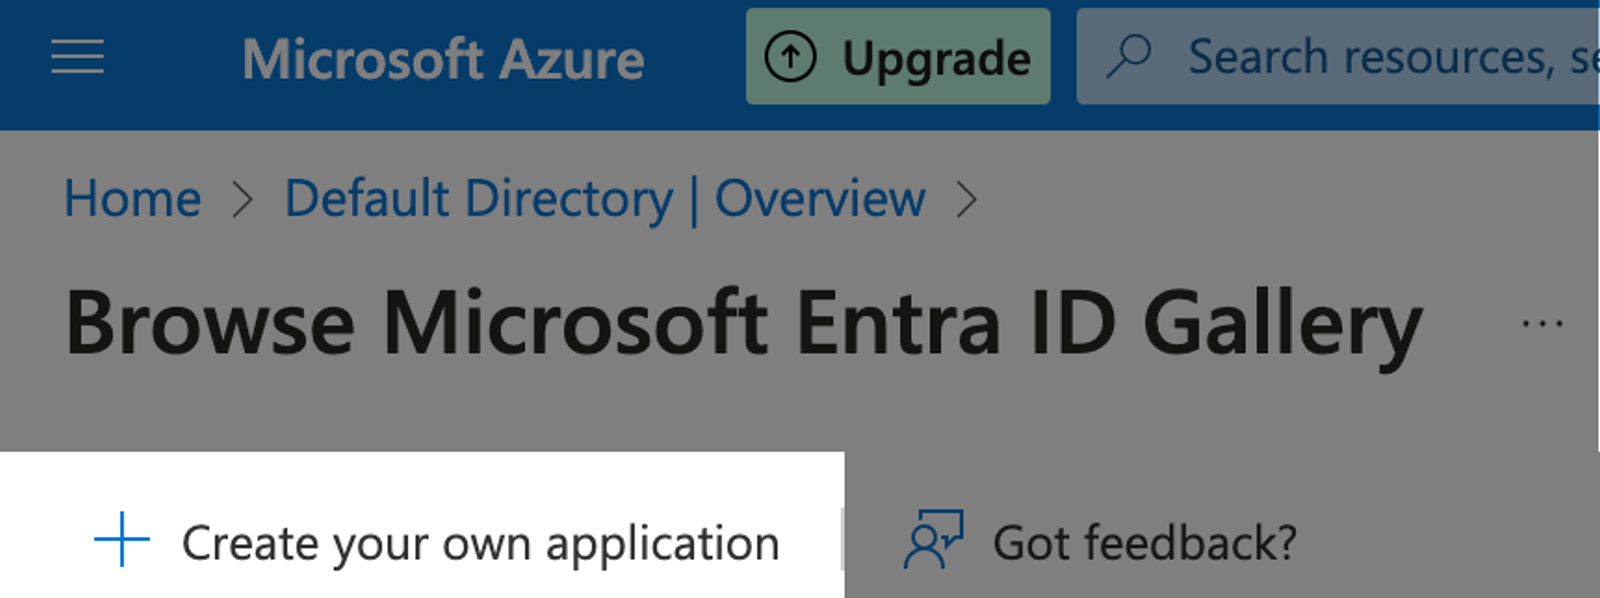
- Nomeie o aplicativo como "Klaviyo" e clique em Criar.
- Clique em Logon único na barra lateral esquerda.
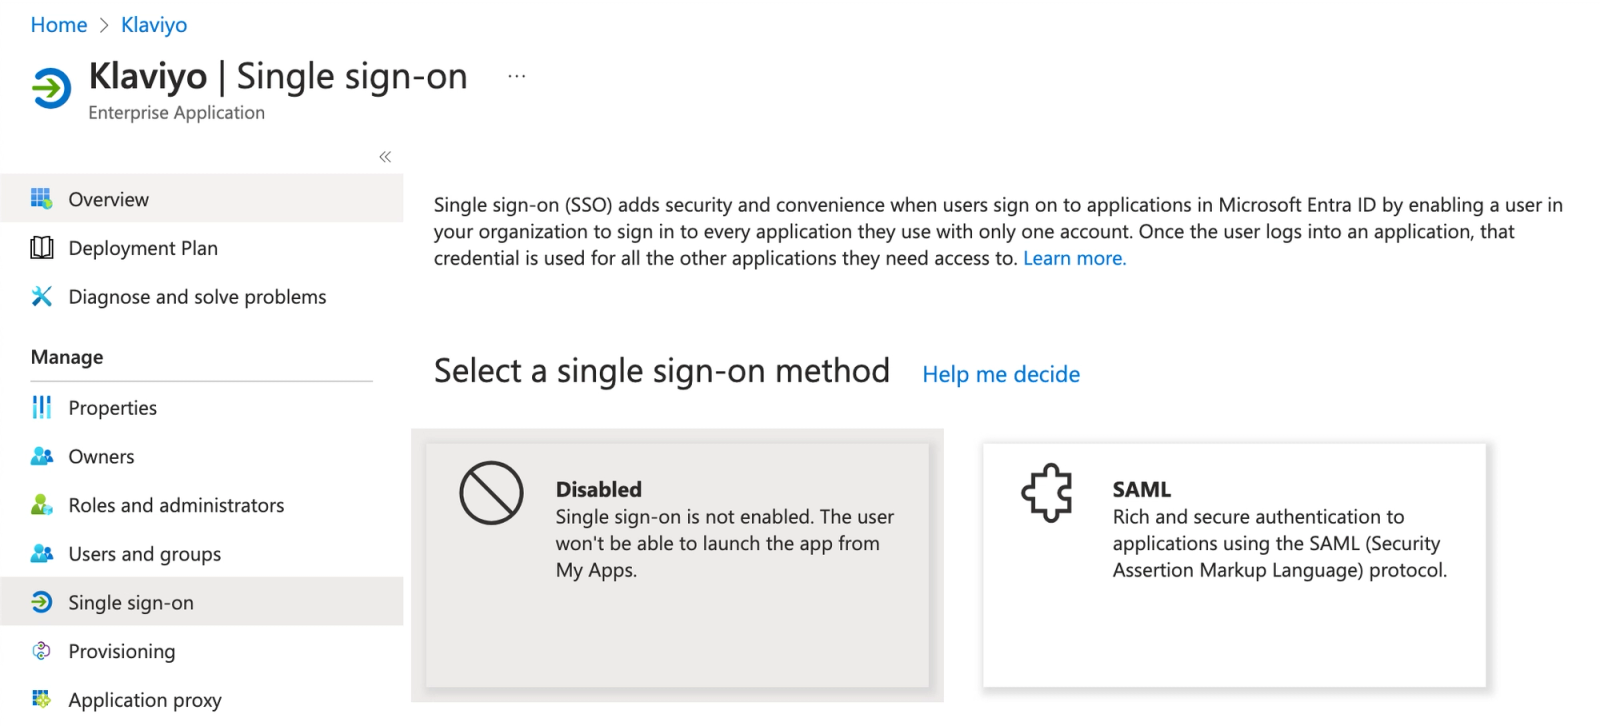
- Selecione SAML.
- Clique em Editar na caixa Configuração básica do SAML .
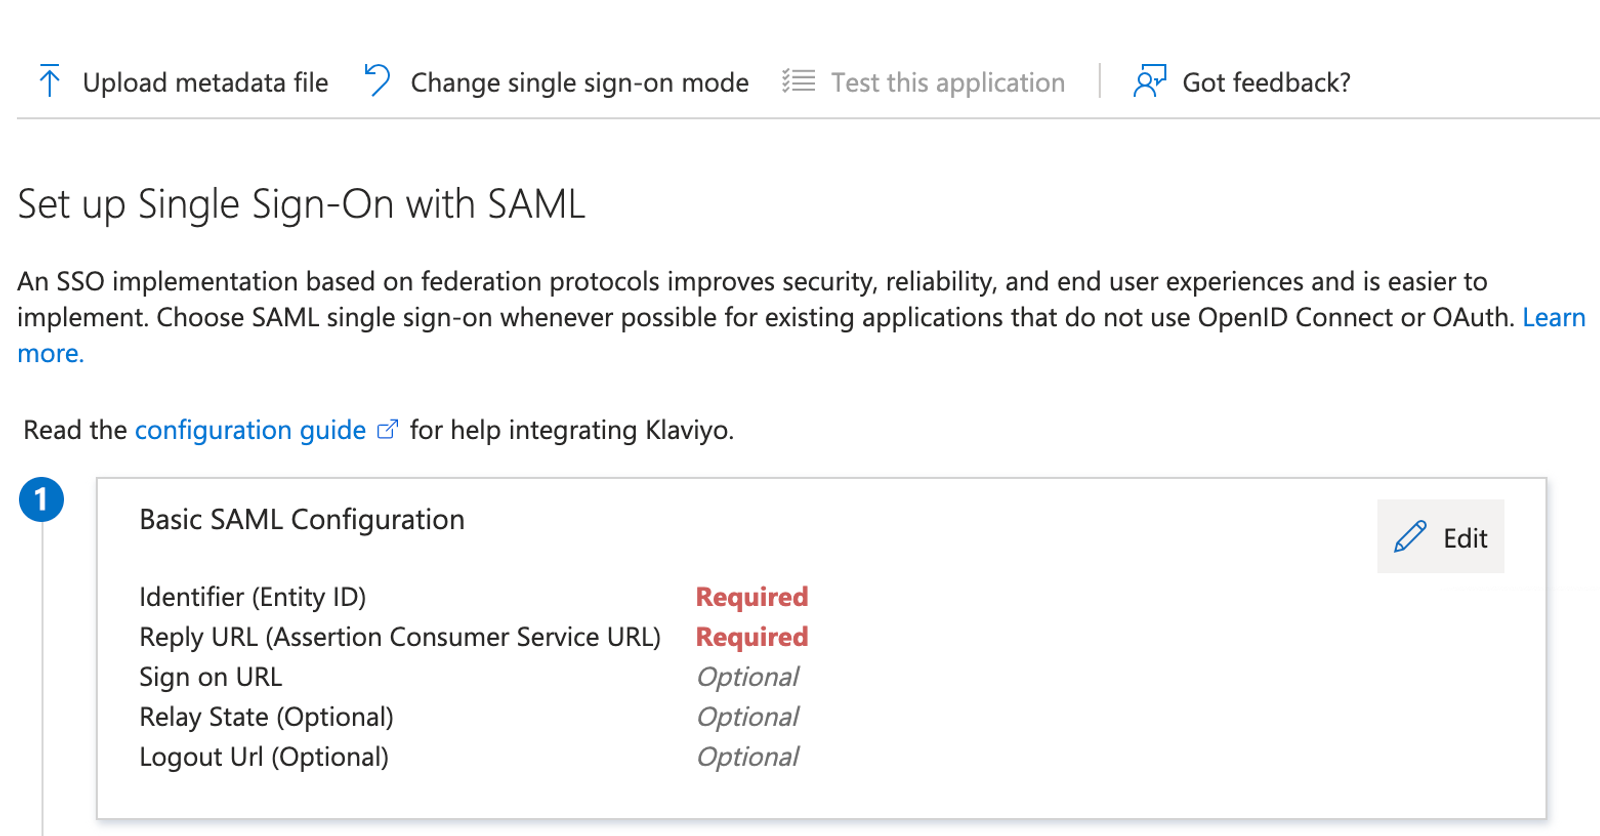
- Na barra lateral direita exibida, clique em Adicionar identificador em Identificador (ID da entidade).
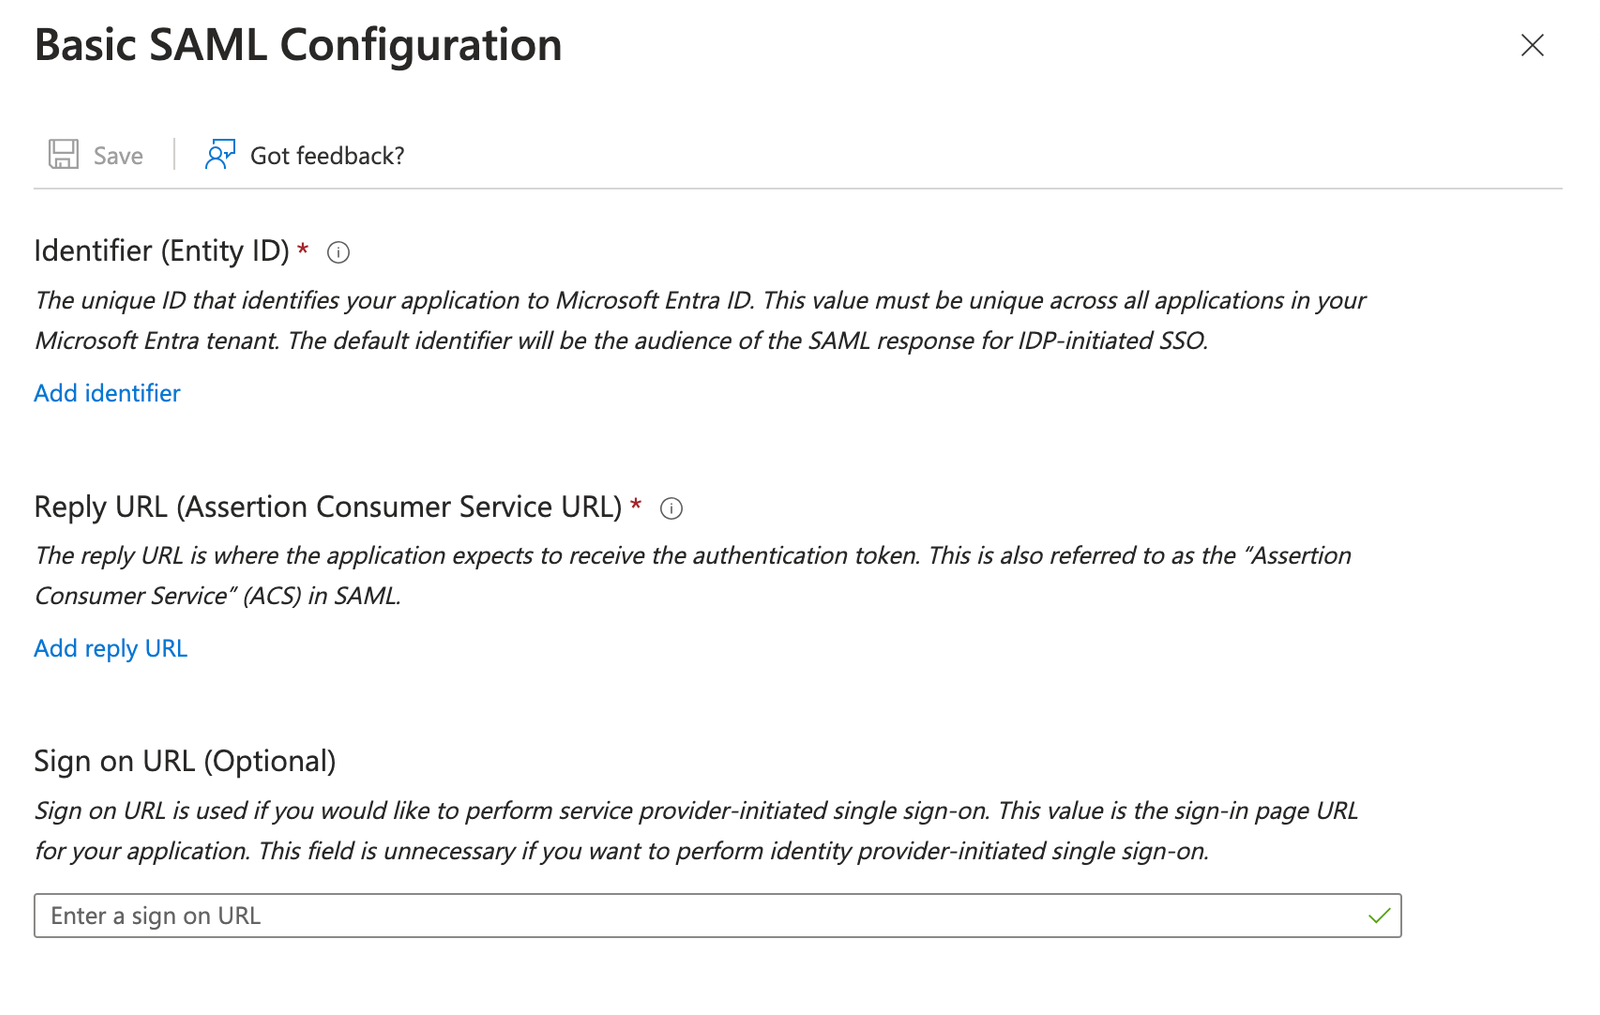
- No campo que aparece, cole o URI do público (ID da entidade do provedor de serviços) do Klaviyo.
- Em Reply URL (Assertion Consumer Service URL), clique em Adicionar reply URL.
- Aqui, cole o URL do SSO da Klaviyo da Klaviyo.
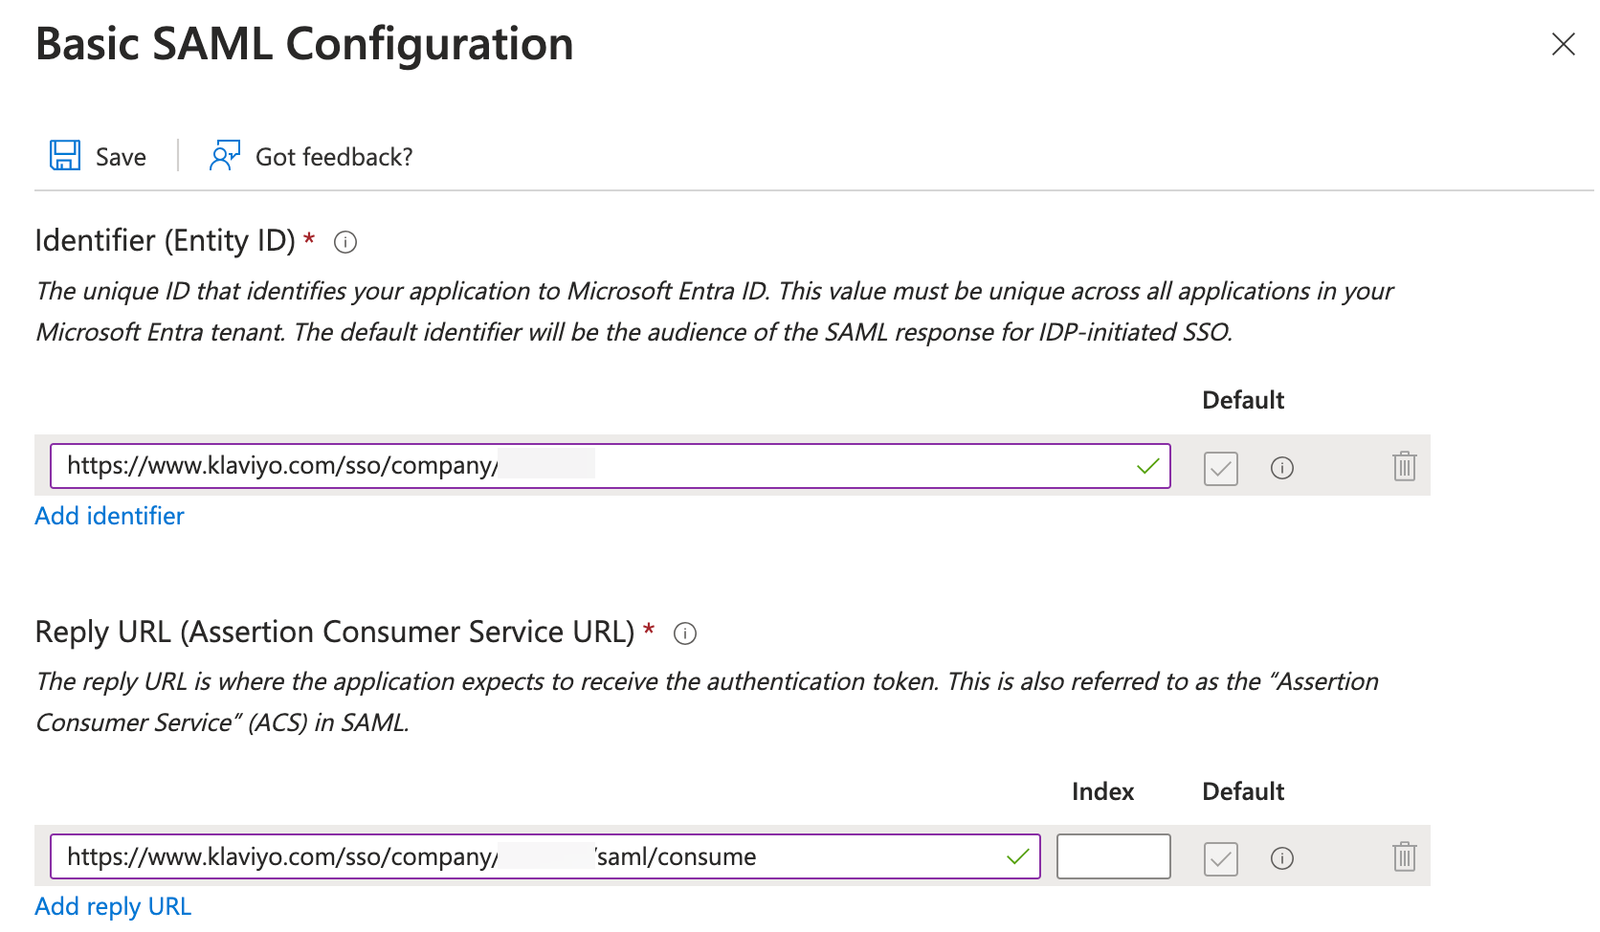
- Observação: se você quiser adicionar um URL de login, primeiro precisa criar um ID da empresa, que será abordado na próxima seção. Recomendamos concluir o processo de configuração e depois voltar para esta etapa.
- Clique em Salvar no canto superior esquerdo da barra lateral antes de clicar no X no canto superior direito.
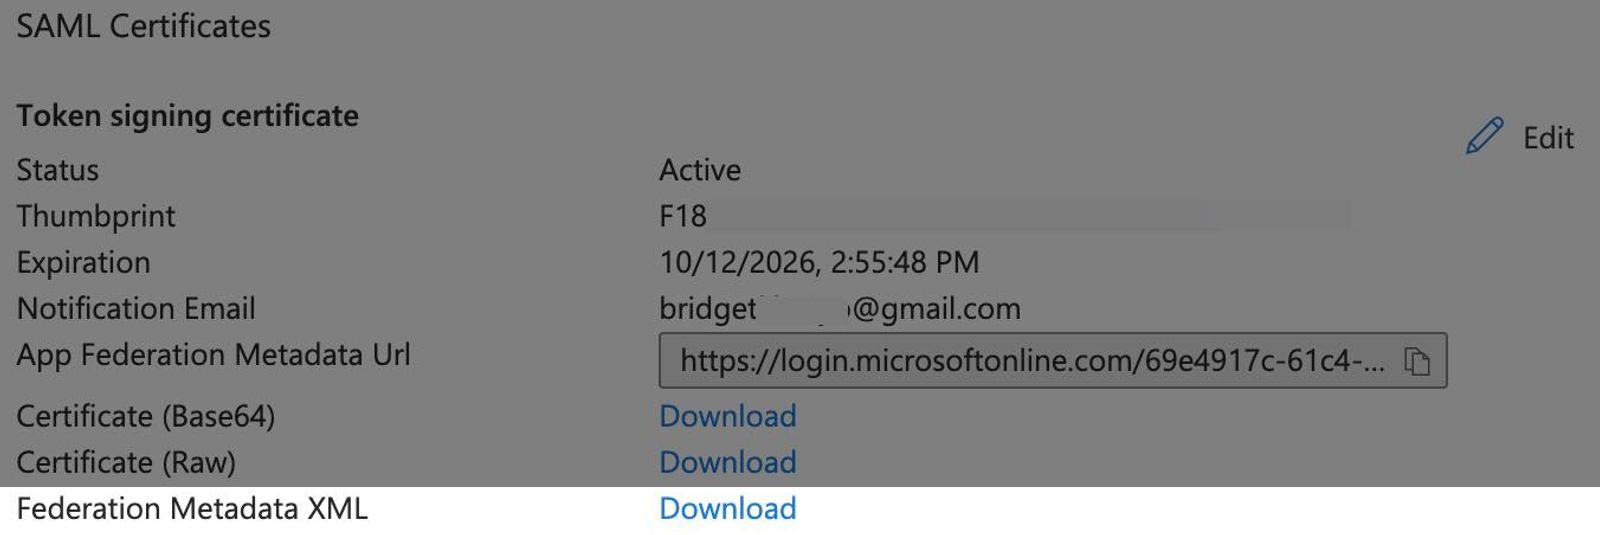
- Role para baixo até a caixa Certificados SAML (etapa 3 na página de logon único no Entra).
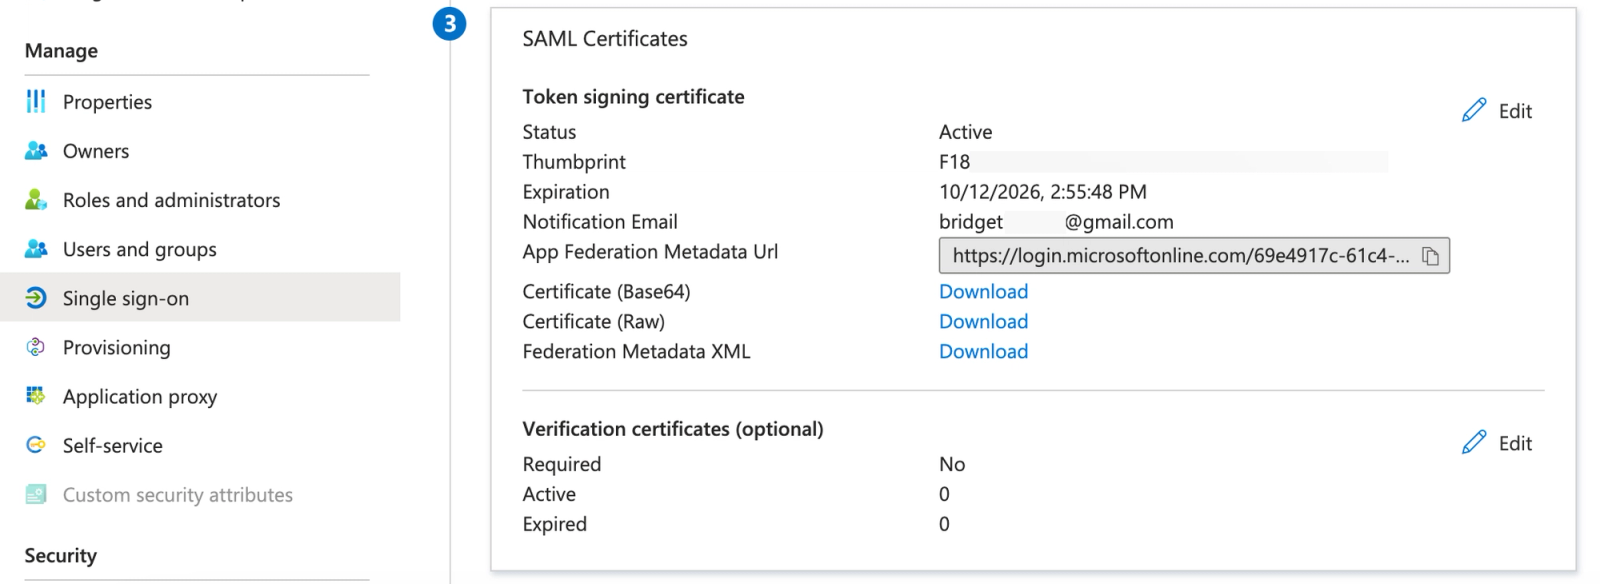
- Ao lado de Metadados de federação XML, clique em Baixar.
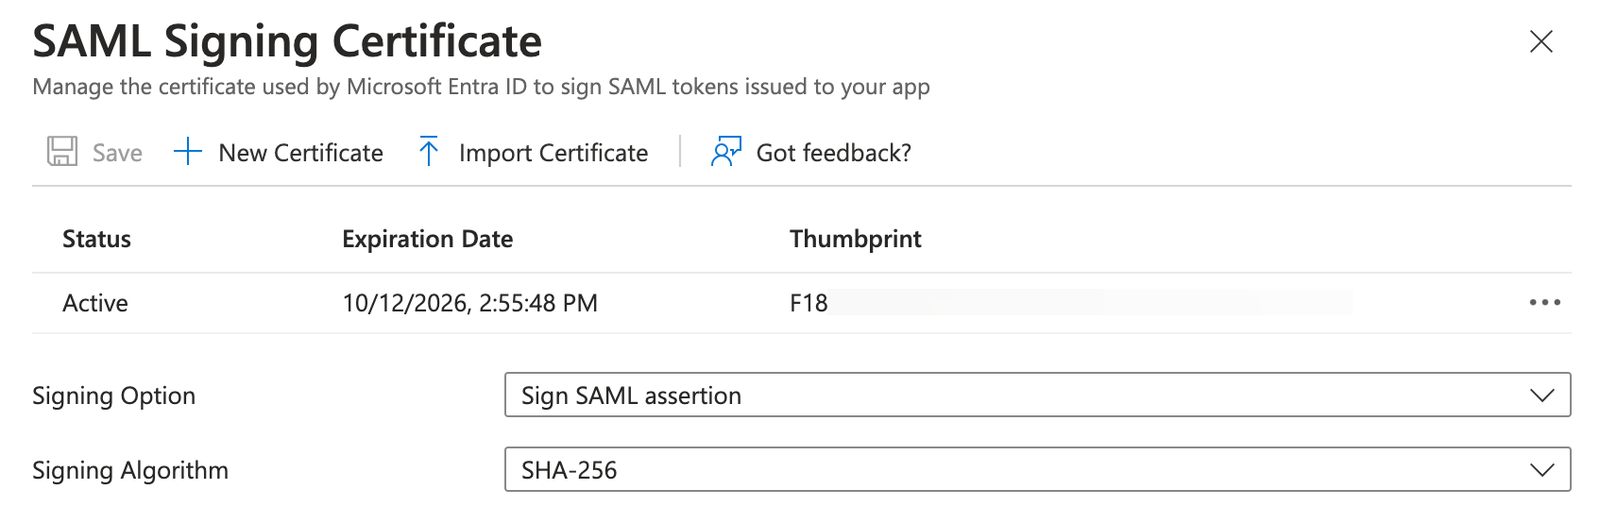
- Ainda na caixa Certificados SAML, clique em Editar no canto superior direito.
- Na barra lateral que aparece à direita, verifique se:
- Opção de assinatura exige que a asserção SAML seja assinada (aqui, definimos como Assinar asserção SAML). Observe que assinar a resposta é opcional.
- O Algoritmo de assinatura está definido como SHA-256.
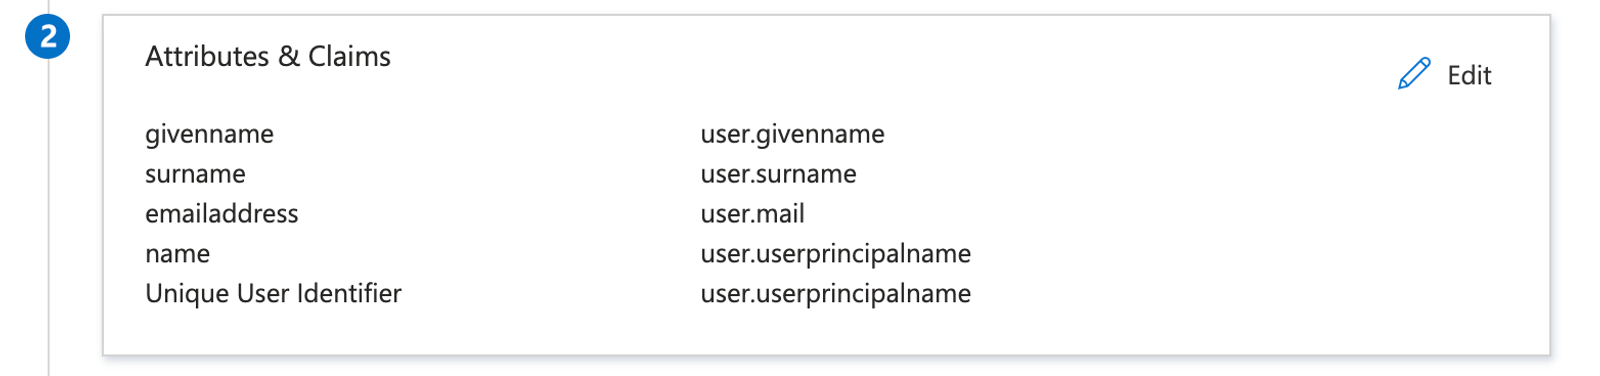
- Role de volta até a caixa Atributos e declarações (etapa 2 na página de logon único no Entra) e clique em Editar.
- Clique em Identificador exclusivo de usuário (ID de nome) na seção Declaração obrigatória .
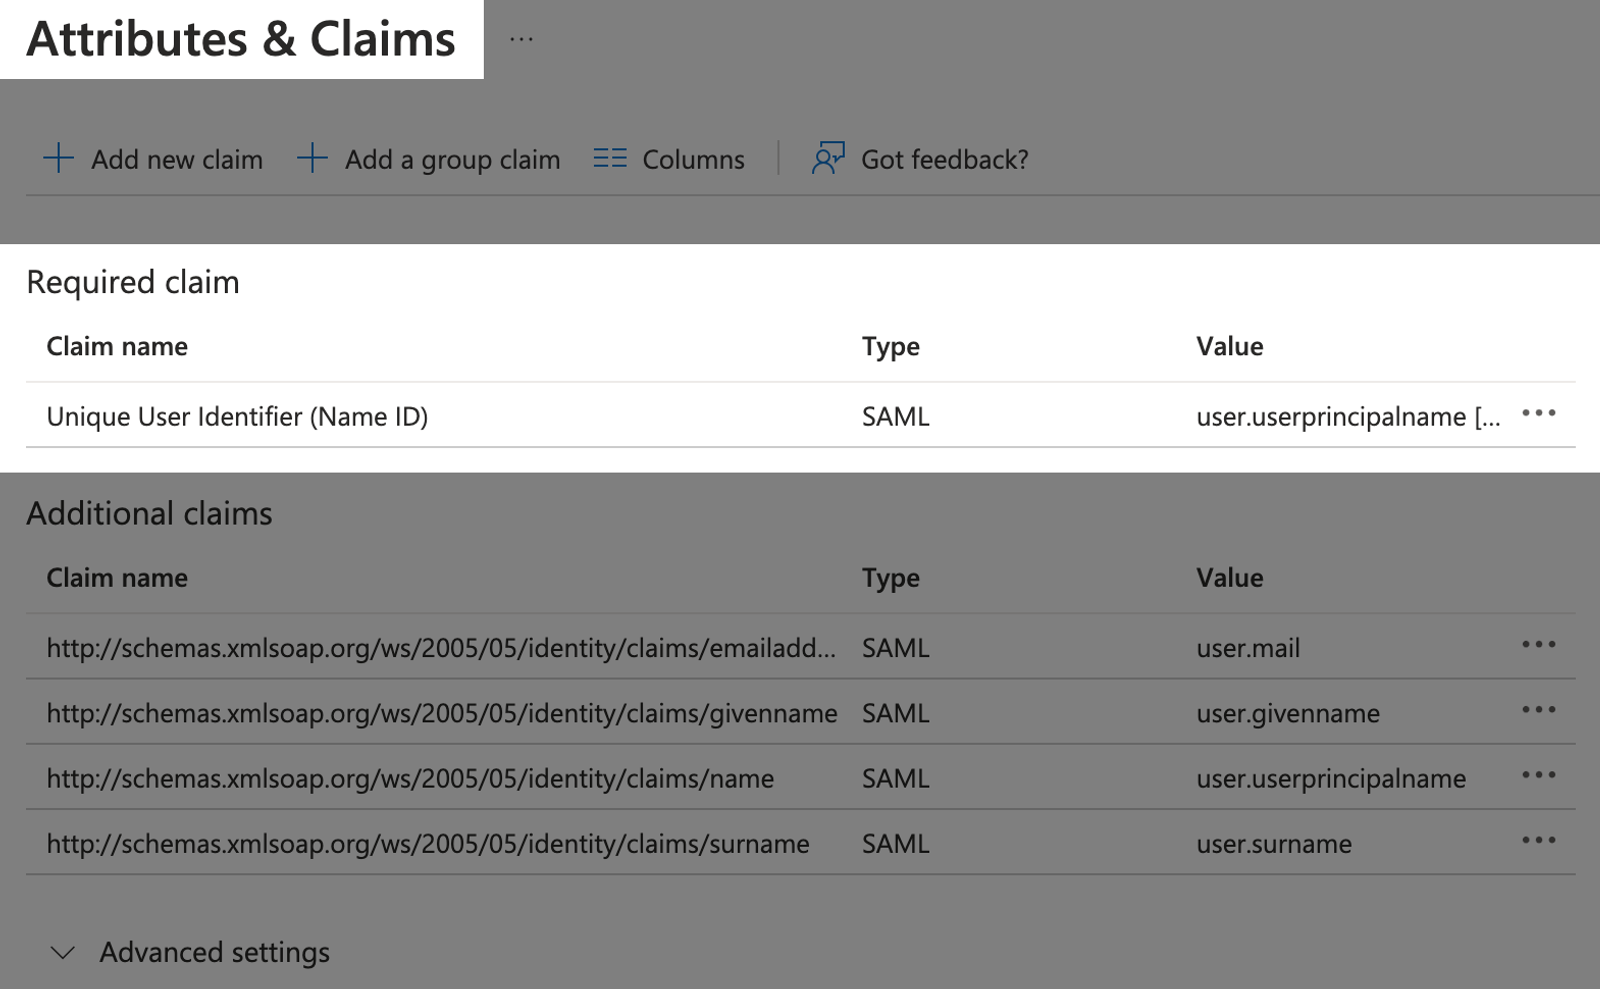
- Clique no menu suspenso de Atributo de origem .
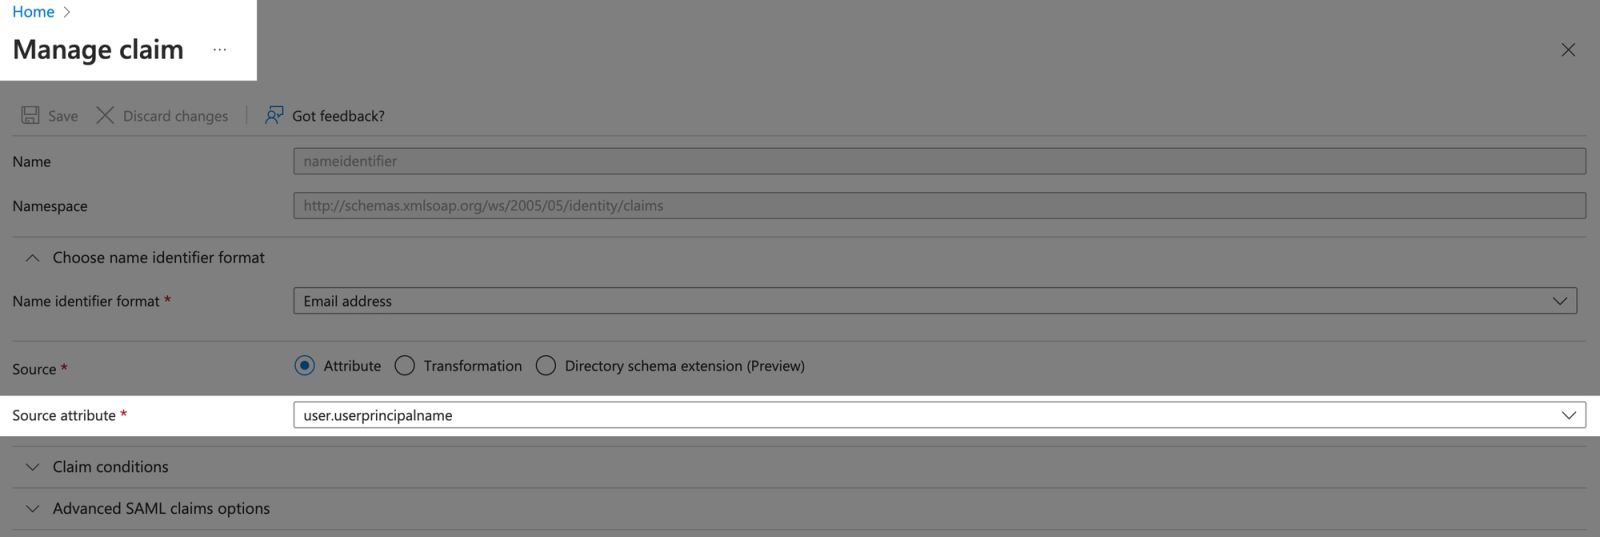
- Pesquise por "user.mail" e, em seguida, selecione-o.
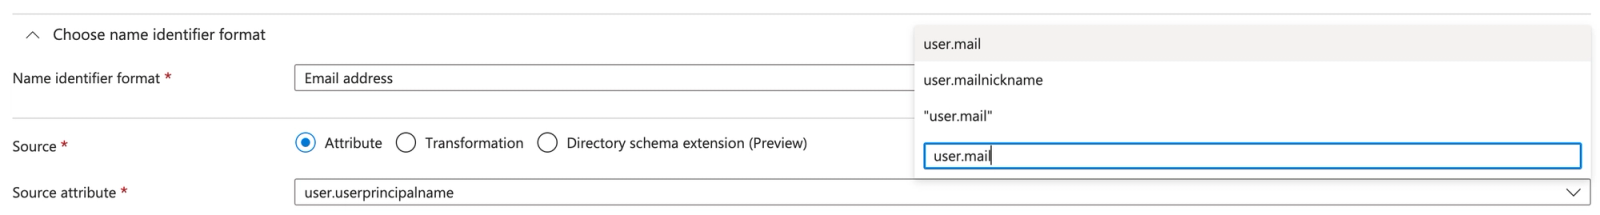
- Clique em Salvar no canto superior esquerdo para voltar à página Atributos e reivindicações .
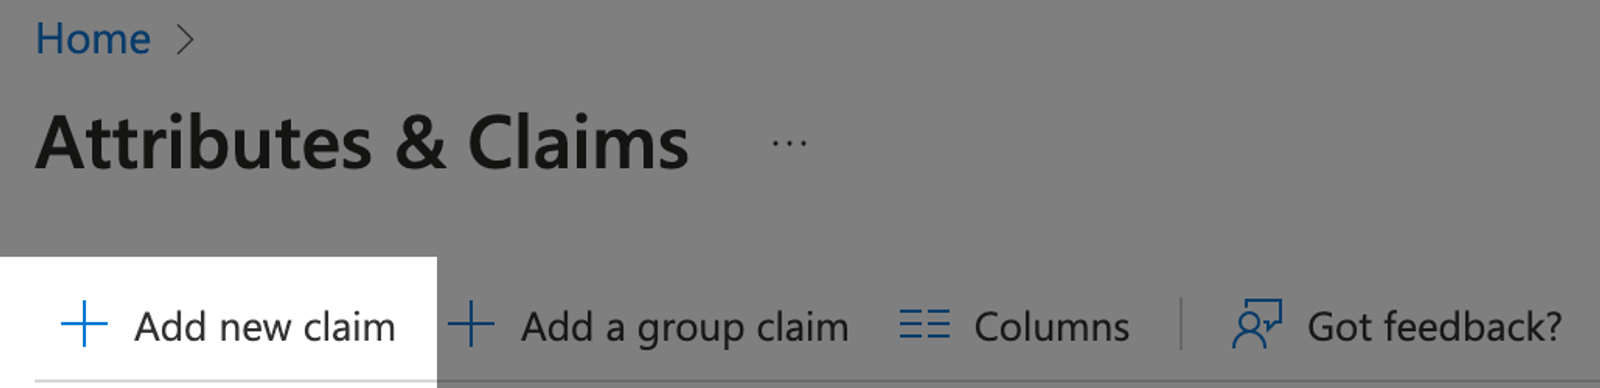
- Selecione Adicionar nova reivindicação no canto superior esquerdo.
- Insira "role" como nome.
- Altere o atributo de origem para "user.assignedroles."
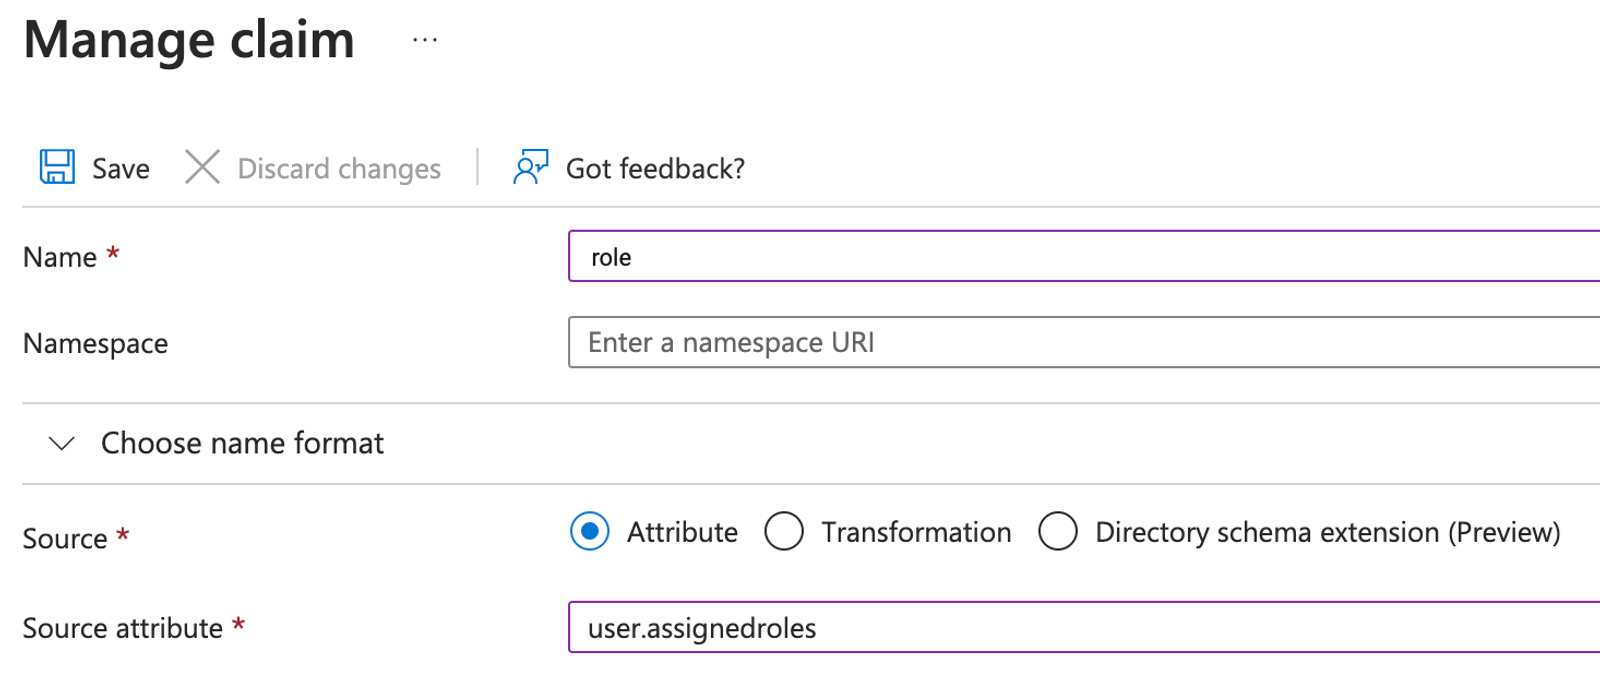
- Clique em Save.
- Clique em Início para voltar ao diretório.
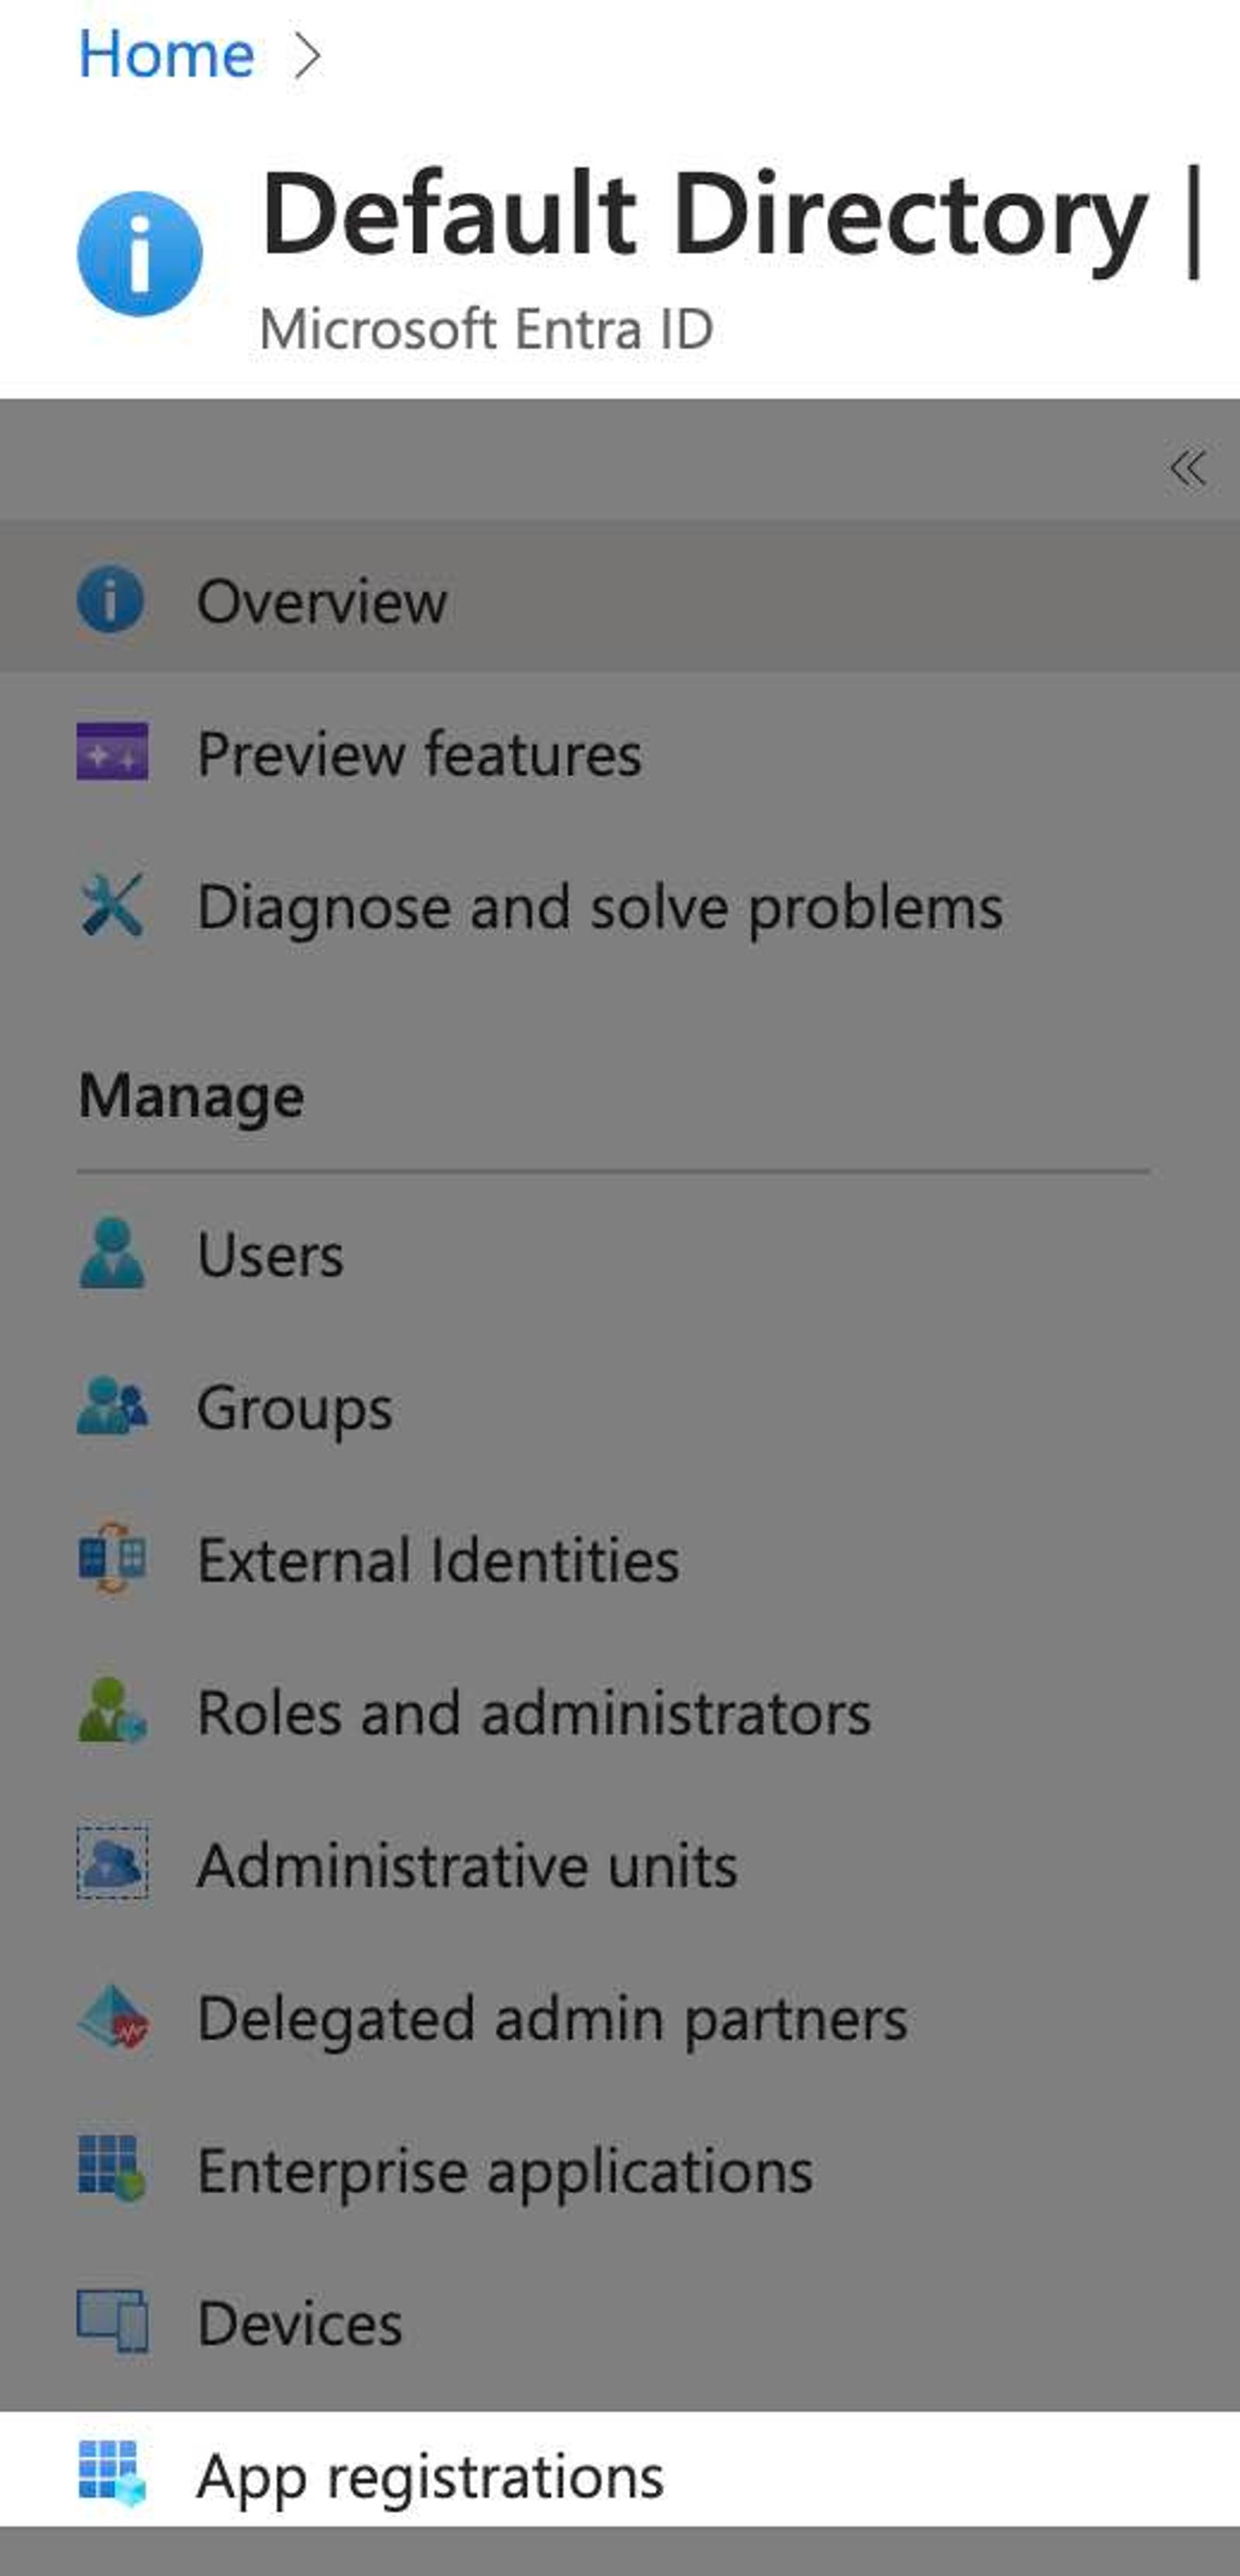
- Na barra lateral esquerda, clique em Registros de aplicativos.
- Acesse a guia Todos os aplicativos .
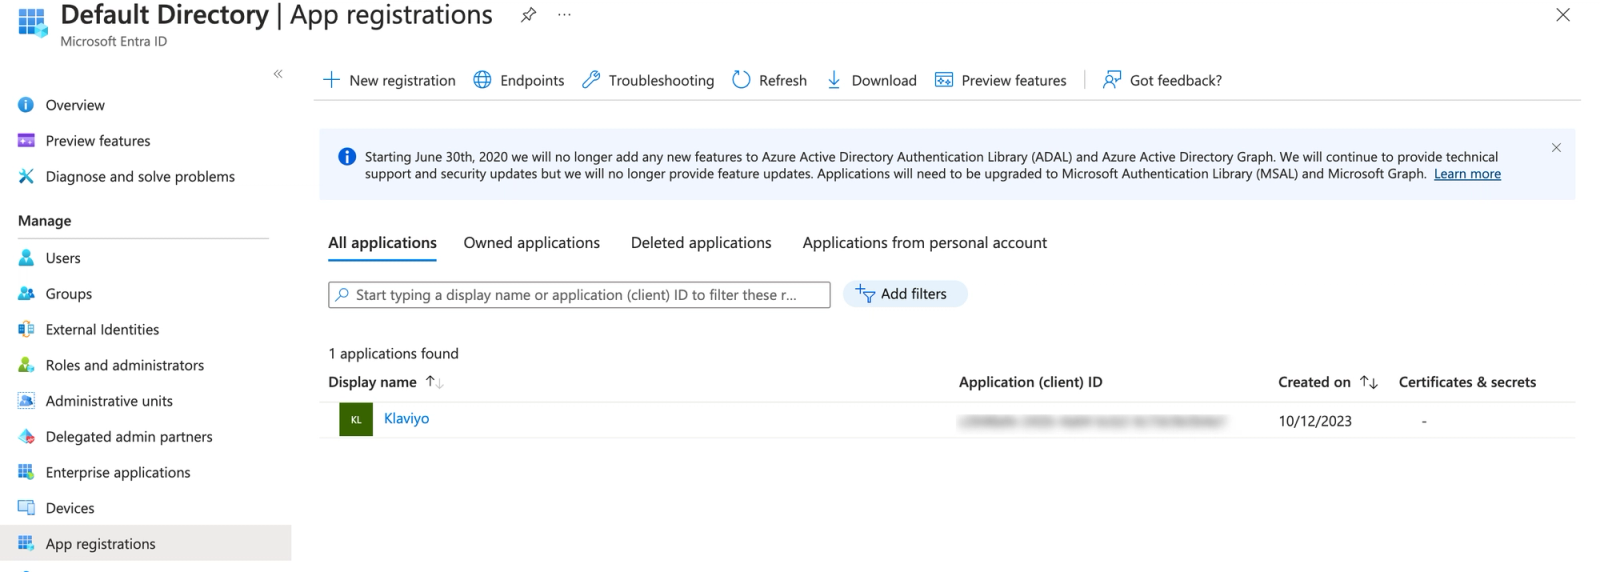
- Clique no aplicativo da Klaviyo.
- Selecione Funções do app > Criar função de app.
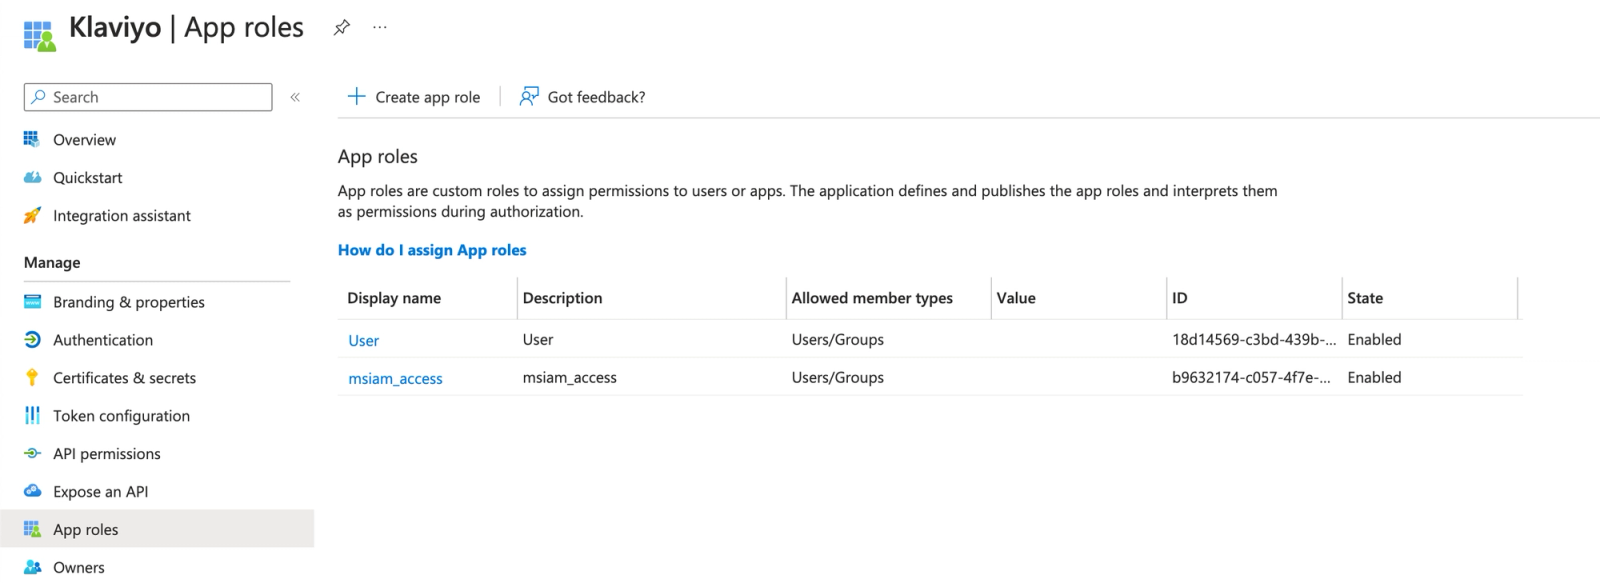
- Crie o nome de exibição para cada função.
- Selecione Usuários/Grupos como os Tipos de membro permitidos.
- Para uma conta, atribua exatamente como mostrado abaixo um dos valores de função que não sejam de Proprietário. Para um portfólio, use portfolio_admin, portfolio_manager ou portfolio_analyst. Para o Proprietário existente, use owner ou portfolio_owner, conforme apropriado.
- Administrador
- Gerente
- Analista
- campaign_coordinator
- content_creator
- Suporte
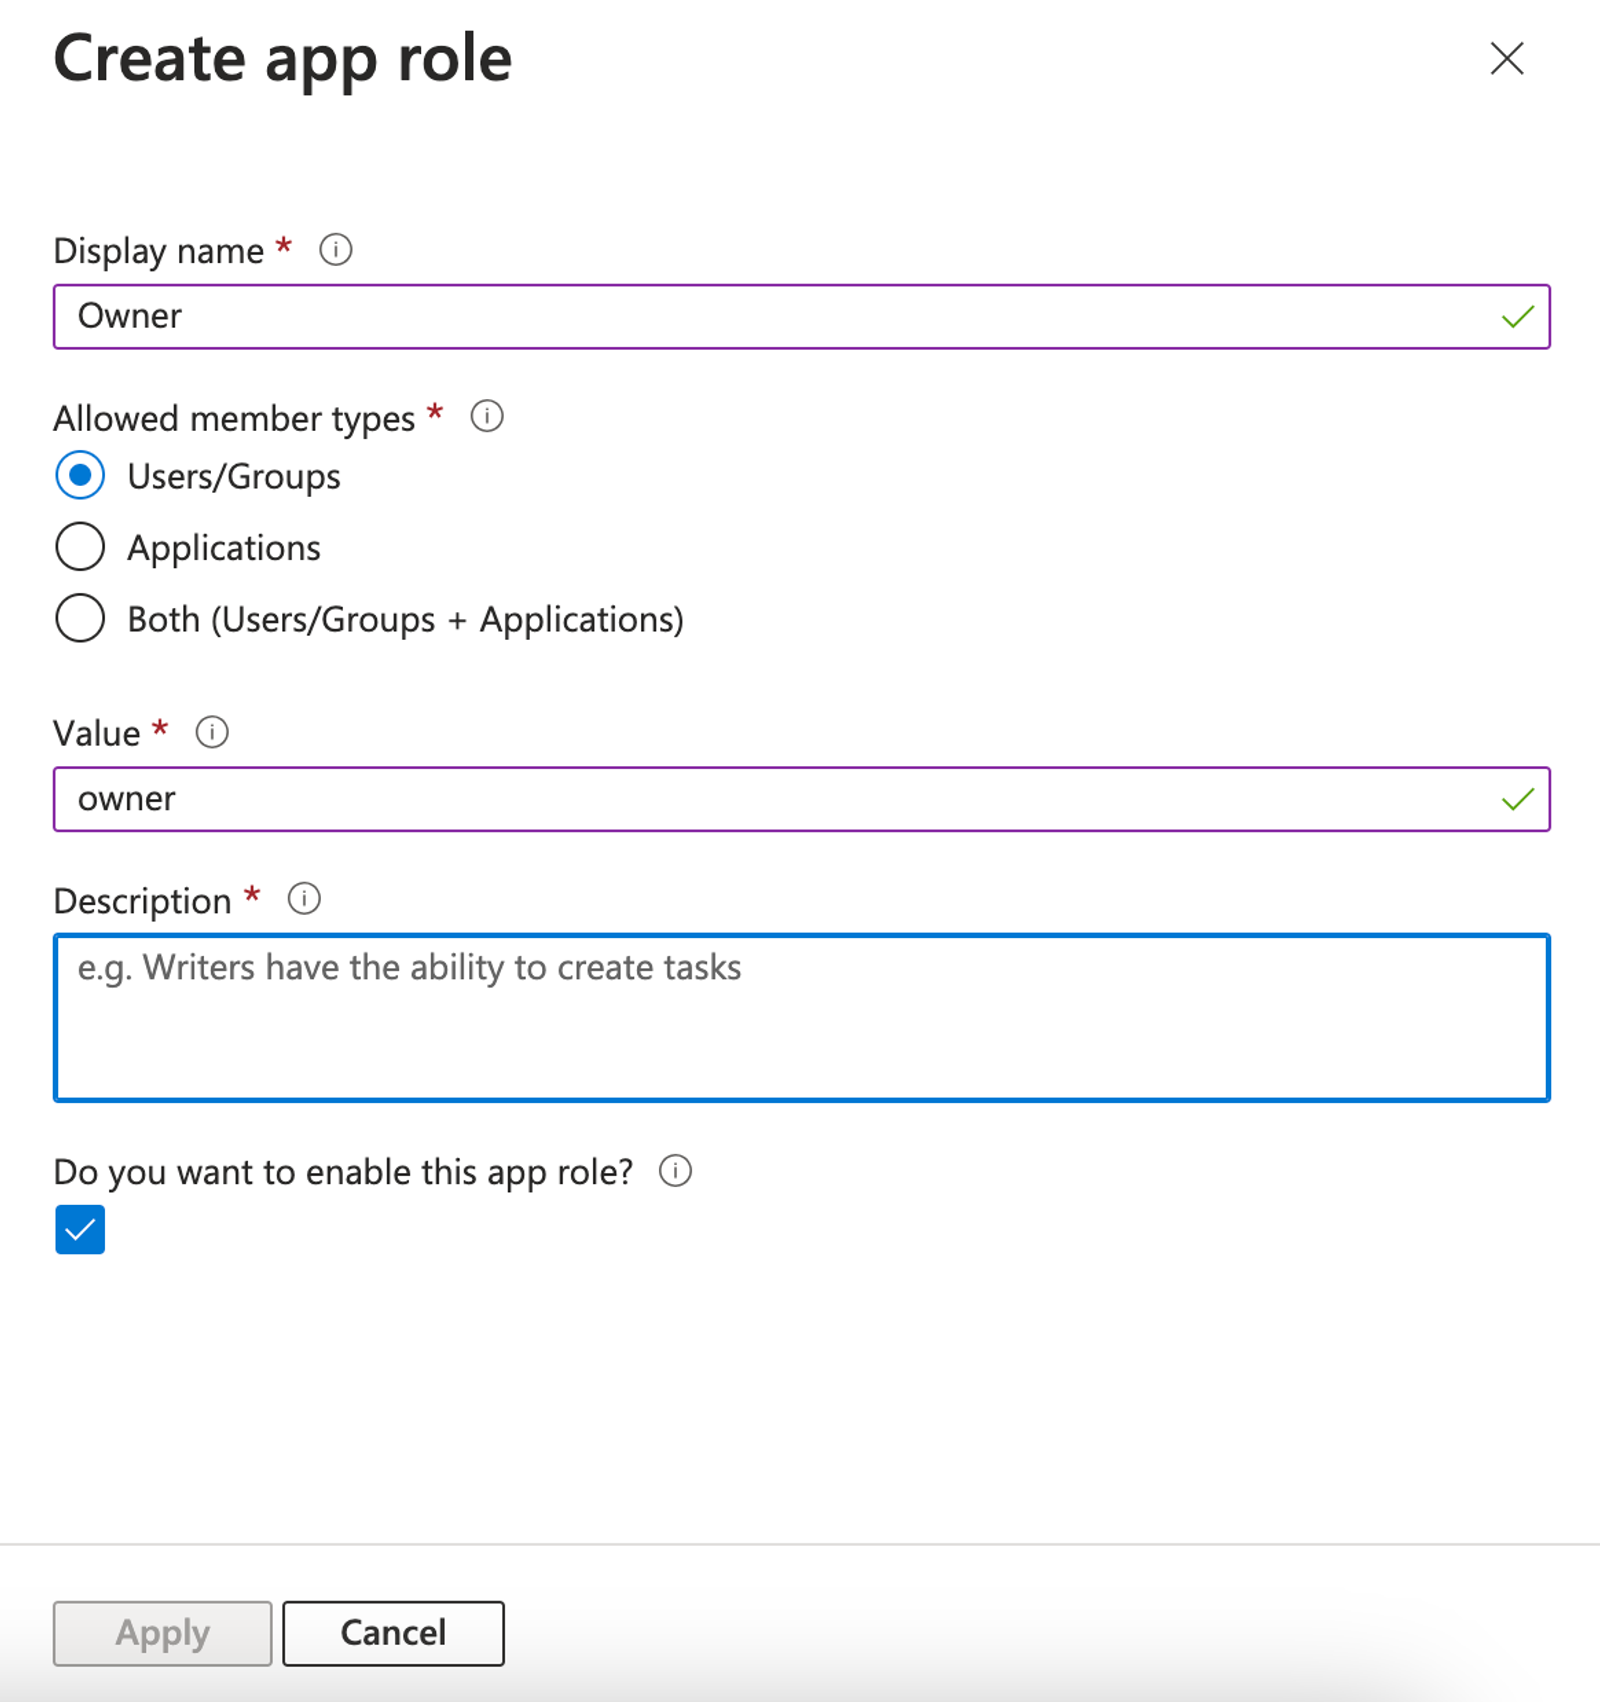
- Adicione uma descrição e clique em Aplicar.
Em seguida, para atribuir usuários ao app Klaviyo, siga estas etapas:
- Navegue até Microsoft Entra ID > Aplicativos Enterprise.
- Clique no app Klaviyo.
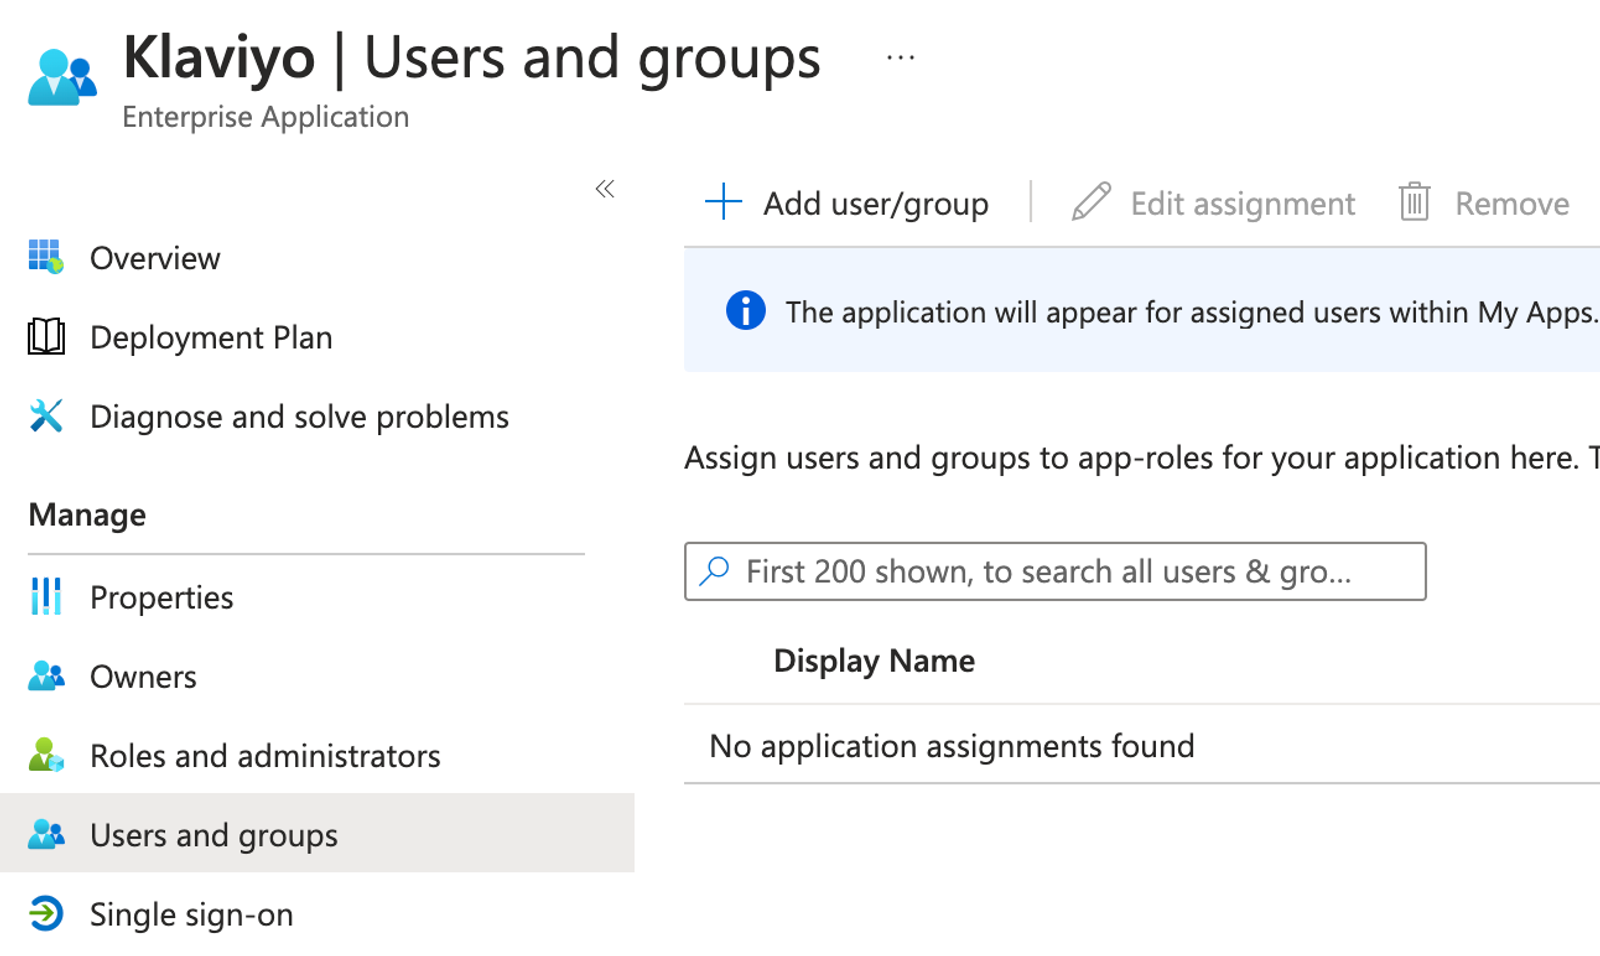
- Navegue até Usuários e grupos > Adicionar usuário/grupo.
- Clique em Usuários para preencher a barra lateral direita.
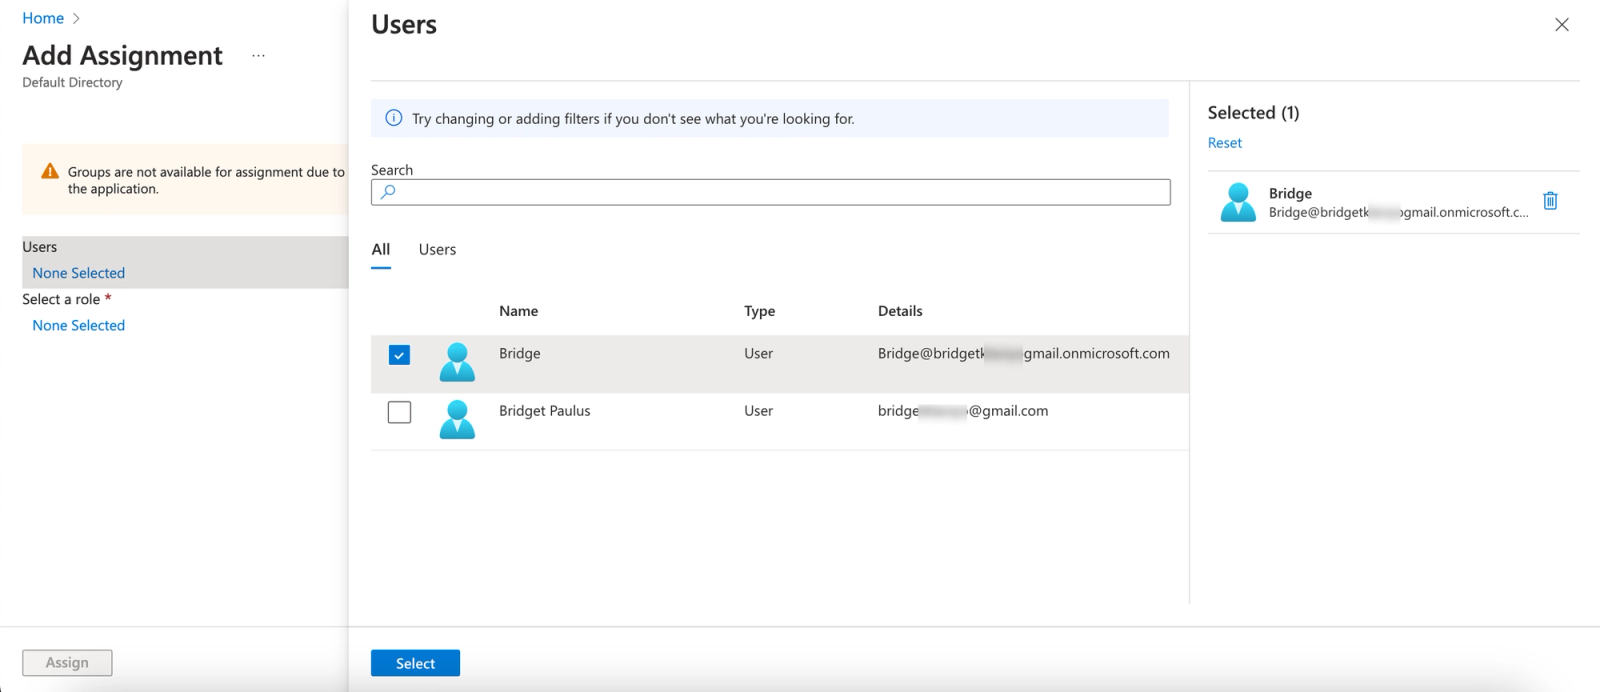
- Selecione o(s) usuário(s) que você quer adicionar ao aplicativo Klaviyo.
- Clique em Selecionar.
- Clique em Selecione uma função.
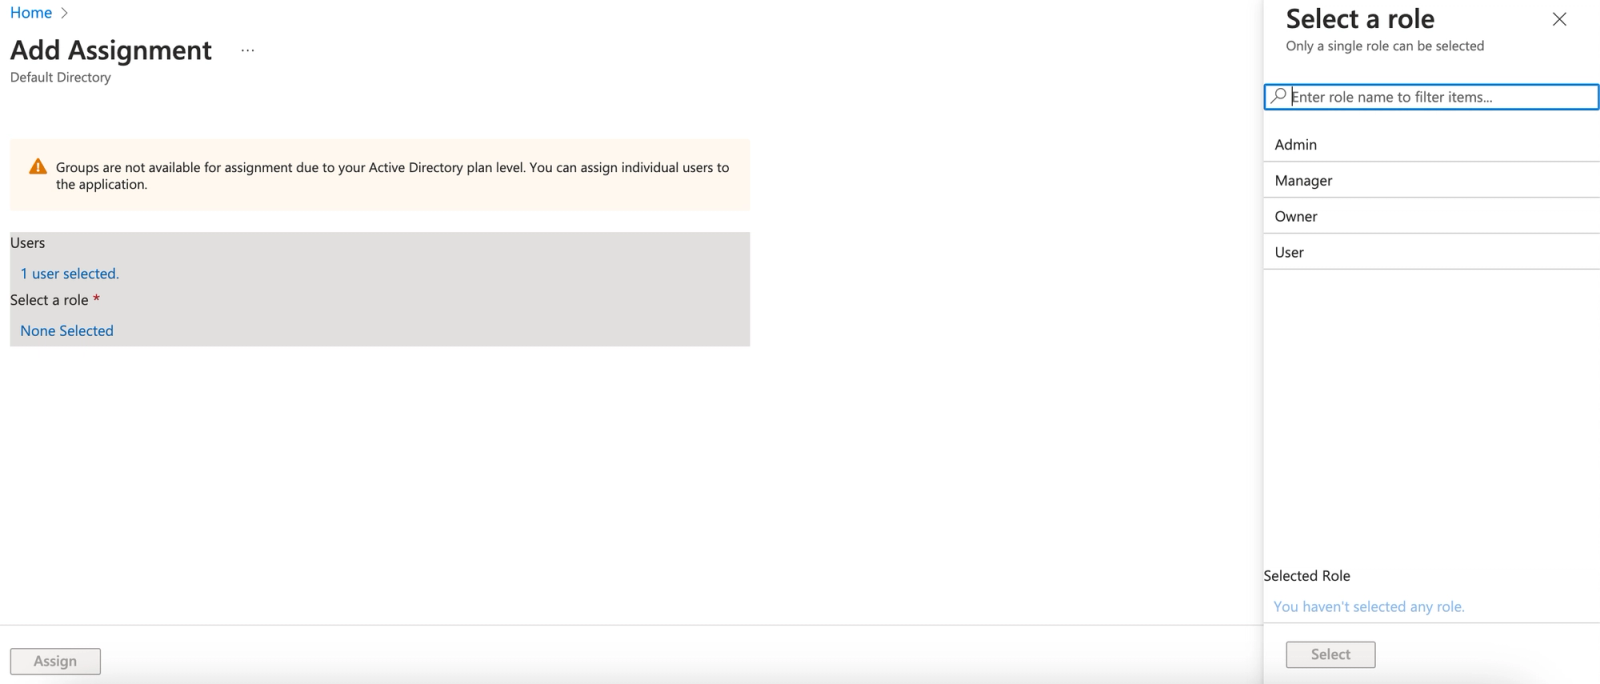
- Escolha a função que este usuário deve ter no Klaviyo.
- Clique em Selecionar para confirmar a função.
- Clique em Atribuir no canto inferior esquerdo.
Finalizar configuração no Klaviyo
- Volte para a sua guia do Klaviyo na página Configurar logon único (SSO).
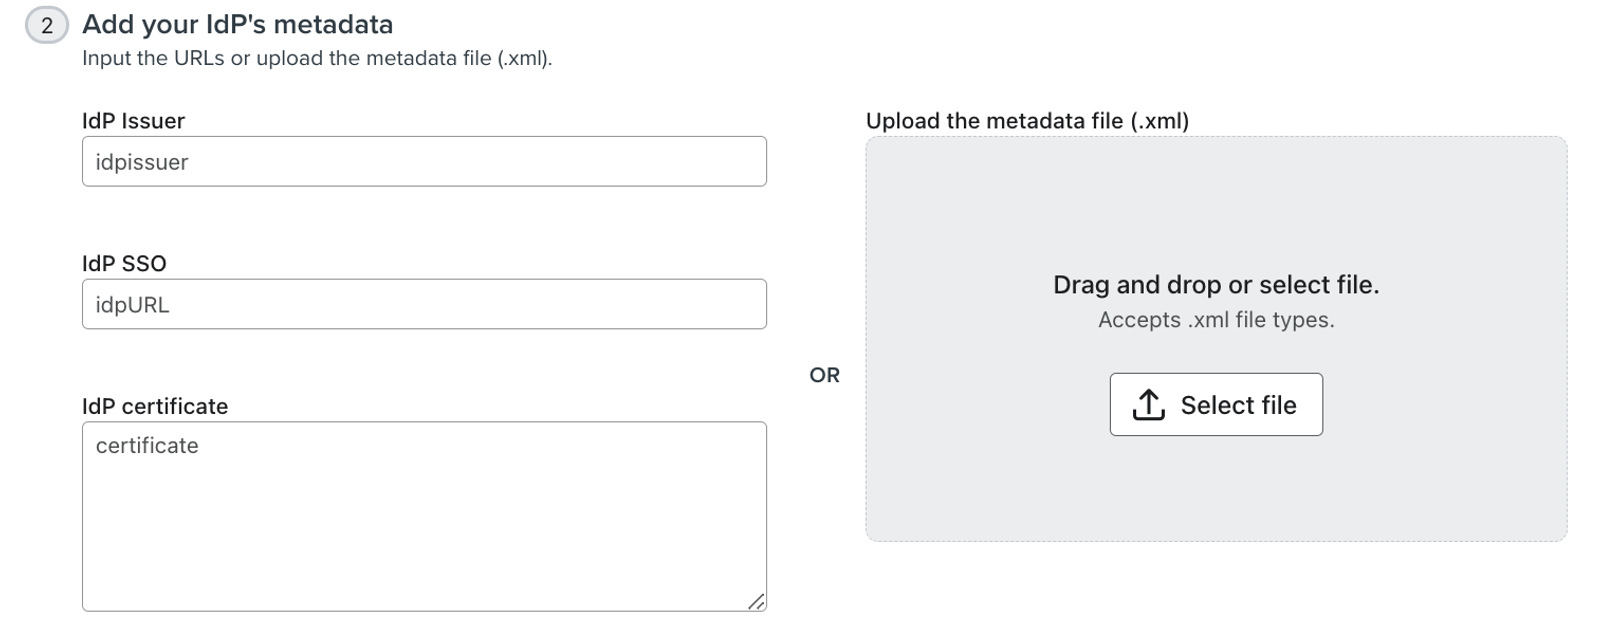
- Escolha uma das duas opções:
- Insira o IdP Issuer, a URL do IdP SSO e o certificado do IdP manualmente.
- Faça upload do arquivo de metadados do IdP (.xml) para preencher esses campos.
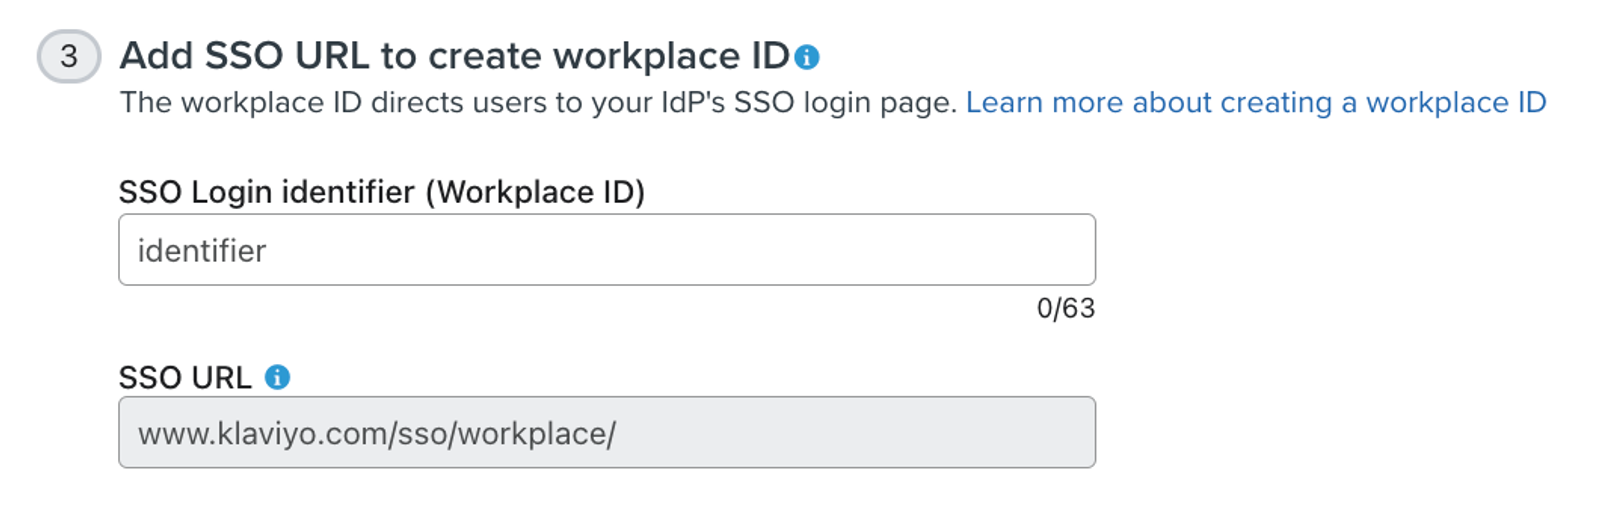
- Crie seu identificador de login de SSO (ID da empresa); muitas vezes, esse é o mesmo nome da sua empresa.
- O ID deve ser único e ter de 3–63 caracteres.
- O ID pode conter apenas letras maiúsculas ou minúsculas, números, hifens (-) e sublinhados (_).
- O ID deve ser simples e fácil de os usuários lembrarem (como o nome da sua empresa).
- Por exemplo, o ID da empresa do Klaviyo é "Klaviyo".
- Clique em Testar SSO e conclua o login pelo seu IdP. Isso salva sua configuração e ativa o SSO.
- Quando o teste for bem-sucedido, clique em Continuar para voltar a Segurança. Se falhar, corrija o erro informado e teste novamente antes de continuar.
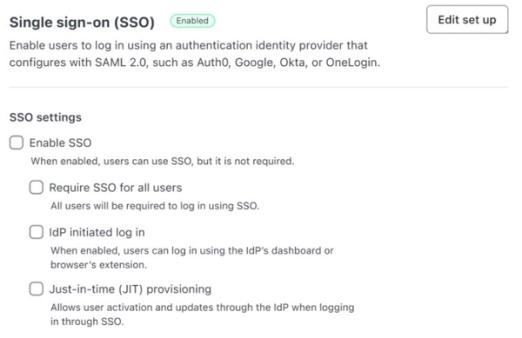
- Confirme que Ativar SSO está selecionado. Isso permite o login por SSO, mas não o exige.
- Revise as seguintes configurações. As alterações são salvas automaticamente. Ao desativar uma configuração, você verá uma confirmação em que deve clicar em Desativar.
- Exigir SSO para todos os usuários: exigir login com SSO para usuários que não estão na lista de isenção.
- Login iniciado pelo IdP: permite que os usuários iniciem o SSO a partir do painel do IdP ou de uma extensão do navegador.
- Provisionamento just-in-time (JIT): crie usuários e atualize as funções deles pelo IdP quando fizerem login com SSO. Isso fica ativado para novas configurações. Se você desativar, adicione usuários ao Klaviyo antes que eles tentem fazer login.
Resultado
Agora você poderá fazer login na Klaviyo usando seu provedor de SSO.
Recursos adicionais
- Solucione problemas de erros de SSO e SCIM
Saiba como solucionar problemas de erros de logon único (SSO) com a Klaviyo. Este artigo é destinado a quem tem familiaridade com SSO, como profissionais de TI.
- Como configurar a autenticação multifator
Saiba como configurar a autenticação multifator (MFA) para tornar sua conta ou portfólio da Klaviyo mais seguros. Com a autenticação multifator ativada, você faz login usando um nome de usuário e senha e, em seguida, verifica sua identidade (por exemplo, digitando um código).
- Como configurar o provisionamento de usuários SCIM
Saiba como configurar um sistema de provisionamento de usuários de gerenciamento de identidade entre domínios (SCIM) em uma conta ou portfólio.