Come configurare il Single Sign-On (SSO)
Cosa imparerai
Scopri come configurare il single sign-on (SSO) per il tuo account Klaviyo o portfolio utilizzando un provider di identità (IdP).
Perché usare SSO?
Il single sign-on (SSO) aiuta a proteggere te e i tuoi clienti, rendendo il tuo account più sicuro. Se hai configurato l’SSO per la tua azienda, puoi richiedere agli utenti Klaviyo di accedere utilizzando le loro credenziali SSO.
Inoltre, se usi SSO per la tua organizzazione, tu e i tuoi utenti potete restare connessi a Klaviyo più a lungo prima di reinserire le credenziali.
Prima di iniziare
Ti consigliamo vivamente di contattare il reparto IT della tua azienda per ricevere supporto nella configurazione, perché ci sono alcuni passaggi che dovrai completare nel provider di identità della tua azienda. Se necessario, puoi temporaneamente renderlo amministratore nel tuo account per configurare l'SSO.
Nota:
- Devi avere un piano a pagamento per usare SSO in un account. SSO è disponibile anche per i portfolio, senza il requisito di un piano a pagamento separato.
- Per seguire questi passaggi, accedi come Proprietario o Amministratore di un account oppure come Proprietario del portfolio o Amministratore del portfolio di un portfolio.
- Gli utenti possono avviare l’SSO da Klaviyo usando il proprio ID aziendale o un URL SSO personalizzato. Per consentire agli utenti di iniziare dal proprio provider di identità (IdP), attiva accesso avviato da IdP.
Se utilizzi l'accesso singolo (SSO) con provider di identità (IdP), puoi usarlo per accedere a Klaviyo. L'accesso singolo (SSO) con Security assertion markup language 2.0 (SAML 2.0) consente ai membri di accedere a Klaviyo tramite un provider di identità (IdP) a tua scelta.
Esempi di provider SSO provider di identità (IdP) includono Okta, OneLogin, Microsoft Entra ID e altri.
Se imponi SSO per tutti gli utenti, qualsiasi nuovo utente dovrà accettare l’invito e poi accedere utilizzando SSO.
Visualizza e utilizza l'elenco delle esenzioni
Gli utenti aggiunti all'elenco delle esenzioni potranno bypassare SSO e accedere con un nome utente e una password quando SSO è applicato per un'azienda. Questo è importante in caso di interruzione del provider di identità (IdP) o quando non vuoi aggiungere un partner, un appaltatore o un membro dell'agenzia alla tua istanza IdP.
Una volta configurato l’SSO, potrai visualizzare l’elenco delle esenzioni. Vai a Impostazioni > Sicurezza, poi in Elenco delle esenzioni utente fai clic su Configura elenco o Gestisci elenco.
Che cos'è l'ID aziendale?
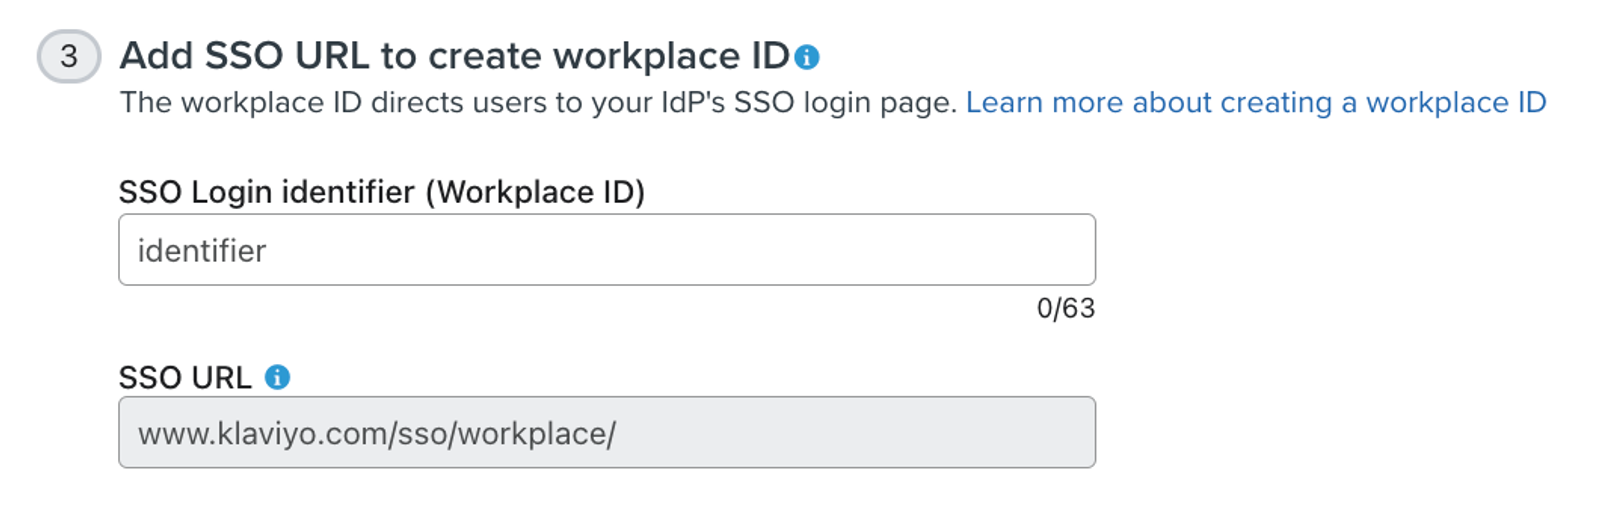
Chiamato anche identificatore di login SSO, l'ID aziendale è necessario per impostare SAML SSO in Klaviyo. Di solito è lo stesso nome della sua azienda. Creerai questo ID nel passaggio 3 della pagina di configurazione SSO, descritta di seguito in Completa configurazione in Klaviyo.
Dopo aver impostato un ID aziendale, gli utenti possono accedere direttamente all'URL personalizzato della sua azienda (ad esempio, www.klaviyo.com/sso/workplace/<id>). per accedere a Klaviyo. Raccomandiamo agli utenti di inserire questo URL tra i preferiti per accelerare il processo di login.
Suggerimenti per creare un ID aziendale:
- L'ID deve essere univoco e lungo 3–63 caratteri.
- L’ID può contenere solo lettere maiuscole o minuscole, numeri, trattini (-) e trattini bassi (_).
- L'ID deve essere semplice e facile da ricordare per chi lo usa (ad esempio, il nome della tua azienda).
- Ad esempio, l'ID aziendale di Klaviyo è "Klaviyo".
Informazioni sul provisioning just-in-time (JIT)
Il provisioning just-in-time (JIT) viene abilitato quando salvi per la prima volta una nuova configurazione SSO. Puoi disattivarlo in Impostazioni > Sicurezza. Quando un utente viene aggiunto a un account con provisioning JIT, l’utente dovrà accettare l’invito nella sua e-mail per iniziare ad accedere all’account.
Quando SSO e JIT provisioning sono attivi, gestisci il ruolo Klaviyo dell’utente nel tuo provider di identità (IdP). Per gli utenti nell’elenco di esenzione, puoi comunque modificare i loro ruoli in Klaviyo e il Proprietario può comunque trasferire la proprietà in Klaviyo. Per gli altri utenti, per modificare i ruoli in Klaviyo devi disattivare JIT e, se attivo, SCIM. Se riattivi JIT, il ruolo inviato dal tuo provider di identità (IdP) può aggiornare di nuovo il ruolo dell’utente al successivo accesso SSO.
Che cos'è JIT?
Quando il provisioning JIT è abilitato, i responsabili IT non devono più creare manualmente gli account per ogni utente in ciascuna delle loro applicazioni. Invece, gli account utente vengono creati la prima volta che gli utenti provano ad accedere a un'applicazione, purché l'utente abbia l'autorizzazione per quell'app.
Ad esempio, gli amministratori IT possono concedere automaticamente a Klaviyo l’accesso a tutti gli utenti nel loro provider di identità (IdP) in modo che gli account di quegli utenti vengano creati automaticamente la prima volta che effettuano l’accesso a Klaviyo tramite il loro portale SSO o tramite l’accesso avviato da Klaviyo.
Configura SAML SSO
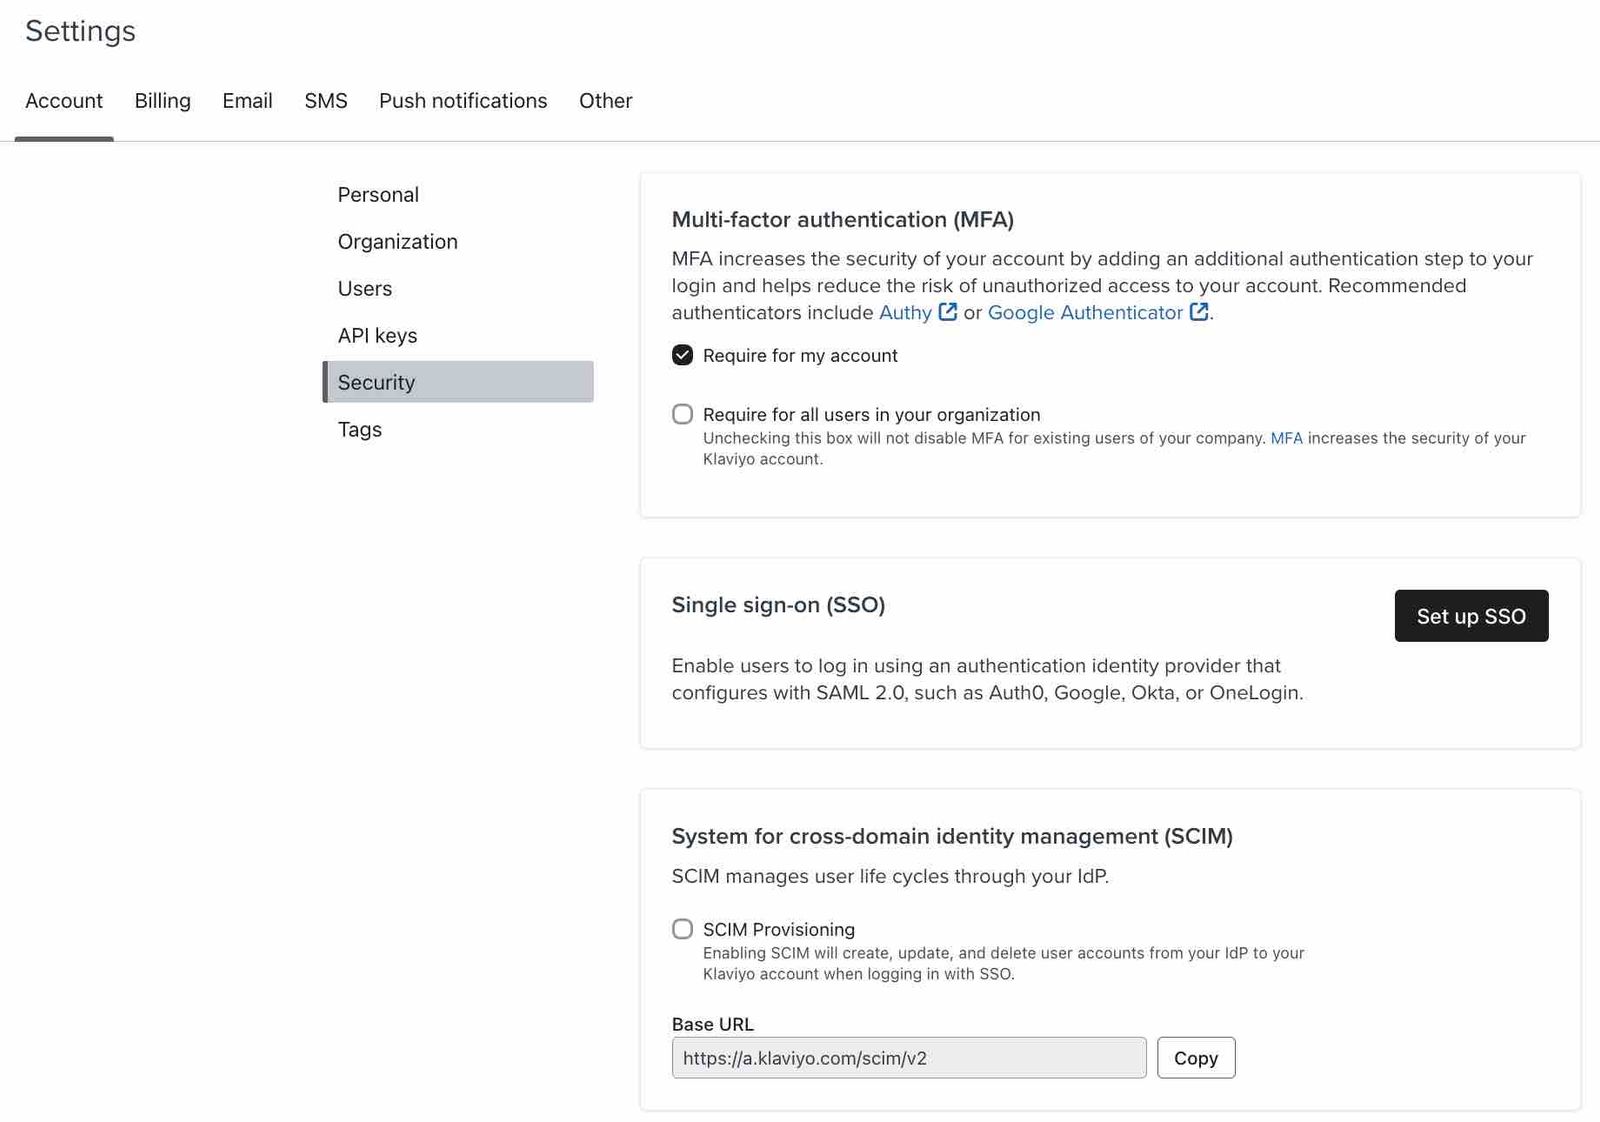
- In Klaviyo, clicca sul nome della tua organizzazione nell'angolo in basso a sinistra.
- Fai clic su Impostazioni.
- Seleziona Sicurezza.
- Fai clic su Imposta l'SSO. (Tieni presente che l'autenticazione a più fattori non è richiesta.)
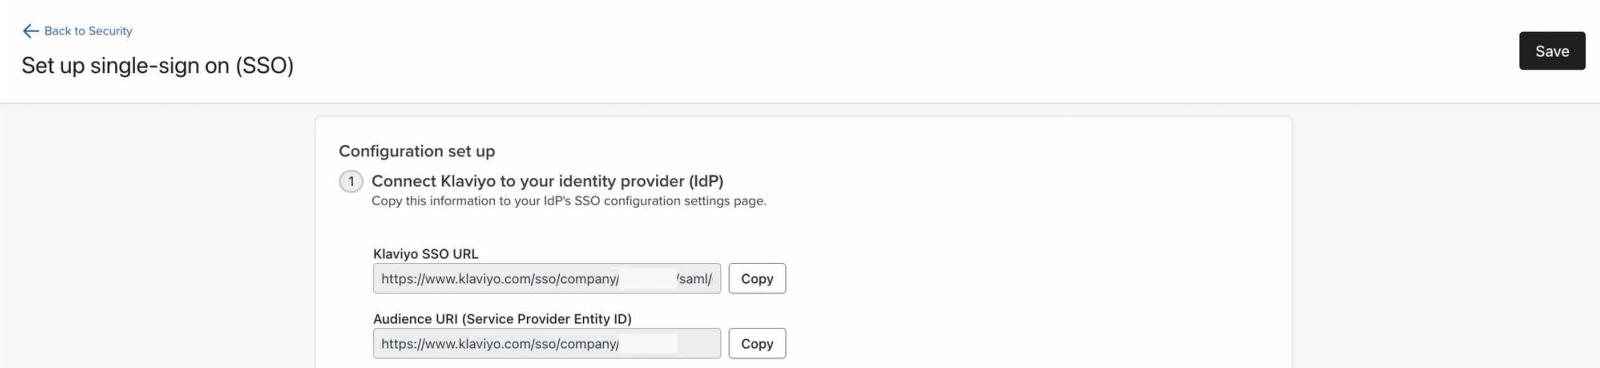
- Copia il Klaviyo SSO URL e l’ Audience URI (Service Provider Entity ID) da utilizzare nella sezione successiva.
Accedi al tuo provider SSO
Apri i menu a discesa qui sotto per le istruzioni specifiche del provider di identità (IdP). Per la navigazione del provider attuale, consulta la guida alle integrazioni delle app SAML di Okta o la guida SAML SSO di Microsoft. In generale, dovrai:
- Apri una nuova scheda e accedi al tuo provider SSO.
- Trova le impostazioni di configurazione SAML per il tuo provider.
- Incolla sia l'URL SSO Klaviyo sia l'URI del pubblico (ID entità del provider di servizi) nei campi corrispondenti, quindi salva.
- Scarica o individua i metadati del tuo provider di identità (IdP).
- Assegna gli utenti e i relativi ruoli all'app Klaviyo, inclusa la persona che testerà l'SSO.
- Per creare utenti con il provisioning JIT, configura il provider di identità (IdP) in modo che invii un attributo SAML denominato role con la chiave del ruolo Klaviyo appropriata indicata di seguito. Ti consigliamo di utilizzare il formato key perché alcuni IdP convertono gli attributi in minuscolo, quindi il formato label non è consigliato.
Ruoli utente dell’account | Ruoli utente del portfolio |
Proprietario | portfolio_owner |
Amministratore | portfolio_admin |
Gestore | portfolio_manager |
Analista | portfolio_analyst |
campaign_coordinator | |
content_creator | |
clienti |
I ruoli dipendono dal tipo di account in cui stai configurando l’SSO. In un account normale, si applicano solo i ruoli utente dell’account. In un account portfolio, si applicano solo i ruoli utente portfolio.
Usa owner o portfolio_owner solo per il Proprietario esistente. Il provisioning JIT non può creare un Proprietario né trasferire la proprietà. Trasferisci invece la proprietà in Klaviyo.
Okta
- Accedi al tuo account amministratore Okta.
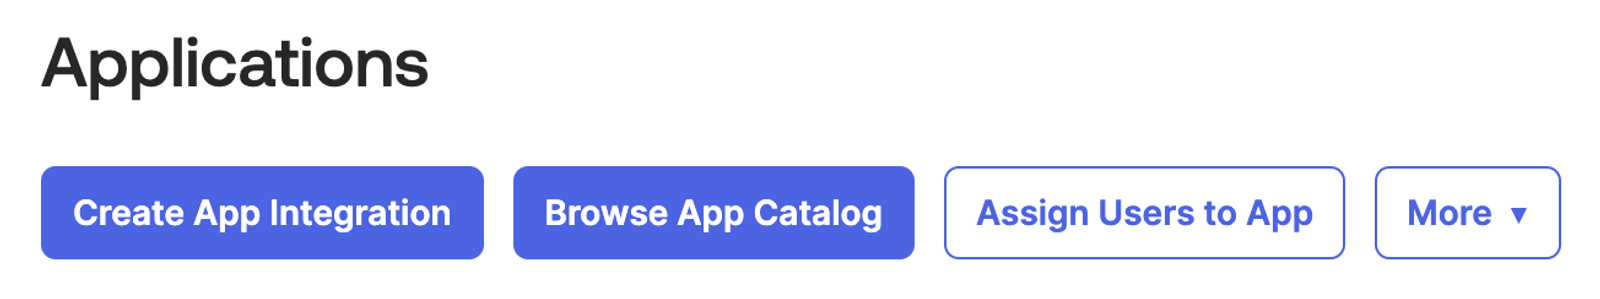
- Vai su Applicazioni e risorse > Applicazioni.
- Seleziona Crea integrazione app, poi Esperienza classica.
- Nella finestra modale, seleziona l'opzione SAML 2.0.
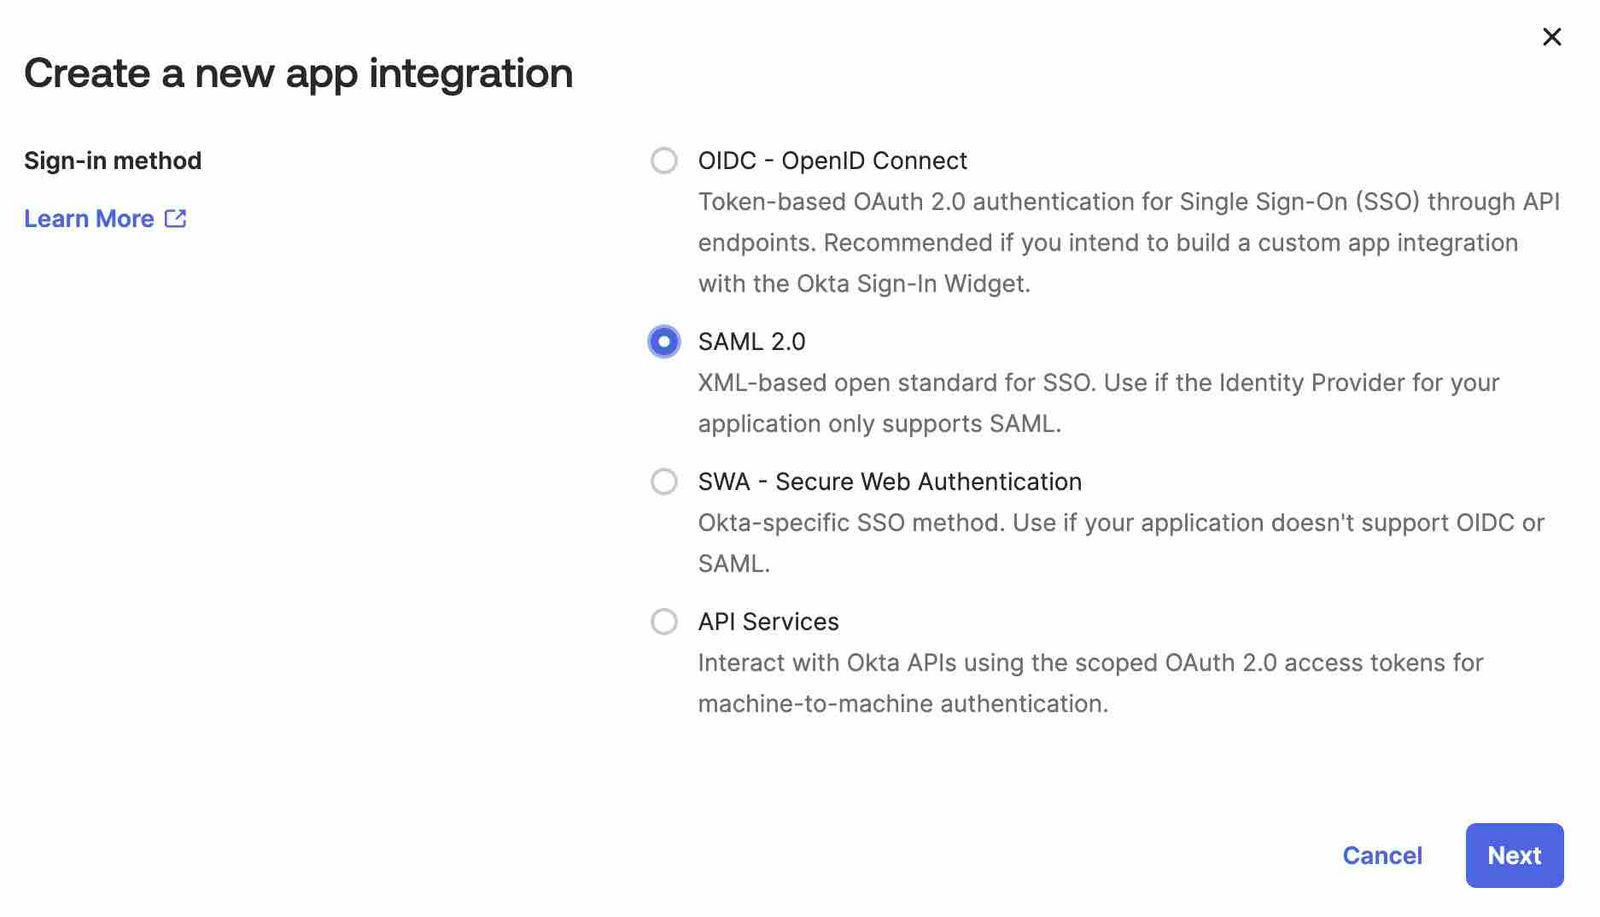
- Clicca su Avanti.
- Assegna un nome all’integrazione (ad esempio “Klaviyo”).
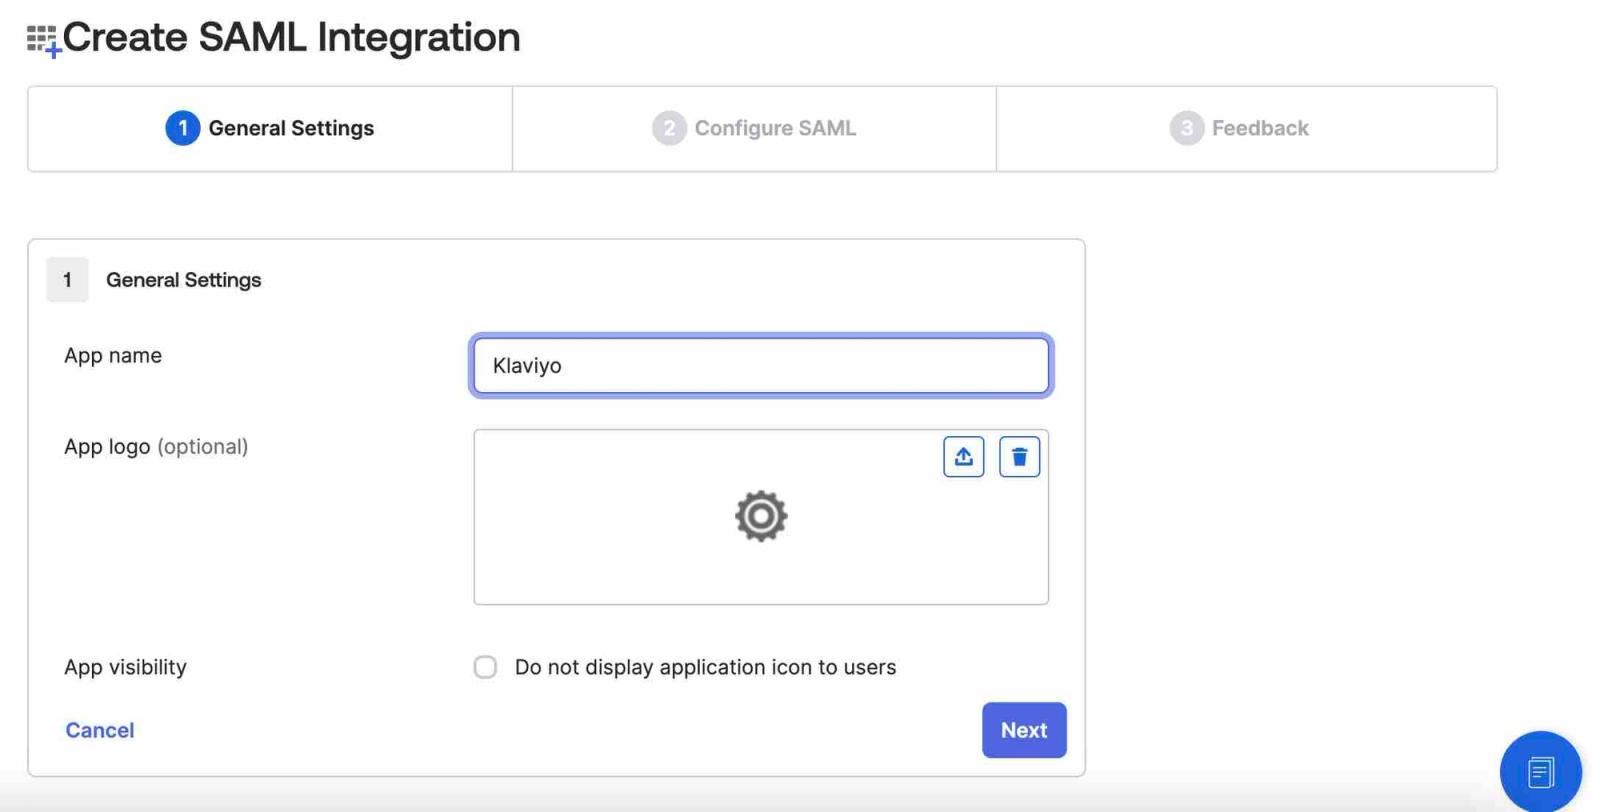
- Clicca su Avanti.
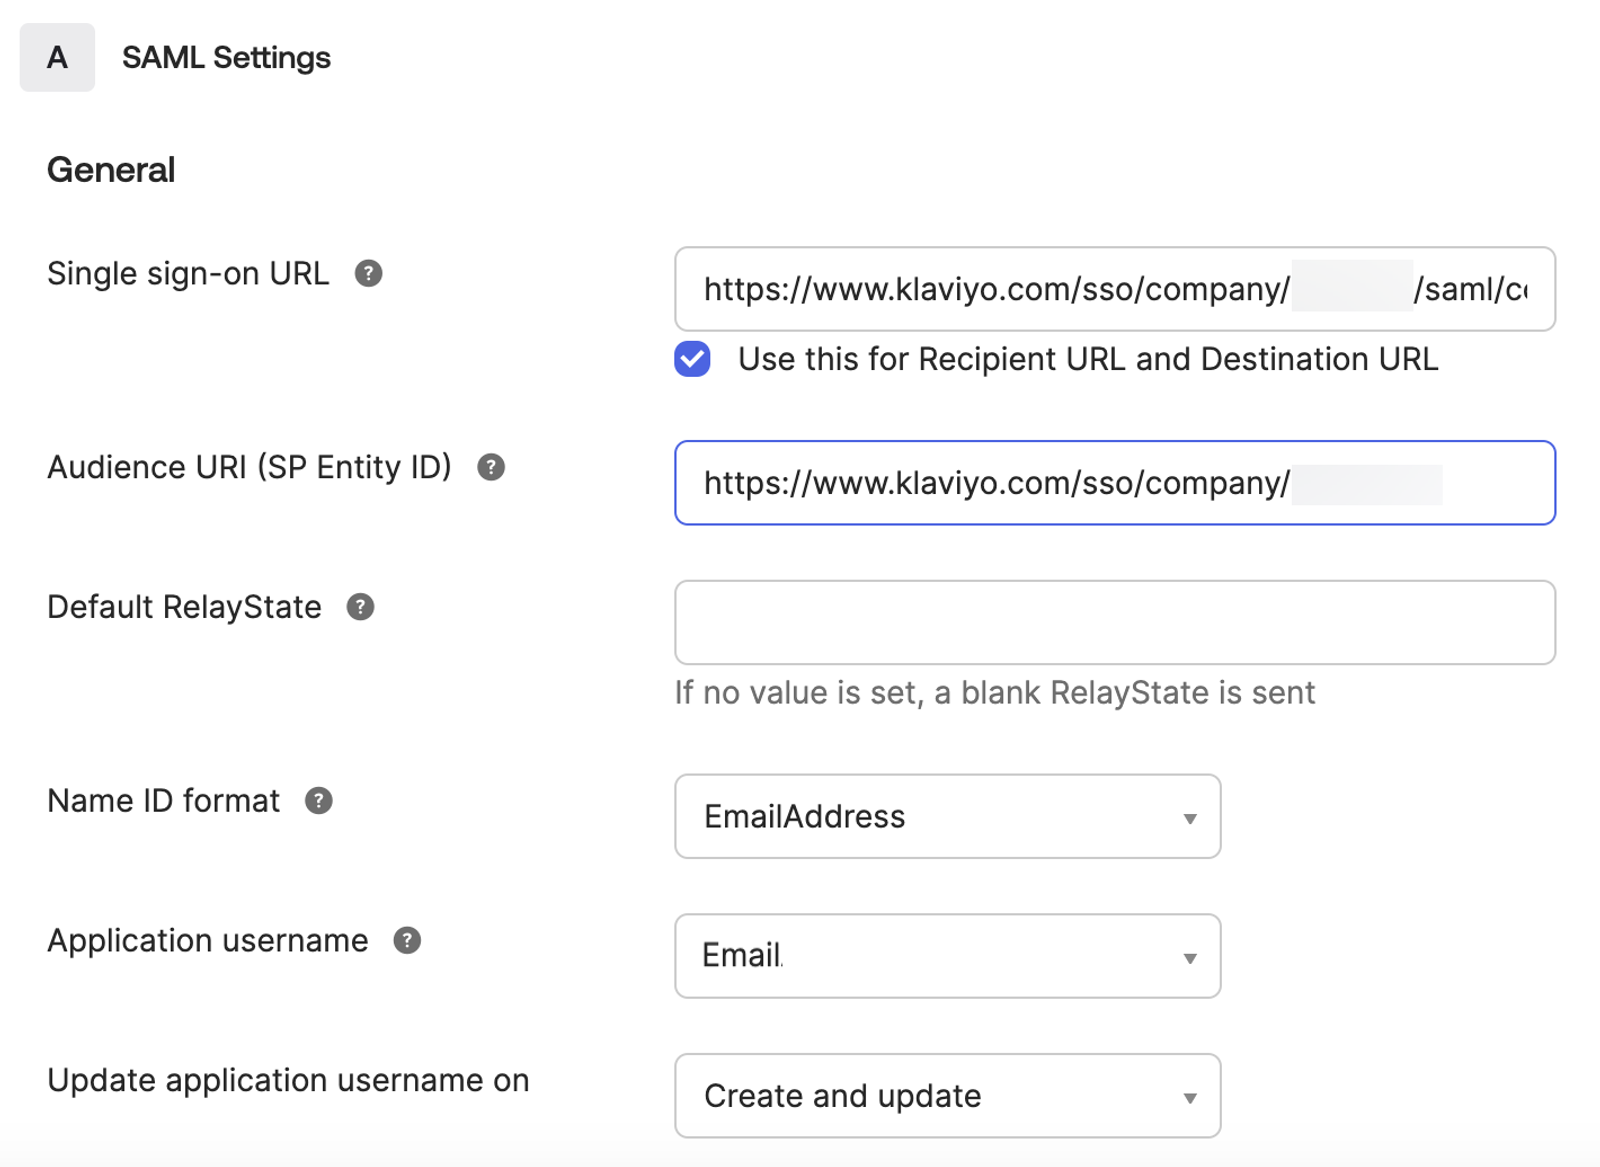
- Nel campo URL single sign-on, incolla l'URL SSO di Klaviyo dalla schermata di configurazione SSO di Klaviyo.
- Nel campo Audience URI (SP Entity ID), incolla l'Audience URI (Service Provider Entity ID) di Klaviyo.
- Imposta il campo del formato Name ID su EmailAddress.
- Modifica il nome utente dell’applicazione in E-mail.
- Verifica che Update application username on sia impostato su Create and update.
- Clicca su Avanti.
- Seleziona Sono un cliente Okta che aggiunge un’app interna.
- Completa le opzioni di feedback rimanenti per la tua app come descritto nella guida alla configurazione di Okta.
- Scorri fino in fondo alla pagina e fai clic su Fine.
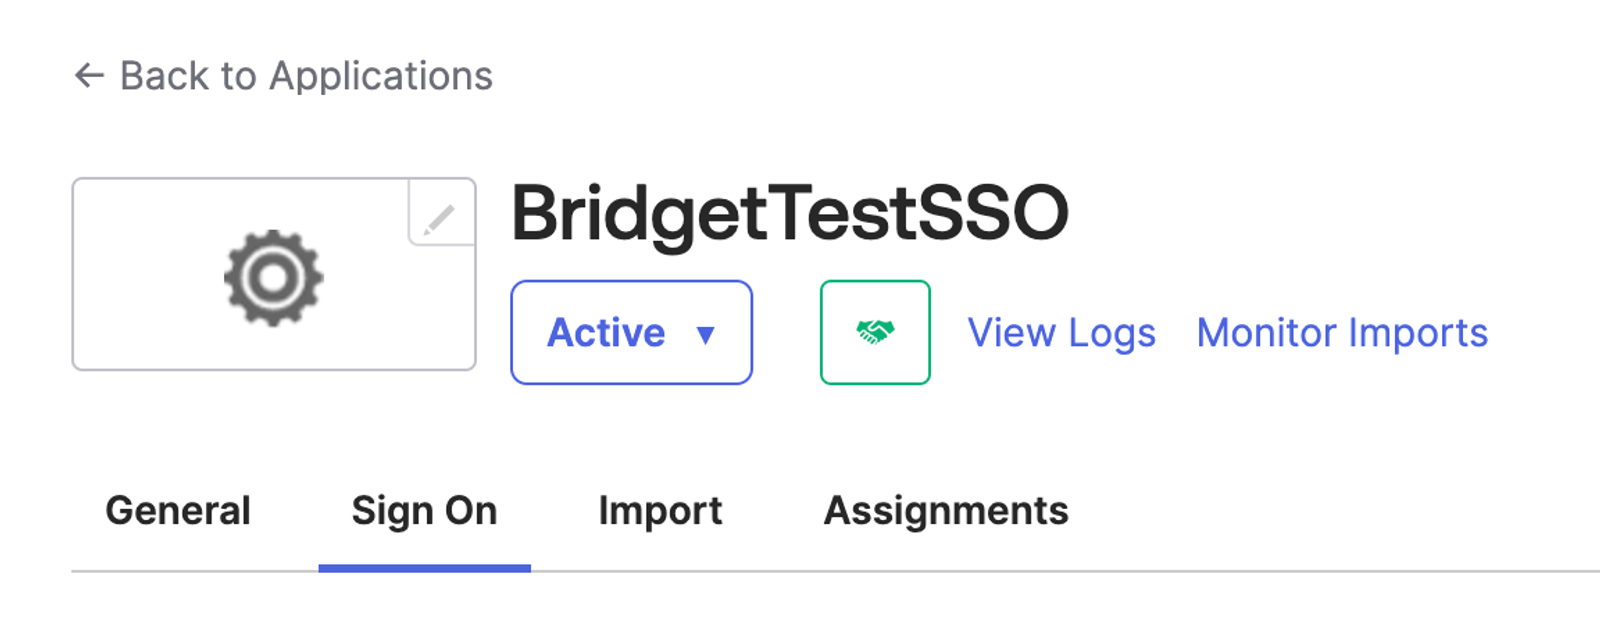
- Vai alla scheda Accesso .
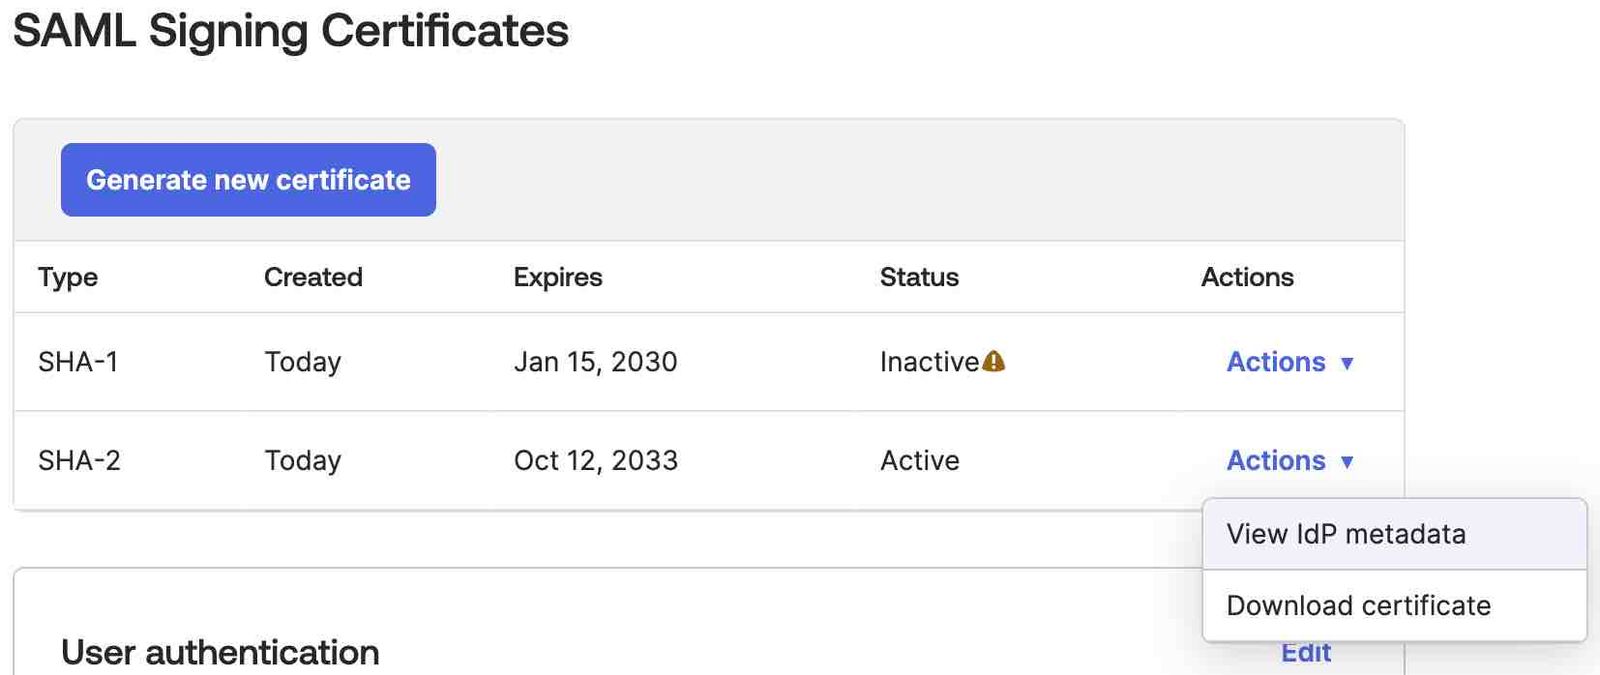
- Scorri verso il basso fino alla sezione Certificati di firma SAML.
- Trova un certificato attivo e poi fai clic sul menu a discesa Azioni .
- Fai clic su Visualizza i metadati del provider di identità (IdP).
- Si aprirà una nuova scheda che dovrebbe assomigliare a quella qui sotto.
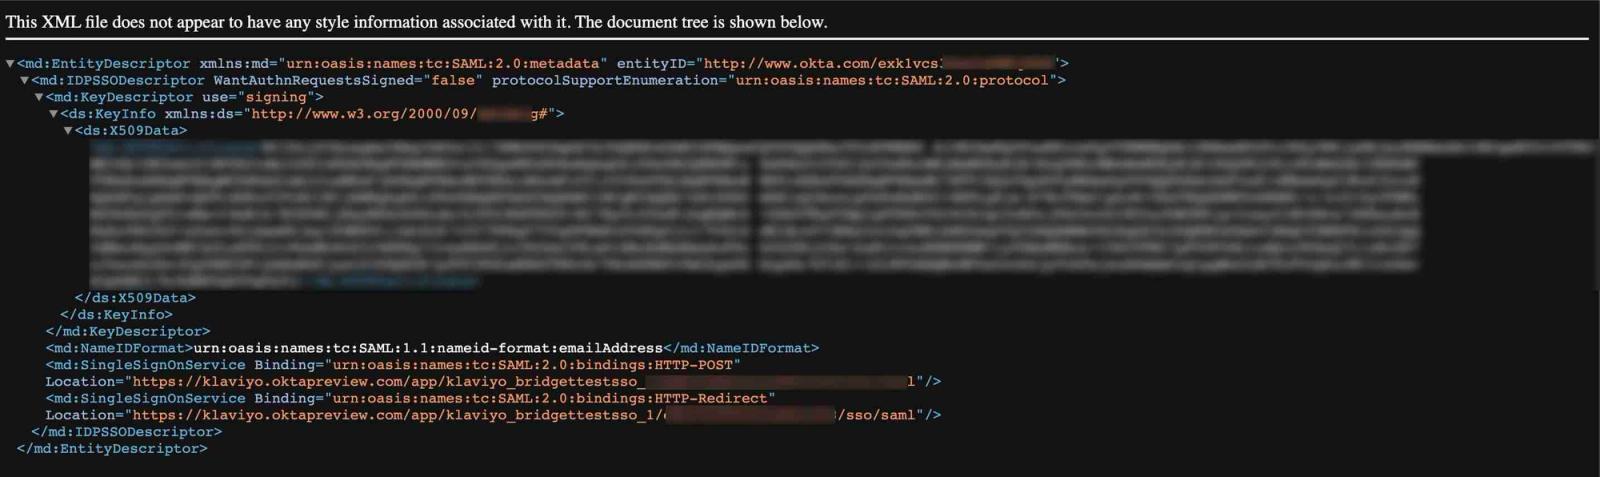
- Nella nuova scheda, fai clic con il tasto destro e seleziona Salva con nome > Salva in modo da poter caricare questo file su Klaviyo in un secondo momento.
- Torna a Okta.
- Vai alla scheda Assegnazioni .
- Clicca su Assegna.
- Scegli se assegnare l'app a una persona (ad esempio, singoli utenti) o a un gruppo.
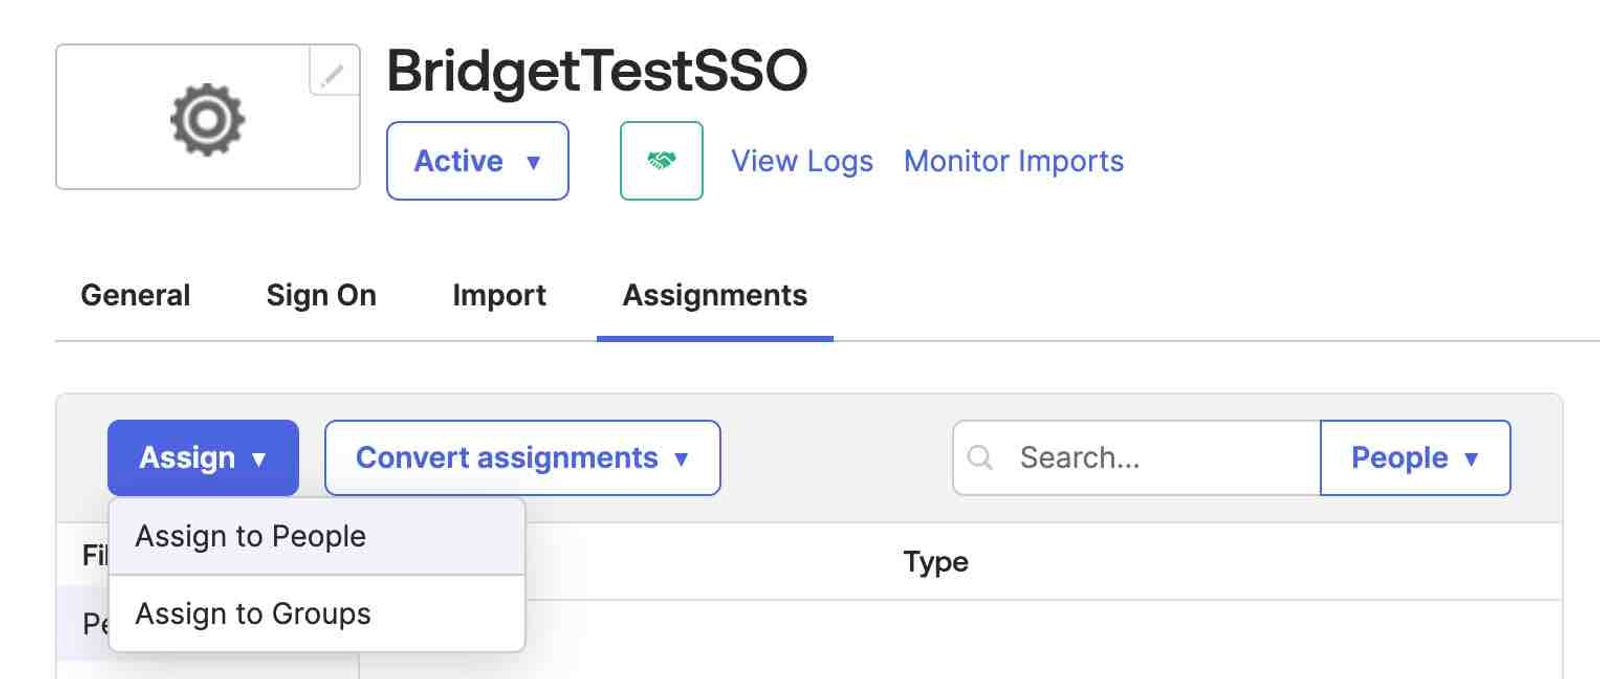
- Trova le persone o i gruppi a cui vuoi assegnare Klaviyo e clicca su Assegna accanto al/ai loro nome/i.
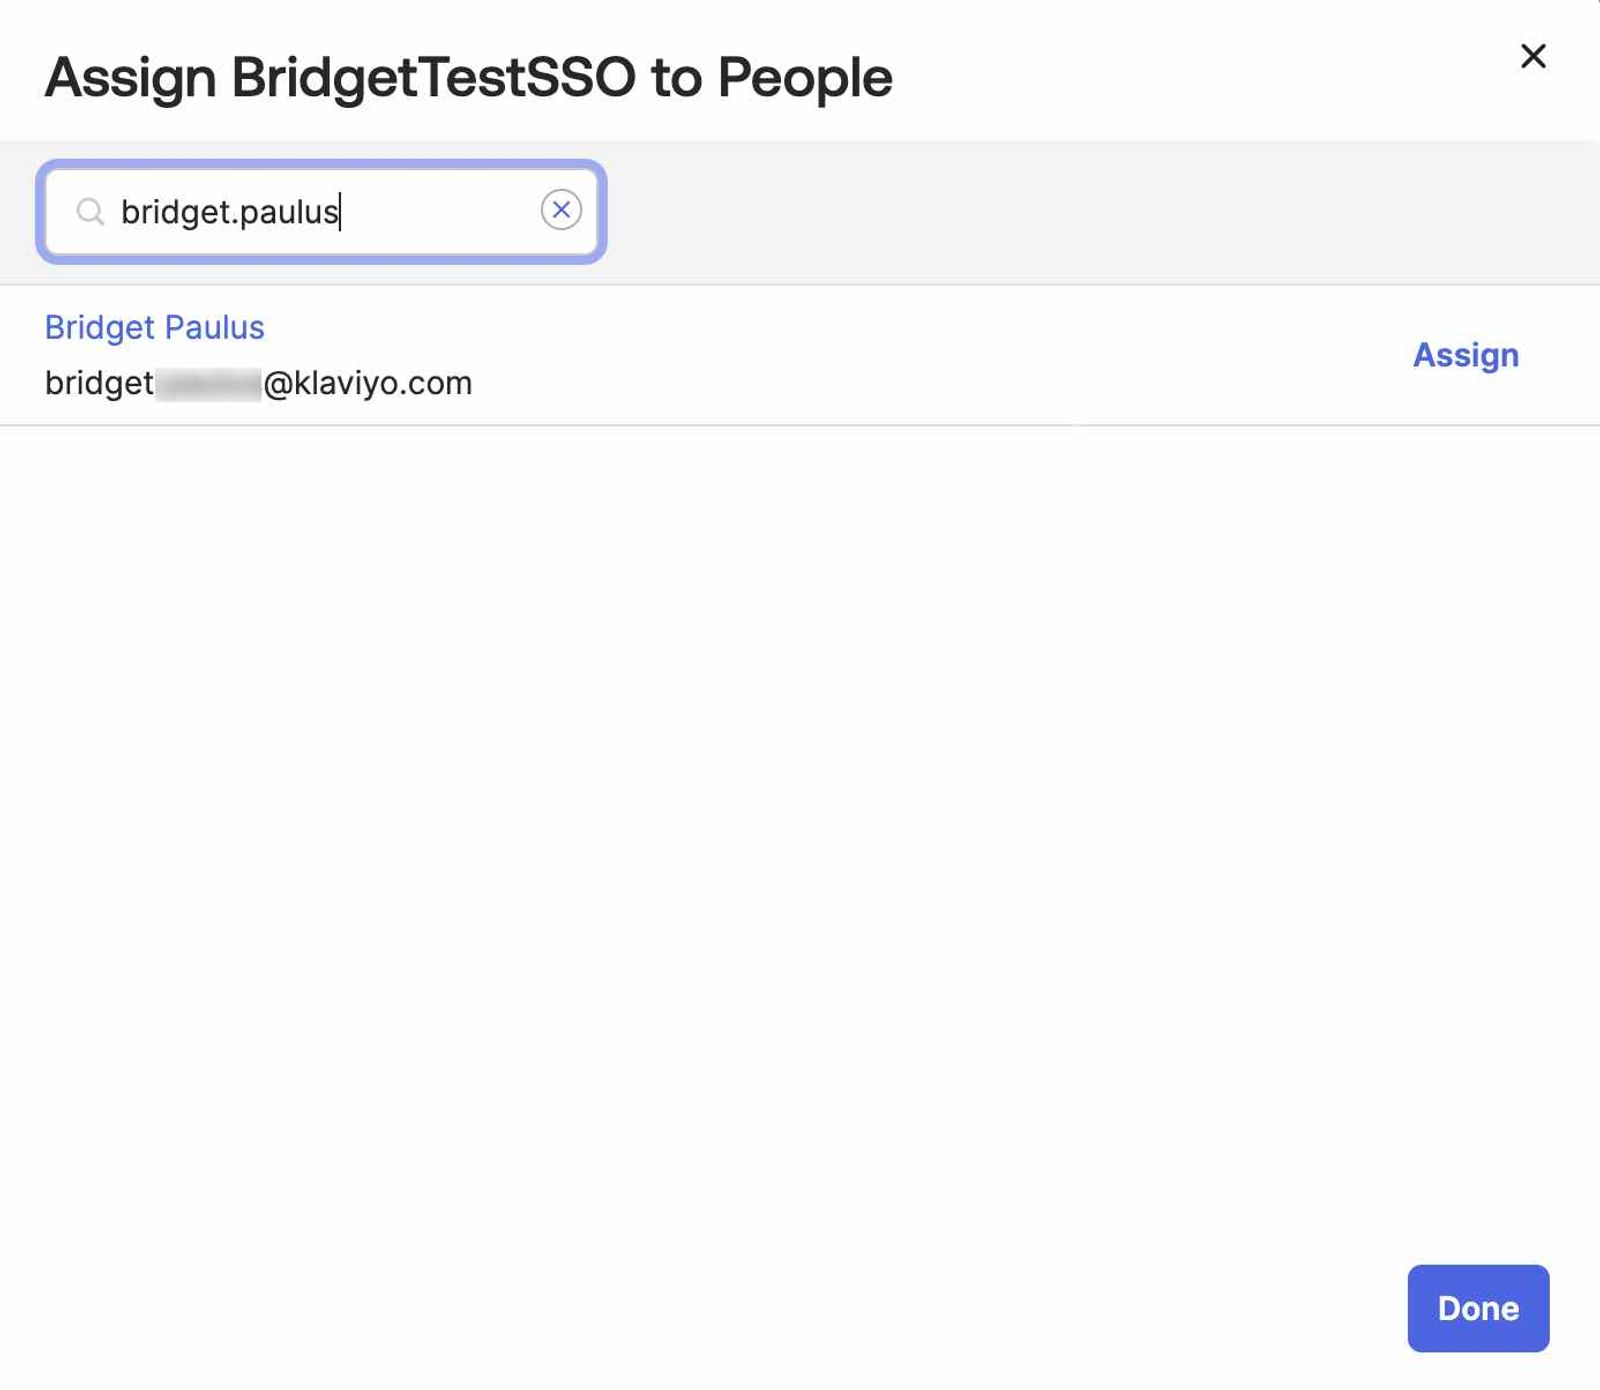
- Se stai selezionando singole persone:
- Scegli il nome utente per ogni persona; l'impostazione predefinita è il relativo nome utente in Okta.
- Fai clic su Salva e torna indietro.
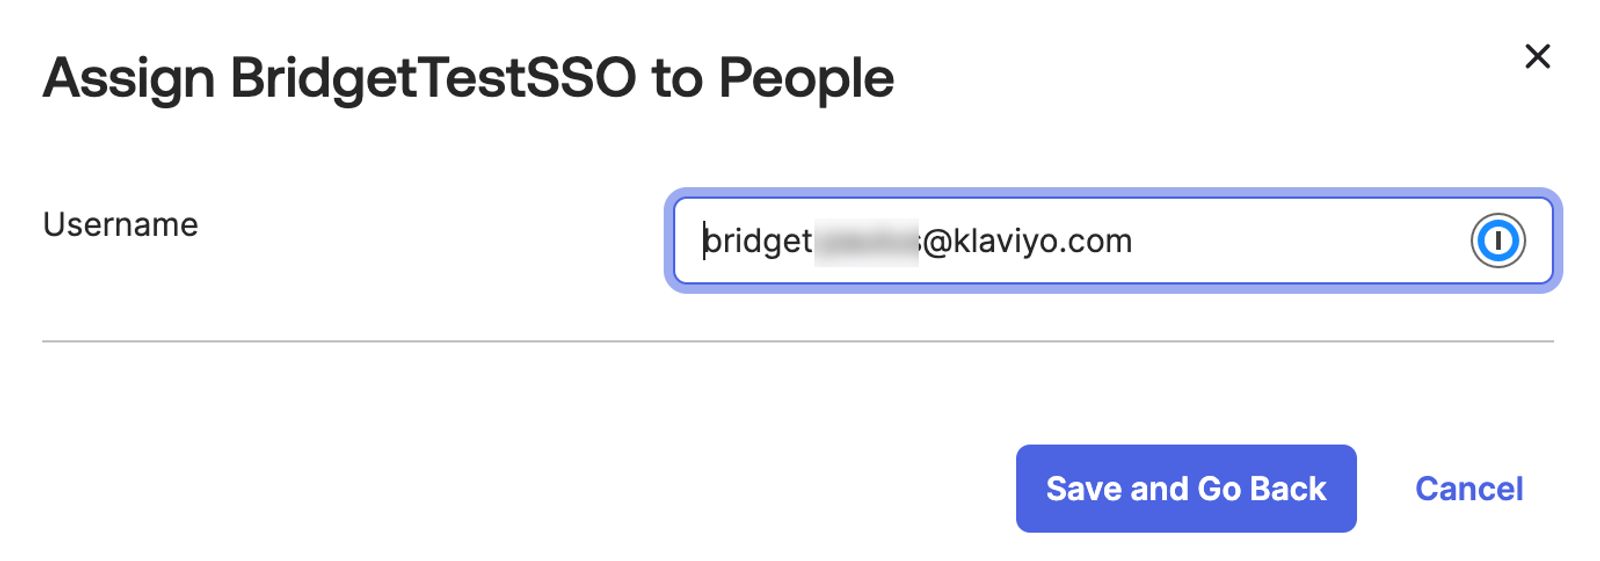
- Al termine, fai clic su Fatto.
Accesso unico
- Accedi al tuo account One Login.
- Vai su Applicazioni > Applicazioni.
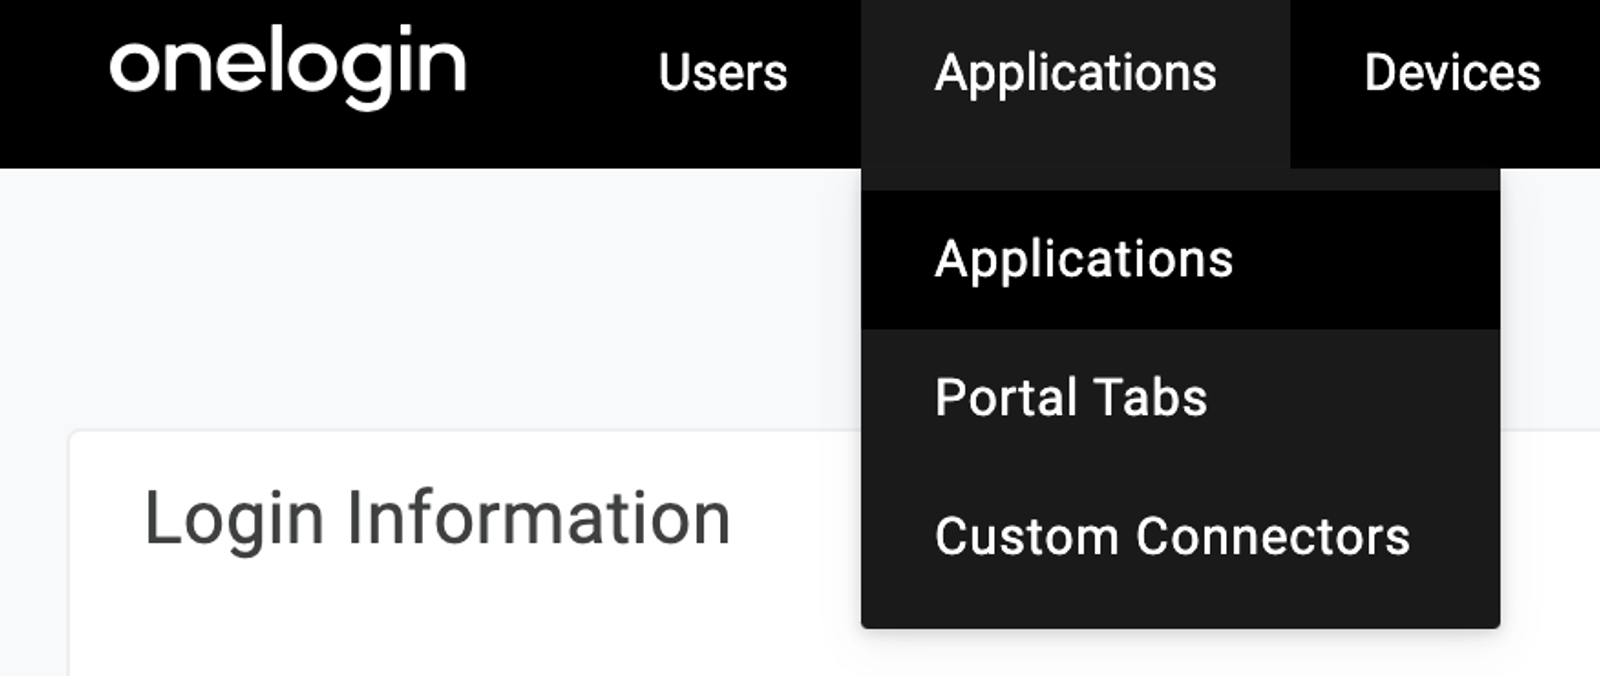
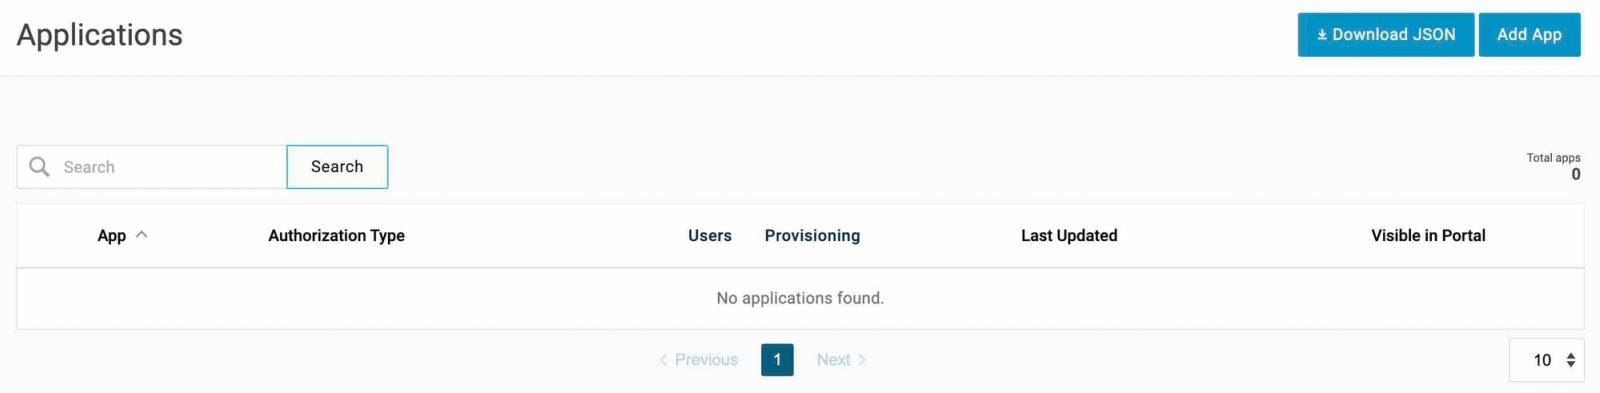
- Clicca su Aggiungi app nell'angolo in alto a destra.
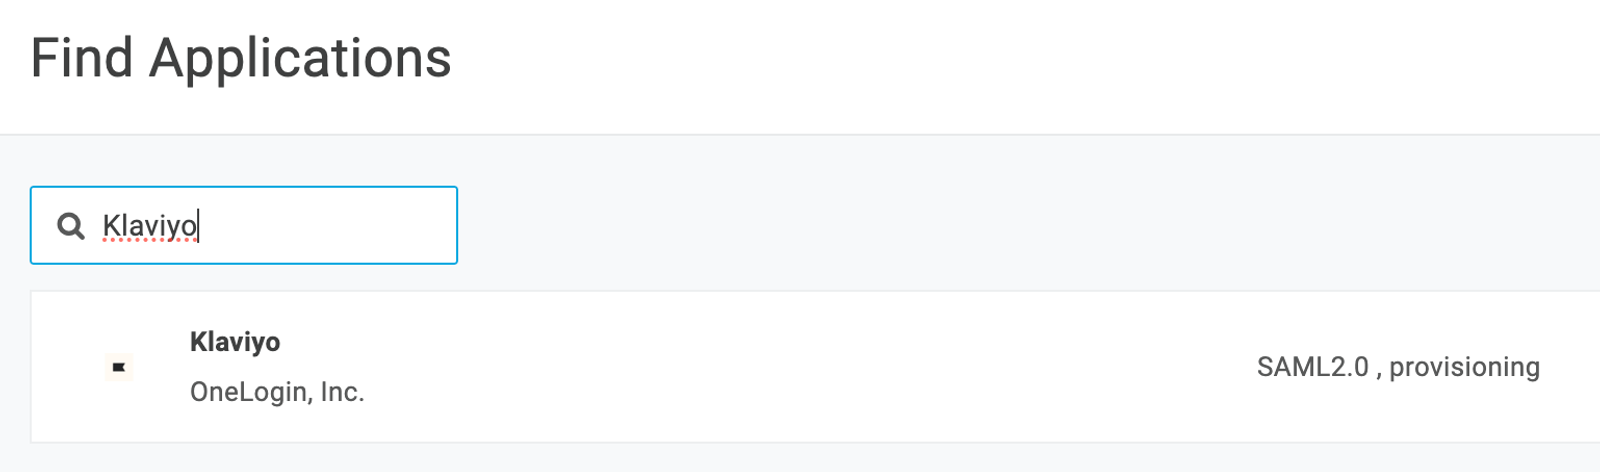
- Cerca "Klaviyo" e poi seleziona il risultato che appare.
- Facoltativo: scegli il nome visualizzato, carica una nuova icona o aggiungi una descrizione per questa app.
- Clicca su Save (Salva) in alto a destra.
- Vai su Configurazione nella barra laterale sinistra.
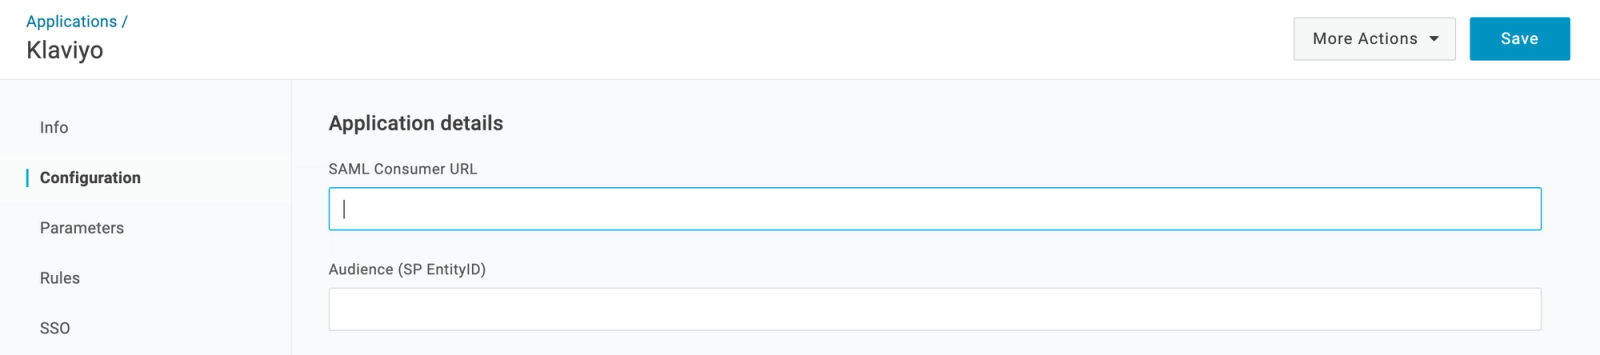
- Nel campo URL consumer SAML , incolla il tuo URL SSO Klaviyo.
- Nel campo Audience (SP EntityID) , incolla il tuo Audience URI (Service Provider Entity ID).
- Clicca su Salva.
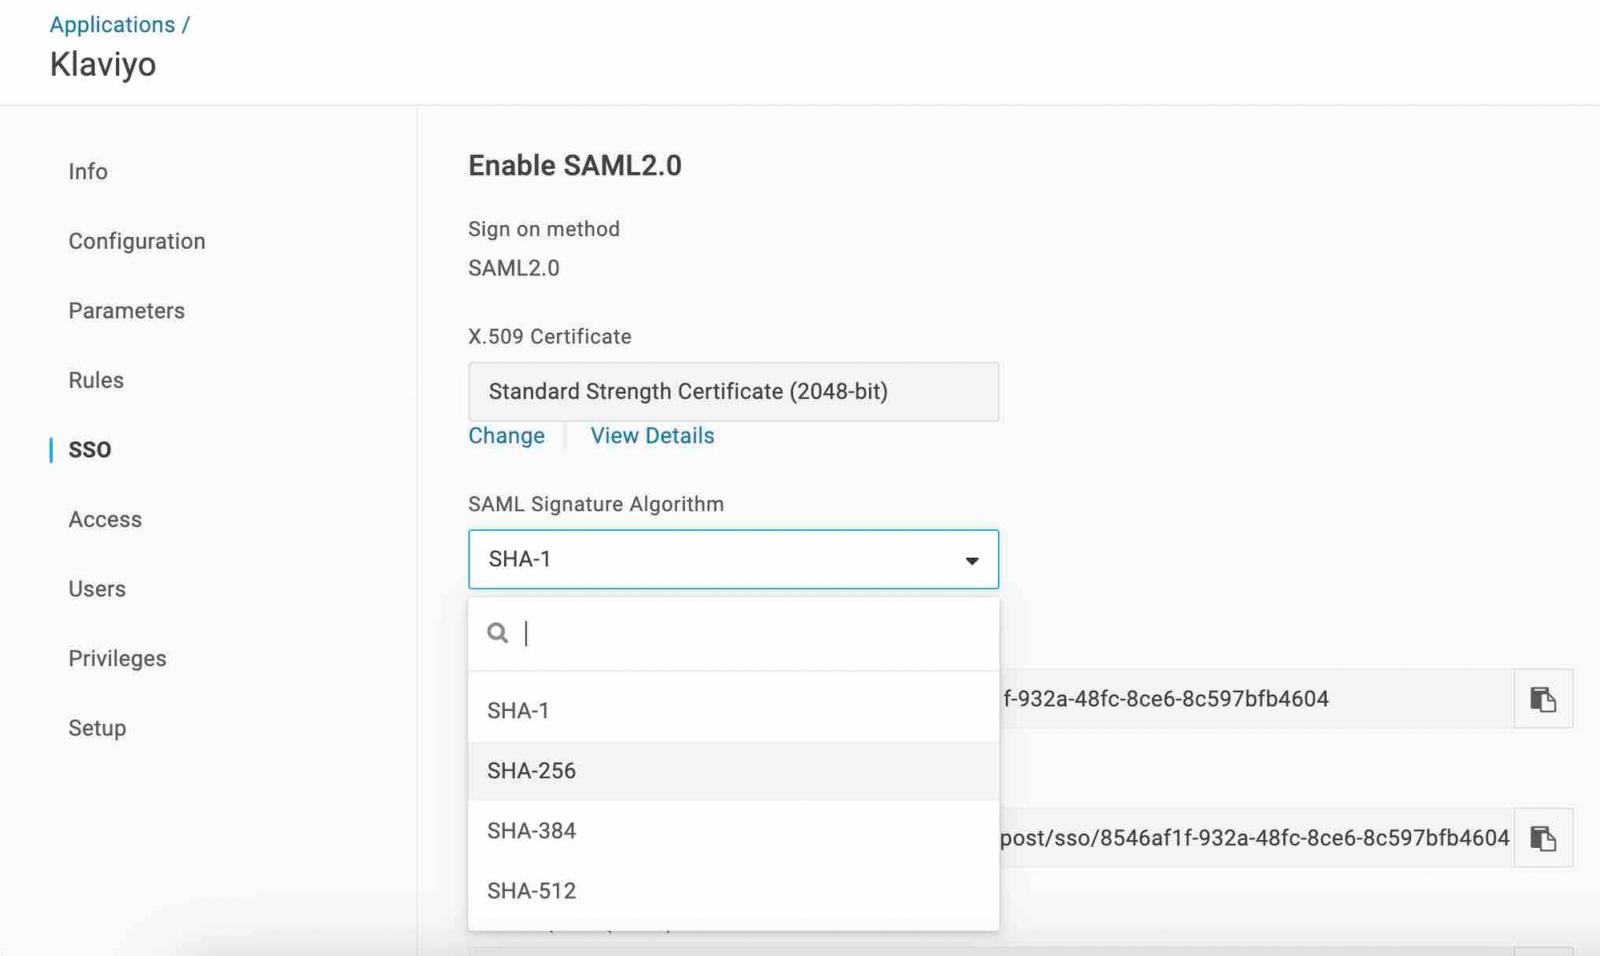
- Fai clic su SSO nella barra laterale sinistra.
- Apri il menu a discesa Algoritmo firma SAML .
- Seleziona SHA-256.
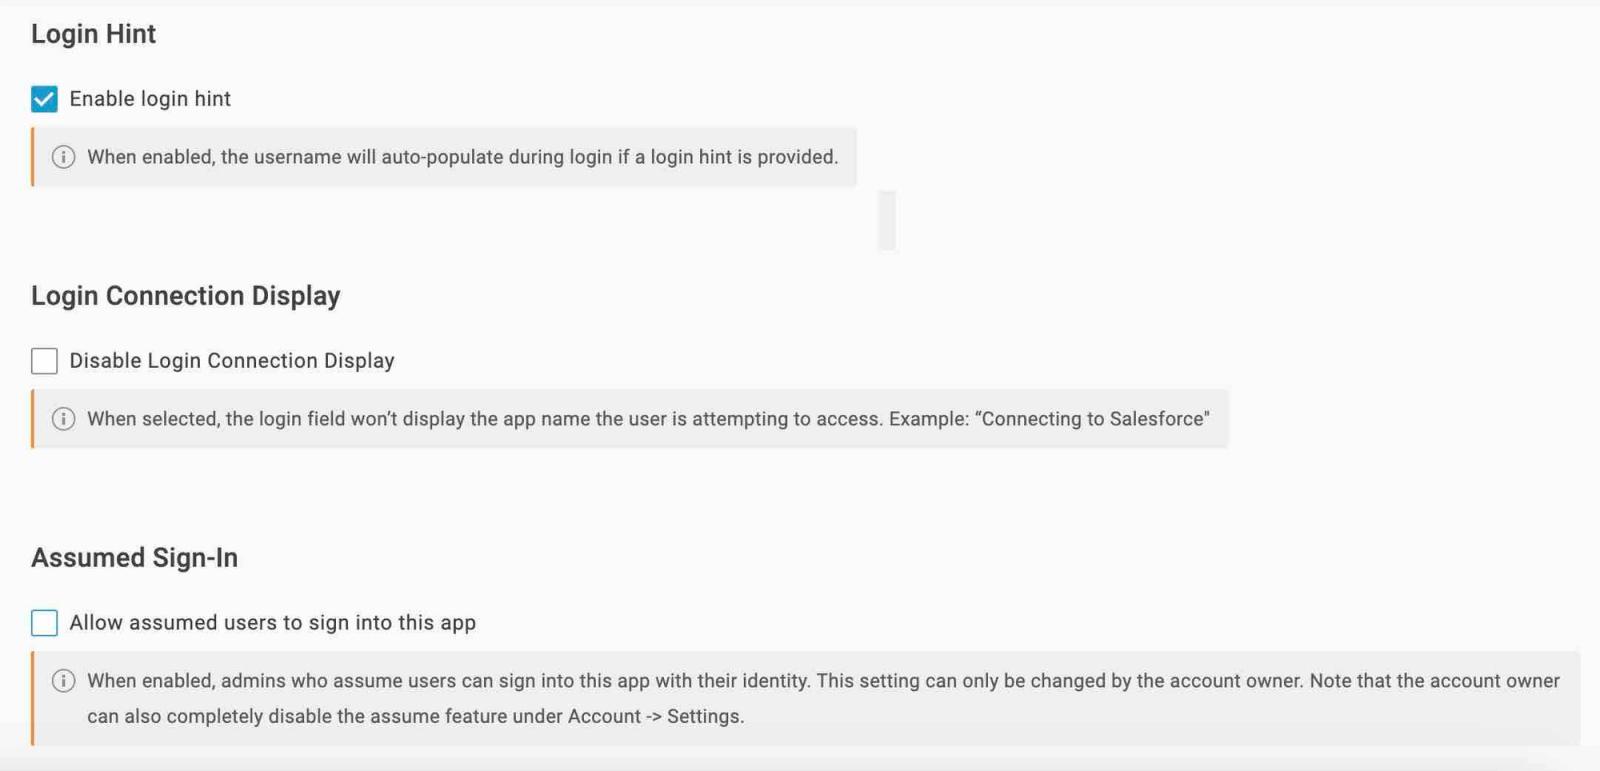
- Facoltativo: scorri verso il basso per modificare le impostazioni di visualizzazione dell'accesso.
- Clicca su Salva.
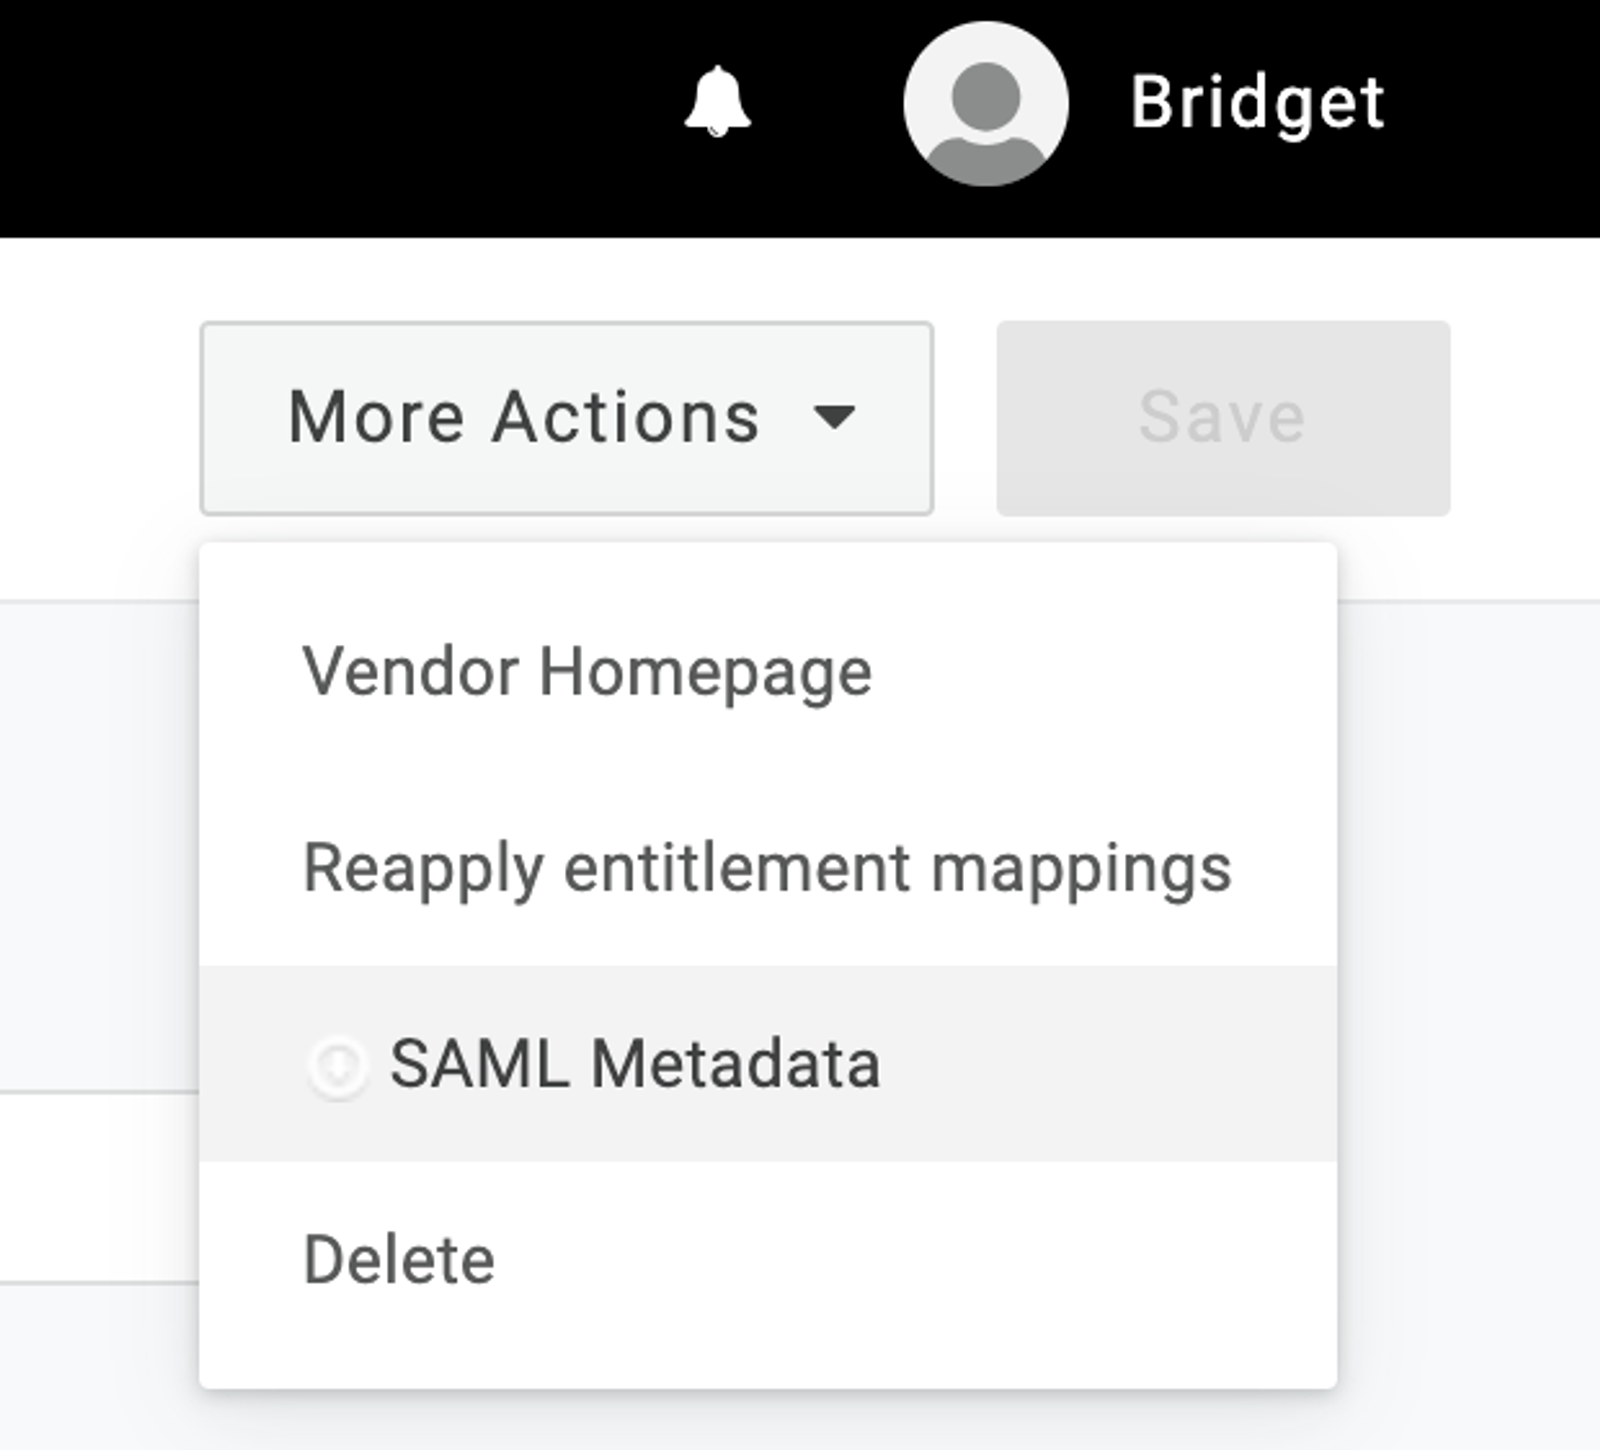
- Apri il menu a discesa Altre azioni in alto a destra.
- Seleziona Metadati SAML. Verrà scaricato il file che dovrai caricare nella sezione successiva.
Prima di passare alla sezione successiva, devi aggiungere utenti all’app Klaviyo in One Login e poi assegnare i loro ruoli.
- Per aggiungere utenti all’app Klaviyo, fai clic su Utenti > Utenti in alto a sinistra.
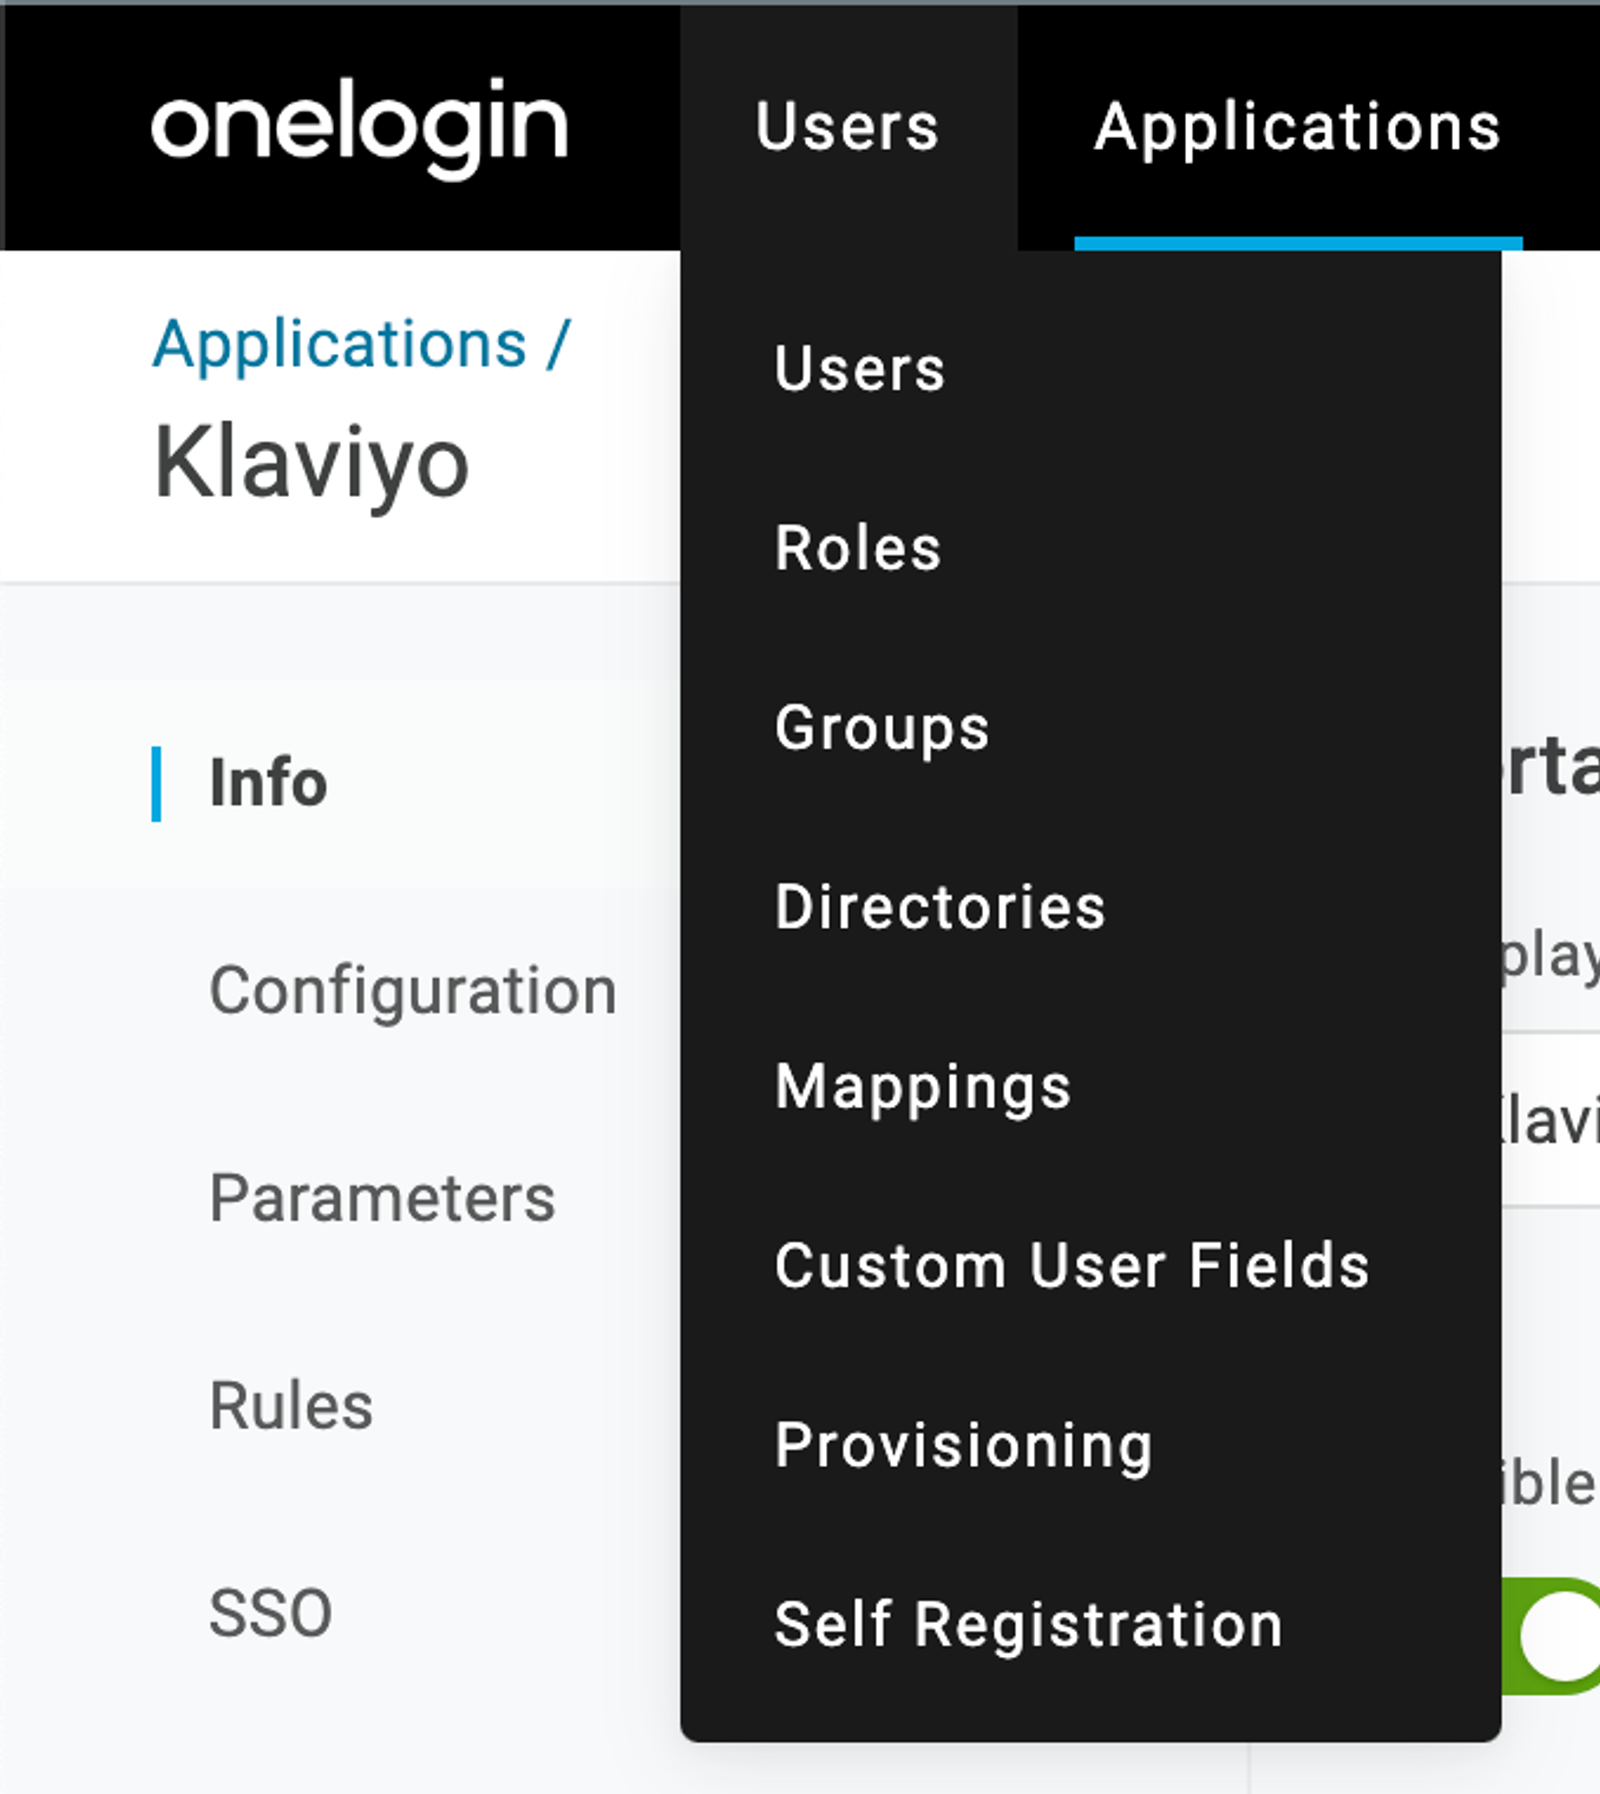
- Seleziona un utente per accedere a Klaviyo. Ti consigliamo di assegnare la persona che sta configurando l'SSO in Klaviyo.
- Seleziona Applicazioni nella barra laterale sinistra.
- Fai clic sul pulsante più sul lato destro per aggiungere un'applicazione a questo utente.
- Seleziona Klaviyo dal menu a discesa.
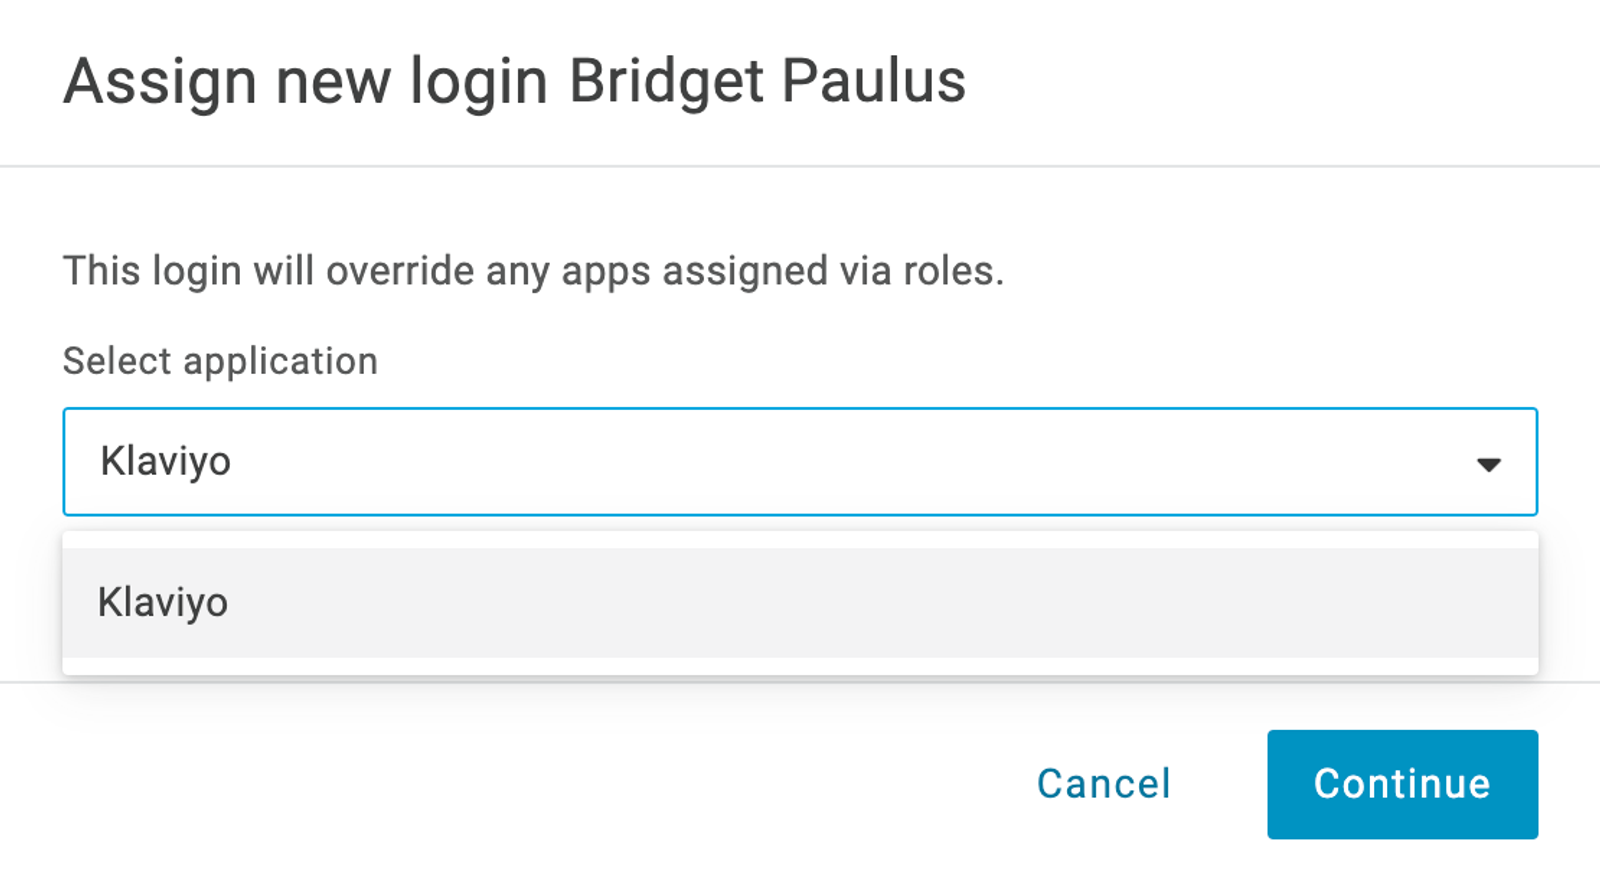
- Clicca su Continua.
- Nella finestra modale successiva, scorri verso il basso fino al menu a discesa ruolo .
- Apri questo menu a discesa e seleziona il ruolo Klaviyo da assegnare a questo utente.
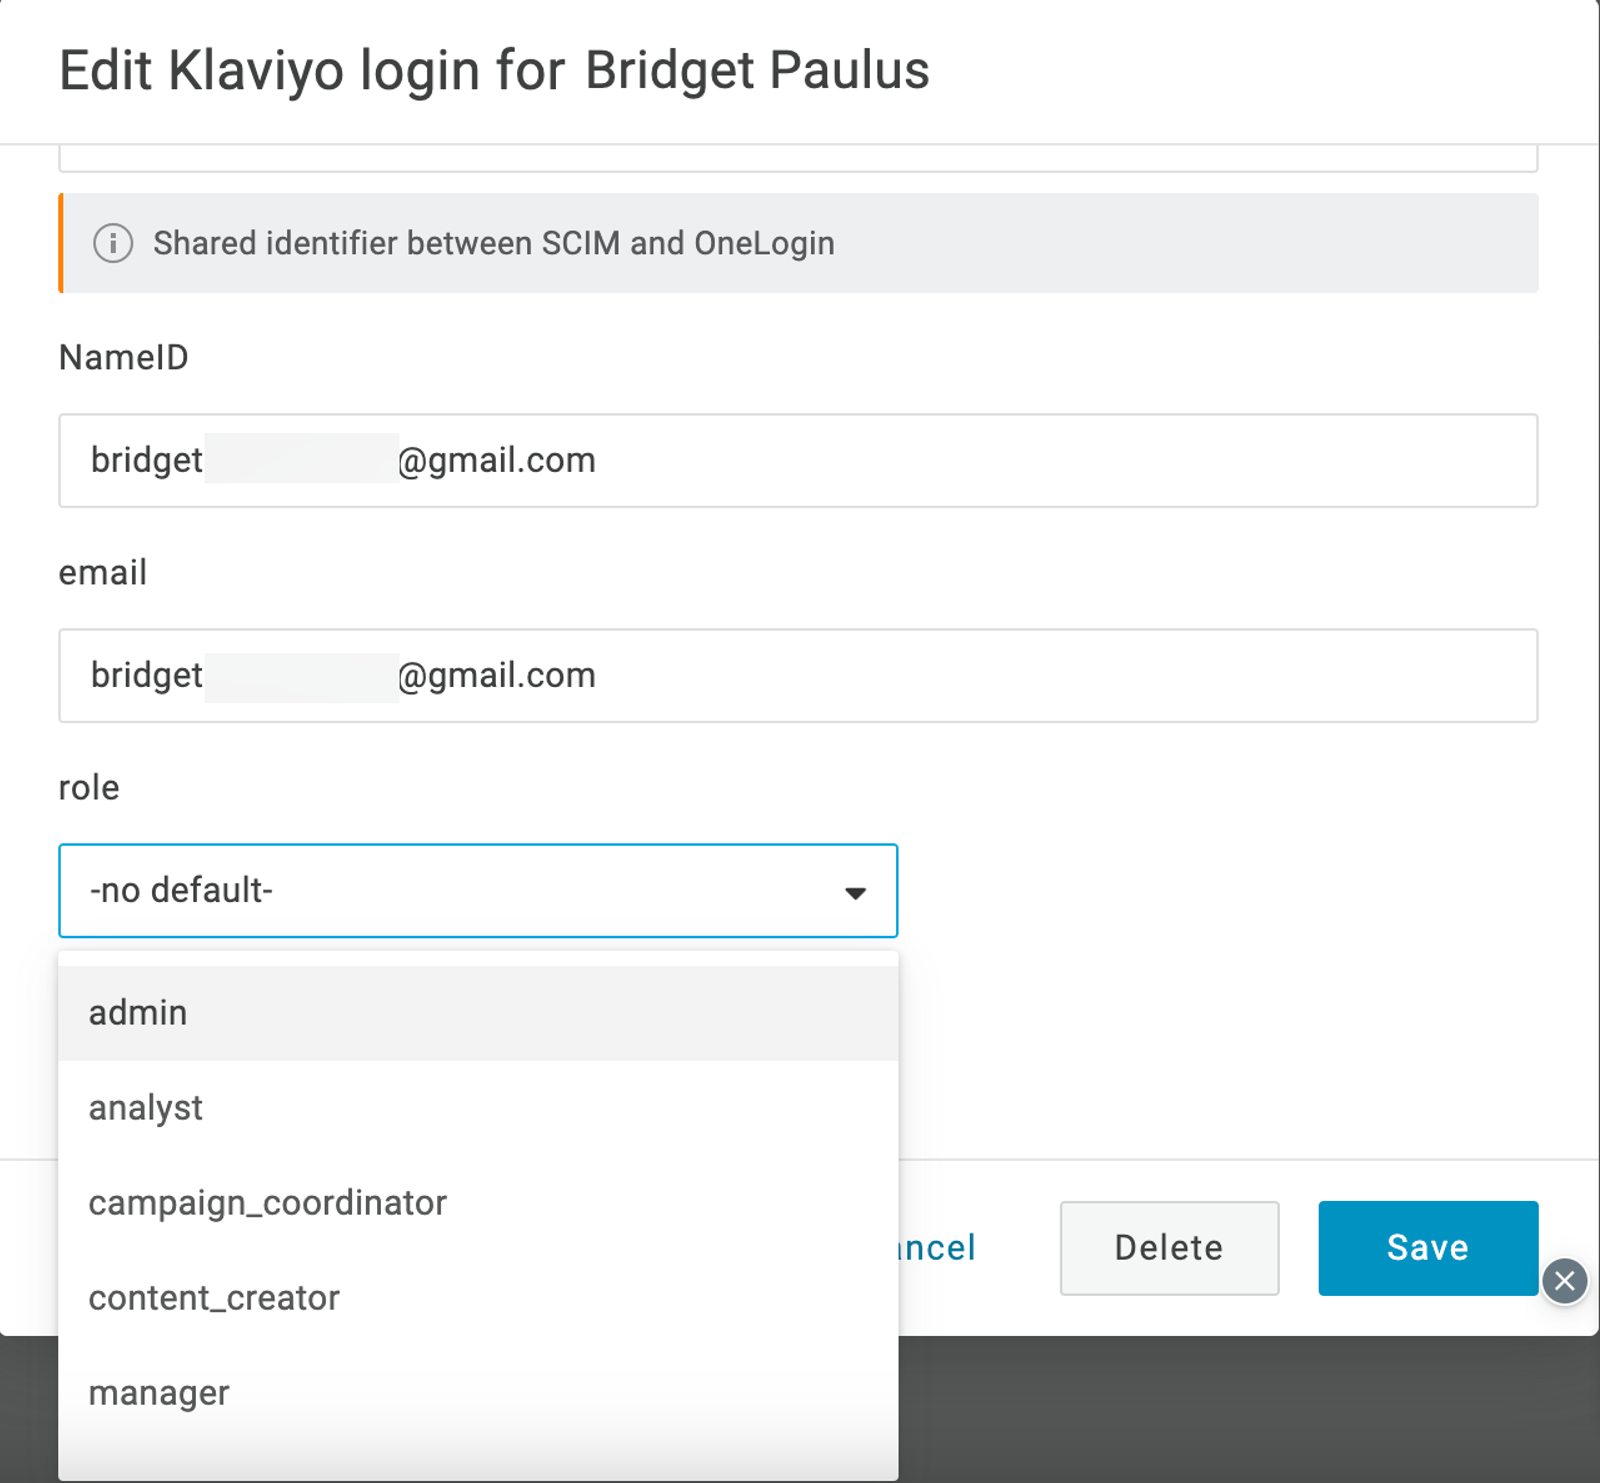
- Clicca su Salva.
Microsoft Entra ID (Azure AD)
- Accedi a Microsoft Entra ID (precedentemente noto come Azure AD).
- Fai clic su Microsoft Entra ID.
- Seleziona il menu a discesa Aggiungi, quindi fai clic su Applicazione Enterprise.
- Fai clic su Crea la tua applicazione.
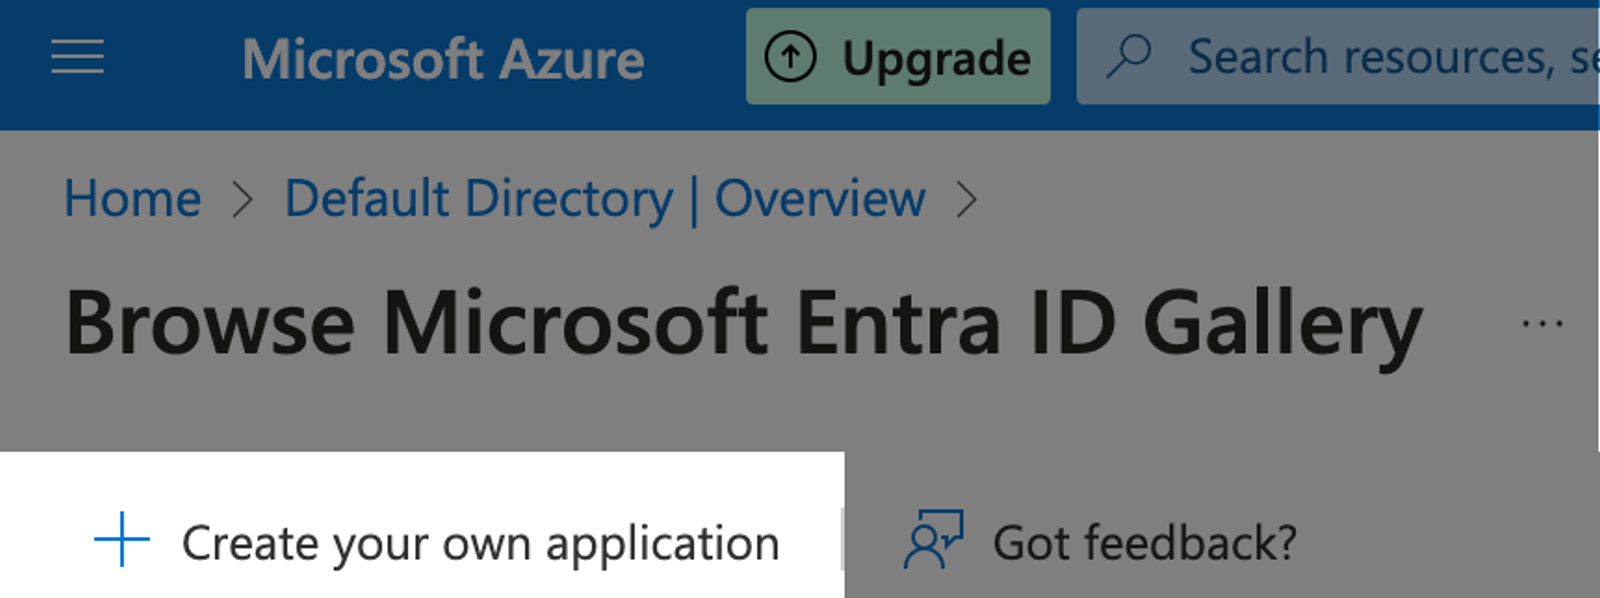
- Assegna all'applicazione il nome "Klaviyo", quindi fai clic su Crea.
- Fai clic su Single sign-on nella barra laterale sinistra.
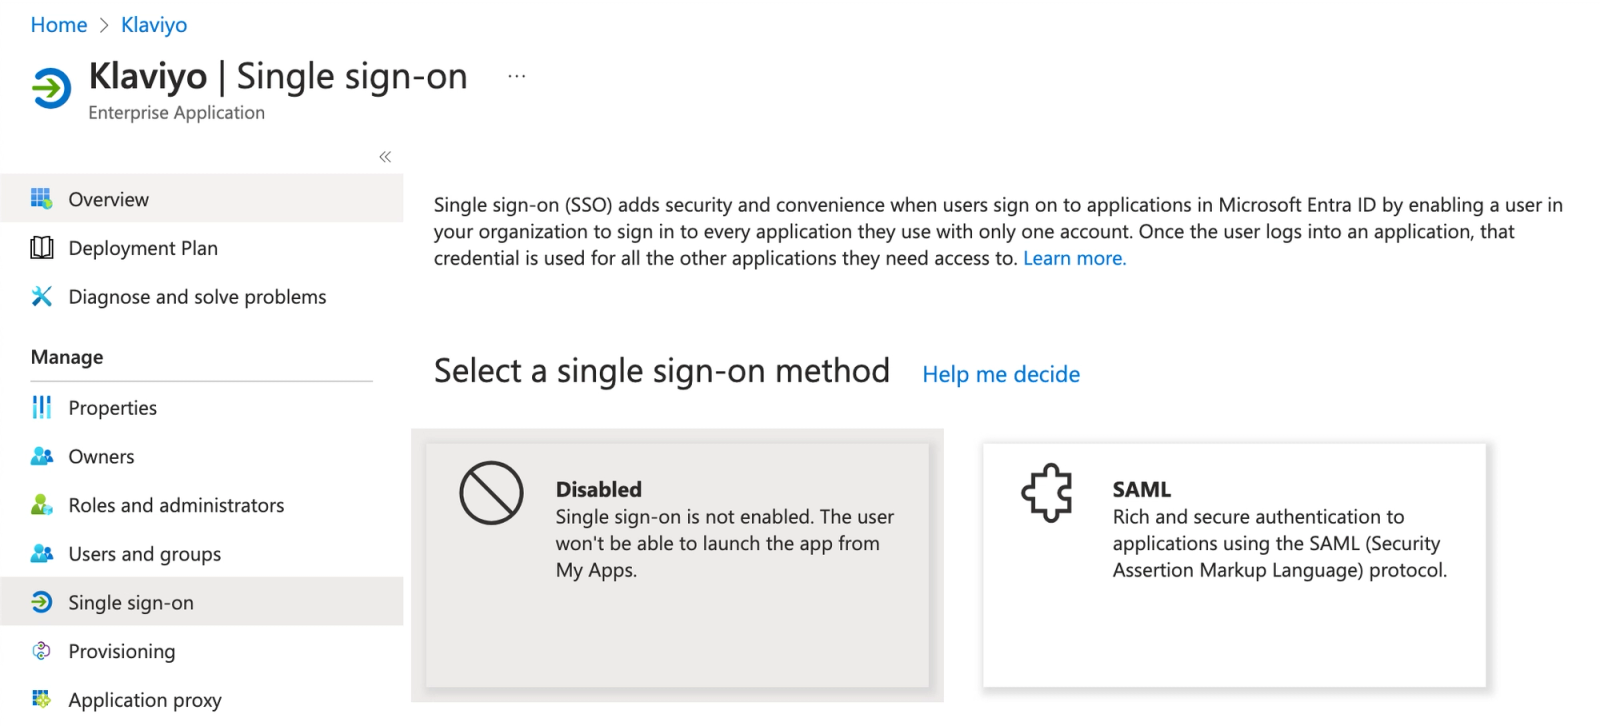
- Seleziona SAML.
- Fai clic su Modifica nella casella Configurazione SAML di base .
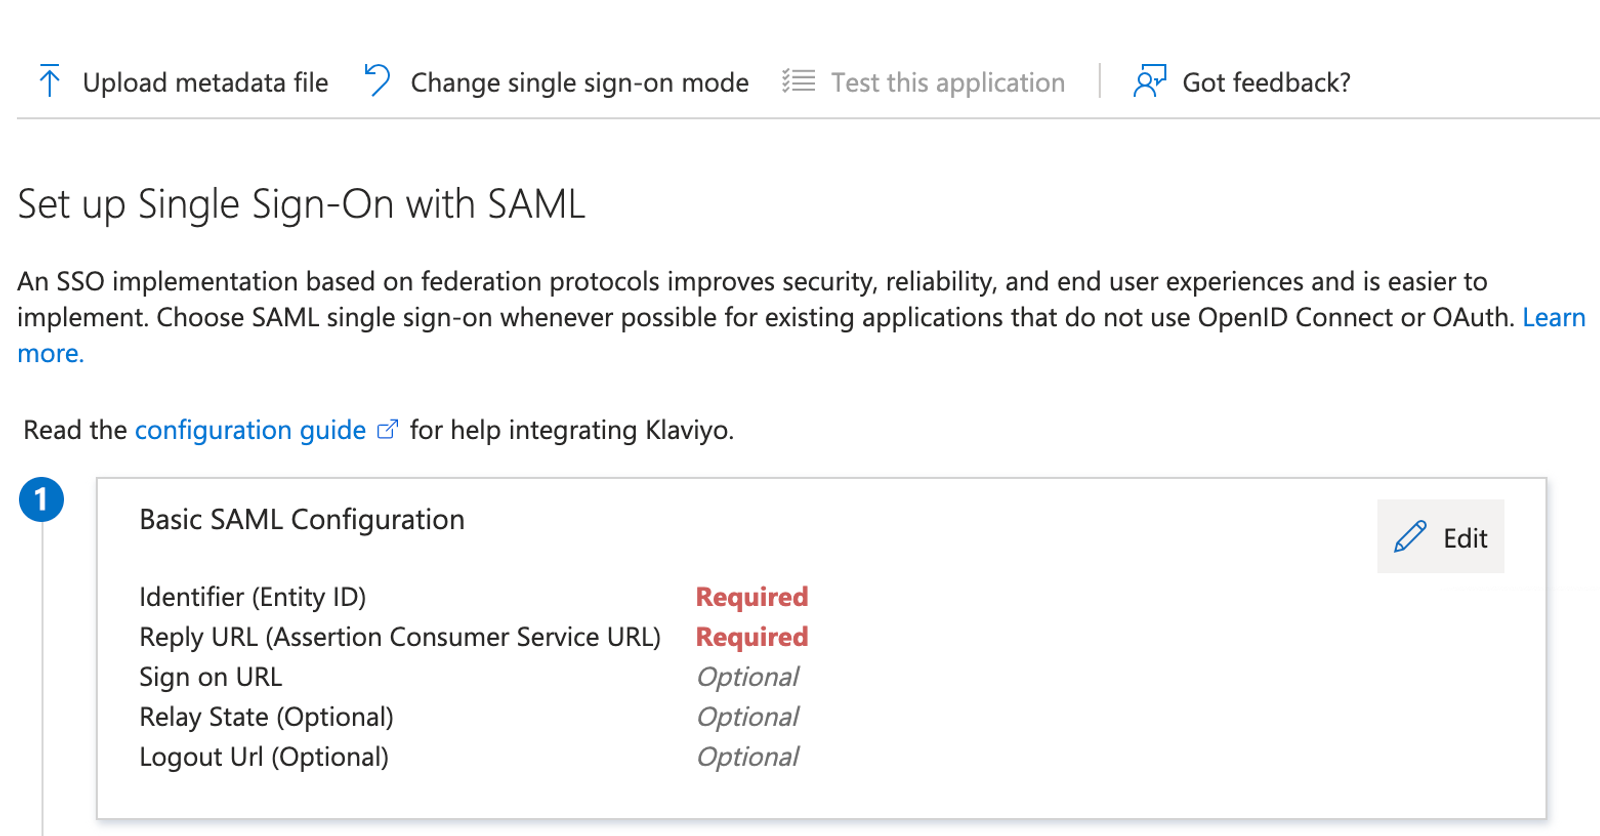
- Nella barra laterale destra che viene visualizzata, fai clic su Aggiungi identificatore sotto Identificatore (ID entità).
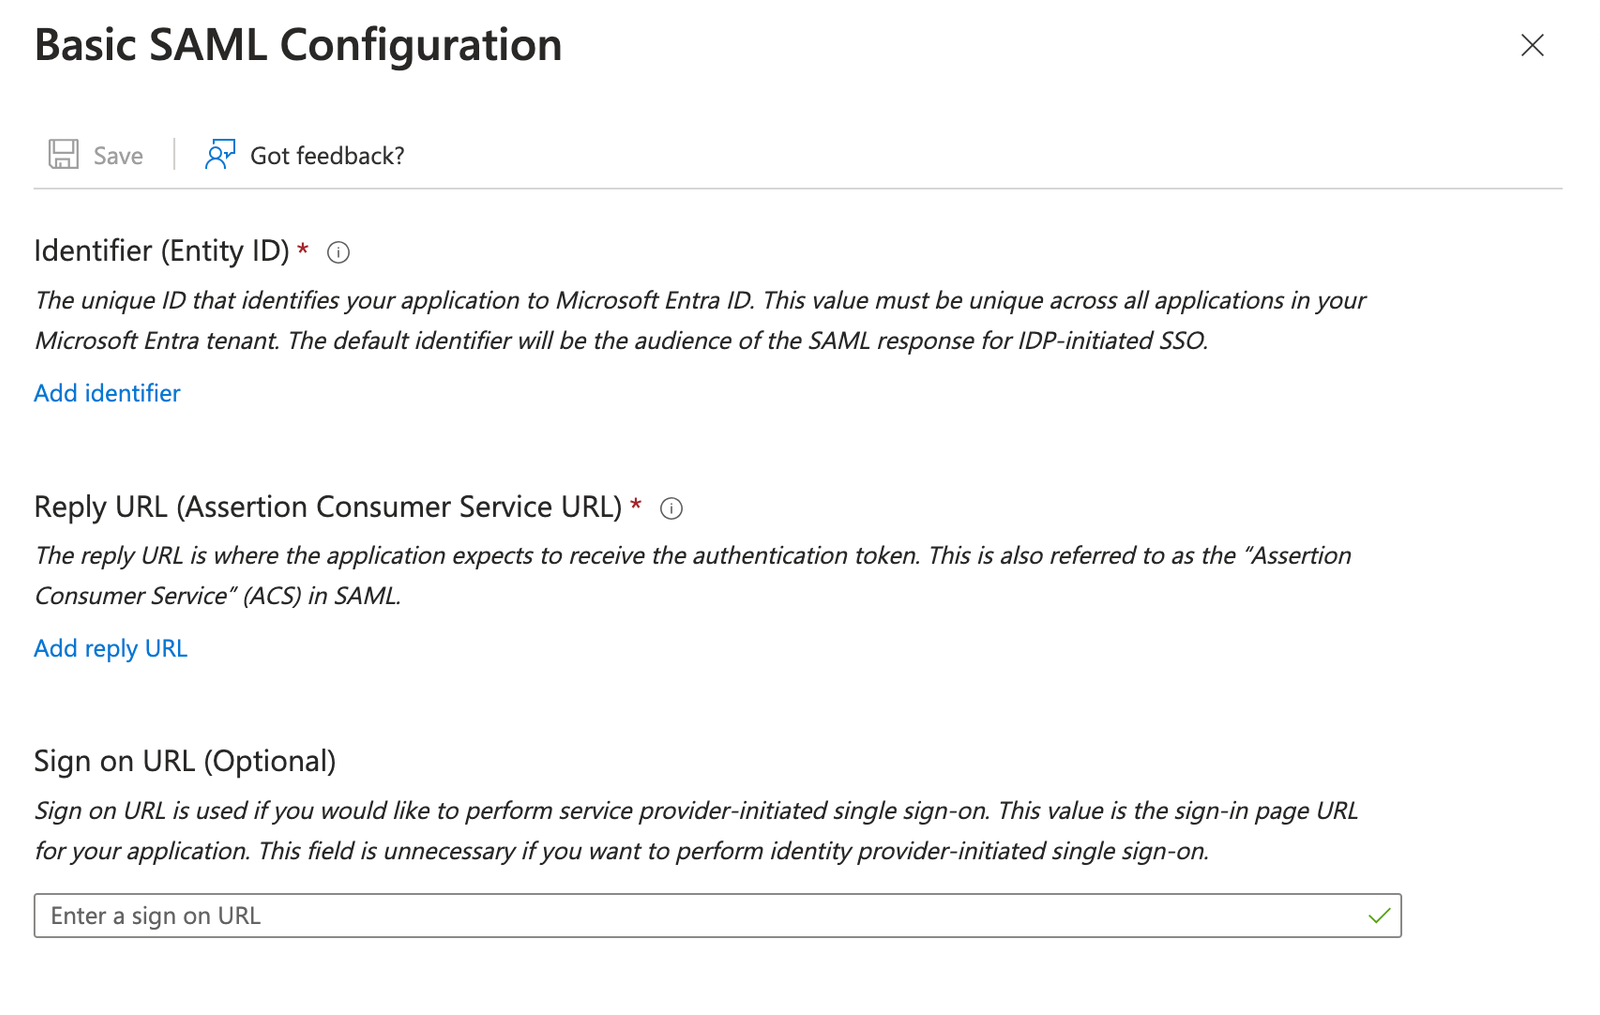
- Nel campo visualizzato, incolla l'URI del pubblico (ID entità provider di servizi) di Klaviyo.
- In Reply URL (Assertion Consumer Service URL), fai clic su Aggiungi URL di risposta.
- Qui incolla l'URL SSO di Klaviyo da Klaviyo.
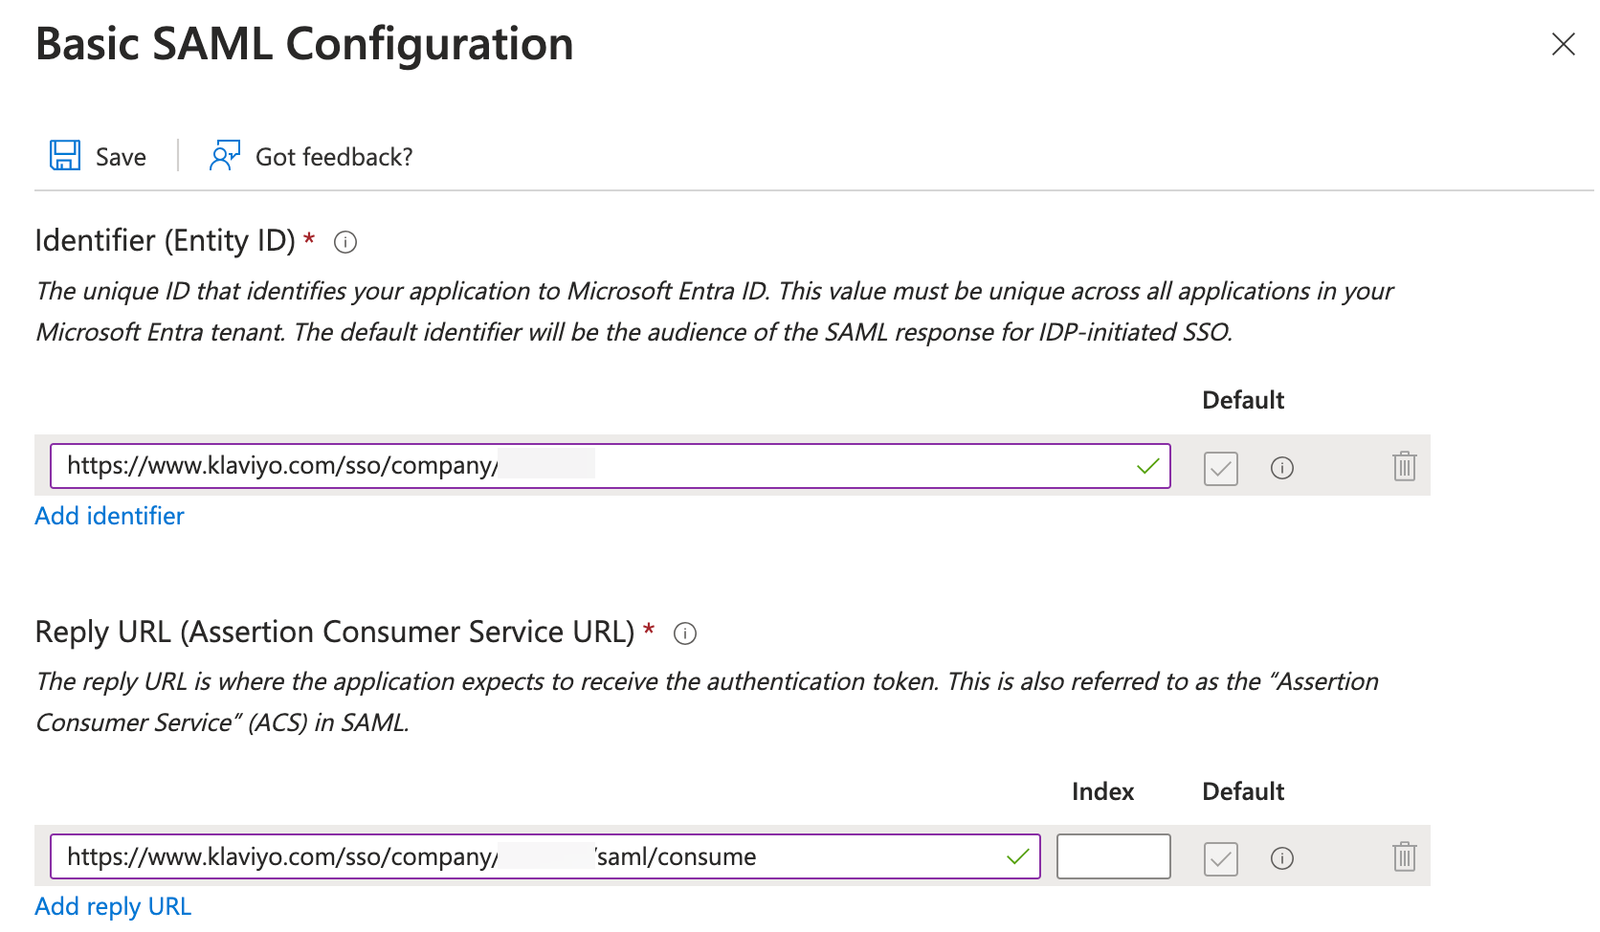
- Nota: se desidera aggiungere un URL di accesso, deve prima creare un ID aziendale, di cui si parla nella prossima sezione. Raccomandiamo di terminare il processo di configurazione e poi di tornare a questo passo.
- Clicca su Salva nell'angolo in alto a sinistra della barra laterale prima di cliccare sulla X in alto a destra.
- Scorri verso il basso fino al riquadro Certificati SAML (passaggio 3 nella pagina Single sign-on in Entra).
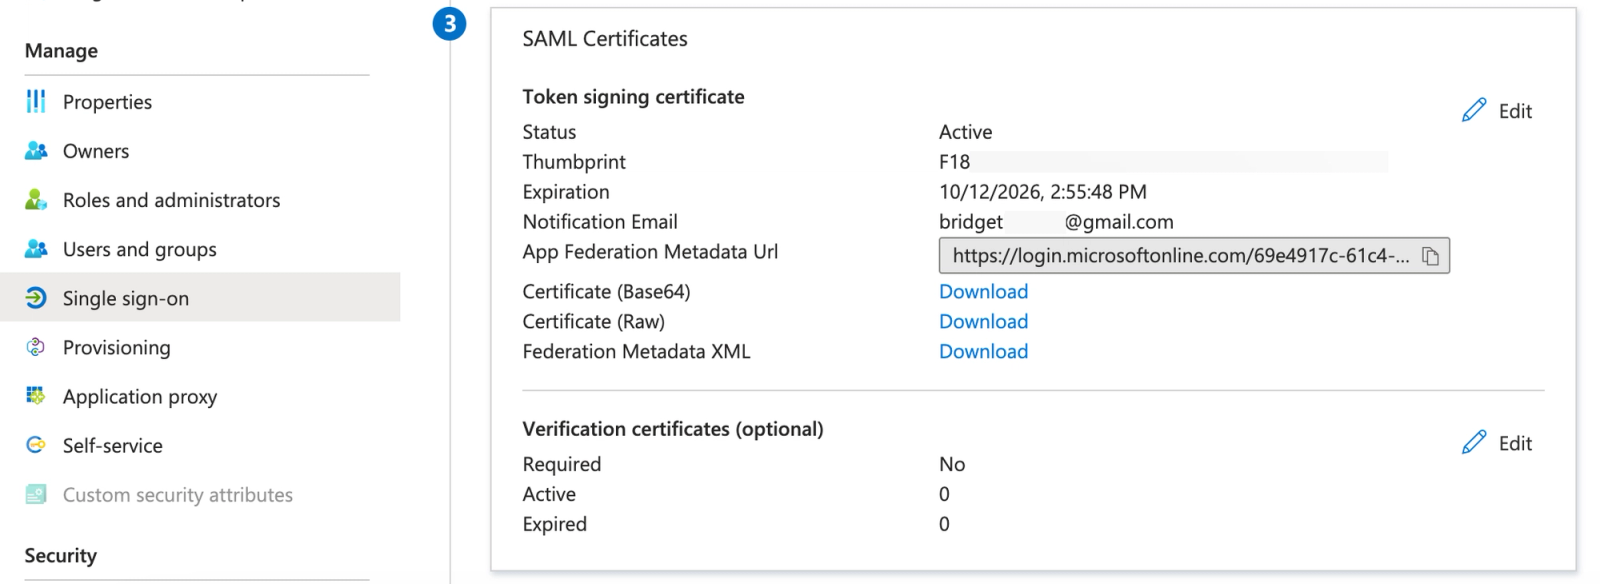
- Accanto a Federation Metadata XML, fai clic su Download.
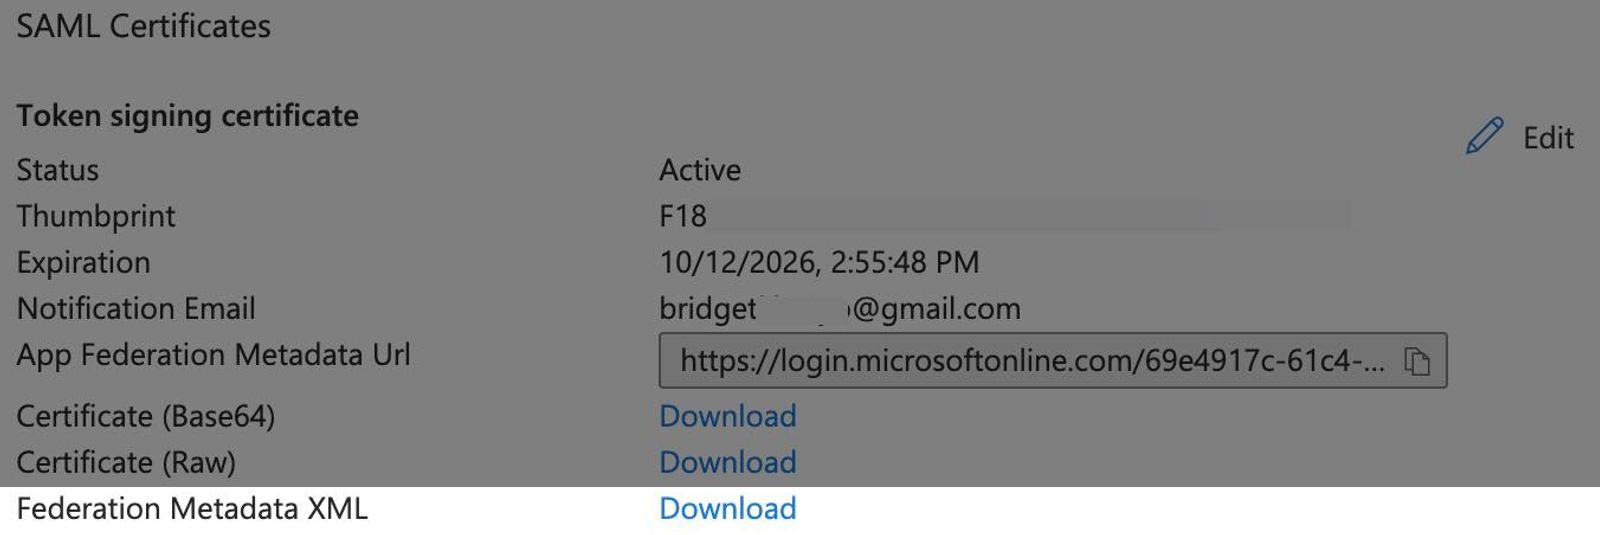
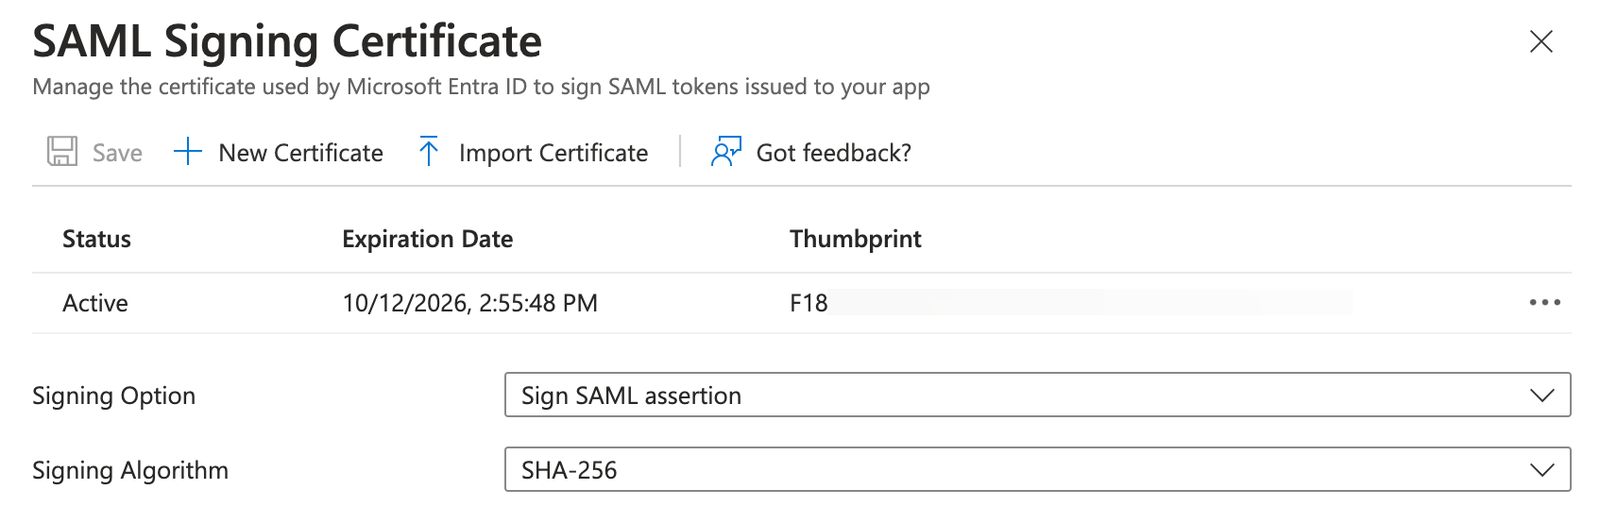
- Sempre nella casella Certificati SAML, fai clic su Modifica nell'angolo in alto a destra.
- Nella barra laterale che appare a destra, verifica che:
- Opzione di firma richiede che l'asserzione SAML sia firmata (qui, la impostiamo su Firma asserzione SAML). Tieni presente che la firma della risposta è facoltativa.
- Algoritmo di firma è impostato su SHA-256.
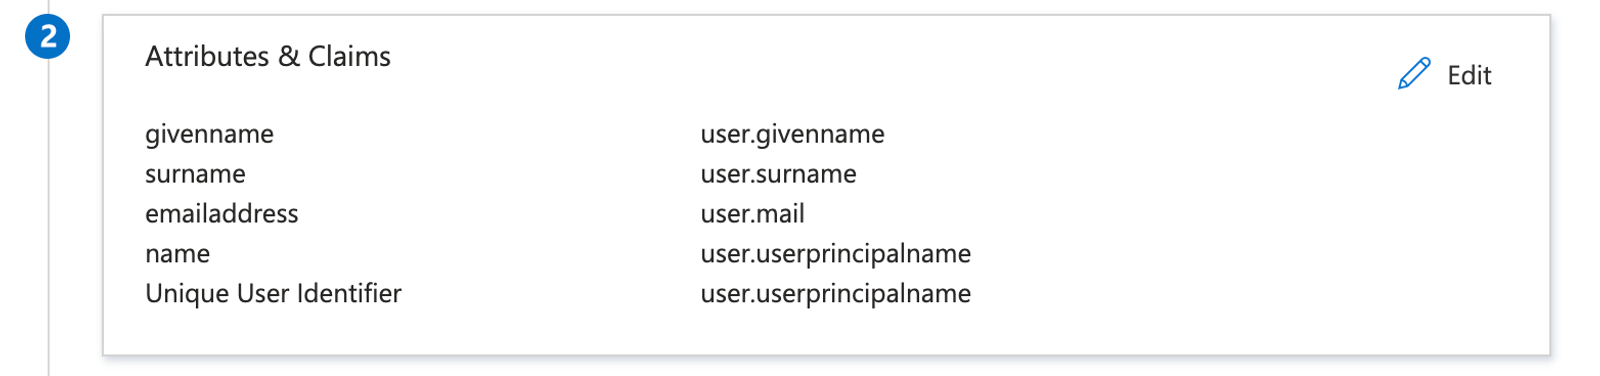
- Scorri di nuovo verso l’alto fino al riquadro Attributi e attestazioni (passaggio 2 nella pagina di accesso Single sign-on in Entra) e fai clic su Modifica.
- Fai clic su Identificatore utente univoco (ID nome) nella sezione Attestazione obbligatoria .
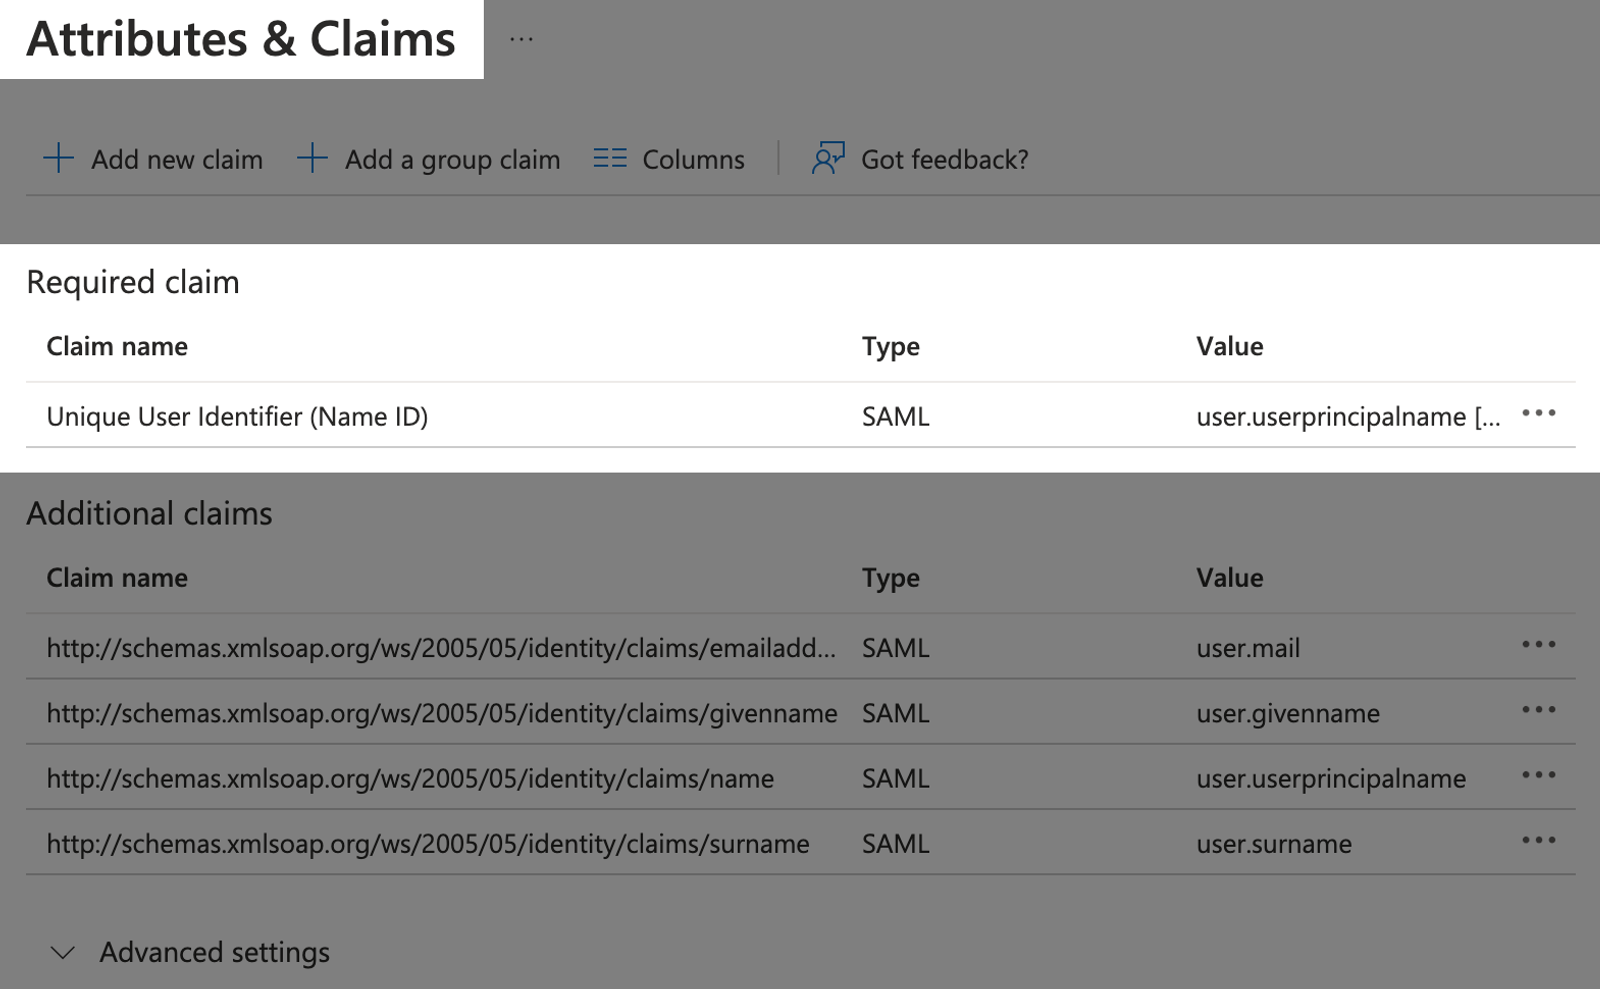
- Clicca sul menu a discesa Attributo di origine .
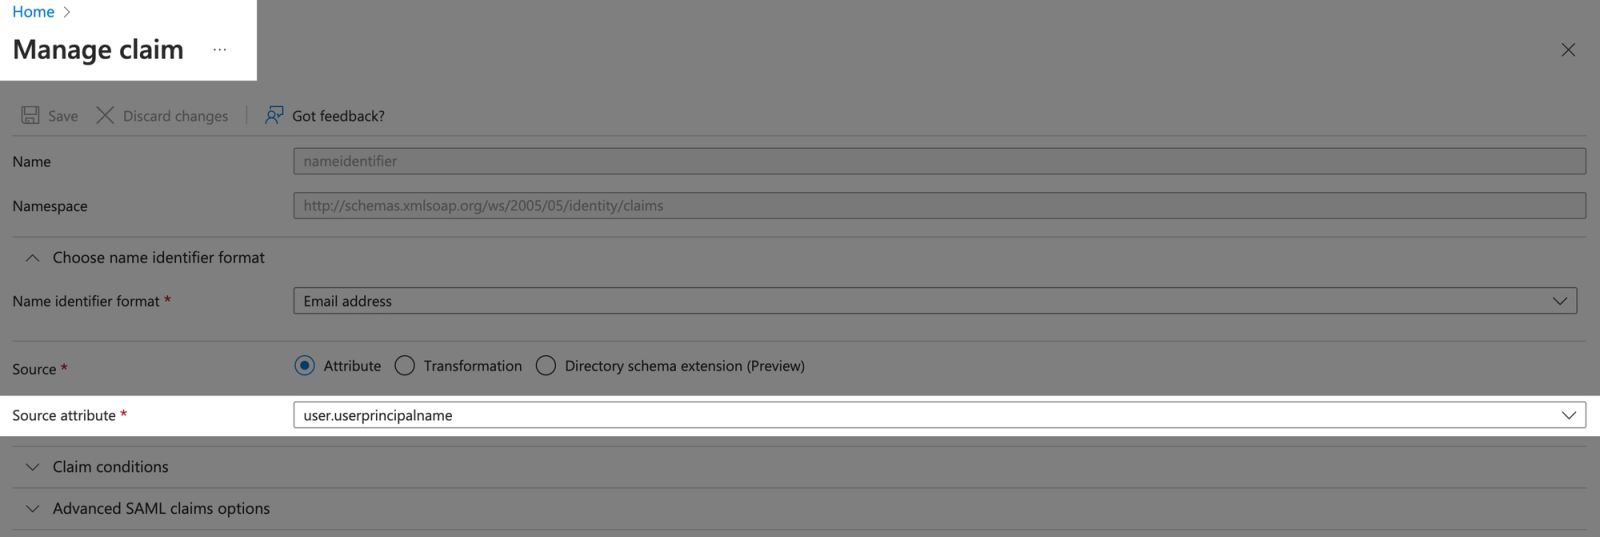
- Cerca "user.mail" e poi selezionalo.
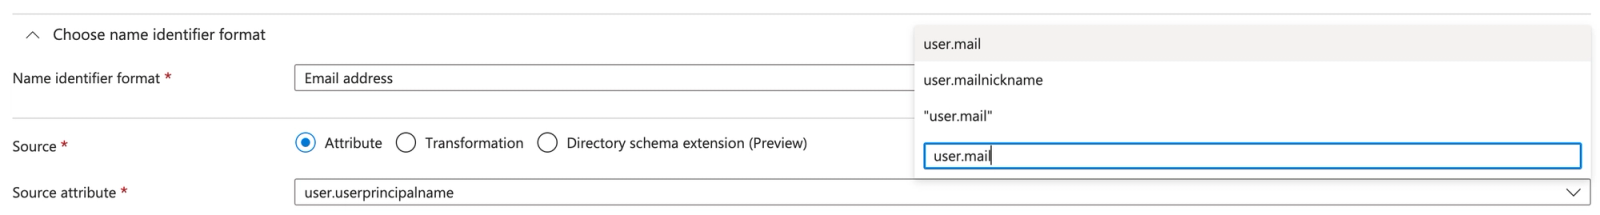
- Fai clic su Salva nell'angolo in alto a sinistra per tornare alla pagina Attributi e rivendicazioni .
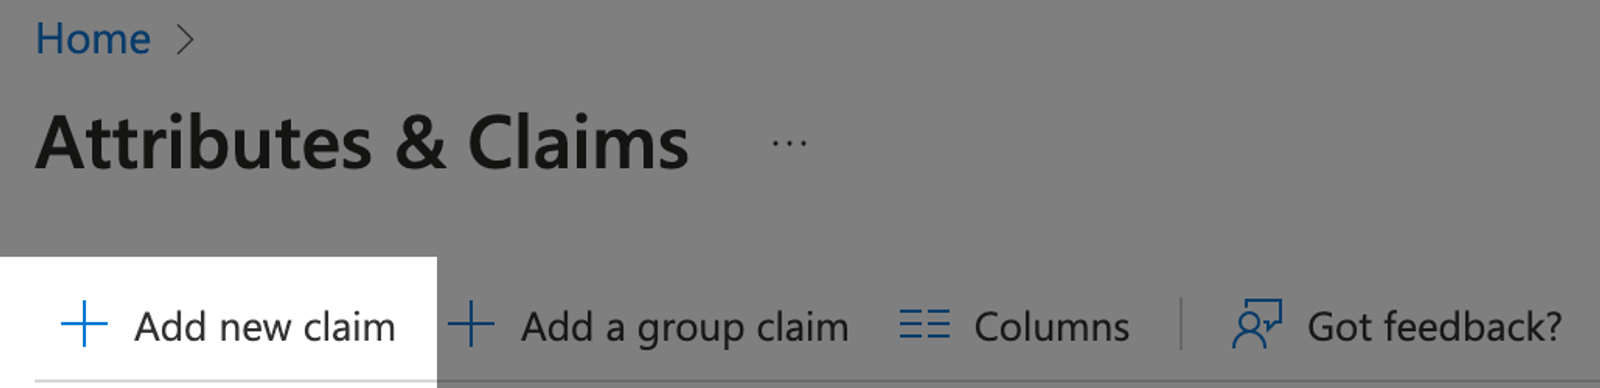
- Seleziona Aggiungi nuova attestazione in alto a sinistra.
- Inserisci "role" come nome.
- Modifica l'attributo di origine in "user.assignedroles."
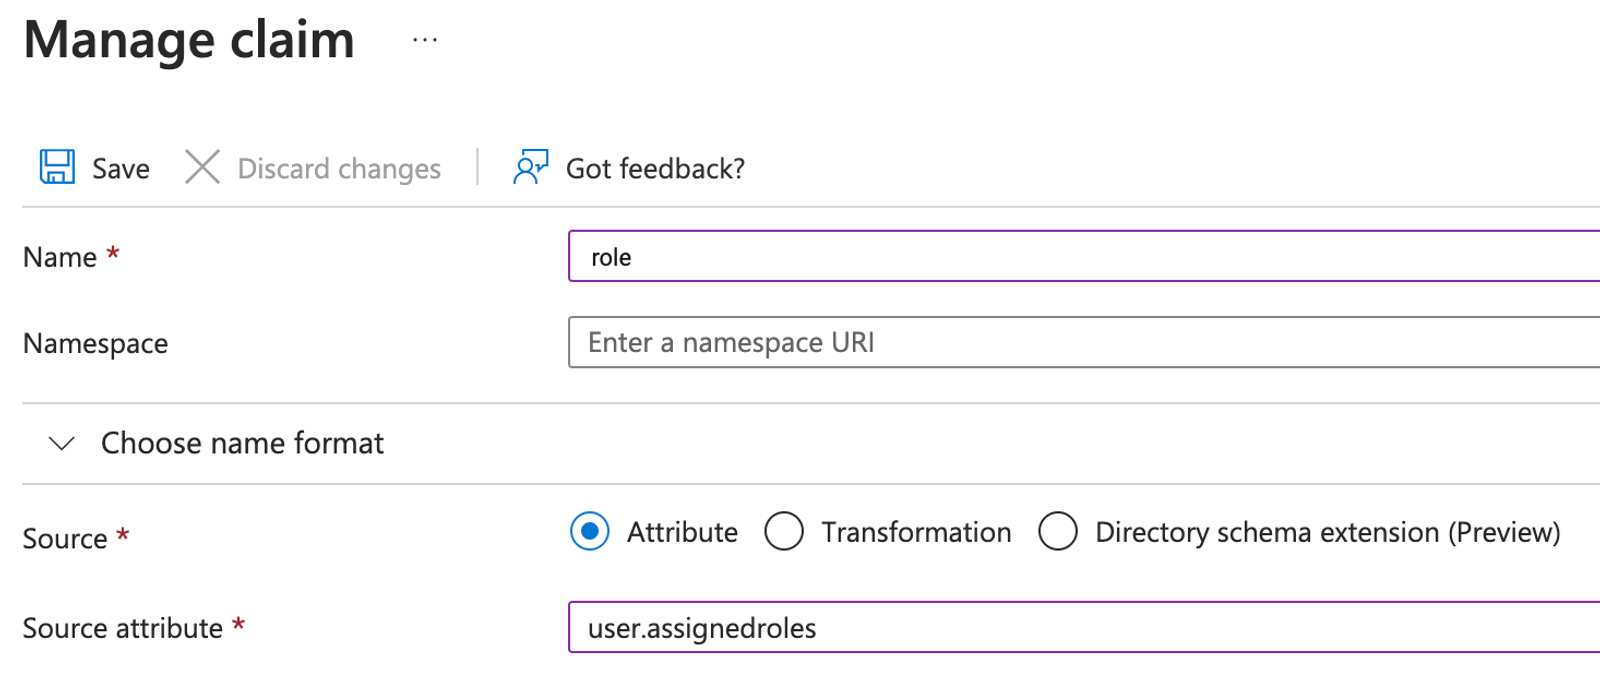
- Clicca su Salva.
- Fai clic su Home per tornare alla directory.
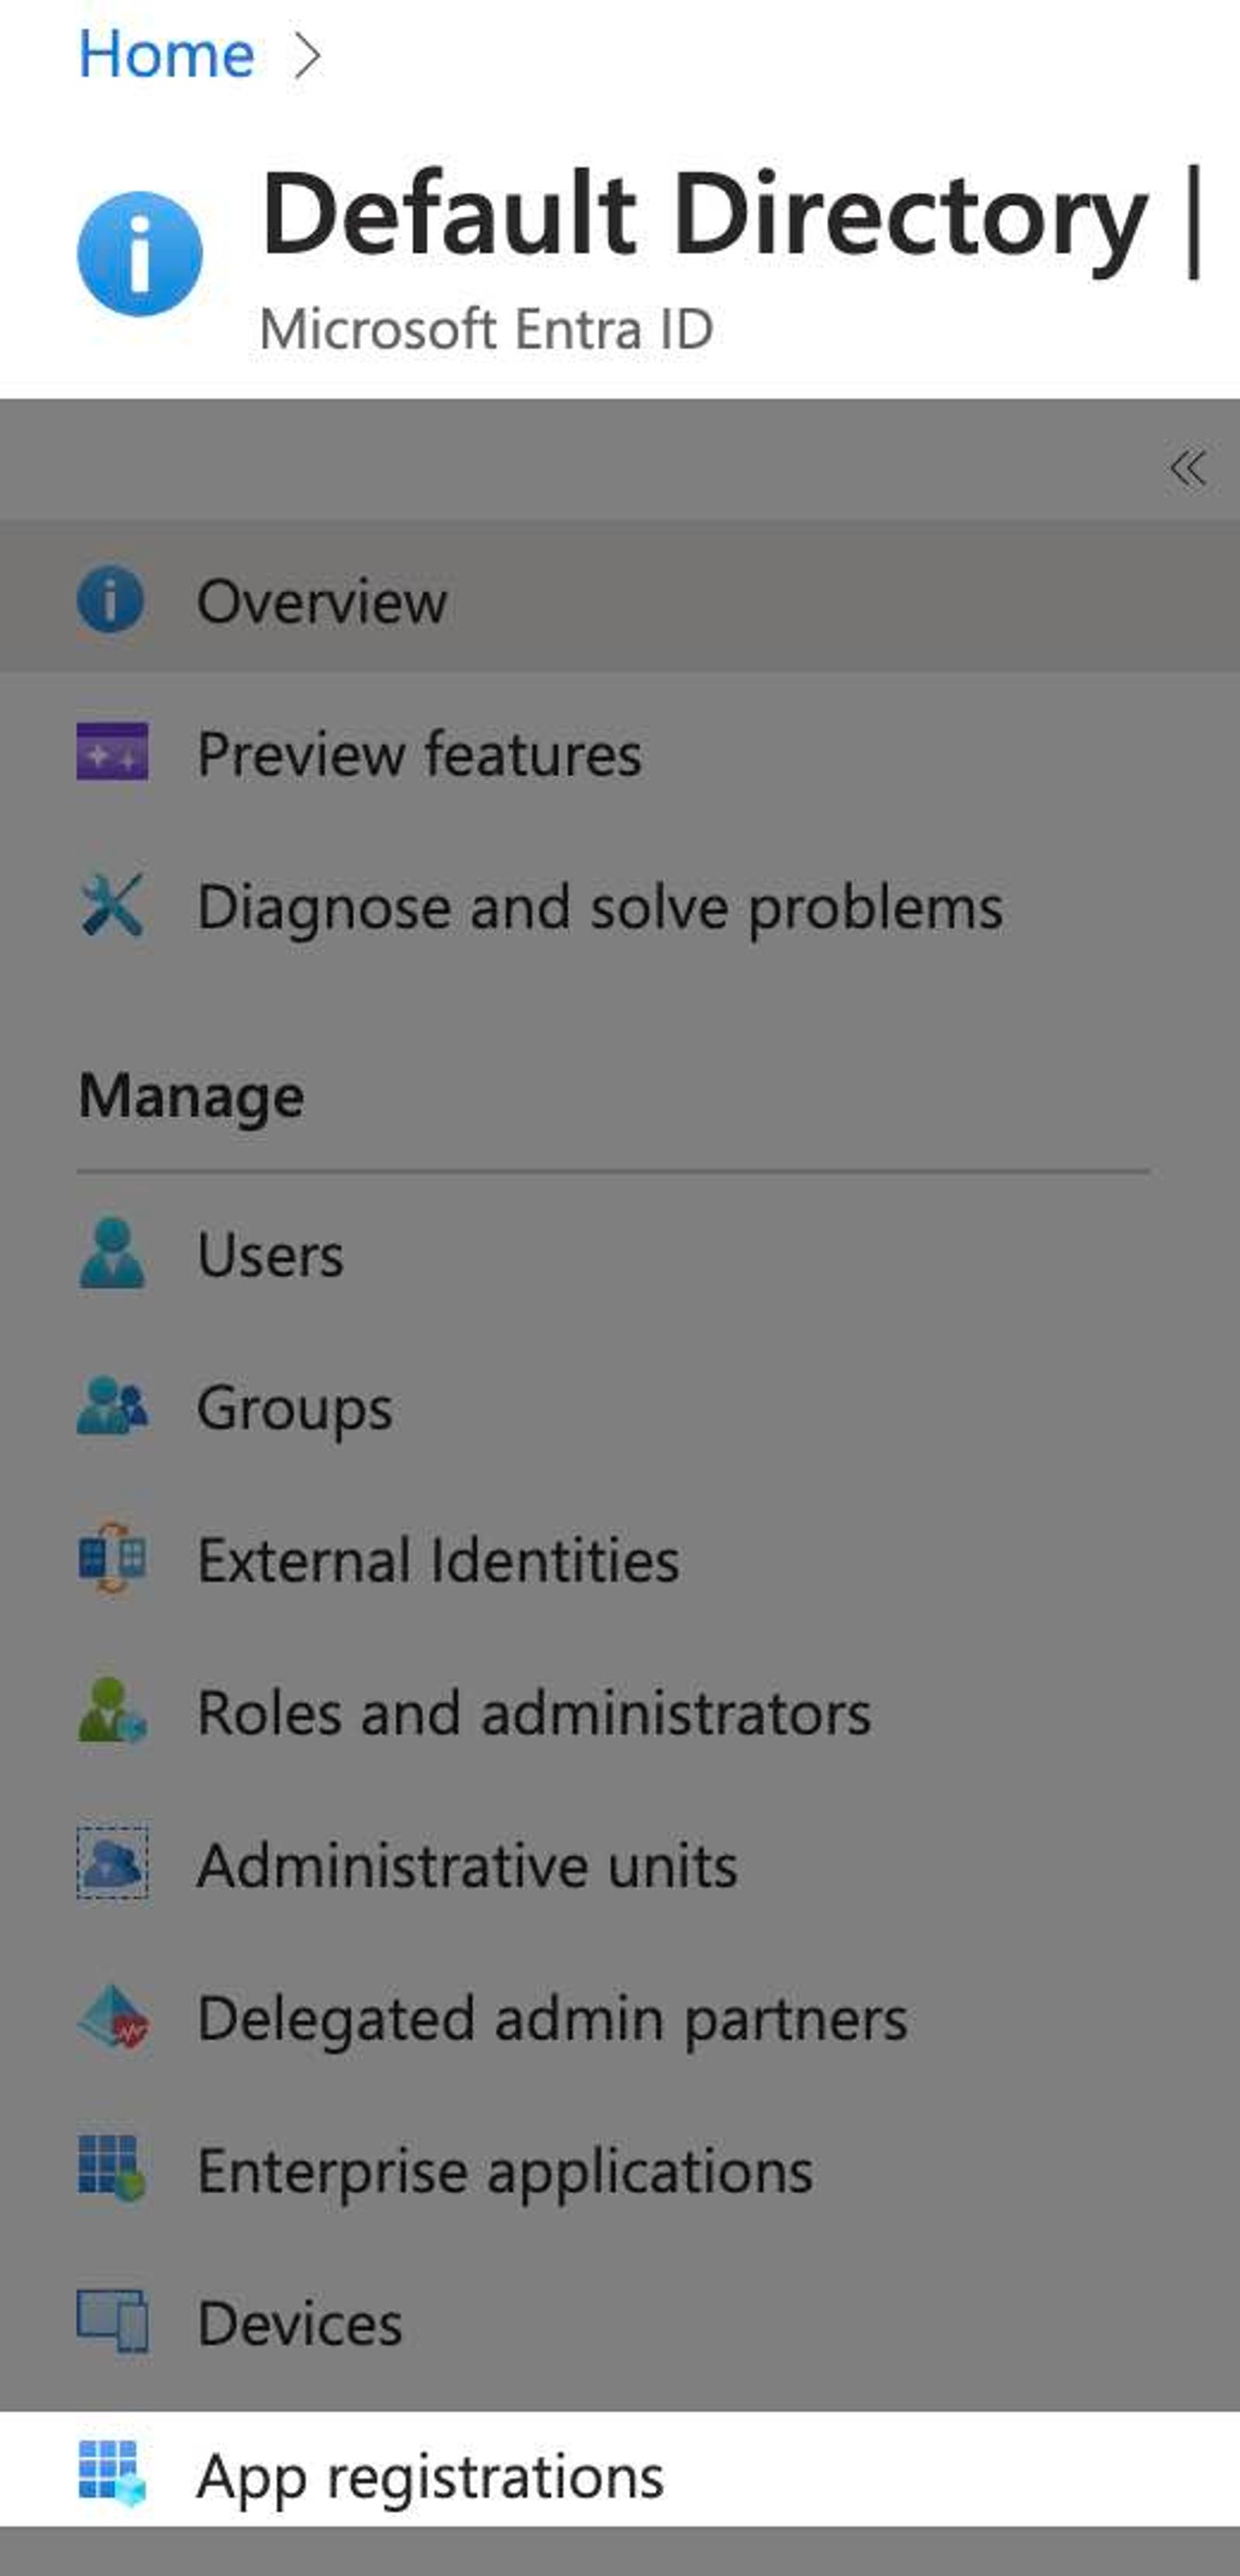
- Nella barra laterale sinistra, fai clic su Registrazioni app.
- Vai alla scheda Tutte le applicazioni .
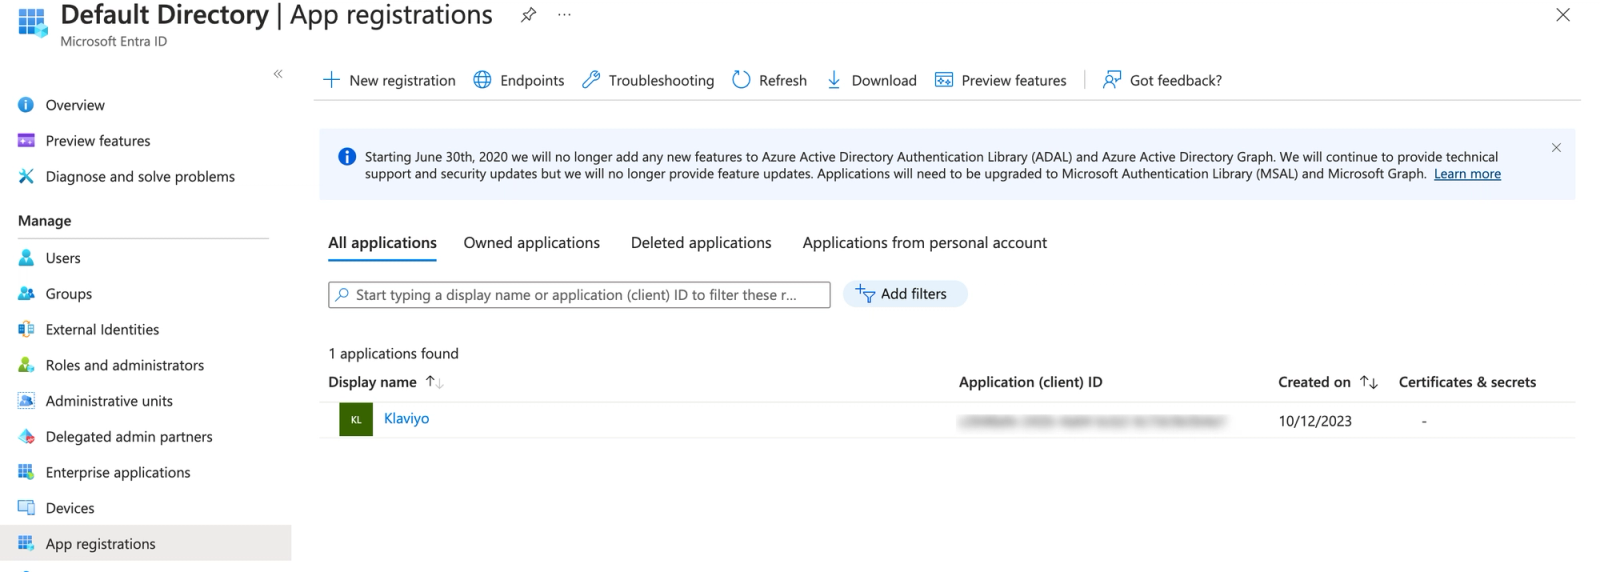
- Fai clic sull'app Klaviyo.
- Seleziona Ruoli app > Crea ruolo app.
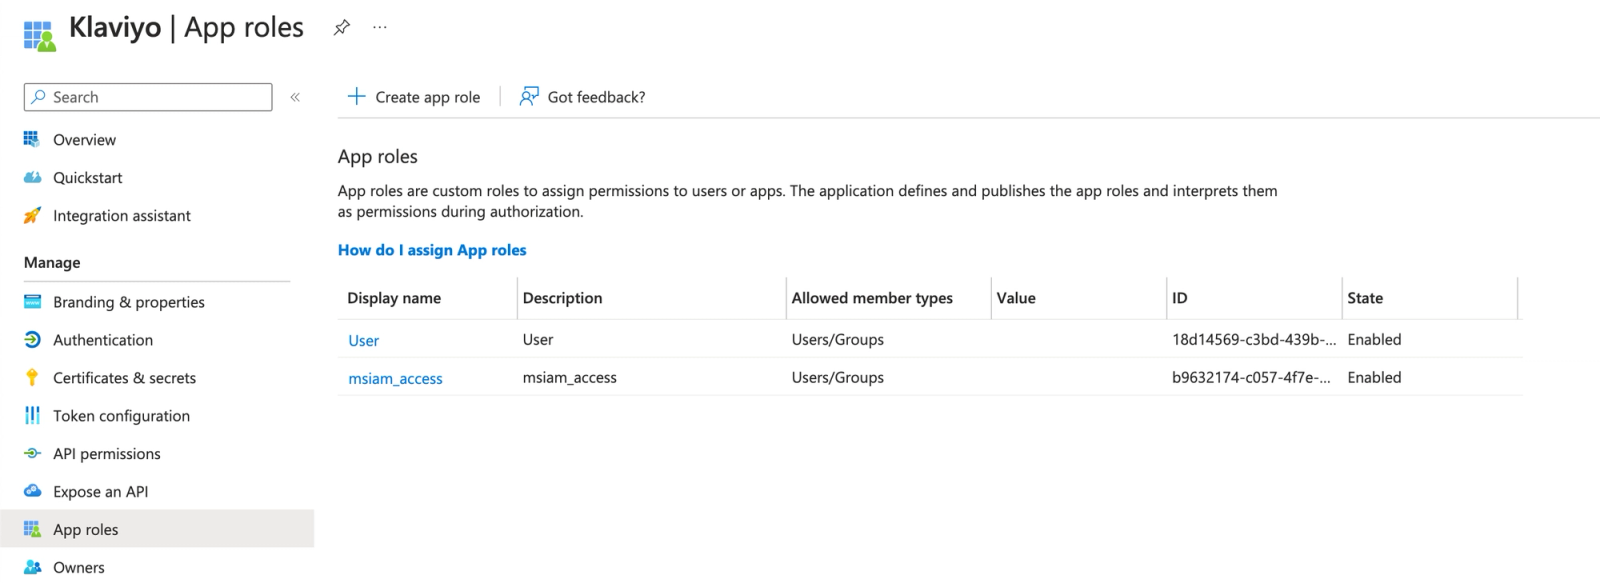
- Crea il nome visualizzato per ogni ruolo.
- Seleziona Utenti/gruppi come tipi di membri consentiti.
- Per un account, assegna uno dei valori di ruolo non Proprietario riportati di seguito esattamente come mostrato. Per un portfolio, usa invece portfolio_admin, portfolio_manager o portfolio_analyst. Per il Proprietario esistente, usa owner o portfolio_owner, a seconda dei casi.
- Amministratore
- Gestore
- Analista
- campaign_coordinator
- content_creator
- clienti
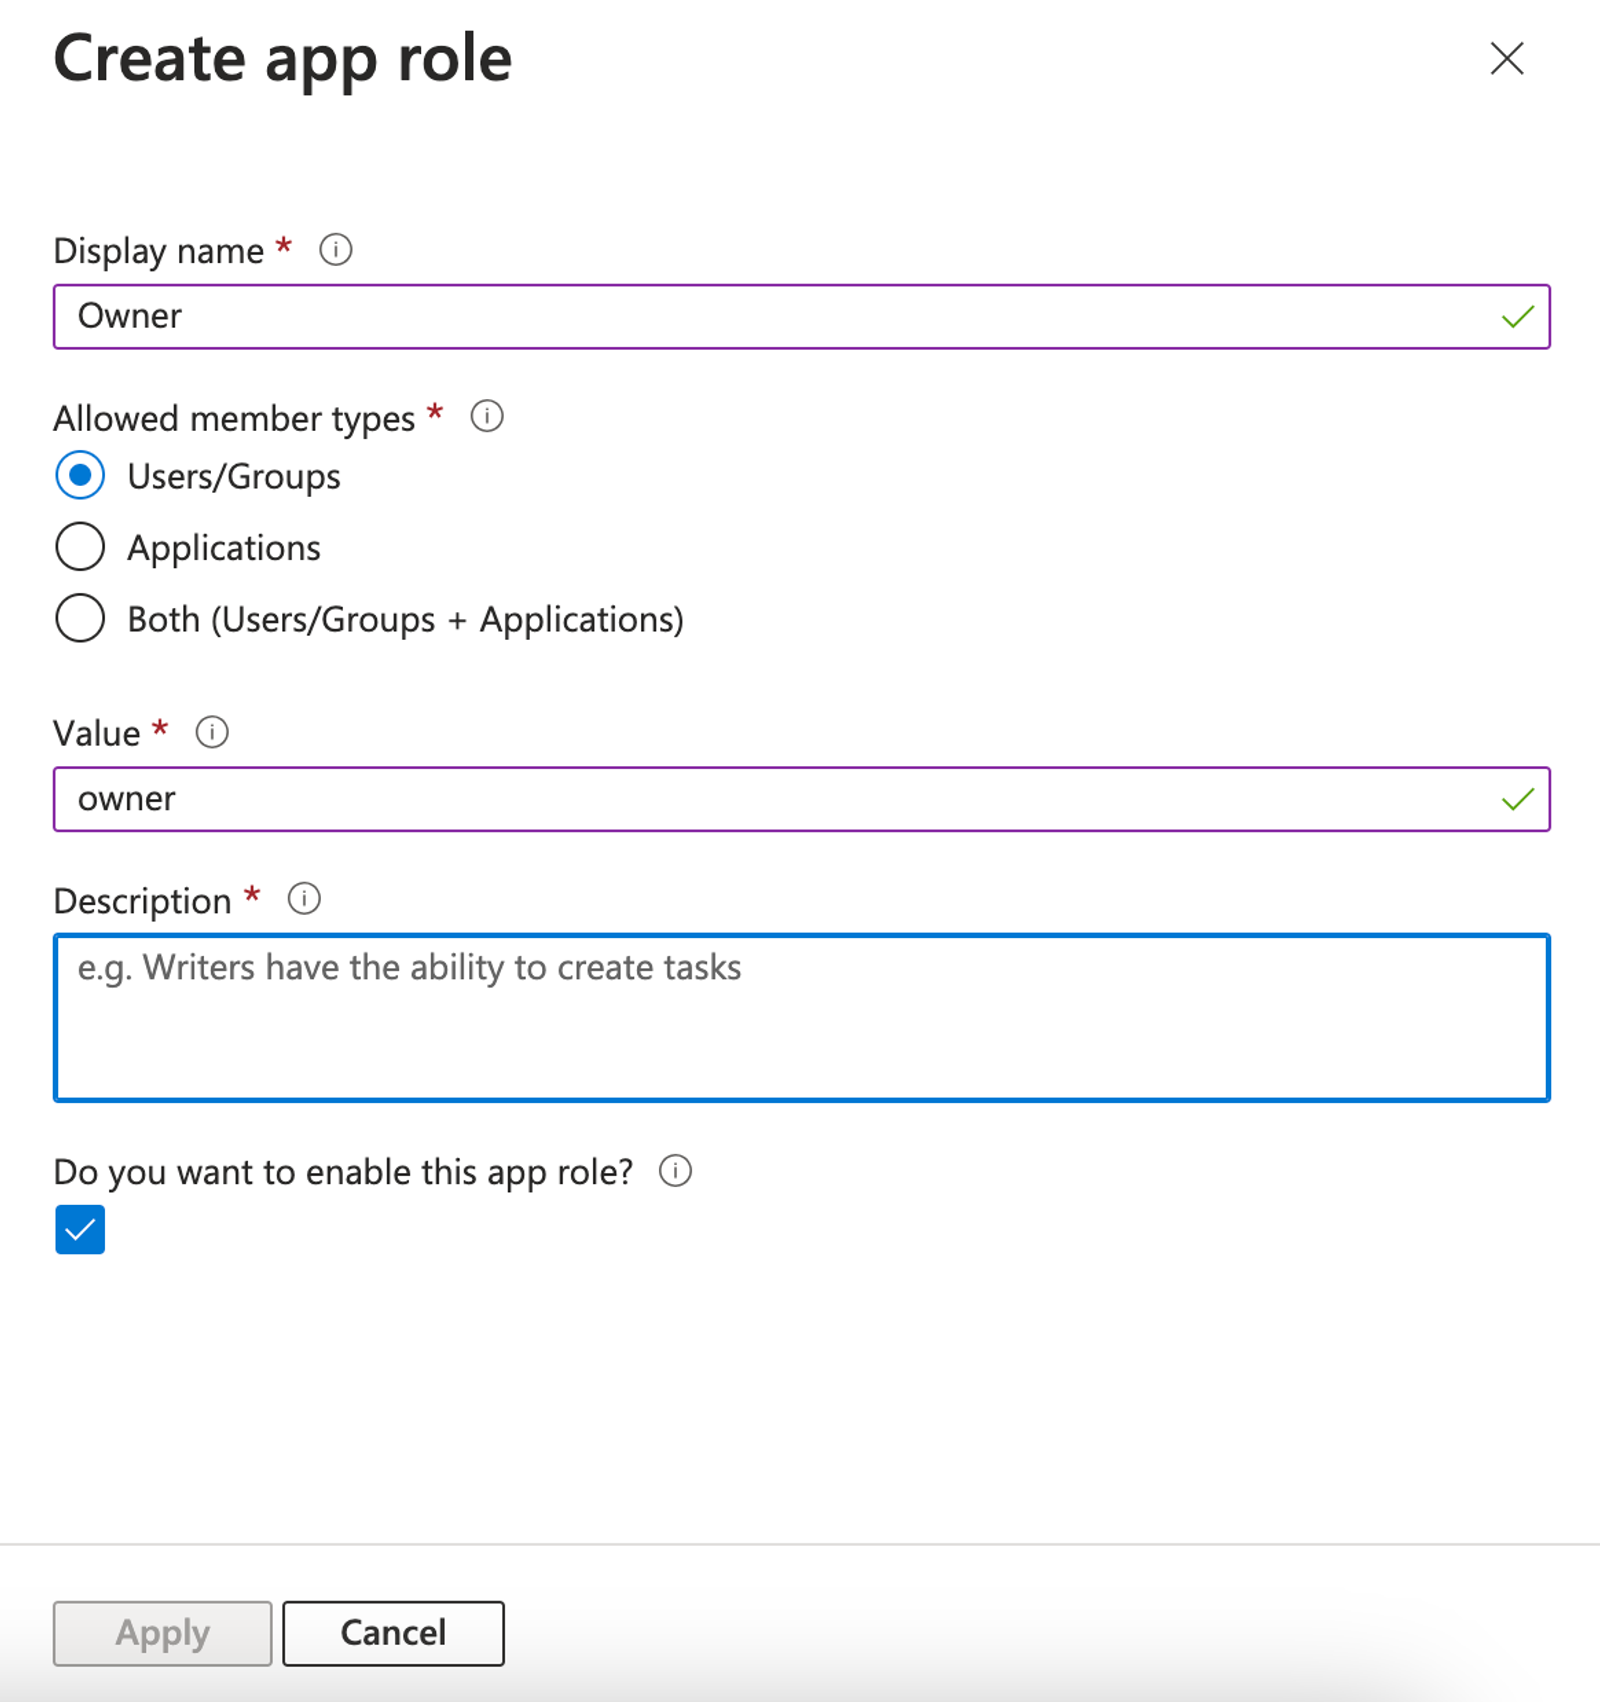
- Aggiungi una descrizione, poi fai clic su Applica.
Poi, per assegnare gli utenti all'app Klaviyo, segui questi passaggi:
- Vai a Microsoft Entra ID > Applicazioni Enterprise.
- Fai clic sull'app Klaviyo.
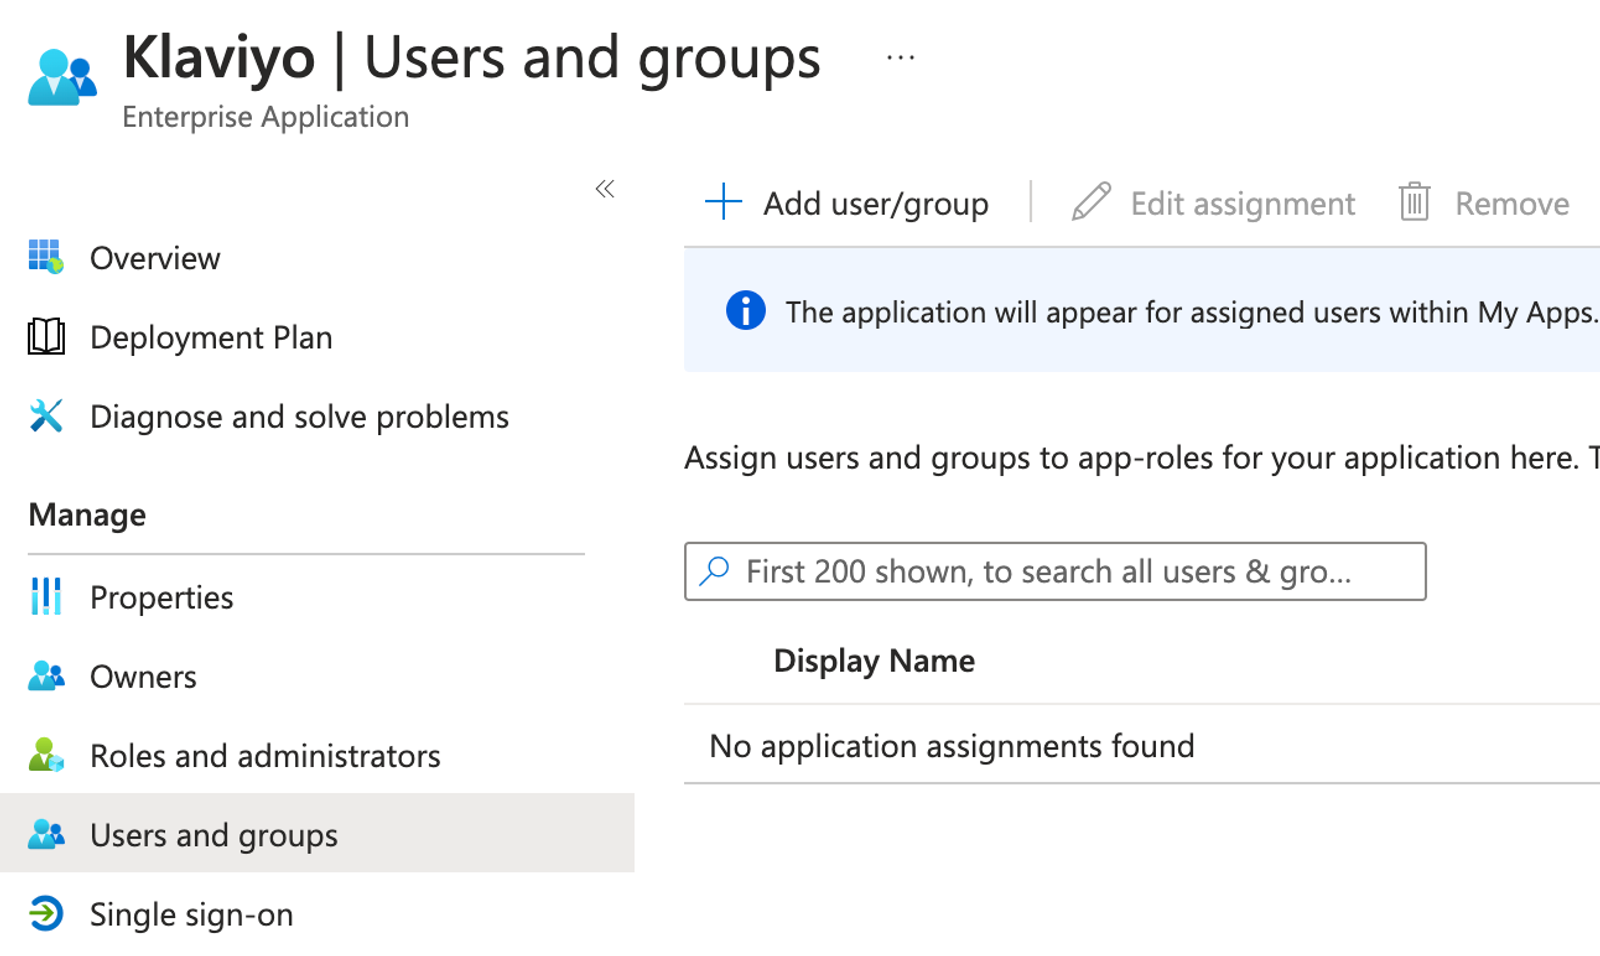
- Vai a Utenti e gruppi > Aggiungi utente/gruppo.
- Fai clic su Utenti per compilare la barra laterale destra.
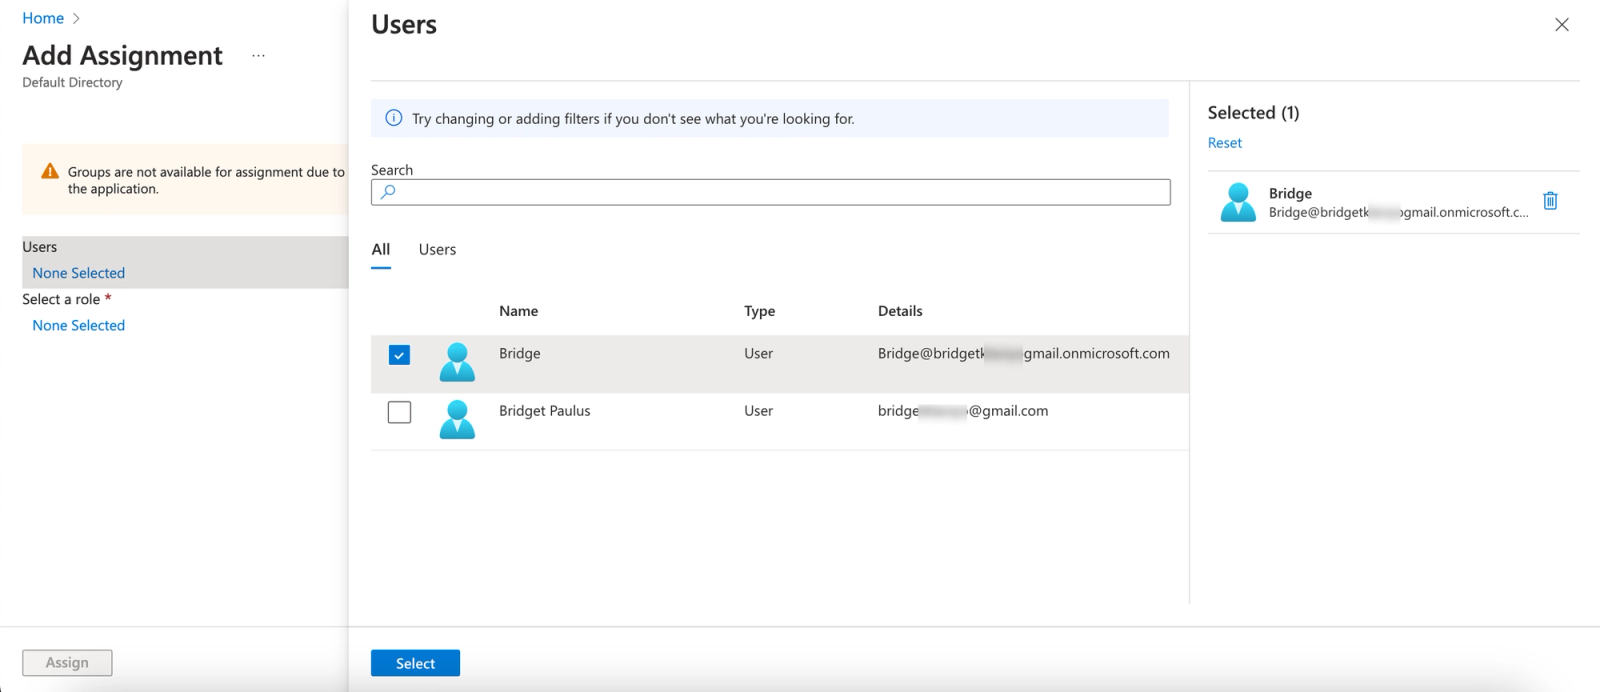
- Seleziona l'utente o gli utenti che vuoi aggiungere all'app Klaviyo.
- Fai clic su Seleziona.
- Fai clic su Seleziona un ruolo.
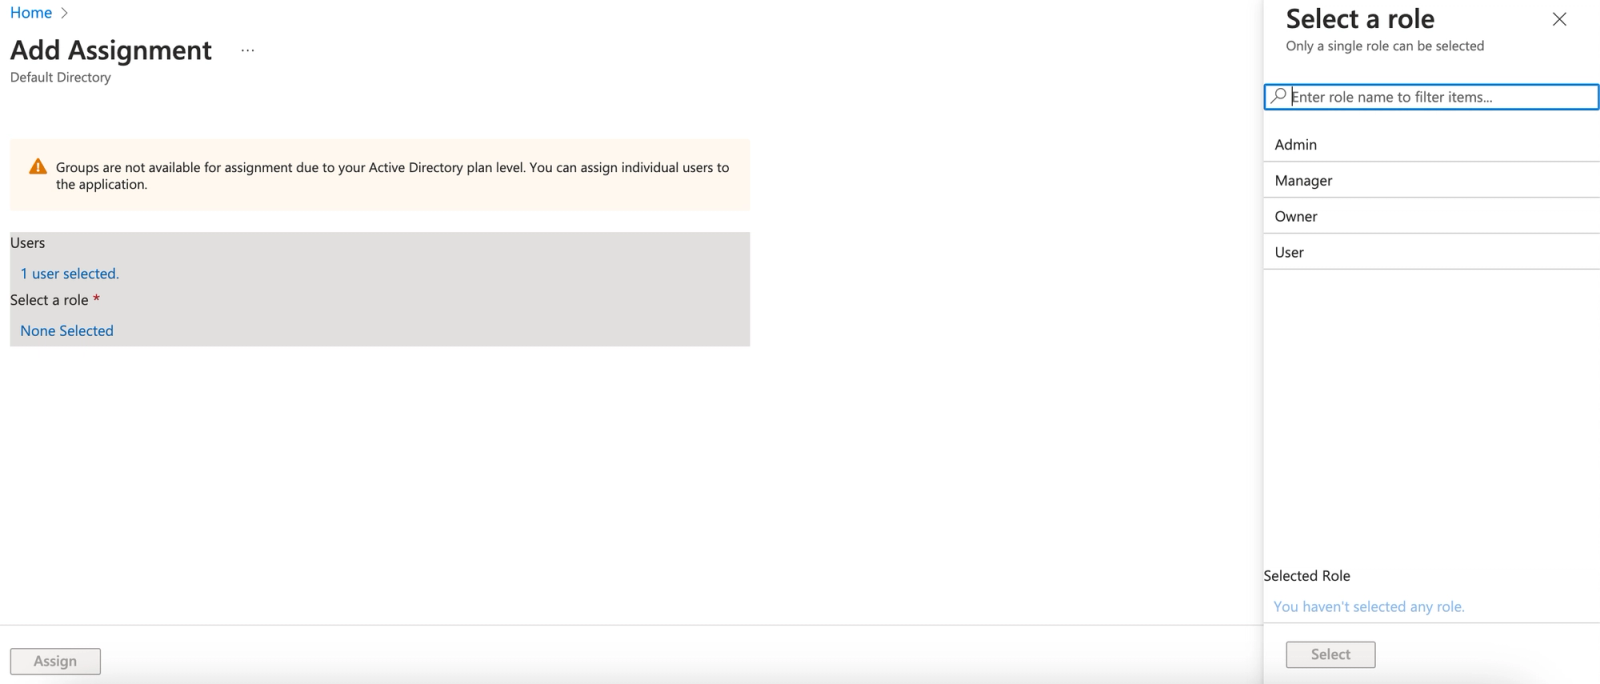
- Scegli il ruolo che questo utente deve avere in Klaviyo.
- Fai clic su Seleziona per confermare il ruolo.
- Clicca su Assegna in basso a sinistra.
Completa la configurazione in Klaviyo
- Torna alla scheda di Klaviyo e vai alla pagina Configura single sign-on (SSO).
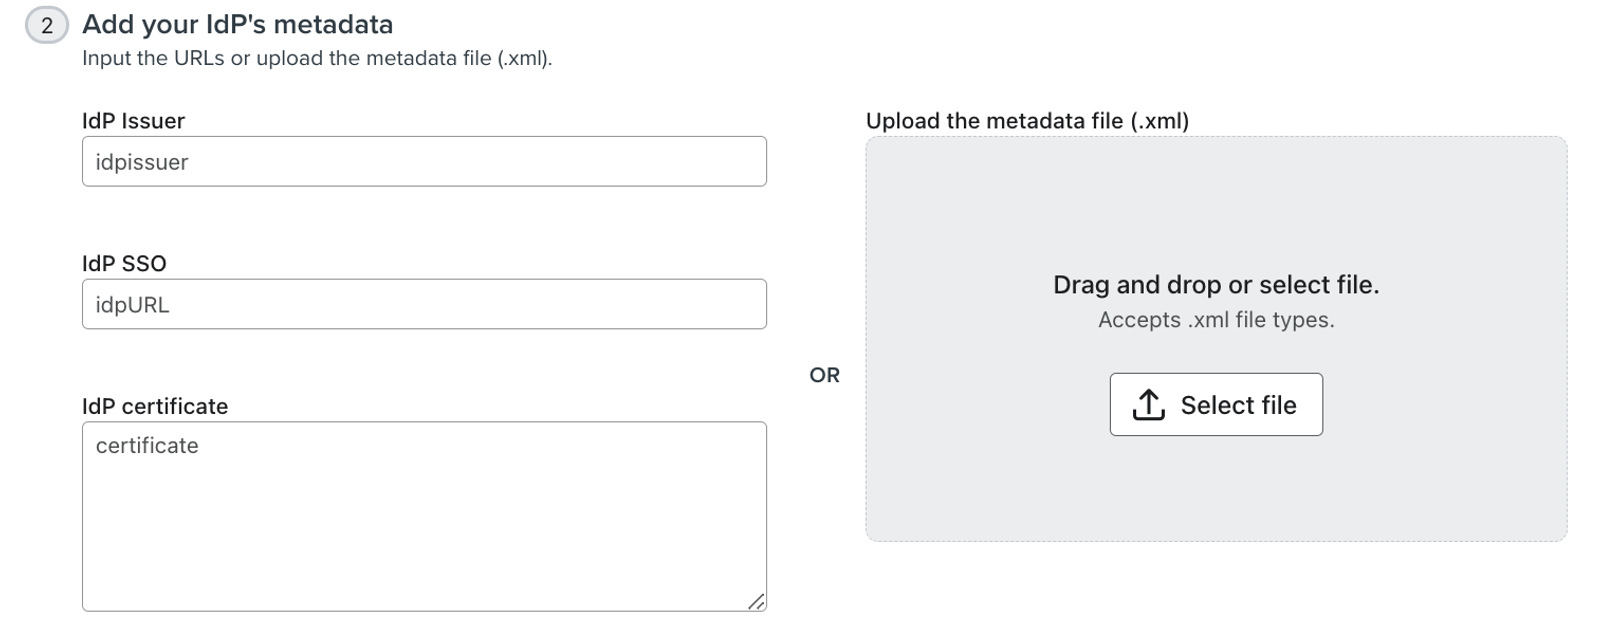
- Scegli una delle due opzioni:
- Inserisci manualmente l’emittente del provider di identità (IdP), l’URL di SSO del provider di identità (IdP) e il certificato del provider di identità (IdP).
- Carica il file di metadati (.xml) del provider di identità (IdP) per compilare questi campi.
- Crea il tuo identificativo di accesso SSO (ID aziendale); spesso, corrisponde al nome della tua azienda.
- L'ID deve essere univoco e lungo 3–63 caratteri.
- L’ID può contenere solo lettere maiuscole o minuscole, numeri, trattini (-) e trattini bassi (_).
- L'ID deve essere semplice e facile da ricordare per chi lo usa (ad esempio, il nome della tua azienda).
- Ad esempio, l'ID aziendale di Klaviyo è "Klaviyo".
- Fai clic su Test SSO e completa l’accesso tramite il tuo provider di identità (IdP). Questo salva la tua configurazione e abilita l’SSO.
- Quando il test ha esito positivo, fai clic su Continua per tornare a Sicurezza. Se non riesce, correggi l’errore segnalato ed esegui di nuovo il test prima di procedere.
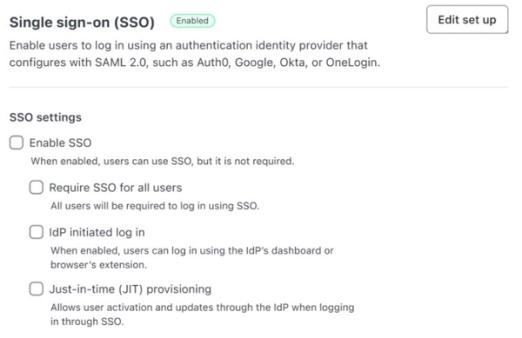
- Verifica che Enable SSO sia selezionato. Questo consente l’accesso con SSO, ma non lo richiede.
- Controlla le seguenti impostazioni. Le modifiche vengono salvate automaticamente. Disattivare un’impostazione apre una finestra di conferma in cui fai clic su Disattiva.
- Richiedi SSO per tutti gli utenti: richiedi l’accesso SSO per gli utenti che non sono nell’elenco delle esenzioni.
- Accesso avviato dall’IdP: consenti agli utenti di avviare l’SSO dal pannello di controllo del provider di identità (IdP) o da un’estensione del browser.
- Provisioning just-in-time (JIT): crea utenti e aggiorna i loro ruoli tramite il provider di identità (IdP) quando accedono con SSO. È attivato per le nuove configurazioni. Se lo disattivi, aggiungi utenti a Klaviyo prima che provino ad accedere.
Risultato
Ora potrai accedere a Klaviyo utilizzando il tuo provider SSO.
Risorse aggiuntive
- Risolvi gli errori SSO e SCIM
Scopri come risolvere gli errori per il single sign-on (SSO) con Klaviyo. Questo articolo è pensato per chi ha familiarità con l’SSO, ad esempio i professionisti IT.
- Come impostare l'autenticazione a più fattori (MFA)
Scopri come configurare l'autenticazione a più fattori (MFA) per rendere il tuo account o portfolio Klaviyo più sicuro. Con l'autenticazione a più fattori abilitata, accedi utilizzando un nome utente e una password, quindi verifica la tua identità (ad esempio inserendo un codice).
- Come configurare il provisioning degli utenti SCIM
Scopri come configurare un sistema per il provisioning degli utenti per la gestione delle identità tra domini (SCIM) in un account o portfolio.