Comment configurer l’authentification unique (SSO)
Objectif de cet article
Découvrez comment configurer l’authentification unique (SSO) pour votre compte Klaviyo ou votre portfolio à l’aide d’un fournisseur d’identité (IdP).
Pourquoi utiliser le SSO ?
L’authentification unique (SSO) vous aide à vous protéger, ainsi que vos clients, en renforçant la sécurité de votre compte. Si vous avez configuré le SSO pour votre entreprise, vous pouvez exiger que vos utilisateurs Klaviyo se connectent à l’aide de leurs identifiants SSO.
De plus, si vous utilisez le SSO pour votre organisation, vous et vos utilisateurs pouvez rester connectés à Klaviyo plus longtemps avant de ressaisir vos identifiants.
Avant de commencer
Nous vous recommandons vivement de contacter le service informatique de votre entreprise pour vous aider à configurer cela, car il y a certaines étapes que vous devrez effectuer au sein du fournisseur d’identité de votre entreprise. Si nécessaire, vous pouvez temporairement le définir comme administrateur dans votre compte pour configurer le SSO.
Remarque :
- Vous devez disposer d’un forfait payant pour utiliser le SSO dans un compte. Le SSO est également disponible pour les portfolios, sans exigence distincte de forfait payant.
- Pour suivre ces étapes, connectez-vous en tant que propriétaire ou administrateur pour un compte, ou en tant que propriétaire de portfolio ou administrateur de portfolio pour un portfolio.
- Les utilisateurs peuvent démarrer le SSO depuis Klaviyo à l’aide de leur identifiant du lieu de travail ou d’une URL SSO personnalisée. Pour permettre aux utilisateurs de démarrer depuis leur fournisseur d’identité, activez la connexion initiée par le fournisseur d’identité.
Si vous utilisez l’authentification unique (SSO) via un fournisseur d’identité (IdP), vous pouvez l’utiliser pour vous connecter à Klaviyo. Le SSO Security Assertion Markup Language 2.0 (SAML 2.0) permet aux membres d’accéder à Klaviyo via le fournisseur d'identité de votre choix.
Parmi les exemples de fournisseurs SSO de fournisseur d'identité, on trouve Okta, OneLogin, Microsoft Entra ID, et d’autres.
Si vous appliquez le SSO à tous les utilisateurs, tout nouvel utilisateur devra accepter l’invitation, puis se connecter via le SSO.
Afficher et utiliser la liste d’exemption
Les utilisateurs ajoutés à la liste d’exemption pourront contourner le SSO et se connecter avec un nom d’utilisateur et un mot de passe lorsque le SSO est imposé pour une entreprise. C’est important en cas de panne du fournisseur d’identité ou lorsque vous ne souhaitez pas ajouter un partenaire, un sous-traitant ou un membre d’une agence à votre instance de fournisseur d’identité.
Vous pouvez consulter la liste d’exemptions une fois le SSO configuré. Accédez à Paramètres > Sécurité, puis, sous Liste d’exemptions utilisateur, cliquez sur Configurer la liste ou Gérer la liste.
Qu’est-ce qu’un identifiant du lieu de travail ?
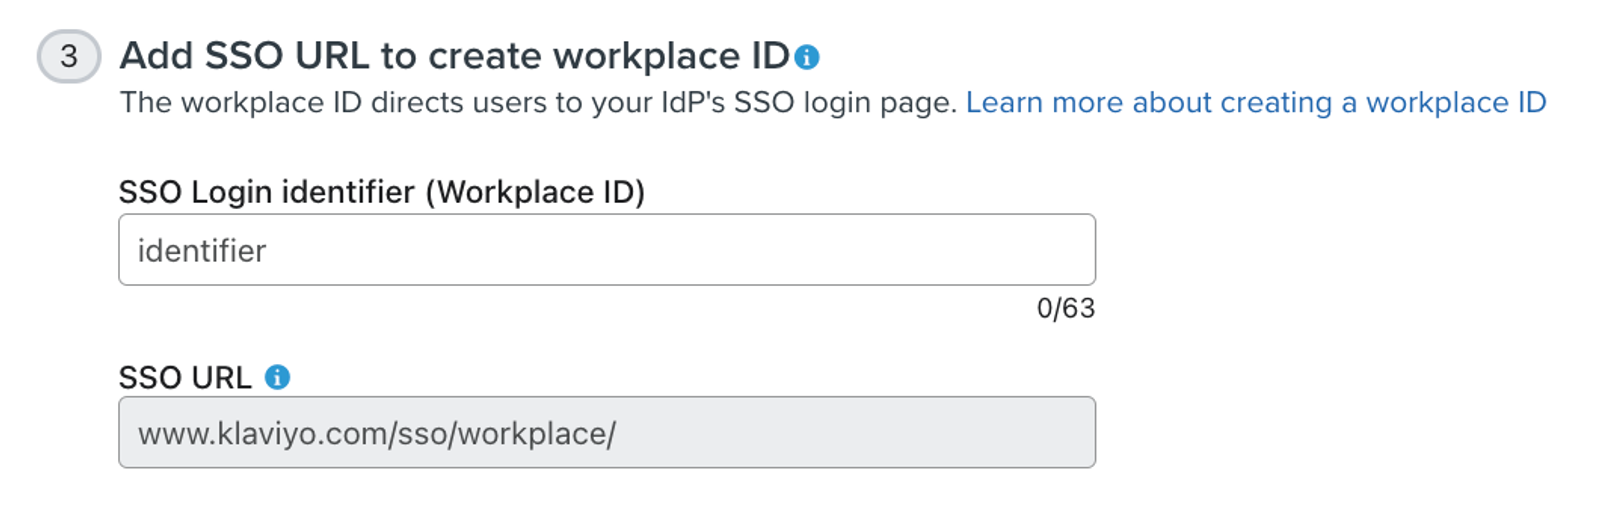
Aussi appelé identifiant de connexion SSO, l’identifiant du lieu de travail est requis pour configurer le SSO SAML dans Klaviyo. Il s’agit généralement du même nom que celui de votre entreprise. Vous créerez cet identifiant à l’étape 3 de la page de configuration SSO, décrite sous Terminer la configuration dans Klaviyo ci-dessous.
Après avoir configuré un identifiant du lieu de travail, les utilisateurs peuvent accéder directement à l’URL personnalisée de votre entreprise (par exemple, www.klaviyo.com/sso/workplace/<id>) pour se connecter à Klaviyo. Nous recommandons de demander aux utilisateurs d’ajouter cette URL à leurs favoris afin d’accélérer le processus de connexion.
Conseils pour créer un identifiant du lieu de travail :
- L’ID doit être unique et comporter entre 3 et 63 caractères.
- L’ID ne peut contenir que des lettres majuscules ou minuscules, des chiffres, des tirets (-) et des tirets bas (_).
- L’identifiant doit être simple et facile à retenir pour les utilisateurs (comme le nom de votre entreprise).
- Par exemple, l’identifiant du lieu de travail de Klaviyo est « Klaviyo ».
À propos du provisionnement Just-in-time (JIT)
Le provisionnement juste-à-temps (JIT) est activé lorsque vous enregistrez pour la première fois une nouvelle configuration SSO. Vous pouvez le désactiver dans Settings > Security. Lorsqu’un utilisateur est ajouté à un compte avec le provisionnement JIT, il devra accepter l’invitation dans son e-mail pour commencer à accéder au compte.
Lorsque le provisionnement SSO et JIT est activé, gérez le rôle Klaviyo de l’utilisateur dans votre fournisseur d’identité. Les utilisateurs figurant sur la liste d’exemption peuvent toujours voir leurs rôles modifiés dans Klaviyo, et le propriétaire peut toujours transférer la propriété dans Klaviyo. Pour les autres utilisateurs, la modification des rôles dans Klaviyo nécessite de désactiver JIT et, si activé, SCIM. Si vous réactivez JIT, le rôle envoyé par votre fournisseur d’identité peut à nouveau mettre à jour le rôle de l’utilisateur lors de sa prochaine connexion SSO.
Qu’est-ce que le JIT ?
Lorsque le provisionnement JIT est activé, les administrateurs informatiques n’ont plus besoin de créer manuellement des comptes pour chaque utilisateur dans chacune de leurs applications. À la place, les comptes utilisateur sont créés la première fois que les utilisateurs tentent de se connecter à une application, à condition que l’utilisateur ait l’autorisation pour cette application.
Par exemple, les administrateurs informatiques peuvent accorder automatiquement à Klaviyo l’accès à tous les utilisateurs dans leur fournisseur d’identité, afin que les comptes de ces utilisateurs soient automatiquement créés la première fois qu’ils se connectent à Klaviyo via leur portail SSO ou via une connexion initiée par Klaviyo.
Configurer l’authentification unique SAML
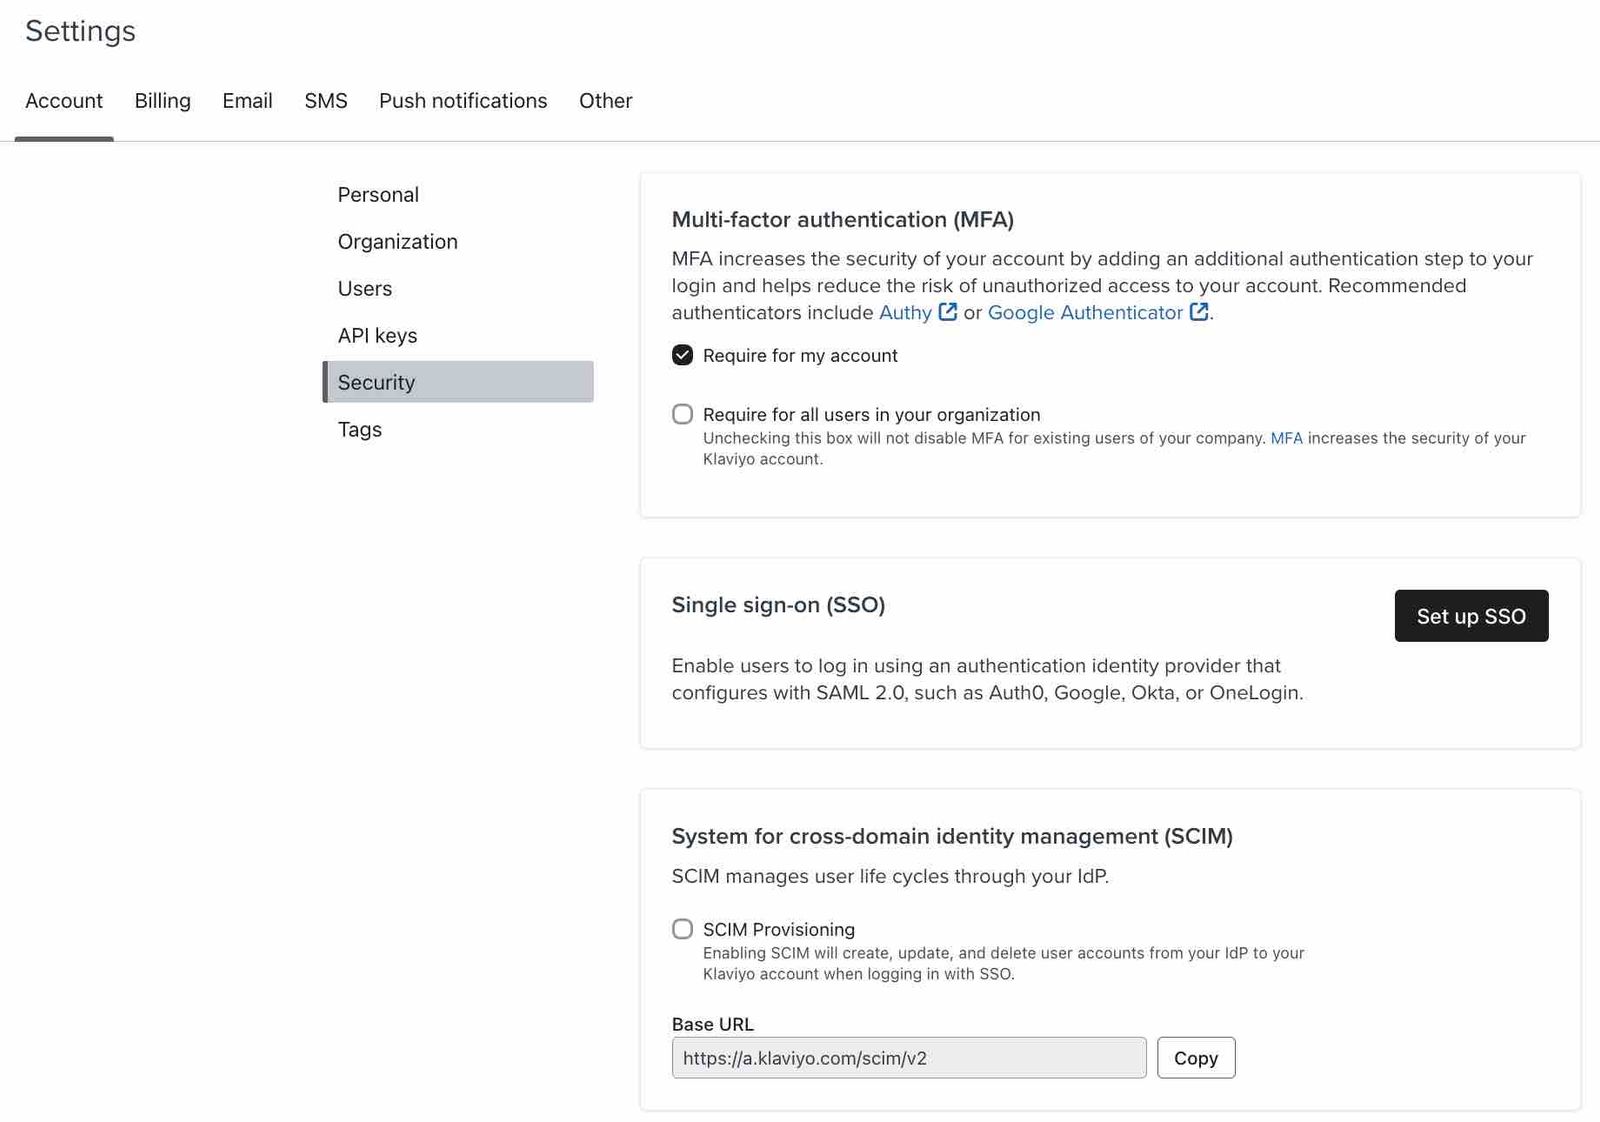
- Dans Klaviyo, cliquez sur le nom de votre organisation dans le coin inférieur gauche.
- Cliquez sur Paramètres.
- Sélectionnez Sécurité.
- Cliquez sur Configurer la SSO. (Notez que l’authentification multifacteur n’est pas requise.)
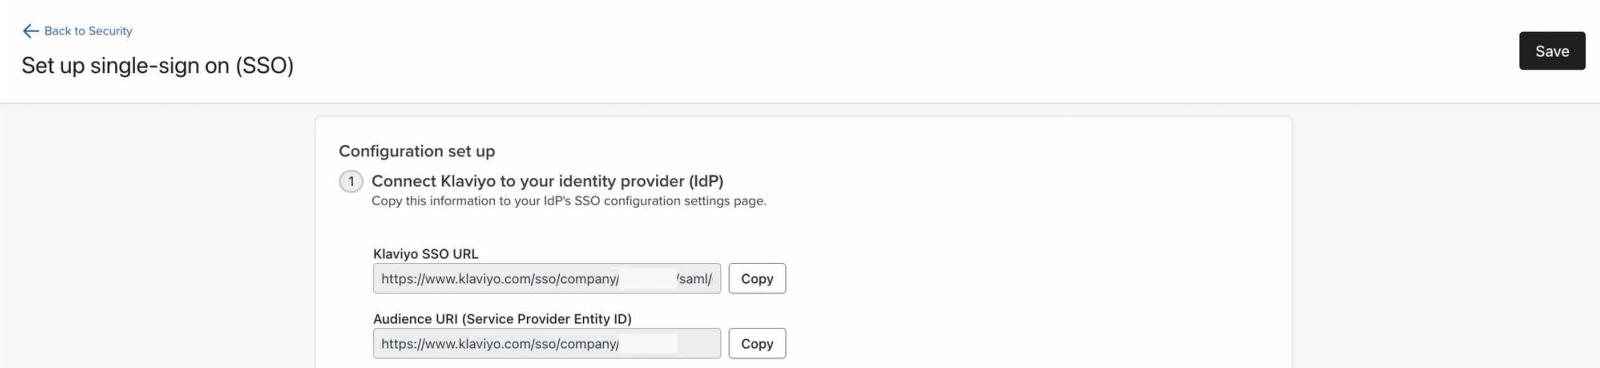
- Copiez l’ URL SSO Klaviyo et l’ URI de l’audience (ID d’entité du fournisseur de services) afin de les utiliser dans la section suivante.
Connectez-vous à votre fournisseur SSO
Ouvrez les menus déroulants ci-dessous pour obtenir des instructions spécifiques au fournisseur d’identité. Pour la navigation du fournisseur actuel, consultez le guide d’intégrations d’applications SAML d’Okta ou le guide SSO SAML de Microsoft. En général, vous devrez :
- Ouvrez un nouvel onglet et connectez-vous à votre fournisseur SSO.
- Trouvez les paramètres de configuration SAML de votre fournisseur.
- Collez à la fois l’ URL SSO de Klaviyo et l’ URI d’audience (ID d’entité du fournisseur de services) dans les champs correspondants, puis enregistrez.
- Téléchargez ou localisez les métadonnées de votre fournisseur d'identité.
- Affectez les utilisateurs et leurs rôles à l’application Klaviyo, y compris la personne qui testera l’authentification unique (SSO).
- Pour créer des utilisateurs avec le provisionnement JIT, configurez votre fournisseur d'identité afin d’envoyer un attribut SAML nommé role avec la clé de rôle Klaviyo appropriée ci-dessous. Nous recommandons d’utiliser le format de clé, car certains IdP convertissent les attributs en minuscules, c’est pourquoi le format d’étiquette n’est pas recommandé.
Rôles de l’utilisateur du compte | Rôles d’utilisateurs du portfolio |
Propriétaire | portfolio_owner |
Administrateur | portfolio_admin |
Gestionnaire | gestionnaire de portefeuille |
Analyste | portfolio_analyst |
coordinateur_de_campagne | |
content_creator | |
Assistance |
Les rôles dépendent du type de compte sur lequel vous configurez le SSO. Dans un compte standard, seuls les rôles d’utilisateur du compte s’appliquent. Dans un compte portfolio, seuls les rôles d’utilisateur portfolio s’appliquent.
Utilisez owner ou portfolio_owner uniquement pour le propriétaire existant. Le provisionnement JIT ne peut pas créer un propriétaire ni transférer la propriété. Transférez plutôt la propriété dans Klaviyo.
Okta
- Connectez-vous à votre compte administrateur Okta.
- Accédez à Applications et ressources > Applications.
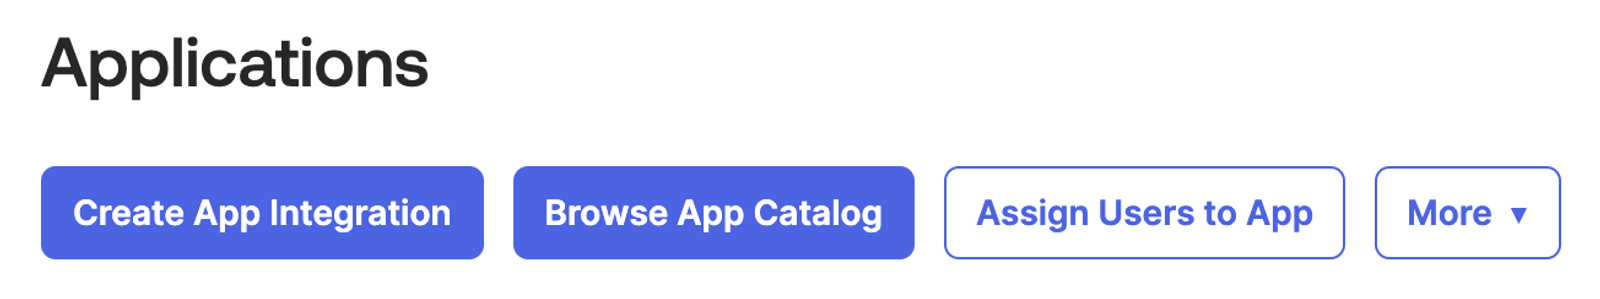
- Sélectionnez Créer une intégration d’application, puis Expérience classique.
- Dans la fenêtre modale, sélectionnez l’option SAML 2.0.
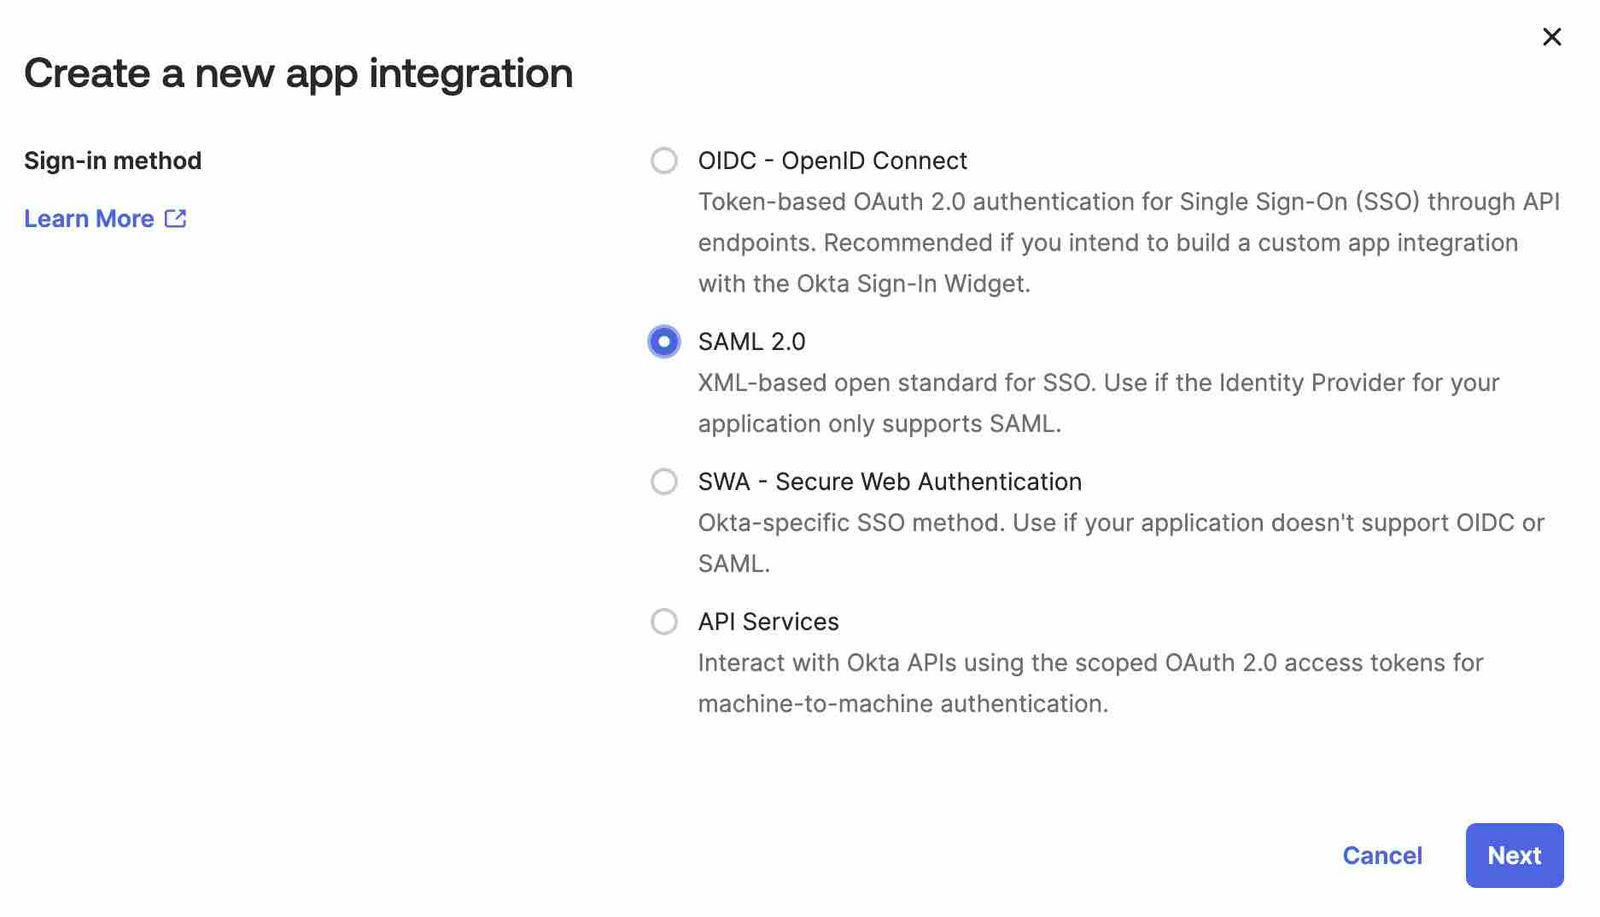
- Cliquez sur Suivant.
- Nommez l’intégration (par exemple, « Klaviyo »).
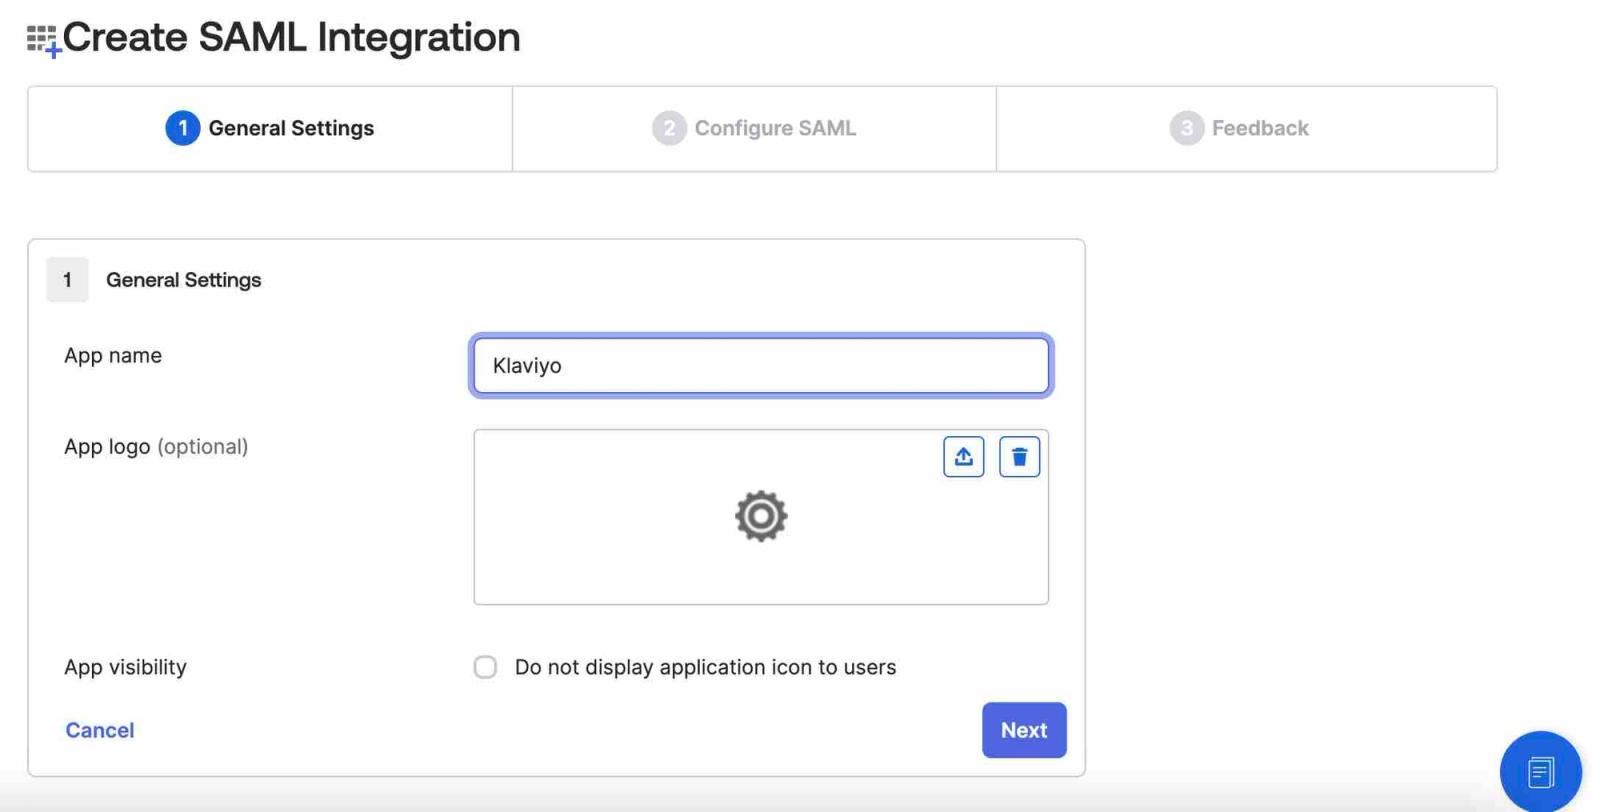
- Cliquez sur Suivant.
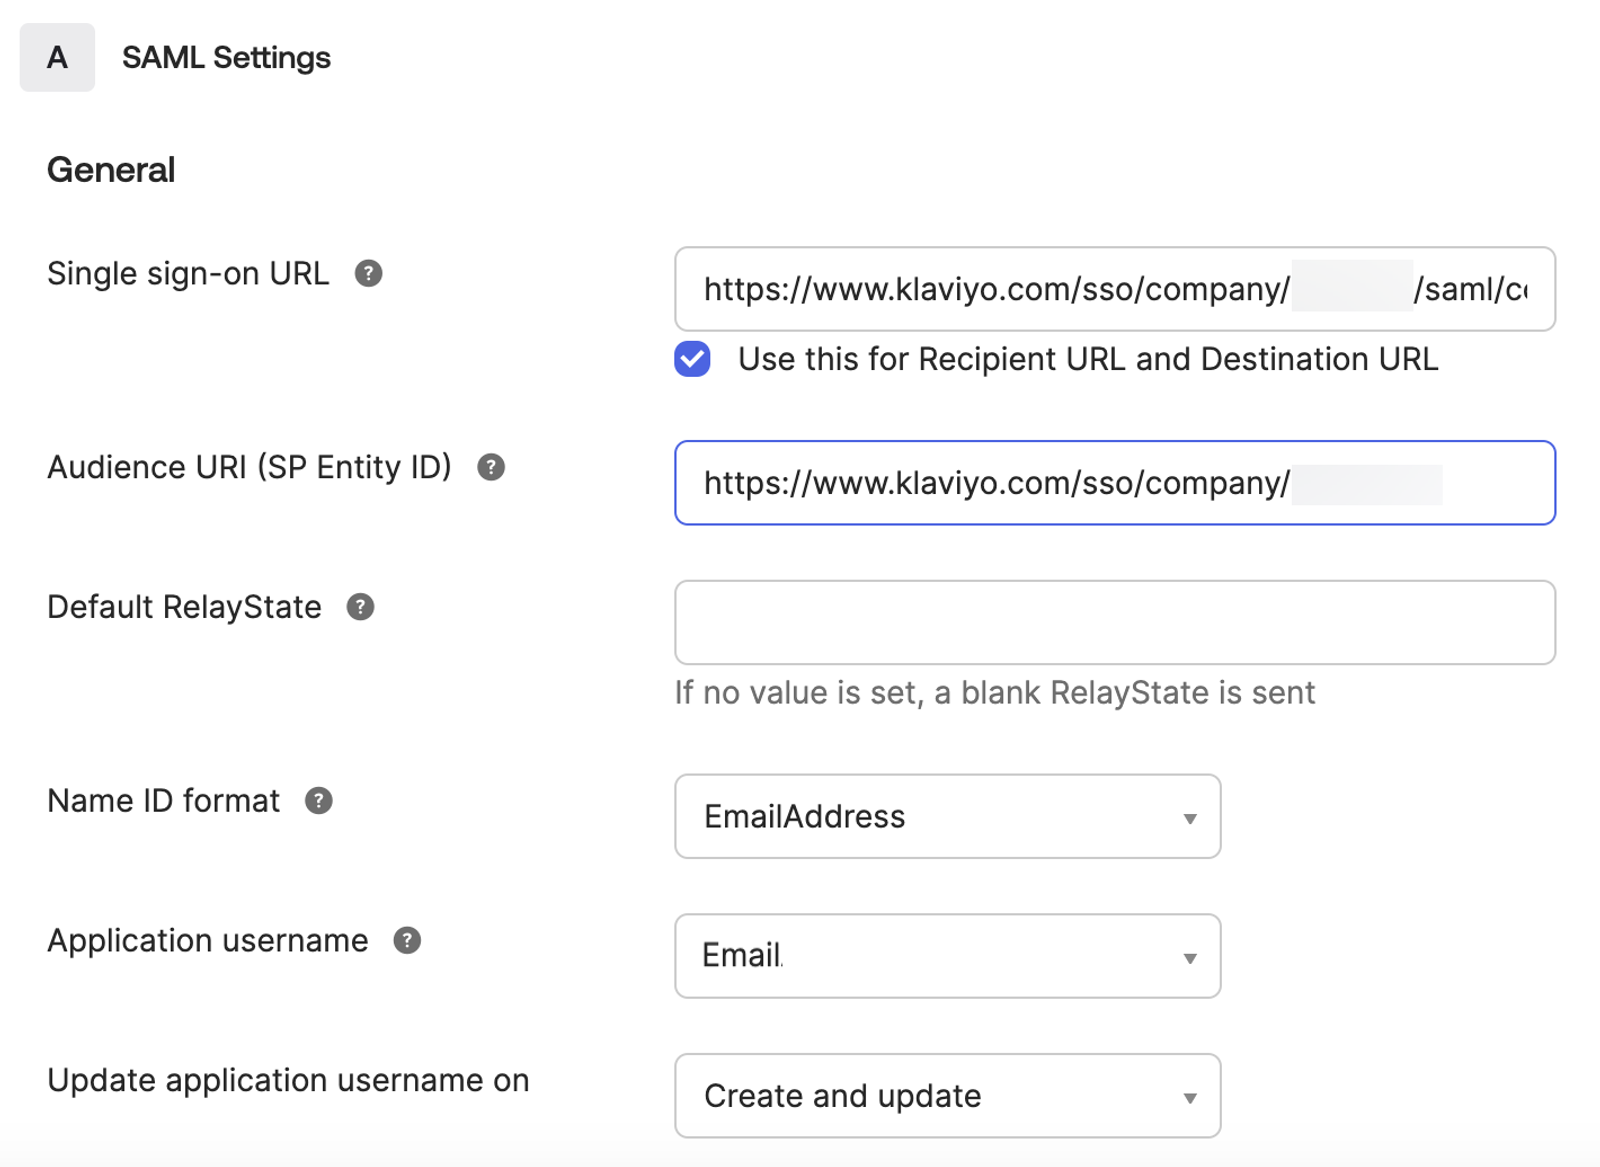
- Dans le champ URL d’authentification unique, collez l’ URL SSO Klaviyo depuis l’écran de configuration SSO Klaviyo.
- Dans le champ Audience URI (SP Entity ID), collez l’ Audience URI (Service Provider Entity ID) depuis Klaviyo.
- Définissez le champ de format Name ID sur EmailAddress.
- Modifiez le nom d’utilisateur de l’application en e-mail.
- Vérifiez que Mettre à jour le nom d’utilisateur de l’application sur est défini sur Créer et mettre à jour.
- Cliquez sur Suivant.
- Sélectionnez Je suis un client Okta qui ajoute une application interne.
- Renseignez les options de commentaires restantes pour votre application, comme décrit dans le guide de configuration d’Okta.
- Faites défiler jusqu’en bas de la page et cliquez sur Terminer.
- Accédez à l’onglet Sign On .
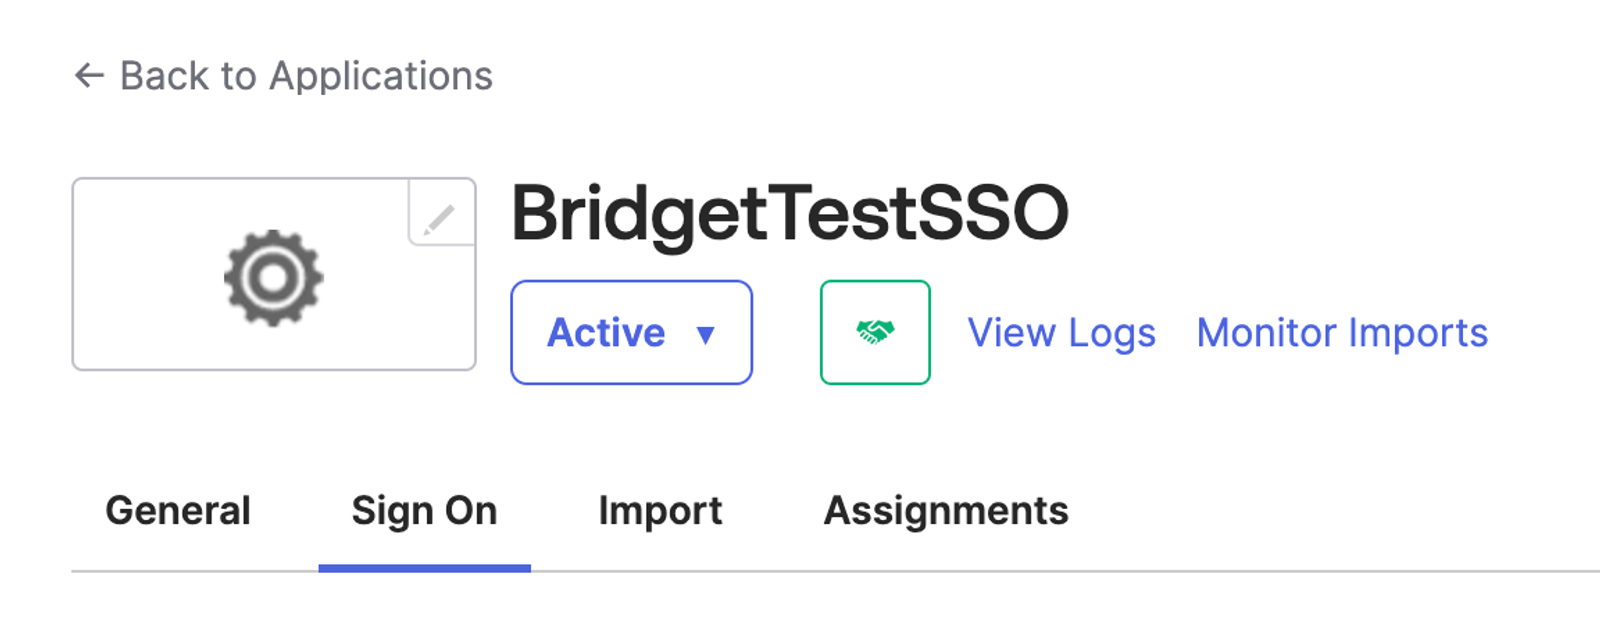
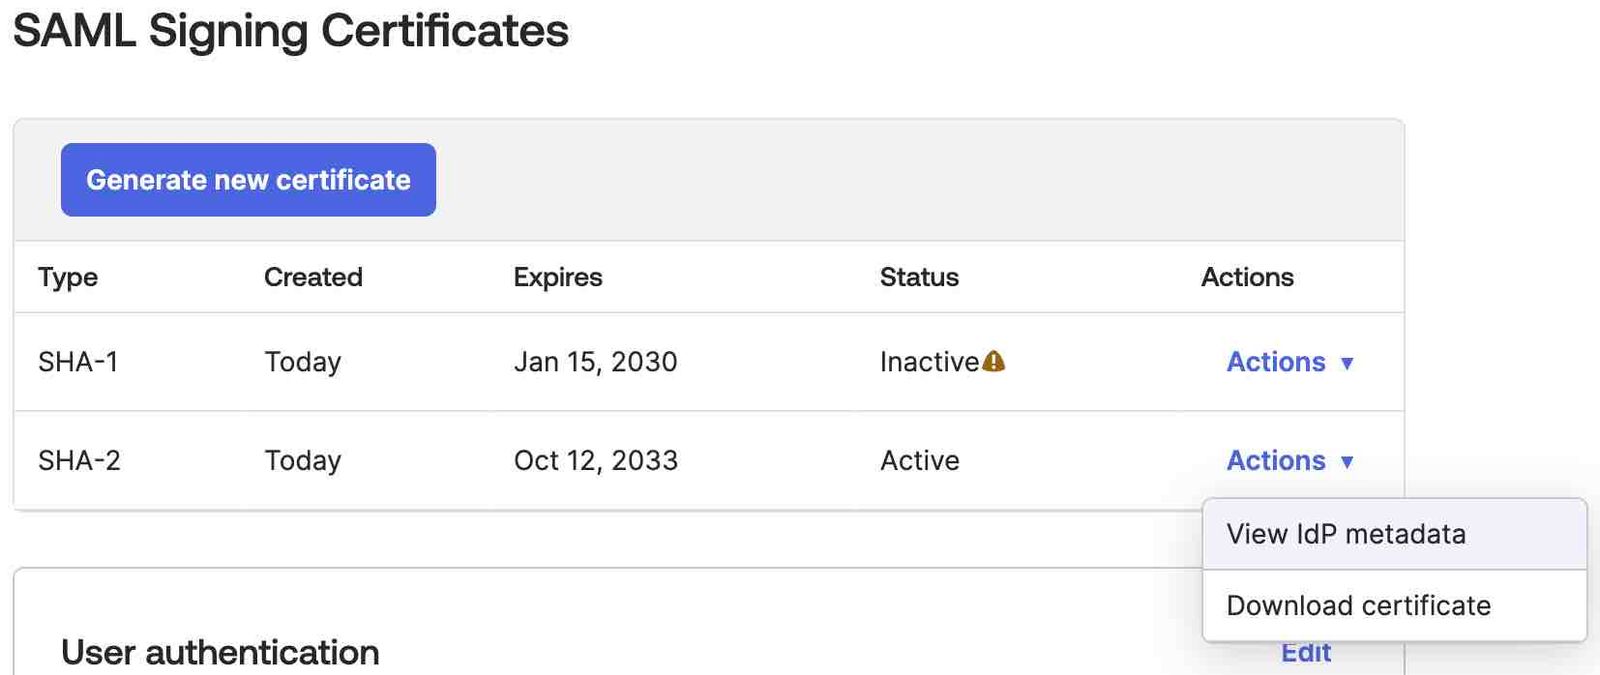
- Faites défiler vers le bas jusqu’à la section Certificats de signature SAML.
- Trouvez un certificat actif, puis cliquez sur le menu déroulant Actions .
- Cliquez sur Afficher les métadonnées du fournisseur d'identité.
- Un nouvel onglet s’ouvrira et devrait ressembler à celui ci-dessous.
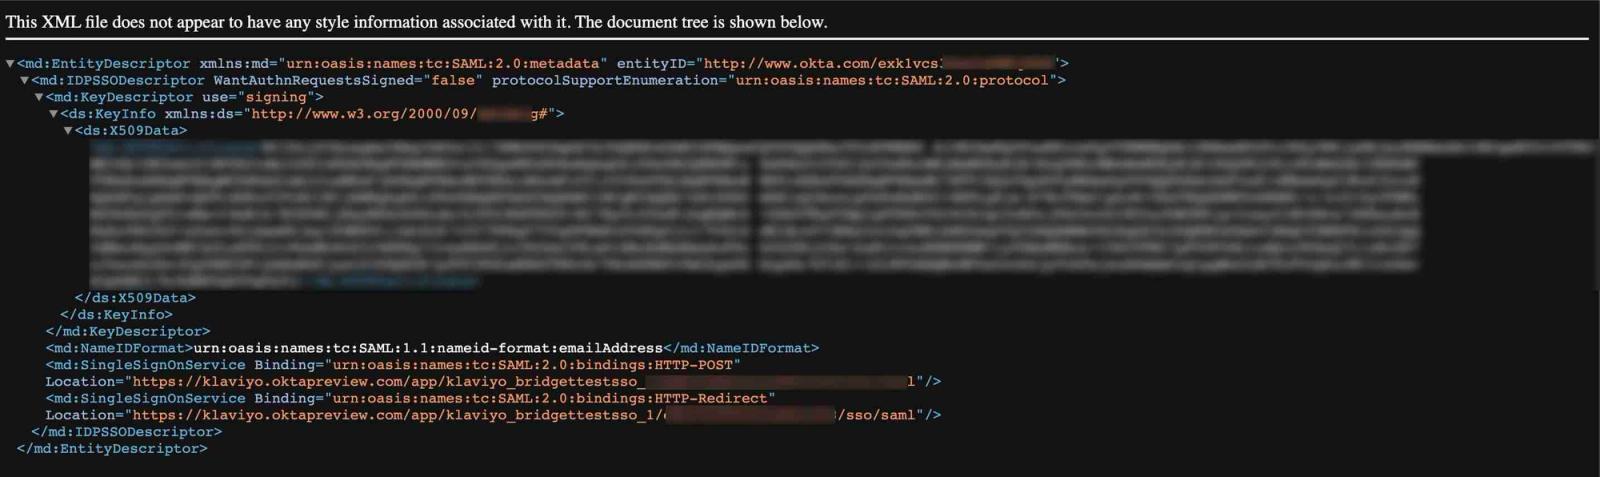
- Dans le nouvel onglet, cliquez avec le bouton droit de la souris et sélectionnez Enregistrer sous > Enregistrer afin de pouvoir importer ce fichier dans Klaviyo ultérieurement.
- Revenez dans Okta.
- Accédez à l’onglet Affectations .
- Cliquez sur Attribuer.
- Choisissez d’attribuer l’application à une personne (c.-à-d. des personnes) ou à un groupe.
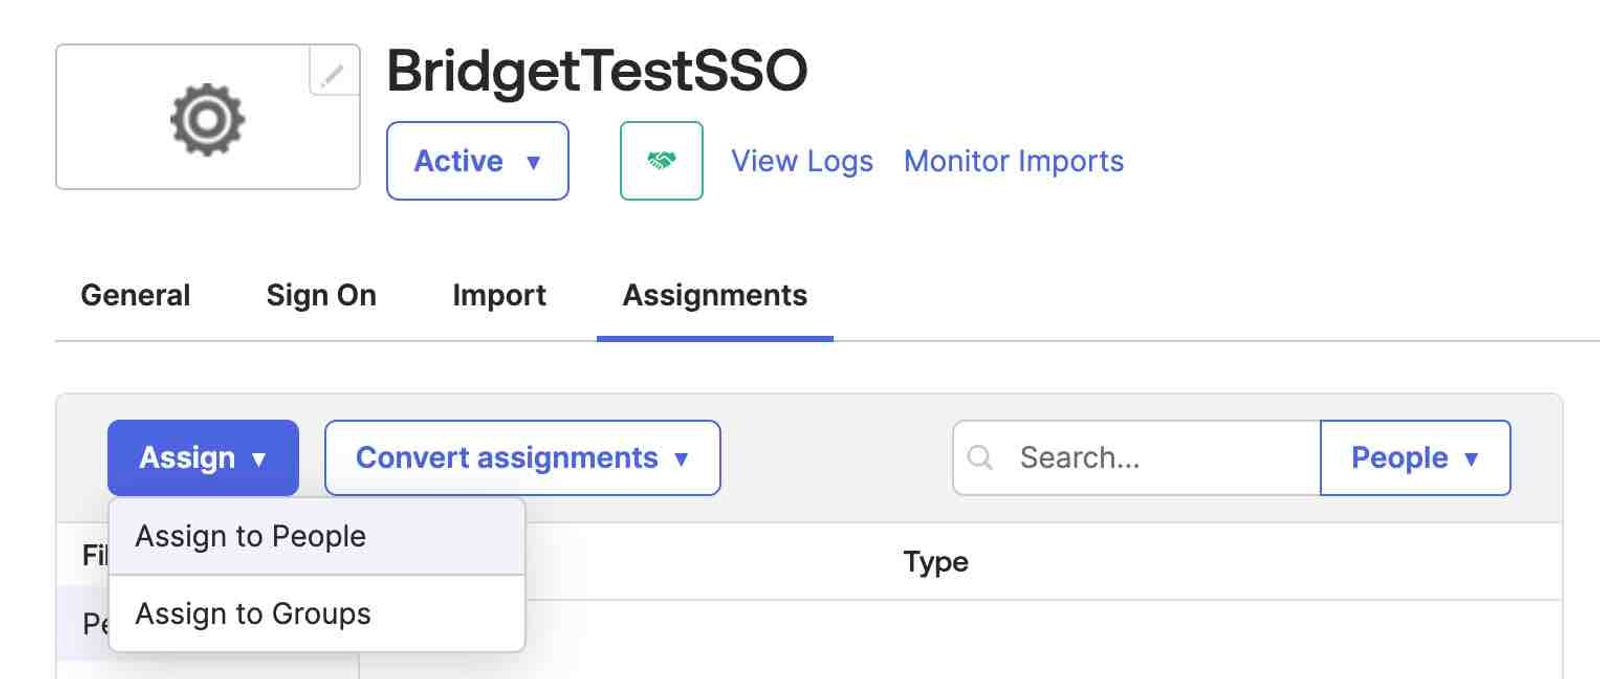
- Trouvez les personnes ou groupes auxquels vous souhaitez attribuer Klaviyo, puis cliquez sur Attribuer à côté de leur(s) nom(s).
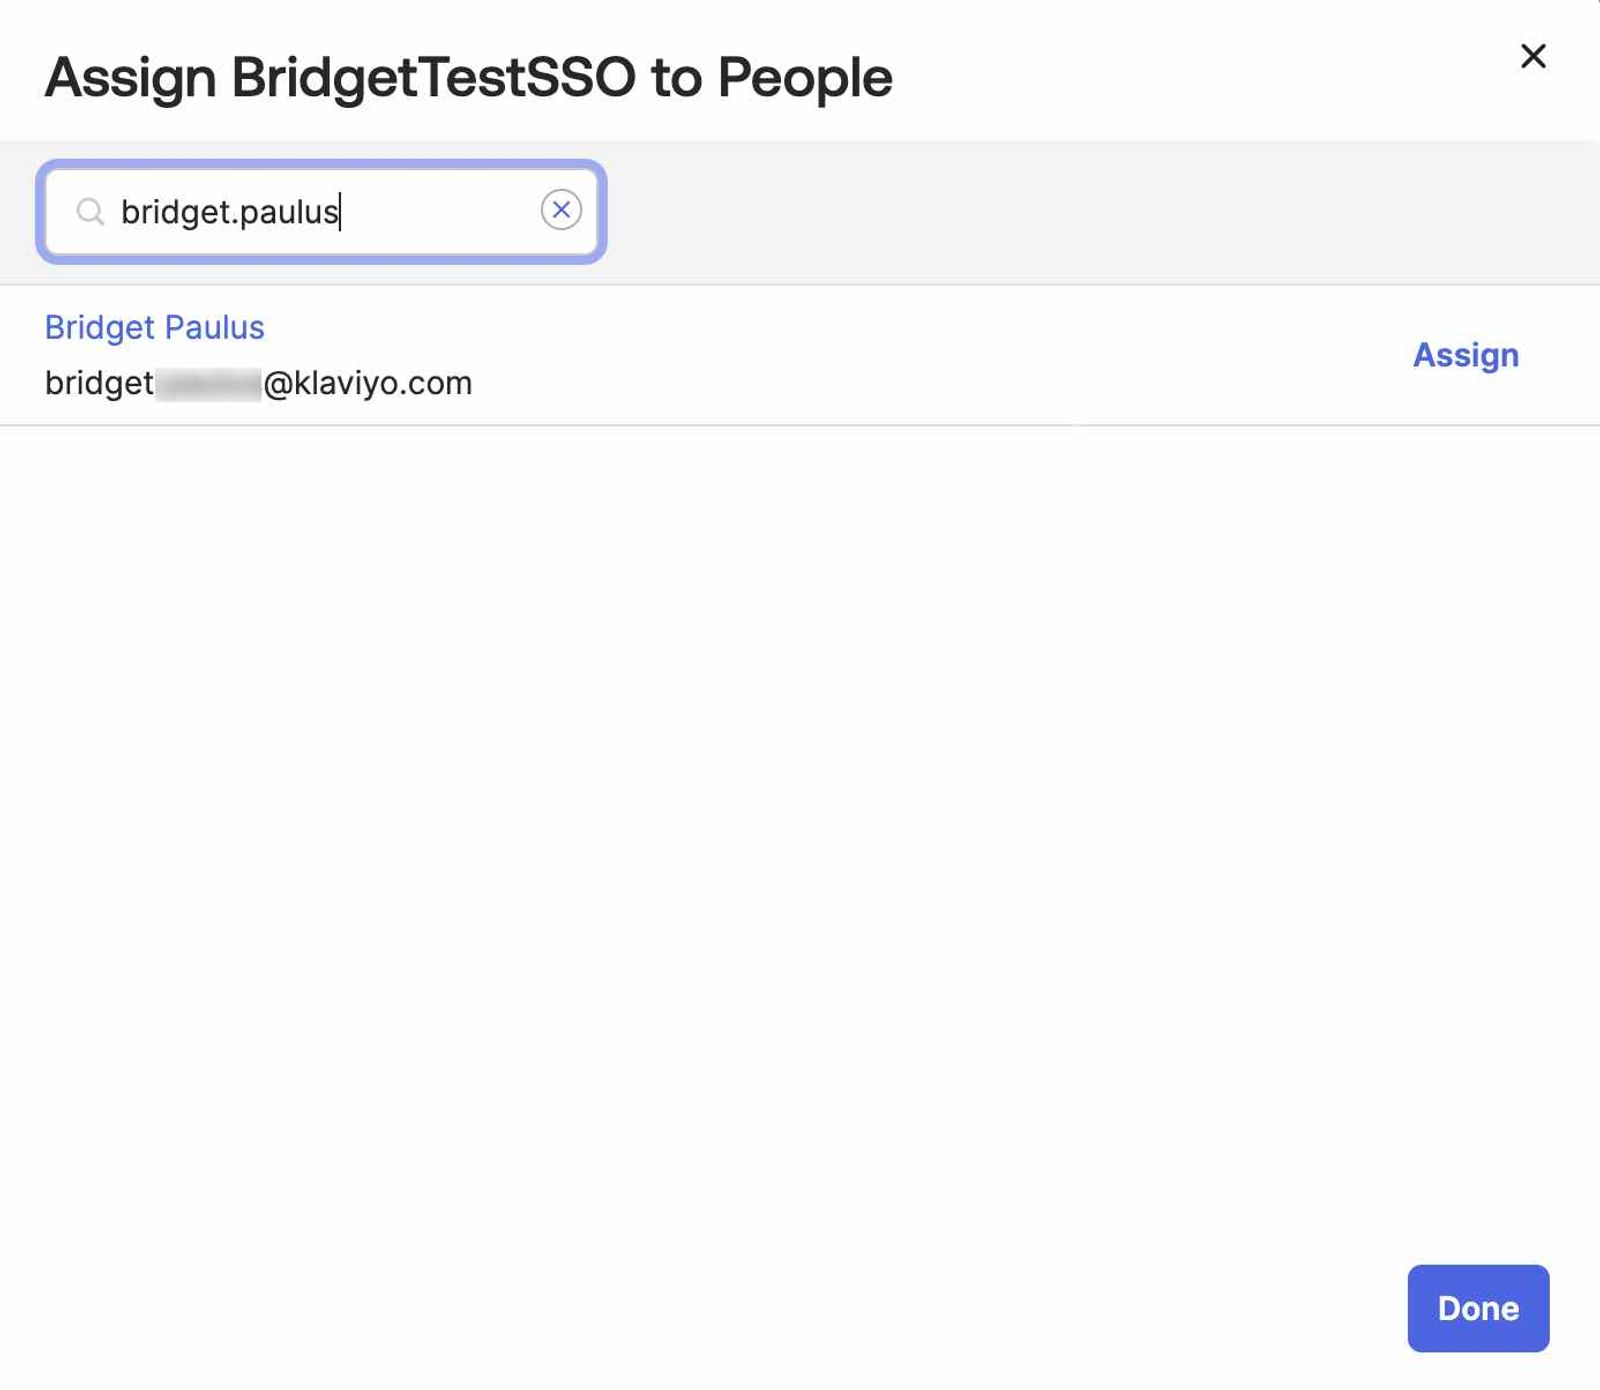
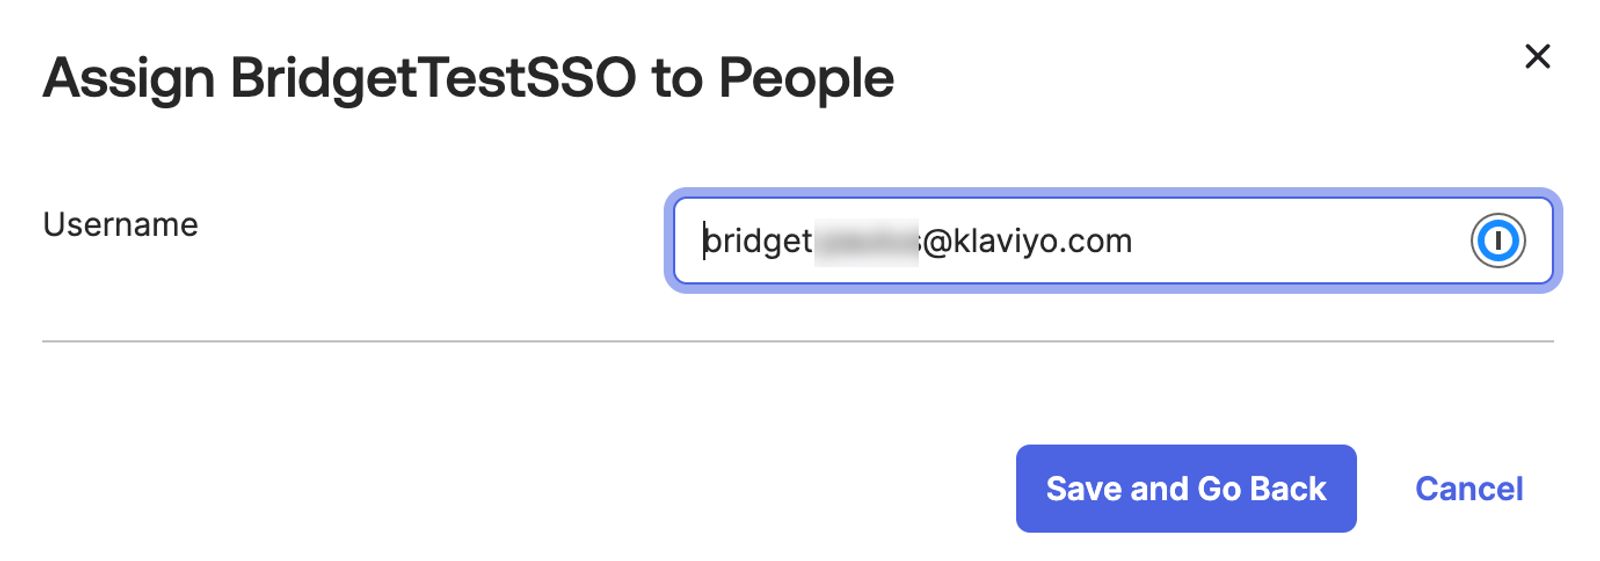
- Si vous sélectionnez des individus :
- Choisissez le nom d’utilisateur pour chaque personne ; par défaut, il s’agit de son nom d’utilisateur dans Okta.
- Cliquez sur Enregistrer et revenir.
- Lorsque vous avez terminé, cliquez sur Terminé.
Connexion unique
- Connectez-vous à votre compte One Login.
- Accédez à Applications > Applications.
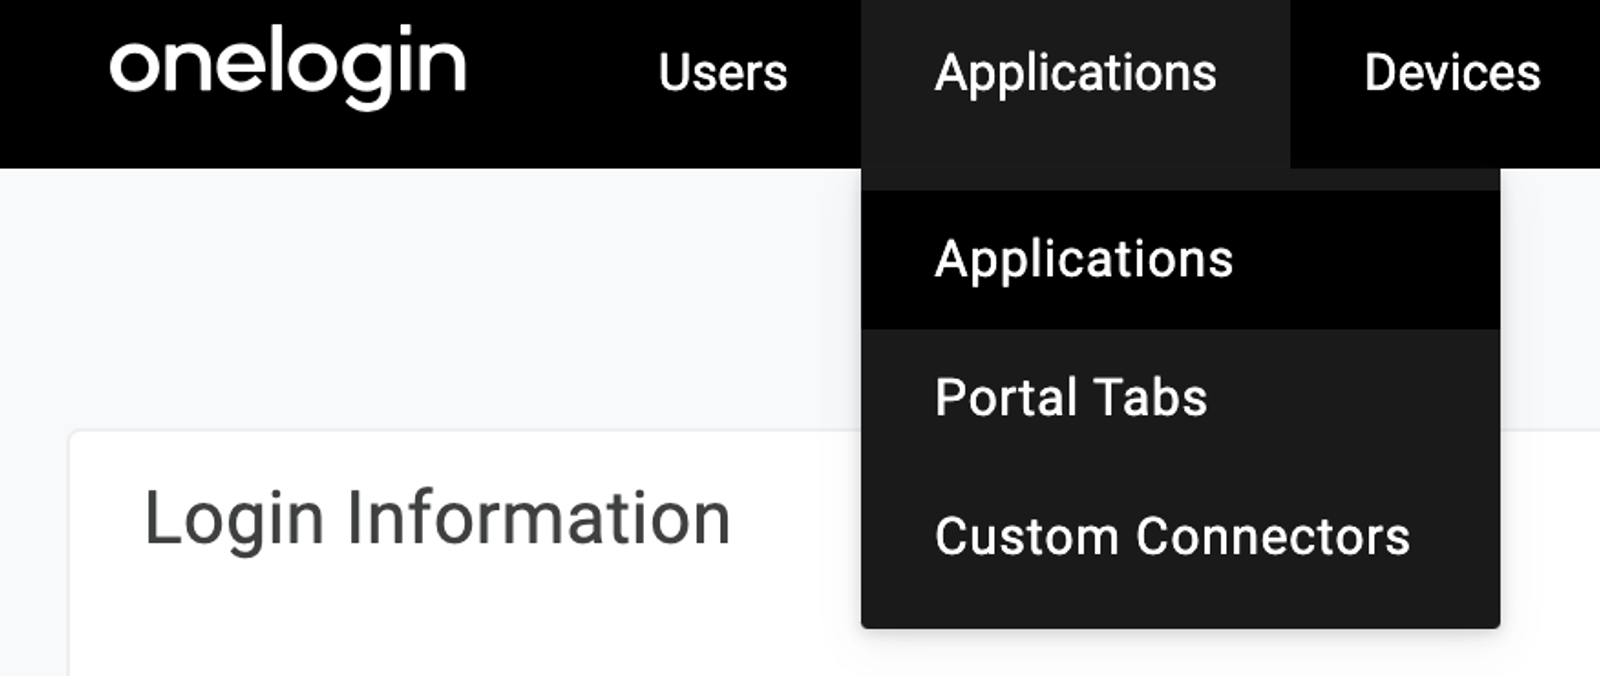
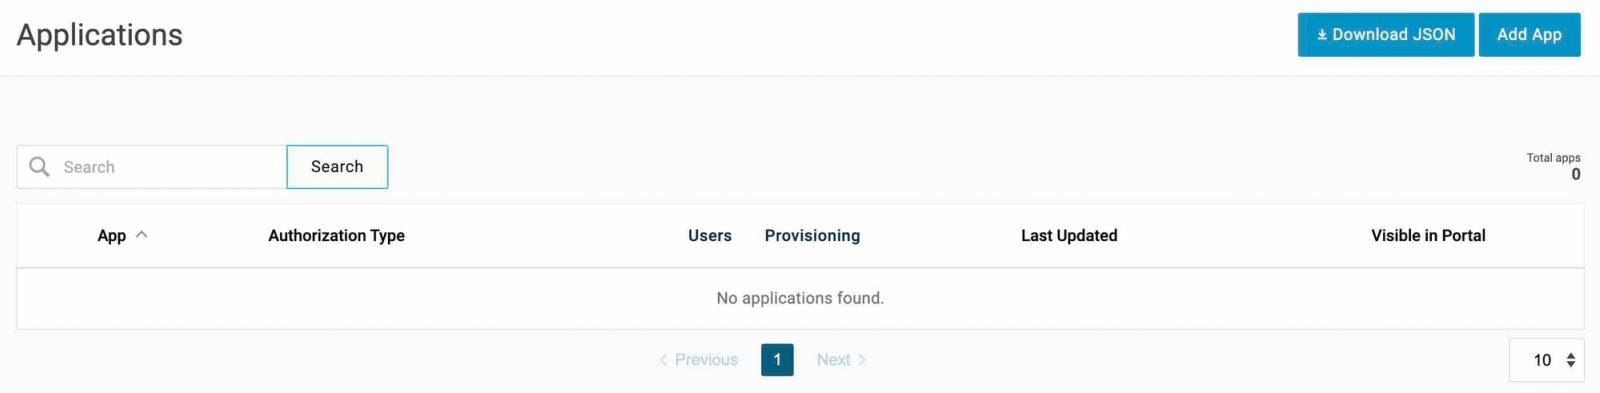
- Cliquez sur Ajouter une application dans le coin supérieur droit.
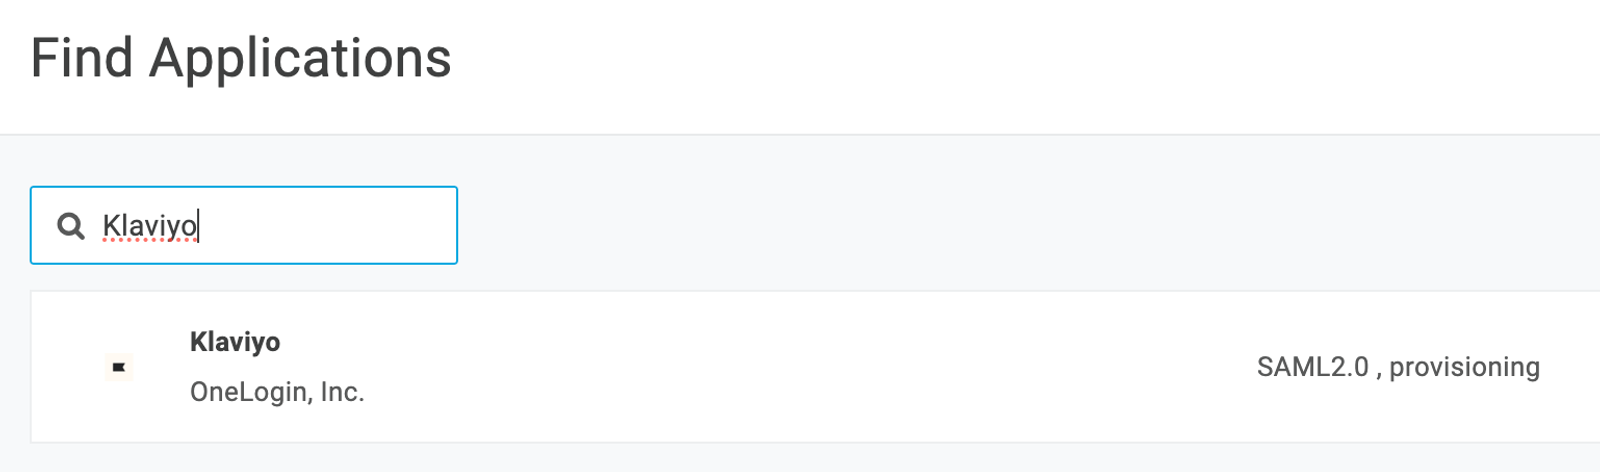
- Recherchez « Klaviyo », puis sélectionnez le résultat qui apparaît.
- Facultatif : choisissez le nom d’affichage, importez une nouvelle icône ou ajoutez une description pour cette application.
- Cliquez sur Save (Enregistrer) en haut à droite.
- Accédez à Configuration dans la barre latérale gauche.
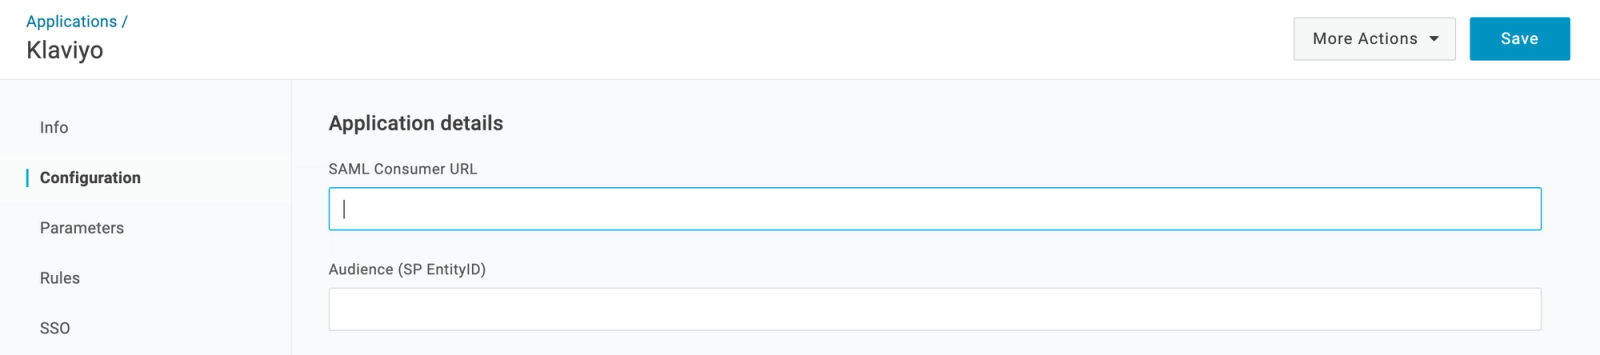
- Dans le champ SAML Consumer URL , collez votre URL SSO Klaviyo.
- Dans le champ Audience (SP EntityID) , collez votre URI d’audience (ID d’entité du fournisseur de services).
- Cliquez sur Enregistrer.
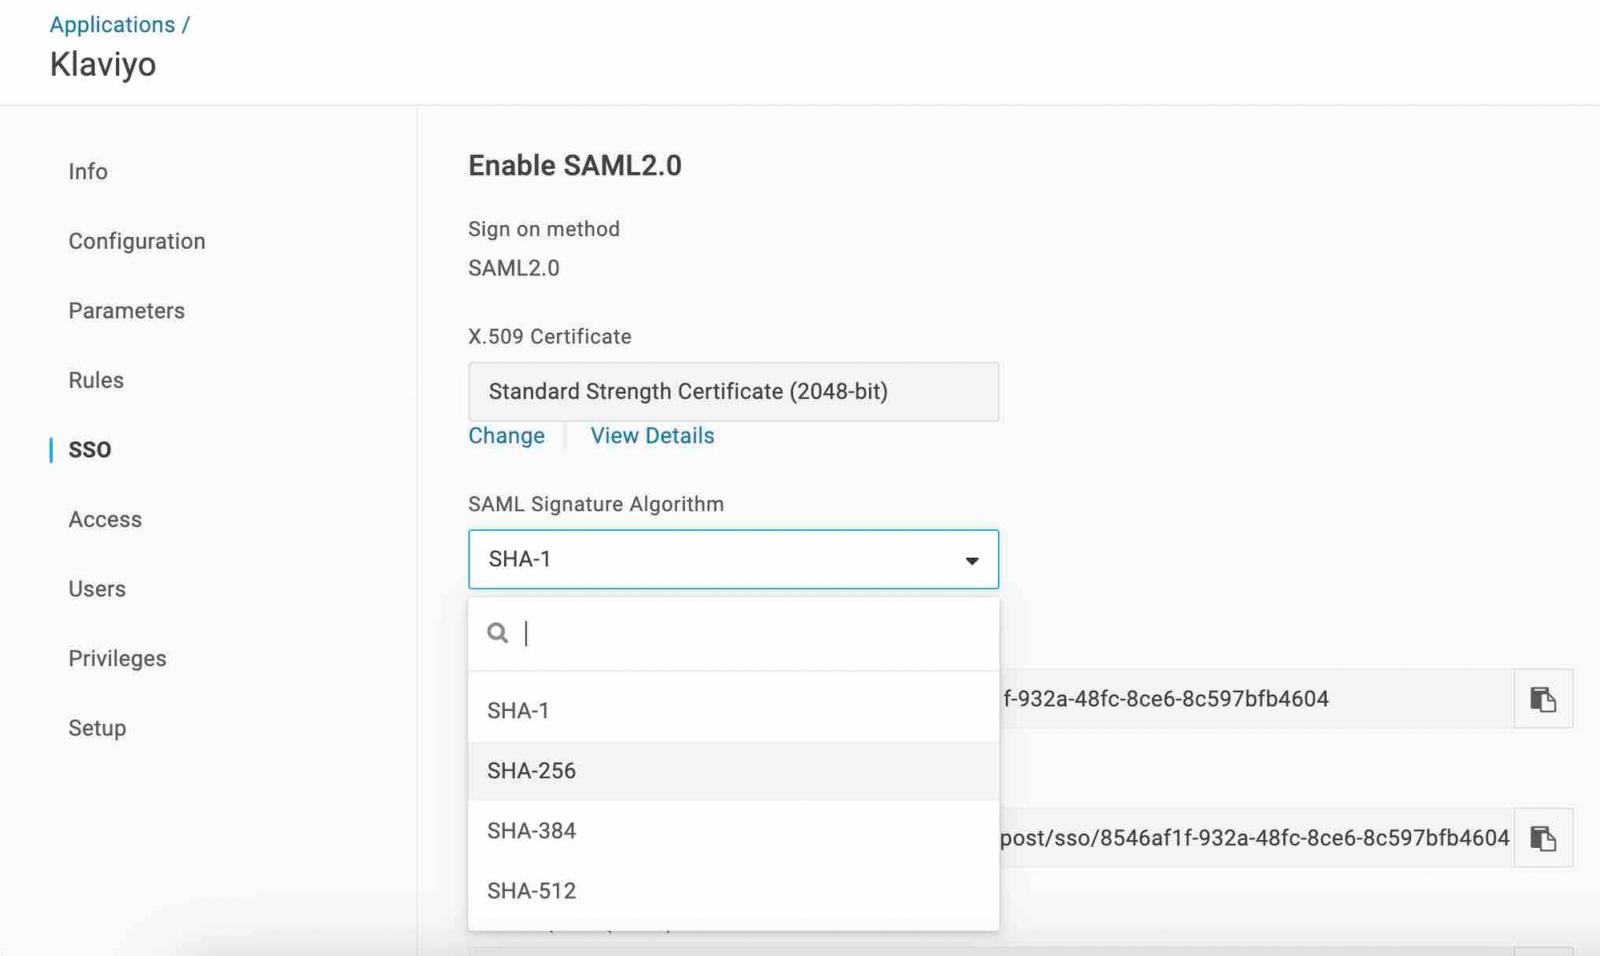
- Cliquez sur SSO dans la barre latérale gauche.
- Ouvrez la liste déroulante Algorithme de signature SAML .
- Sélectionnez SHA-256.
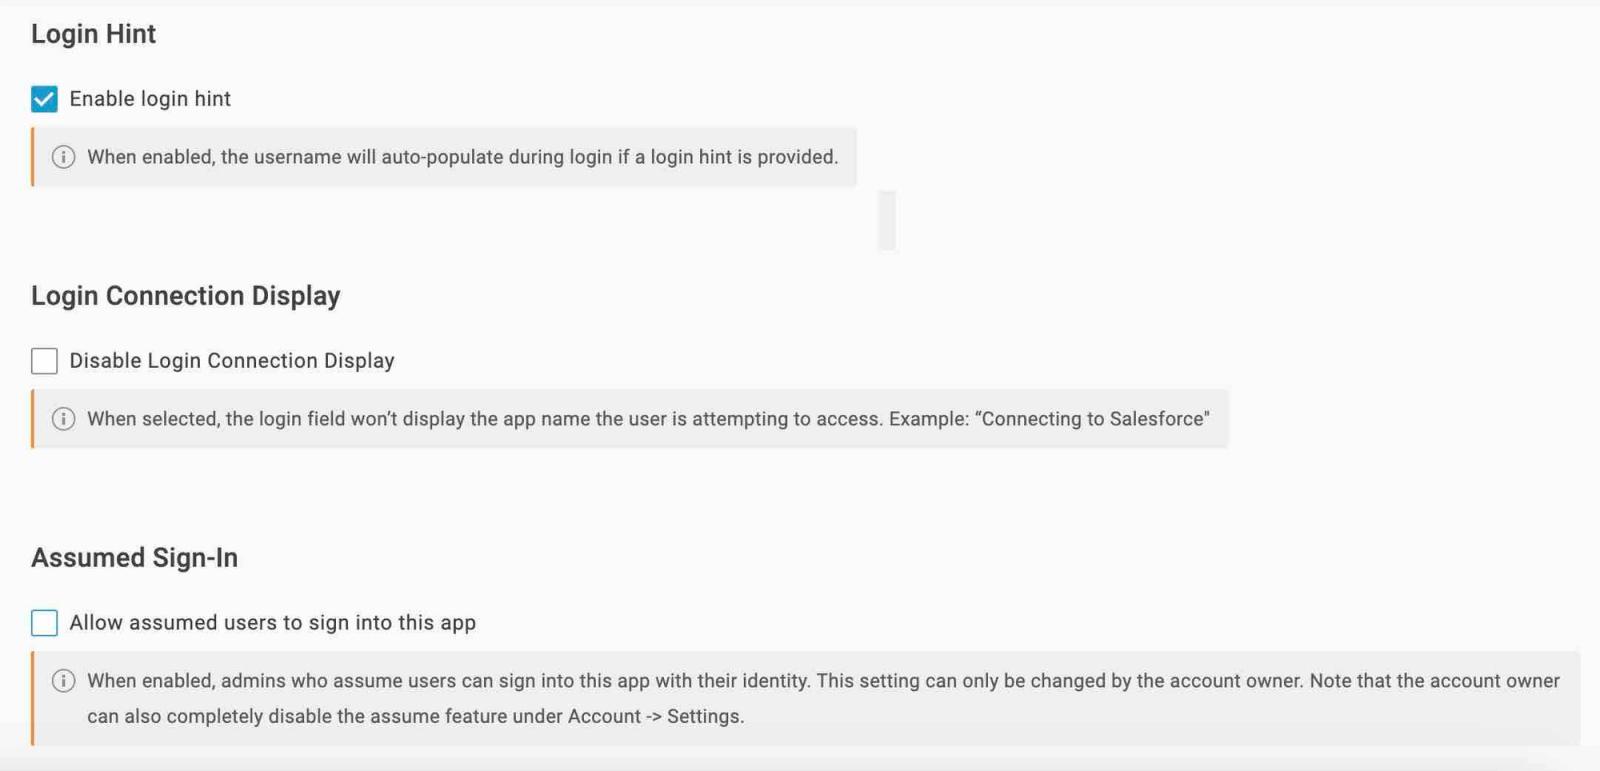
- Facultatif : faites défiler vers le bas pour modifier les paramètres d’affichage de votre connexion.
- Cliquez sur Enregistrer.
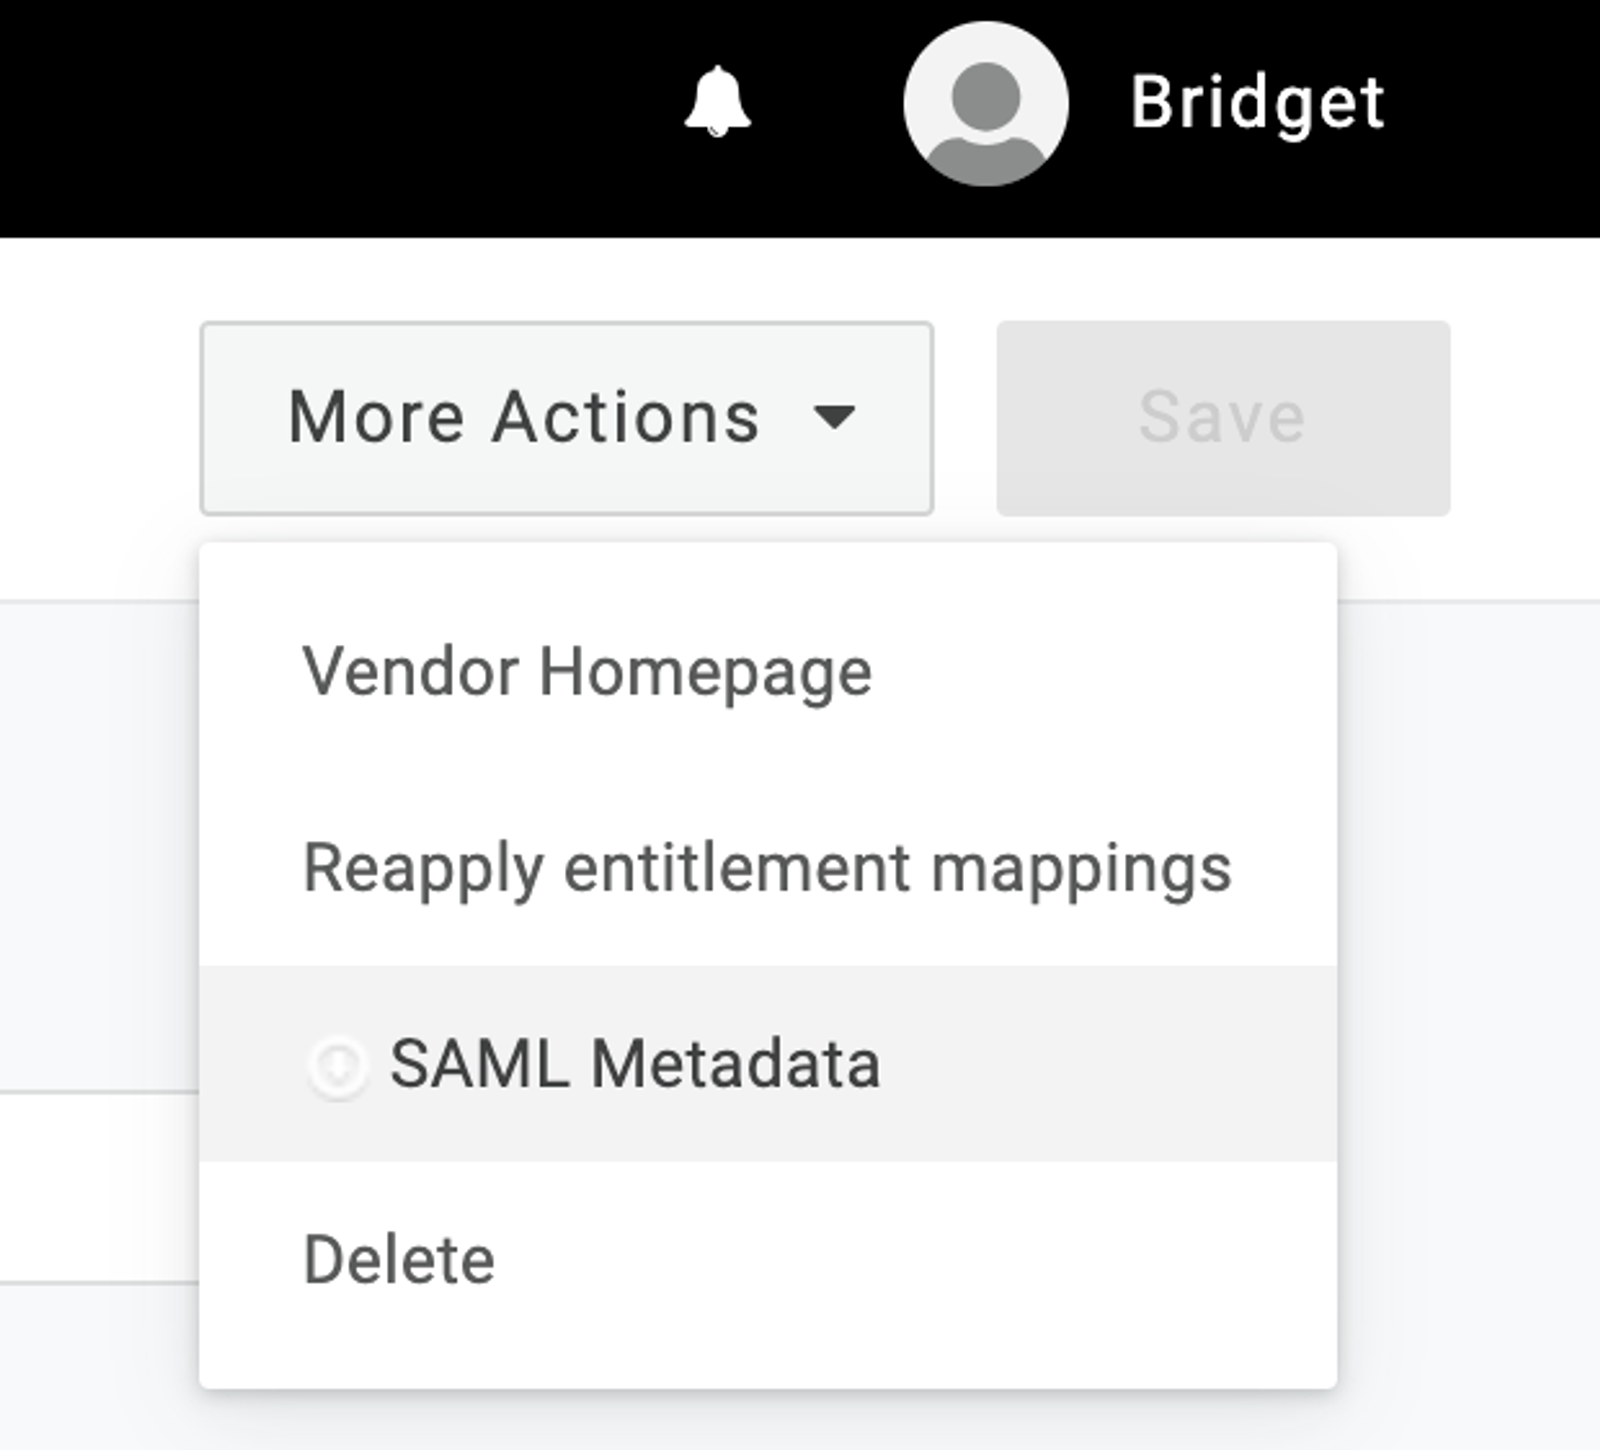
- Ouvrez le menu déroulant Plus d’actions dans le coin supérieur droit.
- Sélectionnez Métadonnées SAML. Cela téléchargera le fichier que vous devez importer dans la section suivante.
Avant de passer à la section suivante, vous devez ajouter des utilisateurs à l’application Klaviyo dans One Login, puis attribuer leurs rôles.
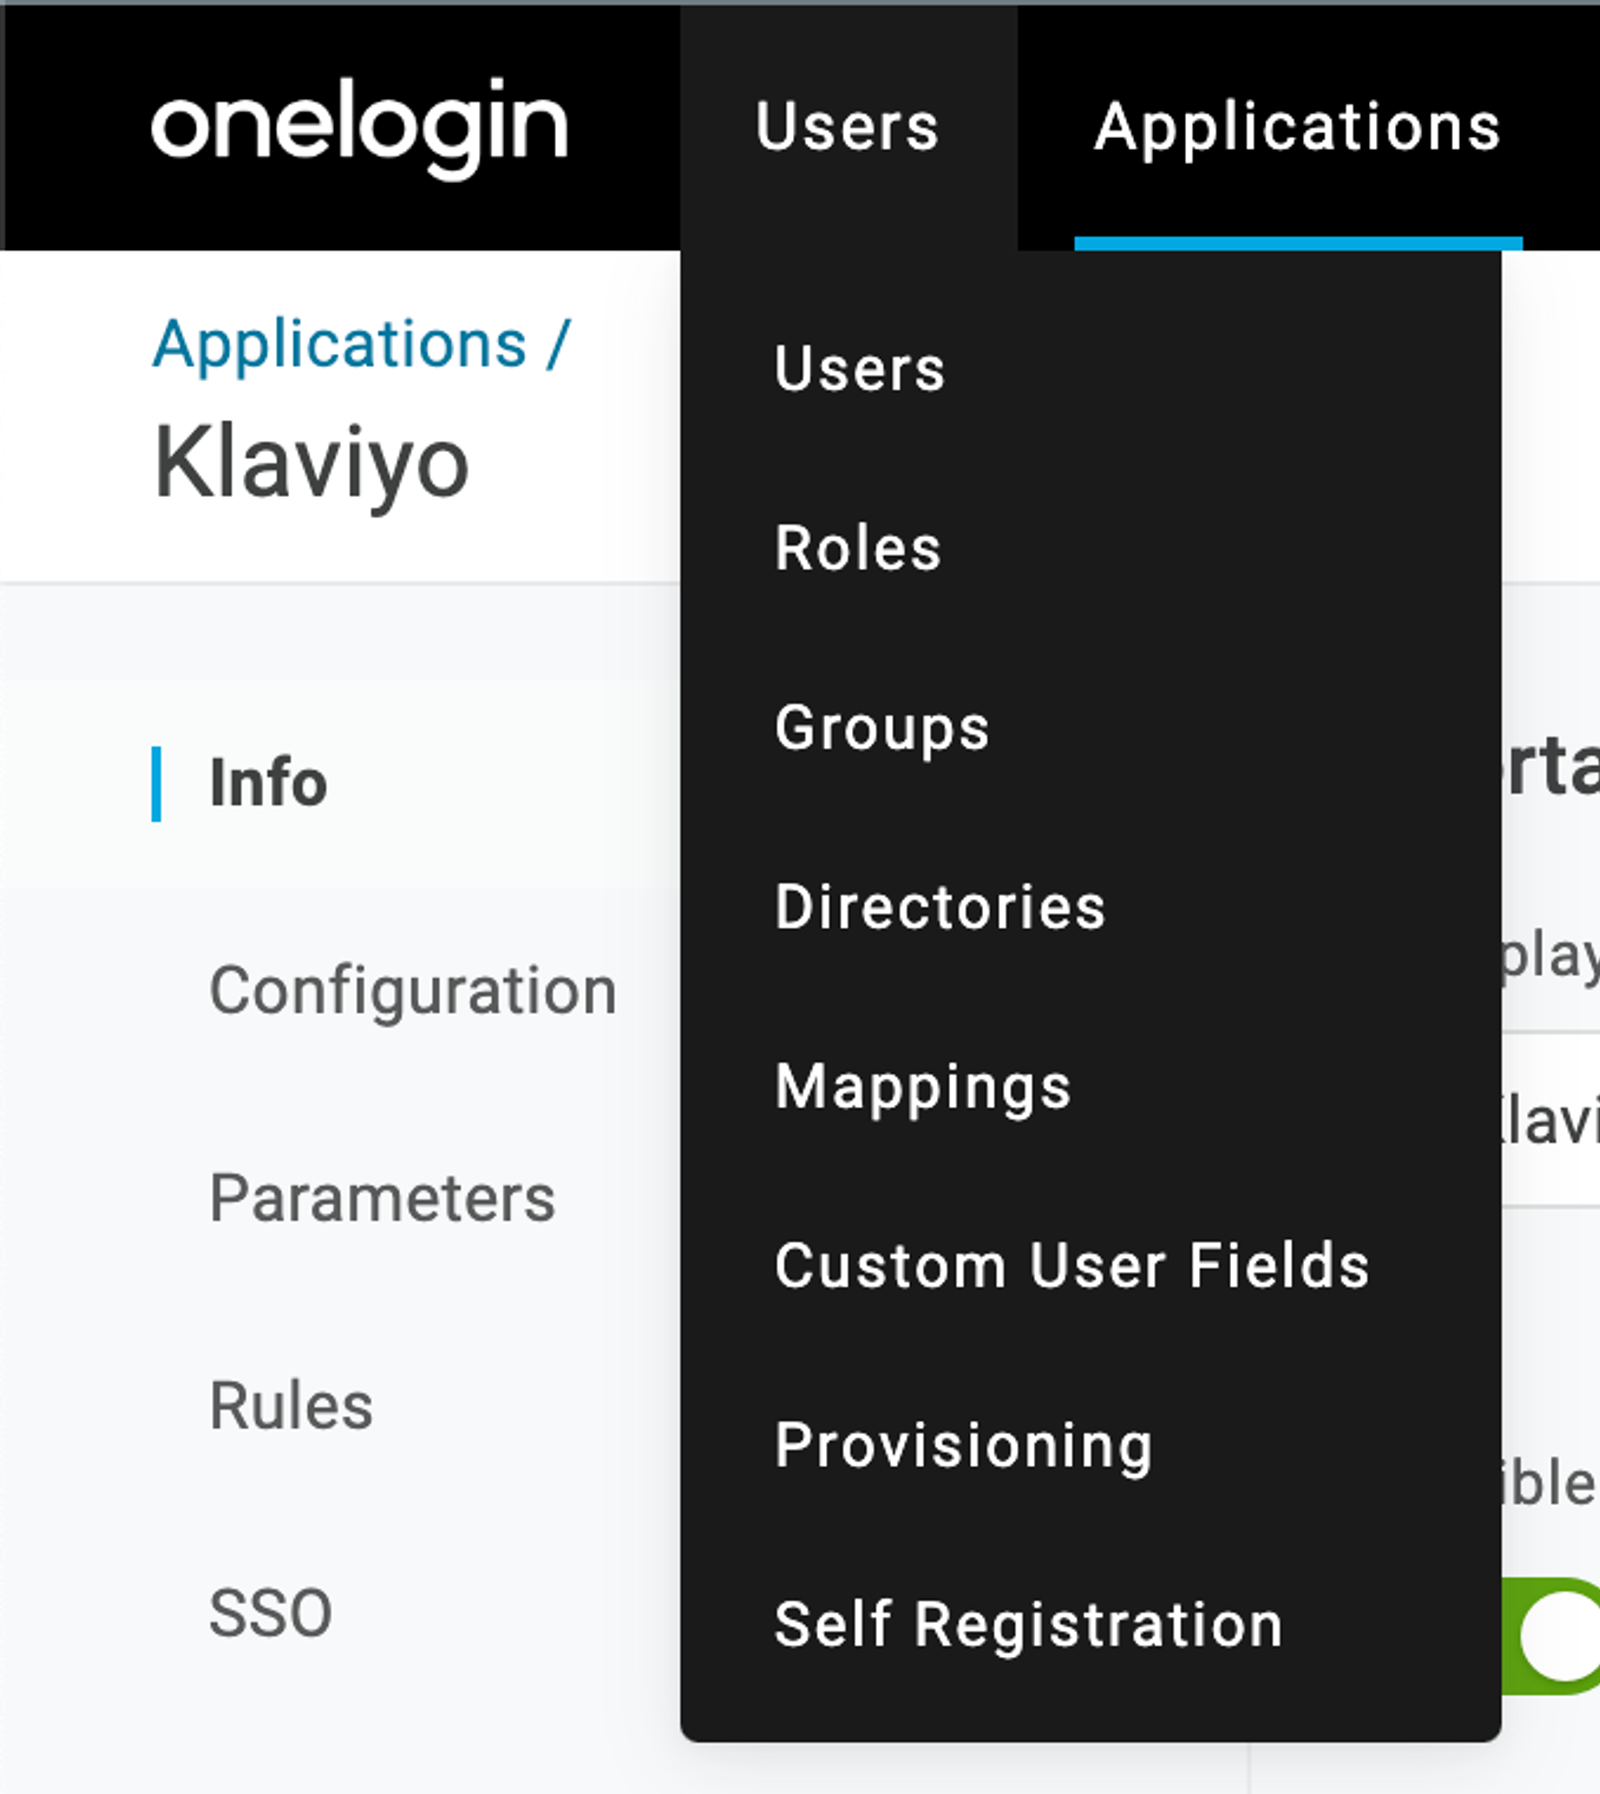
- Pour ajouter des utilisateurs à l’application Klaviyo, cliquez sur Utilisateurs > Utilisateurs en haut à gauche.
- Sélectionnez un utilisateur pour accéder à Klaviyo. Nous vous recommandons d’attribuer cette autorisation à la personne qui configure l’authentification unique (SSO) dans Klaviyo.
- Sélectionnez Applications dans la barre latérale gauche.
- Cliquez sur le bouton plus à droite pour ajouter une application à cet utilisateur.
- Sélectionnez Klaviyo dans la liste déroulante.
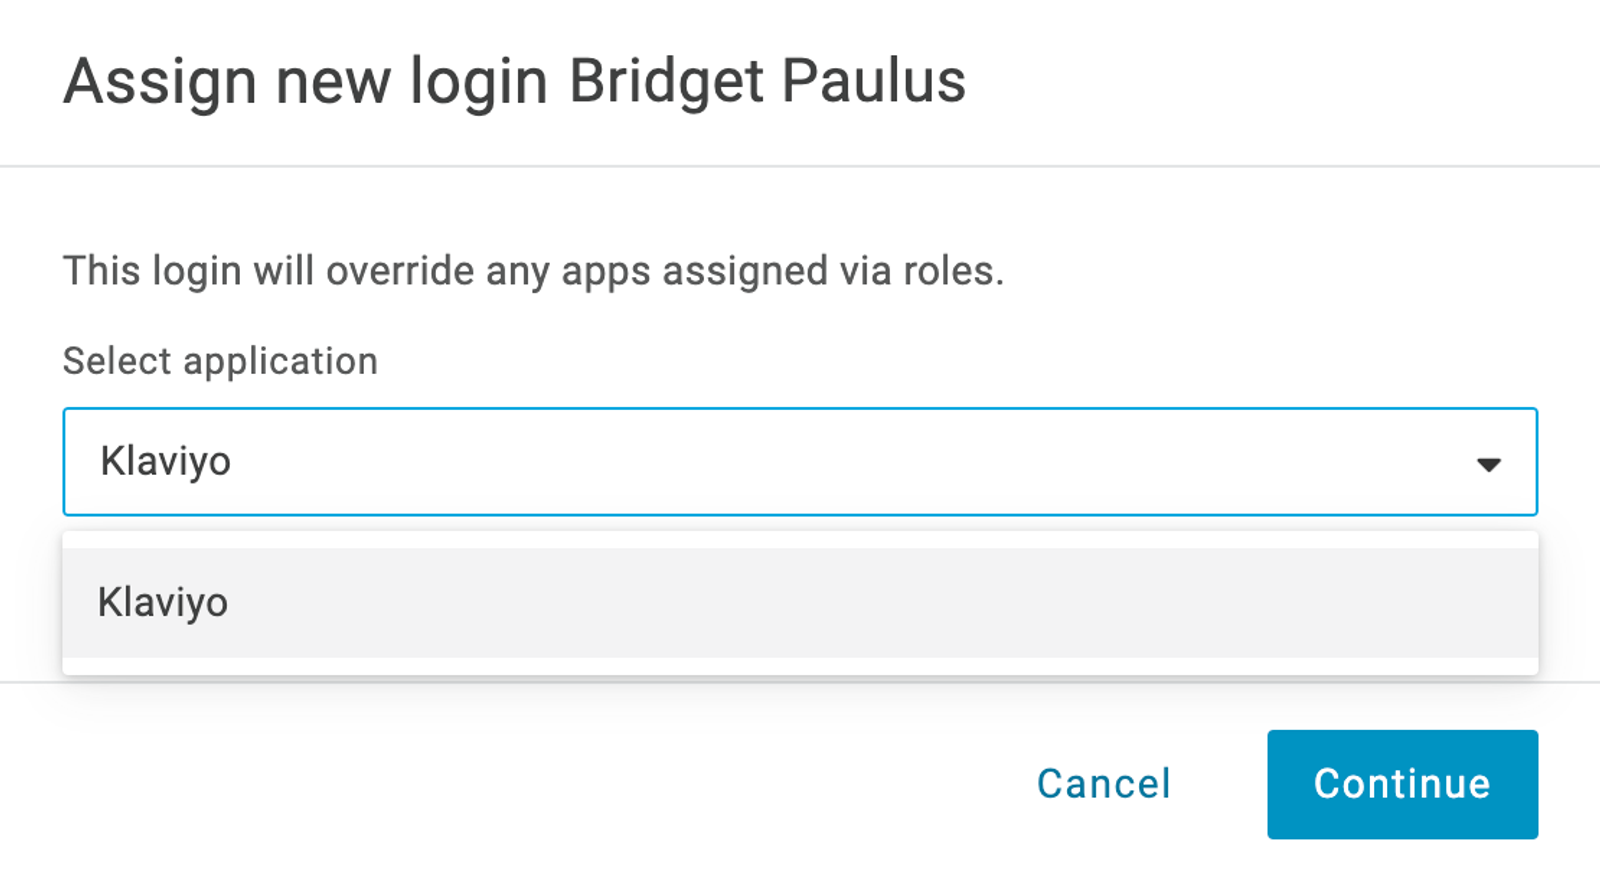
- Cliquez sur Continue.
- Dans la fenêtre modale qui s’affiche, faites défiler la page jusqu’au menu déroulant rôle .
- Ouvrez ce menu déroulant et sélectionnez le rôle Klaviyo à attribuer à cet utilisateur.
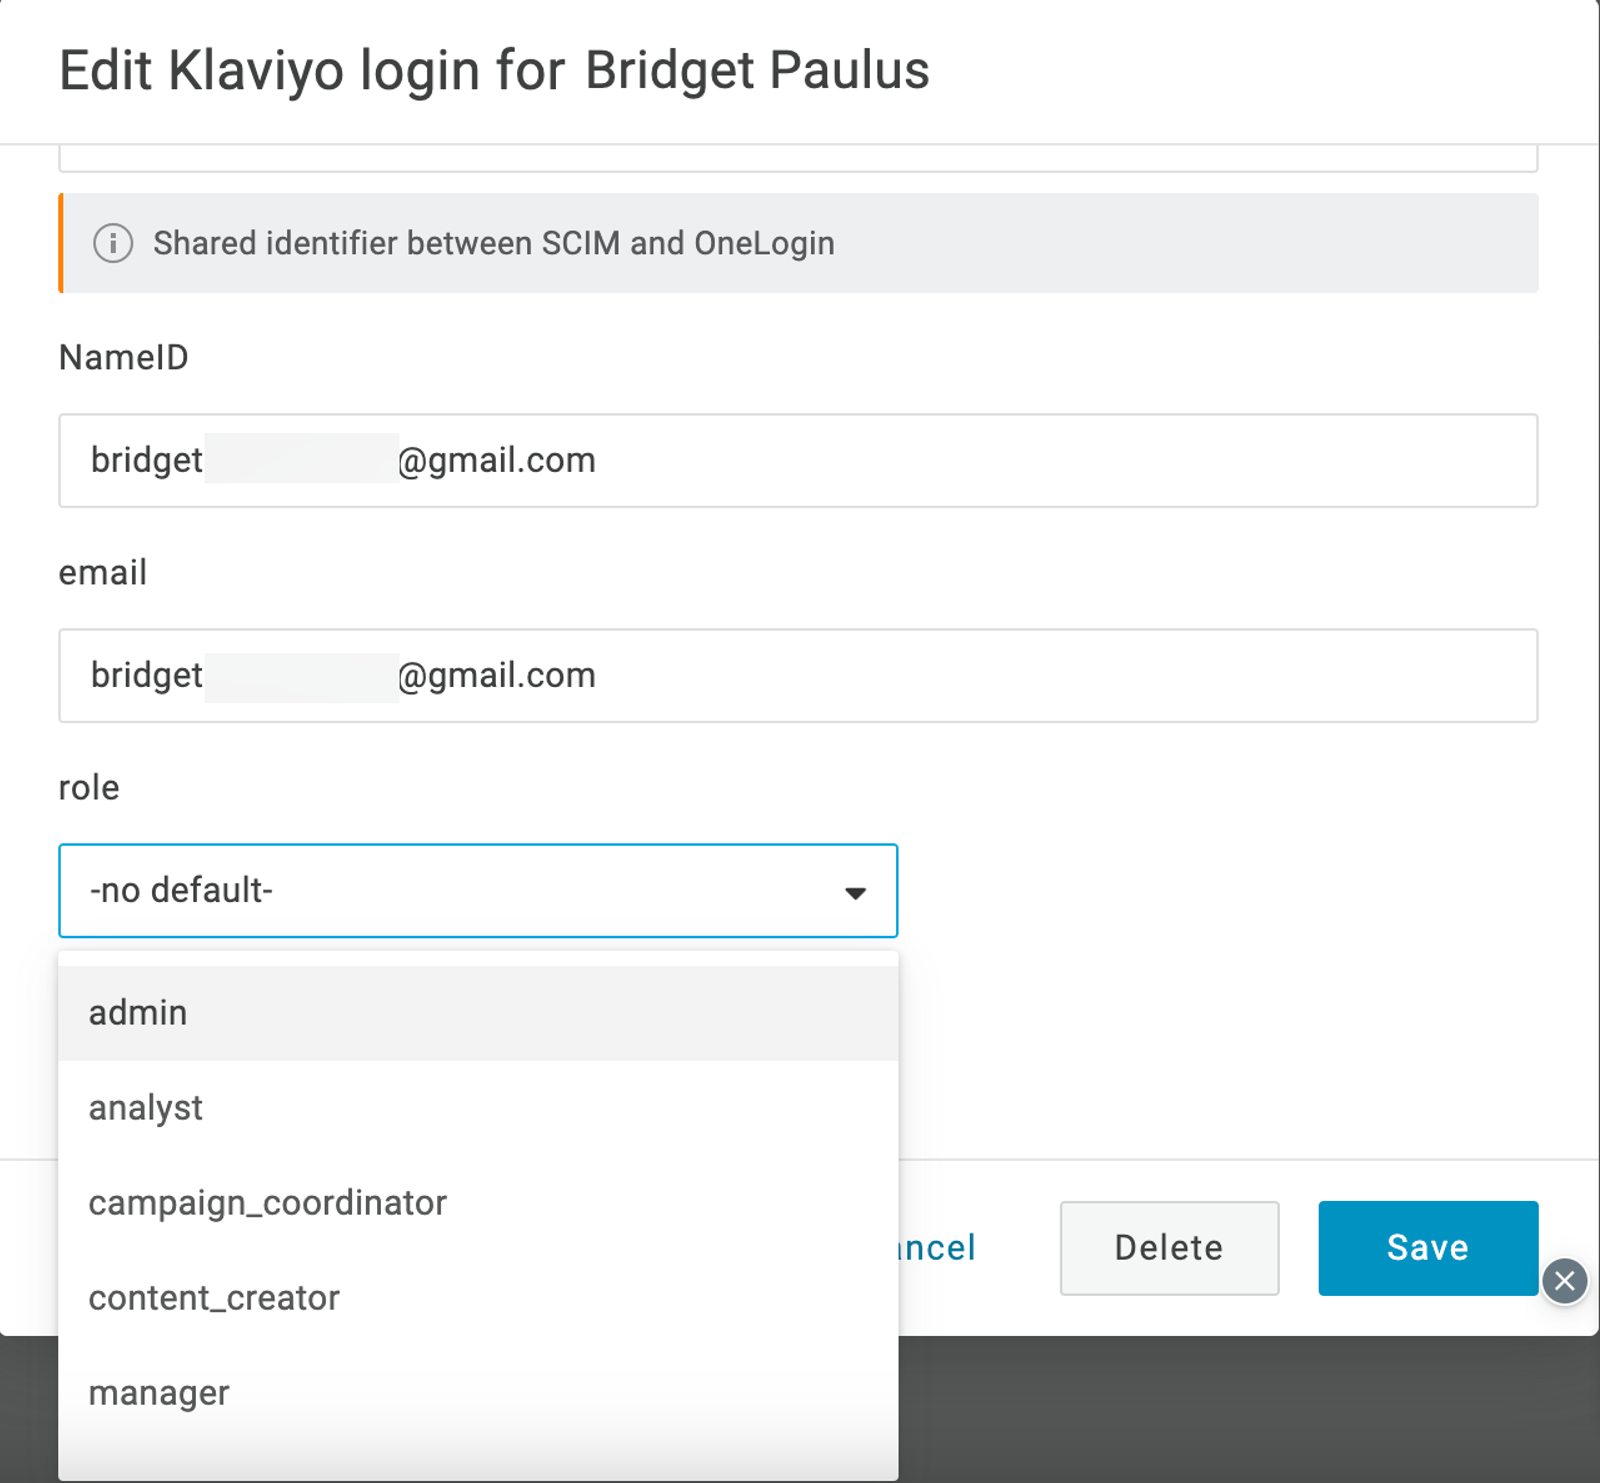
- Cliquez sur Enregistrer.
Microsoft Entra ID (Azure AD)
- Connectez-vous à Microsoft Entra ID (anciennement appelé Azure AD).
- Cliquez sur Microsoft Entra ID.
- Sélectionnez le menu déroulant Ajouter, puis cliquez sur Application Enterprise.
- Cliquez sur Créer votre propre application.
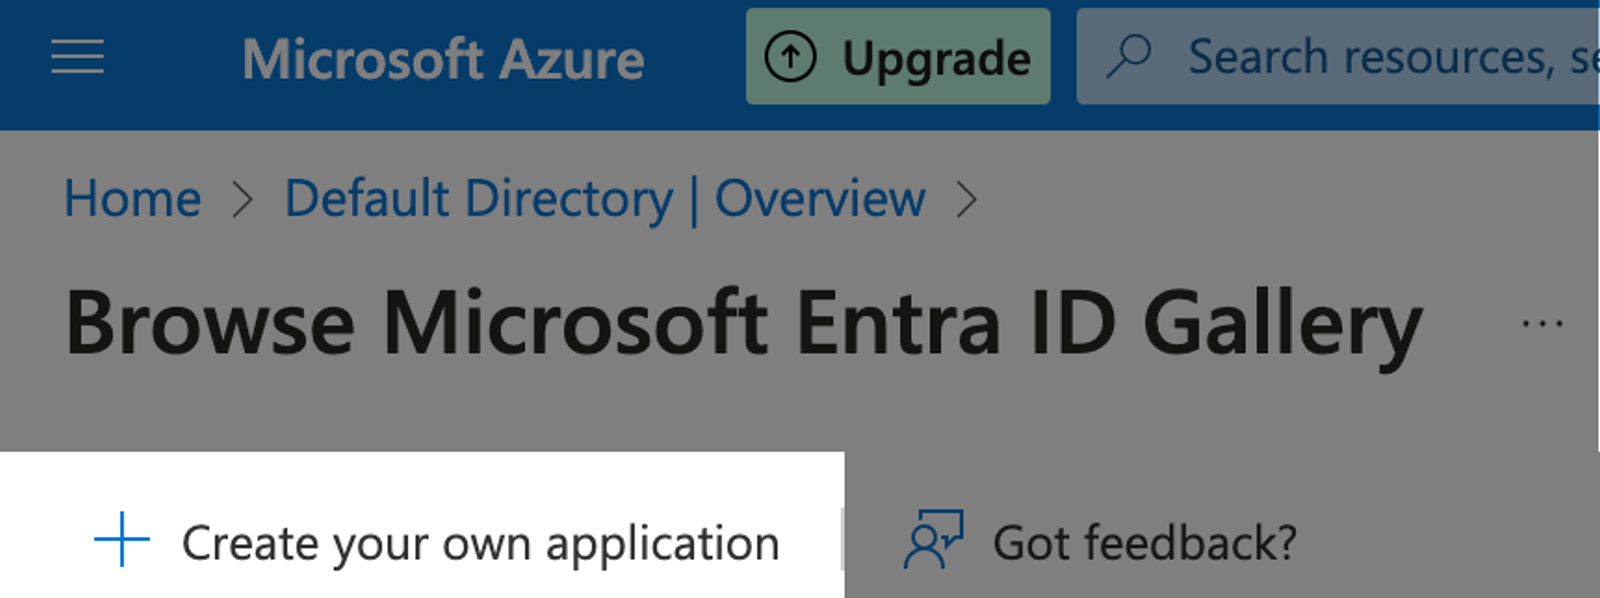
- Nommez l’application « Klaviyo », puis cliquez sur Créer.
- Cliquez sur Authentification unique dans la barre latérale gauche.
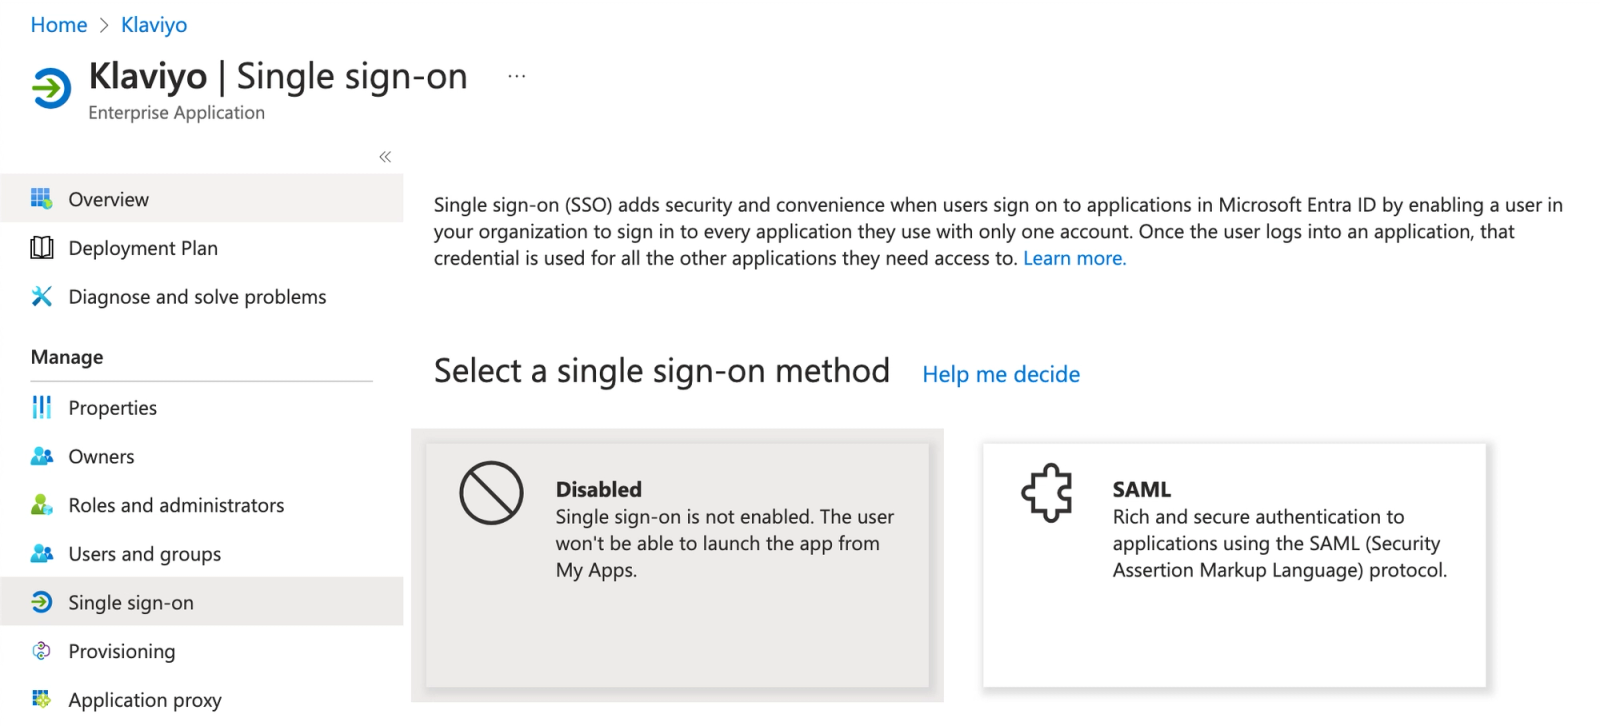
- Sélectionner SAML.
- Cliquez sur Modifier dans la zone Configuration SAML de base .
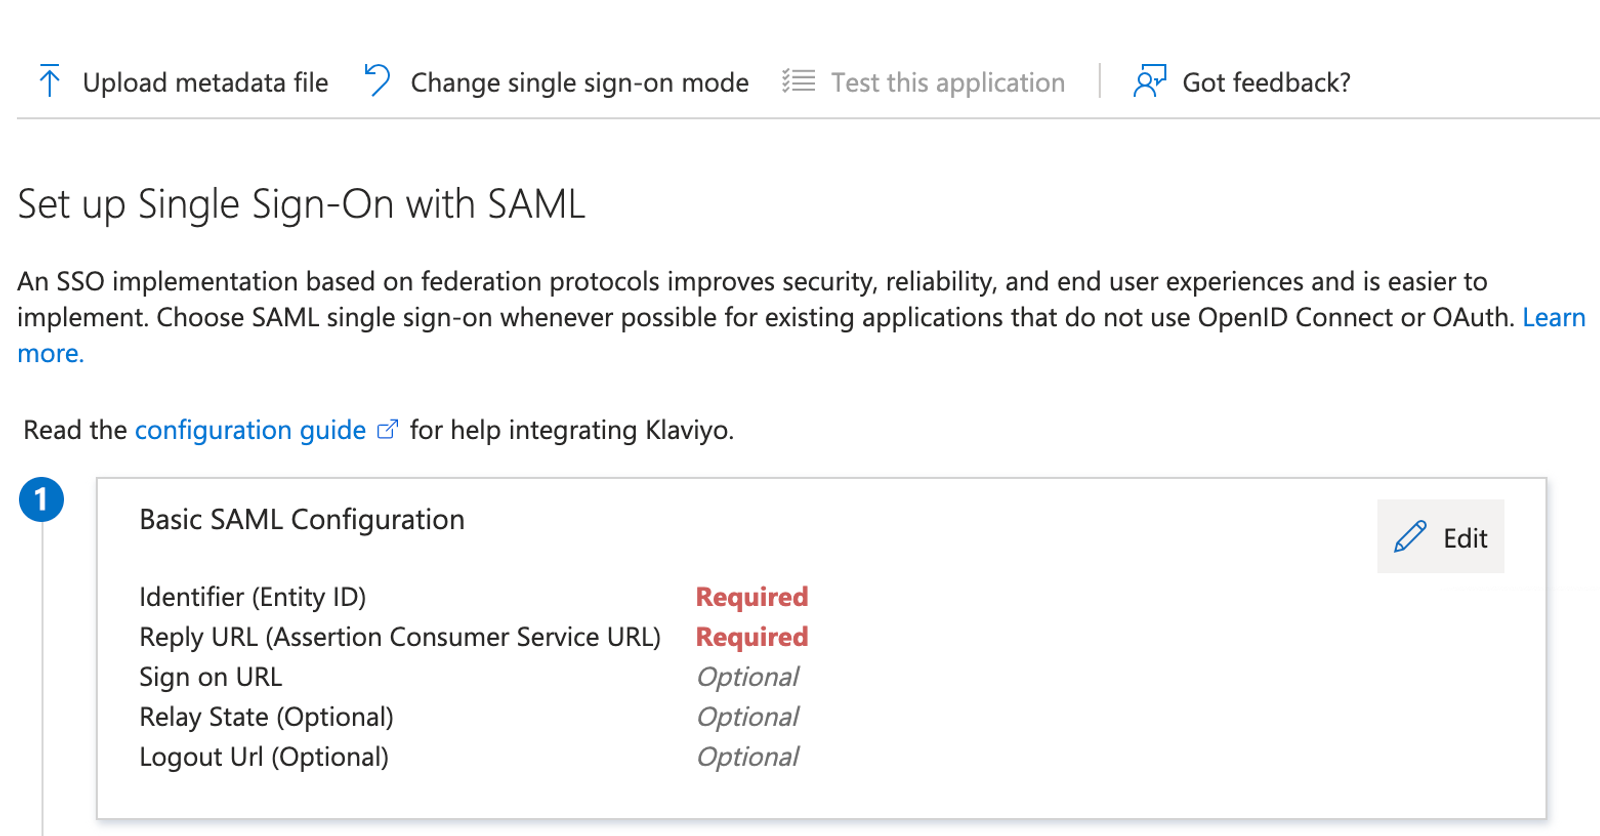
- Dans la barre latérale droite qui s’affiche, cliquez sur Ajouter un identifiant sous Identifiant (ID d’entité).
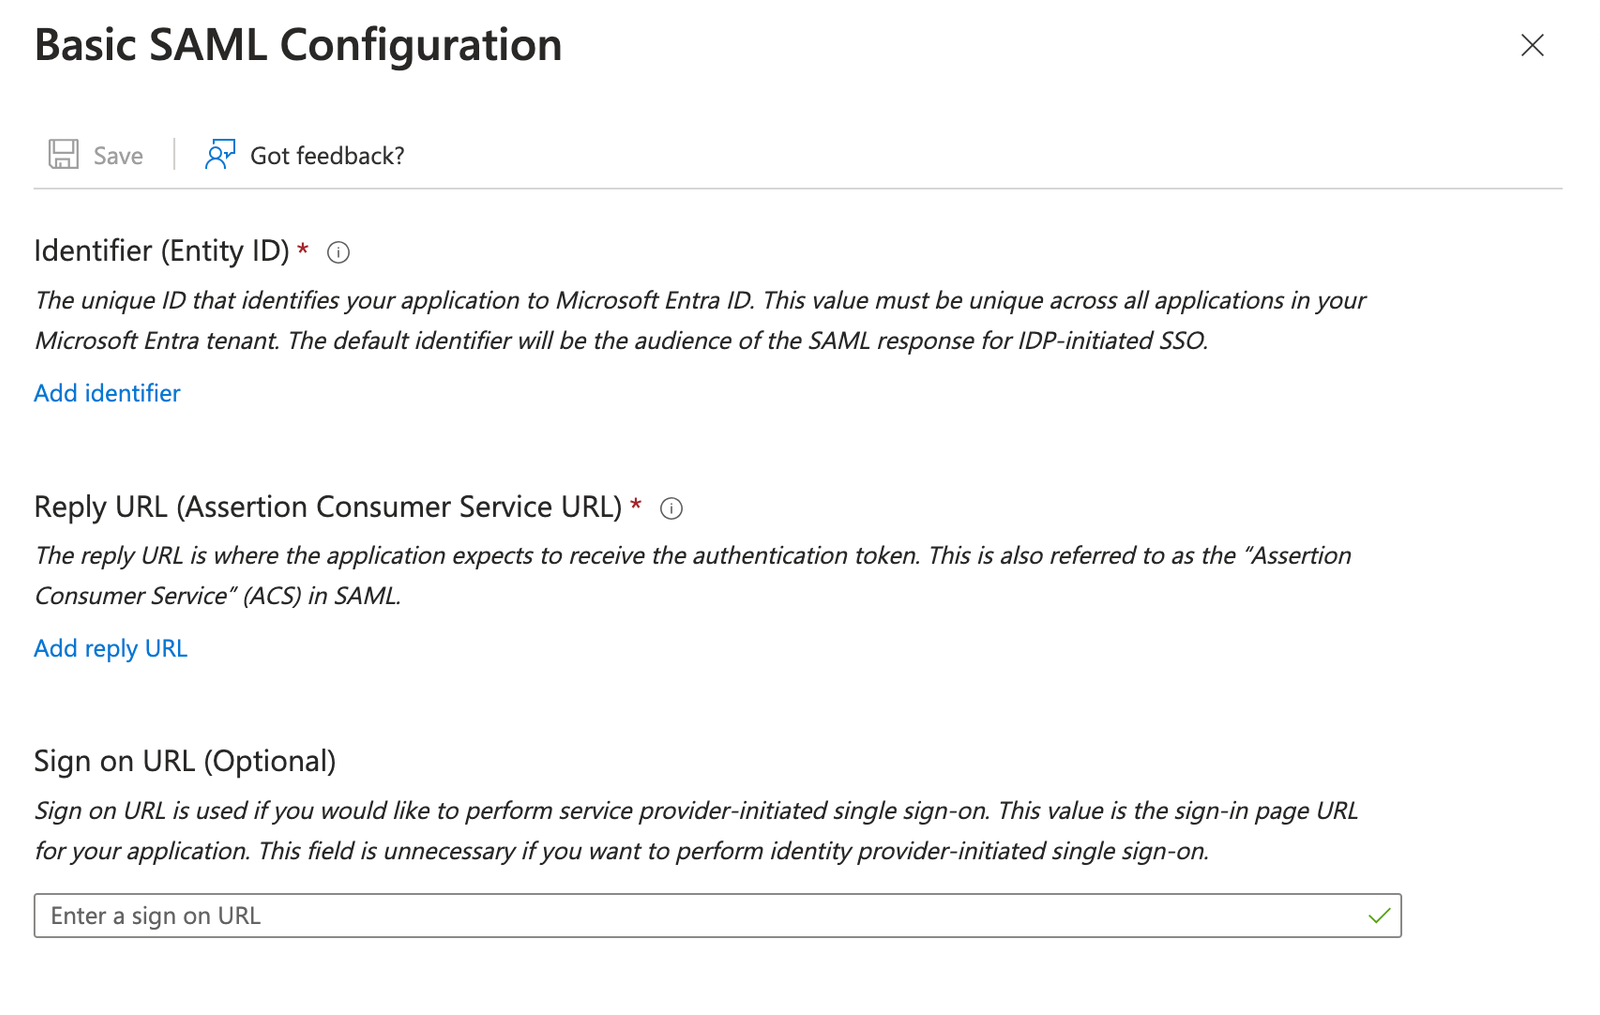
- Dans le champ qui s’affiche, collez l’ Audience URI (Service Provider Entity ID) depuis Klaviyo.
- Sous URL de réponse (URL du service consommateur d’assertion), cliquez sur Ajouter une URL de réponse.
- Ici, collez l’ URL SSO Klaviyo depuis Klaviyo.
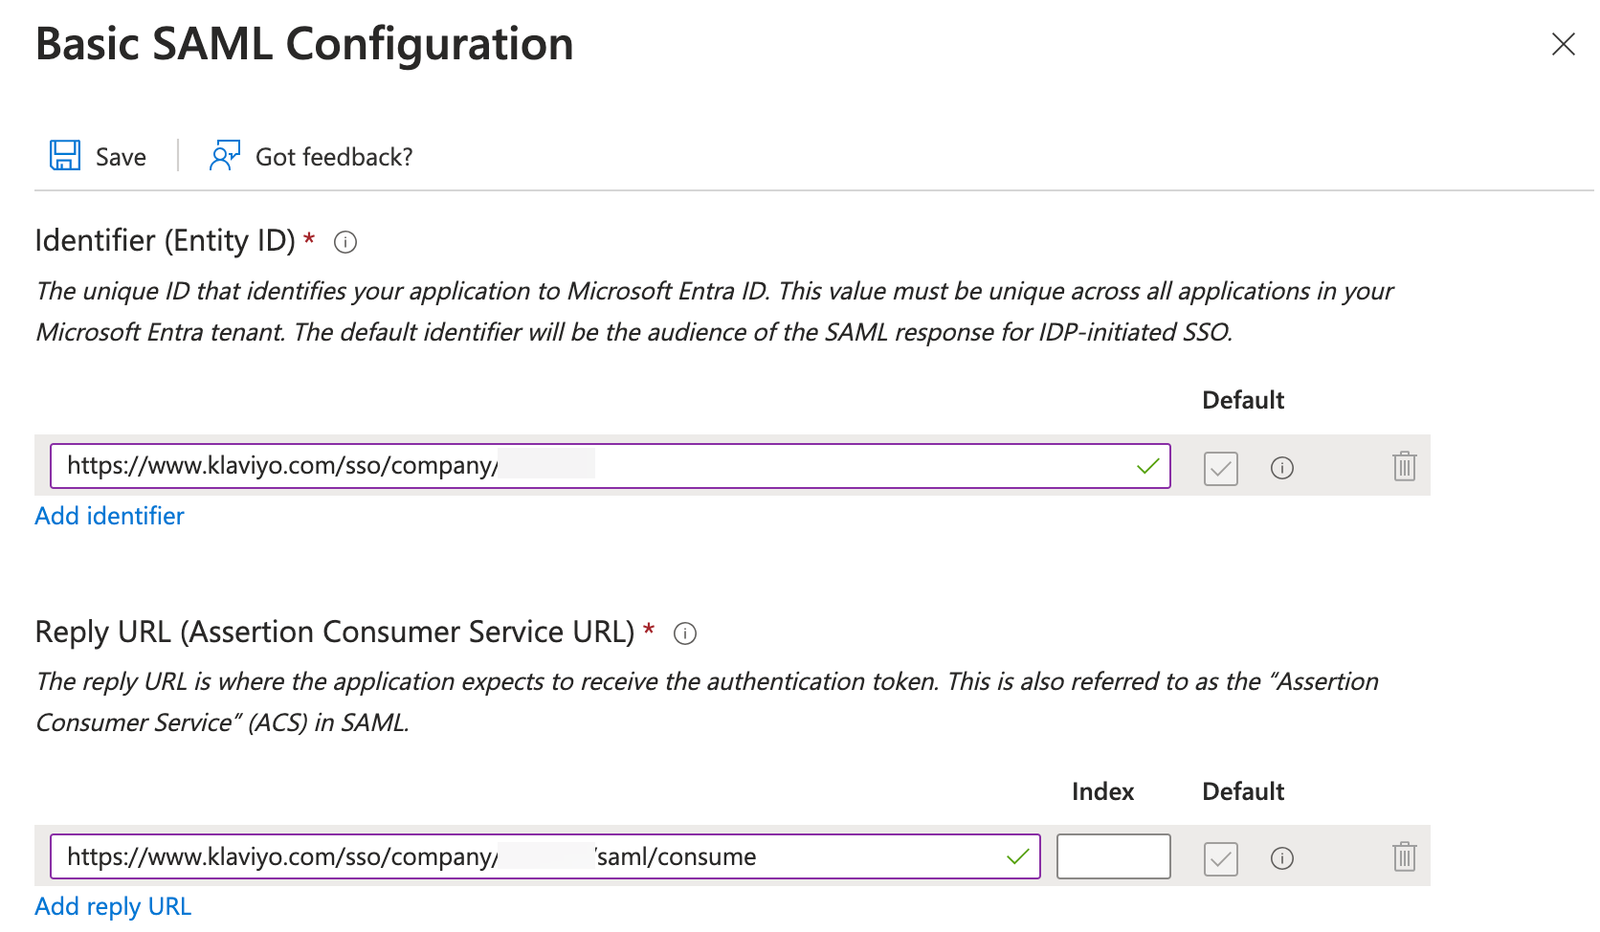
- Remarque : si vous souhaitez ajouter une URL de connexion, vous devez d’abord créer un identifiant du lieu de travail, ce qui est expliqué dans la section suivante. Nous vous recommandons de terminer le processus de configuration, puis de revenir à cette étape.
- Cliquez sur Enregistrer dans le coin supérieur gauche de la barre latérale avant de cliquer sur le X en haut à droite.
- Faites défiler jusqu’à la zone Certificats SAML (étape 3 sur la page d’authentification unique dans Entra).
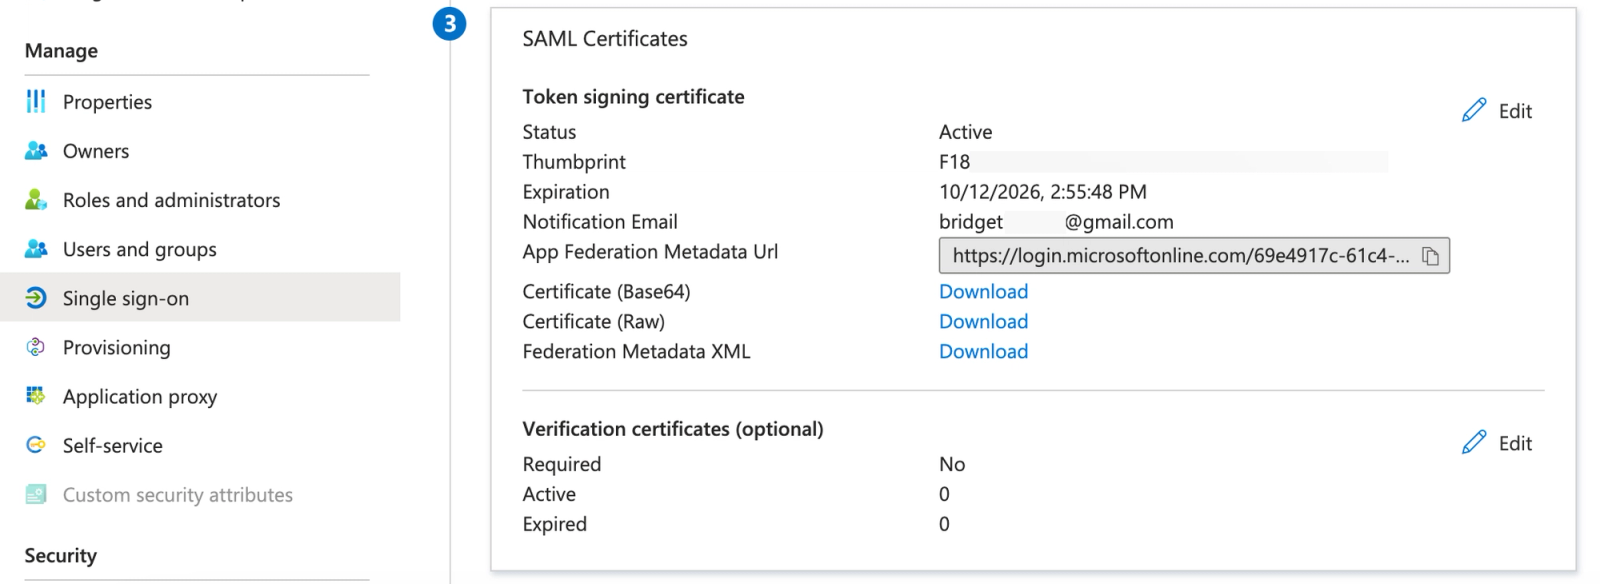
- À côté de Federation Metadata XML, cliquez sur Télécharger.
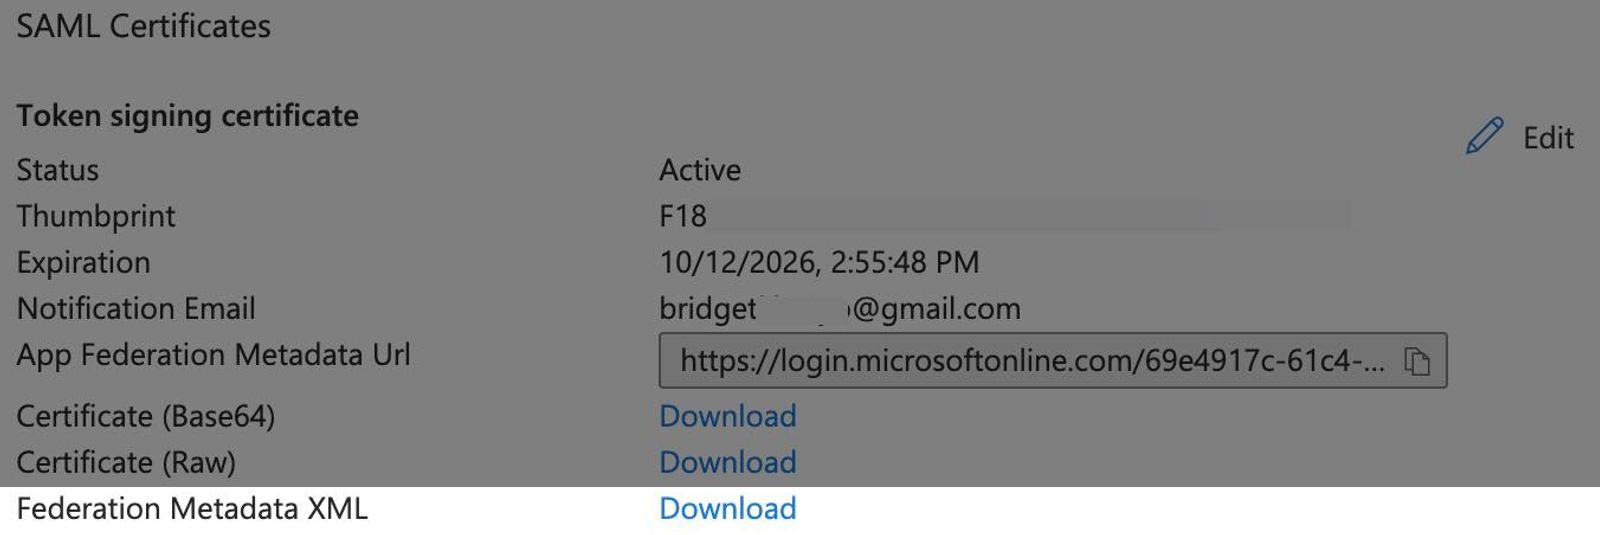
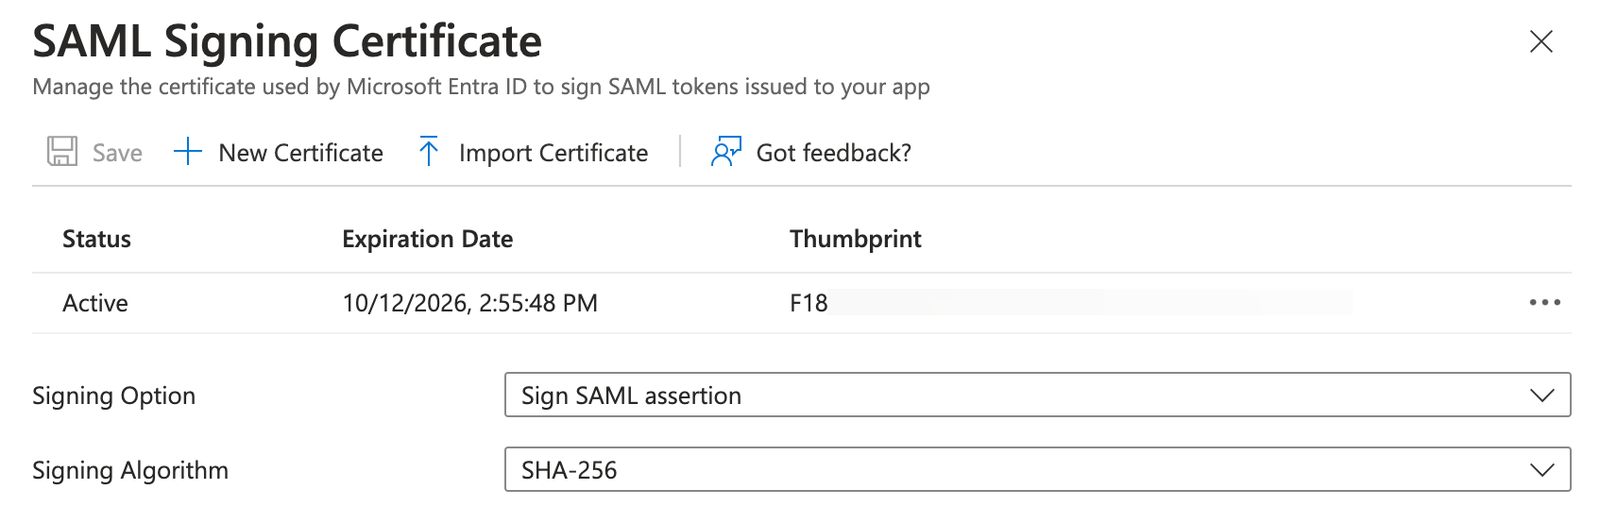
- Toujours dans la section Certificats SAML, cliquez sur Modifier en haut à droite.
- Dans la barre latérale qui apparaît à droite, vérifiez que le :
- L’option de signature exige que l’assertion SAML soit signée (ici, nous la définissons sur Signer l’assertion SAML). Notez que la signature de la réponse est facultative.
- Algorithme de signature est défini sur SHA-256.
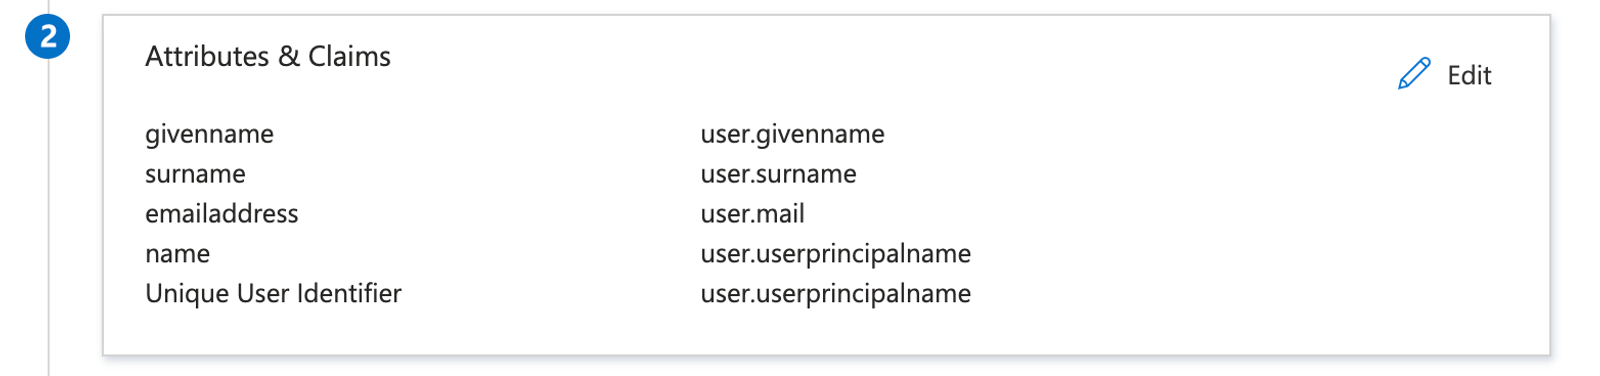
- Faites défiler vers le haut jusqu’à la zone Attributes & Claims (étape 2 sur la page Single sign-on page dans Entra) et cliquez sur Modifier.
- Cliquez sur Identifiant utilisateur unique (ID de nom) dans la section Revendication obligatoire .
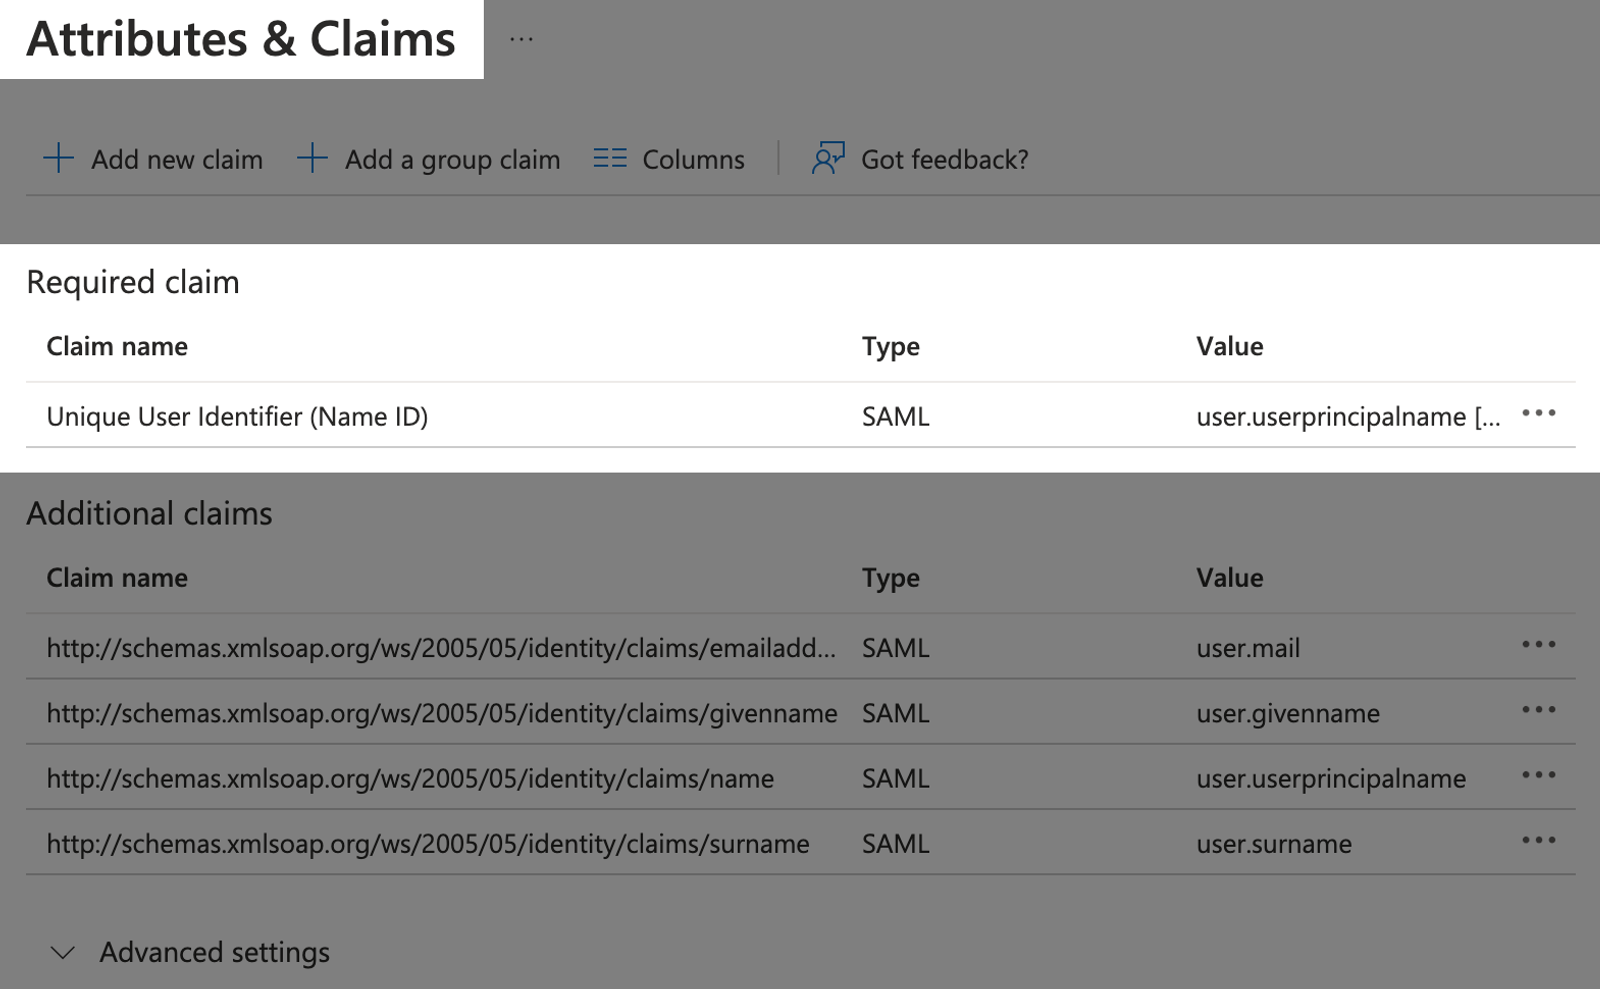
- Cliquez sur le menu déroulant Attribut source .
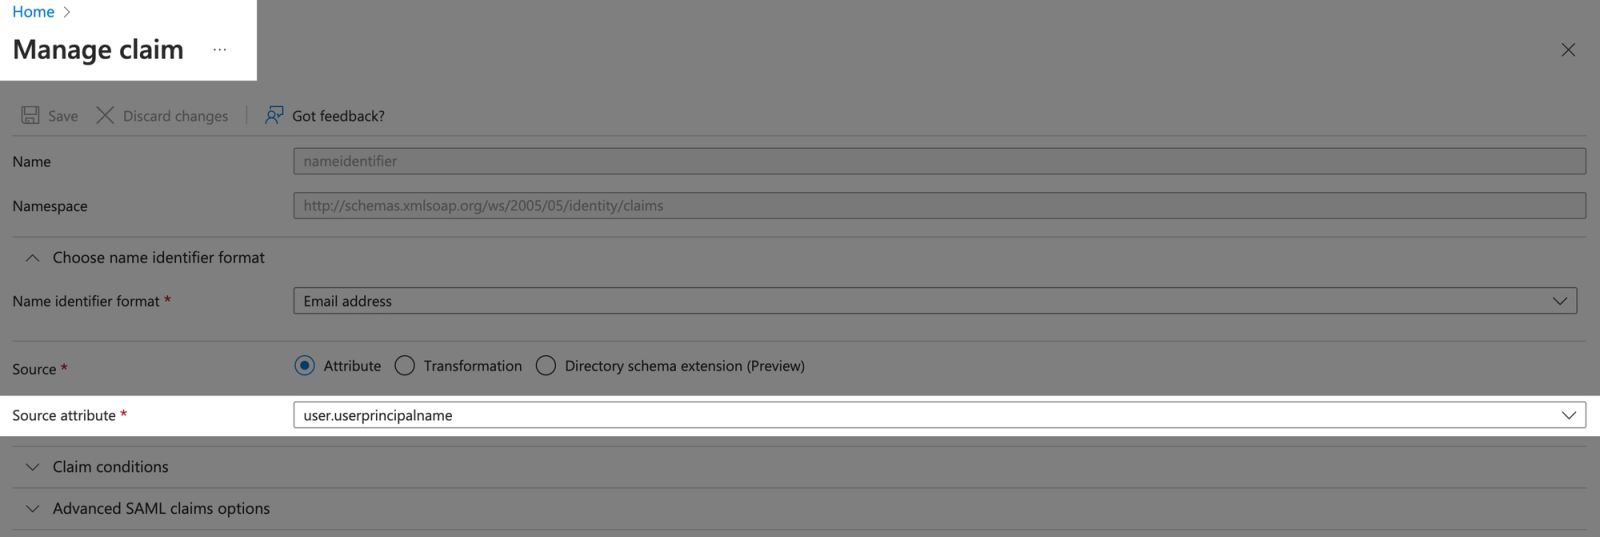
- Recherchez « user.mail » puis sélectionnez-le.
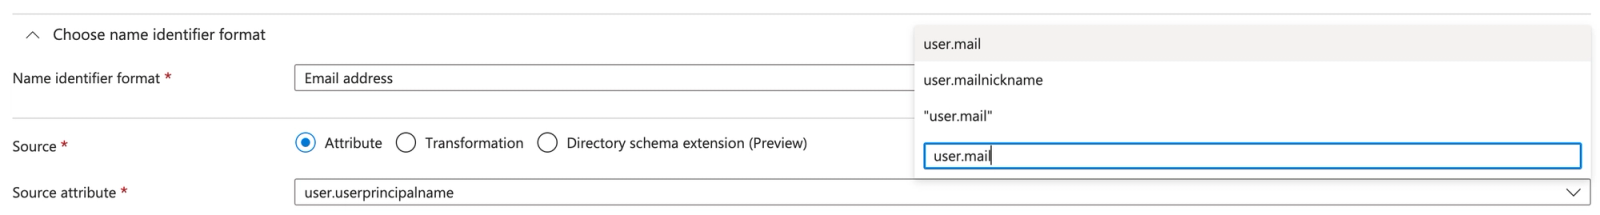
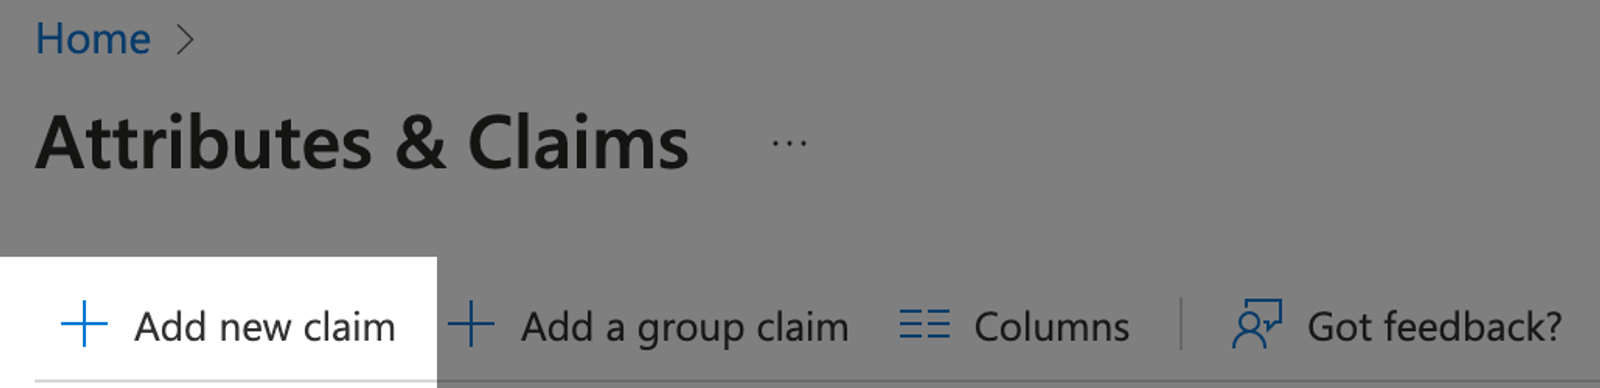
- Cliquez sur Enregistrer dans le coin supérieur gauche pour revenir à la page Attributs & revendications .
- Sélectionnez Ajouter une nouvelle réclamation en haut à gauche.
- Saisissez « role » comme nom.
- Modifiez l’ attribut Source en "user.assignedroles."
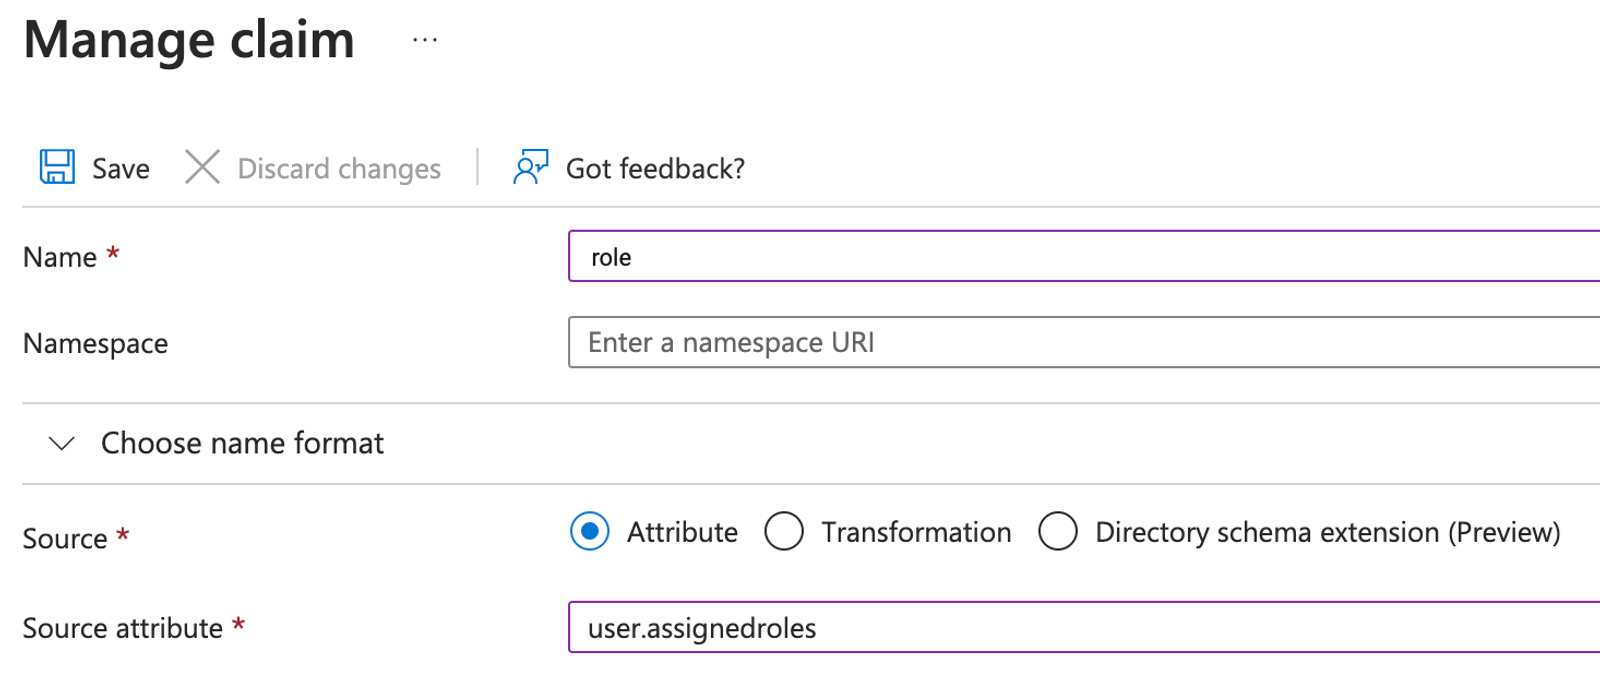
- Cliquez sur Enregistrer.
- Cliquez sur Accueil pour revenir au répertoire.
- Dans la barre latérale gauche, cliquez sur Inscriptions à l’application.
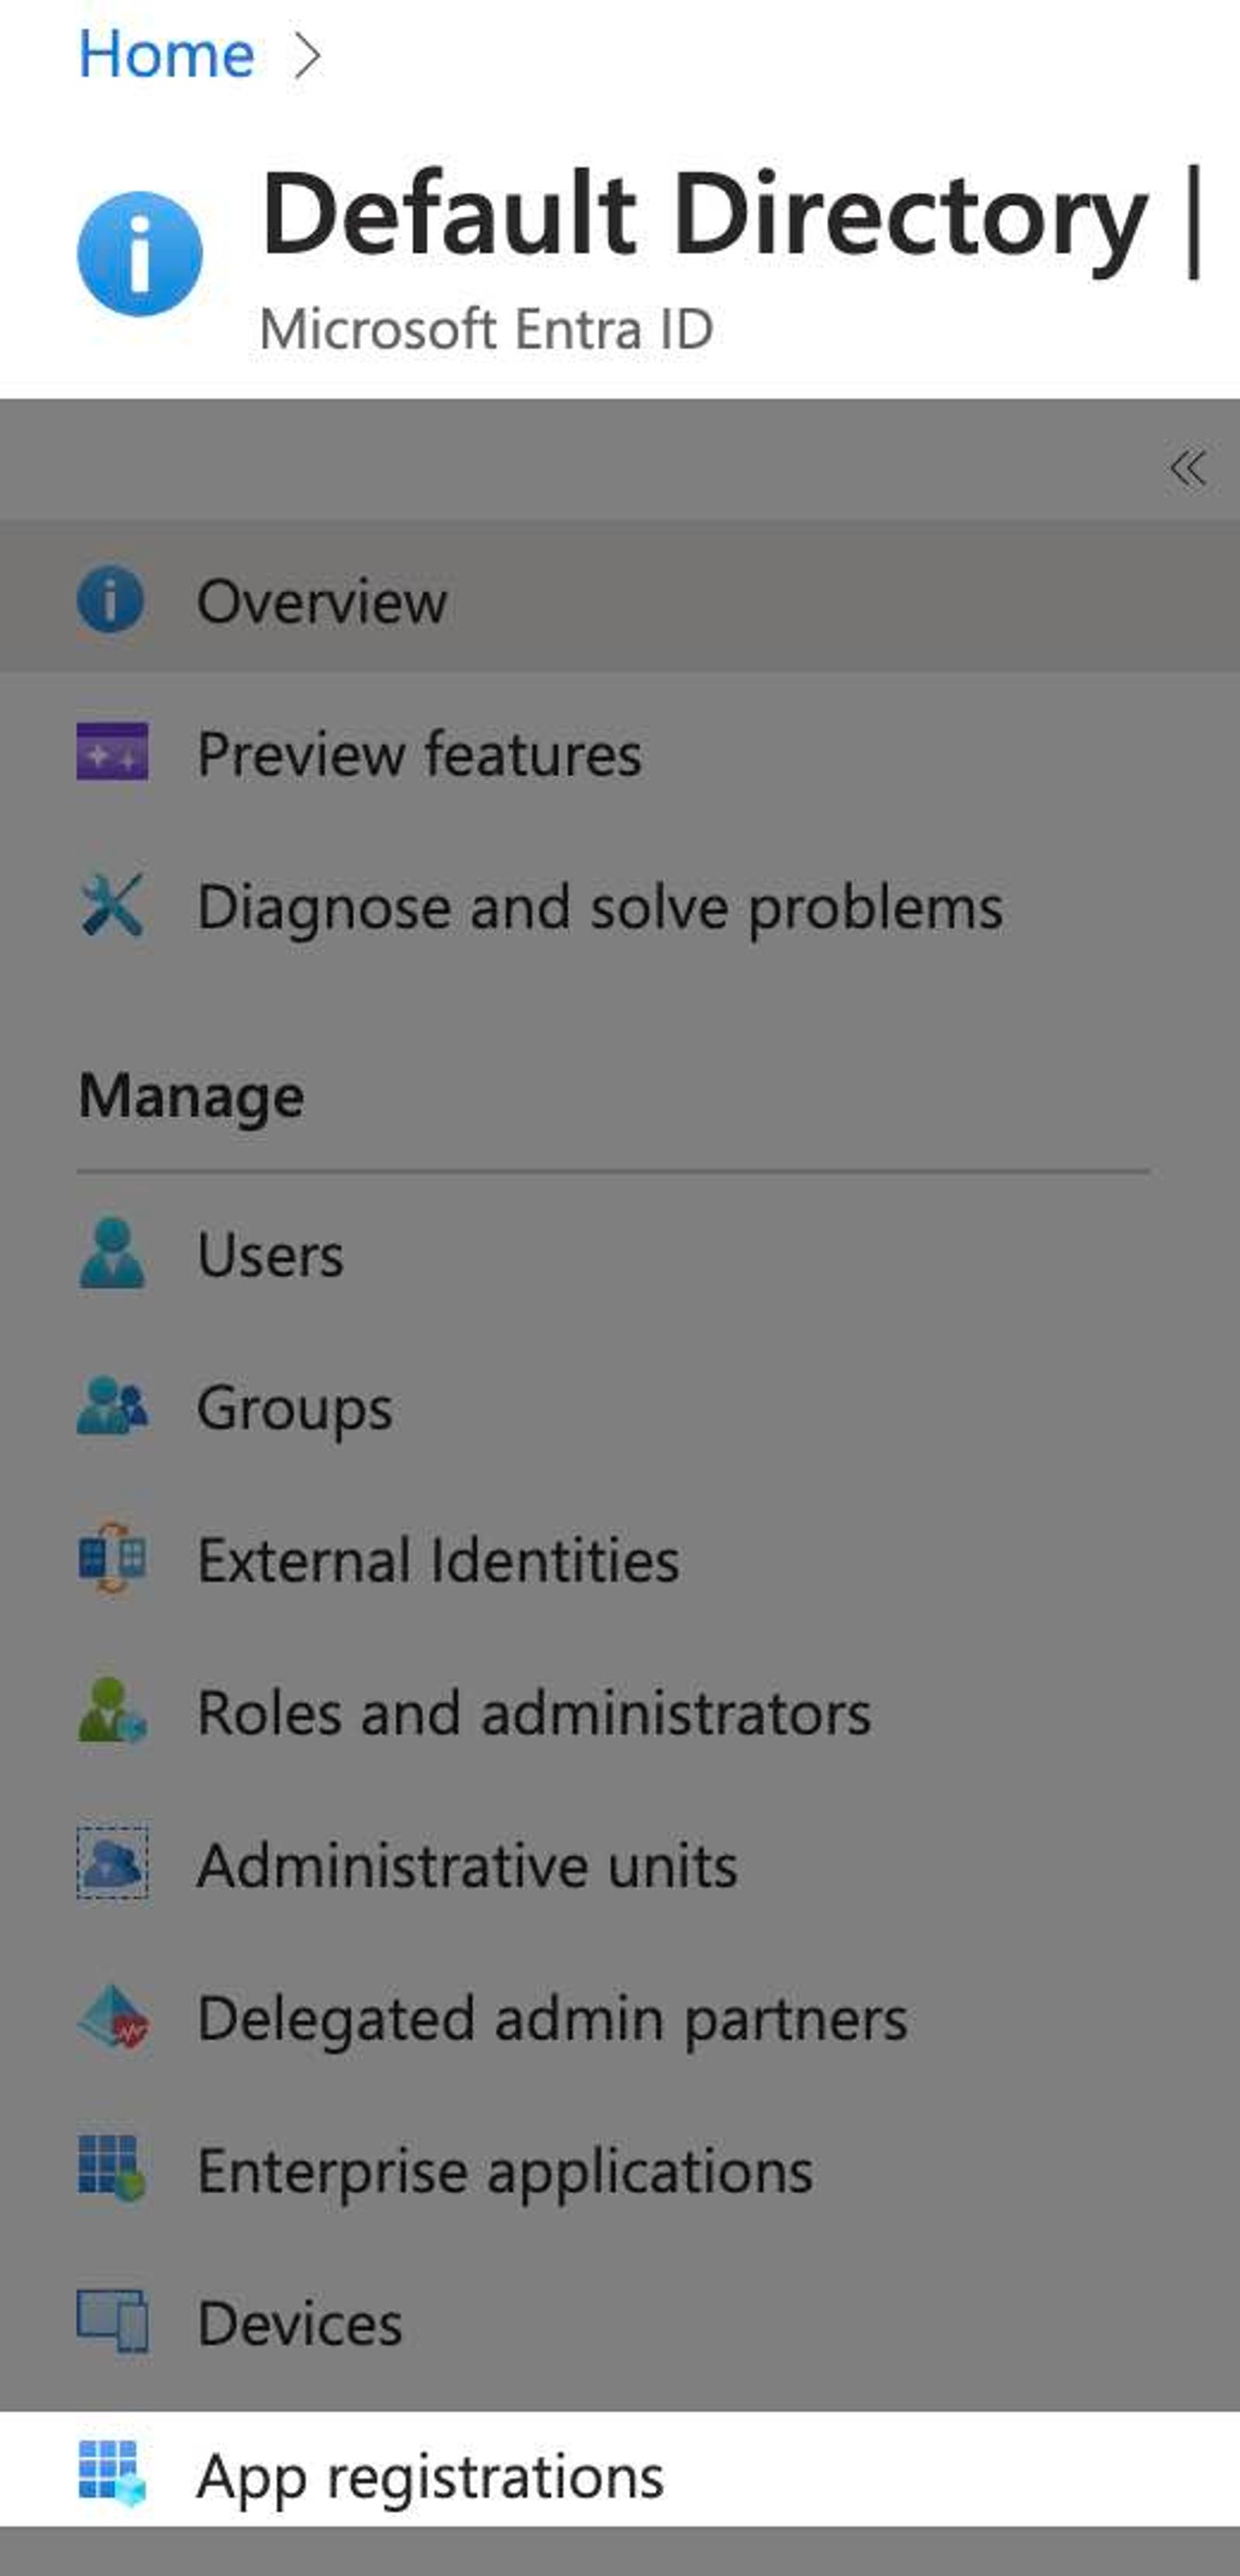
- Accédez à l’onglet Toutes les applications .
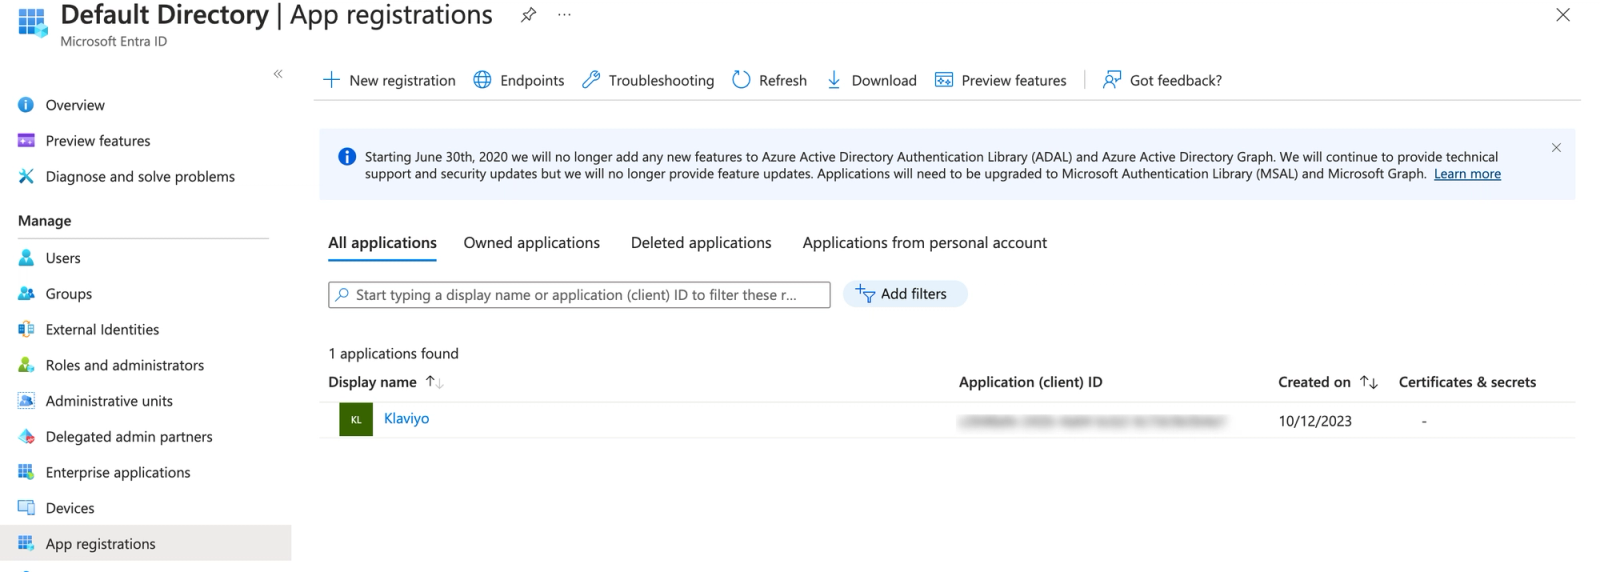
- Cliquez dans l’application Klaviyo.
- Sélectionnez Rôles d’application > Créer un rôle d’application.
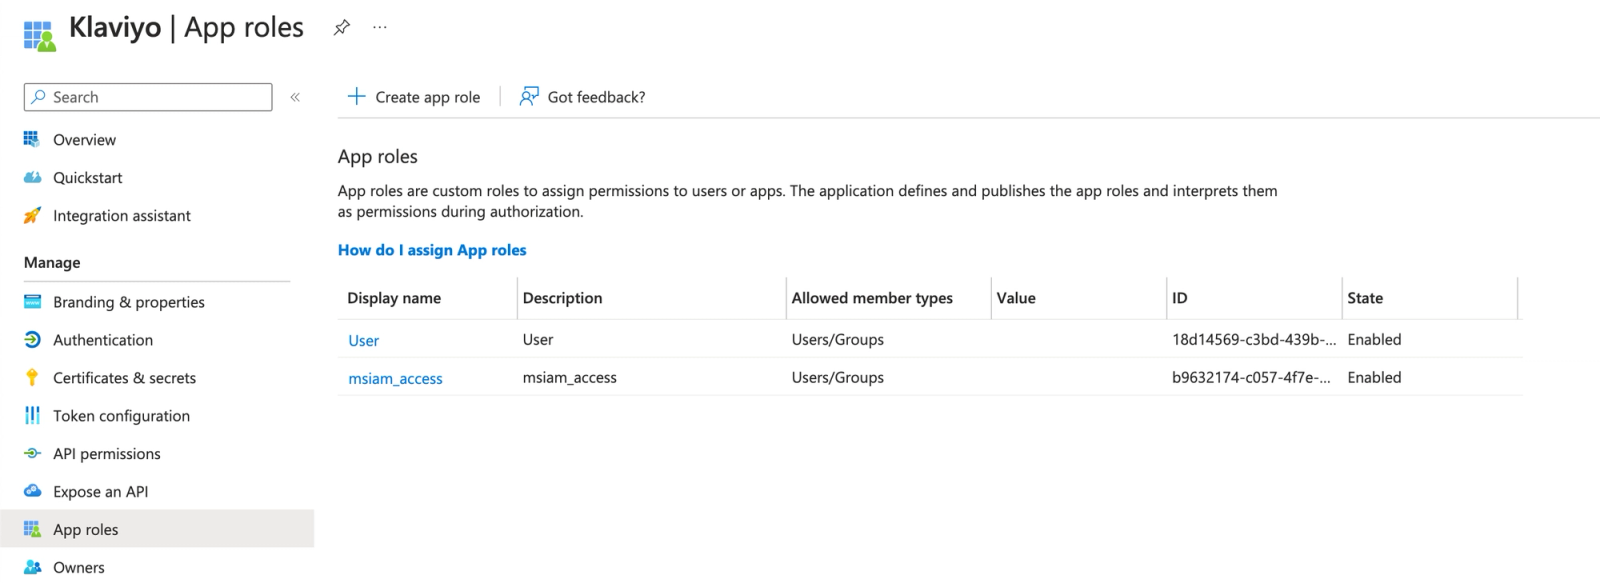
- Créez le nom d’affichage pour chaque rôle.
- Sélectionnez Utilisateurs/Groupes comme types de membres autorisés.
- Pour un compte, attribuez l’une des valeurs de rôle non propriétaire ci-dessous, exactement comme indiqué. Pour un portfolio, utilisez plutôt portfolio_admin, portfolio_manager, ou portfolio_analyst. Pour le propriétaire existant, utilisez owner ou portfolio_owner, selon le cas.
- Administrateur
- Gestionnaire
- Analyste
- coordinateur_de_campagne
- content_creator
- Assistance
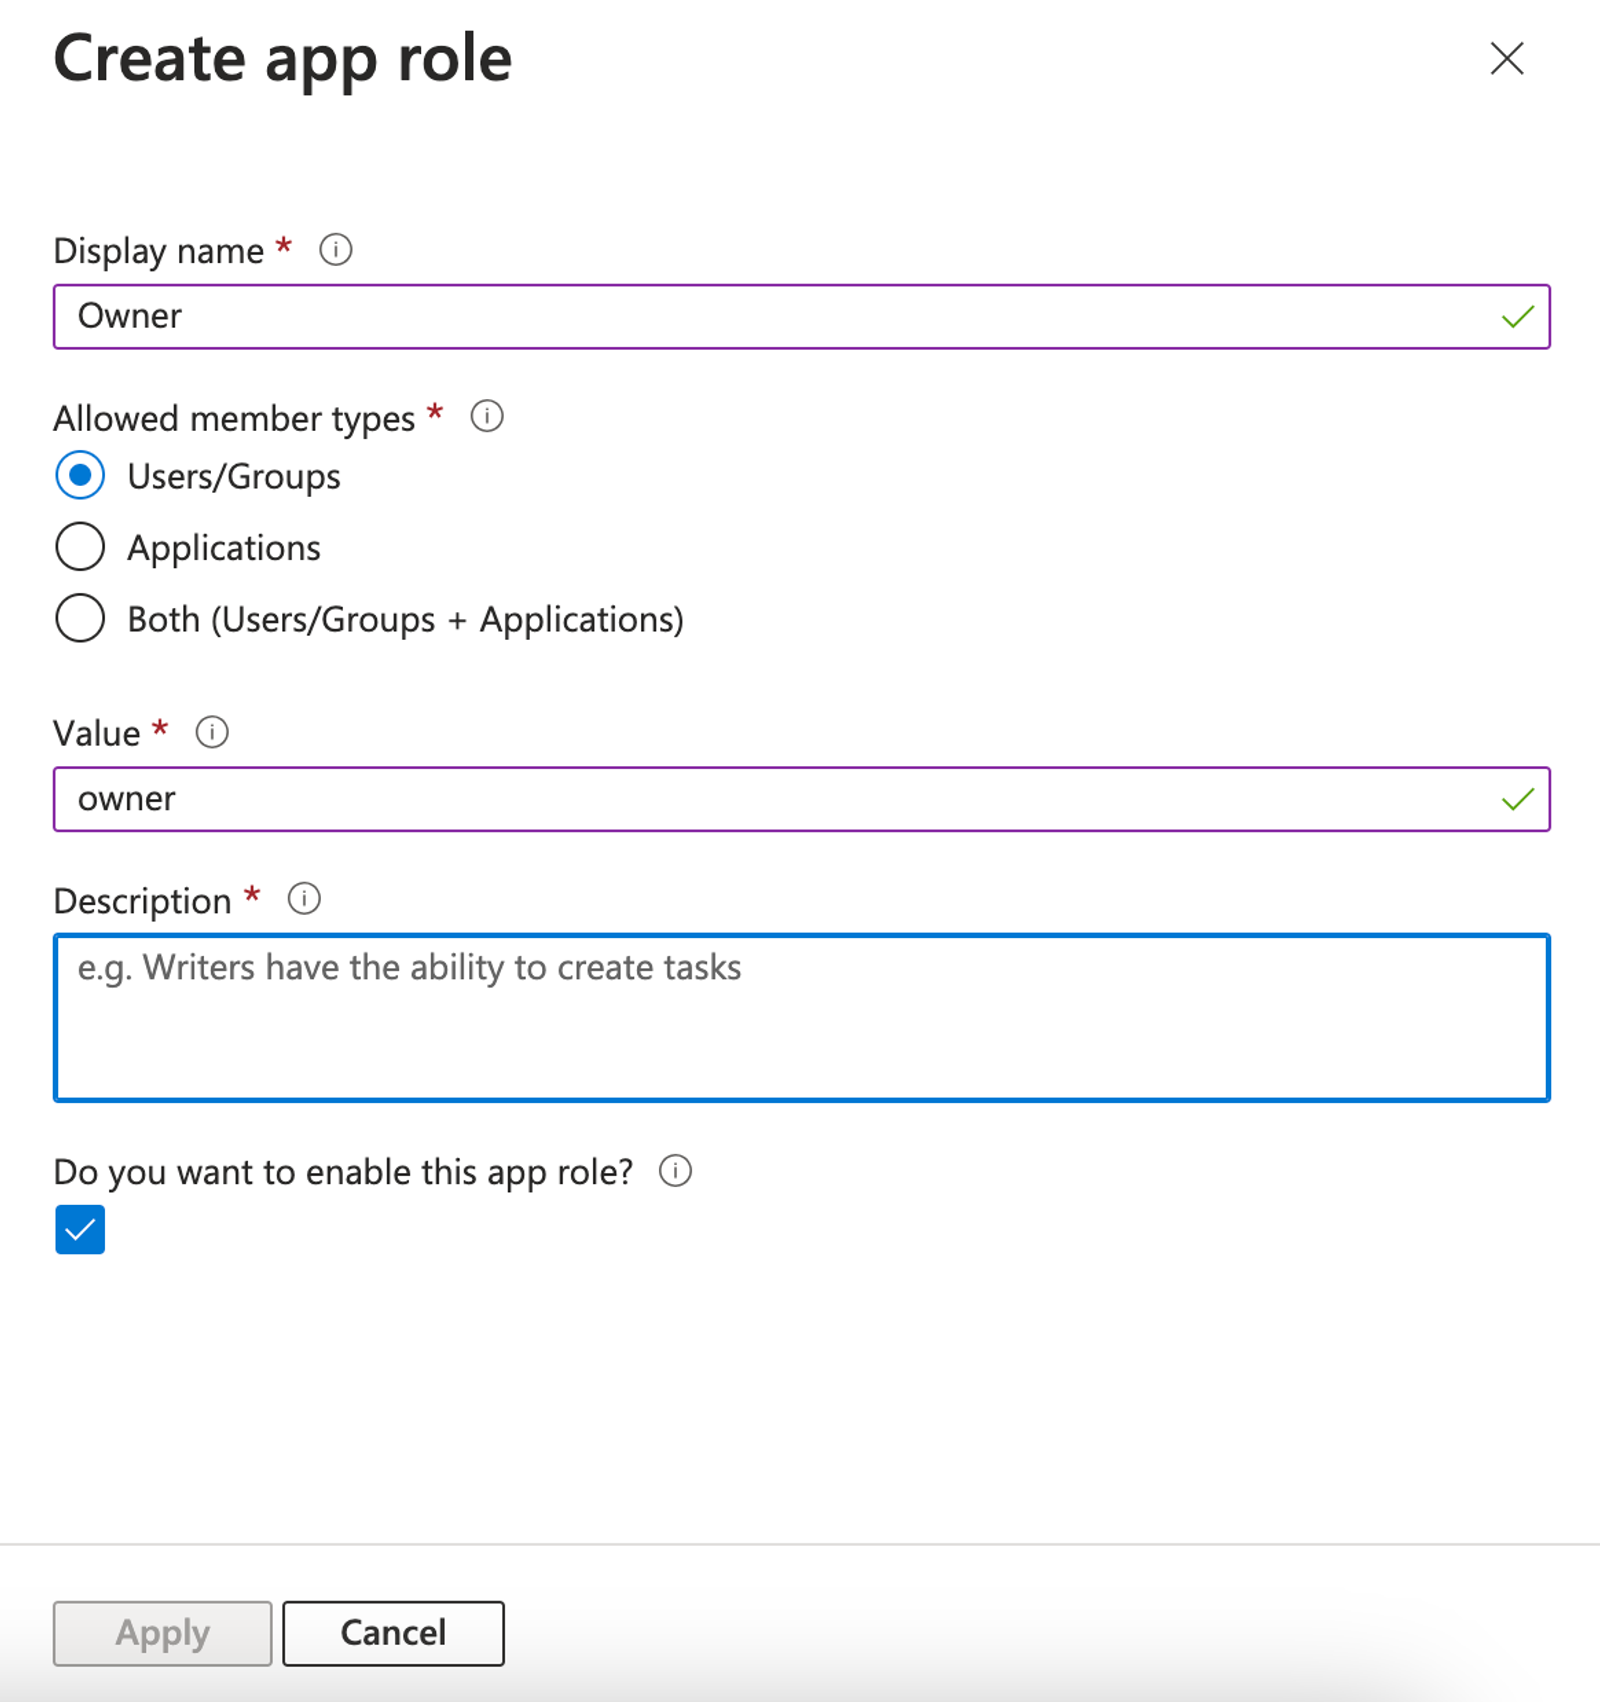
- Ajoutez une description, puis cliquez sur Appliquer.
Ensuite, pour attribuer des utilisateurs à l’application Klaviyo, procédez comme suit :
- Accédez à Microsoft Entra ID > Applications d’entreprise.
- Cliquez sur l’application Klaviyo.
- Accédez à Utilisateurs et groupes > Ajouter un utilisateur/groupe.
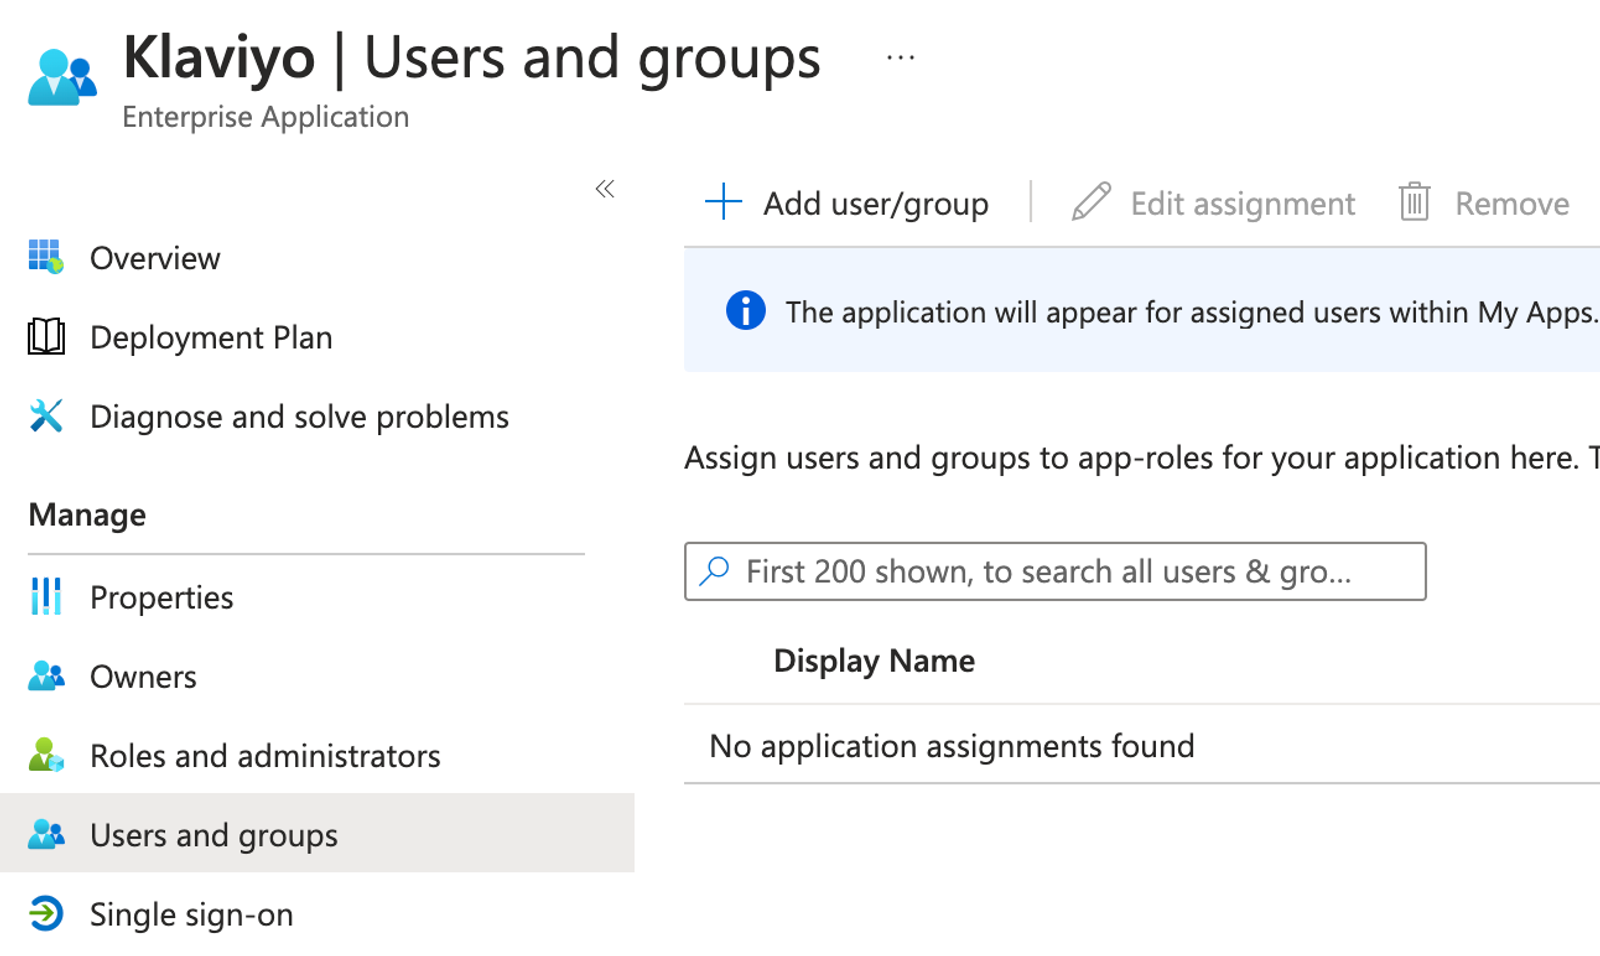
- Cliquez sur Utilisateurs pour remplir la barre latérale droite.
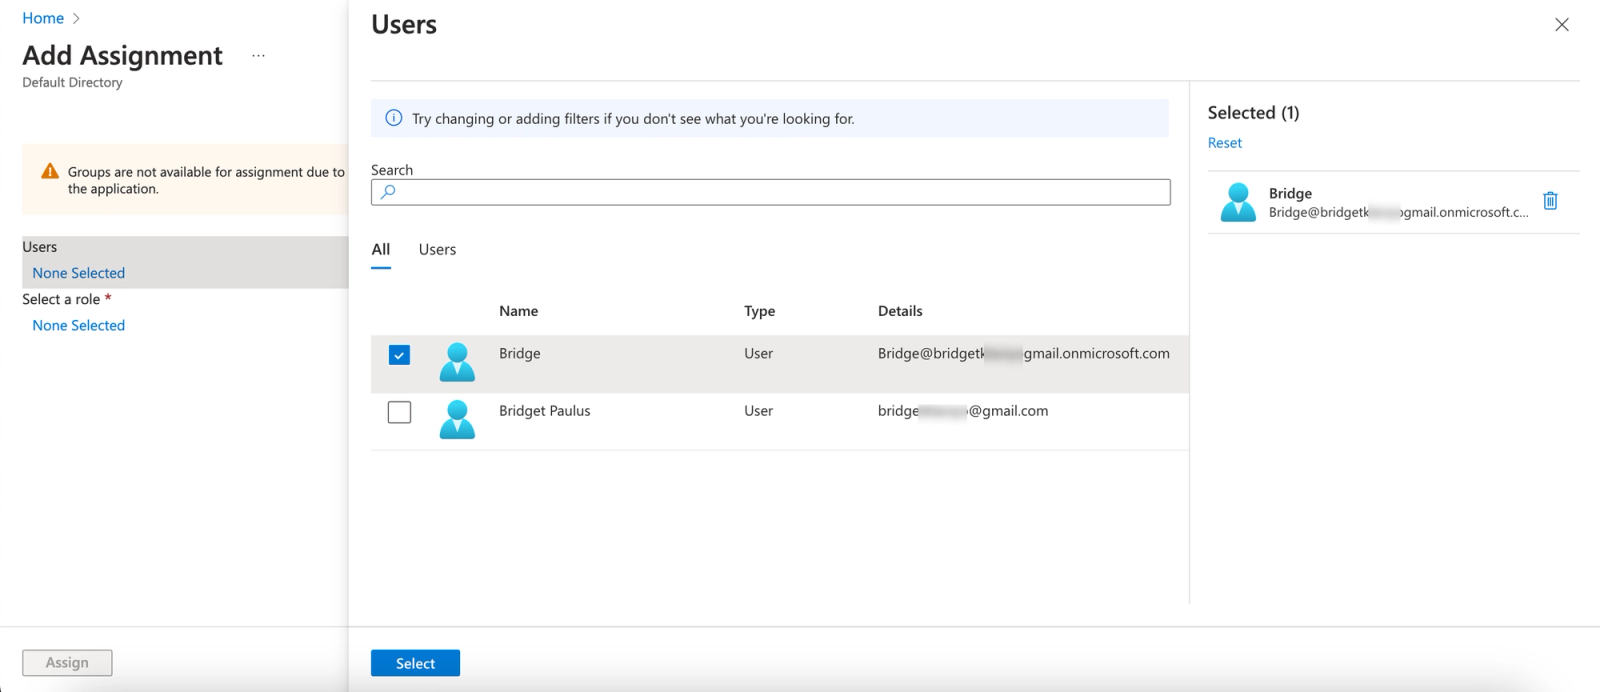
- Sélectionnez l’utilisateur ou les utilisateurs que vous souhaitez ajouter à l’application Klaviyo.
- Cliquez sur Sélectionner.
- Cliquez sur Sélectionner un rôle.
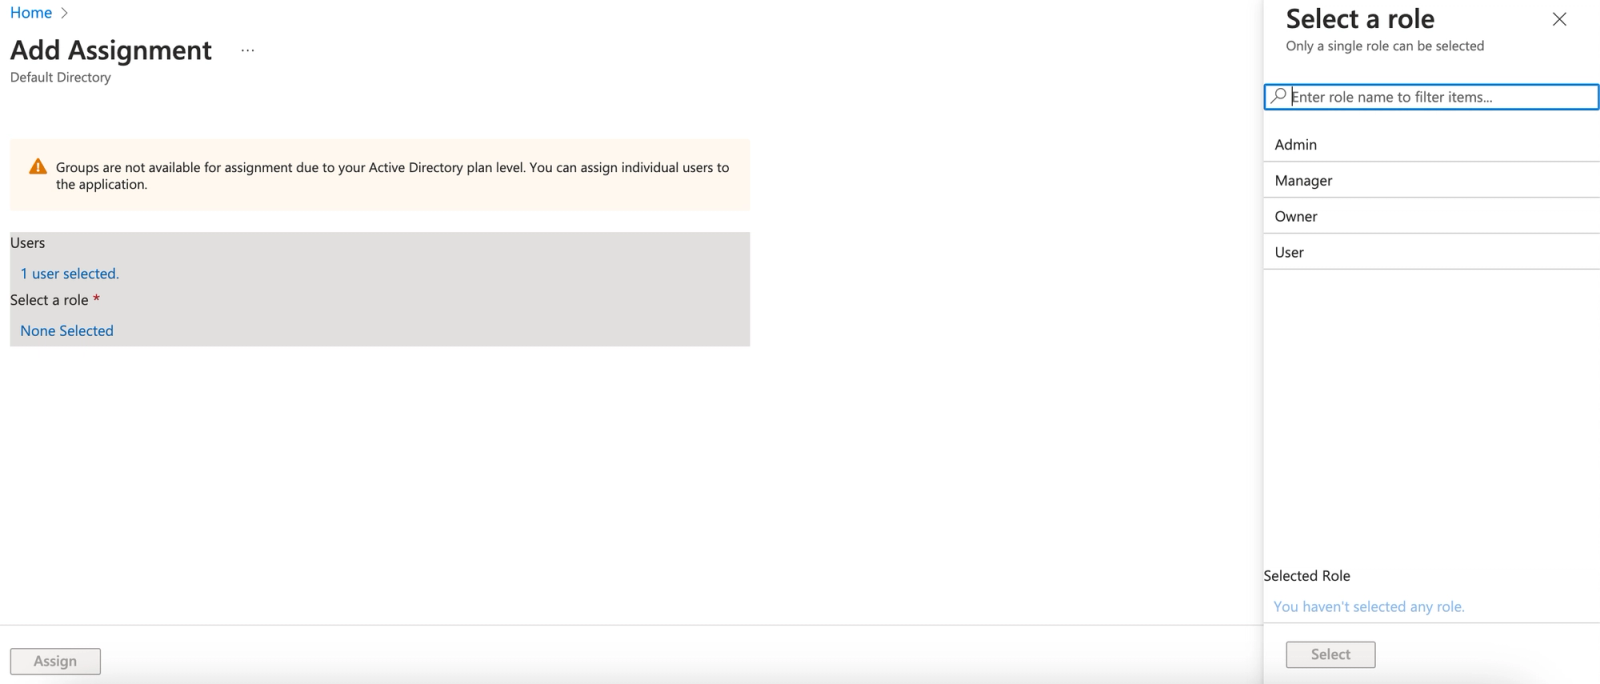
- Choisissez le rôle que cet utilisateur doit avoir dans Klaviyo.
- Cliquez sur Sélectionner pour confirmer le rôle.
- Cliquez sur Attribuer en bas à gauche.
Terminer la configuration dans Klaviyo
- Revenez à votre onglet Klaviyo, sur la page Configurer l’authentification unique (SSO).
- Vous avez le choix entre deux options :
- Saisissez manuellement votre émetteur du fournisseur d’identité, l’URL SSO du fournisseur d’identité, et le certificat du fournisseur d’identité.
- Importez le fichier de métadonnées (.xml) de votre fournisseur d’identité pour renseigner ces champs.
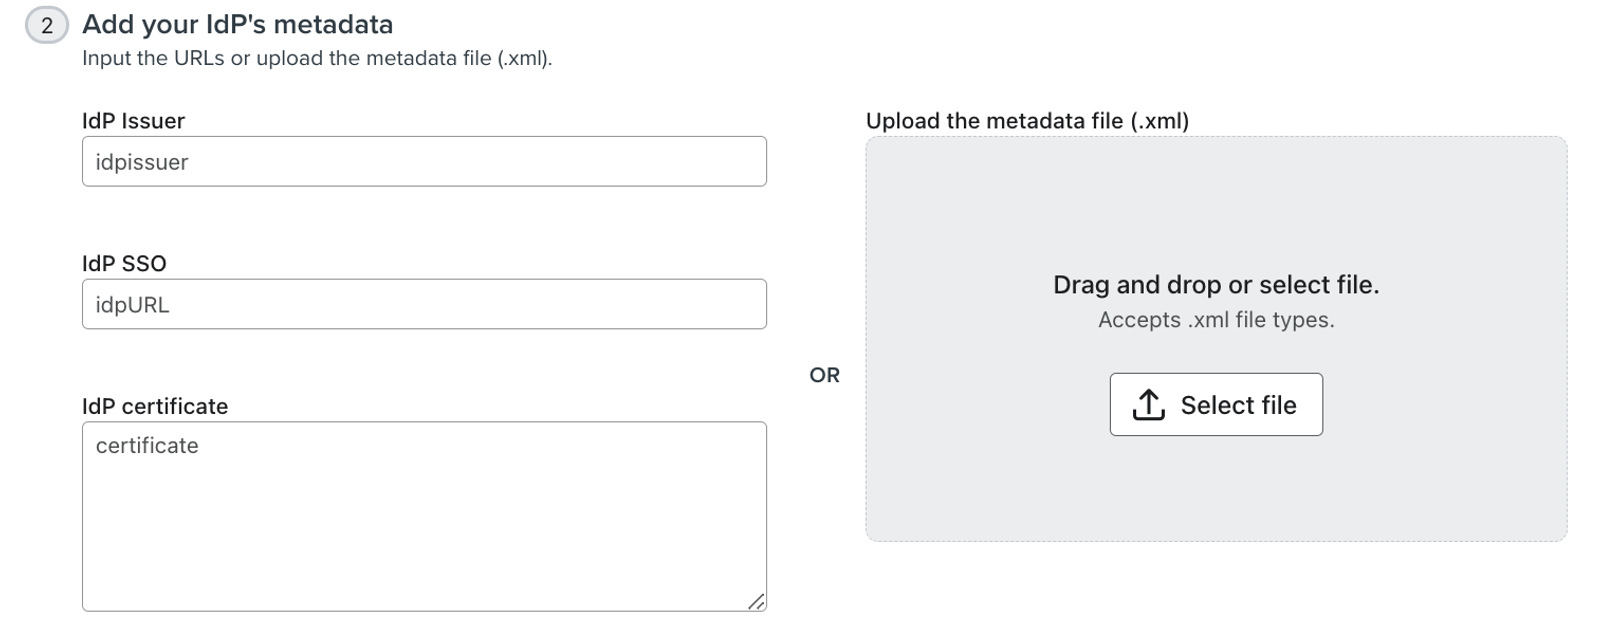
- Créez votre identifiant de connexion SSO (identifiant du lieu de travail); souvent, il s’agit du même nom que celui de votre entreprise.
- L’ID doit être unique et comporter entre 3 et 63 caractères.
- L’ID ne peut contenir que des lettres majuscules ou minuscules, des chiffres, des tirets (-) et des tirets bas (_).
- L’identifiant doit être simple et facile à retenir pour les utilisateurs (comme le nom de votre entreprise).
- Par exemple, l’identifiant du lieu de travail de Klaviyo est « Klaviyo ».
- Cliquez sur Tester le SSO et terminez la connexion via votre fournisseur d’identité. Cela enregistre votre configuration et active le SSO.
- Lorsque le test réussit, cliquez sur Continuer pour revenir à Sécurité. S’il échoue, corrigez l’erreur signalée, puis testez à nouveau avant de poursuivre.
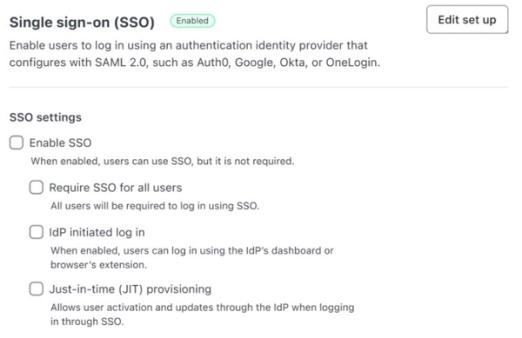
- Confirmez que Activer le SSO est sélectionné. Cela autorise la connexion SSO, mais ne l’exige pas.
- Vérifiez les paramètres suivants. Les modifications s’enregistrent automatiquement. Désactiver un paramètre ouvre une fenêtre de confirmation dans laquelle vous cliquez sur Désactiver.
- Exiger le SSO pour tous les utilisateurs: exiger une connexion SSO pour les utilisateurs qui ne figurent pas sur la liste d’exemption.
- Connexion initiée par le fournisseur d’identité: permet aux utilisateurs de démarrer le SSO depuis le tableau de bord de leur fournisseur d’identité ou une extension de navigateur.
- Provisionnement juste-à-temps (JIT): créez des utilisateurs et mettez à jour leurs rôles via le fournisseur d’identité lorsqu’ils se connectent avec le SSO. Cette option est activée pour les nouvelles configurations. Si vous le désactivez, ajoutez des utilisateurs à Klaviyo avant qu’ils n’essaient de se connecter.
Résultat
Vous pourrez désormais vous connecter à Klaviyo à l’aide de votre fournisseur SSO.
Ressources supplémentaires
- Résoudre les problèmes liés à SSO et SCIM
Découvrez comment résoudre les erreurs liées à l’authentification unique (SSO) avec Klaviyo. Cet article s’adresse aux personnes qui connaissent déjà le SSO, comme les professionnels de l’informatique.
- Comment configurer une authentification multifacteur (MFA)
Apprenez à configurer l’authentification multifacteur (MFA) pour rendre votre compte Klaviyo ou votre portfolio plus sûr. Lorsque l’authentification multifacteur est activée, vous vous connectez en utilisant un nom d’utilisateur et un mot de passe, puis vous vérifiez votre identité (par exemple en saisissant un code).
- Comment configurer le provisionnement d’utilisateurs SCIM
Découvrez comment configurer un système de provisionnement des utilisateurs pour la gestion des identités inter-domaines (SCIM) dans un compte ou un portfolio.