Jak skonfigurować logowanie jednokrotne (SSO)
Czego się dowiesz?
Dowiedz się, jak skonfigurować logowanie jednokrotne (SSO) dla swojego konta Klaviyo lub portfolio za pomocą dostawcy tożsamości (IdP).
Dlaczego warto korzystać z SSO?
Logowanie jednokrotne (SSO) pomaga chronić konto, a także klientów, zwiększając bezpieczeństwo konta. Jeśli w Twojej firmie skonfigurowano SSO, możesz wymagać od użytkowników Klaviyo logowania się przy użyciu poświadczeń SSO.
Ponadto, jeśli w organizacji używasz SSO, Ty i Twoi użytkownicy możecie pozostać zalogowani do Klaviyo przez dłuższy czas, zanim ponownie wprowadzicie swoje dane logowania.
Kilka słów na początek
Zdecydowanie sugerujemy skontaktować się z działem IT w Twojej firmie, aby pomógł Ci to skonfigurować, ponieważ pewne kroki trzeba wykonać w dostawcy tożsamości Twojej firmy. W razie potrzeby możesz tymczasowo nadać jej uprawnienia administratora na swoim koncie, aby skonfigurować SSO.
Pamiętaj:
- Aby korzystać z SSO w koncie, musisz mieć płatny plan. SSO jest też dostępne dla portfolio bez wymogu osobnego płatnego planu.
- Aby wykonać te kroki, zaloguj się jako właściciel lub administrator konta albo jako właściciel portfolio lub administrator portfolio.
- Użytkownicy mogą rozpocząć logowanie jednokrotne (SSO) z Klaviyo, używając identyfikatora firmy lub niestandardowego adresu URL SSO. Aby umożliwić użytkownikom rozpoczęcie z dostawcy tożsamości (IdP), włącz logowanie inicjowane przez dostawcę tożsamości (IdP).
Jeśli używasz logowania jednokrotnego (SSO) dostawcy tożsamości (IdP), możesz użyć go do logowania się do Klaviyo. Logowanie jednokrotne (SSO) Security Assertion Markup Language 2.0 (SAML 2.0) daje członkom dostęp do Klaviyo przez wybranego przez Ciebie dostawcę tożsamości (IdP).
Przykłady dostawców tożsamości (IdP) SSO obejmują Okta, OneLogin, Microsoft Entra ID i inne.
Jeśli wymusisz SSO dla wszystkich użytkowników, każdy nowy użytkownik będzie musiał zaakceptować zaproszenie, a następnie zalogować się za pomocą SSO.
Wyświetl i użyj listy wyjątków
Użytkownicy dodani do listy wyjątków będą mogli ominąć logowanie jednokrotne (SSO) i zalogować się za pomocą nazwy użytkownika i hasła, gdy dla firmy wymuszono SSO. Jest to ważne w przypadku awarii dostawcy tożsamości (IdP) lub gdy nie chcesz dodawać partnera, wykonawcy lub członka agencji do swojej instancji dostawcy tożsamości (IdP).
Po skonfigurowaniu SSO możesz wyświetlić listę wyjątków. Przejdź do Ustawienia > Zabezpieczenia, a następnie w sekcji Lista wyjątków użytkowników kliknij Skonfiguruj listę lub Zarządzaj listą.
Co to jest identyfikator firmy?
Nazywany także identyfikatorem logowania SSO, identyfikator firmy jest wymagany do skonfigurowania SAML SSO w Klaviyo. Zwykle jest to ta sama nazwa co nazwa Twojej firmy. Utworzysz ten identyfikator w kroku 3 na stronie konfiguracji SSO, opisanej poniżej w sekcji Zakończ konfigurację w Klaviyo.
Po skonfigurowaniu identyfikatora firmy użytkownicy mogą przejść bezpośrednio do niestandardowego adresu URL Twojej firmy (np. www.klaviyo.com/sso/workplace/<id>) aby zalogować się do Klaviyo. Zalecamy poprosić użytkowników o dodanie tego adresu URL do zakładek, aby przyspieszyć proces logowania.
Wskazówki dotyczące tworzenia identyfikatora firmy:
- Identyfikator musi być unikalny i mieć długość 3–63 znaków.
- Identyfikator może zawierać tylko małe i wielkie litery, cyfry, łączniki (-) i podkreślenia (_).
- Identyfikator powinien być prosty i łatwy do zapamiętania dla użytkowników (np. nazwa firmy).
- Na przykład identyfikator firmy Klaviyo to „Klaviyo”.
Informacje o aprowizacji just-in-time (JIT)
Aprowizacja just-in-time (JIT) jest włączana, gdy po raz pierwszy zapiszesz nową konfigurację SSO. Możesz ją wyłączyć w Ustawienia > Zabezpieczenia. Gdy użytkownik zostanie dodany do konta z aprowizacją JIT, będzie musiał zaakceptować zaproszenie w swoim e-mailu, aby zacząć uzyskiwać dostęp do konta.
Gdy SSO i aprowizacja JIT są włączone, zarządzaj rolą użytkownika w Klaviyo w swoim dostawcy tożsamości (IdP). Użytkownicy na liście wyjątków nadal mogą mieć zmieniane role w Klaviyo, a Właściciel nadal może przenieść własność w Klaviyo. W przypadku innych użytkowników zmiana ról w Klaviyo wymaga wyłączenia JIT oraz, jeśli jest włączone, SCIM. Jeśli ponownie włączysz JIT, rola wysłana przez Twojego dostawcę tożsamości (IdP) może ponownie zaktualizować rolę użytkownika przy następnym logowaniu przez SSO.
Czym jest JIT?
Gdy aprowizacja JIT jest włączona, administratorzy IT nie muszą już ręcznie tworzyć kont dla każdego użytkownika w każdej z jego aplikacji. Zamiast tego konta użytkowników są tworzone przy pierwszej próbie zalogowania się do aplikacji, o ile użytkownik ma uprawnienia do tej aplikacji.
Na przykład administratorzy IT mogą automatycznie przyznać Klaviyo dostęp do wszystkich użytkowników w swoim dostawcy tożsamości (IdP), dzięki czemu konta tych użytkowników zostaną automatycznie utworzone przy pierwszym logowaniu do Klaviyo za pośrednictwem portalu SSO lub logowania zainicjowanego przez Klaviyo.
Skonfiguruj SAML SSO
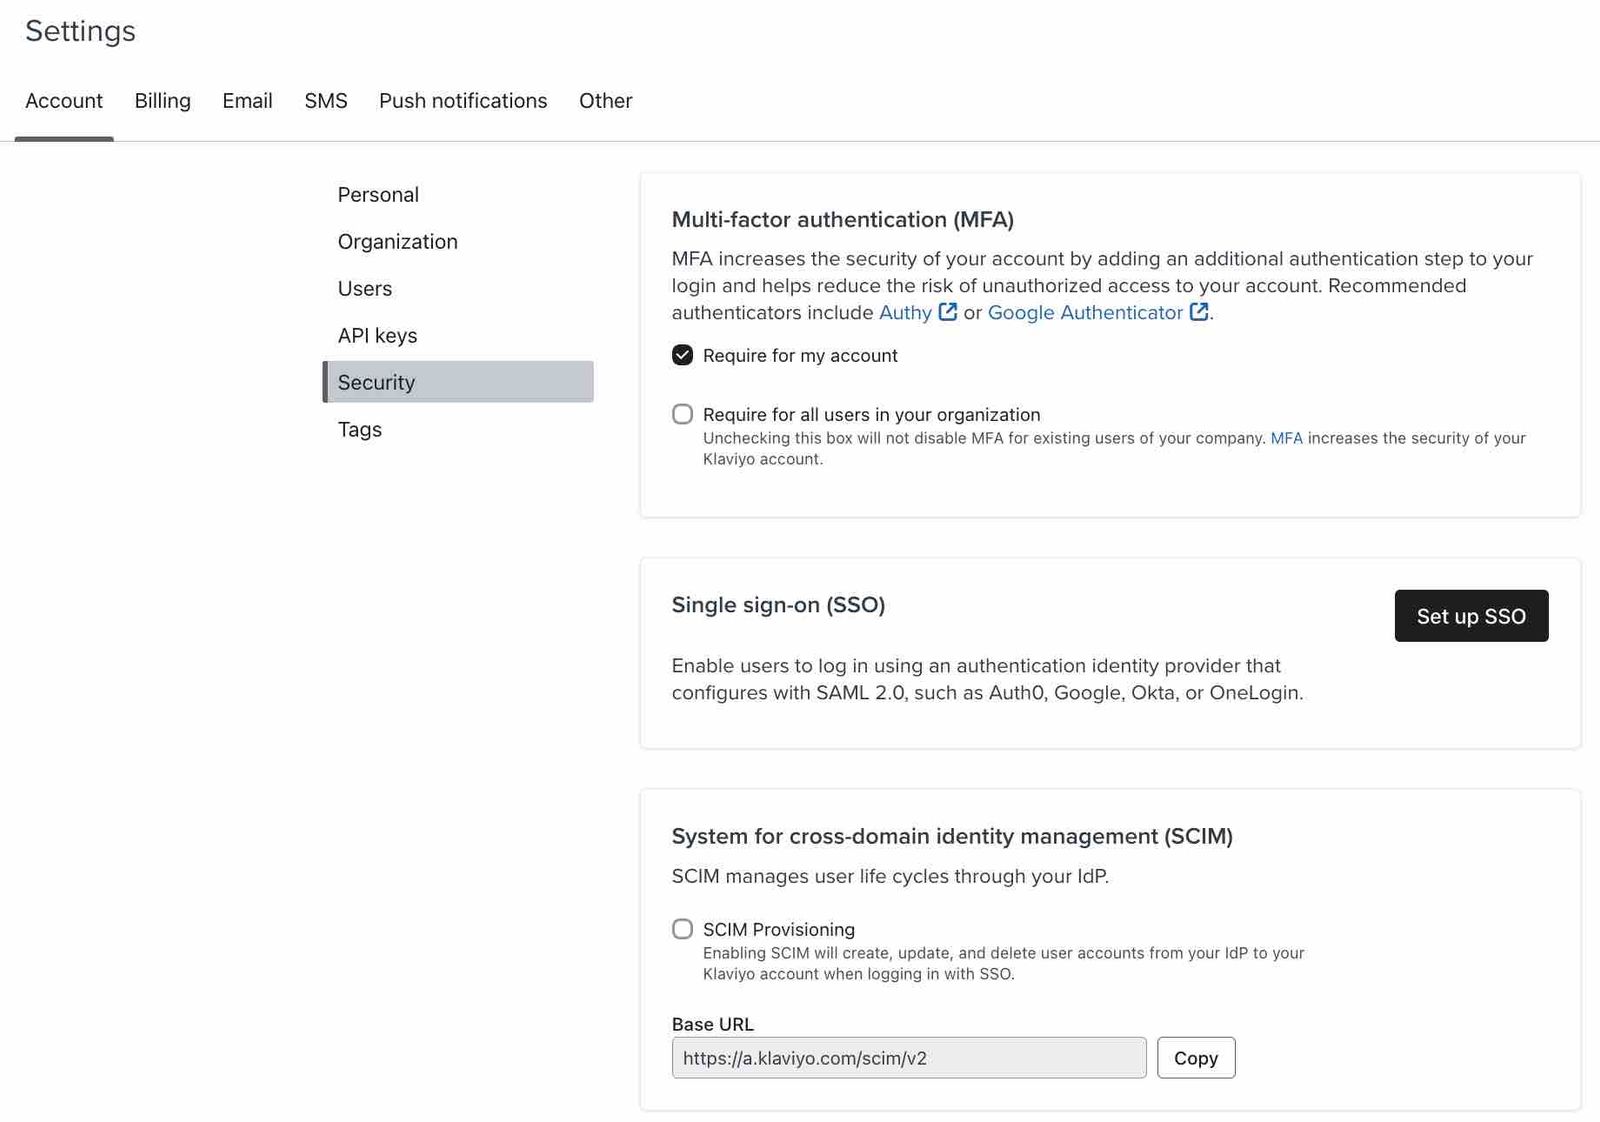
- W Klaviyo kliknij nazwę organizacji w lewym dolnym rogu.
- Kliknij przycisk Ustawienia.
- Wybierz Bezpieczeństwo.
- Kliknij Skonfiguruj SSO. (Pamiętaj, że uwierzytelnianie wieloskładnikowe nie jest wymagane.)
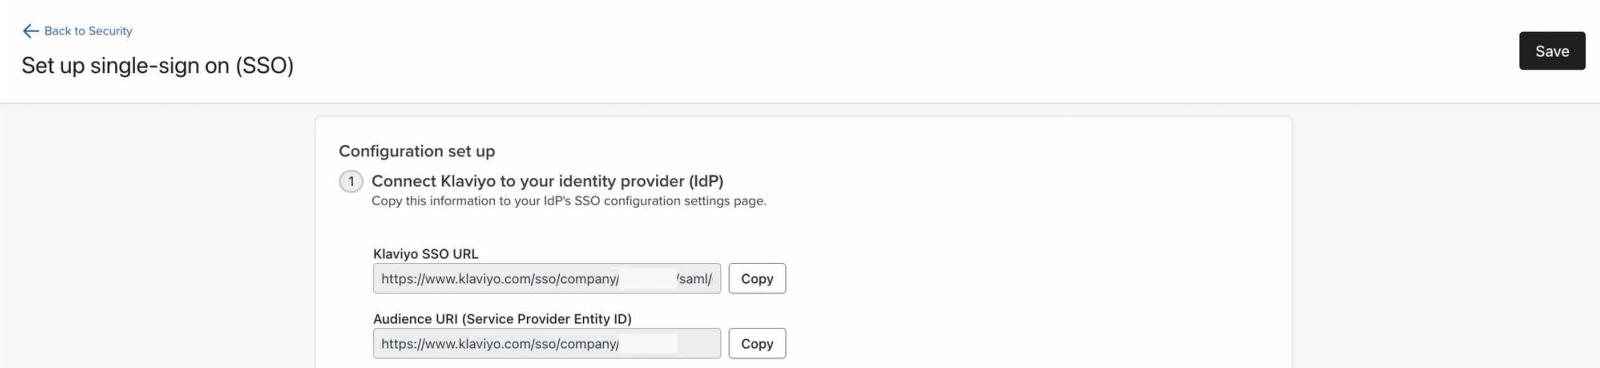
- Skopiuj Klaviyo SSO URL oraz Audience URI (Service Provider Entity ID), aby użyć ich w następnej sekcji.
Zaloguj się u dostawcy SSO
Otwórz listy rozwijane poniżej, aby wyświetlić instrukcje dotyczące dostawcy tożsamości (IdP). Aby poznać bieżącą nawigację dostawcy, zobacz przewodnik integracje aplikacji SAML Okta lub przewodnik SSO SAML firmy Microsoft. Ogólnie rzecz biorąc, musisz:
- Otwórz nową kartę i zaloguj się do dostawcy SSO.
- Znajdź ustawienia konfiguracji SAML dla swojego dostawcy.
- Wklej zarówno Klaviyo SSO URL, jak i Audience URI (Service Provider Entity ID) w odpowiednich polach, a następnie zapisz.
- Pobierz lub znajdź metadane dostawcy tożsamości (IdP).
- Przypisz użytkowników i ich role w aplikacji Klaviyo, w tym osobę, która przetestuje SSO.
- Aby tworzyć użytkowników za pomocą aprowizacji JIT, skonfiguruj dostawcę tożsamości (IdP) tak, aby wysyłał atrybut SAML o nazwie role z odpowiednim kluczem roli Klaviyo poniżej. Zalecamy używanie formatu klucza, ponieważ niektórzy dostawcy tożsamości (IdP) zamieniają atrybuty na małe litery, dlatego nie zalecamy formatu etykiety.
Role użytkowników konta | Role użytkowników portfolio |
właściciel | portfolio_owner |
administrator | portfolio_admin |
zarządca | menedżer portfela |
analityk | portfolio_analyst |
koordynator kampanii | |
content_creator | |
Pomoc |
Role zależą od typu konta, w którym konfigurujesz SSO. W zwykłym koncie mają zastosowanie tylko role użytkowników konta. W koncie portfolio mają zastosowanie tylko role użytkowników portfolio.
Używaj owner lub portfolio_owner tylko dla istniejącego właściciela. Aprowizacja JIT nie może utworzyć właściciela ani przenieść własności. Zamiast tego przenieś własność w Klaviyo.
Okta
- Zaloguj się na konto administratora Okta.
- Przejdź do Aplikacje i zasoby > Aplikacje.
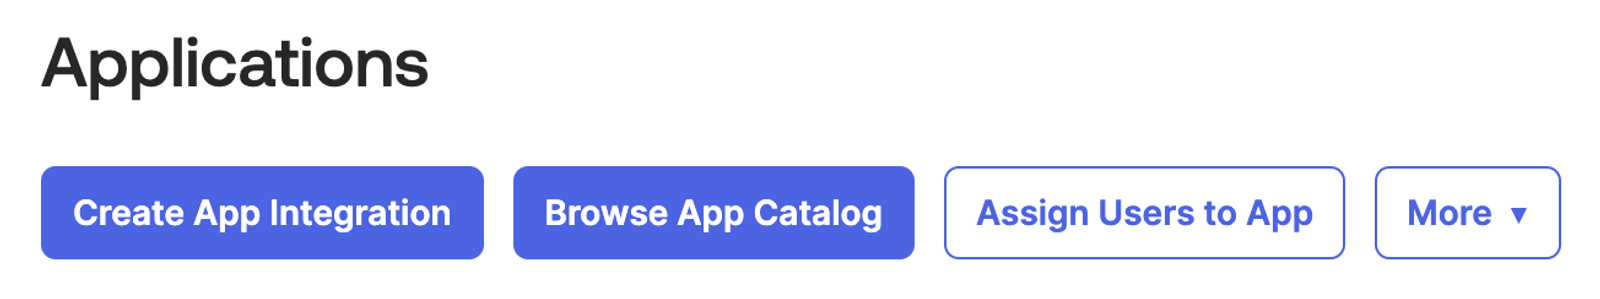
- Wybierz Utwórz integrację aplikacji, a następnie Klasyczne środowisko.
- W oknie modalnym wybierz opcję SAML 2.0.
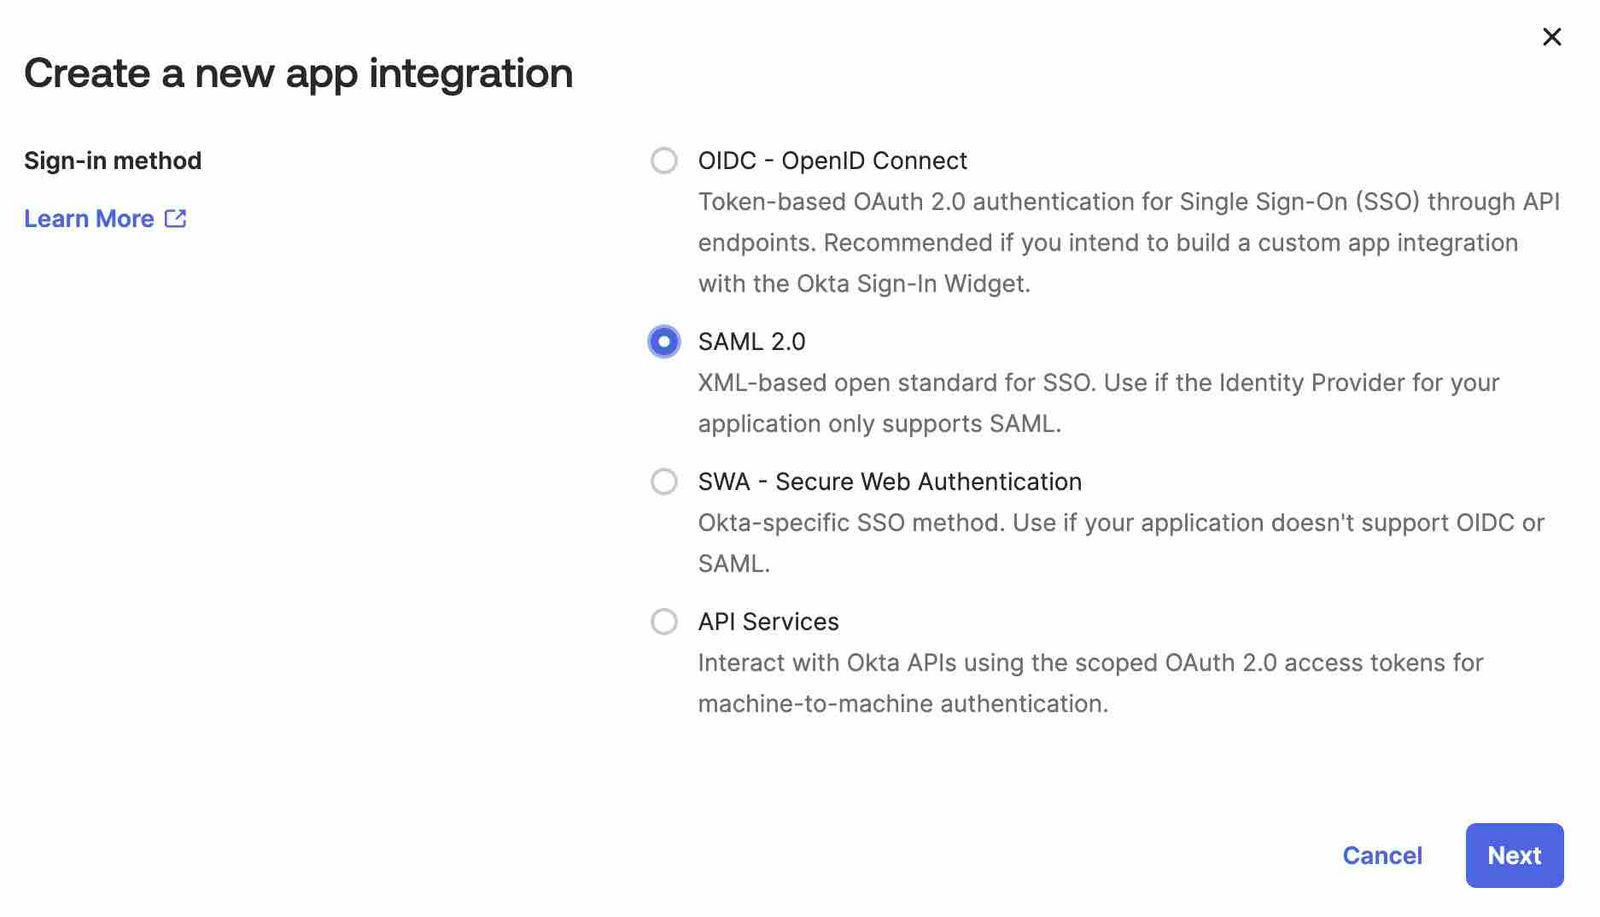
- Kliknij przycisk Dalej.
- Nadaj nazwę integracji (np. „Klaviyo”).
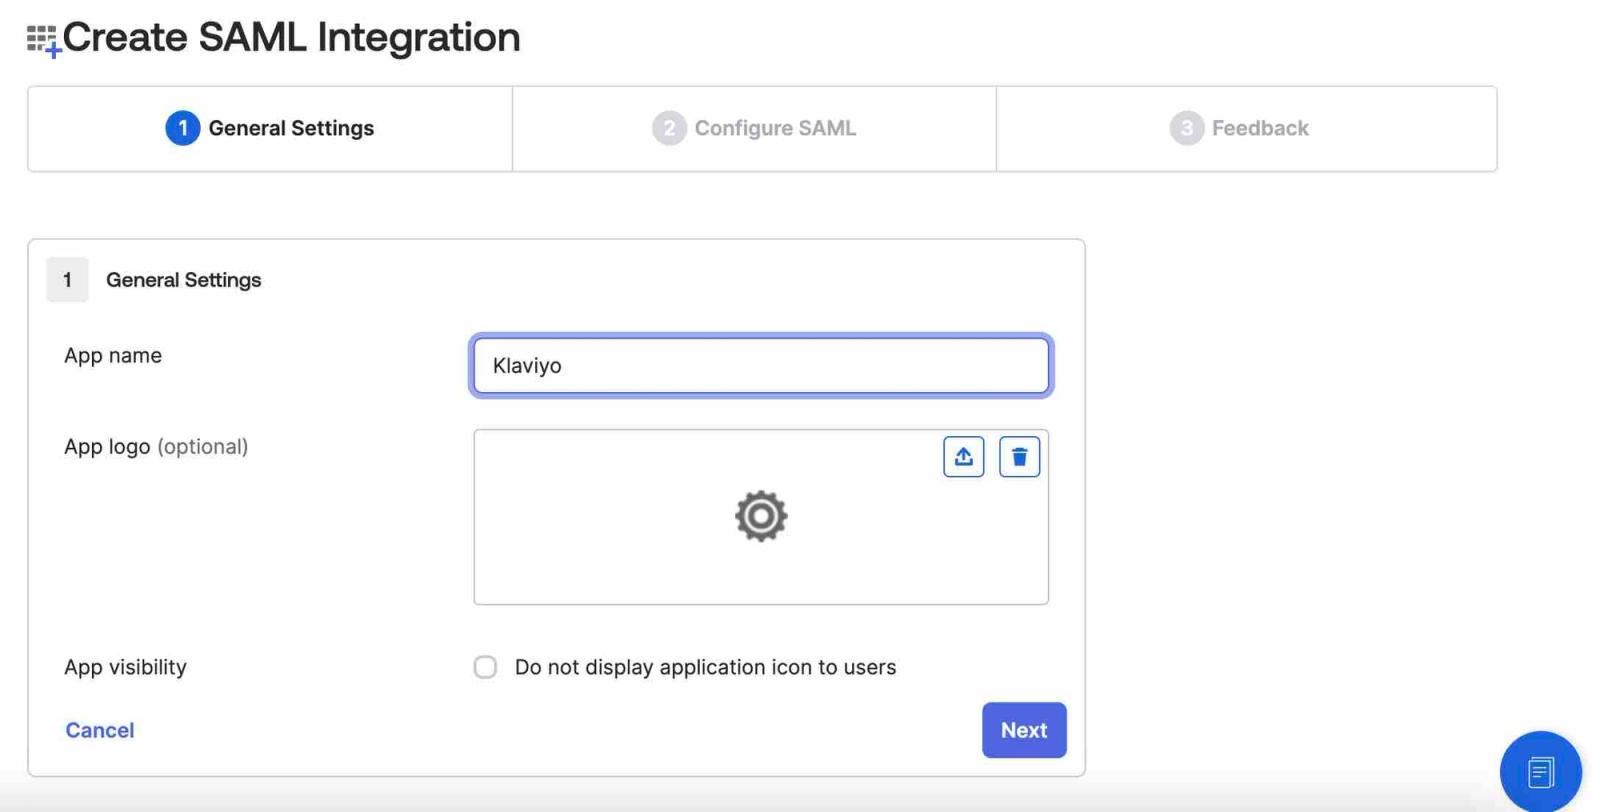
- Kliknij przycisk Dalej.
- W polu URL logowania jednokrotnego wklej adres URL Klaviyo SSO z ekranu konfiguracji Klaviyo SSO.
- W polu Audience URI (SP Entity ID) wklej Audience URI (Service Provider Entity ID) z Klaviyo.
- Ustaw pole formatu Name ID na EmailAddress.
- Zmień Nazwę użytkownika aplikacji na E-mail.
- Sprawdź, czy opcja Update application username on jest ustawiona na Twórz i aktualizuj.
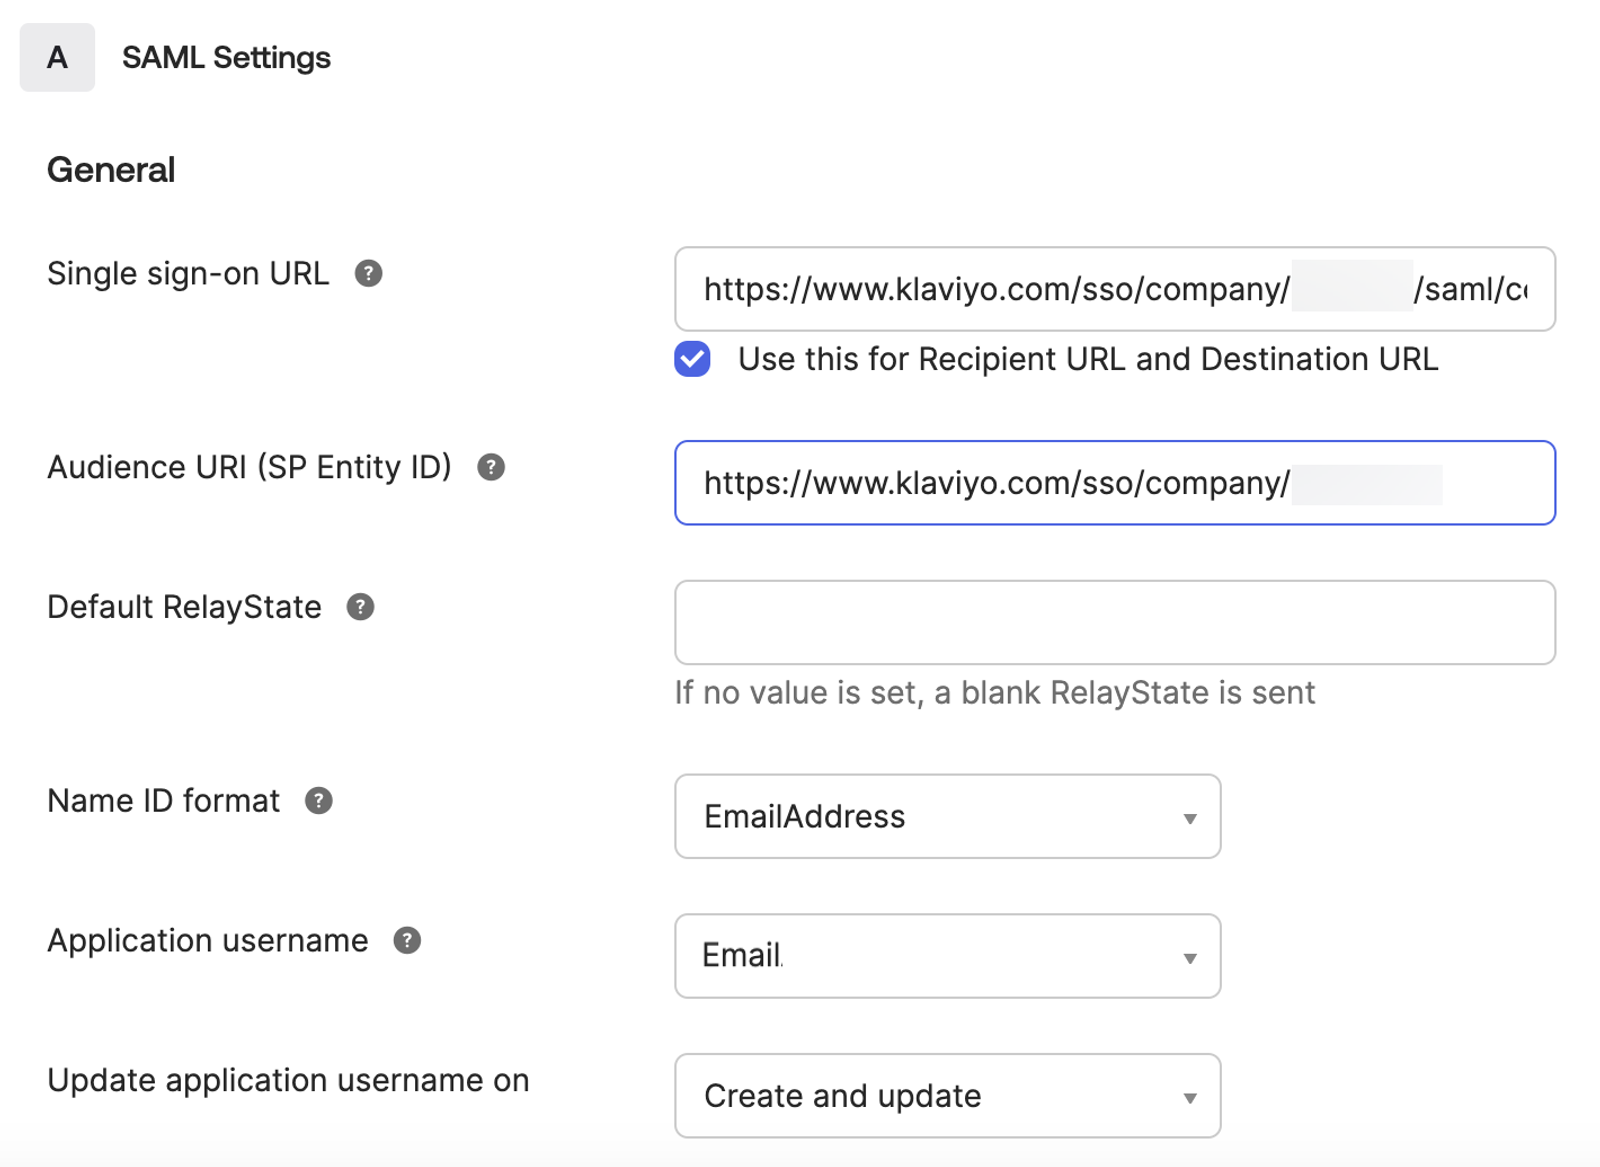
- Kliknij przycisk Dalej.
- Wybierz Jestem klientem Okta dodającym aplikację wewnętrzną.
- Uzupełnij pozostałe opcje opinii dotyczące Twojej aplikacji zgodnie z opisem w przewodniku konfiguracji Okta.
- Przewiń w dół strony i kliknij Zakończ.
- Przejdź do karty Zaloguj się .
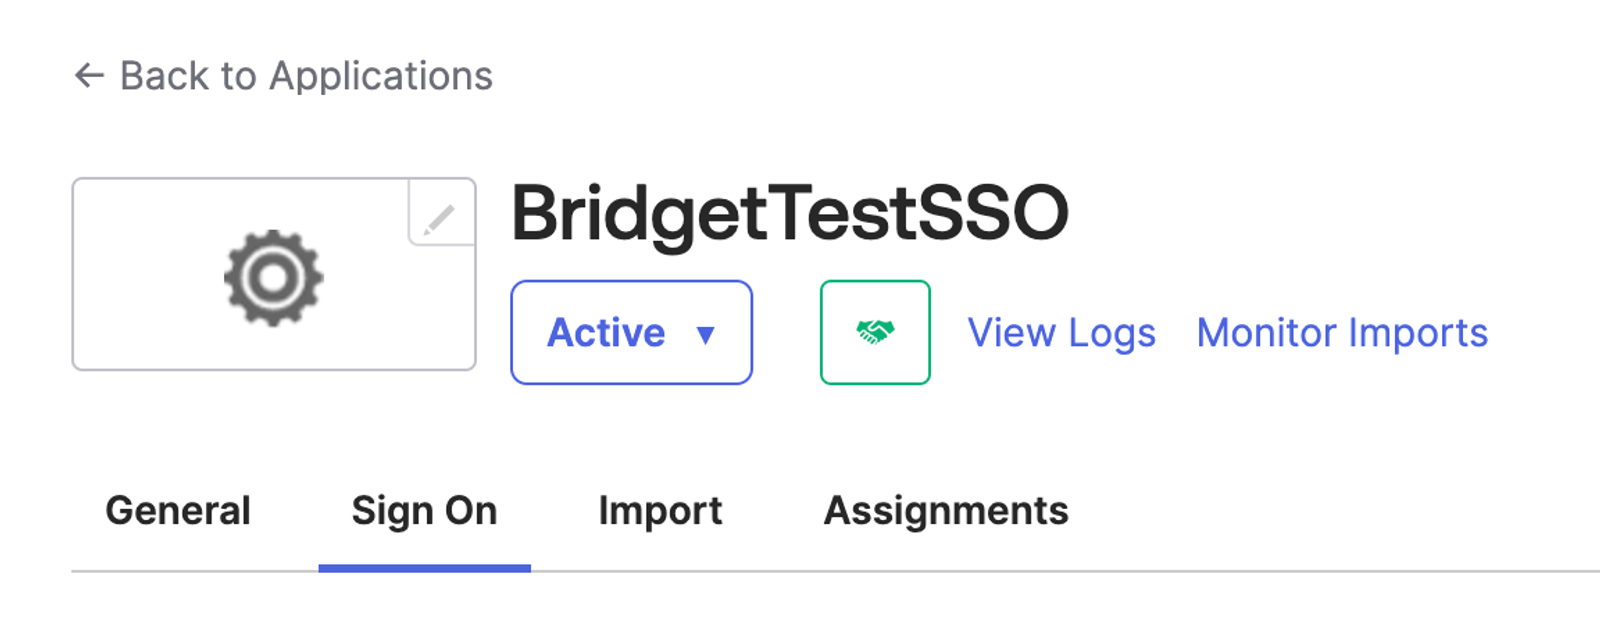
- Przewiń w dół do sekcji Certyfikaty podpisywania SAML.
- Znajdź aktywny certyfikat, a następnie kliknij menu rozwijane Działania .
- Kliknij Wyświetl metadane dostawcy tożsamości (IdP).
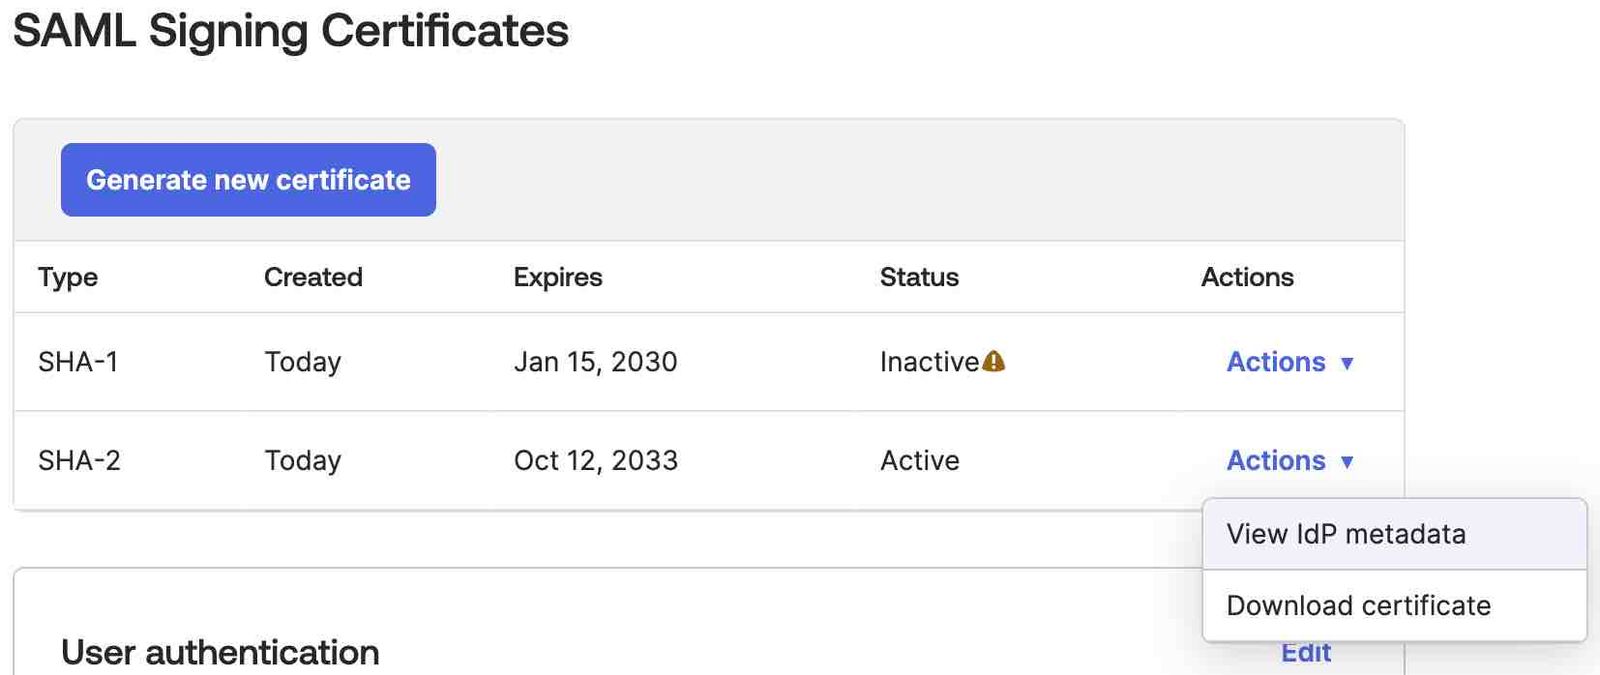
- Otworzy się nowa karta, która powinna wyglądać jak poniżej.
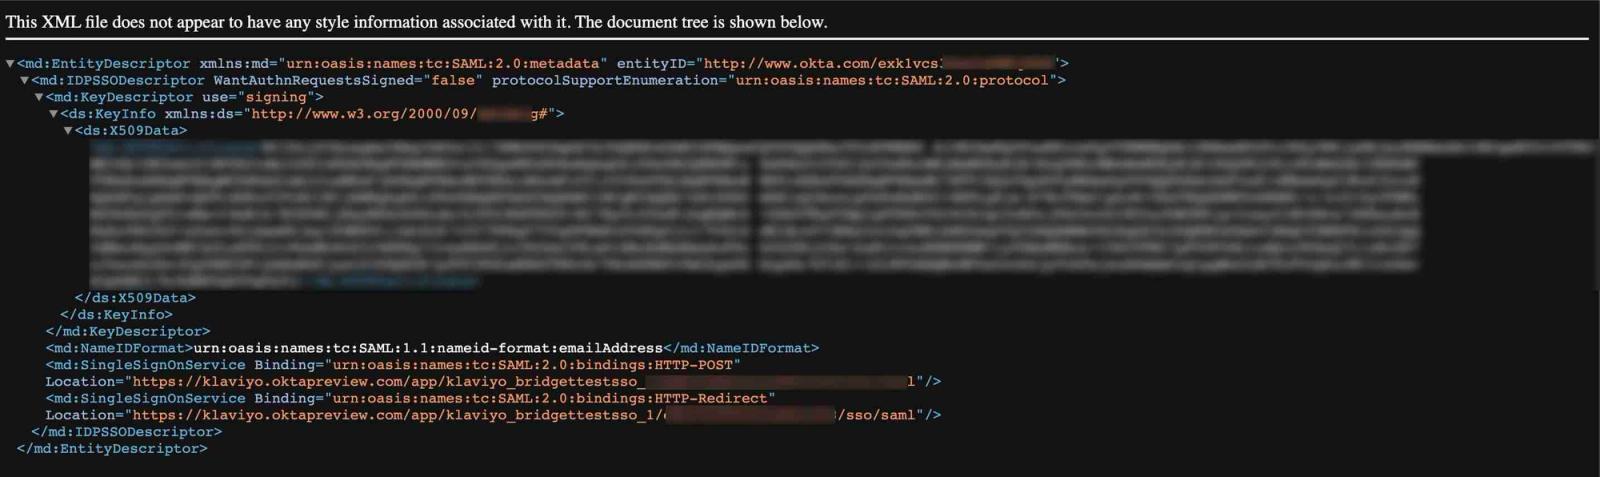
- W nowej karcie kliknij prawym przyciskiem myszy i wybierz Zapisz jako > Zapisz, aby móc później przesłać ten plik do Klaviyo.
- Wróć do Okta.
- Przejdź do karty Przypisania .
- Kliknij Przypisz.
- Wybierz, czy przypisać aplikację do osoby (tj. osób), czy do grupy.
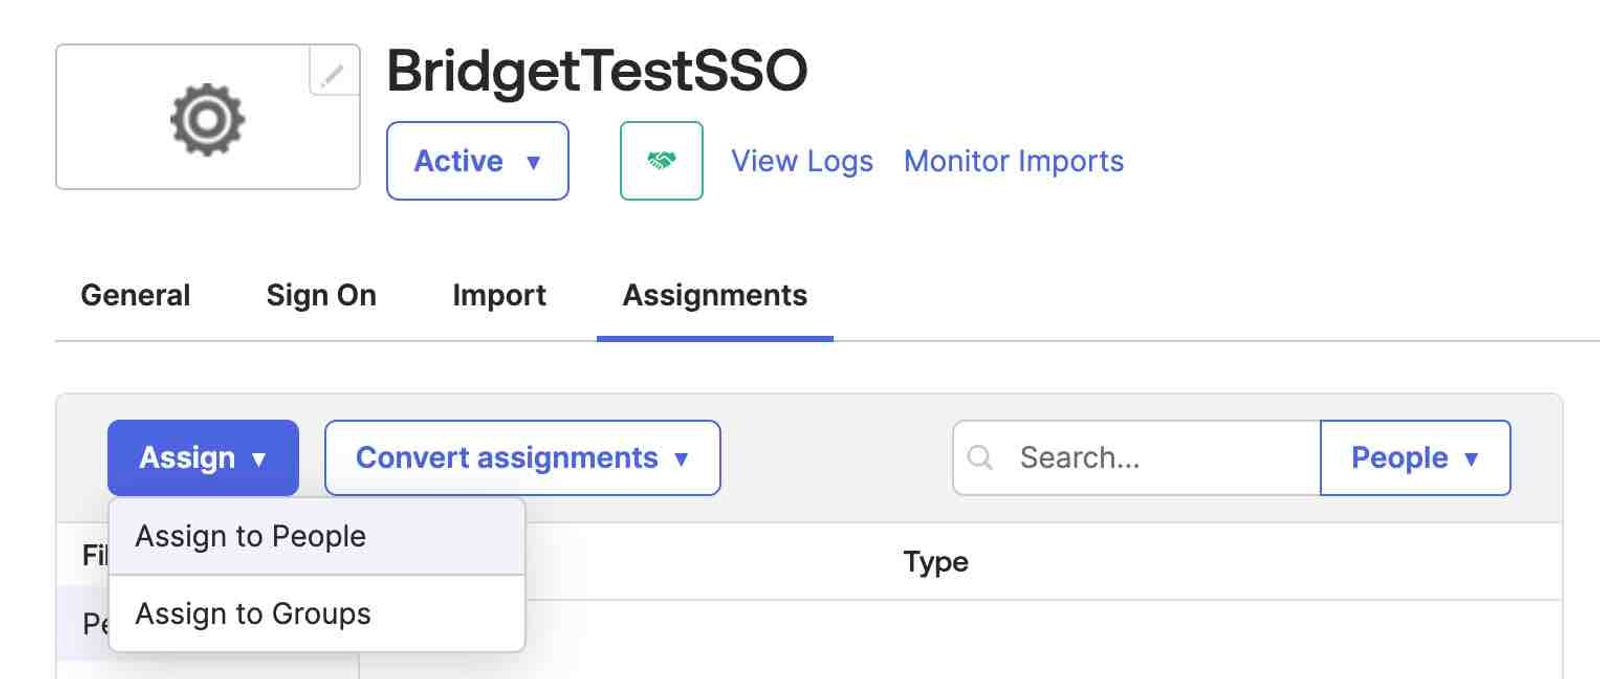
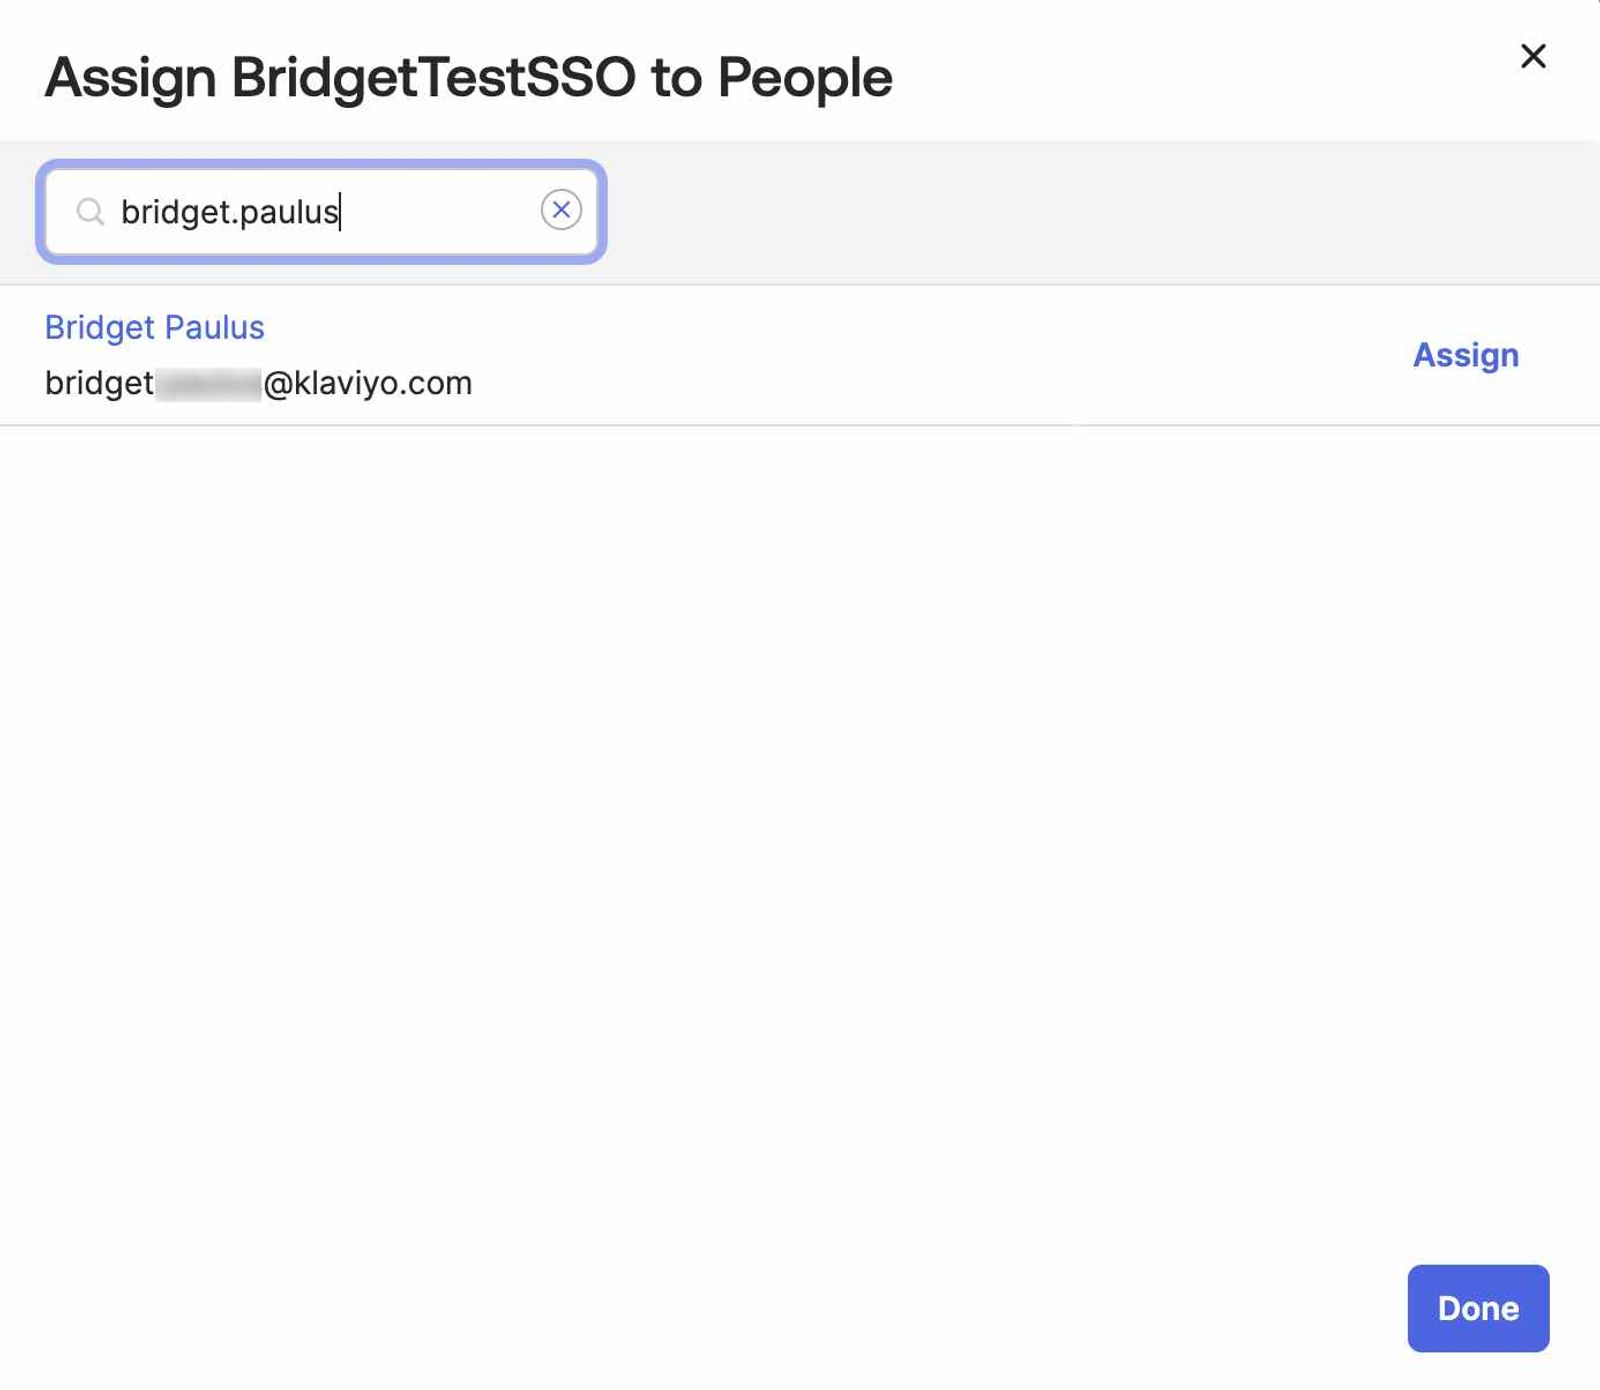
- Znajdź osoby lub grupy, którym chcesz przypisać Klaviyo, i kliknij Przypisz obok ich nazwy/nazw.
- Jeśli wybierasz osoby:
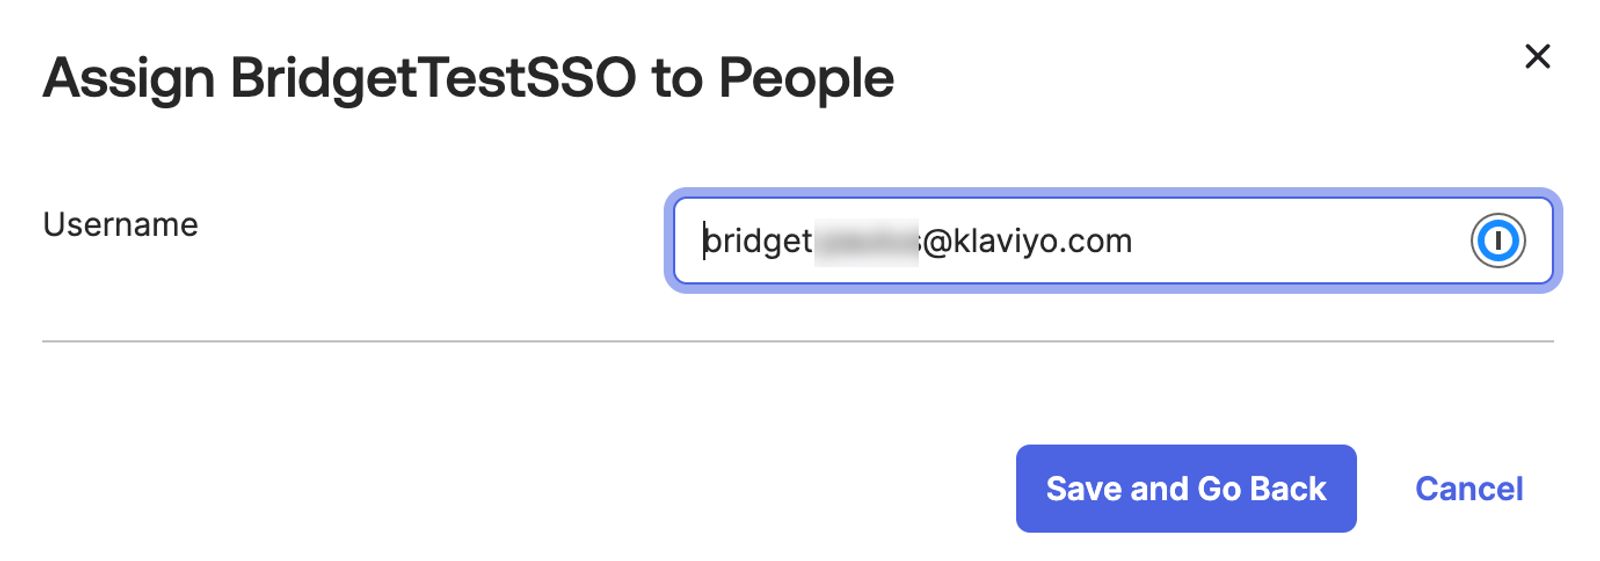
- Wybierz nazwę użytkownika dla każdej osoby; domyślnie jest to jej nazwa użytkownika w Okta.
- Kliknij Zapisz i wróć.
- Gdy skończysz, kliknij Gotowe.
Jedno logowanie
- Zaloguj się na swoje konto One Login.
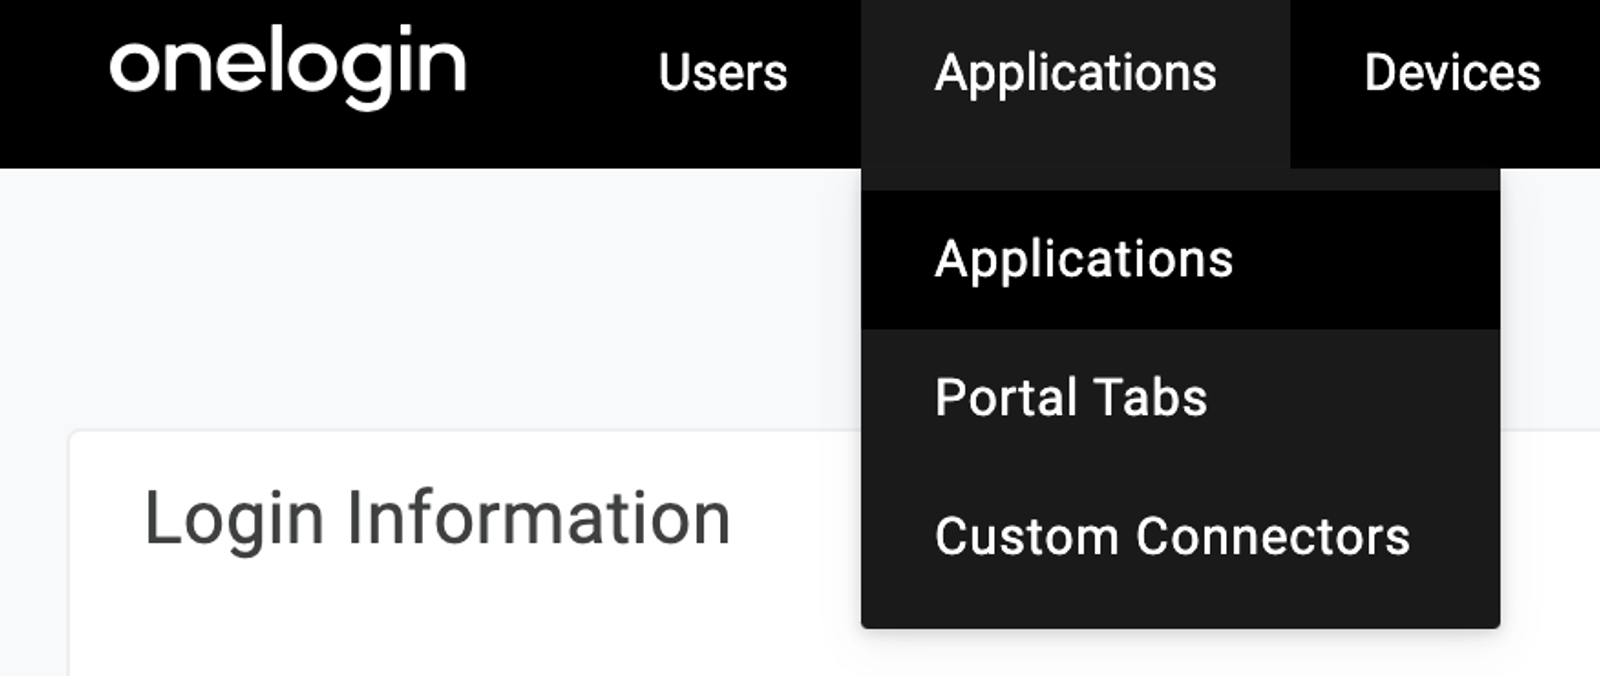
- Przejdź do Aplikacje > Aplikacje.
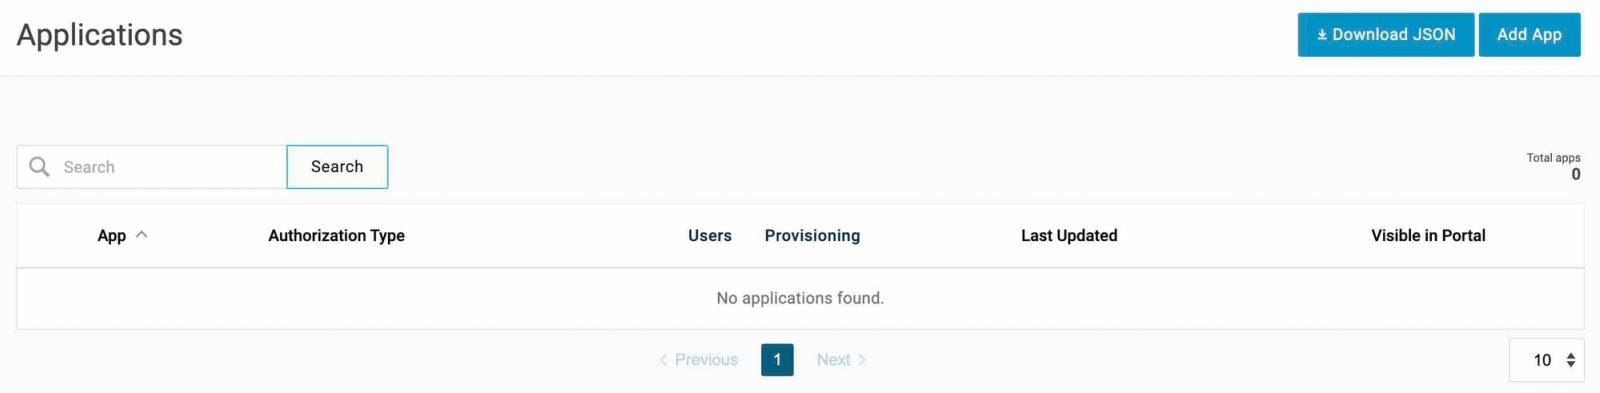
- W prawym górnym rogu kliknij Dodaj aplikację .
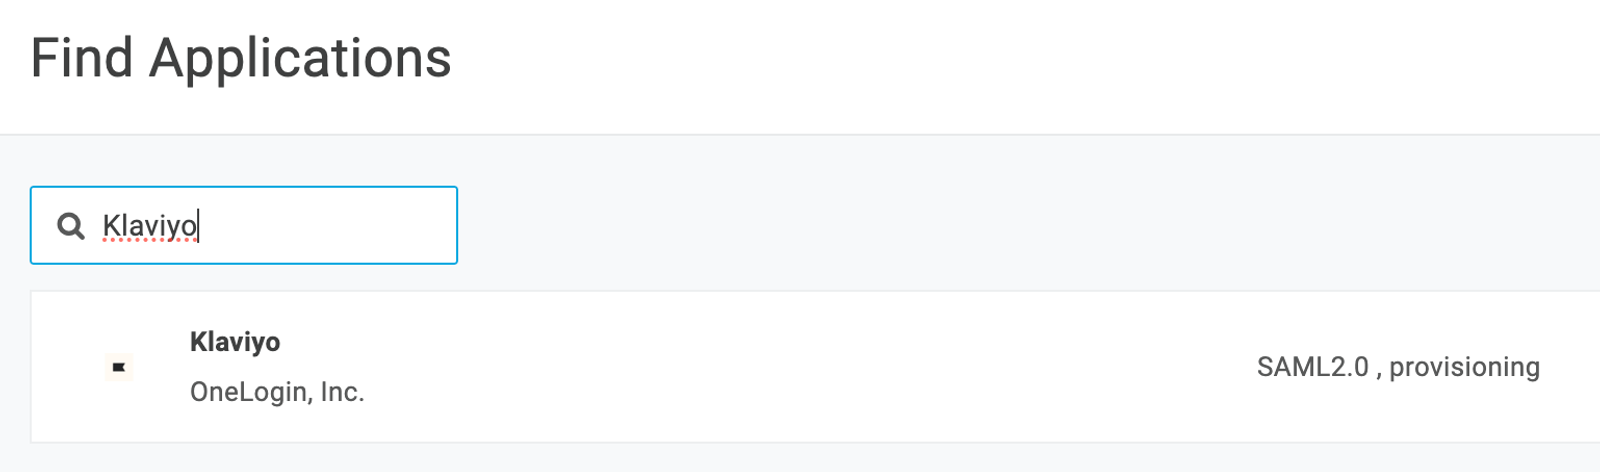
- Wyszukaj „Klaviyo”, a następnie wybierz wynik, który się pojawi.
- Opcjonalnie: wybierz nazwę wyświetlaną, prześlij nową ikonę lub dodaj opis tej aplikacji.
- W prawym górnym rogu kliknij przycisk Zapisz.
- Przejdź do Konfiguracja na lewym pasku bocznym.
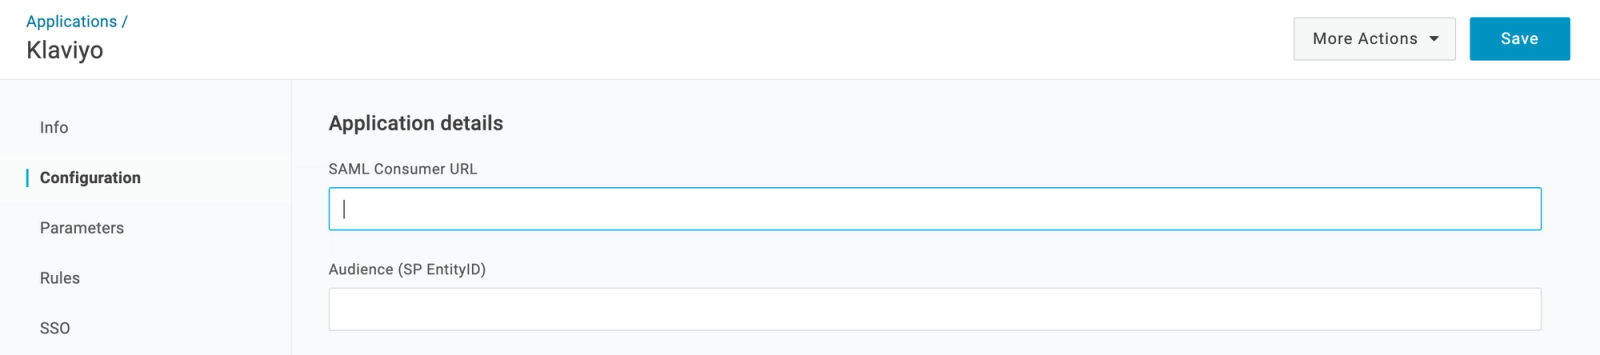
- W polu Adres URL odbiorcy SAML wklej adres URL SSO Klaviyo.
- W polu Audience (SP EntityID) wklej Audience URI (Service Provider Entity ID).
- Kliknij Zapisz.
- Kliknij Logowanie jednokrotne (SSO) na lewym pasku bocznym.
- Otwórz menu rozwijane Algorytm podpisu SAML .
- Wybierz SHA-256.
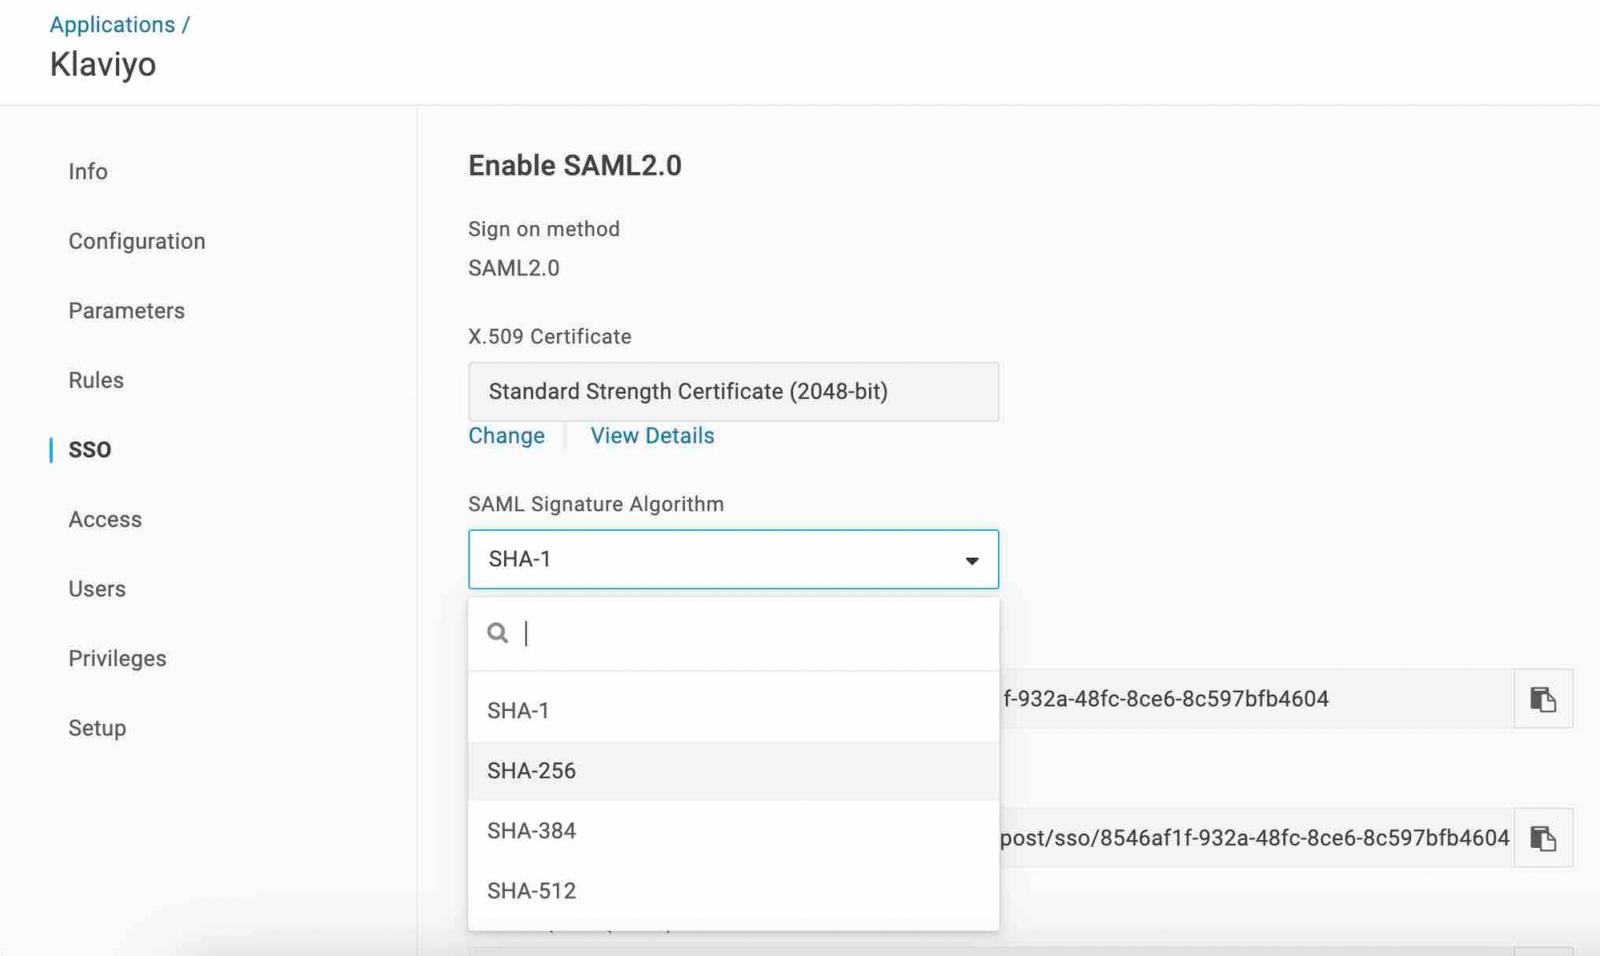
- Opcjonalnie: przewiń w dół, aby zmienić ustawienia wyświetlania logowania.
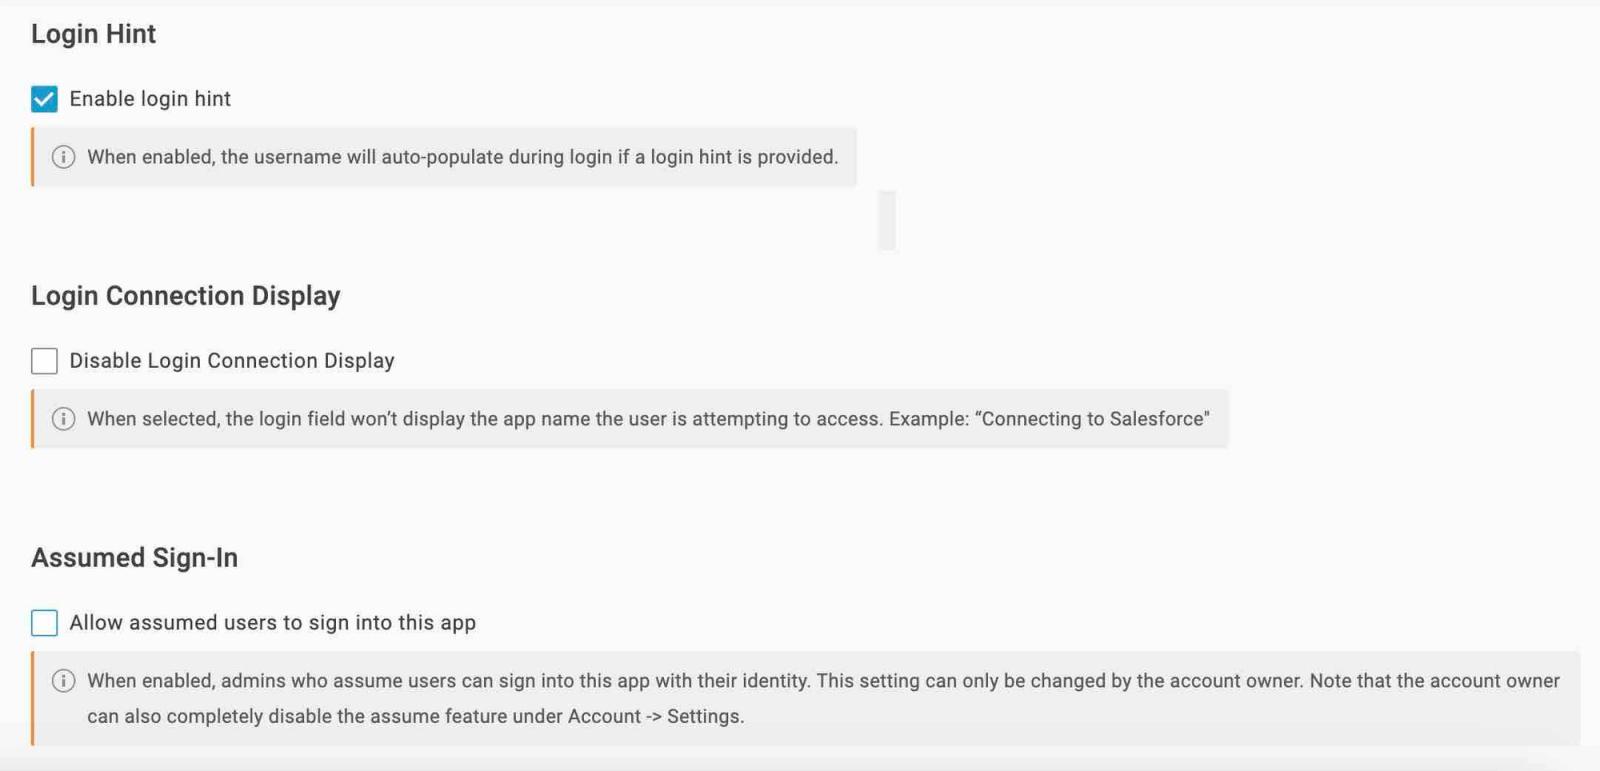
- Kliknij Zapisz.
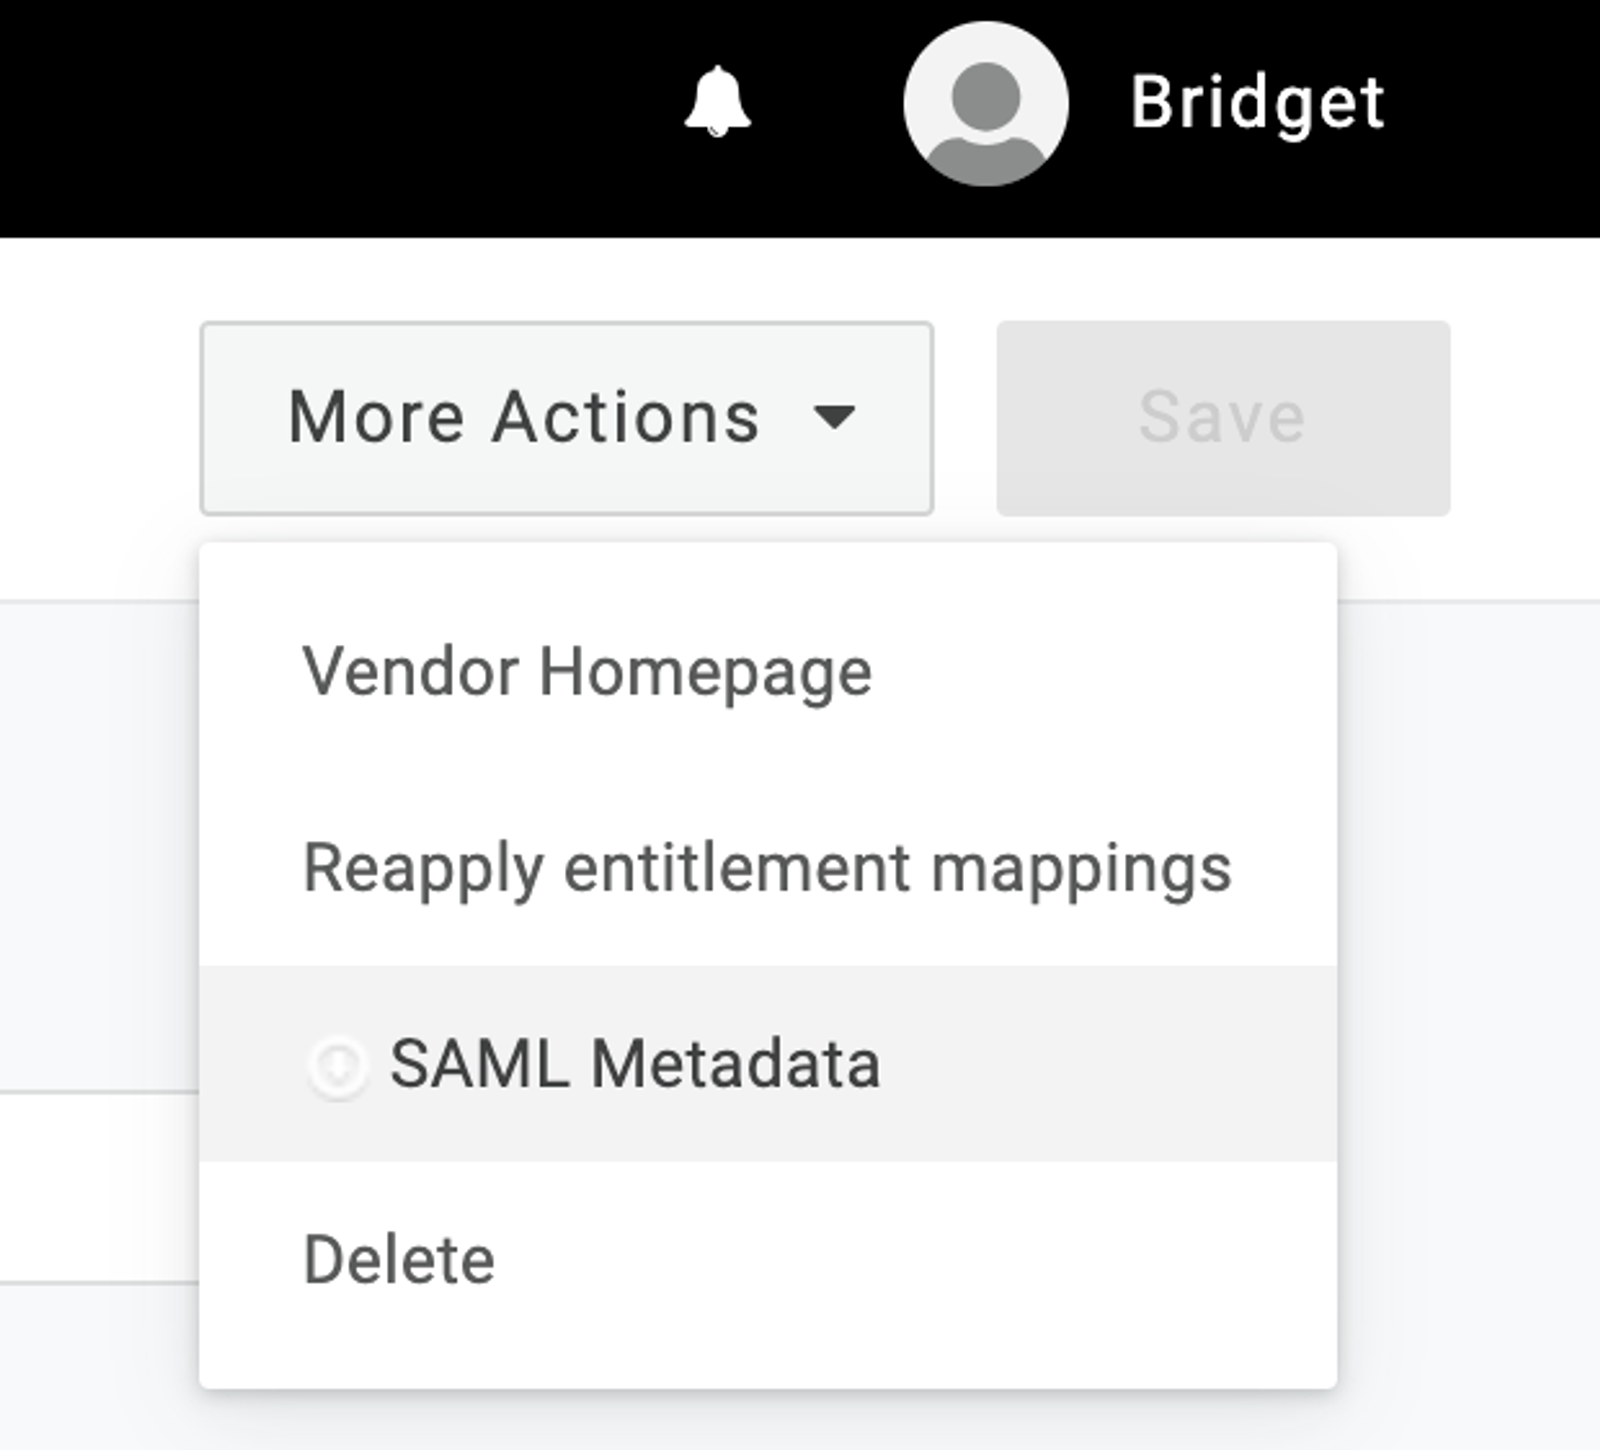
- Otwórz menu rozwijane Więcej działań w prawym górnym rogu.
- Wybierz Metadane SAML. Spowoduje to pobranie pliku, który trzeba przesłać w następnej sekcji.
Zanim przejdziesz do następnej sekcji, musisz dodać użytkowników do aplikacji Klaviyo w One Login, a następnie przypisać im role.
- Aby dodać użytkowników do aplikacji Klaviyo, kliknij Użytkownicy > Użytkownicy w lewym górnym rogu.
- Wybierz użytkownika, aby uzyskać dostęp do Klaviyo. Zalecamy przypisanie tej roli osobie, która konfiguruje SSO w Klaviyo.
- Wybierz Aplikacje na lewym pasku bocznym.
- Kliknij przycisk plus po prawej stronie, aby dodać aplikację do tego użytkownika.
- Wybierz Klaviyo z listy rozwijanej.
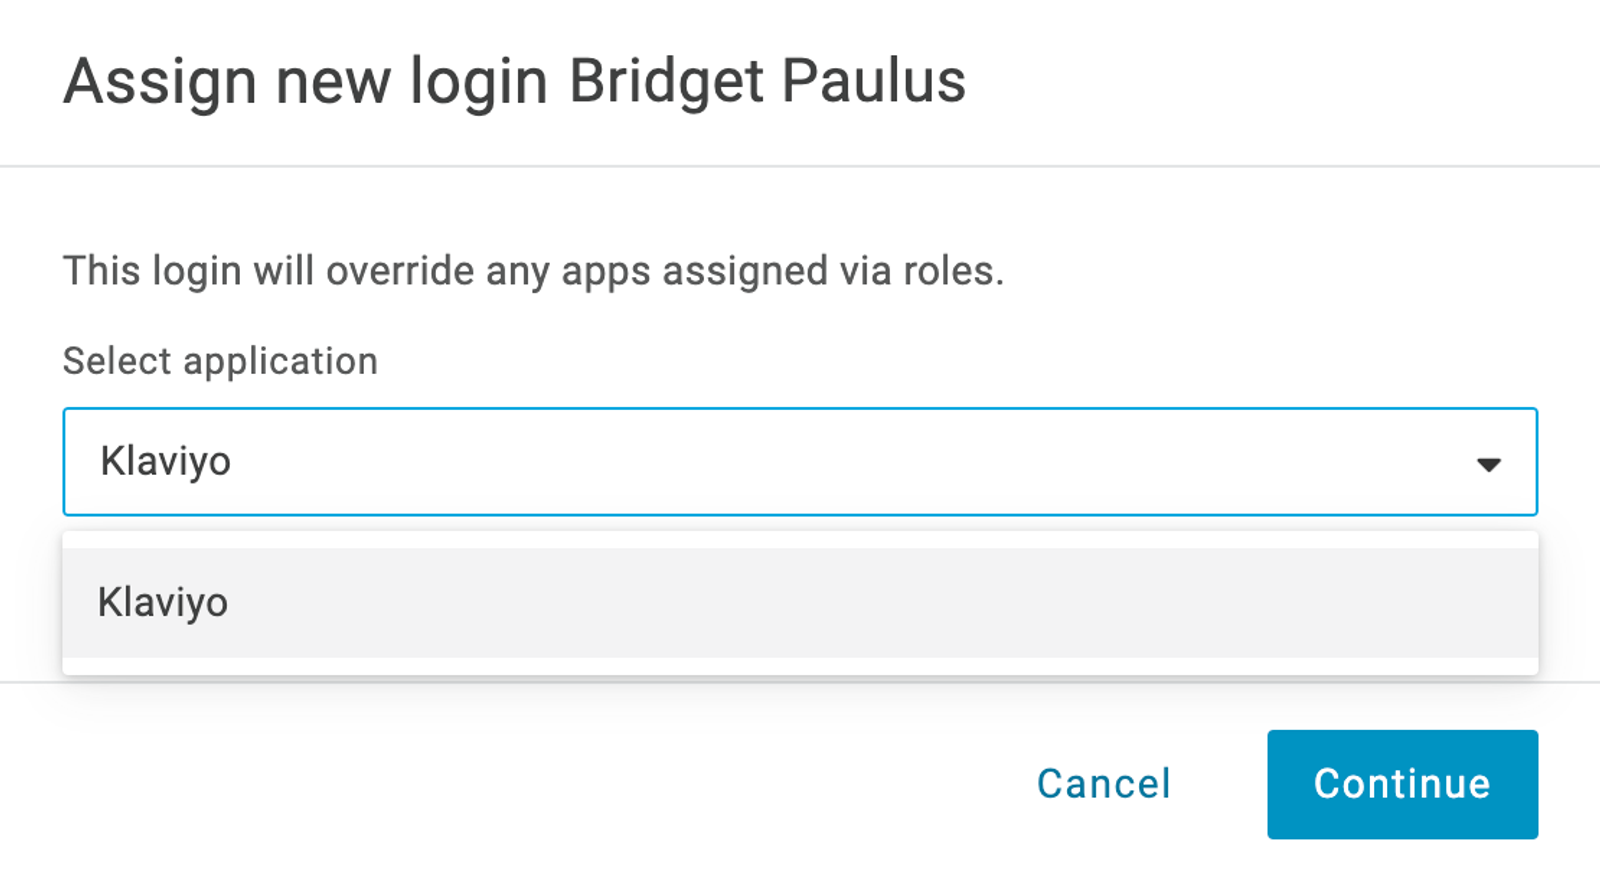
- Kliknij Kontynuuj.
- W wyświetlonym oknie modalnym przewiń w dół do menu rozwijanego rola .
- Otwórz to menu rozwijane i wybierz rolę Klaviyo, która ma zostać przypisana temu użytkownikowi.
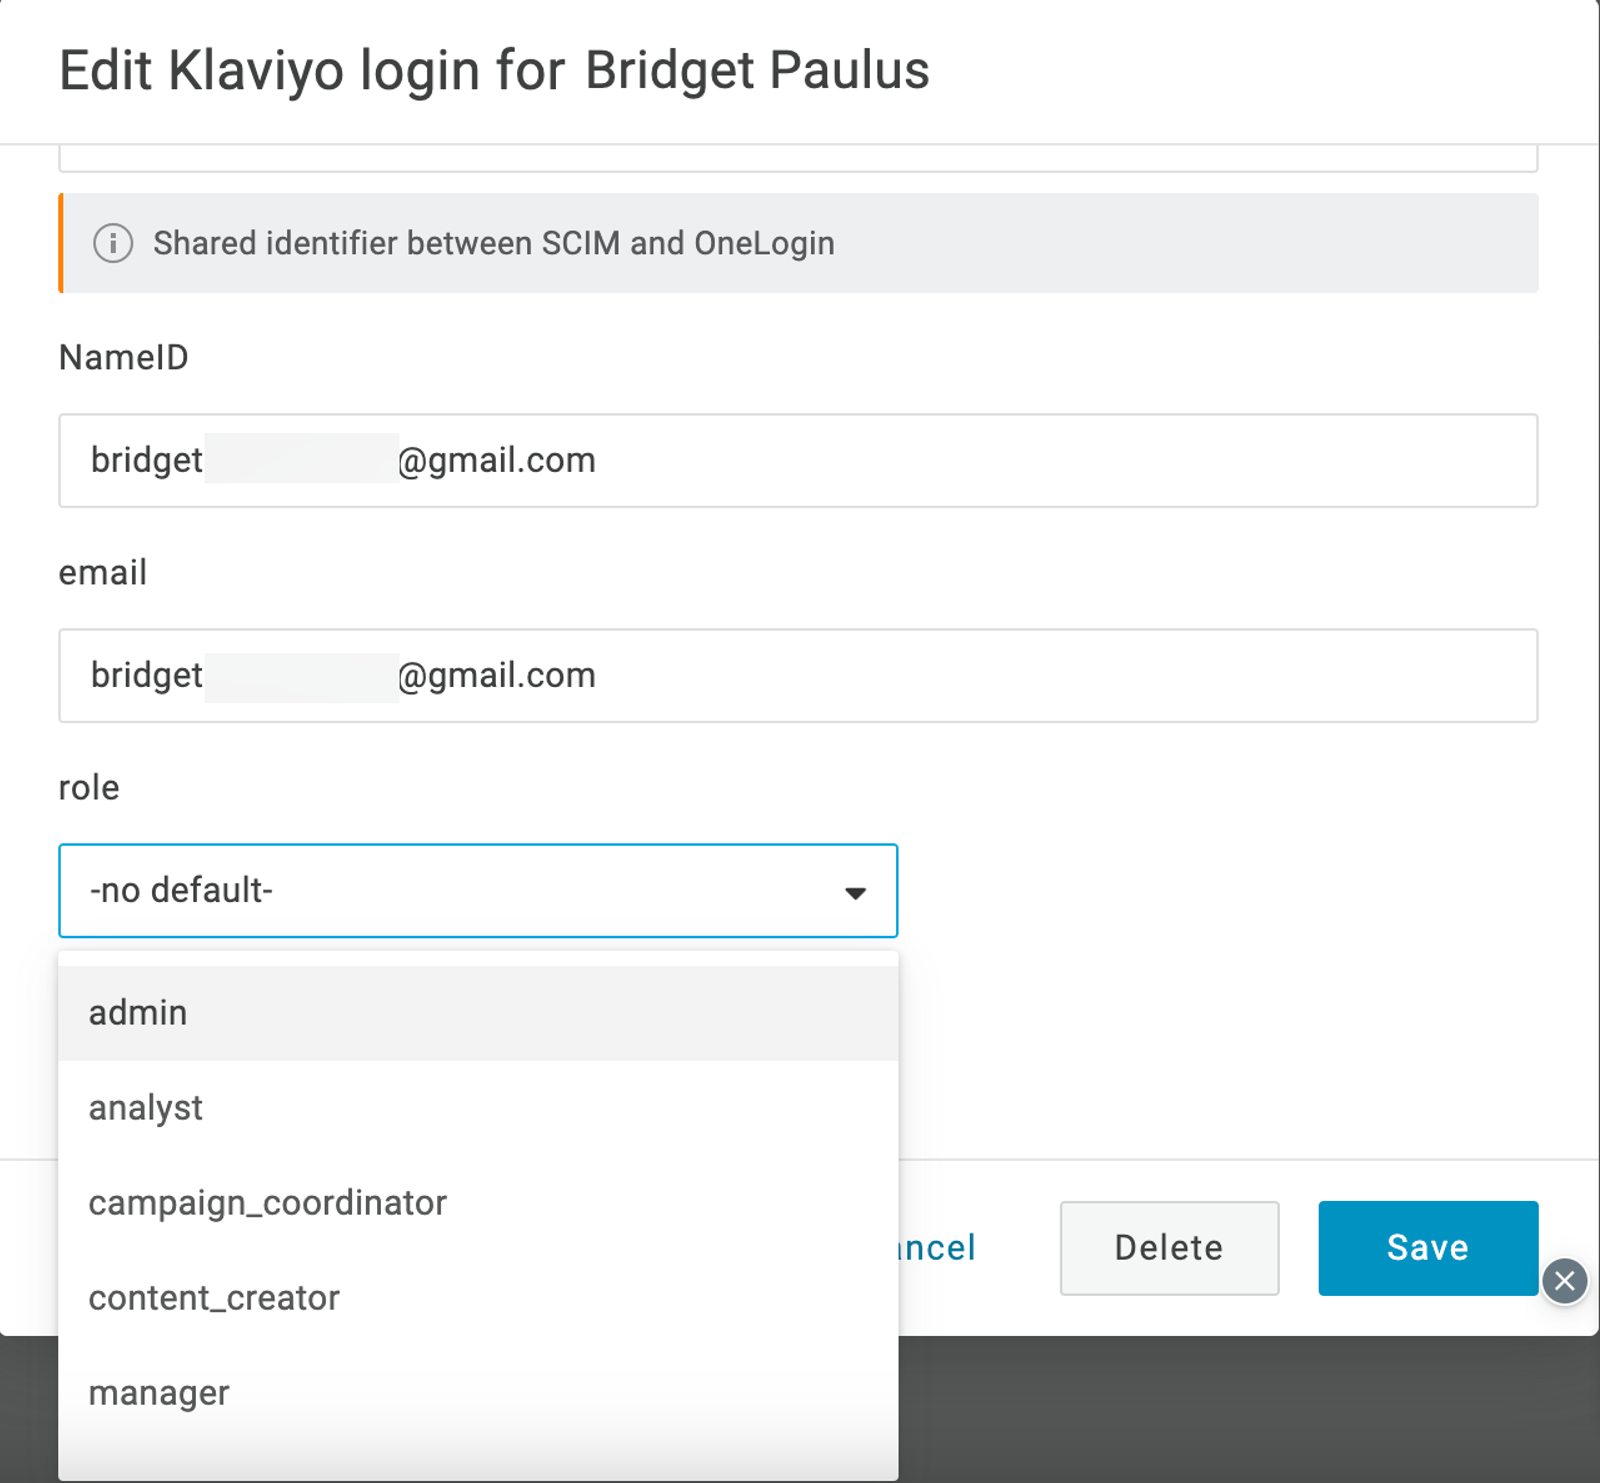
- Kliknij Zapisz.
Microsoft Entra ID (Azure AD)
- Zaloguj się do Microsoft Entra ID (dawniej znanego jako Azure AD).
- Kliknij Microsoft Entra ID.
- Wybierz listę rozwijaną Dodaj, a następnie kliknij Aplikacja Enterprise.
- Kliknij Utwórz własną aplikację.
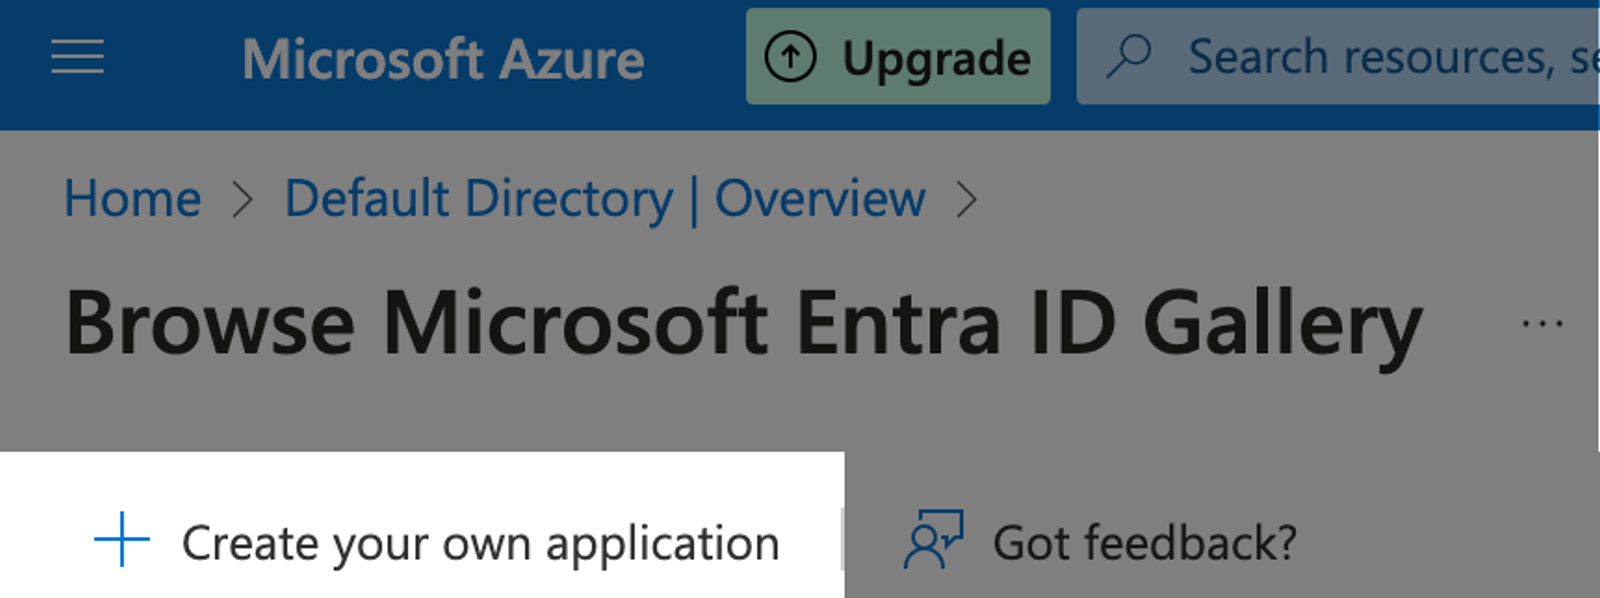
- Nadaj aplikacji nazwę „Klaviyo”, a następnie kliknij Utwórz.
- Kliknij Logowanie jednokrotne na lewym pasku bocznym.
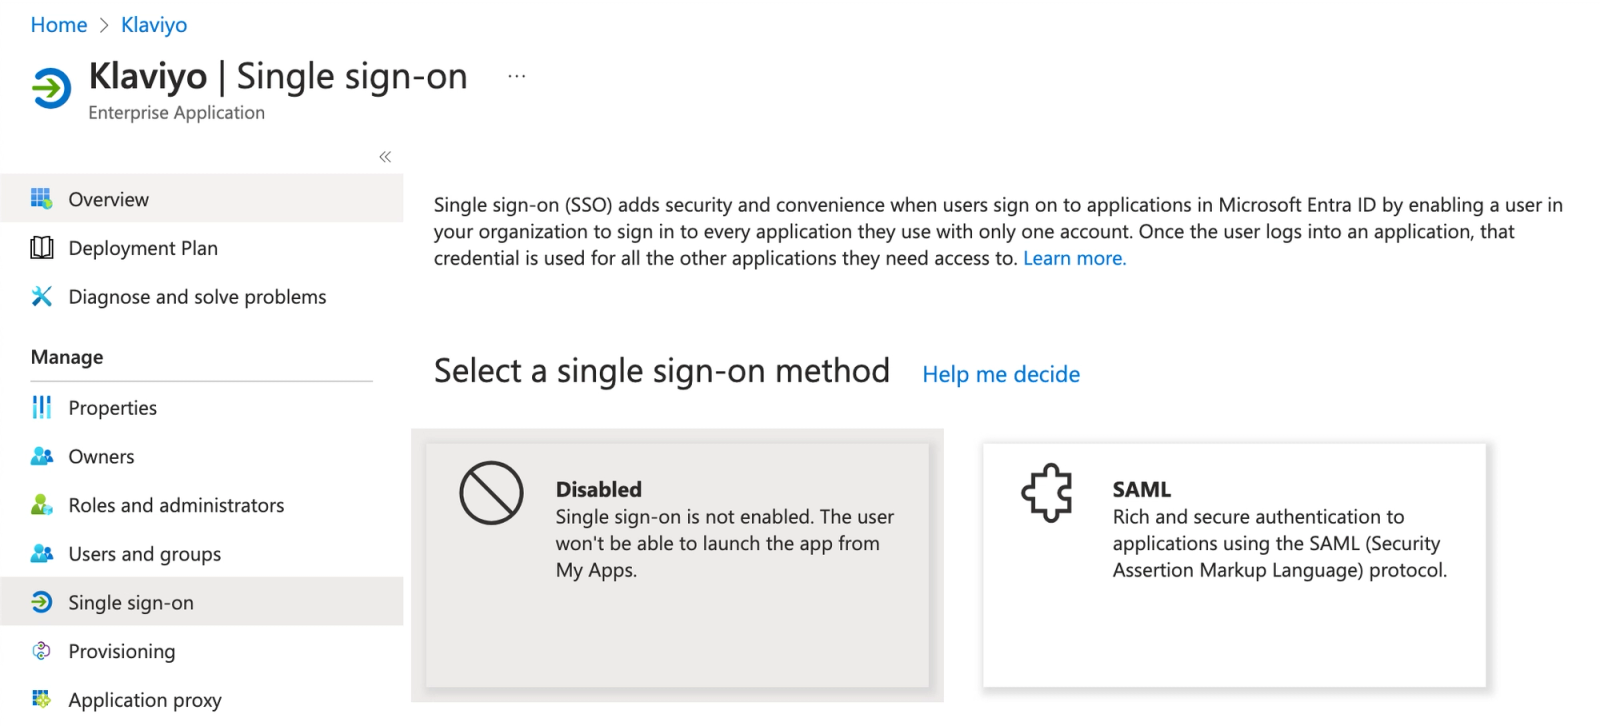
- Wybierz SAML.
- Kliknij Edytuj w polu Podstawowa konfiguracja SAML .
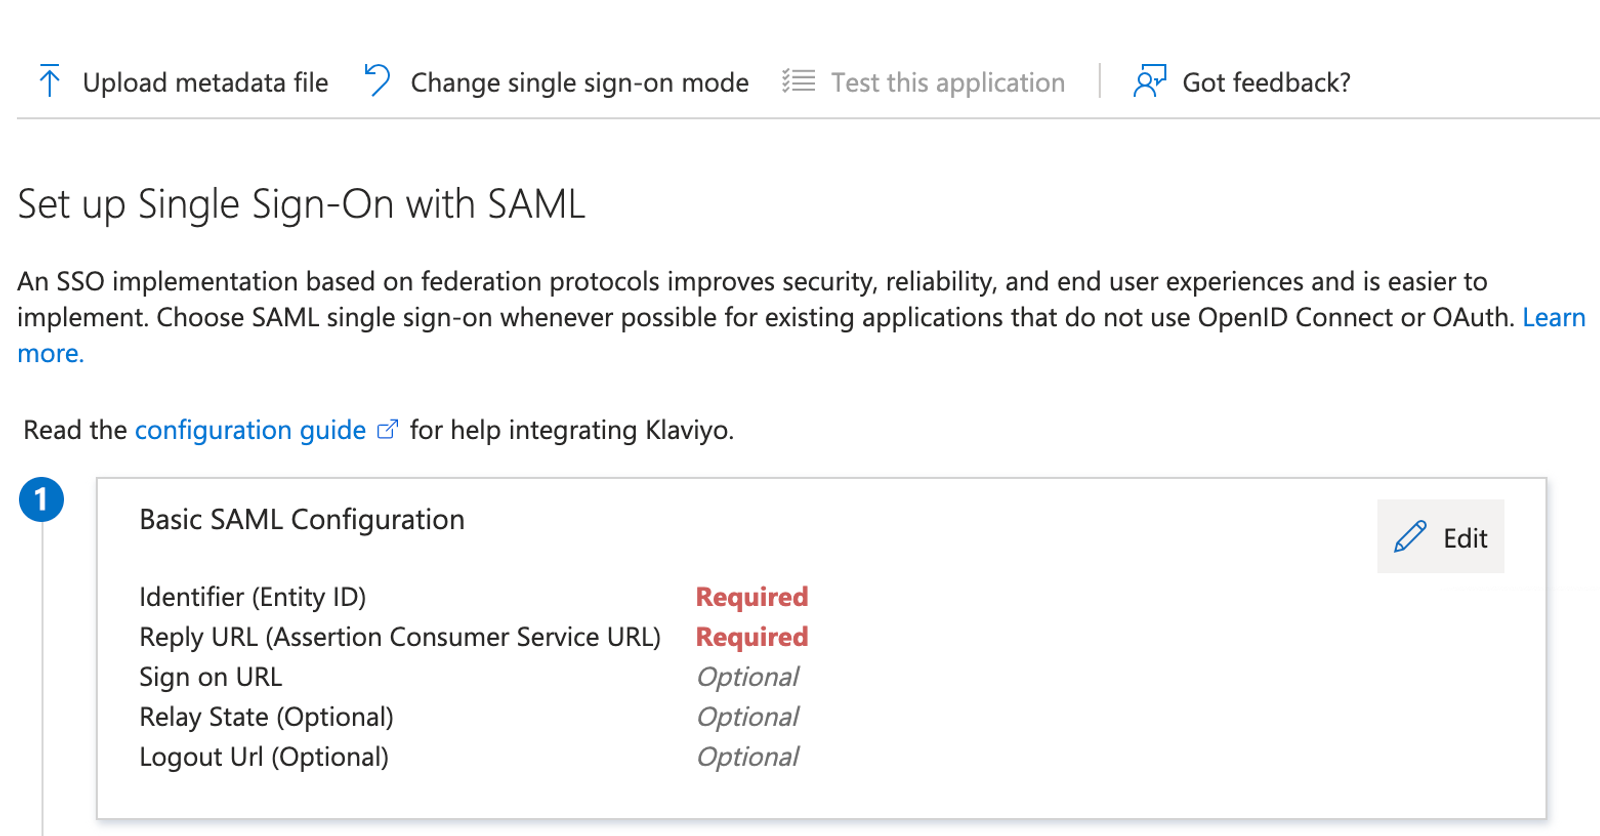
- Na pasku bocznym po prawej stronie, który się pojawi, kliknij Dodaj identyfikator w sekcji Identyfikator (Entity ID).
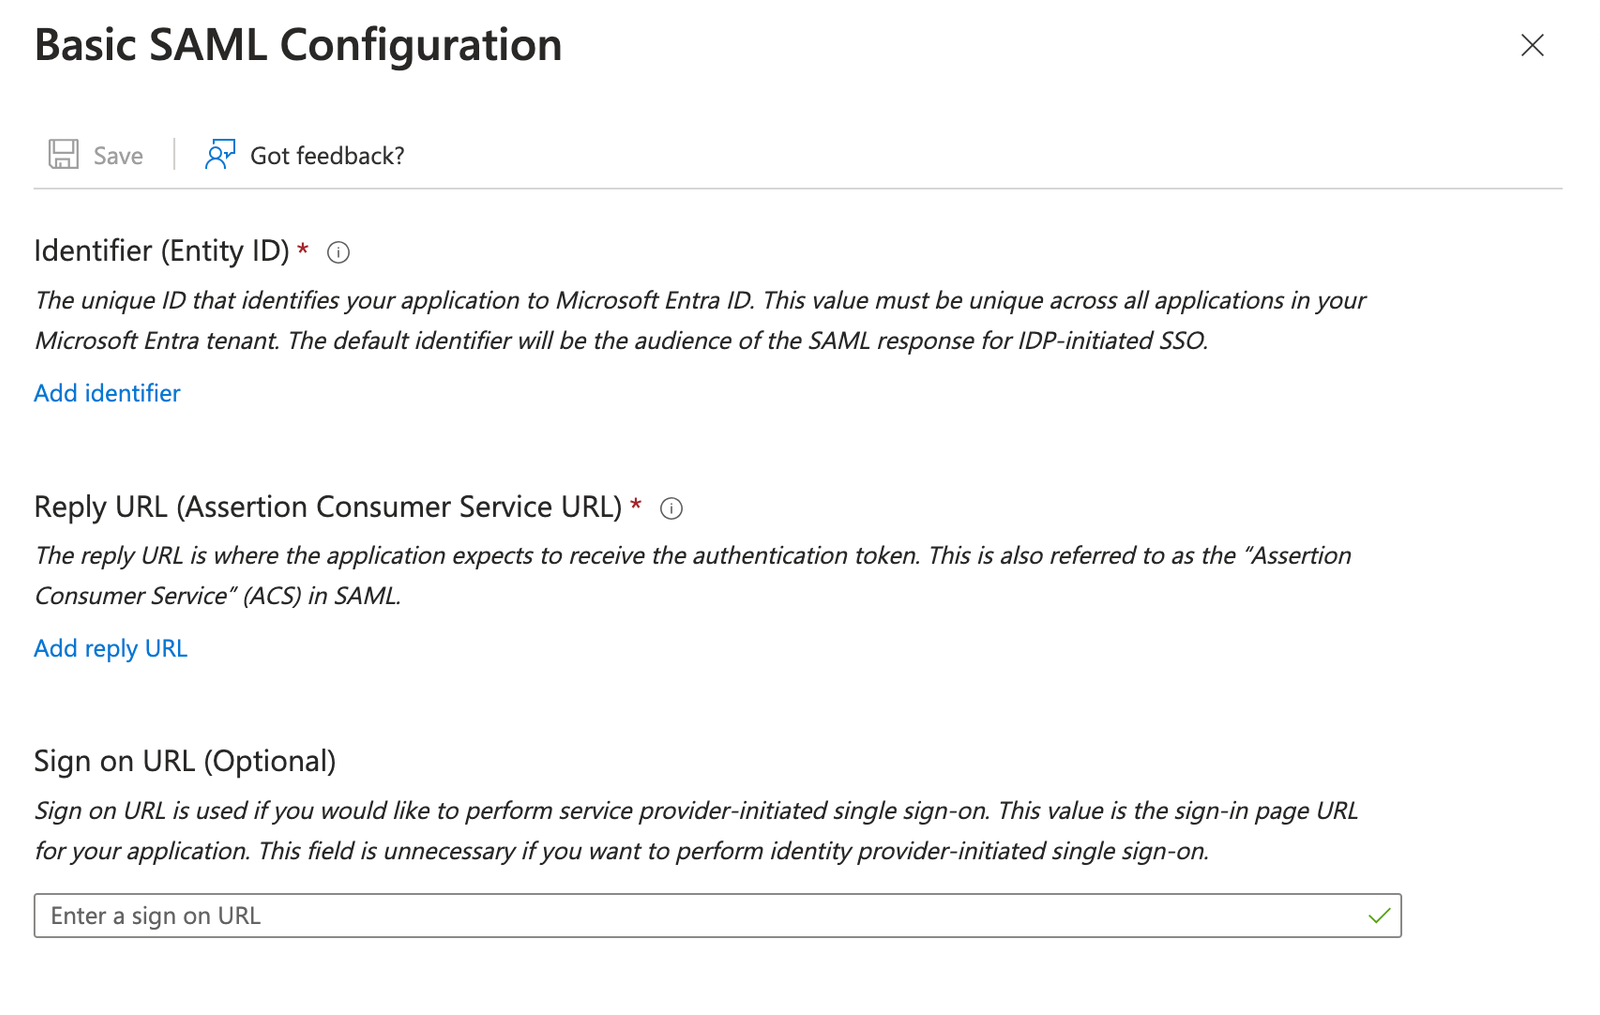
- W wyświetlonym polu wklej Audience URI (Service Provider Entity ID) z Klaviyo.
- W sekcji Reply URL (Assertion Consumer Service URL) kliknij Dodaj adres URL odpowiedzi.
- Tutaj wklej adres URL Klaviyo SSO z Klaviyo.
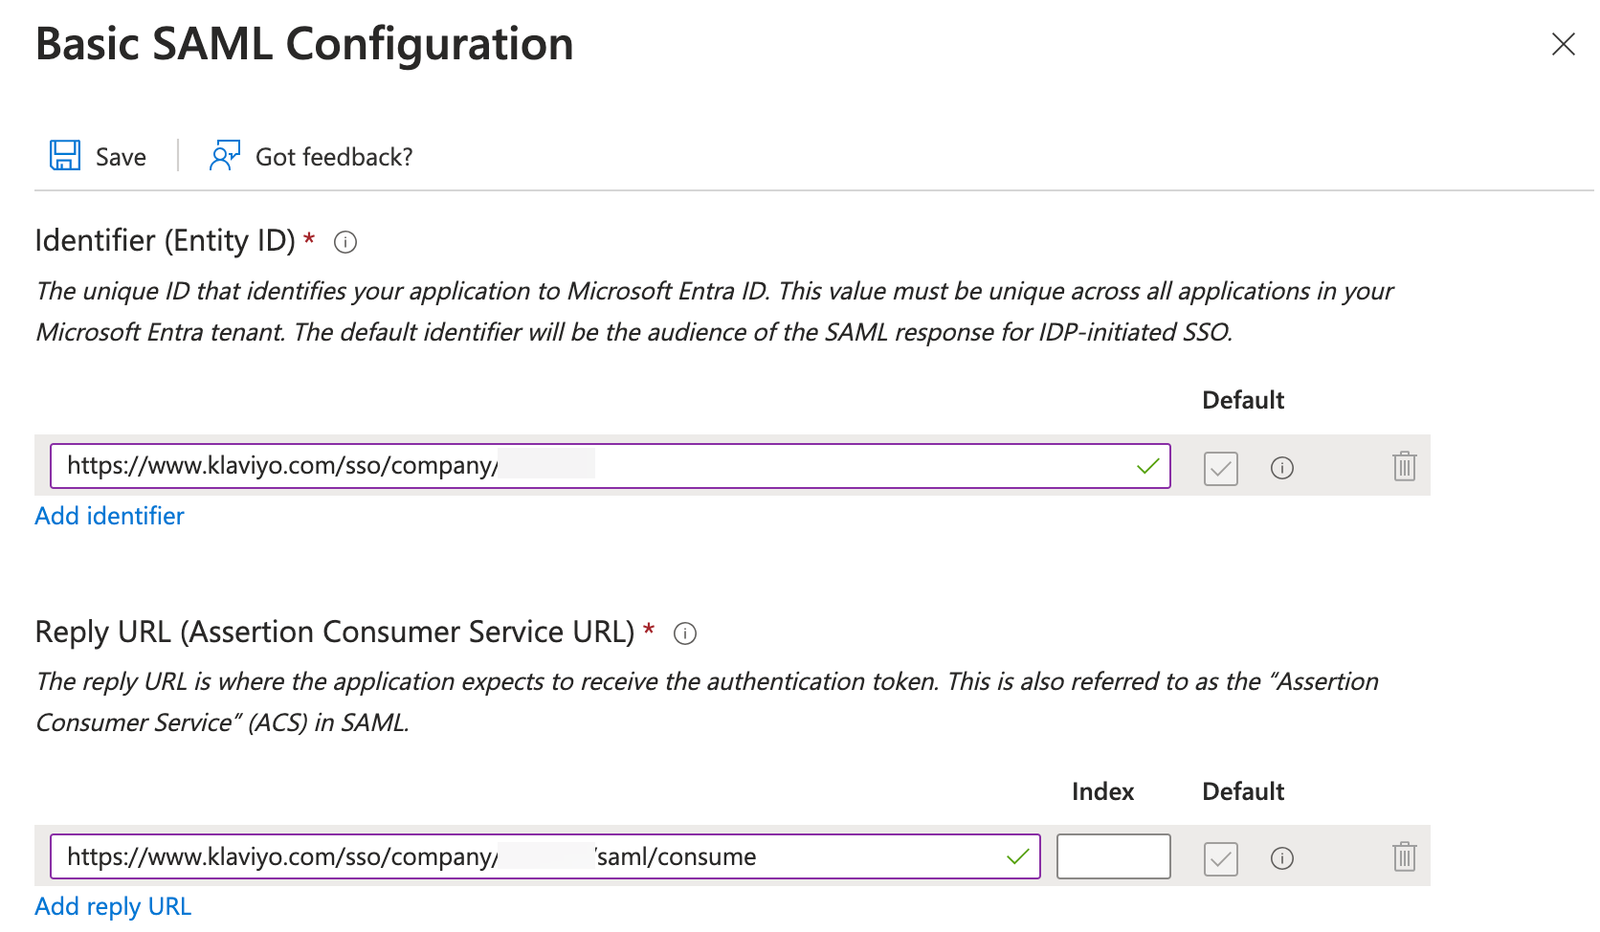
- Uwaga: jeśli chcesz dodać adres URL logowania, musisz najpierw utworzyć identyfikator firmy, co omówiono w następnej sekcji. Zalecamy dokończenie procesu konfiguracji, a następnie powrót do tego kroku.
- Kliknij Zapisz w lewym górnym rogu paska bocznego, zanim klikniesz X w prawym górnym rogu.
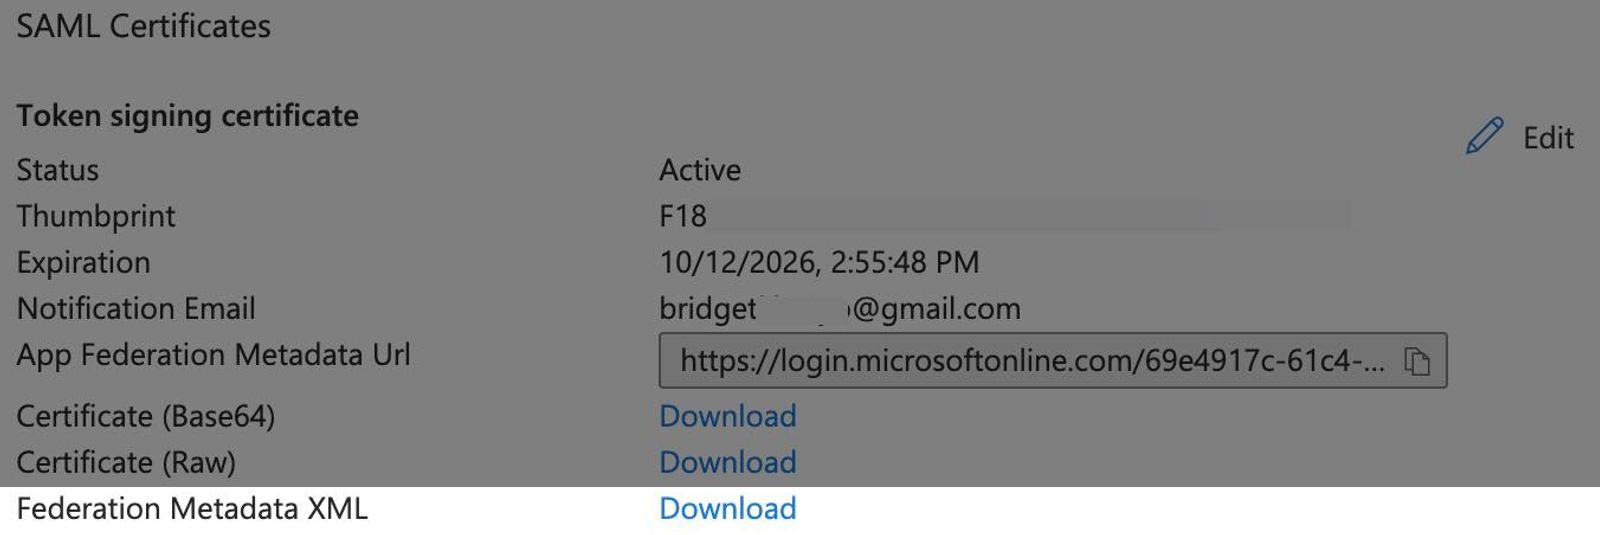
- Przewiń w dół do pola SAML Certificates (krok 3 na stronie Single sign-on w Entra).
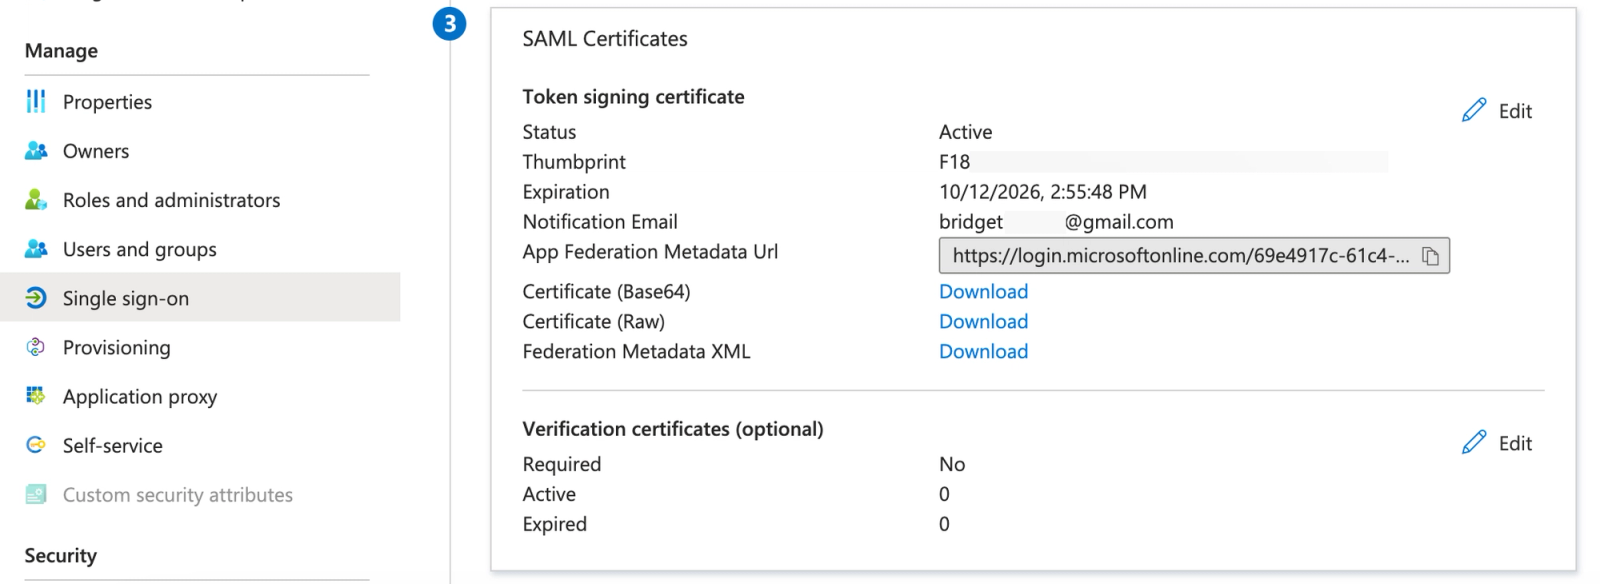
- Obok Federation Metadata XML kliknij Pobierz.
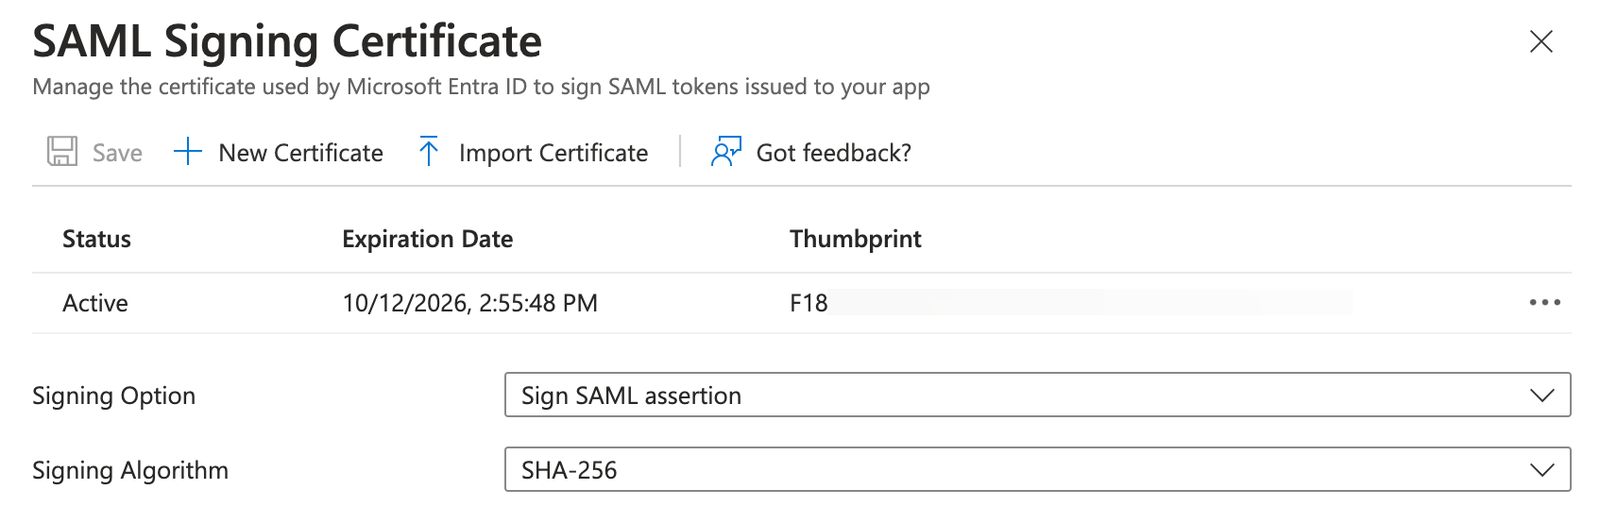
- Nadal w polu Certyfikaty SAML kliknij Edytuj w prawym górnym rogu.
- Na pasku bocznym, który pojawi się po prawej stronie, sprawdź, czy:
- Opcja Signing Option wymaga, aby asercja SAML była podpisana (tutaj ustawiamy Podpisz asercję SAML). Pamiętaj, że podpisywanie odpowiedzi jest opcjonalne.
- Algorytm podpisywania jest ustawiony na SHA-256.
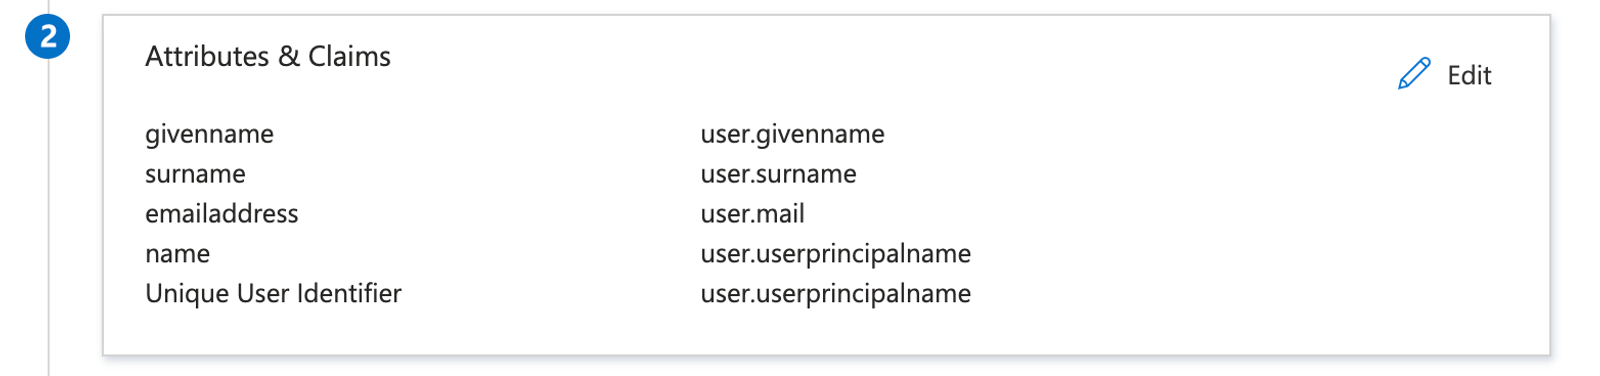
- Przewiń w górę do pola Attributes & Claims (krok 2 na Single sign-on page w Entra) i kliknij Edit.
- Kliknij Unique User Identifier (Name ID) w sekcji Required Claim .
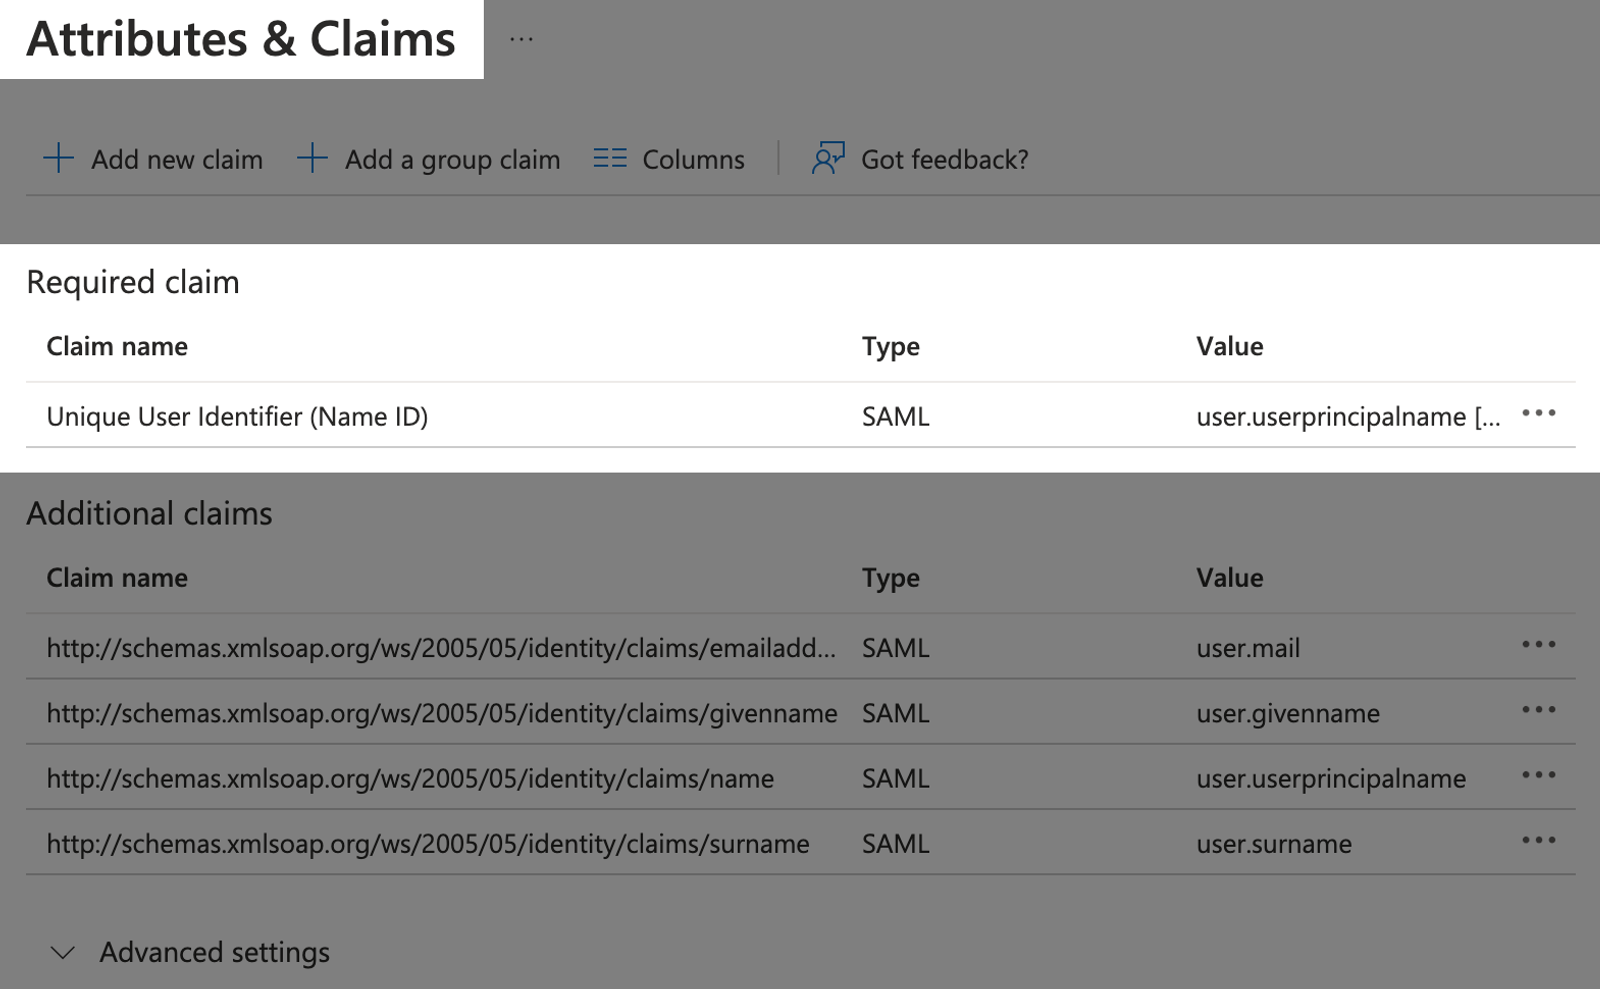
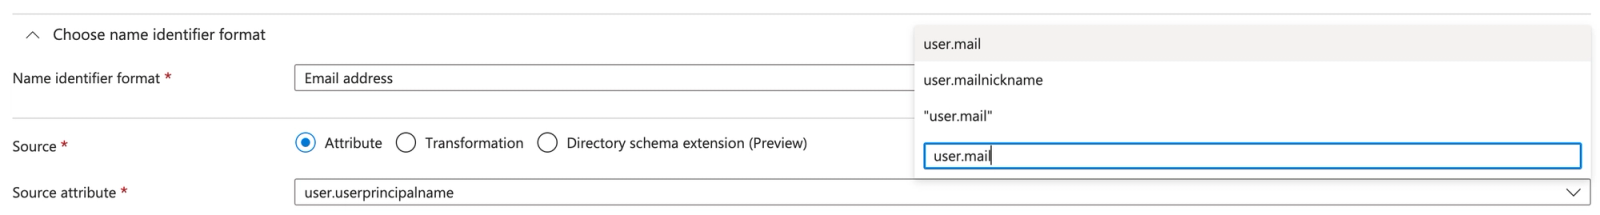
- Kliknij listę rozwijaną Atrybut źródła .
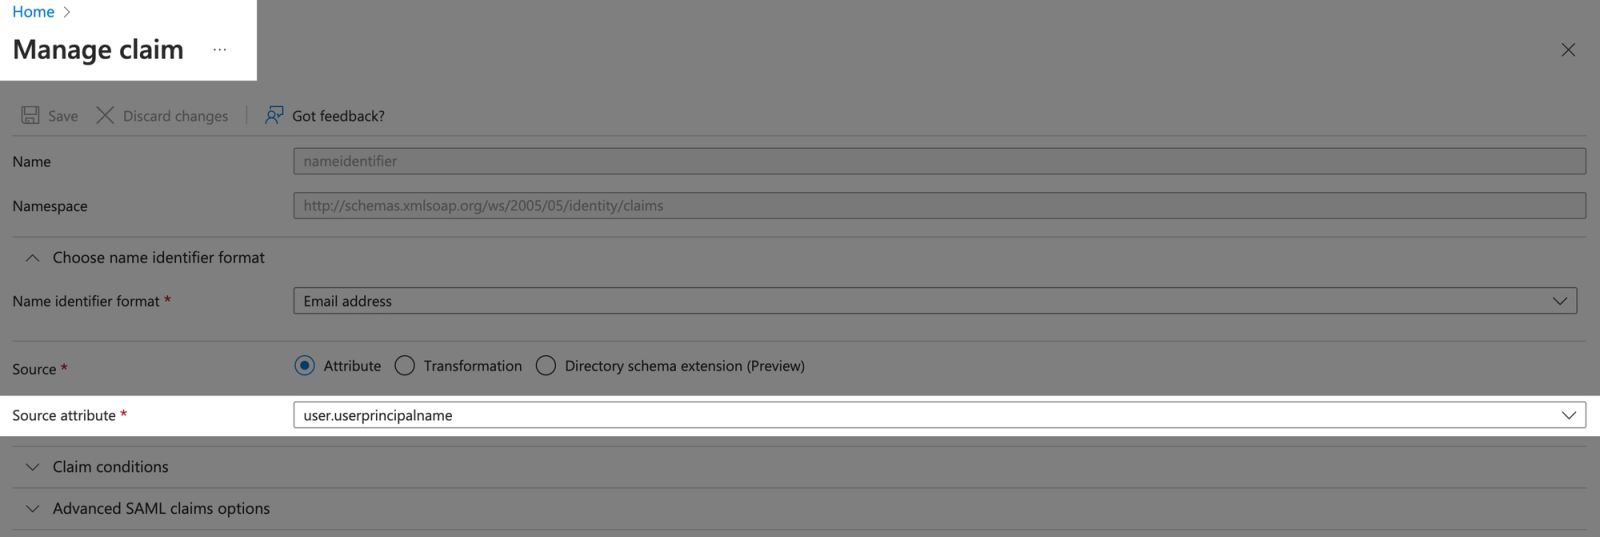
- Wyszukaj „user.mail” a następnie go wybierz.
- Kliknij Zapisz w lewym górnym rogu, aby wrócić do strony Atrybuty i oświadczenia .
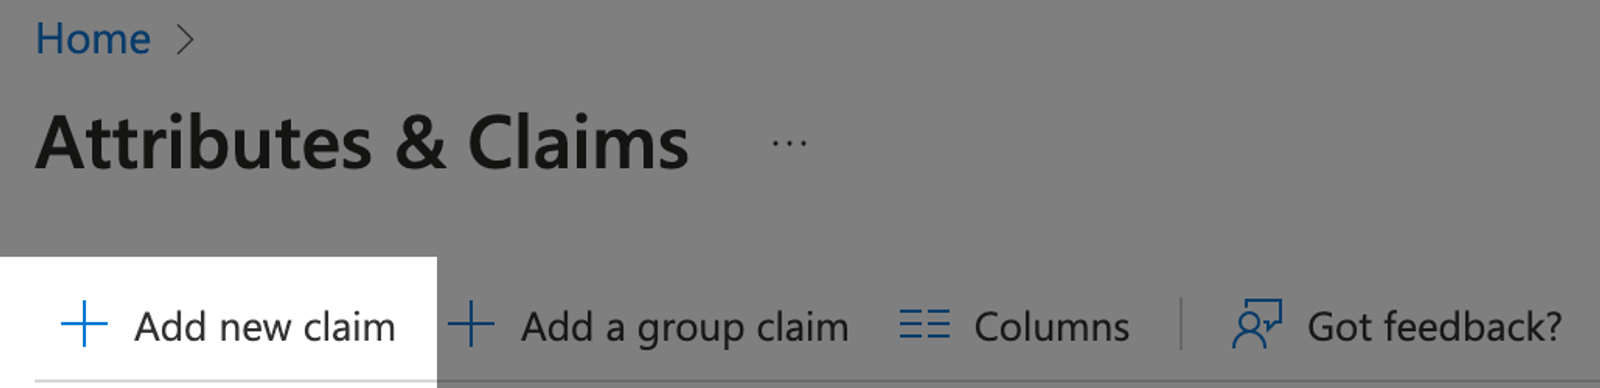
- W lewym górnym rogu wybierz Dodaj nowe roszczenie.
- Wpisz „rola” jako nazwę.
- Zmień atrybut Source na „user.assignedroles.”.
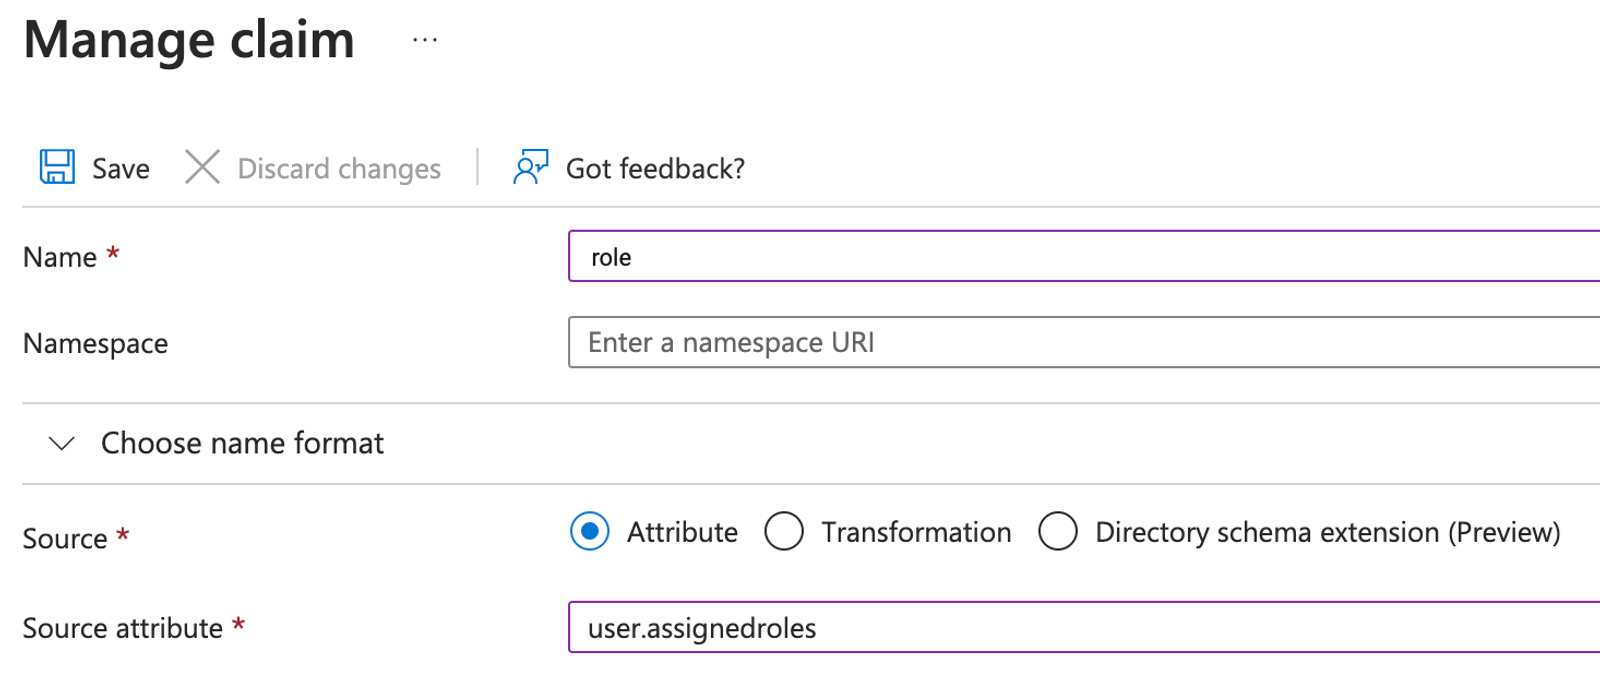
- Kliknij Zapisz.
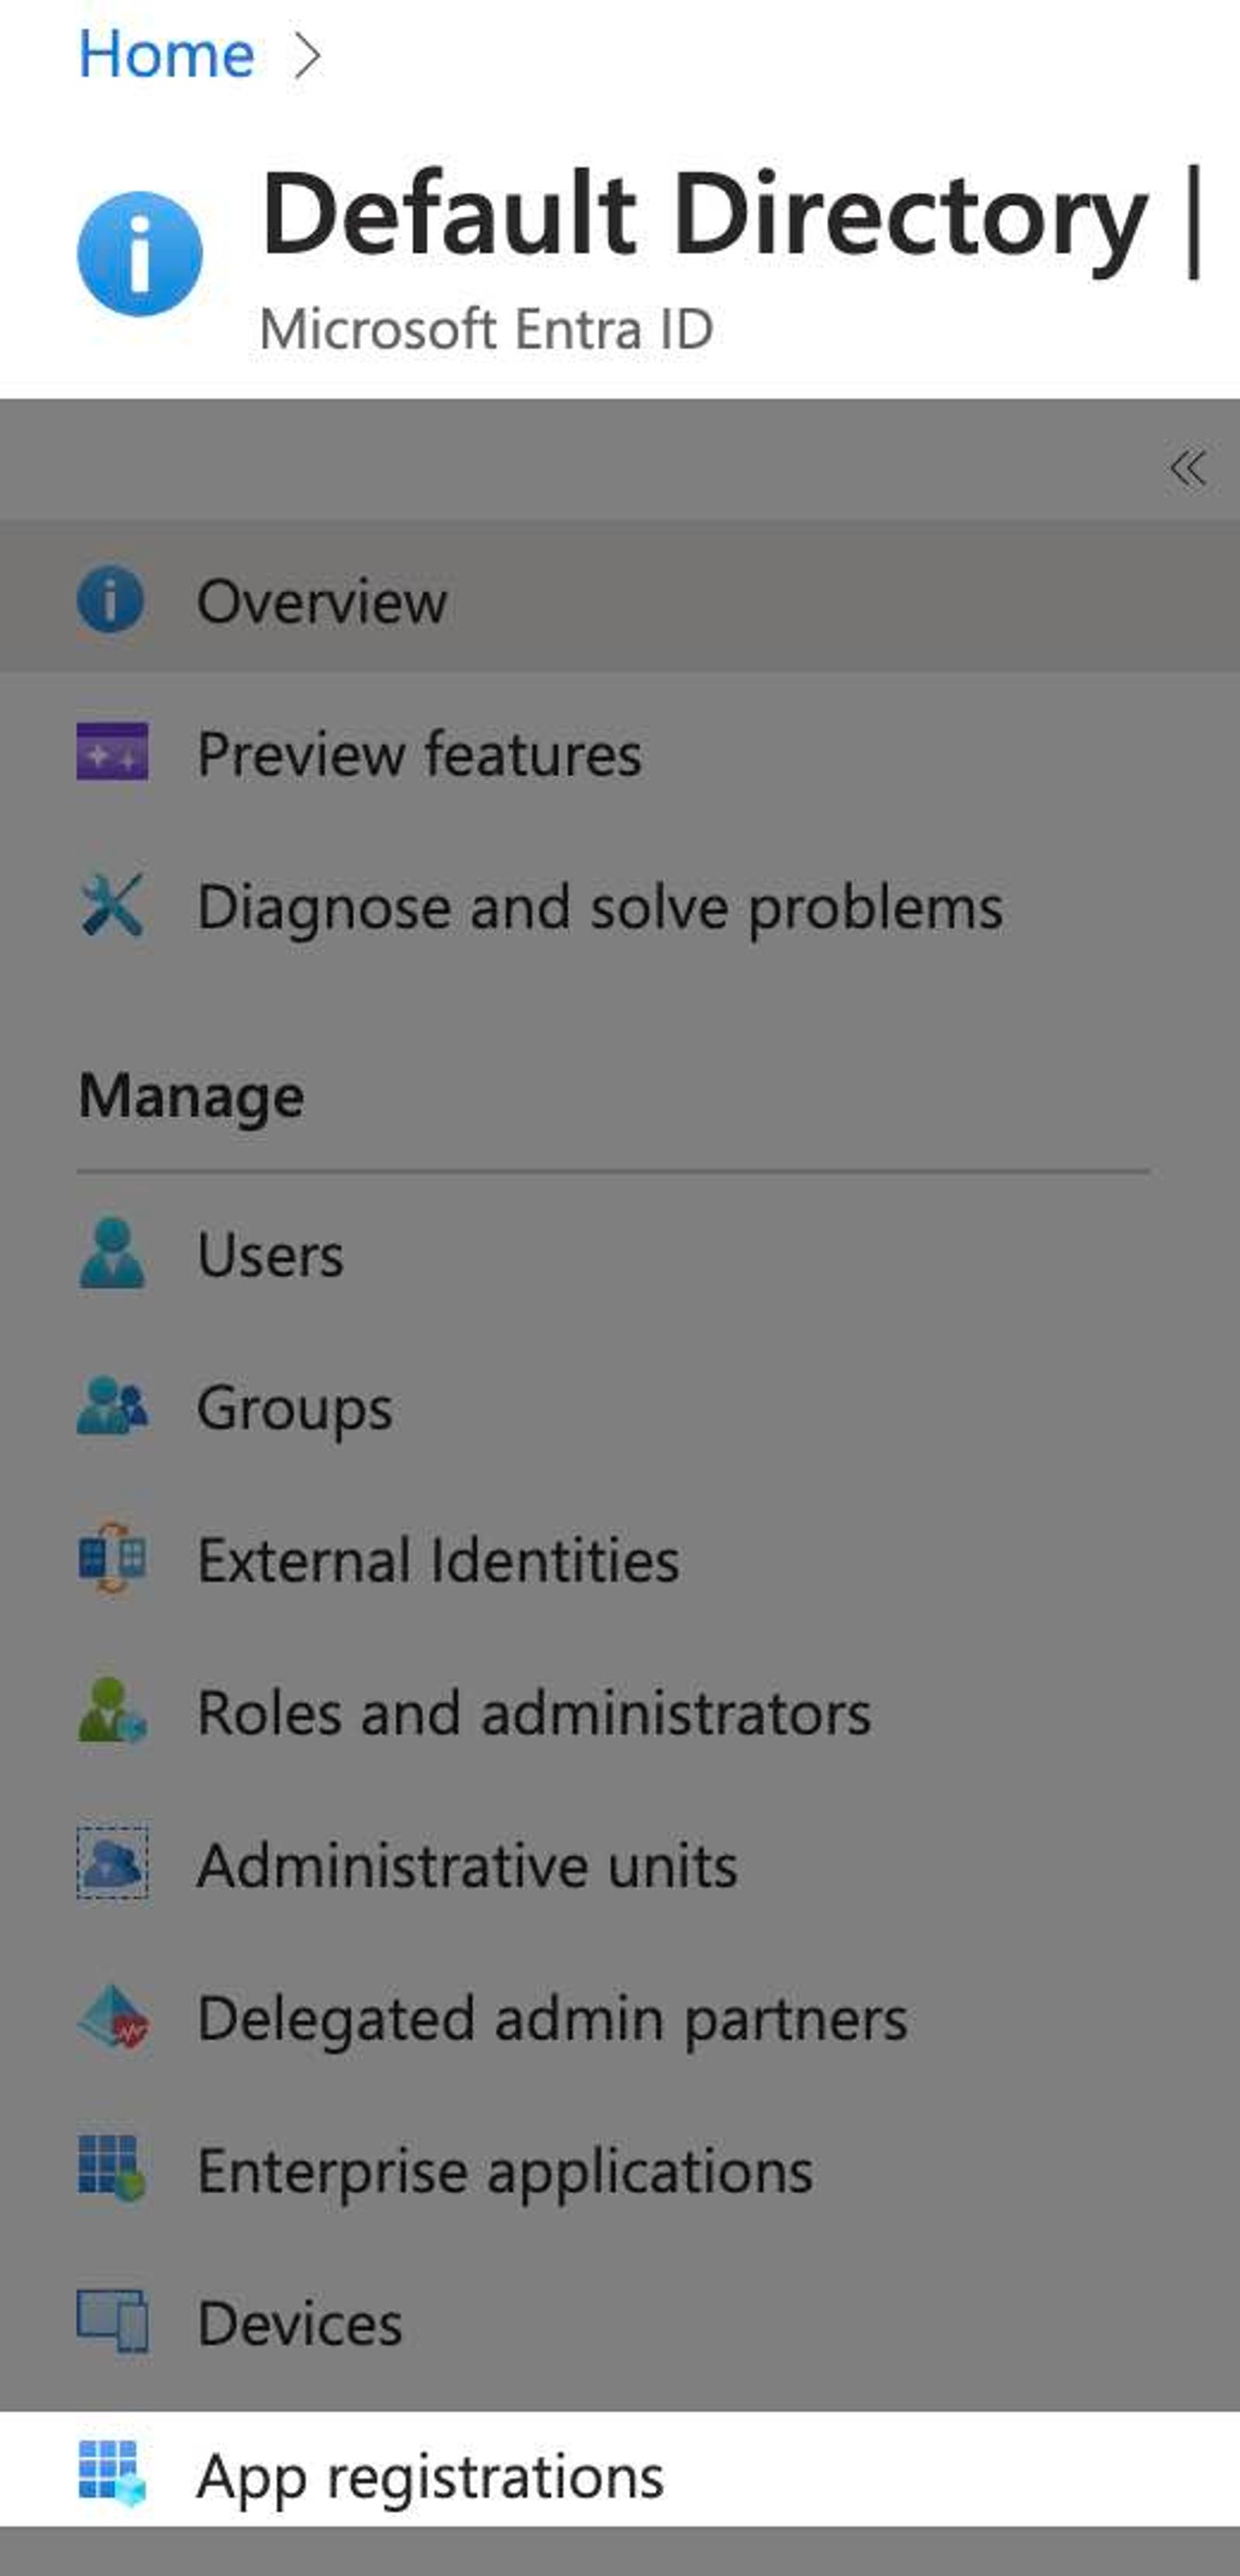
- Kliknij Strona główna, aby wrócić do katalogu.
- Na lewym pasku bocznym kliknij Rejestracje aplikacji.
- Przejdź do karty Wszystkie aplikacje .
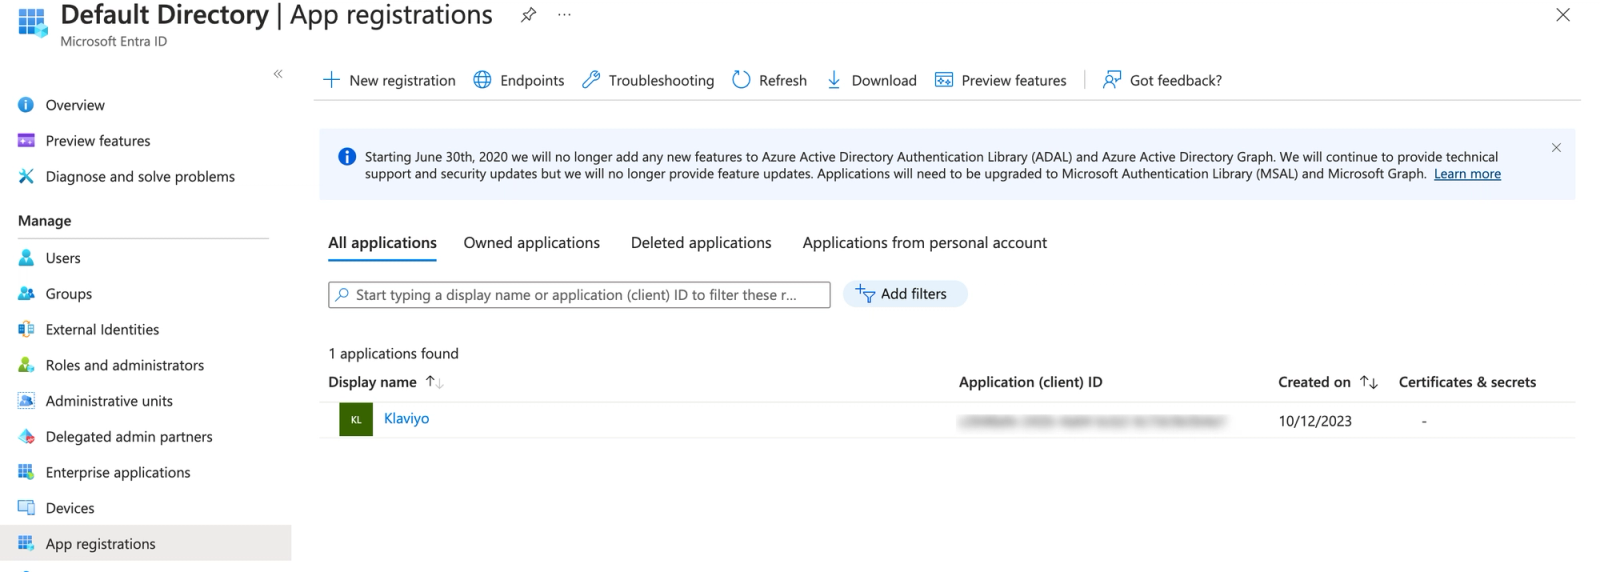
- Kliknij aplikację Klaviyo.
- Wybierz Role aplikacji > Utwórz rolę aplikacji.
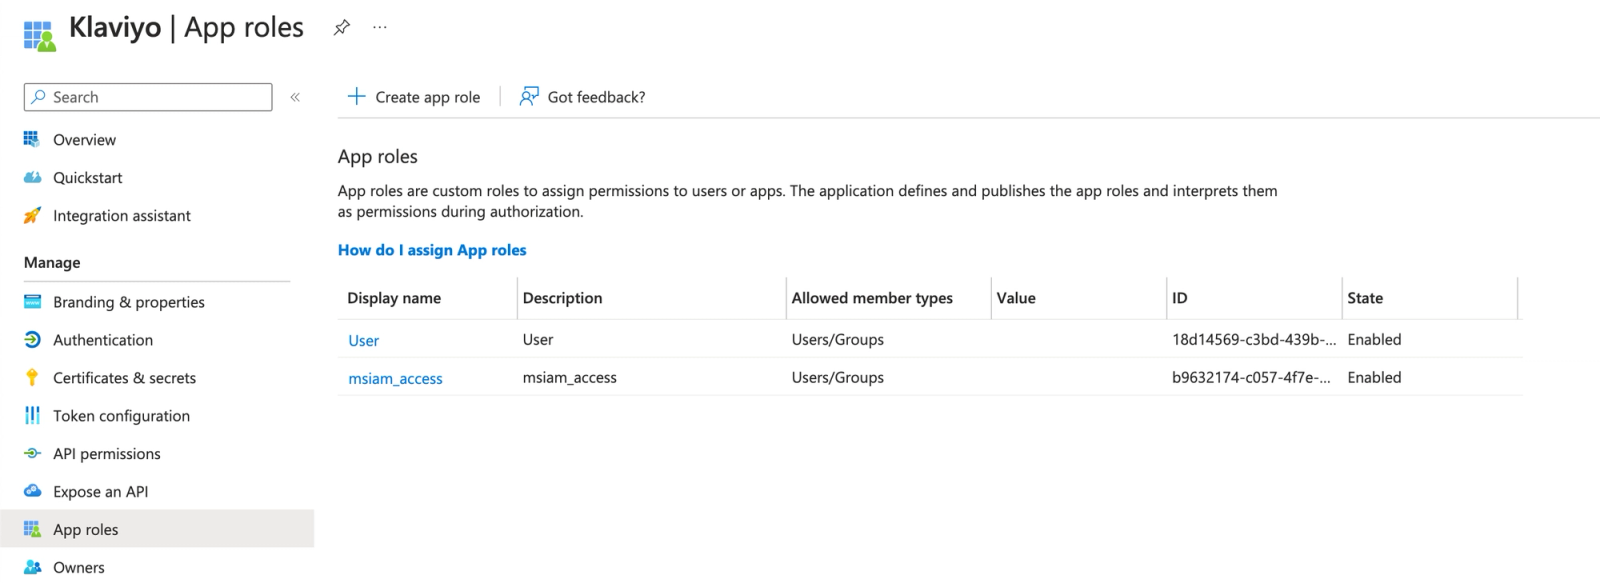
- Utwórz nazwę wyświetlaną dla każdej roli.
- Wybierz Użytkownicy/Grupy jako Dozwolone typy członków.
- Dla konta przypisz jedną z poniższych wartości roli innej niż właściciel, dokładnie tak, jak pokazano. Dla portfolio zamiast tego użyj portfolio_admin, portfolio_manager lub portfolio_analyst. Dla istniejącego właściciela użyj owner lub portfolio_owner, stosownie do sytuacji.
- administrator
- zarządca
- analityk
- koordynator kampanii
- content_creator
- Pomoc
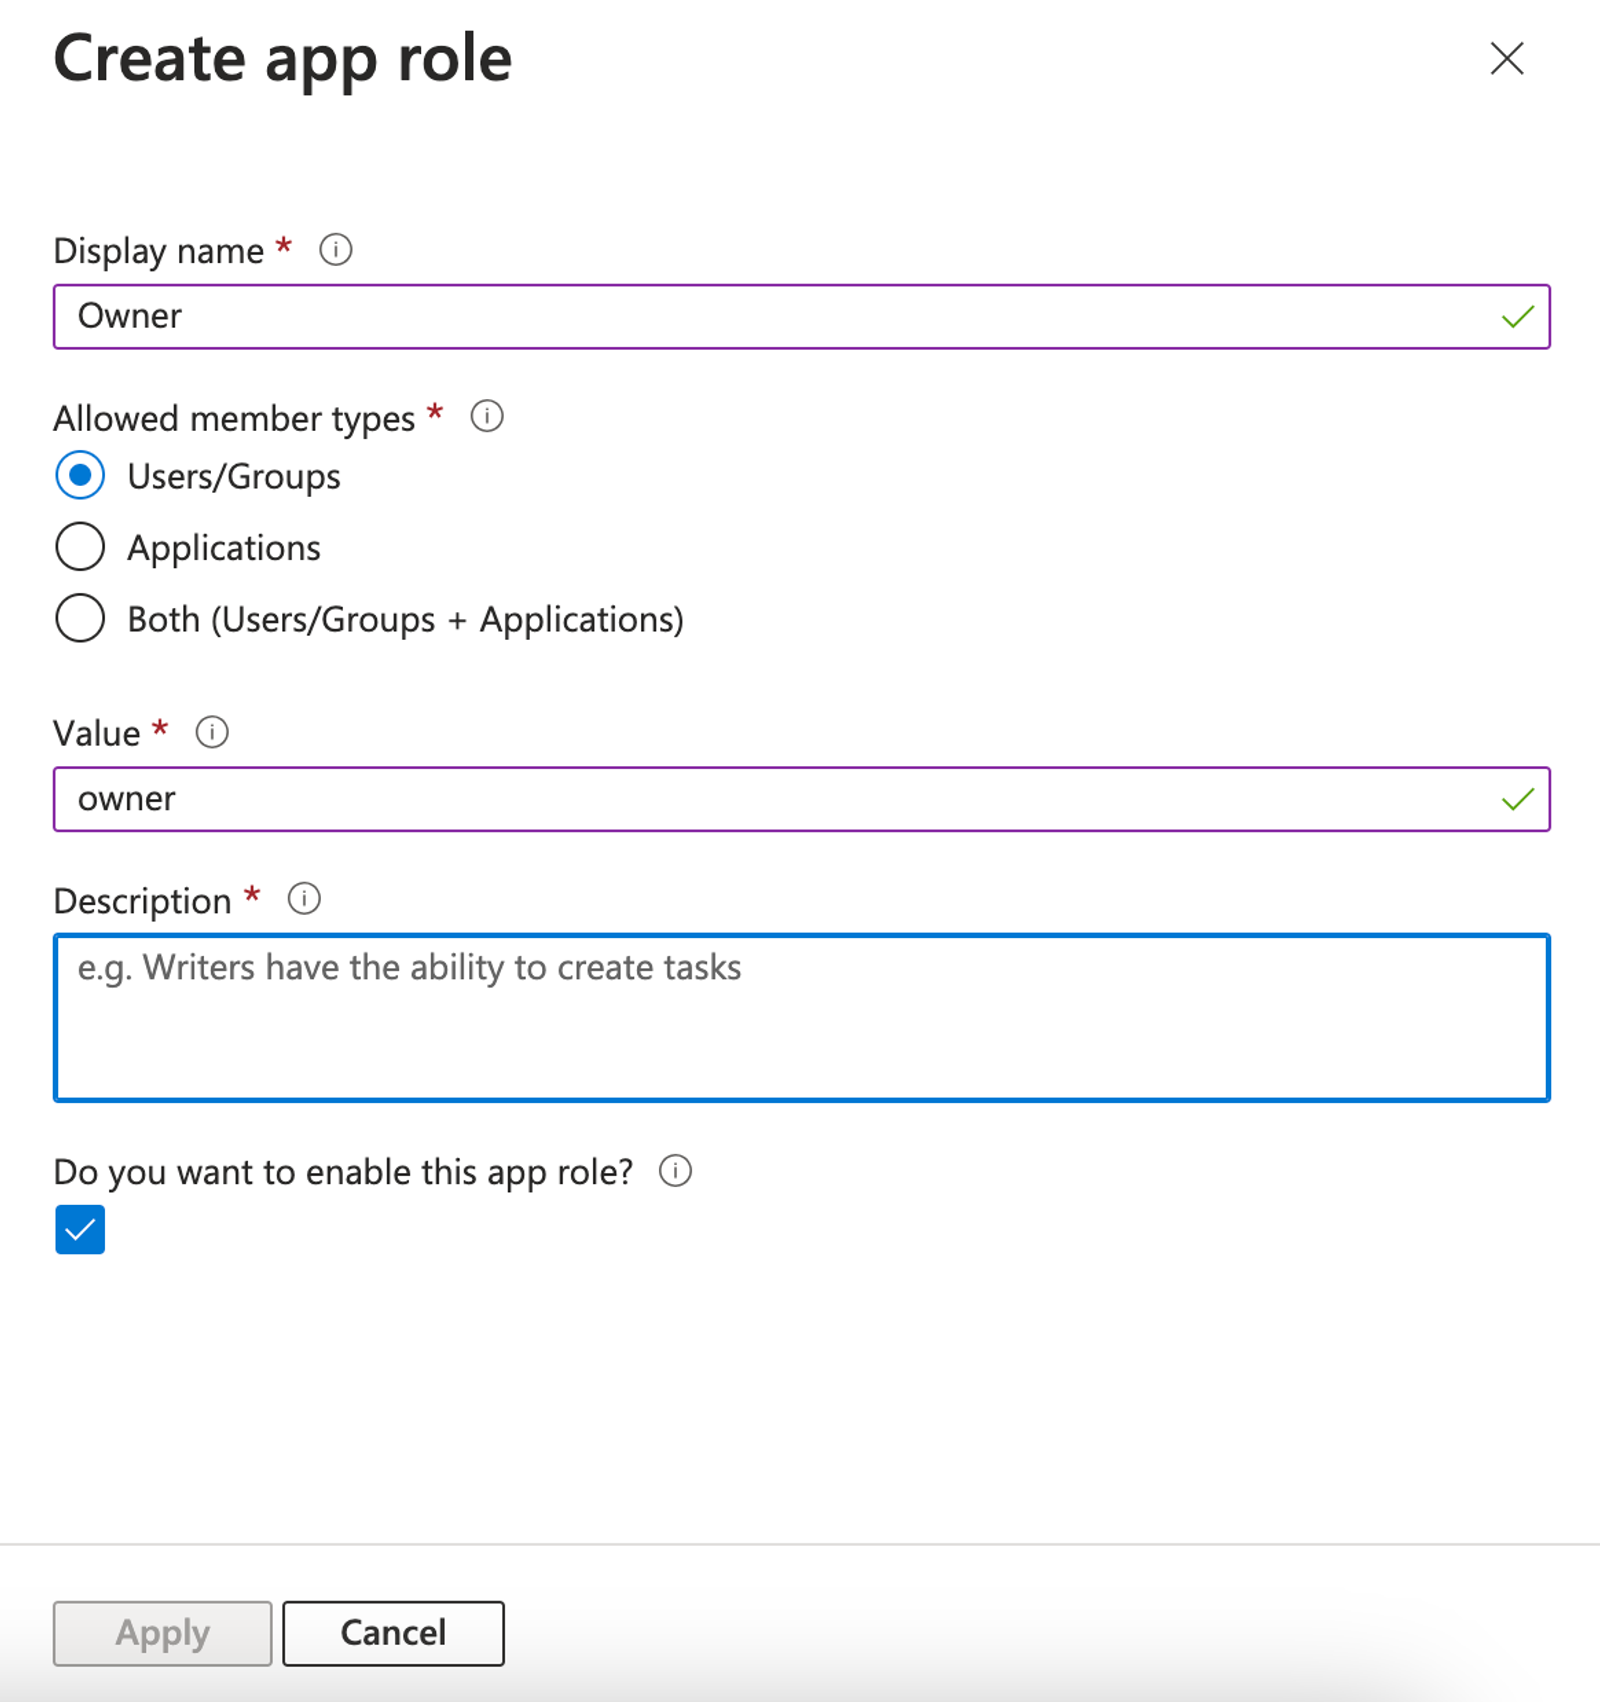
- Dodaj opis, a następnie kliknij Zastosuj.
Następnie, aby przypisać użytkowników do aplikacji Klaviyo, wykonaj następujące kroki:
- Przejdź do Microsoft Entra ID > Enterprise applications.
- Kliknij aplikację Klaviyo.
- Przejdź do Użytkownicy i grupy > Dodaj użytkownika/grupę.
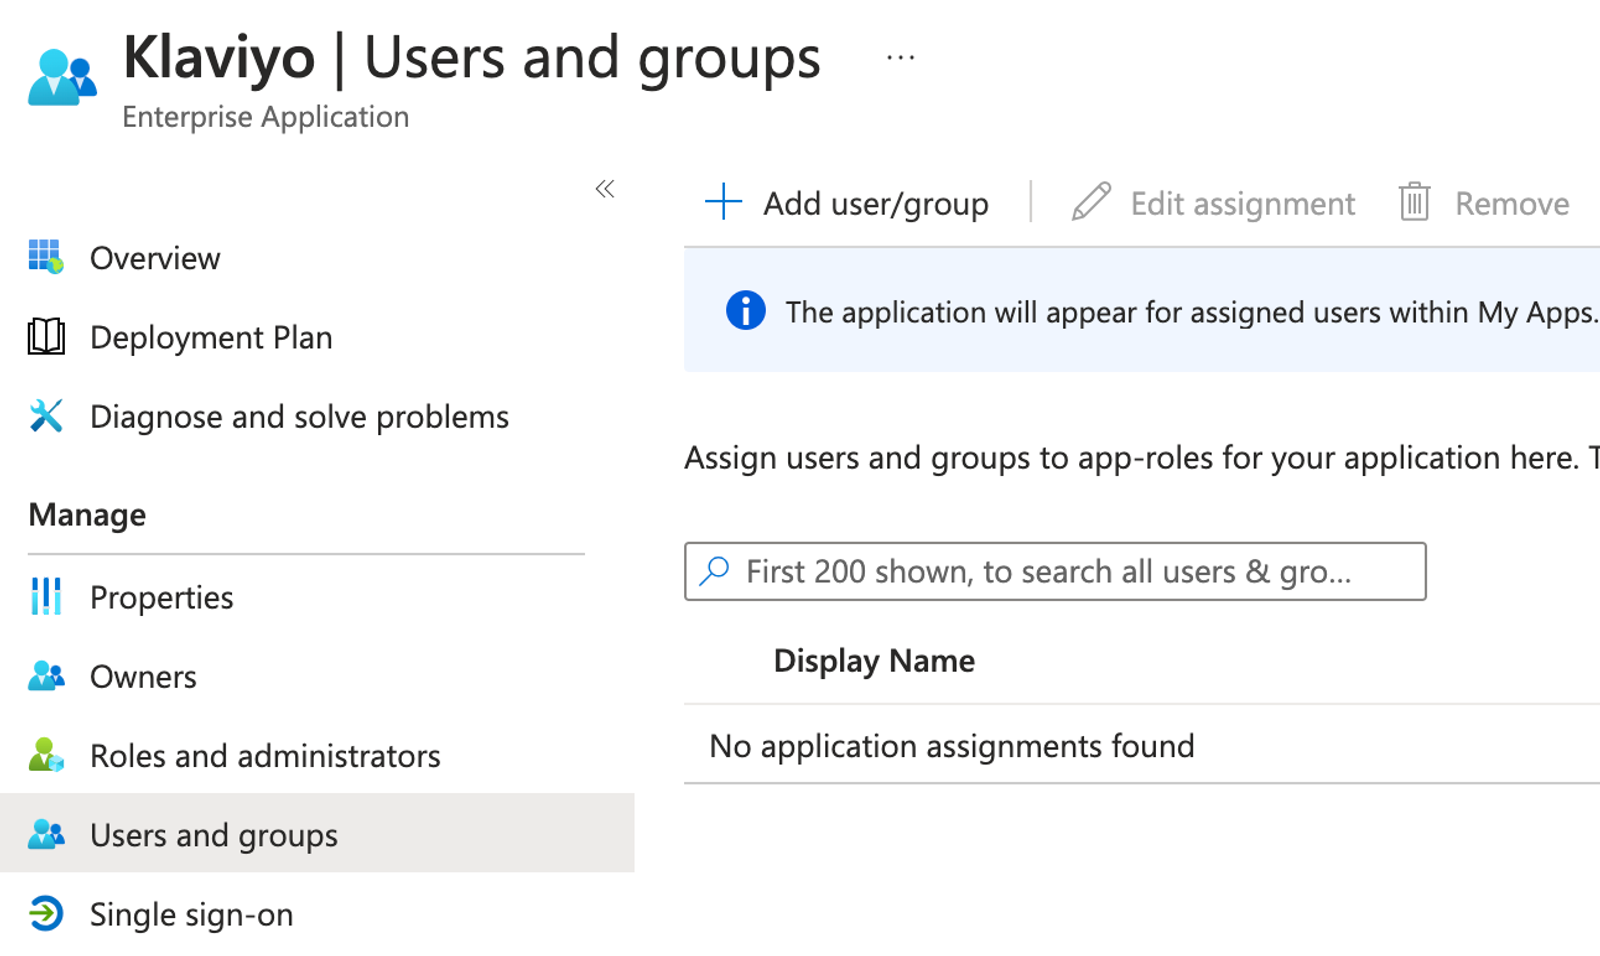
- Kliknij Użytkownicy, aby wypełnić pasek boczny po prawej stronie.
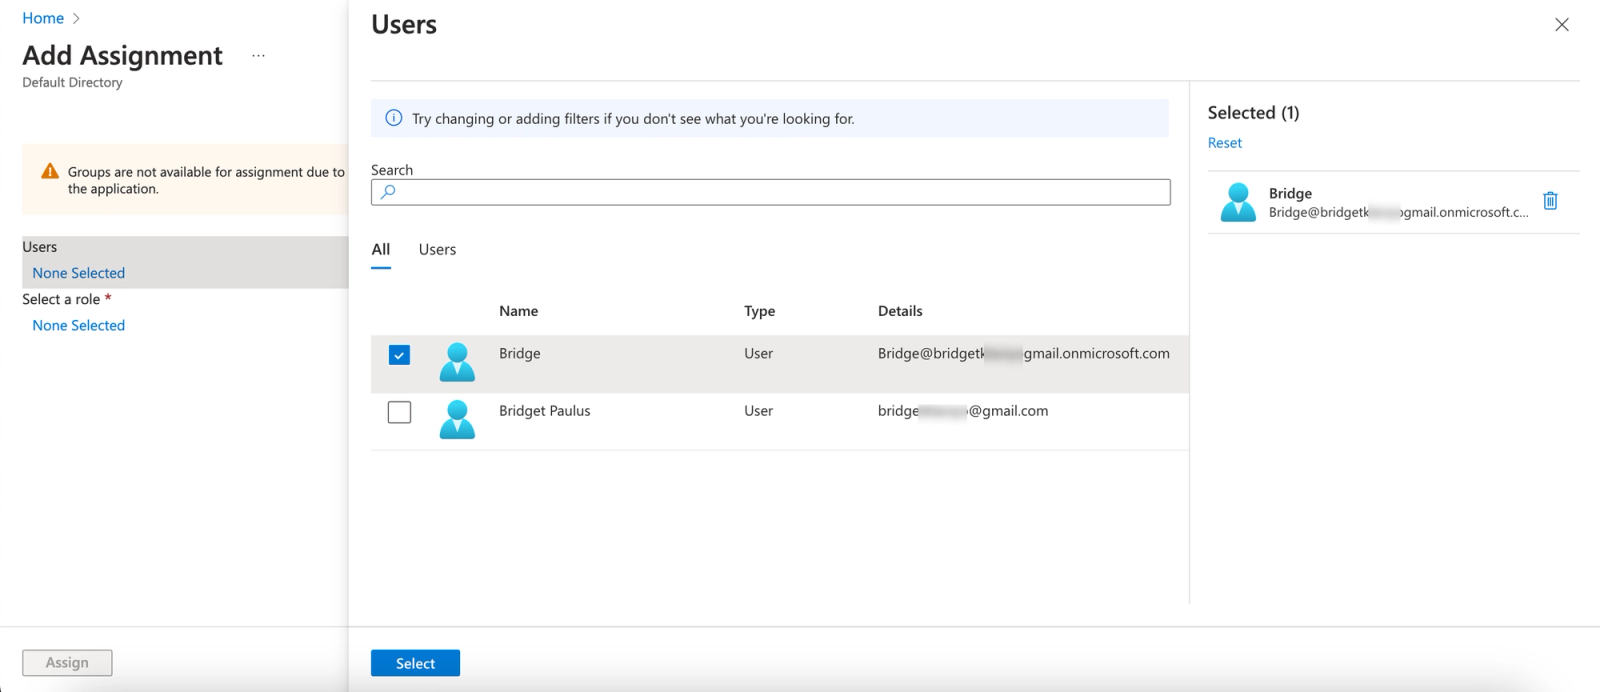
- Wybierz użytkownika(-ów), których chcesz dodać do aplikacji Klaviyo.
- Kliknij Wybierz.
- Kliknij Wybierz rolę.
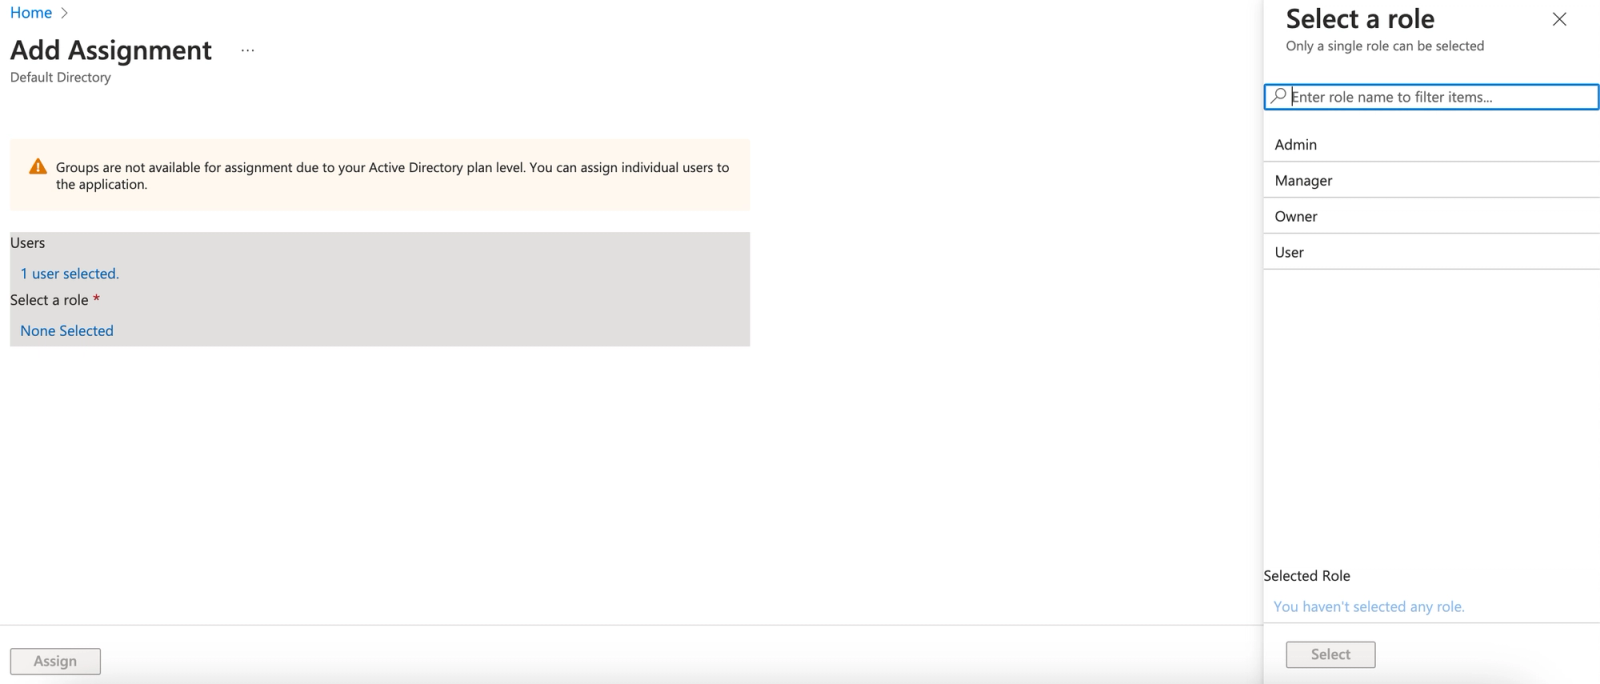
- Wybierz rolę, jaką ten użytkownik powinien mieć w Klaviyo.
- Kliknij Wybierz, aby potwierdzić rolę.
- W lewym dolnym rogu kliknij Przypisz.
Zakończ konfigurację w Klaviyo
- Wróć do karty Klaviyo na stronie Skonfiguruj logowanie jednokrotne (SSO).
- Wybierz jedną z opcji:
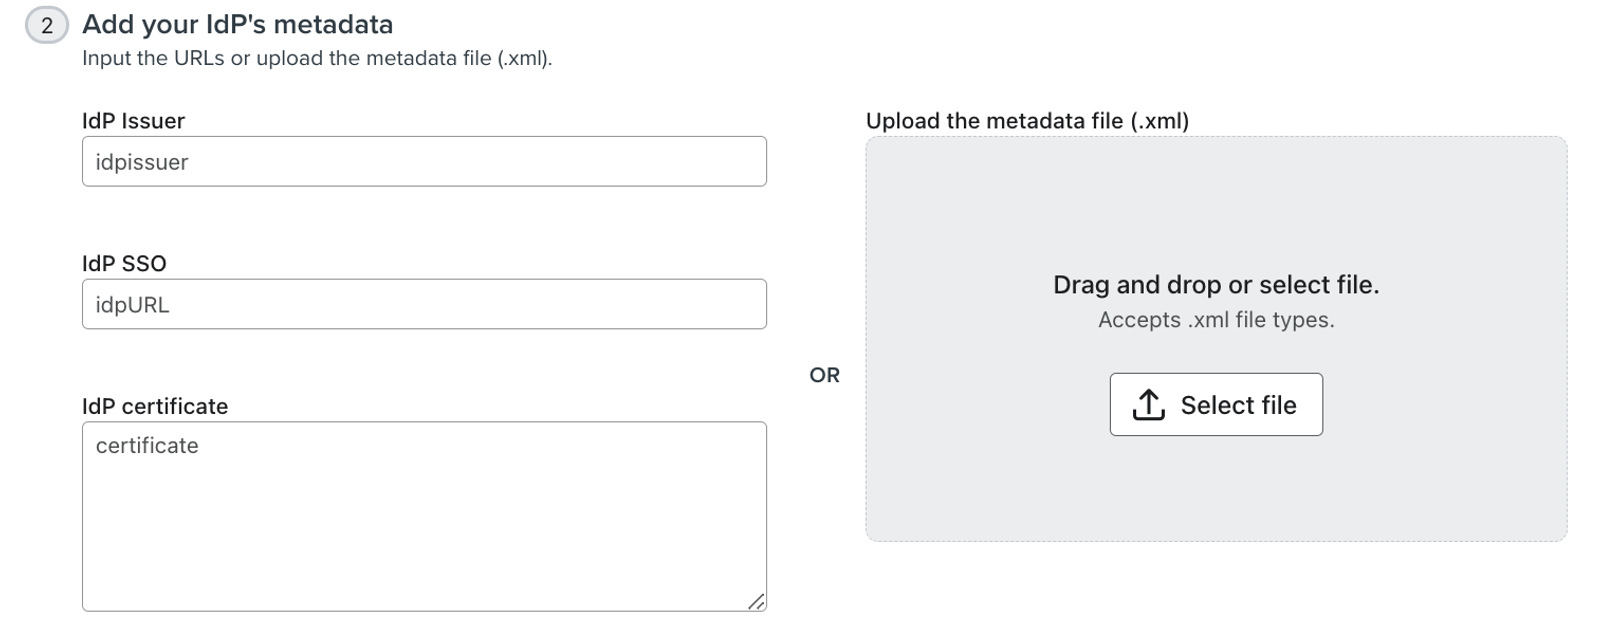
- Wprowadź ręcznie wystawcę dostawcy tożsamości (IdP), adres URL SSO dostawcy tożsamości (IdP) oraz certyfikat dostawcy tożsamości (IdP).
- Prześlij plik metadanych (.xml) swojego dostawcy tożsamości (IdP), aby uzupełnić te pola.
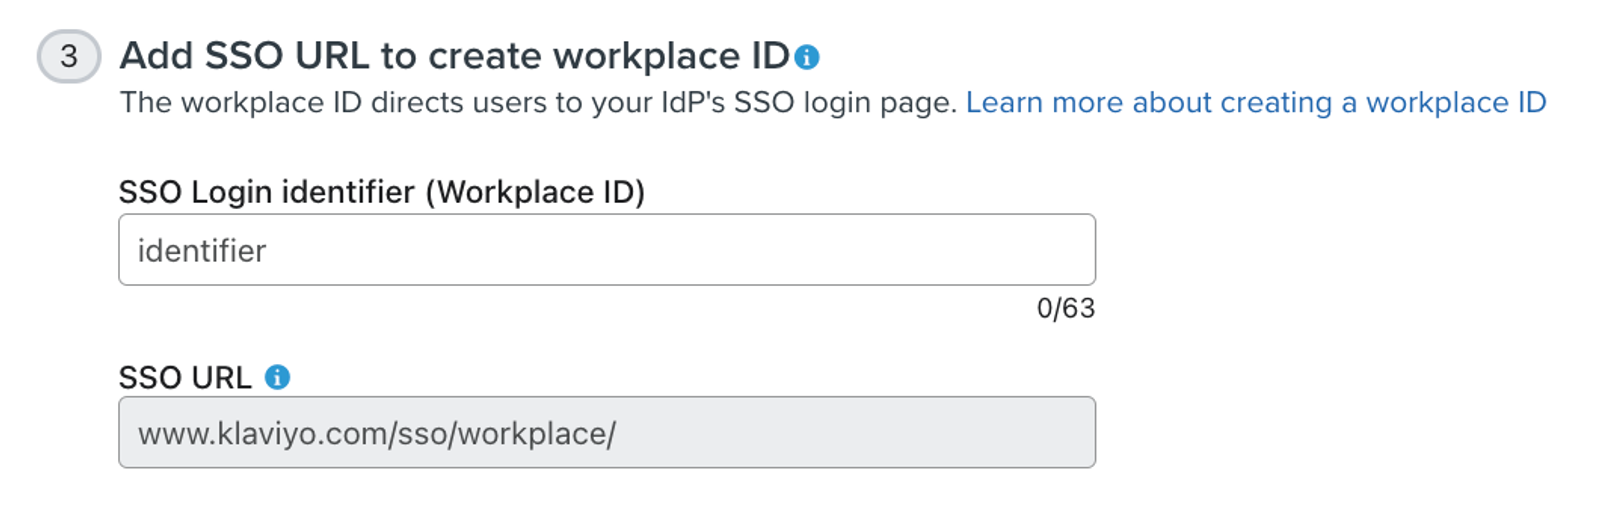
- Utwórz swój identyfikator logowania SSO (identyfikator firmy); często jest to taka sama nazwa jak nazwa Twojej firmy.
- Identyfikator musi być unikalny i mieć długość 3–63 znaków.
- Identyfikator może zawierać tylko małe i wielkie litery, cyfry, łączniki (-) i podkreślenia (_).
- Identyfikator powinien być prosty i łatwy do zapamiętania dla użytkowników (np. nazwa firmy).
- Na przykład identyfikator firmy Klaviyo to „Klaviyo”.
- Kliknij Testuj SSO i dokończ logowanie przez dostawcę tożsamości (IdP). To zapisze Twoją konfigurację i włączy SSO.
- Gdy test zakończy się powodzeniem, kliknij Kontynuuj, aby wrócić do Zabezpieczenia. Jeśli się nie powiedzie, napraw zgłoszony błąd i przetestuj ponownie, zanim przejdziesz dalej.
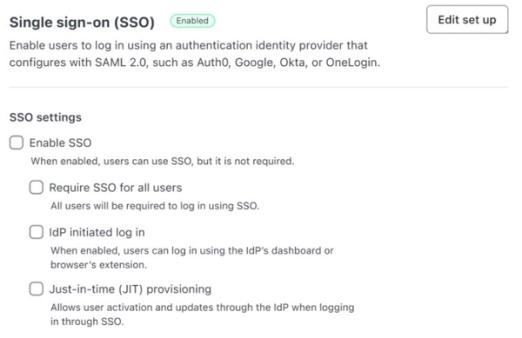
- Potwierdź, że zaznaczono opcję Włącz SSO. Umożliwia to logowanie za pomocą SSO, ale go nie wymaga.
- Przejrzyj poniższe ustawienia. Zmiany zapisują się automatycznie. Wyłączenie ustawienia otwiera okno potwierdzenia, w którym klikasz Wyłącz.
- Wymagaj SSO dla wszystkich użytkowników: wymagaj logowania SSO od użytkowników, którzy nie znajdują się na liście wyjątków.
- Logowanie inicjowane przez dostawcę tożsamości (IdP): umożliwia użytkownikom rozpoczęcie SSO z pulpitu dostawcy tożsamości (IdP) lub rozszerzenia przeglądarki.
- Aprowizacja just-in-time (JIT): twórz użytkowników i aktualizuj ich role za pośrednictwem dostawcy tożsamości (IdP), gdy logują się za pomocą SSO. Jest to włączone w nowych konfiguracjach. Jeśli to wyłączysz, dodaj użytkowników do Klaviyo, zanim spróbują się zalogować.
Rezultat
Teraz będzie można logować się do Klaviyo za pomocą dostawcy SSO.
Dodatkowe źródła
- Rozwiązywanie problemów z błędami SSO i SCIM
Dowiedz się, jak rozwiązywać błędy dotyczące logowania jednokrotnego (SSO) w Klaviyo. Ten artykuł jest przeznaczony dla osób zaznajomionych z SSO, takich jak specjaliści IT.
- Jak skonfigurować uwierzytelnianie wieloskładnikowe
Dowiedz się, jak skonfigurować uwierzytelnianie wieloskładnikowe, aby zwiększyć bezpieczeństwo Klaviyo konto lub portfolio. Po włączeniu uwierzytelnienia wieloskładnikowego logujesz się za pomocą nazwy użytkownika i hasła, a następnie weryfikujesz swoją tożsamość (np. poprzez wprowadzenie kodu).
- Jak skonfigurować aprowizację użytkowników SCIM
Dowiedz się, jak skonfigurować system do aprowizacji użytkowników SCIM w ramach zarządzania tożsamościami między domenami na koncie lub w portfolio.