Cómo configurar el inicio de sesión único (SSO)
Qué aprenderás
Descubre cómo configurar el inicio de sesión único (SSO) para la cuenta o porfolio de Klaviyo mediante un proveedor de identidad (IdP).
¿Por qué usar SSO?
El inicio de sesión único (SSO) te ayuda a protegerte, así como a tus clientes, ya que hace que tu cuenta sea más segura. Si tienes el SSO configurado para tu empresa, puedes exigir a tus usuarios de Klaviyo que inicien sesión con sus credenciales de SSO.
Además, si usas SSO para tu organización, tú y tus usuarios podéis mantener la sesión iniciada en Klaviyo durante más tiempo antes de volver a introducir vuestras credenciales.
Antes de empezar
Te recomendamos encarecidamente que contactes con el departamento de TI de tu empresa para que te ayude a configurarlo, ya que hay ciertos pasos que deberás realizar en el proveedor de identidad de tu empresa. Si lo necesitas, puedes hacerlo administrador temporalmente en tu cuenta para configurar el SSO.
Ten en cuenta lo siguiente:
- Debes tener un plan de pago para usar el SSO en una cuenta. El SSO también está disponible para los porfolios, sin un requisito de plan de pago independiente.
- Para seguir estos pasos, inicia sesión como Propietario o Administrador de una cuenta, o como Propietario del porfolio o Administrador del porfolio de un porfolio.
- Los usuarios pueden iniciar el SSO desde Klaviyo con su ID de lugar de trabajo o una URL de SSO personalizada. Para que los usuarios puedan empezar desde su proveedor de identidad (IdP), activa inicio de sesión iniciado por IdP.
Si usas el inicio de sesión único (SSO) del proveedor de identidad (IdP), puedes usarlo para iniciar sesión en Klaviyo. El SSO de Security Assertion Markup Language 2.0 (SAML 2.0) permite a los miembros acceder a Klaviyo a través de un proveedor de identidad (IdP) de tu elección.
Algunos ejemplos de proveedores de SSO de proveedor de identidad (IdP) son Okta, OneLogin, Microsoft Entra ID y más.
Si aplicas el inicio de sesión único para todos los usuarios, cualquier usuario nuevo tendrá que aceptar la invitación y luego iniciar sesión con el inicio de sesión único.
Ver y usar la lista de exención
Los usuarios añadidos a la lista de exenciones podrán omitir el inicio de sesión único y acceder con un nombre de usuario y una contraseña cuando el inicio de sesión único esté aplicado en una empresa. Esto es importante si hay una interrupción del proveedor de identidad (IdP) o cuando no quieres añadir a un socio, un contratista o un miembro de una agencia a tu instancia del proveedor de identidad (IdP).
Puedes ver la lista de exenciones una vez que SSO esté configurado. Ve a Configuración > Seguridad y, a continuación, en Lista de exenciones de usuarios, haz clic en Configurar lista o Gestionar lista.
¿Qué es un ID de lugar de trabajo?
También llamado identificador de inicio de sesión de SSO, el ID de lugar de trabajo es necesario para configurar SAML SSO en Klaviyo. Normalmente es el mismo nombre que el de la empresa. Crearás este ID en el paso 3 de la página de configuración de SSO, que se describe en Finaliza la configuración en Klaviyo a continuación.
Después de configurar un ID de lugar de trabajo, los usuarios pueden ir directamente a la URL personalizada de tu empresa (p. ej., www.klaviyo.com/sso/workplace/<id>). para iniciar sesión en Klaviyo. Recomendamos decirles a los usuarios que marquen esta URL como favorita para acelerar el proceso de inicio de sesión.
Consejos para crear un ID de lugar de trabajo:
- El ID debe ser único y tener entre 3–63 caracteres.
- El ID solo puede contener letras en mayúsculas o minúsculas, números, guiones (-) y guiones bajos (_).
- El ID debe ser sencillo y fácil de recordar para los usuarios (por ejemplo, el nombre de tu empresa).
- Por ejemplo, el ID de lugar de trabajo de Klaviyo es «Klaviyo».
Acerca del aprovisionamiento Just-in-Time (JIT)
El aprovisionamiento justo a tiempo (JIT) se habilita cuando guardas por primera vez una nueva configuración de SSO. Puedes desactivarlo en Configuración > Seguridad. Cuando se añade un usuario a una cuenta con aprovisionamiento JIT, el usuario tendrá que aceptar la invitación en su email para empezar a acceder a la cuenta.
Cuando SSO y el aprovisionamiento JIT están activados, gestiona el rol de Klaviyo del usuario en tu proveedor de identidad (IdP). Los usuarios de la lista de exención pueden seguir teniendo sus roles cambiados en Klaviyo, y el Propietario puede seguir transfiriendo la propiedad en Klaviyo. Para otros usuarios, cambiar los roles en Klaviyo requiere desactivar JIT y, si está habilitado, SCIM. Si vuelves a activar JIT, el rol enviado por tu proveedor de identidad (IdP) puede volver a actualizar el rol del usuario en su próximo inicio de sesión de SSO.
¿Qué es JIT?
Cuando el aprovisionamiento JIT está habilitado, los administradores de TI ya no necesitan crear cuentas manualmente para cada usuario en cada una de sus aplicaciones. En su lugar, las cuentas de usuario se crean la primera vez que los usuarios intentan iniciar sesión en una aplicación, siempre que el usuario tenga permiso para esa aplicación.
Por ejemplo, los administradores de TI pueden conceder automáticamente a Klaviyo acceso a todos los usuarios en su proveedor de identidad (IdP), para que las cuentas de esos usuarios se creen automáticamente la primera vez que inicien sesión en Klaviyo a través de su portal de SSO o mediante un inicio de sesión iniciado por Klaviyo.
Configurar SAML SSO
- En Klaviyo, haz clic en el nombre de tu organización en la esquina inferior izquierda.
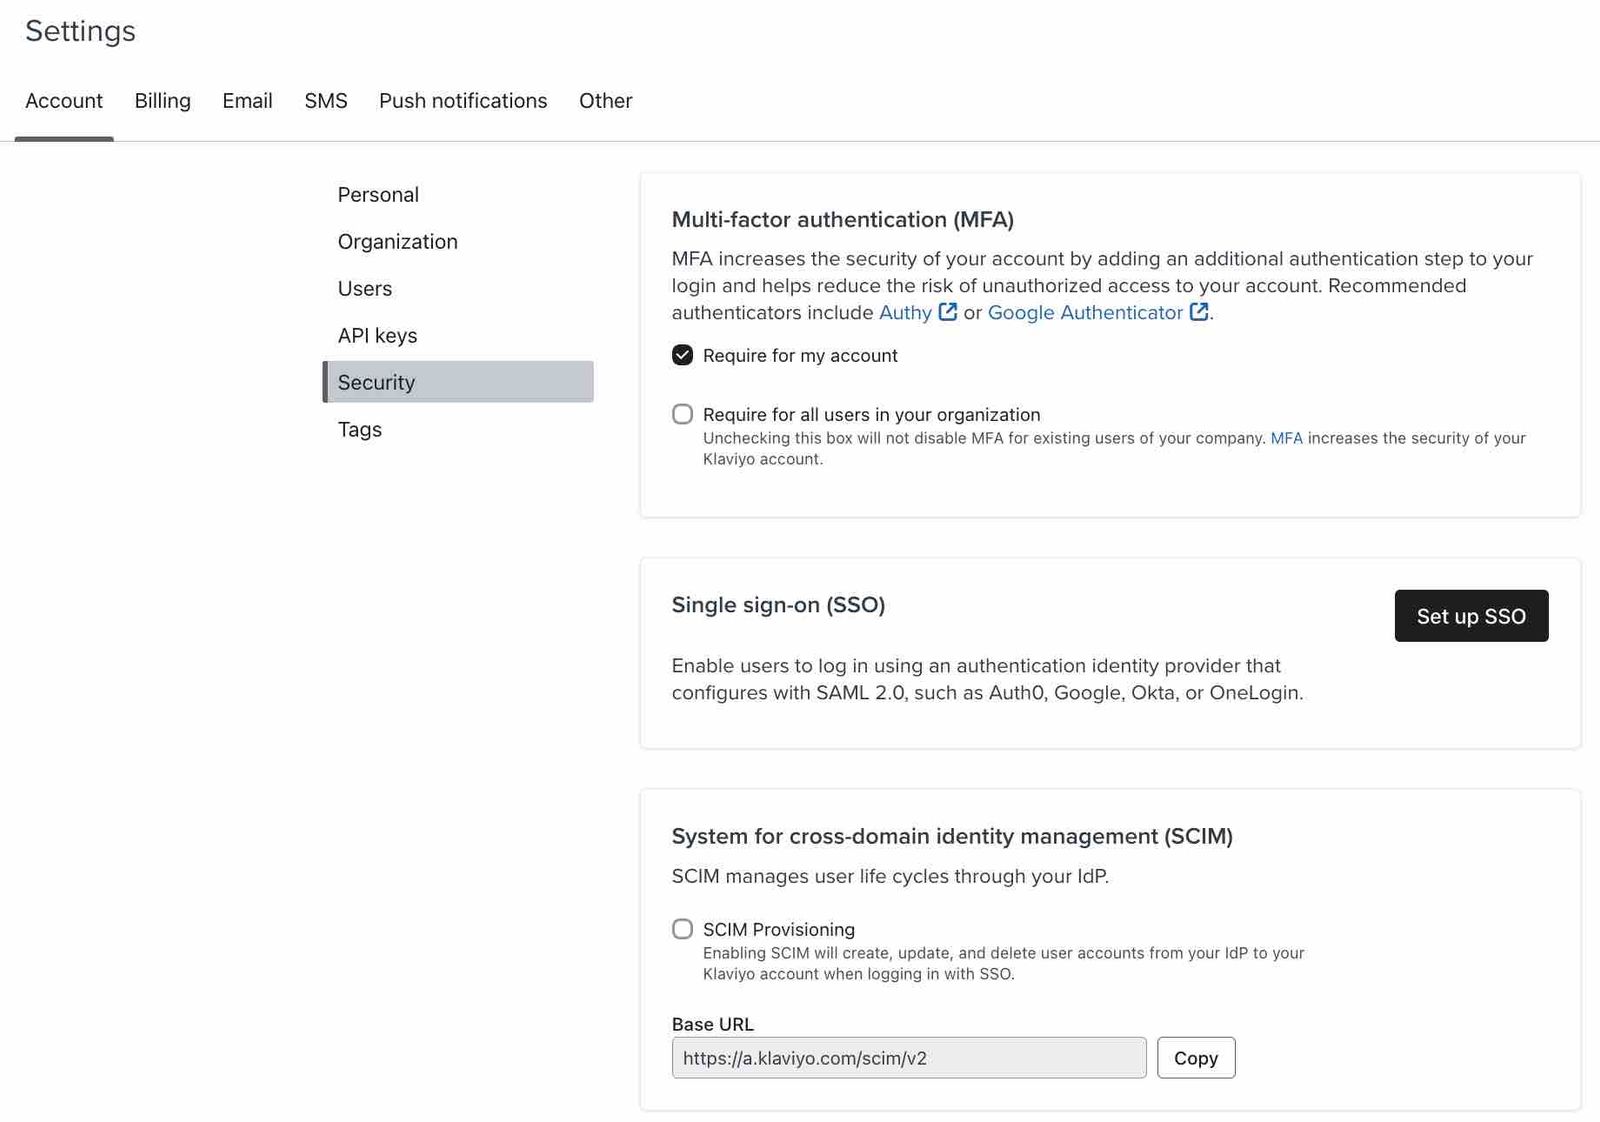
- Haz clic en Configuración.
- Selecciona Seguridad.
- Haz clic en Configurar inicio de sesión único. (Ten en cuenta que no es necesaria la autenticación multifactor).
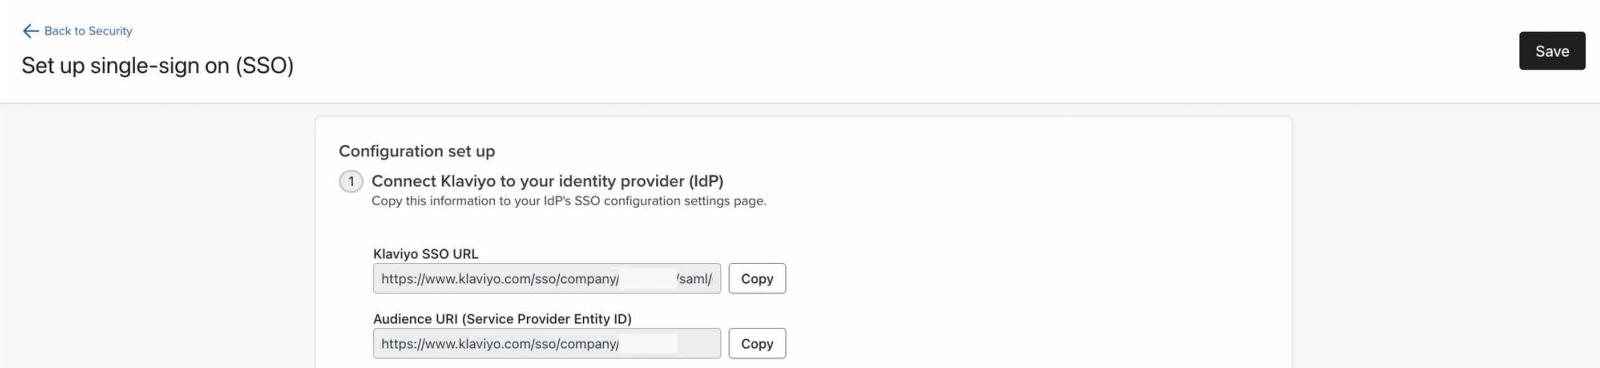
- Copia la URL de SSO de Klaviyo y el URI de audiencia (ID de entidad del proveedor de servicios) para usarlos en la siguiente sección.
Inicia sesión en tu proveedor de SSO
Abre las listas desplegables de abajo para ver las instrucciones específicas del proveedor de identidad (IdP). Para navegar por el proveedor actual, consulta la guía de integración de aplicaciones SAML de Okta o la guía de SSO SAML de Microsoft. En general, tendrás que:
- Abre una nueva pestaña e inicia sesión en tu proveedor de SSO.
- Encuentra los ajustes de configuración de SAML de tu proveedor.
- Pega tanto la URL de SSO de Klaviyo como el URI de audiencia (ID de entidad del proveedor de servicios) en los campos correspondientes y, a continuación, guarda.
- Descarga o localiza los metadatos de tu proveedor de identidad (IdP).
- Asigna usuarios y sus roles a la aplicación de Klaviyo, incluida la persona que probará el SSO.
- Para crear usuarios con aprovisionamiento JIT, configura tu proveedor de identidad (IdP) para que envíe un atributo SAML llamado role con la clave de rol de Klaviyo adecuada que se indica a continuación. Recomendamos usar el formato de clave porque algunos proveedores de identidad (IdP) convierten los atributos a minúsculas, por lo que no se recomienda el formato de etiqueta.
Funciones de los usuarios | Roles de usuario del porfolio |
Propietario | portfolio_owner |
Administrador | portfolio_admin |
Gestor | gestor_de_cartera |
Analista | analista_de_cartera |
coordinador_de_campaña | |
creador_de_contenido | |
Asistencia |
Las funciones dependen del tipo de cuenta en la que estás configurando el SSO. En una cuenta normal, solo se aplican los roles de usuario de la cuenta. En una cuenta de porfolio, solo se aplican los roles de usuario del porfolio.
Usa owner o portfolio_owner solo para el Propietario existente. El aprovisionamiento JIT no puede crear un Propietario ni transferir la propiedad. Transfiere la propiedad en Klaviyo en su lugar.
Okta
- Inicia sesión en tu cuenta de administrador de Okta.
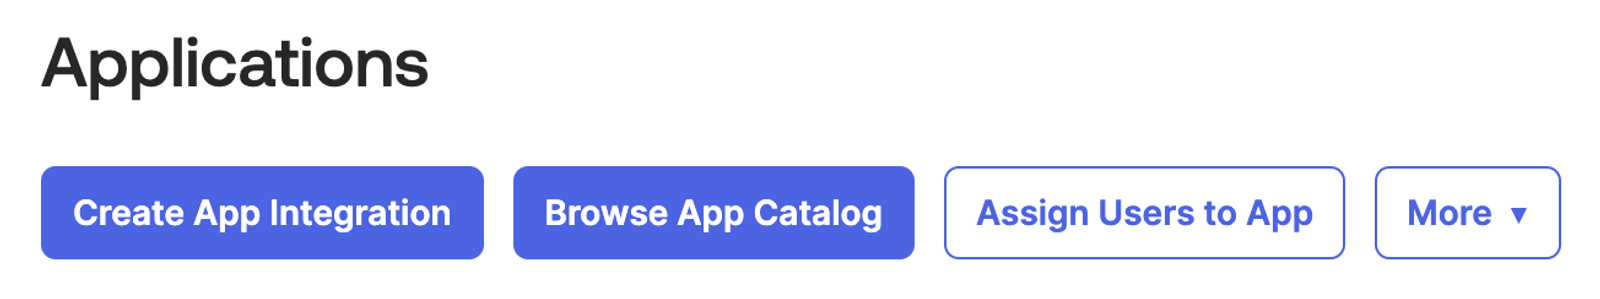
- Ve a Aplicaciones y recursos > Aplicaciones.
- Selecciona Crear integración de aplicaciones y, a continuación, Experiencia clásica.
- En el modal, selecciona la opción SAML 2.0.
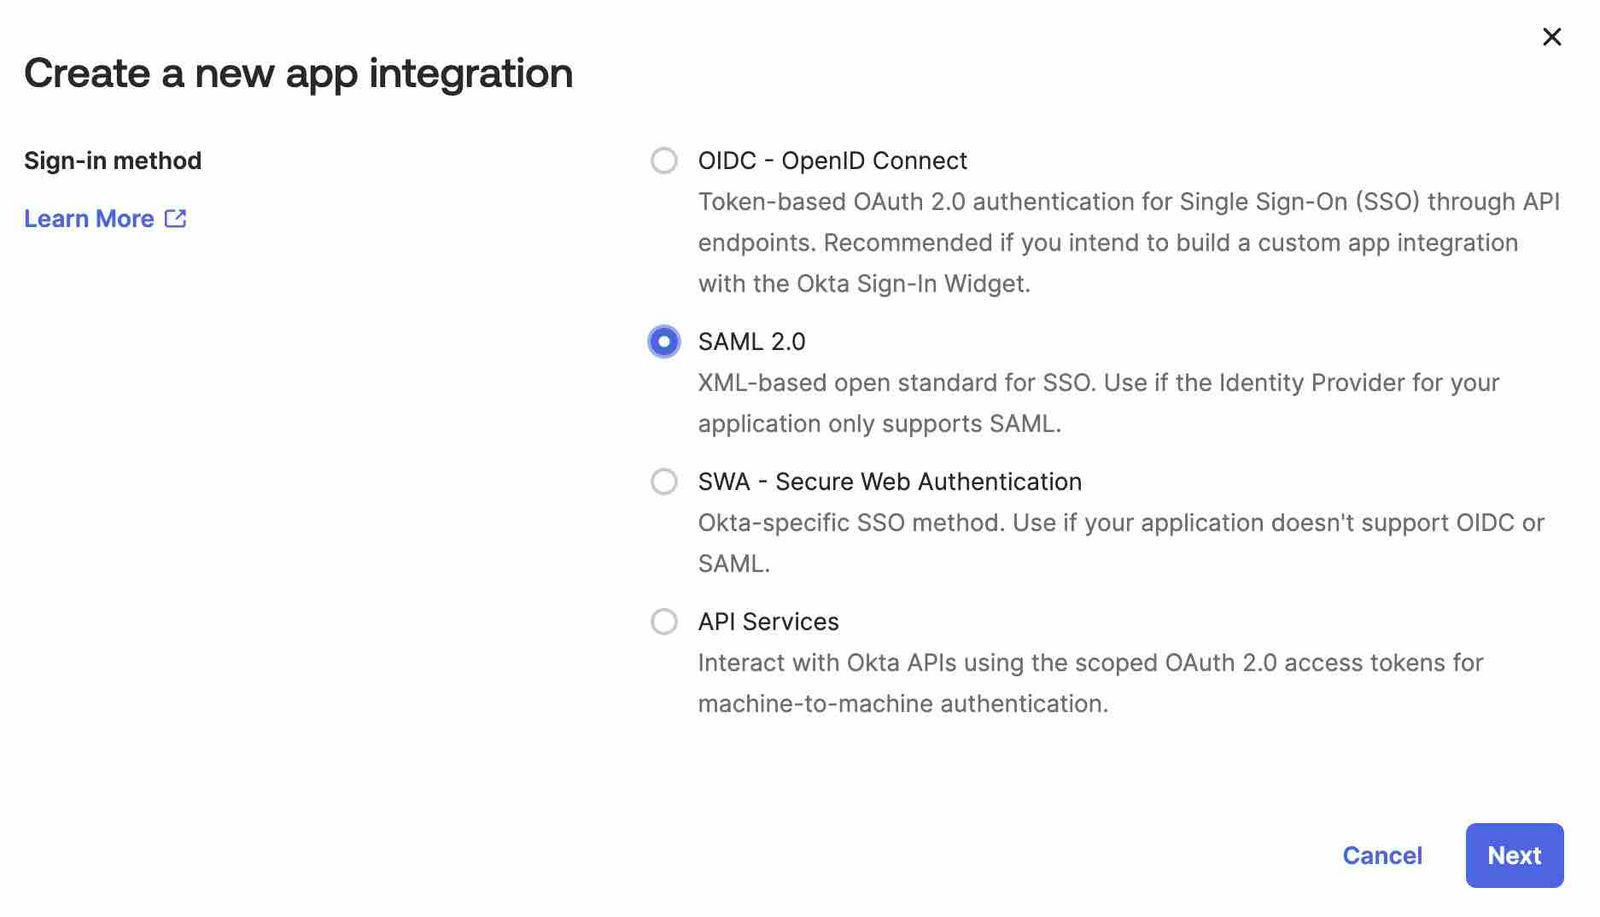
- Haz clic en Siguiente.
- Asigna un nombre a la integración (p. ej., «Klaviyo»).
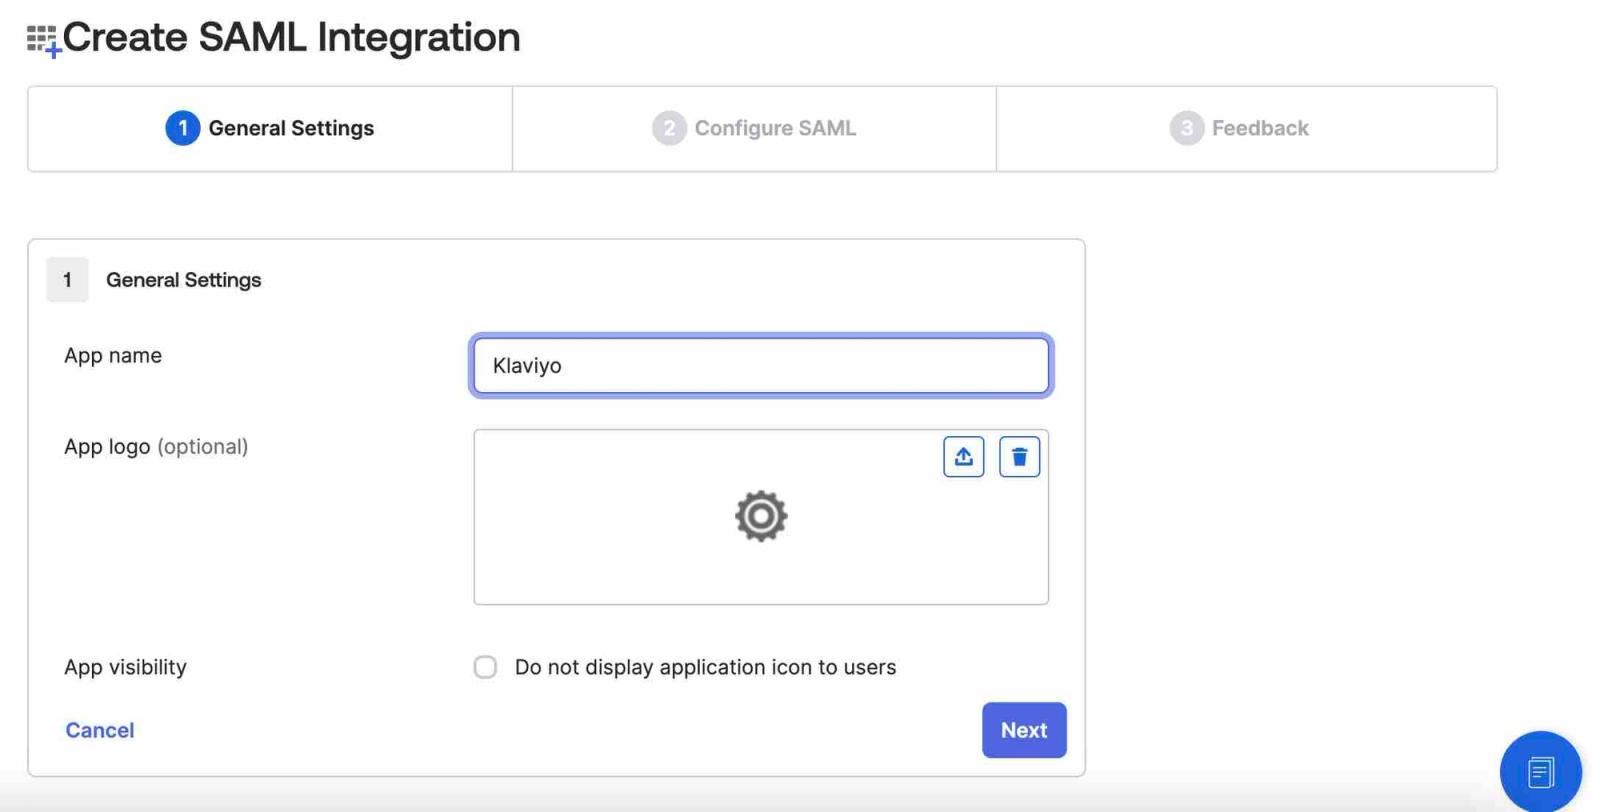
- Haz clic en Siguiente.
- En el campo URL de inicio de sesión único, pega la URL de SSO de Klaviyo desde la pantalla de configuración de SSO de Klaviyo.
- En el campo Audience URI (SP Entity ID), pega el Audience URI (Service Provider Entity ID) de Klaviyo.
- Configura el campo de formato Name ID como EmailAddress.
- Cambia el Nombre de usuario de la aplicación a Email.
- Comprueba que Update application username on esté configurado como Create and update.
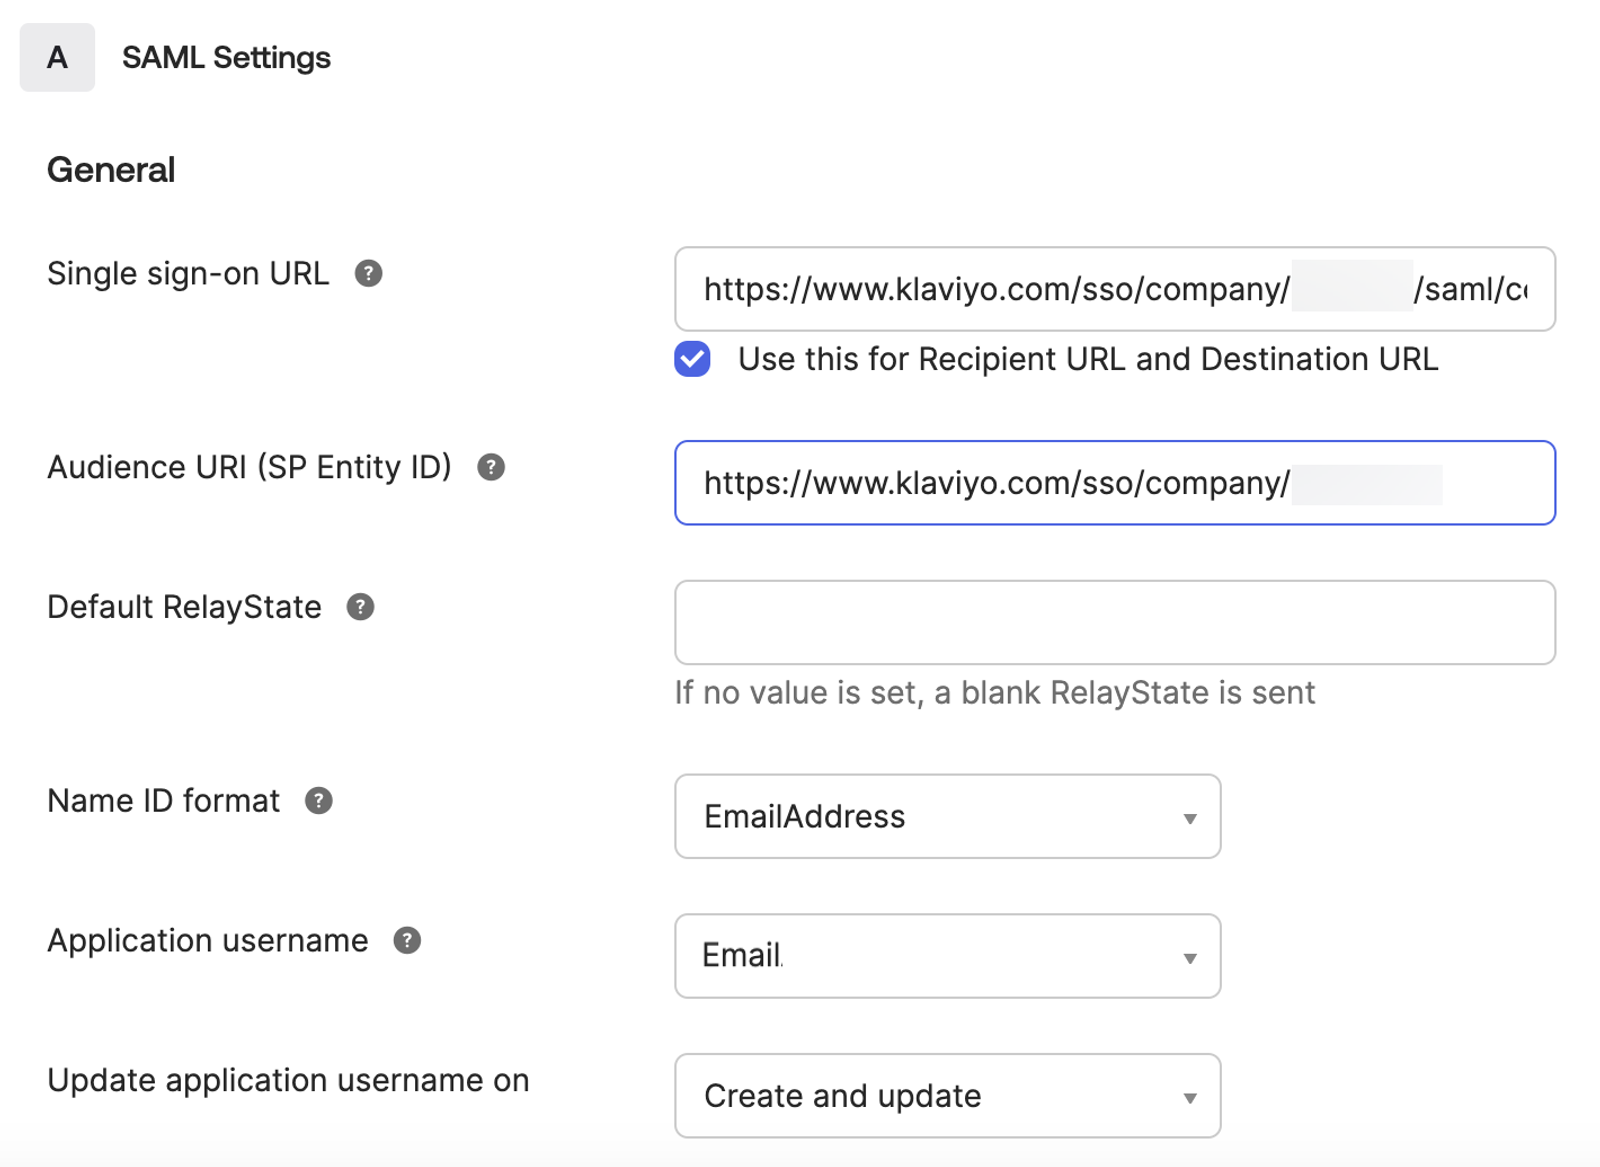
- Haz clic en Siguiente.
- Selecciona Soy cliente de Okta y voy a añadir una aplicación interna.
- Completa las opciones de comentarios restantes para tu aplicación tal y como se describe en la guía de configuración de Okta.
- Desplázate hasta la parte inferior de la página y haz clic en Finalizar.
- Ve a la pestaña Iniciar sesión .
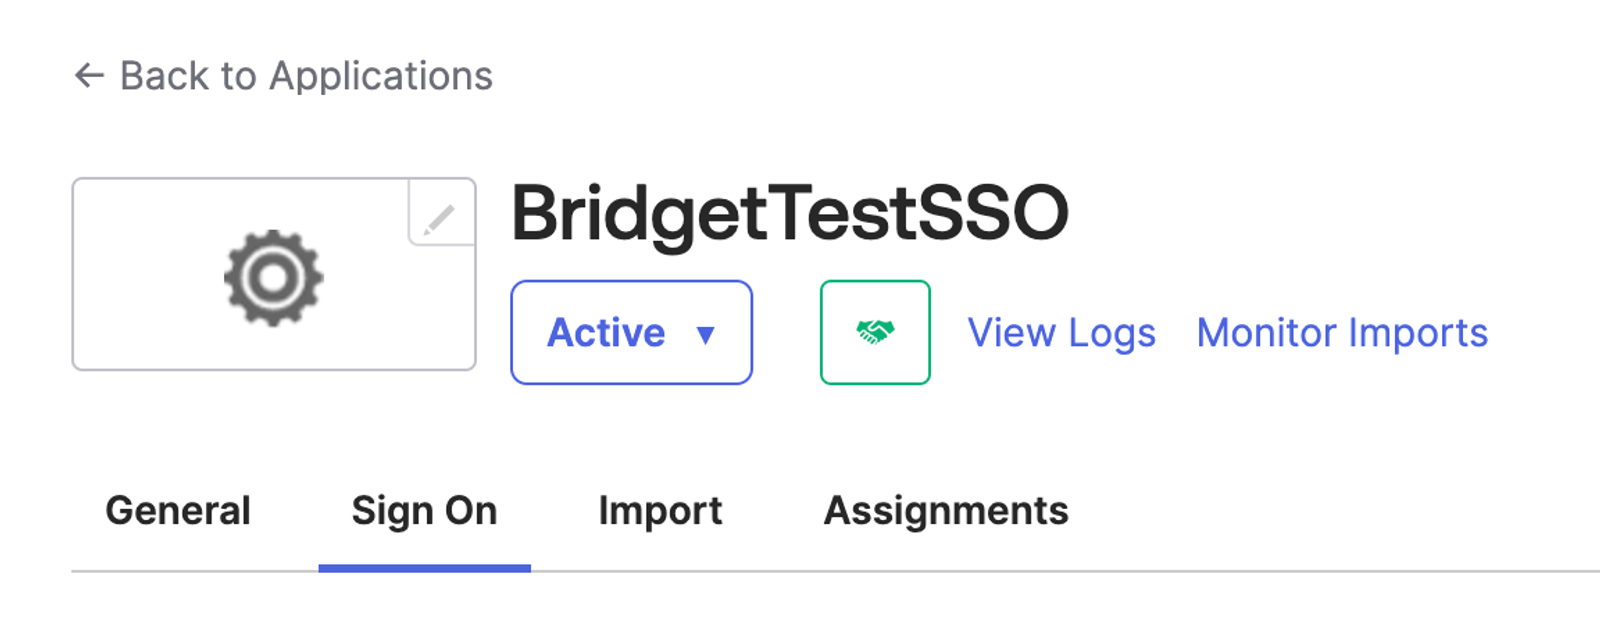
- Desplázate hacia abajo hasta la sección SAML Signing Certificates.
- Busca un certificado activo y, a continuación, haz clic en el menú desplegable Acciones .
- Haz clic en Ver metadatos del proveedor de identidad (IdP).
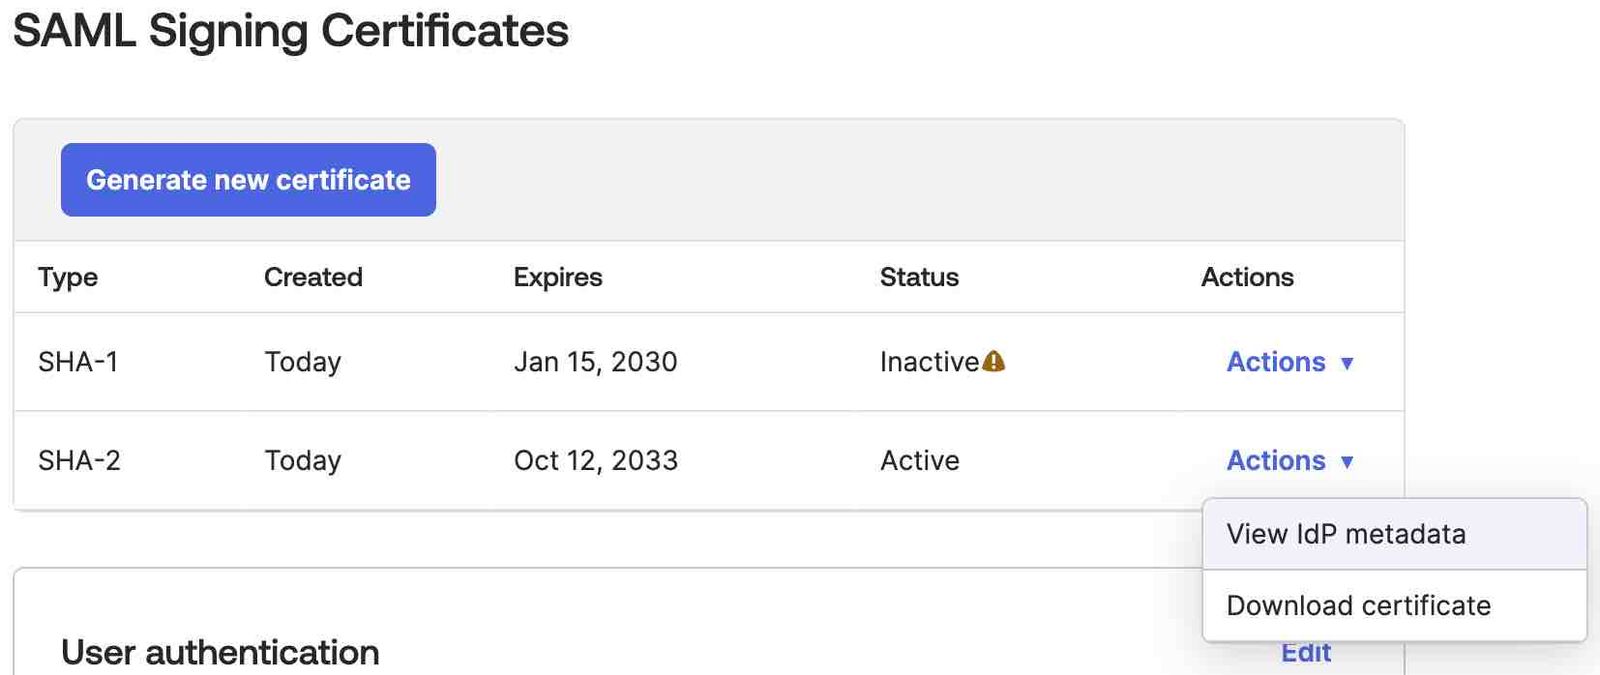
- Se abrirá una nueva pestaña que debería tener un aspecto similar al que se muestra a continuación.
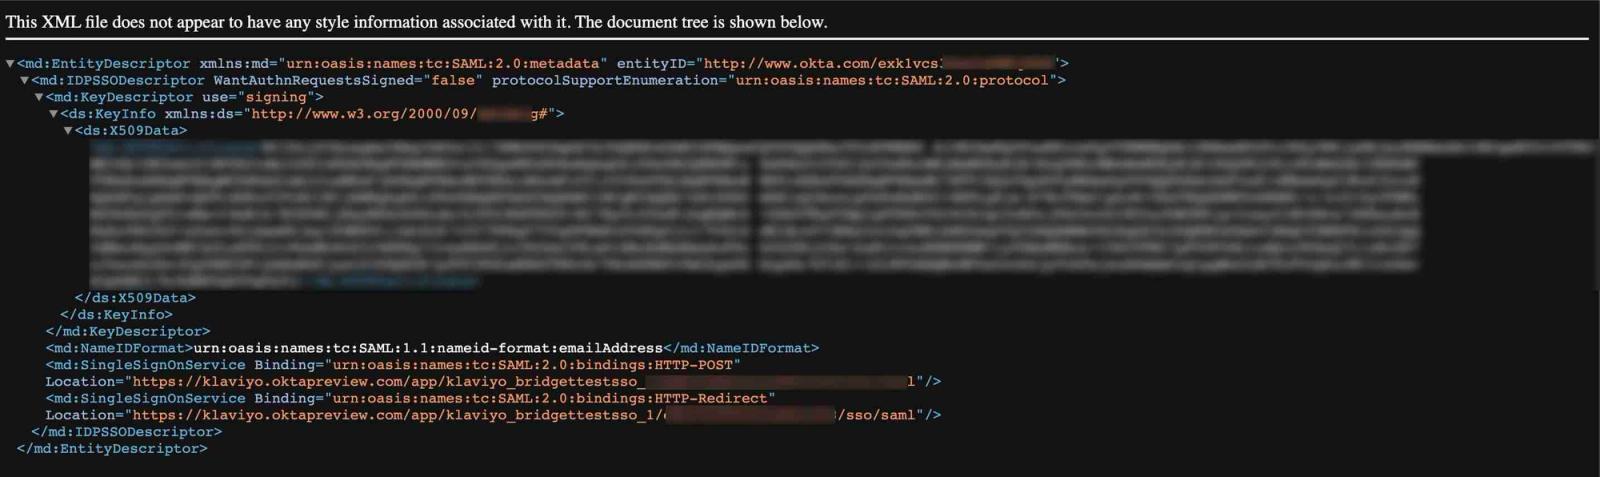
- En la nueva pestaña, haz clic con el botón derecho y selecciona Guardar como > Guardar para que puedas subir este archivo a Klaviyo más adelante.
- Vuelve a Okta.
- Ve a la pestaña Asignaciones .
- Haz clic en Asignar.
- Elige si quieres asignar la aplicación a una persona (es decir, personas) o a un grupo.
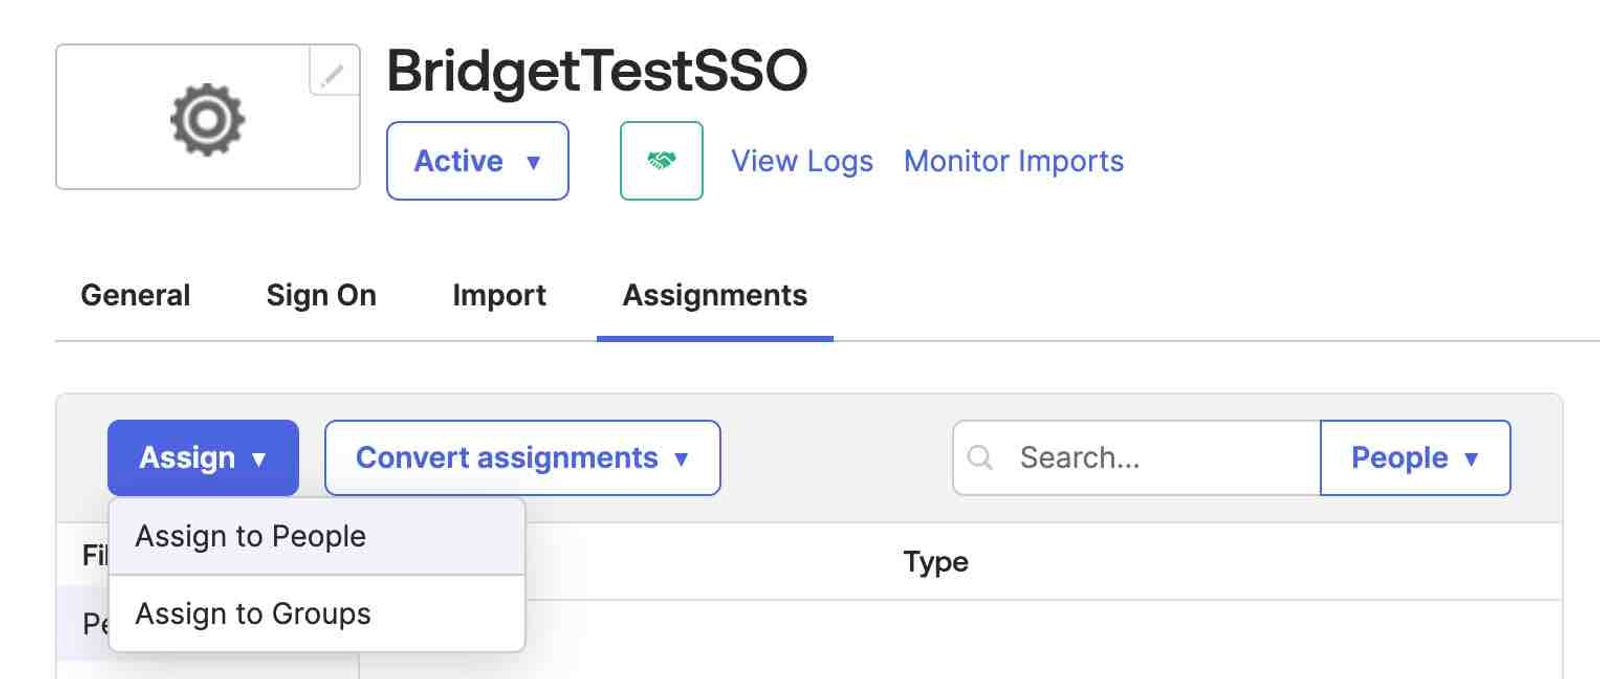
- Busca a las personas o los grupos a los que quieras asignar Klaviyo y haz clic en Asignar junto a su(s) nombre(s).
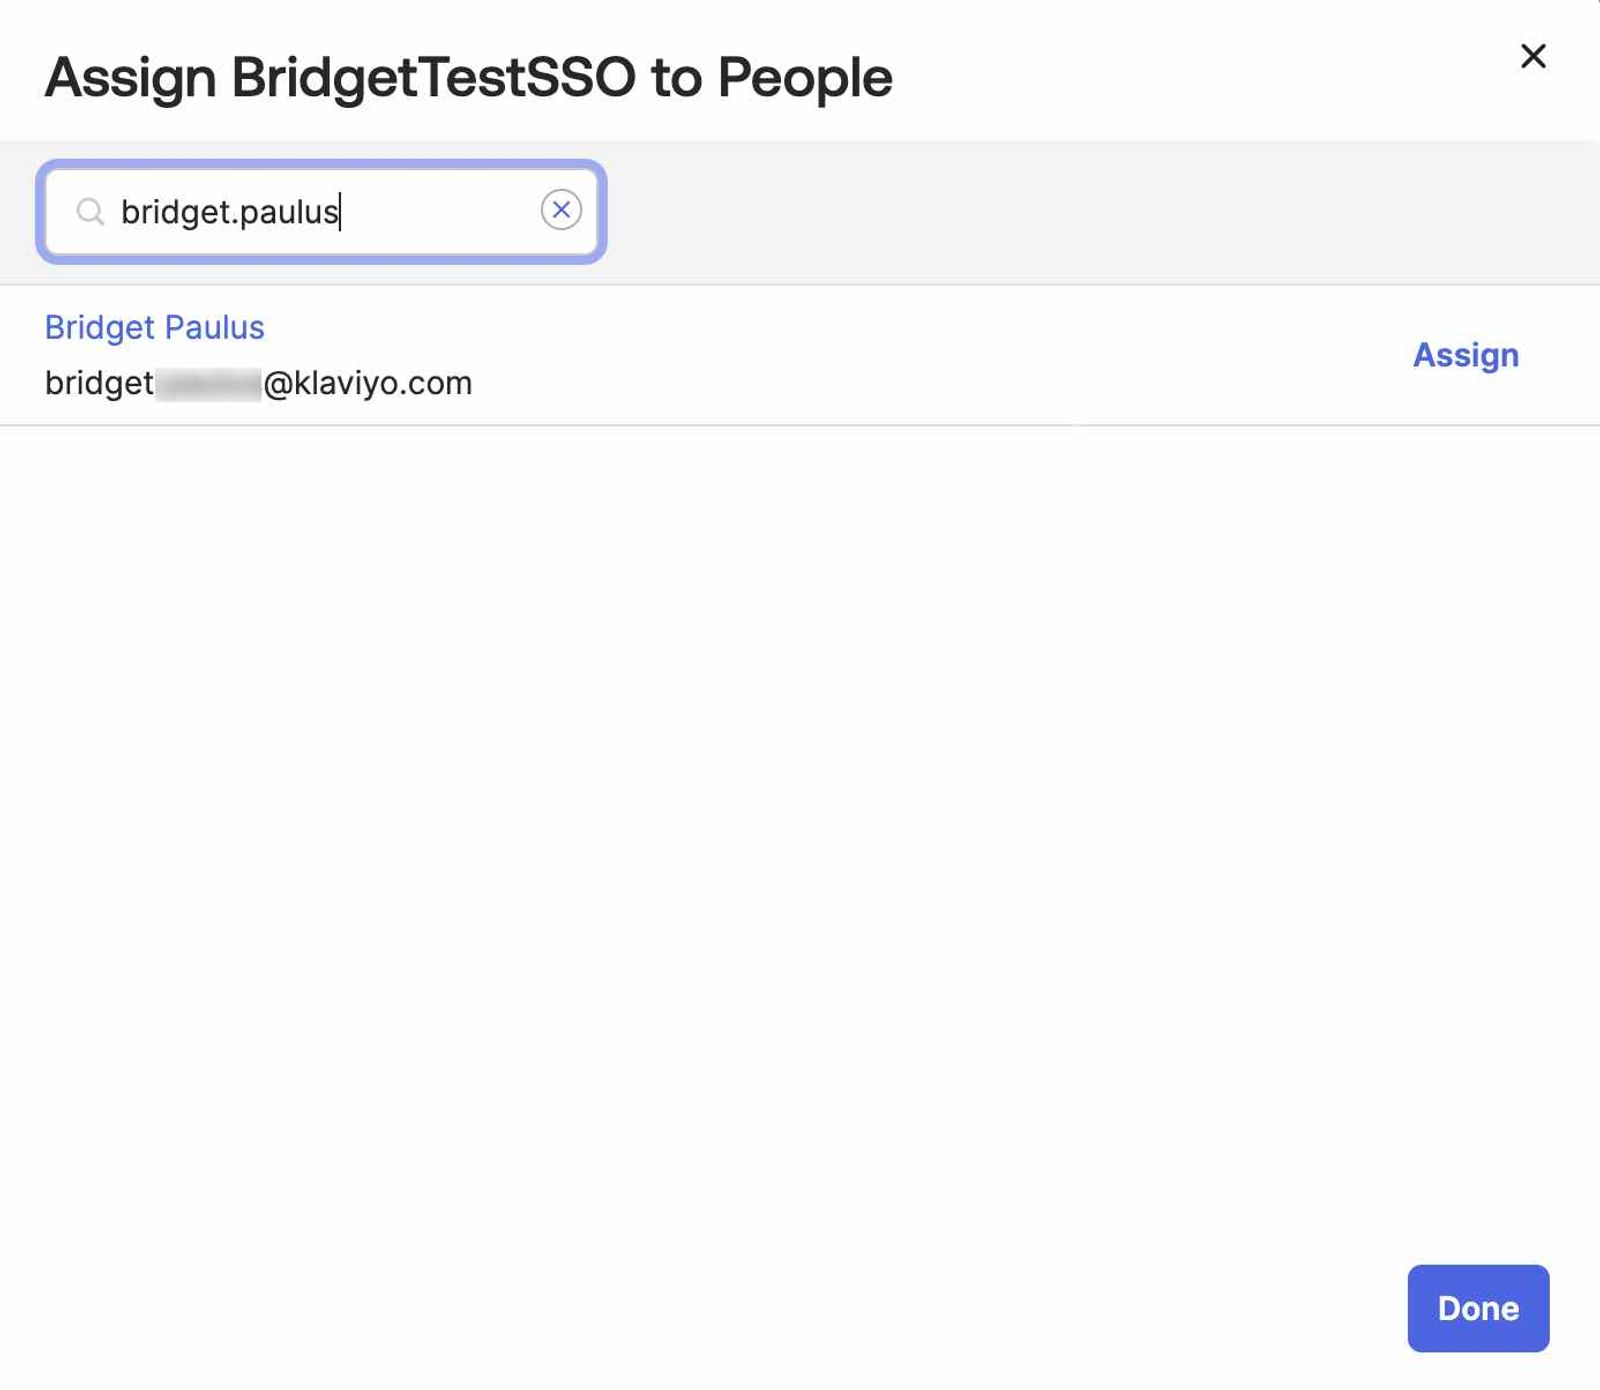
- Si estás seleccionando personas:
- Elegir el nombre de usuario de cada persona; el valor predeterminado es su nombre de usuario en Okta.
- Haz clic en Guardar y volver.
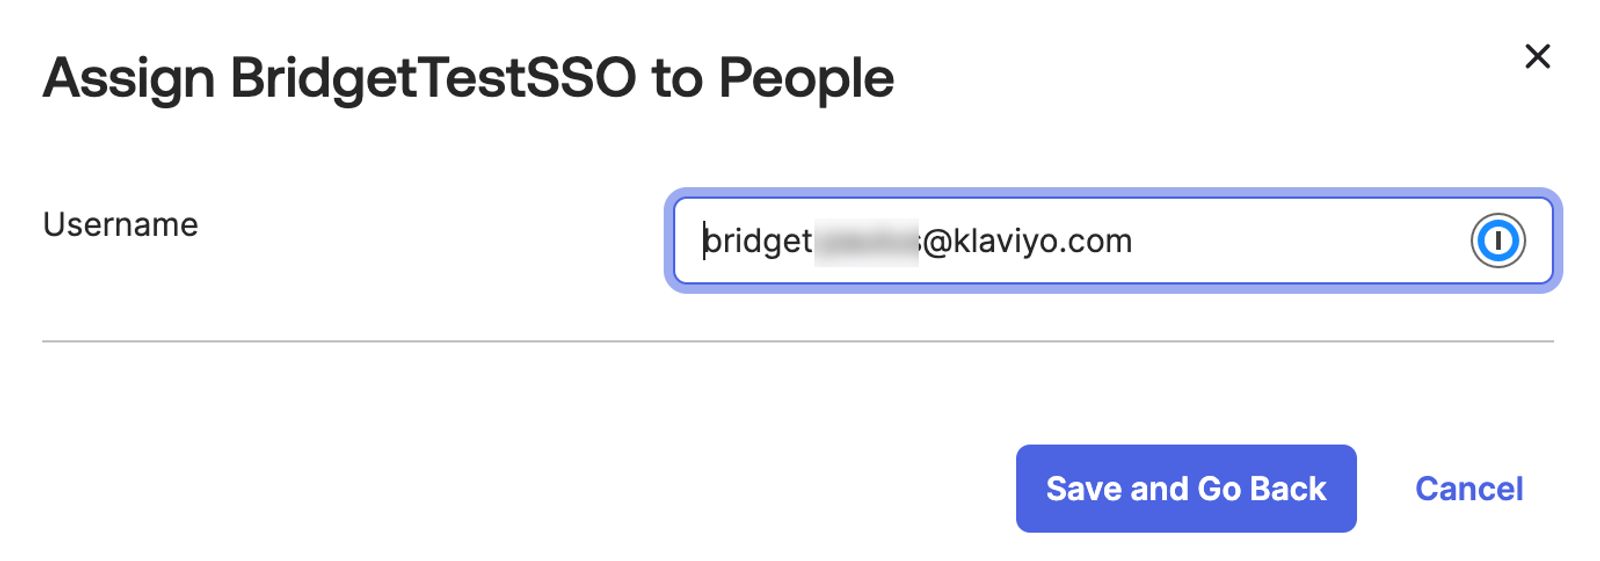
- Cuando termines, haz clic en Listo.
Inicio de sesión único
- Inicia sesión en tu cuenta de One Login.
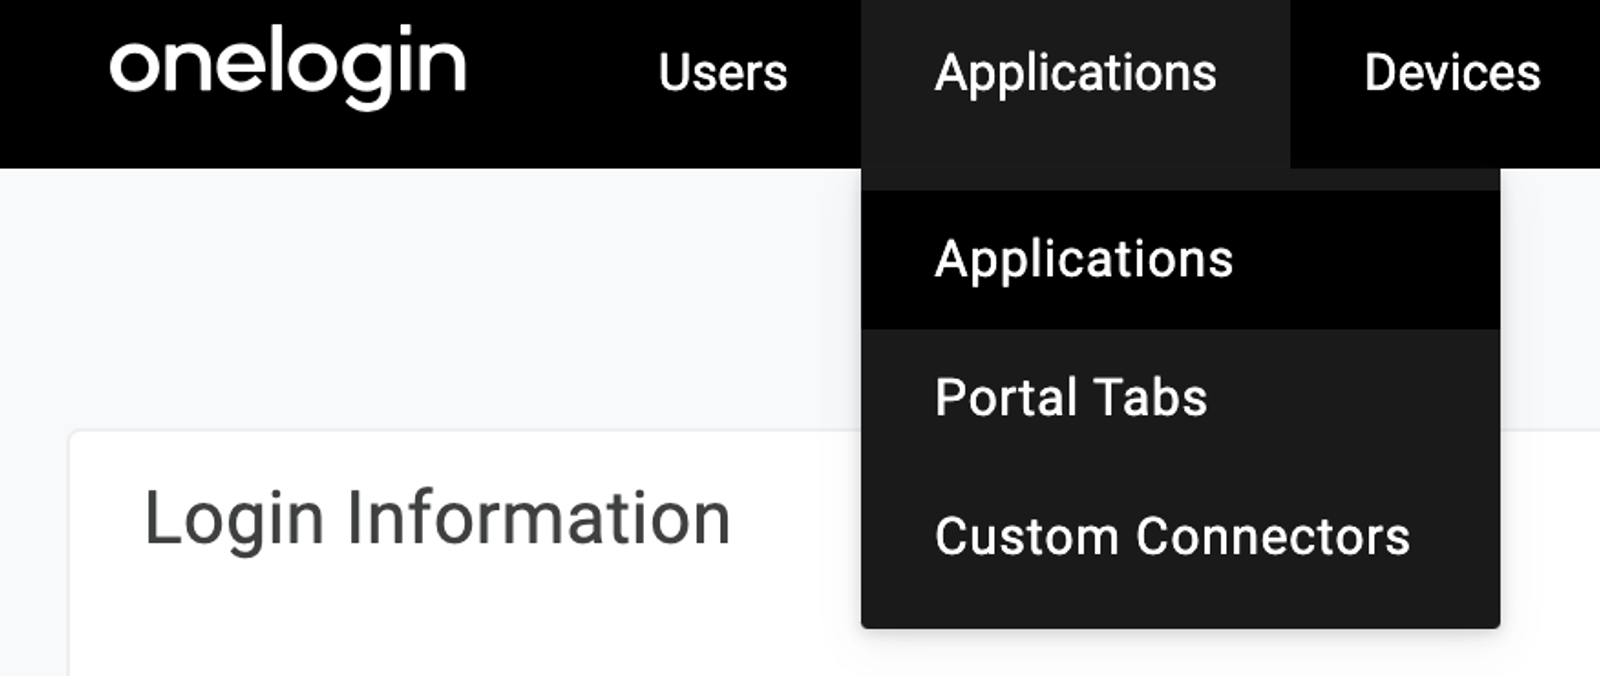
- Ve a Aplicaciones > Aplicaciones.
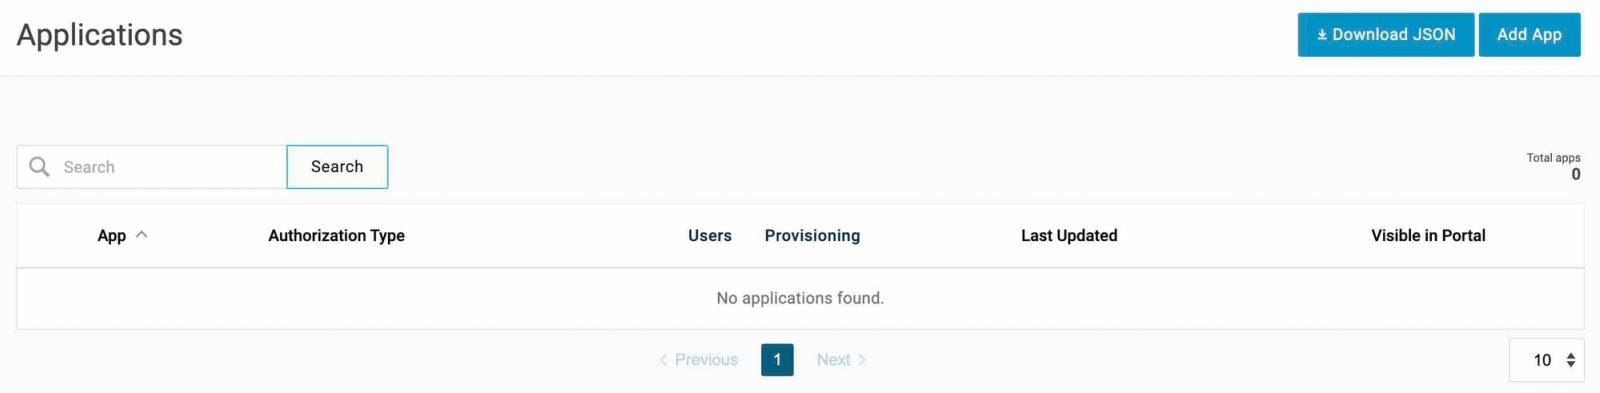
- Haz clic en Añadir aplicación en la esquina superior derecha.
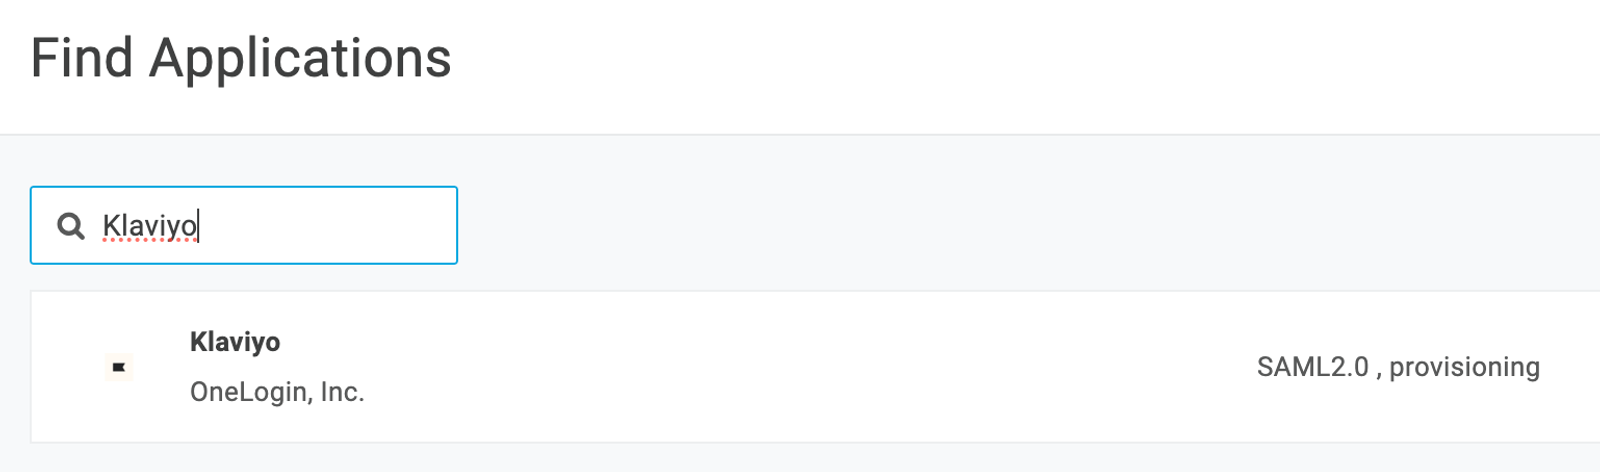
- Busca «Klaviyo» y, a continuación, selecciona el resultado que aparece.
- Opcional: elegir el nombre para mostrar, subir un icono nuevo o añadir una descripción para esta aplicación.
- Pulsa Save (Guardar) en la esquina superior derecha.
- Ve a Configuración en la barra lateral izquierda.
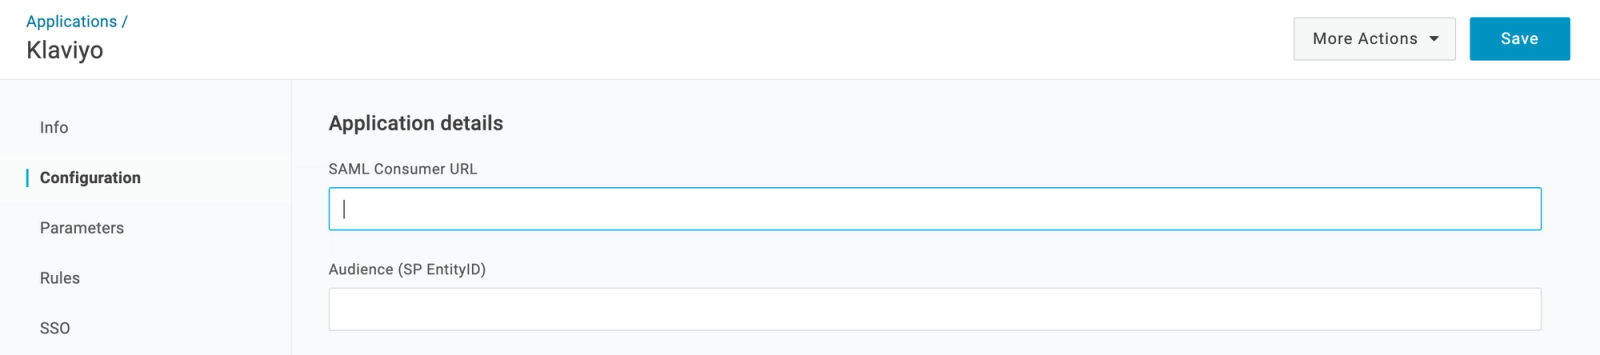
- En el campo URL del consumidor de SAML , pega tu URL de SSO de Klaviyo.
- En el campo Audiencia (SP EntityID) , pega tu URI de la audiencia (ID de entidad del proveedor de servicios).
- Pulsa Guardar.
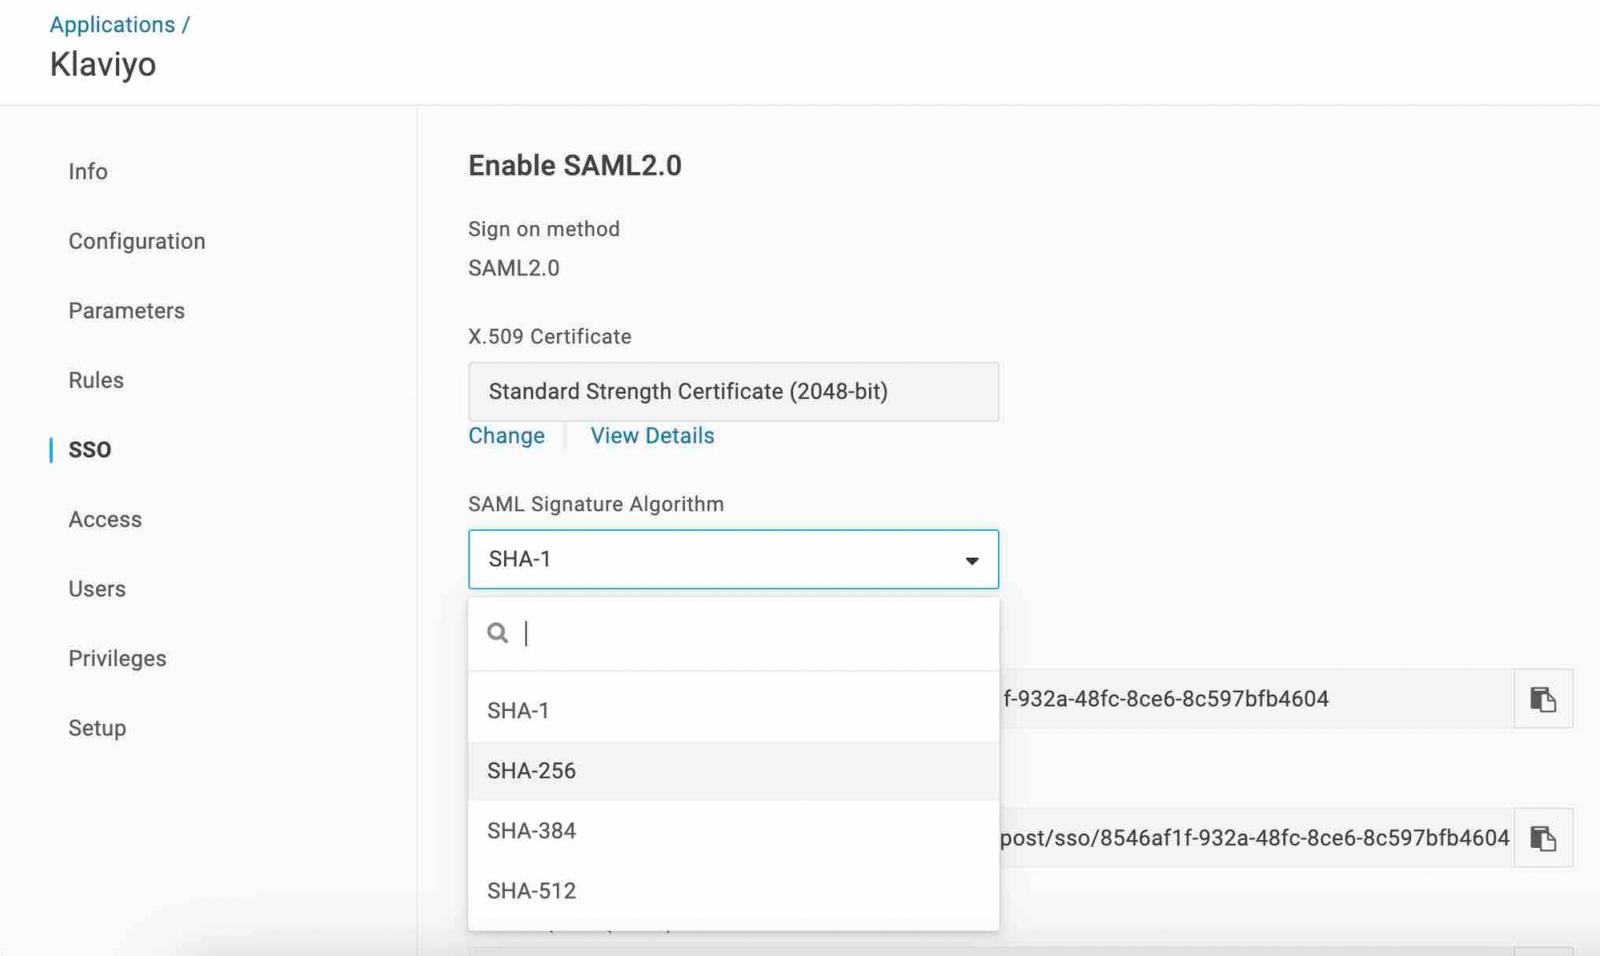
- Haz clic en SSO en la barra lateral izquierda.
- Abre el desplegable Algoritmo de firma de SAML .
- Selecciona SHA-256.
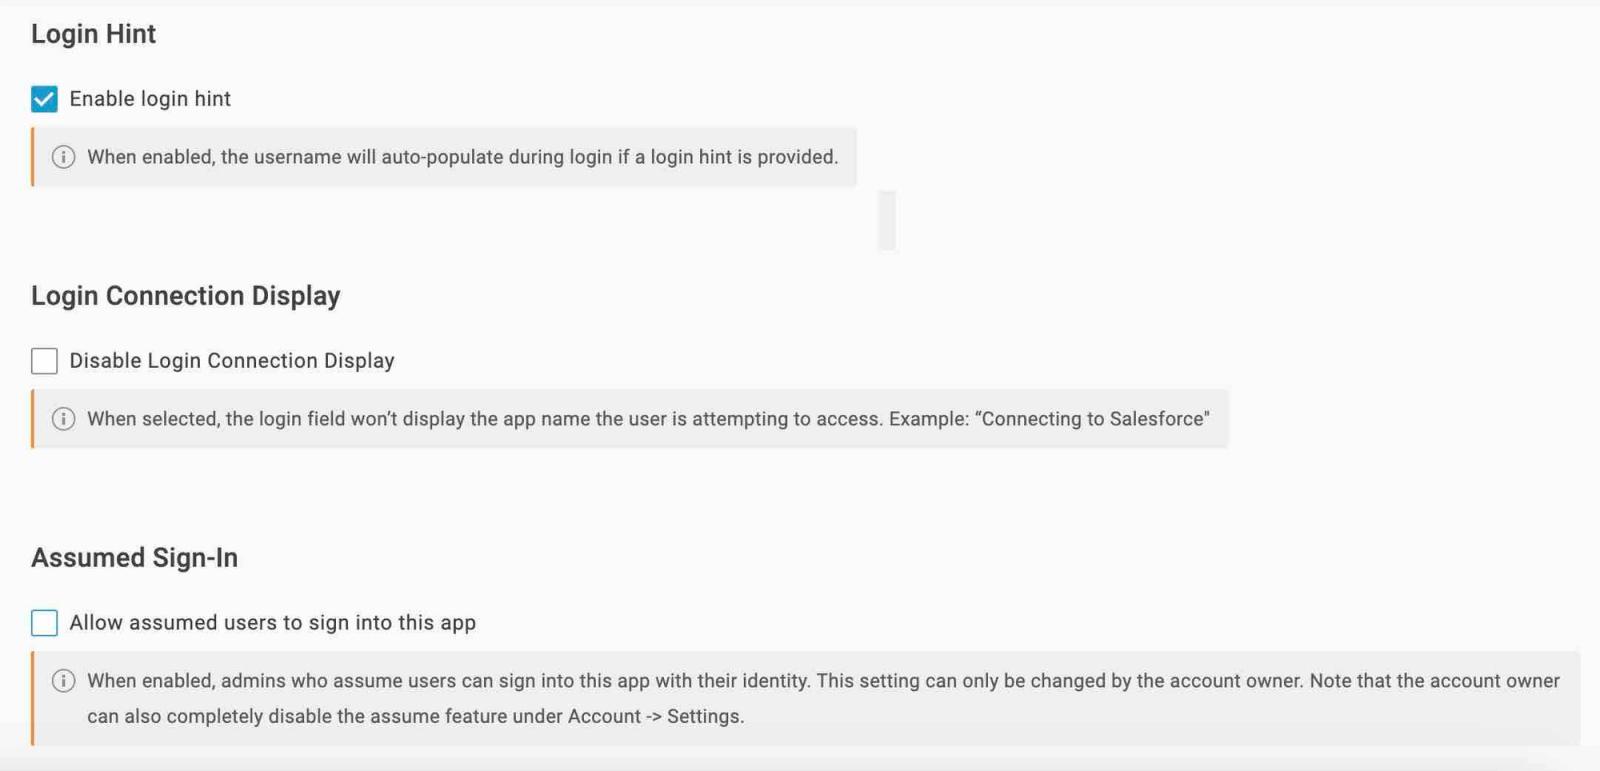
- Opcional: desplázate hacia abajo para cambiar la configuración de visualización de inicio de sesión.
- Pulsa Guardar.
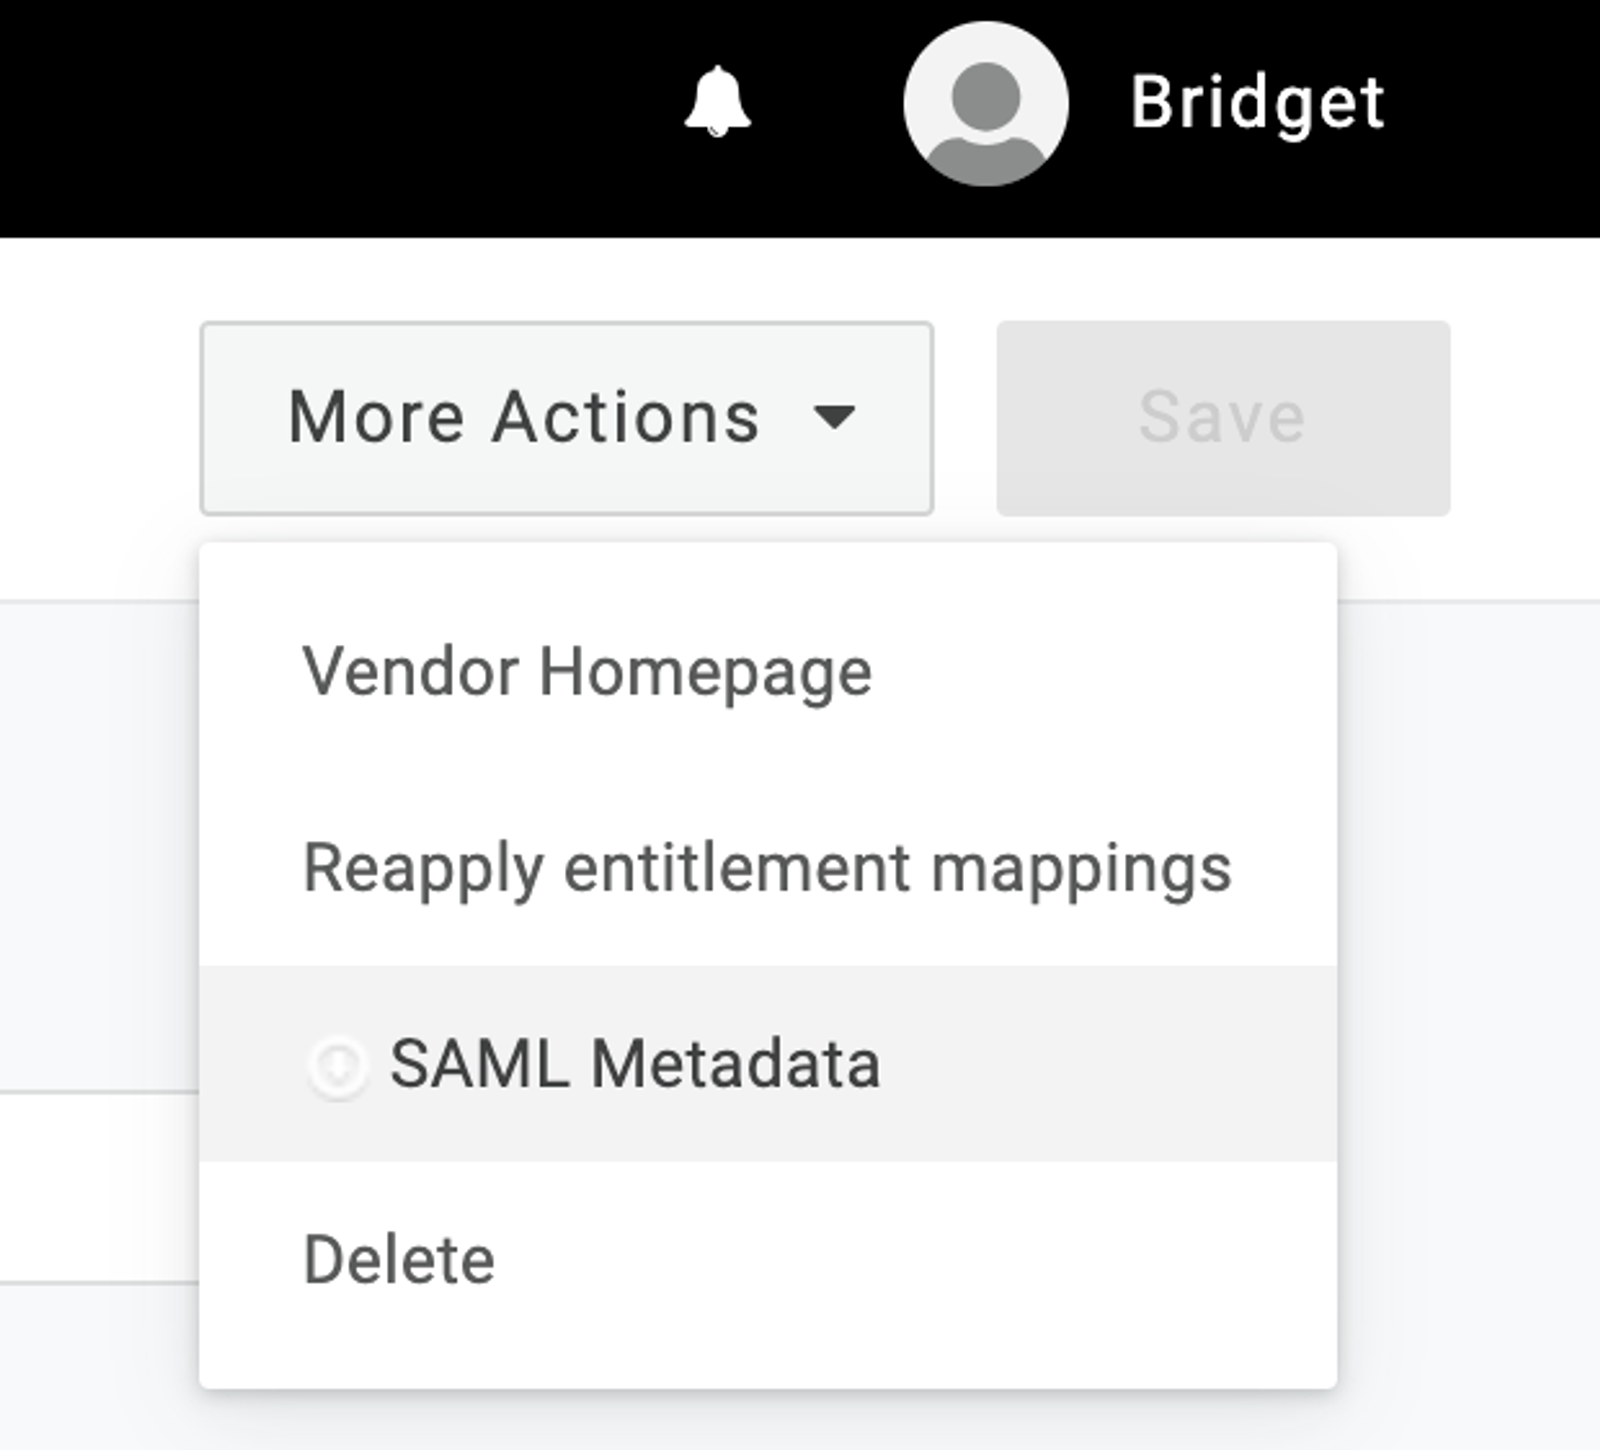
- Abre el menú desplegable Más acciones situado en la parte superior derecha.
- Selecciona Metadatos de SAML. Esto descargará el archivo que necesitas subir en la siguiente sección.
Antes de pasar a la siguiente sección, tienes que añadir usuarios a la aplicación de Klaviyo en One Login y, después, asignarles sus roles.
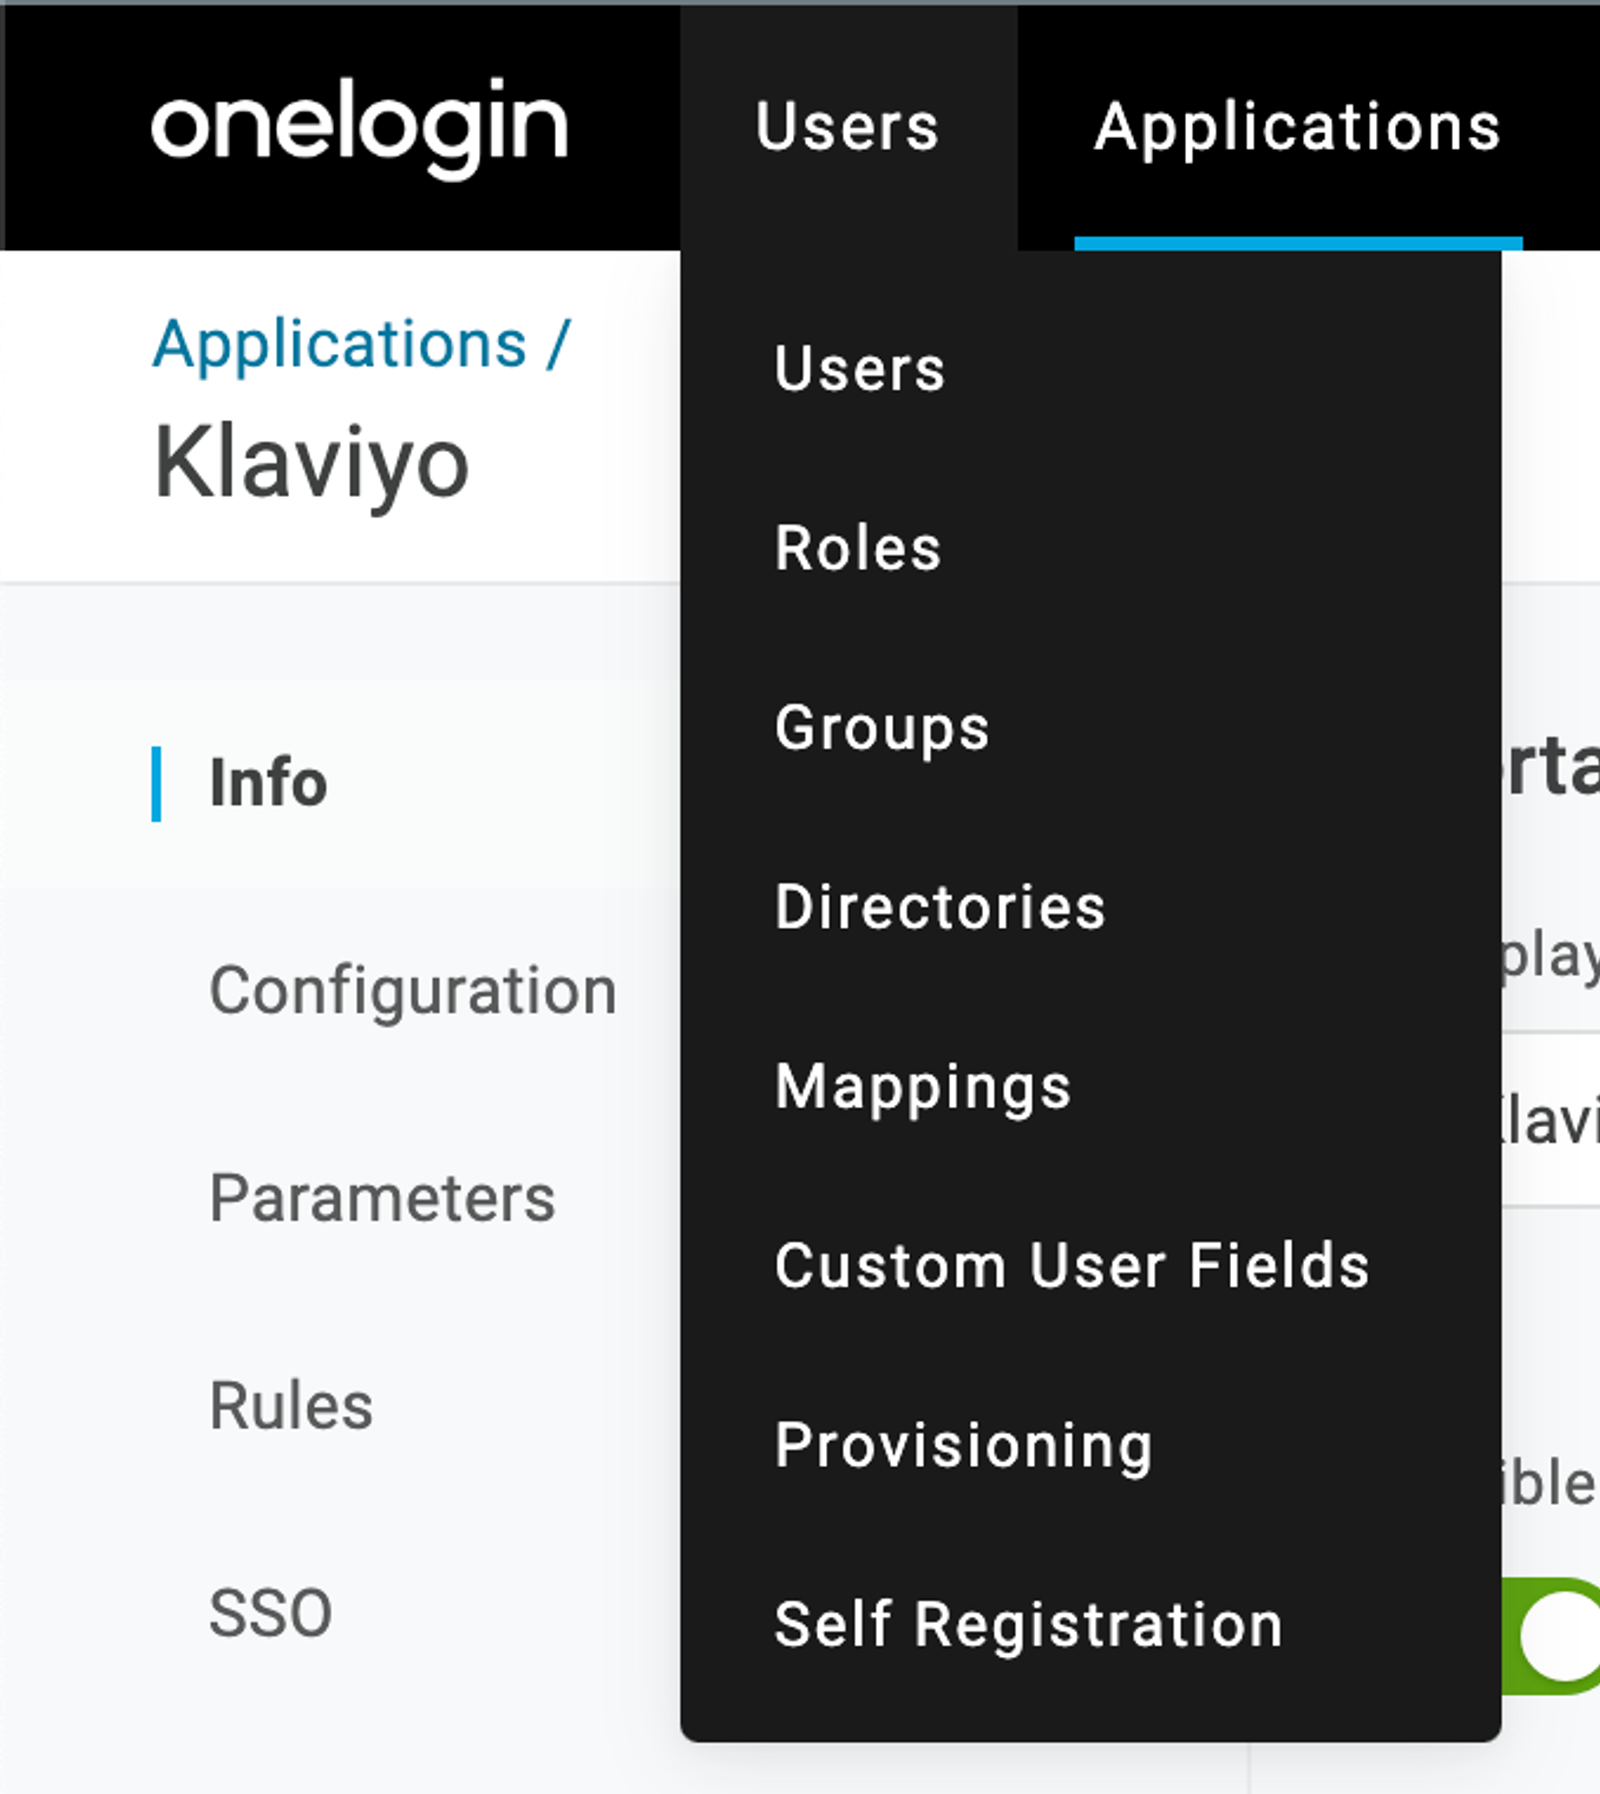
- Para añadir usuarios a la aplicación de Klaviyo, haz clic en Users > Users en la esquina superior izquierda.
- Selecciona un usuario para acceder a Klaviyo. Recomendamos asignar a la persona que va a configurar el SSO en Klaviyo.
- Selecciona Aplicaciones en la barra lateral izquierda.
- Haz clic en el botón de suma del lado derecho para añadir una aplicación a este usuario.
- Selecciona Klaviyo en el menú desplegable.
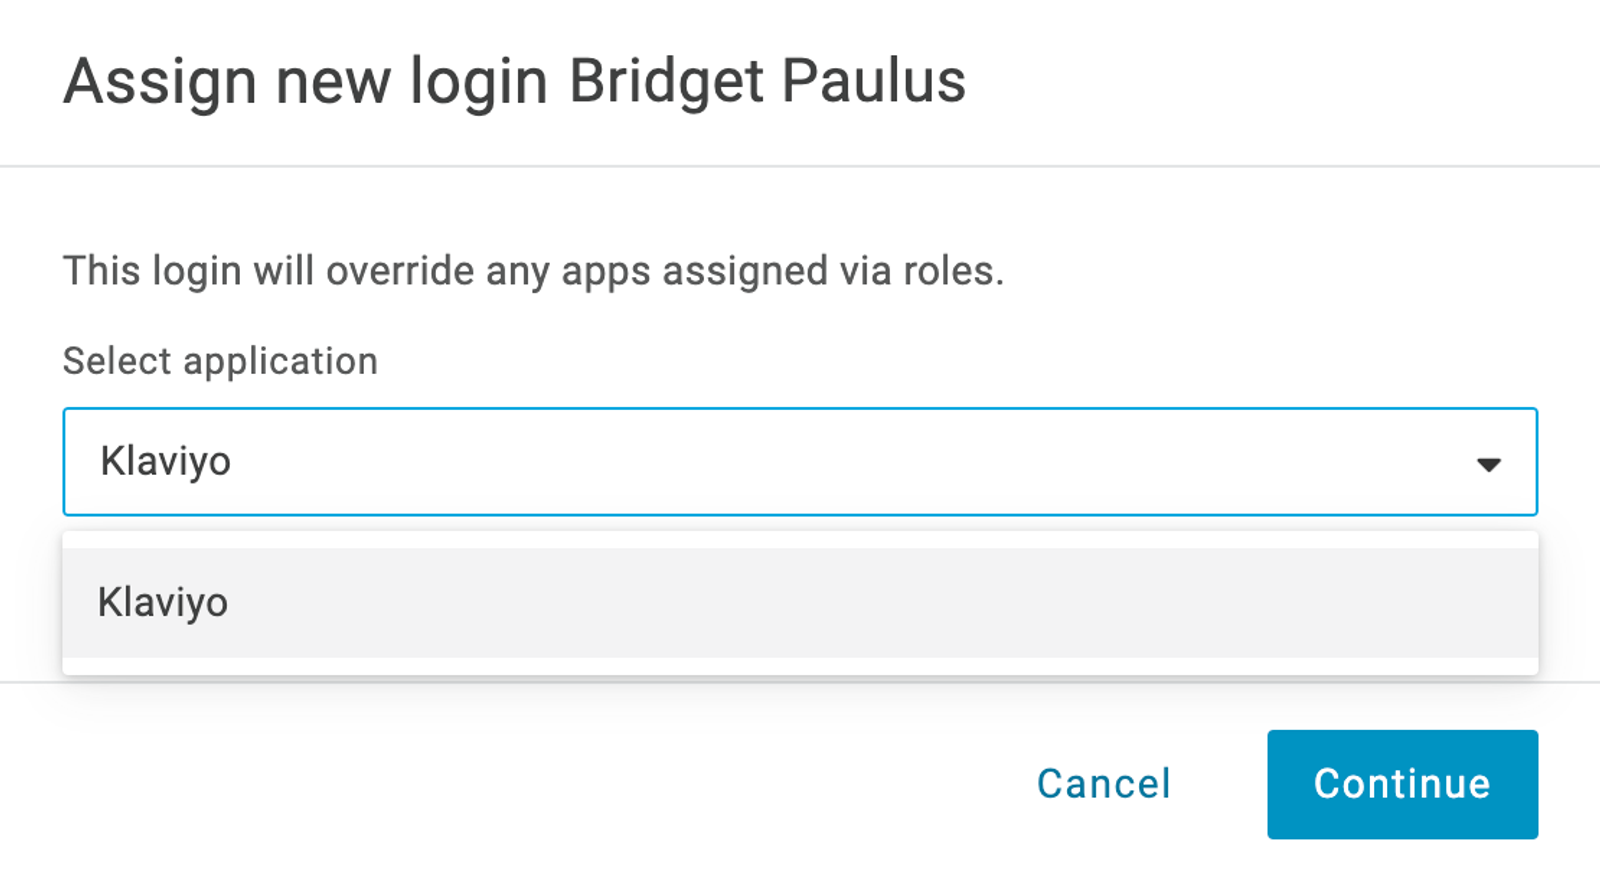
- Haz clic en Continuar.
- En el modal que aparece, desplázate hacia abajo hasta el menú desplegable de rol .
- Abre este desplegable y selecciona el rol de Klaviyo que se debe asignar a este usuario.
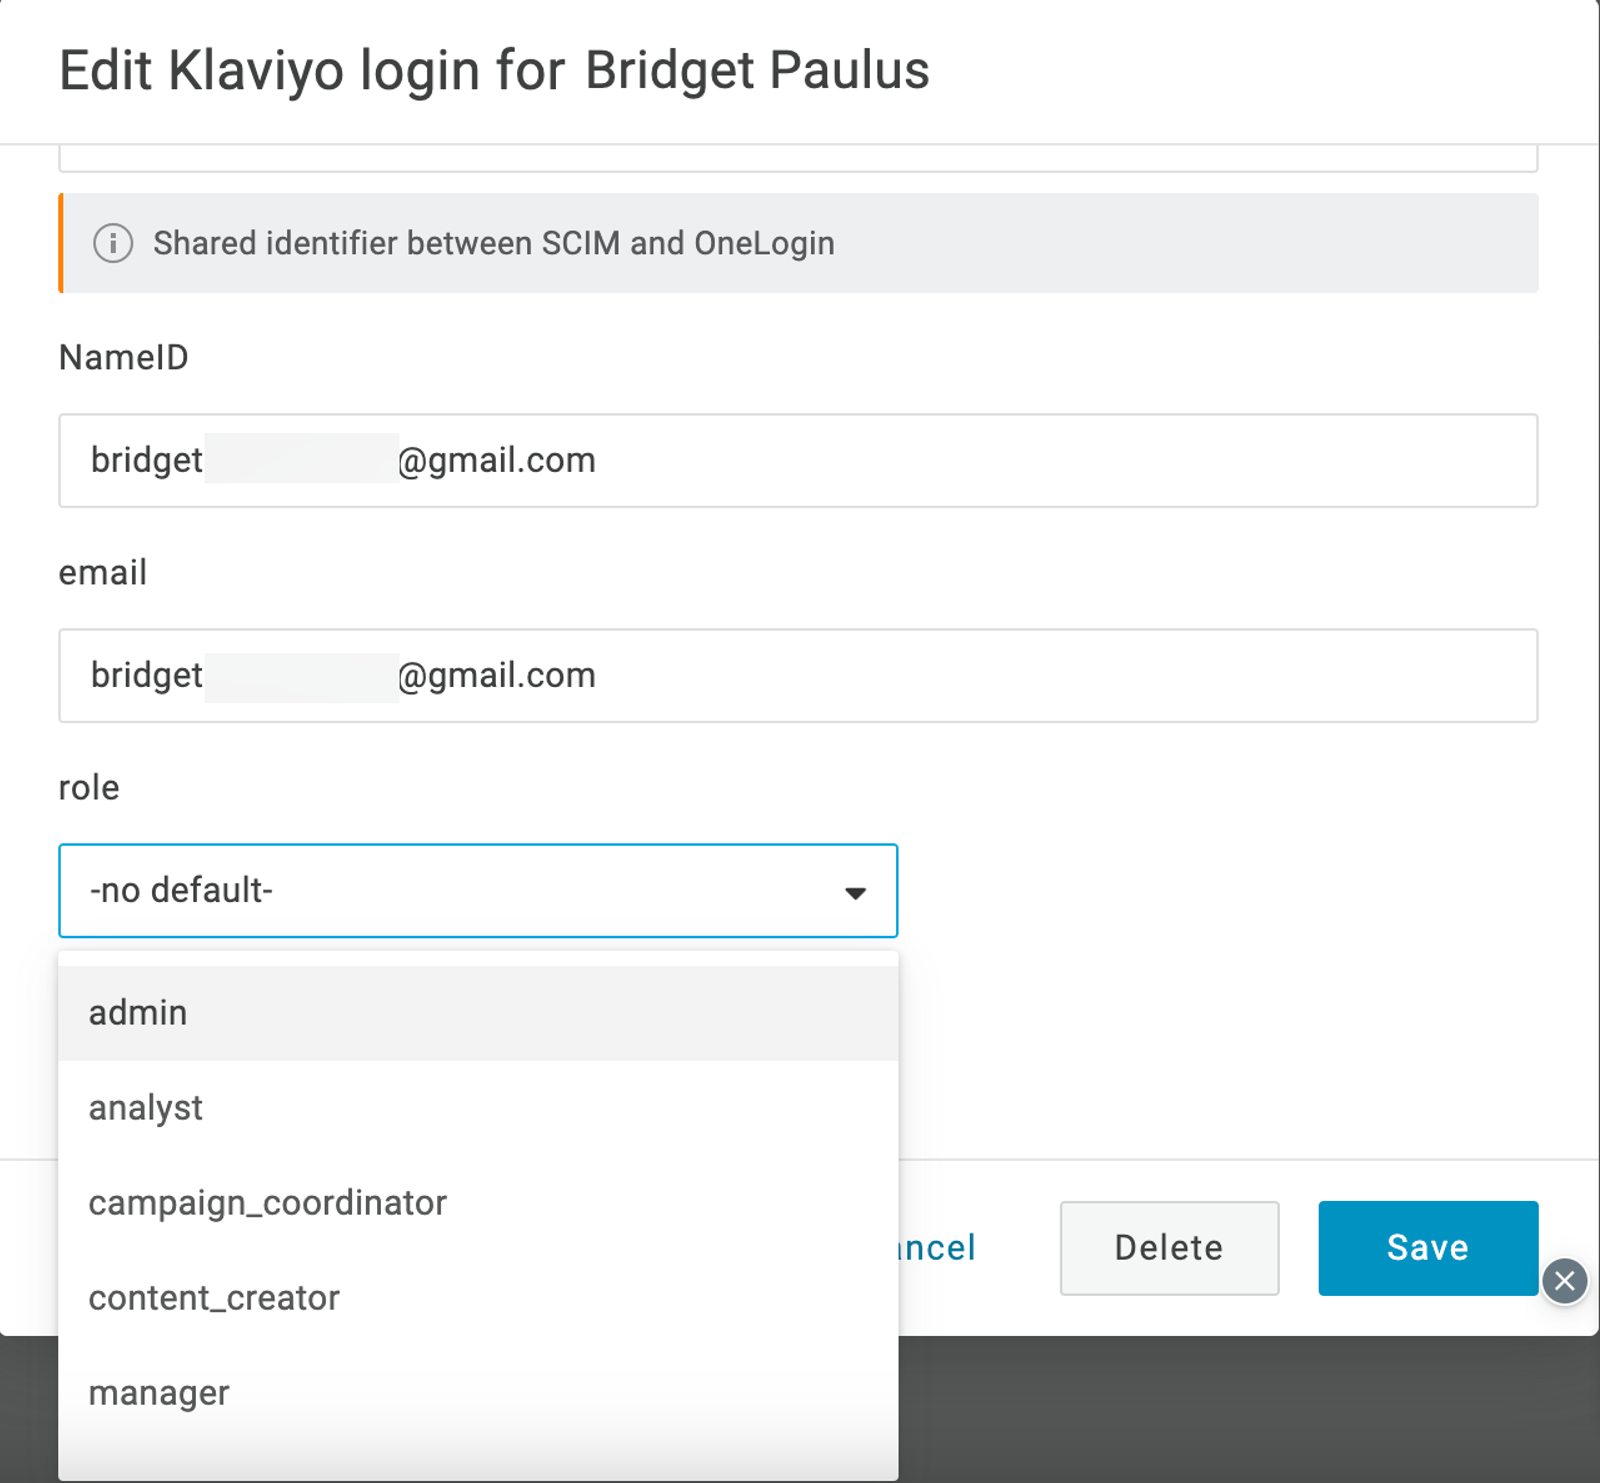
- Pulsa Guardar.
Microsoft Entra ID (Azure AD)
- Inicia sesión en Microsoft Entra ID (anteriormente conocido como Azure AD).
- Haz clic en Microsoft Entra ID.
- Selecciona el menú desplegable Añadir y luego haz clic en Aplicación Enterprise.
- Haz clic en Crear tu propia aplicación.
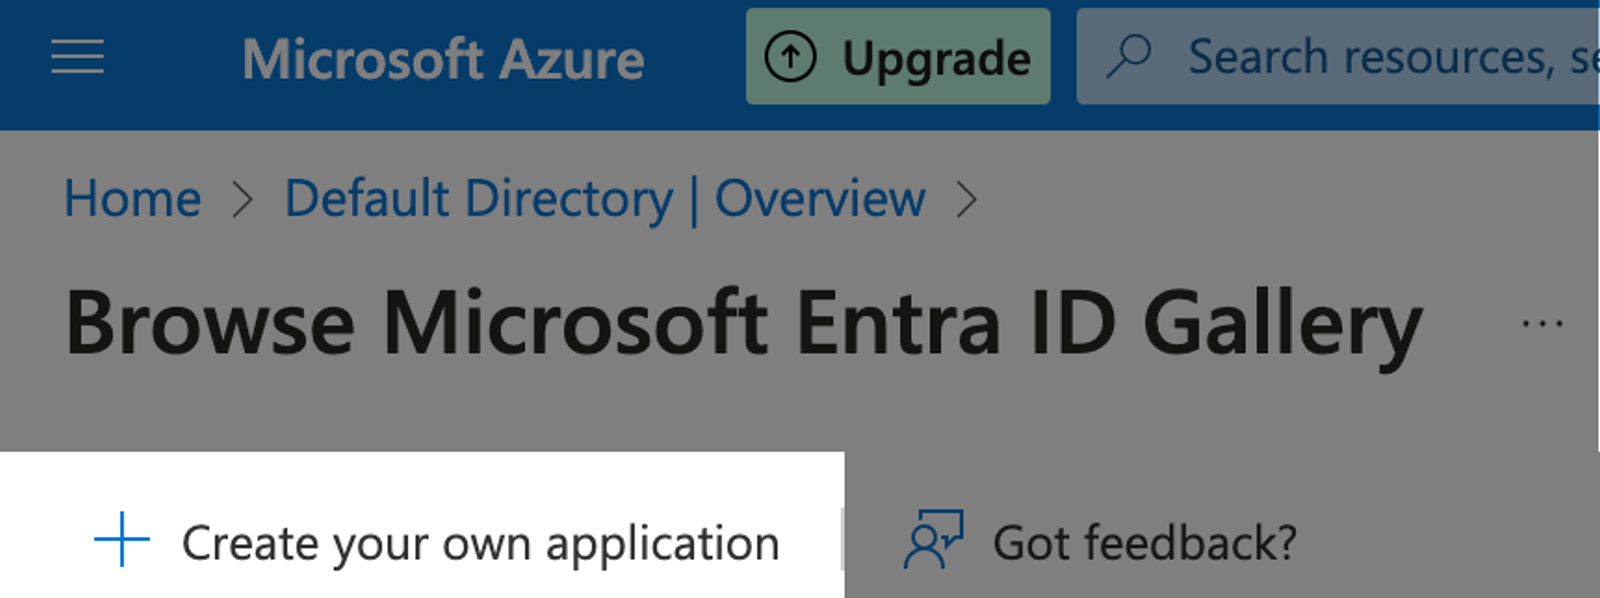
- Asigna a la aplicación el nombre «Klaviyo» y, a continuación, haz clic en Crear.
- Haz clic en Inicio de sesión único en la barra lateral izquierda.
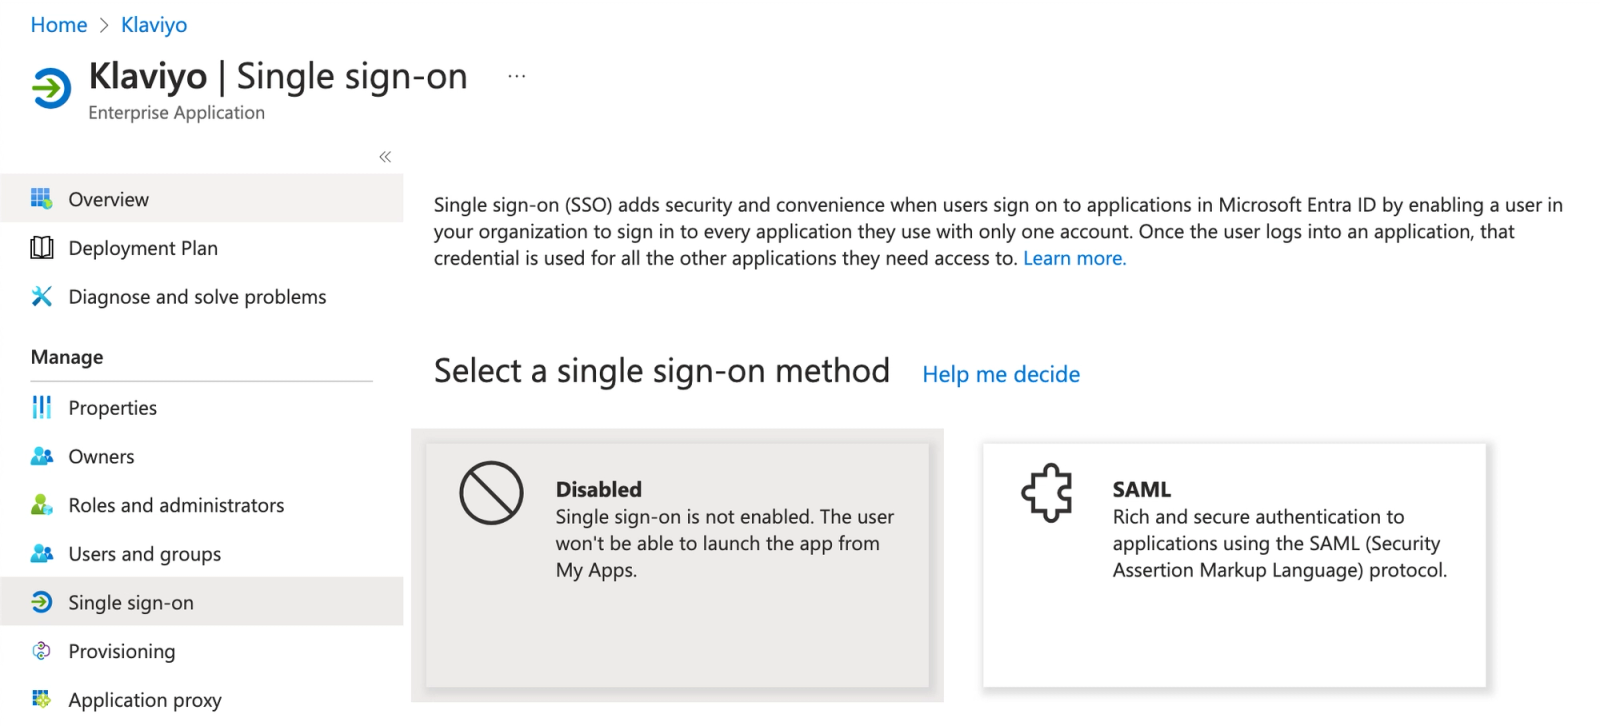
- Seleccionar SAML.
- Haz clic en Editar en el cuadro Configuración básica de SAML .
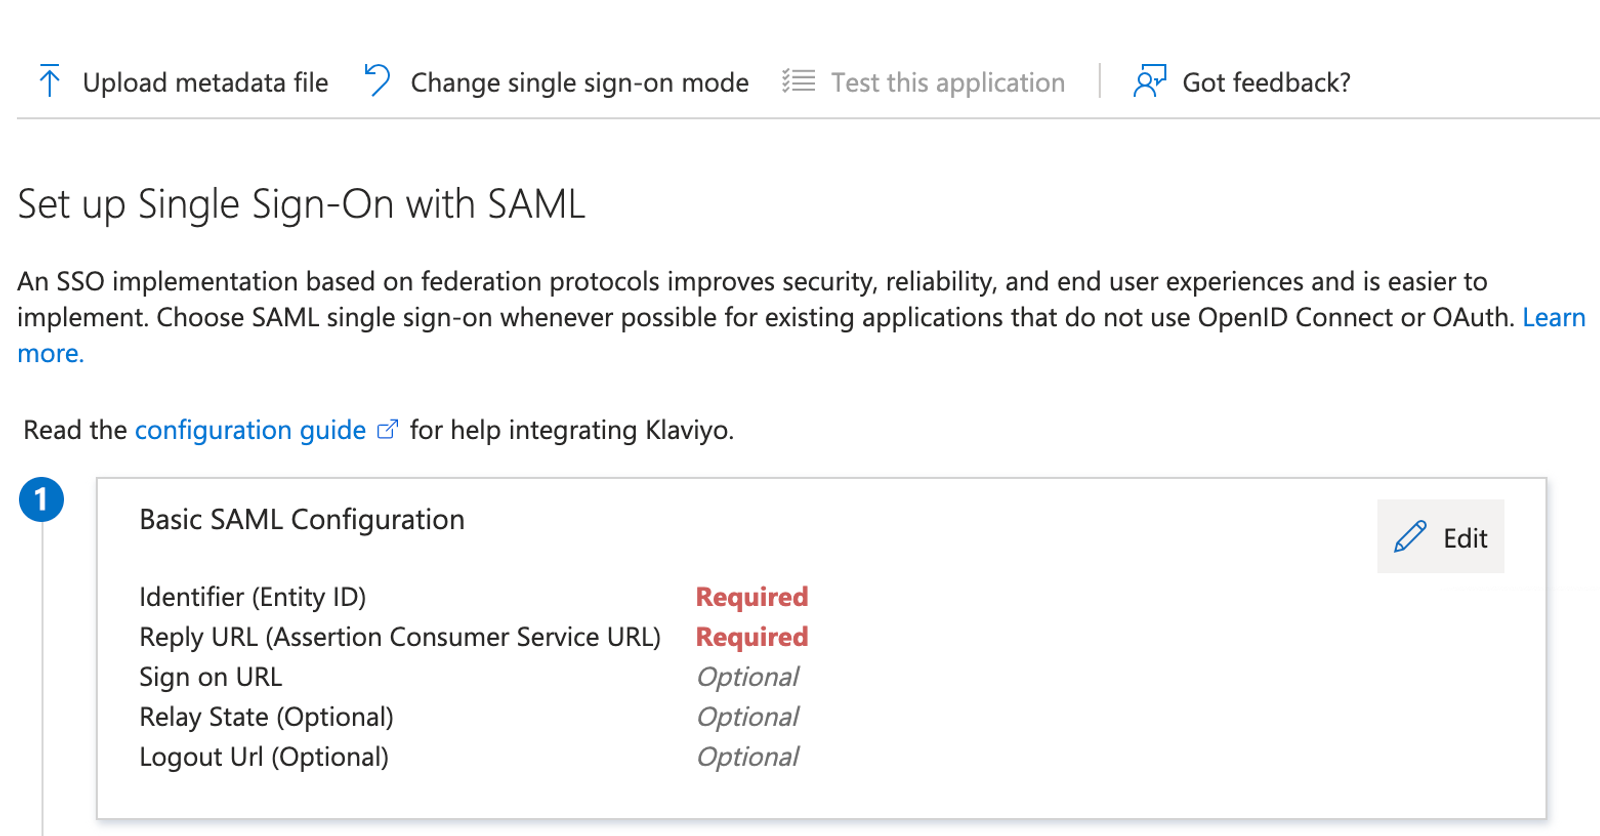
- En la barra lateral derecha que aparece, haz clic en Añadir identificador en Identificador (ID de entidad).
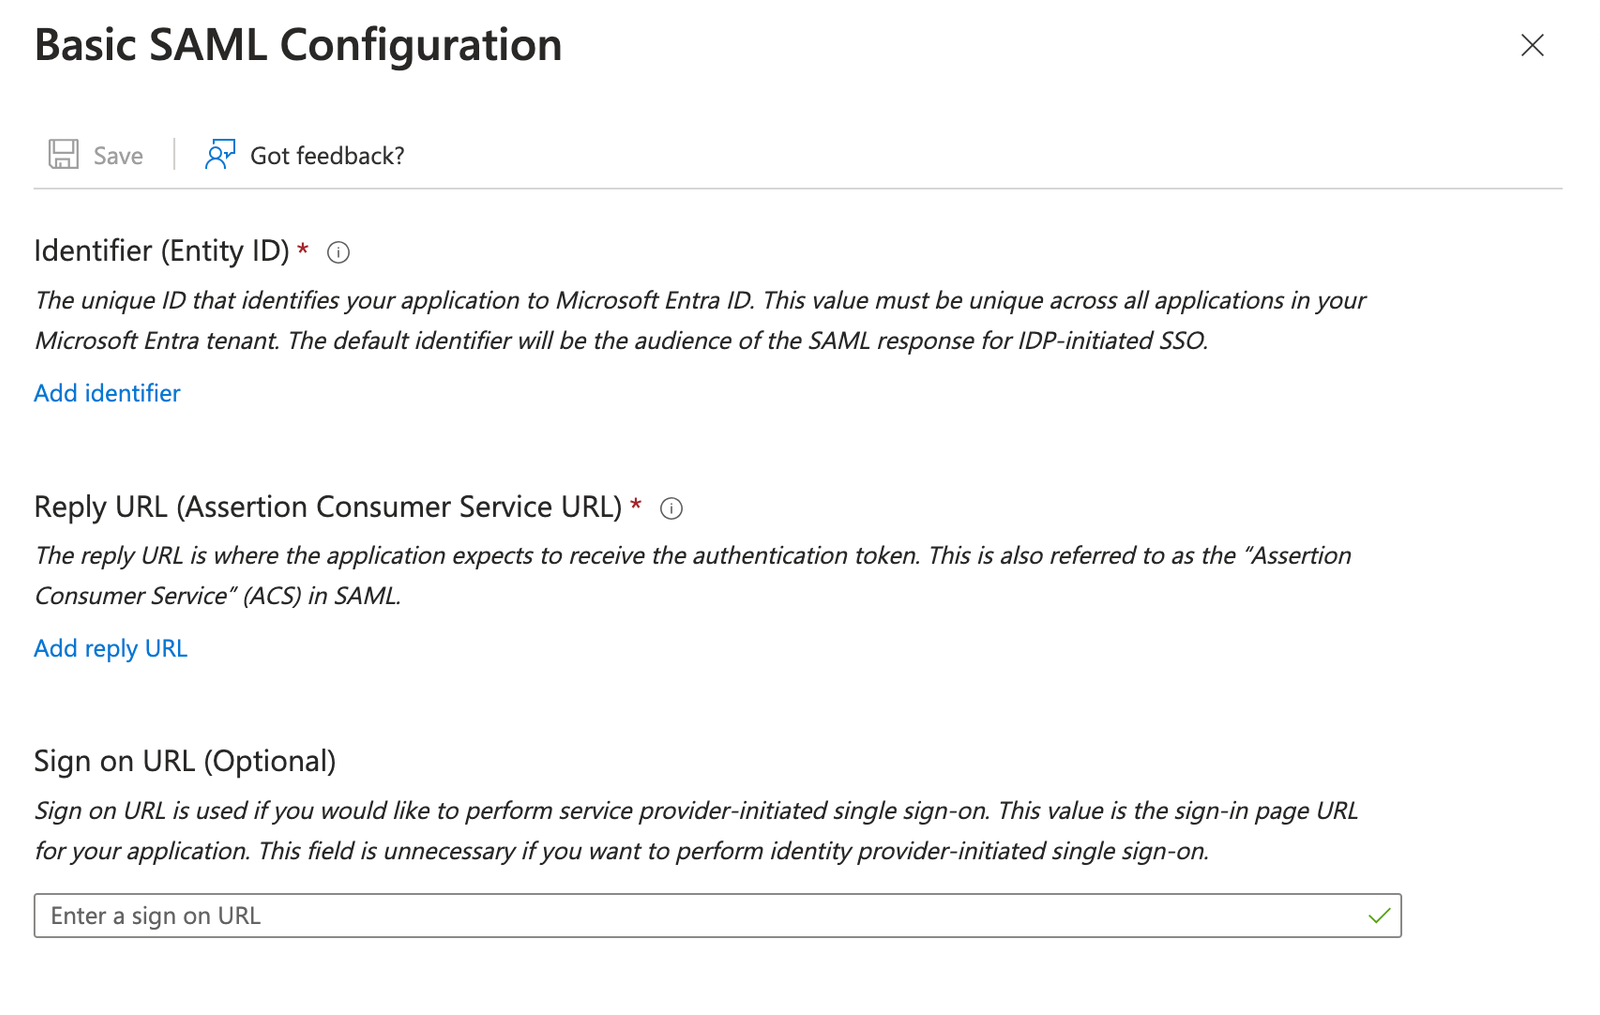
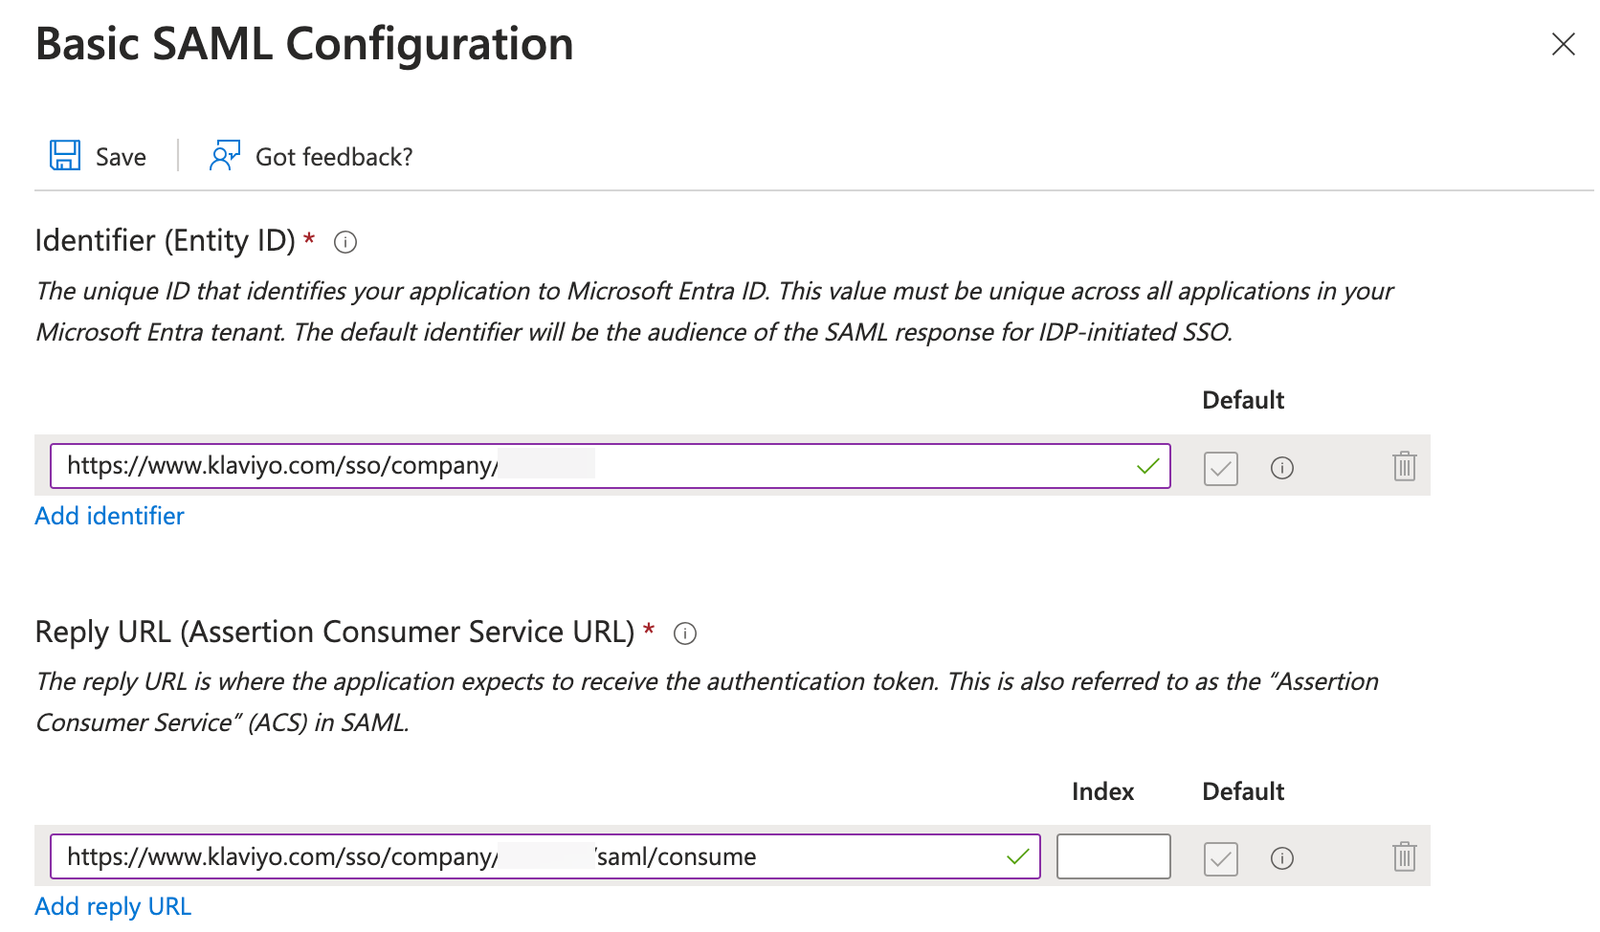
- En el campo que aparece, pega el URI de la audiencia (ID de entidad del proveedor de servicios) de Klaviyo.
- En URL de respuesta (URL del servicio de consumidor de aserciones), haz clic en Añadir URL de respuesta.
- Aquí, pega el URL de SSO de Klaviyo de Klaviyo.
- Nota: si quieres añadir un Sign on URL, primero debes crear un ID de lugar de trabajo, lo cual se explica en la siguiente sección. Te recomendamos que termines el proceso de configuración y luego vuelvas a este paso.
- Haz clic en Guardar en la esquina superior izquierda de la barra lateral antes de hacer clic en la X de la esquina superior derecha.
- Desplázate hacia abajo hasta el cuadro Certificados SAML (paso 3 en la página de inicio de sesión único en Entra).
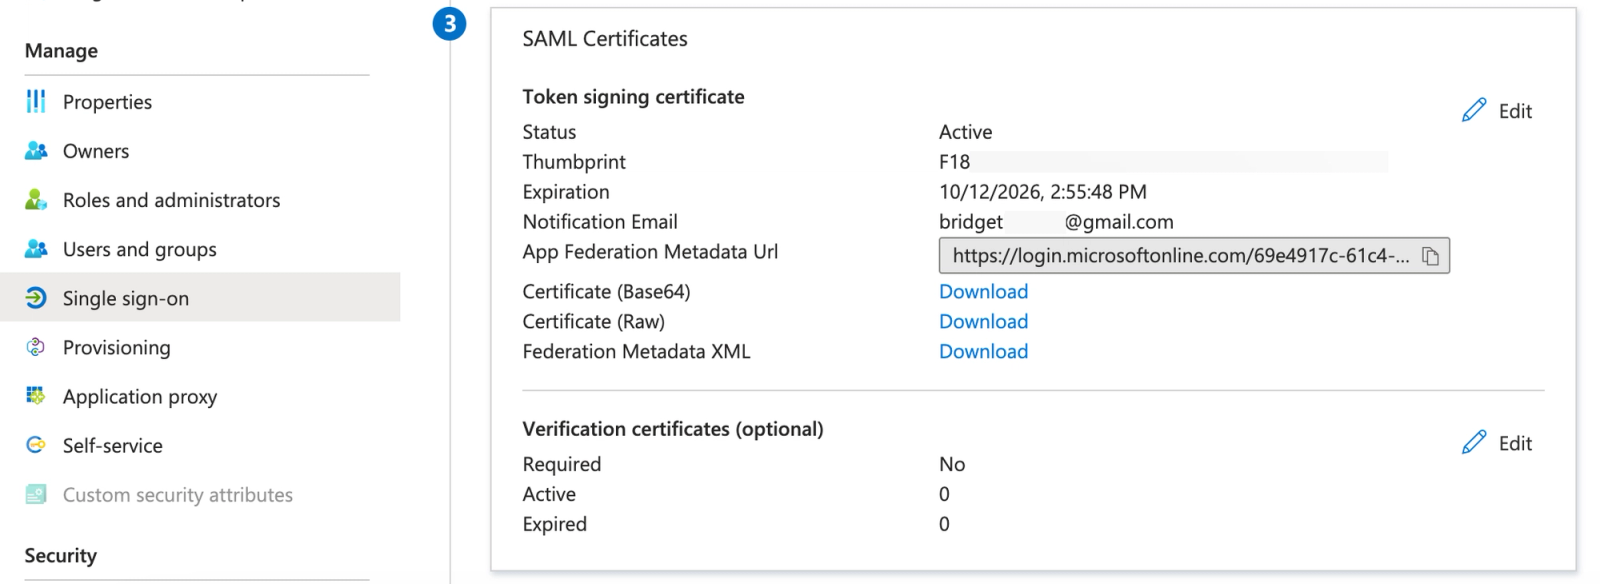
- Junto a Federation Metadata XML, haz clic en Descargar.
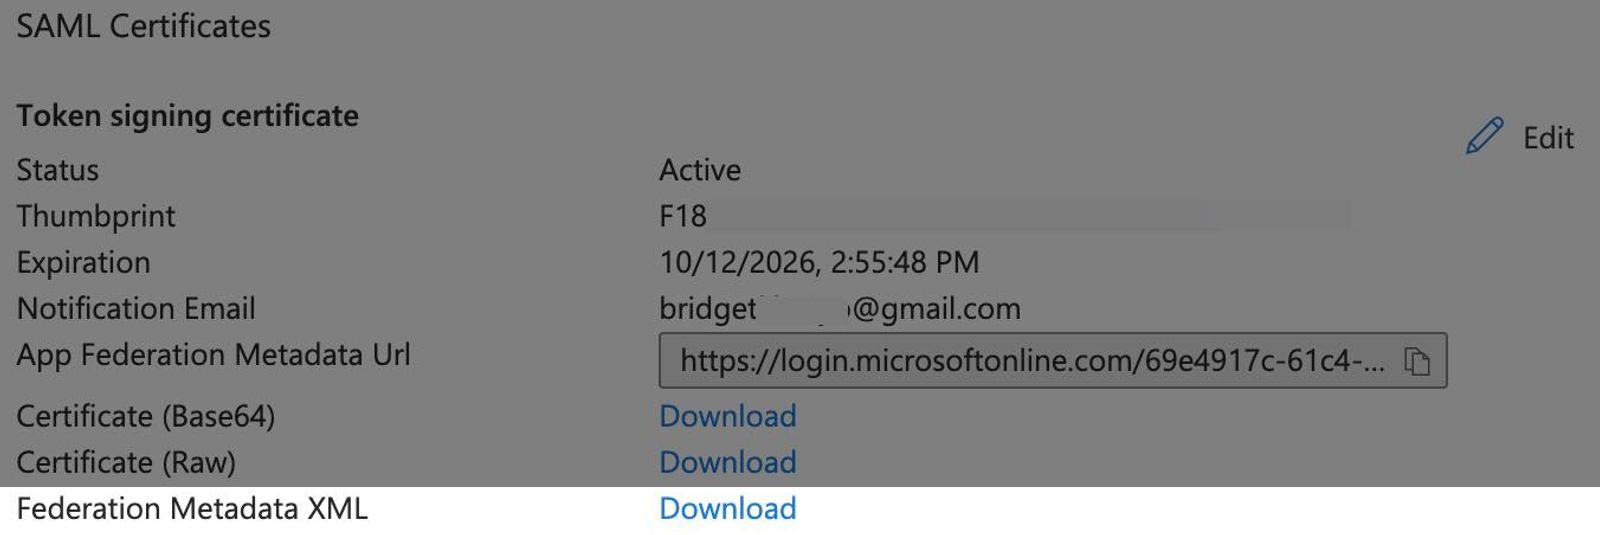
- Todavía en el cuadro Certificados SAML, haz clic en Editar en la esquina superior derecha.
- En la barra lateral que aparece a la derecha, comprueba que:
- La opción de firma requiere que la aserción SAML esté firmada (aquí, la configuramos como Firmar aserción SAML). Ten en cuenta que firmar la respuesta es opcional.
- El algoritmo de firma está configurado como SHA-256.
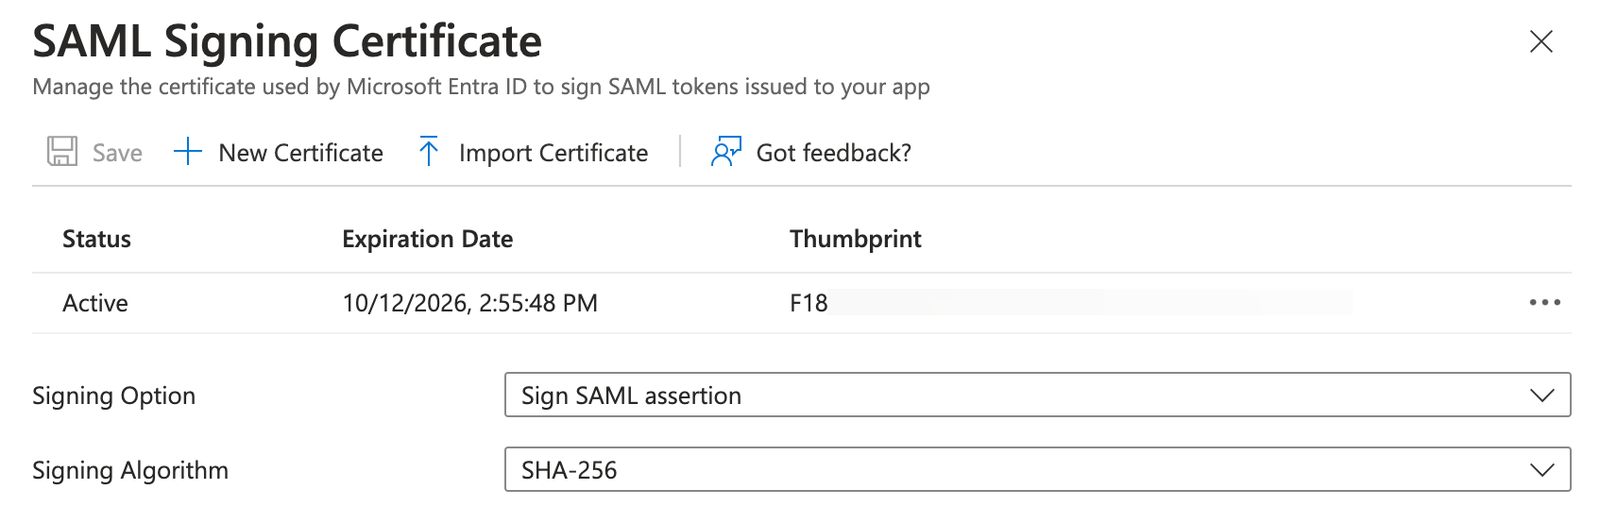
- Vuelve a desplazarte hacia arriba hasta el cuadro Attributes & Claims (paso 2 en la Single sign-on page en Entra) y haz clic en Editar.
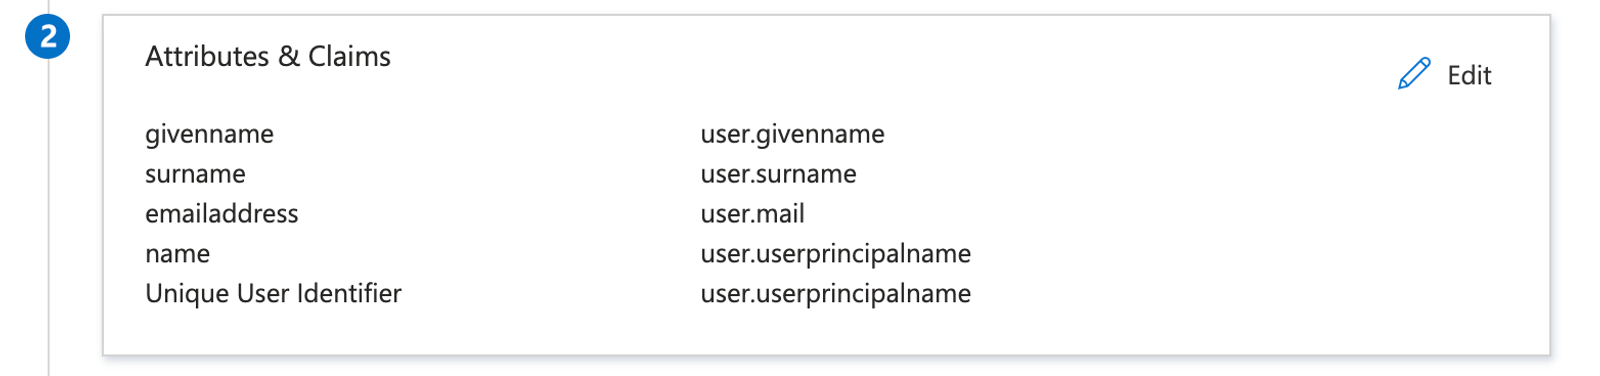
- Haz clic en Identificador único de usuario (ID de nombre) en la sección Reclamación obligatoria .
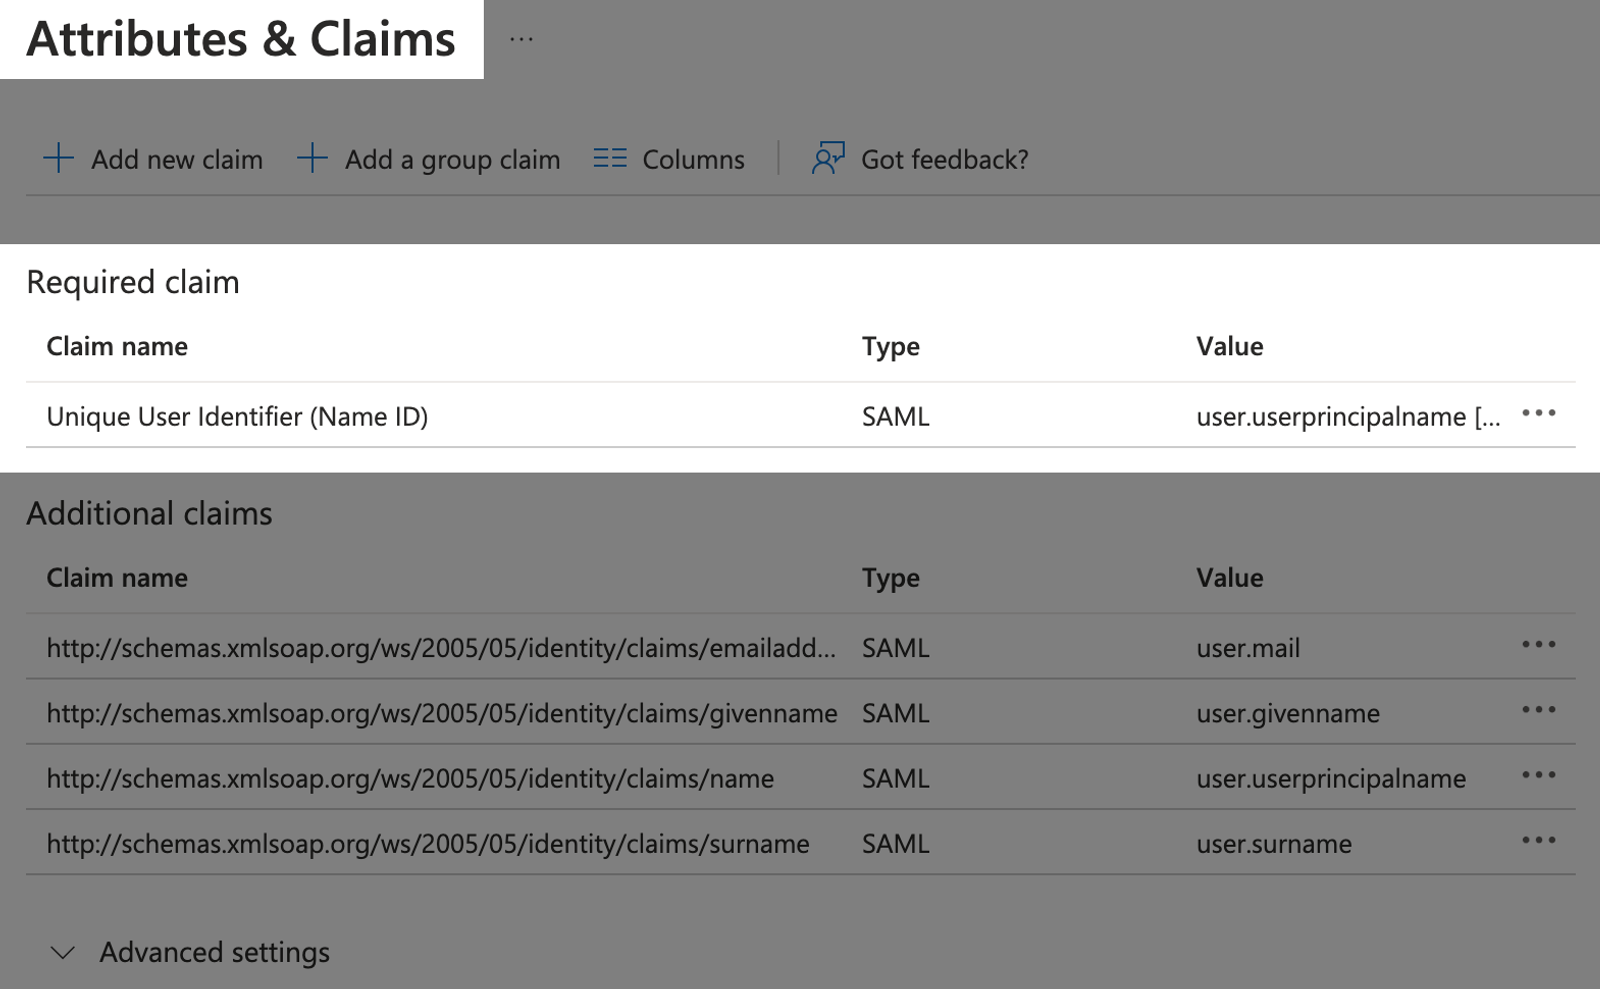
- Haz clic en el menú desplegable del atributo de origen .
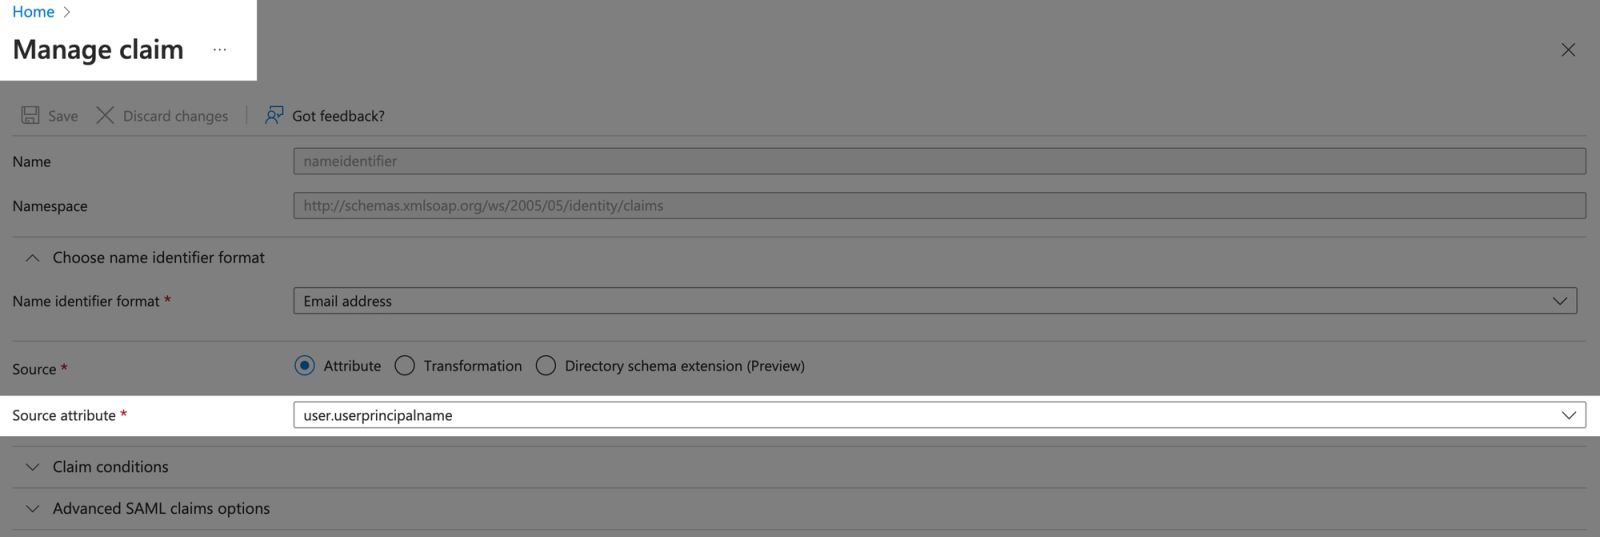
- Busca «user.mail» y luego selecciónalo.
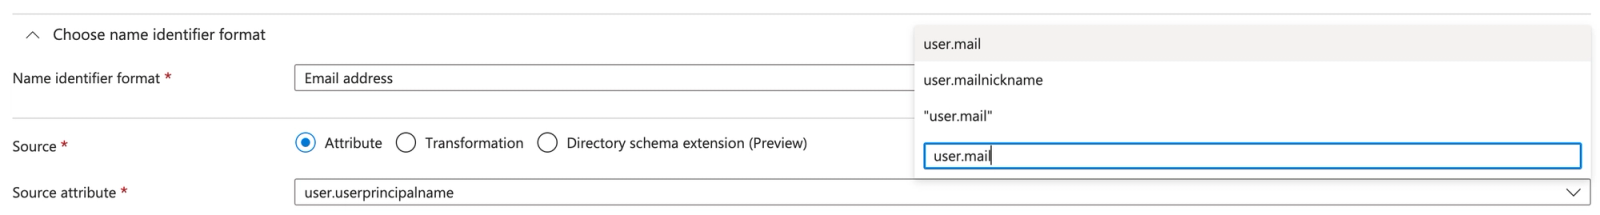
- Haz clic en Guardar en la esquina superior izquierda para volver a la página Atributos y reclamaciones .
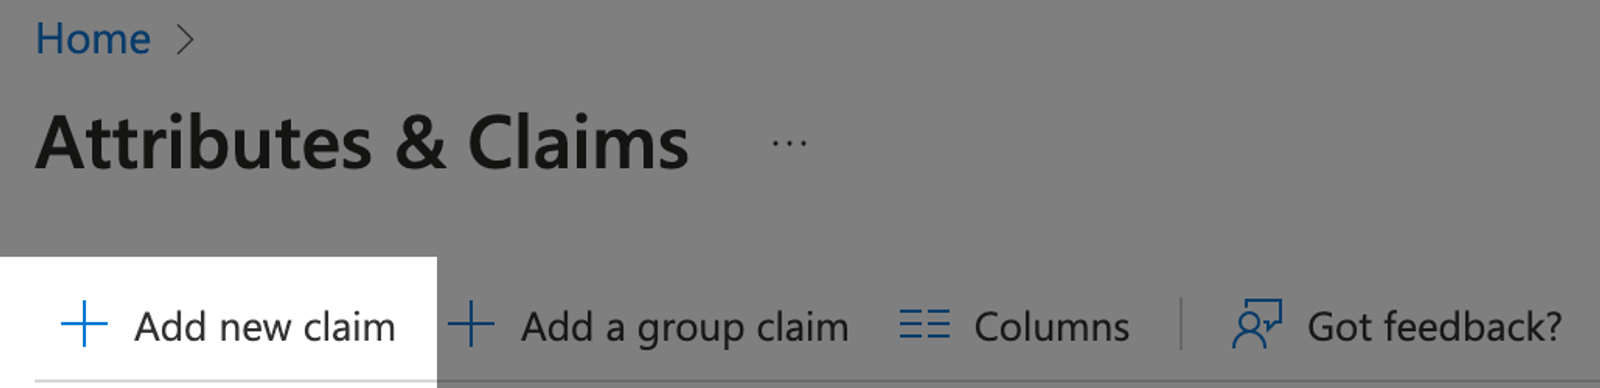
- Selecciona Añadir nueva reclamación en la esquina superior izquierda.
- Introduce «role» como nombre.
- Cambia el atributo Source a "user.assignedroles."
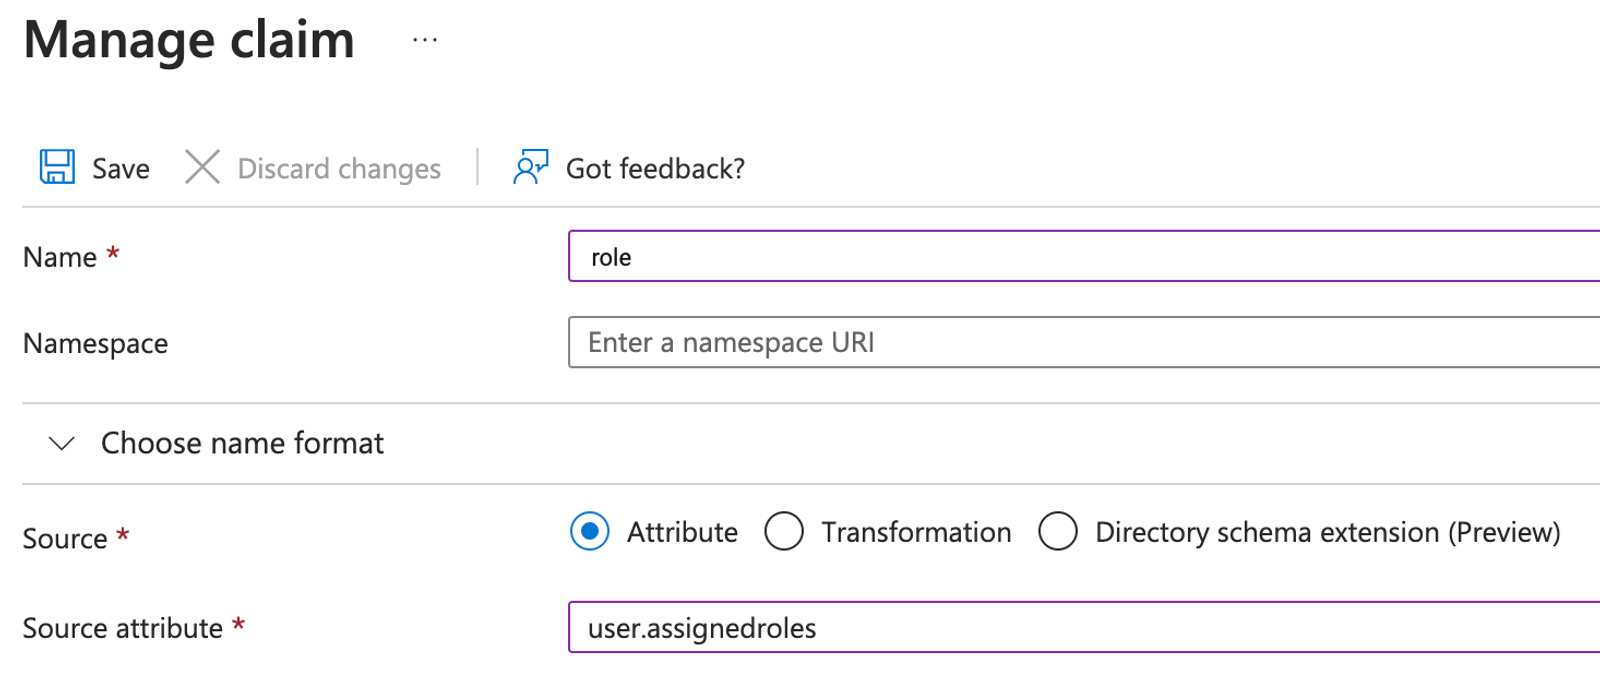
- Pulsa Guardar.
- Haz clic en Inicio para volver al directorio.
- En la barra lateral izquierda, haz clic en Registros de aplicaciones.
- Ve a la pestaña Todas las aplicaciones .
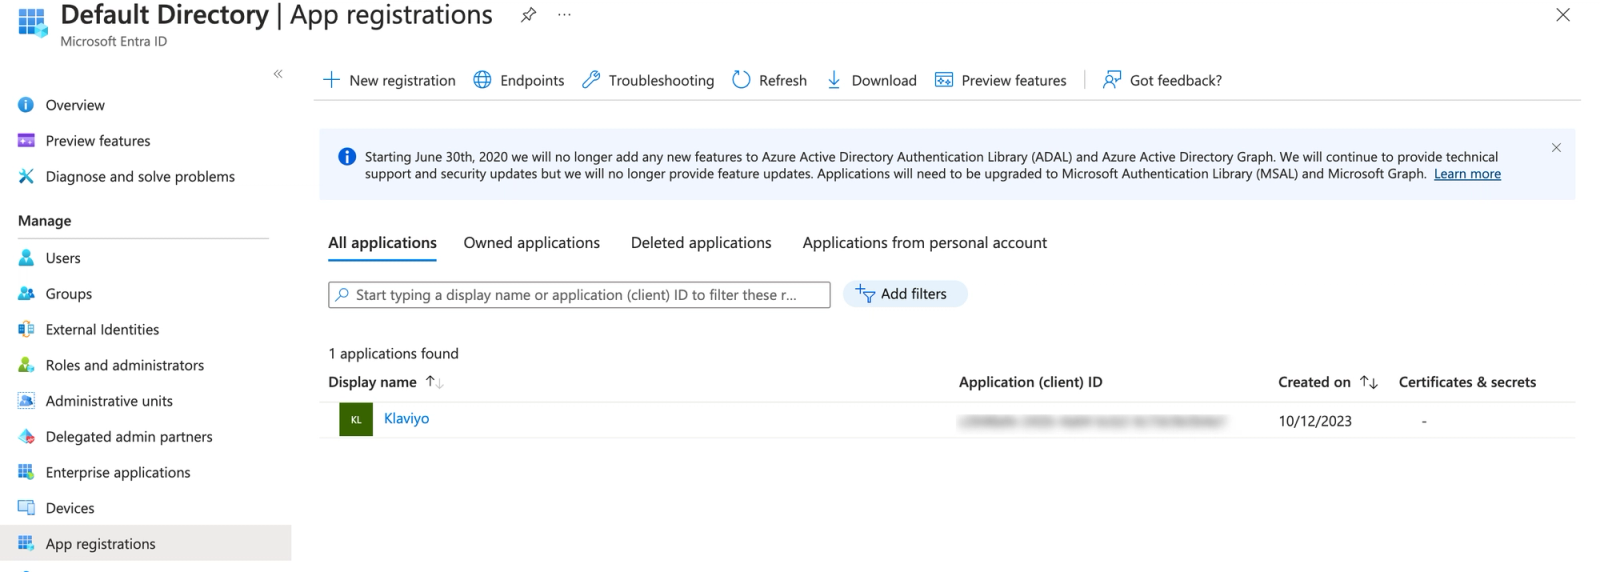
- Haz clic en la aplicación de Klaviyo.
- Selecciona Roles de aplicación > Crear rol de aplicación.
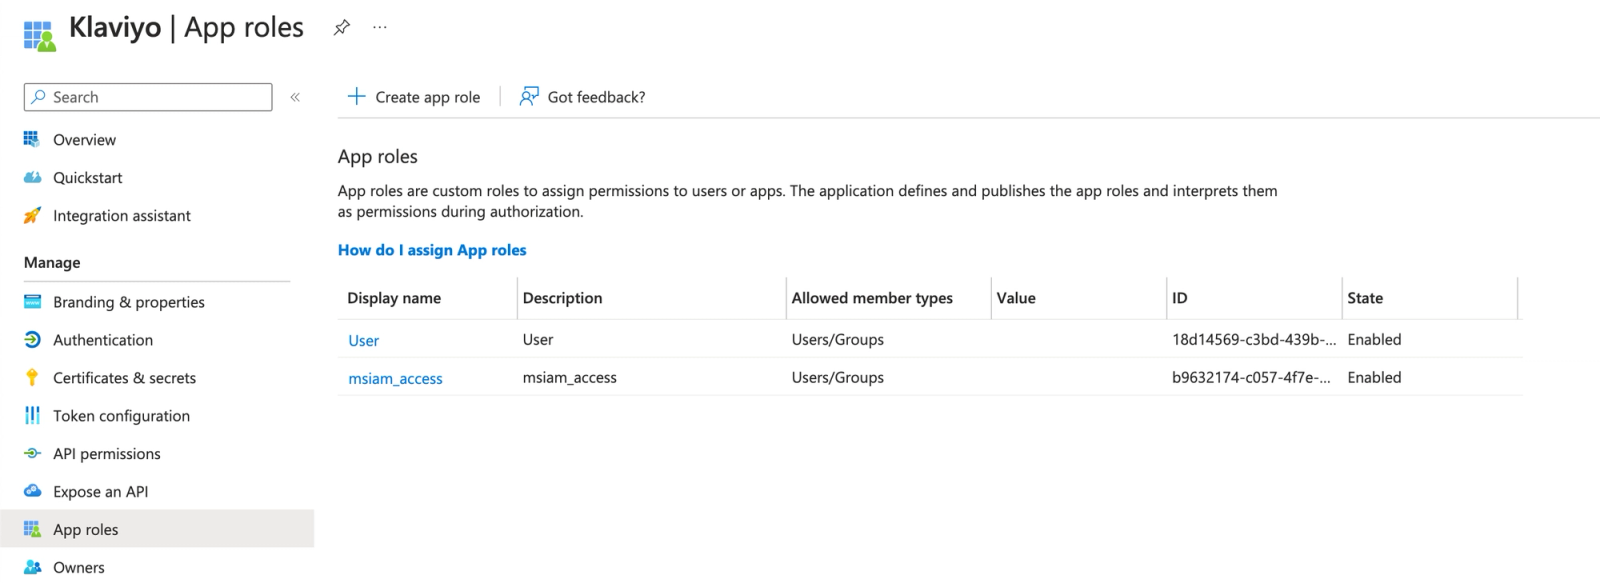
- Crea el nombre para mostrar de cada rol.
- Selecciona Users/Groups como Allowed member types.
- Para una cuenta, asigna uno de los siguientes valores de rol que no sea de propietario exactamente como se muestra. Para un porfolio, usa portfolio_admin, portfolio_manager o portfolio_analyst en su lugar. Para el Propietario existente, usa owner o portfolio_owner según corresponda.
- Administrador
- Gestor
- Analista
- coordinador_de_campaña
- creador_de_contenido
- Asistencia
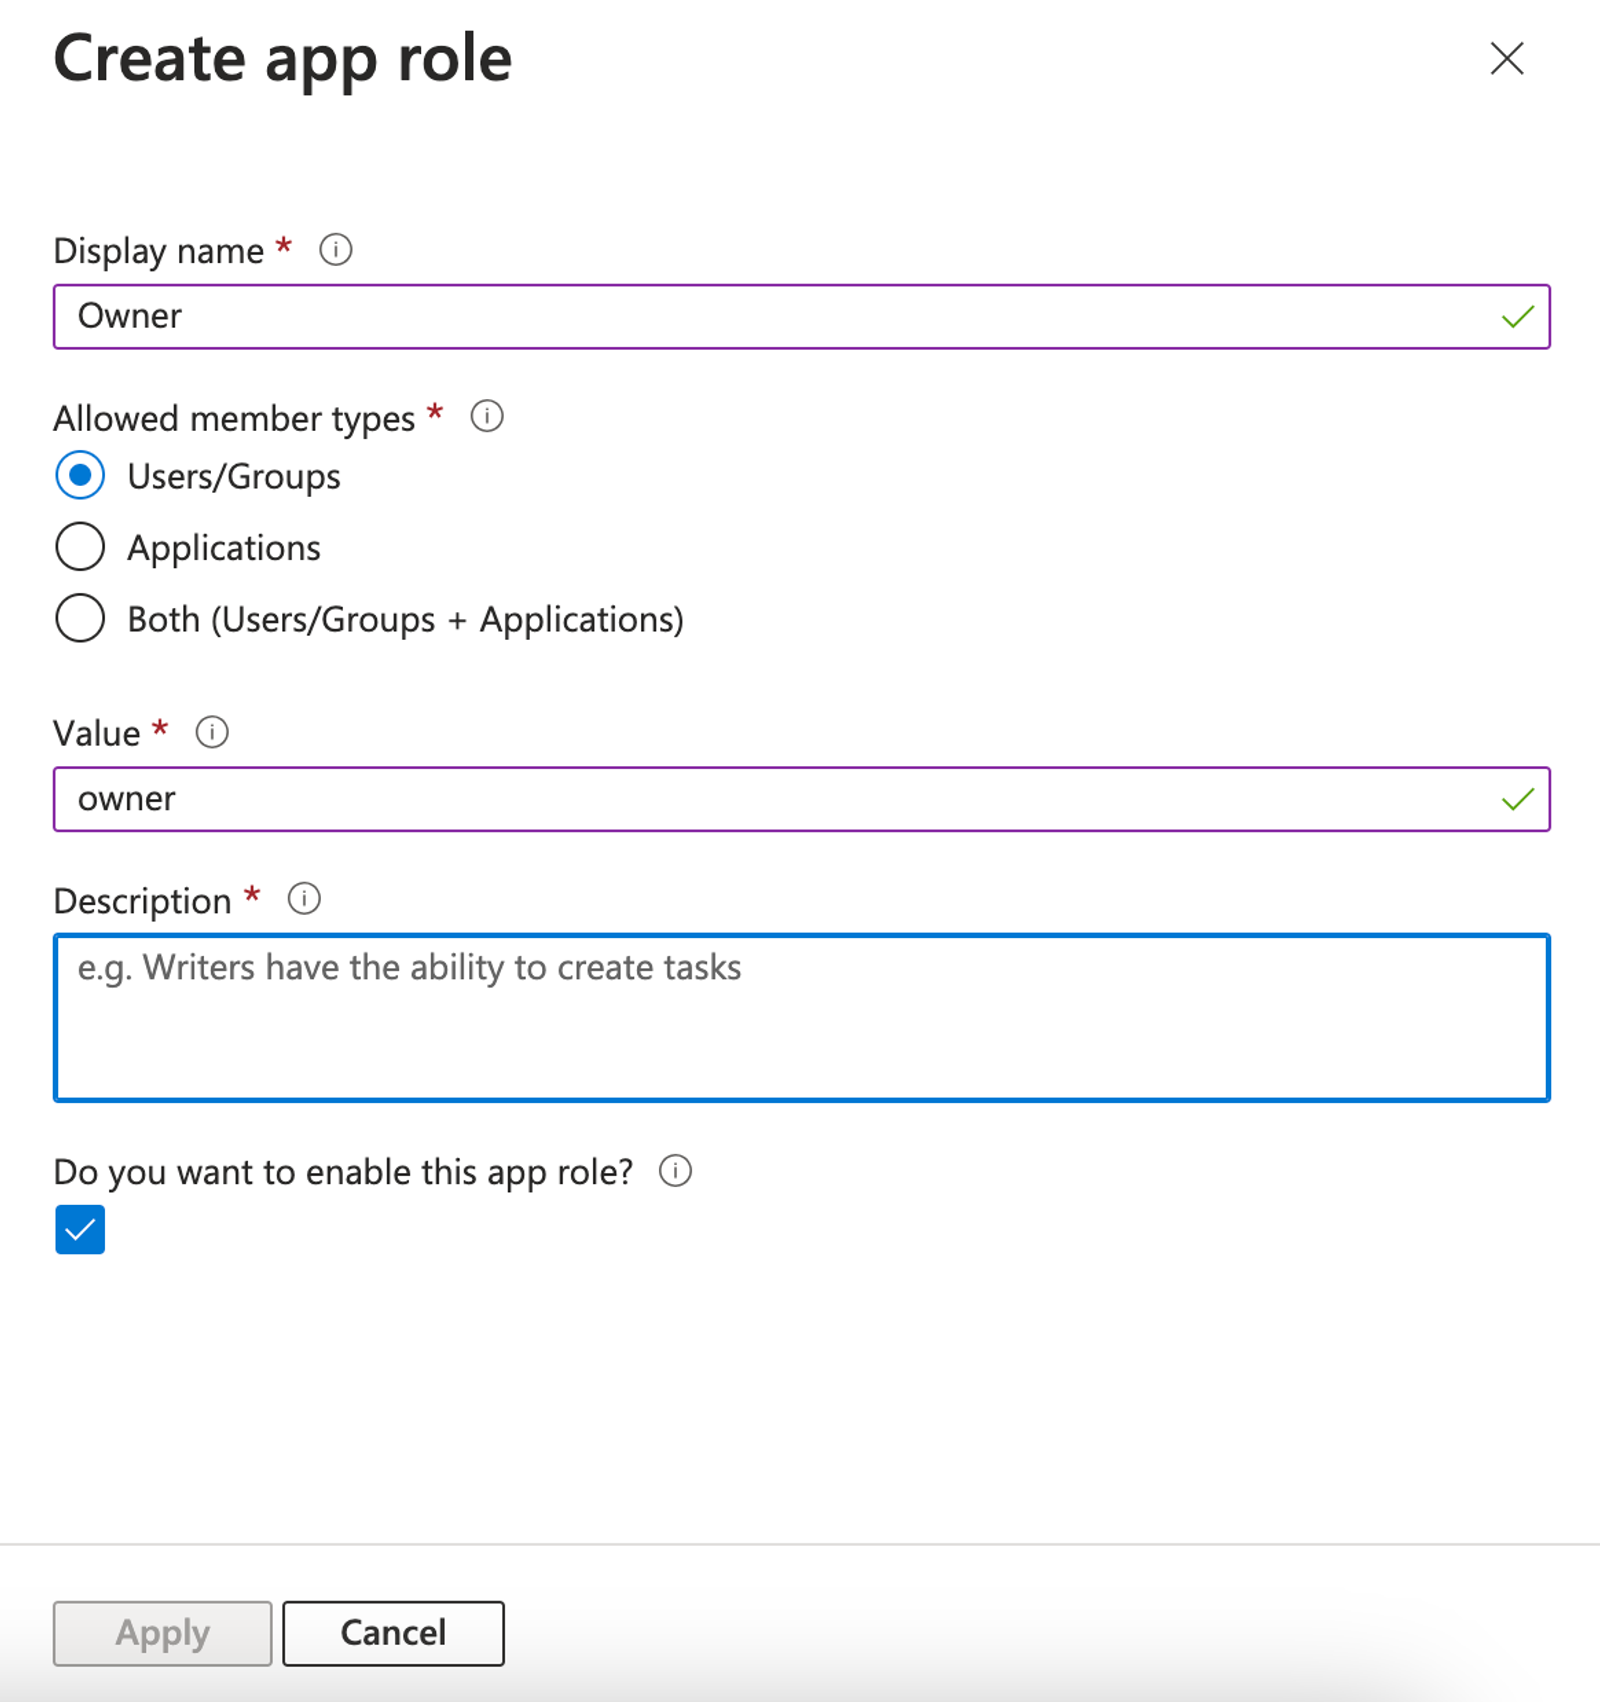
- Añade una descripción y, a continuación, haz clic en Aplicar.
Luego, para asignar usuarios a la aplicación de Klaviyo, sigue estos pasos:
- Ve a Microsoft Entra ID > Aplicaciones Enterprise.
- Haz clic en la aplicación Klaviyo.
- Ve a Usuarios y grupos > Añadir usuario/grupo.
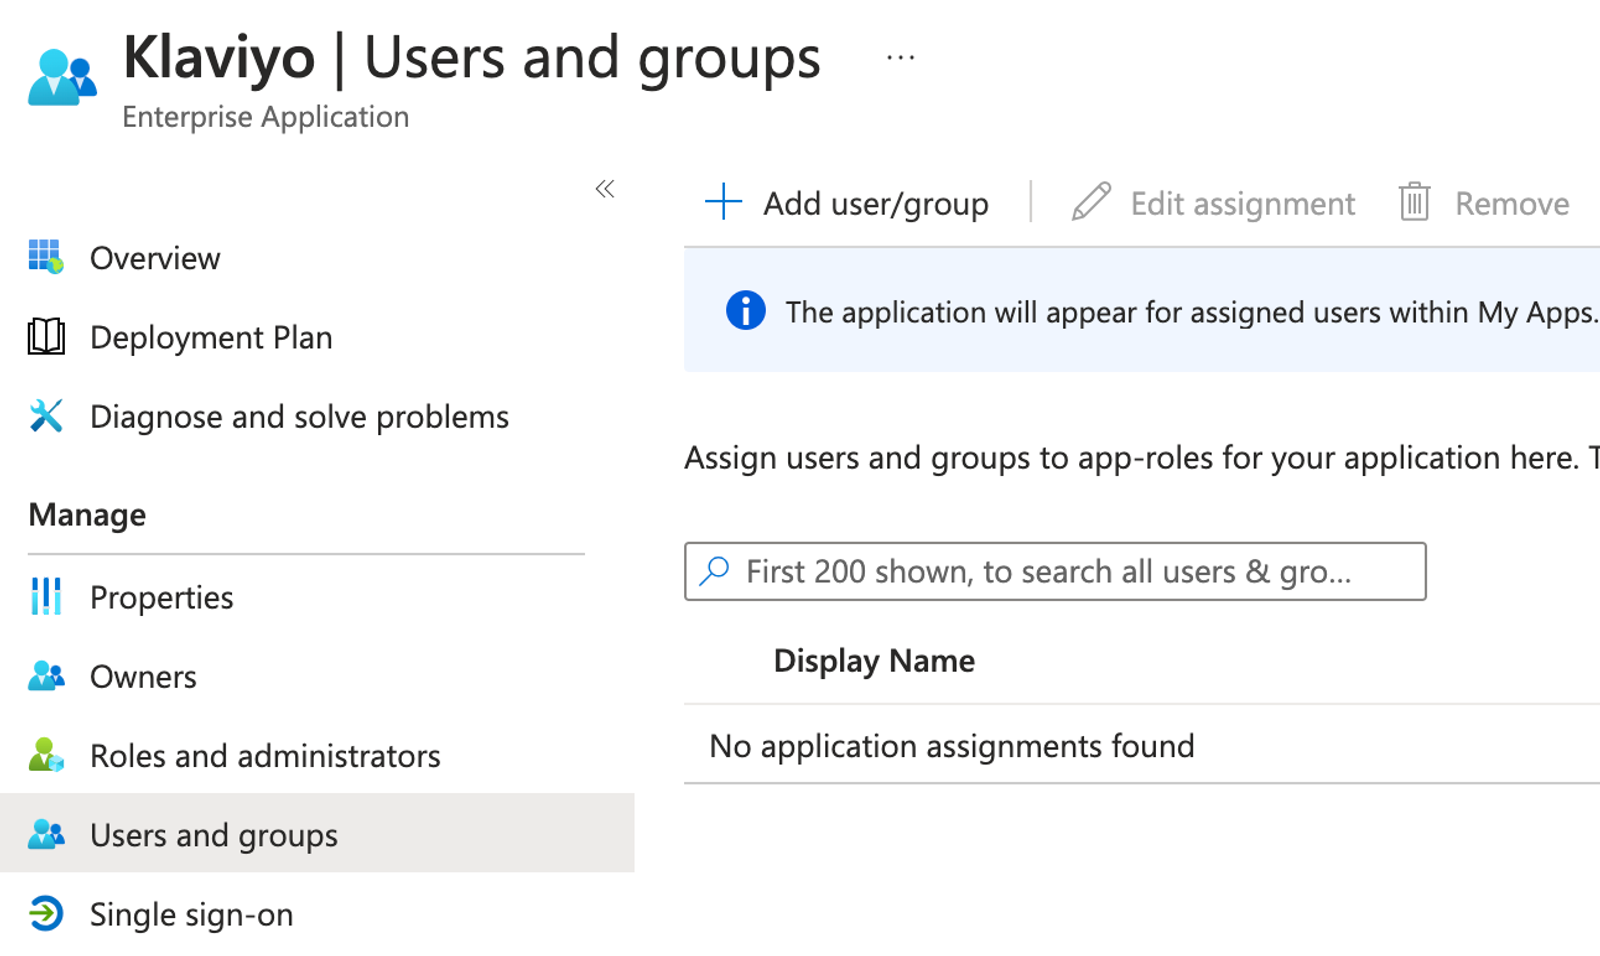
- Haz clic en Users para rellenar la barra lateral derecha.
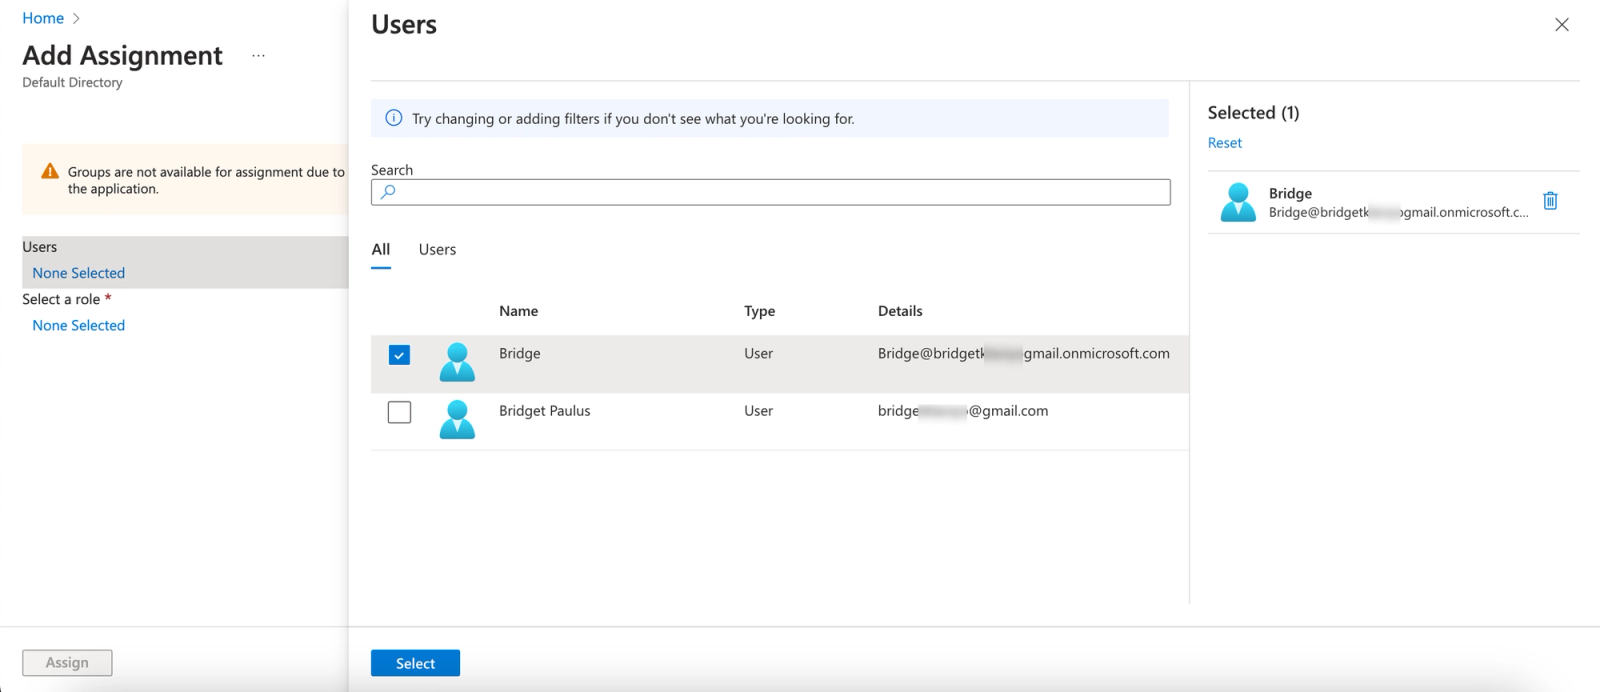
- Selecciona el usuario o los usuarios que quieres añadir a la aplicación de Klaviyo.
- Haz clic en Seleccionar.
- Haz clic en Selecciona un rol.
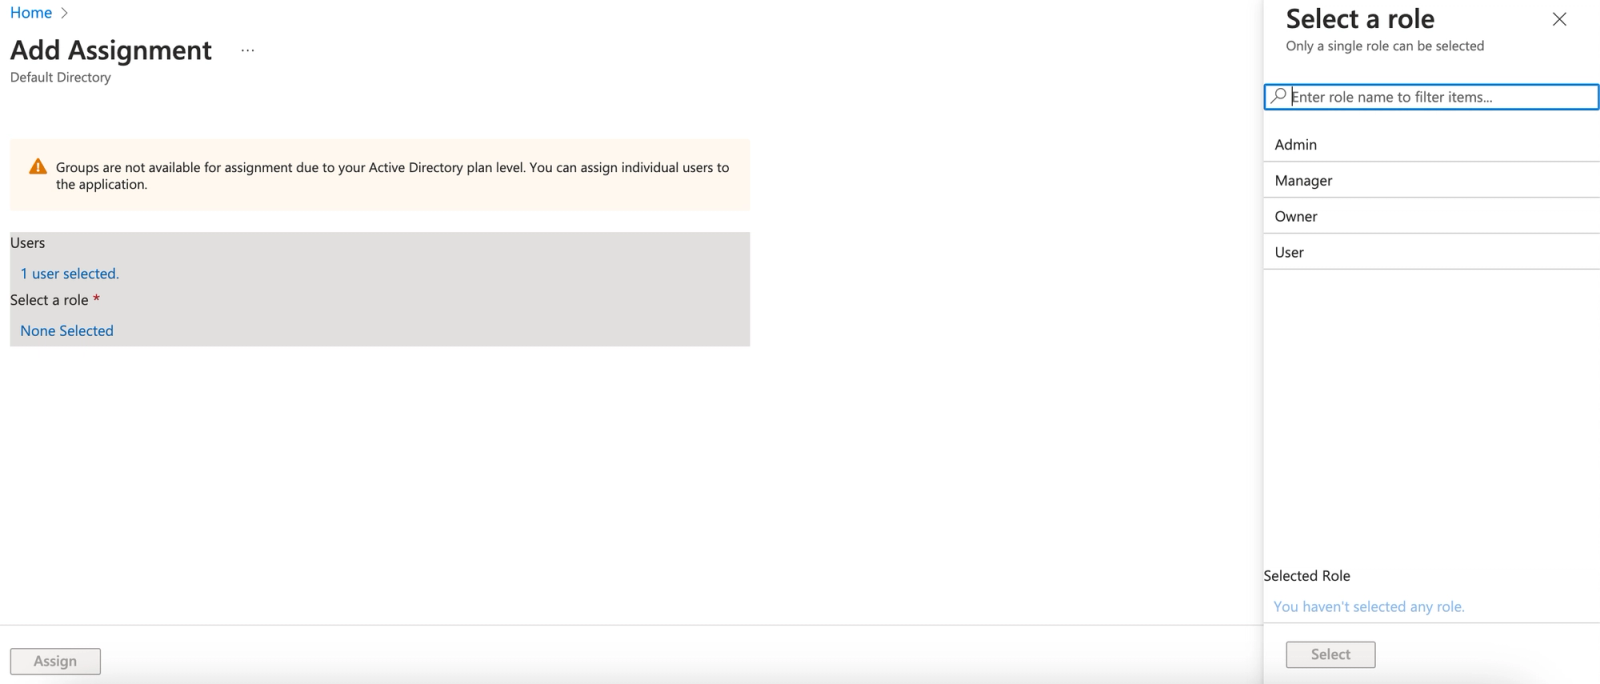
- Elige el rol que debe tener este usuario en Klaviyo.
- Haz clic en Seleccionar para confirmar el rol.
- Haz clic en Asignar en la parte inferior izquierda.
Finalizar configuración en Klaviyo
- Vuelve a la pestaña de Klaviyo para ir a la página Configurar inicio de sesión único (SSO).
- Elige una de estas dos opciones:
- Introduce el emisor de proveedor de identidad (IdP), la URL de SSO de proveedor de identidad (IdP) y el certificado de proveedor de identidad (IdP) manualmente.
- Carga el archivo de metadatos (.xml) del proveedor de identidad (IdP) para rellenar estos campos.
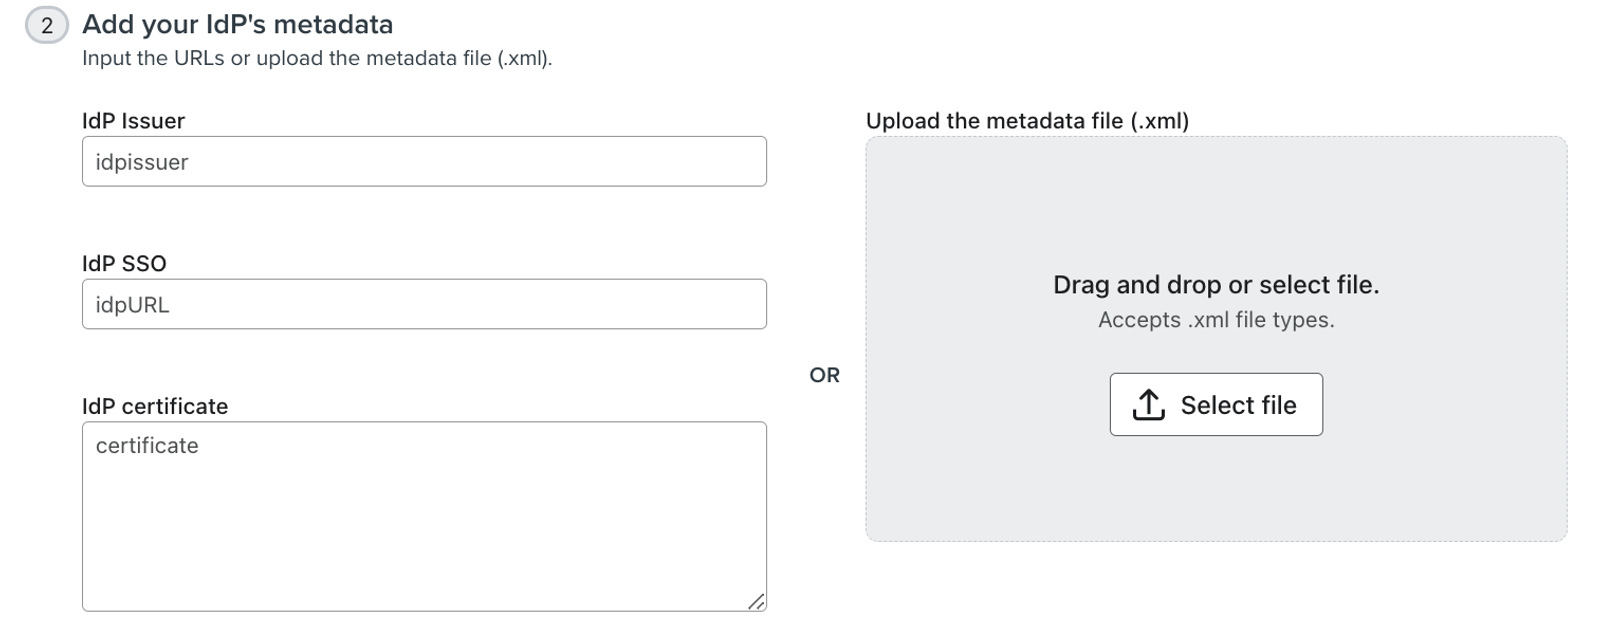
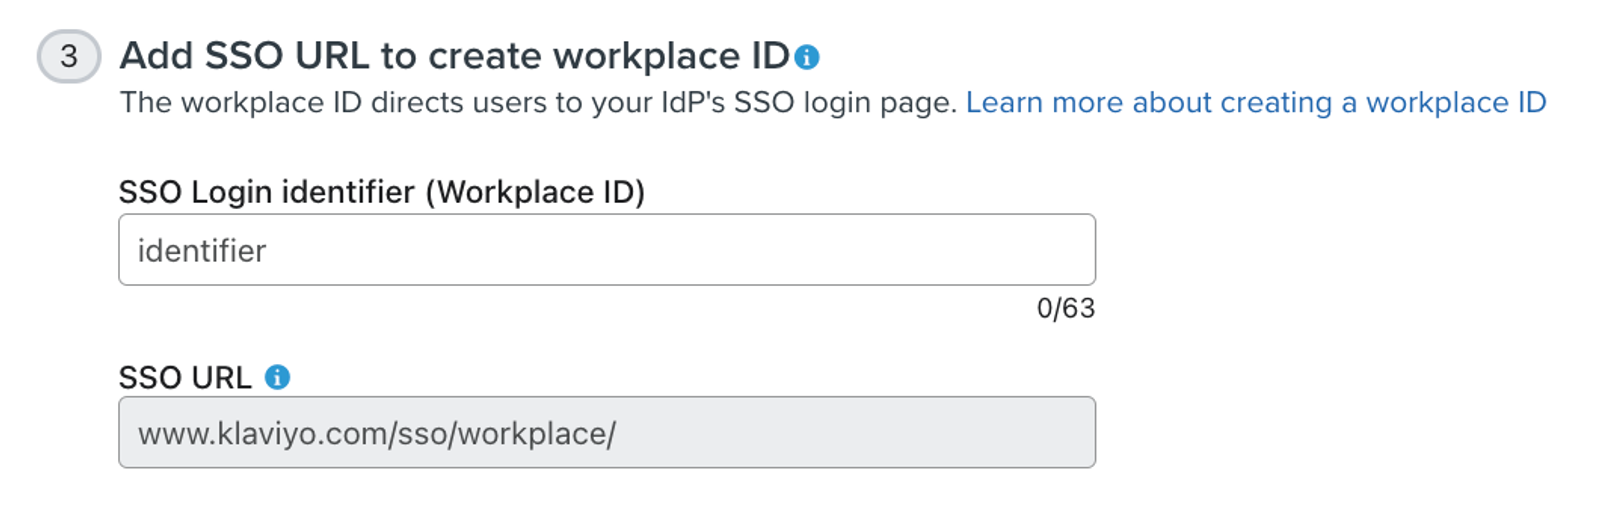
- Crea tu identificador de inicio de sesión de SSO (ID de lugar de trabajo); a menudo, es el mismo nombre que el de tu empresa.
- El ID debe ser único y tener entre 3–63 caracteres.
- El ID solo puede contener letras en mayúsculas o minúsculas, números, guiones (-) y guiones bajos (_).
- El ID debe ser sencillo y fácil de recordar para los usuarios (por ejemplo, el nombre de tu empresa).
- Por ejemplo, el ID de lugar de trabajo de Klaviyo es «Klaviyo».
- Haz clic en Probar SSO y completa el inicio de sesión a través del proveedor de identidad (IdP). Esto guarda la configuración y habilita el SSO.
- Cuando la prueba se complete correctamente, haz clic en Continuar para volver a Seguridad. Si falla, corrige el error indicado y vuelve a hacer la prueba antes de continuar.
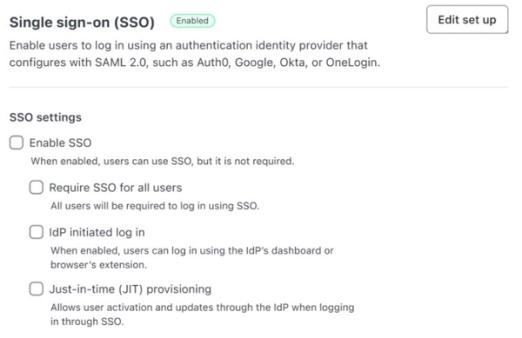
- Confirma que Habilitar SSO está seleccionado. Esto permite el inicio de sesión con SSO, pero no lo exige.
- Revisa la siguiente configuración. Los cambios se guardan automáticamente. Al desactivar una configuración, se abre una confirmación en la que haces clic en Desactivar.
- Requerir SSO para todos los usuarios: requiere el inicio de sesión con SSO para los usuarios que no estén en la lista de exención.
- Inicio de sesión iniciado por IdP: permite a los usuarios iniciar el SSO desde el panel de su proveedor de identidad (IdP) o la extensión del navegador.
- Aprovisionamiento just-in-time (JIT): crea usuarios y actualiza sus roles a través del proveedor de identidad (IdP) cuando inician sesión con SSO. Esto está habilitado para las nuevas configuraciones. Si lo desactivas, añade usuarios a Klaviyo antes de que intenten iniciar sesión.
Resultado
Ahora podrás iniciar sesión en Klaviyo con tu proveedor de SSO.
Recursos adicionales
- Solucionar problemas de errores de SSO y SCIM
Descubre cómo solucionar los errores de inicio de sesión único (SSO) con Klaviyo. Este artículo está pensado para personas familiarizadas con el SSO, como profesionales de TI.
- Cómo configurar la autenticación multifactor (MFA)
Aprende a configurar la autenticación multifactor multifactor para que tu cuenta o porfolio de Klaviyo sea más seguro. Con la autenticación multifactor habilitada, inicias sesión con un nombre de usuario y una contraseña, y luego verificas tu identidad (por ejemplo, introduciendo un código).
- Cómo configurar el aprovisionamiento de usuarios de SCIM
Descubre cómo configurar un sistema para el aprovisionamiento de usuarios de gestión de identidades entre dominios (SCIM) en una cuenta o porfolio.