So richtest du die SCIM-Benutzer*innen-Provisionierung ein
Übersicht
Hier erfährst du, wie du in einem Konto oder Portfolio ein System für die Benutzer*innenbereitstellung zur domänenübergreifenden Identitätsverwaltung (SCIM) einrichtest.
SCIM ist für Konten mit einem bezahlten Tarif und für Portfolios verfügbar. Verwende zum Einrichten in einem Konto die Rolle Administrator oder Kontoinhaber oder in einem Portfolio die Rolle Portfolio-Administrator oder Portfolio-Kontoinhaber.
Bevor du anfängst
Du musst auch SSO in Klaviyo aktiviert haben, bevor du SCIM einrichtest.
Beachte, dass SCIM-Provisionierung für Identitätsanbieter (IdPs) häufig ein Add-on ist. Zum Beispiel benötigen IdPs oft einen separaten SCIM-Plan zusätzlich zu einem SSO-Plan. Wenn du die folgenden Schritte nicht in deinem Identitätsanbieter siehst, bestätige bitte, dass du den richtigen Plan hast.
Für jede*n Nutzer*in muss dein Identitätsanbieter eine Rolle und eine E-Mail-Adresse als userName senden. Der Benutzername muss mit einem für diese*n Nutzer*in gesendeten E-Mail-Wert übereinstimmen.
Für ein Portfolio verwende portfolio_admin, portfolio_manager oder portfolio_analyst. Kontorollen wie admin gelten nicht für Portfolios. SCIM kann keine Benutzer*innen mit der Rolle „Kontoinhaber“ oder „Portfolio-Kontoinhaber“ erstellen.
Klaviyo unterstützt die Provisionierung von Benutzer*innen, aber keine Gruppenobjekte. Du kannst eine Identitätsanbieter-Gruppe zuweisen, um Benutzer*innen für die Provisionierung auszuwählen, aber lasse die Gruppenprovisionierung deaktiviert.
SCIM-Benutzer*innen-Provisionierung aktivieren
- Klicke auf den Namen deiner Organisation in der unteren linken Ecke.
- Klicke auf Einstellungen > Sicherheit.
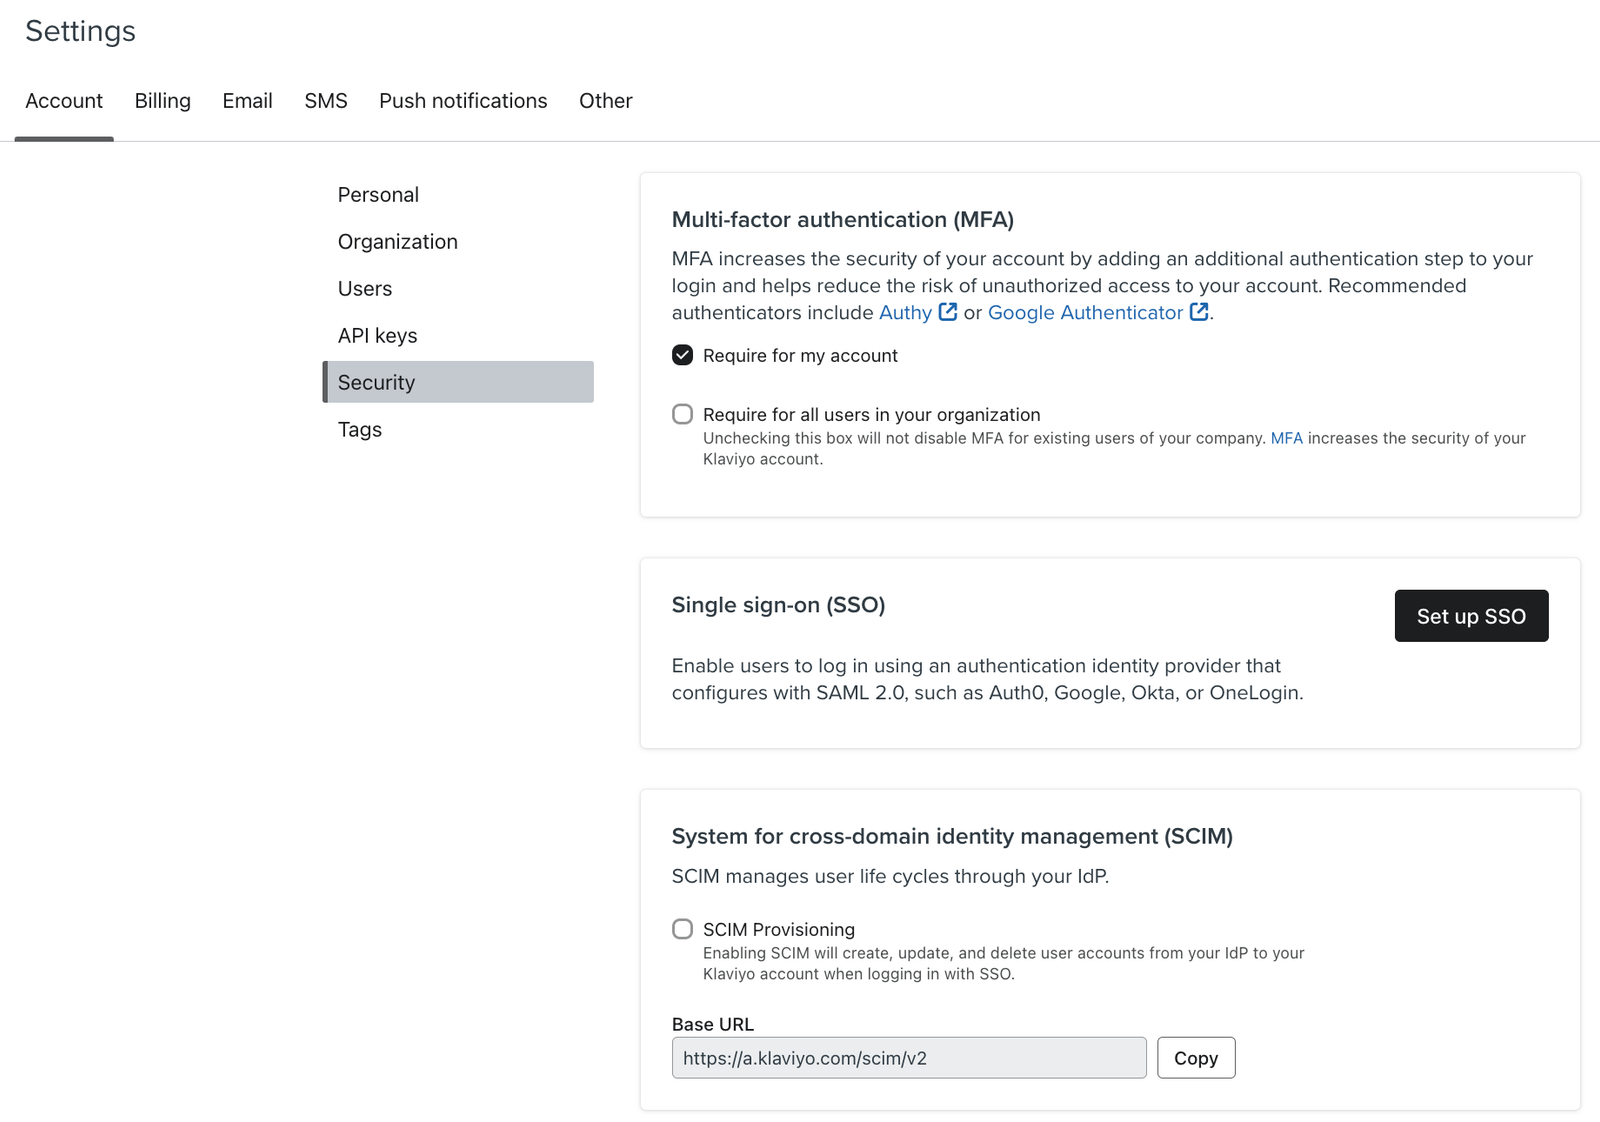
- Aktiviere das Kontrollkästchen SCIM-Provisionierung .
- Klicke auf Kopieren oder Herunterladen (.txt), um den Zugriffsschlüssel wie gezeigt zu speichern.
Dieser Schlüssel wird nur einmal angezeigt. Speichere ihn daher an einem sicheren Ort, bevor du das Dialogfeld schließt.
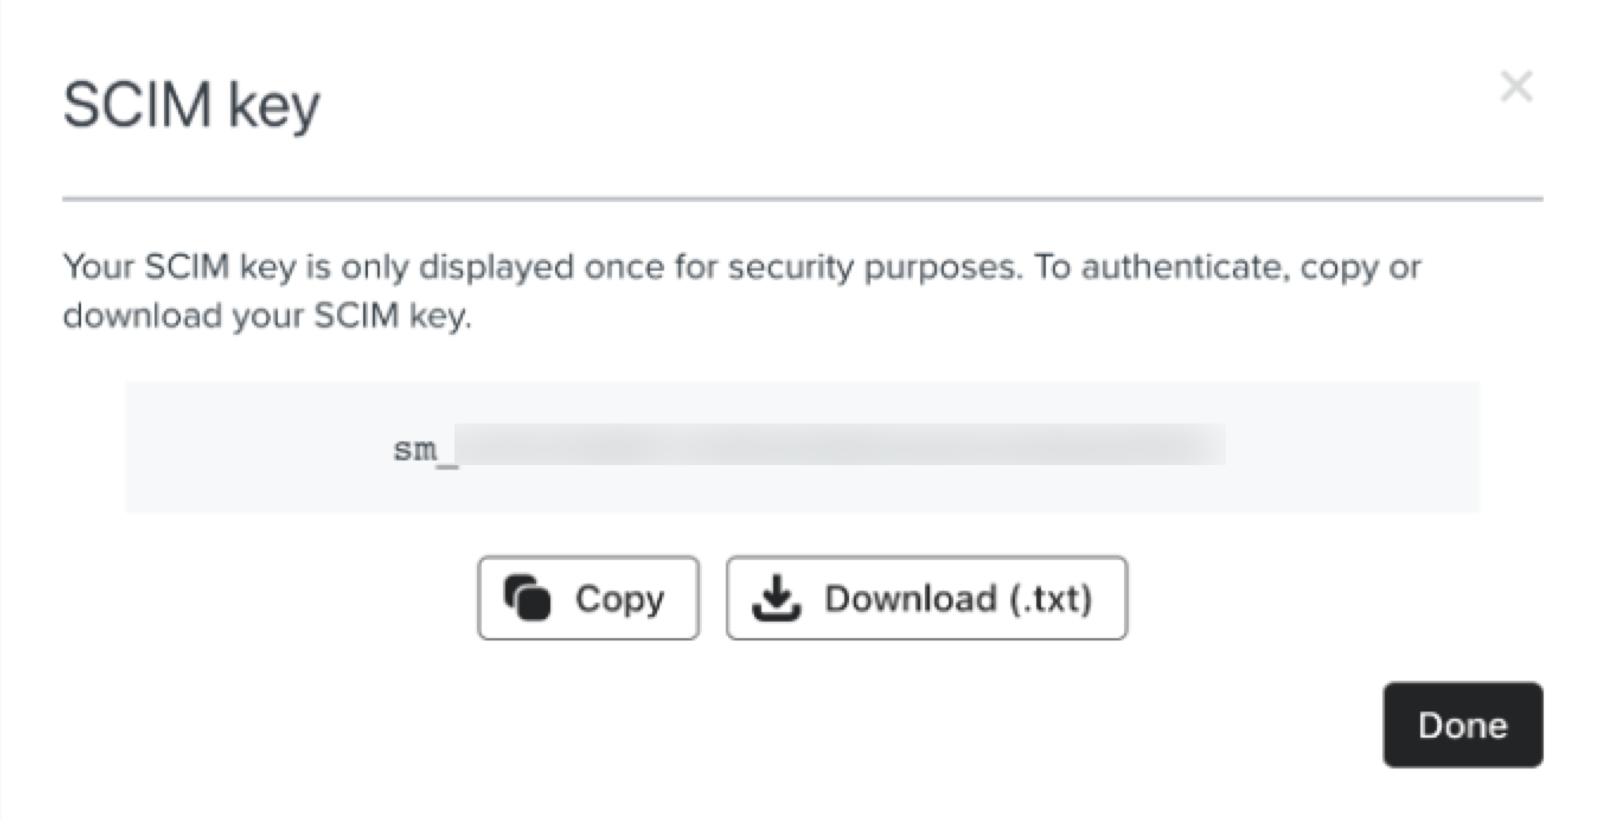
- Klicke auf Fertig.
- Kopiere die Basis-URL und füge sie an einer Stelle ein, am besten dort, wo du den Zugriffsschlüssel gespeichert hast.
Wenn du einen SCIM-Schlüssel ersetzt, wird der vorherige Schlüssel sofort ungültig. Wenn du deinen Schlüssel verlierst, klicke auf SCIM-Schlüssel ersetzen und dann auf Bestätigen. Speichere den neuen Schlüssel und aktualisiere ihn in deinem Identitätsanbieter.
Als Nächstes geh zu deinem Identitätsanbieter, um den Vorgang abzuschließen. Unten findest du Anleitungen für Okta, OneLogin und Microsoft Entra ID. Andere Anbieter müssen eine kompatible SCIM 2.0-Benutzer-Provisionierung unterstützen.
Okta
Eine Anleitung zur aktuellen Setup-Navigation findest du im SCIM-Setup-Leitfaden von Okta. Verwende die folgenden Klaviyo-Verbindungseinstellungen.
- Gehe zu Anwendung > Anwendungen.
- Wähle die Klaviyo-App aus.
- Wechsle zur Registerkarte Anmelden .
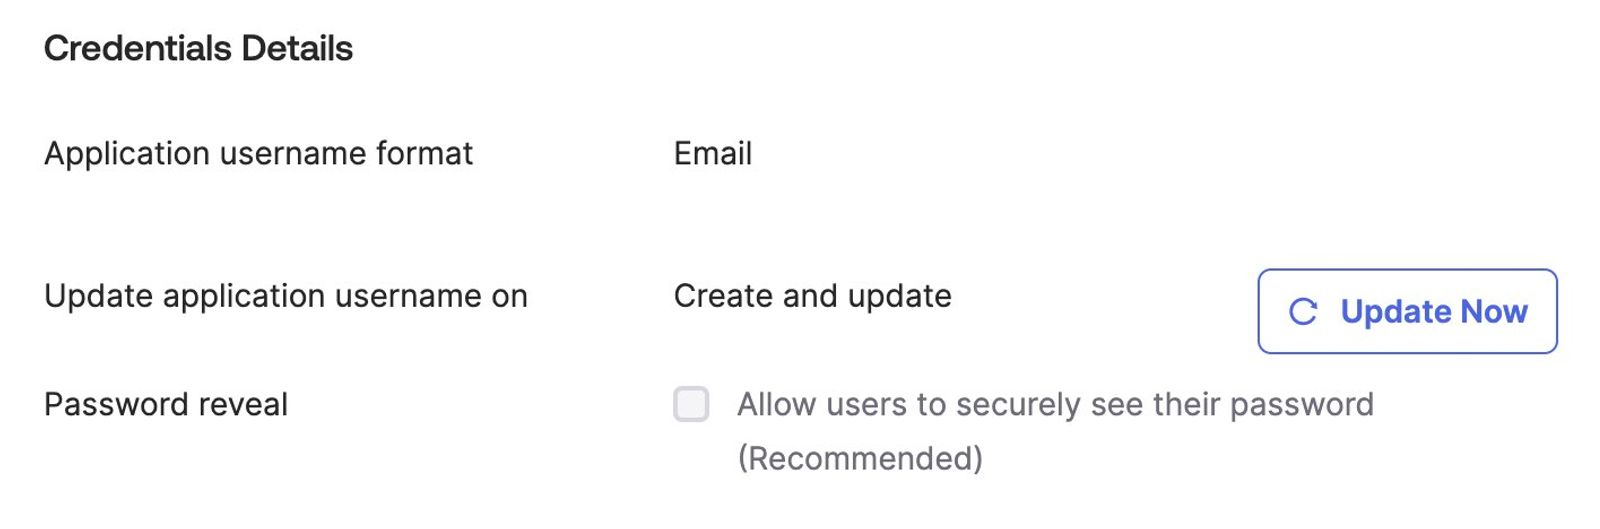
- Prüfe unter Anmeldedaten Folgendes:
- Format für den Anwendungsbenutzernamen ist auf E-Mail eingestellt.
- Anwendungsbenutzername für ist auf Erstellen und aktualisieren eingestellt.
- Klicke in die Registerkarte Allgemein .
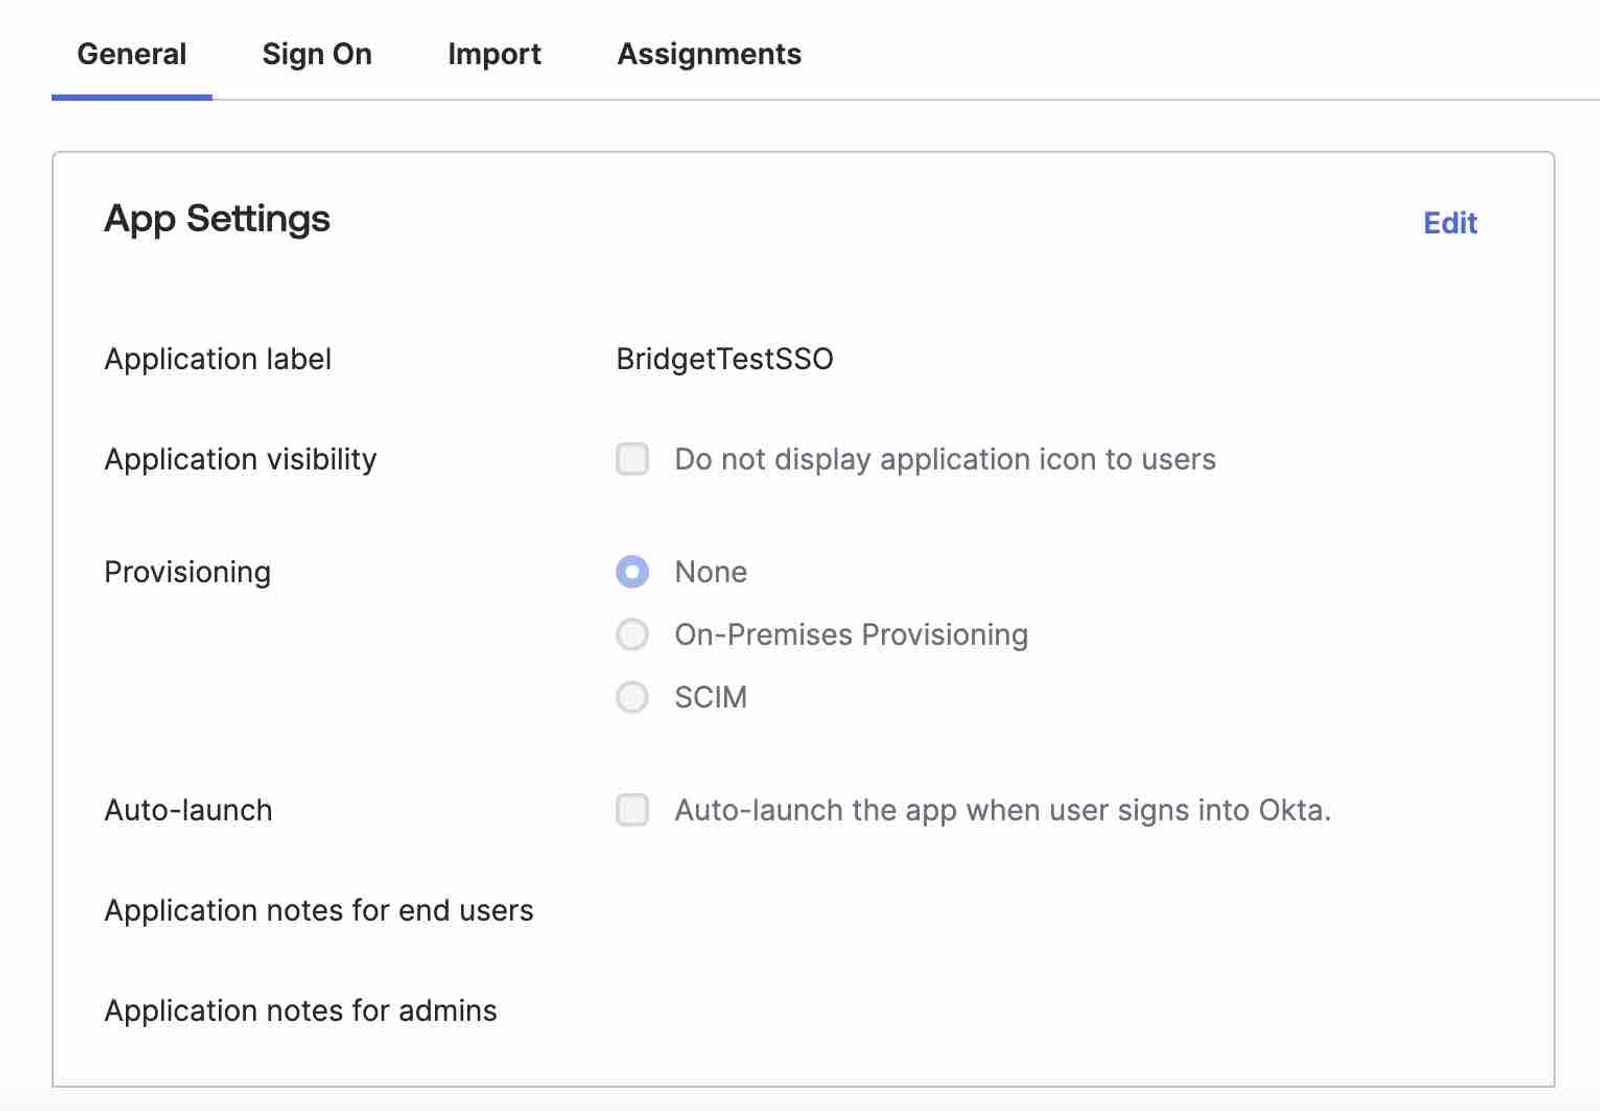
- Wähle Bearbeiten aus.
- Wähle unter Provisionierung SCIM aus.
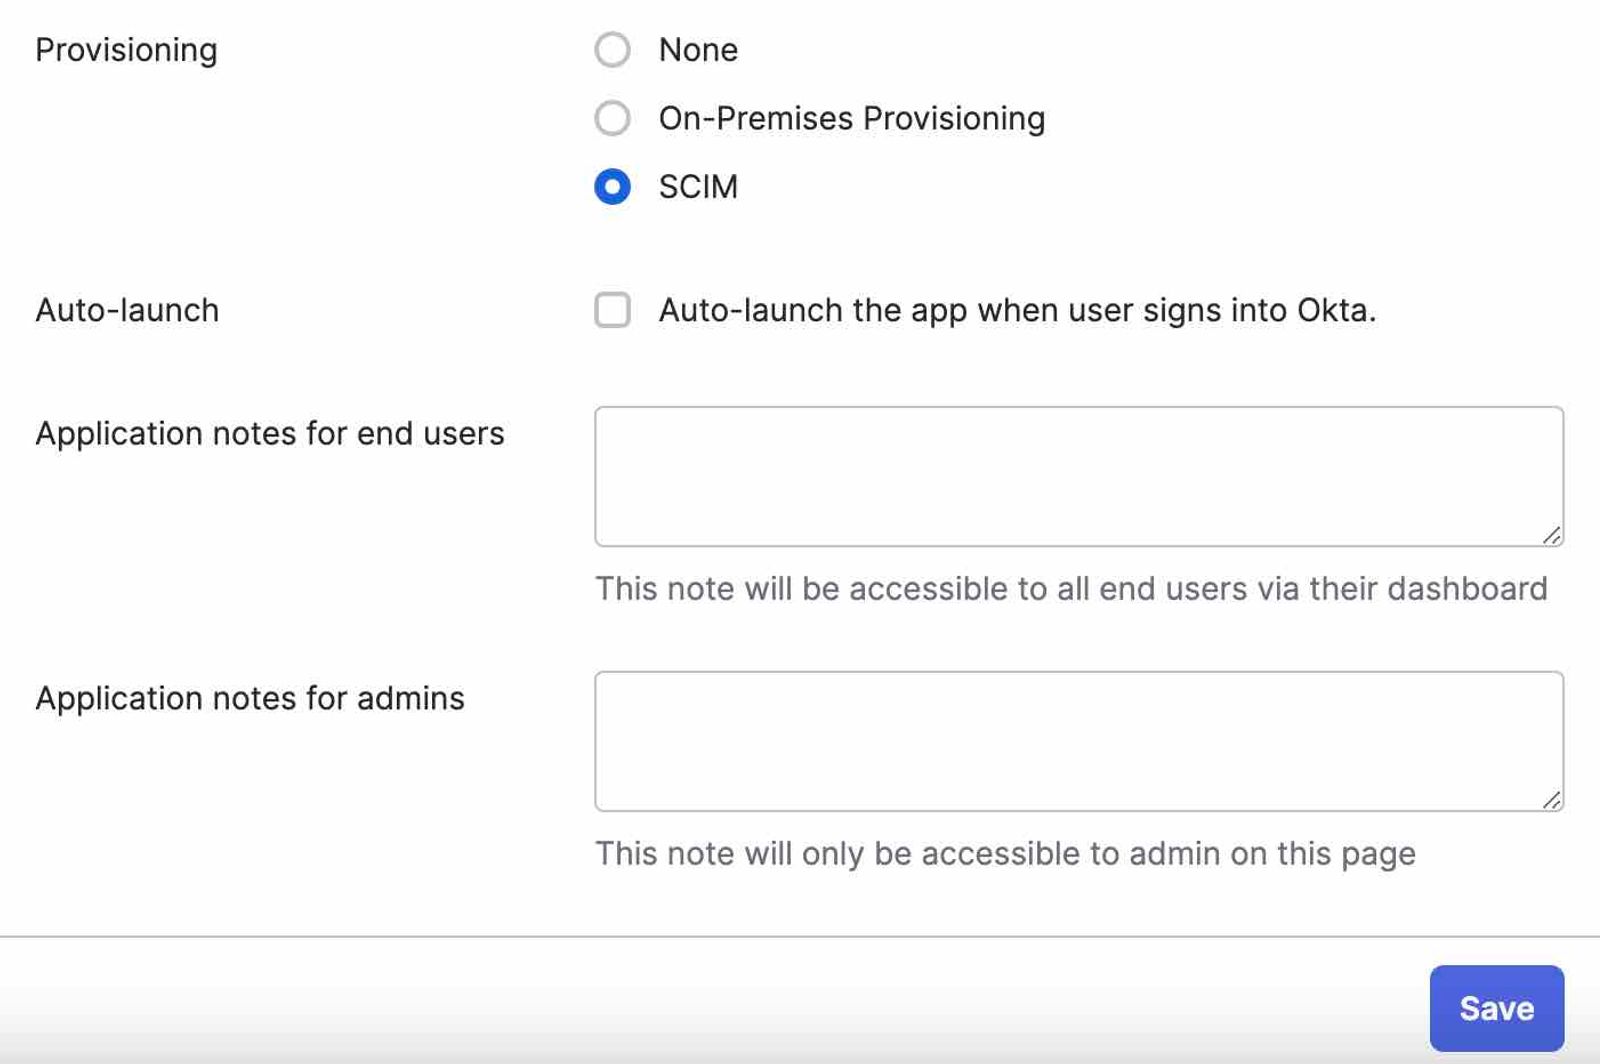
- Klicke auf Speichern.
- Klicke in den Tab Provisionierung .
- Wähle Bearbeiten aus, um die Seite SCIM-Verbindung zu öffnen (siehe unten).
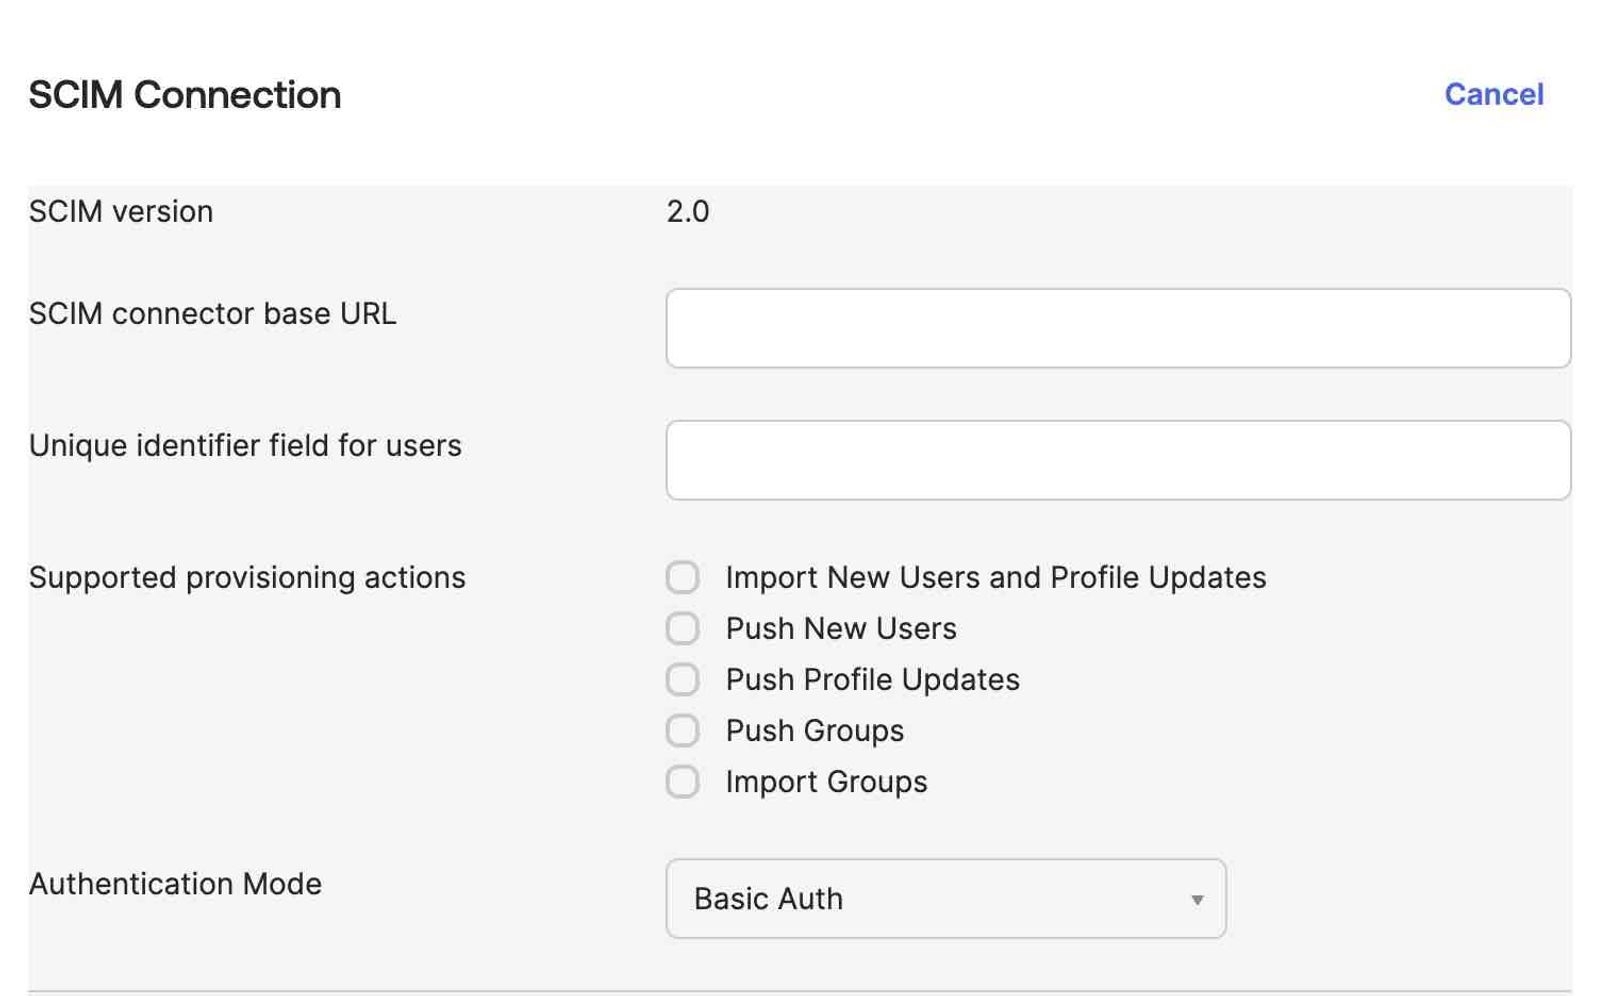
- Füge in SCIM-Connector-Basis-URL die Basis-URL von Klaviyo ein.
- Gib für Eindeutiges Bezeichnerfeld für Nutzer*innen
userNameein. - Aktiviere unter Unterstützte Provisionierungsaktionen die folgenden Kontrollkästchen:
- Neue Benutzer*innen und Profilaktualisierungen importieren
- Neue Benutzer*innen pushen
- Profil-Update pushen
- Ändere die Option Authentifizierungsmodus zu HTTP-Header.
- Füge den Zugriffsschlüssel unter Autorisierung ein.
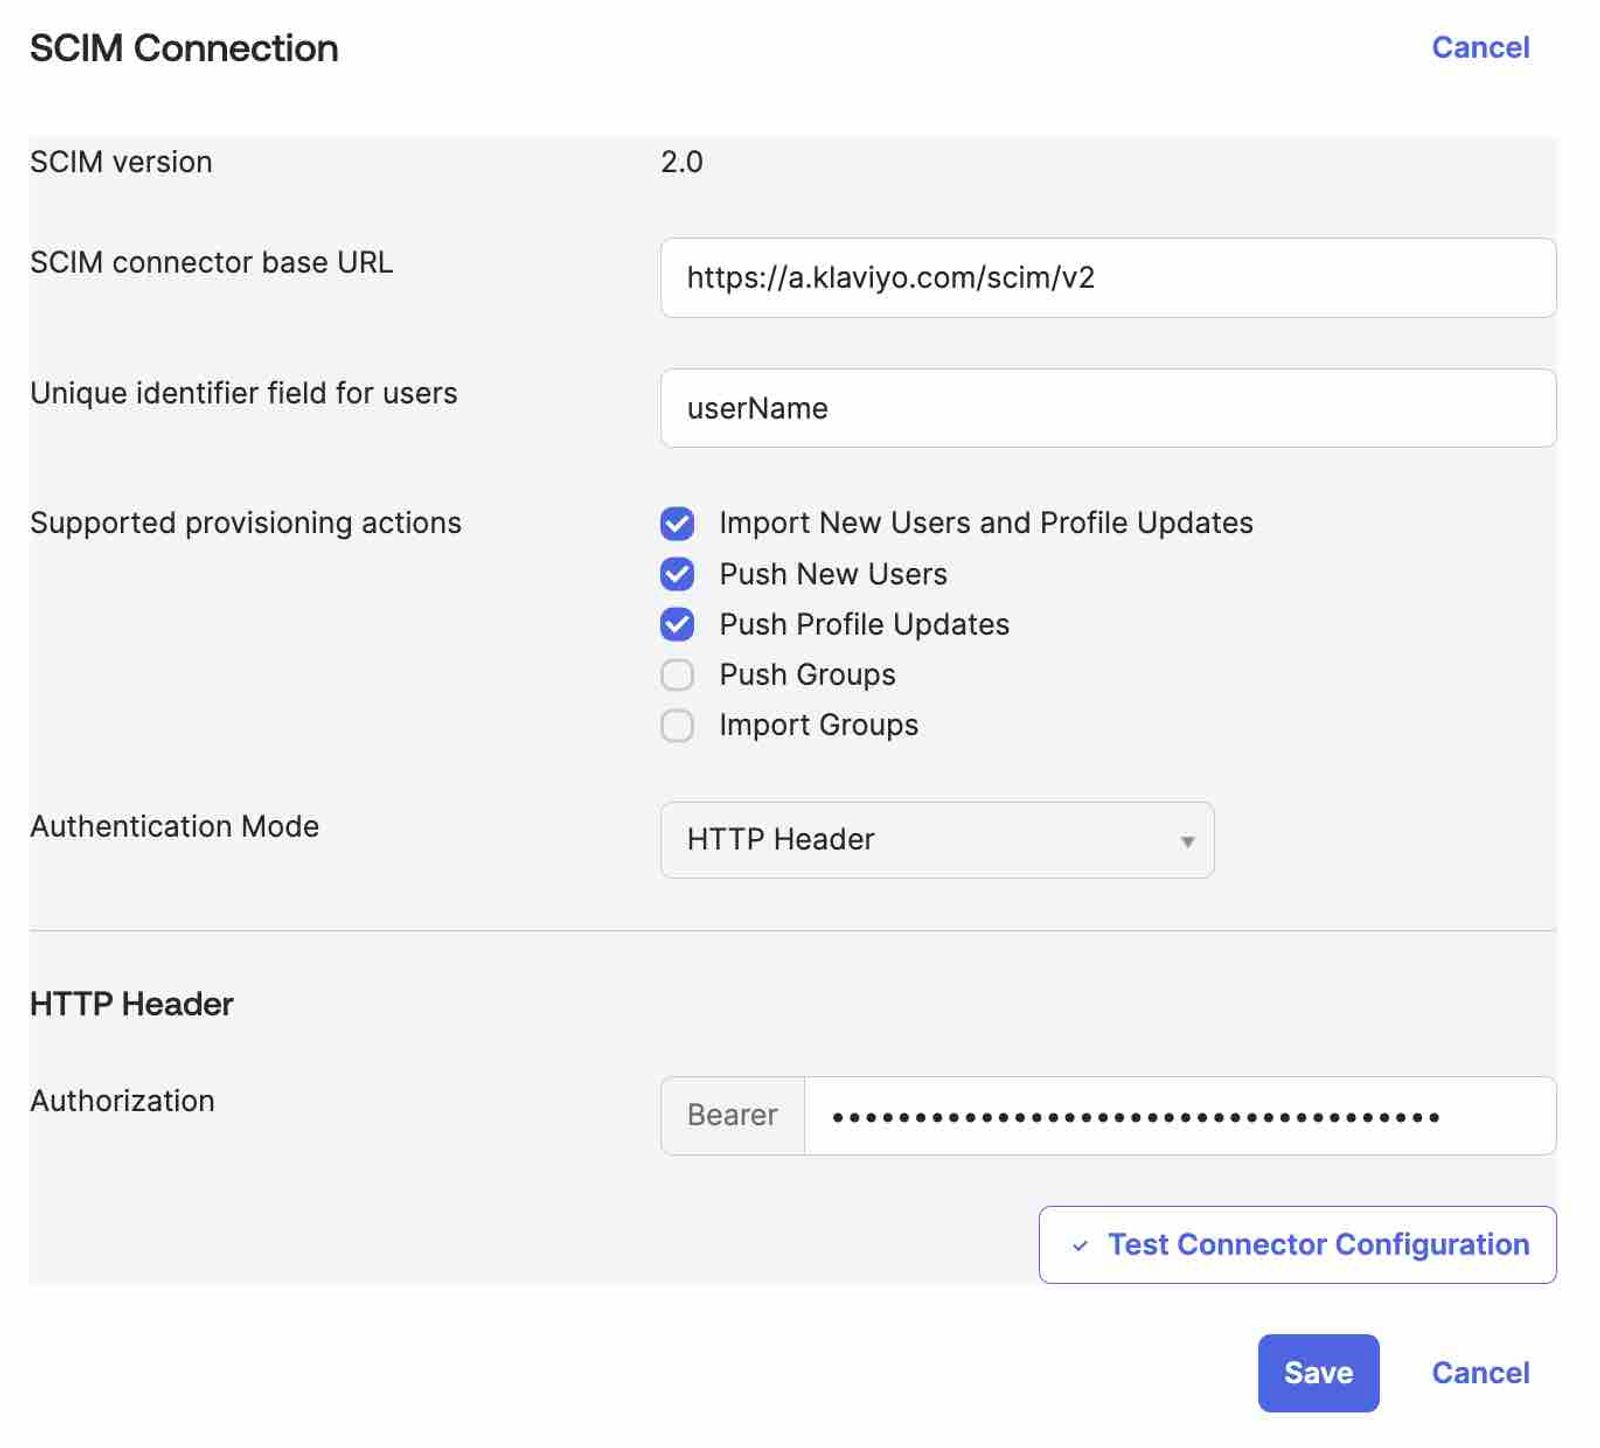
- Klicke auf Connectorkonfiguration testen.
- Klicke auf Speichern.
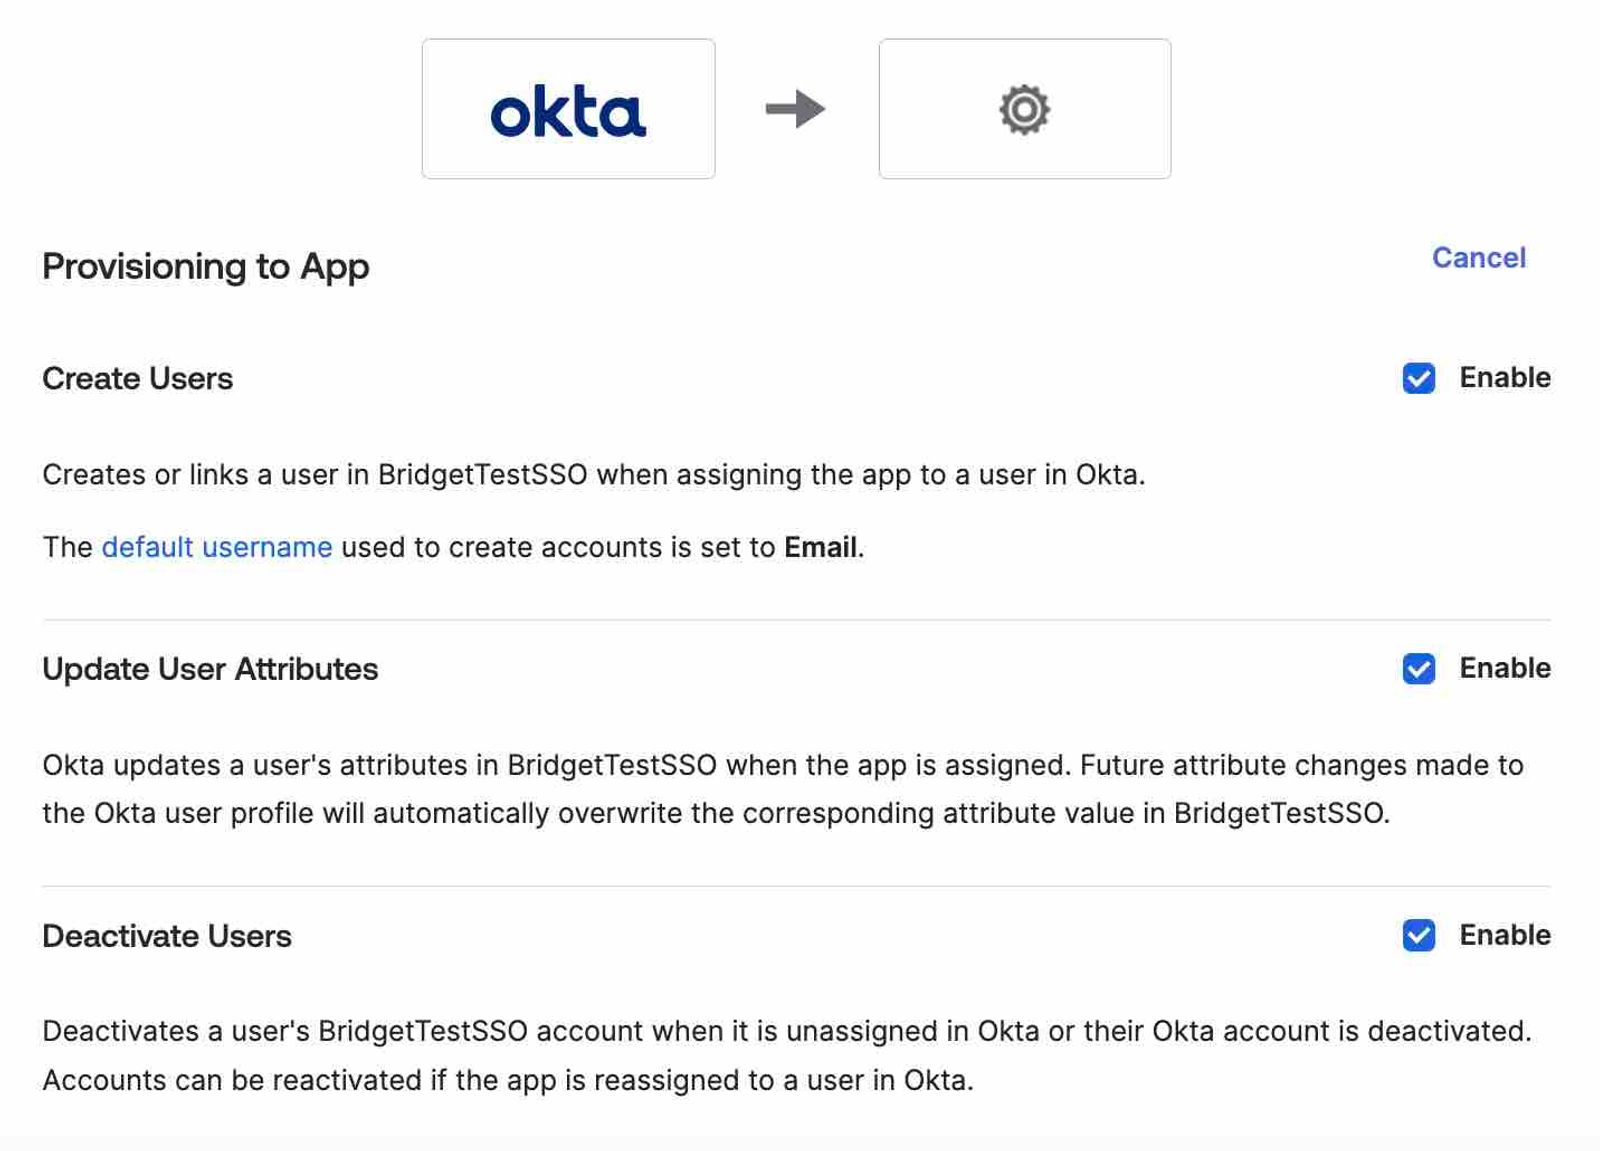
- Klicke neben Provisionierung für App auf Bearbeiten.
- Aktiviere Aktivieren für die folgenden Funktionen:
- Benutzer*innen erstellen.
- Nutzerattribut aktualisieren.
- Nutzer*innen deaktivieren.
- Klicke auf Speichern.
- Zum Abschnitt „Attributzuordnungen“ deiner App scrollen.
- Klicke auf Zum Profil-Editor.
- Klicke auf Attribut hinzufügen.
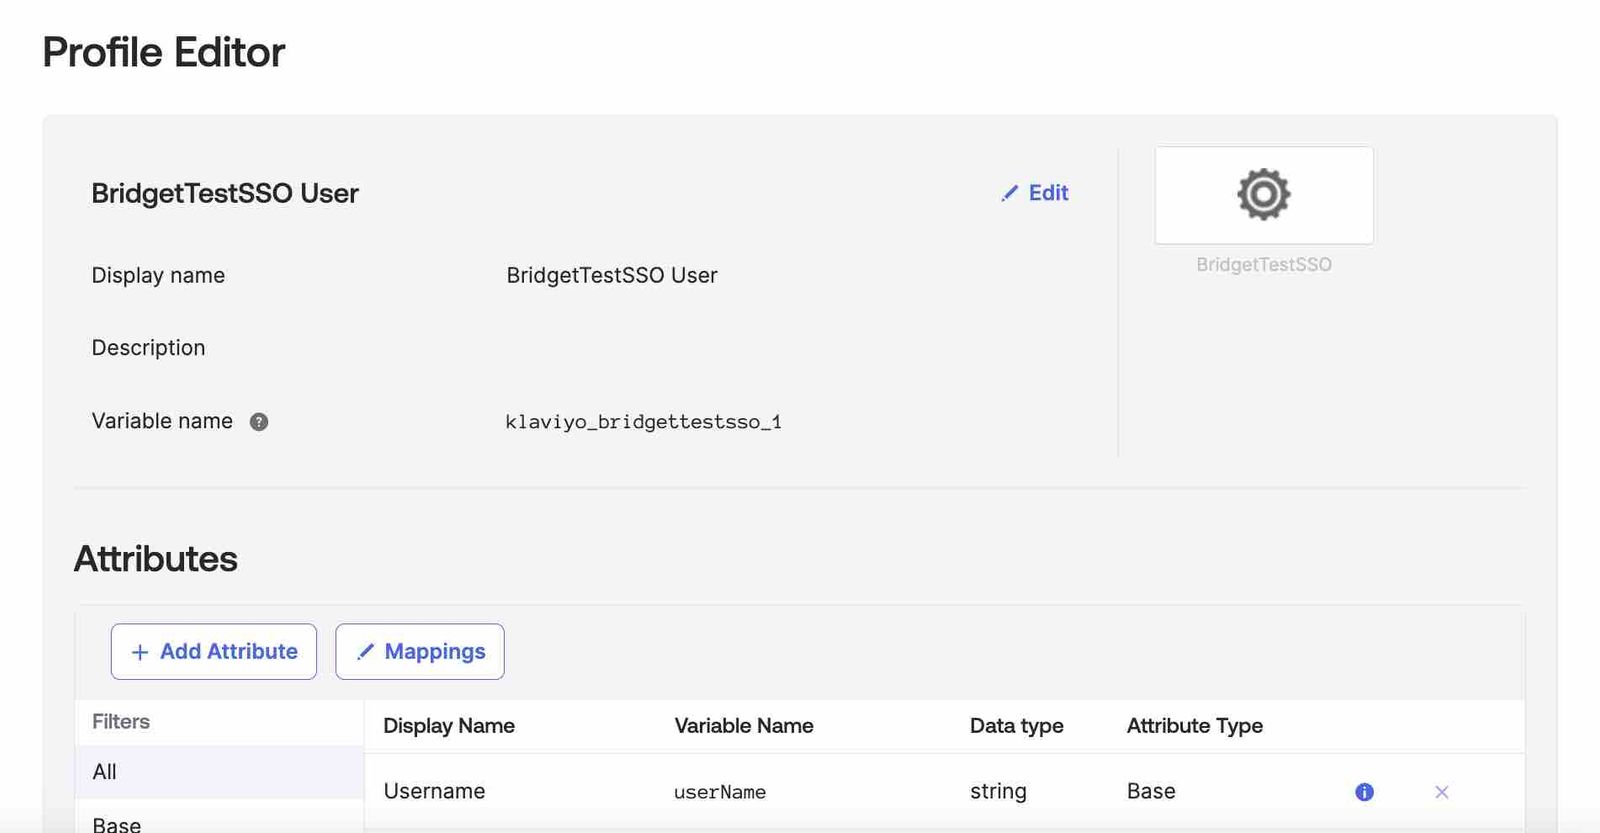
- Gib „role“ für Anzeigename, Variablenname und Externer Name ein.
- Gib unter External namespace Folgendes ein:
urn:ietf:params:scim:schemas:core:2.0:User - Aktiviere das Kontrollkästchen für Aufzählungsliste von Werten definieren.
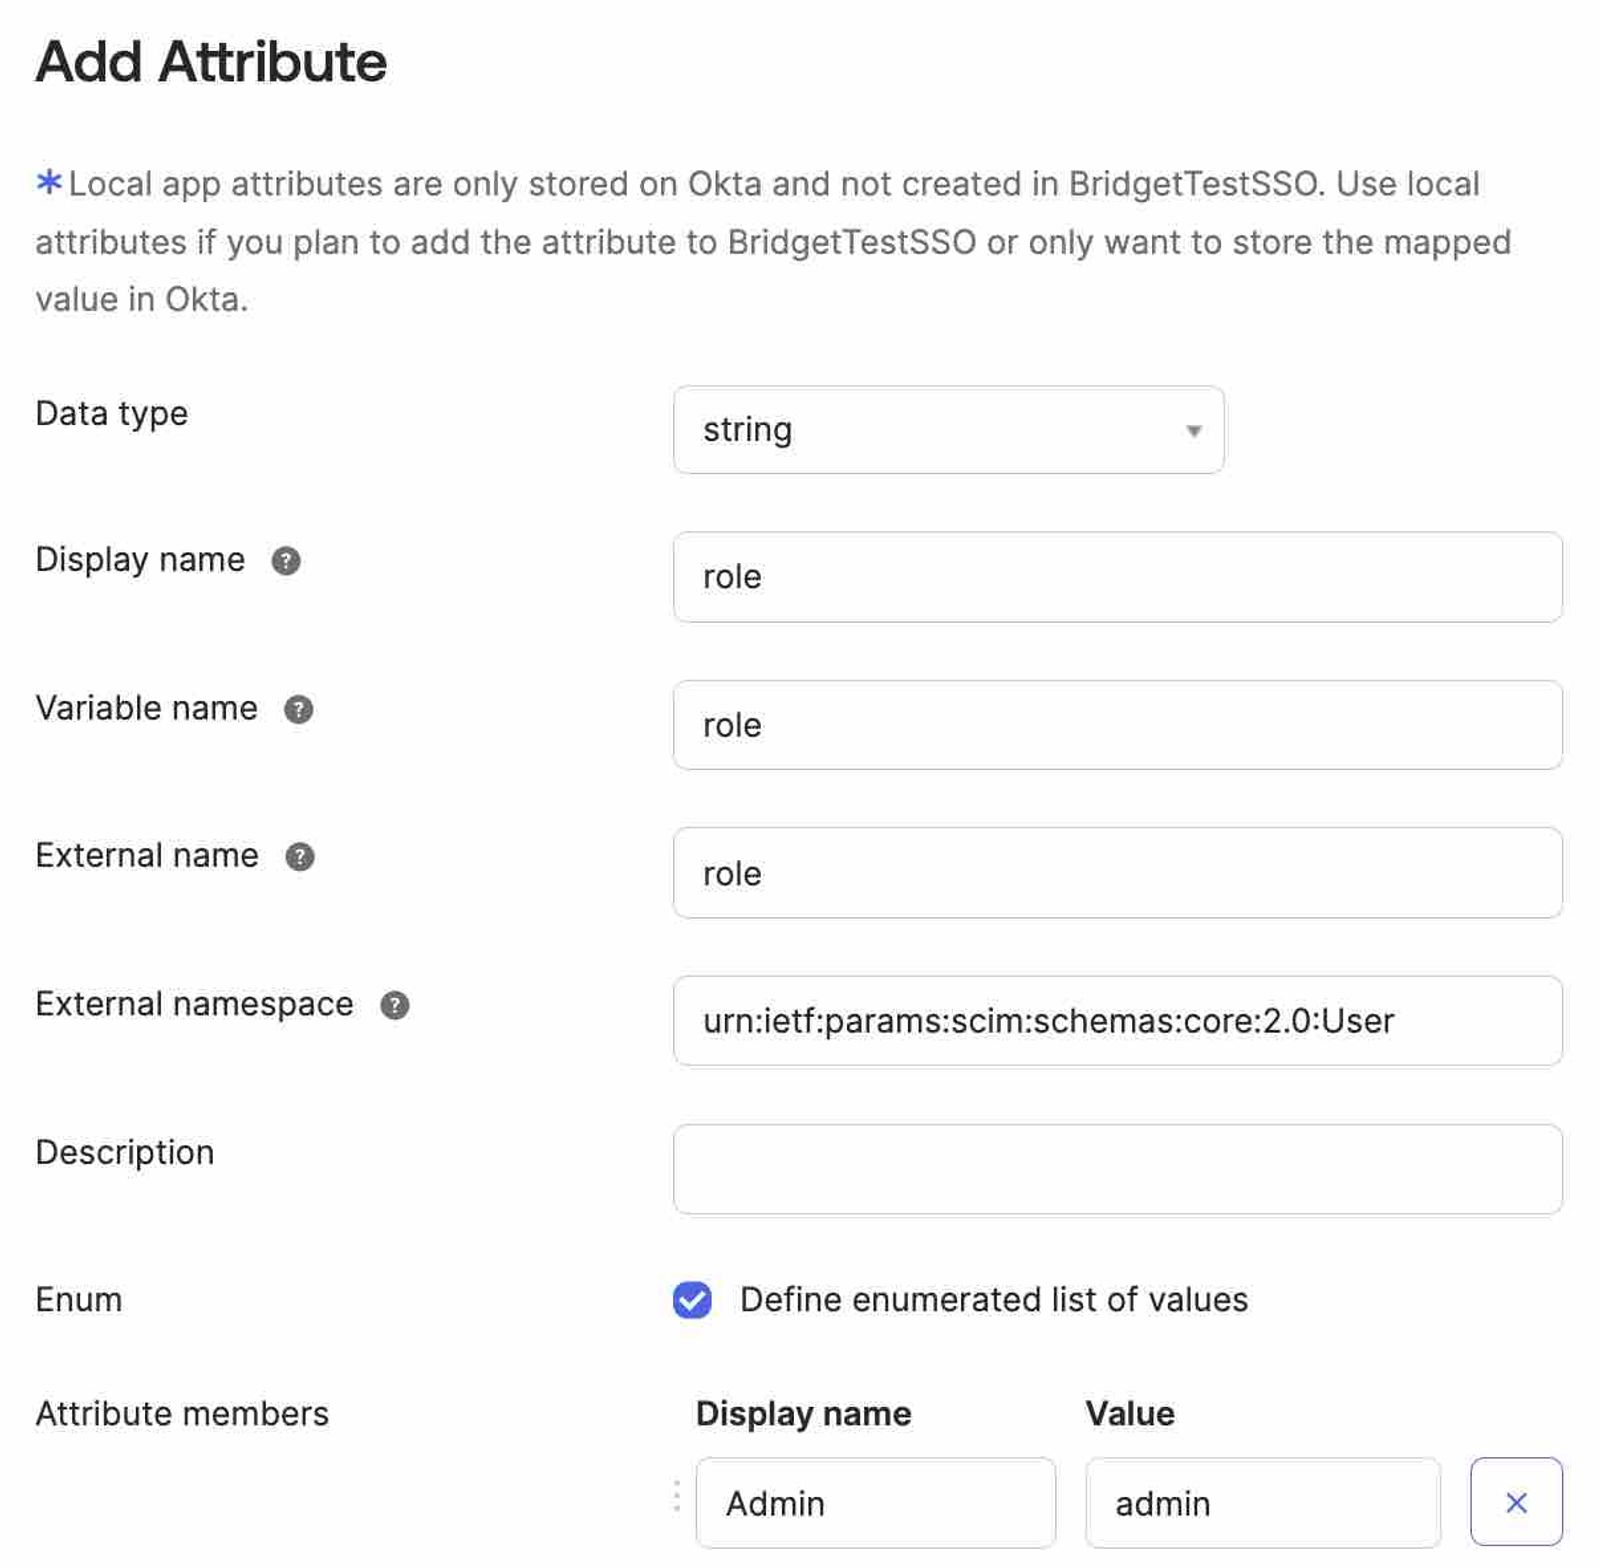
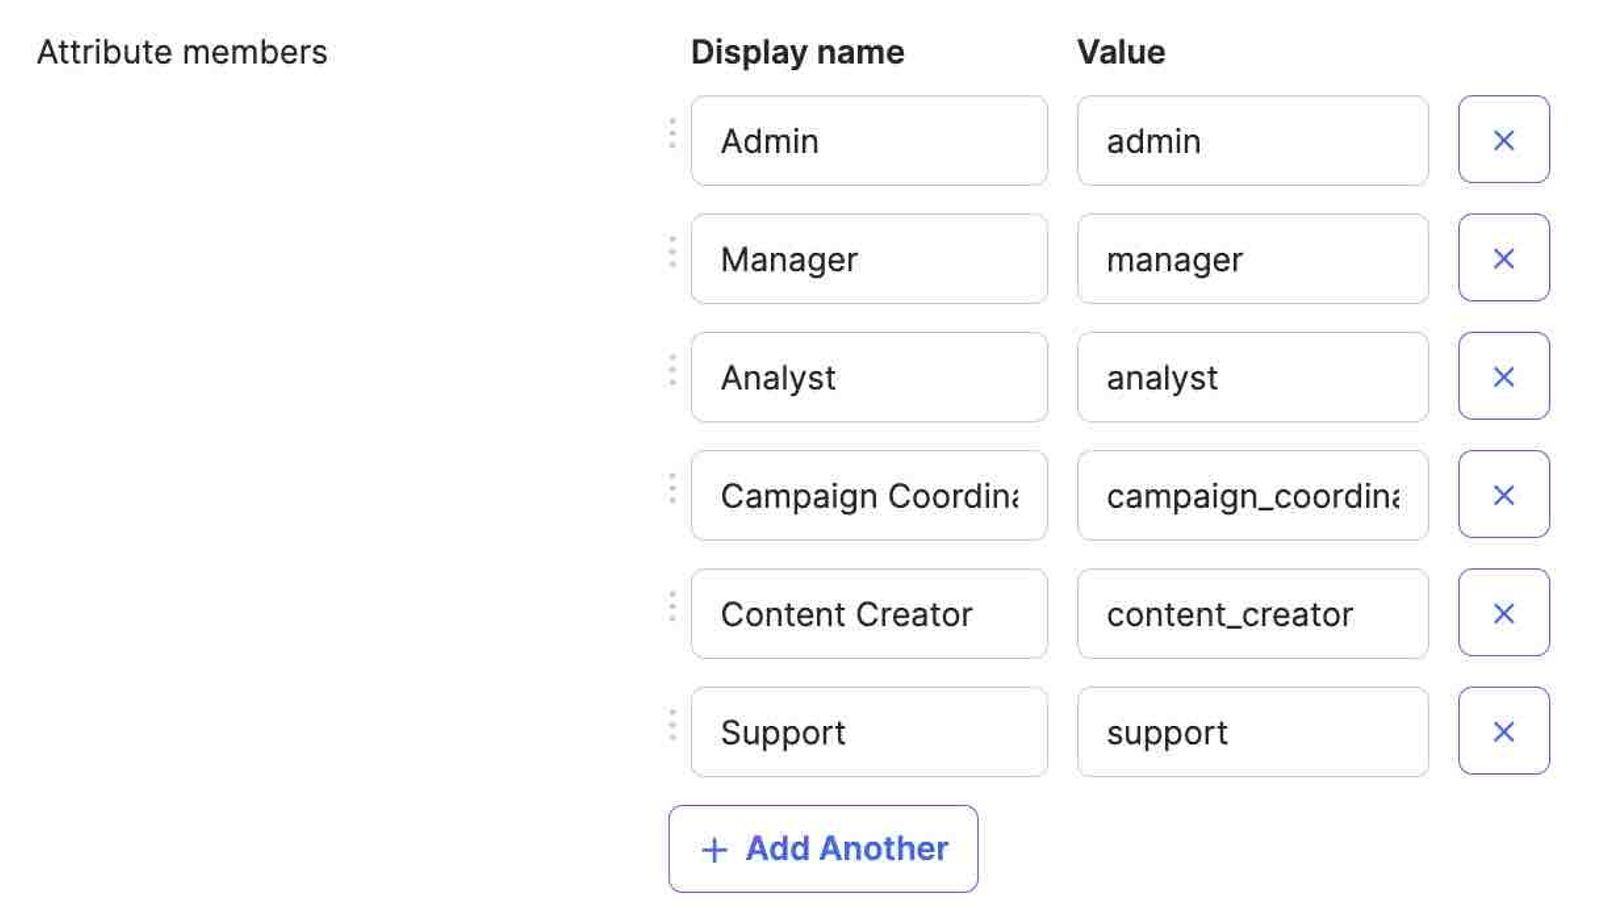
- Füge für ein Konto die Standardrollenwerte unten hinzu. Verwende für ein Portfolio stattdessen
portfolio_admin,portfolio_managerundportfolio_analyst.- Administrator
- Manager
- Analyst
- campaign_coordinator
- content_creator
social_media_manager- Support
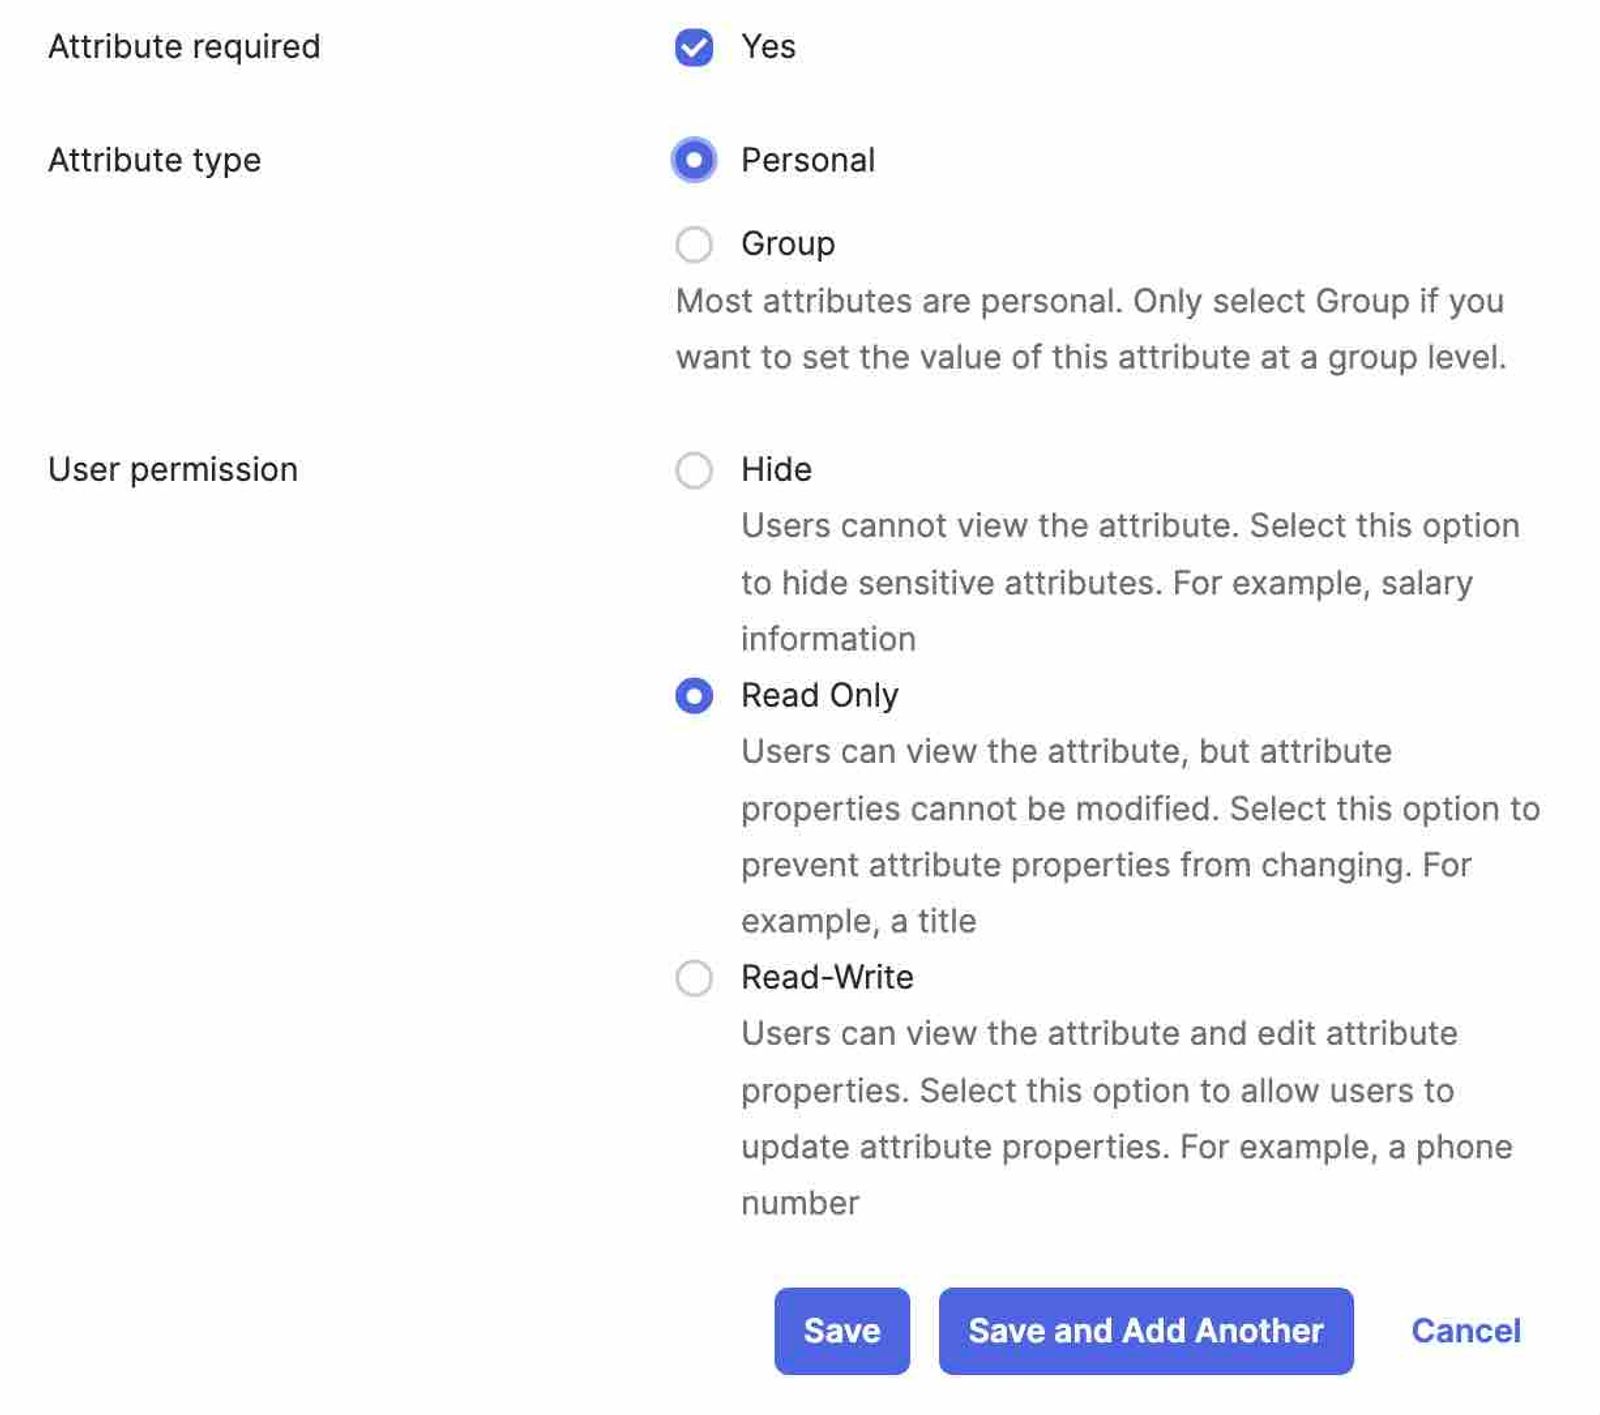
- Scrolle nach unten zu Attribute required und wähle Ja aus.
- Wähle den Attributtyp aus (persönlich oder Gruppe).
- Empfohlen: Lass die Nutzerberechtigung auf Nur lesen.
- Klicke auf Speichern.
- Gehe zu Anwendungen > Anwendungen und wähle dann deine App aus.
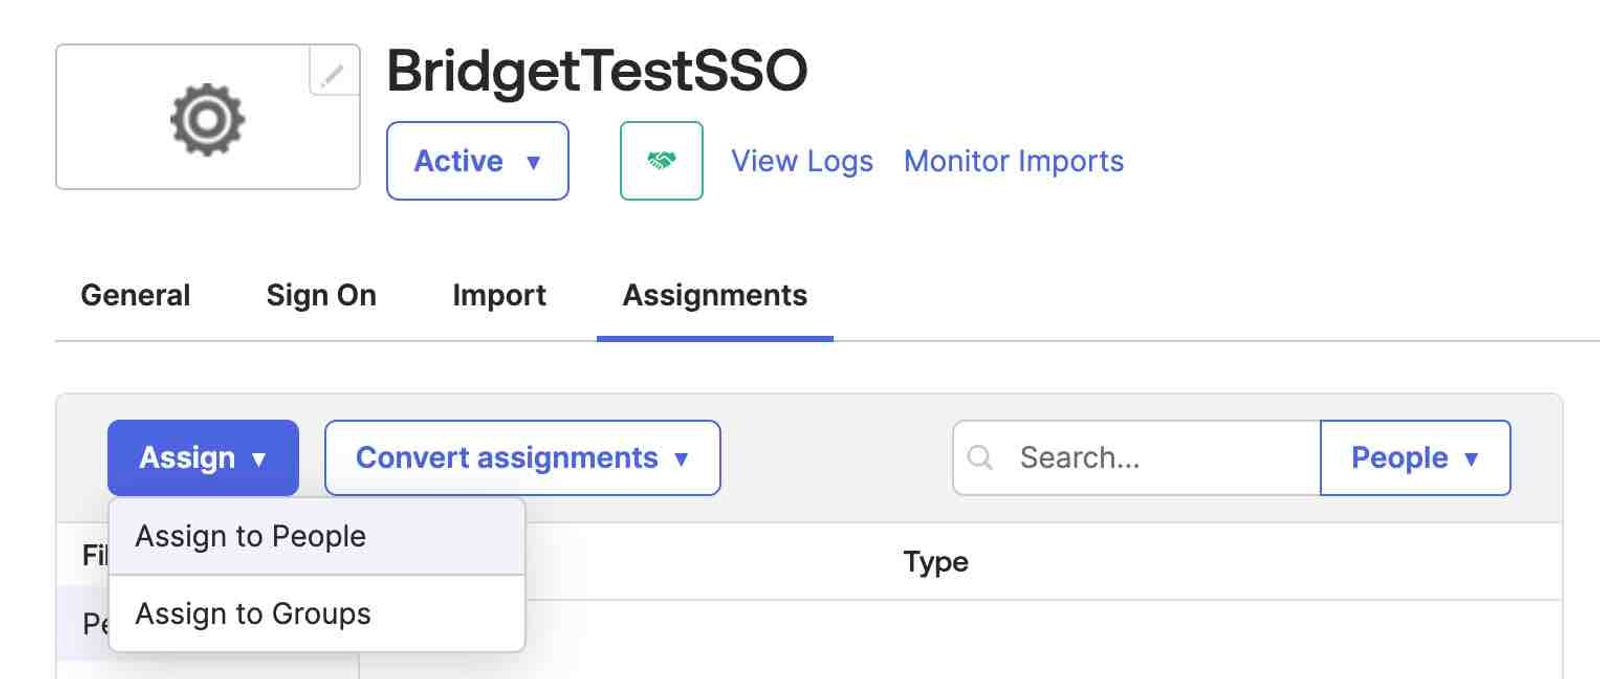
- Klicke auf Zuweisen.
- Wähle aus, ob du die App einer Einzelperson (d. h. Personen) oder einer Gruppe zuweisen möchtest.
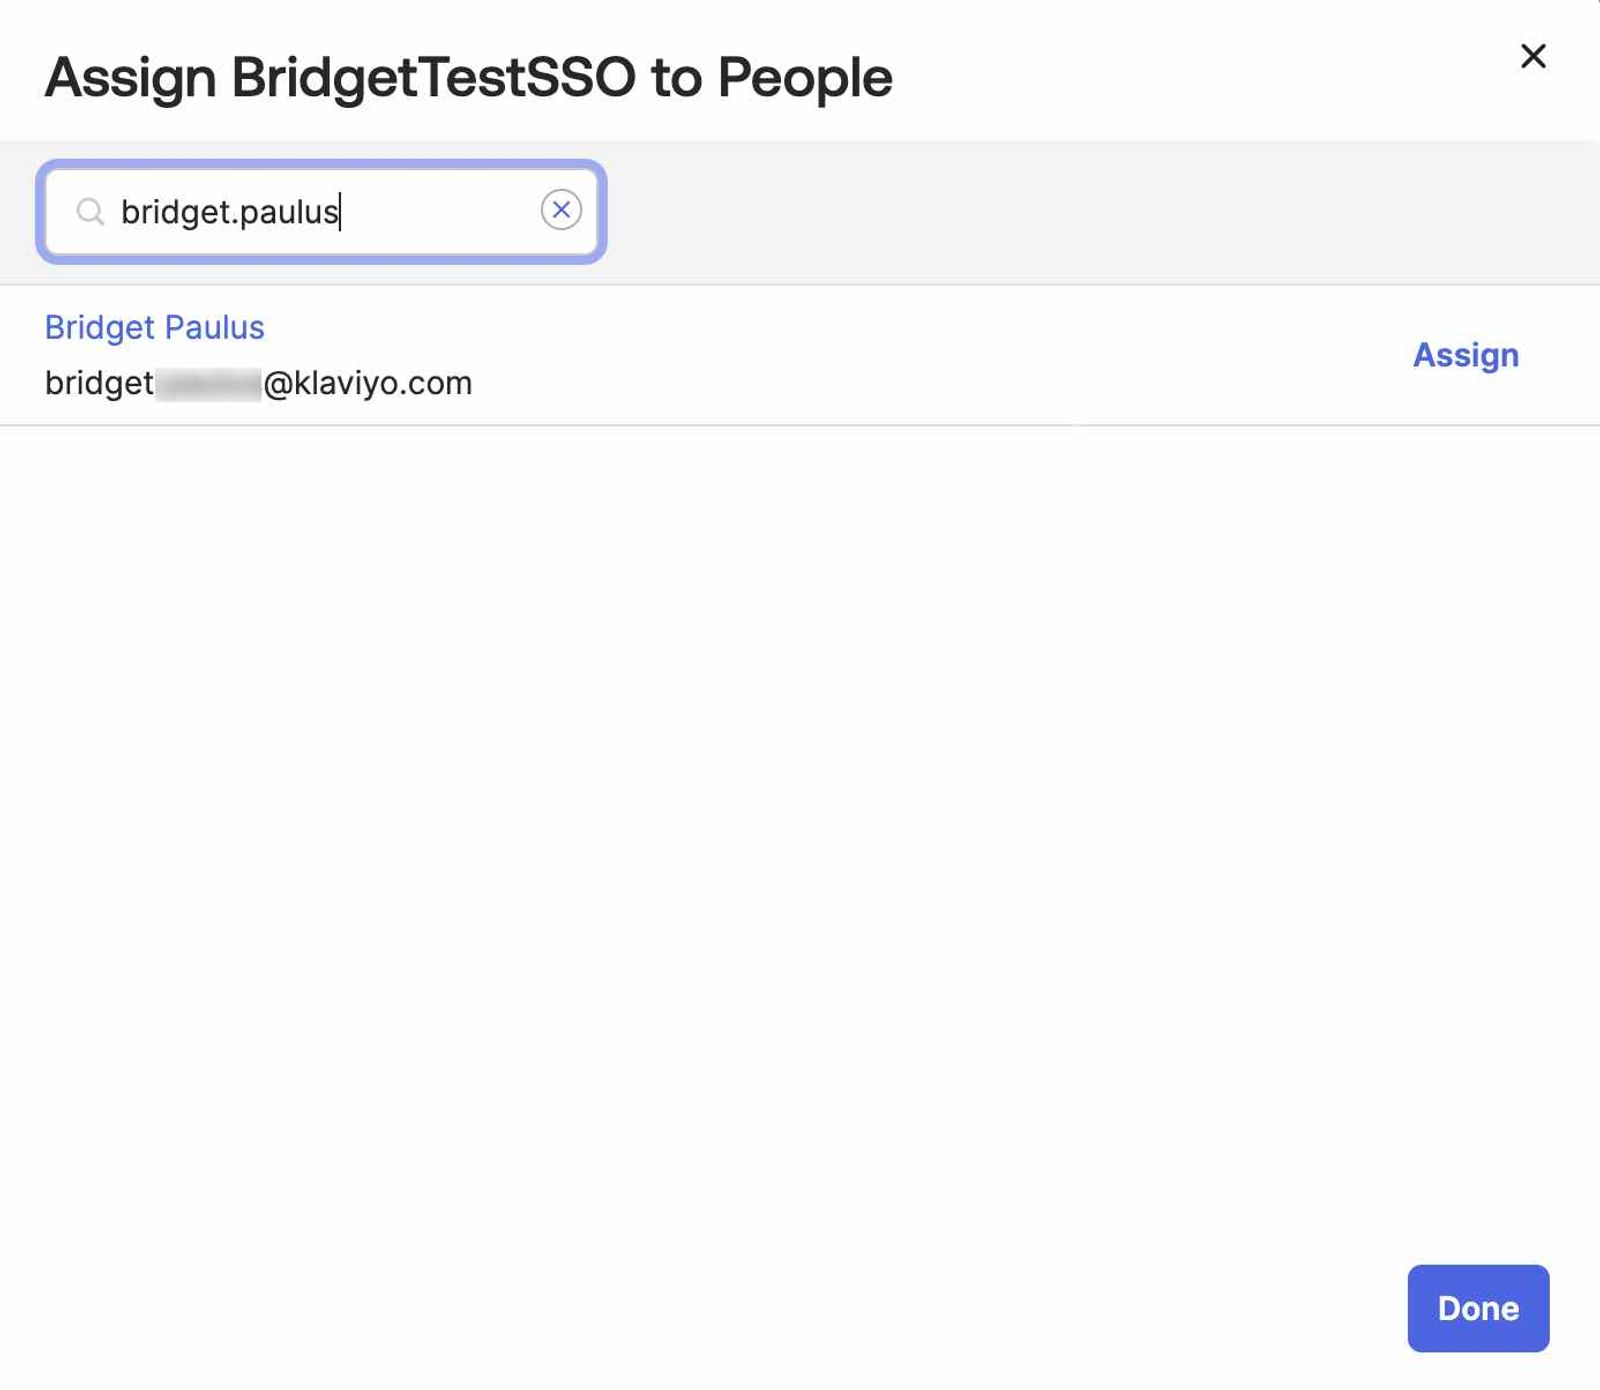
- Suche die Personen oder Gruppen, denen du Klaviyo zuweisen möchtest, und klicke neben ihrem Namen/ihren Namen auf Zuweisen .
- Scrolle nach unten zum Feld Rolle und weise ihnen die richtige Rolle zu.
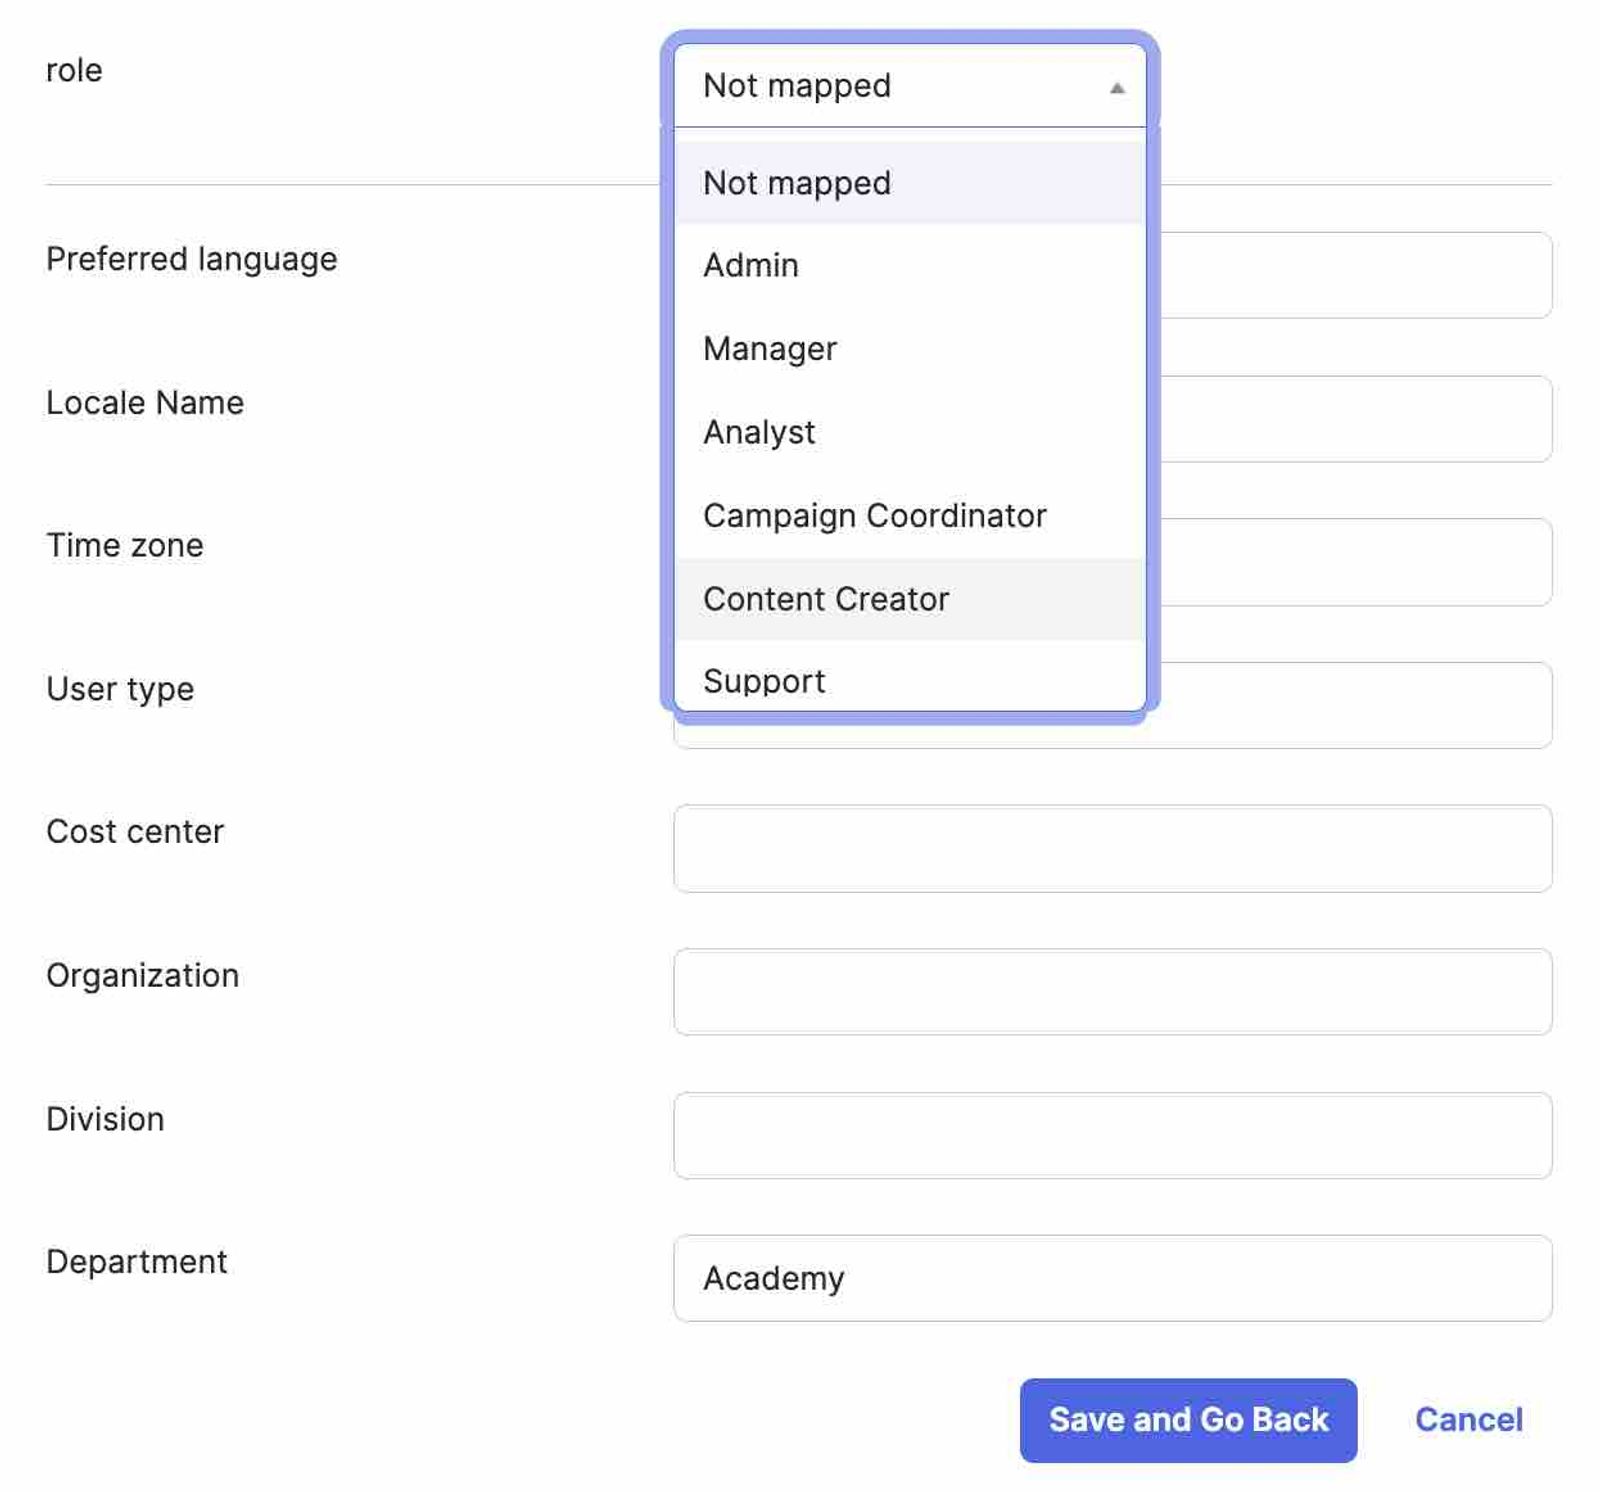
- Klicke auf Speichern und zurück.
OneLogin
- Klicke im Administrator-Portal auf Anwendungen.
- Klicke auf App hinzufügen.
- Suche nach „Klaviyo.“
- Klicke auf Klaviyo , um es hinzuzufügen.
- Optional: Benenne die Verbindung um.
- Klicke auf Konfiguration.
- Füge im Feld SCIM Bearer Token deinen SCIM-Zugriffsschlüssel ein.
- Klicke unter API Connection auf Aktivieren.
- Klicke auf Speichern.
- Gehe in der linken Seitenleiste zu Provisionierung .
- Aktiviere das Kontrollkästchen Provisionierung aktivieren .
- Deaktiviere die Kästchen Nutzer*in erstellen, Nutzer*in löschen oder Nutzer*in aktualisieren nicht.
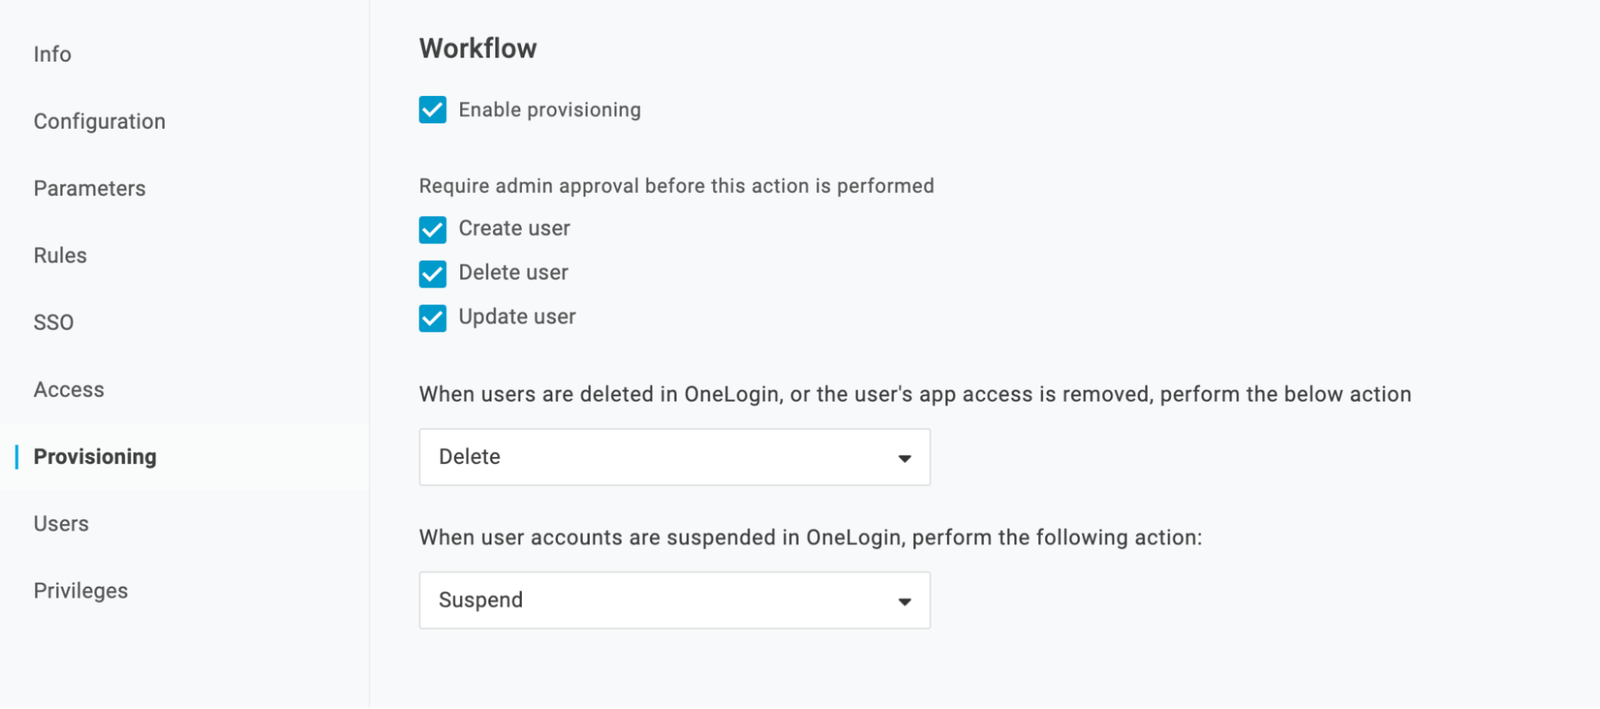
- Empfohlen: Im Dropdown-Menü für When users are deleted in OneLogin, or the user's app access is removed, perform the below action Löschen auswählen.
- Klicke auf Speichern.
Microsoft Entra ID (ehemals Azure AD)
Informationen zur Navigation bei der aktuellen Einrichtung findest du im SCIM-Leitfaden zur Provisionierung von Microsoft. Verwende die Klaviyo-URL, den Zugriffsschlüssel und die unten stehenden Zuordnungen.
- Melde dich bei Microsoft Entra ID an.
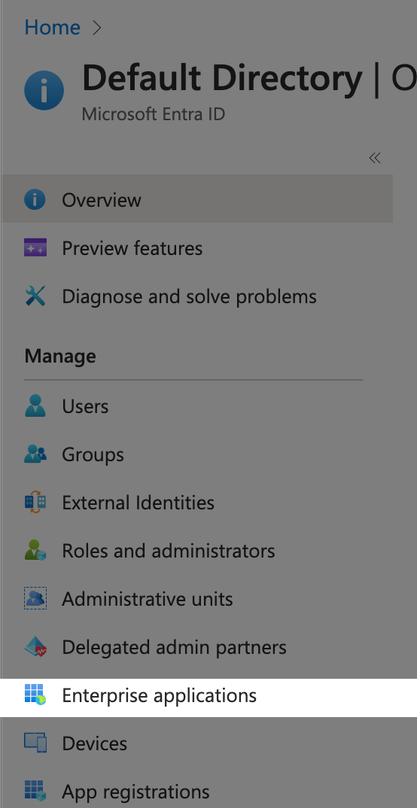
- Klicke auf Microsoft Entra ID (früher „Azure Active Directory“).
- Klicke links auf Enterprise-Anwendungen.
- Wähle deine Anwendung aus.
- Wenn du deine Anwendung noch nicht erstellt hast, folge den Schritten im SSO-Leitfaden.
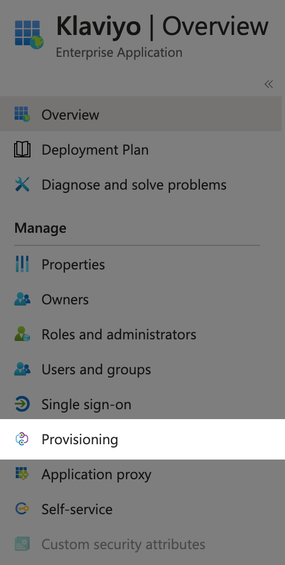
- Klicke links auf Provisionierung und wähle dann Jetzt loslegen aus.
- Im Feld Provisionierung Mode Automatisch auswählen.
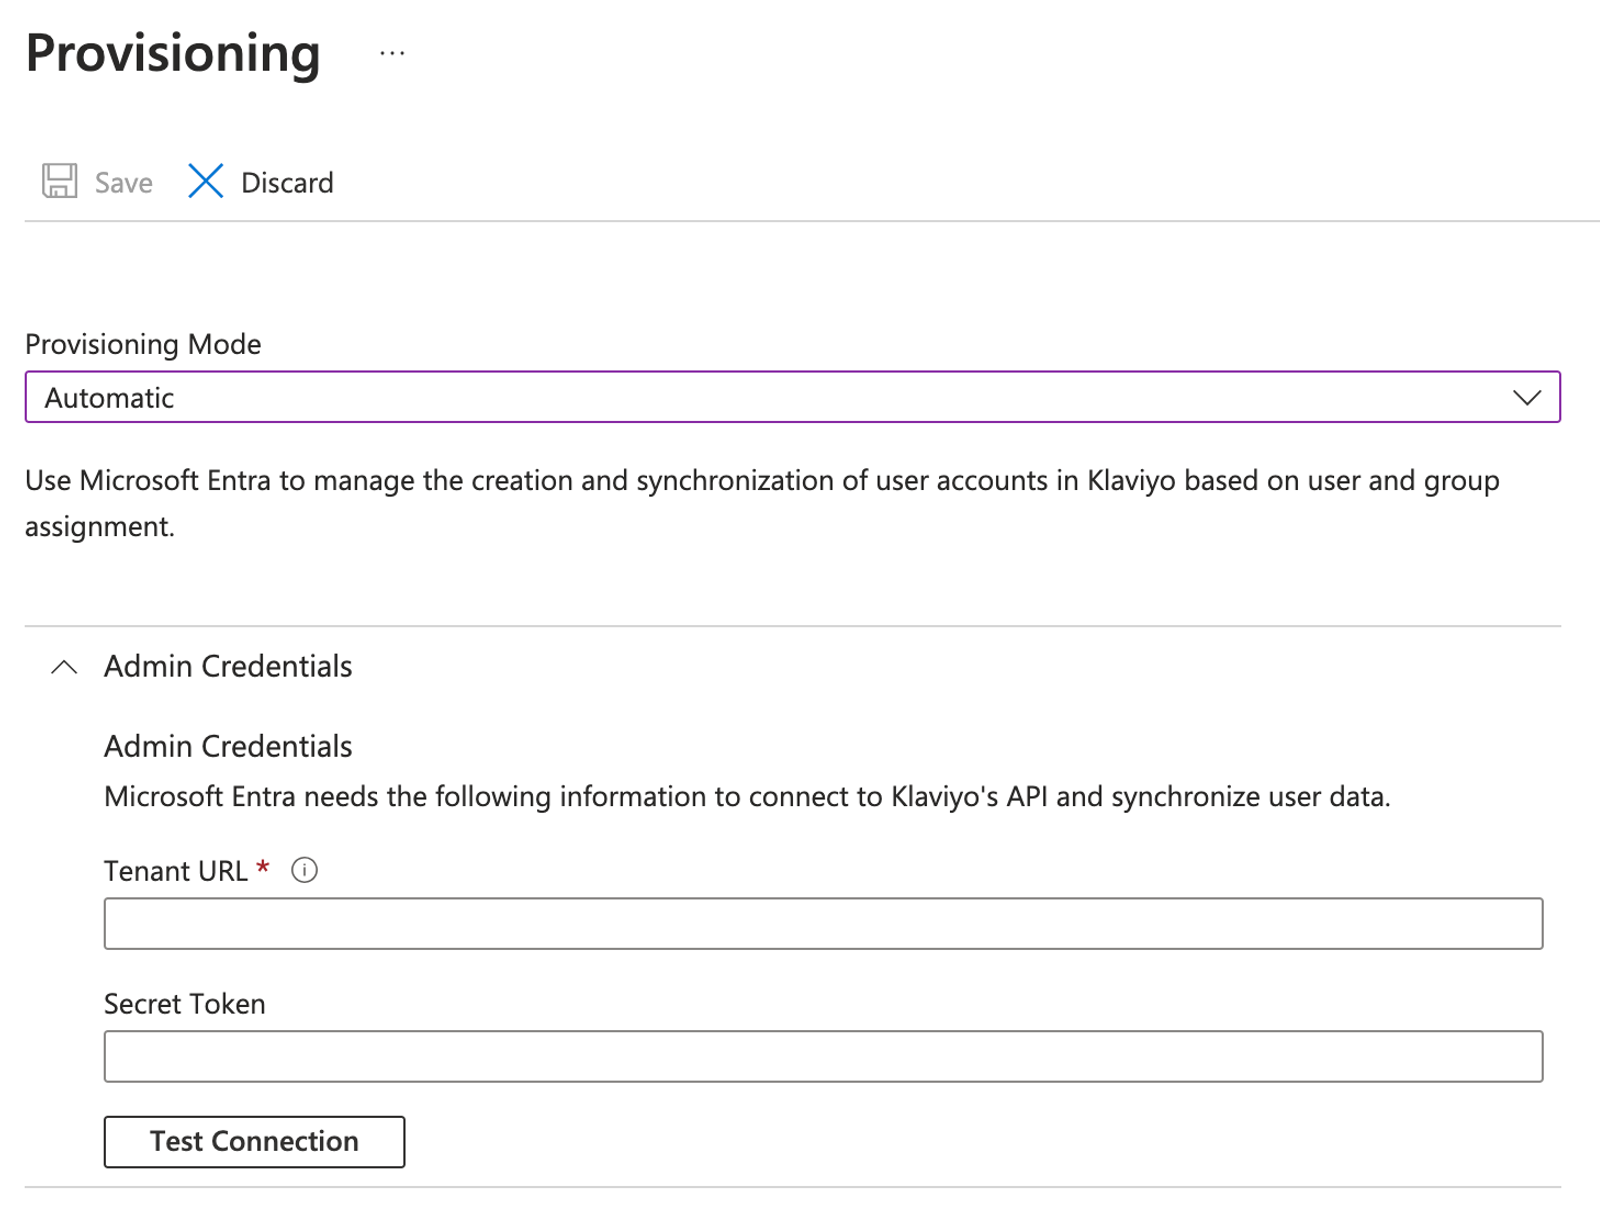
- Gehe zu den Administrator-Zugangsdaten.
- Füge die SCIM-Basis-URL aus Klaviyo in das Feld Tenant-URL ein.
- Füge den SCIM-API-Schlüssel in das Feld Secret Token ein. Beachte, dass dieses Token ohne Präfixe eingefügt werden sollte (z. B. ohne „Bearer“ oder „Klaviyo-API-Schlüssel“).
- Verbindung testen.
- Sobald die Verbindung erfolgreich ist, klicke oben links auf Speichern .
- Scrolle auf derselben Seite nach unten und öffne das Dropdown-Menü Mappings .
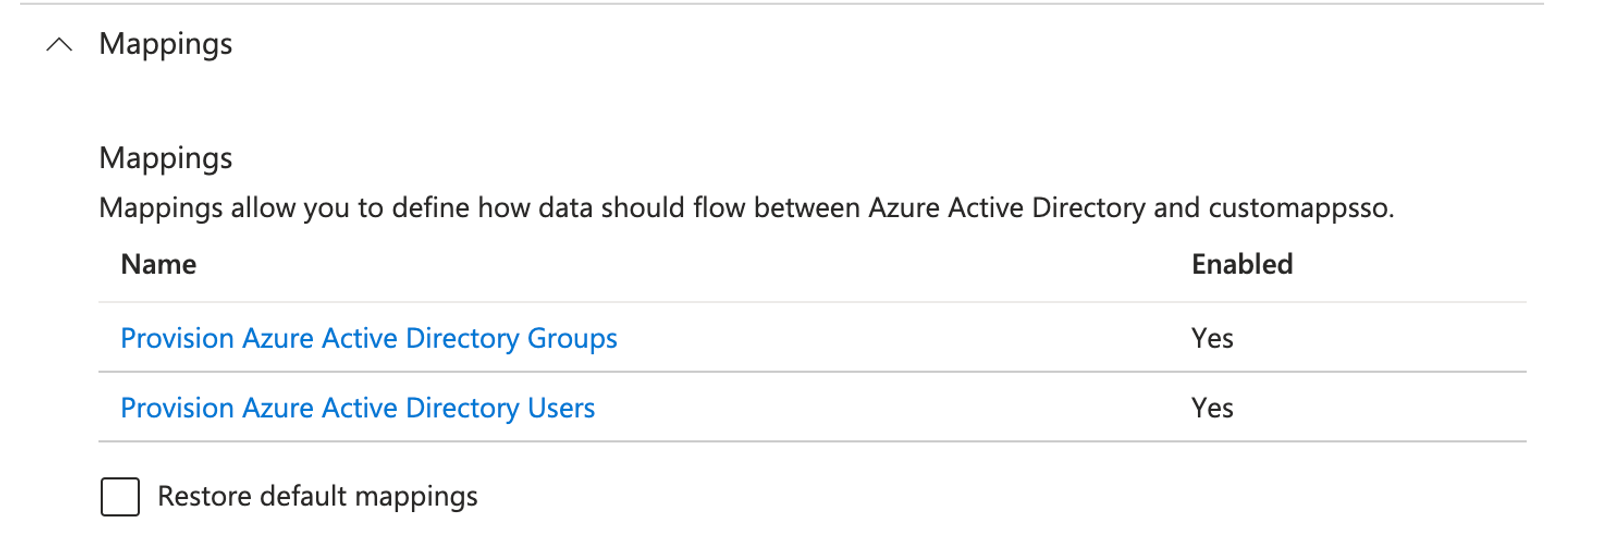
- Wähle Provisionierung aktiv Azure Active Directory Users aus.
- Optional: lösche nicht unterstützte Zuordnungen. Klaviyo unterstützt die folgenden Zielattribute für Nutzer*innen-Updates:
userNameactiveemails[type eq "work"].valuename.givenNamename.familyNameemails[primary eq "True"].valueroles[primary eq "True"].value
- Um eine zugewiesene App-Rolle zuzuordnen, verwende
SingleAppRoleAssignment([appRoleAssignments])als Ausdruck -Zuordnung zuroles[primary eq "True"].value.- Ordne
appRoleAssignmentsnicht direkt Klaviyo zu. - Weise pro Benutzer*in 1 App-Rolle zu und beschränke die Provisionierung auf zugewiesene Benutzer*innen und Gruppen. Dieser Ausdruck unterstützt nicht das Synchronisieren aller Nutzer*innen und Gruppen. Sieh dir Microsofts Anleitung zum Rollen-Mapping an.
- Ordne
- Klicke auf Speichern und klicke dann auf Startseite.
- Navigiere zurück zu Microsoft Entra ID > Enterprise applications > Klaviyo > Provisionierung.
- Wähle Provisionierung starten aus.
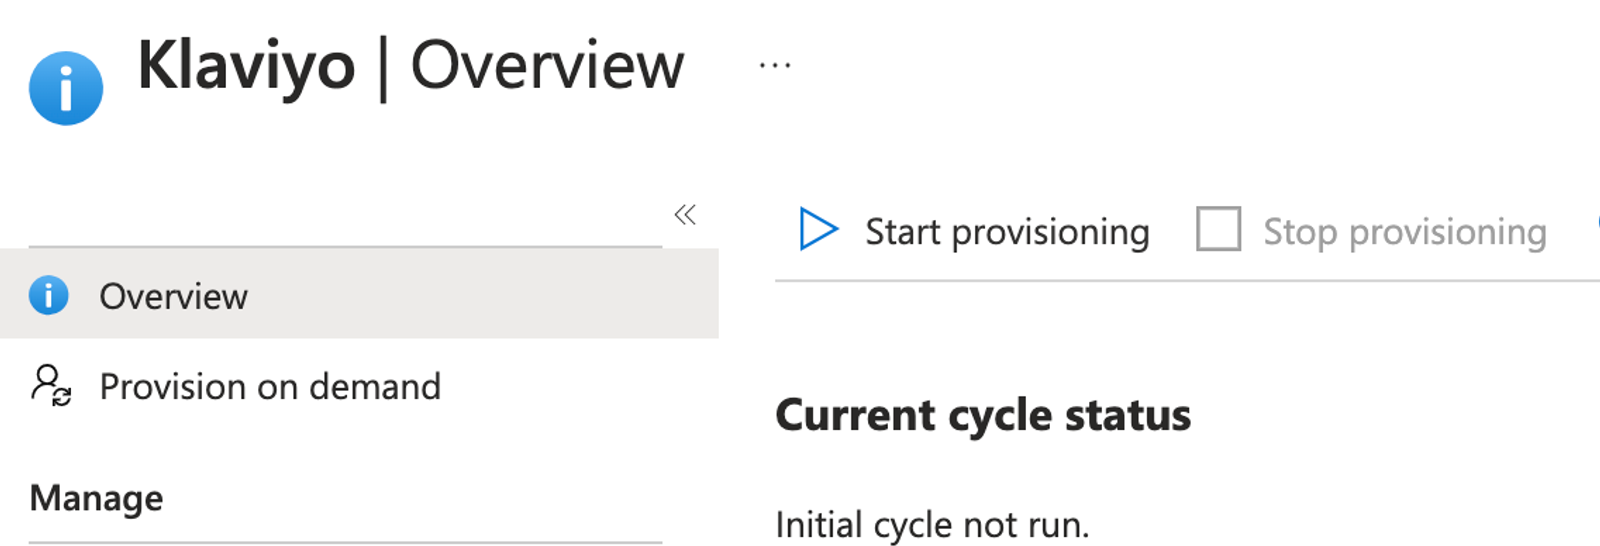
Jetzt beginnt Microsoft Entra ID mit der Provisionierung deiner Benutzer*innen nach einem Zeitplan. Für mehr Erkenntnisse darüber, welche Benutzer*innen es Provisionierung hat, wähle Provisionierungsprotokolle anzeigen.
Weitere Ressourcen
- So richtest du Single Sign-on (SSO) ein
Erfahre, wie du Single Sign-on (SSO) für dein Klaviyo-Konto oder Portfolio einrichtest. Derzeit wird in Klaviyo nur Single Sign-on (SSO) über Identitätsanbieter unterstützt.
- SSO- und SCIM-Fehler beheben
Erfahre, wie du Fehler beim Single Sign-on (SSO) mit Klaviyo beheben kannst. Dieser Artikel richtet sich an Personen, die mit SSO vertraut sind, z. B. IT-Fachkräfte.
- So funktioniert die Abrechnung bei Klaviyo
Erfahre, wie Klaviyo Profile und E-Mails, Mobile Messaging, Bewertungen, Advanced Klaviyo Data Platform (ehemals „CDP“), Marketing Analytics, Customer Hub, Helpdesk und Customer Agent abrechnet.