メール認証設定を検証する方法
このページで学べること
SPF、DKIM、および DMARC レコードを使用して、メールが正常に認証されていることを確認する方法をご確認ください。
ほとんどの受信箱プロバイダーは、一括送信者に対して送信者要件を適用しています。DMARC 認証を設定することは、これらの要件を満たすうえで重要な要素です。参考として、Googleでは、24時間以内に個人用Gmailアカウントへ約5,000通以上のメッセージを送信する送信者を一括送信者と見なしています。この際、同一のプライマリドメインとそのサブドメインからのメッセージは合算されます。
メール認証
[メール認証] は、メール送信者の身元の確認を可能にする技術標準を指します。最も一般的に使用されるメール認証標準は SPF、DKIM、DMARC です。メールサーバーは、これらの認証プロトコルを使用して、受信メールが正当な送信者からのものであることを確認し、悪意のある行為者からブランドと顧客を保護します。
メール認証について学び、スタートガイドを開始する前に DMARC を設定してください。
メール ヘッダーを使用して認証を確認する
メールヘッダーについて
メール ヘッダーには、メールに関するメタデータと、メールがたどったネットワーク経路が含まれます。これには、送信元アドレス、件名、受信者、主要な認証の詳細などの情報が含まれます。
ブランドから送信されたメールのヘッダーに記載されている認証情報を使用して、SPF、DKIM、DMARCがパスしていることを確認できます。最新の認証変更後に送信されたメールを確認してください。マーケティングメール、トランザクションメール、またはサービスメールで送信ドメインを分けている場合は、送信タイプごとにメールを確認してください。
さまざまな受信箱プロバイダーでメール ヘッダーをすべて取得する方法をご確認ください。
ヘッダーの概要
多くの受信トレイプロバイダーは、メールヘッダーに主要な認証情報の概要を記載しています。
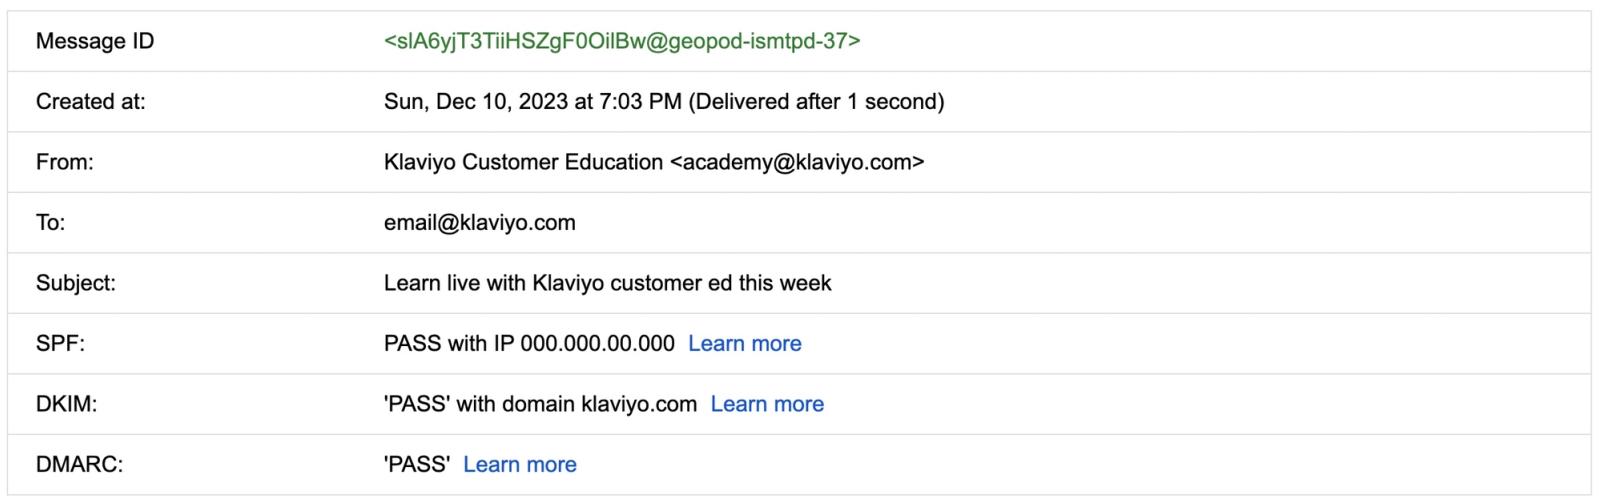
フル ヘッダー
メールの完全なヘッダー内では、主要な認証情報は次のように表示される場合があります:
Delivered-To: email@klaviyo.com
Received: by 2002:a59:9a44:0:b0:437:660e:55f2 with SMTP id a4csp4934052vqp;
    Sun, 10 Dec 2023 16:03:01 -0800 (PST)
Authentication-Results: mx.google.com;
    dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j;
    spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com";
    dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.com
表示されるメール ヘッダーは受信トレイ プロバイダーによって異なる場合がありますが、重要な認証情報は Authentication-Results というセクション内にあるはずです。
SPF
Sender Policy Framework(SPF)は、配信中に送信元アドレスの偽装を検出するために設計されたメール認証方法です。SPF により、受信側メールサーバーは、特定のドメインから送信されたメールが、そのドメインの管理者によって承認された IP アドレス経由で送信されたものかを確認できます。
受信ボックス プロバイダーにヘッダーの要約がある場合、SPF と、pass または fail の値、およびメールの送信に使用された IP アドレスが表示されるはずです。
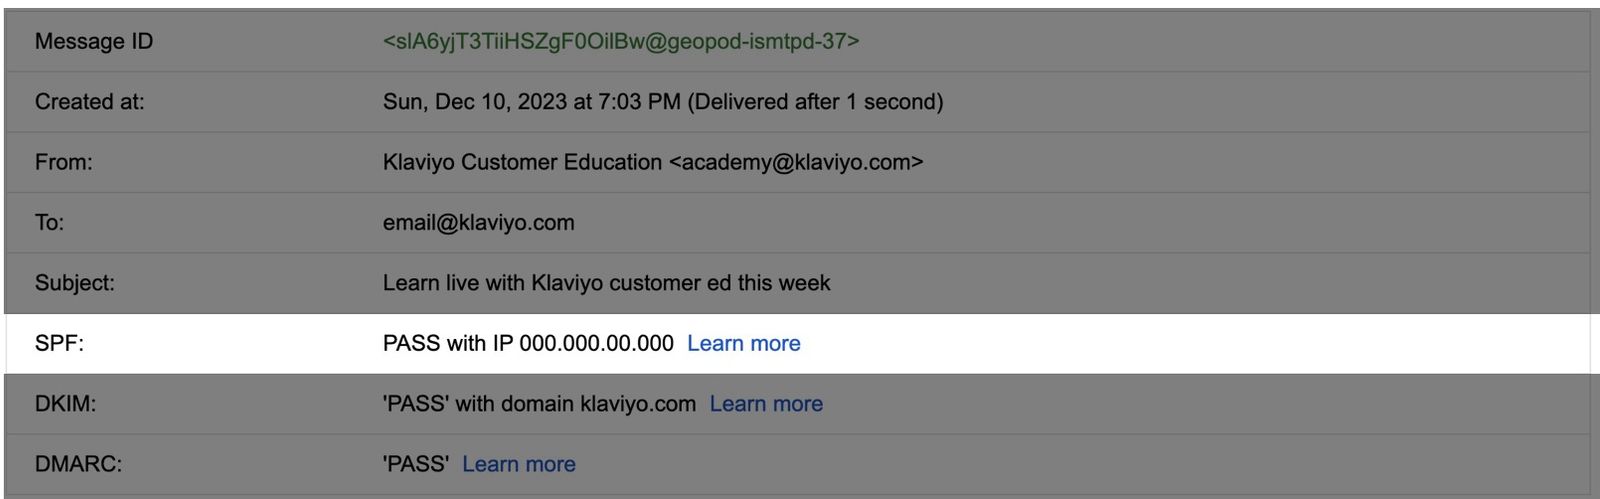
メールヘッダー全体では、spf=passは、メールの送信に使用されたIPアドレスが、smtp.mailfromに表示されているドメインからの送信を許可されていることを示します。この例では、そのドメインはsend.klaviyo.comです。これは、受信者に表示される差出人アドレスのドメインとは異なる場合があります。
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDKIM
DomainKeys Identified Mail(DKIM)は、送信者の身元を確認するためにメールのヘッダーに追加されるデジタル署名として機能します。受信側メールサーバーは、DKIM 署名が関連する送信ドメインのものと一致することを検証します。
受信トレイプロバイダーにヘッダーのサマリーがある場合は、メールの送信元ドメインに対して DKIM と、pass または fail の値が表示されるはずです。
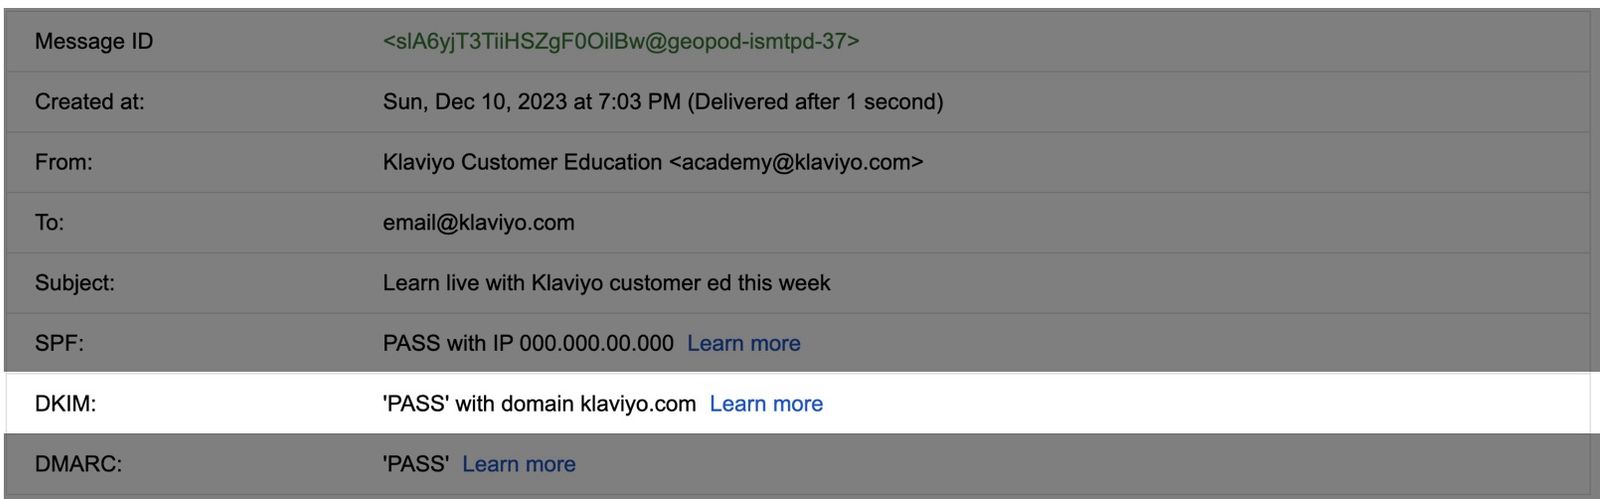
メールヘッダー全体で、DKIM レコードが合格(dkim=pass)していることを確認できます。これは、DKIM によって設定されたデジタル署名が、関連する送信ドメインのものと一致していることを示します。
複数のブランド送信ドメインを使用しているアカウント向けの注意事項:各メールは、選択した送信ドメインのDKIM設定を使用します。静的ルーティングを使用する新しいドメインの場合、セレクタープレフィックスによってドメインの送信タイプが識別されます:マーケティングはkm、トランザクションはkt、サービスはksです。古い静的ドメインでは、klを使用できます。動的ルーティングを使用するドメインでは、mtdなど、他のセレクターを使用できます。
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDMARC
DMARC は、ドメインベースのメッセージ認証、レポート作成、および適合性を表します。SPF と DKIM を使用してメールの真正性を判断するプロトコルであり、ドメイン所有者が不正使用からドメインを保護できるようにします。
DMARCは、認証に失敗したメールの扱いについて、受信側サーバーに指示を提供します。DMARCに合格するには、メールがSPFまたはDKIMに合格し、かつ合格したドメインが表示上の送信元アドレスのドメインと一致している必要があります。緩やかなアライメントでは、ドメインは同じルートドメインを共有している必要があります。一方、厳格なアライメントでは、完全一致が求められます。DMARCに失敗したメッセージは、ポリシーと受信側サーバーに応じて、許可、拒否、またはスパムフォルダへの振り分けが行われます。
DMARCに合格しても、受信トレイへの配信が保証されるわけではありません。受信トレイプロバイダーは、追加の要件を設定できます。例えば、DMARCではどちらか一方のみが整合していればよいにもかかわらず、Gmailでは一括送信者に対してSPFとDKIMの両方での認証を求めています。
受信トレイ プロバイダーにヘッダー サマリーがある場合、DMARC とともに、pass または fail の値が表示されるはずです。
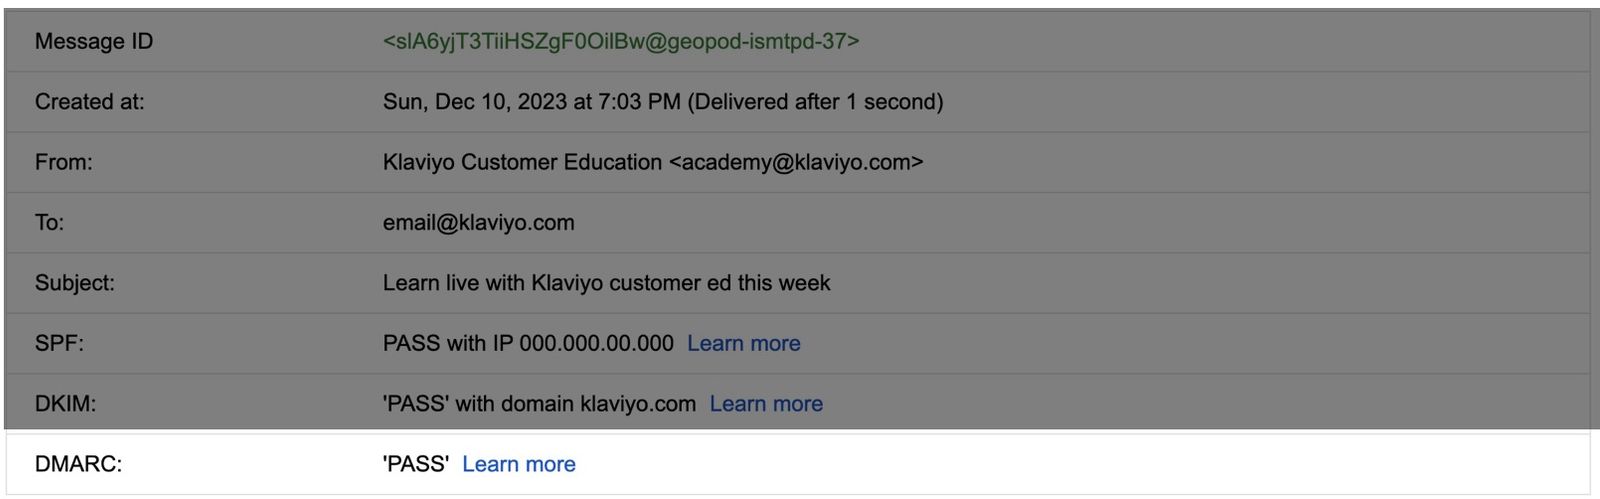
メールの完全なヘッダー内では、dmarc=passは、ヘッダーのheader.fromに表示されている差出人アドレスのドメインに対して、メールがDMARCチェックに合格したことを示します。この例では、そのドメインはklaviyo.comです。また、そのドメインに適用されているDMARCポリシー(例:p=reject)も確認できます。
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comSPFまたはDKIMに失敗した場合は、ブランド送信ドメインのDNSレコードを確認してください。これらのレコードを確認する方法については、ブランド送信ドメインの問題のトラブルシューティングをご覧ください。DMARCに失敗した場合は、DMARCレコードと、差出人アドレスのドメインがSPFまたはDKIMに合格したドメインと整合しているかどうかを確認してください。設定を修正した後に、新しく送信したメールを確認してください。
サードパーティツールで公開済みのDMARCレコードを確認してください
DMARCポリシーが正常に公開されていることを確認するには、EasyDMARCが提供するDMARCチェッカーなどのサードパーティ製ツールを使用してください。yourbrand.comなど、from-addressで使用しているドメインを入力してください。サブドメインから送信する場合、そのサブドメインに独自のDMARCレコードがあるかどうかと、ルートドメインに継承されたポリシーがあるかどうかを確認してください。このルックアップでは公開済みのポリシーが確認されます。受信したメールのヘッダーを使用して、そのメールが認証に合格していることを確認してください。
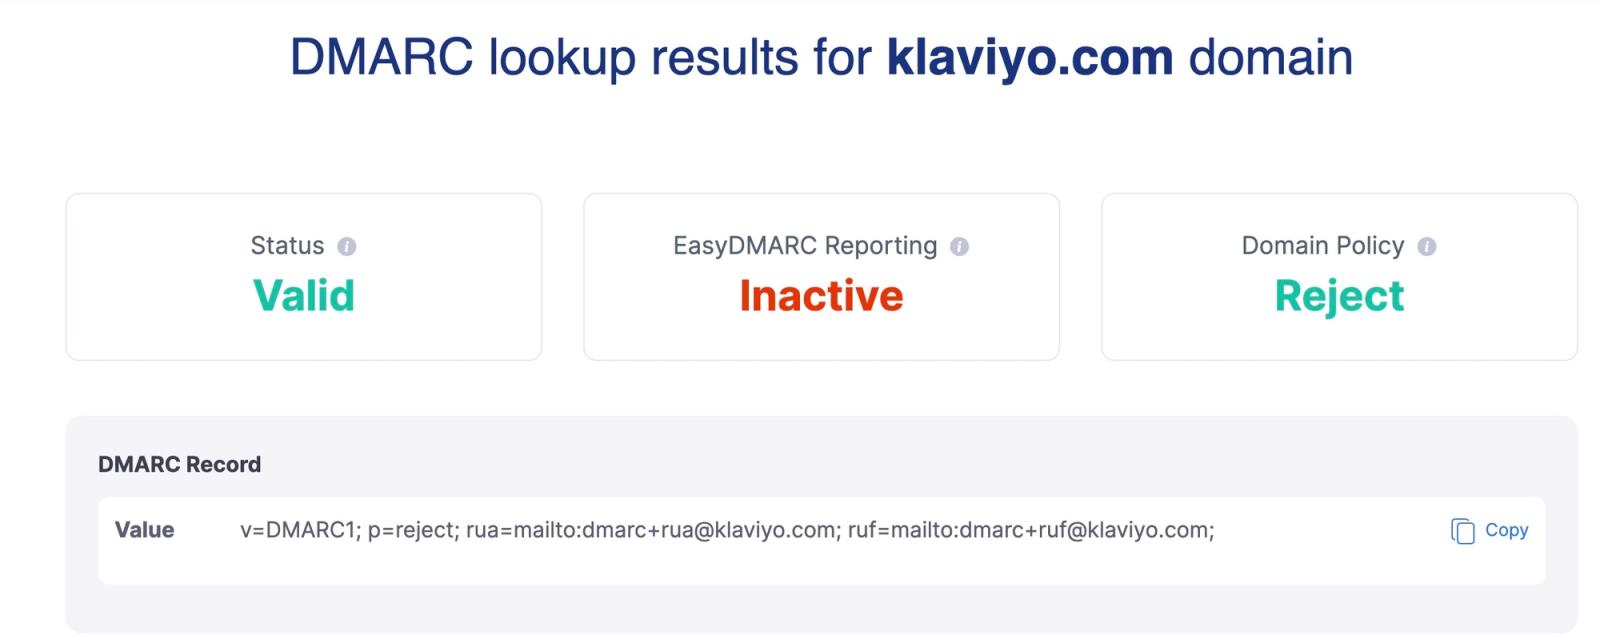
DMARCポリシーがp=noneに設定されている場合、EasyDMARCを使用するとステータスは警告と表示されます。このポリシーでは、DMARCに失敗したメールの拒否や迷惑メールへの振り分けは要求されないため、なりすましに対する保護は強制されません。メールがメインの受信トレイに届くことは保証されません。警告または有効というステータスだけでは、メールが認証に合格していることや、受信トレイプロバイダーの送信者要件をすべて満たしていることは確認できません。Googleではp=noneのDMARCポリシーが許可されていますが、その他の一括送信者要件は引き続き適用されます。
EasyDMARC のレポート作成サービスを使用していない限り、EasyDMARC Reporting の結果は無視できます。