Weryfikacja konfiguracji uwierzytelniania poczty e-mail
Czego się dowiesz?
Dowiedz się, jak zweryfikować, czy uwierzytelnianie e-maili przebiega pomyślnie za pomocą rekordów SPF, DKIM i DMARC.
Większość dostawców usług pocztowych egzekwuje wymagania dotyczące nadawców zbiorczych. Skonfigurowanie uwierzytelniania DMARC to kluczowy element spełnienia tych wymagań. Dla porównania: Google uznaje nadawców wysyłających około 5000 lub więcej wiadomości na osobiste konta Gmail w ciągu 24 godzin za nadawców zbiorczych, zliczając łącznie wiadomości z tej samej domeny głównej i jej subdomen.
Uwierzytelnianie adresu e-mail
„Uwierzytelnianie za pośrednictwem poczty e-mail” odnosi się do standardów technicznych, które umożliwiają weryfikację tożsamości nadawcy wiadomości e-mail. Najczęściej używane standardy uwierzytelniania poczty e-mail to SPF, DKIM i DMARC. Serwery poczty korzystają z tych protokołów uwierzytelniania, aby weryfikować, czy przychodzące wiadomości e-mail pochodzą od legalnych nadawców. To chroni Twoją markę i klientów przed złośliwymi podmiotami.
Dowiedz się więcej o uwierzytelnianiu adresów e-mail i skonfiguruj DMARC, zanim przejdziesz do Pierwszych kroków.
Zweryfikuj uwierzytelnienie za pomocą nagłówków wiadomości e-mail
Informacje o nagłówkach wiadomości e-mail
Nagłówek wiadomości e-mail zawiera metadane dotyczące wiadomości e-mail i obranej ścieżki sieciowej. Obejmuje to informacje takie jak adres nadawcy, temat wiadomości, odbiorca i klucz uwierzytelniający.
Możesz użyć informacji uwierzytelniających znalezionych w nagłówku e-maila wysłanego przez twoją markę, aby zweryfikować, że SPF, DKIM i DMARC przechodzą poprawnie. Sprawdź e-maila wysłanego po ostatnich zmianach uwierzytelniania. Jeśli używasz oddzielnych domen wysyłających dla e-maili marketingowych, transakcyjnych lub związanych z obsługą klienta, sprawdź e-maila z każdego typu wysyłki.
Dowiedz się, jak uzyskać pełny nagłówek e-maila u różnych dostawców skrzynek odbiorczych.
Podsumowanie w nagłówku
Wielu dostawców skrzynek odbiorczych podaje podsumowanie informacji o kluczu uwierzytelniającym w nagłówku e-maila.
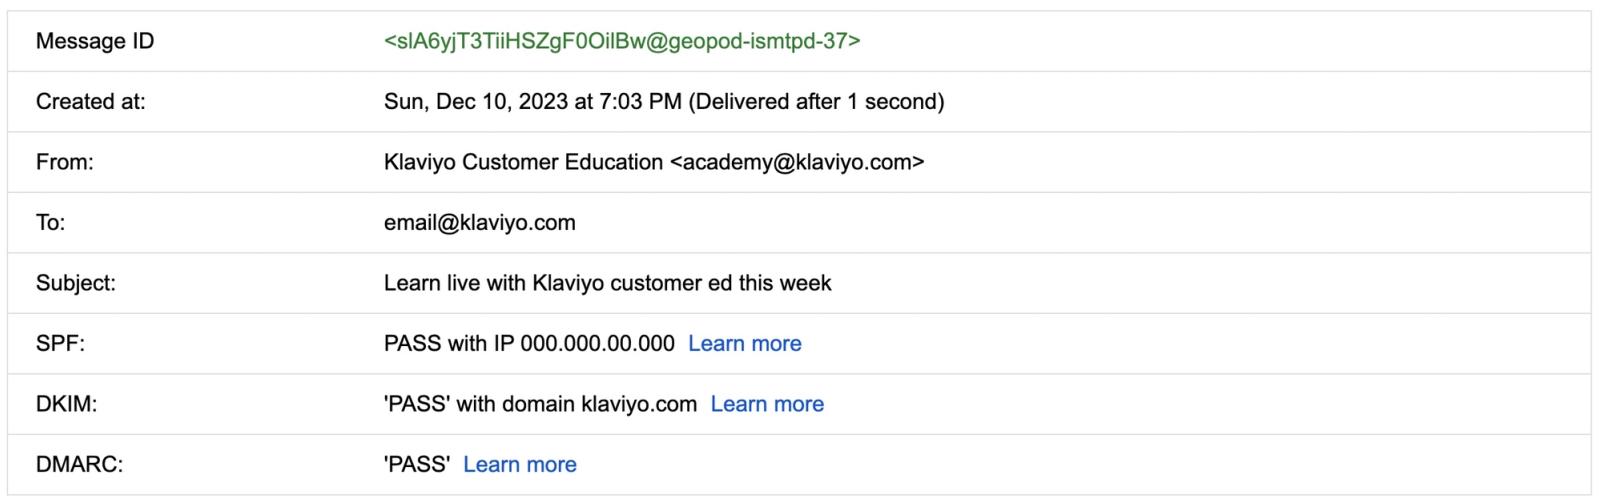
Pełny nagłówek
W pełnym nagłówku e-maila kluczowe informacje uwierzytelniające mogą wyglądać następująco:
Delivered-To: email@klaviyo.com
Received: by 2002:a59:9a44:0:b0:437:660e:55f2 with SMTP id a4csp4934052vqp;
    Sun, 10 Dec 2023 16:03:01 -0800 (PST)
Authentication-Results: mx.google.com;
    dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j;
    spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com";
    dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.com
Wyświetlany nagłówek e-maila może się różnić w zależności od dostawcy usługi skrzynki odbiorczej, ale informacje dotyczące klucza uwierzytelniającego powinny znajdować się w sekcji Authentication-Results.
SPF
Sender Policy Framework (SPF) to metoda uwierzytelniania wiadomości e-mail przeznaczona do wykrywania sfałszowanych adresów nadawców podczas dostarczania. SPF umożliwia serwerowi odbiorcy poczty sprawdzanie, czy wiadomości e-mail przychodzące z określonej domeny zostały wysłane przez autoryzowany przez administratorów tej domeny adres IP.
Jeśli Twój dostawca skrzynki odbiorczej ma nagłówek z podsumowaniem, SPF powinien być widoczny wraz z wartością zaliczenia lub niepowodzenia oraz adresem IP, przez który wysłano wiadomości e-mail.
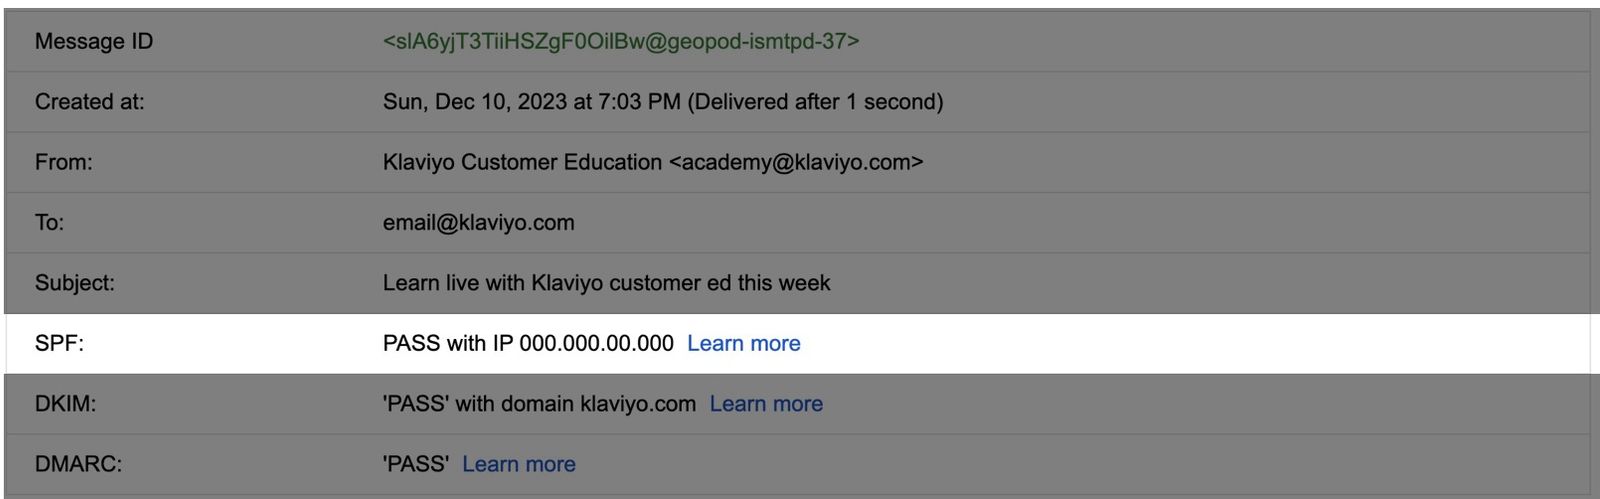
W pełnym nagłówku e-maila spf=pass oznacza, że adres IP użyty do wysłania e-maila ma uprawnienia do wysyłki dla domeny widocznej w smtp.mailfrom. W tym przykładzie ta domena to send.klaviyo.com. Może się ona różnić od domeny w adresie „Od”, który widzą odbiorcy.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDKIM
DKIM (DomainKeys Identified Mail) działa jak podpis cyfrowy dodawany do nagłówka wiadomości e-mail w celu weryfikacji tożsamości nadawcy. Serwery e-mail Receece weryfikują, czy podpis DKIM jest zgodny z podpisem powiązanej wiadomości wysyłającej.
Jeśli Twój dostawca skrzynki odbiorczej ma nagłówek z podsumowaniem, powinna pojawić się informacja DKIM wraz z wartością zaliczenia lub niepowodzenia dla domeny, z której wysłano e-maila.
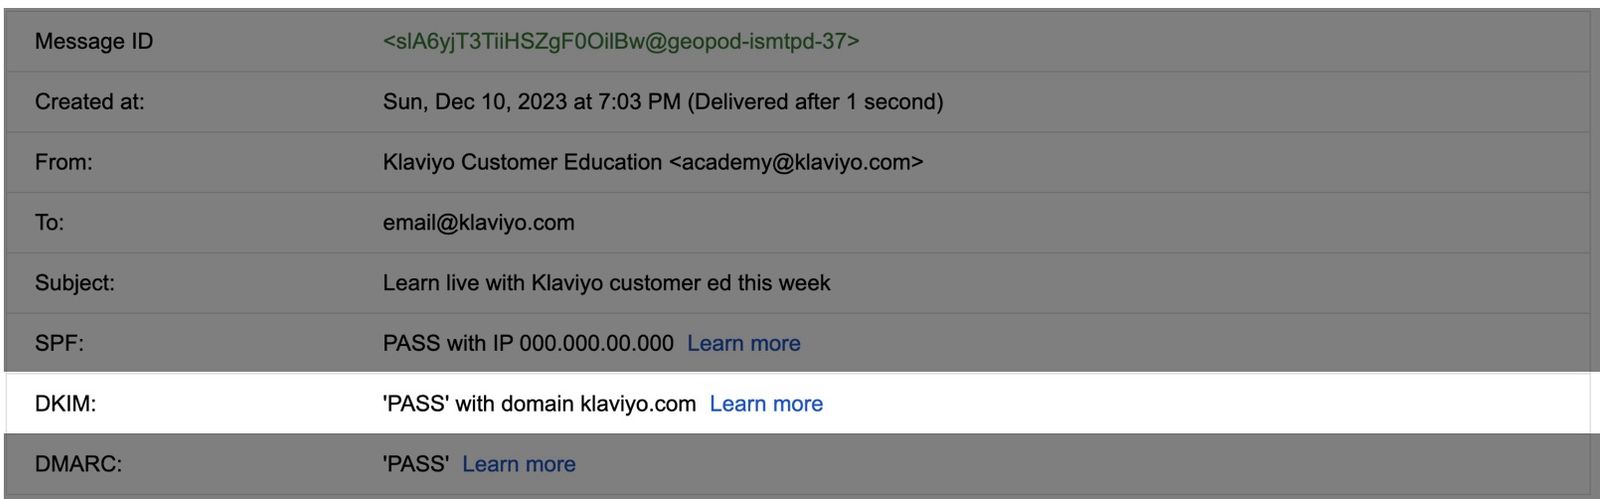
Pełen nagłówek e-maila zawiera rekord DKIM przesyłający (dkim=pass), który wskazuje, że podpis cyfrowy ustawiony przez DKIM jest zgodny z podpisem powiązanej wysyłki wysyłającej.
Uwaga dla kont z wieloma markowymi domenami wysyłającymi: Każdy e-mail używa konfiguracji DKIM wybranej domeny wysyłającej. W przypadku nowych domen korzystających z routingu statycznego prefiks selektora identyfikuje typ wysyłki domeny: km dla Marketing, kt dla Transactional, ks dla Service. Starsze domeny statyczne mogą używać kl. Domeny korzystające z routingu dynamicznego mogą używać innych selektorów, takich jak mtd.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDMARC
DMARC oznacza uwierzytelnianie wiadomości, raportowanie i zgodność z przepisami w oparciu o domenę. Jest to protokół wykorzystujący SPF i DKIM do określania autentyczności adresów e-mail. Dzięki temu właściciele domen mają możliwość ochrony swoich domen przed nieautoryzowanym użyciem.
DMARC przekazuje serwerom odbierającym instrukcje dotyczące tego, jak postępować z wiadomościami e-mail, które nie przechodzą uwierzytelniania. Aby przejść DMARC, e-mail musi przejść SPF lub DKIM, a domena, która przejdzie, musi być zgodna z domeną w widocznym adresie nadawcy. Przy dopasowaniu zrelaksowanym domeny muszą mieć tę samą domenę główną; dopasowanie ścisłe wymaga idealnej zgodności. Wiadomości, które nie przejdą DMARC, mogą zostać dopuszczone, odrzucone lub umieszczone w folderze spamu — w zależności od polityki i serwera odbierającego.
Spełnienie wymagań DMARC nie gwarantuje dostarczenia do skrzynki odbiorczej. Dostawcy skrzynek odbiorczych mogą ustalać dodatkowe wymagania. Na przykład Gmail wymaga od nadawców zbiorczych uwierzytelnienia zarówno za pomocą SPF, jak i DKIM, mimo że do DMARC wystarczy zgodność tylko jednego z nich.
Jeśli Twój dostawca skrzynki odbiorczej ma podsumowanie nagłówka, powinna pojawić się informacja DMARC wraz z wartością zaliczenia lub niepowodzenia.
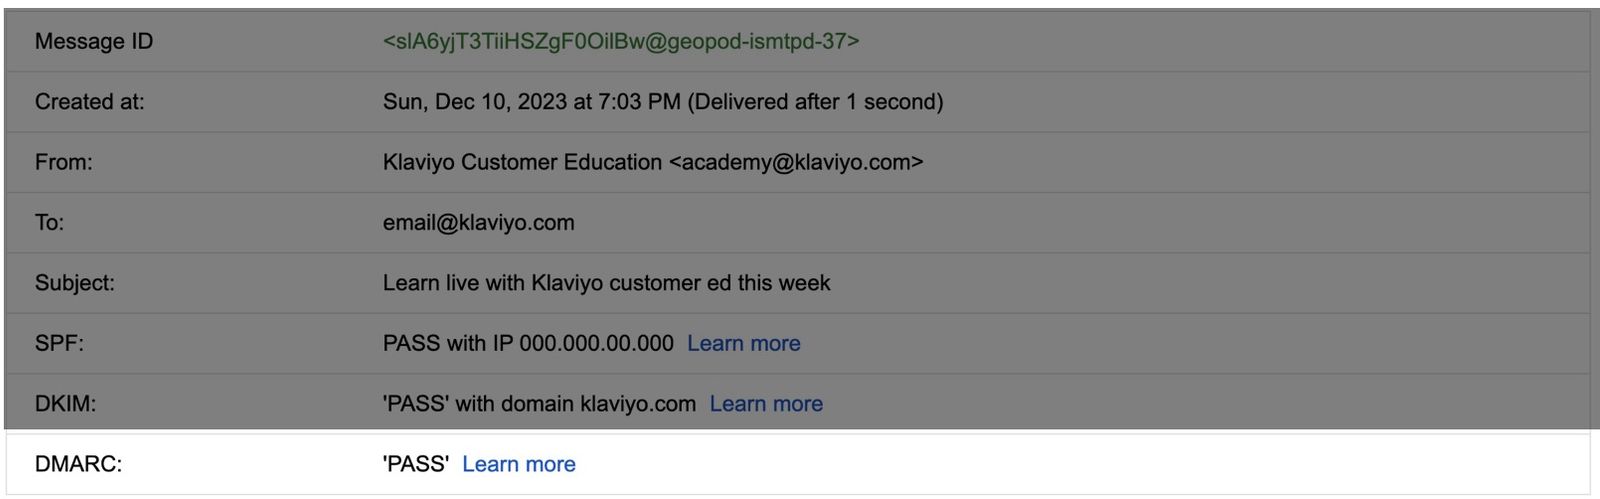
W pełnym nagłówku wiadomości e-mail wartość dmarc=pass oznacza, że wiadomość e-mail przeszła kontrolę DMARC dla domeny adresu nadawcy (from-address) pokazanej w header.from. W tym przykładzie tą domeną jest klaviyo.com. Możesz też zobaczyć politykę DMARC zastosowaną do tej domeny (na przykład p=reject).
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comJeśli SPF lub DKIM nie przejdzie, przejrzyj rekordy DNS markowej domeny wysyłającej. Aby uzyskać pomoc przy sprawdzaniu tych rekordów, zobacz Rozwiązywanie problemów z markową domeną wysyłającą. Jeśli DMARC nie przejdzie, sprawdź rekord DMARC oraz to, czy domena adresu nadawcy jest zgodna z domeną, która przeszła SPF lub DKIM. Po poprawieniu konfiguracji sprawdź nowo wysłaną wiadomość e-mail.
Sprawdź swój opublikowany rekord DMARC za pomocą narzędzia innej firmy
Aby sprawdzić, czy Twoja polityka DMARC została pomyślnie opublikowana, użyj narzędzia innej firmy, takiego jak weryfikator DMARC oferowany przez EasyDMARC. Wpisz domenę używaną w adresie nadawcy, np. yourbrand.com. Jeśli wysyłasz z subdomeny, sprawdź tę subdomenę pod kątem własnego rekordu DMARC oraz domenę główną pod kątem dziedziczonej polityki. To sprawdzenie weryfikuje opublikowaną politykę; użyj nagłówka otrzymanego e-maila, aby sprawdzić, czy e-mail przechodzi uwierzytelnianie.
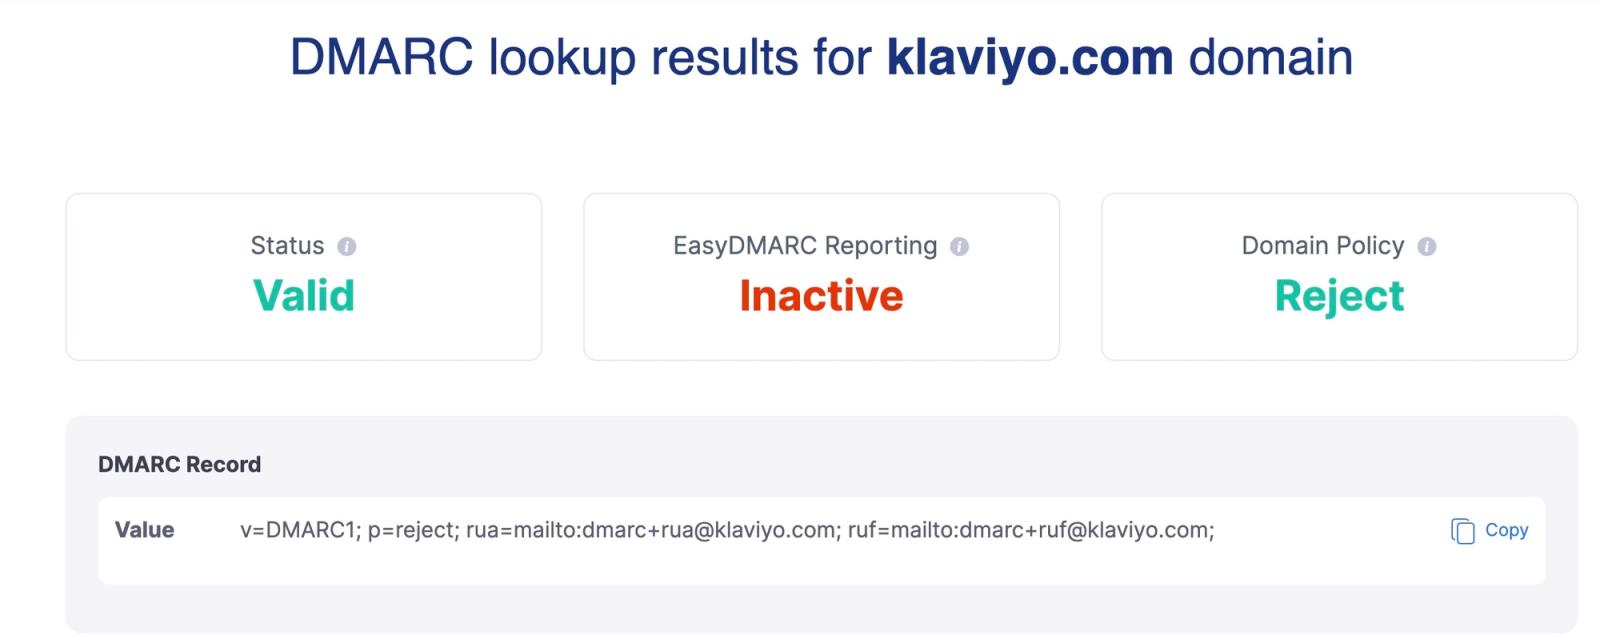
Jeśli Twoja polityka DMARC jest ustawiona na p=none, w EasyDMARC pole Status będzie wyświetlane jako Warning. Ta polityka nie wymaga odrzucania ani kierowania do spamu e-maili, które nie przechodzą DMARC, więc nie egzekwuje ochrony przed spoofingiem. Nie gwarantuje, że e-maile trafią do głównej skrzynki odbiorczej. Sam status Warning lub Valid nie potwierdza, że Twoje e-maile przechodzą uwierzytelnianie ani że spełniają wszystkie wymagania dostawców skrzynek odbiorczych dotyczące nadawców. Google dopuszcza politykę DMARC ustawioną na p=none, ale nadal obowiązują pozostałe wymagania dotyczące nadawców zbiorczych.
Możesz zignorować raportowanie wyników EasyDMARC, chyba że korzystasz z usług raportowania EasyDMARC.