Configuraties van e-mailverificatie verifiëren
Wat je leert
Leer hoe je kunt verifiëren dat je e-mails worden geverifieerd met behulp van SPF-, DKIM- en DMARC-records.
De meeste inboxproviders hanteren afzendervereisten voor verzenders van bulkmail. DMARC-authenticatie instellen is een belangrijk onderdeel van het voldoen aan die vereisten. Ter referentie: Google beschouwt verzenders van ongeveer 5.000 of meer berichten naar persoonlijke Gmail-accounts binnen 24 uur als verzenders van bulkmail, waarbij berichten van hetzelfde primaire domein en de subdomeinen samen worden geteld.
E-mailverificatie
'E-mailverificatie' verwijst naar de technische standaarden die verificatie van de identiteit van een e-mailafzender mogelijk maken. De meest gebruikte standaarden voor e-mailverificatie zijn SPF, DKIM en DMARC. Mailservers gebruiken deze verificatieprotocollen om te controleren of inkomende e-mails van legitieme afzenders zijn. Zo bescherm je je merk en je klanten tegen kwaadwillende personen.
Lees meer over e-mailauthenticatie en stel DMARC in voordat je aan de slag gaat.
Verificatie verifiëren met e-mailkoppen
Over e-mailkoppen
Een e-mailkop bevat metadata over een e-mail en het netwerkpad dat deze heeft genomen. Dit omvat informatie zoals afzendadres, onderwerpregel, ontvanger en sleutelverificatiegegevens.
Je kunt de authenticatie-informatie in de header van een e-mail die door je merk is verzonden gebruiken om te controleren of SPF, DKIM en DMARC slagen. Controleer een e-mail die is verzonden na je meest recente authenticatiewijzigingen. Als je afzonderlijke verzenddomeinen gebruikt voor marketing-, transactionele of service-e-mails, controleer dan een e-mail van elk verzendtype.
Meer informatie over hoe je je volledige e-mailheader kunt ophalen bij verschillende inboxproviders.
Samenvatting van koptekst
Veel inboxaanbieders geven een samenvatting van de belangrijkste verificatiegegevens in de koptekst van de e-mail.
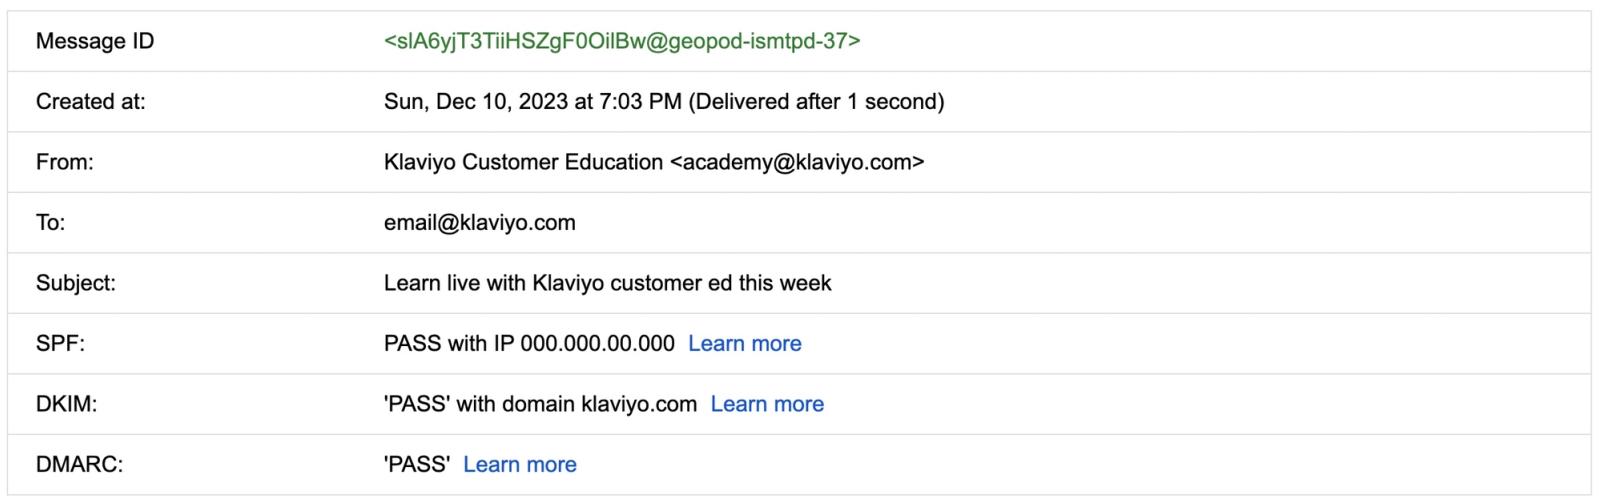
Volledige koptekst
In de volledige e-mailkop kan de sleutelverificatie-informatie er als volgt uitzien:
Delivered-To: email@klaviyo.com
Received: by 2002:a59:9a44:0:b0:437:660e:55f2 with SMTP id a4csp4934052vqp;
    Sun, 10 Dec 2023 16:03:01 -0800 (PST)
Authentication-Results: mx.google.com;
    dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j;
    spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com";
    dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.com
De koptekst van de e-mail die je ziet kan verschillen per inboxaanbieder, maar de belangrijkste verificatiegegevens moeten in het gedeelte Verificatie-resultaten staan.
beschermingsfactor
Afzenderbeleidsframework (SPF) is een e-mailverificatiemethode die is ontworpen om vervalste afzenderadressen te detecteren tijdens de bezorging. Hiermee kan de ontvangende mailserver controleren of e-mails die van een specifiek domein afkomstig zijn, zijn verzonden via een IP-adres dat is geautoriseerd door de domeinbeheerders.
Als je inboxaanbieder een koptekstsamenvatting heeft, zou je SPF moeten zien samen met een voldoende of mislukt-waarde en het IP-adres waarlangs de e-mail is verzonden.
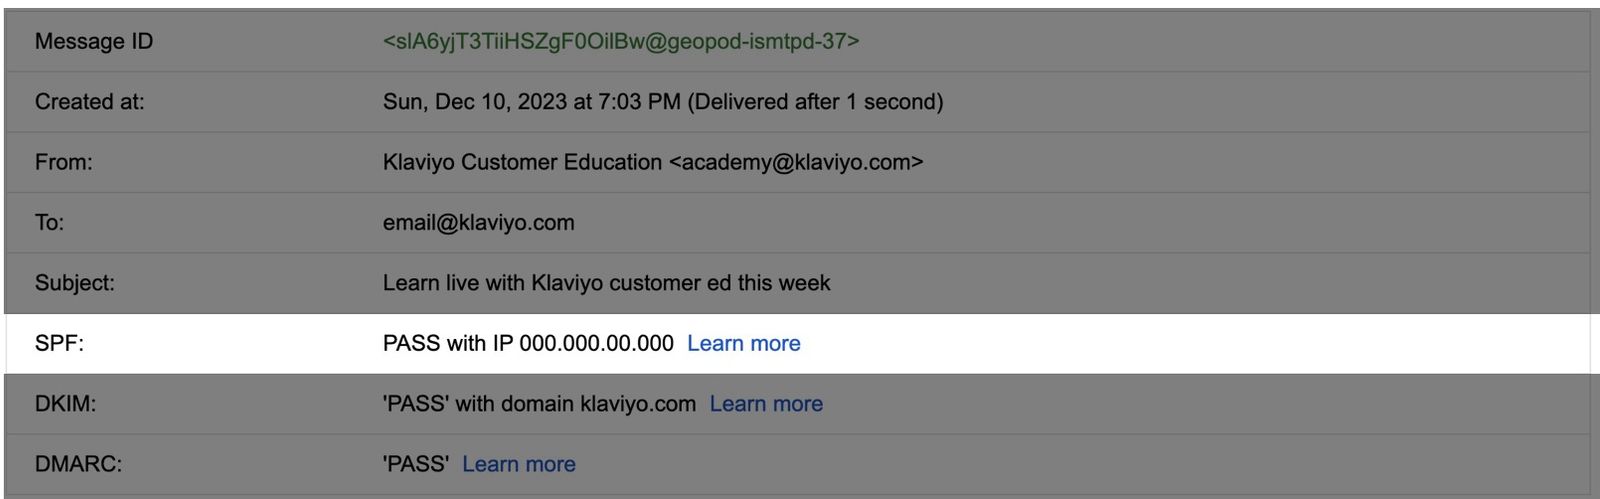
In de volledige e-mailheader geeft spf=pass aan dat het IP-adres dat is gebruikt om de e-mail te versturen toestemming heeft om te verzenden voor het domein dat wordt weergegeven in smtp.mailfrom. In dit voorbeeld is dat domein send.klaviyo.com. Dit kan verschillen van het domein in het afzenderadres dat ontvangers zien.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDKIM
DomainKeys Identified Mail (DKIM) werkt als een digitale handtekening die aan de header van een e-mail wordt toegevoegd om de identiteit van de afzender te verifiëren. De ontvangende e-mailservers verifiëren of de DKIM-handtekening overeenkomt met die van het bijbehorende verzenddomein.
Als je inboxaanbieder een koptekstoverzicht heeft, zou je DKIM moeten zien samen met een voldoende of mislukt-waarde voor het domein waarvandaan de e-mail is verzonden.
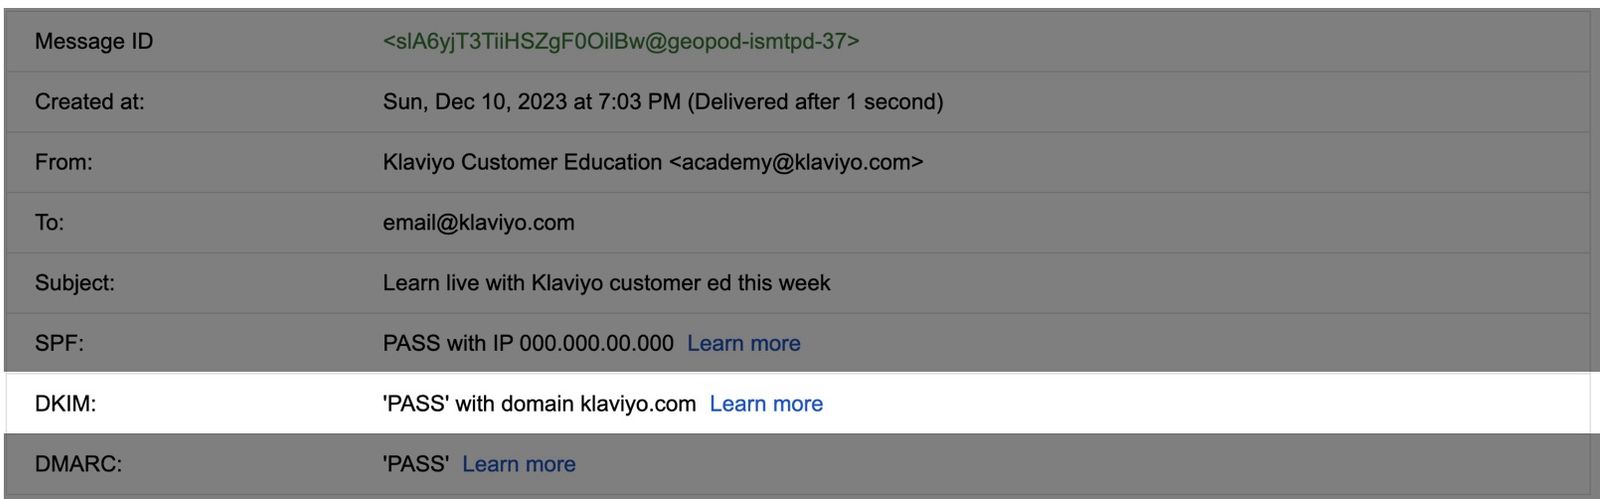
In de volledige e-mailkop zie je dat het DKIM-record is verstreken (dkim=pass), wat aangeeft dat de digitale handtekening die door DKIM is ingesteld, overeenkomt met die van het bijbehorende verzenddomein.
Opmerking voor account met meerdere e-maildomeinen van een merk: elke e-mail gebruikt de DKIM-configuratie van het geselecteerde verzenddomein. Voor nieuwe domeinen met statische routing geeft het selectorvoorvoegsel het verzendtype van het domein aan: km voor marketing, kt voor transactioneel, ks voor service. Oudere statische domeinen kunnen kl gebruiken. Domeinen met dynamische routing kunnen andere selectors gebruiken, zoals mtd.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDMARC
DMARC staat voor Domain-based Message Authentication, Reporting, and Conformance. Het is een protocol dat gebruik maakt van SPF en DKIM om de authenticiteit van een e-mail te bepalen. Hiermee beschermen domeineigenaren hun domein tegen ongeautoriseerd gebruik.
DMARC geeft ontvangende servers instructies over hoe ze e-mails moeten afhandelen die niet door de verificatie komen. Om DMARC te halen, moet een e-mail door SPF of DKIM komen, en het domein dat slaagt moet overeenkomen met het domein in het zichtbare afzenderadres. Bij relaxed alignment moeten de domeinen hetzelfde hoofddomein delen; strict alignment vereist een exacte match. Berichten die niet slagen voor DMARC kunnen worden toegestaan, geweigerd of in de spammap worden geplaatst, afhankelijk van het beleid en de ontvangende server.
DMARC halen garandeert niet dat je e-mails in de inbox worden bezorgd. Inboxproviders kunnen aanvullende vereisten instellen. Gmail vereist bijvoorbeeld dat verzenders van bulkmail zich authenticeren met zowel SPF als DKIM, ook al hoeft er voor DMARC maar één uit te lijnen.
Als je inboxaanbieder een koptekstoverzicht heeft, zou je DMARC moeten zien samen met een voldoende of mislukt-waarde.
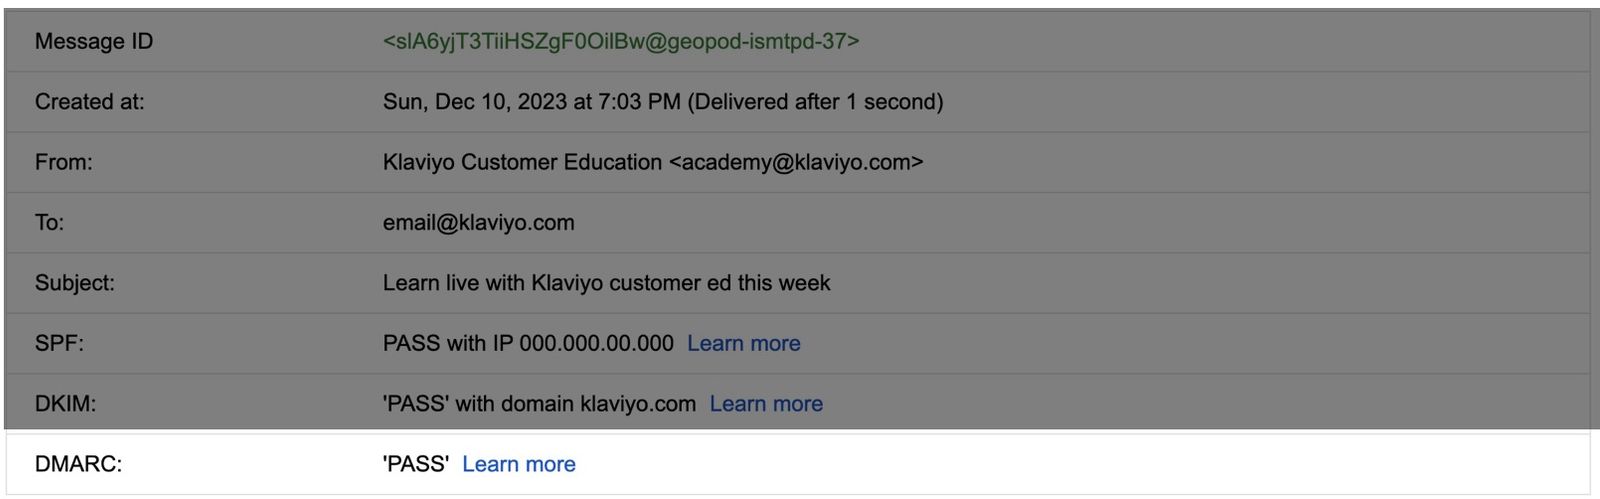
In de volledige e-mailheader geeft dmarc=pass aan dat de e-mail de DMARC-controle heeft doorstaan voor het domein van het afzenderadres dat wordt weergegeven in header.from. In dit voorbeeld is dat domein klaviyo.com. Je kunt ook het DMARC-beleid zien dat op dat domein wordt toegepast (bijvoorbeeld p=reject).
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comAls SPF of DKIM mislukt, controleer dan de DNS-records van je e-maildomein van een merk. Zie Problemen met e-maildomeinen van een merk oplossen voor hulp bij het controleren van die records. Als DMARC mislukt, controleer dan je DMARC-record en of het domein van het afzenderadres overeenkomt met een domein dat SPF of DKIM heeft doorstaan. Controleer na het corrigeren van de configuratie een nieuw verzonden e-mail.
Controleer je gepubliceerde DMARC-record met een tool van derden
Als je wilt controleren of je DMARC-beleid succesvol is gepubliceerd, gebruik dan een tool van derden, zoals de DMARC-checker van EasyDMARC. Voer het domein in dat wordt gebruikt in je afzendadres, zoals yourbrand.com. Als je verzendt vanaf een subdomein, controleer dan dat subdomein op een eigen DMARC-record en je hoofddomein op een overgenomen beleid. Deze lookup controleert je gepubliceerde beleid; gebruik de header van een ontvangen e-mail om te controleren of de e-mail de authenticatie doorstaat.
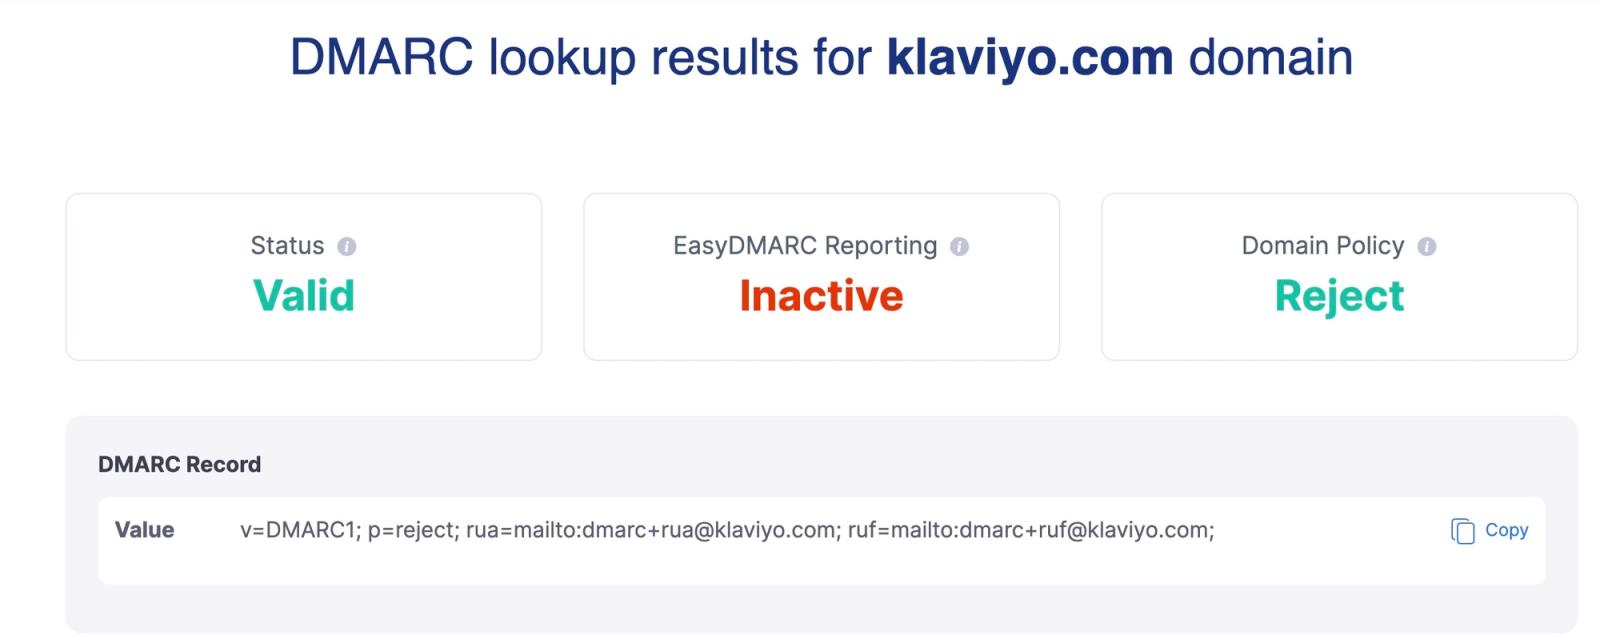
Als je DMARC-beleid is ingesteld op p=none, wordt de status weergegeven als Waarschuwing wanneer je EasyDMARC gebruikt. Dit beleid vraagt niet om weigering of plaatsing in spam voor e-mails die DMARC niet doorstaan, dus het biedt geen afgedwongen bescherming tegen spoofing. Het garandeert niet dat e-mails in het primaire postvak IN terechtkomen. Alleen een status Waarschuwing of Geldig bevestigt niet dat je e-mails de verificatie doorstaan of voldoen aan alle afzendervereisten van inboxproviders. Google staat een DMARC-beleid van p=none toe, maar de andere vereisten voor verzenders van bulkmail blijven van toepassing.
Je kunt de resultaten van de EasyDMARC-rapportage negeren, tenzij je gebruik maakt van de rapportageservices van EasyDMARC.