E-mailverificatie begrijpen
Wat je leert
Meer informatie over e-mailverificatieprotocollen die worden gebruikt om je afzenderreputatie op te bouwen, om te valideren dat e-mails van een legitieme afzender komen en om je te beschermen tegen e-mailmisbruik.
De meeste inboxproviders stellen afzendervereisten voor verzenders van bulkmail. DMARC-authenticatie instellen is een belangrijk onderdeel om aan die vereisten te voldoen, vooral voor verzenders met een hoog volume. Ter referentie: Google beschouwt iedereen die dagelijks 5.000 of meer e-mails naar Gmail-ontvangers verstuurt als een "verzender van bulkmail".
Over e-mailverificatie
'E-mailverificatie' verwijst naar de technische standaarden die verificatie van de identiteit van een e-mailafzender mogelijk maken. De meest gebruikte standaarden voor e-mailverificatie zijn SPF, DKIM en DMARC. Mailservers gebruiken deze verificatieprotocollen om te controleren of inkomende e-mails van legitieme afzenders zijn. Zo bescherm je je merk en je klanten tegen kwaadwillende personen. Naast het voorkomen van phishing- en spoofingpogingen, kan het implementeren van deze protocollen helpen de bezorgbaarheid te verbeteren, omdat mailboxaanbieders de identiteit van de afzender kunnen bevestigen.
beschermingsfactor
Afzenderbeleidsframework (SPF) is een e-mailverificatiemethode die is ontworpen om vervalste afzenderadressen te detecteren tijdens de bezorging van e-mails. Hiermee kan de ontvangende mailserver controleren of e-mails die van een specifiek domein afkomstig zijn, zijn verzonden via een IP-adres dat is geautoriseerd door de domeinbeheerders.
Wanneer een e-mail wordt verzonden vanaf een IP-adres dat niet via SPF is toegelaten, kan de ontvangende mailserver de e-mail weigeren of wegleiden uit de primaire inbox. Zonder SPF-records zou je geen IP's kunnen verifiëren via je verzenddomein, waardoor kwaadwillende personen zich gemakkelijk je merk kunnen voordoen.
Op het gedeelde verzenddomein van Klaviyo worden e-mails automatisch geauthenticeerd via SPF. Als je in Klaviyo je eigen e-maildomein van een merk gebruikt, wordt de benodigde SPF-record automatisch toegevoegd via de CNAME- of NS-records die je tijdens de installatie toevoegt.
DKIM
DomainKeys Identified Mail (DKIM) fungeert als een digitale handtekening die aan de header van een e-mail wordt toegevoegd om de identiteit van de afzender verder te verifiëren. Ontvangende e-mailservers verifiëren de handtekening met een openbare sleutel die voor het ondertekenende domein is gepubliceerd. DKIM kan geldig blijven wanneer een e-mail wordt doorgestuurd, zolang de ondertekende content niet op een manier wordt gewijzigd die de handtekening ongeldig maakt.
Op het gedeelde verzenddomein van Klaviyo worden e-mails automatisch geauthenticeerd via DKIM. Als je in Klaviyo je eigen e-maildomein van een merk gebruikt, wordt de benodigde DKIM-record automatisch toegevoegd via de CNAME- of NS-records die tijdens de installatie zijn toegevoegd.
DMARC
DMARC staat voor Domain-based Message Authentication, Reporting, and Conformance. Het is een protocol dat gebruik maakt van SPF en DKIM om de authenticiteit van een e-mail te bepalen. Hiermee beschermen domeineigenaren hun domein tegen ongeautoriseerd gebruik.
DMARC geeft instructies aan ontvangende servers over hoe ze inkomende mail moeten verwerken. Om DMARC te halen, moet een bericht slagen voor SPF- of DKIM-authenticatie, en het domein dat door die methode wordt geauthenticeerd moet overeenkomen met het domein in het from-adres. Voor DMARC is het niet vereist dat je voor beide methoden slaagt, al kunnen inboxproviders vereisen dat je zowel SPF als DKIM instelt. Berichten die niet slagen voor DMARC-controles kunnen worden toegestaan, geweigerd of in de spammap worden geplaatst, afhankelijk van het beleid van het domein en de regels van de ontvangende server.
Het implementeren van een DMARC-beleid op je domein kan je helpen beschermen tegen spoofing, waardoor de blootstelling van je merk en ontvangers aan mogelijk frauduleuze en schadelijke berichten wordt beperkt.
Voorbeeld DMARC-beleid
DMARC is een protocol voor e-mailverificatie, beleid en rapportage dat invloed heeft op alle e-mails die door je merk worden verzonden, en verder gaan dan alleen Klaviyo. Houd er rekening mee dat het belangrijk is om met je IT-team of een externe professional samen te werken om een DMARC-beleid te implementeren dat het beste aansluit bij de behoeften van je merk.
Hieronder zie je een voorbeeld van hoe een eenvoudig DMARC-record eruit kan zien en hoe verschillende records de bezorging van e-mails beïnvloeden.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
Het is gebruikelijk dat de sp tag wordt weggelaten in een DMARC-record. In dat geval heeft de sp tag standaard de waarde van de p tag.
Hoewel DMARC-beleid een aantal tag met verschillende functies kan hebben, zijn de tags p en sp beleid de belangrijkste als het gaat om Klaviyo en jouw e-mailmarketing.
De waarden van deze 2 tags vertellen de inboxproviders hoe ze moeten reageren wanneer de afstemmingscontroles mislukken. Wanneer gebruikt in afzender-e-mailadressen, geldt de p tag voor het hoofddomein (bijv. @yourbrand.com) terwijl de sp tag geldt voor de subdomeinen (bijv.,@shop.yourbrand.com). Als een subdomein een eigen DMARC-record heeft, krijgt het beleid van dat record voorrang voor mail die vanaf dat subdomein wordt verzonden.
Ondertussen bepaalt de tag rua in het voorbeeld naar welke inbox DMARC-rapporten worden gemaild. Deze tag wordt aanbevolen, maar niet verplicht.
Zorg dat je het e-mailadres met tijdelijke aanduiding hierboven (d.w.z. dmarc-reports@yourbrand.com) vervangt door een inbox die DMARC-rapporten kan ontvangen als je van plan bent de rua -tag te gebruiken.
Waarde voor tag p/sp | Gevraagde afhandeling van e-mail die niet slaagt voor DMARC |
p=geen | Vraag om geen actie te ondernemen bij een DMARC-fout. Andere spamfilters blijven nog steeds van toepassing. |
p=quarantaine | Vraag om de e-mail als verdacht te behandelen, bijvoorbeeld door deze in spam te plaatsen. |
p=afwijzen | Vraag aan dat de e-mail wordt geweigerd. |
Een DMARC-beleid wordt als een TXT-record in het DNS-configuratiescherm van een domein geplaatst, maar moet specifieke syntaxregels volgen.
De invloed van de p- en sp-tag op verzenden op Klaviyo
Wanneer je verstuurt via een gedeeld verzenddomein, komt het domein in je afzenderadres (bijv. marketing@yourbrand.com) niet overeen met het verzenddomein van Klaviyo (bijv. ksdn.klaviyomail.com). DMARC gebruikt het beleid voor het domein van je afzenderadres. Een beleid op het gedeelde domein van Klaviyo heeft geen voorrang op het beleid van je merk en zorgt er niet voor dat je e-mails DMARC doorstaan.
Met een e-maildomein van een merk kun je het domein dat wordt gebruikt voor DKIM-authenticatie afstemmen op het domein van je afzenderadres. DMARC slaagt wanneer DKIM-authenticatie slaagt en dat domein overeenkomt met je afzenderadres. Met de standaardinstelling voor soepele afstemming kunnen de domeinen een hoofddomein delen. Strikte afstemming vereist een exacte domeinovereenkomst.
rua-tag en DMARC-rapportage
Met de tag rua in een DMARC-record kan het bijbehorende e-mailadres DMARC-rapporten ontvangen in.xml opmaken. Deze rapporten zijn moeilijk en vervelend te interpreteren, dus raadt Klaviyo aan om met een DMARC-serviceprovider samen te werken als je de tag rua wilt gebruiken voor DMARC-rapportage. Deze aanbieders helpen bij het verwerken van de DMARC-rapporten en presenteer ze zodat je merk gemakkelijker inzichten kan verzamelen.
Om DMARC-rapporten te ontvangen op een adres op een ander rootdomein, moet de eigenaar van het domein dat de rapporten ontvangt deze autoriseren met een TXT-record in de DNS van dat domein. Volg de instructies van je DMARC-serviceprovider voor deze autorisatie en stel het rapportageadres in in de rua tag van je eigen DMARC-record.
Voorbeeld DMARC-rapport
Enkele voorbeelden van DMARC-aanbieders die Klaviyo aanbeveelt:
E-mailverificatie configureren
Als je e-mail verstuurt met Klaviyo, hoef je niet je eigen SPF- en DKIM-records toe te voegen. Als je verzendt via het gedeelde verzenddomein van Klaviyo, zijn de benodigde records al ingesteld om verificatie door te geven. Met een e-maildomein van een merk (ook bekend als een specifiek verzenddomein), schakelen de NS- of CNAME-records van Klaviyo die tijdens de installatie worden toegevoegd automatisch DKIM- en SPF-verificatie in.
DMARC vereist een afzonderlijk TXT-record in de DNS van je domein. Tijdens het instellen van het e-maildomein van een merk biedt Klaviyo DMARC-record toevoegen aan als je domein nog geen DMARC-record heeft. Dit genereert v=DMARC1; p=none. Je kunt de records automatisch publiceren met Verbinden met Entri voor ondersteunde DNS-providers, of Handmatig instellen kiezen en ze toevoegen bij je DNS-provider.
Als je merk momenteel geen DMARC-beleid heeft, is het configureren van p=none een eerste stap om te voldoen aan de vereisten van inboxproviders. Dit voldoet aan de DMARC-beleidseis, maar je moet nog steeds voldoen aan de andere afzendervereisten van de provider. Je kunt DMARC-rapporten ontvangen met p=none door een rua -tag toe te voegen. Klaviyo raadt aan om met je IT-team of een externe professional te werken voordat je overstapt op een strenger beleid om je te beschermen tegen spoofing.
Jij of iemand in je team moet toegang hebben tot de DNS-instellingen van je domein om het record te publiceren, ook wanneer je de automatische setup autoriseert via Entri. Kies je beleid samen met je IT-team of een DMARC-serviceprovider, omdat dit ook invloed heeft op mail die vanaf je domein buiten Klaviyo wordt verzonden.
DMARC instellen in je DNS
Om handmatig een DMARC-record toe te voegen, gebruik je de instellingen van je DNS-provider. De onderstaande stappen beschrijven het algemene proces; veldnamen en instructies verschillen per provider.
- Log in bij de DNS-instellingen van je domein en controleer of er al een bestaand TXT-record staat op
_dmarc.yourbrand.com(vervangyourbrand.comdoor je domein). Als er al een DMARC-record bestaat, bespreek dit dan met je IT-team of DMARC-serviceprovider in plaats van een tweede record toe te voegen of het beleid te vervangen doorp=none. - Als er geen DMARC-record bestaat, maak dan een nieuw record aan met de volgende informatie:
- Type: TXT
- Host: _dmarc
- Waarde: v=DMARC1; p=geen
De rua tag is optioneel en wordt gebruikt voor DMARC-rapportage. Gebruik v=DMARC1; p=none; rua=mailto:email@yourbrand.com om rapporten te ontvangen. Vervang email@yourbrand.com door een postvak dat is voorbereid om de rapporten te ontvangen.
- Sla het record op bij je DNS-provider. Zodra de DNS-wijziging is doorgevoerd, verifieer je het record en controleer je de verificatieresultaten van een verzonden e-mail zoals beschreven in Je e-mailauthenticatieconfiguratie verifiëren.
De namen van velden, interfaces en processen voor het maken van een nieuw record kunnen verschillen per DNS-aanbieder. Enkele voorbeelden van DNS-aanbieders zijn GoDaddy en Namecheap, maar er zijn er nog vele andere.
Voor verdere instructies over het instellen van DMARC voor je domein, raden we de volgende bronnen en services aan, of neem contact op met je DNS-aanbieder.
- Hoe DMARC je domeinreputatie beschermt
- MXToolbox: DMARC instellen
- DMARCiaan: Aan de slag met DMARC
- Valimail
Je Klaviyo-e-mail DMARC-compatibel maken
Als je jouw Klaviyo Email DMARC-compatibel wilt maken, stel je een e-maildomein van een merk in en activeer je dit. Dit domein moet hetzelfde hoofddomein delen als het hoofddomein in je friendly-from-e-mailadres (oftewel je afzenderadres). Publiceer daarnaast een DMARC-record voor je domein. Als je bijvoorbeeld een e-mail verstuurt met sales@yourbrand.com als afzenderadres en yourbrand.com is beveiligd met DMARC, dan moet je account een e-maildomein van een merk gebruiken, zoals send.yourbrand.com, om aan de DMARC-vereisten te voldoen.
Lees hoe je je afzenderadres bijwerkt zodat het overeenkomt met het e-maildomein van een merk.
Interne ontvangers
Wanneer je een gedeeld domein gebruikt om e-mails naar interne ontvangers te sturen, kunnen inboxproviders een waarschuwingsbericht weergeven en e-mails in spam plaatsen als het e-mailadres van de ontvanger hetzelfde domein gebruikt als het afzenderadres.
Bijvoorbeeld in Gmail:
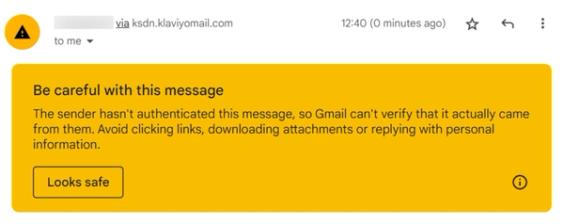
Deze waarschuwing voor interne ontvangers geldt voor ontvangers met e-mailadressen die jouw eigen afzenderdomein gebruiken. Een uitgelijnd e-maildomein van een merk kan helpen om authenticatiegerelateerde waarschuwingen op te lossen, maar het garandeert geen plaatsing in de inbox.
Als je een waarschuwing ziet in een persoonlijke inbox, controleer dan de e-mailheaders om te zien of DMARC mislukt. Als dat zo is, zorg er dan voor dat je e-maildomein van een merk actief is en overeenkomt met het domein in je afzender-e-mailadres (d.w.z. je van-adres).
Je configuratie voor e-mailverificatie verifiëren
Voer om te controleren of het record succesvol is gepubliceerd het domein van je afzenderadres in in de DMARC-checker van EasyDMARC. Controleer of er een geldig DMARC-record wordt gevonden met het beleid dat je bedoelde. Een geldig p=none -record voldoet aan de DMARC-beleidsvereiste, maar met alleen een DNS-lookup verifieer je niet dat je e-mails DMARC doorstaan of aan alle afzendervereisten van inboxproviders voldoen. EasyDMARC toont de status Waarschuwing voor p=none, omdat het geen handhavingsbeleid is. Dat is te verwachten en voldoet nog steeds aan de vereiste van het DMARC-beleid.
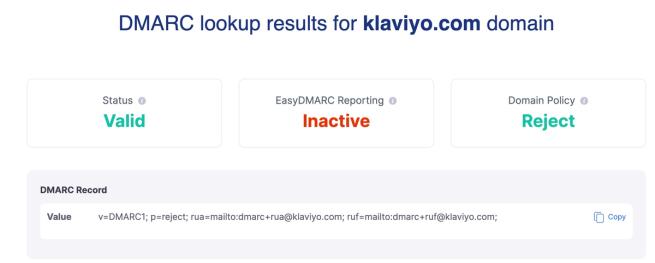
Nadat je je DNS-record hebt gecontroleerd, verifieer je de authenticatie via de header van een e-mail die door je merk is verzonden.
Een e-mailkop bevat metadata over een e-mail en het netwerkpad dat deze heeft genomen. Dit omvat informatie zoals afzendadres, onderwerpregel, ontvanger en details van sleutelverificatie, zoals of SPF, DKIM en DMARC worden doorgegeven.
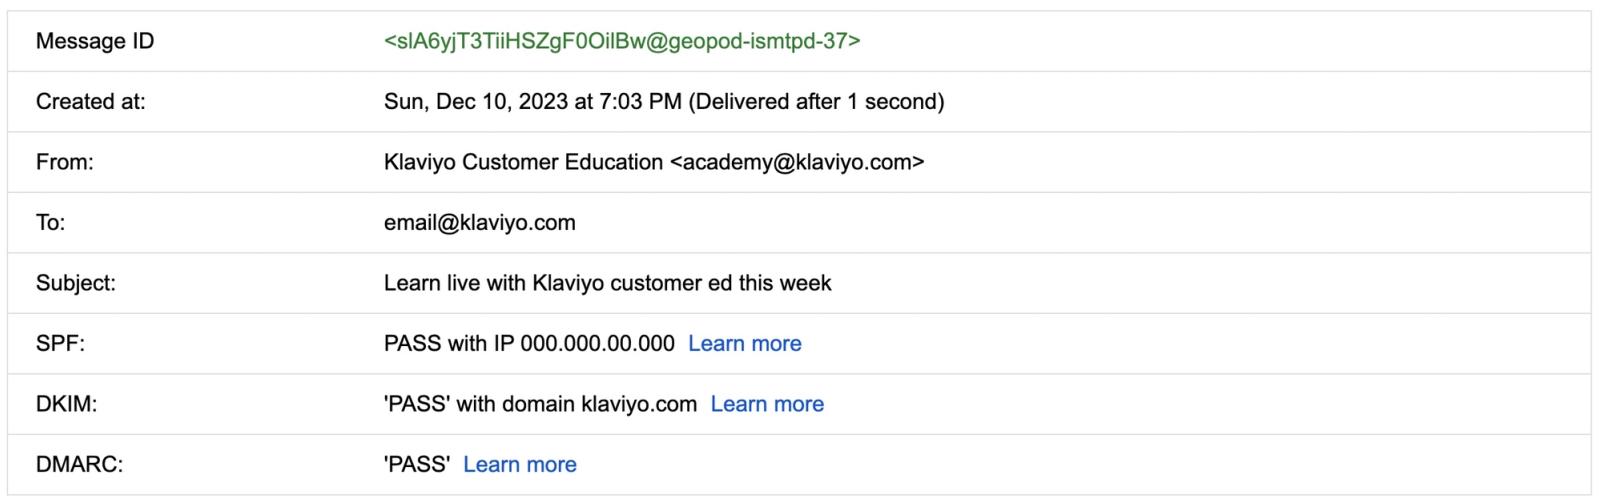
Overgaan naar een beter beveiligd DMARC-beleid
Hoewel een DMARC-beleid van p=none voldoet aan de DMARC-beleidseis, kan het overstappen op een veiliger beleid je bedrijf beter beschermen tegen kwaadwillenden.
Voordelen van een beter beveiligd beleid
Het belangrijkste voordeel van het gebruik van p=quarantine of p=reject is dat ze inboxproviders vragen om berichten die DMARC niet doorstaan buiten de primaire inboxen van ontvangers te houden. p=none vraagt om geen actie op basis van DMARC-falen, waardoor ontvangers mogelijk nog steeds e-mails ontvangen van een kwaadwillende partij die je merk probeert na te doen. Als een gebruiker een gespoofte e-mail bekijkt die lijkt te zijn verzonden namens je merk, kan dit het vertrouwen in de e-mail van je merk schaden.
Een beleid van p=quarantine vraagt providers om e-mails die niet slagen als verdacht te behandelen, bijvoorbeeld door ze in spam te plaatsen. Een beleid van p=reject vraagt providers om ze te weigeren. De ontvangende provider neemt de uiteindelijke beslissing over de bezorging.
Andere overwegingen
Het is belangrijk om te weten dat DMARC van toepassing is op elke e-mail die vanuit je merk wordt verzonden, inclusief e-mails die buiten Klaviyo om worden verstuurd. Met een beleid van p=none wordt er geen actie gevraagd alleen omdat een e-mail DMARC niet doorstaat, maar andere spamfilters zijn nog steeds van toepassing. De strengere DMARC-beleidsregels kunnen er echter voor zorgen dat e-mails niet worden afgeleverd als je domeinen niet op elkaar zijn afgestemd binnen de volledige e-mailverzendinfrastructuur en use-cases van je bedrijf.
Daarom raadt Klaviyo aan om samen met je IT-team of een DMARC-serviceprovider beleid te implementeren dat het beste aansluit bij de behoeften van je merk.
Extra hulpbronnen
- Een e-maildomein van een merk instellen
Leer hoe je een e-maildomein voor je merk (ook bekend als een specifiek verzenddomein) instelt, zodat wanneer e-mails inboxaanbieders bereiken het lijkt alsof e-mails van je merk afkomstig zijn in plaats van van Klaviyo.
- Bezorgbaarheid van e-mails begrijpen
Meer informatie over e-mailbezorgbaarheid, inclusief de stappen die je kunt nemen om een sterke afzenderreputatie op te bouwen, zodat je e-mails in de inbox worden afgeleverd.
- De domeinen begrijpen die een rol spelen bij de bezorgbaarheid van e-mails
Leer meer over de verschillende domeinen die een rol spelen bij de bezorging van je e-mails en hoe belangrijk domeinafstemming is.