Grundlegendes zur E-Mail-Authentifizierung
Übersicht
Erfahre mehr über E-Mail-Authentifizierungsprotokolle, mit denen du deine Absenderreputation aufbaust, sicherstellst, dass E-Mails von einem legitimen Absender stammen, und dich vor Missbrauch durch E-Mails schützt.
Die meisten Posteingangsanbieter setzen Senderanforderungen für Bulk-Versender durch. Das Einrichten der DMARC-Authentifizierung ist ein wichtiger Teil, um diese Anforderungen zu erfüllen, besonders für Versender*innen mit hohem Versandvolumen. Als Referenzpunkt betrachtet Google alle, die täglich 5.000 oder mehr E-Mails an Gmail-Empfänger*innen senden, als „Bulk-Versender“.
Über die E-Mail-Authentifizierung
„E-Mail-Authentifizierung“ bezieht sich auf die technischen Normen, die die Verifizierung der E-Mail-Absenderidentität ermöglichen. Die am häufigsten verwendeten Authentifizierungsstandards für E-Mails sind SPF, DKIM und DMARC. Mailserver verwenden diese Authentifizierungsprotokolle, um zu überprüfen, ob eingehende E-Mails von legitimen Absendern stammen, und deine Marke und deine Kund*innen vor böswilligen Akteuren zu schützen. Die Implementierung dieser Protokolle verhindert nicht nur Phishing- und Spoofing-Versuche, sondern kann auch die Zustellbarkeit verbessern, da E-Mail-Anbieter in der Lage sind, die Absenderidentität zu bestätigen.
SPF
Das Sender Policy Framework (SPF) ist eine Authentifizierungsmethode für E-Mails, mit der gefälschte Absenderadressen während der Zustellung der E-Mail erkannt werden. Mit SPF kann der empfangende Mailserver überprüfen, ob E-Mails von einer bestimmten Domain über eine von den Administratoren dieser Domain autorisierte IP-Adresse gesendet wurden.
Wenn eine E-Mail von einer IP-Adresse gesendet wird, die nicht über SPF zugelassen wurde, kann der empfangende Mailserver die E-Mail ablehnen oder sie vom primären Posteingang ableiten. Ohne SPF-Einträge kannst du IPs nicht über dein Absender-Domain authentifizieren, sodass sich böswillige Akteure leicht als deine Marke ausgeben können.
Auf der gemeinsamen Absender-Domain von Klaviyo werden E-Mails automatisch über SPF authentifiziert. Wenn du in Klaviyo deine eigene gebrandete Absender-Domain verwendest, wird der erforderliche SPF-Record automatisch über die CNAME- oder NS-Records hinzugefügt, die während der Einrichtung hinzugefügt werden.
DKIM
DomainKeys Identified Mail (DKIM) fungiert als digitale Signatur, die dem Header einer E-Mail hinzugefügt wird, um die Identität des Absenders zusätzlich zu verifizieren. Empfangende E-Mail-Server verifizieren die Signatur mithilfe eines öffentlichen Schlüssels, der für die signierende Domain veröffentlicht wird. DKIM kann auch dann gültig bleiben, wenn eine E-Mail weitergeleitet wird, solange die signierten Inhalte nicht so geändert werden, dass die Signatur ungültig wird.
Auf Klaviyos geteilter Absender-Domain werden E-Mails automatisch über DKIM authentifiziert. Wenn du in Klaviyo deine eigene gebrandete Absender-Domain verwendest, wird der erforderliche DKIM-Eintrag automatisch über die während der Einrichtung hinzugefügten CNAME- oder NS-Einträge hinzugefügt.
DMARC
DMARC steht für „Domain-based Message Authentication, Reporting and Conformance“. Es ist ein Protokoll, das SPF und DKIM verwendet, um die Authentizität einer E-Mail zu bestimmen, sodass Domain-Eigentümer ihre Domain vor unbefugter Nutzung schützen können.
DMARC gibt empfangenden Servern Anweisungen dazu, wie sie eingehende E-Mails handhaben sollen. Damit eine Nachricht DMARC besteht, muss sie die SPF- oder DKIM-Authentifizierung bestehen, und die durch diese Methode authentifizierte Domain muss mit der Domain in der From-Adresse übereinstimmen. Für DMARC ist es nicht erforderlich, beide Methoden zu bestehen, auch wenn Posteingangsanbieter*innen verlangen können, dass du sowohl SPF als auch DKIM einrichtest. Nachrichten, die DMARC-Prüfungen nicht bestehen, können je nach Richtlinie der Domain und den Regeln des empfangenden Servers zugelassen, abgelehnt oder im Spam-Ordner abgelegt werden.
Die Implementierung einer DMARC-Richtlinie auf deiner Domain kann dich vor Spoofing schützen und die Gefährdung deiner Marke und Empfänger*innen durch potenziell betrügerische und schädliche Nachrichten einschränken.
Beispiel für eine DMARC-Richtlinie
DMARC ist ein Markenauthentifizierungs-, Richtlinien- und Reporting-Protokoll, das sich auf alle E-Mails auswirkt, die von deiner E-Mail gesendet werden, über Klaviyo hinaus. Bitte beachte, dass es wichtig ist, mit deinem IT-Team oder einem Drittanbieter-Profi zusammenzuarbeiten, um eine DMARC-Richtlinie umzusetzen, die den Anforderungen deiner Marke am besten entspricht.
Unten siehst du ein Beispiel dafür, wie ein einfacher DMARC-Eintrag aussehen könnte und wie sich verschiedene Datensätze auf die Zustellung der E-Mail auswirken.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
Es ist üblich, dass das sp- Tag in einem DMARC-Eintrag weggelassen wird. In diesem Fall wird das sp- Tag standardmäßig auf den Wert des p- Tags zurückgesetzt.
DMARC-Richtlinien können zwar eine Reihe von Tags mit unterschiedlichen Funktionen haben, aber die Richtlinien-Tags p und sp sind für Klaviyo und dein E-Mail-Marketing am wichtigsten.
Die Werte dieser 2 Tags teilen den Posteingangsanbietern mit, wie sie reagieren sollen, wenn die Abgleichprüfungen fehlschlagen. Bei Verwendung in Absender-E-Mail-Adressen gilt der p -Tag für die Stamm-Domain (z. B. @yourbrand.com) während das sp -Tag auf die Subdomains angewendet wird (z. B.@shop.yourbrand.com). Wenn eine Subdomain über einen eigenen DMARC-Eintrag verfügt, hat die Richtlinie dieses Eintrags Vorrang für E-Mails, die von dieser Subdomain gesendet werden.
Das rua -Tag im Beispiel bestimmt dagegen, an welchen Posteingang DMARC-Berichte gesendet werden. Dieses Tag wird empfohlen, ist aber nicht erforderlich.
Stell sicher, dass du die oben stehende Platzhalter-E-Mail-Adresse (d. h. dmarc-reports@yourbrand.com) durch ein Postfach ersetzt, das für den Empfang von DMARC-Berichten eingerichtet ist, wenn du das rua -Tag verwenden möchtest.
Wert für p/sp-Tag | Angeforderte Bearbeitung von E-Mails, die DMARC nicht bestehen |
p=keine | Bei einem DMARC-Fehlschlag keine Maßnahmen anfordern. Andere Spamfilterung gilt weiterhin. |
p=Quarantäne | Fordere an, dass die E-Mail als verdächtig behandelt wird, z. B. indem sie in den Spam verschoben wird. |
p=ablehnen | Fordere an, dass die E-Mail abgelehnt wird. |
Eine DMARC-Richtlinie wird als TXT-Eintrag in der DNS-Systemsteuerung einer Domain platziert, muss aber bestimmte Syntaxregeln befolgen.
Wie sich p - und sp- Tags auf den Versand auf Klaviyo auswirken
Wenn du über eine gemeinsame Absender-Domain sendest, stimmt die Domain in deiner Absenderadresse (z. B. marketing@yourbrand.com) nicht mit Klaviyos Absender-Domain (z. B. ksdn.klaviyomail.com) überein. DMARC verwendet die Richtlinie für die Domain deiner Absenderadresse. Eine Richtlinie auf Klaviyos gemeinsamer Domain setzt die Richtlinie deiner Marke nicht außer Kraft und sorgt nicht dafür, dass deine E-Mails DMARC bestehen.
Eine gebrandete Absender-Domain ermöglicht es dir, die für die DKIM-Authentifizierung verwendete Domain mit der Domain deiner Absenderadresse abzugleichen. DMARC besteht, wenn die DKIM-Authentifizierung erfolgreich ist und diese Domain mit deiner Absenderadresse übereinstimmt. Unter der standardmäßigen Einstellung „entspannte Ausrichtung“ können die Domains eine Root-Domain gemeinsam nutzen. Strikte Ausrichtung erfordert eine exakte Domain-Übereinstimmung.
rua -Tags und DMARC-Reporting
Das rua- Tag in einem DMARC-Eintrag ermöglicht es der zugehörigen E-Mail-Adresse, DMARC-Berichte in XML-Dateien zu empfangen formatieren. Diese Berichte sind schwer und mühsam zu interpretieren. Klaviyo empfiehlt dir daher, mit einem DMARC-Dienstanbieter zusammenzuarbeiten, wenn du das rua- Tag für das DMARC-Reporting verwenden möchtest. Diese Anbieter helfen bei der Verarbeitung der XML-Datei DMARC-Berichte erstellen und präsentieren, damit deine Marke leichter Erkenntnisse sammeln kann.
Um DMARC-Berichte an einer Adresse in einer anderen Stamm-Domain zu erhalten, muss die*der Eigentümer*in der Domain, die die Berichte erhält, diese mit einem TXT-Eintrag im DNS dieser Domain autorisieren. Befolge für diese Autorisierung die Anweisungen deines DMARC-Dienstanbieters und lege die Reporting-Adresse im rua -Tag deines eigenen DMARC-Eintrags fest.
DMARC-Beispielbericht
Einige Beispiele für DMARC-Anbieter, die Klaviyo empfiehlt:
E-Mail-Authentifizierung konfigurieren
Wenn du E-Mails mit Klaviyo versendest, musst du keine eigenen SPF- und DKIM-Einträge hinzufügen. Wenn du über das gemeinsam genutzte Absender-Domain von Klaviyo sendest, wurden die erforderlichen Einträge bereits für die erfolgreiche Authentifizierung festgelegt. Bei einem Gebrandete Absender-Domain (auch dediziertes Absender-Domain genannt) aktivieren die Klaviyo NS- oder CNAME-Einträge, die während der Einrichtung hinzugefügt werden, automatisch die DKIM- und SPF-Authentifizierung.
DMARC erfordert einen separaten TXT-Record im DNS deiner Domain. Während der Einrichtung der gebrandeten Absender-Domain bietet Klaviyo DMARC-Record hinzufügen an, wenn deine Domain noch keinen DMARC-Record hat. Dadurch wird v=DMARC1; p=none generiert. Du kannst die Records für unterstützte DNS-Anbieter automatisch mit Mit Entri verbinden veröffentlichen oder Manuell einrichten auswählen und sie bei deinem DNS-Anbieter hinzufügen.
Wenn deine Marke derzeit keine DMARC-Richtlinie hat, ist das Konfigurieren von p=none ein erster Schritt, um die Anforderungen der Inbox-Anbieter zu erfüllen. Damit erfüllst du die Anforderung an die DMARC-Richtlinie, aber du musst trotzdem die anderen Absenderanforderungen des Anbieters erfüllen. Du kannst DMARC-Berichte mit p=none erhalten, indem du ein rua -Tag hinzufügst. Klaviyo empfiehlt, mit deinem IT-Team oder mit Fachleuten von Drittanbietern zusammenzuarbeiten, bevor du zu einer strengeren Richtlinie wechselst, um dich vor Spoofing zu schützen.
Du oder jemand aus deinem Team muss Zugriff auf die DNS-Einstellungen deiner Domain haben, um den Eintrag zu veröffentlichen, auch bei der Autorisierung der automatischen Einrichtung über Entri. Lege die Richtlinie zusammen mit deinem IT-Team oder einem DMARC-Dienstanbieter fest, da sie sich auch auf E-Mails auswirkt, die außerhalb von Klaviyo von deiner Domain gesendet werden.
DMARC in deinem DNS einrichten
Um einen DMARC-Eintrag manuell hinzuzufügen, verwende die Einstellungen deines DNS-Anbieters. Die Schritte unten beschreiben den allgemeinen Prozess; Feldnamen und Anweisungen variieren je nach Anbieter.
- Melde dich bei den DNS-Einstellungen deiner Domain an und prüfe, ob unter
_dmarc.yourbrand.combereits ein TXT-Eintrag vorhanden ist (ersetzeyourbrand.comdurch deine Domain). Wenn bereits ein DMARC-Eintrag vorhanden ist, überprüfe ihn stattdessen mit deinem IT-Team oder deinem DMARC-Dienstanbieter, anstatt einen zweiten Eintrag hinzuzufügen oder seine Richtlinie durchp=nonezu ersetzen. - Wenn kein DMARC-Eintrag vorhanden ist, erstelle einen neuen Eintrag mit den folgenden Informationen:
- Typ: TXT
- Host: _dmarc
- Wert: v=DMARC1; p=none
Der rua Tag ist optional und wird für DMARC-Reporting verwendet. Um Berichte zu erhalten, verwende v=DMARC1; p=none; rua=mailto:email@yourbrand.com. Ersetze email@yourbrand.com durch ein Postfach, das für den Empfang der Berichte vorbereitet ist.
- Speichere den Eintrag bei deinem DNS-Anbieter. Sobald die DNS-Änderung übernommen wurde, überprüfe den Eintrag und prüfe die Authentifizierungsergebnisse einer gesendeten E-Mail, wie in Überprüfen deiner E-Mail-Authentifizierungskonfiguration beschrieben.
Die Namen der Felder, Schnittstellen und Prozesse zur Erstellung eines neuen Eintrags können je nach DNS-Anbieter variieren. Einige Beispiele für DNS-Anbieter sind GoDaddy und Namecheap, aber es gibt noch viele andere.
Wenn du weitere Informationen zur Einrichtung von DMARC für deine Domain benötigst, empfehlen wir die folgenden Ressourcen und Services oder wende dich an deinen DNS-Anbieter.
- So schützt DMARC den Ruf deiner Domain
- MXToolBox: So richtest du DMARC ein
- DMARCian: Erste Schritte mit DMARC
- Valimail
Einhaltung von DMARC für deine Klaviyo-E-Mails
Damit deine Klaviyo Email DMARC-konform sind, richte eine gebrandete Absender-Domain ein und aktiviere sie, die die Root-Domain in deiner Friendly-from-E-Mail-Adresse (d. h. deiner Absenderadresse) teilt, und veröffentliche einen DMARC-Eintrag für deine Domain. Wenn du zum Beispiel eine E-Mail mit sales@yourbrand.com als Absenderadresse sendest und yourbrand.com durch DMARC geschützt ist, muss dein Konto eine gebrandete Absender-Domain wie send.yourbrand.com verwenden, um die DMARC-Anforderungen zu erfüllen.
Erfahre, wie du deine Absender-E-Mail-Adresse aktualisierst, damit sie mit deiner gebrandeten Absender-Domain übereinstimmt.
Interne Empfänger
Wenn du eine gemeinsam genutzte Domain verwendest, um E-Mails an interne Empfänger*innen zu senden, zeigen Postfachanbieter möglicherweise eine Warnmeldung an und verschieben E-Mails in den Spam-Ordner, wenn die E-Mail-Adresse der empfangenden Person dieselbe Domain verwendet wie die Absenderadresse.
Zum Beispiel auf Gmail:
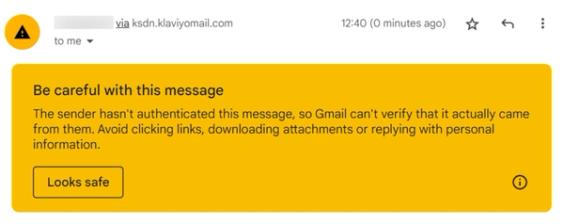
Diese Warnung für interne Empfänger*innen gilt für Empfänger*innen, deren E-Mail-Adressen deine eigene From-Address-Domain verwenden. Eine abgestimmte gebrandete Absender-Domain kann dabei helfen, authentifizierungsbezogene Warnungen zu beheben, garantiert aber keine Posteingangsplatzierung.
Wenn du in einem persönlichen Posteingang eine Warnung siehst, prüfe die E-Mail-Header, um festzustellen, ob DMARC fehlschlägt. Wenn ja, stelle sicher, dass deine gebrandete Absender-Domain aktiv ist und mit der Domain in deiner Absender-E-Mail-Adresse (d. h. deiner From-Adresse) übereinstimmt.
Deine E-Mail-Authentifizierungskonfiguration wird verifiziert
Um zu prüfen, ob der Eintrag erfolgreich veröffentlicht wurde, gib die Domain deiner Absenderadresse in den DMARC-Checker von EasyDMARC ein. Prüfe, ob er einen gültigen DMARC-Eintrag mit der von dir beabsichtigten Richtlinie findet. Ein gültiger p=none -Eintrag erfüllt die DMARC-Richtlinienanforderung, aber eine DNS-Abfrage allein bestätigt nicht, dass deine E-Mails DMARC bestehen oder alle Absenderanforderungen der Inbox-Anbieter erfüllen. EasyDMARC zeigt für p=none den Status „Warning“ an, weil es keine Durchsetzungsrichtlinie ist. Das ist zu erwarten und erfüllt trotzdem die DMARC-Richtlinienanforderung.
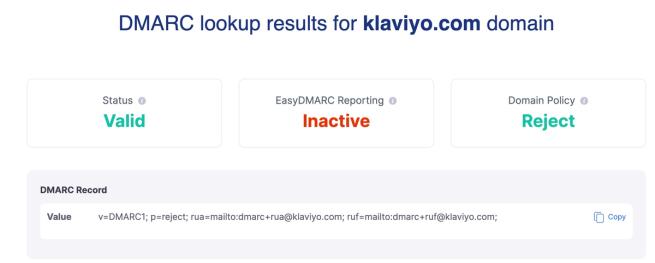
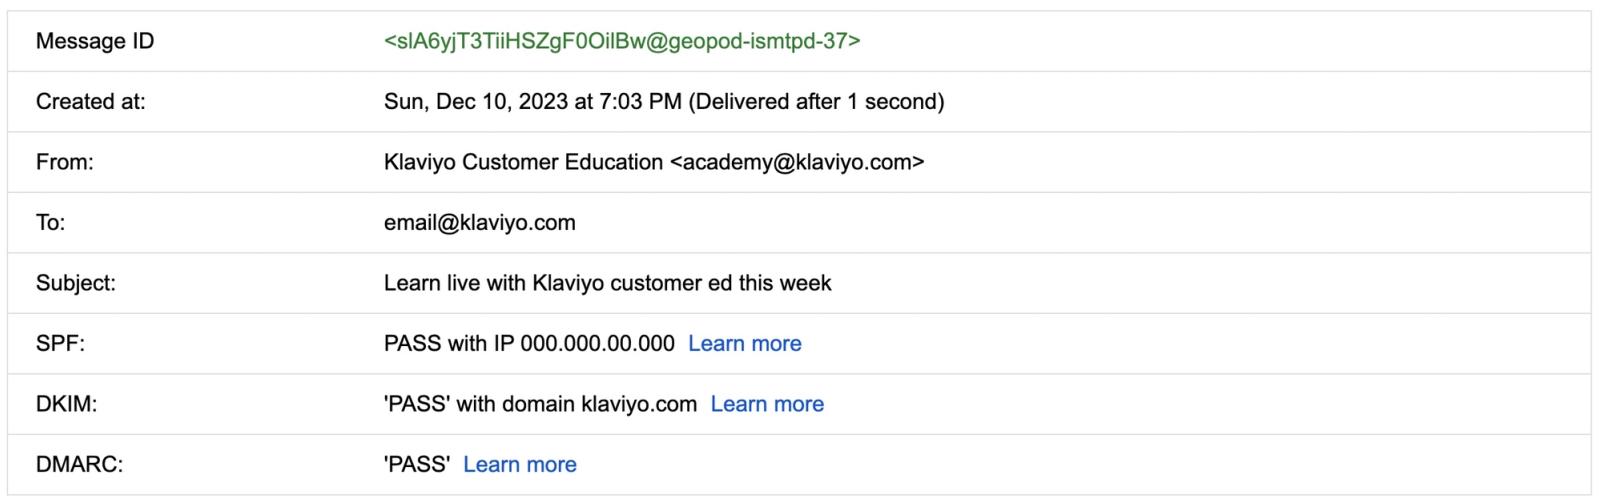
Nachdem du deinen DNS-Eintrag überprüft hast, verifiziere die Authentifizierung anhand des Headers einer E-Mail, die von deiner Marke gesendet wurde.
Ein E-Mail-Header enthält Metadaten über eine E-Mail und den von ihr zurückgelegten Netzwerkpfad. Dazu gehören Informationen wie Absenderadresse, Betreffzeile, Empfänger und wichtige Authentifizierungsdetails, z. B. ob SPF, DKIM und DMARC erfolgreich sind.
Übergang zu einer sichereren DMARC-Richtlinie
Während eine DMARC-Richtlinie mit p=none die DMARC-Richtlinienanforderung erfüllt, kann der Wechsel zu einer sichereren Richtlinie dein Unternehmen besser vor böswilligen Akteur*innen schützen.
Vorteile von sichereren Richtlinien
Der Hauptvorteil der Verwendung von p=quarantine oder p=reject besteht darin, dass sie Posteingangsanbieter*innen auffordern, Nachrichten, die DMARC nicht bestehen, aus den Hauptposteingängen der Empfänger*innen herauszuhalten. p=none erfordert keine Maßnahmen bei einem DMARC-Fehler, sodass Empfänger*innen möglicherweise weiterhin E-Mails von böswilligen Akteur*innen erhalten, die versuchen, sich als deine Marke auszugeben. Wenn Nutzer*innen eine gefälschte E-Mail ansehen, die so aussieht, als wäre sie von deiner Marke gesendet worden, kann das ihr Vertrauen in die E-Mail deiner Marke beschädigen.
Eine Richtlinie mit p=quarantine fordert Anbieter dazu auf, fehlgeschlagene E-Mails als verdächtig zu behandeln, z. B. indem sie sie in den Spam-Ordner verschieben. Eine Richtlinie mit p=reject fordert Anbieter dazu auf, sie abzulehnen. Der empfangende Anbieter trifft die endgültige Zustellentscheidung.
Weitere Überlegungen
Es ist wichtig zu beachten, dass DMARC für jede E-Mail gilt, die von deiner Marke gesendet wird, einschließlich derjenigen, die außerhalb von Klaviyo gesendet werden. Mit einer Richtlinie von p=none wird keine Aktion allein deshalb angefordert, weil eine E-Mail DMARC nicht besteht, aber andere Spam-Filterung gilt weiterhin. Strengere DMARC-Richtlinien können jedoch dazu führen, dass E-Mails nicht zugestellt werden, wenn deine Domains nicht in der gesamten E-Mail-Sendeinfrastruktur und allen Anwendungsfällen deines Unternehmens aufeinander abgestimmt sind.
Aus diesem Grund empfiehlt Klaviyo, mit deinem IT-Team oder einem DMARC-Service-Provider eine Richtlinie zu implementieren, die den Anforderungen deiner Marke am besten entspricht.
Weitere Ressourcen
- So richtest du eine gebrandete Absender-Domain ein
In diesem Artikel erfährst du, wie du eine gebrandete Absender-Domain (auch dedizierte Absender-Domain genannt) einrichtest, damit deine E-Mails im Posteingang als Nachrichten von deiner Marke statt von Klaviyo erscheinen.
- E-Mail-Zustellbarkeit verstehen
Erfahre mehr über die E-Mail-Zustellbarkeit, einschließlich der Schritte, die du unternehmen kannst, um eine starke Absenderreputation aufzubauen, damit deine E-Mails im Posteingang zugestellt werden.
- Verstehe die Domains, die bei der Zustellbarkeit deiner E-Mail eine Rolle spielen
Erfahre mehr über die verschiedenen Domains, die bei der Bereitstellung deiner E-Mails eine Rolle spielen, sowie über die Bedeutung der Domain-Abstimmung.