Informacje o uwierzytelnianiu poczty e-mail
Czego się dowiesz?
Poznasz protokoły uwierzytelniania poczty e-mail wykorzystywane do budowania reputacji nadawcy, sprawdzania, czy wiadomości e-mail pochodzące od legalnych nadawcy oraz ochrony przed nadużywaniem poczty e-mail.
Większość dostawców skrzynek odbiorczych egzekwuje wymagania dotyczące nadawców zbiorczych. Konfiguracja uwierzytelniania DMARC to kluczowy element spełnienia tych wymagań, zwłaszcza w przypadku nadawców wysyłających duże wolumeny wiadomości. Dla porównania Google uznaje za „nadawcę zbiorczego” każdego, kto codziennie wysyła do odbiorców Gmail 5000 lub więcej wiadomości e-mail.
Informacje o uwierzytelnianiu e-maili
„Uwierzytelnianie za pośrednictwem poczty e-mail” odnosi się do standardów technicznych, które umożliwiają weryfikację tożsamości nadawcy wiadomości e-mail. Najczęściej używane standardy uwierzytelniania poczty e-mail to SPF, DKIM i DMARC. Serwery poczty korzystają z tych protokołów uwierzytelniania, aby weryfikować, czy przychodzące wiadomości e-mail pochodzą od legalnych nadawców. To chroni Twoją markę i klientów przed złośliwymi podmiotami. Oprócz zapobiegania próbom phishingu i spoofingu wdrożenie tych protokołów może poprawić dostarczalność, ponieważ dostawcy usług pocztowych będą mogli potwierdzić tożsamość nadawcy.
SPF
Sender Policy Framework (SPF) to metoda uwierzytelniania wiadomości e-mail przeznaczona do wykrywania sfałszowanych adresów nadawców podczas dostarczania wiadomości e-mail. SPF umożliwia serwerowi odbiorcy poczty sprawdzanie, czy wiadomości e-mail przychodzące z określonej domeny zostały wysłane przez autoryzowany przez administratorów tej domeny adres IP.
Gdy wiadomość e-mail zostanie wysłana z adresu IP, który został niedozwolony przez SPF, serwer odbiorcy poczty może odrzucić wiadomość e-mail lub przekierować ją z dala od głównej skrzynki odbiorczej. Bez rekordów SPF uwierzytelnianie adresu IP za pomocą Twojej marki nie byłoby możliwe.
W przypadku współdzielonej domeny wysyłającej Klaviyo wiadomości e-mail są automatycznie uwierzytelniane za pomocą SPF. Jeśli w Klaviyo używana jest własna markowa domena wysyłająca, wymagany rekord SPF jest automatycznie dodawany za pomocą rekordów CNAME lub NS dodanych podczas konfiguracji.
DKIM
DomainKeys Identified Mail (DKIM) działa jak podpis cyfrowy, który jest dodawany do nagłówka wiadomości e-mail, aby dodatkowo zweryfikować tożsamość nadawcy. Serwery odbierające wiadomości e-mail weryfikują podpis za pomocą klucza publicznego opublikowanego dla domeny podpisującej. DKIM może pozostać ważny, gdy wiadomość e-mail jest przekazywana dalej, o ile podpisana treść nie zostanie zmieniona w sposób, który unieważnia podpis.
W przypadku współdzielonej domeny wysyłającej Klaviyo e-maile są automatycznie uwierzytelniane za pomocą DKIM. Jeśli w Klaviyo używasz własnej markowej domeny wysyłającej, wymagany rekord DKIM jest automatycznie dodawany za pośrednictwem rekordów CNAME lub NS dodanych podczas konfiguracji.
DMARC
DMARC oznacza uwierzytelnianie wiadomości, raportowanie i zgodność z przepisami w oparciu o domenę. Jest to protokół wykorzystujący SPF i DKIM do określania autentyczności adresów e-mail. Dzięki temu właściciele domen mają możliwość ochrony swoich domen przed nieautoryzowanym użyciem.
DMARC przekazuje serwerom odbierającym instrukcje, jak obsługiwać pocztę przychodzącą. Aby przejść DMARC, wiadomość musi przejść uwierzytelnianie SPF lub DKIM, a domena uwierzytelniona tą metodą musi być zgodna z domeną w adresie nadawcy (from-address). DMARC nie wymaga przejścia obu metod, choć dostawcy skrzynek odbiorczych mogą wymagać od Ciebie skonfigurowania zarówno SPF, jak i DKIM. Wiadomości, które nie przejdą kontroli DMARC, mogą zostać dopuszczone, odrzucone lub umieszczone w folderze spamu — w zależności od polityki domeny i reguł serwera odbiorczego.
Wdrożenie polityki DMARC w Twojej domenie może pomóc Ci chronić się przed podszywaniem się, ograniczając ekspozycję Twojej marki i odbiorców na potencjalnie fałszywe i szkodliwe wiadomości.
Przykładowa polityka DMARC
DMARC to protokół uwierzytelniania, polityki i raportowania e-maili, który wpływa na wysyłanie dowolnych wiadomości e-mail Twojej marki, nie tylko Klaviyo. Pamiętaj, że aby wdrożyć politykę DMARC, która najlepiej odpowiada potrzebom Twojej marki, konieczna jest współpraca ze swoim zespołem IT lub zewnętrznym specjalistą.
Poniżej znajdziesz przykład tego, jak prosty rekord DMARC może wyglądać i jak różne rekordy wpływają na dostarczanie wiadomości e-mail.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
Często zdarza się, że w DMARC pomija się element sp. W takim przypadku rekord sp jest domyślnie przypisywany wartością p .
Chociaż polityki DMA mogą mieć kilka numerów RC o różnych funkcjach, to sp są najważniejsze dla Klaviyo i marketingu w Klaviyo.
Wartości tych dwóch znaczników mówią dostawcom skrzynek odbiorczych, jak powinni zareagować, gdy kontrole dopasowania zakończą się niepowodzeniem. Gdy jest używany w adresach od-email, znacznik p ma zastosowanie do domeny głównej (np. @yourbrand.com) natomiast znacznik sp ma zastosowanie do poddomen (np.@shop.yourbrand.com). Jeśli subdomena ma własny rekord DMARC, to zasady określone w tym rekordzie mają pierwszeństwo w przypadku wiadomości wysyłanych z tej subdomeny.
Tymczasem znacznik rua w tym przykładzie określa, na którą skrzynkę odbiorczą będą wysyłane raporty DMARC. Ten znacznik jest zalecany, ale nie wymagany.
Pamiętaj, aby zastąpić powyższy zastępczy adres e-mail (tj. dmarc-reports@yourbrand.com) skrzynką odbiorczą przygotowaną do odbierania raportów DMARC, jeśli planujesz używać znacznika rua.
Wartość p/sp | Poproszono o obsłużenie wiadomości e-mail, która nie przechodzi DMARC |
p=brak | Nie podejmuj żadnych działań na podstawie niepowodzenia DMARC. Pozostałe filtrowanie spamu nadal obowiązuje. |
p=kwarantanna | Zgłoś, że e-mail jest podejrzany, np. przenosząc go do spamu. |
p=odrzuć | Poproś o odrzucenie e-maila. |
Polityka DMARC jest umieszczana jako rekord TXT w panelu sterowania DNS domeny, ale musi być zgodna z konkretnymi regułami składni.
Wpływ znaczników p i sp na wysyłanie w Klaviyo
Gdy wysyłasz z udostępnionej domeny wysyłającej, domena w Twoim adresie „Od” (np. marketing@yourbrand.com) nie jest zgodna z domeną wysyłającą Klaviyo (np. ksdn.klaviyomail.com). DMARC korzysta z polityki dla domeny Twojego adresu „Od”. Polityka w udostępnionej domenie Klaviyo nie zastępuje polityki Twojej marki ani nie sprawia, że Twoje e-maile przechodzą DMARC.
Markowa domena wysyłająca pozwala dopasować domenę używaną do uwierzytelniania DKIM do domeny Twojego adresu nadawcy. DMARC przechodzi, gdy uwierzytelnianie DKIM zakończy się powodzeniem, a ta domena jest dopasowana do Twojego adresu nadawcy. W przypadku domyślnego ustawienia dopasowania (relaxed) domeny mogą współdzielić domenę główną. Ścisłe dopasowanie wymaga dokładnego dopasowania domeny.
kampania rua i raportowanie DMARC
Umożliwia ona w rekordzie DMARC dla powiązanego adresu e-mail otrzymywanie raportów DMARC w formacie xml format. Interpretacja tych raportów jest żmudna i żmudna. Jeśli więc zamierzasz używać go do raportowania w DMARC, Klaviyo zaleca współpracę z usługodawcą DMARC. Dostawcy ci pomagają w przetwarzaniu raportów DMARC i prezentuj je, aby Twoja marka mogła łatwiej gromadzić praktyczne dane.
Aby otrzymywać raporty DMARC pod adresem w innej domenie głównej, właściciel domeny otrzymującej raporty musi je autoryzować za pomocą rekordu TXT w DNS tej domeny. Postępuj zgodnie z instrukcjami dostawcy usługi DMARC dotyczącymi tej autoryzacji i ustaw adres raportowania we własnym znaczniku rua w rekordzie DMARC.
Przykładowy raport DMARC
Oto kilka przykładów dostawców DMARC polecanych przez Klaviyo:
Konfigurowanie uwierzytelniania e-mail
Podczas wysyłania e-maili za pomocą Klaviyo nie trzeba dodawać własnych rekordów SPF i DKIM. Jeśli wysyłasz za pośrednictwem współdzielonej domeny Klavio, skonfigurowano niezbędne rekordy do przekazywania uwierzytelniania. Rekordy NS lub CNAME Klavi dodawane podczas konfiguracji automatycznie włącza uwierzytelnianie DKIM i SPF.
DMARC wymaga osobnego rekordu TXT w DNS Twojej domeny. Podczas konfiguracji markowej domeny wysyłającej Klaviyo oferuje opcję Dodaj rekord DMARC, jeśli Twoja domena nie ma jeszcze rekordu DMARC. Spowoduje to wygenerowanie v=DMARC1; p=none. Możesz opublikować rekordy automatycznie, wybierając Połącz z Entri u obsługiwanych dostawców DNS, albo wybrać Skonfiguruj ręcznie i dodać je u swojego dostawcy DNS.
Jeśli Twoja marka obecnie nie ma polityki DMARC, skonfigurowanie p=none jest pierwszym krokiem do spełnienia wymagań dostawców skrzynek odbiorczych. Spełnia to wymaganie dotyczące polityki DMARC, ale nadal musisz spełnić pozostałe wymagania nadawcy u danego dostawcy. Możesz otrzymywać raporty DMARC z p=none, dodając znacznik rua. Klaviyo zaleca współpracę z zespołem IT lub zewnętrznym specjalistą przed przejściem na bardziej restrykcyjną politykę, aby chronić się przed spoofingiem.
Ty lub ktoś z Twojego zespołu musi mieć dostęp do ustawień DNS Twojej domeny, aby opublikować rekord, także podczas autoryzowania automatycznej konfiguracji przez Entri. Wybierz swoją politykę razem z zespołem IT lub dostawcą usługi DMARC, ponieważ wpływa ona również na wiadomości wysyłane z Twojej domeny poza Klaviyo.
Konfigurowanie DMARC w DNS
Aby dodać rekord DMARC ręcznie, skorzystaj z ustawień u swojego dostawcy DNS. Poniższe kroki opisują ogólny proces; nazwy pól i instrukcje różnią się w zależności od dostawcy.
- Zaloguj się do ustawień DNS swojej domeny i sprawdź, czy istnieje już rekord TXT w
_dmarc.yourbrand.com(zamieńyourbrand.comna swoją domenę). Jeśli rekord DMARC już istnieje, omów go ze swoim zespołem IT lub dostawcą usługi DMARC, zamiast dodawać drugi rekord lub zastępować jego zasadę wartościąp=none. - Jeśli nie istnieje rekord DMARC, utwórz nowy rekord z następującymi informacjami:
- Typ: TXT
- Host: _dmarc
- Wartość: v=DMARC1; p=brak
Znacznik rua jest opcjonalny i służy do raportowania DMARC. Aby otrzymywać raporty, użyj v=DMARC1; p=none; rua=mailto:email@yourbrand.com. Zastąp email@yourbrand.com adresem skrzynki odbiorczej przygotowanej do odbierania raportów.
- Zapisz rekord u swojego dostawcy DNS. Gdy zmiana DNS się rozpropaguje, zweryfikuj rekord i sprawdź wyniki uwierzytelniania wysłanego e-maila zgodnie z opisem w sekcji Weryfikowanie konfiguracji uwierzytelniania e-maili.
Nazwy pól, interfejsów i procesów służących do tworzenia nowego rekordu mogą się różnić u różnych dostawców DNS. Do dostawców DNS należą GoDaddy i Namecheap, ale jest ich wielu i wielu innych.
Aby uzyskać dalsze instrukcje dotyczące konfigurowania DMARC dla swojej domeny, skorzystaj z poniższych zasobów i usług. Możesz też skontaktować się ze swoim dostawcą DNS.
- Dowiedz się, jak DMARC chroni reputację Twojej domeny
- MXToolBox: Jak skonfigurować DMARC
- DMARCian: Pierwsze kroki z DMARCian
- Valimail
Uczynienie Twojego konta e-mailowego Klaviyo zgodnością z DMARC
Aby Twoje Klaviyo Email były zgodne z DMARC, skonfiguruj i aktywuj markową domenę wysyłającą, która współdzieli domenę główną z Twoim adresem e-mail widocznym dla odbiorcy (tj. adresem nadawcy), oraz opublikuj rekord DMARC dla swojej domeny. Na przykład jeśli wysyłasz e-mail z użyciem sales@yourbrand.com jako adresu nadawcy, a yourbrand.com jest chroniona przez DMARC, Twoje konto będzie musiało używać markowej domeny wysyłającej, takiej jak send.yourbrand.com, aby spełnić wymagania DMARC.
Dowiedz się, jak zaktualizować adres e-mail nadawcy, aby był zgodny z markową domeną wysyłającą.
Odbiorcy wewnętrzni
Gdy używasz współdzielonej domeny do wysyłania e-maili do odbiorców wewnętrznych, dostawcy skrzynek odbiorczych mogą wyświetlić komunikat ostrzegawczy i kierować wiadomości do spamu, jeśli adres e-mail odbiorcy używa tej samej domeny co adres w polu „Od”.
Na przykład w Gmailu:
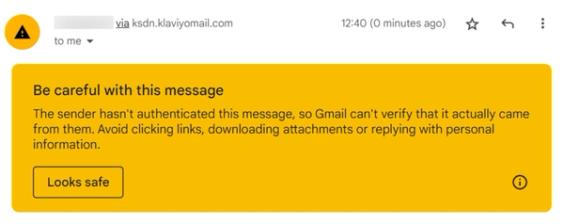
To ostrzeżenie dotyczące odbiorców wewnętrznych dotyczy odbiorców, których adresy e-mail korzystają z domeny Twojego adresu nadawcy. Dopasowana markowa domena wysyłająca może pomóc rozwiązać ostrzeżenia związane z uwierzytelnianiem, ale nie gwarantuje dostarczenia do skrzynki odbiorczej.
Jeśli widzisz ostrzeżenie w prywatnej skrzynce odbiorczej, sprawdź nagłówki wiadomości e-mail, aby zobaczyć, czy DMARC nie zawodzi. Jeśli tak, upewnij się, że Twoja markowa domena wysyłająca jest aktywna i jest zgodna z domeną w Twoim adresie nadawcy e-mail (tj. adresem „od”).
Weryfikacja konfiguracji uwierzytelniania poczty e-mail
Aby potwierdzić, że rekord został opublikowany pomyślnie, wpisz domenę adresu nadawcy w narzędziu do sprawdzania DMARC oferowanym przez EasyDMARC. Sprawdź, czy znajduje prawidłowy rekord DMARC z zasadą, którą zamierzałeś(-aś) zastosować. Prawidłowy rekord p=none spełnia wymaganie zasad DMARC, ale samo wyszukiwanie DNS nie weryfikuje, czy Twoje e-maile przechodzą DMARC ani czy spełniają wszystkie wymagania nadawcy u dostawców skrzynek odbiorczych. EasyDMARC pokazuje status Ostrzeżenie dla p=none, ponieważ nie jest to zasada egzekwowania. To jest spodziewane i nadal spełnia wymóg zasad DMARC.
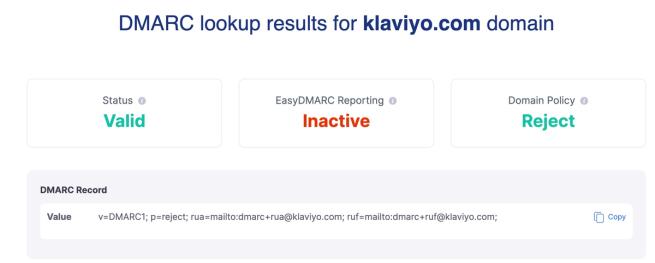
Po sprawdzeniu rekordu DNS zweryfikuj uwierzytelnianie, używając nagłówka e-maila wysłanego przez Twoją markę.
Nagłówek wiadomości e-mail zawiera metadane dotyczące wiadomości e-mail i obranej ścieżki sieciowej. Obejmuje to takie informacje, jak adres nadawcy, temat wiadomości, odbiorca i klucz uwierzytelniający, takie jak SPF, DKIM i DMARC.
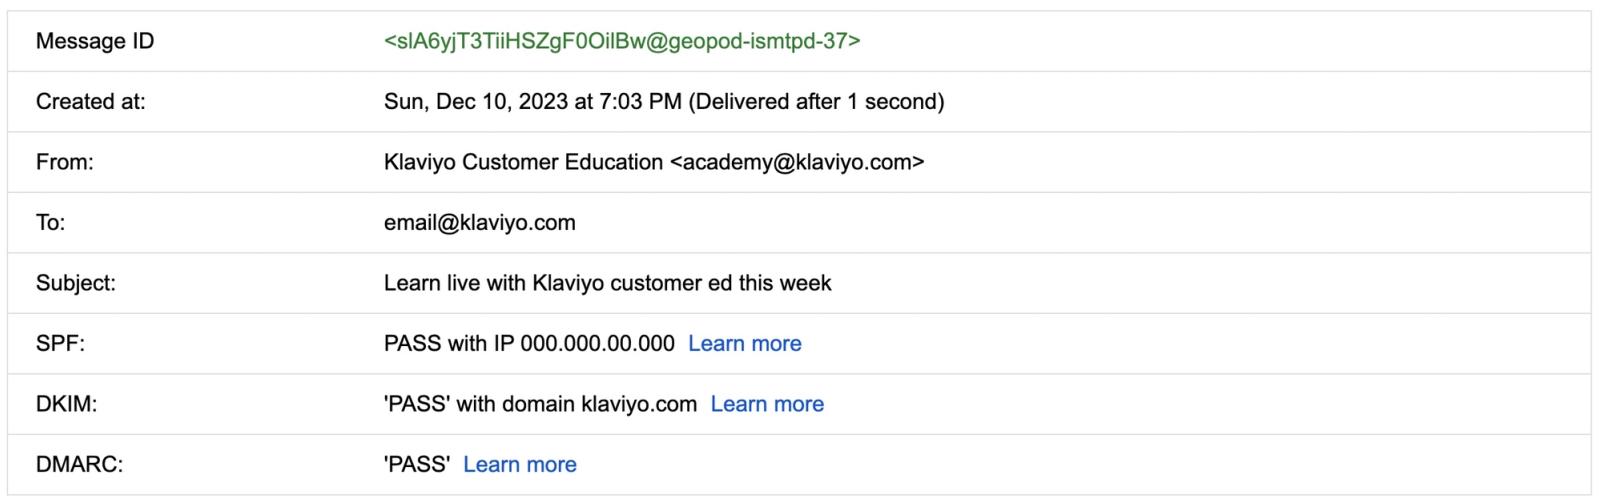
Przejście na bezpieczniejszą politykę DMARC
Chociaż polityka DMARC p=none spełnia wymagania dotyczące polityki DMARC, przejście na bardziej bezpieczną politykę może lepiej chronić Twoją firmę przed złośliwymi działaniami.
Zalety bezpieczniejszych zasad
Główną zaletą używania p=quarantine lub p=reject jest to, że proszą dostawców skrzynek odbiorczych o to, aby wiadomości, które nie przejdą DMARC, nie trafiały do głównych skrzynek odbiorczych odbiorców. p=none nie wymaga żadnych działań w przypadku niepowodzenia DMARC, więc odbiorcy nadal mogą otrzymywać e-maile od złośliwego podmiotu, który próbuje podszywać się pod Twoją markę. Jeśli użytkownik wyświetli podszyty e-mail, który wygląda, jakby został wysłany z Twojej marki, może to podważyć zaufanie do e-maili Twojej marki.
Polityka p=quarantine prosi dostawców o traktowanie wiadomości e-mail, które nie przechodzą weryfikacji, jako podejrzanych, np. o umieszczanie ich w spamie. Polityka p=reject prosi dostawców o ich odrzucanie. Odbierający dostawca podejmuje ostateczną decyzję o dostarczeniu.
Inne uwagi
Warto pamiętać, że DMARC dotyczy każdego e-maila wysyłanego w imieniu twojej marki, w tym wiadomości wysyłanych poza Klaviyo. Przy zasadzie p=none nie jest wymagane żadne działanie wyłącznie dlatego, że e-mail nie przejdzie DMARC, ale nadal obowiązują inne filtry antyspamowe. Jednak bardziej restrykcyjne zasady DMARC mogą powodować, że e-maile nie będą dostarczane, jeśli Twoje domeny nie są wyrównane w całej firmowej infrastrukturze wysyłki e-maili i we wszystkich przypadkach użycia.
Z tego powodu Klaviyo sugeruje wdrożenie polityki najlepiej dopasowanej do potrzeb Twojej marki we współpracy z Twoim zespołem IT lub usługodawcą DMARC.
Dodatkowe źródła
- Jak skonfigurować markową domenę wysyłającą?
Nauczysz się konfigurować markową domenę wysyłającą (znaną również jako specjalną domenę wysyłająca), dzięki czemu docierające do skrzynek odbiorczych e-maile będą wyglądały tak, jakby pochodziły od Twojej marki, a nie od Klaviyo.
- Jak zadbać o dostarczalność e-maili
Dowiedz się więcej o dostarczalności poczty e-mail, w tym o krokach, które możesz podjąć w celu ustanowienia silnej reputacji nadawcy, aby Twoje wiadomości e-mail były dostarczane do skrzynki odbiorczej.
- Dowiedz się, jakie domeny mają wpływ na dostarczalność e-maili
Poznasz różne domeny, które odgrywają rolę w dostarczaniu e-maili, a także o tym, jak ważne jest dopasowanie domen.