Comprendre l’authentification aux e-mails
Objectif de cet article
Découvrez les protocoles d'authentification des e-mails qui sont utilisés pour établir votre réputation d'expéditeur, valider les e-mails provenant d'un expéditeur légitime et vous protéger contre les abus de e-mails.
La plupart des fournisseurs de boîtes de réception imposent des exigences d’expéditeur aux expéditeurs en masse. La configuration de l’authentification DMARC est un élément clé pour répondre à ces exigences, en particulier pour les expéditeurs à fort volume. À titre de référence, Google considère toute personne envoyant 5 000 e-mails ou plus par jour à des destinataires Gmail comme un « expéditeur en masse ».
À propos de l’authentification par e-mail
L’authentification par e-mail désigne les normes techniques qui permettent de vérifier l’identité de l’expéditeur d’un e-mail. Les normes d’authentification des e-mails les plus courantes sont SPF, DKIM et DMARC. Les serveurs de messagerie utilisent ces protocoles d’authentification pour vérifier que les e-mails entrants proviennent d’expéditeurs légitimes, protégeant ainsi votre marque et vos clients contre les acteurs malveillants. Outre la prévention des tentatives de phishing et de spoofing, la mise en œuvre de ces protocoles peut contribuer à améliorer la délivrabilité, car les fournisseurs de boîtes aux lettres seront en mesure de confirmer l'identité de l'expéditeur.
SPF
Sender Policy Framework (SPF) est une méthode d’authentification des e-mails conçue pour détecter les adresses d’expédition frauduleuses pendant la livraison de l’e-mail. SPF permet au serveur de messagerie destinataire de vérifier que les e-mails provenant d’un domaine spécifique ont été envoyés via une adresse IP autorisée par les administrateurs de ce domaine.
Lorsqu’un e-mail est envoyé à partir d’une adresse IP qui n’a pas été autorisée par SPF, le serveur de messagerie destinataire peut rejeter l’e-mail ou le détourner de la boîte de réception principale. Sans enregistrements SPF, vous ne pouviez pas authentifier les adresses IP à l’aide de votre domaine d'envoi, ce qui permettait aux acteurs malveillants de se faire facilement passer pour votre marque.
Sur le domaine d'envoi partagé de Klaviyo, les e-mails sont automatiquement authentifiés par SPF. Si vous utilisez votre propre domaine d’envoi dédié dans Klaviyo, l’enregistrement SPF nécessaire est automatiquement ajouté par le biais des enregistrements CNAME ou NS ajoutés lors de la configuration.
DKIM
DomainKeys Identified Mail (DKIM) est une signature digitale ajoutée à l’en-tête d’un e-mail afin de vérifier l’identité de l’expéditeur. Les serveurs de réception des e-mails vérifient la signature à l’aide d’une clé publique publiée pour le domaine signataire. DKIM peut rester valide lorsqu’un e-mail est transféré, tant que le contenu signé n’est pas modifié d’une manière qui invalide la signature.
Sur le domaine d'envoi partagé de Klaviyo, les e-mails sont automatiquement authentifiés par DKIM. Si vous utilisez votre propre domaine d’envoi dédié dans Klaviyo, l'enregistrement DKIM nécessaire est automatiquement ajouté par le biais des enregistrements CNAME ou NS ajoutés lors de la configuration.
DMARC
DMARC signifie Domain-based Message Authentication, Reporting, and Conformance (Authentification, reporting et conformité des messages basés sur le domaine). Il s’agit d’un protocole qui utilise SPF et DKIM pour déterminer l’authenticité d’un e-mail, donnant aux propriétaires de domaines la possibilité de protéger leur domaine contre une utilisation non autorisée.
DMARC fournit des instructions aux serveurs de réception sur la manière de traiter les messages entrants. Pour passer DMARC, un message doit réussir l’authentification SPF ou DKIM, et le domaine authentifié par cette méthode doit être aligné sur le domaine indiqué dans l’adresse d’expéditeur. Il n’est pas obligatoire de valider les deux méthodes pour DMARC, bien que les fournisseurs de boîtes de réception puissent exiger que vous configuriez à la fois SPF et DKIM. Les messages qui échouent aux contrôles DMARC peuvent être autorisés, rejetés ou placés dans le dossier spam, selon la politique du domaine et les règles du serveur de réception.
La mise en œuvre d’une politique DMARC sur votre domaine peut vous protéger contre l’usurpation d’identité, en limitant l’exposition de votre marque et des destinataires à des messages potentiellement frauduleux et dangereux.
Exemple de politique DMARC
DMARC est un protocole d'authentification, de politique et de rapport qui a un impact sur tous les e-mails envoyés par votre marque, au-delà de Klaviyo. Veuillez noter qu’il est important de travailler avec votre équipe informatique ou un professionnel tiers pour mettre en œuvre une politique DMARC qui répond le mieux aux besoins de votre marque.
Vous trouverez ci-dessous un exemple d’enregistrement DMARC simple et de l’impact de différents enregistrements sur la livraison des e-mails.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
Il est courant que le tag sp soit omis dans un enregistrement DMARC, auquel cas le tag sp est par défaut à la valeur du tag p.
Bien que les politiques DMARC puissent comporter un certain nombre de tags avec des fonctions différentes, les tags de politique p et sp sont les plus importants en ce qui concerne Klaviyo et votre marketing par e-mail.
Les valeurs de ces 2 tags indiquent aux fournisseurs de boîtes de réception comment ils doivent réagir lorsque les contrôles d’alignement échouent. Lorsqu’il est utilisé dans les adresses e-mail d’expéditeur, le tag p s’applique au domaine racine (par exemple, @yourbrand.com) tandis que le tag sp s’applique aux sous-domaines (par exemple,@shop.yourbrand.com). Si un sous-domaine possède son propre enregistrement DMARC, la stratégie de cet enregistrement prévaut pour le courrier envoyé depuis ce sous-domaine.
En revanche, le tag rua de l’exemple détermine la boîte de réception vers laquelle les rapports DMARC seront envoyés. Ce tag est recommandé, mais n’est pas obligatoire.
Veillez à remplacer l’adresse e-mail fictive ci-dessus (c.-à-d., dmarc-reports@yourbrand.com) par une boîte de réception prête à recevoir les rapports DMARC si vous prévoyez d’utiliser le tag rua.
Valeur pour le tag p/sp | Traitement demandé pour un e-mail qui échoue à DMARC |
p=none | Ne demander aucune action en cas d’échec DMARC. Les autres filtres anti-spam continuent de s’appliquer. |
p=quarantaine | Demander à ce que l’e-mail soit traité comme suspect, par exemple en le plaçant dans les spams. |
p=rejeter | Demandez que l’e-mail soit rejeté. |
Une politique DMARC est placée en tant qu’enregistrement TXT dans le panneau de contrôle DNS d’un domaine, mais doit suivre des règles de syntaxe spécifiques.
Comment les tags p et sp impactent l’envoi sur Klaviyo
Lors d’un envoi sur un domaine d’envoi partagé, le domaine de votre adresse d’expéditeur (par exemple, marketing@yourbrand.com) ne correspond pas au domaine d’envoi de Klaviyo (par exemple, ksdn.klaviyomail.com). DMARC utilise la politique du domaine de votre adresse d’expéditeur. Une politique sur le domaine partagé de Klaviyo ne remplace pas la politique de votre marque et ne permet pas à vos e-mails de réussir DMARC.
Un domaine d’envoi dédié vous permet d’aligner le domaine utilisé pour l’authentification DKIM avec le domaine de votre adresse d’expédition. DMARC réussit lorsque l’authentification DKIM réussit, et que ce domaine s’aligne sur votre adresse d’expéditeur. Avec le paramètre d’alignement souple par défaut, les domaines peuvent partager un domaine racine. L’alignement strict exige une correspondance exacte du domaine.
tagsrua et reporting DMARC
Le tag rua dans un enregistrement DMARC permet à l’adresse e-mail associée de recevoir des rapports DMARC en format .xml format. Ces rapports sont difficiles et fastidieux à interpréter, c’est pourquoi Klaviyo vous recommande de travailler avec un fournisseur de services DMARC si vous prévoyez d’utiliser le tag rua pour le reporting DMARC. Ces fournisseurs permettent de traiter le fichier .xml Créez des rapports DMARC et présentez-les afin que votre marque puisse recueillir plus facilement des insights.
Pour recevoir des rapports DMARC à une adresse sur un domaine racine différent, le propriétaire du domaine qui reçoit les rapports doit les autoriser au moyen d’un enregistrement TXT dans le DNS de ce domaine. Suivez les instructions de votre fournisseur de services DMARC pour cette autorisation, et définissez l’adresse de reporting dans le tag rua de votre propre enregistrement DMARC.
Exemple de rapport DMARC
Voici quelques exemples de recommandations des fournisseurs DMARC par Klaviyo :
Configuration de l’authentification aux e-mails
Lorsque vous envoyez des e-mails avec Klaviyo, vous n'avez pas besoin d'ajouter vos propres enregistrements SPF et DKIM. Si vous envoyez des messages sur le domaine d'envoi partagé de Klaviyo, les enregistrements nécessaires ont déjà été définis pour passer l’authentification. Avec un domaine d'envoi dédié (également connu sous le nom de domaine d'envoi dédié), les enregistrements Klaviyo NS ou CNAME ajoutés lors de la configuration activent automatiquement l’authentification DKIM et SPF.
DMARC nécessite un enregistrement TXT distinct dans le DNS de votre domaine. Lors de la configuration du domaine d’envoi dédié, Klaviyo propose Ajouter un enregistrement DMARC si votre domaine ne dispose pas déjà d’un enregistrement DMARC. Cela génère v=DMARC1; p=none. Vous pouvez publier les enregistrements automatiquement avec Se connecter avec Entri pour les fournisseurs DNS pris en charge, ou choisir Configurer manuellement et les ajouter auprès de votre fournisseur DNS.
Si votre marque n’a actuellement pas de politique DMARC, configurer p=none constitue une première étape vers le respect des exigences des fournisseurs de boîtes de réception. Cela répond à l’exigence de politique DMARC, mais vous devez toujours répondre aux autres exigences d’envoi du fournisseur. Vous pouvez recevoir des rapports DMARC avec p=none en ajoutant un tag rua. Klaviyo recommande de travailler avec votre équipe informatique ou un professionnel tiers avant de passer à une politique plus stricte afin de vous protéger contre l’usurpation d’identité.
Vous ou une personne de votre équipe devez avoir accès aux paramètres DNS de votre domaine pour publier l’enregistrement, y compris lors de l’autorisation de la configuration automatique via Entri. Choisissez votre politique avec votre équipe informatique ou un fournisseur de services DMARC, car elle affecte également les messages envoyés depuis votre domaine en dehors de Klaviyo.
Configuration de DMARC dans votre DNS
Pour ajouter manuellement un enregistrement DMARC, utilisez les paramètres de votre fournisseur DNS. Les étapes ci-dessous décrivent le processus général ; les noms des champs et les instructions varient selon le fournisseur.
- Connectez-vous aux paramètres DNS de votre domaine et vérifiez si un enregistrement TXT existe déjà dans
_dmarc.yourbrand.com(remplacezyourbrand.compar votre domaine). Si un enregistrement DMARC existe déjà, examinez-le avec votre équipe informatique ou votre prestataire de services DMARC, au lieu d’ajouter un deuxième enregistrement ou de remplacer sa stratégie parp=none. - Si aucun enregistrement DMARC n’existe, créez un nouvel enregistrement avec les informations suivantes :
- Type: TXT
- Hôte: _dmarc
- Valeur: v=DMARC1 ; p=none
Le tag rua est facultatif et est utilisé pour le reporting DMARC. Pour recevoir des rapports, utilisez v=DMARC1; p=none; rua=mailto:email@yourbrand.com. Remplacez email@yourbrand.com par une boîte de réception configurée pour recevoir les rapports.
- Enregistrez l’enregistrement dans votre fournisseur DNS. Une fois la modification DNS propagée, vérifiez l’enregistrement et contrôlez les résultats d’authentification d’un e-mail envoyé comme décrit dans Vérification de votre configuration d’authentification des e-mails.
Les noms des champs, des interfaces et des processus de création d’un nouvel enregistrement peuvent varier d’un fournisseur DNS à l’autre. Parmi les exemples de fournisseurs DNS, citons GoDaddy et Namecheap, mais il en existe de nombreux autres.
Pour plus d’informations sur la configuration de DMARC pour votre domaine, nous vous recommandons de consulter les ressources et services ci-dessous, ou de contacter votre fournisseur DNS.
- Comprendre comment DMARC protège la réputation de votre domaine
- MXToolBox : comment configurer DMARC
- DMARCian : premiers pas avec DMARC
- ValiMail
Rendre vos e-mails Klaviyo conformes à la DMARC
Pour rendre vos Klaviyo Email conformes à DMARC, configurez et activez un domaine d’envoi dédié qui partage le domaine racine de votre adresse e-mail d’expéditeur (c’est-à-dire votre adresse d’expéditeur), et publiez un enregistrement DMARC pour votre domaine. Par exemple, si vous envoyez un e-mail en utilisant sales@yourbrand.com comme adresse d’expéditeur, et que yourbrand.com est protégé par DMARC, votre compte devra utiliser un domaine d’envoi dédié comme send.yourbrand.com pour répondre aux exigences DMARC.
Découvrez comment mettre à jour votre adresse d’e-mail d’expéditeur afin de l’aligner sur votre domaine d’envoi dédié.
Destinataires internes
Lorsque vous utilisez un domaine partagé pour envoyer des e-mails à des destinataires internes, les fournisseurs de boîtes de réception peuvent afficher un message d’avertissement et placer les e-mails dans les spams lorsque l’adresse e-mail du destinataire utilise le même domaine que l’adresse d’expédition.
Par exemple, sur Gmail :
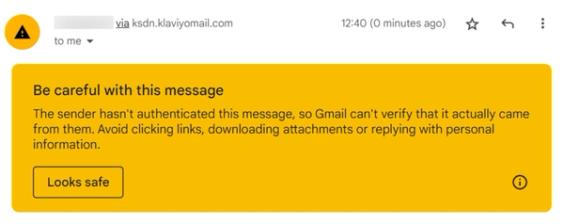
Cet avertissement concernant les destinataires internes s’applique aux destinataires dont les adresses e-mail utilisent le domaine de votre propre adresse d’expéditeur. Un domaine d’envoi dédié aligné peut aider à résoudre les avertissements liés à l’authentification, mais il ne garantit pas le placement en boîte de réception.
Si vous voyez un avertissement dans une boîte de réception personnelle, vérifiez les en-têtes d’e-mail pour voir si DMARC échoue. Si c’est le cas, assurez-vous que votre domaine d’envoi dédié est actif et qu’il correspond au domaine figurant dans votre adresse e-mail d’expéditeur (c’est-à-dire votre adresse d’expédition).
Vérification de la configuration de votre authentification par e-mail
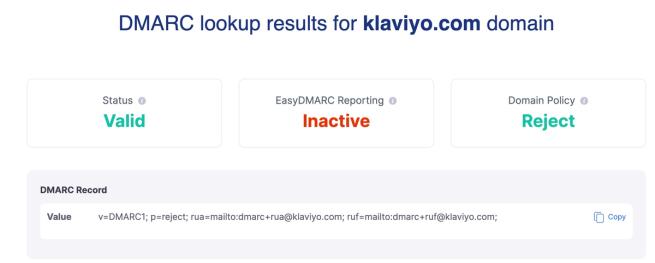
Pour vérifier que l’enregistrement a bien été publié, saisissez le domaine de votre adresse d’expéditeur dans le vérificateur DMARC proposé par EasyDMARC. Vérifiez qu’il détecte un enregistrement DMARC valide avec la politique que vous souhaitiez. Un enregistrement p=none valide répond à l’exigence de la politique DMARC, mais une simple recherche DNS ne permet pas de vérifier que vos e-mails passent DMARC ou qu’ils respectent toutes les exigences d’expéditeur des fournisseurs de boîtes de réception. EasyDMARC affiche le statut « Warning » pour p=none, car il ne s’agit pas d’une politique d’application. C’est normal et cela répond tout de même à l’exigence de la politique DMARC.
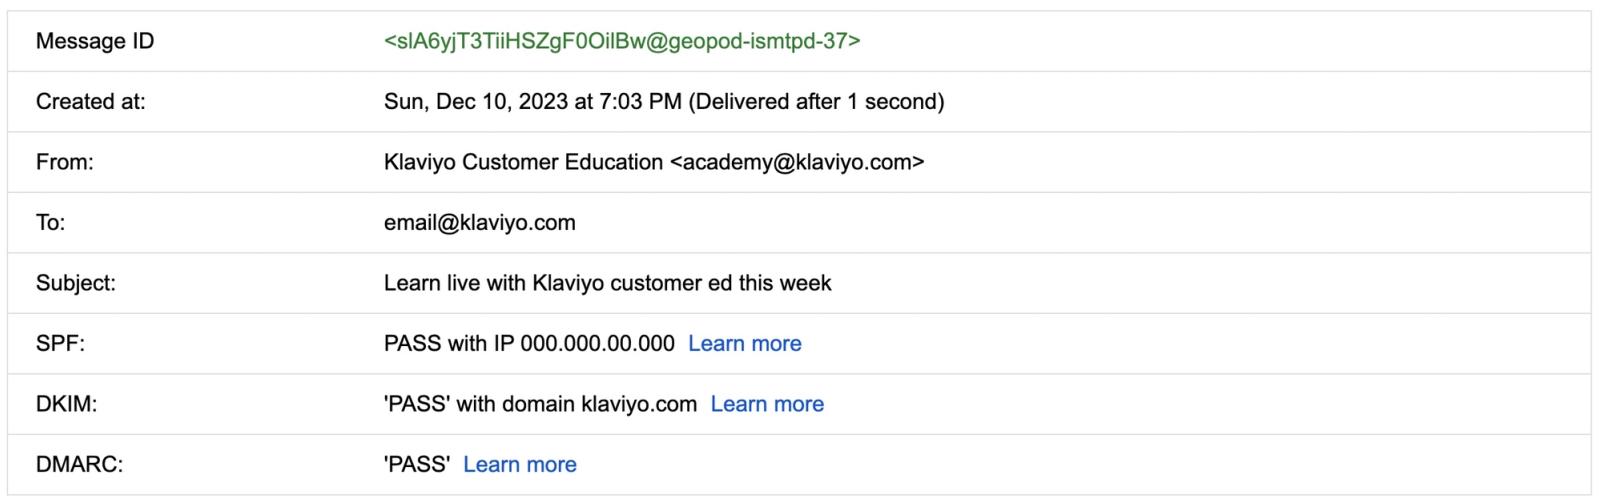
Après avoir vérifié votre enregistrement DNS, vérifiez l’authentification à l’aide de l’en-tête d’un e-mail envoyé par votre marque.
Un en-tête d’e-mail contient des métadonnées sur un e-mail et le chemin réseau qu’il a emprunté. Cela inclut des informations telles que l’adresse d’expédition, l’objet, le destinataire et des informations importantes sur l’authentification, comme la réussite des protocoles SPF, DKIM et DMARC.
Découvrez comment vérifier les configurations d’authentification des e-mails à l’aide des en-têtes d’e-mails.
Passer à une politique DMARC plus sécurisée
Bien qu’une politique DMARC de p=none réponde à l’exigence de politique DMARC, passer à une politique plus sécurisée peut mieux protéger votre entreprise contre les acteurs malveillants.
Avantages de politiques plus sûres
Le principal avantage d’utiliser p=quarantine ou p=reject est qu’ils demandent aux fournisseurs de messagerie de garder les messages qui échouent à DMARC hors des boîtes de réception principales des destinataires. p=none ne demande aucune action en cas d’échec DMARC, de sorte que les destinataires peuvent toujours recevoir des e-mails provenant d’un acteur malveillant qui tente d’usurper l’identité de votre marque. Si un utilisateur consulte un e-mail usurpé qui semble avoir été envoyé par votre marque, cela peut nuire à sa confiance dans les e-mails de votre marque.
Une politique p=quarantine demande aux fournisseurs de traiter les e-mails en échec comme suspects, par exemple en les plaçant dans les spams. Une politique p=reject demande aux fournisseurs de les rejeter. Le fournisseur destinataire prend la décision finale de livraison.
Autres considérations
Il est important de noter que le protocole DMARC s’applique à tous les e-mails envoyés par votre marque, y compris ceux envoyés en dehors de Klaviyo. Avec une politique p=none, aucune action n’est demandée uniquement parce qu’un e-mail échoue à DMARC, mais d’autres filtrages anti-spam s’appliquent toujours. Cependant, les politiques DMARC plus strictes peuvent bloquer l’envoi des e-mails si vos domaines ne correspondent pas à l’infrastructure d’envoi des e-mails de votre entreprise et aux cas d’utilisation.
C’est pourquoi Klaviyo vous recommande de collaborer avec votre équipe informatique ou un fournisseur de services DMARC pour mettre en œuvre une politique qui répond au mieux aux besoins de votre marque.
Ressources supplémentaires
- Comment configurer un domaine d’envoi dédié
Apprenez à configurer un domaine d’envoi dédié (ou domaine d’envoi brandé) afin que les destinataires de vos e-mails reçoivent les messages de votre part et non de la part de Klaviyo.
- Comprendre la délivrabilité des e-mails
En savoir plus sur la délivrabilité des e-mails, y compris les mesures à prendre pour établir une solide réputation d’expéditeur afin que vos e-mails arrivent dans la boîte de réception de vos destinataires.
- Comprendre les domaines qui jouent un rôle dans la délivrabilité des e-mails
Découvrez les différents domaines qui jouent un rôle dans l'envoi de vos e-mails, ainsi que l'importance de l'alignement des domaines.