Informazioni sull'autenticazione delle e-mail
Cosa imparerai
Scopri di più sui protocolli di autenticazione delle e-mail utilizzati per costruire la tua reputazione come mittente, verificare che le e-mail provengano da un mittente legittimo e proteggerti dall'abuso delle e-mail.
La maggior parte dei provider di posta in arrivo impone requisiti del mittente ai mittenti di e-mail in massa. La configurazione dell'autenticazione DMARC è una parte fondamentale per soddisfare questi requisiti, soprattutto per chi invia volumi elevati. Come riferimento, Google considera chiunque invii 5.000 o più e-mail al giorno ai destinatari Gmail un "mittente di e-mail in massa".
Informazioni sull'autenticazione delle e-mail
"Autenticazione delle e-mail" si riferisce agli standard tecnici che consentono la verifica dell'identità del mittente di e-mail. Gli standard di autenticazione delle e-mail più utilizzati sono SPF, DKIM e DMARC. I server di posta utilizzano questi protocolli di autenticazione per verificare che le e-mail in arrivo provengano da mittenti legittimi, proteggendo il tuo marchio e i tuoi clienti da malintenzionati. Oltre a prevenire i tentativi di phishing e spoofing, l'implementazione di questi protocolli può contribuire a migliorare la deliverability, in quanto i provider di caselle di posta saranno in grado di confermare l'identità del mittente.
SPF
Il Sender Policy Framework (SPF) è un metodo di autenticazione delle e-mail progettato per rilevare gli indirizzi del mittente contraffatti durante la consegna dell'e-mail. L'SPF consente al server di posta ricevente di verificare che le e-mail provenienti da un dominio specifico siano state inviate tramite un indirizzo IP autorizzato dagli amministratori di tale dominio.
Quando un'e-mail viene inviata da un indirizzo IP che non è stato consentito tramite SPF, il server di posta ricevente può rifiutare l'e-mail o deviarla dalla casella di posta principale. Senza i record SPF non potresti autenticare gli IP che utilizzano il tuo dominio di invio, consentendo ai malintenzionati di impersonare facilmente il tuo marchio.
Nel dominio mittente condiviso di Klaviyo, le e-mail vengono autenticate automaticamente tramite SPF. Se usi un tuo dominio mittente personalizzato in Klaviyo, il record SPF necessario viene aggiunto automaticamente tramite i record CNAME o NS aggiunti durante la configurazione.
DKIM
DomainKeys Identified Mail (DKIM) funge da firma digitale che viene aggiunta all'intestazione di un'e-mail per verificare ulteriormente l'identità del mittente. I server di ricezione delle e-mail verificano la firma utilizzando una chiave pubblica pubblicata per il dominio di firma. DKIM può rimanere valido quando un'e-mail viene inoltrata, a condizione che il contenuto firmato non venga modificato in un modo che invalida la firma.
Nel dominio mittente condiviso di Klaviyo, gli e-mail vengono autenticati automaticamente tramite DKIM. Se utilizzi un tuo dominio mittente personalizzato in Klaviyo, il record DKIM necessario viene aggiunto automaticamente tramite i record CNAME o NS aggiunti durante la configurazione.
DMARC
DMARC è l'acronimo di domain-based message authentication, reporting and conformance. Si tratta di un protocollo che utilizza SPF e DKIM per determinare l'autenticità di un'e-mail, offrendo ai proprietari di domini la possibilità di proteggere il proprio dominio dall'uso non autorizzato.
DMARC fornisce istruzioni ai server riceventi su come gestire la posta in arrivo. Per superare DMARC, un messaggio deve superare l’autenticazione SPF o DKIM e il dominio autenticato con quel metodo deve essere allineato al dominio nell’indirizzo del mittente. Superare entrambi i metodi non è obbligatorio per DMARC, anche se i provider di posta in arrivo possono richiederti di configurare sia SPF sia DKIM. I messaggi che non superano i controlli DMARC possono essere consentiti, rifiutati o inseriti nella cartella spam, a seconda della policy del dominio e delle regole del server di ricezione.
L'implementazione di una policy DMARC sul tuo dominio può aiutarti a proteggere dagli spoofing, limitando l'esposizione del tuo marchio e dei destinatari a messaggi potenzialmente fraudolenti e dannosi.
Esempio di criterio DMARC
Il DMARC è un protocollo di autenticazione, policy e reportistica delle e-mail che influisce su qualsiasi invio di e-mail da parte del tuo marchio, andando oltre Klaviyo. Tieni presente che è importante collaborare con il tuo team IT o con un professionista di terze parti per implementare una politica DMARC che si adatti meglio alle esigenze del tuo marchio.
Di seguito è riportato un esempio di come può apparire un semplice record DMARC e di come diversi record influiscono sulla consegna delle e-mail.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
È comune che il tag sp venga omesso in un record DMARC, nel qual caso il tag sp assume per impostazione predefinita il valore del tag p.
Sebbene le politiche DMARC possano avere una serie di tag con funzioni diverse, i tag p e sp sono i più importanti quando si tratta di Klaviyo e del tuo marketing via e-mail.
I valori di questi 2 tag indicano ai provider di posta in arrivo come devono reagire quando i controlli di allineamento non vanno a buon fine. Se utilizzato negli indirizzi e-mail del mittente, il tag p si applica al dominio principale (ad esempio, @yourbrand.com) mentre il tag sp si applica ai sottodomini (ad esempio,@shop.yourbrand.com). Se un sottodominio ha un record DMARC dedicato, i criteri di quel record hanno la precedenza per la posta inviata da quel sottodominio.
Nel frattempo, il tag rua nell'esempio determina la destinazione dei report DMARC della posta elettronica. Questo tag è consigliato, ma non obbligatorio.
Assicurati di sostituire l’indirizzo e-mail segnaposto sopra (ovvero dmarc-reports@yourbrand.com) con una casella di posta in arrivo pronta a ricevere i report DMARC se prevedi di usare il tag rua.
Valore per il tag p/sp | Gestione richiesta delle e-mail che non superano DMARC |
p=nessuno | Non richiedere alcuna azione in caso di errore DMARC. Continuano ad applicarsi altri filtri antispam. |
p=quarantena | Richiedi che l'e-mail venga trattata come sospetta, ad esempio inserendola nello spam. |
p=Rifiuta | Richiedi che l’e-mail venga rifiutata. |
Un criterio DMARC viene inserito come record TXT nel pannello di controllo DNS di un dominio, ma deve seguire regole di sintassi specifiche.
Come i tag p e sp influiscono sull'invio su Klaviyo
Quando invii con un dominio mittente condiviso, il dominio nel tuo indirizzo mittente (ad es., marketing@yourbrand.com) non corrisponde al dominio mittente di Klaviyo (ad es., ksdn.klaviyomail.com). DMARC utilizza il criterio per il dominio del tuo indirizzo mittente. Un criterio sul dominio condiviso di Klaviyo non sostituisce il criterio del tuo brand né fa sì che le tue e-mail superino DMARC.
Un dominio mittente personalizzato ti permette di allineare il dominio utilizzato per l’autenticazione DKIM con il dominio del tuo indirizzo mittente. DMARC supera il controllo quando l’autenticazione DKIM ha esito positivo e quel dominio è allineato con il tuo indirizzo mittente. Con l’impostazione di allineamento flessibile predefinita, i domini possono condividere un dominio radice. L’allineamento rigoroso richiede una corrispondenza esatta del dominio.
tag rua e report DMARC
Il tag rua in un record DMARC consente all'indirizzo e-mail associato di ricevere i report DMARC in .xml formato. Questi report sono difficili e tediosi da interpretare, quindi Klaviyo consiglia di lavorare con un provider di servizi DMARC se intendi utilizzare il tag rua per i report DMARC. Questi provider aiutano a elaborare il file .xml i report DMARC e presentali in modo che il tuo marchio possa raccogliere più facilmente approfondimenti.
Per ricevere i report DMARC su un indirizzo in un dominio radice diverso, il proprietario del dominio che riceve i report deve autorizzarli con un record TXT nel DNS di quel dominio. Segui le istruzioni del tuo provider di servizi DMARC per questa autorizzazione e imposta l’indirizzo di reportistica nel tag rua del tuo record DMARC.
Esempio di report DMARC
Ecco alcuni esempi di provider DMARC consigliati da Klaviyo:
Configurazione dell'autenticazione e-mail
Quando invii e-mail con Klaviyo, non è necessario aggiungere i tuoi record SPF e DKIM. Se stai effettuando l'invio nel dominio di invio condiviso di Klaviyo, i record necessari sono già stati impostati per superare l'autenticazione. Con un dominio di invio del marchio (noto anche come dominio di invio dedicato), i record NS o CNAME di Klaviyo aggiunti durante la configurazione abilitano automaticamente l'autenticazione DKIM e SPF.
DMARC richiede un record TXT separato nel DNS del tuo dominio. Durante la configurazione del dominio mittente personalizzato, Klaviyo offre Aggiungi record DMARC se il tuo dominio non ha già un record DMARC. Questo genera v=DMARC1; p=none. Puoi pubblicare automaticamente i record con Connetti con Entri per i provider DNS supportati oppure scegliere Configura manualmente e aggiungerli nel tuo provider DNS.
Se il tuo brand al momento non ha una policy DMARC, configurare p=none è un primo passo per soddisfare i requisiti dei provider della posta in arrivo. Soddisfa il requisito della policy DMARC, ma devi comunque soddisfare gli altri requisiti del provider per i mittenti. Puoi ricevere i report DMARC con p=none aggiungendo un tag rua. Klaviyo consiglia di collaborare con il tuo team IT o con un professionista di terze parti prima di passare a una policy più rigorosa, per proteggerti dallo spoofing.
Tu o qualcuno del tuo team deve avere accesso alle impostazioni DNS del tuo dominio per pubblicare il record, anche quando autorizzi la configurazione automatica tramite Entri. Scegli i criteri con il tuo team IT o con un fornitore di servizi DMARC, perché influiscono anche sulla posta inviata dal tuo dominio al di fuori di Klaviyo.
Configurazione del DMARC nel tuo DNS
Per aggiungere manualmente un record DMARC, usa le impostazioni del tuo provider DNS. I passaggi di seguito descrivono il processo generale; i nomi dei campi e le istruzioni variano in base al provider.
- Accedi alle impostazioni DNS del tuo dominio e verifica se esiste già un record TXT in
_dmarc.yourbrand.com(sostituisciyourbrand.comcon il tuo dominio). Se esiste già un record DMARC, rivedilo con il tuo team IT o con il tuo fornitore di servizi DMARC invece di aggiungere un secondo record o sostituirne la policy conp=none. - Se non esiste alcun record DMARC, crea un nuovo record con le seguenti informazioni:
- Tipo: TXT
- Host: _dmarc
- Valore: v=DMARC1; p=nessuno
Il tag rua è facoltativo e viene utilizzato per la reportistica DMARC. Per ricevere i report, usa v=DMARC1; p=none; rua=mailto:email@yourbrand.com. Sostituisci email@yourbrand.com con una casella di posta preparata a ricevere i report.
- Salva il record nel tuo provider DNS. Una volta che la modifica DNS si è propagata, verifica il record e controlla i risultati di autenticazione di un’e-mail inviata come descritto in Verifica della configurazione di autenticazione delle e-mail.
I nomi dei campi, delle interfacce e dei processi per la creazione di un nuovo record possono variare a seconda dei provider DNS. Alcuni esempi di provider DNS includono GoDaddy e Namecheap, ma ce ne sono molti altri.
Per ulteriori istruzioni su come configurare il DMARC per il tuo dominio, ti consigliamo le seguenti risorse e servizi o di contattare il tuo provider DNS.
- Scopri come il DMARC protegge la reputazione del tuo dominio
- MXToolBox: Come configurare il DMARC
- DMARCian: Primi passi con DMARC
- Valimail
Rendere le tue e-mail Klaviyo conformi al DMARC
Per rendere i tuoi Klaviyo Email conformi a DMARC, configura e attiva un dominio mittente personalizzato che condivida il dominio principale nel tuo indirizzo e-mail friendly-from (ovvero, il tuo indirizzo mittente) e pubblica un record DMARC per il tuo dominio. Ad esempio, se invii un'e-mail utilizzando sales@yourbrand.com come indirizzo mittente e yourbrand.com è protetto da DMARC, il tuo account dovrà utilizzare un dominio mittente personalizzato come send.yourbrand.com per soddisfare i requisiti DMARC.
Scopri come aggiornare l’indirizzo e-mail del mittente per allinearlo al tuo dominio mittente personalizzato del brand.
Destinatari interni
Quando usi un dominio condiviso per inviare e-mail a destinatari interni, i provider di posta in arrivo potrebbero mostrare un messaggio di avviso e inserire le e-mail nello spam quando l’indirizzo e-mail del destinatario utilizza lo stesso dominio dell’indirizzo mittente.
Ad esempio, su Gmail:
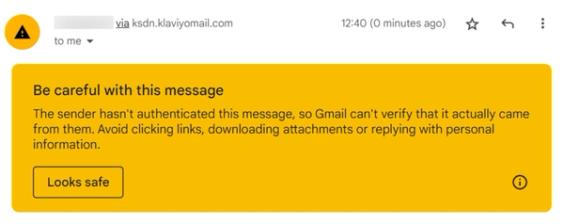
Questo avviso per i destinatari interni si applica ai destinatari i cui indirizzi e-mail utilizzano il dominio del tuo indirizzo mittente. Un dominio mittente personalizzato allineato può aiutare a risolvere gli avvisi relativi all’autenticazione, ma non garantisce il recapito nella Posta in arrivo.
Se vedi un avviso in una casella di posta personale, controlla le intestazioni dell’e-mail per verificare se DMARC non va a buon fine. In tal caso, assicurati che il tuo dominio mittente personalizzato sia attivo e corrisponda al dominio nel tuo indirizzo e-mail del mittente (ovvero il tuo indirizzo From).
Verifica della configurazione della tua autenticazione e-mail
Per verificare che il record sia stato pubblicato correttamente, inserisci il dominio dell’indirizzo mittente nel controllo DMARC offerto da EasyDMARC. Verifica che trovi un record DMARC valido con il criterio previsto. Un record p=none valido soddisfa il requisito della policy DMARC, ma una semplice ricerca DNS non verifica che le tue e-mail superino DMARC o soddisfino tutti i requisiti del mittente del provider della casella di posta in arrivo. EasyDMARC mostra lo stato Avviso per p=none perché non è un criterio di applicazione. È previsto e soddisfa comunque il requisito della policy DMARC.
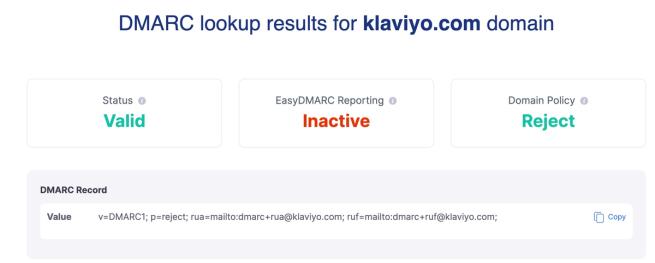
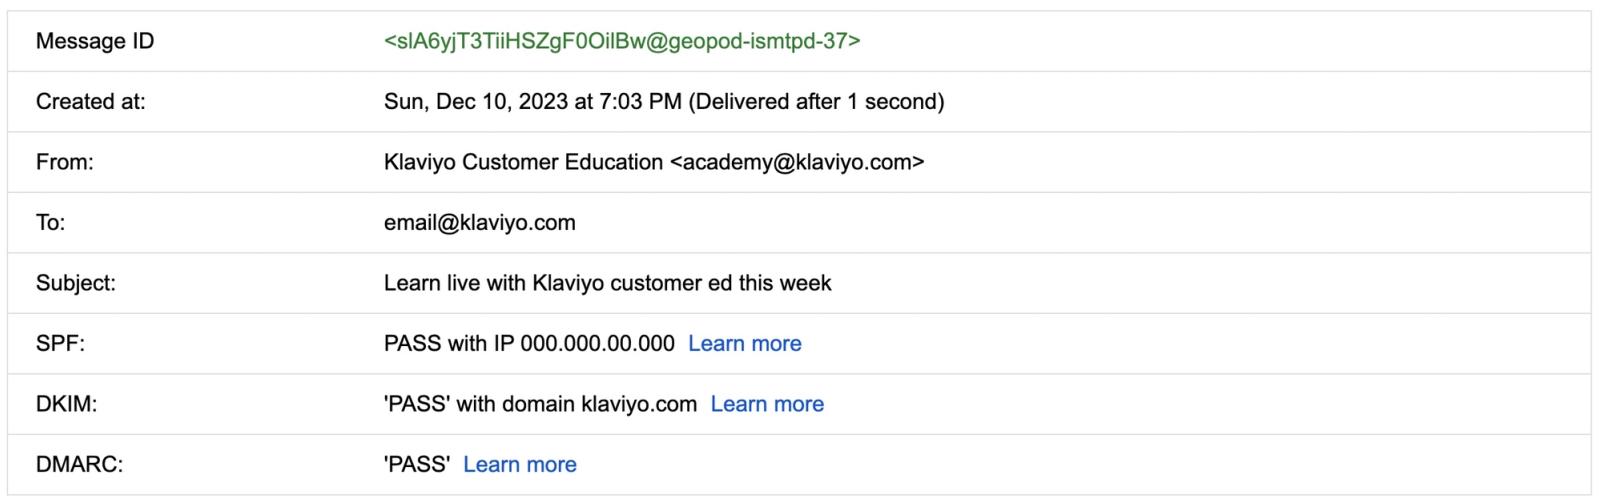
Dopo aver controllato il record DNS, verifica l'autenticazione usando l'header di un'e-mail inviata dal tuo brand.
L'intestazione di un'e-mail contiene i metadati relativi a un'e-mail e al percorso di rete utilizzato. Questo include informazioni come l'indirizzo del mittente, l'oggetto, il destinatario e i dettagli chiave di autenticazione, come se SPF, DKIM e DMARC fossero passati.
Scopri come verificare le configurazioni di autenticazione e-mail utilizzando le intestazioni delle e-mail.
Passaggio a una policy DMARC più sicura
Anche se una policy DMARC con p=none soddisfa il requisito della policy DMARC, passare a una policy più sicura può proteggere meglio la tua azienda da malintenzionati.
I vantaggi di politiche più sicure
Il vantaggio principale di usare p=quarantine o p=reject è che chiedono ai provider di posta in arrivo di tenere i messaggi che non superano DMARC fuori dalle caselle di posta in arrivo principali dei destinatari. p=none non richiede alcuna azione in base al fallimento di DMARC, quindi i destinatari potrebbero comunque ricevere e-mail da un malintenzionato che tenta di impersonare il tuo brand. Se una persona visualizza un’e-mail falsificata che sembra essere stata inviata dal tuo brand, questo può compromettere la sua fiducia nell’e-mail del tuo brand.
Una policy p=quarantine chiede ai provider di trattare le e-mail che non superano i controlli come sospette, ad esempio inserendole nello spam. Una policy p=reject chiede ai provider di rifiutarle. Il provider ricevente prende la decisione finale sulla consegna.
Altre considerazioni
È importante notare che DMARC si applica a qualsiasi e-mail inviata dal tuo brand, incluse quelle inviate al di fuori di Klaviyo. Con un criterio p=none, non viene richiesta alcuna azione esclusivamente perché un’e-mail non supera DMARC, ma continuano ad applicarsi altri filtri antispam. Tuttavia, i criteri DMARC più rigorosi possono far sì che le e-mail non vengano recapitate se i tuoi domini non sono allineati nell’intera infrastruttura e nei casi d’uso di invio e-mail della tua attività.
Per questo motivo, Klaviyo consiglia di collaborare con il tuo team IT o con un provider di servizi DMARC per implementare una politica che si adatti meglio alle esigenze del tuo marchio.
Risorse aggiuntive
- Come impostare un dominio di invio del marchio
Scopri come configurare un dominio di invio del marchio (noto anche come dominio di invio dedicato o brandizzato) in modo che, quando le e-mail raggiungono i provider di posta in arrivo, sembrino provenire dal tuo brand anziché da Klaviyo.
- Capire la deliverability delle e-mail
Impara a conoscere la deliverability delle e-mail, compresi i passi che può compiere per stabilire una solida reputazione di mittente, in modo che le sue e-mail vengano consegnate nella casella di posta.
- Scopri i domini che hanno un ruolo nella deliverability delle e-mail
Scopri i diversi domini che svolgono un ruolo nella consegna delle tue e-mail, nonché l'importanza dell'allineamento del dominio.