Come verificare le configurazioni di autenticazione delle e-mail
Cosa imparerai
Scopri come verificare che le tue e-mail vengano autenticate correttamente utilizzando i record SPF, DKIM e DMARC.
La maggior parte dei provider di posta in arrivo applica requisiti per i mittenti di e-mail in massa. Configurare l’autenticazione DMARC è una parte fondamentale per soddisfare questi requisiti. Come riferimento, Google considera mittenti di e-mail in massa i mittenti che inviano circa 5.000 o più messaggi a account Gmail personali in 24 ore, contando insieme i messaggi dello stesso dominio principale e dei relativi sottodomini.
Autenticazione e-mail
"Autenticazione delle e-mail" si riferisce agli standard tecnici che consentono la verifica dell'identità del mittente di e-mail. Gli standard di autenticazione delle e-mail più utilizzati sono SPF, DKIM e DMARC. I server di posta utilizzano questi protocolli di autenticazione per verificare che le e-mail in arrivo provengano da mittenti legittimi, proteggendo il tuo marchio e i tuoi clienti da malintenzionati.
Scopri di più su autenticazione e-mail e configura DMARC prima di iniziare.
Verifica l'autenticazione utilizzando le intestazioni delle e-mail
Informazioni sulle intestazioni delle e-mail
L'intestazione di un'e-mail contiene i metadati relativi a un'e-mail e al percorso di rete utilizzato. Questo include informazioni come l'indirizzo del mittente, l'oggetto, il destinatario e i dettagli chiave di autenticazione.
Puoi usare le informazioni di autenticazione presenti nell'intestazione di un'e-mail inviata dal tuo brand per verificare che SPF, DKIM e DMARC funzionino correttamente. Controlla un'e-mail inviata dopo le tue ultime modifiche di autenticazione. Se usi domini mittenti separati per e-mail di marketing, transazionali o di assistenza, controlla un'e-mail per ciascun tipo di invio.
Scopri come ottenere l’intestazione completa della tua e-mail con diversi provider di posta in arrivo.
Riepilogo dell'intestazione
Molti provider di posta elettronica forniscono un riepilogo delle informazioni di autenticazione chiave nell'intestazione dell'e-mail.
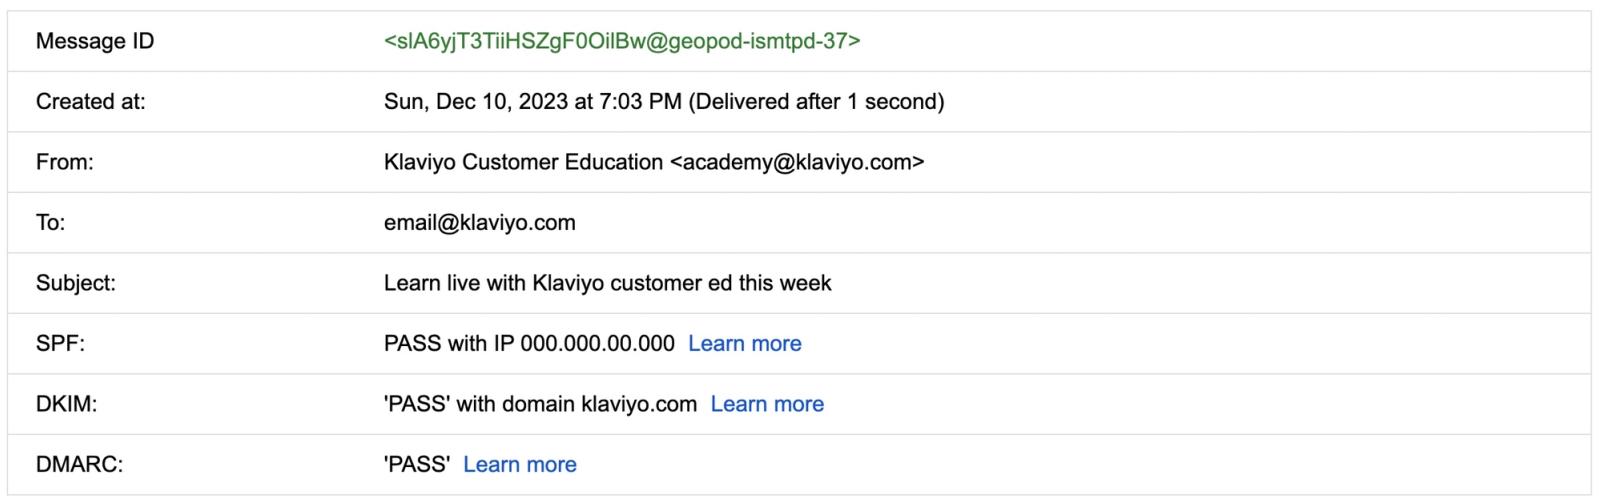
Intestazione completa
All'interno dell'intestazione completa dell'e-mail, le informazioni chiave di autenticazione potrebbero essere simili alle seguenti:
Delivered-To: email@klaviyo.com
Received: by 2002:a59:9a44:0:b0:437:660e:55f2 with SMTP id a4csp4934052vqp;
    Sun, 10 Dec 2023 16:03:01 -0800 (PST)
Authentication-Results: mx.google.com;
    dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j;
    spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com";
    dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.com
L'intestazione dell'e-mail che vedi può variare a seconda del provider di posta elettronica, ma le informazioni di autenticazione chiave devono essere presenti nella sezione chiamata Authentication-Results.
SPF
Il Sender Policy Framework (SPF) è un metodo di autenticazione delle e-mail progettato per rilevare gli indirizzi del mittente contraffatti durante la consegna. L'SPF consente al server di posta ricevente di verificare che le e-mail provenienti da un dominio specifico siano state inviate tramite un indirizzo IP autorizzato dagli amministratori di tale dominio.
Se il tuo provider di posta elettronica ha un riepilogo dell'intestazione, dovresti vedere l'SPF insieme a un valore di pass or fail e all'indirizzo IP attraverso cui è stata inviata l'e-mail.
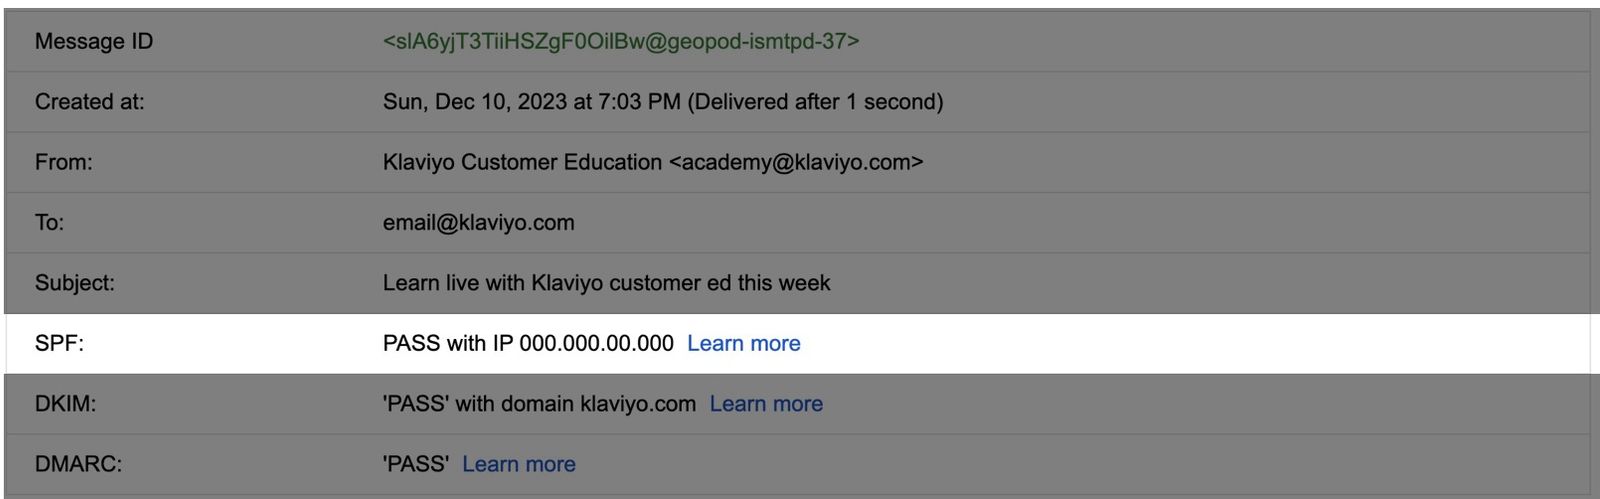
Nell’intestazione completa dell’e-mail, spf=pass indica che l’indirizzo IP usato per inviare l’e-mail è autorizzato a inviare per il dominio mostrato in smtp.mailfrom. In questo esempio, quel dominio è send.klaviyo.com. Può essere diverso dal dominio nell’indirizzo del mittente che i destinatari vedono.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDKIM
DomainKeys Identified Mail (DKIM) funge da firma digitale aggiunta all'intestazione di un'e-mail per verificare l'identità del mittente. I server e-mail riceventi verificano che la firma DKIM corrisponda a quella del dominio di invio associato.
Se il tuo provider di posta elettronica ha un riepilogo dell'intestazione, dovresti vedere il DKIM insieme a un valore di superamento o esito negativo per il dominio da cui è stata inviata l'e-mail.
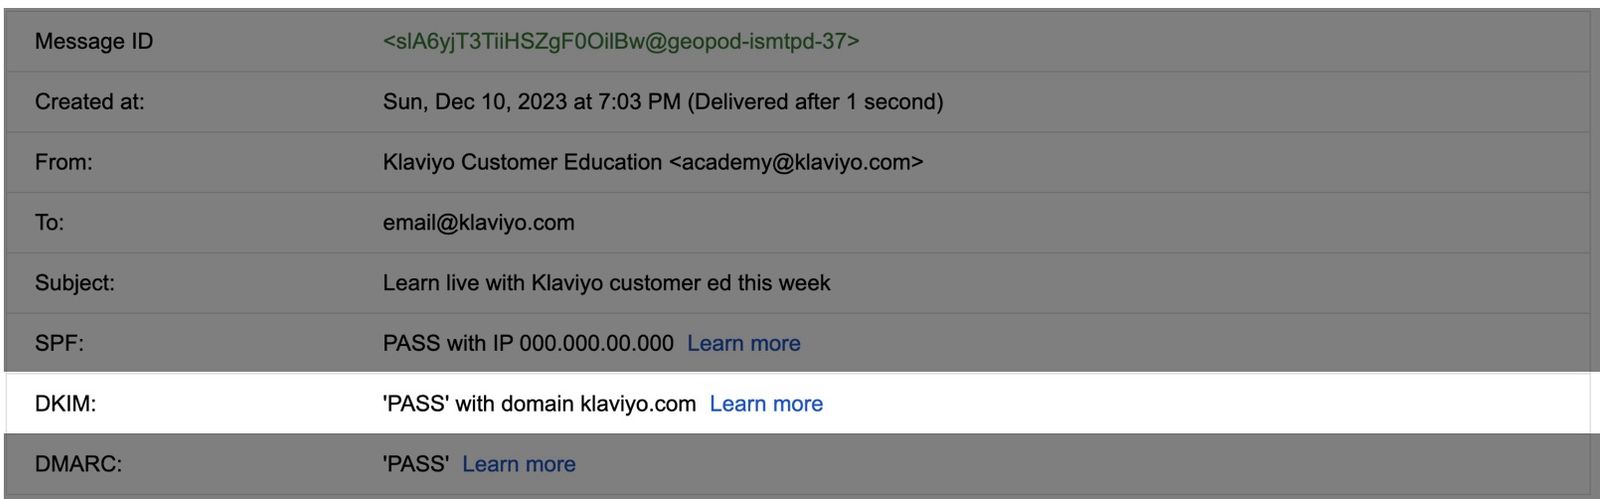
Nell'intestazione completa dell'e-mail, puoi vedere il record DKIM in fase di superamento (dkim=pass), che indica che la firma digitale impostata da DKIM corrisponde a quella del dominio di invio associato.
Nota per gli account con più domini mittenti personalizzati: ogni e-mail utilizza la configurazione DKIM del dominio mittente selezionato. Per i nuovi domini che usano il routing Static, il prefisso del selettore identifica il tipo di invio del dominio: km per Marketing, kt per Transactional, ks per Service. I domini statici meno recenti possono usare kl. I domini che usano il routing Dynamic possono usare altri selettori, come mtd.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDMARC
DMARC è l'acronimo di domain-based message authentication, reporting and conformance. Si tratta di un protocollo che utilizza SPF e DKIM per determinare l'autenticità di un'e-mail, offrendo ai proprietari di domini la possibilità di proteggere il proprio dominio dall'uso non autorizzato.
DMARC fornisce istruzioni ai server di ricezione su come gestire le e-mail che non superano l’autenticazione. Per superare DMARC, un’e-mail deve superare SPF o DKIM e il dominio che lo supera deve essere allineato al dominio nell’indirizzo mittente visibile. Con l’allineamento rilassato, i domini devono condividere lo stesso dominio radice; l’allineamento rigoroso richiede una corrispondenza esatta. I messaggi che non superano DMARC possono essere consentiti, rifiutati o inseriti nella cartella spam, a seconda della policy e del server di ricezione.
Superare DMARC non garantisce la consegna nella posta in arrivo. I provider di posta in arrivo possono imporre requisiti aggiuntivi. Ad esempio, Gmail richiede ai mittenti di e-mail in massa di autenticarsi con SPF e DKIM, anche se per DMARC è necessario che si allinei solo uno dei due.
Se il tuo provider di posta elettronica ha un riepilogo dell'intestazione, dovresti vedere il DMARC insieme a un valore di accettazione o esito negativo.
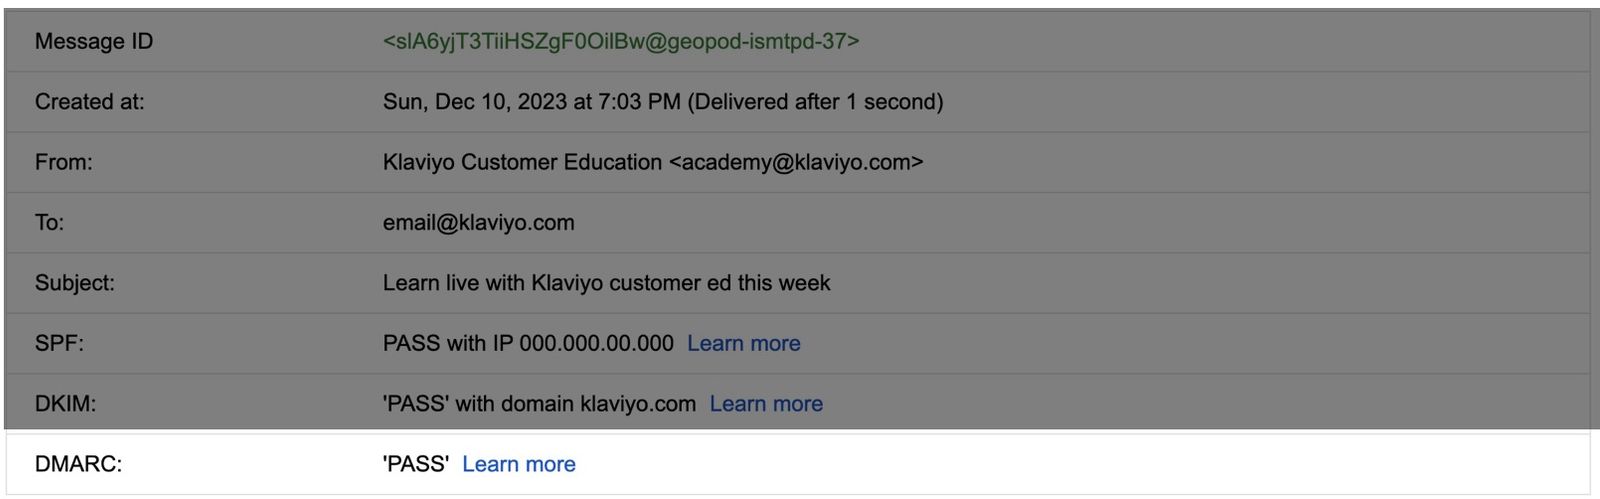
All’interno dell’intestazione completa dell’e-mail, dmarc=pass indica che l’e-mail ha superato il controllo DMARC per il dominio dell’indirizzo mittente mostrato in header.from. In questo esempio, quel dominio è klaviyo.com. Puoi anche vedere la policy DMARC applicata a quel dominio (ad esempio, p=reject).
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comSe SPF o DKIM non va a buon fine, rivedi i record DNS del tuo dominio mittente personalizzato. Consulta Risoluzione dei problemi relativi al dominio mittente personalizzato per ricevere assistenza nella verifica di questi record. Se DMARC non va a buon fine, controlla il record DMARC e verifica se il dominio dell’indirizzo From è allineato con un dominio che ha superato SPF o DKIM. Dopo aver corretto la configurazione, controlla un’e-mail inviata di recente.
Verifica il record DMARC pubblicato con uno strumento di terze parti
Per verificare che il tuo criterio DMARC sia stato pubblicato correttamente, usa uno strumento di terze parti come il DMARC checker offerto da EasyDMARC. Inserisci il dominio utilizzato nel tuo indirizzo mittente, ad esempio yourbrand.com. Se invii da un sottodominio, controlla quel sottodominio per il suo record DMARC e il tuo dominio principale per un criterio ereditato. Questa ricerca verifica il criterio pubblicato; usa l'intestazione di un’e-mail ricevuta per verificare che l’e-mail superi l’autenticazione.
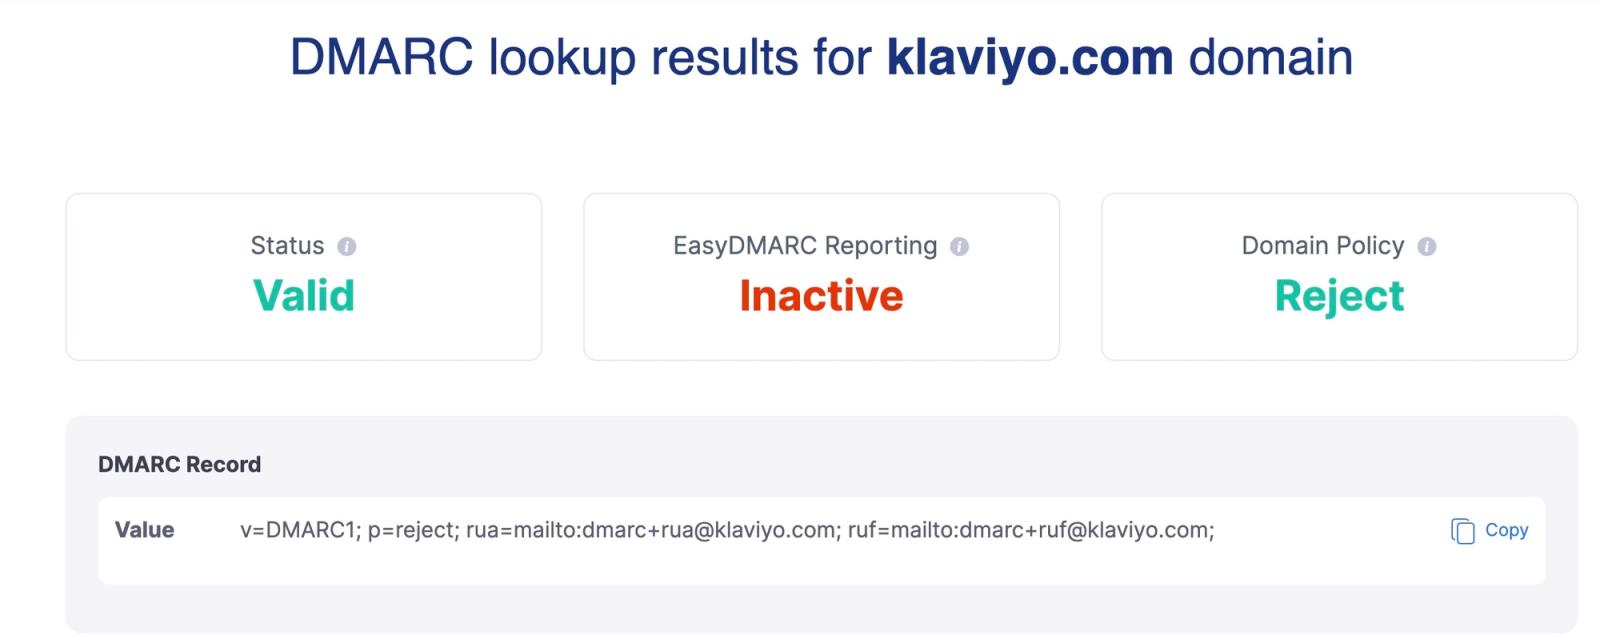
Se la tua policy DMARC è impostata su p=none, lo Status verrà visualizzato come Warning quando usi EasyDMARC. Questa policy non richiede il rifiuto o l’invio in spam delle e-mail che non superano DMARC, quindi non applica alcuna protezione contro lo spoofing. Non garantisce che le e-mail arrivino nella posta in arrivo principale. Uno stato Warning o Valid da solo non conferma che le tue e-mail superino l’autenticazione o soddisfino tutti i requisiti per i mittenti dei provider di posta in arrivo. Google consente una policy DMARC p=none, ma continuano ad applicarsi gli altri requisiti per i mittenti di e-mail in massa.
Puoi ignorare i risultati della reportistica EasyDMARC, a meno che tu non stia utilizzando i servizi di reportistica di EasyDMARC.