Como verificar as configurações de autenticação de e-mail
O que você vai aprender
Saiba como verificar se seus e-mails estão sendo autenticados com sucesso usando registros SPF, DKIM e DMARC.
A maioria dos provedores de caixa de entrada impõe requisitos de remetente para remetentes em massa. Configurar a autenticação DMARC é uma parte fundamental para atender a esses requisitos. Como referência, o Google considera remetentes de cerca de 5.000 ou mais mensagens para contas pessoais do Gmail em 24 horas como remetentes em massa, contabilizando juntas as mensagens do mesmo domínio principal e de seus subdomínios.
Autenticação de e-mail
"Autenticação por e-mail" refere-se aos padrões técnicos que permitem a verificação da identidade de um remetente de e-mail. Os padrões de autenticação de e-mail mais usados são SPF, DKIM e DMARC. Os servidores de e-mail usam esses protocolos de autenticação para verificar se os e-mails recebidos são de remetentes legítimos, protegendo sua marca e seus clientes de agentes maliciosos.
Saiba mais sobre autenticação de e-mail e configure o DMARC antes de começar.
Verificar autenticação usando cabeçalhos de e-mail
Sobre cabeçalhos de e-mail
Um cabeçalho de e-mail contém metadados sobre um e-mail e o caminho de rede que ele seguiu. Isso inclui informações como endereço de origem, linha de assunto, destinatário e detalhes de autenticação de chave.
Você pode usar as informações de autenticação encontradas no cabeçalho de um e-mail enviado pela sua marca para verificar se SPF, DKIM e DMARC estão passando. Verifique um e-mail enviado após suas alterações de autenticação mais recentes. Se você usa domínios de envio separados para e-mails de marketing, transacionais ou de serviço, verifique um e-mail de cada tipo de envio.
Saiba como obter seu cabeçalho de e-mail completo em diferentes provedores de caixa de entrada.
Resumo do cabeçalho
Muitos provedores de caixa de entrada fornecem um resumo das principais informações de autenticação no cabeçalho do e-mail.
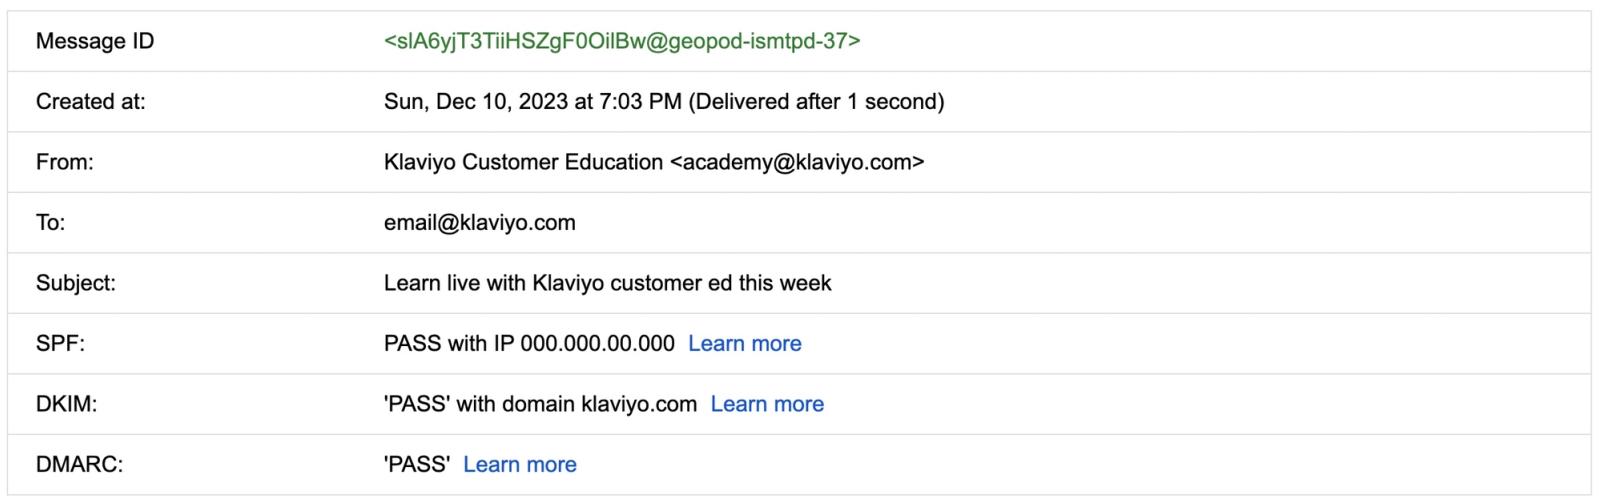
Cabeçalho completo
No cabeçalho completo do e-mail, as principais informações de autenticação podem ficar assim:
Delivered-To: email@klaviyo.com
Received: by 2002:a59:9a44:0:b0:437:660e:55f2 with SMTP id a4csp4934052vqp;
    Sun, 10 Dec 2023 16:03:01 -0800 (PST)
Authentication-Results: mx.google.com;
    dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j;
    spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com";
    dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.com
O cabeçalho do e-mail pode variar de acordo com o provedor de e-mail, mas as principais informações de autenticação devem estar na seção Authentication-Results.
FPS
O Sender Policy Framework (SPF) é um método de autenticação de e-mail projetado para detectar endereços de remetente forjados durante a entrega. O SPF permite que o servidor de recebimento de e-mails verifique se os e-mails provenientes de um domínio específico foram enviados por meio de um endereço IP autorizado pelos administradores desse domínio.
Se seu provedor de e-mail tiver um resumo de cabeçalho, você verá o SPF juntamente com um valor de aprovação ou falha e o endereço IP pelo qual o e-mail foi enviado.
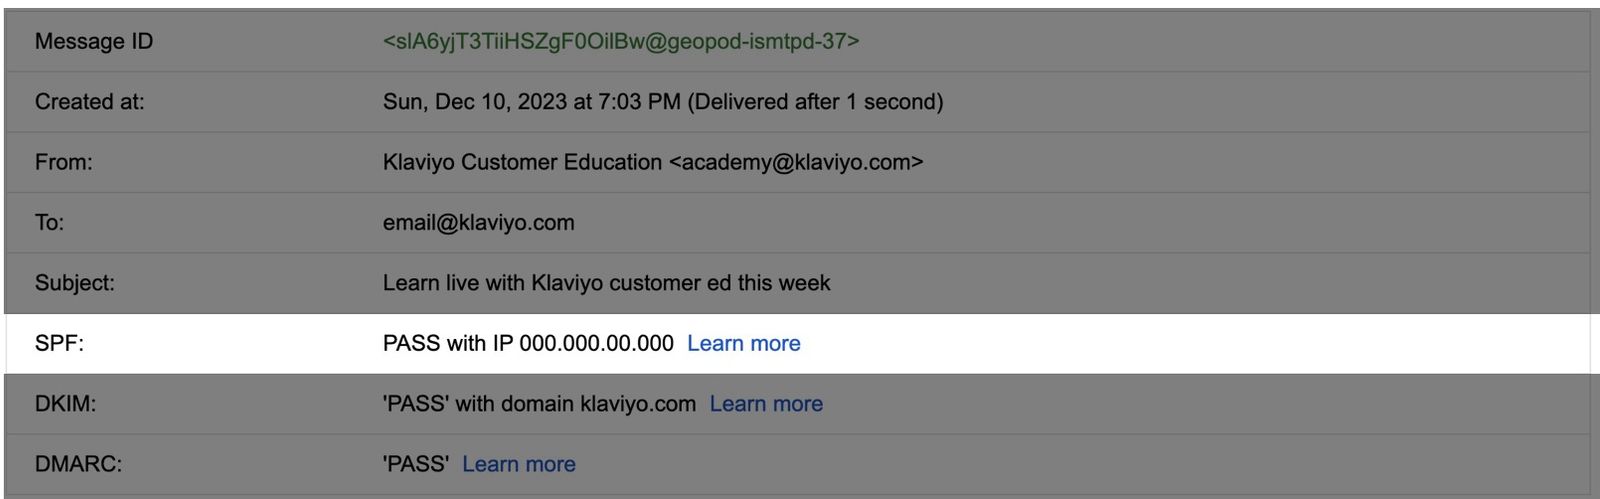
No cabeçalho completo do e-mail, spf=pass indica que o endereço IP usado para enviar o e-mail tem permissão para enviar em nome do domínio mostrado em smtp.mailfrom. Neste exemplo, esse domínio é send.klaviyo.com. Ele pode ser diferente do domínio no endereço de remetente que os destinatários veem.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDKIM
O DomainKeys Identified Mail (DKIM) atua como uma assinatura digital adicionada ao cabeçalho de um e-mail para verificar a identidade do remetente. Os servidores de recebimento de e-mail verificam se a assinatura DKIM corresponde ao domínio de envio associado.
Se seu provedor de e-mail tiver um resumo de cabeçalho, você verá o DKIM juntamente com um valor de aprovação ou falha para o domínio do qual o e-mail foi enviado.
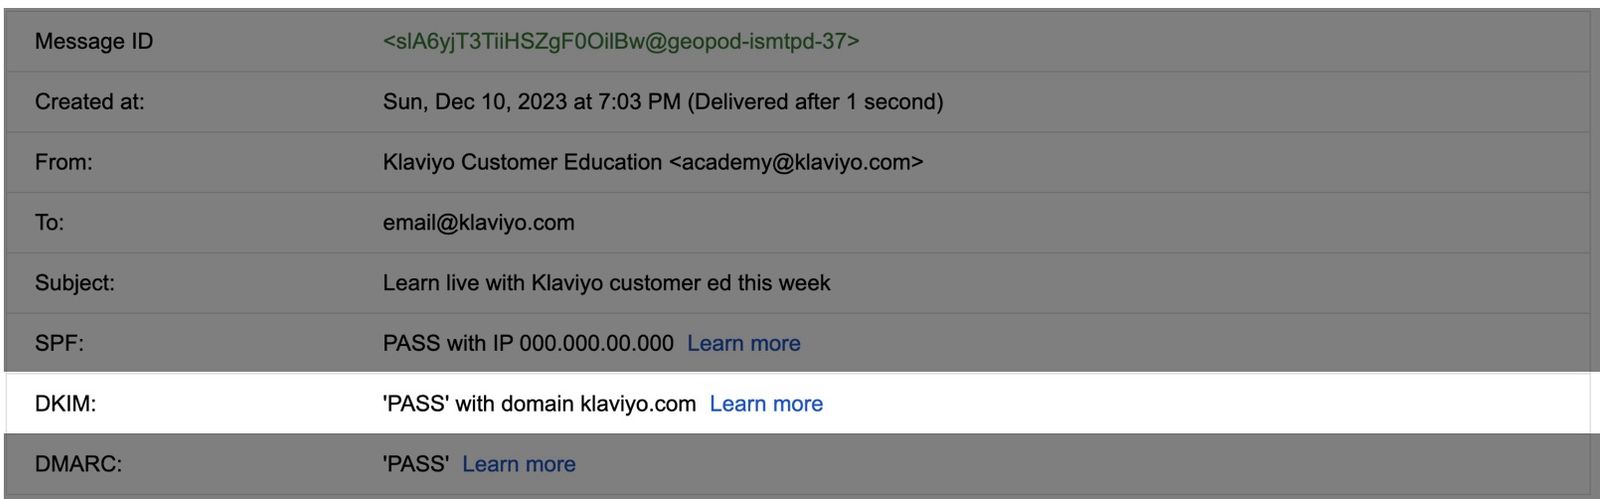
No cabeçalho completo do e-mail, você pode ver que o registro DKIM está passando (dkim=pass), indicando que a assinatura digital definida pelo DKIM corresponde ao domínio de envio associado.
Observação para contas com vários domínios de envio da marca: cada e-mail usa a configuração de DKIM do domínio de envio selecionado. Para novos domínios que usam roteamento Static, o prefixo do seletor identifica o tipo de envio do domínio: km para Marketing, kt para Transacional, ks para Serviço. Domínios estáticos mais antigos podem usar kl. Domínios que usam roteamento dinâmico podem usar outros seletores, como mtd.
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comDMARC
DMARC significa autenticação de mensagens baseada em domínio, relatórios e conformidade. É um protocolo que usa SPF e DKIM para determinar a autenticidade de um e-mail, dando aos proprietários de domínios a capacidade de proteger seu domínio contra o uso não autorizado.
O DMARC fornece instruções aos servidores de recebimento sobre como lidar com e-mails que falham na autenticação. Para passar no DMARC, um e-mail precisa passar no SPF ou no DKIM, e o domínio que passar precisa estar alinhado ao domínio do endereço do remetente (From) visível. Com alinhamento relaxado, os domínios precisam compartilhar o mesmo domínio raiz; o alinhamento estrito exige uma correspondência exata. As mensagens que falham no DMARC podem ser permitidas, rejeitadas ou enviadas para a pasta de spam, dependendo da política e do servidor de recebimento.
Passar no DMARC não garante a entrega na caixa de entrada. Os provedores de caixa de entrada podem definir requisitos adicionais. Por exemplo, o Gmail exige que remetentes em massa autentiquem com SPF e DKIM, mesmo que apenas um precise se alinhar para o DMARC.
Se seu provedor de e-mail tiver um resumo de cabeçalho, você verá o DMARC juntamente com um valor de aprovação ou falha.
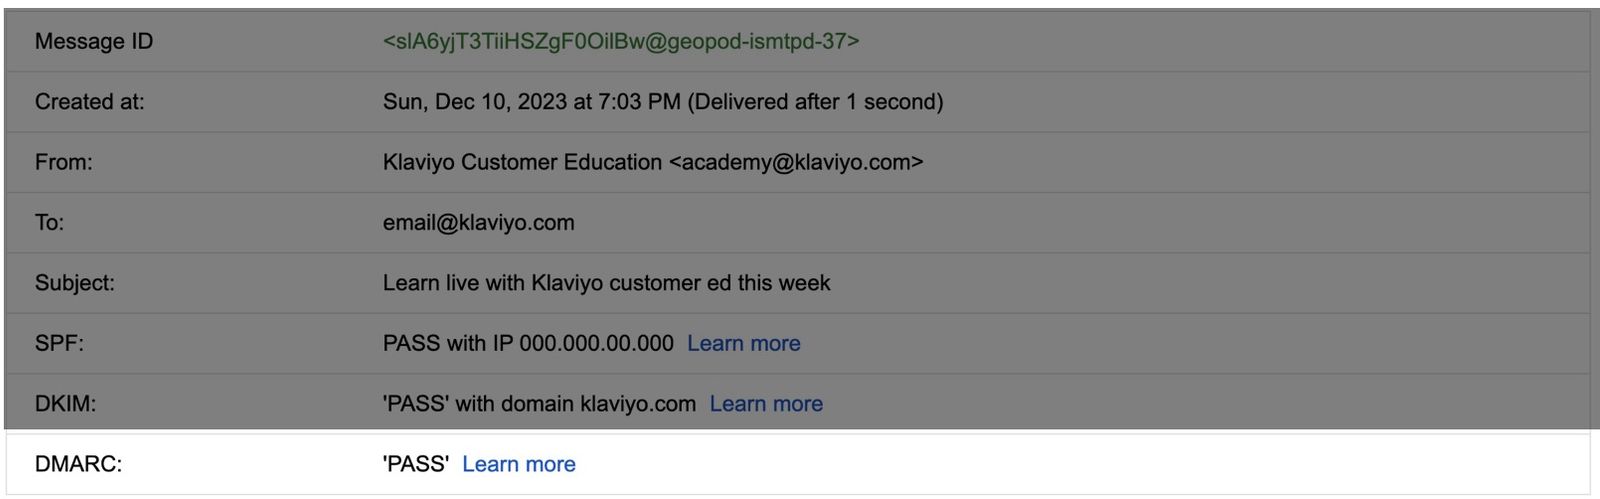
No cabeçalho completo do e-mail, dmarc=pass indica que o e-mail passou na verificação de DMARC para o domínio do endereço de remetente mostrado em header.from. Neste exemplo, esse domínio é klaviyo.com. Você também pode ver a política de DMARC aplicada a esse domínio (por exemplo, p=reject).
Authentication-Results: mx.google.com; dkim=pass header.i=@klaviyo.com header.s=s1 header.b=kBByyR4j; spf=pass (google.com: domain of bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com designates 000.000.00.000 as permitted sender) smtp.mailfrom="bounces+27486840-770f-email=klaviyo.com@send.klaviyo.com"; dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=klaviyo.comSe o SPF ou DKIM falhar, revise os registros de DNS do seu domínio de envio da marca. Consulte Como solucionar problemas de domínio de envio da marca para obter ajuda para verificar esses registros. Se o DMARC falhar, verifique seu registro DMARC e se o domínio do endereço de remetente está alinhado a um domínio que passou no SPF ou DKIM. Depois de corrigir a configuração, verifique um e-mail recém-enviado.
Confira seu registro DMARC publicado com uma ferramenta de terceiros
Para verificar se sua política de DMARC foi publicada com sucesso, use uma ferramenta de terceiros, como o verificador de DMARC oferecido pela EasyDMARC. Insira o domínio usado no seu endereço de origem, como suamarca.com. Se você envia de um subdomínio, verifique esse subdomínio para conferir se ele tem o próprio registro DMARC e verifique o domínio raiz para conferir se há uma política herdada. Essa pesquisa verifica sua política publicada; use o cabeçalho de um e-mail recebido para confirmar se o e-mail passa na autenticação.
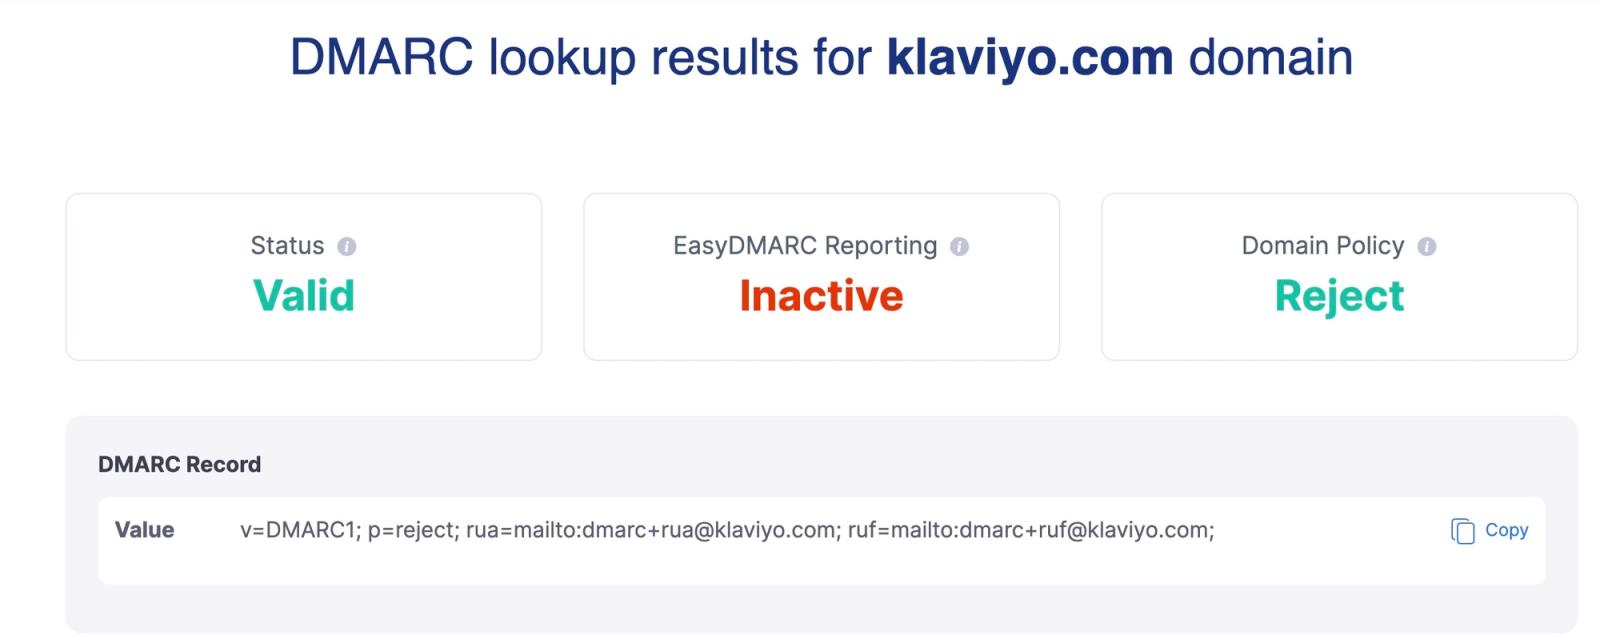
Se a sua política DMARC estiver definida como p=none, o Status vai aparecer como Aviso ao usar o EasyDMARC. Essa política não solicita rejeição nem envio para spam de e-mails que falham no DMARC, portanto não aplica proteção contra spoofing. Ela não garante que os e-mails vão chegar à caixa de entrada principal. Um status de Aviso ou Válido, por si só, não confirma que seus e-mails passam pela autenticação ou atendem a todos os requisitos de remetente do provedor de caixa de entrada. O Google permite uma política DMARC de p=none, mas os outros requisitos para remetente em massa ainda se aplicam.
Você pode desconsiderar os resultados do EasyDMARC Reporting a menos que esteja usando os serviços de relatórios do EasyDMARC.