メール認証について
このページで学べること
送信者の評判の構築、メールが正当な送信者から送信されていることの検証、メールの不正使用からの保護に使用されるメール認証プロトコルについて学びましょう。
ほとんどの受信トレイ プロバイダーは、一括送信者に対して送信者要件を適用しています。DMARC 認証の設定は、これらの要件を満たすための重要な要素であり、特に大量送信者にとっては不可欠です。参考として、Google は Gmail 受信者に 1 日あたり 5,000 通以上のメールを送信する人を "一括送信者" とみなします。
メール認証について
[メール認証] は、メール送信者の身元の確認を可能にする技術標準を指します。最も一般的に使用されるメール認証標準は SPF、DKIM、DMARC です。メールサーバーは、これらの認証プロトコルを使用して受信メールが正当な送信者からのものであることを確認し、悪意のある行為者からブランドと顧客を保護します。フィッシングやなりすましの試みを防ぐことに加えて、これらのプロトコルを実装すると、メールボックスプロバイダーが送信者の身元を確認できるようになるため、デリバビリティの向上にも役立ちます。
SPF
Sender Policy Framework(SPF)は、メール配信時に送信者アドレスのなりすましを検出するために設計されたメール認証方法です。SPF により、受信側メールサーバーは、特定のドメインから送信されたメールが、そのドメインの管理者によって承認された IP アドレス経由で送信されたものかを確認できます。
許可されていない SPF 経由の IP アドレスからメールが送信された場合、受信側のメールサーバーがそのメールを拒否したり、メインの受信トレイではなく別の場所に振り分けたりする可能性があります。SPF レコードがない場合、送信ドメインを使用して IP を認証できず、悪意のある行為者が容易にブランドになりすますことが可能になります。
Klaviyo の共有送信ドメインでは、メールは SPF を通じて自動的に認証されます。Klaviyo で独自のブランド送信ドメインを使用している場合、必要な SPF レコードは、設定時に追加した CNAME または NS レコードを通じて自動的に追加されます。
DKIM
DomainKeys Identified Mail(DKIM)は、送信者の身元をさらに確認するためにメールのヘッダーに追加されるデジタル署名として機能します。受信側のメールサーバーは、DKIM 署名が関連する送信ドメインのものと一致するかを検証します。DKIM 署名はメールのヘッダーに存在するため、SPF 認証とは異なり、メールが転送された場合でも残ります。
Klaviyo の共有送信ドメインでは、メールは DKIM によって自動的に認証されます。Klaviyo で独自の ブランド送信ドメイン を使用している場合、必要な DKIM レコードは、設定時に追加した CNAME または NS レコードを通じて自動的に追加されます。
DMARC
DMARC は、ドメインベースのメッセージ認証、レポート作成、および適合性を表します。SPF と DKIM を使用してメールの真正性を判断するプロトコルであり、ドメイン所有者が不正使用からドメインを保護できるようにします。
DMARC は、受信サーバーに対して受信メールの処理方法に関する指示を提供します。配信されるためには、メッセージは DMARC ポリシーで設定された要件に従って DKIM と SPF のアライメント チェックに合格する必要があります。DMARC チェックに合格しないメッセージは、許可、拒否、または迷惑メールフォルダへの振り分けが行われる場合があります。
ドメインに DMARC ポリシーを実装すると、なりすましから保護し、詐欺的で有害となり得るメッセージにブランドと受信者がさらされるリスクを抑えるのに役立ちます。
DMARC ポリシーの例
DMARC は、メール認証、ポリシー、レポート作成のプロトコルであり、Klaviyo に限らず、ブランドから送信されるあらゆるメールに影響します。ブランドのニーズに最適な DMARC ポリシーを実装するには、IT チームまたはサードパーティの専門家と連携することが重要である点にご注意ください。
以下は、シンプルな DMARC レコードがどのように見えるかの例と、さまざまなレコードがメール配信に与える影響です。
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
DMARC レコードでは sp タグが省略されることが一般的であり、その場合、sp タグは p タグの値がデフォルトとして適用されます。
DMARC ポリシーには機能の異なる複数のタグが含まれる場合がありますが、Klaviyo とメールマーケティングにおいて最も重要なのは p と sp のポリシー タグです。
これら 2 つのタグの値は、アライメントチェックが失敗した場合に受信トレイプロバイダーがどのように反応すべきかを伝えます。From のメールアドレスで使用する場合、p タグはルートドメイン(例:@yourbrand.com)に適用されます。一方、sp タグは サブドメイン(例:@shop.yourbrand.com)に適用されます。
一方、例の rua タグは、受信トレイの DMARC レポートの送信先を決定します。このタグは推奨されていますが、必須ではありません。
上記のプレースホルダーのメールアドレス(つまり、dmarc-reports@yourbrand.com)は、rua タグを使用する予定がある場合に DMARC レポートを受信できる受信箱に置き換えてください。
p/sp タグの値 | 受信箱プロバイダーが不整合なメールに対して行う処理 |
p=なし | ずれがある場合でも、通常どおりメールを受け入れます。 |
p=quarantine | メールを受け入れますが、警告を表示し、メールをスパムに振り分けます。 |
p=却下 | ずれたメールをブロックします。 |
DMARC ポリシーは、ドメインの DNS コントロールパネルで TXT レコードとして設定しますが、特定の構文ルールに従う必要があります。
p タグと sp タグが Klaviyo での送信に与える影響
共有送信ドメインで送信する場合、メールの差出人アドレス(例:marketing@yourbrand.com)と、メールの実際の送信ドメイン(例:ksdn.klaviyomail.com)は常に一致しません。Klaviyo の共有送信ドメインには p=none の DMARC ポリシーが設定されているため、不一致があってもメールはお客様の受信トレイに届く可能性があります。
ブランド送信ドメイン(ブランドが所有するドメイン)を使用すると、差出人アドレスのドメインが送信ドメインと一致します。その結果、DMARC チェックに合格します。
rua タグと DMARC レポート作成
DMARC レコードの rua タグを使用すると、関連するメールアドレスで .xmlフォーマット。これらのレポートは解釈が難しく手間がかかるため、DMARC レポート作成に rua タグを使用する予定がある場合は、DMARC サービスプロバイダーと連携することを Klaviyo は推奨します。これらのプロバイダーは .xml の処理に役立ちます。DMARC レポートを提示し、ブランドがより容易にインサイトを得られるようにします。
DMARC レポートを受信するために rua タグで設定するメールアドレスのドメインは、DMARC レコードのルートドメインと一致している必要があります。別のドメインで DMARC レポートを受信するには、ドメイン所有者から提供される TXT レコードをブランドのルートドメインに追加する必要があります。
DMARC レポートの例
Klaviyo が推奨する DMARC プロバイダーの例:
メール認証の設定
Klaviyo でメールを送信する場合、独自の SPF および DKIM レコードを追加する必要はありません。Klaviyo の共有送信ドメインで送信している場合、必要なレコードはすでに設定されており、認証に合格するようになっています。ブランド送信ドメイン(専用送信ドメインとも呼ばれます)では、セットアップ中に追加した Klaviyo の NS または CNAME レコードによって DKIM と SPF の認証が自動的に有効になります。
ただし、DMARC の設定は Klaviyo の外部で DNS プロバイダーによって実行される外部プロセスです。設定した DMARC ポリシーによって、SPF と DKIM 認証に失敗したメッセージの処理方法が決まります。DMARC ポリシーでは、未認証のメールを隔離して受信者の迷惑メールフォルダに送信する、整合していなくても受信トレイに配信する、または完全に拒否して受信者への配信をブロックする、のいずれかを行えます。
現在ブランドに DMARC ポリシーがない場合は、p=none を設定することが、受信トレイ プロバイダの要件を満たすための最初の優れたステップです。ただし Klaviyo では、なりすましを防止し、アライメント失敗に関するレポート作成を可能にする、より厳格な DMARC ポリシーを設定したい場合は、IT チームまたはサードパーティの専門家と協力することを強くおすすめします。
このプロセスはブランドのセキュリティと Klaviyo 外での送信に影響するため、Klaviyo はお客様に代わって DMARC を実装できません。さらに、DMARC の実装には、ブランドの DNS 設定へのアクセスと管理権限が必要です。Klaviyo は、セキュリティとドメインの所有権を保護するために、ブランドに代わってそのような DNS 変更を行うことはできません。
DNS で DMARC を設定する
DMARC の設定は、Klaviyo ではなく DNS プロバイダー側で行うプロセスです。DNS プロバイダーにはさまざまな種類がありますが、以下の手順では DMARC を一般的に実装する方法を説明します。
DMARC を設定するには、ドメインのネットワーク管理者がドメインの DNS 設定にログインし、以下に示すような DMARC レコードを追加する必要があります。DNS プロバイダーにログインしたら、以下の情報で新しいレコードを作成します。
- タイプ:TXT
- ホスト:_dmarc
- 値: v=DMARC1; p=none
rua タグは、DMARC レポート作成に使用される任意のタグです。レポートを使用する予定で、受信トレイで受け取りたい場合の DMARC レコード値は次のとおりです: v=DMARC1; p=none; rua=mailto:email@yourbrand.com
新しいレコードを作成するためのフィールド、インターフェース、プロセスの名称は、DNS プロバイダーによって異なる場合があります。DNS プロバイダーの例としては GoDaddy や Namecheap がありますが、他にも多数あります。
ドメインで DMARC を設定する方法の詳細については、以下のリソースやサービスを参照するか、DNS プロバイダーに問い合わせることをおすすめします。
Klaviyo Email を DMARC 準拠にする
DMARC に準拠するには、フレンドリー差出人メールアドレス(つまり、差出人アドレス)のルートドメインと一致するブランド送信ドメインを、アカウントに接続する必要があります。たとえば、差出人アドレスとして sales@yourbrand.com を使用してメールを送信し、yourbrand.com が DMARC によって保護されている場合、DMARC 要件を満たすために、アカウントでは send.yourbrand.com のようなブランド送信ドメインを使用する必要があります。
送信者メールアドレスを更新して、ブランド送信ドメインに対応させる方法をご覧ください。
内部受信者
共有ドメインを使用して社内受信者にメールを送信する場合、受信者のメールアドレスが差出人アドレスのドメインと一致すると、受信トレイプロバイダーが警告メッセージを表示し、メールを迷惑メールに振り分けることがあります。
例:Gmail の場合:
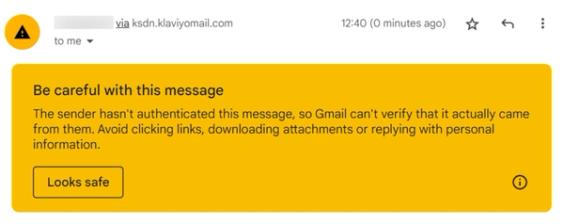
これは差出人アドレスのドメインが自身のドメインと一致するメールアドレスを持つユーザーにのみ影響しますが、これを防ぐためにブランド送信ドメインを設定できます。
個人用の非エンタープライズ受信トレイでこの警告が表示されている場合、DMARC の失敗が原因である可能性があります。DMARC に準拠するには、送信元メールアドレスのドメイン(つまりFrom アドレス)と一致するブランド送信ドメインをアカウントに接続する必要があります。
メール認証設定を確認しています
レコードが正常に公開されたことを確認するには、EasyDMARC が提供する DMARC チェッカーにドメインを入力できます。このツールでは、Warning または Valid のステータスは受信トレイ プロバイダーの送信者要件に準拠しています。
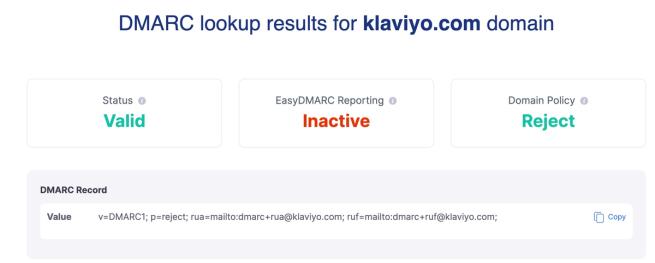
または、ブランドから送信されたメールのヘッダーを使用して、メール認証が正しく設定されていることを確認できます。
メール ヘッダーには、メールに関するメタデータと、メールがたどったネットワーク経路が含まれます。これには、送信元アドレス、件名、受信者、SPF、DKIM、DMARC がパスしているかどうかなどの主要な認証の詳細といった情報が含まれます。
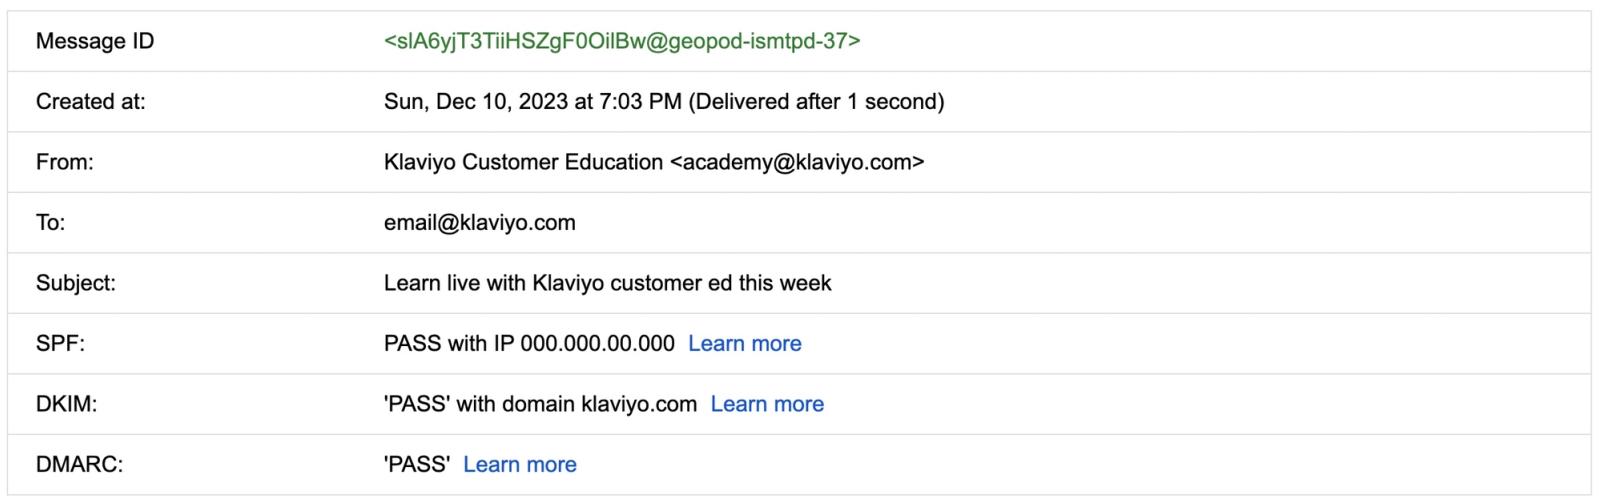
より安全な DMARC ポリシーへの移行
DMARC ポリシーの p=none は初期の送信者要件を満たすには十分ですが、より安全なポリシーに移行することで、悪意のある行為者からビジネスをより適切に保護できます。
より安全なポリシーのメリット
p=quarantine または p=reject を使用する主なメリットは、受信トレイのメインに、整合していないメール(つまり、ブランドのルートドメインと一致しない送信ドメインから送信されたメール)が届くのを防げることです。P=none は、整合していないドメインからメールが送信された場合の受信トレイへの配信には影響しないため、受信者はブランドになりすます悪意のある行為者からのメールを受信する可能性があります。ユーザーがブランドから送信されたように見える偽装メールを閲覧してしまうと、ブランドのメールに対して顧客が抱く信頼に悪影響を及ぼす可能性があります。
一方、p=quarantine または p=reject のポリシーを使用している場合、整合していないメールはブロックされるか、受信者の迷惑メールフォルダに送信されます。受信トレイプロバイダーは、受信者にメールを表示しないように判断し、なりすましメールはメイン受信トレイに届かなくなります。
その他の考慮事項
DMARC は、Klaviyo 外で送信されたものを含め、ブランドから送信されるあらゆるメールに適用される点にご注意ください。p=none のポリシーでは、メールは引き続きメインの受信トレイに届くため、送信は影響を受けません。ただし、より厳格な DMARC ポリシーにより、ビジネス全体のメール送信インフラストラクチャとユース ケースでドメインが整合していない場合、メールが配信されない可能性があります。
このため、Klaviyo は IT チームまたは DMARC サービスプロバイダーと連携して、ブランドのニーズに最適なポリシーを実装することを推奨しています。
その他のリソース
- ブランド送信ドメインの設定方法
ブランド送信ドメイン(専用送信ドメインとも呼ばれます)の設定方法について学びましょう。受信箱プロバイダーに届いたメールを、Klaviyo からではなく、ブランドから直接送られたメールとして表示できるようになります。
- メールのデリバビリティを理解する
メールが受信トレイに配信されるように、強力な送信者レピュテーションを確立するために実行できる手順など、メールのデリバビリティについてご覧ください。
- メールのデリバビリティに関与するドメインを理解する
メール配信に関わるさまざまなドメインと、ドメイン アラインメントの重要性について説明します。