So hältst du dein Konto sicher
Übersicht
Erfahre, wie du deine API-Schlüssel, den Benutzer*innenzugriff und die Einstellungen für die Multi-Faktor-Authentifizierung (MFA) überprüfst, um dein Klaviyo-Konto und deine Daten besser zu schützen.
Überprüfe diese Einstellungen regelmäßig, besonders vor Phasen mit erhöhtem Website-Traffic und mehr Nachrichtenversand durch deine Marke.
Bevor du anfängst
Beginne mit diesen 2 Sicherheitschecks:
- Sicherheitscheck für öffentliche vs. private API-Schlüssel
- Nutzer*innenbewertung und Zugriffskontrolle
Führe diese Überprüfungen in dem Klaviyo Konto durch, das du absichern möchtest. Wenn du API-Schlüssel, Nutzer*innen oder kontoweite Sicherheitseinstellungen nicht verwalten kannst, bitte deine*n Kontoinhaber*in oder eine*n Administrator*in um Hilfe. Arbeite mit deiner*m Entwickler*in zusammen, wenn du den Code deiner Website nicht verwaltest.
Sicherheitscheck für öffentliche vs. private API-Schlüssel
So greifst du auf die API-Schlüssel deines Kontos zu:
- Klicke unten links auf deinen Kontonamen.
- Wähle Einstellungen > API-Schlüssel.
Dein öffentlicher Schlüssel, auch als deine Website-ID bezeichnet, befindet sich in der Tabelle im ersten Abschnitt dieser Seite, während deine privaten Schlüssel in der zweiten Tabelle mit der Bezeichnung Private API Keys aufgeführt sind.
- Öffentlicher API-Schlüssel
Dein öffentlicher API-Schlüssel, auch als deine Site-ID bezeichnet, identifiziert dein Klaviyo-Konto. Verwende ihn in der Klaviyo JavaScript-Bibliothek und bei clientseitigen API-Aufrufen. Er ist dafür vorgesehen, im öffentlichen Code deiner Website zu erscheinen. - Privater API-Schlüssel
Ein Schlüssel, der Zugriff gewährt, um Daten zu lesen oder zu ändern, wie z. B. Listen in Klaviyo, entsprechend den ihm zugewiesenen Scopes (Berechtigungen). Behandle private API-Schlüssel wie Passwörter: Bewahre sie an einem sicheren Ort auf und lege sie niemals in öffentlichem Code offen.
Private API-Schlüssel beginnen mit „pk_“. Neue Schlüssel enthalten vor den zufälligen Zeichen auch deine Konto-ID. Zum Beispiel: pk_ABC123_0123456789abcdef0123456789abcdef01. Einige vorhandene Schlüssel verwenden das ältere Format ohne die Konto-ID.
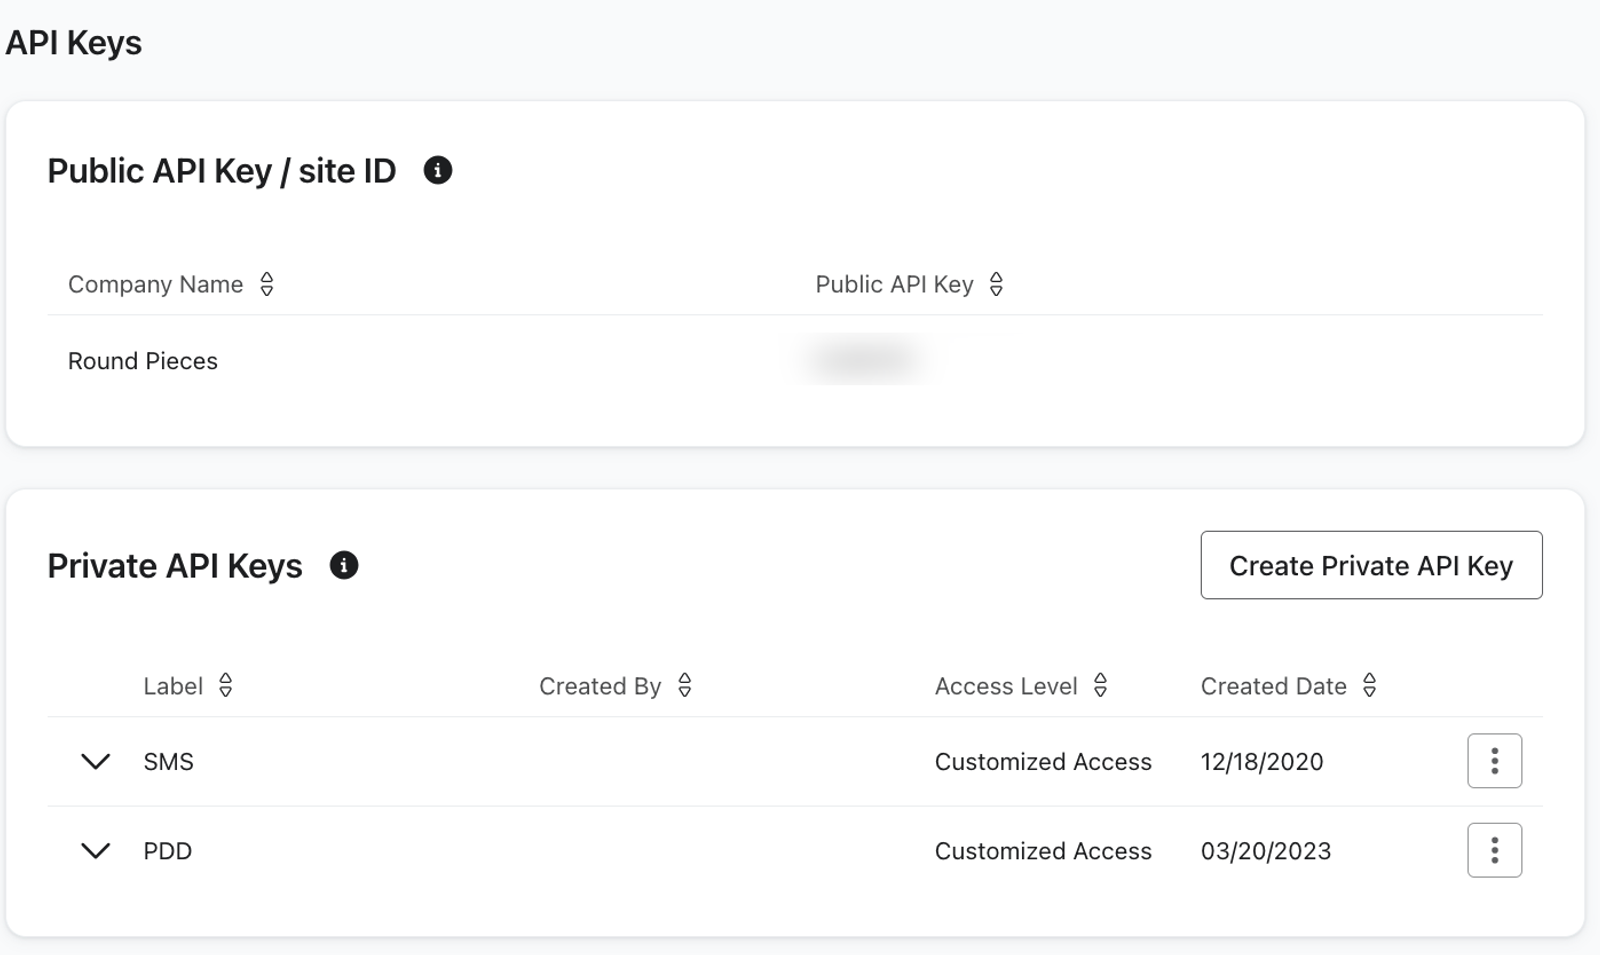
Kopiere jeden privaten API-Schlüssel beim Erstellen an einen sicheren Ort, z. B. in einen Passwort-Manager. Du kannst den vollständigen Schlüssel nicht erneut anzeigen, nachdem du die Bestätigungsseite verlassen hast.
Warum kannst du private API-Schlüssel nicht anstelle von öffentlichen API-Schlüsseln verwenden?
Wenn du versehentlich einen privaten API-Schlüssel statt eines öffentlichen verwendest, kann dies zum Missbrauch deines Kontos führen, wenn eine böswillige Person den privaten Schlüssel findet. Wenn du in deinem JavaScript den falschen API-Schlüssel verwendest, kannst du die entsprechenden Daten außerdem nicht erfolgreich erfassen oder nutzen.
Stelle sicher, dass der gesamte clientseitige Code deinen öffentlichen API-Schlüssel verwendet.
Hast du benutzerdefinierten Code mit den Learnq-, klOnsite- oder Klaviyo-Objekten geschrieben, Code, der unsere clientseitigen API-Endpunkte aufruft, oder hast du Klaviyo.js manuell installiert? Wenn du eine der oben genannten Fragen mit Ja beantwortest, ist es wichtig zu prüfen, dass du in diesen Fällen nur deinen öffentlichen API-Schlüssel verwendest.
Du solltest jede Seite deiner Website mit benutzerdefiniertem Code überprüfen. Du kannst mit deiner Startseite beginnen:
- Öffne deine Website.
- Klicke mit der rechten Maustaste und wähle Seitenquelltext anzeigen aus.
- Verwende den Befehl „Suchen“ deines Browsers, um im Seitenquelltext nach „pk_“ zu suchen.
- Stelle sicher, dass keine privaten Schlüssel als company_id, „token“-Wert oder in seltenen Fällen als Kontowert verwendet werden.
- Wenn du private API-Schlüssel findest (Wert beginnt mit „pk_“), lies den Abschnitt unten, um zu erfahren, was zu tun ist, wenn dein privater API-Schlüssel offengelegt wird.
Was du tun kannst, wenn dein privater API-Schlüssel offengelegt wurde
Wenn dein privater API-Schlüssel statt deines öffentlichen API-Schlüssels verwendet wurde, ersetze den offengelegten Schlüssel und lösche ihn umgehend. Wenn du ihn im Code deiner Website ersetzt, wird er dadurch nicht widerrufen. Wenn du ihn löschst, können sich Anwendungen nicht weiter damit authentifizieren, daher benötigen diese Anwendungen Ersatzschlüssel.
- Speichere den offengelegten Schlüssel sicher, damit du ihn später identifizieren kannst, und ersetze ihn dann im clientseitigen Code deiner Website durch deinen öffentlichen API-Schlüssel.
- Identifiziere jede Integration und Anwendung, die den offengelegten privaten Schlüssel verwendet, einschließlich benutzerdefiniertem serverseitigem Code.
- Erstelle für jede Integration und Anwendung, die einen offengelegten privaten API-Schlüssel verwendet, einen neuen Schlüssel in deinen Kontoeinstellungen, indem du Privaten API-Schlüssel erstellen auswählst.
- Gib einen aussagekräftigen Namen für den privaten API-Schlüssel ein und wähle die Zugriffsebene aus, die die Integrationen benötigen. Um den Zugriff auf bestimmte API-Berechtigungen einzuschränken, wähle Benutzerdefinierter Schlüssel und erteile nur die Berechtigungen, die die Integrationen benötigen. Klicke auf Erstellen.
- Klicke auf der Bestätigungsseite auf Schlüssel kopieren und speichere den Schlüssel an einem sicheren Ort, bevor du die Seite schließt. Du kannst den vollständigen Schlüssel nicht erneut ansehen.
- Aktualisiere jede betroffene Integration oder Anwendung mit ihrem neuen privaten API-Schlüssel und überprüfe, dass sie funktioniert. Bewahre private Schlüssel in der serverseitigen Konfiguration auf, nicht in öffentlichem Website-Code.
- Das Löschen kann nicht rückgängig gemacht werden. Überprüfe den Namen des Schlüssels und die Endzeichen, bevor du das Löschen bestätigst.
- Gehe zurück zu Einstellungen > API-Schlüssel. Suche den offengelegten Schlüssel anhand seines Namens und der letzten 4 Zeichen, die in der Tabelle angezeigt werden. Öffne sein Aktionenmenü und wähle Löschen aus. Klicke dann im Bestätigungsdialog auf Löschen.
Durch das Löschen des offengelegten Schlüssels wird sein Zugriff auf dein Konto widerrufen. Dadurch werden Zugriffe oder Änderungen, die vor dem Löschen erfolgt sind, nicht rückgängig gemacht.
Weitere Informationen zur Sicherheit von API-Schlüsseln findest du unter So verwaltest du die API-Schlüssel deines Kontos.
Checkup für Benutzer*innenverwaltung und Datenzugriff
Es ist wichtig zu verstehen, wer in deinem Konto Zugriff auf verschiedene Funktionen und Informationen hat. So siehst du alle Nutzer*innen, die Zugriff auf dein Konto haben:
- Klicke unten links auf deinen Kontonamen.
- Wähle Einstellungen > Benutzer*innen.
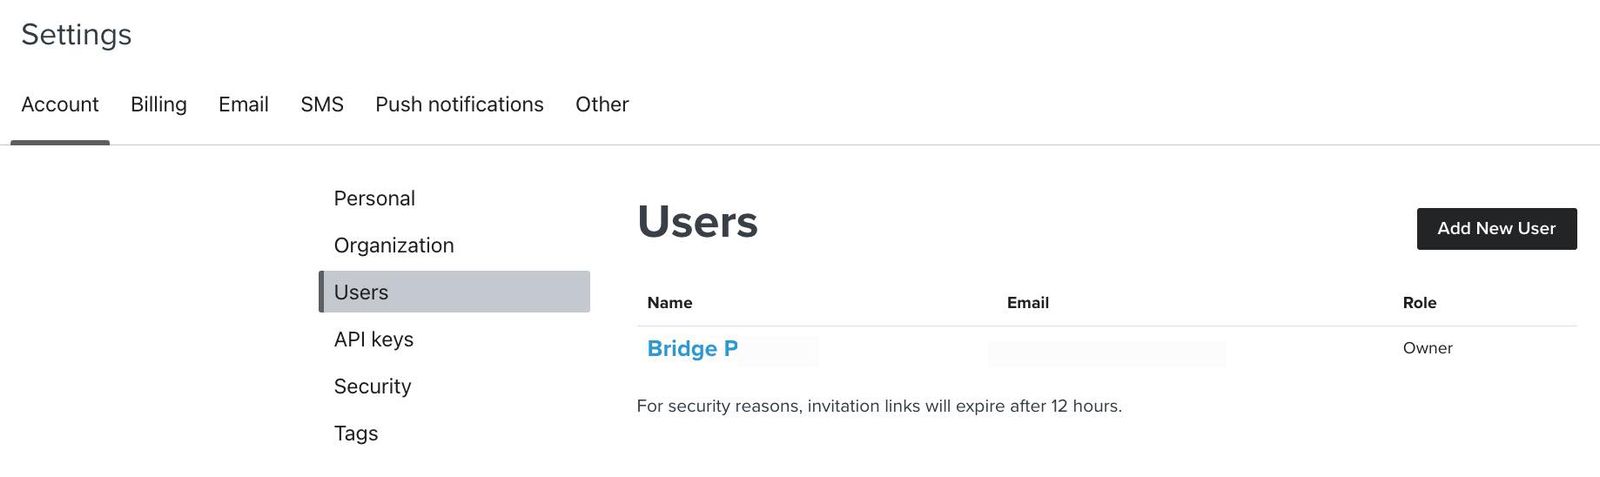
Überprüfe regelmäßig die Nutzer*innen in deinem Konto und ihre Zugriffsebenen. Diese 3 Aktivitäten helfen dir, dein Konto zu schützen:
Du kannst den Kontoinhaber des Kontos nicht löschen. Wenn dein Konto SCIM verwendet, um Benutzer*innen über einen Identitätsanbieter (IdP) zu verwalten, entferne die Person aus deinem IdP, bevor du sie in Klaviyo löschst.
- Nutzer*innenüberprüfung
Überprüfe alle Nutzer*innen und identifiziere alle Personen, die keinen Zugriff mehr benötigen. Wenn der Tab Inaktive Nutzer*innen angezeigt wird, überprüfe ihn ebenso wie Aktive Nutzer*innen. Öffne das Aktionenmenü neben einer*einem Nutzer*in, wähle Nutzer*in löschen (oder Einladung abbrechen bei einer ausstehenden Einladung) und klicke dann im Bestätigungsdialog auf Nutzer*in löschen. Häufige Gründe für das Entfernen von Zugriff sind:- Rollenwechsel innerhalb des Unternehmens
- Beendigung des Arbeitsverhältnisses von Mitarbeiter*innen
- Vertragsablauf eines Drittanbieters.
- Rollenüberprüfung
Prüfe, ob jede*r Nutzer*in nur die Berechtigungen hat, die sie*er für ihre*seine Arbeit benötigt. Weitere Details zu den Berechtigungen, die in jeder statischen Nutzer*innenrolle enthalten sind, findest du unter Nutzer*innenverwaltung und Privilegien. - Multi-Faktor-Authentifizierung
Multi-Faktor-Authentifizierung fügt deinem Benutzernamen und Passwort einen Verifizierungsschritt hinzu, z. B. einen Einmalcode. Damit wird das Risiko eines unbefugten Zugriffs reduziert, falls jemand dein Passwort erlangt. So machst du die Multi-Faktor-Authentifizierung für Nutzer*innen in deinem Konto erforderlich:- Gehe zu Einstellungen > Sicherheit.
- Aktiviere unter Multi-Faktor-Authentifizierung-Methoden Für alle Benutzer*innen in deinem Konto erforderlich machen. Wenn die Anforderung bereits erzwungen wird, lass sie aktiviert.
- Wenn du die Anforderung aktiviert hast, klicke im Bestätigungsdialog auf Aktivieren.
Nutzer*innen, die sich mit einem Benutzernamen und Passwort anmelden und die Multi-Faktor-Authentifizierung nicht eingerichtet haben, werden beim nächsten Anmelden dazu aufgefordert. Neue Nutzer*innen werden während der Registrierung dazu aufgefordert. Nutzer*innen, die sich über das erforderliche Single Sign-on (SSO) anmelden, folgen deinen SSO-Authentifizierungsanforderungen.
Weitere Ressourcen
- So verwaltest du die API-Schlüssel deines Kontos
Finde heraus, wie du auf die API-Schlüssel für dein Klaviyo-Konto zugreifen und diese verwalten kannst.
- Leitfaden zur Benutzerverwaltung und zu Berechtigungen für statische Benutzerrollen
Hier erfährst du mehr über die verschiedenen Benutzerrollen in Klaviyo, ihre Kontoberechtigungen und ihren Zugriff sowie mögliche Einschränkungen innerhalb der Plattform. Abhängig von deiner Rolle kann die Ansicht in Klaviyo anders aussehen. Kontoinhaber sehen zum Beispiel andere Kontoeinstellungsoptionen als Administratoren.