Como manter sua conta segura
O que você vai aprender
Saiba como revisar suas chaves de API, o acesso de usuários e as configurações de autenticação multifator (autenticação multifator) para ajudar a proteger sua conta do Klaviyo e seus dados.
Revise essas configurações regularmente, especialmente antes de períodos de aumento do tráfego no site e de mensagens da sua marca.
Antes de começar
Comece com estas duas verificações de segurança:
- Verificação de segurança de chave de API pública versus privada
- Análise de avaliações de usuário e verificação de acesso
Conclua estas verificações na conta Klaviyo que você quer proteger. Se você não conseguir gerenciar as chaves de API, os usuários ou as configurações de segurança de toda a conta, peça ajuda ao Proprietário da sua conta ou a um Administrador. Trabalhe com o seu desenvolvedor se você não gerencia o código do seu site.
Check-up de segurança de chaves de API públicas vs. privadas
Para acessar as chaves de API da sua conta:
- Clique no nome da conta no canto inferior esquerdo.
- Selecione Configurações > Chaves de API.
Sua chave pública, também chamada de ID do site, está na tabela na primeira seção desta página, enquanto suas chaves privadas estão listadas na segunda tabela, intitulada Chaves privadas de API.
- Chave de API pública
Sua chave de API pública, também chamada de ID do site, identifica sua conta da Klaviyo. Use-a na biblioteca JavaScript da Klaviyo e em chamadas de API do lado do cliente. Ela foi feita para aparecer no código público do seu site. - Chave de API privada
Uma chave que concede acesso para ler ou alterar dados, como listas no Klaviyo, de acordo com os escopos (permissões) atribuídos a ela. Trate as chaves de API privadas como senhas: mantenha-as em um local seguro e nunca as exponha em código público.
As chaves de API privadas começam com “pk_”. As novas chaves também incluem o ID da sua conta antes dos caracteres aleatórios. Por exemplo: pk_ABC123_0123456789abcdef0123456789abcdef01. Algumas chaves existentes usam o formato antigo, sem o ID da conta.
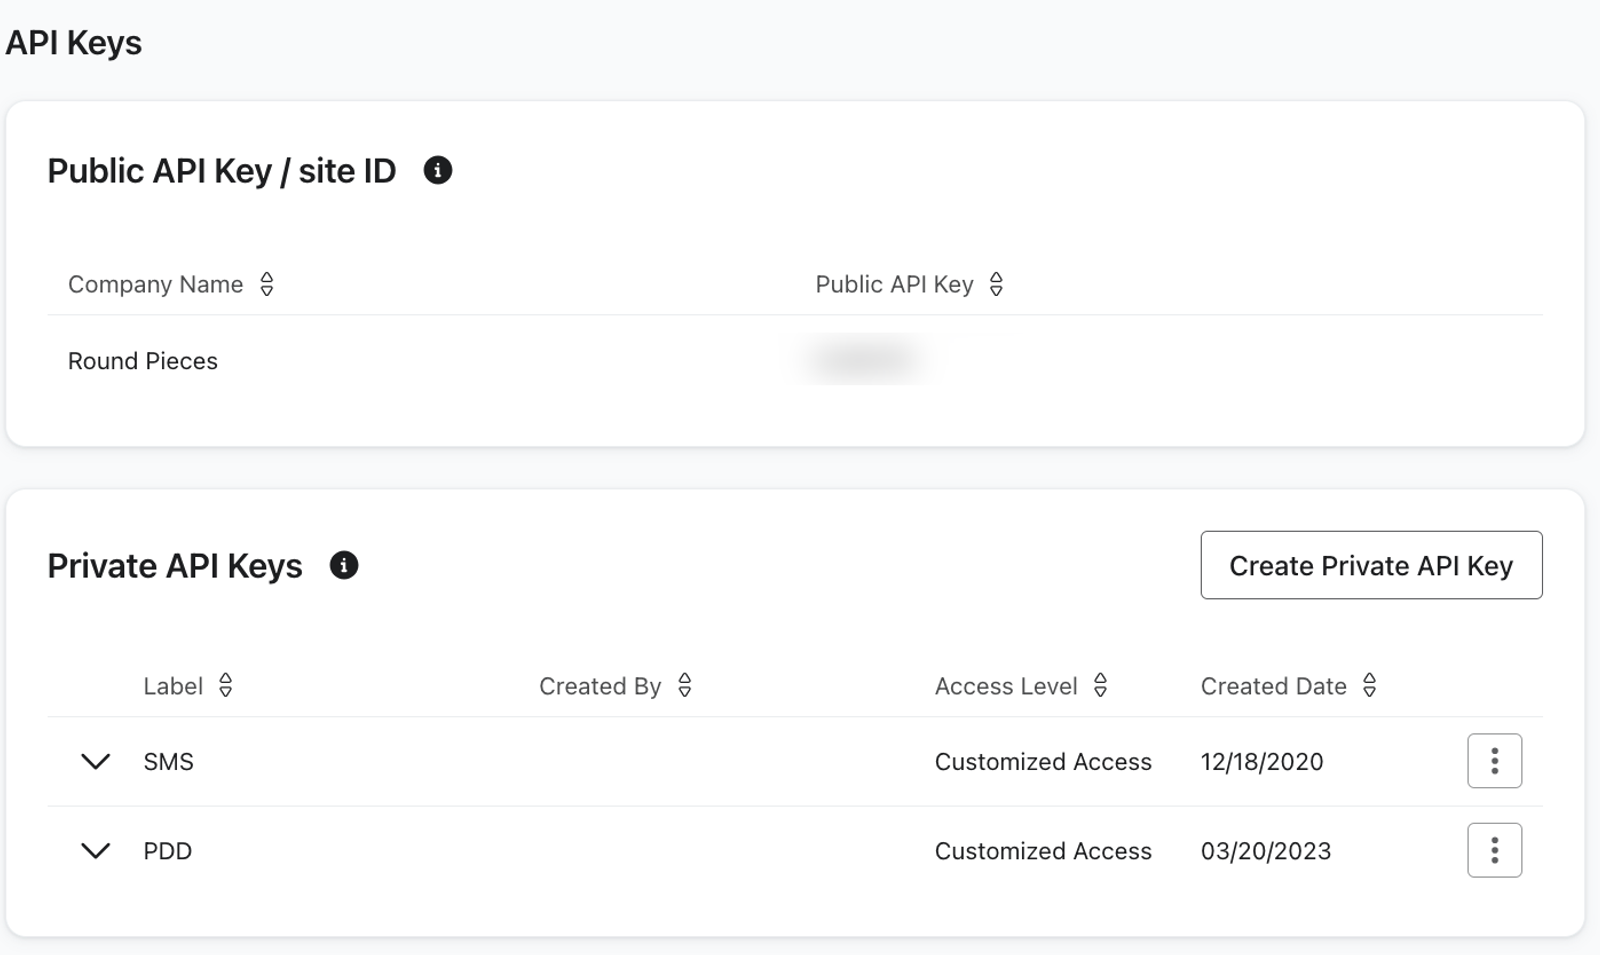
Copie cada chave de API privada para um local seguro, como um gerenciador de senhas, quando você a criar. Você não poderá ver a chave completa novamente depois de sair da página de confirmação.
Por que você não pode usar chaves de API privadas no lugar de chaves de API públicas?
Usar acidentalmente uma chave de API privada em vez de uma pública pode levar ao abuso da sua conta se um agente mal-intencionado encontrar a chave privada. Se você usar a chave de API errada no seu JavaScript, você também não conseguirá coletar ou utilizar os dados aplicáveis com sucesso.
Verifique se todo o código do lado do cliente usa sua chave de API pública
Você escreveu algum código personalizado usando os objetos Learnq, klOnsite ou Klaviyo, código que chama nossos pontos de extremidade de API do lado do cliente ou você instalou o Klaviyo.js manualmente? Se sim para qualquer uma das opções acima, é importante verificar se você está usando apenas sua chave de API pública nesses casos.
Você vai querer verificar cada página do seu site com código personalizado. Você pode começar pela sua página inicial:
- Acesse seu site.
- Clique com o botão direito e selecione Ver código-fonte da página.
- Use o comando Localizar do seu navegador para pesquisar no código-fonte da página por “pk_”.
- Verifique se nenhuma chave privada é usada como um valor de company_id, de "token" ou, em casos raros, como um valor da conta.
- Se você encontrar alguma chave de API privada (o valor começa com "pk_"), revise a seção abaixo sobre o que fazer quando sua chave de API privada é exposta.
O que fazer se sua chave de API privada foi exposta
Se a sua chave de API privada foi usada em vez da sua chave de API pública, substitua e exclua a chave exposta o quanto antes. Substituí-la no código do seu site não a revoga. Excluí-la impede que os aplicativos continuem se autenticando com ela, então esses aplicativos vão precisar de chaves de substituição.
- Registre a chave exposta com segurança para poder identificá-la mais tarde e, em seguida, substitua-a no código do lado do cliente do seu site pela sua chave de API pública.
- Identifique todas as integrações e aplicações que usam a chave privada exposta, incluindo código personalizado do lado do servidor.
- Para cada integrações e aplicativo que usa uma chave de API privada exposta, crie uma nova chave nas configurações da sua conta selecionando Criar chave de API privada.
- Insira um nome descritivo para a chave de API privada e selecione o nível de acesso de que a integração precisa. Para limitar o acesso a Escopos da API específicos, escolha Chave personalizada e conceda apenas as permissões de que a integração precisa. Clique em Criar.
- Na página de confirmação, clique em Copiar chave e salve a chave em um local seguro antes de fechar a página. Você não pode ver a chave completa novamente.
- Atualize cada integração ou aplicativo afetado com a nova chave de API privada e verifique se funciona. Mantenha as chaves privadas na configuração do lado do servidor, não no código público do site.
- A exclusão não pode ser desfeita. Verifique o nome e os caracteres finais da chave antes de confirmar a exclusão.
- Volte para Configurações > Chaves de API. Encontre a chave exposta usando o nome dela e os 4 últimos caracteres mostrados na tabela. Abra o menu de ações dela e selecione Excluir e, em seguida, clique em Excluir na caixa de diálogo de confirmação.
Excluir a chave exposta revoga o acesso dela à sua conta. Isso não desfaz nenhum acesso ou alteração que tenha ocorrido antes da exclusão.
Para mais informações sobre a segurança da chave de API, acesse Como gerenciar as chaves de API da sua conta.
Revisão do gerenciamento de usuários e do acesso aos dados
É importante entender quem tem acesso a diferentes recursos e informações na sua conta. Para ver todos os usuários que têm acesso à sua conta:
- Clique no nome da conta no canto inferior esquerdo.
- Selecione Configurações > Usuários.
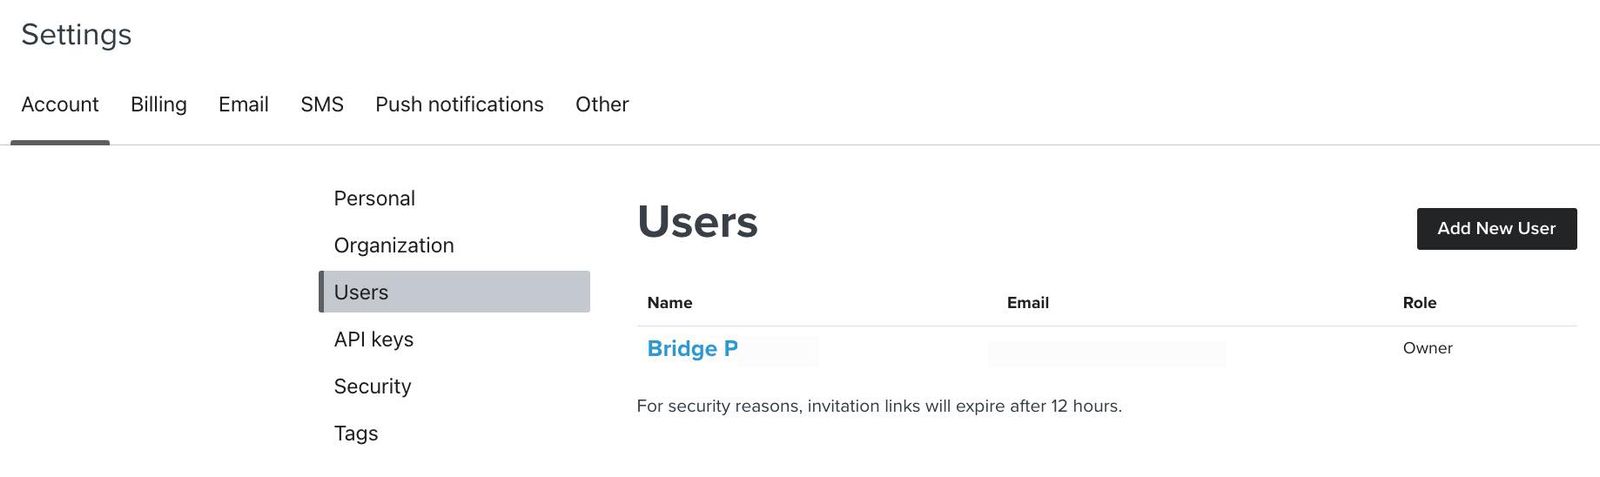
Revise periodicamente os usuários na sua conta e os níveis de acesso deles. Estas 3 atividades vão ajudar a proteger sua conta:
Você não pode excluir o Proprietário da conta. Se a sua conta usa SCIM para gerenciar usuários por um provedor de identidade (IdP), remova o usuário do seu IdP antes de excluí-lo no Klaviyo.
- Revisão de usuário
Revise todos os usuários e identifique quem não precisa mais de acesso. Se a aba Usuários sem atividade aparecer, revise-a também, assim como Usuários com atividade. Abra o menu de ações ao lado de um usuário, selecione Excluir usuário (ou Cancelar convite para um convite pendente) e, em seguida, clique em Excluir usuário na caixa de diálogo de confirmação. Motivos comuns para remover o acesso incluem:- Mudança de função dentro da empresa
- Rescisão de um funcionário
- Vencimento do contrato de um fornecedor terceirizado.
- Revisão de função
Verifique se cada usuário tem apenas as permissões de que precisa para o trabalho. Para mais detalhes sobre as permissões incluídas em cada função de usuário estática, consulte Gerenciamento e privilégios de usuários. - Autenticação multifator
A autenticação multifator adiciona uma etapa de verificação, como um código de uso único, ao seu nome de usuário e senha. Isso ajuda a reduzir o risco de acesso não autorizado se alguém obtiver sua senha. Para exigir autenticação multifator para usuários na sua conta:- Acesse Configurações > Segurança.
- Em métodos de autenticação multifator, ative Exigir para todos os usuários na sua conta. Se a exigência já estiver aplicada, deixe-a ativada.
- Se você ativou a exigência, clique em Ativar na caixa de diálogo de confirmação.
Os usuários que fazem login com um nome de usuário e senha e ainda não configuraram a autenticação multifator serão solicitados a fazer isso na próxima vez que fizerem login. Novos usuários serão solicitados durante o cadastro. Os usuários que fazem login por meio do logon único (SSO) obrigatório seguem os seus requisitos de autenticação de SSO.
Recursos adicionais
- Como gerenciar as chaves de API da sua conta
Como acessar e gerenciar as chaves de API da sua conta Klaviyo.
- Referência de gerenciamento e privilégios de usuários para funções de usuário estáticas
Saiba quais são as diferentes funções de usuário da Klaviyo, as respectivas permissões e as restrições de uso da plataforma. A visão da Klaviyo pode ser diferente dependendo da sua função. Por exemplo, proprietários e administradores não têm acesso às mesmas opções de configuração.