Jak zadbać o bezpieczeństwo konta
Czego się dowiesz?
Dowiedz się, jak sprawdzić klucze API, dostęp użytkowników oraz ustawienia uwierzytelniania wieloskładnikowego (uwierzytelnianie wieloskładnikowe), aby pomóc chronić swoje konto Klaviyo i dane.
Regularnie przeglądaj te ustawienia, zwłaszcza przed okresami zwiększonego ruchu na stronie i intensywniejszą wysyłką wiadomości od Twojej marki.
Kilka słów na początek
Zacznij od tych 2 kontroli zabezpieczeń:
Wykonaj te kontrole na koncie Klaviyo, które chcesz zabezpieczyć. Jeśli nie możesz zarządzać kluczami API, użytkownikami lub ustawieniami zabezpieczeń dla całego konta, poproś o pomoc właściciela konta lub administratora. Współpracuj ze swoim deweloperem, jeśli nie zarządzasz kodem swojej strony internetowej.
Kontrola bezpieczeństwa publicznego i prywatnego klucza API
Aby uzyskać dostęp do kluczy API konta:
- W lewym dolnym rogu kliknij nazwę swojego konta.
- Wybierz Ustawienia > Klucze API.
Twój klucz publiczny, nazywany także identyfikatorem witryny, znajduje się w tabeli w pierwszej sekcji tej strony, natomiast klucze prywatne są wymienione w drugiej tabeli oznaczonej jako Prywatne klucze API.
- Publiczny klucz API
Twój publiczny klucz API, nazywany też identyfikatorem witryny, identyfikuje Twoje konto Klaviyo. Użyj go w bibliotece JavaScript Klaviyo oraz w wywołaniach API po stronie klienta. Jest przeznaczony do umieszczenia w publicznym kodzie Twojej witryny. - Prywatny klucz API
Klucz, który zapewnia dostęp do odczytu lub zmiany danych, takich jak listy w Klaviyo, zgodnie z przypisanymi zakresami (uprawnieniami). Prywatne klucze API należy traktować jak hasła: przechowuj je w bezpiecznym miejscu i nigdy nie ujawniaj ich w publicznym kodzie.
Prywatne klucze API zaczynają się od „pk_”. Nowe klucze zawierają też identyfikator Twojego konta przed losowymi znakami. Na przykład: pk_ABC123_0123456789abcdef0123456789abcdef01. Niektóre istniejące klucze używają starszego formatu bez identyfikatora konta.
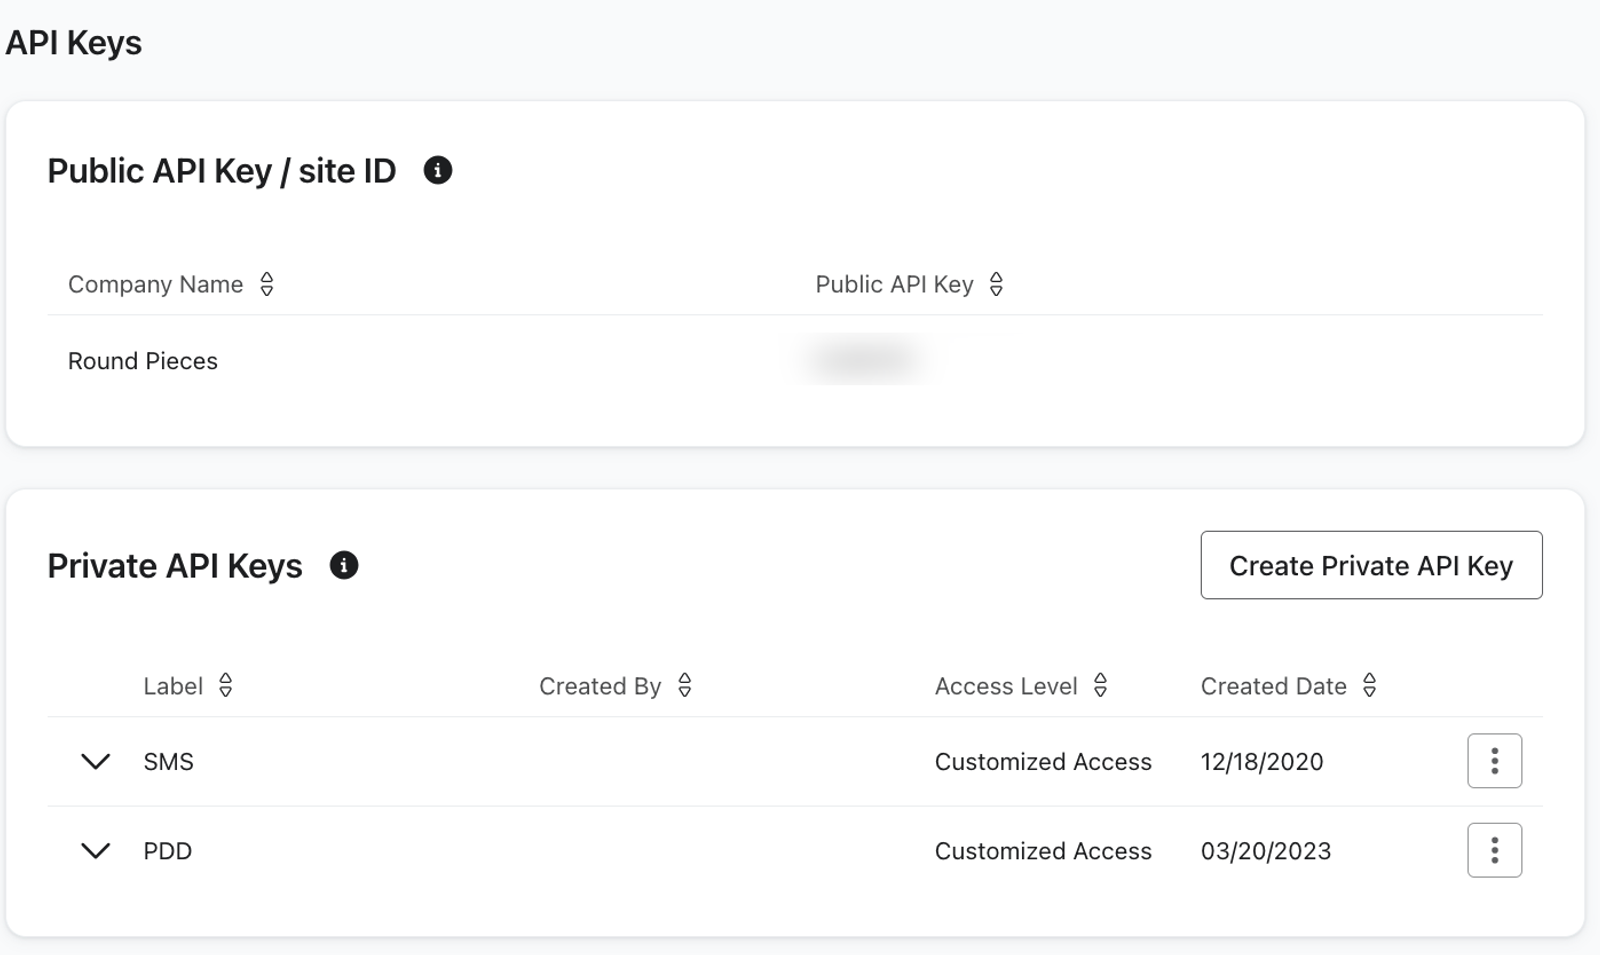
Skopiuj każdy prywatny klucz API do bezpiecznej lokalizacji, takiej jak menedżer haseł, gdy go tworzysz. Nie możesz ponownie wyświetlić pełnego klucza po opuszczeniu strony potwierdzenia.
Dlaczego nie można używać prywatnych kluczy API zamiast publicznych kluczy API?
Przypadkowe użycie prywatnego klucza API zamiast publicznego może doprowadzić do nadużyć na koncie, jeśli złośliwy podmiot znajdzie prywatny klucz. Jeśli w JavaScripcie zostanie użyty nieprawidłowy klucz API, nie będzie też można skutecznie zbierać ani wykorzystywać odpowiednich danych.
Sprawdź, czy cały kod po stronie klienta używa Twojego publicznego klucza API
Czy napisano jakikolwiek kod niestandardowy przy użyciu obiektów Learnq, klOnsite lub Klaviyo, kod, który wywołuje nasze punkty końcowe API po stronie klienta, lub czy zainstalowano Klaviyo.js ręcznie? Jeśli na którekolwiek z powyższych pytań odpowiedź brzmi „tak”, ważne jest, aby w takich przypadkach używać wyłącznie publicznego klucza API.
Warto sprawdzić każdą stronę w witrynie z kodem niestandardowym. Możesz zacząć od strony głównej:
- Otwórz swoją stronę internetową.
- Kliknij prawym przyciskiem myszy i wybierz Wyświetl źródło strony.
- Użyj polecenia Find w przeglądarce, aby wyszukać w źródle strony „pk_”.
- Upewnij się, że żadne klucze prywatne nie są używane jako wartość company_id, „token” lub, w rzadkich przypadkach, wartość konta.
- Jeśli znajdziesz jakiekolwiek prywatne klucze API (wartość zaczyna się od „pk_”), zapoznaj się z sekcją poniżej, aby dowiedzieć się, co zrobić, gdy prywatny klucz API zostanie ujawniony.
Co zrobić, jeśli Twój prywatny klucz API został ujawniony
Jeśli zamiast publicznego klucza API użyto Twojego prywatnego klucza API, jak najszybciej podmień go i usuń ujawniony klucz. Sama podmiana go w kodzie Twojej witryny nie powoduje jego unieważnienia. Usunięcie go uniemożliwia aplikacjom dalsze uwierzytelnianie za jego pomocą, więc te aplikacje będą potrzebować zastępczych kluczy.
- Zapisz bezpiecznie ujawniony klucz, aby móc go później zidentyfikować, a następnie zastąp go w kodzie po stronie klienta na Twojej stronie internetowej swoim publicznym kluczem API.
- Zidentyfikuj każdą integrację i aplikację, która używa ujawnionego klucza prywatnego, w tym niestandardowy kod po stronie serwera.
- Dla każdej integracji i aplikacji, która używa ujawnionego prywatnego klucza API, utwórz nowy klucz w ustawieniach konta, wybierając Utwórz prywatny klucz API.
- Wpisz opisową nazwę prywatnego klucza API i wybierz poziom dostępu, którego potrzebuje integracja. Aby ograniczyć dostęp do określonych zakresów API, wybierz Klucz niestandardowy i przyznaj tylko te uprawnienia, których wymaga integracja. Kliknij Utwórz.
- Na stronie potwierdzenia kliknij Kopiuj klucz i zapisz klucz w bezpiecznym miejscu, zanim zamkniesz stronę. Nie możesz ponownie wyświetlić pełnego klucza.
- Zaktualizuj każdą integrację lub aplikację, której to dotyczy, używając nowego prywatnego klucza API, i sprawdź, czy działa. Przechowuj klucze prywatne w konfiguracji po stronie serwera, a nie w publicznym kodzie witryny.
- Tego działania nie można cofnąć. Sprawdź nazwę klucza i końcowe znaki, zanim potwierdzisz usunięcie.
- Wróć do Ustawienia > klucze API. Znajdź ujawniony klucz, korzystając z jego nazwy i ostatnich 4 znaków widocznych w tabeli. Otwórz jego menu działań i wybierz Usuń, a następnie kliknij Usuń w oknie dialogowym potwierdzenia.
Usunięcie ujawnionego klucza cofa jego dostęp do twojego konta. Nie cofa to żadnego dostępu ani zmian, które nastąpiły przed usunięciem.
Aby dowiedzieć się więcej o bezpieczeństwie klucza API, przejdź do Jak zarządzać kluczami API na swoim koncie.
Sprawdzenie zarządzania użytkownikami i dostępu do danych
Ważne jest, aby rozumieć, kto ma dostęp do różnych funkcji i informacji na koncie. Aby zobaczyć wszystkich użytkowników, którzy mają dostęp do konta:
- W lewym dolnym rogu kliknij nazwę swojego konta.
- Wybierz Ustawienia > Użytkownicy.
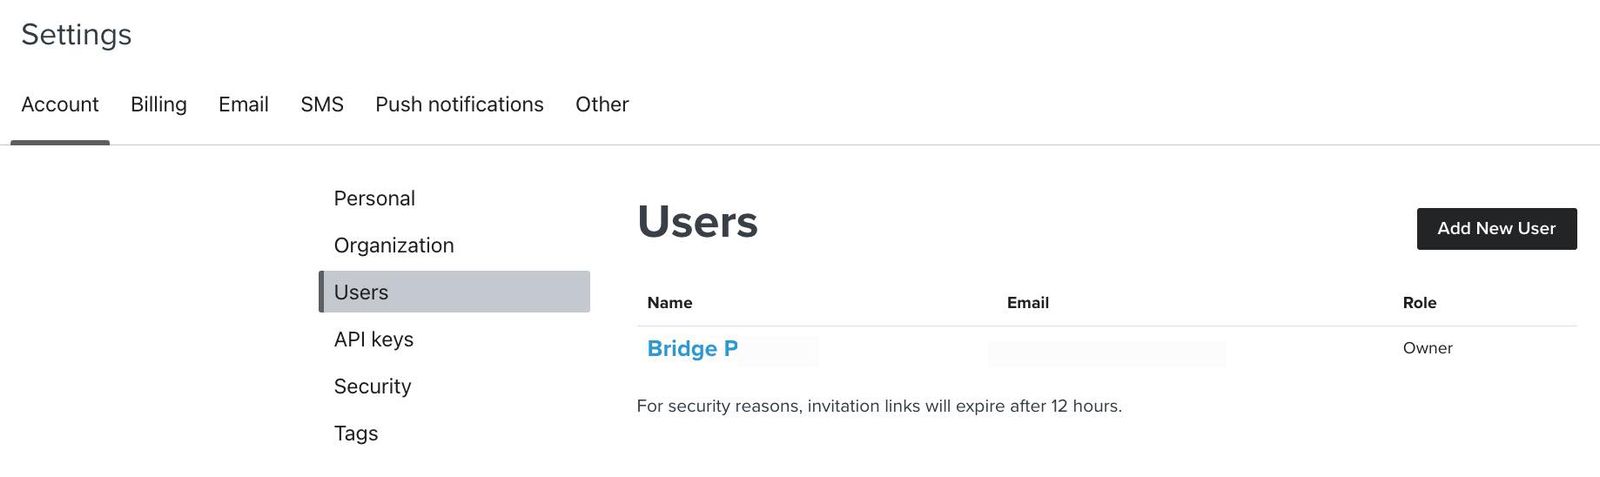
Regularnie przeglądaj użytkowników na swoim koncie i ich poziomy dostępu. Te 3 działania pomogą zabezpieczyć twoje konto:
Nie możesz usunąć właściciela konta. Jeśli Twoje konto używa SCIM do zarządzania użytkownikami przez dostawcę tożsamości (IdP), usuń użytkownika z Twojego dostawcy tożsamości (IdP), zanim usuniesz go w Klaviyo.
- Przegląd użytkowników
Przejrzyj wszystkich użytkowników i zidentyfikuj osoby, które nie potrzebują już dostępu. Jeśli pojawi się karta Nieaktywni użytkownicy, przejrzyj ją tak samo jak Aktywnych użytkowników. Otwórz menu działań obok użytkownika, wybierz Usuń użytkownika (lub Anuluj zaproszenie w przypadku oczekującego zaproszenia), a następnie kliknij Usuń użytkownika w oknie dialogowym potwierdzenia. Najczęstsze powody usunięcia dostępu to:- Zmiana roli w firmie
- Zakończenie zatrudnienia pracownika
- Wygaśnięcie umowy z zewnętrznym dostawcą.
- Przegląd ról
Sprawdź, czy każdy użytkownik ma tylko te uprawnienia, które są mu potrzebne do wykonywania pracy. Szczegółowe informacje o uprawnieniach uwzględnionych w każdej statycznej roli użytkownika znajdziesz w Zarządzanie użytkownikami i uprawnienia. - Uwierzytelnianie wieloskładnikowe
Uwierzytelnianie wieloskładnikowe dodaje krok weryfikacji, na przykład jednorazowy kod, do Twojej nazwy użytkownika i hasła. Pomaga zmniejszyć ryzyko nieautoryzowanego dostępu, jeśli ktoś zdobędzie twoje hasło. Aby wymagać uwierzytelniania wieloskładnikowego dla użytkowników na Twoim koncie:- Przejdź do Ustawienia > Bezpieczeństwo.
- W sekcji Metody uwierzytelniania wieloskładnikowego włącz opcję Wymagaj dla wszystkich użytkowników na Twoim koncie. Jeśli to wymaganie jest już wymuszane, pozostaw je włączone.
- Jeśli włączyłeś(-aś) ten wymóg, w oknie dialogowym potwierdzenia kliknij Włącz.
Użytkownicy, którzy logują się za pomocą nazwy użytkownika i hasła oraz nie skonfigurowali uwierzytelniania wieloskładnikowego, zobaczą prośbę o jego skonfigurowanie przy następnym logowaniu. Nowi użytkownicy zobaczą taką prośbę podczas rejestracji. Użytkownicy logujący się przez wymagane logowanie jednokrotne (SSO) podlegają Twoim wymaganiom uwierzytelniania SSO.
Dodatkowe źródła
- Zarządzanie kluczami API konta
Dowiedz się, jak uzyskać dostęp do kluczy API swojego konta Klaviyo i nimi zarządzać.
- Informacje dodatkowe o zarządzaniu użytkownikami i uprawnieniach dotyczące statycznych ról użytkowników
Poznasz różne role użytkowników w Klaviyo, ich uprawnienia i możliwości dostępu do konta oraz ewentualne ograniczenia w ramach platformy. Widok Klaviyo może się różnić w zależności od roli użytkownika. Na przykład właściciele widzą inne opcje ustawień konta niż administratorzy.