Cómo mantener tu cuenta segura
Objetivos del artículo
Aprende a revisar las claves de API, el acceso de usuarios y la configuración de autenticación multifactor (autenticación multifactor) para ayudar a proteger tu cuenta de Klaviyo y tus datos.
Revisa esta configuración con regularidad, especialmente antes de periodos de mayor tráfico en el sitio web y de más mensajes de tu marca.
Antes de empezar
Empieza con estas 2 revisiones de seguridad:
- Revisión de seguridad de la clave de API pública vs. privada
- Revisión de usuario y verificación de acceso
Completa estas comprobaciones en la cuenta de Klaviyo que quieres proteger. Si no puedes administrar claves de API, usuarios o ajustes de seguridad de toda la cuenta, pide ayuda al Propietario de la cuenta o a un Administrador. Trabaja con tu desarrollador si no administras el código de tu sitio web.
Revisión de seguridad de claves de API públicas y privadas
Para acceder a las claves de API de la cuenta:
- Haz clic en el nombre de tu cuenta en la esquina inferior izquierda.
- Selecciona Configuración > Claves de API.
Tu clave pública, también llamada ID del sitio, está en la tabla de la primera sección de esta página, mientras que tus claves privadas están en la segunda tabla con la etiqueta Claves privadas de API.
- Clave de API pública
Tu clave de API pública, también llamada ID del sitio, identifica tu cuenta de Klaviyo. Úsala en la biblioteca de JavaScript de Klaviyo y en las llamadas a la interfaz de programación de aplicaciones (API) del lado del cliente. Está pensada para aparecer en el código público del sitio web. - Clave de API privada
Una clave que otorga acceso para leer o cambiar datos, como listas en Klaviyo, según los alcances (permisos) asignados. Trata las claves de API privadas como si fueran contraseñas: guárdalas en un lugar seguro y nunca las expongas en código público.
Las claves de API privadas comienzan con “pk_”. Las claves nuevas también incluyen el ID de la cuenta antes de los caracteres aleatorios. Por ejemplo: pk_ABC123_0123456789abcdef0123456789abcdef01. Algunas claves existentes usan el formato anterior sin el ID de la cuenta.
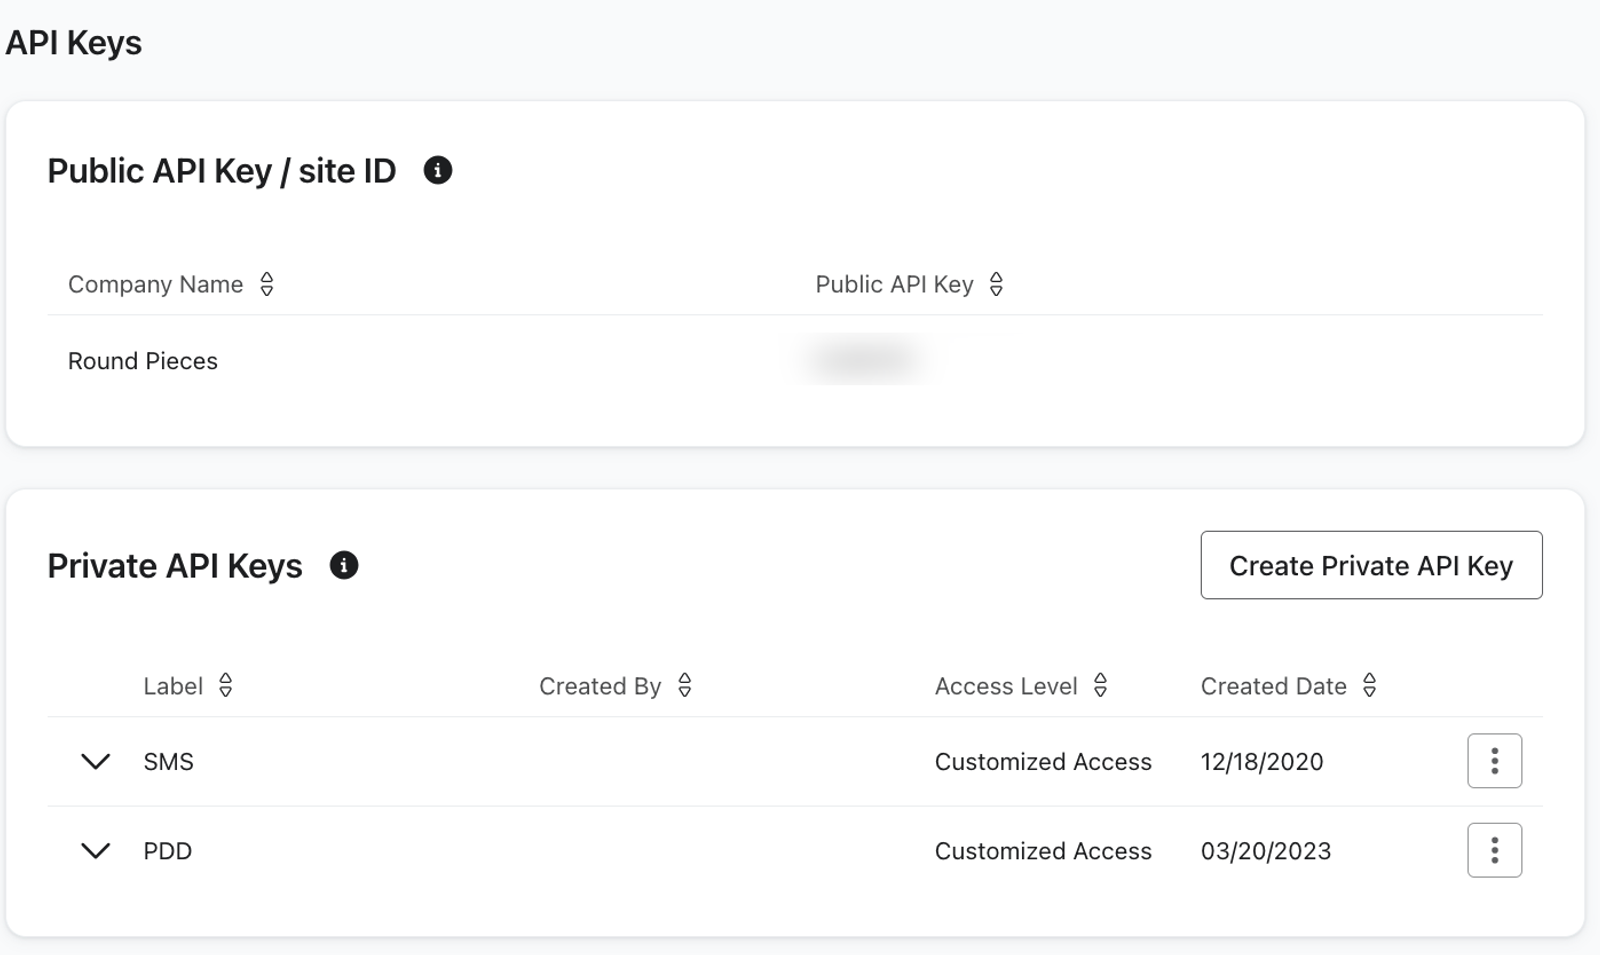
Copia cada clave de API privada en un lugar seguro, como un administrador de contraseñas, cuando la crees. No podrás volver a ver la clave completa después de salir de la página de confirmación.
¿Por qué no puedes usar claves de API privadas en lugar de claves de API públicas?
Usar accidentalmente una clave de API privada en lugar de una pública puede provocar un abuso de tu cuenta si un actor malicioso encuentra la clave privada. Si usas la clave de API incorrecta en tu JavaScript, tampoco podrás recopilar o utilizar correctamente los datos correspondientes.
Verifica que todo el código del lado del cliente use la clave de API pública
¿Has escrito algún código personalizado con los objetos Learnq, klOnsite o Klaviyo, código que llama a nuestros puntos de conexión de la interfaz de programación de aplicaciones (API) del lado del cliente, o instalaste Klaviyo.js manualmente? Si respondiste que sí a cualquiera de las opciones anteriores, es importante verificar que solo estés usando tu clave de API pública en estos casos.
Te conviene revisar cada página de tu sitio con código personalizado. Puedes empezar con la página de inicio:
- Abre el sitio web.
- Haz clic derecho y selecciona Ver código fuente de la página.
- Usa el comando Buscar del navegador para buscar “pk_” en el código fuente de la página.
- Asegúrate de que no se utilicen claves privadas como company_id, valor de "token" o, en casos poco frecuentes, valor de cuenta.
- Si encuentras claves de API privadas (el valor comienza con “pk_”), revisa la sección de abajo sobre qué hacer cuando se expone tu clave de API privada.
Qué hacer si se expuso la clave de API privada
Si se utilizó la clave de API privada en lugar de la clave de API pública, reemplaza y elimina de inmediato la clave expuesta. Reemplazarla en el código del sitio web no la revoca. Eliminarla evita que las aplicaciones sigan autenticándose con ella, por lo que esas aplicaciones necesitarán claves de reemplazo.
- Guarda la clave expuesta de forma segura para que puedas identificarla más adelante y luego reemplázala en el código del lado del cliente de tu sitio web por tu clave de API pública.
- Identifica cada integración y aplicación que use la clave privada expuesta, incluido el código personalizado del lado del servidor.
- Para cada integración y aplicación que use una clave de API privada expuesta, crea una nueva clave en la configuración de la cuenta al seleccionar Crear clave de API privada.
- Ingresa un nombre de clave de API privada descriptivo y selecciona el nivel de acceso que necesita la integración. Para limitar el acceso a alcances específicos de la API, elige Clave personalizada y otorga solo los permisos que requiere la integración. Haz clic en Crear.
- En la página de confirmación, haz clic en Copiar clave y guarda la clave en una ubicación segura antes de cerrar la página. No puedes volver a ver la clave completa.
- Actualiza cada integración o aplicación afectada con su nueva clave de API privada y verifica que funcione. Mantén las claves privadas en la configuración del servidor, no en el código público del sitio web.
- La eliminación no se puede deshacer. Revisa el nombre de la clave y los caracteres finales antes de confirmar la eliminación.
- Vuelve a Configuración > Claves de API. Encuentra la clave expuesta usando su nombre y los últimos 4 caracteres que se muestran en la tabla. Abre su menú de acciones y selecciona Eliminar; luego, haz clic en Eliminar en el cuadro de diálogo de confirmación.
Al eliminar la clave expuesta, se revoca su acceso a la cuenta. No revierte ningún acceso ni cambio que haya ocurrido antes de la eliminación.
Para más información sobre la seguridad de las claves de API, visita Cómo administrar las claves de API de tu cuenta.
Revisión de administración de usuarios y acceso a datos
Es importante entender quién tiene acceso a diferentes funciones e información en la cuenta. Para ver a todos los usuarios que tienen acceso a la cuenta:
- Haz clic en el nombre de tu cuenta en la esquina inferior izquierda.
- Selecciona Configuración > Usuarios.
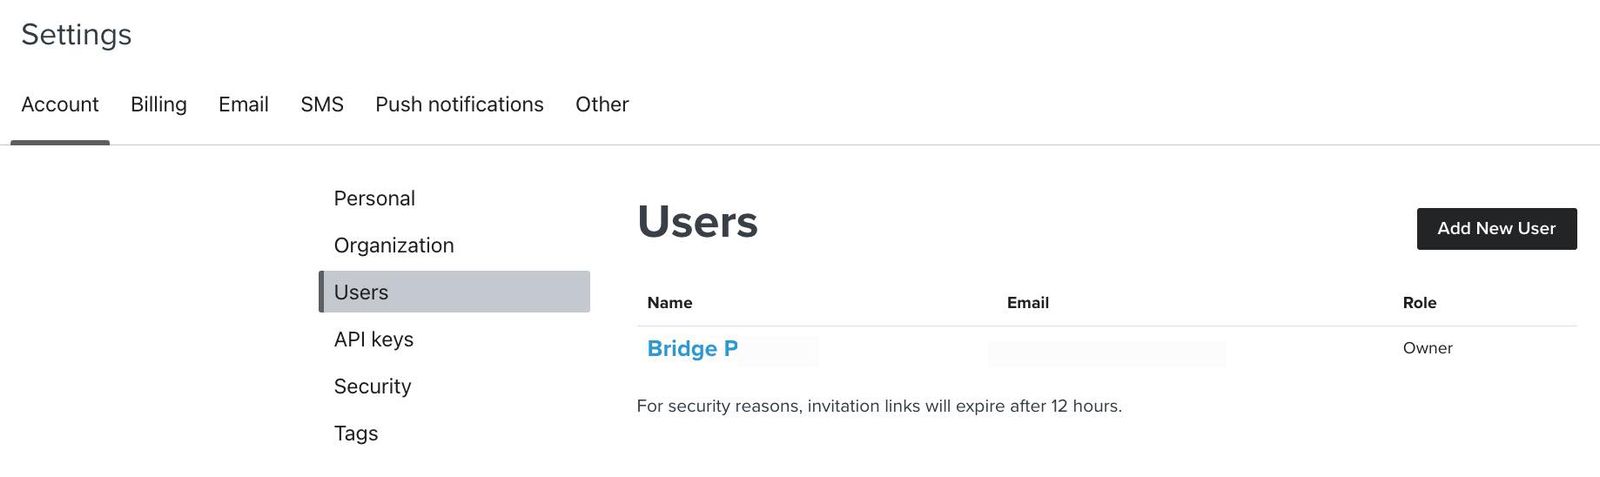
Revisa periódicamente los usuarios de la cuenta y sus niveles de acceso. Estas 3 actividades ayudarán a proteger la cuenta:
No puedes eliminar al Propietario de la cuenta. Si tu cuenta usa SCIM para administrar usuarios a través de un proveedor de identidad (IdP), elimina al usuario de tu proveedor de identidad (IdP) antes de eliminarlo en Klaviyo.
- Revisión de usuarios
Revisa todos los usuarios e identifica a cualquiera que ya no necesite acceso. Si aparece la pestaña Usuarios sin actividad, revísala, así como Usuarios con actividad. Abre el menú de acciones junto a un usuario, selecciona Eliminar usuario (o Cancelar invitación para una invitación pendiente) y luego haz clic en Eliminar usuario en el cuadro de diálogo de confirmación. Los motivos más comunes para quitar el acceso son los siguientes:- Cambio de rol dentro de la empresa
- Despido de un empleado
- Vencimiento del contrato de un proveedor externo.
- Revisión de roles
Verifica que cada usuario tenga solo los permisos que necesita para su trabajo. Para obtener más detalles sobre los permisos incluidos en cada rol de usuario estático, consulta Administración de usuarios y privilegios. - Autenticación multifactor
Autenticación multifactor agrega un paso de verificación, como un código de un solo uso, a tu nombre de usuario y contraseña. Esto ayuda a reducir el riesgo de acceso no autorizado si alguien obtiene tu contraseña. Para solicitar autenticación multifactor a los usuarios de tu cuenta:- Ve a Configuración > Seguridad.
- En Métodos de autenticación multifactor, activa Solicitar para todos los usuarios de la cuenta. Si el requisito ya se aplica, déjalo activado.
- Si activaste el requisito, haz clic en Activar en el cuadro de diálogo de confirmación.
A los usuarios que inician sesión con un nombre de usuario y contraseña y no han configurado la autenticación multifactor se les pedirá que lo hagan la próxima vez que inicien sesión. A los usuarios nuevos se les pedirá hacerlo durante el registro. Los usuarios que inician sesión mediante el inicio de sesión único (SSO) obligatorio siguen los requisitos de autenticación de SSO.
Recursos adicionales
- Cómo administrar las claves de API de tu cuenta
Descubre cómo acceder y gestionar las claves de API de tu cuenta de Klaviyo.
- Administración de usuarios y referencia de privilegios para roles de usuario estáticos
Conoce los diferentes roles de usuario en Klaviyo, sus permisos de cuenta y acceso, así como sus posibles restricciones dentro de la plataforma. Dependiendo de tu rol, la visualización de Klaviyo puede ser diferente. Por ejemplo, los Propietarios ven opciones de configuración de cuenta diferentes a las de los Administradores.