Come mantenere sicuro il tuo account
Cosa imparerai
Scopri come rivedere le tue chiavi API, l’accesso utente e le impostazioni di autenticazione a più fattori (MFA) per aiutarti a proteggere il tuo account Klaviyo e i tuoi dati.
Rivedi regolarmente queste impostazioni, soprattutto prima dei periodi di maggiore traffico sul sito web e di aumento della messaggistica del tuo brand.
Prima di iniziare
Inizia con questi 2 controlli di sicurezza:
- Controllo di sicurezza delle chiavi API pubbliche e private
- Revisione utente e controllo degli accessi
Completa questi controlli nell’account Klaviyo che vuoi proteggere. Se non puoi gestire le chiavi API, gli utenti o le impostazioni di sicurezza a livello di account, chiedi al Proprietario dell’account o a un Amministratore di aiutarti. Collabora con chi sviluppa il tuo sito se non gestisci il codice del sito web.
Controllo della sicurezza delle chiavi API pubbliche rispetto a quelle private
Per accedere alle chiavi API del tuo account:
- Clicca sul nome del tuo account nell'angolo in basso a sinistra.
- Seleziona Impostazioni > Chiavi API.
La tua chiave pubblica, detta anche ID sito, si trova nella tabella nella prima sezione di questa pagina, mentre le tue chiavi private sono elencate nella seconda tabella denominata Chiavi API private.
- Chiave API pubblica
La tua chiave API pubblica, chiamata anche ID del sito, identifica il tuo account Klaviyo. Usala nella libreria JavaScript di Klaviyo e nelle chiamate API lato client. È pensata per essere visibile nel codice pubblico del tuo sito web. - Chiave API privata
Una chiave che concede l’accesso per leggere o modificare i dati, ad esempio le liste in Klaviyo, in base agli ambiti (autorizzazioni) assegnati. Tratta le chiavi API private come password: conservale in un luogo sicuro e non esporle mai in codice pubblico.
Le chiavi API private iniziano con "pk_". Le nuove chiavi includono anche l'ID del tuo account prima dei caratteri casuali. Ad esempio: pk_ABC123_0123456789abcdef0123456789abcdef01. Alcune chiavi esistenti utilizzano il vecchio formato senza l'ID account.
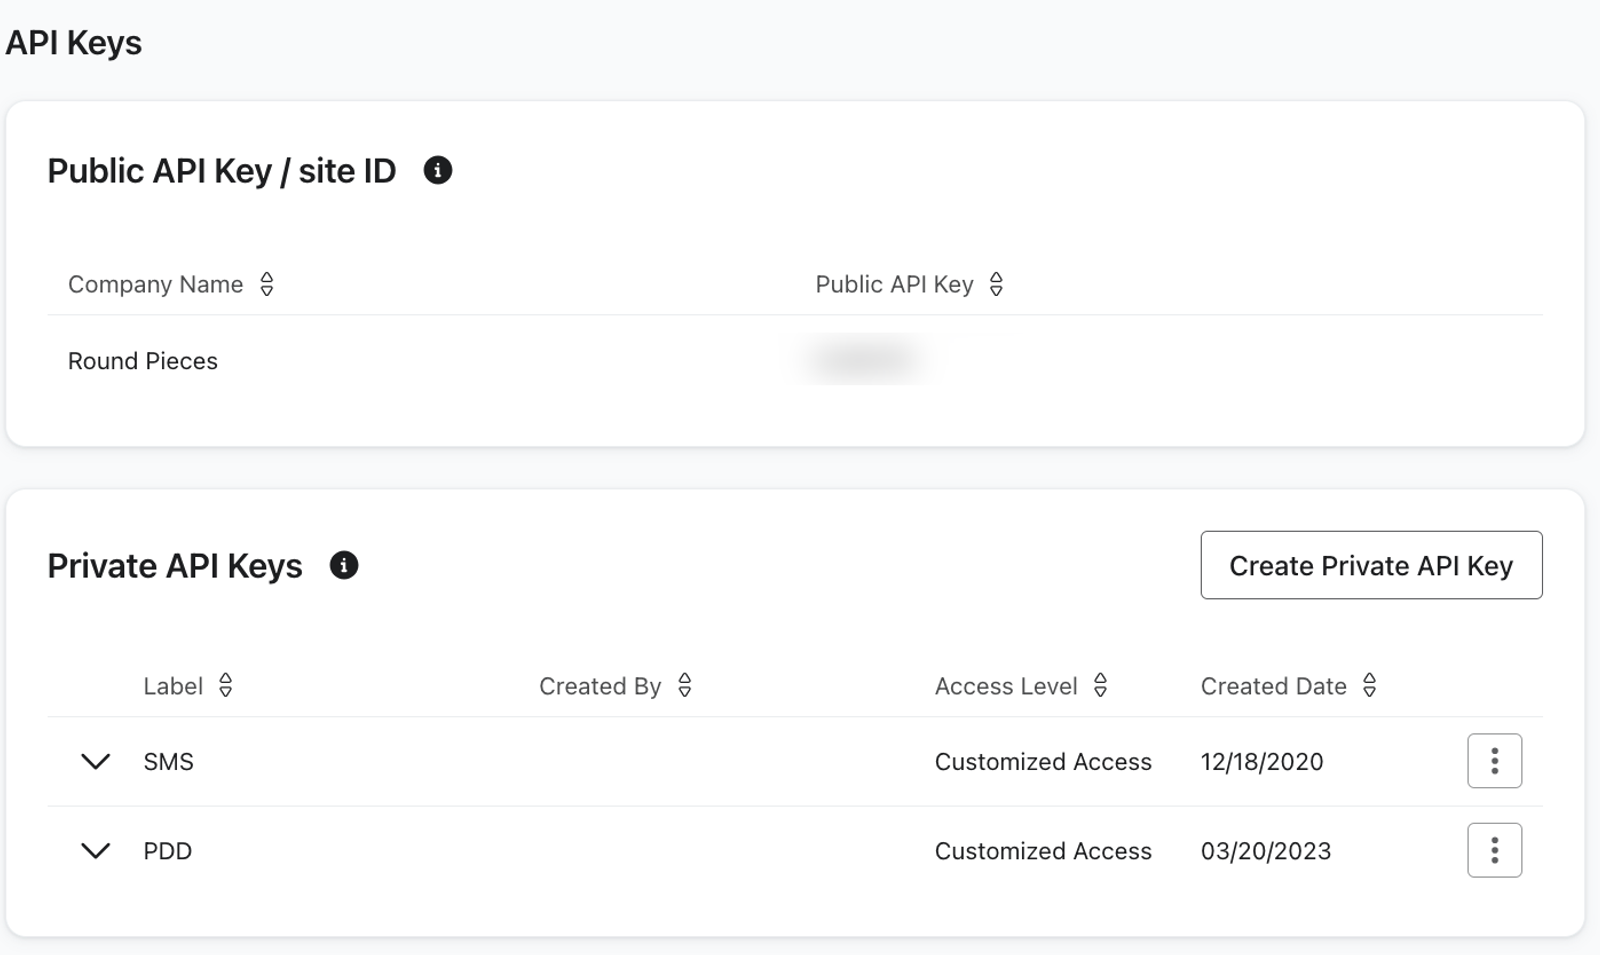
Copia ogni chiave API privata in un luogo sicuro, ad esempio un gestore di password, quando la crei. Non puoi più visualizzare la chiave completa dopo aver lasciato la pagina di conferma.
Perché non puoi usare chiavi API private al posto di chiavi API pubbliche?
Usare per errore una chiave API privata invece di una pubblica può portare ad abusi sul tuo account se un malintenzionato trova la chiave privata. Se usi la chiave API sbagliata nel tuo JavaScript, non riuscirai nemmeno a raccogliere o utilizzare correttamente i dati pertinenti.
Verifica che tutto il codice lato client utilizzi la tua chiave API pubblica
Hai scritto del codice personalizzato usando gli oggetti Learnq, klOnsite o Klaviyo, del codice che chiama i nostri endpoint API lato client o hai installato Klaviyo.js manualmente? Se hai risposto sì a una delle opzioni sopra, è importante verificare che in questi casi tu stia usando solo la tua chiave API pubblica.
Ti consigliamo di controllare ogni pagina del tuo sito con codice personalizzato. Puoi iniziare dalla tua home page:
- Apri il tuo sito web.
- Fai clic con il pulsante destro del mouse e seleziona Visualizza sorgente pagina.
- Usa il comando Trova del browser per cercare nel codice sorgente della pagina "pk_".
- Assicurati che nessuna chiave privata venga utilizzata come company_id, valore "token" o, in rari casi, valore dell’account.
- Se trovi chiavi API private (il valore inizia con “pk_”), consulta la sezione seguente su cosa fare quando la tua chiave API privata viene esposta.
Cosa fare se la tua chiave API privata è stata esposta
Se è stata usata la tua chiave API privata invece della tua chiave API pubblica, sostituisci ed elimina tempestivamente la chiave esposta. Sostituirla nel codice del tuo sito web non la revoca. Eliminarla impedisce alle applicazioni di continuare ad autenticarsi con essa, quindi queste applicazioni avranno bisogno di chiavi sostitutive.
- Registra la chiave esposta in modo sicuro, così puoi identificarla in seguito, quindi sostituiscila nel codice lato client del tuo sito web con la tua chiave API pubblica.
- Identifica tutte le integrazioni e le applicazioni che utilizzano la chiave privata esposta, incluso il codice personalizzato lato server.
- Per ogni integrazione e applicazione che utilizza una chiave API privata esposta, crea una nuova chiave nelle impostazioni del tuo account selezionando Crea chiave API privata.
- Inserisci un nome della chiave API privata descrittivo e seleziona il livello di accesso di cui ha bisogno l’integrazione. Per limitare l’accesso a specifici ambiti API, scegli Chiave personalizzata e concedi solo le autorizzazioni richieste dall’integrazione. Fai clic su Crea.
- Nella pagina di conferma, fai clic su Copia chiave e salva la chiave in un luogo sicuro prima di chiudere la pagina. Non puoi visualizzare di nuovo la chiave completa.
- Aggiorna ogni integrazione o applicazione interessata con la nuova chiave API privata e verifica che funzioni. Conserva le chiavi private nella configurazione lato server, non nel codice pubblico del sito web.
- L’eliminazione non può essere annullata. Verifica il nome della chiave e i caratteri finali prima di confermare l’eliminazione.
- Torna a Impostazioni > Chiavi API. Trova la chiave esposta usando il suo nome e gli ultimi 4 caratteri mostrati nella tabella. Apri il suo menu Azioni e seleziona Elimina, poi fai clic su Elimina nella finestra di dialogo di conferma.
L'eliminazione della chiave esposta revoca il suo accesso al tuo account. Non annulla eventuali accessi o modifiche avvenuti prima dell'eliminazione.
Per maggiori informazioni sulla sicurezza delle chiavi API, vai a Come gestire le chiavi API del tuo account.
Verifica della gestione degli utenti e dell'accesso ai dati
È importante capire chi ha accesso alle diverse funzionalità e informazioni nel tuo account. Per vedere tutti gli utenti che hanno accesso al tuo account:
- Clicca sul nome del tuo account nell'angolo in basso a sinistra.
- Seleziona Impostazioni > Utenti.
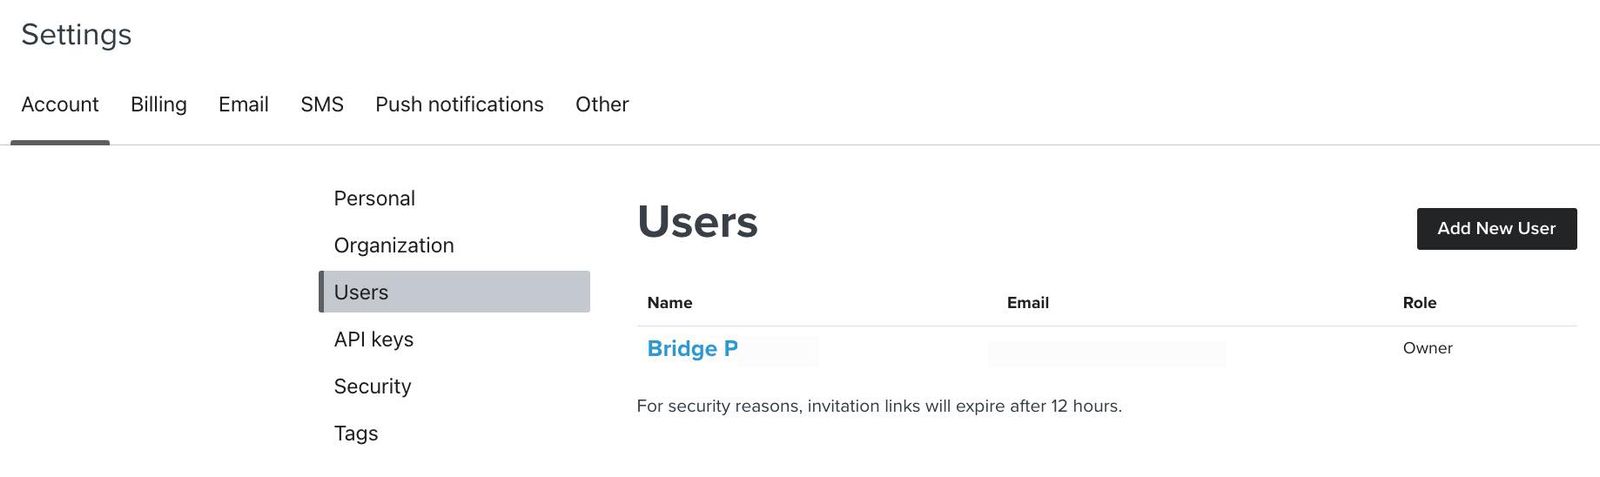
Rivedi periodicamente gli utenti presenti nel tuo account e i loro livelli di accesso. Queste 3 attività ti aiuteranno a proteggere il tuo account:
Non puoi eliminare il Proprietario dell'account. Se il tuo account utilizza SCIM per gestire gli utenti tramite un provider di identità (IdP), rimuovi l'utente dal tuo IdP prima di eliminarlo in Klaviyo.
- Revisione dell’utente
Esamina tutti gli utenti e identifica chi non ha più bisogno dell’accesso. Se viene visualizzata la scheda Utenti inattivi, esaminala insieme a Utenti attivi. Apri il menu Azioni accanto a un utente, seleziona Elimina utente (o Annulla invito per un invito in attesa), quindi fai clic su Elimina utente nella finestra di dialogo di conferma. I motivi comuni per rimuovere l’accesso includono:- Modifica del ruolo all’interno dell’azienda
- Cessazione del rapporto di lavoro di una persona dipendente
- Scadenza del contratto di un fornitore terzo.
- Verifica dei ruoli
Controlla che ogni utente abbia solo le autorizzazioni necessarie per il proprio lavoro. Per maggiori dettagli sulle autorizzazioni incluse in ogni ruolo utente statico, consulta Gestione utenti e privilegi. - autenticazione a più fattori
autenticazione a più fattori aggiunge un passaggio di verifica, come un codice monouso, al tuo nome utente e alla tua password. Aiuta a ridurre il rischio di accesso non autorizzato se qualcuno ottiene la tua password. Per richiedere l’autenticazione a più fattori per gli utenti del tuo account:- Vai su Impostazioni > Sicurezza.
- In Metodi di autenticazione a più fattori, attiva Richiedi per tutti gli utenti del tuo account. Se il requisito è già applicato, lascialo attivo.
- Se hai attivato il requisito, fai clic su Abilita nella finestra di dialogo di conferma.
Alle persone che accedono con nome utente e password e non hanno configurato l'autenticazione a più fattori verrà chiesto di farlo al successivo accesso. Alle nuove persone verrà chiesto durante la registrazione. Gli utenti che accedono tramite single sign-on (SSO) obbligatorio seguono i requisiti di autenticazione SSO.
Risorse aggiuntive
- Come gestire le chiavi API del tuo account
Scopri come accedere alle tue chiavi API e come gestirle per il tuo account Klaviyo.
- Informazioni di riferimento sulla gestione degli utenti e sui privilegi per i ruoli utente statici
Scopri i diversi ruoli utente di Klaviyo, le autorizzazioni e l'accesso al relativo account, nonché le potenziali restrizioni all'interno della piattaforma. A seconda del tuo ruolo, la vista di Klaviyo potrebbe apparire diversa. Ad esempio, i Proprietari vedono opzioni di impostazione dell'account diverse rispetto agli Amministratori.