Comment préserver la sécurité de votre compte
Objectif de cet article
Découvrez comment examiner vos clés d’API, l’accès des utilisateurs et vos paramètres d’authentification multifacteur (MFA) afin de contribuer à protéger votre compte Klaviyo et vos données.
Examinez régulièrement ces paramètres, en particulier avant les périodes de hausse du trafic sur votre site web et d’augmentation du volume de messages envoyés par votre marque.
Avant de commencer
Commencez par ces 2 vérifications de sécurité :
- Contrôle de sécurité des clés d’API publiques et privées
- Revue des utilisateurs et vérification des accès
Effectuez ces vérifications dans le compte Klaviyo que vous souhaitez sécuriser. Si vous ne pouvez pas gérer les clés d’API, les utilisateurs, ou les paramètres de sécurité à l’échelle du compte, demandez au propriétaire de votre compte, ou à un administrateur, de vous aider. Collaborez avec votre développeur si vous ne gérez pas le code de votre site Web.
Contrôle de sécurité des clés d’API publiques et privées
Pour accéder aux clés d’API de votre compte :
- Cliquez sur le nom de votre compte dans le coin inférieur gauche.
- Sélectionnez Paramètres > Clés d'API.
Votre clé publique, aussi appelée votre ID de site, se trouve dans le tableau de la première section de cette page, tandis que vos clés privées sont répertoriées dans le deuxième tableau intitulé Clés d’API privées.
- Clé d’API publique
Votre clé d’API publique, également appelée ID de site, identifie votre compte Klaviyo. Utilisez-la dans la bibliothèque JavaScript Klaviyo et pour les appels d’API côté client. Elle est destinée à apparaître dans le code public de votre site web. - Clé d’API privée
Une clé qui accorde l’accès pour lire ou modifier des données, comme des listes dans Klaviyo, selon ses portées (autorisations) attribuées. Traitez les clés d’API privées comme des mots de passe : conservez-les en lieu sûr et ne les exposez jamais dans du code public.
Les clés d’API privées commencent par « pk_ ». Les nouvelles clés incluent également l’ID de votre compte avant les caractères aléatoires. Par exemple : pk_ABC123_0123456789abcdef0123456789abcdef01. Certaines clés existantes utilisent l’ancien format sans l’ID de compte.
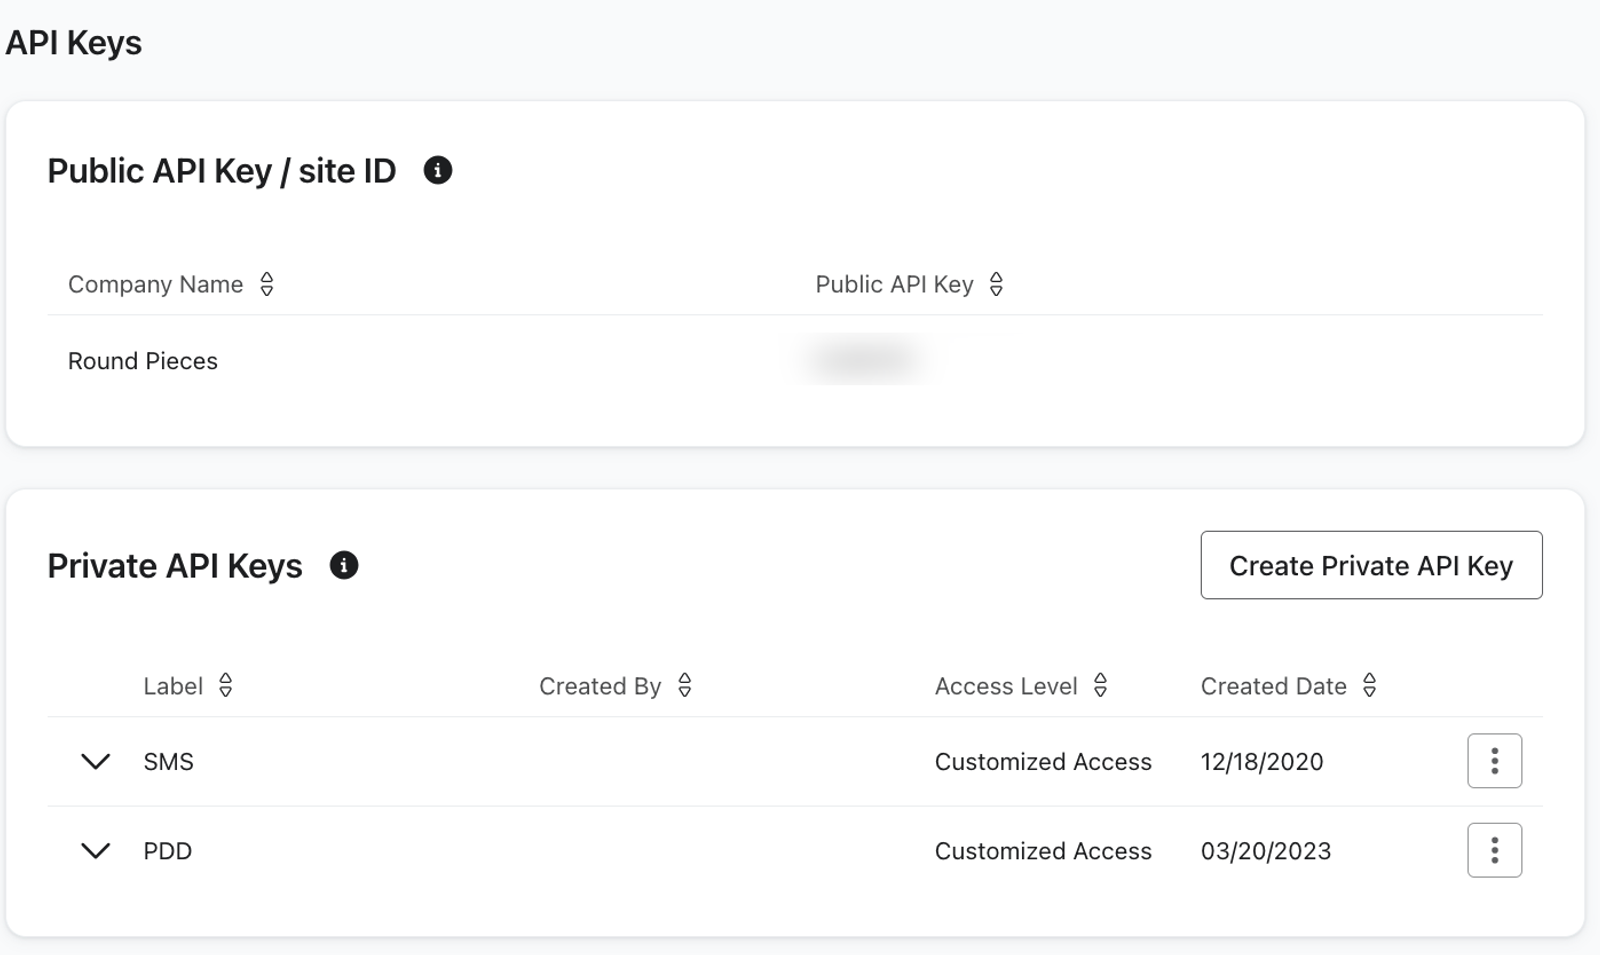
Copiez chaque clé d’API privée dans un emplacement sécurisé, tel qu’un gestionnaire de mots de passe, lorsque vous la créez. Vous ne pouvez plus consulter la clé complète après avoir quitté la page de confirmation.
Pourquoi ne pouvez-vous pas utiliser des clés d’API privées à la place des clés d’API publiques ?
L’utilisation accidentelle d’une clé d’API privée au lieu d’une clé publique peut entraîner un abus de votre compte si un acteur malveillant trouve la clé privée. Si vous utilisez la mauvaise clé d’API dans votre JavaScript, vous ne pourrez pas non plus collecter ou exploiter correctement les données applicables.
Vérifiez que tout le code côté client utilise votre clé d’API publique
Avez-vous écrit du code personnalisé à l’aide des objets Learnq, klOnsite ou Klaviyo, du code qui appelle nos points de terminaison d’API côté client, ou avez-vous installé Klaviyo.js manuellement? Si vous répondez oui à l’un des points ci-dessus, il est important de vérifier que vous utilisez uniquement votre clé d’API publique dans ces cas.
Vous devrez vérifier chaque page de votre site avec du code personnalisé. Vous pouvez commencer par votre page d’accueil :
- Ouvrez votre site web.
- Faites un clic droit et sélectionnez Afficher le code source de la page.
- Utilisez la commande Rechercher de votre navigateur pour rechercher « pk_ » dans le code source de la page.
- Assurez-vous qu’aucune clé privée n’est utilisée comme company_id, valeur « token » ou, dans de rares cas, valeur de compte.
- Si vous trouvez des clés d’API privées (la valeur commence par « pk_ »), consultez la section ci-dessous pour savoir quoi faire lorsque votre clé d’API privée est exposée.
Que faire si votre clé d’API privée a été exposée
Si votre clé d’API privée a été utilisée au lieu de votre clé d’API publique, remplacez-la et supprimez rapidement la clé exposée. La remplacer dans le code de votre site web ne la révoque pas. La supprimer empêche les applications de continuer à s’authentifier avec elle, donc ces applications auront besoin de clés de remplacement.
- Enregistrez la clé exposée en lieu sûr afin de pouvoir l’identifier plus tard, puis remplacez-la dans le code côté client de votre site web par votre clé d’API publique.
- Identifiez chaque intégration et application qui utilise la clé privée exposée, y compris le code personnalisé côté serveur.
- Pour chaque intégration et application qui utilise une clé d’API privée exposée, créez une nouvelle clé dans les paramètres de votre compte en sélectionnant Créer une clé d’API privée.
- Saisissez un nom de clé d’API privée descriptif, puis sélectionnez le niveau d’accès dont l’intégration a besoin. Pour limiter l’accès à des champs d’application de l’API spécifiques, choisissez Clé personnalisée et accordez uniquement les autorisations dont l’intégration a besoin. Cliquez sur Créer.
- Sur la page de confirmation, cliquez sur Copier la clé et enregistrez la clé dans un endroit sécurisé avant de fermer la page. Vous ne pouvez plus consulter la clé complète.
- Mettez à jour chaque intégration ou application concernée avec sa nouvelle clé d’API privée, et vérifiez qu’elle fonctionne. Conservez les clés privées dans une configuration côté serveur, et non dans le code public du site web.
- Cette action est irréversible. Vérifiez le nom de la clé et ses caractères de fin avant de confirmer la suppression.
- Revenez à Paramètres > Clés d’API. Trouvez la clé exposée à l’aide de son nom et des 4 derniers caractères affichés dans le tableau. Ouvrez son menu d’actions et sélectionnez Supprimer, puis cliquez sur Supprimer dans la boîte de dialogue de confirmation.
La suppression de la clé exposée révoque son accès à votre compte. Cela n’annule aucun accès ni aucune modification intervenus avant la suppression.
Pour en savoir plus sur la sécurité des clés d’API, consultez Comment gérer les clés d’API de votre compte.
Vérification de la gestion des utilisateurs et de l’accès aux données
Il est important de comprendre qui a accès aux différentes fonctionnalités et informations de votre compte. Pour voir tous les utilisateurs qui ont accès à votre compte :
- Cliquez sur le nom de votre compte dans le coin inférieur gauche.
- Sélectionnez Paramètres > Utilisateurs.
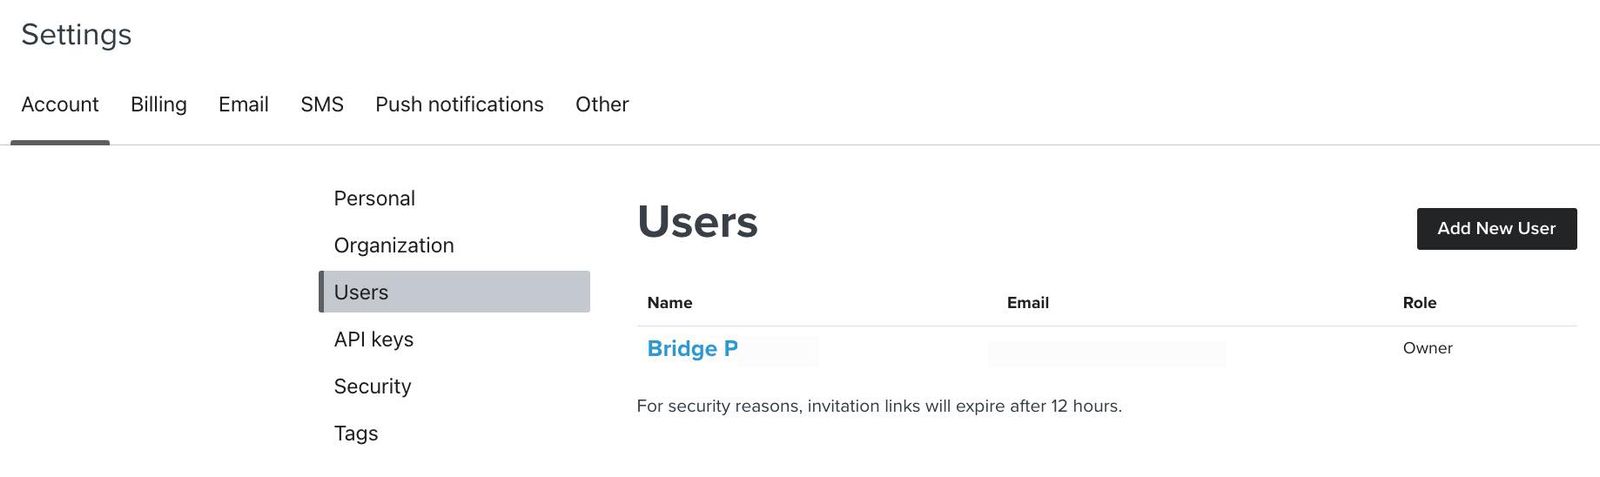
Passez régulièrement en revue les utilisateurs de votre compte et leurs niveaux d’accès. Ces 3 activités vous aideront à sécuriser votre compte :
Vous ne pouvez pas supprimer le propriétaire du compte. Si votre compte utilise SCIM pour gérer les utilisateurs via un fournisseur d'identité (IdP), supprimez l'utilisateur de votre fournisseur d'identité avant de le supprimer dans Klaviyo.
- Vérification des utilisateurs
Passez en revue tous les utilisateurs et identifiez toute personne qui n’a plus besoin d’accès. Si l’onglet Utilisateurs inactifs apparaît, examinez-le ainsi que Utilisateurs actifs. Ouvrez le menu des actions à côté d’un utilisateur, sélectionnez Supprimer l’utilisateur (ou Annuler l’invitation pour une invitation en attente), puis cliquez sur Supprimer l’utilisateur dans la boîte de dialogue de confirmation. Les raisons courantes de la suppression d’accès incluent :- Changement de rôle au sein de l’entreprise
- Licenciement d’un employé
- Expiration du contrat d’un fournisseur tiers.
- Examen des rôles
Vérifiez que chaque utilisateur ne dispose que des autorisations dont il a besoin pour son travail. Pour plus de détails sur les autorisations incluses dans chaque rôle d’utilisateur statique, consultez la gestion des utilisateurs et les privilèges. - Authentification multifacteur
Authentification multifacteur ajoute une étape de vérification, comme un code à usage unique, à votre nom d’utilisateur et à votre mot de passe. Elle permet de réduire le risque d’accès non autorisé si quelqu’un obtient votre mot de passe. Pour exiger l’authentification multifacteur pour les utilisateurs de votre compte :- Allez dans Paramètres > Sécurité.
- Sous méthodes d’authentification multifacteur, activez Exiger pour tous les utilisateurs de votre compte. Si cette exigence est déjà appliquée, laissez-la activée.
- Si vous avez activé l’exigence, cliquez sur Activer dans la boîte de dialogue de confirmation.
Les utilisateurs qui se connectent avec un nom d’utilisateur et un mot de passe, et qui n’ont pas configuré l’authentification multifacteur, seront invités à le faire lors de leur prochaine connexion. Les nouveaux utilisateurs seront invités à le faire lors de l’inscription. Les utilisateurs qui se connectent via l’authentification unique (SSO) requise doivent respecter vos exigences d’authentification SSO.
Ressources supplémentaires
- Comment gérer les clés d’API de votre compte
Découvrez comment accéder aux clés d’API de votre compte Klaviyo et les gérer.
- Guide de gestion des utilisateurs et des droits d’accès pour les rôles utilisateurs statiques
Découvrez les différents rôles des utilisateurs Klaviyo, leurs autorisations au niveau du compte et leurs droits d’accès, ainsi que leurs restrictions potentielles au sein de la plateforme. En fonction de votre rôle, Klaviyo peut s’afficher différemment. Par exemple, les propriétaires disposent d’options de paramétrage de compte différentes de celles des administrateurs.