Så håller du ditt konto säkert
Du kommer att lära dig
Lär dig hur du granskar dina API-nycklar, användaråtkomst och inställningar för multifaktorautentisering (multifaktorautentisering) för att hjälpa till att skydda ditt Klaviyo-konto och dina data.
Gå igenom de här inställningarna regelbundet, särskilt inför perioder med ökad webbplatstrafik och meddelanden från ditt varumärke.
Innan du börjar
Börja med de här 2 säkerhetskontrollerna:
Genomför de här kontrollerna i det Klaviyo-konto du vill säkra. Om du inte kan hantera API-nycklar, användare eller kontoomfattande säkerhetsinställningar kan du be Kontots Ägare eller en Administratör om hjälp. Arbeta tillsammans med din utvecklare om du inte hanterar webbplatsens kod.
Säkerhetskontroll av offentliga och privata API-nycklar
Så här får du åtkomst till ditt Kontos API-nycklar:
- Klicka på ditt kontonamn nere till vänster.
- Välj Inställningar > API-nyckel.
Din offentliga nyckel, som också kallas ditt webbplats-ID, finns i tabellen i den första delen av den här sidan, medan dina privata nycklar listas i den andra tabellen med etiketten Private API-nycklar.
- Offentlig API-nyckel
Din offentliga API-nyckel, även kallad ditt webbplats-ID, identifierar ditt Klaviyo-konto. Använd den i Klaviyos JavaScript-bibliotek och i API-anrop på klientsidan. Den är avsedd att visas i din webbplats offentliga kod. - Privat API-nyckel
En nyckel som ger åtkomst till att läsa eller ändra data, till exempel listor i Klaviyo, enligt dess tilldelade scopes (behörigheter). Behandla privata API-nycklar som lösenord: förvara dem på en säker plats och exponera dem aldrig i offentlig kod.
Privata API-nycklar börjar med ”pk_”. Nya nycklar innehåller också ditt Konto-ID före de slumpmässiga tecknen. Till exempel: pk_ABC123_0123456789abcdef0123456789abcdef01. Vissa befintliga nycklar använder det äldre formatet utan Konto-ID.
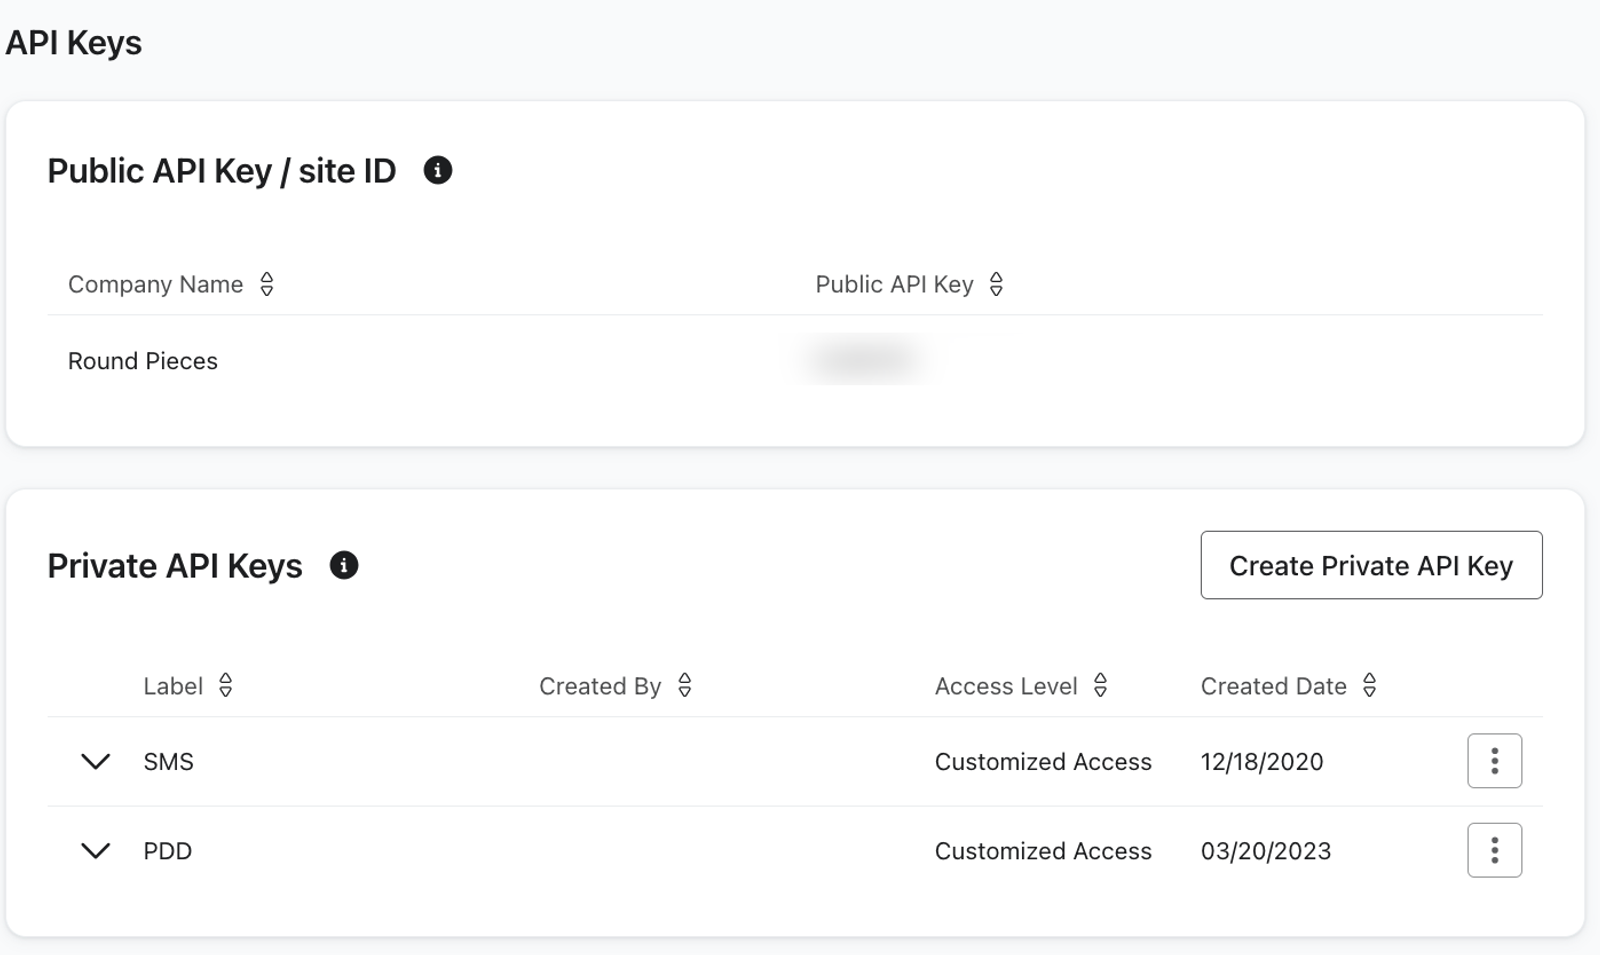
Kopiera varje privat API-nyckel till en säker plats, till exempel en lösenordshanterare, när du skapar den. Du kan inte visa hela nyckeln igen när du har lämnat bekräftelsesidan.
Varför kan du inte använda privata API-nycklar i stället för offentliga API-nycklar?
Att av misstag använda en privat API-nyckel i stället för en offentlig kan leda till att ditt Konto missbrukas om en illasinnad aktör hittar den privata nyckeln. Om du använder fel API-nyckel i din JavaScript kan du inte heller samla in eller använda tillämpliga data på ett lyckat sätt.
Verifiera att all kod på klientsidan använder din offentliga API-nyckel
Har du skrivit någon anpassad kod med Learnq-, klOnsite- eller Klaviyo-objekten, kod som anropar våra API-slutpunkter på klientsidan, eller har du installerat Klaviyo.js manuellt? Om svaret är ja på något av ovanstående är det viktigt att verifiera att du bara använder din offentliga API-nyckel i de här fallen.
Du bör kontrollera varje sida på din webbplats med anpassad kod. Du kan börja med startsidan:
- Öppna din webbplats.
- Högerklicka och välj Visa sidkälla.
- Använd webbläsarens kommando Sök för att söka i sidkällan efter ”pk_”.
- Se till att inga privata nycklar används som en company_id, värdet ”token” eller, i sällsynta fall, Konto-värde.
- Om du hittar några privata API-nycklar (värdet börjar med ”pk_”) kan du läsa avsnittet nedan om vad du ska göra när din privata API-nyckel är exponerad.
Så här ska du göra om din privata API-nyckel har exponerats
Om din privata API-nyckel användes i stället för din offentliga API-nyckel ska du ersätta den och ta bort den exponerade nyckeln omgående. Att ersätta den i webbplatsens kod upphäver den inte. Att ta bort den hindrar applikationer från att fortsätta autentisera med den, så de applikationerna behöver ersättningsnycklar.
- Spara den exponerade nyckeln på ett säkert sätt så att du kan identifiera den senare, och ersätt den sedan i din webbplats klientkod med din offentliga API-nyckel.
- Identifiera varje integration och applikation som använder den exponerade privata nyckeln, inklusive anpassad kod på serversidan.
- För varje integrationer och program som använder en exponerad privat API-nyckel ska du skapa en ny nyckel i dina Kontoinställningar genom att välja Skapa privat API-nyckel.
- Ange ett beskrivande namn på privat API-nyckel och välj den åtkomstnivå som integrationen behöver. Om du vill begränsa åtkomsten till specifika API-omfång väljer du Anpassad nyckel och ger bara de behörigheter som integrationen kräver. Klicka på Skapa.
- På bekräftelsesidan klickar du på Kopiera nyckel och sparar nyckeln på en säker plats innan du stänger sidan. Du kan inte se hela nyckeln igen.
- Uppdatera varje berörd integration eller applikation med dess nya privata API-nyckel och kontrollera att den fungerar. Förvara privata nycklar i konfiguration på serversidan, inte i publik webbplatskod.
- Raderingen går inte att ångra. Kontrollera nyckelns namn och de sista tecknen innan du bekräftar raderingen.
- Gå tillbaka till Inställningar > API-nycklar. Hitta den exponerade nyckeln med hjälp av dess namn och de sista fyra tecknen som visas i tabellen. Öppna åtgärdsmenyn och välj Ta bort, klicka sedan på Ta bort i bekräftelsedialogrutan.
Om du tar bort den exponerade nyckeln återkallar du dess åtkomst till ditt Konto. Det återställer inte någon åtkomst eller några ändringar som skedde före borttagningen.
Om du vill ha mer information om API-nyckelsäkerhet kan du gå till Så hanterar du kontots API-nycklar.
Säkerhetskontroll: användarhantering och dataåtkomst
Det är viktigt att förstå vem som har tillgång till olika funktioner och information i ditt konto. För att se alla användare som har tillgång till ditt konto:
- Klicka på ditt kontonamn nere till vänster.
- Välj Inställningar > Användare.
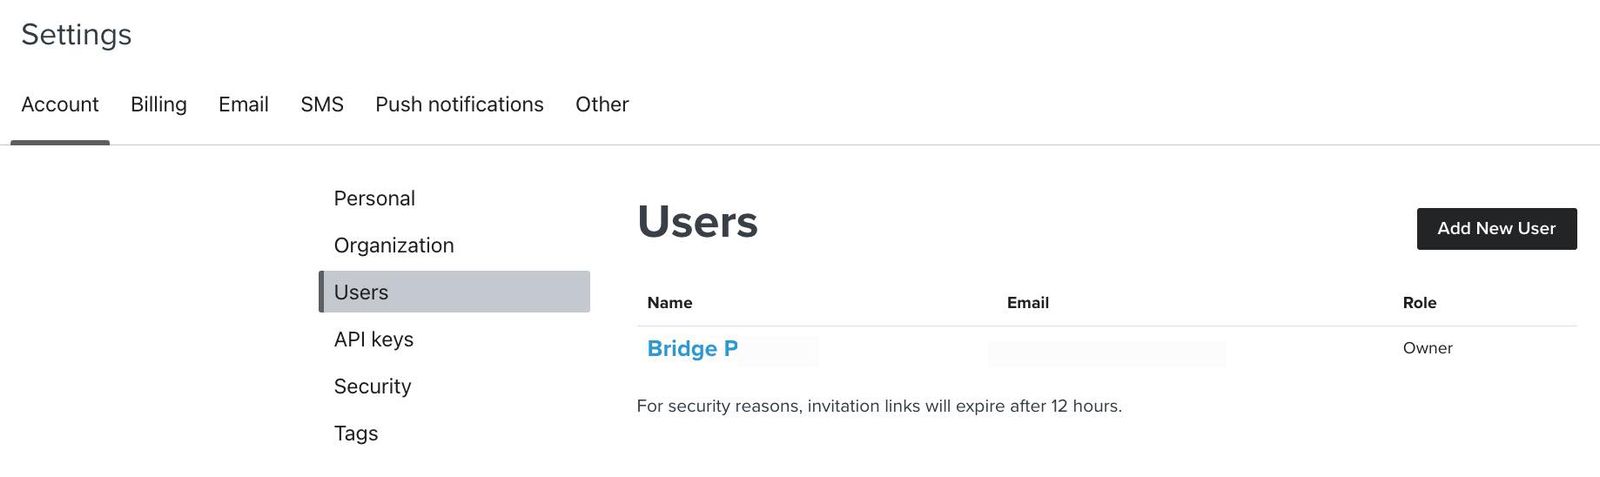
Gå regelbundet igenom användarna i ditt konto och deras åtkomstnivåer. Dessa 3 aktiviteter hjälper dig att säkra ditt konto:
Du kan inte ta bort Kontoägaren. Om ditt Konto använder SCIM för att hantera användare via en identitetsleverantör (IdP) ska du ta bort användaren från din IdP innan du tar bort dem i Klaviyo.
- Användargranskning
Granska alla användare och identifiera alla som inte längre behöver åtkomst. Om fliken Inaktiva användare visas ska du granska den också, tillsammans med Aktiva användare. Öppna åtgärdsmenyn bredvid en användare, välj Ta bort användare (eller Avbryt inbjudan för en väntande inbjudan) och klicka sedan på Ta bort användare i bekräftelsedialogrutan. Vanliga orsaker till att ta bort åtkomst är bland annat:- Rollbyte inom företaget
- Uppsägning av en anställd
- Kontraktets utgång för en tredjepartsleverantör.
- Rollgranskning
Kontrollera att varje användare endast har de behörigheter de behöver för sitt arbete. Mer information om vilka behörigheter som ingår i varje statisk användarroll finns i Användarhantering och behörigheter. - Multifaktorautentisering
Multifaktorautentisering lägger till ett verifieringssteg, till exempel en engångskod, till ditt användarnamn och lösenord. Det hjälper till att minska risken för obehörig åtkomst om någon får tag på ditt lösenord. Så kräver du multifaktorautentisering för användare i ditt Konto:- Gå till Inställningar > Säkerhet.
- Under Metoder för multifaktorautentisering aktiverar du Kräv för alla användare i ditt Konto. Om kravet redan tillämpas kan du låta det vara på.
- Om du aktiverade kravet klickar du på Aktivera i bekräftelsedialogrutan.
Användare som loggar in med ett användarnamn och ett lösenord och som inte har ställt in multifaktorautentisering kommer att uppmanas att göra det nästa gång de loggar in. Nya användare kommer att uppmanas under registreringen. Användare som loggar in via obligatorisk enkel inloggning (SSO) följer dina krav för SSO-autentisering.
Ytterligare resurser
- Så här hanterar du ditt kontos API-nyckel
Ta reda på hur du får tillgång till och hanterar dina API-nycklar för ditt Klaviyo-konto.
- Användarhanterings- och behörighetsreferens för statiska användarroller
Lär dig mer om de olika Klaviyo-användarrollerna, deras kontobehörigheter och åtkomst samt deras potentiella begränsningar inom plattformen. Beroende på din roll kan vyn av Klaviyo se annorlunda ut. Ägare ser till exempel andra alternativ för kontoinställningar än administratörer gör.