So verwaltest du die API-Schlüssel deines Kontos
Besitzer*innen, Admins und Manager*innen können auf die Registerkarte „API-Schlüssel“ zugreifen.
Finde heraus, wie du auf die API-Schlüssel für dein Klaviyo-Konto zugreifen und diese verwalten kannst.
Wenn du mehr über das Erstellen oder Klonen eines privaten API-Schlüssels erfahren möchtest, lies So erstellst du private API-Schlüssel.
Der Unterschied zwischen öffentlichen und privaten API-Schlüsseln
Dein öffentlicher API-Schlüssel wird auch als deine Website-ID bezeichnet. Das ist ein kurzer alphanumerischer Wert. Dieser öffentliche Schlüssel ist eine eindeutige Kennung für dein Klaviyo-Konto, und es gibt nur 1 pro Konto. Du kannst deinen öffentlichen API-Schlüssel in Website-Code einfügen. Er erteilt keine Berechtigung zum Lesen privater Kontodaten.
Private API-Schlüssel ermöglichen es Anwendungen, Daten in deinem Klaviyo-Konto zu lesen oder zu ändern, z. B. Listen, abhängig von den Berechtigungen (Scopes), die du auswählst. Behandle private API-Schlüssel wie Passwörter: Bewahre sie an einem sicheren Ort auf und mache sie niemals öffentlich zugänglich. Ein Klaviyo-Konto kann so viele private API-Schlüssel wie nötig generieren.
Was du tun kannst, wenn dein API-Schlüssel offengelegt wurde
Dein öffentlicher API-Schlüssel ist für die Verwendung in öffentlichem Website-Code vorgesehen. Damit kann jemand keine privaten Kontodaten lesen, aber er kann verwendet werden, um Daten über Client-API zu übermitteln, z. B. Events und Profilaktualisierungen.
Halte private API-Schlüssel vertraulich. Jemand mit einem privaten Schlüssel kann dessen Berechtigungen nutzen, um Kund*innendaten anzusehen oder zu bearbeiten.
Wenn ein privater API-Schlüssel offengelegt wird, lösche ihn sofort, und erstelle dann einen neuen privaten API-Schlüssel. Aktualisiere jede Anwendung, die den offengelegten Schlüssel verwendet hat, sodass sie den neuen Schlüssel verwendet. Gib dem Ersatzschlüssel nur die Berechtigungen, die die Anwendung benötigt, und verwende für jede Anwendung einen anderen privaten API-Schlüssel.
Deine API-Schlüssel finden
Kopiere oder lade einen privaten API-Schlüssel, wenn du ihn erstellst, bevor du die Bestätigungsseite verlässt. Du kannst den vollständigen Schlüssel später nicht erneut ansehen. Bewahre ihn sicher auf, z. B. in einem Vault oder Passwortmanager, und teile ihn nur mit Parteien, denen du vertraust. Wenn du den Schlüssel nicht gespeichert hast, erstelle einen neuen Schlüssel oder klone den vorhandenen.
- Klicke unten links auf deinen Kontonamen.
- Klicke auf Einstellungen.
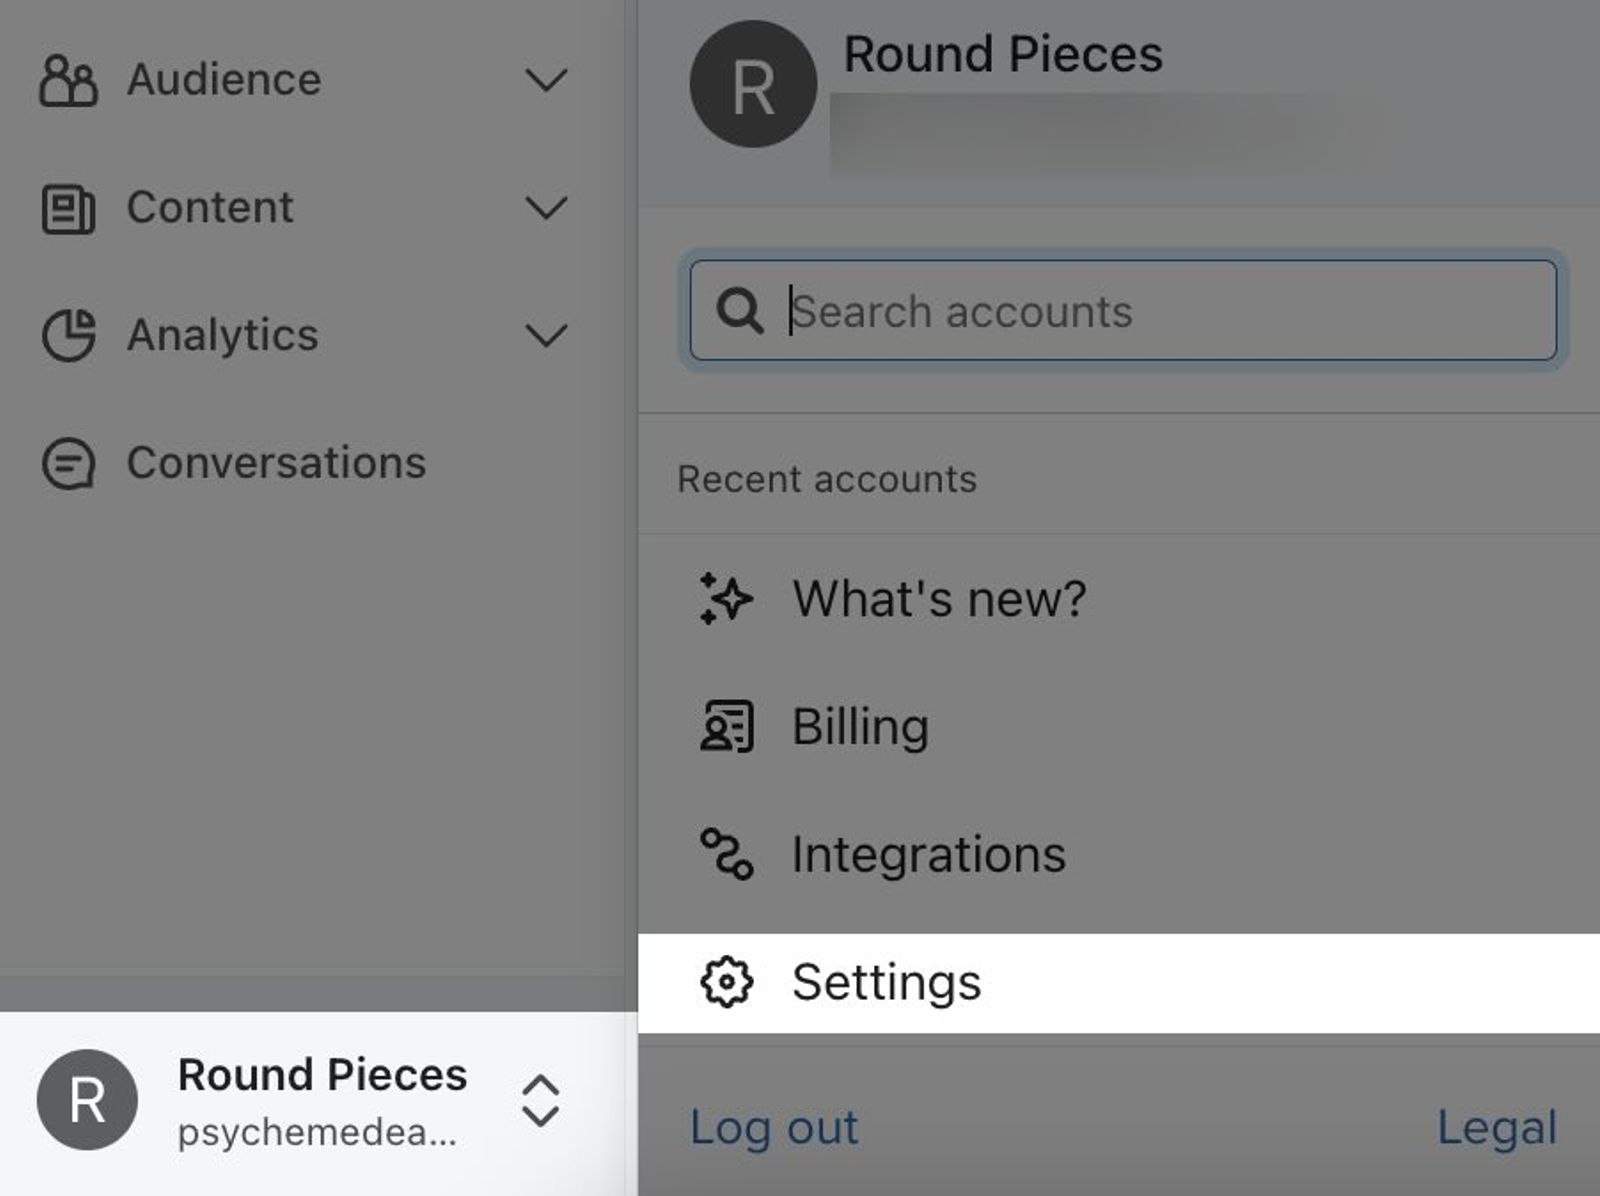
- Wähle die Registerkarte API-Schlüssel aus.
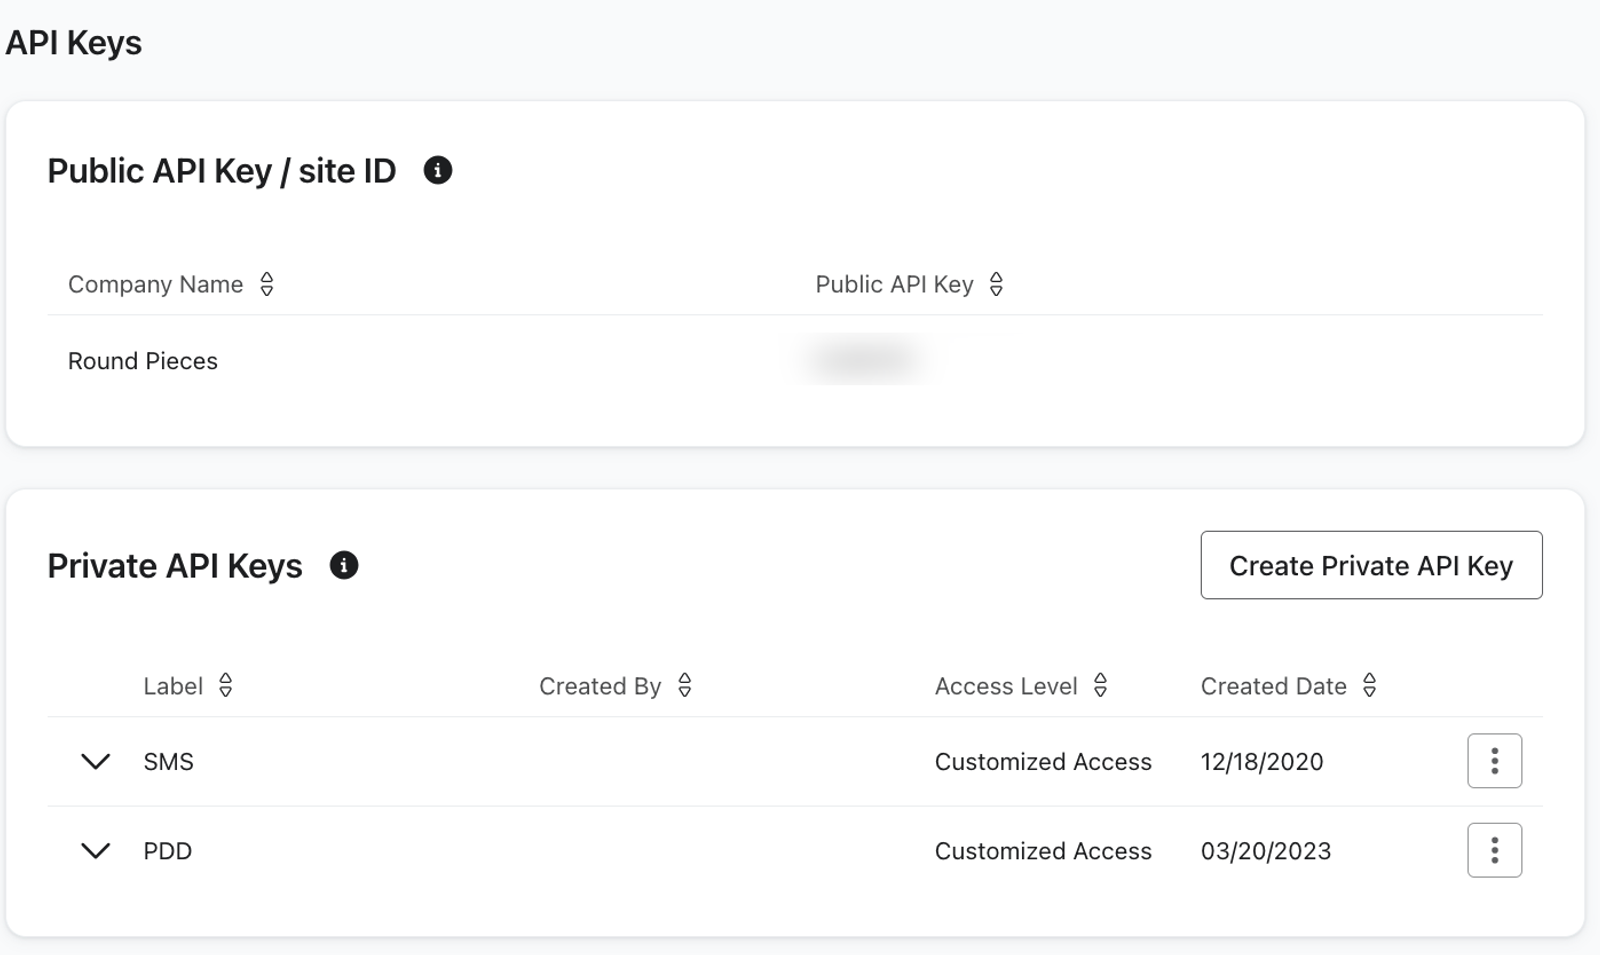
- Sieh dir deinen öffentlichen API-Schlüssel (Site ID) an.
- Unter Private API-Schlüssel überprüfst du die Schlüsselnamen und Zugriffsebenen. Du kannst einen Schlüssel anhand seiner letzten 4 Zeichen identifizieren, aber du kannst hier nicht den vollständigen Schlüssel anzeigen oder kopieren.
Wenn ein Schlüssel nicht im Tab Aktiv enthalten ist, prüfe Inaktiv oder Deaktiviert, falls diese Tabs angezeigt werden.
Private API-Schlüssel klonen
Wenn du vorhandene private API-Schlüssel klonst, wird der geklonte Schlüssel:
- Ein vollständig anderer Schlüssel als der ursprüngliche sein.
- Verwende denselben Namen wie das Original.
- Haben dieselben Scopes wie das Original, mit Ausnahme veralteter Scopes, die nicht mehr unterstützt werden.
Beim Klonen bleibt der ursprüngliche Schlüssel erhalten. Kopiere oder lade den geklonten Schlüssel herunter und speichere ihn sicher. Damit du ihn in einer Anwendung verwenden kannst, aktualisiere die Einstellungen dieser Anwendung mit dem neuen Schlüssel. Lösche den ursprünglichen Schlüssel, wenn du ihn nicht mehr benötigst.
Lösche einen privaten API-Schlüssel
Das Löschen eines privaten API-Schlüssels kann nicht rückgängig gemacht werden. API-Anfragen, die ihn verwenden, funktionieren dann nicht mehr. Wenn du einen Schlüssel ersetzt, der nicht offengelegt wurde, aktualisiere und teste die Anwendungen, die ihn verwenden, bevor du ihn löschst. Wenn der Schlüssel offengelegt wird, lösche ihn sofort.
- Öffne den Tab API-Schlüssel mithilfe der oben genannten Schritte. Suche unter Private API-Schlüssel nach dem Schlüssel, den du löschen möchtest.
- Öffne das 3-Punkte-Menü neben dem Schlüssel und wähle Löschen aus.
- Klicke im Bestätigungsdialog auf Löschen.
Weitere Ressourcen
- So erstellst oder klonst du einen privaten API-Schlüssel
Erfahre, wie du einen privaten API-Schlüssel erstellst, der als eindeutige Kennung für API-Aufrufe verwendet wird, und wie du einen Scope definierst.
- Grundlegende Infos zum Austausch von Informationen zwischen Klaviyo und Apps
Hier erfährst du, wie Informationen über eine Anwendungsprogrammierschnittstelle (API) zwischen Klaviyo und deinen Drittanbieter-Apps synchronisiert werden. Die meisten Daten, die über eine Klaviyo-Integration ausgetauscht werden, sind unidirektional: Daten werden in dein Klaviyo-Konto übertragen, damit du einen großen Umfang an Kund*innendaten nutzen kannst.
- Klaviyo's API reference guide