Como entender o list bombing e como remover perfis falsos
O que você vai aprender
Saiba como reconhecer ataques de list bombing, reduzir cadastros mal-intencionados e identificar e suprimir perfis de e-mail suspeitos para proteger suas listas e sua reputação de envio.
O que é bombardeio de lista?
Bombardeio de lista é um ataque malicioso em que o invasor explora um formulário de registro ou uma página de checkout ao fazer um grande número de envios falsos, preenchendo a lista associada com e-mails e números de telefone que não consentiram ou são inválidos. Embora um aumento de assinantes de e-mail possa, inicialmente, parecer algo bom para a sua marca, isso só é verdade se todos os novos leads forem legítimos.
Se você enviar para perfis falsos criados por um ataque de list bombing, isso pode afetar negativamente sua entregabilidade das seguintes formas:
- Taxas de rejeição permanente mais altas
- Maior número de reclamações de spam
- Taxas de abertura mais baixas
- Impacto negativo na reputação do remetente
- Possíveis ocorrências de spam trap
- Possível inclusão em uma lista de bloqueio, resultando no bloqueio do tráfego de e-mail
Nem todos os perfis enviados como parte de um ataque de list bombing são endereços de e-mail falsos. Bots podem preencher formulários com endereços de e-mail reais, e perfis de pessoas que não têm conhecimento disso estão sendo adicionados às listas de marketing. Quando uma empresa envia e-mails para grandes quantidades de perfis enviados por bots, muitos deles marcam o e-mail como spam.
Bots geralmente têm como alvo os seguintes formulários e pontos de entrada. Esta não é uma lista exaustiva; bots podem enviar perfis em qualquer lugar onde houver um formulário desprotegido:
- Checkouts de e-commerce
Foram observados bots, especialmente para clientes que usam uma plataforma de e-commerce (como a Shopify). Os bots podem iniciar um checkout e abandoná-lo usando o e-mail de uma pessoa real, e o evento será sincronizado com o Klaviyo. - Formulário no rodapé da página inicial
Formulários no rodapé de uma página inicial que coletam endereços de e-mail e nenhuma outra informação têm sido um alvo específico de bots. - Códigos de cupom ("$$OFF" ou "%OFF") na página inicial
Bots segmentam esses formulários especificamente para obter códigos de cupom, que depois eles publicam em sites de cupom/código promocional para gerar visitas ao site para essas páginas. - Formulários sem CAPTCHA
Formulários sem CAPTCHA ficam suscetíveis a bots que os preenchem. - API
Os envios de bots podem ser coletados por meio de formulários de terceiros e sincronizados com o Klaviyo pela API pública.
Como identificar um ataque de list bombing
O primeiro indicador de list bombing é se você teve um aumento repentino de novos assinantes. Isso é particularmente verdade se você não planejou nenhuma campanha de crescimento de lista, então não há nada para vincular esse aumento. Se isso acontecer, examine os assinantes de e-mail recentes e procure as seguintes tendências:
- Todos os e-mails chegaram por um único ponto de entrada (por exemplo, o mesmo formulário de registro)
- Houve um período específico em que o aumento no volume de e-mails foi registrado
- Todos os e-mails são do mesmo domínio (por exemplo, todos são de @phish.com)
- Os contatos têm nomes e sobrenomes incomuns
- Todos os envios são da mesma origem de IP
Como vocês se protegem contra list bombing?
CAPTCHA em formulários
O CAPTCHA é uma ferramenta que exige que os remetentes de formulários concluam uma breve tarefa para verificar que são uma pessoa real e não um bot. Quando a Klaviyo detectar comportamento suspeito ou atividade histórica de bot no endereço IP de um usuário, ele será solicitado a resolver um CAPTCHA.
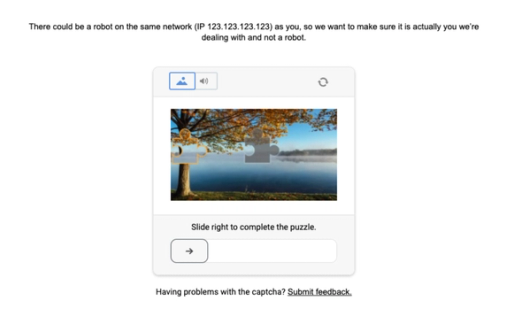
Essa funcionalidade é ativada automaticamente para formulários de registro da Klaviyo que coletam leads de e-mail ou SMS, ou que solicitam um código de cupom único. Apenas visitantes cuja atividade foi sinalizada como suspeita são solicitados a concluir o CAPTCHA.
Se uma pessoa visitante for solicitada a concluir um CAPTCHA, ela precisará passar por ele antes que o envio do formulário bloqueado ou a solicitação de código de cupom possa continuar.
Inscrição em duas etapas
Inscrição em duas etapas exige que um novo assinante confirme a inscrição antes de ser adicionado a uma lista. Ele é usado para inscrições de e-mail e SMS. A inscrição em duas etapas fica ativada por padrão, mas você pode alterar a configuração de inscrição de uma lista. Verifique as configurações de cada lista afetada antes de depender dessa proteção.
Quando a inscrição em duas etapas está ativada, novos assinantes receberão uma mensagem de confirmação imediatamente após se inscreverem. Essa mensagem solicitará que o usuário confirme a inscrição. Somente os assinantes que confirmarem a inscrição serão adicionados à lista com sucesso, dificultando ataques mal-intencionados de list bombing.
Para ativar a inscrição em duas etapas em uma lista:
- Abra a lista e selecione Configurações > Consentimento.
- Selecione inscrição em duas etapas.
- Clique em Save.
Gerenciamento de IP da Listbomb
As proteções de IP contra list bombing da Klaviyo sinalizam ou bloqueiam endereços IP que fazem um grande número de envios de formulários ou chamadas à API de assinatura de clientes em um curto período de tempo. Essas proteções ajudam a limitar novas inscrições vindas de um endereço IP sinalizado.
Observe que o bloqueio de IP só ocorre depois que o ataque já começou, para proteger sua conta contra danos adicionais. Este método de mitigação de list bombing não pode impedir um ataque completamente.
Campo de formulário honeypot
Esse método exige um desenvolvedor e acesso ao HTML do formulário. Se seus formulários forem criados pelo editor de formulários da Klaviyo, considere criar um formulário personalizado.
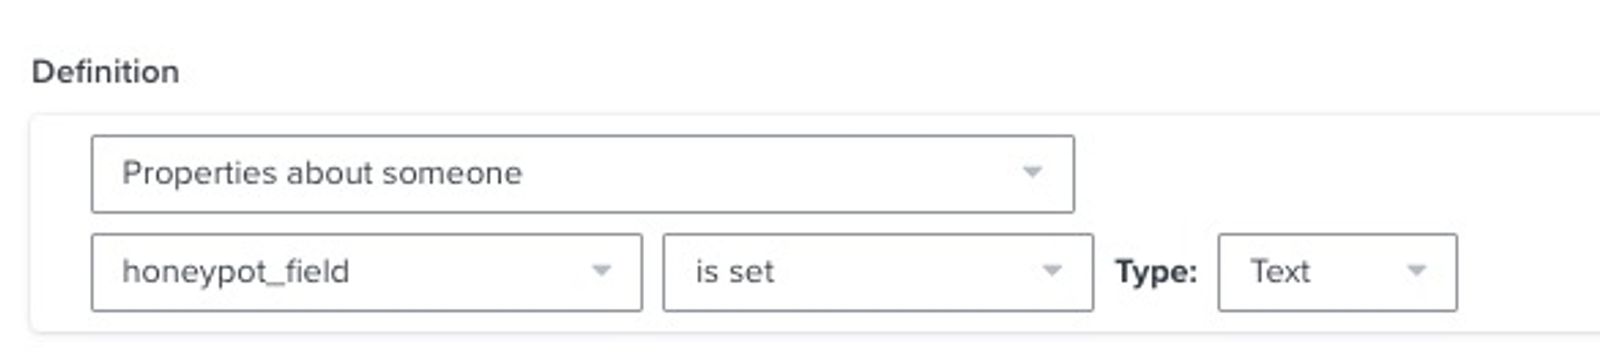
Adicionar um campo de "honeypot" ao formulário de um site é um método que você pode implementar para identificar facilmente se você está sofrendo list bombing. Se você estiver usando um formulário personalizado, que não seja da Klaviyo, poderá inserir um campo oculto que fique invisível no front-end. Se o formulário for enviado com um valor definido para o campo honeypot, você pode atribuir o envio a um bot, em vez de um usuário humano.
Garanta que seu honeypot adicione uma propriedade personalizada ao Klaviyo que você não pretende usar em nenhum outro lugar. Isso permite que você use a propriedade personalizada do campo honeypot para identificar, com segmentação no Klaviyo, perfis enviados por um bot:
Para obter instruções sobre como criar um campo honeypot, recomendamos que você leia o seguinte recurso:
O que fazer se você sofrer list bombing
Se você passar por list bombing, crie um segmento usando os padrões que você identificou no ataque, como o ponto de entrada, o período de envio do formulário, o domínio de e-mail compartilhado ou uma propriedade honeypot. Revise os perfis no segmento antes de suprimi-los para não excluir assinantes legítimos.
O exemplo a seguir identifica perfis de e-mail que receberam mensagens, mas nunca abriram ou clicaram em um e-mail nem fizeram um pedido. Use-o como ponto de partida para análise, não como prova de que os perfis foram enviados por bots:
- Se alguém pode ou não pode receber marketing > Pessoa pode receber marketing por e-mail
E - O que alguém fez ou não fez > A pessoa: recebeu e-mail pelo menos 3 nos últimos 180 dias
E - O que alguém fez ou não fez > A pessoa: abriu o e-mail 0 vezes em todo o período
E - O que alguém fez ou não fez > A pessoa: clicou no e-mail 0 vezes em todo o período
E - O que alguém fez ou não fez > A pessoa: fez um pedido 0 vezes em todo o período
Este exemplo pode incluir assinantes legítimos que nunca tiveram com interações. Ele também exclui perfis que receberam menos de 3 e-mails nos últimos 180 dias. Use AND para combinar o exemplo com condições vinculadas ao seu ataque, como um domínio de e-mail compartilhado ou uma propriedade de honeypot. Não envie e-mails adicionais só para fazer com que novos perfis atendam a este exemplo.
Depois de revisar o segmento, suprima os perfis para impedir que eles recebam e-mails de marketing. Perfis suprimidos permanecem na sua conta; a supressão de e-mail não interrompe mensagens de SMS nem notificações push.
Se você tiver dúvidas sobre como criar um segmento que capture perfis criados por meio de um ataque de list bombing, entre em contato com nossa equipe de suporte.
Revise as configurações de adesão nas listas afetadas e ative a inscrição em duas etapas se ela estiver desativada. Isso ajuda a manter as inscrições não confirmadas fora das suas listas, mas não impede todos os envios de formulário mal-intencionados.
Recursos adicionais
- How to create a never engaged segment
Learn how to identify your least engaged email subscribers, so you can avoid contacting them to improve and maintain your deliverability. Once you’ve identified them, consider excluding them from your marketing initiatives, sending them one final re-engagement attempt, or suppressing them during list cleaning. In this article, you will learn how to create this segment.
- Getting started with segments
Learn how to create and use segments in Klaviyo, which are a powerful tool for understanding your audience and sending targeted messages.
- Understanding email deliverability
Learn about email deliverability, including the steps you can take to establish a strong sender reputation so that your emails are delivered to the inbox.