List Bombing verstehen und gefälschte Profile entfernen
Übersicht
Erfahre, wie du List-Bombing-Angriffe erkennst, bösartige Anmeldungen reduzierst und verdächtige E-Mail-Profile identifizierst und unterdrückst, um deine Listen und deinen Absender*innenruf zu schützen.
Was ist List bombing?
List bombing ist ein bösartiger Angriff, bei dem der*die Angreifer*in ein Anmeldeformular oder eine Checkout-Seite ausnutzt, indem er*sie eine große Anzahl gefälschter Übermittlungen vornimmt und so die zugehörige Liste mit E-Mail-Adressen und Telefonnummern füllt, die keine Einwilligung gegeben haben oder ungültig sind. Auch wenn ein Anstieg bei den E-Mail-Abonnent*innen zunächst wie etwas Gutes für deine Marke wirken kann, stimmt das nur, wenn alle neuen Leads legitim sind.
Wenn du an Fake-Profile sendest, die durch einen List-Bombing-Angriff erstellt wurden, kann sich das auf folgende Weise negativ auf deine Zustellbarkeit auswirken:
- Höhere Hard-Bounce-Raten
- Mehr Spam-Beschwerden
- Niedrigere Öffnungsraten
- Negative Auswirkungen auf die Absenderreputation
- Potenzielle Treffer bei Spam-Traps
- Potenzielle Blocklistung, die zu blockiertem E-Mail-Traffic führt
Nicht alle Profile, die im Rahmen eines List-Bombing-Angriffs übermittelt werden, sind gefälschte E-Mail-Adressen. Bots können Formulare mit echten E-Mail-Adressen ausfüllen, und Profile von Personen, die davon nichts wissen, werden zu Marketinglisten hinzugefügt. Wenn ein Unternehmen E-Mails an große Mengen von Profilen sendet, die von Bots übermittelt wurden, markieren viele davon die E-Mail als Spam.
Bots zielen häufig auf die folgenden Formulare und Einstiegspunkte ab. Dies ist keine vollständige Liste; Bots können überall dort Profile übermitteln, wo es ein ungeschütztes Formular gibt:
- E-Commerce-Checkouts
Es wurden Bots beobachtet, insbesondere bei Kund*innen, die eine E-Commerce-Plattform verwenden (z. B. Shopify). Bots können einen Checkout starten und ihn dann mit der E-Mail-Adresse einer echten Person abbrechen; das Ereignis wird mit Klaviyo synchronisiert. - Footer-Formular der Startseite
Footer-Formulare auf einer Startseite, die E-Mail-Adressen erfassen und keine anderen Informationen, waren ein spezielles Ziel von Bots. - Gutscheincodes („$$OFF“ oder „%OFF“) auf der Startseite
Bots zielen gezielt auf diese Formulare ab, um Gutscheincodes zu erhalten, die sie später auf Gutschein-/Promo-Code-Websites einstellen, um Websitebesuche auf diese Seiten zu lenken. - Formulare ohne CAPTCHA
Formulare ohne CAPTCHA sind anfällig dafür, dass Bots sie ausfüllen. - API
Bot-Übermittlungen können über Drittanbieter-Formulare erfasst und über die öffentliche API mit Klaviyo synchronisiert werden.
So erkennst du einen List-Bombing-Angriff
Der erste Hinweis auf List Bombing ist, dass du einen plötzlichen Anstieg neuer Abonnent*innen erlebt hast. Das gilt besonders, wenn du keine Kampagnen zum Listenwachstum geplant hast, sodass es nichts gibt, womit sich dieser Anstieg in Verbindung bringen lässt. Wenn das passiert, sieh dir die letzten E-Mail-Abonnent*innen an und achte auf die folgenden Trends:
- Die E-Mails kamen alle über einen einzigen Einstiegspunkt herein (z. B. dasselbe Anmeldeformular)
- Es gab einen bestimmten Zeitraum, in dem der Zustrom an E-Mails erfasst wurde.
- Alle E-Mails stammen von derselben Domain (z. B. sind alle von @phish.com).
- Die Kontakte haben unkonventionelle Vor- und Nachnamen.
- Alle Einsendungen stammen aus derselben IP-Quelle
Wie schützt man sich vor List Bombing?
CAPTCHA in Formularen
CAPTCHA ist ein Tool, bei dem Formularabsender*innen eine kurze Aufgabe erledigen müssen, um zu bestätigen, dass sie eine echte Person und kein Bot sind. Wenn Klaviyo verdächtiges Verhalten oder frühere Bot-Aktivitäten von der IP-Adresse von Benutzer*innen erkennt, werden sie aufgefordert, ein CAPTCHA zu lösen.
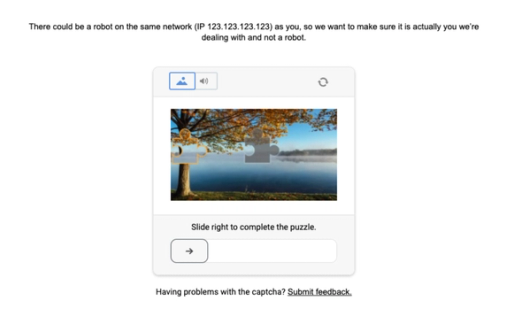
Diese Funktionalität ist automatisch für Klaviyo Anmeldeformulare aktiviert, die E-Mail- oder SMS-Leads erfassen oder einen personalisierten Gutscheincode anfordern. Nur Besucher*innen, deren Aktivität als verdächtig gekennzeichnet ist, werden aufgefordert, das CAPTCHA auszufüllen.
Wenn ein*e Besucher*in dazu aufgefordert wird, ein CAPTCHA auszufüllen, muss er*sie es bestehen, bevor die blockierte Formularübermittlung oder die Gutscheincode-Anfrage fortgesetzt werden kann.
Double Opt-in
Double Opt-in erfordert, dass neue Abonnent*innen ihr Abonnement bestätigen, bevor sie zu einer Liste hinzugefügt werden. Dies wird sowohl für E-Mail- als auch für SMS-Abonnent*innen verwendet. Double Opt-in ist standardmäßig aktiviert, aber du kannst die Opt-in-Einstellung einer Liste ändern. Überprüfe die Einstellungen jeder betroffenen Liste, bevor du dich auf diesen Schutz verlässt.
Wenn Double Opt-in aktiviert ist, erhalten neue Abonnent*innen direkt nach der Anmeldung eine Bestätigungsnachricht. In dieser Nachricht werden die Abonnent*innen aufgefordert, ihr Abonnement zu bestätigen. Nur Abonnent*innen, die ihr Abonnement bestätigen, werden erfolgreich zur Liste hinzugefügt, wodurch es für böswillige Akteur*innen schwieriger wird, Listenbombing zu betreiben.
So aktivierst du Double Opt-in für eine Liste:
- Öffne die Liste und wähle Einstellungen > Einwilligung aus.
- Wähle Double Opt-in aus.
- Klicke auf Speichern.
IP-Verwaltung für List Bombing
Klaviyos IP-Schutzmaßnahmen gegen List Bombing markieren oder blockieren IP-Adressen, die innerhalb kurzer Zeit eine große Anzahl an Formularübermittlungen oder Aufrufen der Client-Abonnement-API ausführen. Diese Schutzmaßnahmen helfen, weitere Abonnements von einer markierten IP-Adresse zu begrenzen.
Beachte, dass die IP-Blockierung erst erfolgt, nachdem der Angriff bereits begonnen hat, um dein Konto vor weiterem Schaden zu schützen. Diese Methode zur Abschwächung von List Bombing kann einen Angriff nicht vollständig verhindern.
Honeypot-Formularfeld
Diese Methode erfordert eine*n Entwickler*in und Zugriff auf das HTML des Formulars. Wenn deine Formulare über den Formular-Editor von Klaviyo erstellt werden, solltest du ein benutzerdefiniertes Formular erstellen.
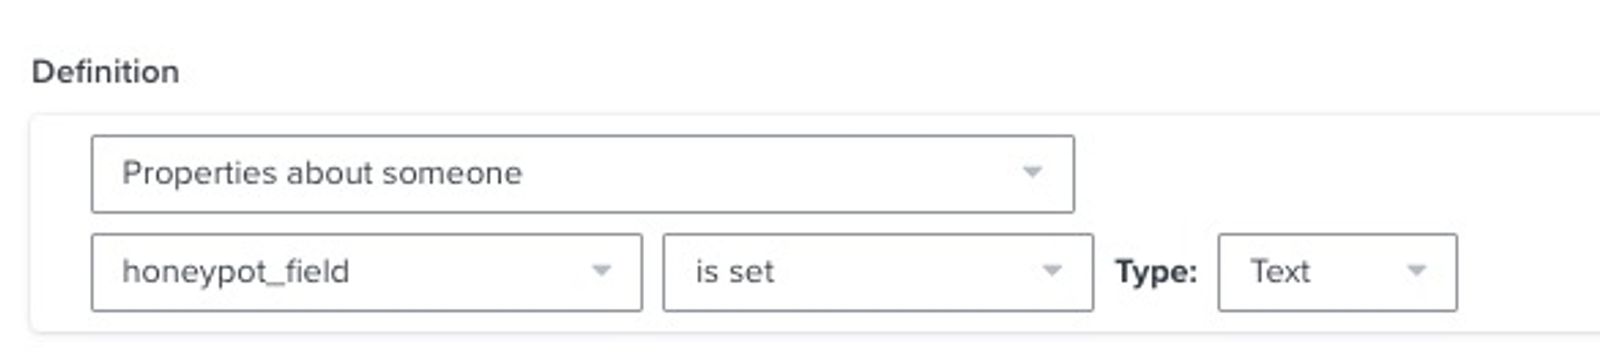
Das Hinzufügen eines „Honeypot“-Felds zu einem Website-Formular ist eine Methode, die du implementieren kannst, um leicht zu erkennen, ob du von List Bombing betroffen bist. Wenn du ein benutzerdefiniertes, nicht von Klaviyo stammendes Formular verwendest, kannst du ein verstecktes Feld platzieren, das im Frontend unsichtbar ist. Wenn das Formular mit einem für das Honeypot-Feld festgelegten Wert übermittelt wird, kannst du die Übermittlung eher einem Bot als einer menschlichen Nutzer*in zuordnen.
Stelle sicher, dass dein Honeypot Klaviyo eine benutzerdefinierte Eigenschaft hinzufügt, die du sonst nirgendwo verwenden möchtest. So kannst du die benutzerdefinierte Eigenschaft des Honeypot-Felds nutzen, um in Klaviyo per Segmentierung Profile zu identifizieren, die von einem Bot übermittelt wurden:
Für Anleitungen zum Erstellen eines Honeypot-Felds empfehlen wir, die folgende Ressource zu lesen:
Was tun, wenn du List Bombing erlebst
Wenn du List bombing feststellst, erstelle ein Segment anhand der Muster, die du im Angriff identifiziert hast, z. B. den Einstiegspunkt, den Einreichungszeitraum, die gemeinsame E-Mail-Domain oder eine Honeypot-Eigenschaft. Überprüfe die Profile im Segment, bevor du sie unterdrückst, damit du keine legitimen Abonnent*innen ausschließt.
Im folgenden Beispiel werden E-Mail-Profile identifiziert, die Nachrichten erhalten haben, aber nie eine E-Mail geöffnet oder angeklickt oder eine Bestellung aufgegeben haben. Nutze es als Ausgangspunkt für die Überprüfung, nicht als Beweis dafür, dass die Profile von Bots übermittelt wurden:
- Ob jemand Marketing-Mitteilungen empfangen kann oder nicht > Person kann empfangen E-Mail-Marketing
UND - Was jemand getan (oder nicht getan) hat > Person hat E-Mail empfangen ist mindestens 3 in den letzten 180 Tagen
UND - Was jemand getan (oder nicht getan) hat > E-Mail geöffnet keinmal über gesamte Zeit
UND - Was jemand getan (oder nicht getan) hat > E-Mail angeklickt keinmal über gesamte Zeit
UND - Was jemand getan (oder nicht getan) hat > Bestellung aufgegeben keinmal über gesamte Zeit
Dieses Beispiel kann legitime Abonnent*innen enthalten, die nie mit Engagement gezeigt haben. Es schließt außerdem Profile aus, die in den letzten 180 Tagen weniger als 3 E-Mails erhalten haben. Verwende AND, um das Beispiel mit Bedingungen zu kombinieren, die mit deinem Angriff verknüpft sind, z. B. einer gemeinsamen E-Mail-Domain oder einer Honeypot-Eigenschaft. Sende keine zusätzlichen E-Mails, nur damit neue Profile dieses Beispiel erfüllen.
Nachdem du das Segment überprüft hast, unterdrücke die Profile, damit sie keine Marketing-E-Mails mehr erhalten. Unterdrückte Profile bleiben in deinem Konto; die E-Mail-Unterdrückung verhindert nicht den Versand von SMS-Nachrichten oder Push-Benachrichtigungen.
Bei Fragen zum Erstellen eines Segments, das Profile erfasst, die durch einen List-Bombing-Angriff erstellt wurden, wende dich an unser Support-Team.
Überprüfe die Opt-in-Einstellungen deiner betroffenen Listen und aktiviere Double Opt-in, wenn es deaktiviert ist. So stellst du sicher, dass unbestätigte Abonnements nicht in deinen Listen landen, verhinderst damit aber nicht alle böswilligen Formularübermittlungen.
Weitere Ressourcen
- How to create a never engaged segment
Learn how to identify your least engaged email subscribers, so you can avoid contacting them to improve and maintain your deliverability. Once you’ve identified them, consider excluding them from your marketing initiatives, sending them one final re-engagement attempt, or suppressing them during list cleaning. In this article, you will learn how to create this segment.
- Getting started with segments
Learn how to create and use segments in Klaviyo, which are a powerful tool for understanding your audience and sending targeted messages.
- Understanding email deliverability
Learn about email deliverability, including the steps you can take to establish a strong sender reputation so that your emails are delivered to the inbox.