Inzicht in list bombing en hoe je nep-profielen verwijdert
Wat je leert
Lees hoe je list bombing-aanvallen herkent, het aantal kwaadwillige aanmeldingen vermindert en verdachte e-mailprofielen identificeert en onderdrukt om je lijsten en afzenderreputatie te beschermen.
Wat is list bombing?
List bombing is een kwaadaardige aanval waarbij de aanvaller misbruikmaakt van een aanmeldingsformulier of afrekenpagina door een groot aantal nepinsendingen te doen, waardoor de bijbehorende lijst wordt gevuld met e-mailadressen en telefoonnummers die geen toestemming hebben gegeven of ongeldig zijn. Hoewel een toename van e-mailabonnees in eerste instantie misschien goed lijkt voor je merk, geldt dit alleen als alle nieuwe leads legitiem zijn.
Als je verzendt naar nep-profielen die zijn aangemaakt via een list bombing-aanval, kan dat een negatieve impact hebben op je bezorgbaarheid op de volgende manieren:
- Hogere hard bouncepercentages
- Meer spamklachten
- Lagere openingspercentages
- Negatieve impact op afzenderreputatie
- Mogelijke spamval-hits
- Mogelijke blocklisting waardoor e-mailverkeer wordt geblokkeerd
Niet alle profielen die worden ingediend als onderdeel van een list bombing-aanval zijn nep-e-mailadressen. Bots kunnen formulieren invullen met echte e-mailadressen, en profielen van mensen die hier niets van weten worden toegevoegd aan marketinglijsten. Wanneer een bedrijf e-mails verstuurt naar grote aantallen profielen die door bots zijn ingediend, markeren veel van hen de e-mail als spam.
Bots richten zich vaak op de volgende formulieren en ingangspunten. Dit is geen uitputtende lijst; bots kunnen overal profielen indienen waar een onbeveiligd formulier is:
- e-commerce checkouts
Er zijn bots waargenomen, vooral bij klanten die een e-commerce platform gebruiken (zoals Shopify). De bots kunnen een checkout starten en deze verlaten met het e-mailadres van een echte persoon, en de gebeurtenis wordt gesynchroniseerd met Klaviyo. - Formulier in de voettekst van de startpagina
Voettekstformulieren op een startpagina die e-mailadressen verzamelen en geen andere informatie, zijn een specifiek doelwit van bots. - Couponcode ("$$OFF" of "%OFF") op de startpagina
Bots richten zich specifiek op deze formulieren om couponcode te krijgen, die ze later op coupon-/promocodewebsites plaatsen om websitebezoeken naar die pagina's te leiden. - Formulieren zonder CAPTCHA
Formulieren zonder CAPTCHA zijn gevoelig voor bots die ze invullen. - API
Botinzendingen kunnen worden verzameld via formulieren van derden en gesynchroniseerd met Klaviyo via de openbare API.
Zo herken je een list bombing-aanval
De eerste indicator van list bombing is als je een plotselinge piek in nieuwe abonnees hebt gezien. Dit geldt vooral als je geen campagnes voor lijstgroei hebt gepland, dus er is niets waaraan je deze piek kunt koppelen. Als dit gebeurt, bekijk dan de recente e-mailabonnees en let daarbij op de volgende trends:
- De e-mails kwamen allemaal binnen via één enkel toegangspunt (bijv. hetzelfde aanmeldingsformulier)
- Er was een specifiek tijdsbestek waarin de toestroom van e-mails werd vastgelegd.
- Alle e-mails komen van hetzelfde domein (bijv. allemaal van @phish.com)
- De contacten hebben onconventionele voor- en achternamen
- Alle inzendingen komen van dezelfde IP-bron
Hoe bescherm je je tegen list bombing?
CAPTCHA in formulieren
CAPTCHA is een tool die indieners van formulieren een korte taak laat voltooien om te verifiëren dat ze een echte persoon zijn en geen bot. Wanneer Klaviyo verdacht gedrag of eerdere botactiviteit detecteert op het IP-adres van een gebruiker, wordt de gebruiker gevraagd om een CAPTCHA op te lossen.
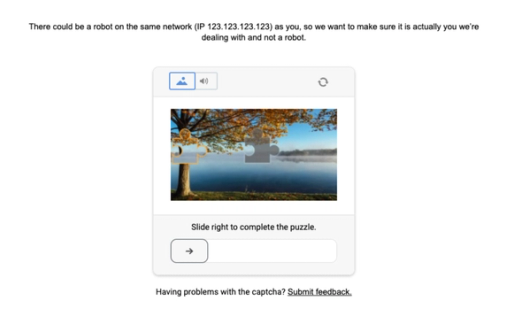
Deze functionaliteit is automatisch ingeschakeld voor Klaviyo-aanmeldingsformulieren die e-mail- of sms-leads verzamelen of om een unieke couponcode vragen. Alleen bezoekers waarvan de activiteit als verdacht wordt gemarkeerd, worden gevraagd om de CAPTCHA te voltooien.
Als een bezoeker wordt gevraagd om een CAPTCHA in te vullen, moet die deze eerst voltooien voordat de geblokkeerde formulierinzending of couponcode-aanvraag kan doorgaan.
Dubbele toestemming
Dubbele toestemming vereist dat een nieuwe abonnee zijn aanmelding bevestigt voordat die aan een lijst wordt toegevoegd. Dit wordt gebruikt voor zowel e-mail- als sms-aanmeldingen. Dubbele toestemming staat standaard aan, maar je kunt de opt-in-instelling van een lijst wijzigen. Controleer de instellingen van elke betrokken lijst voordat je op deze bescherming vertrouwt.
Wanneer dubbele toestemming is ingeschakeld, ontvangen nieuwe abonnees direct na aanmelding een bevestigingsbericht. Dit bericht vraagt hen om hun aanmelding te bevestigen. Alleen abonnees die hun abonnement bevestigen, worden met succes toegevoegd aan de lijst, waardoor het lastiger wordt voor kwaadwillenden om een list bomb uit te voeren.
Om dubbele toestemming in te schakelen voor een lijst:
- Open de lijst en selecteer Instellingen > Toestemming.
- Selecteer dubbele toestemming.
- Klik op Opslaan.
Listbomb IP-beheer
Klaviyo's IP-beveiligingen tegen list bombing markeren of blokkeren IP-adressen die binnen korte tijd een groot aantal formulierinzendingen doen of aanroepen naar de API voor clientabonnementen uitvoeren. Deze beveiligingen helpen om verdere abonnementen vanaf een gemarkeerd IP-adres te beperken.
Let op: IP-blokkering vindt pas plaats nadat de aanval al is gestart, om je account te beschermen tegen verdere schade. Deze methode om list bombing te beperken kan een aanval niet volledig voorkomen.
Honeypot-formulierveld
Voor deze methode heb je een developer nodig en toegang tot de HTML van het formulier. Als je formulieren zijn gemaakt via de formuliereneditor van Klaviyo, overweeg dan om een aangepast formulier te maken.
Het toevoegen van een 'honeypot'-veld aan het formulier van een website is een methode die je kunt implementeren om eenvoudig te herkennen of je wordt gebombardeerd met inschrijvingen. Als je een aangepast, niet-Klaviyo-formulier gebruikt, kun je een verborgen veld plaatsen dat onzichtbaar is in de front-end. Als het formulier wordt ingediend met een ingestelde waarde voor het honeypot-veld, kun je de inzending toeschrijven aan een bot in plaats van aan een menselijke gebruiker.
Zorg ervoor dat je honeypot een aangepaste eigenschap toevoegt aan Klaviyo die je nergens anders van plan bent te gebruiken. Zo kun je de aangepaste eigenschap van het honeypotveld gebruiken om via segmentatie in Klaviyo profielen te identificeren die door een bot zijn ingediend:
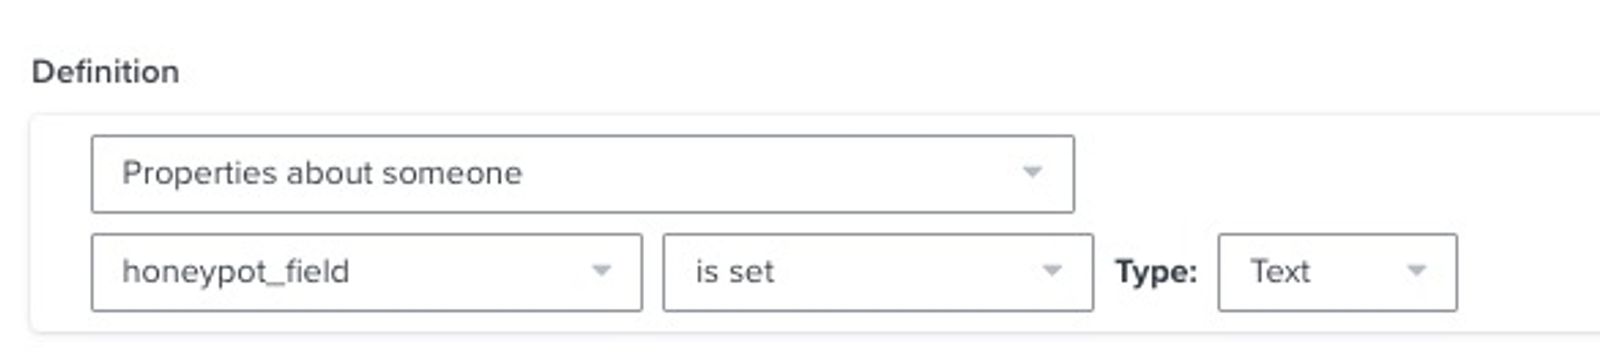
Voor instructies over het maken van een honeypotveld raden we aan de volgende bron te lezen:
Wat je moet doen als je te maken krijgt met list bombing
Als je list bombing ervaart, maak dan een segment met de patronen die je in de aanval hebt geïdentificeerd, zoals het startpunt, het tijdsbestek van de inzendingen, een gedeeld e-maildomein of een honeypot-eigenschap. Controleer de profielen in het segment voordat je ze onderdrukt, zodat je legitieme abonnees niet uitsluit.
Het volgende voorbeeld identificeert e-mailprofielen die berichten hebben ontvangen, maar nooit een e-mail hebben geopend of erop hebben geklikt, of een bestelling hebben geplaatst. Gebruik dit als startpunt voor beoordeling, niet als bewijs dat de profielen door bots zijn ingediend:
- Of iemand wel of geen marketing kan ontvangen > Persoon kan e-mailmarketing ontvangen
EN - Wat iemand heeft gedaan (of niet heeft gedaan) > Persoon heeft E-mail Ontvangen is minimaal 3 in de afgelopen 180 dagen
EN - Wat iemand heeft gedaan (of niet heeft gedaan) > Persoon heeft E-mail Geopend 0 keer sinds het begin
EN - Wat iemand heeft gedaan (of niet heeft gedaan) > Persoon heeft E-mail Geklikt 0 keer sinds het begin
EN - Wat iemand heeft gedaan (of niet heeft gedaan) > Persoon heeft Bestelling Geplaatst 0 keer sinds het begin
Dit voorbeeld kan legitieme abonnees bevatten die nooit betrokken zijn geweest. Het sluit ook profielen uit die in de afgelopen 180 dagen minder dan 3 e-mails hebben ontvangen. Gebruik AND om het voorbeeld te combineren met voorwaarden die aan je aanval zijn gekoppeld, zoals een gedeeld e-maildomein of een honeypot-eigenschap. Stuur geen extra e-mails alleen maar om nieuwe profielen aan dit voorbeeld te laten voldoen.
Nadat je het segment hebt bekeken, onderdruk je de profielen zodat ze geen marketing-e-mails meer ontvangen. Onderdrukte profielen blijven in je account; e-mailonderdrukking stopt geen sms-berichten of pushmeldingen.
Als je vragen hebt over het opbouwen van een segment dat profielen vastlegt die zijn aangemaakt via een list bombing-aanval, neem dan contact op met ons Support Team.
Controleer de opt-in-instellingen van je getroffen lijsten en schakel dubbele toestemming in als dit is uitgeschakeld. Dit helpt om onbevestigde abonnementen uit je lijsten te houden, maar voorkomt niet alle kwaadwillige formulierinzendingen.
Extra hulpbronnen
- Een segment Nooit betrokken geweest maken
Leer hoe je je minst betrokken e-mailabonnees kunt identificeren, zodat je kunt voorkomen dat je contact met hen opneemt om je bezorgbaarheid te verbeteren en op een goed niveau te houden. Zodra je deze abonnees hebt geïdentificeerd, kun je ze uitsluiten van je marketinginitiatieven, een laatste poging doen om ze opnieuw te betrekken of ze onderdrukken tijdens het opschonen van de lijst. In dit artikel leer je hoe je dit segment maakt.
- Aan de slag met segmenten
Leer hoe je segmenten maakt en gebruikt in Klaviyo. Segmenten zijn een krachtige tool om je doelgroep te begrijpen en gerichte berichten te sturen.
- Bezorgbaarheid van e-mails begrijpen
Meer informatie over e-mailbezorgbaarheid, inclusief de stappen die je kunt nemen om een sterke afzenderreputatie op te bouwen, zodat je e-mails in de inbox worden afgeleverd.