Förstå list bombing och hur du tar bort falska profiler
Du kommer att lära dig
Lär dig hur du känner igen listbombningsattacker, minskar skadliga registreringar och identifierar och exkluderar misstänkta e-postprofiler för att skydda dina listor och ditt avsändarrykte.
Vad är listbombning?
Listbombning är en skadlig attack där angriparen utnyttjar ett registreringsformulär eller en kassasida genom att göra ett stort antal falska inskick, vilket fyller den tillhörande listan med e-postadresser och telefonnummer som inte har gett samtycke eller är ogiltiga. Även om en ökning av e-postprenumeranter till en början kan verka som något positivt för ditt varumärke gäller det bara om alla nya leads är legitima.
Om du skickar till falska profiler som skapats genom en list bombing-attack kan det påverka din leveransbarhet negativt på följande sätt:
- Högre avvisningsfrekvens för hårda studsar
- Klagomål på skräppost
- Lägre öppningsfrekvens
- Negativ påverkan på avsändarrykte
- Potentiella träffar på skräppostfällor
- Potentiell blocklistning som leder till blockerad e-posttrafik
Alla profil som skickas in som en del av en list bombing-attack är inte falska e-postadresser. Botar kan fylla i formulär med riktiga e-postadresser, och profil för personer som inte känner till detta läggs till i marknadsföringslistor. När ett företag skickar e-post till stora mängder profil som skickats in av botar markerar många av dem e-postmeddelandet som skräppost.
Botar riktar ofta in sig på följande formulär och ingångspunkter. Det här är inte en uttömmande lista; botar kan skicka in profiler var som helst där det finns ett oskyddat formulär:
- E-handelskassor
Botar har observerats, särskilt för kunder som använder en e-handelsplattform (till exempel Shopify). Botarna kan påbörja en kassaprocess och avbryta den med en riktig persons e-postadress, och händelsen synkroniseras till Klaviyo. - Formulär i sidfoten på startsidan
Formulär i sidfoten på en startsida som samlar in e-postadresser och ingen annan information har varit ett särskilt mål för bottar. - Kupongkoder (”$$OFF” eller ”%OFF”) på startsidan
Botar riktar in sig på dessa formulär specifikt för att få kupongkoder som de senare lägger upp på webbplatser för kuponger/kampanjkoder för att driva webbplatsbesök till de sidorna. - Formulär utan CAPTCHA
Formulär utan CAPTCHA är mottagliga för att bottar fyller i dem. - API
Botinlämningar kan samlas in via formulär från tredje part och synkroniseras till Klaviyo via det offentliga API:t.
Så identifierar du en list bombing-attack
Den första indikatorn på list bombing är om du har upplevt en plötslig ökning av nya prenumeranter. Detta gäller särskilt om du inte har planerat några kampanjer för att öka listan, så det finns inget att koppla den här ökningen till. Om detta händer bör du granska de senaste e-postprenumeranterna och hålla utkik efter följande trender:
- Alla e-postmeddelanden kom in via en enda ingångspunkt (t.ex. samma registreringsformulär)
- Det fanns en specifik tidsperiod då inflödet av e-postmeddelanden registrerades
- Alla e-postadresser kommer från samma domän (t.ex. att alla kommer från @phish.com)
- Kontakterna har okonventionella för- och efternamn
- Alla inskickningar kommer från samma IP-källa
Hur skyddar du dig mot listbombning?
CAPTCHA i formulär
CAPTCHA är ett verktyg som kräver att den som skickar in formuläret genomför en kort uppgift för att bekräfta att hen är en riktig person och inte en bot. När Klaviyo upptäcker misstänkt beteende eller tidigare bot-aktivitet från en användares IP-adress kommer användaren att uppmanas att lösa en CAPTCHA.
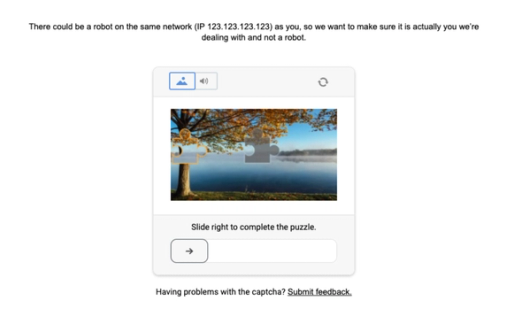
Den här funktionen är automatiskt aktiverad för Klaviyos registreringsformulär som samlar in e-post- eller sms-leads eller begär en unik kupong. Endast besökare vars aktivitet flaggas som misstänkt uppmanas att slutföra CAPTCHA.
Om en besökare uppmanas att slutföra en CAPTCHA måste de klara den innan den blockerade formulärinlämningen eller Kupongkod-begäran kan fortsätta.
Dubbel opt-in
Dubbel opt-in kräver att en ny prenumerant bekräftar sin prenumeration innan de läggs till i en lista. Det används för både e-post- och sms-prenumerationer. Dubbel opt-in är aktiverat som standard, men du kan ändra en listas opt-in-inställning. Kontrollera inställningarna för varje påverkad lista innan du förlitar dig på det här skyddet.
När dubbel opt-in är aktiverat får nya prenumeranter ett bekräftelsemeddelande direkt efter att de har registrerat sig. I detta meddelande kommer de att uppmanas att bekräfta sin prenumeration. Endast prenumeranter som bekräftar sin prenumeration läggs till i listan, vilket gör det svårare för illasinnade aktörer att bomba listan.
Så här aktiverar du dubbel opt-in för en lista:
- Öppna listan och välj Inställningar > Samtycke.
- Välj dubbel opt-in.
- Klicka på Spara.
IP-hantering för listbomb
Klaviyo’s IP-skydd mot list bombing flaggar eller blockerar IP-adresser som gör ett stort antal formulärinsändningar eller anrop till API för klientprenumeration under en kort tidsperiod. De här skydden hjälper till att begränsa ytterligare prenumerationer från en flaggad IP-adress.
Observera att IP-blockeringen bara sker efter att attacken redan har startat, för att skydda ditt konto från ytterligare skada. Den här metoden för att mildra listbombning kan inte helt förhindra en attack.
Honeypot-formulärfält
Den här metoden kräver en utvecklare och åtkomst till formulärets HTML. Om dina formulär är byggda i Klaviyos formulärredigerare kan du överväga att skapa ett anpassat formulär.
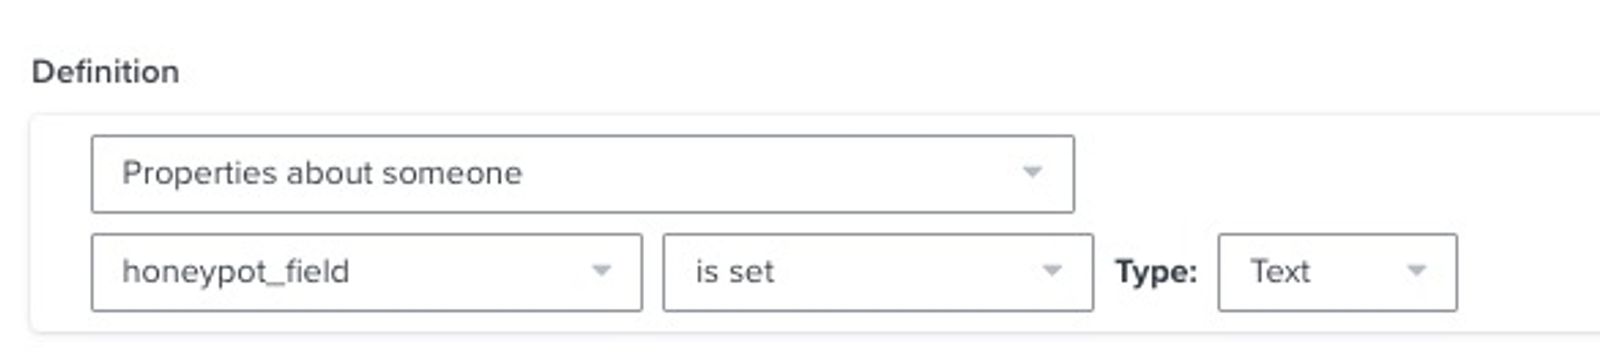
Att lägga till ett ”honeypot”-fält i ett webbplatsformulär är en metod som du kan använda för att enkelt identifiera om du utsätts för list bombing. Om du använder ett anpassat formulär som inte är ett Klaviyo-formulär kan du lägga till ett dolt fält som är osynligt i gränssnittet. Om formuläret skickas in med ett värde angivet i honeypot-fältet kan du tillskriva inskickningen en bot i stället för en mänsklig användare.
Se till att din honeypot lägger till en anpassad egenskap i Klaviyo som du inte planerar att använda någon annanstans. Detta gör att du kan använda honeypot-fältets anpassade egenskap för att identifiera profiler som skickats in av en bot med segmentering i Klaviyo:
För instruktioner om hur du skapar ett honeypot-fält rekommenderar vi att du läser följande resurs:
Vad du ska göra om du upplever list bombing
Om du drabbas av listbombning kan du skapa ett segment med hjälp av mönstren du identifierade i attacken, till exempel ingångspunkt, tidsram för inskick, delad e-postdomän eller en honeypot-egenskap. Granska profilerna i segmentet innan du exkluderar dem, så att du inte exkluderar legitima prenumeranter.
Följande exempel identifierar e-postprofiler som har fått meddelanden men aldrig öppnat eller klickat på ett e-postmeddelande eller lagt en order. Använd det som en utgångspunkt för granskning, inte som bevis på att profilerna skickades in av bottar:
- Om någon kan eller inte kan ta emot marknadsföring > Person kan ta emot e-postmarknadsföring
OCH - Vad någon har gjort (eller inte gjort) > Personen har fått e-post är minst 3 under de senaste 180 dagarna
OCH - Vad någon har gjort (eller inte gjort) > Person har öppnat e-post 0 gånger under hela tiden
OCH - Vad någon har gjort (eller inte gjort) > Personen har klickat på e-post 0 gånger under hela tiden
OCH - Vad någon har gjort (eller inte gjort) > Person har skapat beställning 0 gånger under hela tiden
Det här exemplet kan inkludera legitima prenumeranter som aldrig har varit Engagerad. Det utesluter också profiler som har fått färre än 3 e-postmeddelanden under de senaste 180 dagarna. Använd AND för att kombinera exemplet med villkor som är kopplade till din attack, som en delad e-postdomän eller en honeypot-egenskap. Skicka inte ytterligare e-postmeddelanden bara för att få nya profiler att uppfylla det här exemplet.
När du har granskat segmentet kan du exkludera profilerna så att de slutar få marknadsföringsmejl. Exkluderade profiler finns kvar i ditt Konto; exkludering av e-post stoppar inte sms-meddelanden eller pushnotiser.
Om du har frågor om att bygga ett segment som fångar profiler som skapats genom en list bombing-attack kan du kontakta vårt supportteam.
Granska opt-in-inställningarna för dina berörda listor och aktivera dubbel opt-in om den är avstängd. Detta hjälper till att hålla obekräftade prenumerationer borta från dina listor men förhindrar inte alla skadliga formulärinskick.
Ytterligare resurser
- Så skapar du ett segment för de som aldrig engagerat sig
Lär dig hur du identifierar dina minst engagerade e-postprenumeranter, så att du kan undvika att kontakta dem för att förbättra och upprätthålla din leveransbarhet. När du har identifierat dem kan du överväga att utesluta dem från dina marknadsföringsinitiativ, skicka dem ett sista försök till återengagemang eller exkludera dem när du rensar listan. I den här artikeln får du lära dig hur du skapar detta segment.
- Komma igång med segment
Läs mer om hur du skapar och använder segment i Klaviyo, som är ett kraftfullt verktyg för att förstå din målgrupp och skicka riktade meddelanden.
- Förstå e-postleveransbarhet
Läs mer om e-postleveransbarhet, inklusive vilka steg du kan ta för att skapa ett starkt avsändarrykte så att dina e-postmeddelanden levereras till inkorgen.