Comprendre le list bombing et comment supprimer les faux profils
Objectif de cet article
Découvrez comment reconnaître les attaques de type « list bombing », réduire les inscriptions malveillantes, et identifier et suspendre les profils d’e-mail suspects afin de protéger vos listes et votre réputation d’expéditeur.
Qu’est-ce que le list bombing ?
Le bombardement de liste est une attaque malveillante par laquelle le pirate exploite un formulaire d'inscription ou une page de paiement en effectuant un grand nombre de fausses soumissions, remplissant ainsi la liste associée avec des e-mails et des numéros de téléphone qui n'ont pas donné leur consentement ou qui ne sont pas valides. Si l'augmentation du nombre d'abonnés à un service de courrier électronique peut sembler une bonne chose pour votre marque, cela n'est vrai que si tous les nouveaux clients potentiels sont légitimes.
Si vous envoyez à de faux profils créés lors d’une attaque de list bombing, cela peut avoir un impact négatif sur votre délivrabilité de la manière suivante :
- Taux de rebond plus élevés
- Signalements plus élevés pour spam
- Taux d’ouverture plus faibles
- Impact négatif sur la réputation de l’expéditeur
- Résultats potentiels des pièges à spam
- Mise sur liste de blocage potentielle entraînant le blocage du trafic d’e-mails
Tous les profils soumis dans le cadre d’une attaque de list bombing ne sont pas des fausses adresses e-mail. Des robots peuvent remplir des formulaires avec de vraies adresses e-mail, et les profils de personnes qui n’en ont pas connaissance sont ajoutés à des listes marketing. Lorsqu’une entreprise envoie des e-mails à un grand nombre de profils soumis par des robots, beaucoup d’entre eux signalent l’e-mail comme spam.
Les robots ciblent généralement les formulaires et points d’entrée suivants. Cette liste n’est pas exhaustive ; les robots peuvent soumettre des profils partout où il existe un formulaire non protégé :
- Pages de commande d’e-commerce
De nombreux robots ont été observés, en particulier chez les clients utilisant une plateforme d’e-commerce (telle que Shopify). Les robots peuvent démarrer un paiement et l’abandonner en utilisant l’adresse e-mail d’une personne réelle, et l’événement sera synchronisé avec Klaviyo. - Formulaire de bas de page de la page d’accueil
Les formulaires de bas de page d’une page d’accueil qui collectent des adresses e-mail, et aucune autre information, ont été une cible spécifique des robots. - Codes de réduction (« $$OFF » ou « %OFF ») sur la page d’accueil
Les bots ciblent spécifiquement ces formulaires pour obtenir des codes de réduction qu’ils mettent ensuite sur des sites web de codes de réduction ou promotionnels afin d’attirer des visiteurs sur ces pages. - Formulaires sans CAPTCHA
Les formulaires sans CAPTCHA sont susceptibles d’être remplis par des robots. - API
Les soumissions de robots peuvent être collectées via des formulaires tiers et synchronisées avec Klaviyo via l’API publique.
Comment identifier une attaque de list bombing
Le premier indicateur de list bombing est une hausse soudaine du nombre de nouveaux abonnés. C’est particulièrement vrai si vous n’avez pas prévu de campagnes de croissance de liste, il n’y a donc rien à quoi attribuer cette hausse. Si cela se produit, examinez les abonnés e-mail récents en recherchant les tendances suivantes :
- Les e-mails sont tous arrivés par un point d'entrée unique (par exemple, le même formulaire d'inscription).
- Il y avait une période spécifique pendant laquelle l’afflux d’e-mails a été capturé.
- Tous les e-mails proviennent du même domaine (par exemple, tous proviennent de @phish.com).
- Les contacts ont des prénoms et des noms inhabituels
- Toutes les soumissions proviennent de la même source IP.
Comment se protéger contre une attaque de list bombing ?
CAPTCHA dans les formulaires
CAPTCHA est un outil qui oblige les personnes qui envoient un formulaire à effectuer une courte tâche afin de vérifier qu’il s’agit bien d’une personne réelle et non d’un robot. Lorsque Klaviyo détecte un comportement suspect ou une activité historique de robot à partir de l’adresse IP d’un utilisateur, ce dernier sera invité à résoudre un CAPTCHA.
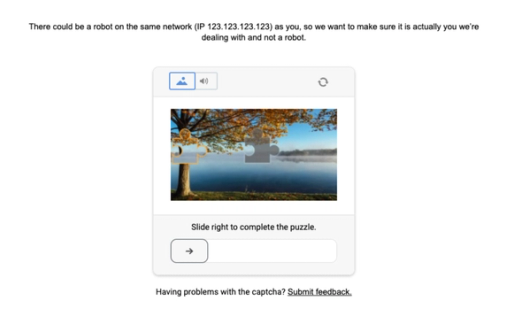
Cette fonctionnalité est automatiquement activée pour les formulaires d’inscription Klaviyo qui collectent des prospects par e-mail ou SMS, ou qui demandent un code de réduction unique. Seuls les visiteurs dont l’activité est signalée comme suspecte sont invités à remplir le CAPTCHA.
Si un visiteur est invité à effectuer un CAPTCHA, il doit le réussir avant que l’envoi du formulaire bloqué ou la demande de code de réduction puisse se poursuivre.
Double opt-in
Le double opt-in exige qu’un nouvel abonné confirme son inscription avant d’être ajouté à une liste. Il est utilisé à la fois pour les abonnements aux e-mails et aux SMS. Le double opt-in est activé par défaut, mais vous pouvez modifier le paramètre d’inscription d’une liste. Vérifiez les paramètres de chaque liste concernée avant de vous fier à cette protection.
Lorsque le double opt-in est activé, les nouveaux abonnés reçoivent un message de confirmation immédiatement après leur inscription. Le contact doit alors confirmer son choix. Seuls les abonnés qui confirment leur inscription sont ajoutés à la liste, ce qui rend le list bombing plus difficile pour les acteurs malveillants.
Pour activer le double opt-in pour une liste :
- Ouvrez la liste et sélectionnez Paramètres > Consentement.
- Sélectionnez double opt-in.
- Cliquez sur Enregistrer.
Gestion des IP de bombardement de listes
Les protections d’adresse IP contre le list bombing de Klaviyo signalent ou bloquent les adresses IP qui effectuent un grand nombre d’envois de formulaire ou d’appels à l’ API d’abonnement client sur une courte période. Ces protections permettent de limiter les abonnements supplémentaires provenant d’une adresse IP signalée.
Notez que le blocage d’IP n’a lieu qu’après le début de l’attaque, afin de protéger votre compte contre d’autres dommages. Cette méthode d’atténuation du bombardement de listes ne peut pas empêcher totalement une attaque.
Champ de formulaire honeypot
Cette méthode nécessite l’intervention d’un développeur et l’accès au code HTML du formulaire. Si vos formulaires sont créés via l’éditeur de formulaires de Klaviyo, envisagez de créer un formulaire personnalisé.
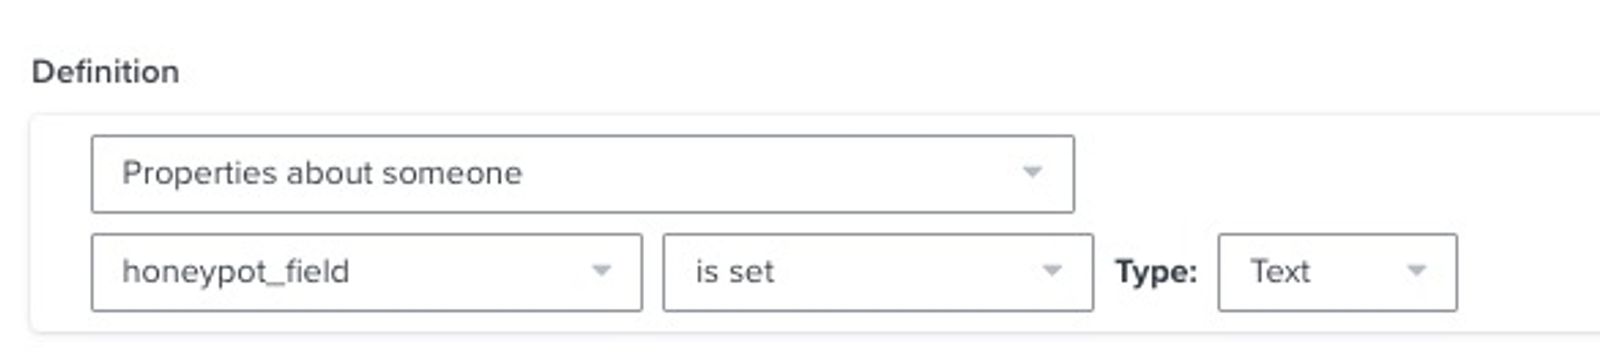
L’ajout d’un champ « honeypot » au formulaire d’un site web est une méthode que vous pouvez mettre en œuvre pour identifier facilement si vous êtes victime d’un list bombing. Si vous utilisez un formulaire personnalisé non Klaviyo, vous pouvez placer un champ masqué qui est invisible sur le front-end. Si le formulaire est envoyé avec une valeur définie pour le champ honeypot, vous pouvez attribuer l’envoi à un bot plutôt qu’à un utilisateur humain.
Assurez-vous que votre honeypot ajoute une propriété personnalisée à Klaviyo que vous ne prévoyez pas d’utiliser ailleurs. Cela vous permet d’utiliser la propriété personnalisée du champ honeypot pour identifier, grâce à la segmentation dans Klaviyo, les profils soumis par un bot :
Pour obtenir des instructions sur la création d’un champ honeypot, nous vous recommandons de consulter la ressource suivante :
Que faire si vous subissez un bombardement de liste
Si vous subissez un bombardement de liste, créez un segment à l’aide des schémas que vous avez identifiés dans l’attaque, comme le point d’entrée, la période de soumission, le domaine d’e-mail partagé, ou une propriété de pot de miel. Passez en revue les profils dans le segment avant de les suspendre afin de ne pas exclure des abonnés légitimes.
L’exemple suivant identifie les profils d’e-mail qui ont reçu des messages, mais n’ont jamais ouvert ou cliqué sur un e-mail, ni passé de commande. Utilisez-le comme point de départ pour un examen, et non comme preuve que les profils ont été soumis par des robots :
- Si quelqu’un peut ou ne peut pas recevoir du marketing > la personne peut recevoir des e-mails marketing
ET - Ce que quelqu’un a fait (ou n’a pas fait) > la personne a reçu un e-mail au moins 3 fois au cours des 180 derniers jours
ET - Ce que quelqu’un a fait (ou n’a pas fait) > E-mail Ouvert zéro fois depuis toujours
ET - Ce que quelqu’un a fait (ou n’a pas fait) > E-mail Cliqué zéro fois depuis toujours
ET - Ce que quelqu’un a fait (ou n’a pas fait) > Commande Passée zéro fois depuis toujours
Cet exemple peut inclure des abonnés légitimes qui ne se sont jamais engagés. Cela exclut également les profils qui ont reçu moins de 3 e-mails au cours des 180 derniers jours. Utilisez AND pour combiner l’exemple avec des conditions liées à votre attaque, telles qu’un domaine d’e-mail partagé ou une propriété de pot de miel. N’envoyez pas d’e-mails supplémentaires uniquement pour que de nouveaux profils répondent à cet exemple.
Après avoir examiné le segment, suspendez les profils pour qu’ils cessent de recevoir des e-mails marketing. Les profils suspendus restent dans votre compte ; la suspension des e-mails n’empêche pas l’envoi de messages SMS, ni de notifications push.
Si vous avez des questions sur la création d’un segment qui capture les profils créés lors d’une attaque de list bombing, contactez notre équipe d’assistance.
Vérifiez les paramètres d’opt-in de vos listes concernées, et activez le double opt-in s’il est désactivé. Cela permet d’éviter que des abonnements non confirmés n’apparaissent dans vos listes, mais n’empêche pas toutes les soumissions de formulaire malveillantes.
Ressources supplémentaires
- Comment créer un segment de profils jamais engagés
Apprenez à identifier vos abonnés aux e-mails les moins engagés, afin d’éviter de les contacter pour améliorer votre délivrabilité et en assurer la pérennité. Une fois que vous les avez identifiés, envisagez de les exclure de vos initiatives marketing, de leur envoyer une dernière tentative de réengagement ou de les suspendre lors du prochain nettoyage de votre liste. Dans cet article, vous apprendrez à créer ce segment.
- Démarrer avec les segments
Apprenez à créer et à utiliser des segments dans Klaviyo, un puissant outil pour comprendre votre audience et envoyer des messages ciblés.
- Comprendre la délivrabilité des e-mails
En savoir plus sur la délivrabilité des e-mails, y compris les mesures à prendre pour établir une solide réputation d’expéditeur afin que vos e-mails arrivent dans la boîte de réception de vos destinataires.