Comprendere il list bombing e come rimuovere i profili falsi
Cosa imparerai
Scopri come riconoscere gli attacchi di list bombing, ridurre le iscrizioni dannose e identificare e sopprimere i profili e-mail sospetti per proteggere le tue liste e la reputazione del mittente.
Che cos’è il list bombing?
Il list bombing è un attacco dannoso in cui l'autore dell'attacco sfrutta un modulo d'iscrizione o una pagina di checkout effettuando un gran numero di invii falsi, riempiendo l'elenco associato con e-mail e numeri di telefono che non hanno dato il consenso o non sono validi. Anche se un aumento degli iscritti e-mail può inizialmente sembrare un aspetto positivo per il tuo brand, è vero solo se tutti i nuovi lead sono legittimi.
Se invii a profili falsi creati tramite un attacco di list bombing, questo può influire negativamente sulla deliverability nei seguenti modi:
- Tassi di rimbalzo permanenti più elevati
- Maggiore numero di reclami per spam
- Tasso di apertura più basso
- Impatto negativo sulla reputazione del mittente
- Possibili attivazioni della trappola per lo spam
- Potenziale inserimento in una blocklist con conseguente blocco del traffico e-mail
Non tutti i profili inviati nell’ambito di un attacco di list bombing sono indirizzi e-mail falsi. I bot possono compilare i moduli con indirizzi e-mail reali e i profili di persone che non ne sanno nulla vengono aggiunti alle liste di marketing. Quando un’azienda invia e-mail a un gran numero di profili inviati dai bot, molte persone contrassegnano l’e-mail come spam.
I bot spesso prendono di mira i seguenti moduli e punti di ingresso. Questo non è un elenco esaustivo; i bot possono inviare profili ovunque ci sia un modulo non protetto:
- Checkout e-commerce
Sono stati osservati bot, soprattutto per chi usa una piattaforma e-commerce (come Shopify). I bot possono avviare un checkout e abbandonarlo usando l’indirizzo e-mail di una persona reale e l’evento verrà sincronizzato con Klaviyo. - Modulo nel footer della home page
I moduli nel footer di una home page che raccolgono indirizzi e-mail e nessun’altra informazione sono stati un obiettivo specifico dei bot. - Codici coupon (“$$OFF” o “%OFF”) nella home page
I bot prendono di mira questi moduli in modo specifico per ottenere codici coupon, che poi inseriscono su siti web di codici coupon/promozionali per indirizzare visite al sito verso quelle pagine. - Moduli senza CAPTCHA
I moduli senza CAPTCHA sono vulnerabili ai bot che li compilano. - API
Gli invii dei bot possono essere raccolti tramite moduli di terze parti e sincronizzati con Klaviyo tramite l’API pubblica.
Come identificare un attacco di list bombing
Il primo indicatore del list bombing è se hai registrato un improvviso aumento di nuovi iscritti. Questo è particolarmente vero se non hai pianificato campagne di crescita della lista, quindi non c'è nulla a cui collegare questo picco. Se succede, esamina i recenti iscritti e-mail, prestando attenzione alle seguenti tendenze:
- Tutti gli e-mail arrivavano tramite un unico punto di ingresso (ad esempio, lo stesso modulo d'iscrizione)
- C'era un intervallo di tempo specifico in cui è stato acquisito l'afflusso di e-mail
- Tutte le e-mail provengono dallo stesso dominio (ad es., tutte provengono da @phish.com)
- I contatti hanno nomi e cognomi non convenzionali.
- Tutti gli invii provengono dalla stessa sorgente IP
Come proteggersi dal list bombing?
CAPTCHA nei moduli
CAPTCHA è uno strumento che richiede a chi invia un modulo di completare un breve task per verificare che sia una persona reale e non un bot. Nel caso in cui Klaviyo rilevi un comportamento sospetto o una precedente attività di bot dall'indirizzo IP di un utente, a quest'ultimo verrà richiesto di risolvere un CAPTCHA.
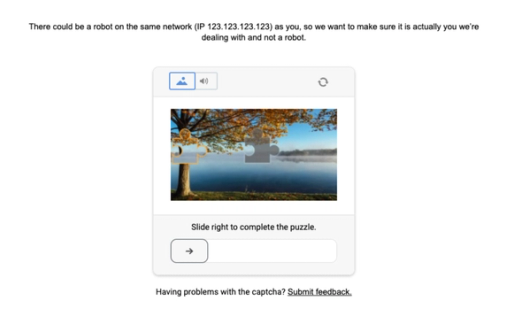
Questa funzionalità è abilitata automaticamente per i moduli d'iscrizione Klaviyo che raccolgono contatti e-mail o SMS o richiedono un codice coupon univoco. Solo ai visitatori la cui attività è segnalata come sospetta viene chiesto di completare il CAPTCHA.
Se a un visitatore viene chiesto di completare un CAPTCHA, deve superarlo prima che possano continuare l’invio del modulo bloccato o la richiesta di codice coupon.
Doppio opt-in
Il doppio opt-in richiede a un nuovo iscritto di confermare l’iscrizione prima di essere aggiunto a un elenco. Viene utilizzato sia per le iscrizioni alle e-mail che per le iscrizioni agli SMS. Il doppio opt-in è attivo per impostazione predefinita, ma puoi modificare l’impostazione di opt-in di un elenco. Controlla le impostazioni di ogni elenco interessato prima di affidarti a questa protezione.
Quando il doppio opt-in è abilitato, i nuovi iscritti riceveranno un messaggio di conferma immediatamente dopo l'iscrizione. Il messaggio invita a confermare l'iscrizione. Solo gli iscritti che confermano l'iscrizione verranno aggiunti correttamente all'elenco, rendendo più difficile per chi agisce in modo malevolo eseguire un list bombing.
Per abilitare il doppio opt-in per un elenco:
- Apri la lista e seleziona Impostazioni > Consenso.
- Seleziona doppio opt-in.
- Clicca su Salva.
Gestione IP per list bombing
Le protezioni IP di Klaviyo contro il list bombing segnalano o bloccano gli indirizzi IP che effettuano un numero elevato di invii di moduli o chiamate a API di iscrizione client in un breve periodo di tempo. Queste protezioni aiutano a limitare ulteriori iscrizioni da un indirizzo IP segnalato.
Tieni presente che il blocco IP si verifica solo dopo che l'attacco è già iniziato, per proteggere il tuo account da ulteriori danni. Questo metodo di mitigazione del list bombing non può impedire completamente un attacco.
Campo honeypot del modulo
Questo metodo richiede uno sviluppatore e l'accesso all'HTML del modulo. Se i moduli sono creati tramite l'editor dei moduli di Klaviyo, valuta la creazione di un modulo personalizzato.
Aggiungere un campo “honeypot” al modulo di un sito web è un metodo che puoi implementare per identificare facilmente se stai subendo un list bombing. Se stai utilizzando un modulo personalizzato non Klaviyo, puoi inserire un campo nascosto che non è visibile nel front-end. Se il modulo viene inviato con un valore impostato per il campo honeypot, puoi attribuire l'invio a un bot anziché a un utente umano.
Assicurati che il tuo honeypot aggiunga una proprietà personalizzata a Klaviyo che non intendi utilizzare altrove. Questo ti consente di utilizzare la proprietà personalizzata del campo honeypot per identificare, con la segmentazione in Klaviyo, i profili inviati da un bot:
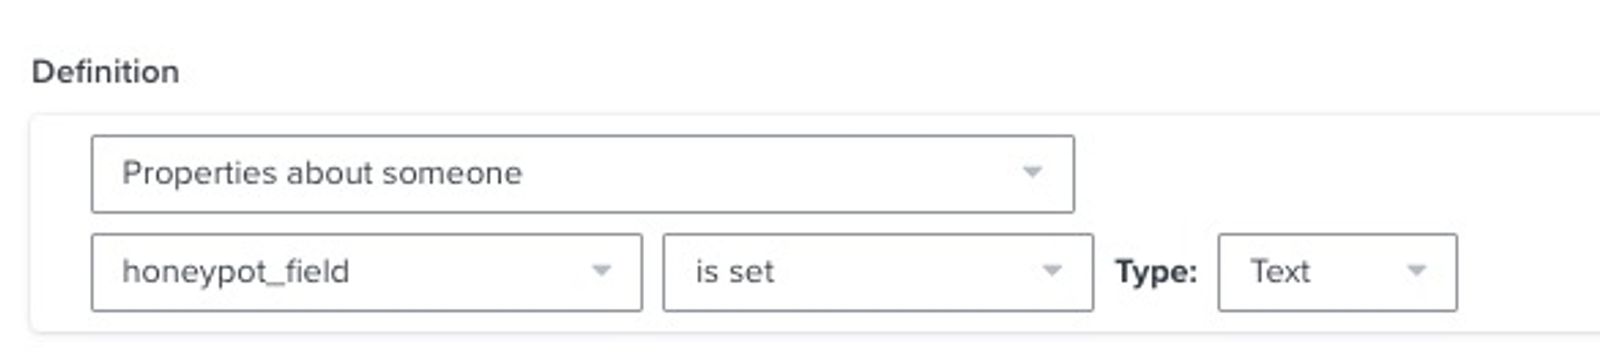
Per le istruzioni su come creare un campo honeypot, ti consigliamo di leggere la seguente risorsa:
Cosa fare se si verifica un attacco di list bombing
Se riscontri un attacco di list bombing, crea un segmento usando gli schemi identificati nell’attacco, come il punto di ingresso, l’intervallo di tempo di invio, il dominio e-mail condiviso o una proprietà honeypot. Esamina i profili nel segmento prima di sospenderli, così non escludi gli iscritti legittimi.
L'esempio seguente identifica i profili e-mail che hanno ricevuto messaggi, ma non hanno mai aperto o fatto clic su un'e-mail né effettuato un ordine. Usalo come punto di partenza per la revisione, non come prova che i profili siano stati inviati da bot:
- Se una persona può o non può ricevere marketing > La personapuò ricevere marketing via e-mail
E - Cosa ha fatto (o non ha fatto) qualcuno > La persona ha ricevuto e-mail almeno 3 volte negli ultimi 180 giorni
E - Azione effettuata (o non effettuata) > La persona ha aperto e-mail zero volte per tutto il periodo
E - Azione effettuata (o non effettuata) > La persona ha cliccato sulle e-mail zero volte per tutto il periodo
E - Azione effettuata (o non effettuata) > La persona ha effettuato un ordine zero volte per tutto il periodo
Questo esempio può includere iscritti legittimi che non sono mai stati coinvolti. Esclude anche i profili che hanno ricevuto meno di 3 e-mail negli ultimi 180 giorni. Usa AND per combinare l’esempio con condizioni legate al tuo attacco, come un dominio e-mail condiviso o una proprietà honeypot. Non inviare e-mail aggiuntive solo per fare in modo che i nuovi profili soddisfino questo esempio.
Dopo aver esaminato il segmento, sospendi i profili per impedire che ricevano e-mail di marketing. I profili sospesi rimangono nel tuo account; la sospensione delle e-mail non blocca i messaggi SMS o le notifiche push.
Se hai domande su come creare un segmento che intercetti i profili creati tramite un attacco di list bombing, contatta il nostro team di assistenza.
Rivedi le impostazioni di opt-in negli elenchi interessati e attiva il doppio opt-in se è disattivato. Questo aiuta a evitare che le iscrizioni non confermate finiscano nelle tue liste, ma non impedisce tutti gli invii di moduli malevoli.
Risorse aggiuntive
- How to create a never engaged segment
Learn how to identify your least engaged email subscribers, so you can avoid contacting them to improve and maintain your deliverability. Once you’ve identified them, consider excluding them from your marketing initiatives, sending them one final re-engagement attempt, or suppressing them during list cleaning. In this article, you will learn how to create this segment.
- Getting started with segments
Learn how to create and use segments in Klaviyo, which are a powerful tool for understanding your audience and sending targeted messages.
- Understanding email deliverability
Learn about email deliverability, including the steps you can take to establish a strong sender reputation so that your emails are delivered to the inbox.