Förstå e-postautentisering
Du kommer att lära dig
Lär dig mer om e-postautentiseringsprotokoll som används för att bygga upp ditt avsändarrykte, validera att e-postmeddelanden kommer från en legitim avsändare och skydda mot e-postmissbruk.
De flesta inkorgsleverantörer upprätthåller avsändarkrav för bulksändare. Att konfigurera DMARC-autentisering är en viktig del av att uppfylla dessa krav, särskilt för avsändare med stora volymer. Som referenspunkt anser Google att alla som skickar 5 000 eller fler dagliga e-postmeddelanden till Gmail-mottagare är en ”bulksändare”.
Om e-postautentisering
”E-postautentisering” avser de tekniska standarder som gör det möjligt att verifiera en e-postavsändares identitet. De vanligaste standarderna för e-postautentisering är SPF, DKIM och DMARC. E-postservrar använder dessa autentiseringsprotokoll för att verifiera att inkommande e-post kommer från legitima avsändare, vilket skyddar ditt varumärke och dina kunder från illasinnade aktörer. Förutom att förhindra nätfiske och förfalskningsförsök kan implementering av dessa protokoll bidra till att förbättra leveransbarheten, eftersom inkorgsleverantörer kommer att kunna bekräfta avsändarens identitet.
SPF
Sender Policy Framework (SPF) är en e-postautentiseringsmetod som är utformad för att upptäcka förfalskade avsändaradresser under leveransen av e-postmeddelandet. SPF gör det möjligt för den mottagande e-postservern att verifiera att e-postmeddelanden som kommer från en viss domän har skickats via en IP-adress som auktoriserats av domänens administratörer.
När ett e-postmeddelande skickas från en IP-adress som inte har tillåtits via SPF kan den mottagande e-postservern avvisa e-postmeddelandet eller avleda det från den primära inkorgen. Utan SPF-poster kunde du inte autentisera IP-adresser med hjälp av din sändningsdomän, vilket gör att illasinnade aktörer enkelt kan imitera ditt varumärke.
På Klaviyos delade sändningsdomän autentiseras e-post automatiskt via SPF. Om du använder din egen varumärkta sändningsdomän i Klaviyo läggs den SPF-post som krävs automatiskt till via CNAME- eller NS-posterna som läggs till under konfigurationen.
DKIM
DomainKeys Identified Mail (DKIM) fungerar som en digital signatur som läggs till i e-postmeddelandets sidhuvud för att ytterligare verifiera avsändarens identitet. Mottagande e-postservrar verifierar signaturen med hjälp av en offentlig nyckel som publicerats för den signerande domänen. DKIM kan förbli giltigt när ett e-postmeddelande vidarebefordras, så länge det signerade innehållet inte ändras på ett sätt som gör signaturen ogiltig.
På Klaviyos delade sändningsdomän autentiseras e-post automatiskt via DKIM. Om du använder din egen varumärkta sändningsdomän i Klaviyo läggs den nödvändiga DKIM-posten automatiskt till via de CNAME- eller NS-poster som läggs till under konfigurationen.
DMARC
DMARC står för domänbaserad meddelandeautentisering, rapportering och överensstämmelse. Det är ett protokoll som använder SPF och DKIM för att avgöra äktheten hos ett e-postmeddelande, vilket ger domänägare möjlighet att skydda sin domän från obehörig användning.
DMARC ger instruktioner till mottagande servrar om hur de ska hantera inkommande e-post. För att klara DMARC måste ett meddelande klara SPF- eller DKIM-autentisering, och domänen som autentiseras med den metoden måste vara i linje med domänen i frånadressen. Det krävs inte att båda metoderna klaras för DMARC, även om inkorgsleverantörer kan kräva att du konfigurerar både SPF och DKIM. Meddelanden som inte klarar DMARC-kontroller kan tillåtas, avvisas eller placeras i skräppostmappen beroende på domänens policy och reglerna på den mottagande servern.
Att implementera en DMARC-policy på din domän kan skydda dig från förfalskning och begränsa ditt varumärkes och mottagarnas exponering för potentiellt bedrägliga och skadliga meddelanden.
Exempel på DMARC-policy
DMARC är en e-postautentisering, policy och rapporteringsprotokoll som påverkar alla e-postutskick från ditt varumärke, utöver bara Klaviyo. Observera att det är viktigt att du arbetar med ditt IT-team eller en tredjepartsexpert för att implementera en DMARC-policy som passar ditt varumärkes behov bäst.
Nedan visas ett exempel på hur en enkel DMARC-post kan se ut och hur olika poster påverkar e-postleveransen.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
Det är vanligt att sp -etiketten utelämnas i en DMARC-post, i vilket fall sp -etiketten får standardvärdet för p -etiketten.
Även om DMARC-policyer kan ha ett antal etiketter med olika funktioner är p- och sp- policyetiketterna de viktigaste när det gäller Klaviyo och din e-postmarknadsföring.
Värdena för de här 2 etiketterna talar om för inkorgsleverantörerna hur de ska reagera när justeringskontrollerna misslyckas. När den används i från-e-postadresser gäller p -etiketten för rotdomänen (t.ex. @yourbrand.com) medan sp -etiketten gäller för underdomäner (t.ex.@shop.yourbrand.com). Om en underdomän har sin egen DMARC-post har postens policy företräde för e-post som skickas från den underdomänen.
Samtidigt bestämmer rua -etiketten i exemplet vilken DMARC-inkorgsrapporter som ska skickas till. Denna etikett rekommenderas, men är inte obligatorisk.
Se till att byta ut platshållarens e-postadress ovan (d.v.s. dmarc-reports@yourbrand.com) mot en inkorg som är förberedd för att ta emot DMARC-rapporter om du planerar att använda rua -etiketten.
Värde för p/sp-etikett | Begärd hantering av e-post som inte klarar DMARC |
p=ingen | Begär att ingen åtgärd vidtas vid DMARC-fel. Annan skräppostfiltrering gäller fortfarande. |
p=karantän | Be om att e-postmeddelandet behandlas som misstänkt, till exempel genom att placera det i skräppost. |
p=avvisa | Begär att e-postmeddelandet avvisas. |
En DMARC-policy placeras som en TXT-post på en domäns DNS-kontrollpanel, men måste följa specifika syntaxregler.
Hur p- och sp- etiketter påverkar sändningen på Klaviyo
När du skickar via en delad sändningsdomän matchar domänen i din from-adress (t.ex. marketing@yourbrand.com) inte Klaviyos sändningsdomän (t.ex. ksdn.klaviyomail.com). DMARC använder policyn för domänen i din from-adress. En policy på Klaviyo delade domän ersätter inte ditt varumärkes policy och gör inte att dina e-postmeddelanden klarar DMARC.
En varumärkt sändningsdomän gör att du kan anpassa domänen som används för DKIM-autentisering så att den stämmer överens med din avsändaradressdomän. DMARC går igenom när DKIM-autentiseringen lyckas och domänen stämmer överens med din avsändaradress. Med standardinställningen för avslappnad anpassning kan domänerna dela en rotdomän. Strikt anpassning kräver en exakt domänmatchning.
rua- etiketter och DMARC-rapportering
Med rua -etiketten i en DMARC-post kan den associerade e-postadressen ta emot DMARC-rapporter i .xml format. Dessa rapporter är svåra och omständliga att tolka, så Klaviyo rekommenderar att du arbetar med en DMARC-leverantör om du planerar att använda rua -etiketten för DMARC-rapportering. Dessa leverantörer hjälper till att behandla .xml- DMARC-rapporter och presentera dem så att ditt varumärke lättare kan samla insikter.
För att ta emot DMARC-rapporter på en adress på en annan rotdomän måste ägaren till domänen som tar emot rapporterna auktorisera dem med en TXT-post i domänens DNS. Följ instruktionerna från din DMARC-tjänsteleverantör för den här auktoriseringen och ange rapportering adressen i rua -etiketten i din egen DMARC-post.
Exempel på DMARC-rapport
Några exempel på DMARC-leverantörer som Klaviyo rekommenderar är:
Konfigurera e-postautentisering
När du skickar e-post med Klaviyo behöver du inte lägga till dina egna SPF- och DKIM-poster. Om du skickar på Klaviyos delade sändningsdomän har de nödvändiga posterna redan ställts in på godkänd autentisering. Med en varumärkt sändningsdomän (även känd som en dedikerad sändningsdomän) aktiverar de Klaviyo NS- eller CNAME-poster som läggs till under konfigurationen automatiskt DKIM- och SPF-autentisering.
DMARC kräver en separat TXT-post i domänens DNS. Under konfigurationen av varumärkt sändningsdomän erbjuder Klaviyo Lägg till DMARC-post om din domän inte redan har en DMARC-post. Detta genererar v=DMARC1; p=none. Du kan publicera posterna automatiskt med Anslut med Entri för DNS-leverantörer som stöds, eller välja Konfigurera manuellt och lägga till dem hos din DNS-leverantör.
Om ditt varumärke för närvarande inte har någon DMARC-policy är det ett första steg mot att uppfylla inkorgsleverantörernas krav att konfigurera p=none. Det uppfyller kravet på DMARC-policy, men du måste fortfarande uppfylla leverantörens andra avsändarkrav. Du kan få DMARC-rapporter med p=none genom att lägga till en rua -etikett. Klaviyo rekommenderar att du arbetar med ditt IT-team eller en tredjepartsexpert innan du går över till en striktare policy för att skydda mot spoofing.
Du eller någon i ditt team måste ha åtkomst till DNS-inställningarna för din domän för att publicera posten, även när du godkänner automatisk konfiguration via Entri. Välj din policy tillsammans med ditt IT-team eller en DMARC-tjänsteleverantör, eftersom den även påverkar e-post som skickas från din domän utanför Klaviyo.
Konfigurera DMARC i din DNS
Om du vill lägga till en DMARC-post manuellt använder du inställningarna hos din DNS-leverantör. Stegen nedan beskriver den allmänna processen; fältnamn och instruktioner varierar beroende på leverantör.
- Logga in på din domäns DNS-inställningar och kontrollera om det finns en befintlig TXT-post på
_dmarc.yourbrand.com(ersättyourbrand.commed din domän). Om det redan finns en DMARC-post ska du i stället granska den tillsammans med ditt IT-team eller din DMARC-tjänsteleverantör, i stället för att lägga till en andra post eller ersätta dess policy medp=none. - Om det inte finns någon DMARC-post skapar du en ny post med följande information:
- Typ: TXT
- Värd: _dmarc
- Värde: v=DMARC1; p=ingen
rua etiketten är valfri och används för DMARC-rapportering. Använd v=DMARC1; p=none; rua=mailto:email@yourbrand.com för att ta emot rapporter. Ersätt email@yourbrand.com med en inkorg som är förberedd för att ta emot rapporterna.
- Spara posten hos din DNS-leverantör. När DNS-ändringen har spridits, verifiera posten och kontrollera autentiseringsresultaten för ett skickat e-postmeddelande enligt beskrivningen i Verifiera din konfiguration för e-postautentisering.
Namnen på fält, gränssnitt och processer för att skapa en ny post kan variera mellan olika DNS-leverantörer. Några exempel på DNS-leverantörer är GoDaddy och Namecheap, men det finns många andra.
För ytterligare instruktioner om hur du konfigurerar DMARC för din domän rekommenderar vi följande resurser och tjänster, eller att du kontaktar din DNS-leverantör.
- Förstå hur DMARC skyddar ditt domänrykte
- MXToolBox: Så konfigurerar du DMARC
- DMARC: Komma igång med DMARC
- Valimail
Göra dina Klaviyo-e-postmeddelanden DMARC-kompatibla
För att göra dina Klaviyo Email DMARC-kompatibla ska du konfigurera och aktivera en varumärkt sändningsdomän som delar rotdomänen i din vänliga avsändaradress (dvs. din från-adress) och publicera en DMARC-post för din domän. Om du till exempel skickar ett e-postmeddelande med sales@yourbrand.com som från-adress och yourbrand.com är skyddad av DMARC måste ditt Konto använda en varumärkt sändningsdomän som send.yourbrand.com för att uppfylla DMARC-kraven.
Lär dig hur du uppdaterar din avsändarens e-postadress så att den stämmer överens med din varumärkta sändningsdomän.
Interna mottagare
När du använder en delad domän för att skicka e-post till interna mottagare kan inkorgsleverantörer visa ett varningsmeddelande och placera e-post i skräppost när mottagarens e-postadress använder samma domän som avsändaradressen.
Till exempel på Gmail:
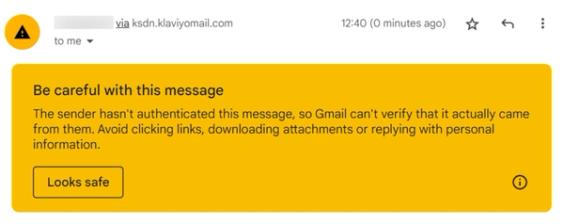
Den här varningen för interna mottagare gäller mottagare vars e-postadresser använder domänen för din egen från-adress. En justerad varumärkt sändningsdomän kan hjälpa till att lösa autentiseringsrelaterade varningar, men den garanterar inte placering i inkorgen.
Om du ser en varning i en personlig inkorg kan du kontrollera e-postrubrikerna för att se om DMARC misslyckas. Om den gör det ska du se till att din varumärkta sändningsdomän är Aktiv och matchar domänen i din avsändarens e-postadress (dvs. din från-adress).
Verifiera din e-postautentiseringskonfiguration
För att verifiera att posten har publicerats korrekt anger du domänen för din avsändaradress i DMARC-kontrollen som erbjuds av EasyDMARC. Kontrollera att den hittar en giltig DMARC-post med den policy du avsåg. En giltig p=none -post uppfyller kravet för DMARC-policy, men en DNS-uppslagning i sig verifierar inte att dina e-postmeddelanden klarar DMARC eller uppfyller alla avsändarkrav från inkorgsleverantörer. EasyDMARC visar statusen Warning för p=none eftersom det inte är en efterlevnadspolicy. Det är som förväntat och uppfyller fortfarande kravet i DMARC-policyn.
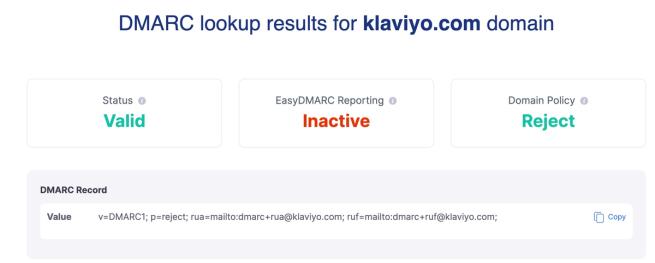
När du har kontrollerat din DNS-post verifierar du autentiseringen med hjälp av rubriken i ett e-postmeddelande som skickats av ditt varumärke.
En e-posthuvud innehåller metadata om ett e-postmeddelande och den nätverkssökväg det har tagit. Detta inkluderar information som från-adress, ämnesrad, mottagare och viktiga autentiseringsdetaljer som om SPF, DKIM och DMARC passerar.
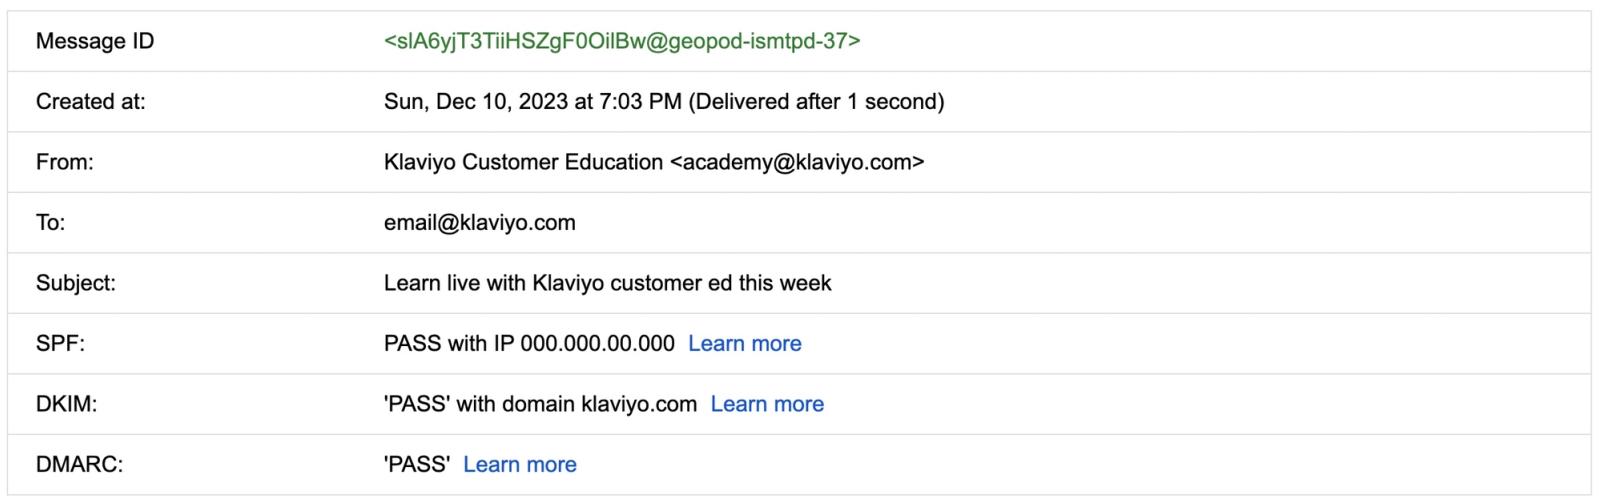
Övergång till en säkrare DMARC-policy
Även om en DMARC-policy med p=none uppfyller kravet på en DMARC-policy kan du genom att gå över till en säkrare policy skydda ditt företag bättre mot illasinnade aktörer.
Fördelar med säkrare policyer
Den största fördelen med att använda p=quarantine eller p=reject är att de ber inkorgsleverantörer att hålla meddelanden som misslyckas med DMARC borta från mottagarnas primära inkorgar. p=none begär att ingen åtgärd vidtas baserat på DMARC-misslyckande, så mottagare kan fortfarande få e-post från en illvillig aktör som försöker utge sig för att vara ditt varumärke. Om en användare tittar på ett förfalskat e-postmeddelande som verkar ha skickats från ditt varumärke kan det skada deras förtroende för ditt varumärkes e-post.
En policy med p=quarantine ber leverantörer att behandla e-postmeddelanden som inte klarar kontrollen som misstänkta, till exempel genom att placera dem i skräppost. En policy med p=reject ber leverantörer att avvisa dem. Den mottagande leverantören fattar det slutliga leveransbeslutet.
Andra överväganden
Det är viktigt att notera att DMARC gäller för alla e-postmeddelanden som skickas från ditt varumärke, även de som skickas utanför Klaviyo. Med en policy med p=none begärs ingen åtgärd enbart för att ett e-postmeddelande inte klarar DMARC, men annan skräppostfiltrering gäller fortfarande. De striktare DMARC-policyerna kan dock göra att e-postmeddelanden inte levereras om dina domäner inte är synkroniserade i hela företagets infrastruktur och användningsfall för e-postutskick.
Av denna anledning rekommenderar Klaviyo att du arbetar med ditt IT-team eller en DMARC-tjänsteleverantör för att implementera en policy som bäst passar behoven för ditt varumärke.
Ytterligare resurser
- Så konfigurerar du en varumärkt sändningsdomän
Lär dig hur du konfigurerar en varumärkt sändningsdomän (även känt som en dedikerad sändningsdomän) så att e-postmeddelandena ser ut att komma från ditt varumärke istället för Klaviyo när de når inkorgsleverantören.
- Förstå e-postleveransbarhet
Läs mer om e-postleveransbarhet, inklusive vilka steg du kan ta för att skapa ett starkt avsändarrykte så att dina e-postmeddelanden levereras till inkorgen.
- Förstå de domäner som spelar en roll för e-postleveransbarheten
Lär dig mer om de olika domäner som spelar en roll i leveransen av din e-post, samt vikten av domänjustering.