Como funciona a autenticação de e-mail
O que você vai aprender
Saiba mais sobre os protocolos de autenticação de e-mail usados para construir sua reputação de remetente, validar se os e-mails vêm de um remetente legítimo e se proteger contra o abuso de e-mail.
A maioria dos provedores de caixa de entrada aplica requisitos de remetente para remetentes em massa. Configurar a autenticação DMARC é uma parte essencial para atender a esses requisitos, especialmente para remetentes de alto volume. Como referência, o Google considera qualquer pessoa que envie 5.000 ou mais e-mails diários para destinatários do Gmail como um "remetente em massa".
Sobre a autenticação de e-mail
"Autenticação por e-mail" refere-se aos padrões técnicos que permitem a verificação da identidade de um remetente de e-mail. Os padrões de autenticação de e-mail mais usados são SPF, DKIM e DMARC. Os servidores de e-mail usam esses protocolos de autenticação para verificar se os e-mails recebidos são de remetentes legítimos, protegendo sua marca e seus clientes de agentes maliciosos. Além de evitar tentativas de phishing e falsificação, a implementação desses protocolos pode ajudar a melhorar a entregabilidade, pois os provedores de e-mail poderão confirmar a identidade do remetente.
FPS
O Sender Policy Framework (SPF) é um método de autenticação de e-mail projetado para detectar endereços de remetente forjados durante a entrega do e-mail. O SPF permite que o servidor de recebimento de e-mails verifique se os e-mails provenientes de um domínio específico foram enviados por meio de um endereço IP autorizado pelos administradores desse domínio.
Quando um e-mail é enviado de um endereço IP que não foi permitido por meio do SPF, o servidor de recebimento de e-mail pode rejeitar o e-mail ou desviá-lo da caixa de entrada principal. Sem registros SPF, você não poderia autenticar IPs usando seu domínio de envio, permitindo que agentes maliciosos se passassem facilmente por sua marca.
No domínio de envio compartilhado da Klaviyo, os e-mails são autenticados automaticamente por SPF. Se você estiver usando seu próprio domínio de envio da marca na Klaviyo, o registro SPF necessário será adicionado automaticamente por meio dos registros CNAME ou NS adicionados durante a configuração.
DKIM
DomainKeys Identified Mail (DKIM) funciona como uma assinatura digital adicionada ao cabeçalho de um e-mail para verificar ainda mais a identidade do remetente. Os servidores de recebimento verificam a assinatura usando uma chave pública publicada para o domínio de assinatura. O DKIM pode continuar válido quando um e-mail é encaminhado, desde que o conteúdo assinado não seja alterado de uma forma que invalide a assinatura.
No domínio de envio compartilhado da Klaviyo, os e-mails são autenticados automaticamente por meio de DKIM. Se você estiver usando seu próprio domínio de envio da marca no Klaviyo, o registro DKIM necessário é adicionado automaticamente pelos registros CNAME ou NS adicionados durante a configuração.
DMARC
DMARC significa autenticação de mensagens baseada em domínio, relatórios e conformidade. É um protocolo que usa SPF e DKIM para determinar a autenticidade de um e-mail, dando aos proprietários de domínios a capacidade de proteger seu domínio contra o uso não autorizado.
O DMARC fornece instruções aos servidores de recebimento sobre como lidar com e-mails recebidos. Para passar no DMARC, uma mensagem precisa passar na autenticação SPF ou DKIM, e o domínio autenticado por esse método deve estar alinhado ao domínio no endereço do remetente. Não é obrigatório passar nos dois métodos para DMARC, embora os provedores de caixa de entrada possam exigir que você configure tanto SPF quanto DKIM. Mensagens que não passam nas verificações de DMARC podem ser permitidas, rejeitadas ou colocadas na pasta de spam, dependendo da política do domínio e das regras do servidor de recebimento.
A implementação de uma política DMARC no seu domínio pode ajudar a protegê-lo contra falsificações, limitando a exposição da sua marca e dos destinatários a mensagens potencialmente fraudulentas e prejudiciais.
Exemplo de política DMARC
O DMARC é um protocolo de autenticação, política e relatórios de e-mail que afeta qualquer envio de e-mail da sua marca, além da Klaviyo. É importante trabalhar com sua equipe de TI ou com um profissional terceirizado para implementar uma política DMARC que melhor atenda às necessidades da sua marca.
Veja abaixo um exemplo de como um registro DMARC simples pode ser e como diferentes registros afetam a entrega de e-mails.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
É comum que a tag sp seja omitida em um registro DMARC, caso em que a tag sp assume o valor padrão da tag p.
Embora as políticas DMARC possam ter várias tags com funções diferentes, as tags de política p e sp são as mais importantes quando se trata da Klaviyo e de seu marketing por e-mail.
Os valores dessas 2 tags dizem aos provedores de caixa de entrada como eles devem reagir quando as verificações de alinhamento falham. Quando usada em endereços de e-mail de remetente, a tag p se aplica ao domínio raiz (por exemplo, @yourbrand.com) enquanto a tag sp se aplica aos subdomínios (por exemplo,@shop.yourbrand.com). Se um subdomínio tiver seu próprio registro DMARC, a política desse registro terá precedência para e-mails enviados desse subdomínio.
Enquanto isso, a tag de rua no exemplo determina para onde os relatórios DMARC da caixa de entrada serão enviados. Essa tag é recomendada, mas não obrigatória.
Não se esqueça de substituir o endereço de e-mail de exemplo acima (isto é, dmarc-reports@yourbrand.com) por uma caixa de entrada que esteja preparada para receber relatórios DMARC, se você planeja usar a tag rua.
Valor para tag p/sp | Tratamento solicitado de e-mail que falha no DMARC |
p=nenhum | Solicite que nenhuma ação seja tomada com base em uma falha de DMARC. Outros filtros de spam ainda se aplicam. |
p=quarentena | Solicite que o e-mail seja tratado como suspeito, por exemplo, sendo colocado na pasta de spam. |
p=rejeitar | Solicite que o e-mail seja rejeitado. |
Uma política DMARC é colocada como um registro TXT no painel de controle DNS de um domínio, mas precisa seguir regras de sintaxe específicas.
Como as tags p e sp afetam o envio na Klaviyo
Ao enviar usando um domínio de envio compartilhado, o domínio no seu endereço de remetente (por exemplo, marketing@yourbrand.com) não se alinha com o domínio de envio da Klaviyo (por exemplo, ksdn.klaviyomail.com). O DMARC usa a política do domínio do seu endereço de remetente. Uma política no domínio compartilhado da Klaviyo não substitui a política da sua marca nem faz com que seus e-mails passem no DMARC.
Um domínio de envio da marca permite que você alinhe o domínio usado para autenticação DKIM ao domínio do seu endereço de remetente. O DMARC é aprovado quando a autenticação DKIM é bem-sucedida e esse domínio está alinhado com o seu endereço do remetente. Na configuração padrão de alinhamento relaxado, os domínios podem compartilhar um domínio raiz. O alinhamento estrito exige uma correspondência exata do domínio.
rua tags e relatórios DMARC
A tag de rua em um registro DMARC permite que o endereço de e-mail associado receba relatórios DMARC em .xml Formato. Esses relatórios são difíceis e tediosos de interpretar, portanto, a Klaviyo recomenda trabalhar com um provedor de serviços DMARC se você planeja usar a tag rua para relatórios DMARC. Esses provedores ajudam a processar o arquivo .xml Relatórios DMARC e apresentá-los para que sua marca possa obter insights com mais facilidade.
Para receber relatórios de DMARC em um endereço em um domínio raiz diferente, o proprietário do domínio que está recebendo os relatórios deve autorizá-los com um registro TXT no DNS desse domínio. Siga as instruções do seu provedor de serviços de DMARC para essa autorização e defina o endereço de relatórios na tag rua do seu próprio registro DMARC.
Exemplo de relatório DMARC
Alguns exemplos de provedores DMARC recomendados pela Klaviyo são:
Configurando a autenticação de e-mail
Ao enviar e-mails com a Klaviyo, você não precisa adicionar seus próprios registros SPF e DKIM. Se estiver enviando no domínio de envio compartilhado da Klaviyo, os registros necessários já foram definidos para passar na autenticação. Com um domínio de envio da marca (também conhecido como domínio de envio exclusivo), os registros Klaviyo NS ou CNAME adicionados durante a configuração habilitam automaticamente a autenticação DKIM e SPF.
O DMARC exige um registro TXT separado no DNS do seu domínio. Durante a configuração do domínio de envio da marca, a Klaviyo oferece Adicionar registro DMARC se o seu domínio ainda não tiver um registro DMARC. Isso gera v=DMARC1; p=none. Você pode publicar os registros automaticamente com Conectar com o Entri para provedores de DNS compatíveis ou escolher Configurar manualmente e adicioná-los no seu provedor de DNS.
Se a sua marca ainda não tem uma política DMARC, configurar p=none é um primeiro passo para atender aos requisitos dos provedores de caixa de entrada. Isso atende ao requisito da política DMARC, mas você ainda precisa atender aos outros requisitos de remetente do provedor. Você pode receber relatórios DMARC com p=none adicionando uma tag rua. A Klaviyo recomenda trabalhar com sua equipe de TI ou com um profissional terceirizado antes de adotar uma política mais rigorosa para se proteger contra spoofing.
Você ou alguém da sua equipe precisa ter acesso às configurações de DNS do seu domínio para publicar o registro, inclusive ao autorizar a configuração automática pelo Entri. Escolha sua política com sua equipe de TI ou com um provedor de serviços de DMARC, porque ela também afeta os e-mails enviados do seu domínio fora do Klaviyo.
Configurando o DMARC no seu DNS
Para adicionar um registro DMARC manualmente, use as configurações do seu provedor de DNS. As etapas abaixo descrevem o processo geral; os nomes dos campos e as instruções variam conforme o provedor.
- Faça login nas configurações de DNS do seu domínio e verifique se já existe um registro TXT em
_dmarc.yourbrand.com(substituayourbrand.compelo seu domínio). Se já existir um registro DMARC, revise-o com a sua equipe de TI ou com o seu provedor de serviços de DMARC, em vez de adicionar um segundo registro ou substituir a política dele porp=none. - Se não existir nenhum registro DMARC, crie um novo registro com as seguintes informações:
- Tipo: TXT
- Host: _dmarc
- Valor: v=DMARC1; p=nenhum
A rua tag é opcional e é usada para relatórios DMARC. Para receber relatórios, use v=DMARC1; p=none; rua=mailto:email@yourbrand.com. Substitua email@yourbrand.com por uma caixa de entrada preparada para receber os relatórios.
- Salve o registro no seu provedor de DNS. Depois que a alteração de DNS for propagada, verifique o registro e confira os resultados de autenticação de um e-mail enviado conforme descrito em Como verificar sua configuração de autenticação de e-mail.
Os nomes de campos, interfaces e processos para criar um novo registro podem variar entre os provedores DNS. Alguns exemplos de provedores DNS incluem GoDaddy e Namecheap, mas há muitos outros.
Para obter mais instruções sobre como configurar o DMARC para seu domínio, recomendamos os seguintes recursos e serviços ou entre em contato com seu provedor de DNS.
- Como o DMARC protege sua reputação de domínio
- MXToolBox: Como configurar o DMARC
- DMARCian: Introdução ao DMARC
- Valimail
Tornando seus e-mails da Klaviyo compatíveis com o DMARC
Para deixar seus Klaviyo Email em conformidade com o DMARC, configure e ative um domínio de envio da marca que compartilhe o domínio raiz do seu endereço de e-mail de friendly-from (ou seja, seu from-address) e publique um registro DMARC para o seu domínio. Por exemplo, se você enviar um e-mail usando sales@yourbrand.com como from-address e yourbrand.com estiver protegido por DMARC, sua conta precisará usar um domínio de envio da marca como send.yourbrand.com para atender aos requisitos do DMARC.
Saiba como atualizar o endereço de e-mail do remetente para alinhá-lo ao domínio de envio da marca.
Destinatários internos
Ao usar um domínio compartilhado para enviar e-mails a destinatários internos, os provedores de caixa de entrada podem exibir uma mensagem de aviso e colocar os e-mails na pasta de spam quando o endereço de e-mail do destinatário usa o mesmo domínio que o endereço do remetente.
Por exemplo, no Gmail:
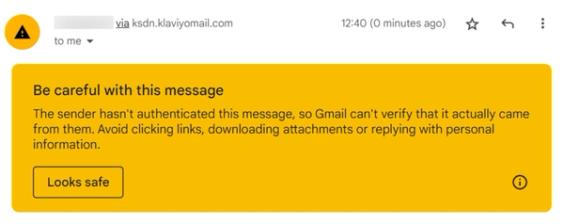
Esse aviso de destinatário interno se aplica a destinatários cujos endereços de e-mail usam o domínio do seu próprio endereço de origem. Um domínio de envio da marca alinhado pode ajudar a resolver avisos relacionados à autenticação, mas não garante a entrega na caixa de entrada.
Se você vir um aviso em uma caixa de entrada pessoal, verifique os cabeçalhos do e-mail para ver se o DMARC está falhando. Se estiver, verifique se o seu domínio de envio da marca está com atividade e se corresponde ao domínio no seu endereço de e-mail do remetente (ou seja, seu endereço de origem).
Verificando sua configuração de autenticação de e-mail
Para verificar se o registro foi publicado com sucesso, insira o domínio do seu endereço de remetente no verificador de DMARC oferecido pela EasyDMARC. Verifique se ele encontra um registro de DMARC válido com a política que você pretendia. Um registro p=none válido atende ao requisito da política DMARC, mas uma consulta de DNS por si só não verifica se seus e-mails passam no DMARC nem se atendem a todos os requisitos de remetente dos provedores de caixa de entrada. O EasyDMARC mostra o status de Aviso para p=none porque essa não é uma política de aplicação. Isso é esperado e ainda atende ao requisito da política DMARC.
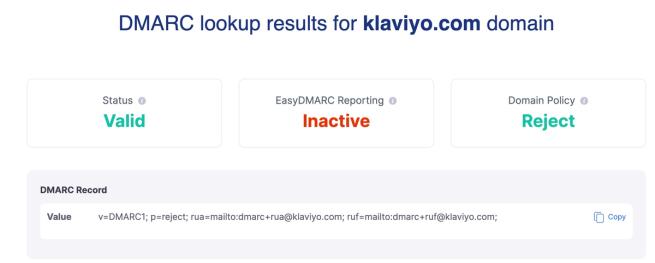
Depois de verificar seu registro DNS, confirme a autenticação usando o cabeçalho de um e-mail enviado pela sua marca.
Um cabeçalho de e-mail contém metadados sobre um e-mail e o caminho de rede que ele seguiu. Isso inclui informações como endereço de origem, linha de assunto, destinatário e detalhes de autenticação de chave, como SPF, DKIM e DMARC, que estão sendo aprovados.
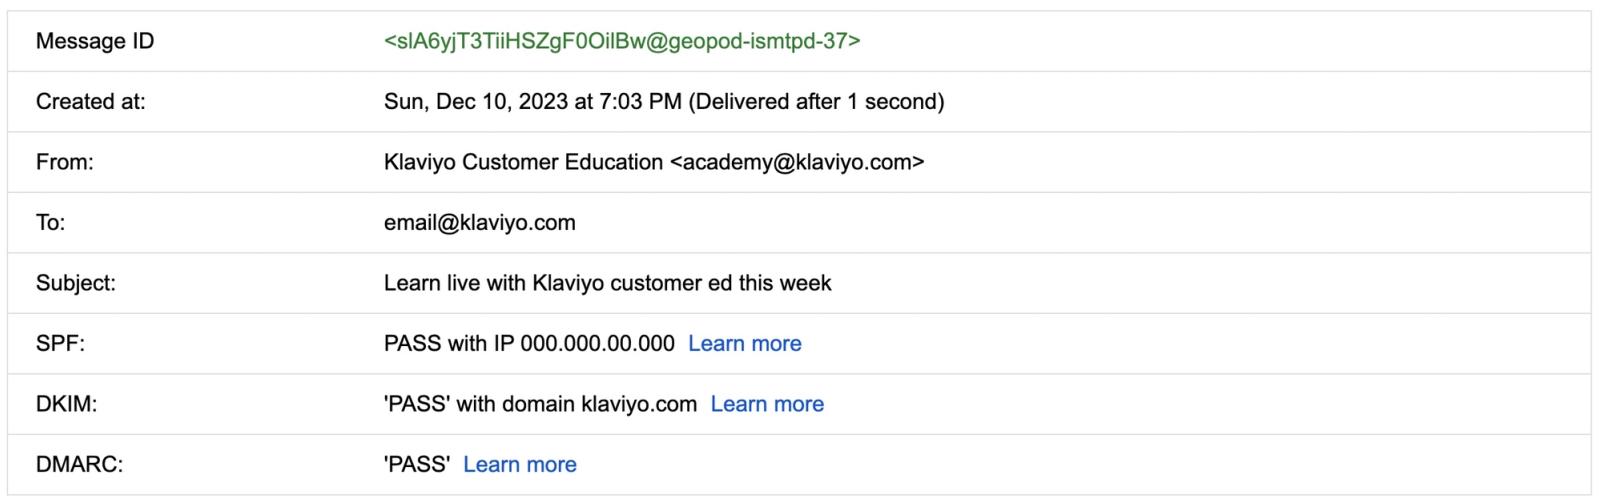
Mudança para uma política DMARC mais segura
Embora uma política de DMARC com p=none atenda ao requisito de política de DMARC, mudar para uma política mais segura pode proteger melhor sua empresa contra agentes mal-intencionados.
Benefícios de políticas mais seguras
O principal benefício de usar p=quarantine ou p=reject é que elas solicitam aos provedores de caixa de entrada que mantenham mensagens que falharem no DMARC fora das caixas de entrada principais dos destinatários. p=none não solicita nenhuma ação com base na falha de DMARC, então os destinatários ainda podem receber e-mails de um agente mal-intencionado tentando se passar pela sua marca. Se um usuário visualizar um e-mail falsificado que parece ter sido enviado pela sua marca, isso pode prejudicar a confiança dele nos e-mails da sua marca.
Uma política de p=quarantine solicita que os provedores tratem e-mails com falha como suspeitos, como colocá-los no spam. Uma política de p=reject solicita que os provedores os rejeitem. O provedor que recebe toma a decisão final de entrega.
Outras considerações
É importante observar que o DMARC se aplica a qualquer e-mail enviado pela sua marca, incluindo os enviados fora do Klaviyo. Com uma política de p=none, nenhuma ação é solicitada somente porque um e-mail falha no DMARC, mas outros filtros de spam ainda se aplicam. No entanto, as políticas de DMARC mais rígidas podem fazer com que os e-mails não sejam entregues se seus domínios não estiverem alinhados em toda a infraestrutura e em todos os casos de uso de envio de e-mail da sua empresa.
Por esse motivo, a Klaviyo recomenda trabalhar com sua equipe de TI ou com um provedor de serviços DMARC para implementar uma política que melhor se adapte às necessidades de sua marca.
Recursos adicionais
- Como configurar o domínio de envio da marca
Aprenda a configurar um domínio de envio da marca, também conhecido como domínio de envio exclusivo. Assim, quando os e-mails chegarem aos provedores, o remetente será sua marca em vez da Klaviyo.
- Como funciona a entregabilidade de e-mails
Saiba mais sobre entregabilidade de e-mail, incluindo as etapas que você pode seguir para estabelecer uma forte reputação de remetente, para que seus e-mails sejam entregues na caixa de entrada.
- Entenda os domínios que desempenham um papel na entregabilidade de e-mails
Saiba mais sobre os diferentes domínios que desempenham um papel na entrega de seus e-mails, bem como a importância do alinhamento do domínio.