Cómo funciona la autenticación de correo electrónico
Objetivos del artículo
Conoce los protocolos de autenticación de correo electrónico que se utilizan para construir tu reputación de remitente, validar los correos electrónicos que provienen de un remitente legítimo y protegerte contra el abuso del correo electrónico.
La mayoría de los proveedores de bandeja de entrada aplican requisitos de envío para plataformas de envío masivo. Configurar la autenticación DMARC es una parte clave para cumplir con esos requisitos, especialmente para remitentes de alto volumen. Como punto de referencia, Google considera a cualquiera que envíe 5 000 o más correos electrónicos diarios a destinatarios de Gmail como una "plataforma de envío masivo."
Acerca de la autenticación de correo electrónico
La "autenticación de correo electrónico" se refiere a las normas técnicas que permiten verificar la identidad del remitente de un correo electrónico. Los estándares de autenticación de correo electrónico más utilizados son SPF, DKIM y DMARC. Los servidores de correo utilizan estos protocolos de autenticación para verificar que los correos electrónicos entrantes provienen de remitentes legítimos, protegiendo tu marca y a tus clientes de actores maliciosos. Además de prevenir los intentos de phishing y suplantación de identidad, la implementación de estos protocolos puede ayudar a mejorar la capacidad de entrega, ya que los proveedores de buzones de correo podrán confirmar la identidad del remitente.
SPF
Sender Policy Framework (SPF) es un método de autenticación de correo electrónico diseñado para detectar direcciones de remitente falsificadas durante la entrega del correo electrónico. SPF permite que el servidor de correo receptor verifique que los correos electrónicos provenientes de un dominio específico se enviaron a través de una dirección IP autorizada por los administradores de ese dominio.
Cuando se envía un correo electrónico desde una dirección IP que no se ha permitido a través de SPF, el servidor de correo receptor puede rechazar el correo electrónico o desviarlo de la bandeja de entrada principal. Sin los registros SPF no podrías autenticar las IP usando tu dominio de envío, lo que permite que los actores maliciosos se hagan pasar fácilmente por tu marca.
En el dominio de envío compartido de Klaviyo, los correos electrónicos se autentican automáticamente a través de SPF. Si usas tu propio dominio de envío de marca en Klaviyo, el registro SPF necesario se agrega automáticamente a través de los registros CNAME o NS agregados durante la configuración.
DKIM
DomainKeys Identified Mail (DKIM) funciona como una firma digital que se agrega al encabezado de un correo electrónico para verificar mejor la identidad del remitente. Los servidores de correo electrónico receptores verifican la firma mediante una clave pública publicada para el dominio firmante. DKIM puede seguir siendo válido cuando se reenvía un correo electrónico, siempre y cuando el contenido firmado no se modifique de una manera que invalide la firma.
En el dominio de envío compartido de Klaviyo, los correos electrónicos se autentican automáticamente a través de DKIM. Si usas tu propio dominio de envío de marca en Klaviyo, el registro DKIM necesario se agrega automáticamente a través de los registros CNAME o NS agregados durante la configuración.
DMARC
DMARC significa autenticación de mensajes basada en el dominio, elaboración de informes y conformidad. Es un protocolo que utiliza SPF y DKIM para determinar la autenticidad de un correo electrónico, lo que les brinda a los propietarios de dominios la capacidad de proteger su dominio del uso no autorizado.
DMARC proporciona instrucciones a los servidores receptores sobre cómo manejar el correo entrante. Para aprobar DMARC, un mensaje debe aprobar la autenticación SPF o DKIM, y el dominio autenticado mediante ese método debe coincidir con el dominio en la dirección del remitente. No es necesario aprobar ambos métodos para DMARC, aunque los proveedores de bandeja de entrada pueden requerirte que configures tanto SPF como DKIM. Los mensajes que no aprueban las verificaciones de DMARC se pueden permitir, rechazar o enviar a la carpeta de spam, según la política del dominio y las reglas del servidor receptor.
Implementar una política DMARC en tu dominio puede ayudarte a protegerte de la suplantación de identidad, limitando la exposición de tu marca y de los destinatarios a mensajes potencialmente fraudulentos y dañinos.
Ejemplo de política DMARC
DMARC es un protocolo de autenticación, política y elaboración de informes de correos electrónicos que afecta a cualquier correo electrónico que envíes desde tu marca, más allá de Klaviyo. Ten en cuenta que es importante que trabajes con tu equipo de TI o con un profesional externo para implementar una política DMARC que se adapte mejor a las necesidades de tu marca.
A continuación se muestra un ejemplo de cómo puede ser un registro DMARC simple y cómo los diferentes registros afectan la entrega de correos electrónicos.
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourbrand.com
Es común que la etiqueta sp se omita en un registro DMARC, en cuyo caso la etiqueta sp se asigna por defecto al valor de la etiqueta p.
Aunque las políticas DMARC pueden tener varias etiquetas con funciones diferentes, las etiquetas de política p y sp son las más importantes en lo que respecta a Klaviyo y tu marketing por correo electrónico.
Los valores de estas 2 etiquetas les indican a los proveedores de bandeja de entrada cómo deben reaccionar cuando fallan las comprobaciones de alineación. Cuando se usa en direcciones de correo electrónico del remitente, la etiqueta p se aplica al dominio raíz (p. ej., @yourbrand.com) mientras que la etiqueta sp se aplica a los subdominios (p. ej.,@shop.yourbrand.com). Si un subdominio tiene su propio registro DMARC, la política de ese registro tiene prioridad para el correo enviado desde ese subdominio.
Mientras tanto, la etiqueta rua del ejemplo determina a qué bandeja de entrada se enviarán los informes DMARC. Se recomienda esta etiqueta, pero no es obligatoria.
Asegúrate de reemplazar la dirección de correo electrónico de marcador de posición anterior (es decir, dmarc-reports@yourbrand.com) por una bandeja de entrada que esté preparada para recibir reportes de DMARC si planeas usar la etiqueta rua.
Valor de la etiqueta p/sp | Tratamiento solicitado del correo electrónico que no pasa DMARC |
p = ninguno | No solicitar ninguna acción ante una falla de DMARC. Otros filtros de spam aún aplican. |
p = cuarentena | Solicita que el correo electrónico se trate como sospechoso, por ejemplo, colocándolo en la carpeta de spam. |
p = rechazar | Solicita que se rechace el correo electrónico. |
Una política DMARC se coloca como registro TXT en el panel de control DNS de un dominio, pero debe seguir reglas de sintaxis específicas.
Cómo las etiquetas p y sp afectan el envío en Klaviyo
Al enviar con un dominio de envío compartido, el dominio en la dirección del remitente (p. ej., marketing@yourbrand.com) no coincide con el dominio de envío de Klaviyo (p. ej., ksdn.klaviyomail.com). DMARC usa la política del dominio de la dirección del remitente. Una política en el dominio compartido de Klaviyo no anula la política de tu marca ni hace que tus correos electrónicos pasen DMARC.
Un dominio de envío de marca te permite alinear el dominio usado para la autenticación DKIM con el dominio de la dirección del remitente. DMARC se aprueba cuando la autenticación DKIM se realiza correctamente y ese dominio se alinea con la dirección del remitente. Con la configuración predeterminada de alineación relajada, los dominios pueden compartir un dominio raíz. La alineación estricta requiere una coincidencia exacta del dominio.
Etiquetas RUA e informes DMARC
La etiqueta rua en un registro DMARC permite que la dirección de correo electrónico asociada reciba informes DMARC en formato .xml formato. Estos informes son difíciles y tediosos de interpretar, por lo que Klaviyo te recomienda trabajar con un proveedor de servicios DMARC si planeas utilizar la etiqueta rua para los informes DMARC. Estos proveedores ayudan a procesar el archivo .xml DMARC te informa y te los presenta para que tu marca pueda recopilar información más fácilmente.
Para recibir informes de DMARC en una dirección en un dominio raíz diferente, el propietario del dominio que recibe los informes debe autorizarlos con un registro TXT en el DNS de ese dominio. Sigue las instrucciones del proveedor de servicios de DMARC para esta autorización y configura la dirección de elaboración de informes en la etiqueta rua del propio registro DMARC.
Ejemplo de informe DMARC
Algunos ejemplos de proveedores de DMARC que Klaviyo recomienda son:
Configurando la autenticación de correo electrónico
Al enviar correos electrónicos con Klaviyo, no necesitas añadir tus propios registros SPF y DKIM. Si estás enviando mensajes desde el dominio de envío compartido de Klaviyo, ya se establecieron los registros necesarios para aprobar la autenticación. Con un dominio de envío de marca (también conocido como dominio de envío dedicado), los registros NS o CNAME de Klaviyo añadidos durante la configuración habilitan automáticamente la autenticación DKIM y SPF.
DMARC requiere un registro TXT independiente en el DNS del dominio. Durante la configuración del dominio de envío de marca, Klaviyo ofrece Agregar registro DMARC si el dominio aún no tiene un registro DMARC. Esto genera v=DMARC1; p=none. Puedes publicar los registros automáticamente con Conectar con Entri para proveedores de DNS compatibles, o elegir Configurar manualmente y agregarlos en tu proveedor de DNS.
Si tu marca actualmente no tiene una política de DMARC, configurar p=none es un primer paso para cumplir con los requisitos de los proveedores de bandeja de entrada. Cumple con el requisito de la política de DMARC, pero aún necesitas cumplir con los demás requisitos de remitente del proveedor. Puedes recibir reportes de DMARC con p=none si agregas una etiqueta rua. Klaviyo recomienda trabajar con el equipo de TI o con un profesional externo antes de pasar a una política más estricta para protegerse contra la suplantación de identidad.
Tú o alguien de tu equipo debe tener acceso a la configuración de DNS del dominio para publicar el registro, incluso al autorizar la configuración automática a través de Entri. Elige la política con el equipo de TI o un proveedor de servicios de DMARC, porque también afecta el correo enviado desde el dominio fuera de Klaviyo.
Configurando DMARC en tus DNS
Para agregar un registro DMARC de forma manual, usa la configuración de tu proveedor de DNS. Los pasos a continuación describen el proceso general; los nombres de los campos y las instrucciones varían según el proveedor.
- Inicia sesión en la configuración de DNS de tu dominio y verifica si ya existe un registro TXT en
_dmarc.yourbrand.com(reemplazayourbrand.comcon tu dominio). Si ya existe un registro DMARC, revísalo con tu equipo de TI o tu proveedor de servicios DMARC, en lugar de agregar un segundo registro o reemplazar su política conp=none. - Si no existe ningún registro DMARC, crea un nuevo registro con la siguiente información:
- Tipo: TXT
- Host: _dmarc
- Valor: v=DMARC1; p=none
La etiqueta rua es opcional y se usa para la elaboración de informes de DMARC. Para recibir informes, usa v=DMARC1; p=none; rua=mailto:email@yourbrand.com. Reemplaza email@yourbrand.com por una bandeja de entrada preparada para recibir los informes.
- Guarda el registro en el proveedor de DNS. Una vez que el cambio de DNS se haya propagado, verifica el registro y revisa los resultados de autenticación del correo enviado, tal como se describe en Verificar la configuración de autenticación de correo electrónico.
Los nombres de los campos, interfaces y procesos para crear un nuevo registro pueden variar según los proveedores de DNS. Algunos ejemplos de proveedores de DNS incluyen GoDaddy y Namecheap, pero hay muchos otros.
Para obtener más instrucciones sobre cómo configurar DMARC para tu dominio, te recomendamos los siguientes recursos y servicios, o ponte en contacto con tu proveedor de DNS.
- Comprende cómo DMARC protege la reputación de tus dominios
- MXToolBox: Cómo configurar DMARC
- DMARCian: Primeros pasos con DMARC
- Correo electrónico
Cómo hacer que tus correos electrónicos de Klaviyo cumplan con DMARC
Para que tu Klaviyo Email cumpla con DMARC, configura y activa un dominio de envío de marca que comparta el dominio raíz en la dirección de correo electrónico del remitente (es decir, la dirección del remitente) y publica un registro DMARC para el dominio. Por ejemplo, si envías un correo electrónico con sales@yourbrand.com como dirección del remitente y yourbrand.com está protegido con DMARC, la cuenta deberá usar un dominio de envío de marca como send.yourbrand.com para cumplir con los requisitos de DMARC.
Descubre cómo actualizar la dirección de correo electrónico del remitente para que coincida con el dominio de envío de marca.
Destinatarios internos
Cuando uses un dominio compartido para enviar correos electrónicos a destinatarios internos, es posible que los proveedores de bandeja de entrada muestren un mensaje de advertencia y envíen los correos a spam cuando la dirección de correo del destinatario use el mismo dominio que la dirección del remitente.
Por ejemplo, en Gmail:
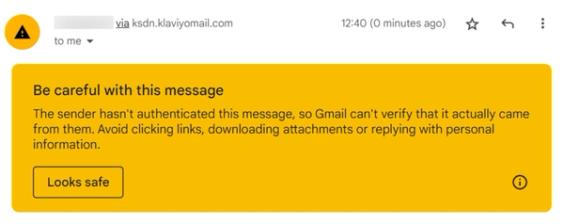
Esta advertencia de destinatario interno se aplica a destinatarios cuyas direcciones de correo electrónico usan el dominio de la dirección del remitente. Un dominio de envío de marca alineado puede ayudar a resolver advertencias relacionadas con la autenticación, pero no garantiza la colocación en la bandeja de entrada.
Si ves una advertencia en una bandeja de entrada personal, revisa los encabezados del correo para ver si DMARC está fallando. Si lo es, asegúrate de que el dominio de envío de marca esté con actividad y se alinee con el dominio en la dirección de correo electrónico del remitente (es decir, la dirección del remitente).
Verificando la configuración de tu autenticación de correo electrónico
Para verificar que el registro se haya publicado correctamente, ingresa el dominio de tu dirección de remitente en el verificador de DMARC que ofrece EasyDMARC. Comprueba que encuentre un registro DMARC válido con la política que pretendías. Un registro p=none válido cumple con el requisito de la política de DMARC, pero una búsqueda de DNS por sí sola no verifica que tus correos electrónicos pasen DMARC ni que cumplan con todos los requisitos de remitente de los proveedores de bandeja de entrada. EasyDMARC muestra un estado de advertencia para p=none porque no es una política de aplicación. Eso es de esperarse y aun así cumple con el requisito de la política de DMARC.
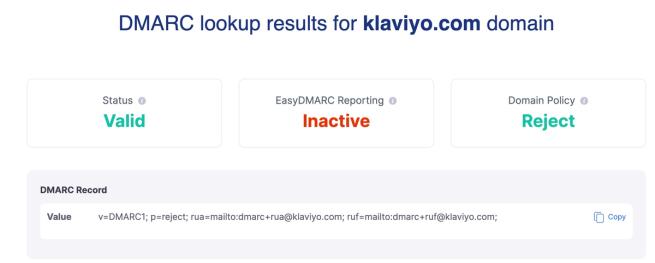
Después de revisar el registro DNS, verifica la autenticación usando el encabezado de un correo electrónico enviado por tu marca.
Un encabezado de correo electrónico contiene metadatos sobre un correo electrónico y la ruta de red que ha tomado. Esto incluye información como la dirección del remitente, el asunto, el destinatario y los detalles de autenticación de la clave, como si se está aprobando SPF, DKIM y DMARC.
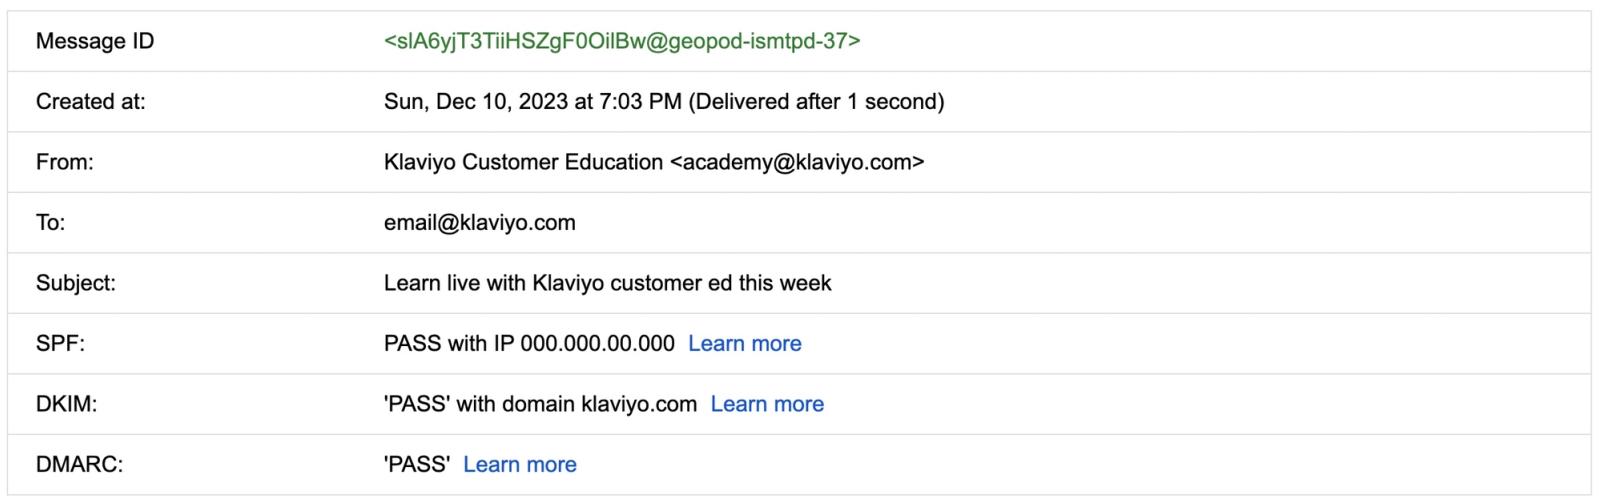
Pasando a una política DMARC más segura
Si bien una política DMARC de p=none cumple con el requisito de política DMARC, cambiar a una política más segura puede ayudar a proteger mejor a tu empresa de actores maliciosos.
Ventajas de las políticas más seguras
El principal beneficio de usar p=quarantine o p=reject es que les piden a los proveedores de bandeja de entrada que mantengan los mensajes que no cumplan con DMARC fuera de las bandejas de entrada principales de los destinatarios. Las solicitudes p=none no requieren ninguna acción ante un error de DMARC, por lo que los destinatarios aún podrían recibir correos electrónicos de un actor malicioso que intenta suplantar tu marca. Si un usuario ve un correo electrónico falsificado que parece haberse enviado desde tu marca, esto puede perjudicar su confianza en el correo electrónico de tu marca.
Una política de p=quarantine les pide a los proveedores que traten los correos electrónicos que no pasan como sospechosos, por ejemplo, colocándolos en spam. Una política de p=reject les pide a los proveedores que los rechacen. El proveedor receptor toma la decisión final de entrega.
Otras consideraciones
Es importante tener en cuenta que DMARC se aplica a cualquier correo electrónico enviado desde tu marca, incluidos los que se envían fuera de Klaviyo. Con una política de p=none, no se solicita ninguna acción únicamente porque un correo electrónico no pase DMARC, pero otros filtros de spam siguen aplicando. Sin embargo, las políticas de DMARC más estrictas pueden hacer que los correos electrónicos no se entreguen si tus dominios no están alineados en toda la infraestructura y los casos de uso de envío de correos electrónicos de tu empresa.
Por esta razón, Klaviyo te recomienda que trabajes con tu equipo de TI o con un proveedor de servicios DMARC para implementar una política que se adapte mejor a las necesidades de tu marca.
Recursos adicionales
- Cómo configurar un dominio de envío de marca
Descubre cómo configurar un dominio de envío de marca (también conocido como “dominio de envío dedicado”) para que cuando los correos electrónicos lleguen a los proveedores de bandeja de entrada, parezca que proceden de tu marca, en lugar de Klaviyo.
- Qué es la capacidad de entrega de correos electrónicos
Obtén información sobre la capacidad de entrega de correo electrónico, incluidos los pasos que puedes seguir para establecer una sólida reputación de remitente para que tus correos electrónicos lleguen a la bandeja de entrada.
- Comprende los dominios que juegan un papel en la capacidad de entrega de correos electrónicos
Conoce los diferentes dominios que intervienen en la entrega de tus correos electrónicos, así como la importancia de la alineación de dominios.